




































Google Threat Intelligence とは
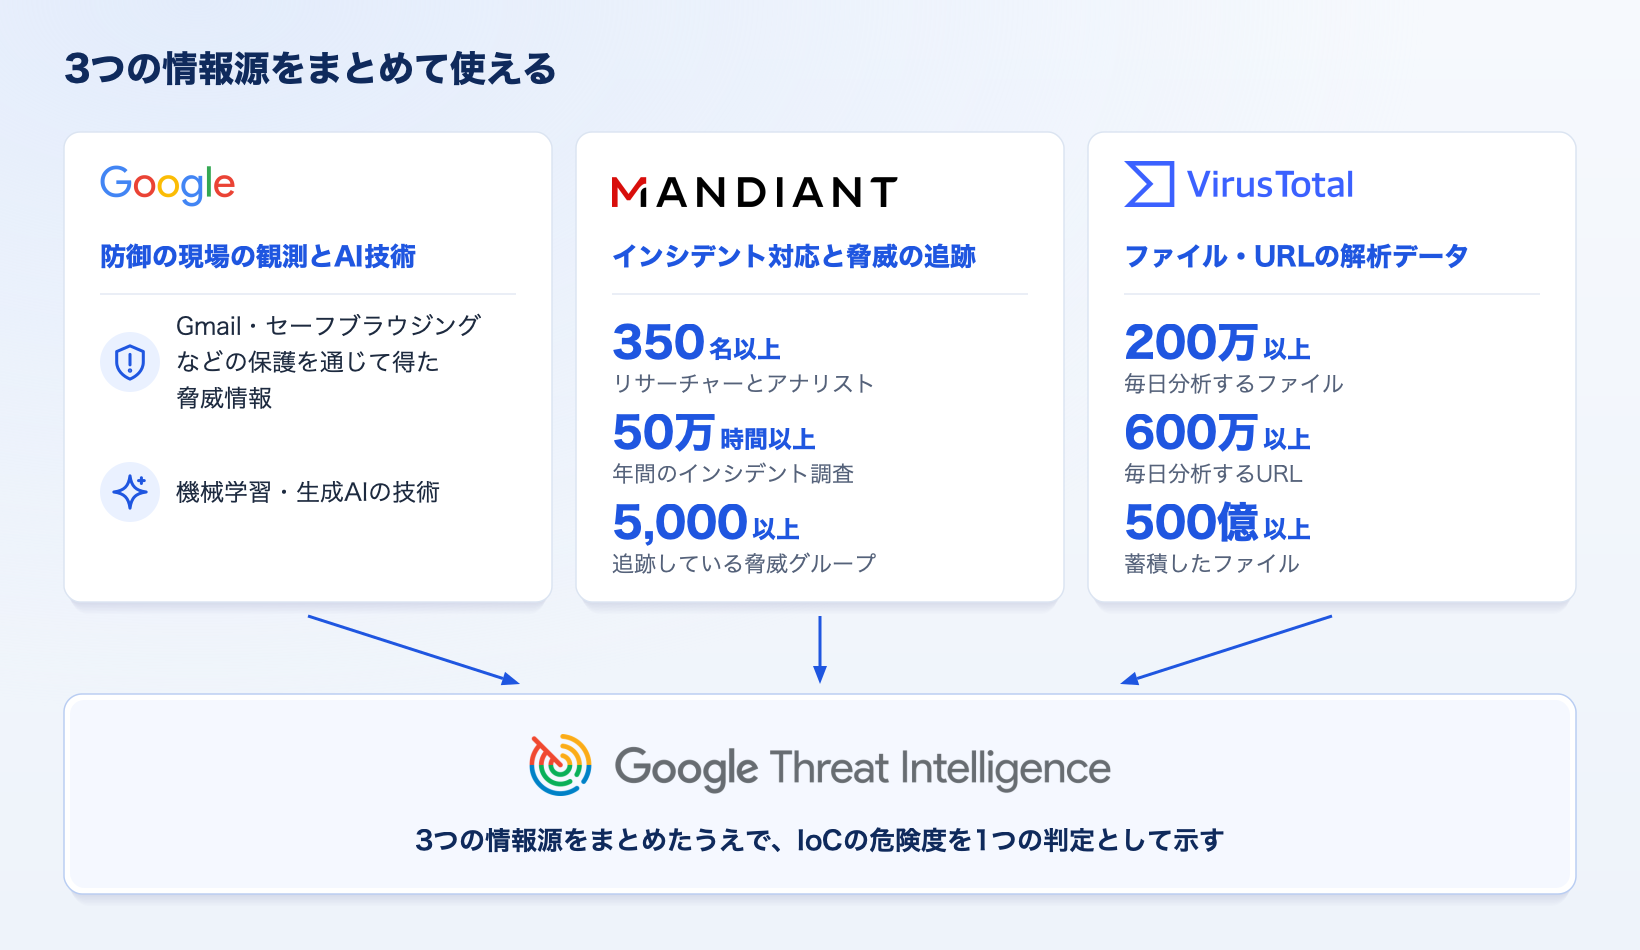
Google Threat Intelligence は、Google、Mandiant、VirusTotalの脅威情報をまとめて使える、Googleの脅威インテリジェンス製品です。それまで別々に販売されていた VirusTotal Enterprise と Mandiant Advantage を1つにした製品として、2024年5月に発表されました。
特長
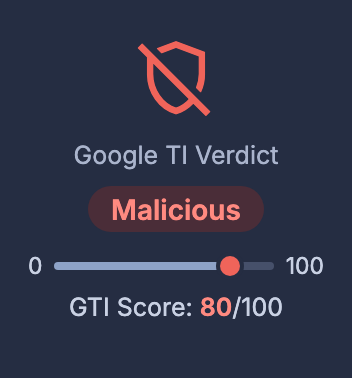
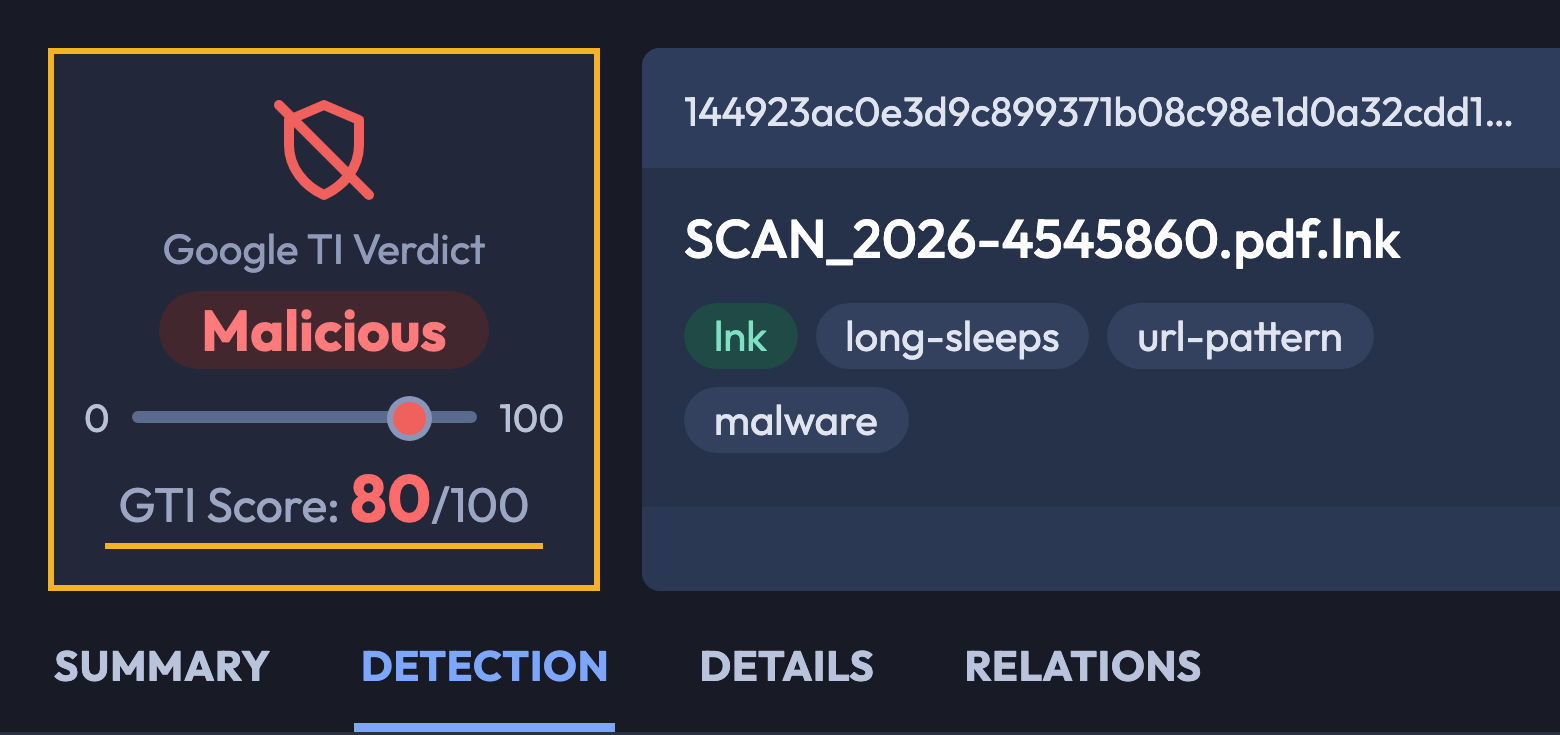
GTIスコアで危険度がひと目で分かる
ファイル、URL、ドメイン、IPアドレスの危険度を、0〜100のGTIスコア(GTI Threat Score)で示します。なぜその点数なのかも表示されます。また、Enterprise以上では、Googleの観測データ(Google Insights)から、そのIoCが世界中でどれだけの組織に観測されているかも確認できます。
3つの情報源をまとめて判断できる
IoCが危険かどうかを、Google、Mandiant、VirusTotalの情報をまとめたうえで、1つの判定として示します。
AIとの対話で調査を進められる
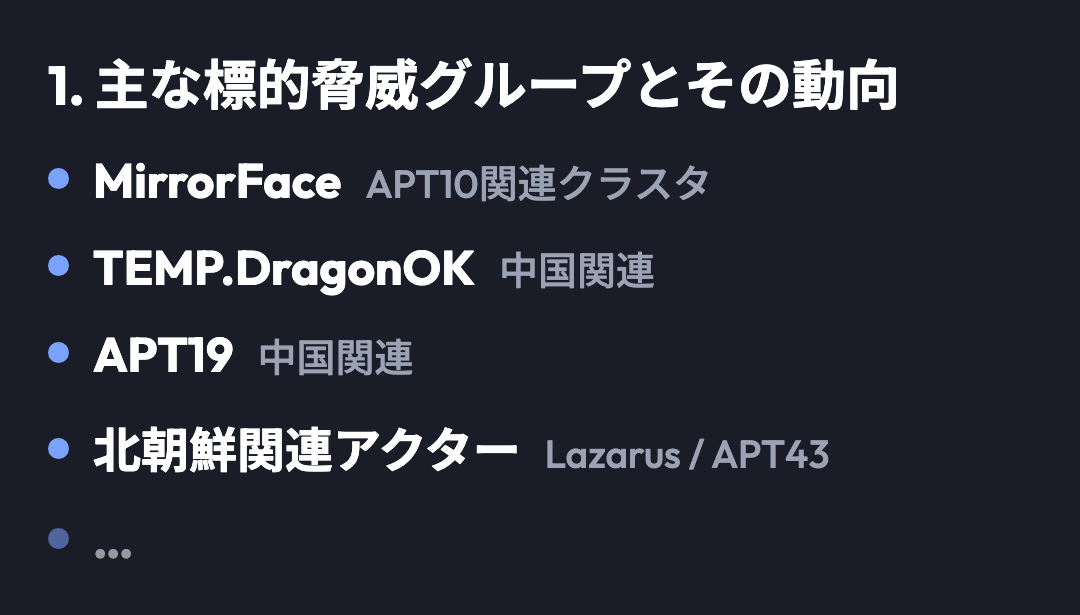
AIエージェントのAgenticにチャットで質問すると、Google Threat Intelligence のデータをもとに、出典付きの回答やレポートを返します。
Mandiantのアナリストの分析を確認できる
脅威アクター、攻撃キャンペーン、マルウェア、脆弱性について、Mandiantのアナリストが分析した情報とレポートを確認できます。
自社に関わる脅威を見張れる
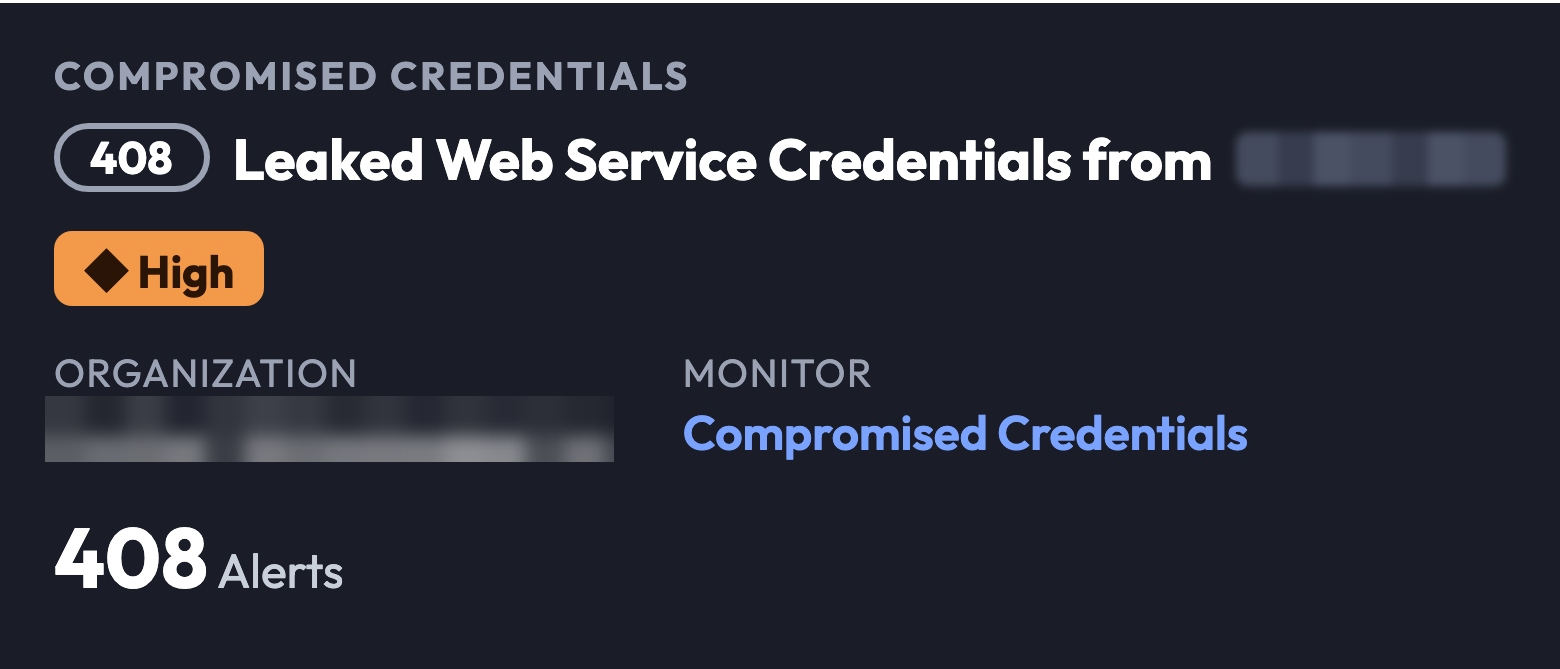
自社の認証情報の漏えいやブランドのなりすましなどを、ダークウェブなども含めて監視し、見つかればアラートとして確認できます。
ご契約後のサポート
Google Threat Intelligence のサポートは、弊社に日本語でご相談ください
GTIの契約には、Googleの技術サポートが含まれています。Googleに直接問い合わせるには、先に Google Cloud での準備が必要です。弊社にご相談いただく場合は、この準備は必要ありません。
Googleに直接問い合わせる場合
- 1Google Cloud の組織を用意する組織がない場合は、ドメインのDNSにレコードを追加
- 2GTI用のプロジェクトを作る
- 3問い合わせる人にロールを付ける
- 4組織IDを弊社に伝え、サポートを有効にしてもらう
DNSや Google Cloud を別の部署が管理している場合は、その部署の協力が必要です。
弊社にご相談いただく場合
- 準備をしなくても、そのままご相談いただけます
- 日本語でお応えします
- 使い方の質問から、不具合や想定と違う動作まで承ります
- Googleへの確認が必要な内容も、弊社がGoogleと連携してお答えします
Googleに直接問い合わせるための準備は、記事「Google Threat Intelligence のサポートを受けるには」で画面付きで紹介しています。
主な活用場面
Google Threat Intelligence は、次のような場面で活用できます。
インシデント対応
見つかったIoCから関係する攻撃者や攻撃キャンペーンをたどり、被害の深刻度を早く見極めます。
IoCの検索と危険度の評価
脅威インテリジェンスと高度なハンティング
自社を狙う可能性のある攻撃者や攻撃キャンペーンを把握し、まだ見つかっていない不正な活動を探します。
Threat Profiles/脅威ハンティング
脆弱性管理の最適化
実際の悪用状況をふまえた独自の評価で、脆弱性に対応の優先順位を付けやすくします。
脆弱性の評価と優先順位付け
外部の脅威の検出
認証情報の漏えいやブランドのなりすましなど、外部の脅威にいち早く気づけます。
外部の脅威の監視
アラートの優先順位付けの自動化
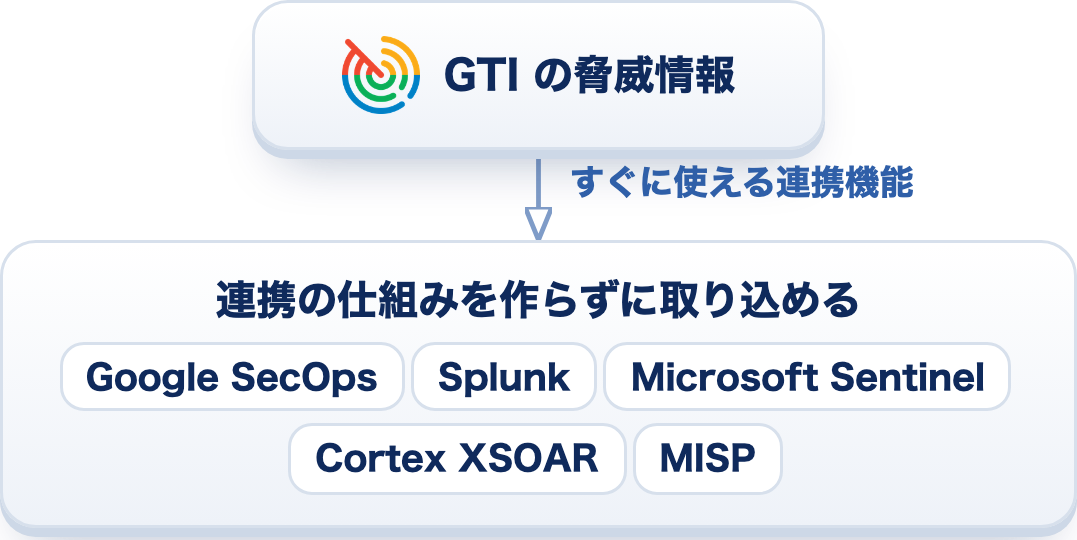
SIEMのアラートにGTIスコアや関係する脅威の情報を自動で付け、先に見るべきアラートを絞り込みます。
API連携
料金とプラン
Google Threat Intelligence は、以下の3種類のプランが提供されます。
プランが決まっていなくても、課題やご予算をうかがってご提案します。
プラン別の機能比較
各ライセンスの機能概要は以下の通りです。最新情報にアップデートするよう心がけていますが、予告なく変更になる可能性がございます。最新の詳細情報はこちらでご確認ください。
料金は年間の定額で、プランごとにAPIの呼び出し回数の上限が決まっています(上限はアドオンで追加できます)。価格はお問合せください。上限は、契約した組織の全員で共有します。回数の数え方は、FAQ「ライセンスで定義されているAPI、検索、ダウンロードの回数は、どのように消費されますか?」で紹介しています。
| Standardトリアージと検知の強化 | Enterprise攻撃者の把握とハンティング | Enterprise+脅威インテリジェンスのチームを持つ組織向け | |
|---|---|---|---|
| IoCの検索と危険度の評価 | |||
| Web画面での検索(IoC、レポートなど)※2 | 1万/月 | 10万/月 | 10万/月 |
| Web画面でのファイルのダウンロード | 1,000/月 | 10万/月 | |
| 検索でさかのぼれる期間ファイルの種類や初めて見つかった日などの条件で探す場合 | 過去3か月 | 全期間 | |
| 検索でさかのぼれる期間ファイルの中身(文字列やバイト列)で探す場合 | 過去3か月 | 過去12か月 | |
| IoCと脅威アクター・マルウェア・キャンペーンの関連付け(アトリビューション) | — | ✓ | ✓ |
| Google InsightsGoogleの観測データから見た、IoCが観測された組織の数や業種 | — | ✓ | ✓ |
| 脅威ハンティング | |||
| LivehuntのYARAルールこれから届くファイルを見張るルールの数 | 25ルール | 100ルール | 2万ルール |
| Retrohunt過去に届いたファイルを、さかのぼって調べる回数 | 5回/月 | 25回/月 | 2万回/月 |
| Retrohuntでさかのぼれる期間 | 過去3か月 | 過去12か月 | |
| YARAルールの自動生成(Diff)複数のファイルに共通するバイト列からルールを作る回数 | 25回/月 | 100回/月 | 2万回/月 |
| 非公開の Threat Graph | — | 20個 | 1万個 |
| カテゴリ別の脅威リスト | |||
| 脅威リスト【基本分類】ランサムウェア、悪意のあるネットワークインフラ | ✓ | ✓ | ✓ |
| 脅威リスト【拡張分類】マルウェア、脅威アクター、日次トレンド | — | ✓ | ✓ |
| 脅威リスト【高度分類】iOS・Android、OS X、Linux、IoT機器を狙う脅威、フィッシング、クリプトマイニング、脆弱性の悪用、情報窃取型マルウェア、初期侵入に使われるファイル | — | — | ✓ |
| AIによる調査 | |||
| Agentic | — | ✓ | ✓ |
| Geminiによる検索※2 | — | ✓ | ✓ |
| 脅威アクター・攻撃キャンペーンの情報とレポート | |||
| Threat Profiles業種や地域を登録して、関係の深い脅威を表示する設定の数 | — | 1,000個 | |
| 脅威アクター・マルウェア・キャンペーンの情報 | — | ✓ | ✓ |
| IoC Collections の非公開作成と共有 | — | ✓ | ✓ |
| アナリストによるレポート(Mandiantのレポートを含む) | — | ✓ | ✓ |
| 脆弱性の評価と優先順位付け | |||
| 脆弱性インテリジェンス(リスク評価を含む) | ✓一部制限あり※3 | ✓ | ✓ |
| 外部の脅威の監視(Digital Threat Monitoring) | |||
| 認証情報の漏えい、悪意のあるドメイン、データ漏えいの監視 | ✓ | ✓ | ✓ |
| アンダーグラウンド(ダークウェブなど)の監視 | — | ✓ | ✓ |
| 独自の条件による監視と検索 | — | ✓ | ✓ |
| APIによるアラートの連携 | ✓ | ✓ | ✓ |
| ファイル・URLの非公開解析 | |||
| Private Scanning(ファイル)※1 | アドオン | 100回/月 | 1,000回/月 |
| Private Scanning(URL)※1 | アドオン | 100回/月 | 1,000回/月 |
| API連携 | |||
| APIのリクエスト上限※1 | 5,000/日 | 3万/日 | 300万/日 |
| ブラウザ拡張機能 | ✓API上限を消費 | ✓API上限を消費 | ✓API上限を消費 |
| その他 | |||
| Mandiant Academy のオンデマンドコースの受講枠年間の延べ受講数。受講する人数とコース数は自由に配分できる | 1コース/年 | 6コース/年 | 24コース/年 |
| サービス利用 | —専用プランの契約が必要 | —専用プランの契約が必要 | —専用プランの契約が必要 |
| アドオン(追加契約) | |||
| APIのリクエスト上限の追加 | アドオン | ||
| Private Scanning の回数の追加1,000回、1万回、10万回/月の単位 | アドオン | ||
| IoC Feeds(ファイル、URL、ドメイン、IPアドレス、サンドボックス解析) | — | — | アドオン |
- ※1 API上限などは、アドオンにより増やすことが可能です。
- ※2 Geminiを利用した検索(Enterprise以上で可能)は、1回につき検索4回分を消費します。
- ※3 Standardでは、脆弱性の画面のうち、関連する攻撃者・キャンペーンの情報、関連の時系列(Associations Timeline)、優先度と影響を受ける製品のグラフ(Priority Visualization・Vulnerable Products)は表示されません。
なお、2025年12月に一部機能の上限引き上げがありました。
VirusTotalとの違い
VirusTotal(Basic/Professional。新規販売は終了しています)をお使いの方向けに、Google Threat Intelligence のStandardと機能を比べると、次のとおりです。Standardに切り替えると、Web画面での検索の上限が増え、脅威リスト、脆弱性インテリジェンス、外部の脅威の監視、Mandiant Academy の受講枠が加わります。
| VT BasicVirusTotal | VT ProfessionalVirusTotal | GTI StandardGoogle Threat Intelligence | |
|---|---|---|---|
| Web画面での検索(IoC、レポートなど) | 300/月 | 1,000/月 | 1万/月 |
| Web画面でのファイルのダウンロード | 300/月 | 1,000/月 | |
| APIのリクエスト上限 | 1,000/日 | 1万/日 | 5,000/日 |
| 脅威リスト【基本分類】ランサムウェア、悪意のあるネットワークインフラ | — | — | ✓ |
| LivehuntのYARAルール | 25ルール | ||
| Retrohunt | 2回/月 | 5回/月 | |
| Retrohuntでさかのぼれる期間 | 過去3か月 | ||
| YARAルールの自動生成(Diff) | 5回/月 | 25回/月 | |
| 脆弱性インテリジェンス(リスク評価を含む) | — | — | ✓一部制限あり |
| 外部の脅威の監視(Digital Threat Monitoring) | — | — | ✓ |
| Mandiant Academy のオンデマンドコースの受講枠 | — | — | 1コース/年 |
サービス利用のプラン
上の3つのプランは、自組織のセキュリティ運用のためのものです。お客様向けのサービス提供に使う場合は、サービス利用のプラン(GTI Integration SKUs)の契約が必要です。たとえば、MSSPやSOCのサービス、セキュリティ製品への組み込みが該当します。サービス利用のプランの種類と、プランごとの機能・上限、守る必要のある条件は、以下の記事で紹介しています。
ご購入とサポート
お見積りから、ご契約後のご質問まで、弊社が承ります。
お見積り
プランが決まっていなくても、課題やご予算をうかがい、構成をご提案します。
トライアル
通常2〜4週間程度のトライアルが可能です。お試しになりたい内容を、事前にうかがいます。
日本語でのサポート
ご契約やライセンスのことから、使い方や技術的なご質問まで、日本語でお応えします。
利用開始の手順
契約後に届くメールの確認から、アカウントの作成、ログインまでを、記事「Google Threat Intelligence 利用開始時の手順」で紹介しています。
- 1お問合せ
- 2ご相談・ご提案
- 3お見積り
- 4ご発注
- 5ご利用開始
主な機能
IoCの検索と危険度の評価
社内のログやアラートに見慣れない通信先やファイルが出てきた際、そのIoCを検索することで、本当に危険なのか、どんな攻撃に関係しているのかを確かめることができます。また、ハッシュ値やドメインをそのまま入力して検索できるほか、検索条件を組み合わせて、目的のIoCを絞り込むこともできます。
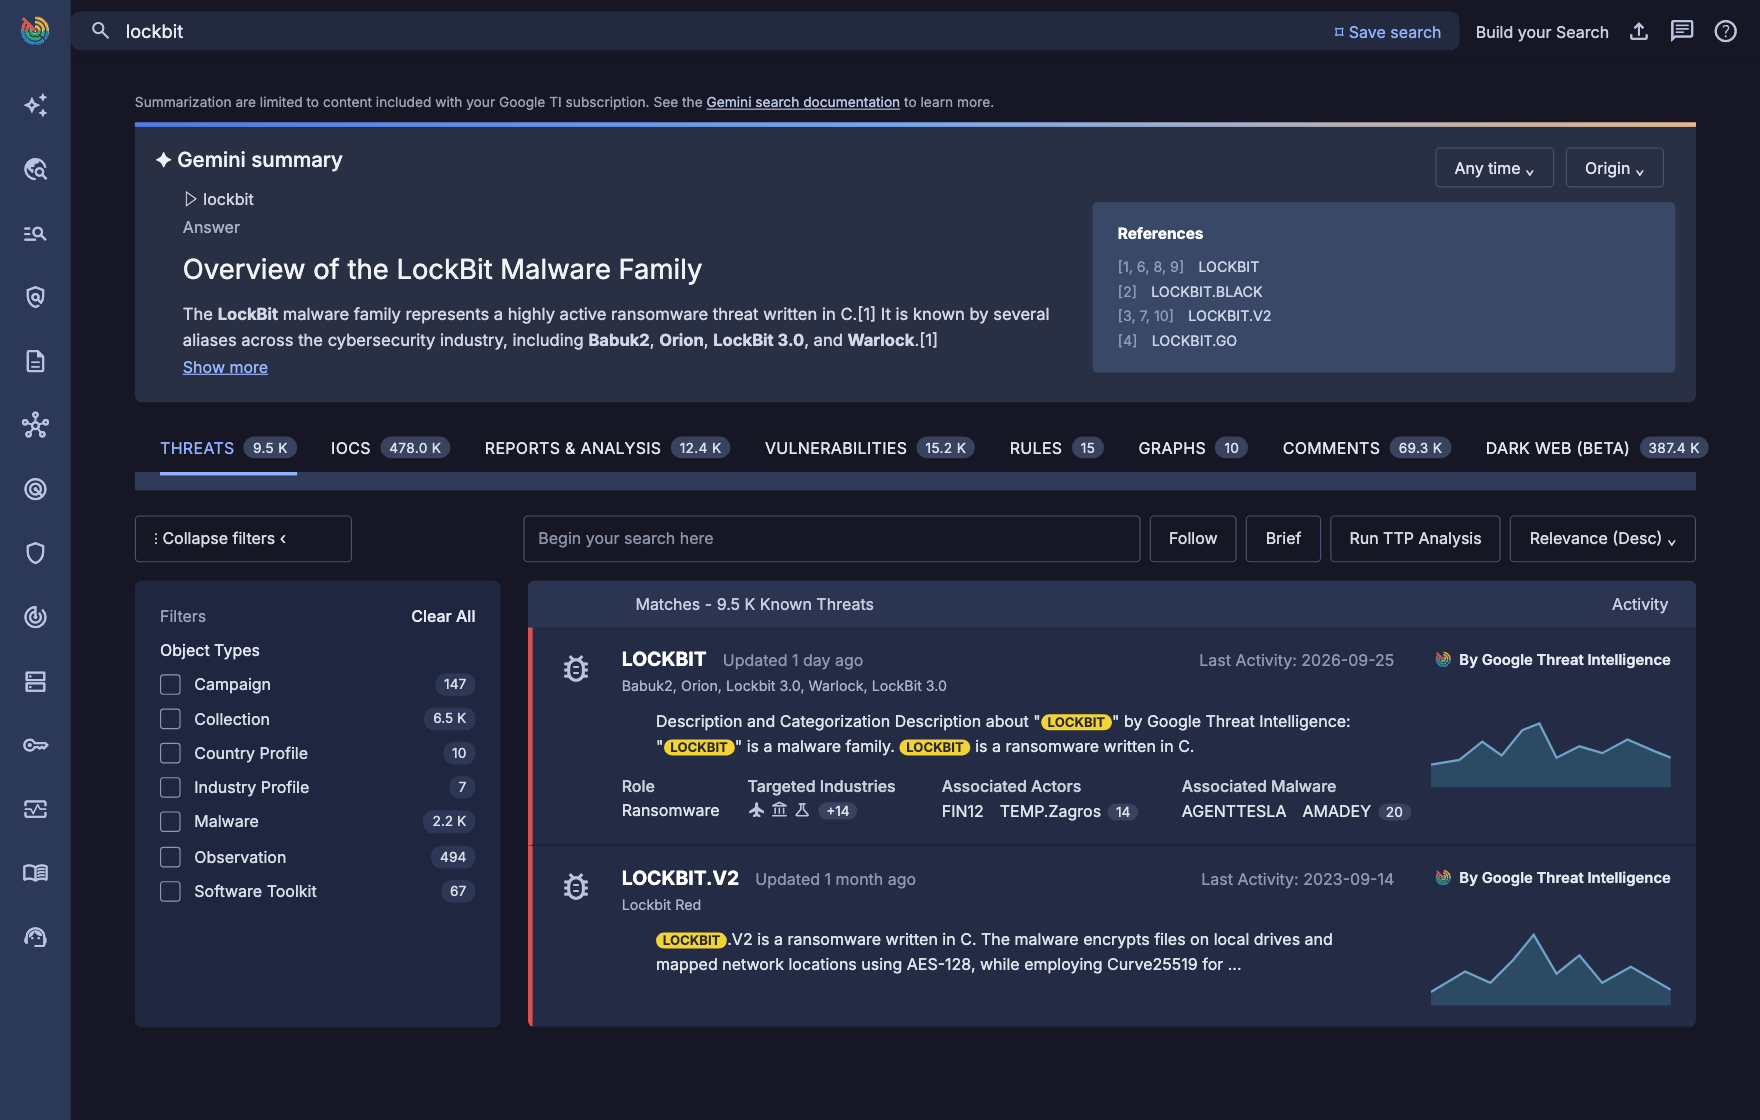
画面上部の検索ボックスには、ハッシュ値(MD5、SHA-1、SHA-256)、URL、ドメイン、IPアドレスのほか、マルウェアや脅威アクターの名前、CVE番号などのキーワードも入れられます。ハッシュ値は、種類が混ざっていても、まとめて貼り付けて検索できます。キーワードで検索すると、関係する脅威アクターやマルウェア、IoC、レポート、脆弱性などがタブに分かれて表示されます(Enterprise以上では、Geminiによる要約も表示されます)。
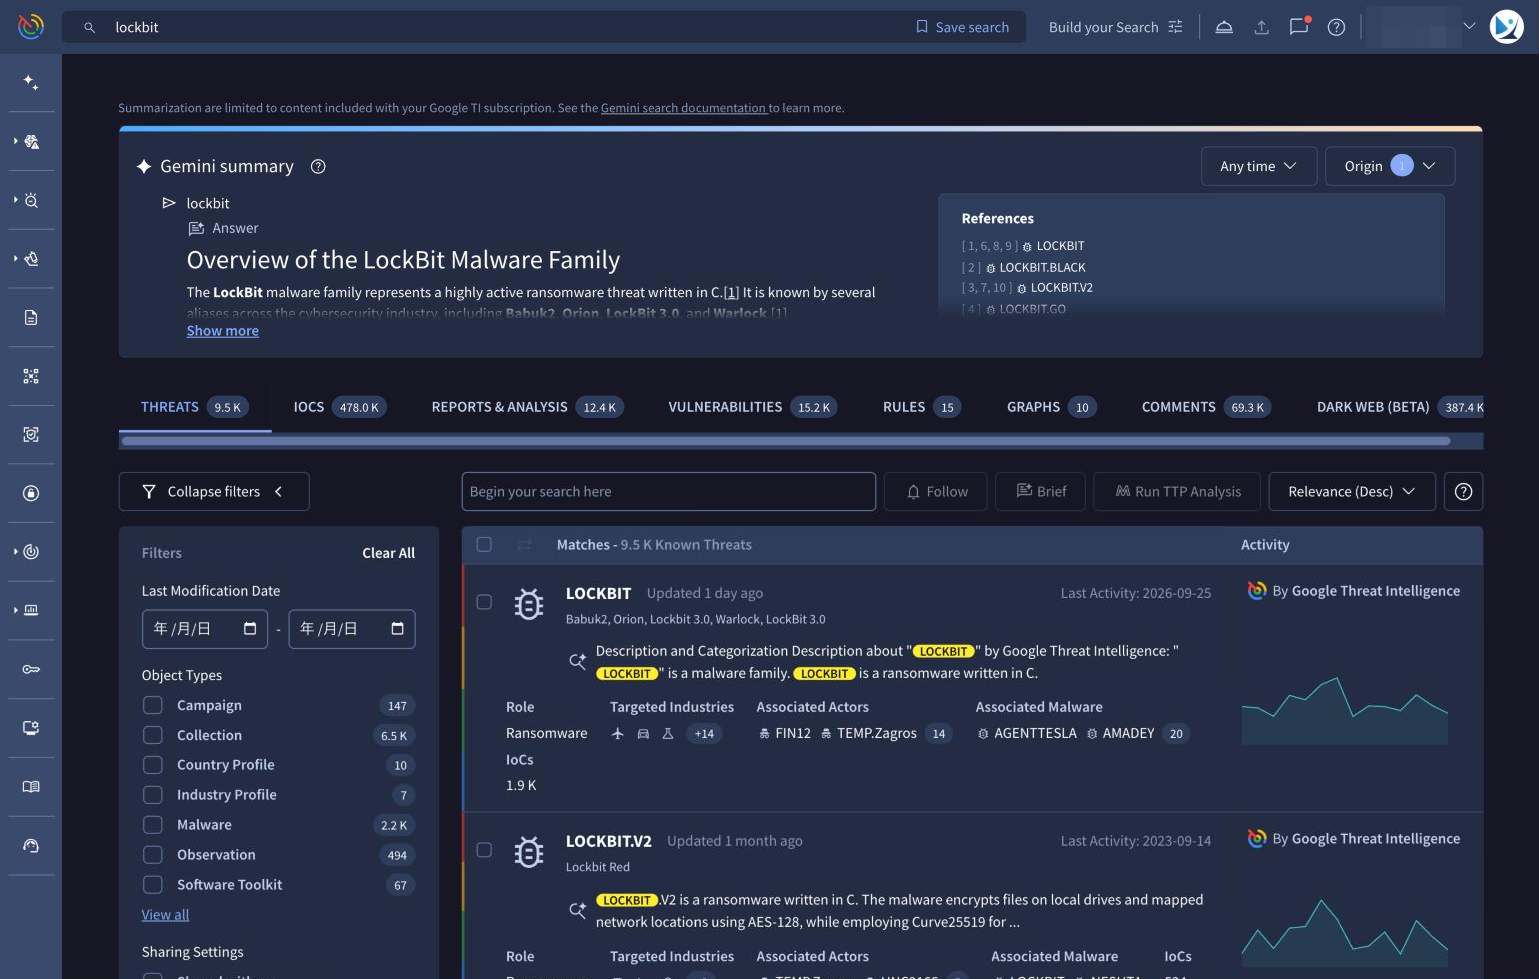
「lockbit」で検索した例。Geminiによる要約と、関係する脅威、IoC、レポート、脆弱性などのタブが表示されます
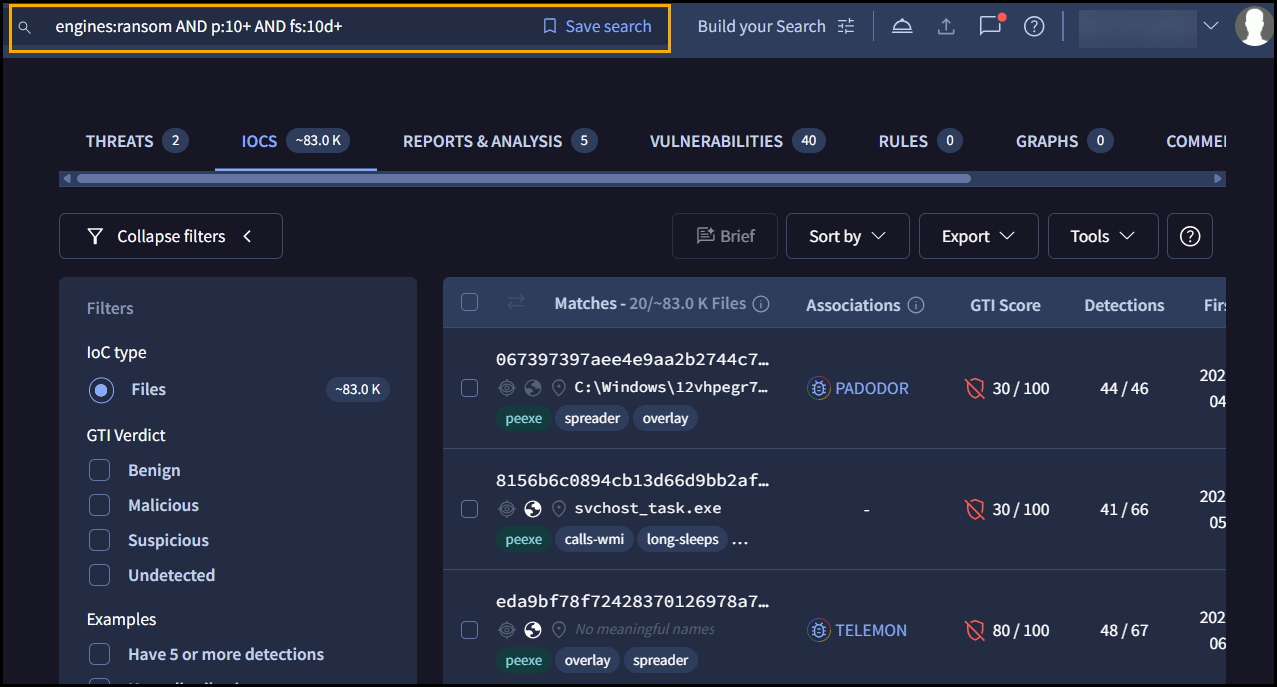
検索条件を組み合わせて、最近見つかったランサムウェアを検索した例
ファイルの中身に含まれる文字列やバイト列で探すこともできます(Content search)。圧縮を展開したあとのファイルや、パッカーを外したあとの実行ファイル、Officeファイルのマクロ(VBA)のコードも対象になります。
さかのぼって検索できる期間は、探し方とプランによって異なります。ファイルの種類や初めて見つかった日などの条件で探す場合は、Enterprise以上では全期間、ファイルの中身で探す場合は、Enterprise以上では過去12か月です。Standardは、どちらも過去3か月です。
URLを調べると、実際のブラウザでページを開いたときの画面、ページの構造(DOM)、読み込んだ通信、使われている技術などが記録され、過去にスキャンした時点の状態と見比べられます。AIが、そのページがどのブランドになりすましているかも判定します(URL Scanning 2.0)。レスポンスヘッダーや外部からの読み込み先などを手がかりに、同じ特徴を持つURLを探すこともできます。
IPアドレスについては、インターネット上のIPv4アドレス全体を対象に、主要なサービスのポート(SSH、RDP、HTTPS など)と、よく知られたマルウェアや攻撃ツールの既定のポートを毎日スキャンした結果から、開いているポートや動いているサービスを確かめられます(Internet Scanning)。ポートやサービスを条件に、IPアドレスを検索することもできます(例:entity:ip open_port:3389)。
IPアドレスの画面では、ポートごとに、開いているか閉じたかと、いつから開いているか、最後に開いていた時期を確認できます。閉じたポートも最後に開いていた時期が残るので、攻撃者のサーバーがいつ動き、いつ止まったかをたどれます。検出した製品とバージョンから、影響する脆弱性もCVE番号で表示されます。
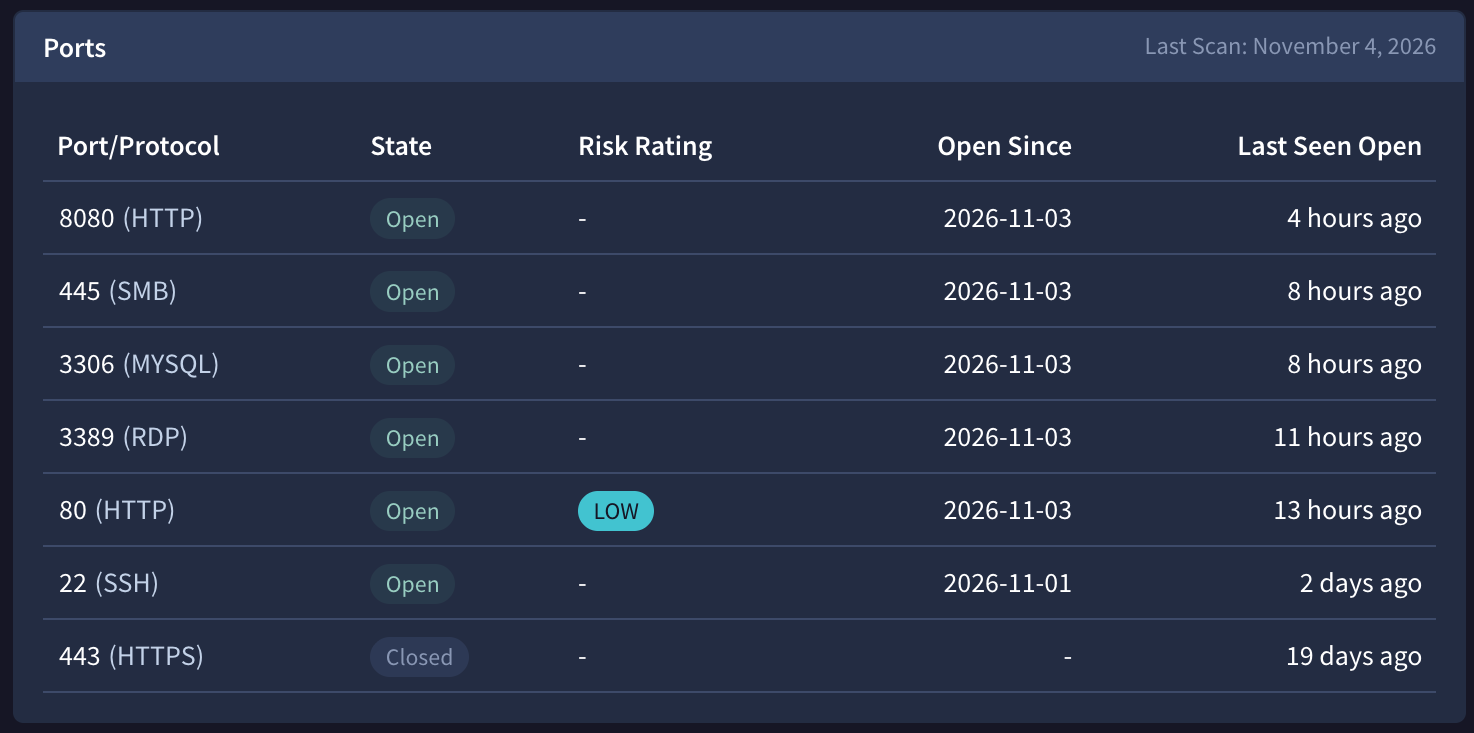
IPアドレスの画面のポートの一覧。ポートごとに、開いているか閉じたか、いつから開いているか、最後に開いていた時期が並びます
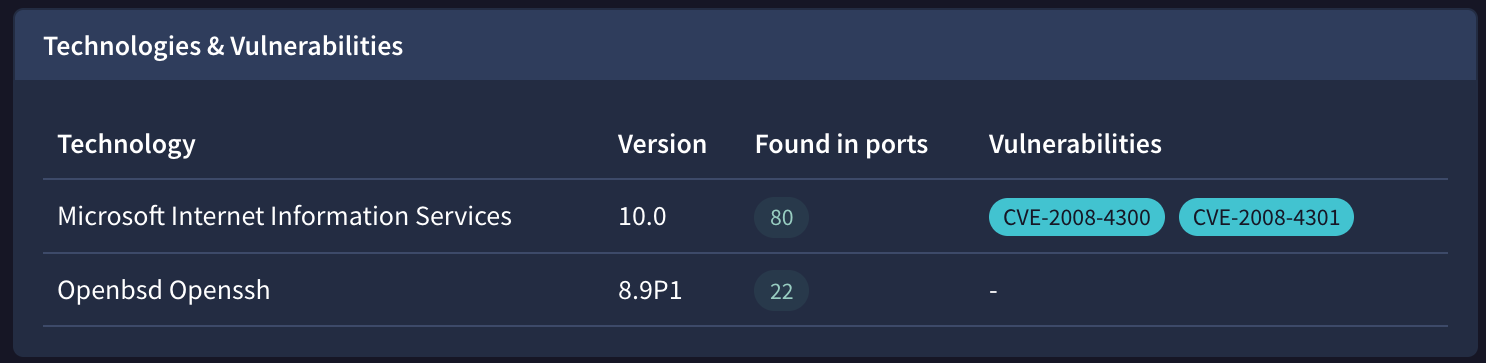
検出した製品とバージョンと、影響する脆弱性(CVE番号)
検索では、条件をポート番号で指定して、同じポートのサービスだけに絞り込めます(例:entity:ip port_service_product[22]:openssh)。SSHのホスト鍵が一致するIPアドレスを探して、事業者や国をまたいで複製された攻撃者のサーバーを見つけることもできます。
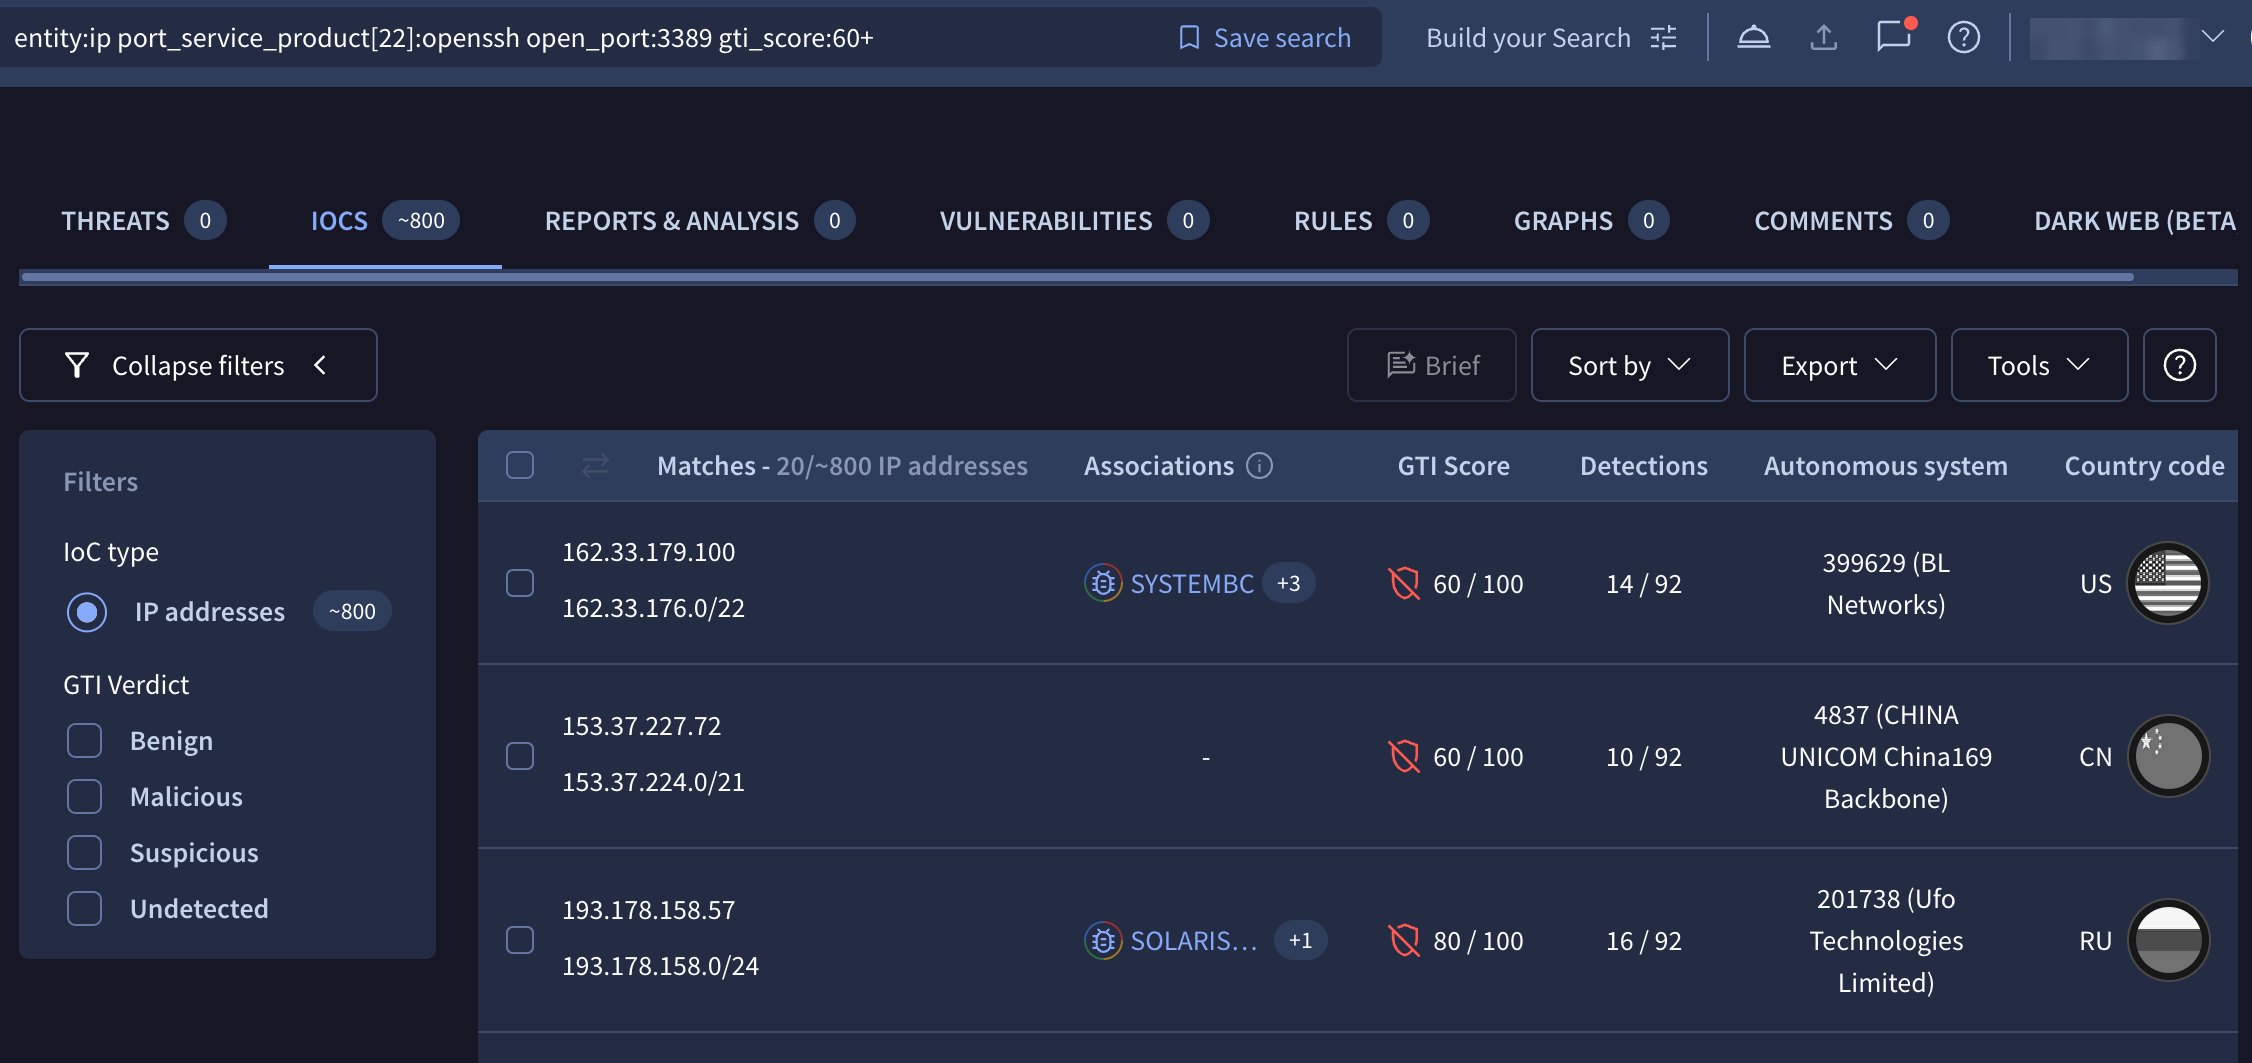
ポートを指定した検索の例(22番ポートで OpenSSH が動き、3389番ポートが開いていて、GTIスコアが60以上のIPアドレス)
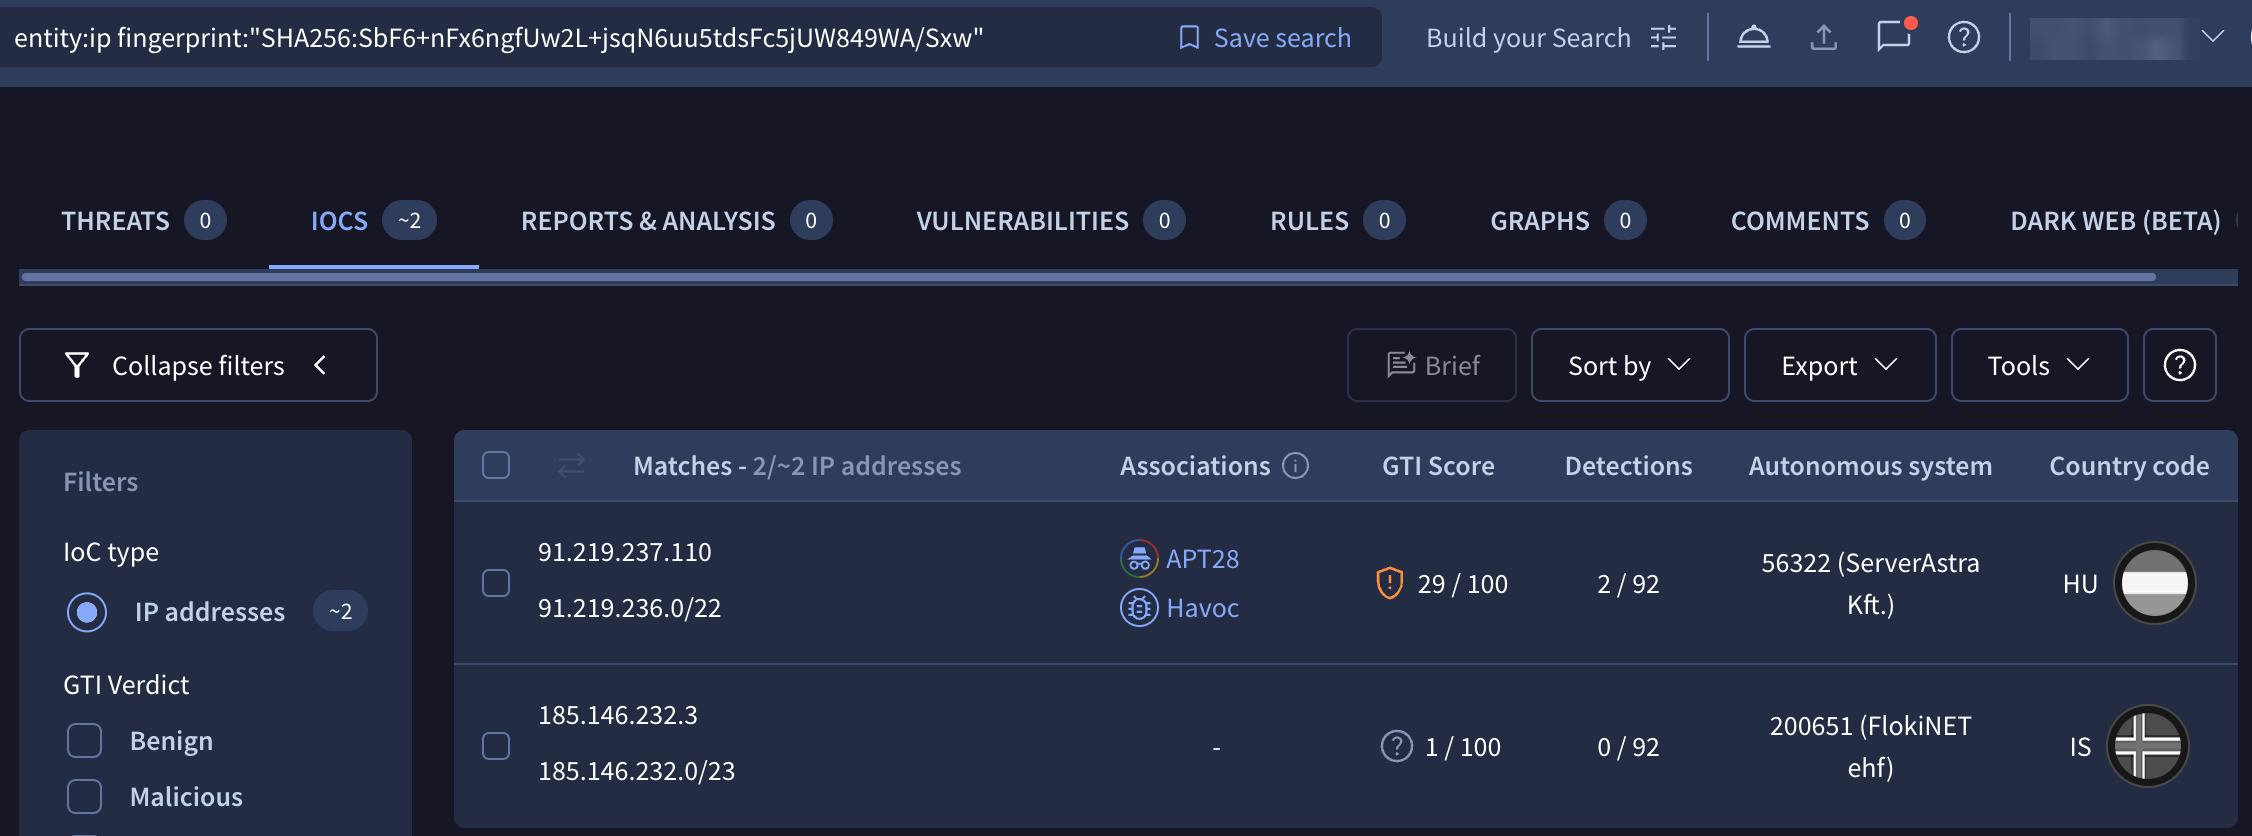
SSHのホスト鍵で検索した例。APT28 に関係するサーバー(ハンガリー)と同じ鍵を、別の国のサーバー(アイスランドの事業者)が使っています
検索結果では、たとえば次のような情報を確認できます。
- GTIスコア
危険度を0〜100で示した点数(GTI Threat Score)と、その点数になった理由 - アトリビューション(Enterprise以上)
そのIoCに関係する脅威アクターやマルウェア、攻撃キャンペーン - Google Insights(Enterprise以上)
Googleの観測データから見た、そのIoCが過去1年に世界のどれだけの組織で、どの業種で観測されたか - セキュリティベンダー各社の検知結果
- サンドボックス(外部から切り離した安全な環境)でファイルを動かしたときの挙動。MITRE ATT&CK(攻撃の手口を整理した世界共通の枠組み)に沿って整理されます。
- 関係するIoC(それぞれの検知数付き)や、検知に使えるYARAルール、Sigmaルール、IDSルール
また、ファイルによっては、AIがプログラムやスクリプトの動作を自然な文章で説明する Code Insight の結果も表示されます。専門知識がなくても、そのファイルが何をしようとしているのかを把握しやすくなります。
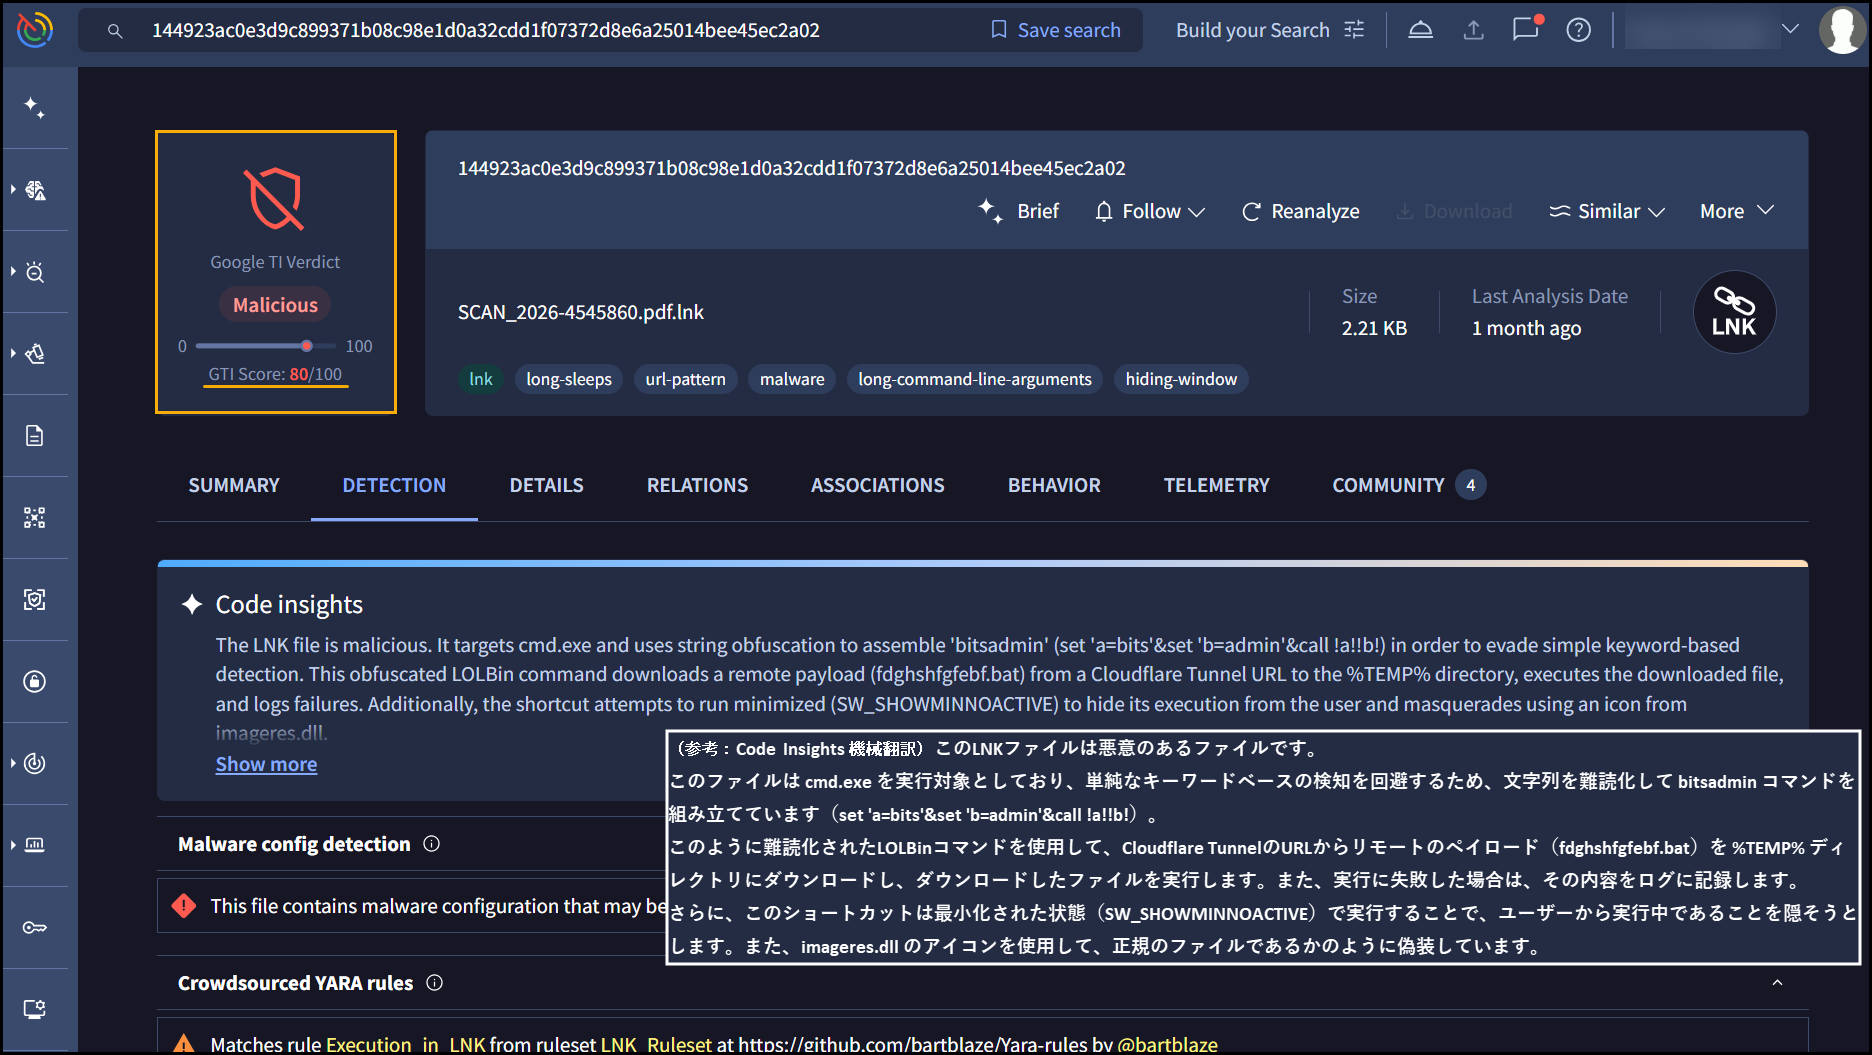
Google Threat Intelligence では、コード解析結果や関連する脅威情報など、さまざまな情報をもとにIoCの危険性を総合的に評価し、GTIスコアとして表示します。
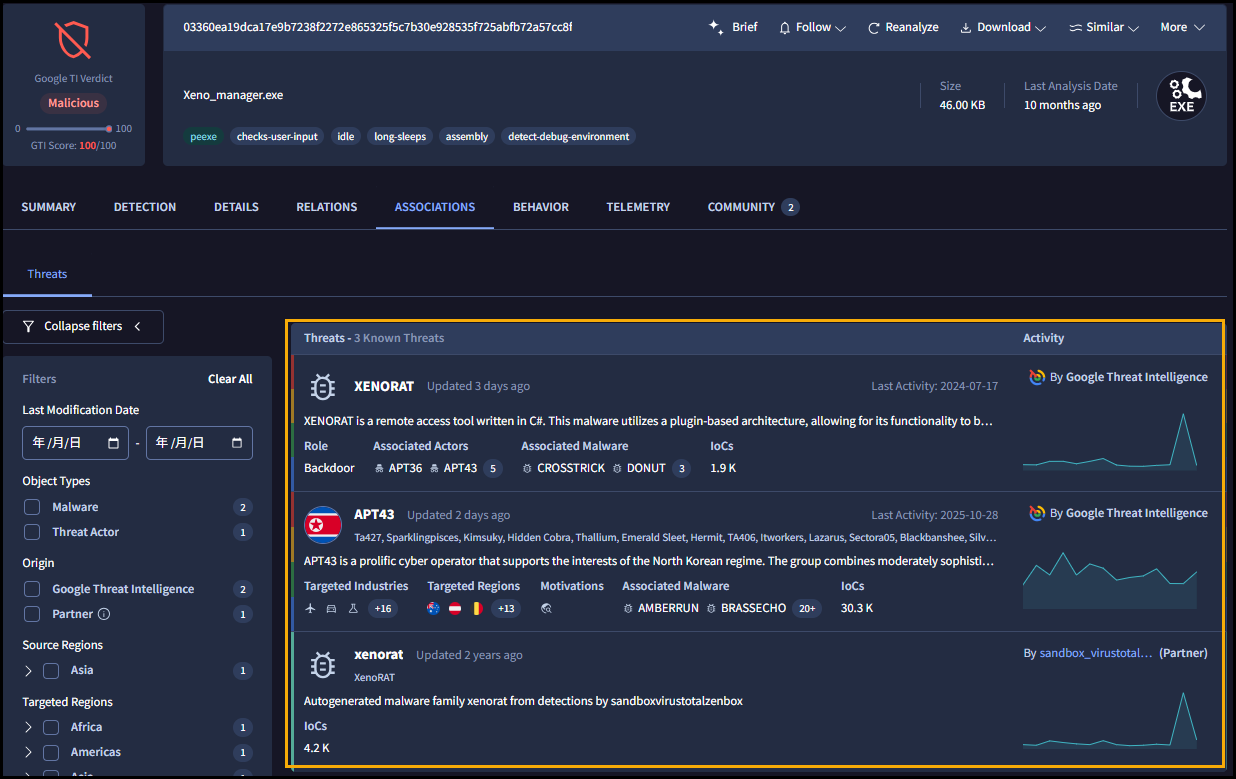
ファイルに関係するマルウェア(XENORAT)や脅威アクター(APT43)が表示された例
検索やダウンロードの回数、さかのぼって検索できる期間はプランによって異なります。詳しくは「プラン別の機能比較」をご覧ください。
 詳細記事Google Threat Intelligence のGTIスコアとは:IoCの影響度を0〜100で見るスコアを決めるVerdictとSeverityの種類、VirusTotalの検知数だけで判断する場合との違い、Splunkと連携してアラートの優先度付けに使う方法を紹介しています。
 関連記事Code Insight と Crowdsourced AI:AIによるファイルの解説と判定(Google Threat Intelligence・VirusTotal)AIがファイルの動作を自然な文章で説明する Code Insight と、外部のAIによる解析を並べて見せる Crowdsourced AI の、結果の読み方と注意、AIの結果で検索する方法を紹介しています。
脅威ハンティング
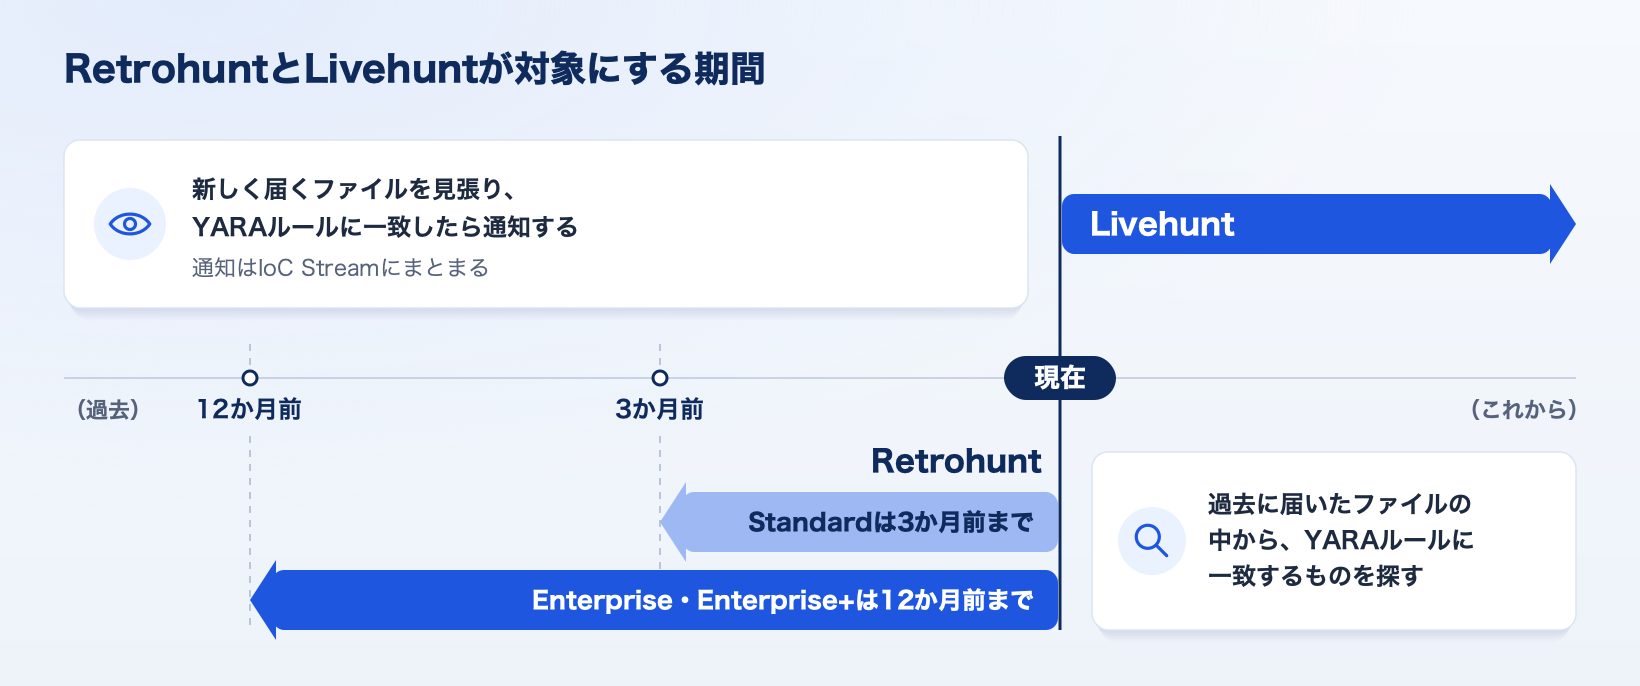
YARAルールを使って、世界中から Google Threat Intelligence に届くファイルを見張り(Livehunt)、過去に届いたファイルもさかのぼって調べられます(Retrohunt)。
脅威ハンティングとは、セキュリティ製品では検知できていない攻撃の痕跡を、自分たちで探し出す活動のことです。
Google Threat Intelligence では、YARAルールを使ってハンティングを行います。YARAルールとは、マルウェアに含まれる特徴的な文字列やパターンを条件として書いたもので、条件に合うファイルを自動で見つけ出すために、セキュリティの現場で広く使われています。ハンティングの機能には、これから届くファイルを見張るLivehuntと、過去に届いたファイルをさかのぼって調べるRetrohuntの2つがあります。
Livehunt
Google Threat Intelligence に届くファイルにYARAルールを常に当てはめ、一致したものを通知します。ファイルが投稿されたときだけでなく、再解析されたときも照合します。ファイルのほか、URL、ドメイン、IPアドレスを対象にしたルールも作れます。文字列やバイト列だけでなく、検知結果、ファイルの種類、サンドボックスでの挙動などの情報も条件に使えます。
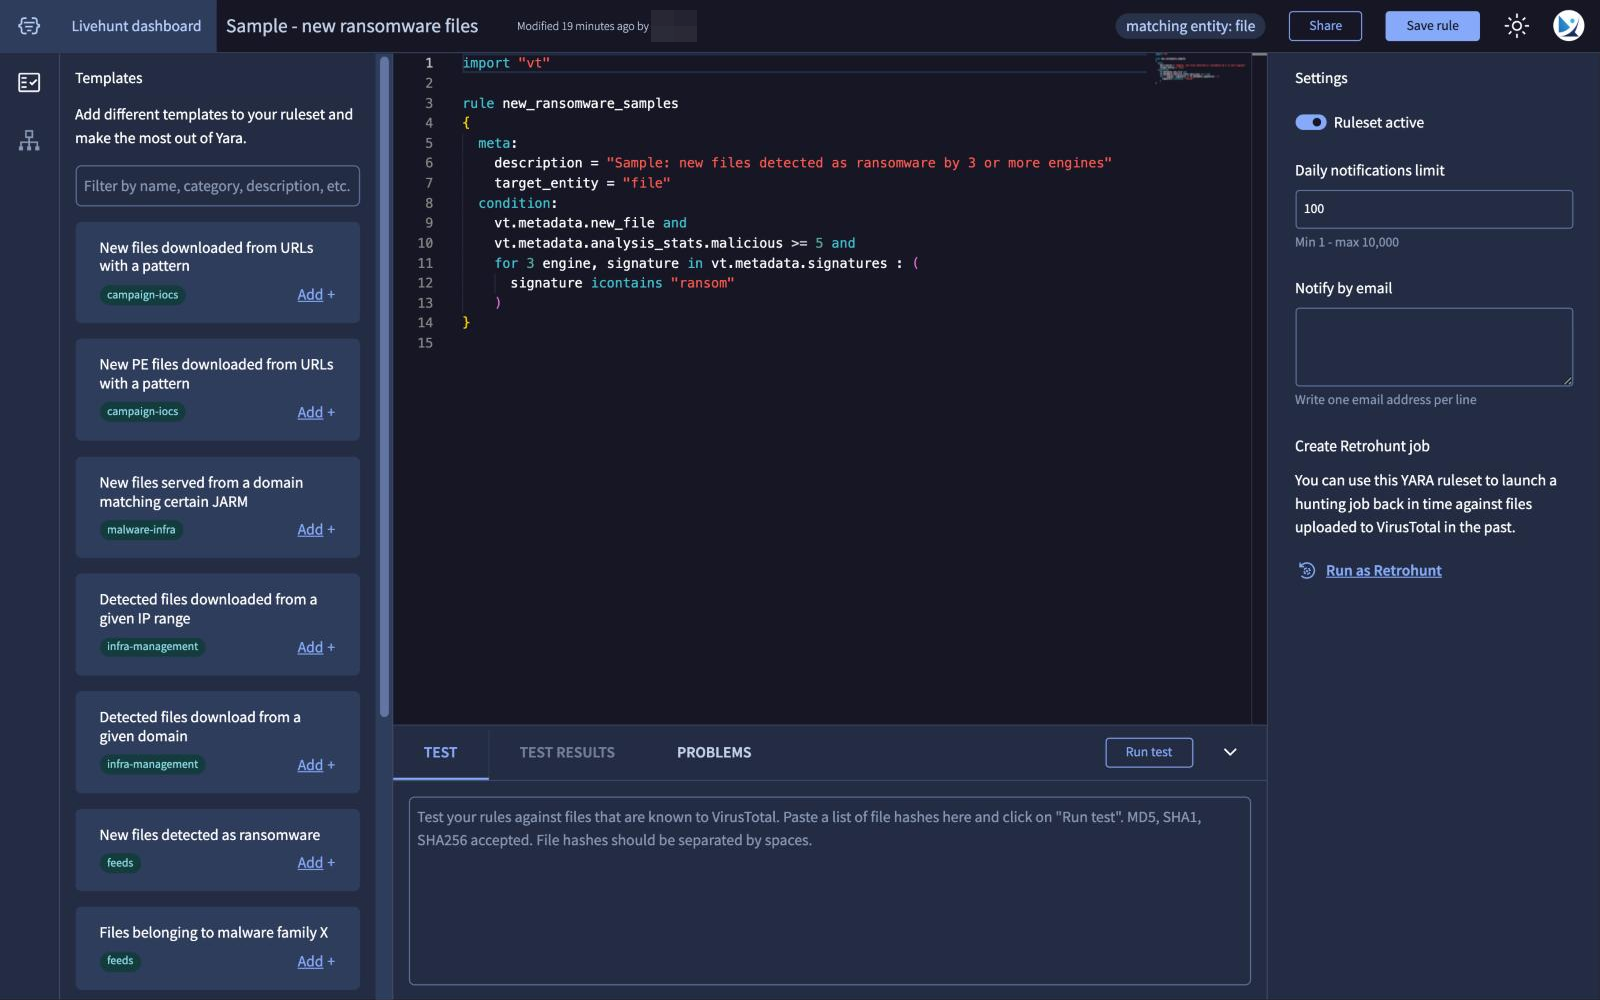
Livehuntのルールセットの編集画面。左側のひな形からルールを書き始められます。右側の設定で、1日の通知の上限と通知先のメールアドレスを指定できるほか、「Run as Retrohunt」から同じルールで過去のファイルも調べられます
Retrohunt
過去に Google Threat Intelligence に送られたファイルを、YARAルールでさかのぼって調べます。調べる期間は、直近の30日、90日などから選べます。誤検知がないかを確かめるために、無害なファイルの集まりに対してルールを試すこともでき、こちらは短い時間で終わります。ジョブが終わったら、メールで知らせることもできます。
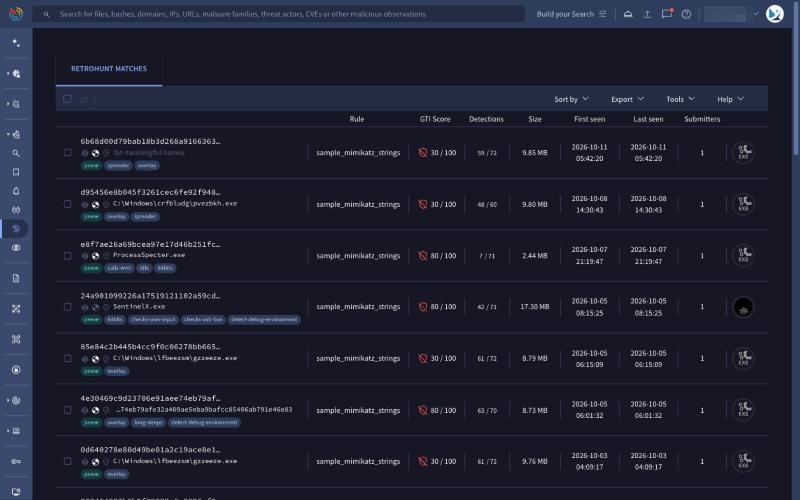
Retrohuntの結果の例。ルールに一致したファイルが、GTIスコア、検知数、初めて・最後に見つかった日時とともに一覧で表示されます
IoC Stream
IoC Stream には、LivehuntとRetrohuntで見つかったIoCのほか、フォローした脅威アクター・攻撃キャンペーンや Threat Profiles に関係する新しいIoCがまとめて届きます。GTIスコアや検知数を見ながら絞り込み、選んだIoCをDiffや Threat Graph に送ることができます。
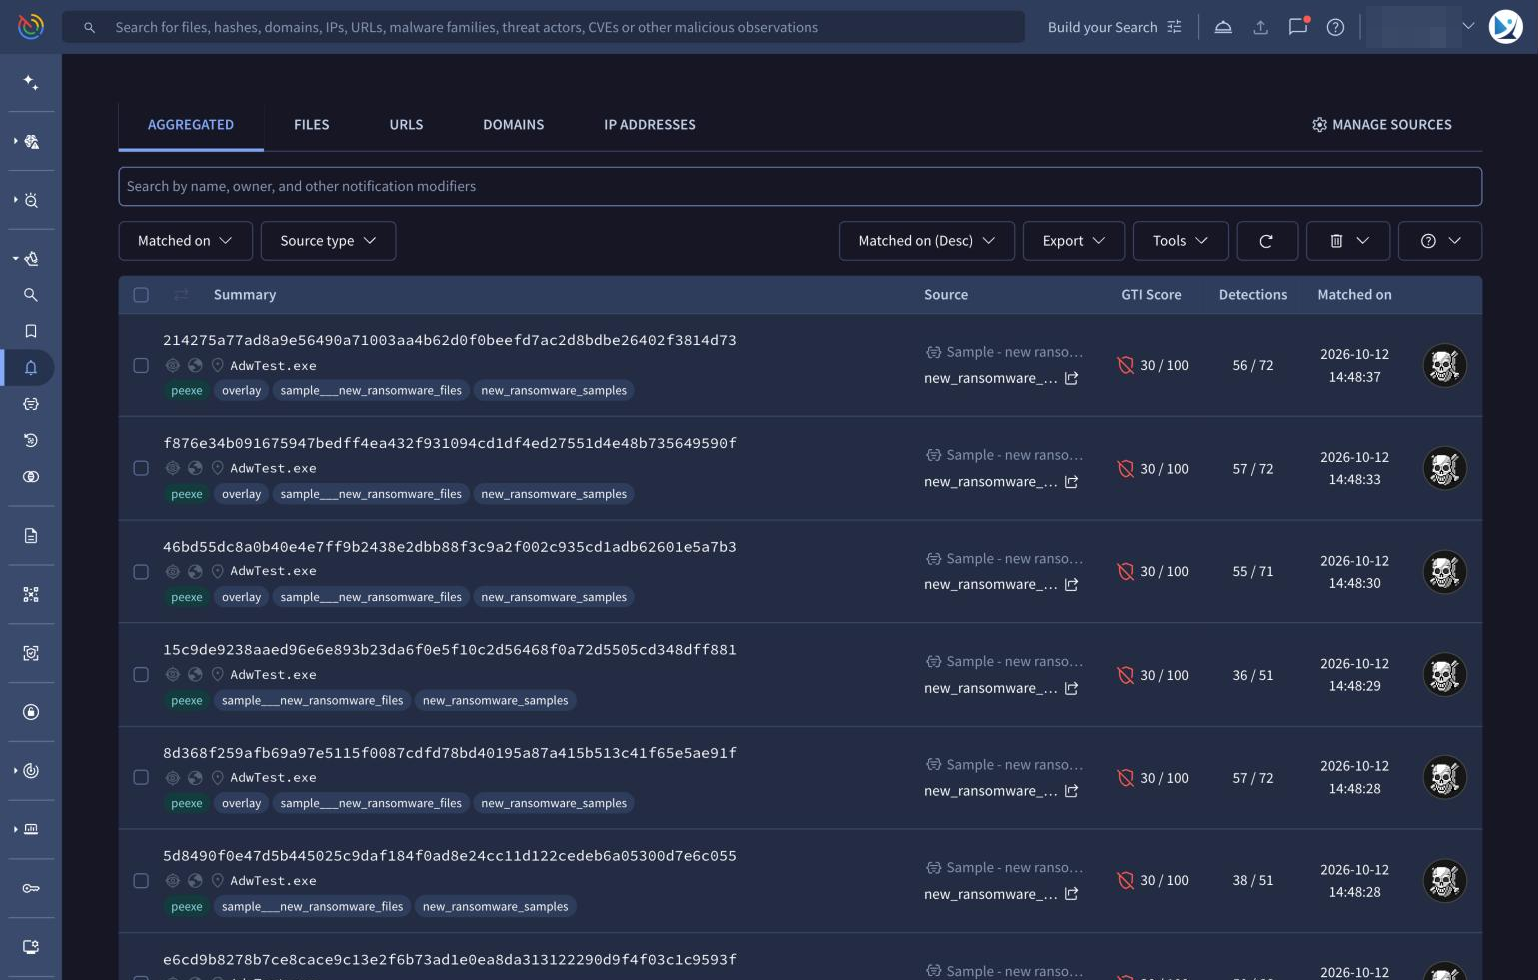
Livehuntのルールに一致したファイルが IoC Stream に届いた例。GTIスコア、検知数、一致したルールセットが一覧で表示されます
Diff
同じマルウェアファミリーや攻撃キャンペーンのファイルなど、複数のファイルに共通するバイト列を自動で取り出し、YARAルールづくりを助けます。Google Threat Intelligence の全データでの出現の頻度を見て、無害なファイルにもよく出てくるパターンは外します。検索結果や IoC Stream で選んだファイルからも、ハッシュ値の一覧を貼り付けても始められ、通常は1分以内に結果が出ます。取り出したパターンは、そのままLivehuntのルールやRetrohuntのジョブに使えます。
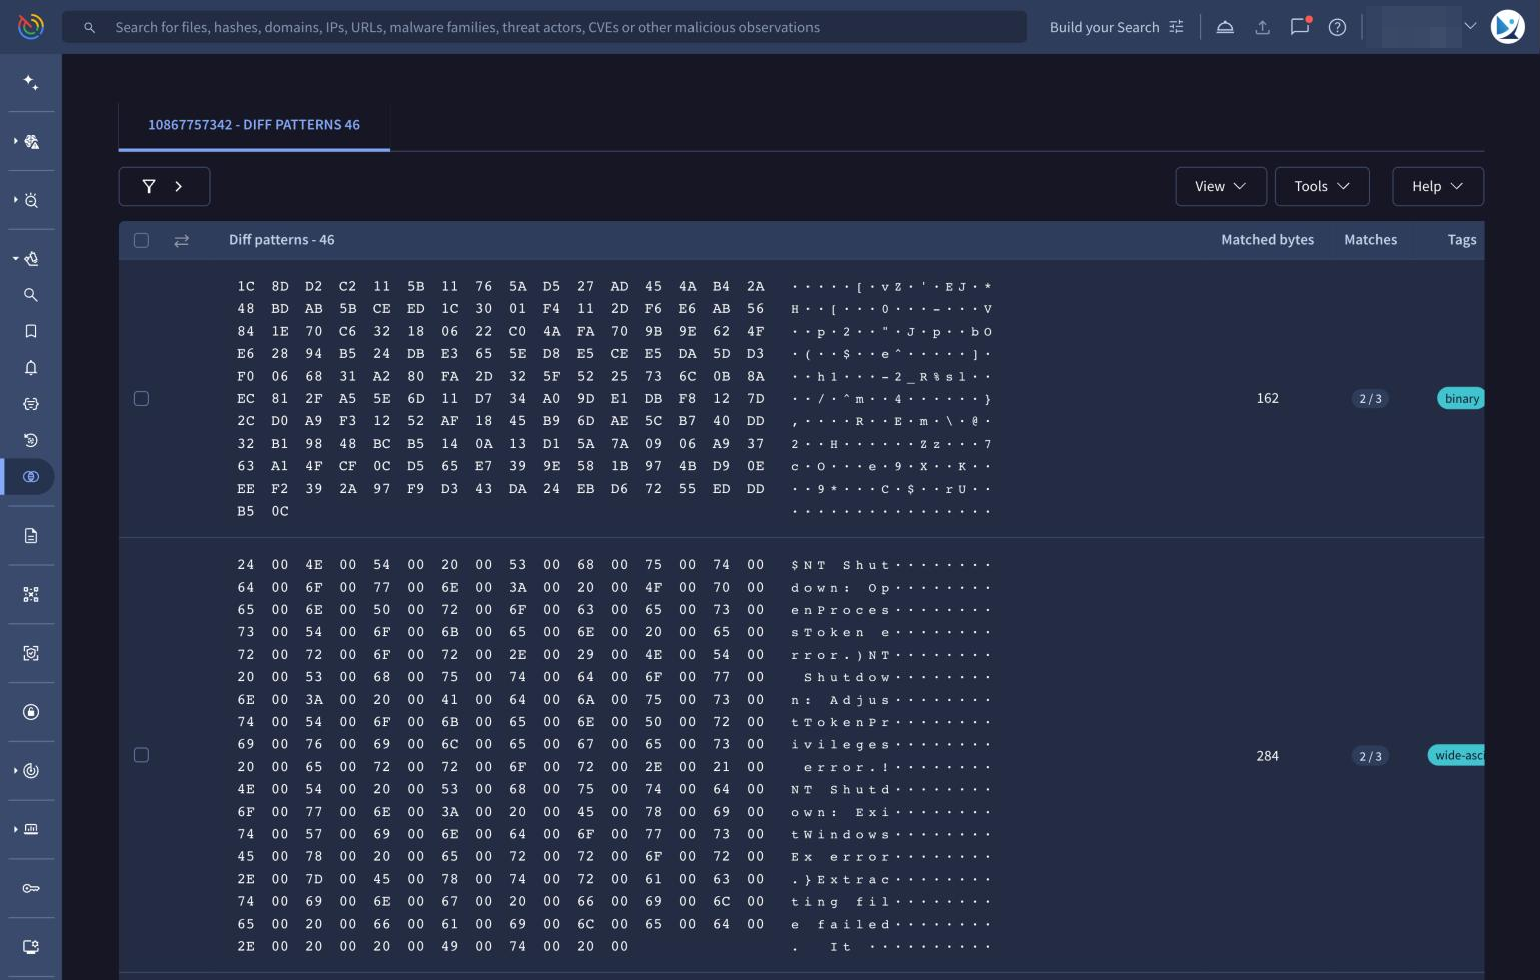
Diffの結果の例。取り出したバイト列のパターンが、一致したファイルの数とともに一覧で表示されます
見つかったIoCどうしの関係は、Threat Graph で図にして確認できます。
登録できるルールの数や、さかのぼれる期間はプランによって異なります。詳しくは「プラン別の機能比較」をご覧ください。
カテゴリ別の脅威リスト
Categorized Threat Lists は、Google Threat Intelligence が脅威の種類ごとに分類したIoCのリストを、APIでまとめて取得できる機能です。取得したリストをファイアウォールやSIEMに取り込むことで、危険なファイルや通信先の検知・遮断に役立てられます。
取得できる分類は次のとおりで、プランによって使える分類が異なります。詳しくは「プラン別の機能比較」をご覧ください。
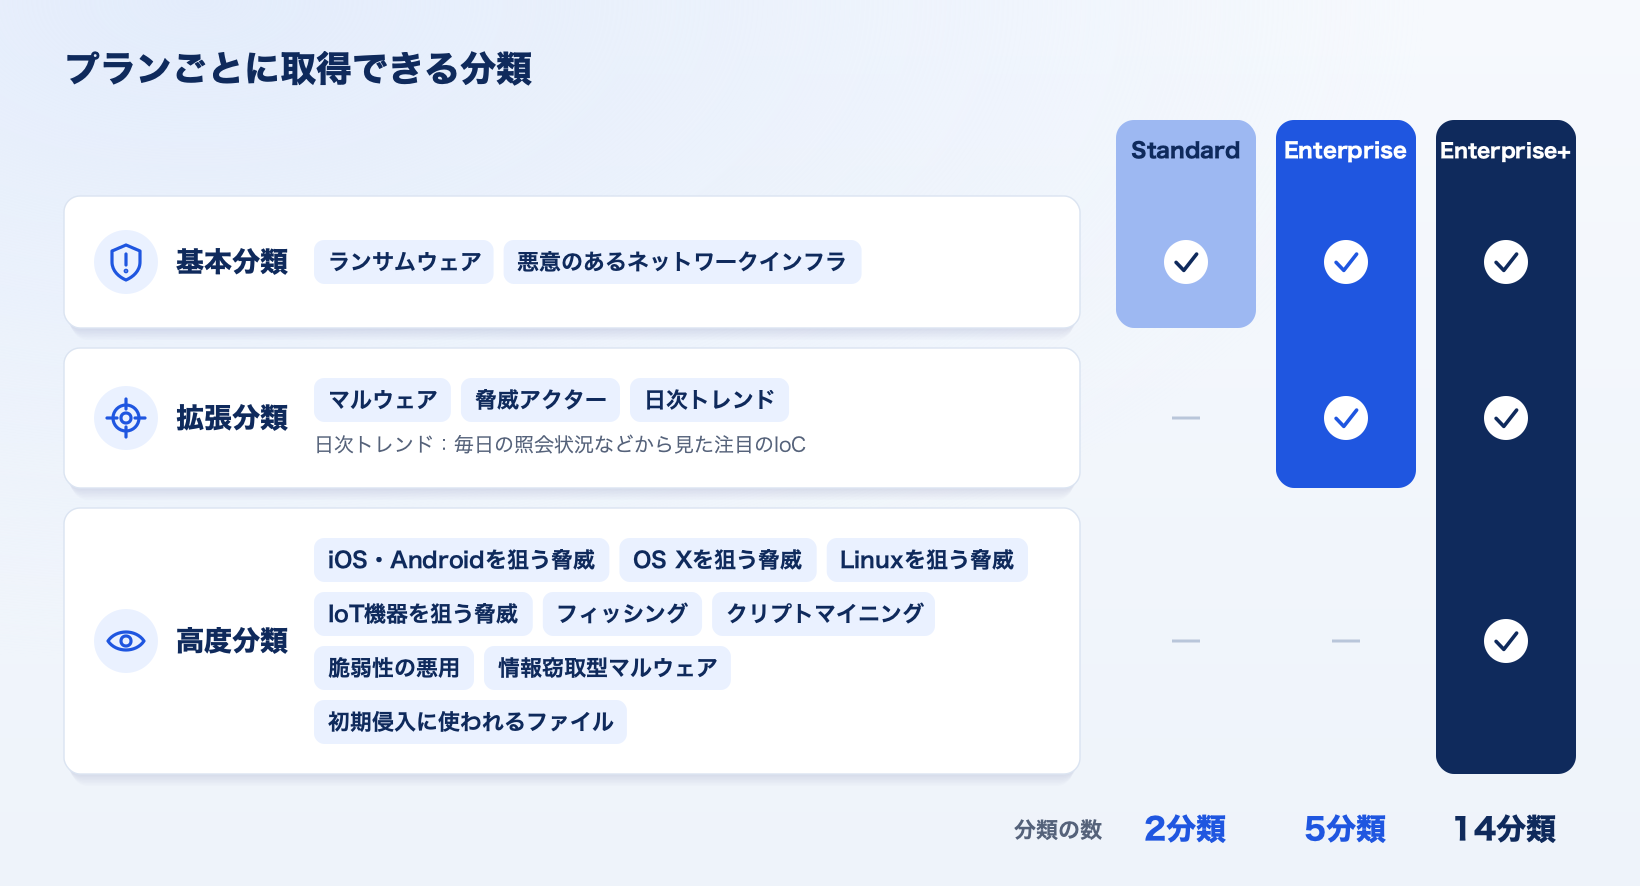
リストは1時間ごとに作られます。1回のリクエストで最大4,000件を、JSON、CSV、STIX、STIX-Sentinel、MISPの形式で取得でき、GTIスコアや検知数で絞り込むこともできます。
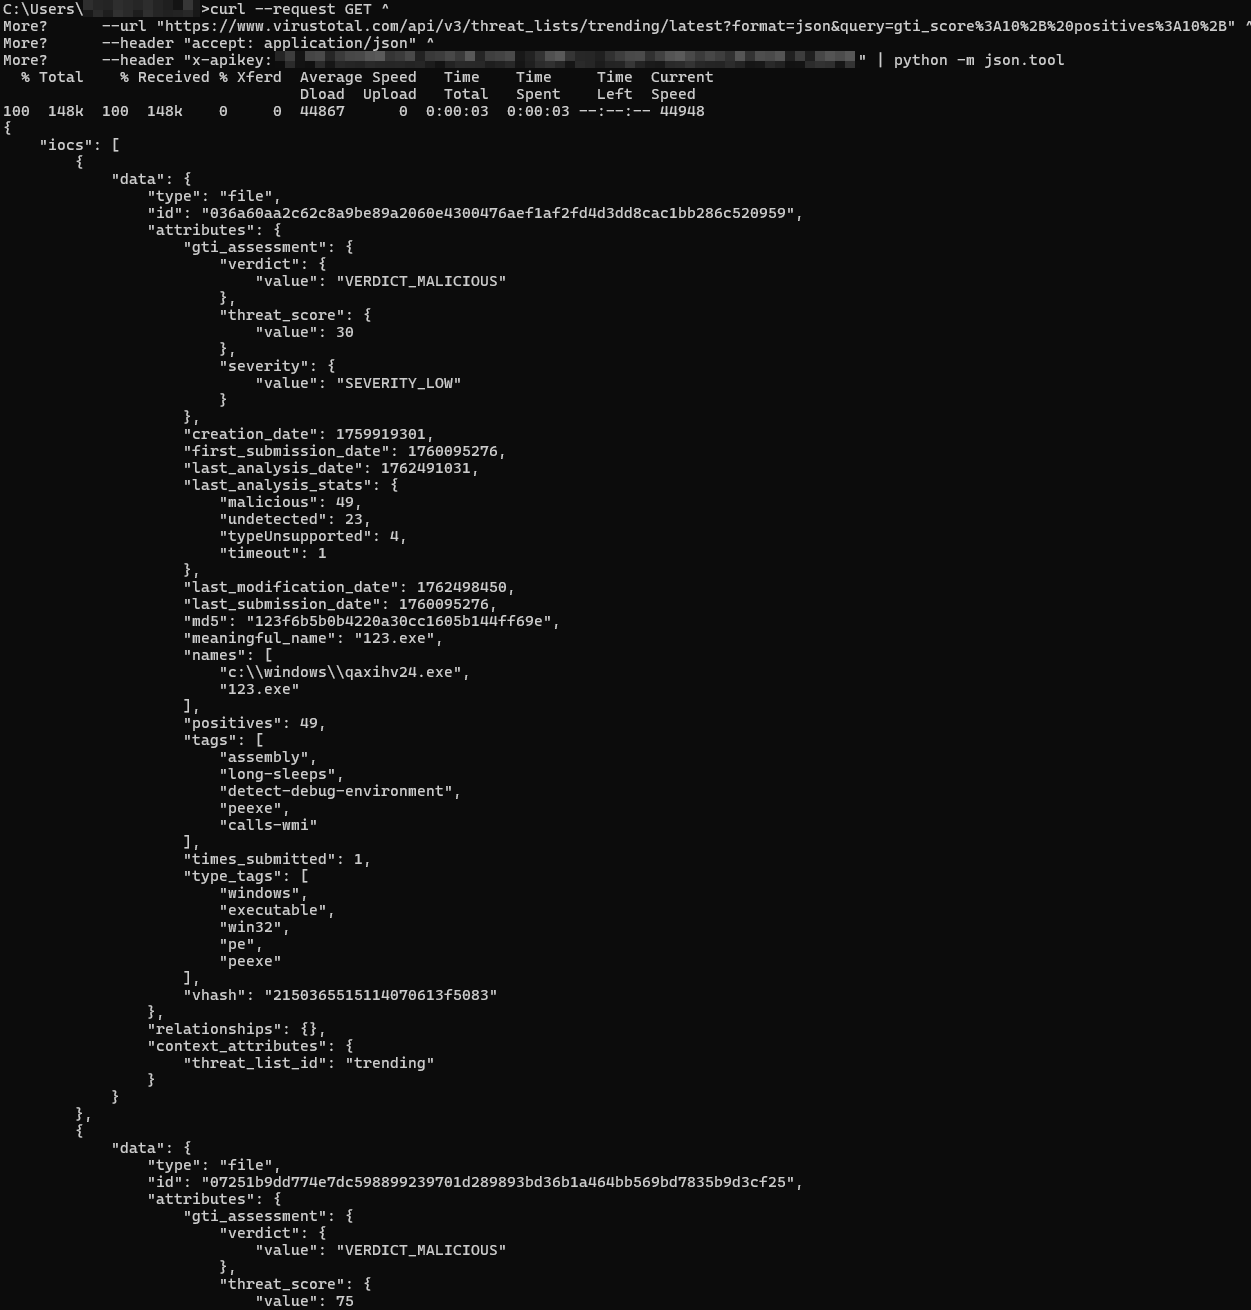
「日次トレンド」のリストを、GTIスコア10以上かつ検知数10件以上に絞って取得した例
AIによる調査
Agenticは、Google Threat Intelligence のデータをもとに答えるAIエージェントです。チャットで質問すると、関係する攻撃者やマルウェア、脆弱性の情報を集めて、出典付きの回答やレポートにまとめます。また、調査結果に対して追加の質問を行いながら、関連する脅威情報を深掘りすることも可能です。
IPアドレスについて質問すると、Agenticが Internet Scanning のデータをもとに、開いているポートやサービスと、その履歴を分析します。ソフトウェアやバナー、SSHの鍵、証明書の変化を見つけ、同じ特徴を持つほかのサーバーとの関係も示します。
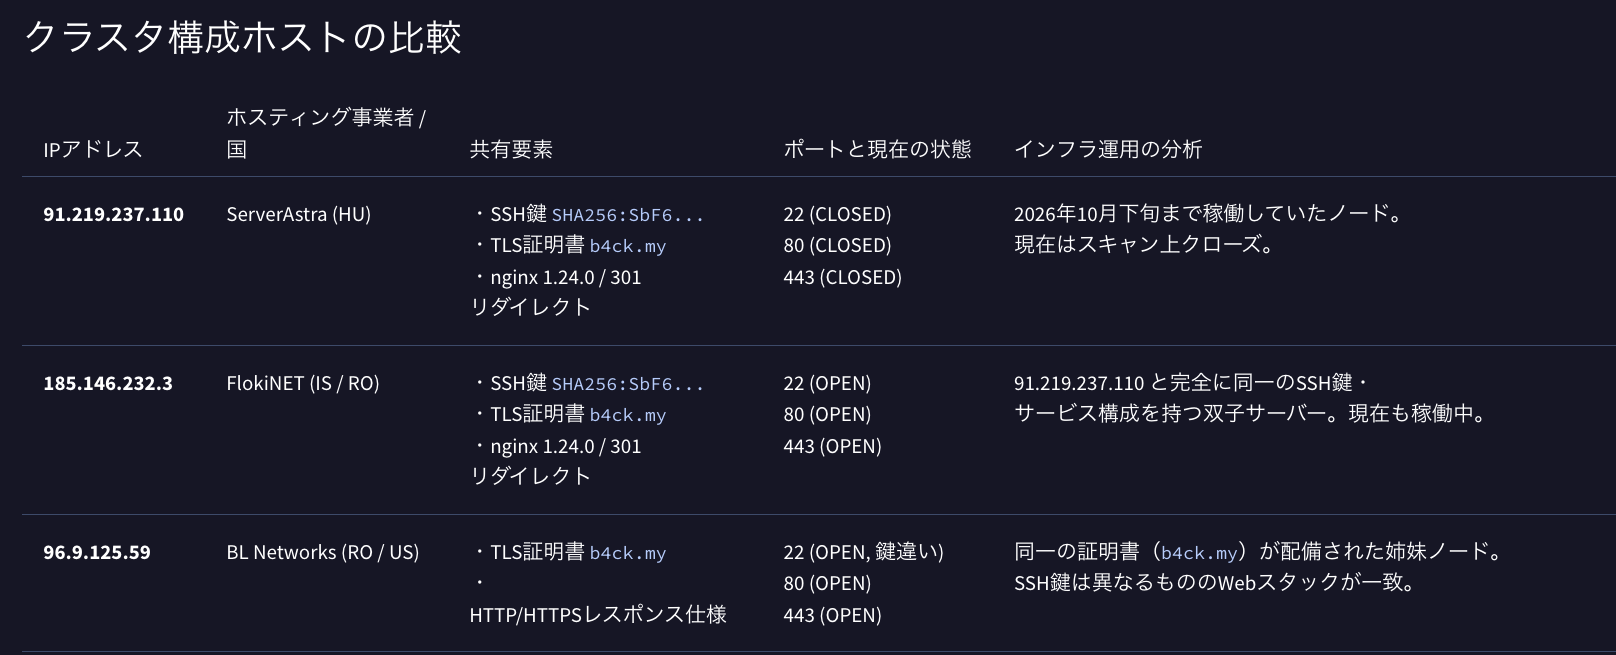
Agentic にIPアドレスの調査レポートを頼んだ例。同じSSHの鍵・証明書を使うサーバーを Agentic が自分で検索し、3台を比べた表にまとめています
動画で見る:AgenticにIPアドレスの調査を頼む(日本語の音声つき・約1分)
IPアドレスの調査を日本語で頼むと、Agenticが調べる手順を考えながら進め、ポートやSSHの鍵の移り変わり、同じSSHの鍵を使うサーバーとの比較までを日本語でまとめる画面です。
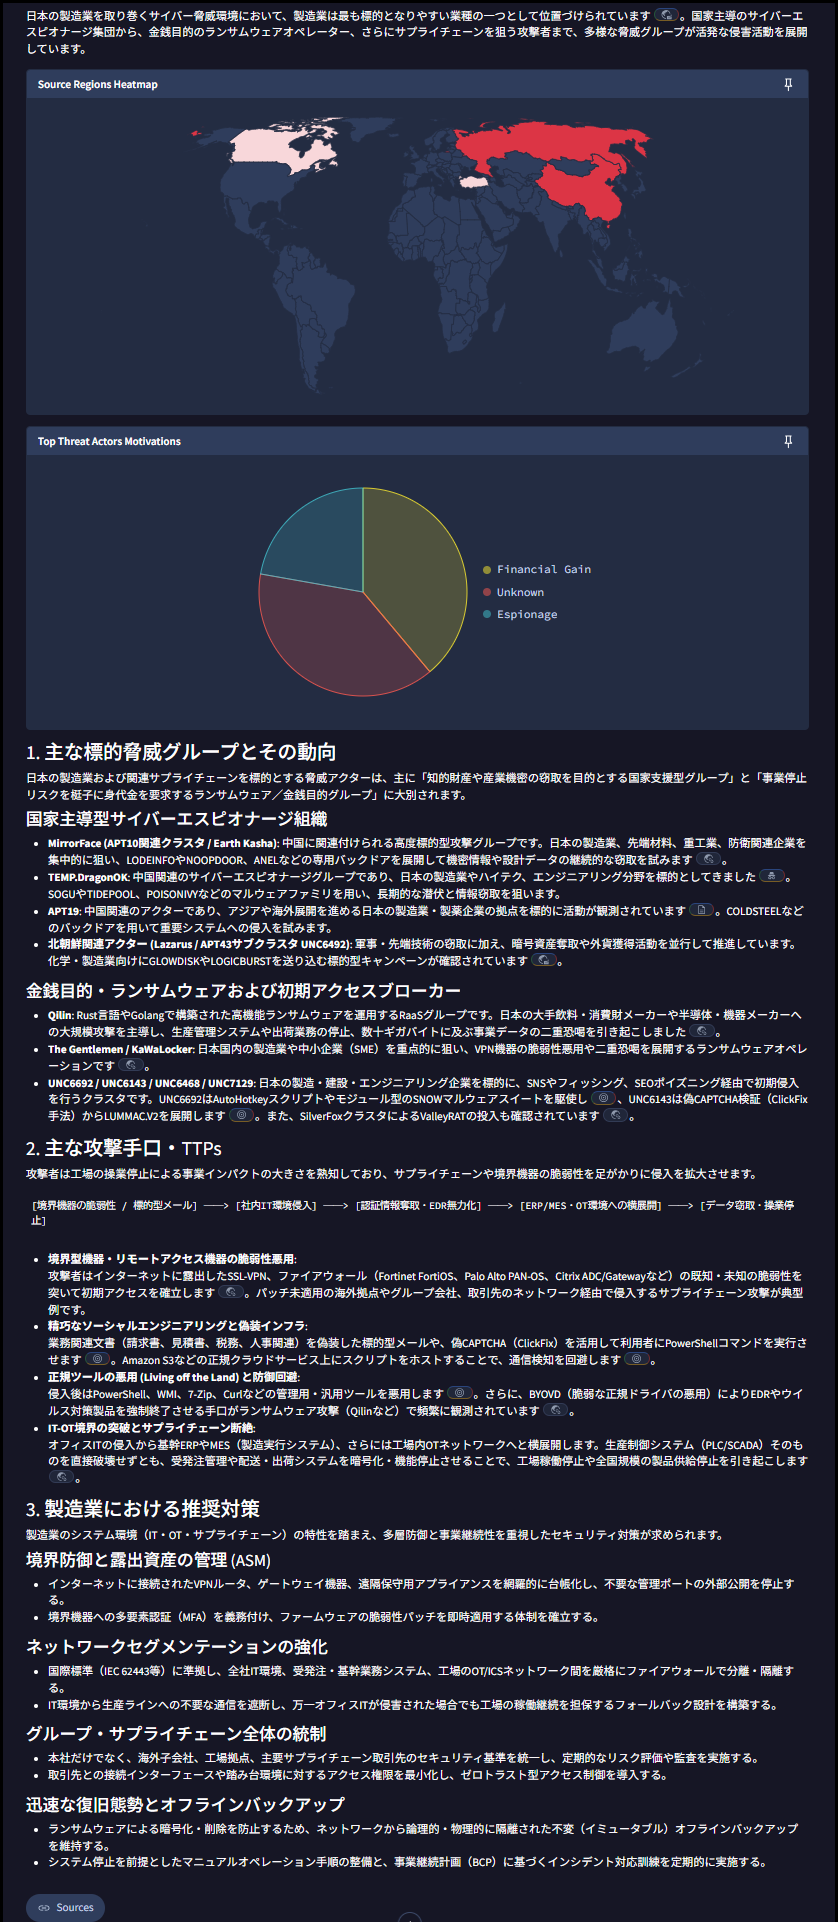
Agenticに、日本の製造業を狙う攻撃グループについて質問した例(画像をクリックすると全体を表示できます)
また、画面上部の検索ボックスに日本語などの自然な文章で質問すると、Geminiが関係するレポートや攻撃者の情報から要点をまとめて表示します。
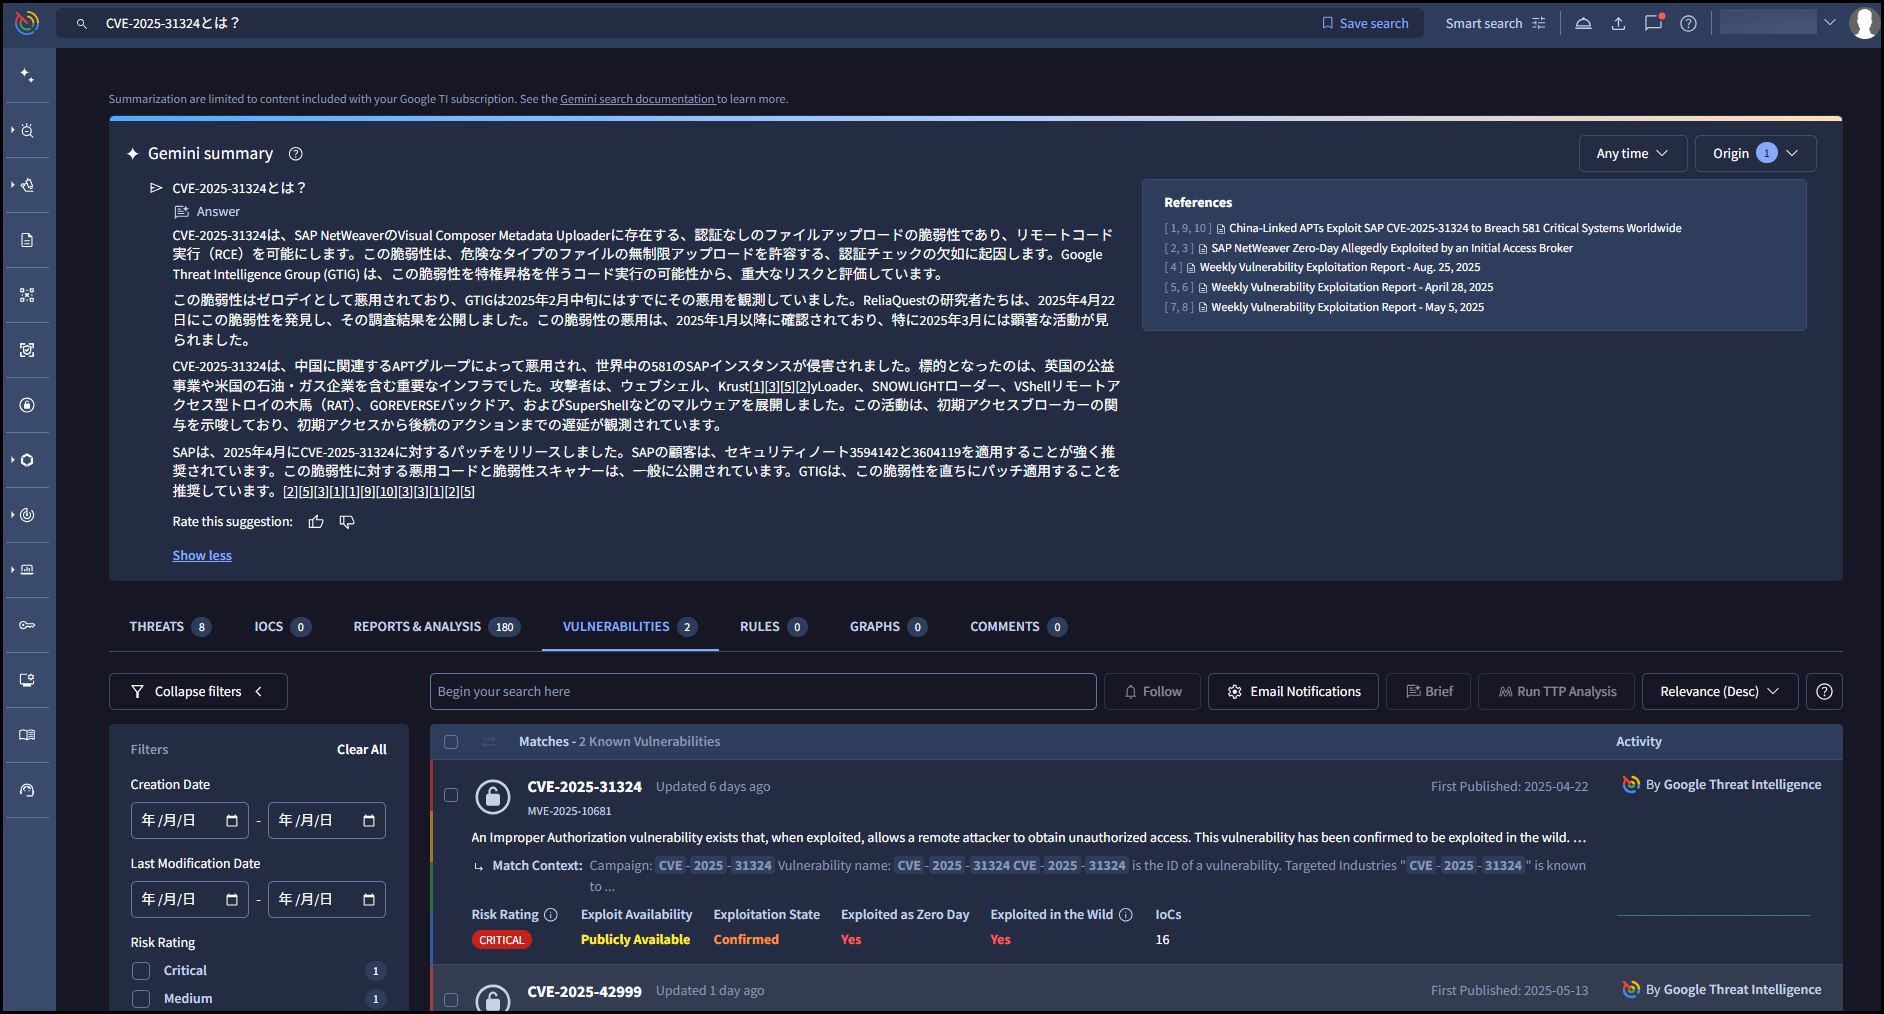
「CVE-2025-31324とは?」と日本語で検索した例。脆弱性の概要や影響範囲、悪用状況、リスクの高さを日本語で確認できます
これらのAI機能はプランによって使えない場合があります。詳しくは「プラン別の機能比較」をご覧ください。
Agenticについて詳しくは、以下の記事をご覧ください。
脅威アクター・攻撃キャンペーンの情報とレポート
Mandiantのアナリストが分析した脅威アクター、攻撃キャンペーン、マルウェアの情報とレポートを確認できます。業種や地域を登録しておくと、関係の深いものに絞って追いかけられます。
攻撃を行う個人や集団を「脅威アクター」、特定の目的のもとで一定期間続けられる一連の攻撃を「攻撃キャンペーン」と呼びます。
Google Threat Intelligence では、Mandiantのアナリストが分析した脅威アクターや攻撃キャンペーン、マルウェアの情報を確認できます。
攻撃キャンペーンの情報には、Mandiantのマネージドサービスの調査で見つかった、1つの組織だけを狙った攻撃も含まれます。見つかってから24時間以内に、被害を受けた組織を伏せたうえで公開されます(Single Target Operations)。
- どの国や業種を、どのような目的で狙っているか
- 使っている手口(攻撃の手口を整理した世界共通の枠組み、MITRE ATT&CK に沿って整理)
- 攻撃に使われたIoCと、検知に使えるルール
自社に関係するものに絞って追いかけられ、新しい情報は毎日または毎週のメール(ダイジェスト)でも受け取れます。Google Threat Intelligence Group(GTIG)やMandiantのレポート、ほかのセキュリティ企業の記事やニュースの分析、脆弱性の新しい情報も、レポートの種類(脅威アクターやマルウェアのプロファイル、業界別のレポートなど)を選んで、毎日または毎週のメールで受け取れます。
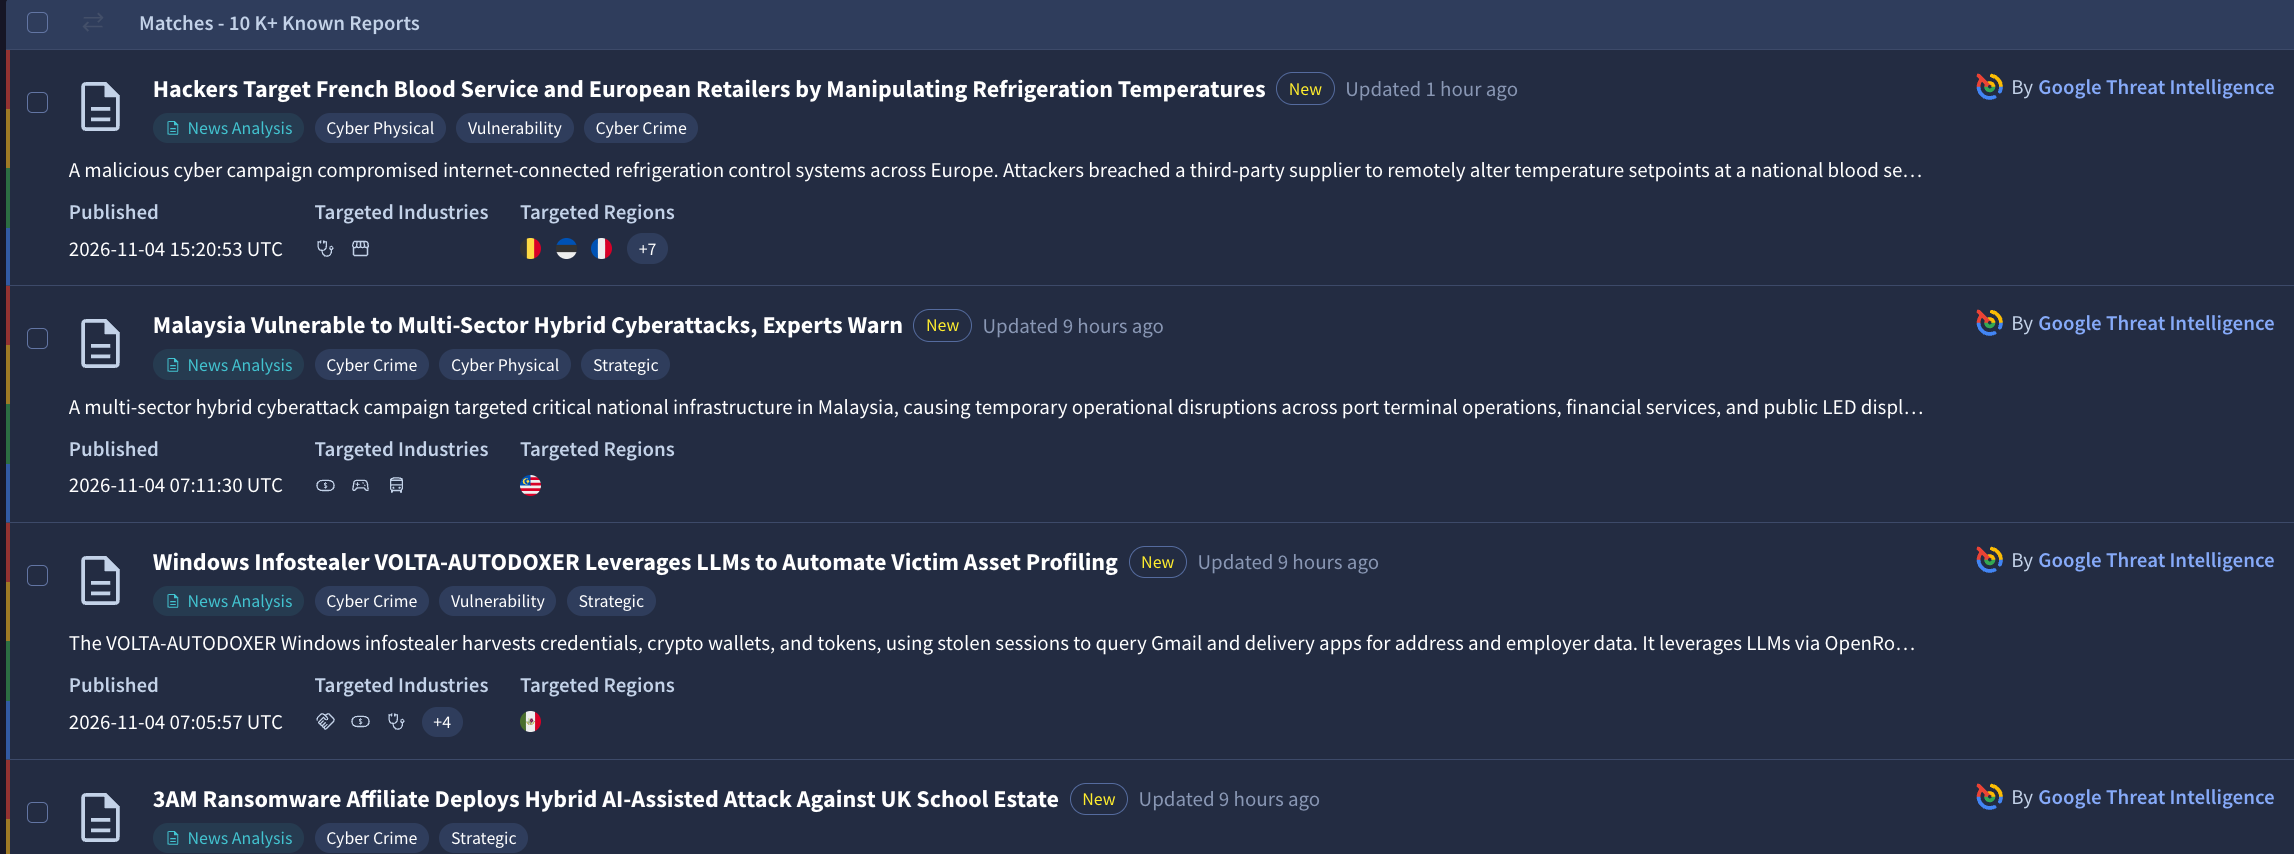
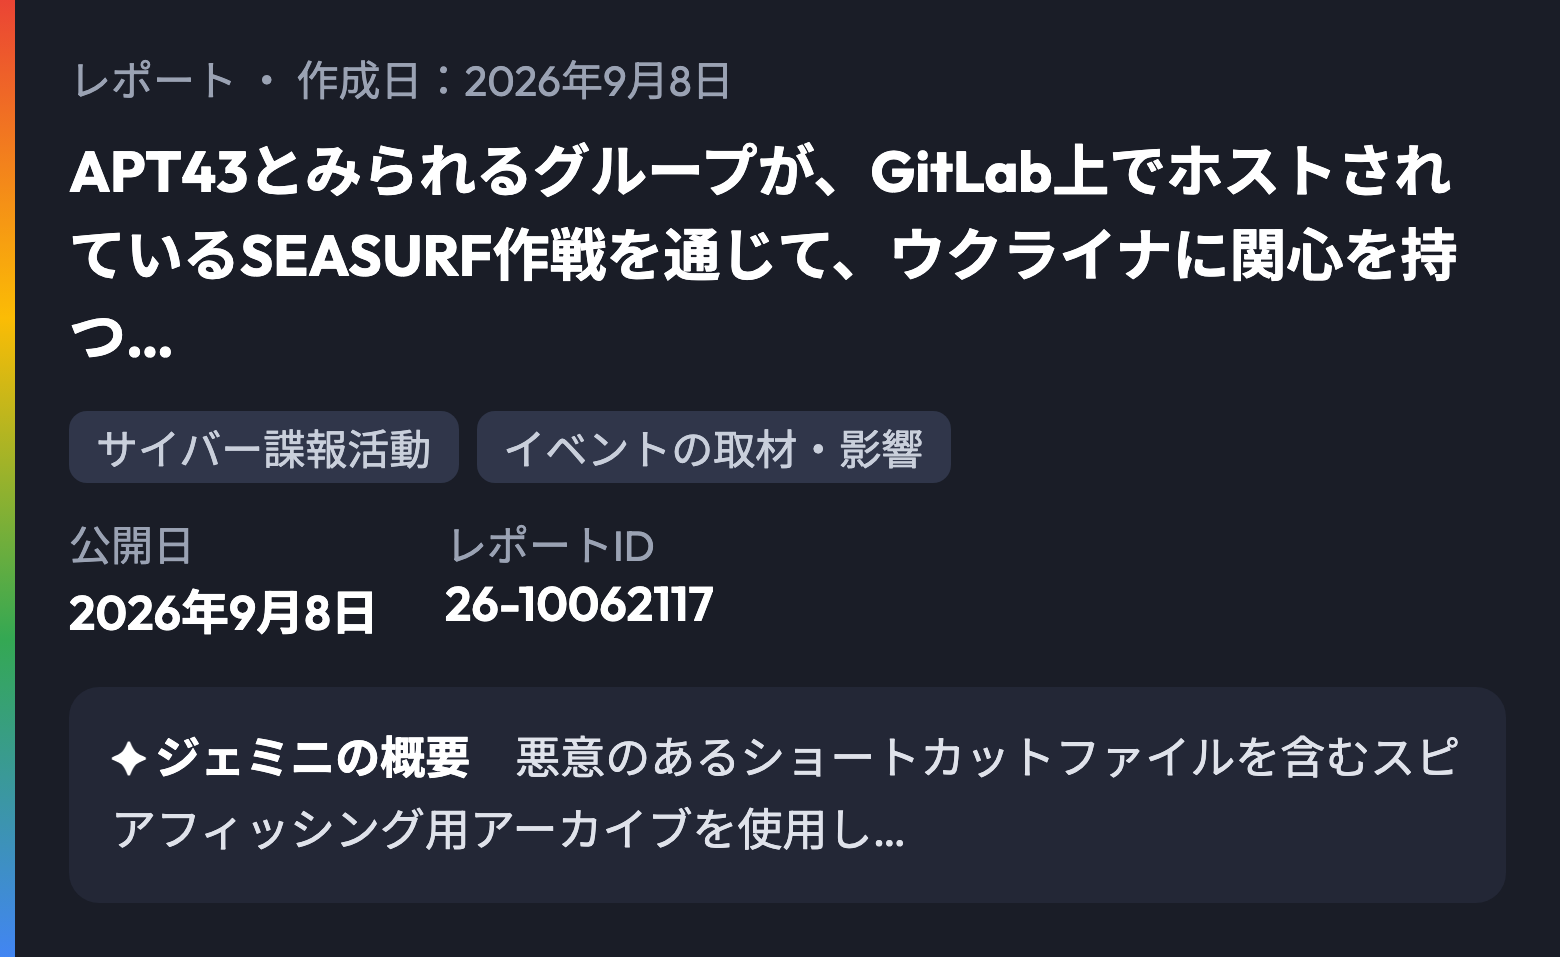
ダイジェストで届くレポートの例(Reports の一覧)。レポートの種類、標的の業種・地域とともに並びます
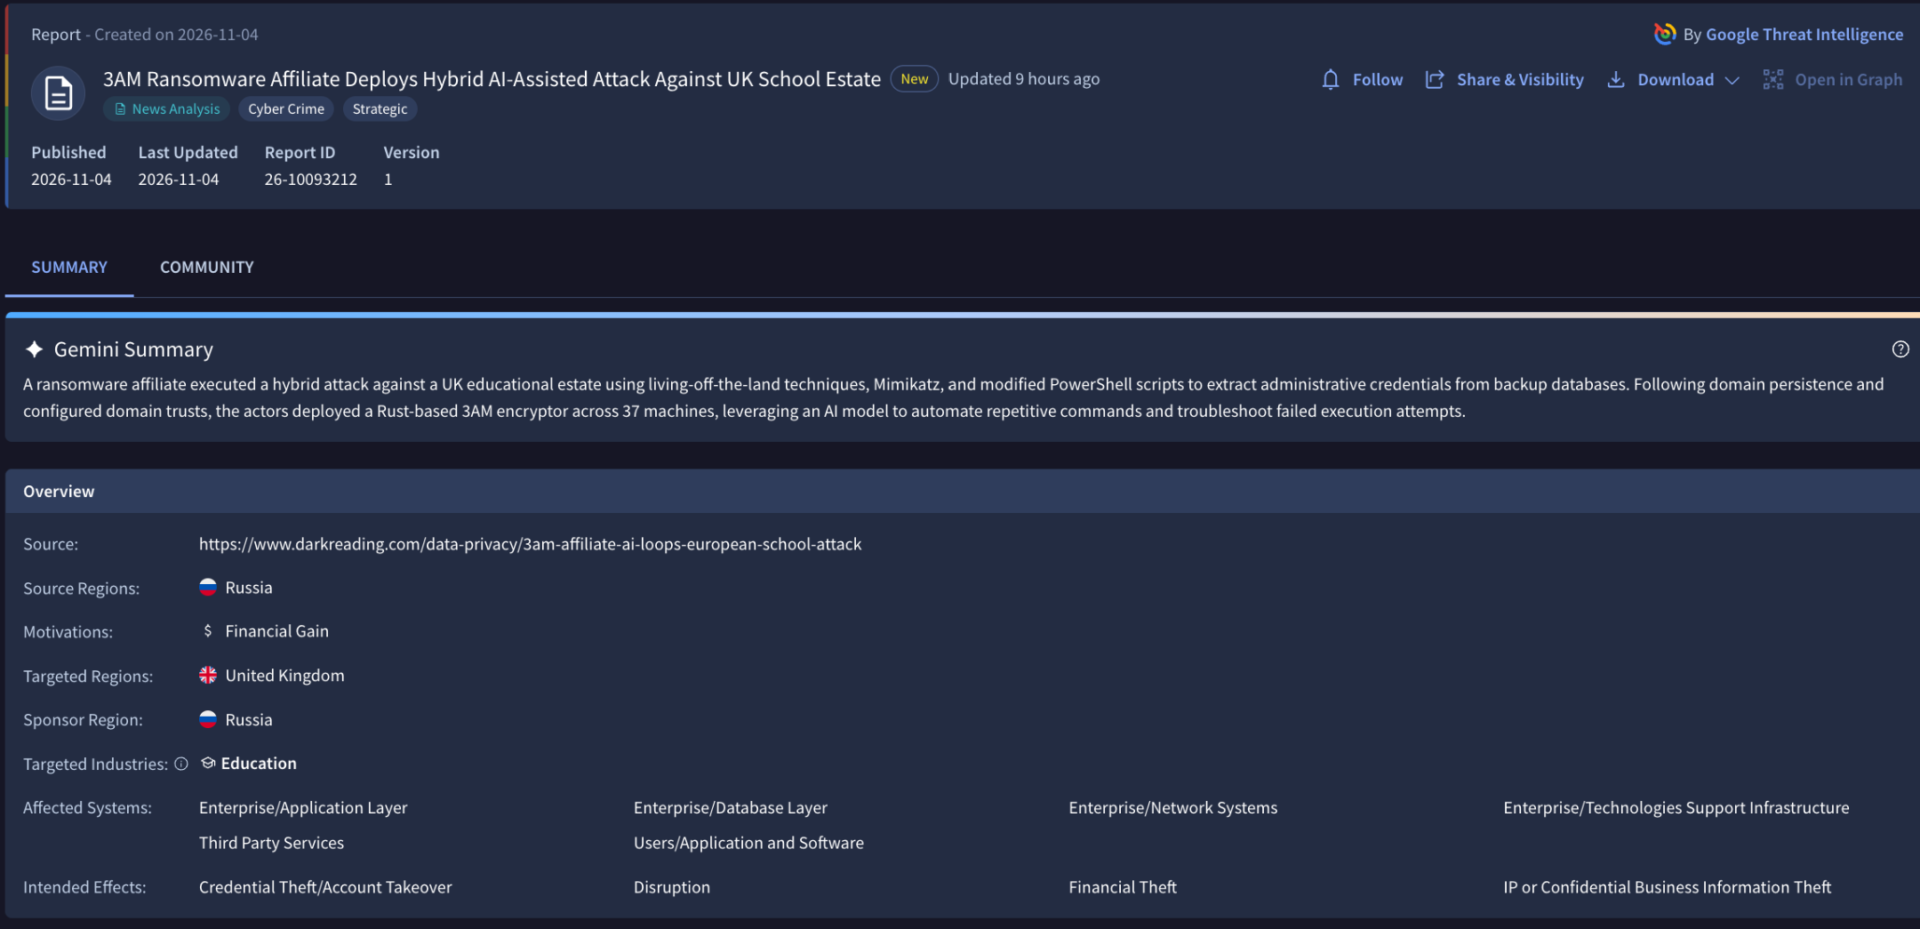
レポートの中身の例。Gemini の要約、動機、標的の地域・業種、影響を受けるシステムが並びます
Splunkをお使いの場合は、Splunk用のアプリ「Google Threat Intelligence for Splunk」の設定で Threat Profiles を指定すると、Splunkのイベントで一致したIoCに関係する脅威アクター、マルウェア、ツール、攻撃キャンペーンが、Threat Profiles に自動で追加されます。追加されたものには「Observed」「Splunk」のタグが付くので、自社の環境で実際に見つかった脅威に絞って確認できます。
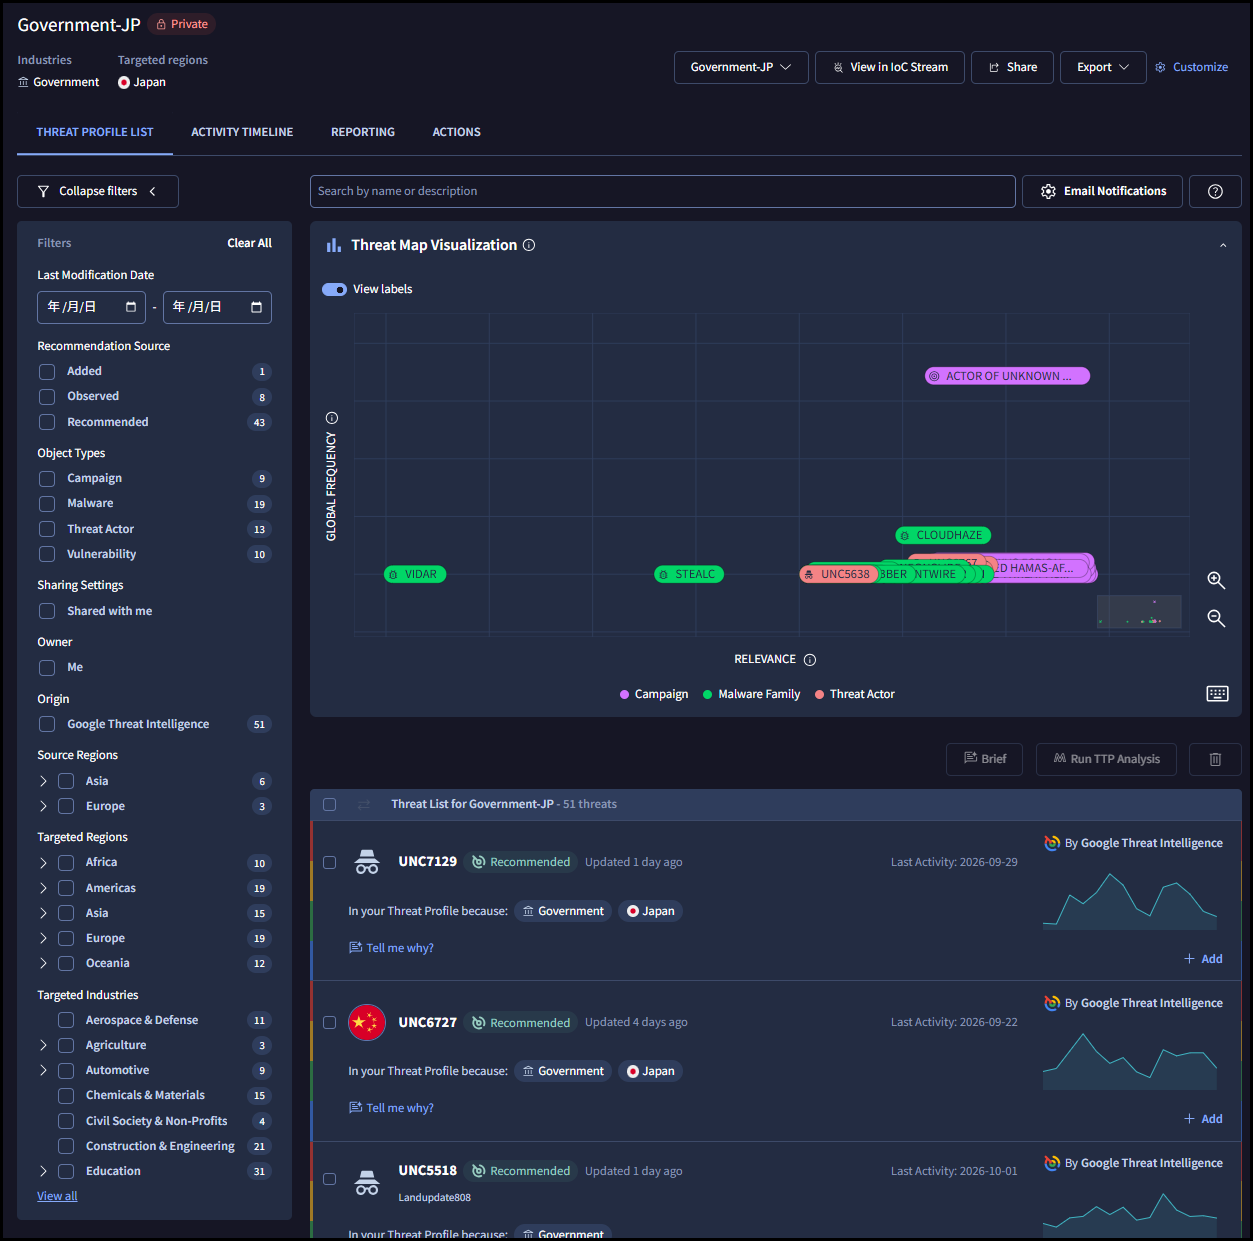
業種に「Government」、地域に「Japan」を登録した Threat Profiles の例
複数の脅威アクターやマルウェアを選んで、使っている手口を MITRE ATT&CK の表に重ねて比べることもできます(TTP Analysis)。選んだ攻撃者のうち、いくつがその手口を使っているかが色の濃さで示されるため、自社の検知で手当てできていない手口を洗い出し、対策の優先順位を決めるのに使えます。結果はCSVやJSONで書き出せます。
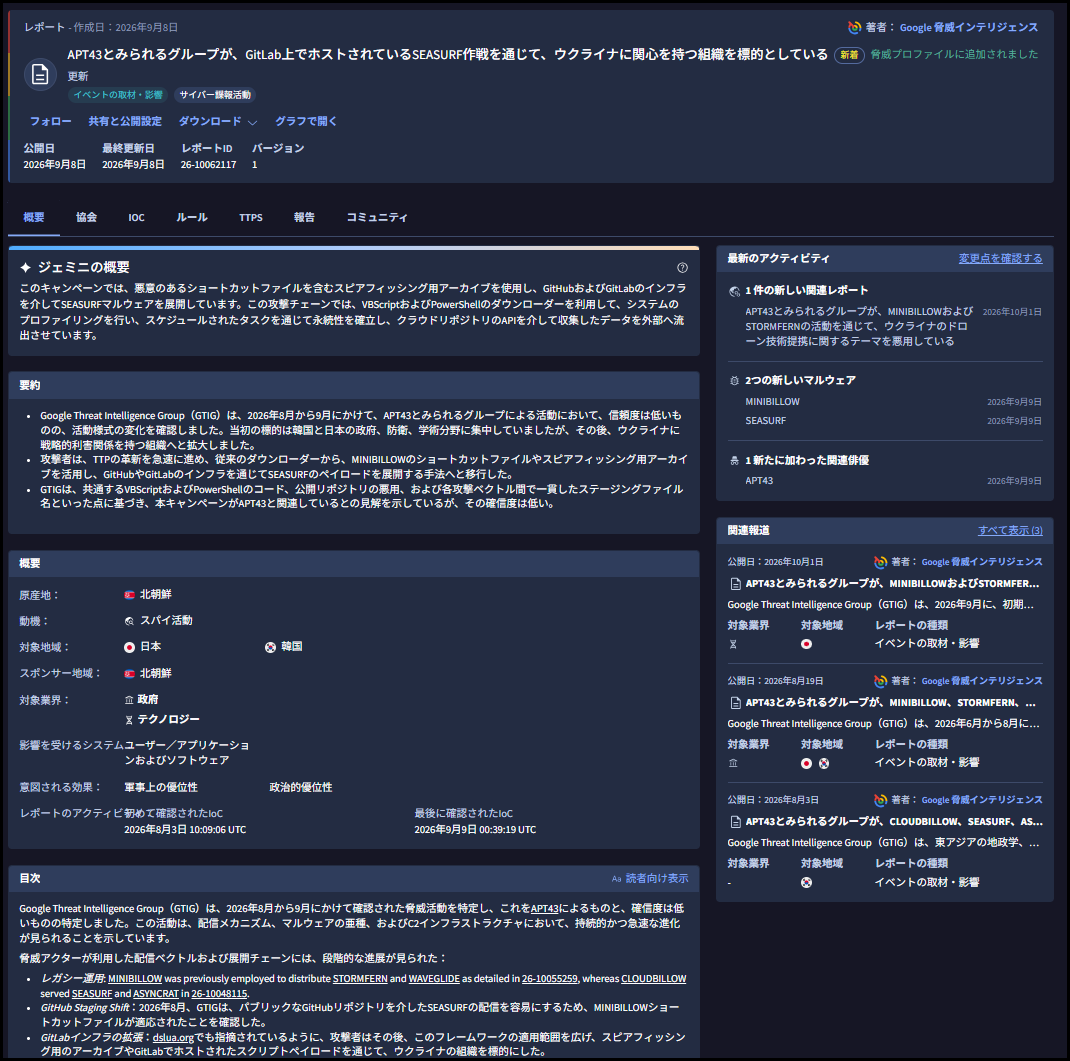
レポートの例。冒頭にGeminiによる要約が表示されます(機械翻訳で日本語にしています)
これらの機能はプランによって使えない場合があります。詳しくは「プラン別の機能比較」をご覧ください。
脆弱性の評価と優先順位付け
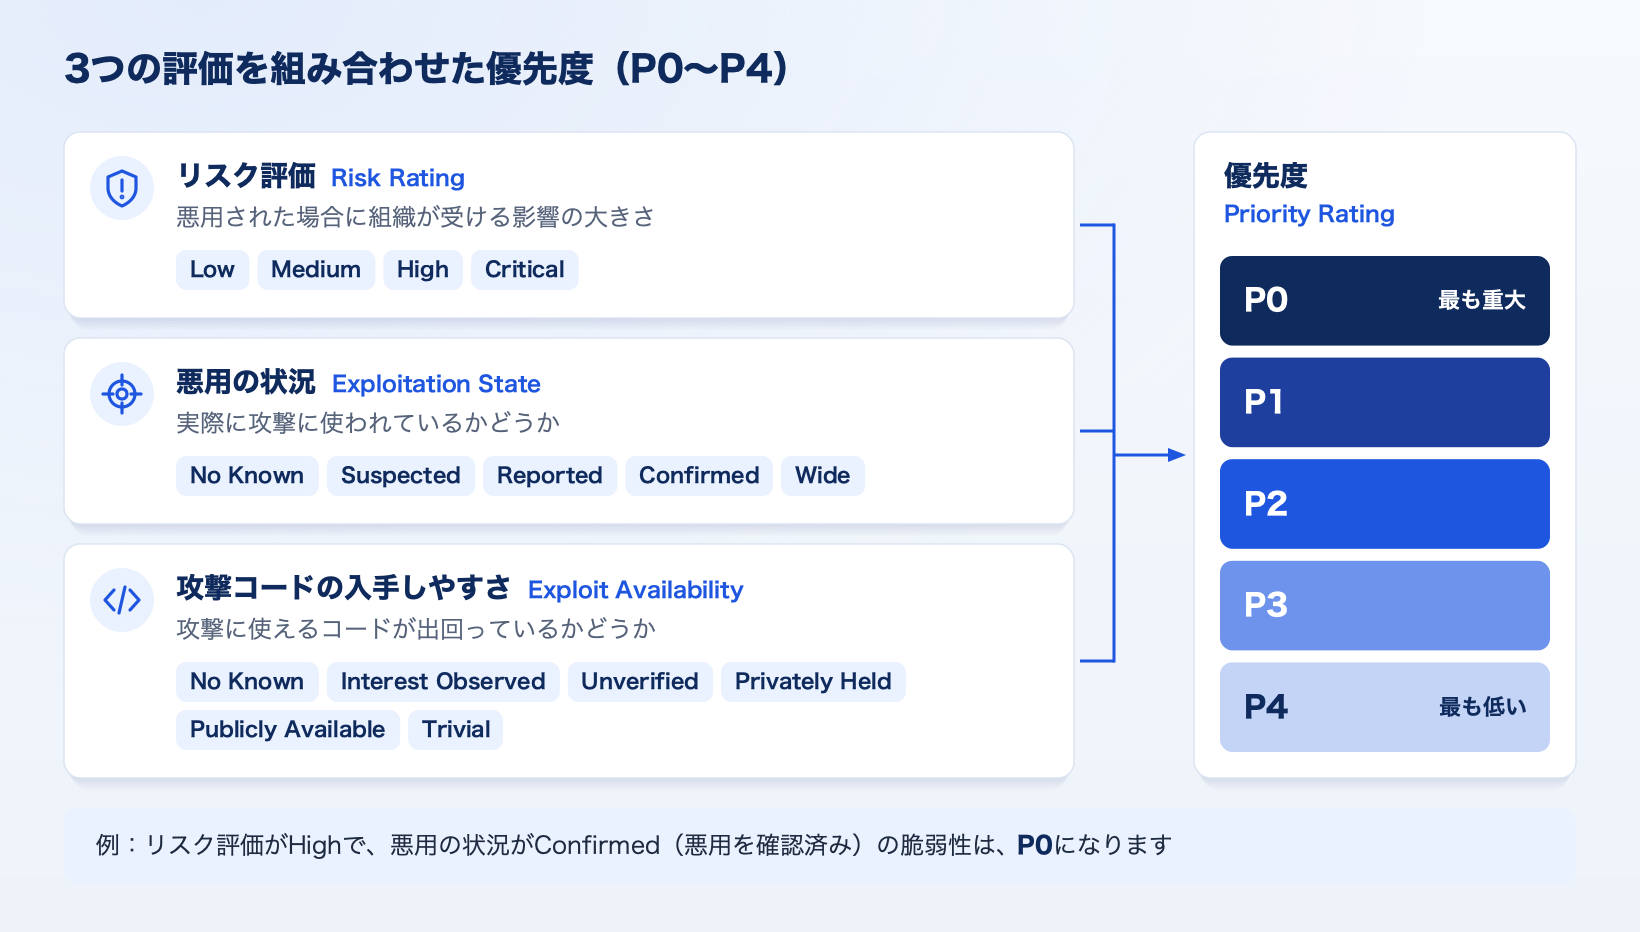
10万件を超える脆弱性について、実際の悪用状況をふまえた独自の評価で、対応の優先度をP0〜P4の5段階で示します。
脆弱性は次々に公開されるため、どれから対応するかを決める必要があります。ただ、深刻度の共通の指標であるCVSSの値だけでは、その脆弱性が実際に攻撃に使われているかまでは分かりません。
Google Threat Intelligence では、10万件を超える脆弱性について、独自の評価をもとに対応の優先度を示します(Vulnerability Intelligence)。優先度は、次の3つを組み合わせて、P0〜P4の5段階で表されます。
あわせて、影響を受ける製品やベンダーの修正情報も確認できるため、対応の優先順位を付けやすくなります。
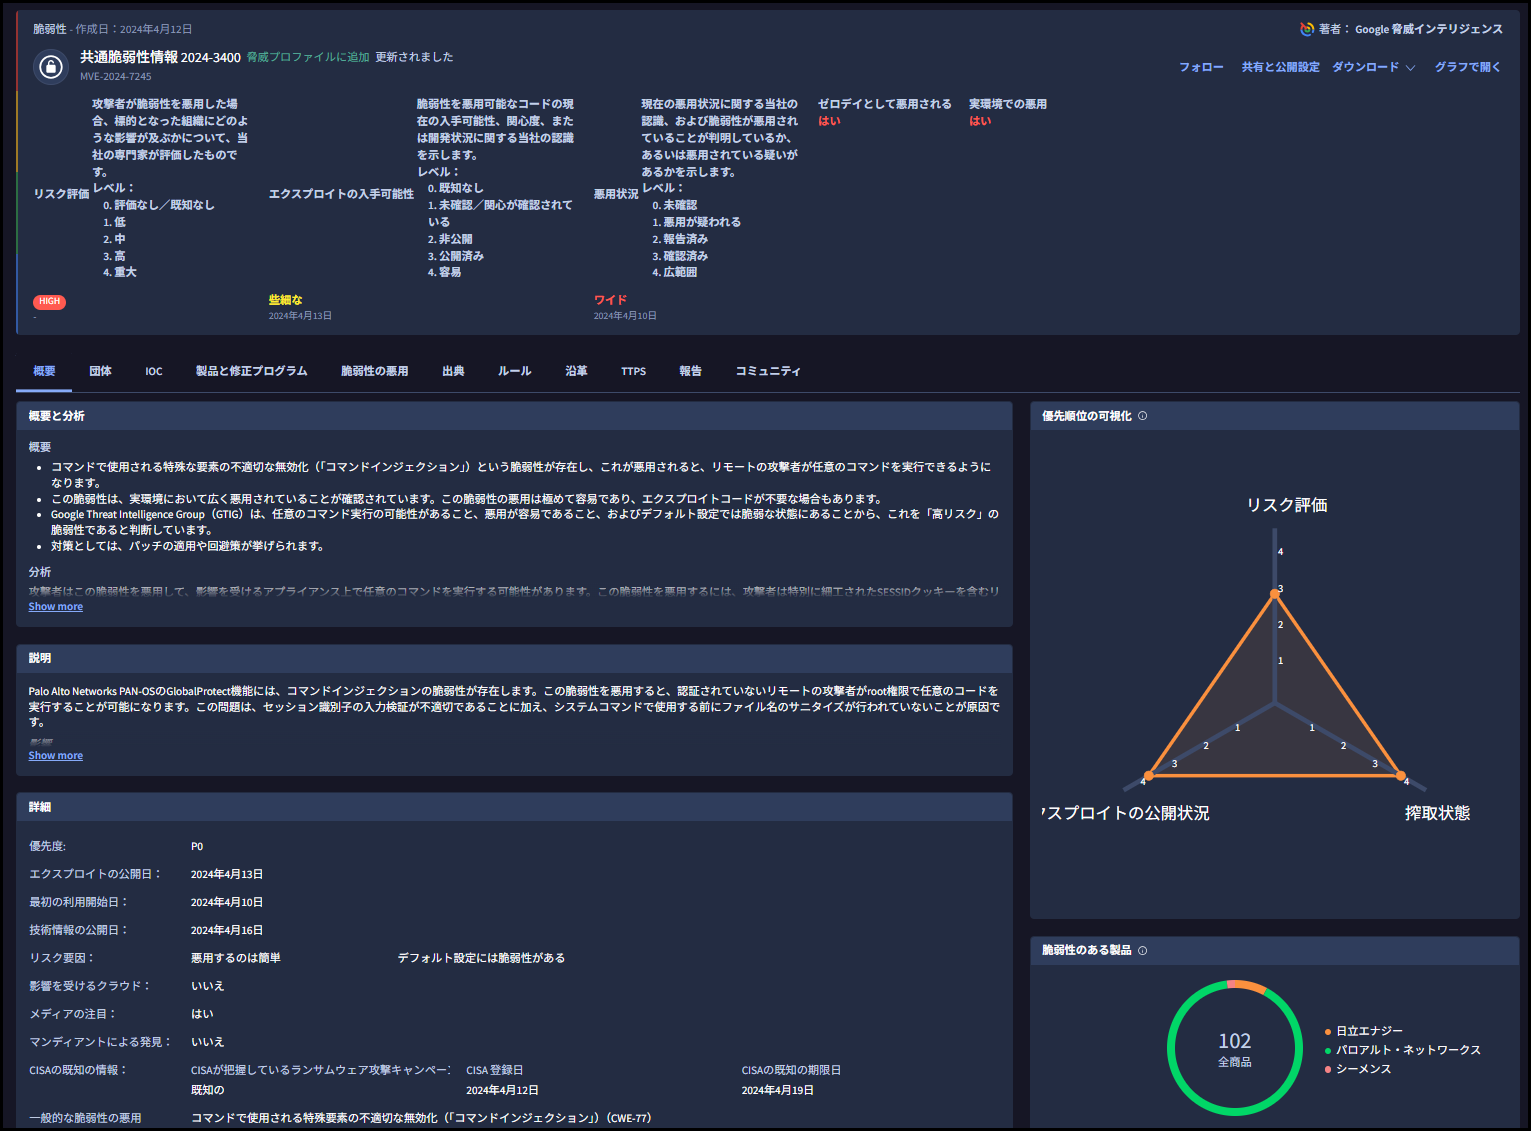
「CVE-2024-3400」の脆弱性情報を確認した画面(Enterpriseの画面例。機械翻訳で日本語にしています)
2026年3月からStandardでも使えるようになりましたが、使える範囲はプランによって異なります。詳しくは「プラン別の機能比較」をご覧ください。
外部の脅威の監視(Digital Threat Monitoring)
Digital Threat Monitoring は、通常のWebサイトから、ダークウェブ(通常の検索エンジンでは見つからず、専用のソフトでしかアクセスできないWebサイト群)までを継続して監視し、次のようなものが見つかるとアラートとして確認できます。
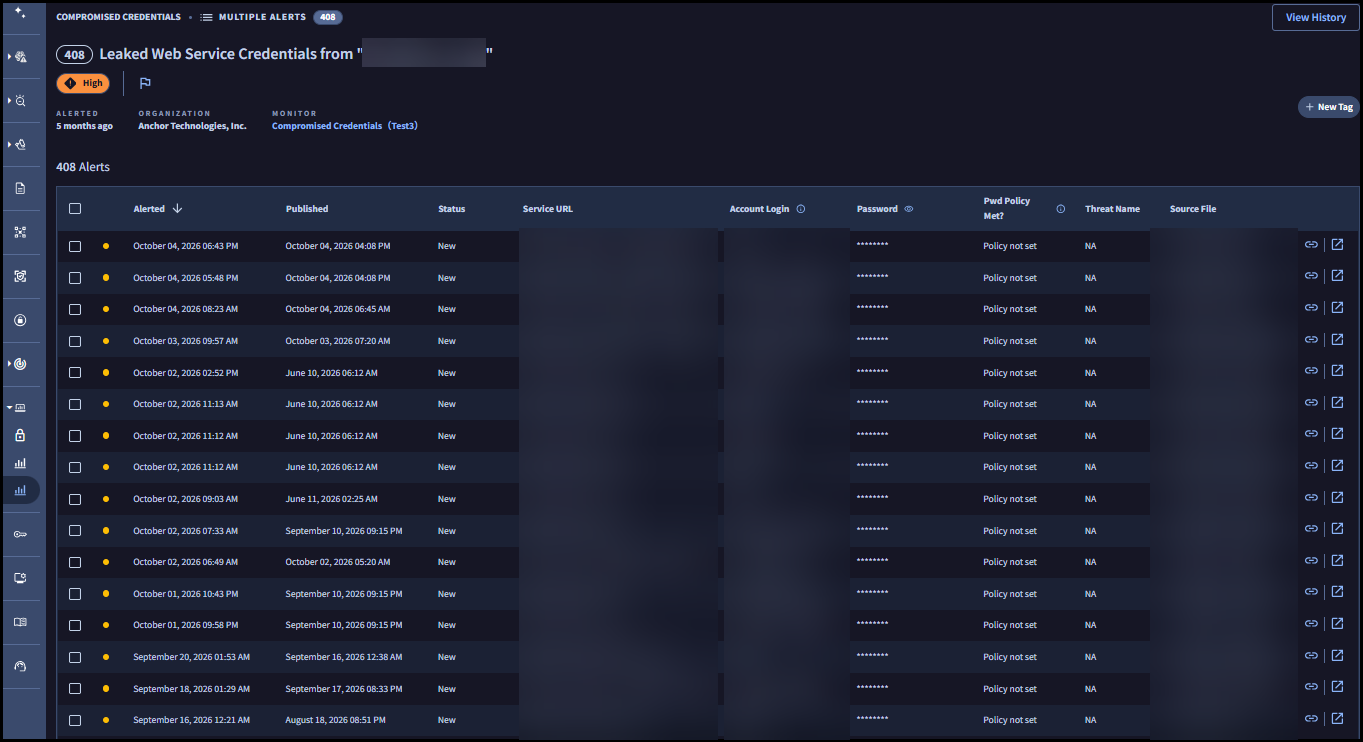
漏えいした認証情報のアラートの例(一部の情報は伏せています)
監視できる範囲はプランによって異なります。詳しくは「プラン別の機能比較」をご覧ください。
My Landscape のアラートは、メールでも受け取れます。設定の Mail Hub で、観点(Threat Scenario)、深刻度、関連度の下限を指定しておくと、条件に合うアラートが出たときに、すぐにメールが届きます。
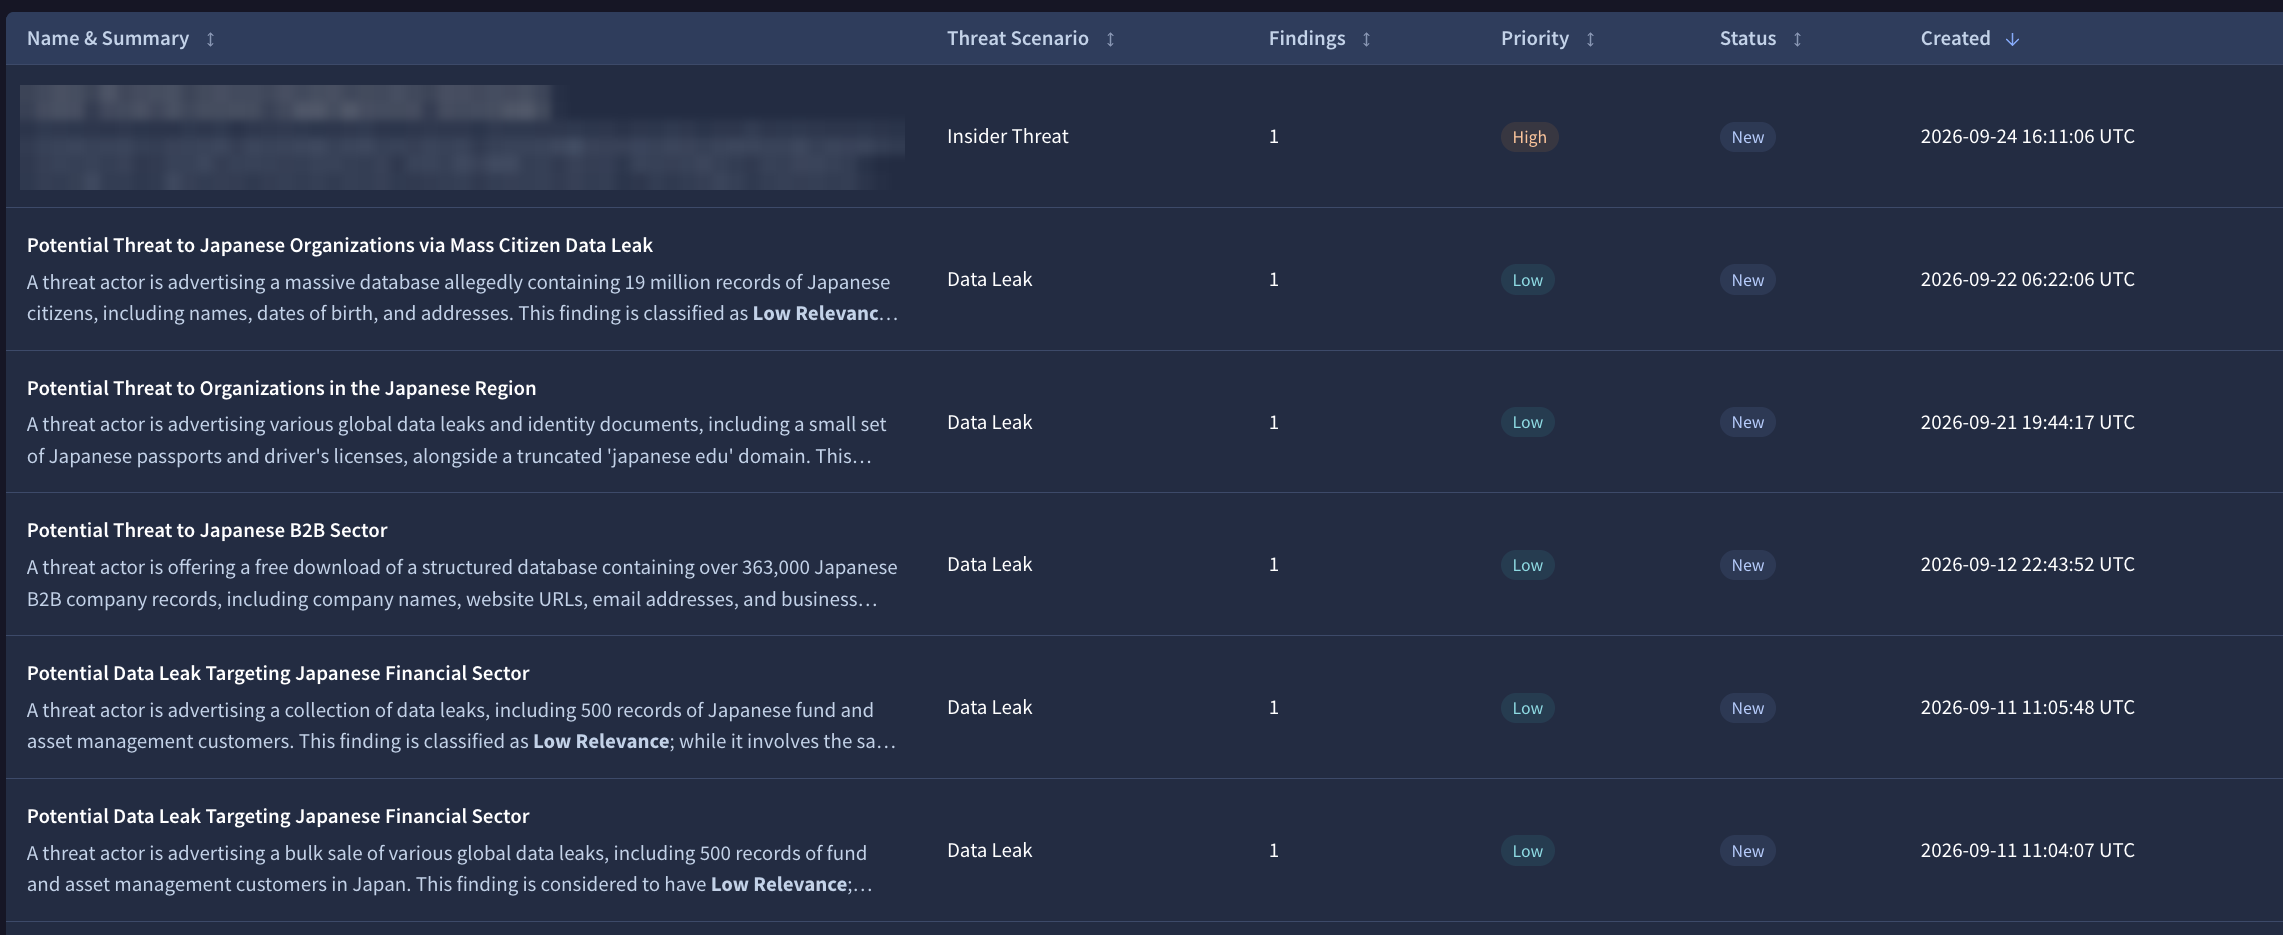
My Landscape のアラートの一覧。自社に関係しそうな攻撃者の書き込み(データの売買、内部不正の勧誘など)が、観点と優先度つきで並びます。要約には、関連度をそう判定した理由も書かれます
ファイル・URLの非公開解析
Private Scanning は、社内で見つかった不審なファイルやURLを、外部に公開せずに解析できる機能です。
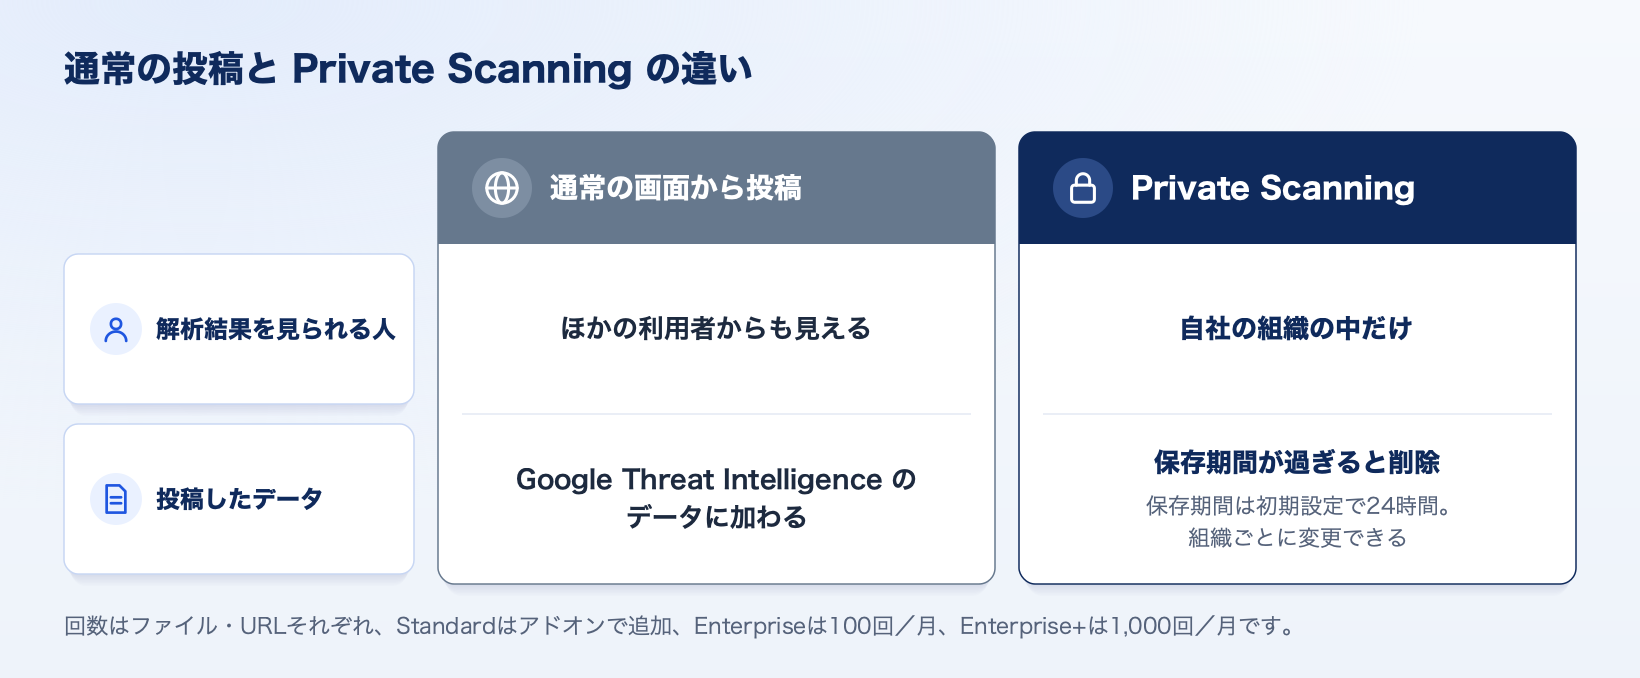
投稿は、左のメニューの Private Scanning から行います。ファイルかURLを選び、「Configure Scan」で、サンドボックスで実際に動かすか、インターネットにつなぐか、暗号化された通信(HTTPS)の中身を記録するか、解析中のサンドボックスを画面から操作するか(Live Interaction)などを選べます。
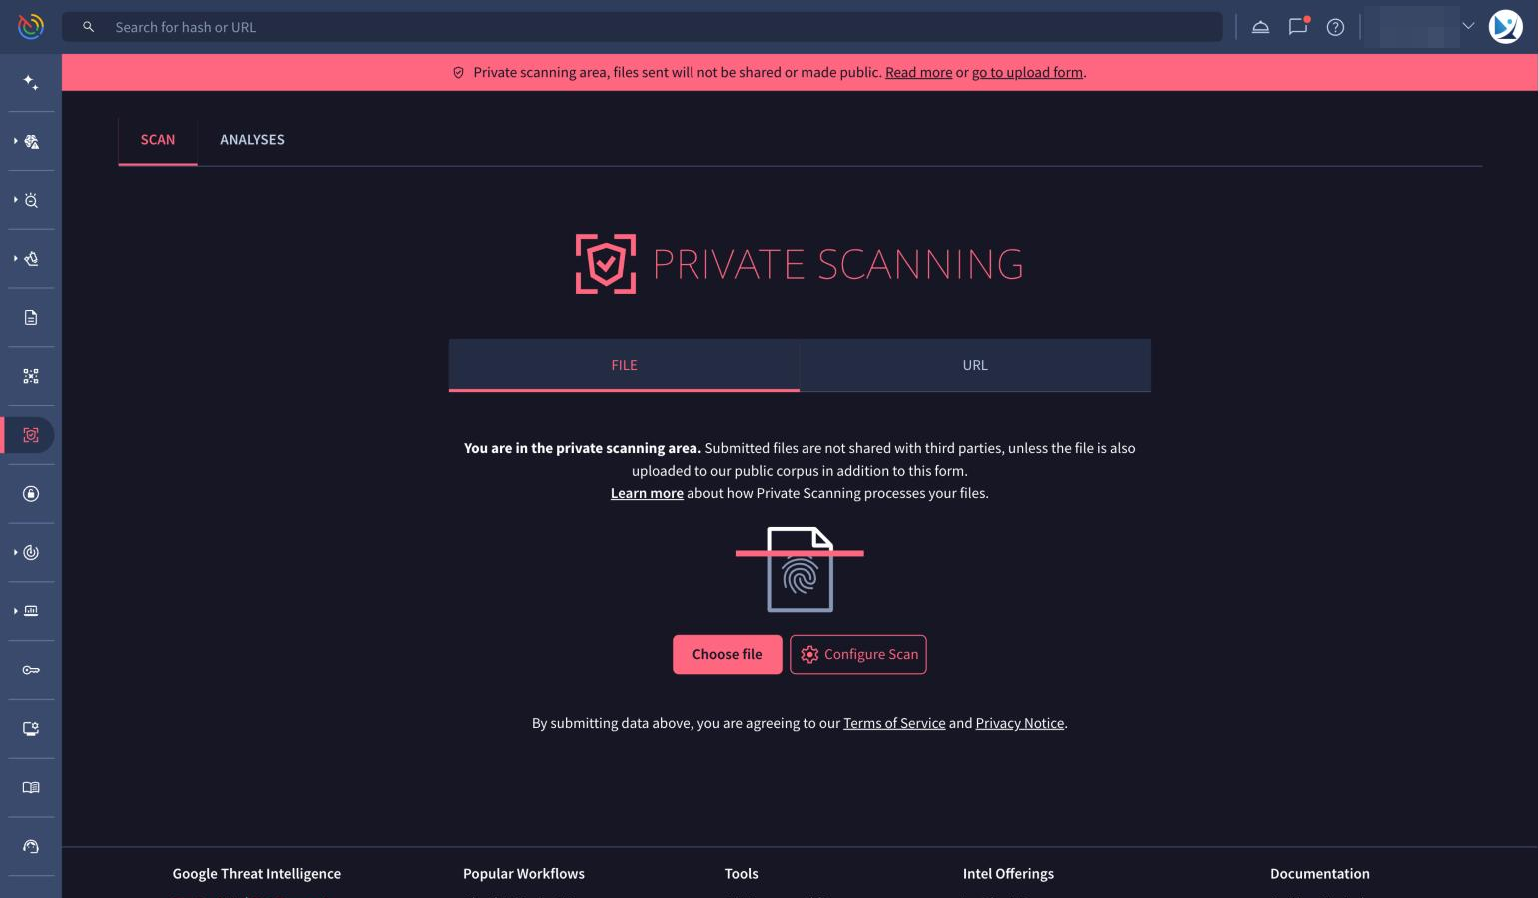
Private Scanning の投稿の画面。ファイルとURLのどちらも送れ、「Configure Scan」で解析の設定を選びます
Private Scanning では、次のような解析ができます。
- サンドボックスでファイルを実際に動かし、どんな動きをするかを確認
- ファイルがどこと通信しようとするかの確認
- マルウェアに埋め込まれた設定情報の取り出し
- Code Insight による、プログラムやスクリプトの動作の解説
- 公開されているYARA・Sigma・IDSのルールや、自社のLivehuntのルールとの照合
macOSのファイルは、Apple Silicon(ARM64)のmacOS上で動かすサンドボックス「macOS Mirage」で解析できます。Private Scanning では、解析中のmacOSの画面をブラウザから操作して(Live Interaction)、何段階もあるインストーラーや、ユーザーの操作を待つ画面を先に進めながら、動きを確かめられます。
なお、Private Scanning の結果には、ウイルス対策製品各社の検知結果は含まれません。
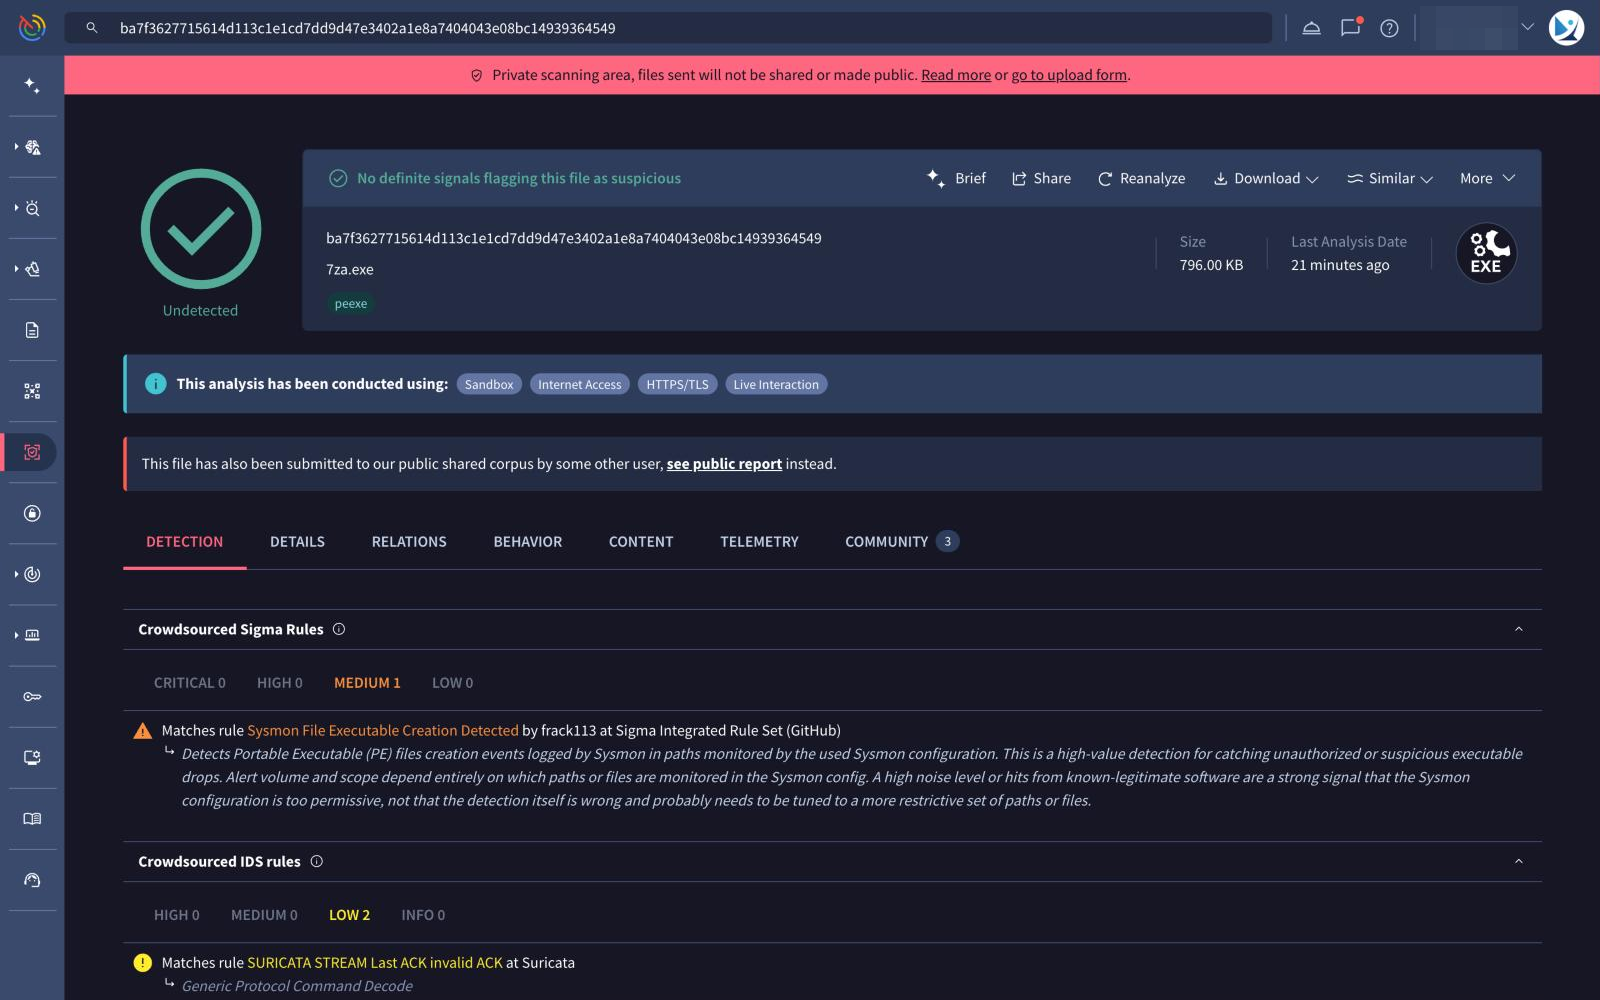
7-Zipの実行ファイルを Private Scanning で解析した例。解析に使った設定(サンドボックス、インターネット接続、HTTPSの通信の記録、Live Interaction)と、一致したSigma・IDSのルールが表示されます
使える回数はプランによって異なります(Standardはアドオンで追加できます)。詳しくは「プラン別の機能比較」をご覧ください。
トライアルは、通常2〜4週間程度です。
API連携
Google Threat Intelligence はAPIを提供しており、IoCの照会やハンティング、監視のアラートの取得などを、画面からだけでなくAPIからも行えます。
SIEM(各種ログを集めて分析する製品)などと連携すると、上がってきたアラートに、GTIスコアをはじめとする Google Threat Intelligence の脅威情報が自動で付け加えられます。どのアラートから確認すべきか、判断しやすくなります。
主なSIEMやSOAR(対応の手順を自動化する製品)向けには、連携用のアプリやコネクタが用意されているので、自社でプログラムを開発しなくても連携できます。
連携用のアプリやコネクタが用意されている主な製品は、次のとおりです。
ほかの連携先は、メーカーの連携先の一覧でご確認いただけます。
また、ブラウザ拡張機能を入れると、閲覧中のWebページに出てくるIoCを見つけて、その評価をその場で表示できます。
APIのリクエスト数の上限はプランによって異なります。詳しくは「プラン別の機能比較」をご覧ください。
FAQ
- トライアルは可能ですか?
- Google SecOps を契約している場合、Google Threat Intelligence も使えますか?
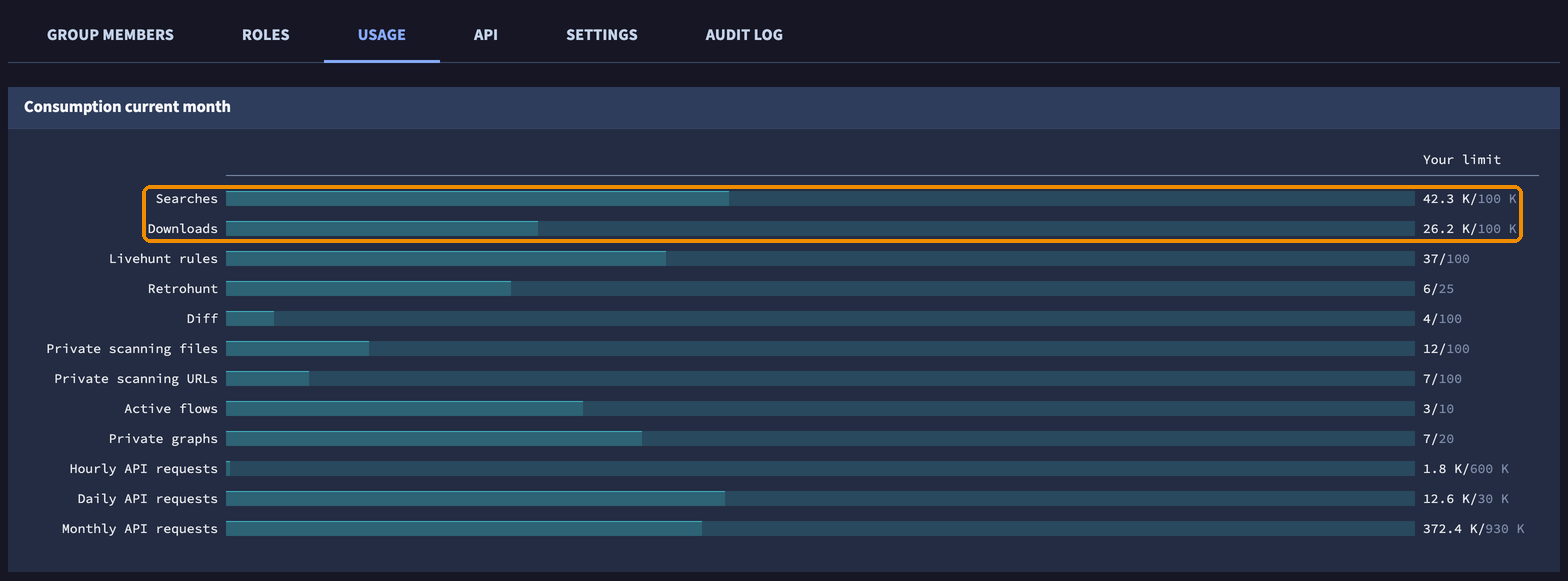
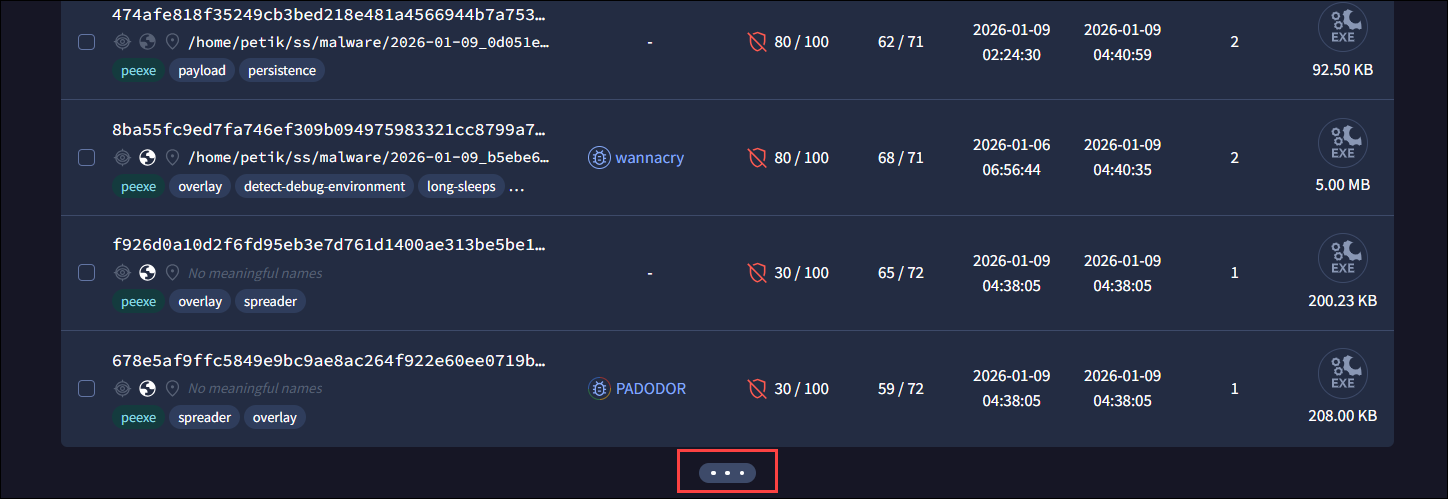
- ライセンスで定義されているAPI、検索、ダウンロードの回数は、どのように消費されますか?
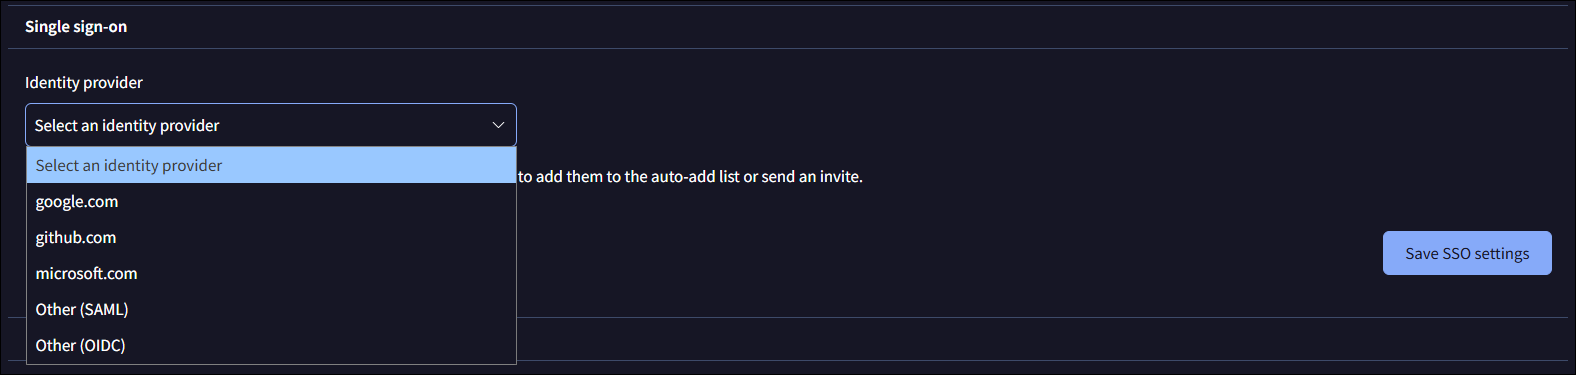
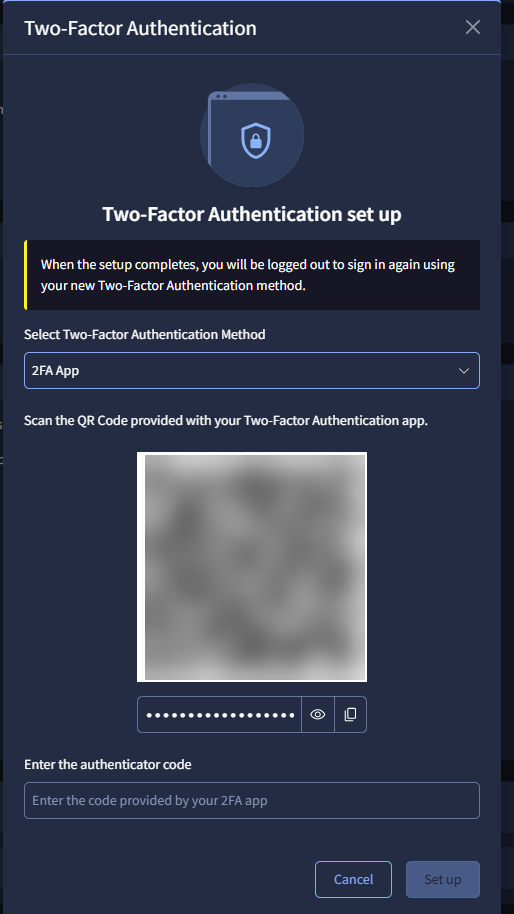
- SSOや二要素認証(2FA)は設定可能ですか?
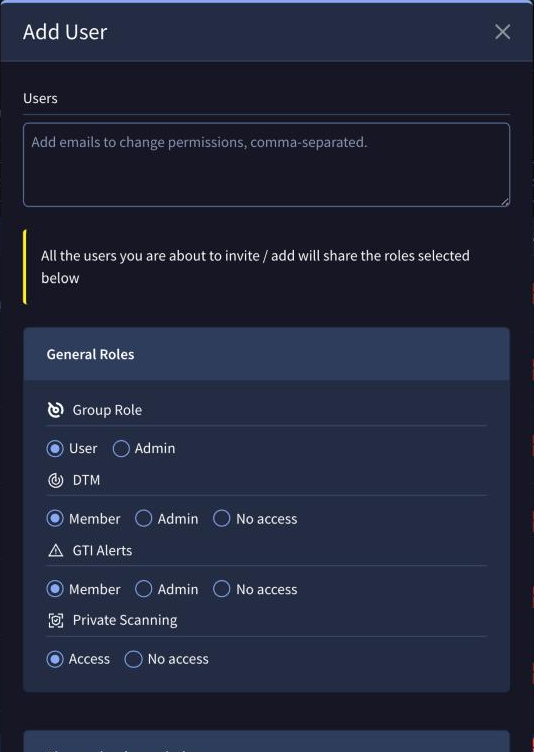
- ユーザーの追加や権限設定はどのように行いますか?
- 調べたファイルやURLは、ほかの利用者に公開されますか?
- 日本語で使えますか?
- メーカーのサポートはどこで受けられますか?
- グループで作成している脅威プロファイルの数は、どのように確認できますか?