




































VirusTotal Enterprise とは
VirusTotal(ウイルストータル)は、さまざまな脅威インテリジェンスを提供する、無償・有償で利用することのできるGoogle Cloud社のソリューションです。2004年のサービス開始から、世界中の利用者がアップロードしたファイルと、その解析の結果を蓄積しています。
VirusTotal Enterprise は、その有償版です。無償で使える機能に加えて、条件を組み合わせた高度な検索、ファイルのダウンロード、YARA ルールによる監視と過去のファイルの検索、関係を図で見るグラフなどが使えます。
VirusTotalにアップロードされたファイルは全て、有償の「VirusTotal Enterprise」契約者であれば誰でもダウンロード可能になります。また、契約ユーザーでなくともそのファイルの中身の一部はVirusTotal上で確認可能です。機微情報を含む可能性のあるファイルのアップロードにはご注意ください。
特長
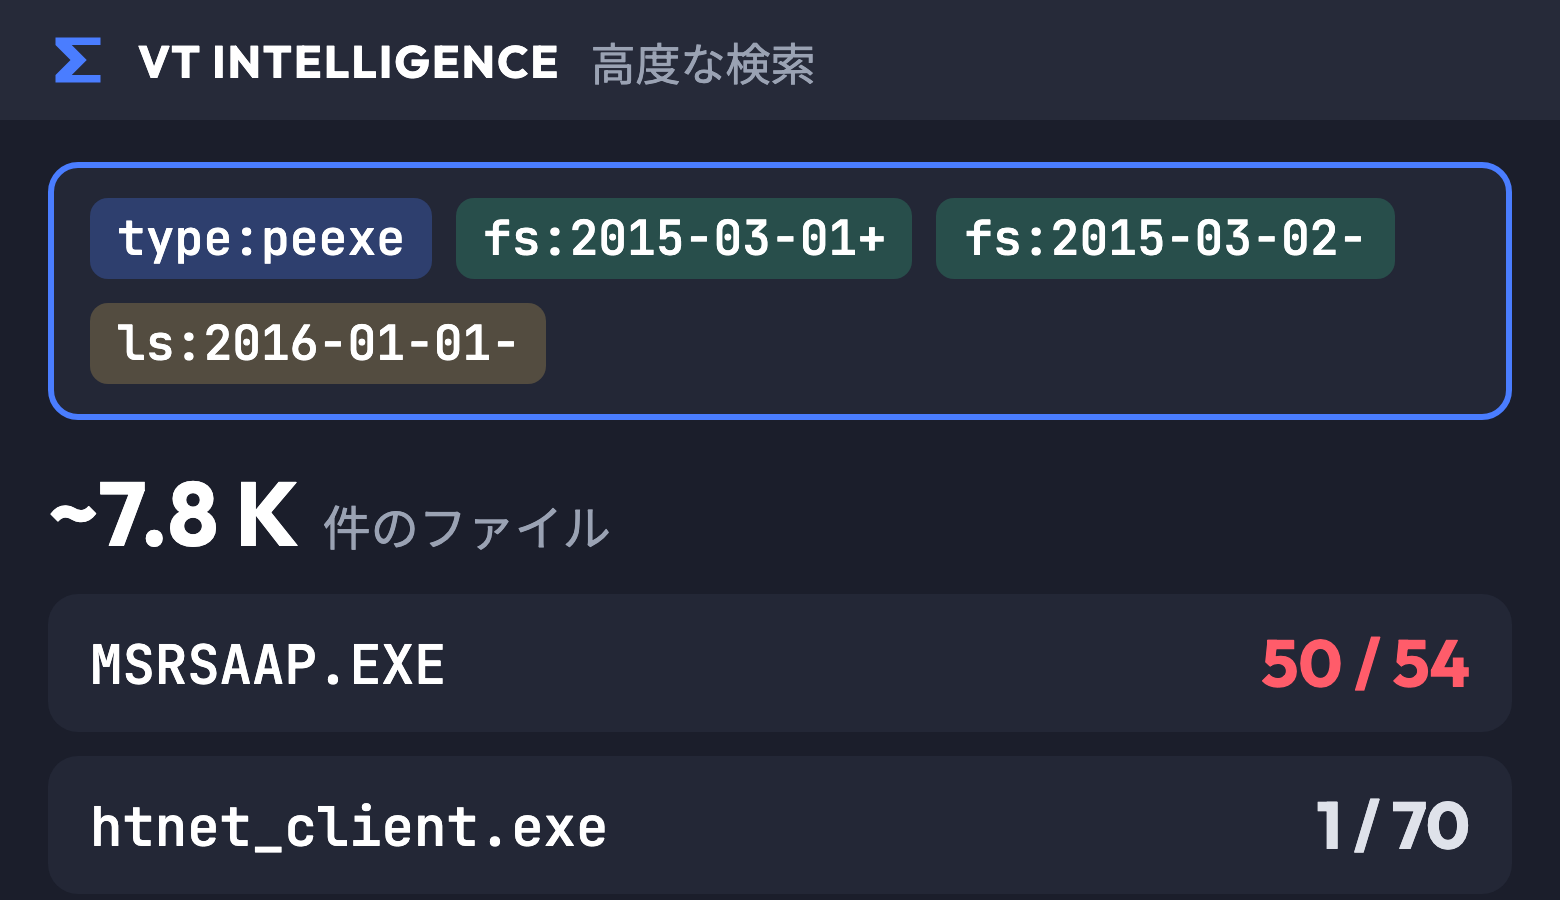
条件を組み合わせて探せる
ファイルの種類、検知したベンダーの数、検知名、メタデータなどを組み合わせて検索できます。ファイルの中身を文字列やバイトの並びで探すこともできます。
世界中から集まるファイルと解析の結果
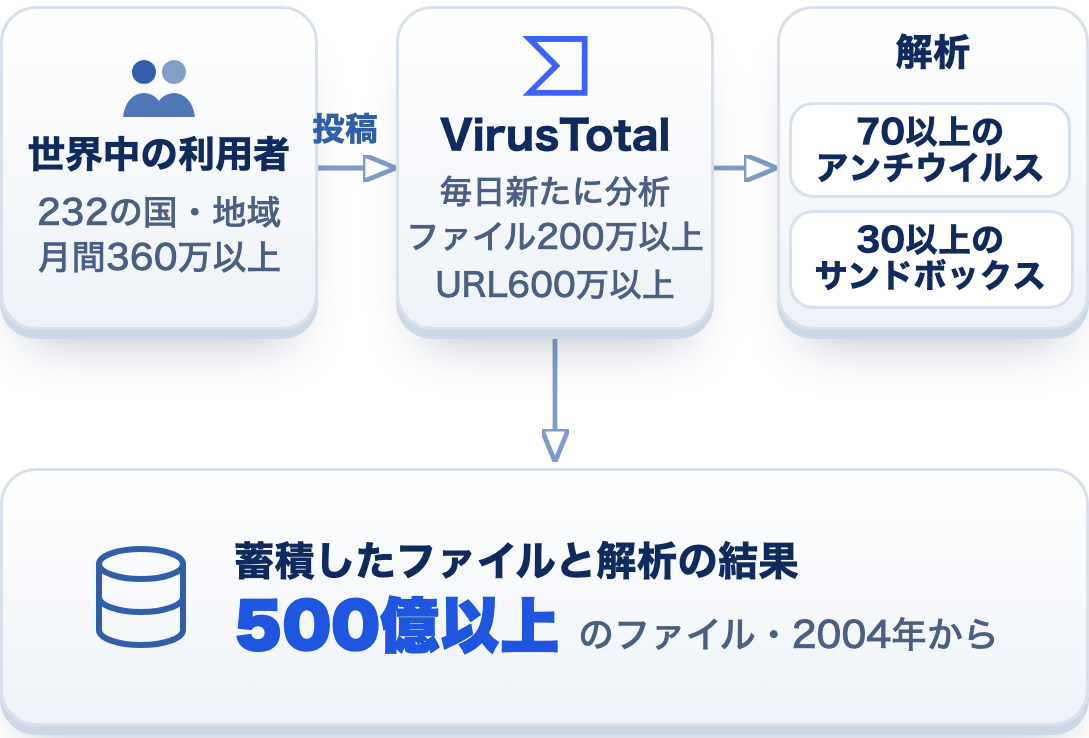
2004年から、232の国・地域の利用者が投稿したファイルと解析の結果を蓄積しています。毎日200万以上のファイルと600万以上のURLが新たに分析されます。
YARA ルールで過去と今を見張る
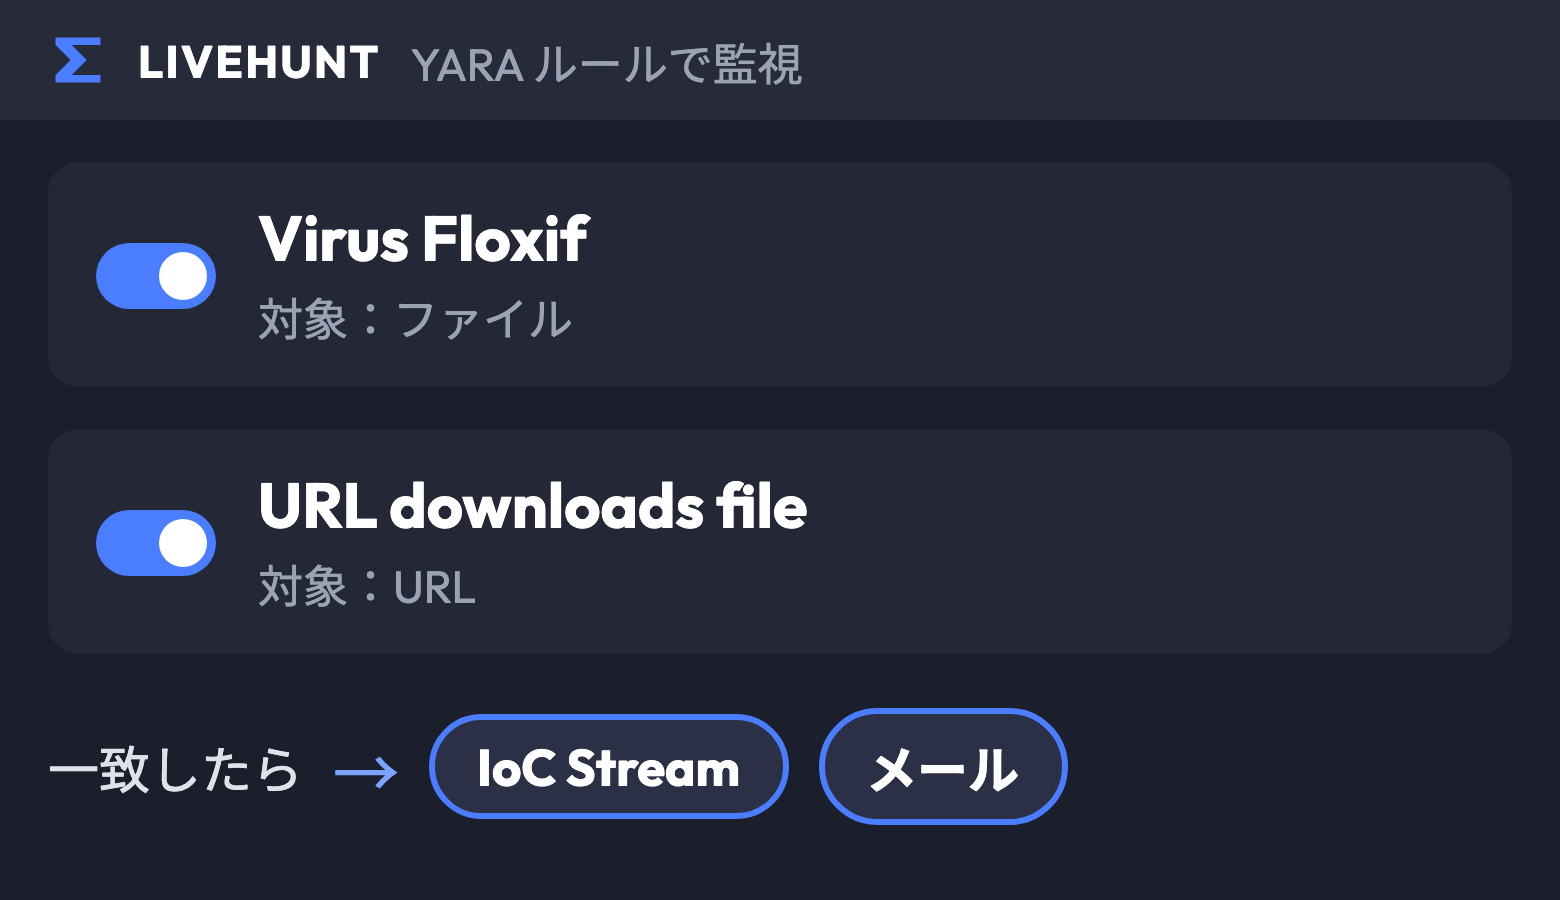
過去に投稿されたファイルを YARA ルールでさかのぼって検索し、新しく投稿・解析されたものをリアルタイムに監視して、一致したものを通知します。
ほかの利用者に共有せずに解析できる
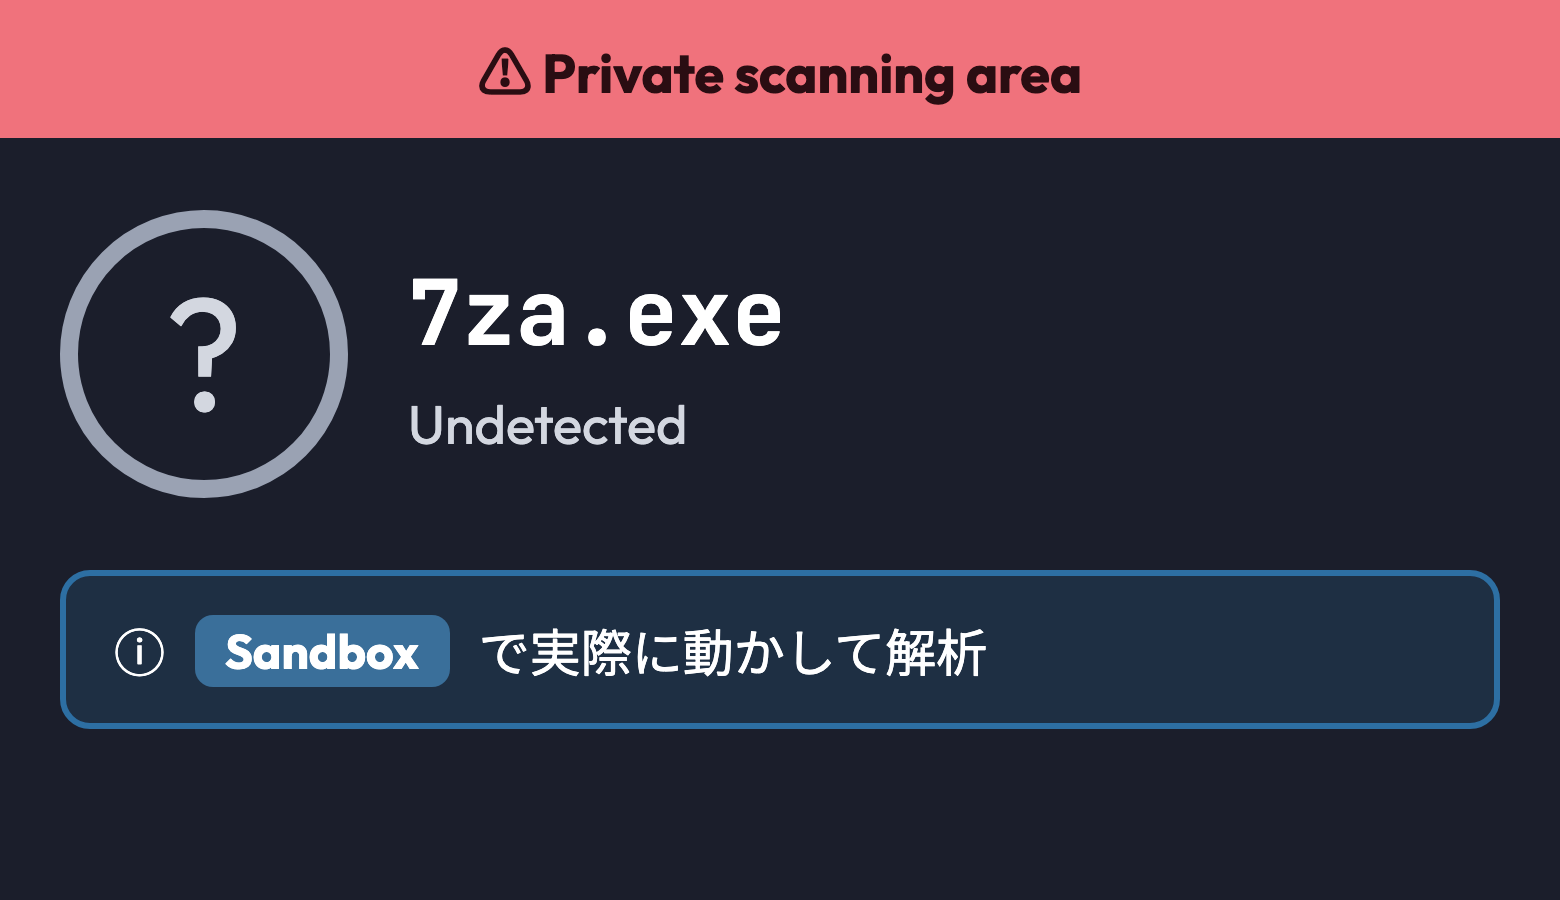
ファイルや URL を非公開で解析できます。サンドボックスの言語やインターネットへの接続の仕方を選んで、実際に動かして確かめられます。
数字で見る VirusTotal
VirusTotal は、世界最大級のクラウドソースの脅威インテリジェンスです。2026年6月時点で、次の実績があります。
- 2004年からマルウェアなどのデータを収集・蓄積
- 232の国・地域に、月間360万以上の利用者
- 毎日200万以上のファイル、600万以上のURLを新たに分析
- 500億以上のファイルを蓄積
- 60億以上のURL、50億以上のドメイン、1,700億以上の Passive DNS の解決履歴を蓄積
- 70以上のアンチウイルス、90以上のURLデータベース、30以上のサンドボックス、30以上のルール(YARA、Sigma、IDS)で多角的に評価※
※データソースの一覧は、開発元の Contributors、In-house Sandboxes、External behavioural engines sandboxes のページで確認できます。
主な機能
バンドルの違い(更新の参考)
VirusTotal Enterprise には、Basic、Professional、Professional+、Duet の4つのバンドルがあります。新規販売は終了しています。既存のご契約の内容を確かめるときの参考として、バンドルの違いを載せます。
| Basic | Professional | Professional+ | Duet | |
|---|---|---|---|---|
| VT Intelligence の検索IoCの検索・ピボット・条件の組み合わせ | 300 / 月 | 1,000 / 月 | 5,000 / 月 | 20,000 / 月 |
| VT Intelligence でのファイルのダウンロード | 300 / 月 | 1,000 / 月 | 5,000 / 月 | 20,000 / 月 |
| VT Graph の非公開のグラフ | — | — | ✓ | ✓ |
| Retrohunt の実行回数 | 2回 / 月 | 5回 / 月 | 25回 / 月 | 1,000回 / 月 |
| Livehunt で設定できるYARAルールの数 | 25ルール | 25ルール | 100ルール | 20,000ルール |
| Diff の実行回数 | 5回 / 月 | 25回 / 月 | 100回 / 月 | 10,000回 / 月 |
| Content Search・Retrohunt でさかのぼれる期間 | 過去3か月 | 過去3か月 | 過去12か月 | 過去12か月 |
| VT API | 1,000 / 日 | 10,000 / 日 | 30,000 / 日 | 1億 / 月 |
| VT Insights(Threat Landscape)と脅威の購読IoC Stream | — | — | — | ✓ |
| Private Scanningファイル | アドオン | アドオン | アドオン | 100 / 月 |
| VT Feeds | アドオン | アドオン | アドオン | アドオン |
| メーカーサポート | Standard | Standard | Standard | Priority |
上限の使用状況は、グループのページの「USAGE」で確かめられます。検索、ダウンロード、Livehunt のルール、Retrohunt、Diff、Private Scanning、API(時間・日・月)の上限と使った量が並びます。
API は、日の上限のほかに、分・時間・月の上限があり、最も厳しい上限が適用されます。検索とファイルのダウンロードの回数の数え方は、開発元の Webページ で確認できます。
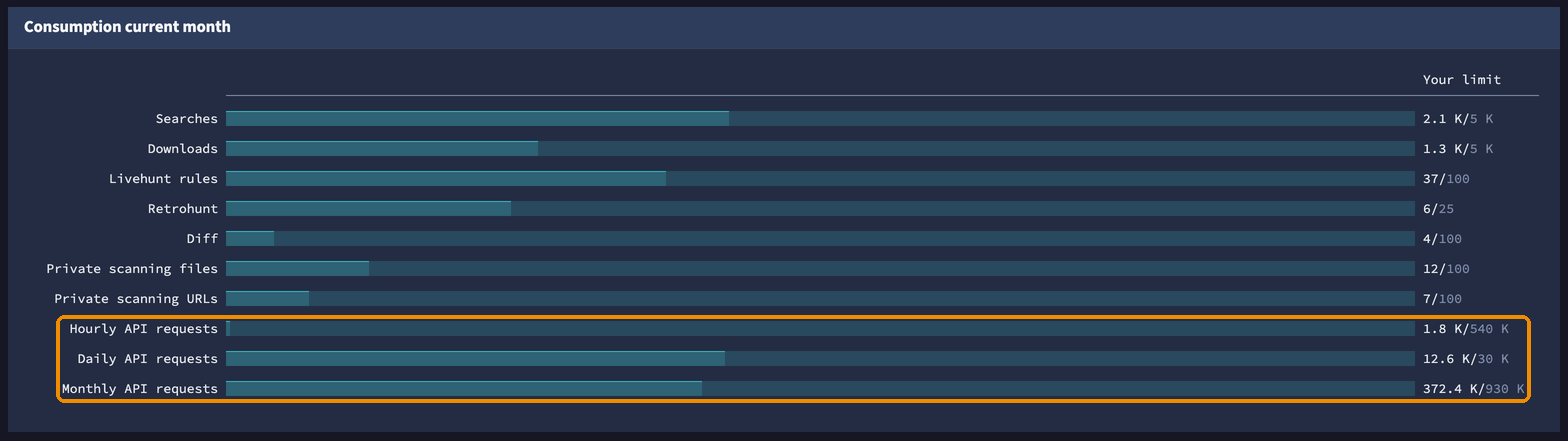
グループのページのUSAGE。項目ごとに、今月使った量と上限が並びます。下の3行が、APIの時間・日・月の上限です(使った量は例です)
検索でさかのぼれる期間
VirusTotal の検索は、方法によってさかのぼれる期間が違います。
| 検索の方法 | さかのぼれる期間 |
|---|---|
| ハッシュ値での検索 | 期間の制限なし(2004年以降の全期間) |
| Intelligence Searchメタデータでの検索 | 期間の制限なし |
| Content SearchVT Grep | Basic・Professional は過去3か月、Professional+・Duet は過去12か月 |
| Retrohunt | Basic・Professional は過去3か月、Professional+・Duet は過去12か月 |
| Livehunt | 新しく投稿・解析されたものをリアルタイムに監視 |
Google Threat Intelligence への移行
Google Threat Intelligence は、VirusTotal Enterprise と Mandiant Advantage を統合した後継の製品です。既存のご契約や、Google Threat Intelligence への移行については、お問合せください。
移行のご相談
今のご契約の内容(バンドルや使っている量)をうかがい、Google Threat Intelligence のプランをご提案します。
今の機能はそのまま
このページで紹介した VirusTotal Enterprise の機能は、すべて Google Threat Intelligence で使えます。
加わる機能
Mandiant のアナリストが分析した攻撃者・攻撃キャンペーンの情報とレポート、IoC を評価する GTI スコア、AI 機能(Agentic)、ダークウェブを含む自社の侵害の兆候の監視が加わります。
VT Intelligence
VT Intelligence は、VirusTotal の膨大なデータを調べるための有償の機能です。無償で使える機能に加えて、次のことができます。
- ファイルのダウンロード:ファイルのレポートの「Download」から、ファイルをそのまま、または ZIP にまとめてダウンロードできます。
- 高度な検索:下の Intelligence Search と Content Search(VT Grep)で、条件を組み合わせて検索できます。
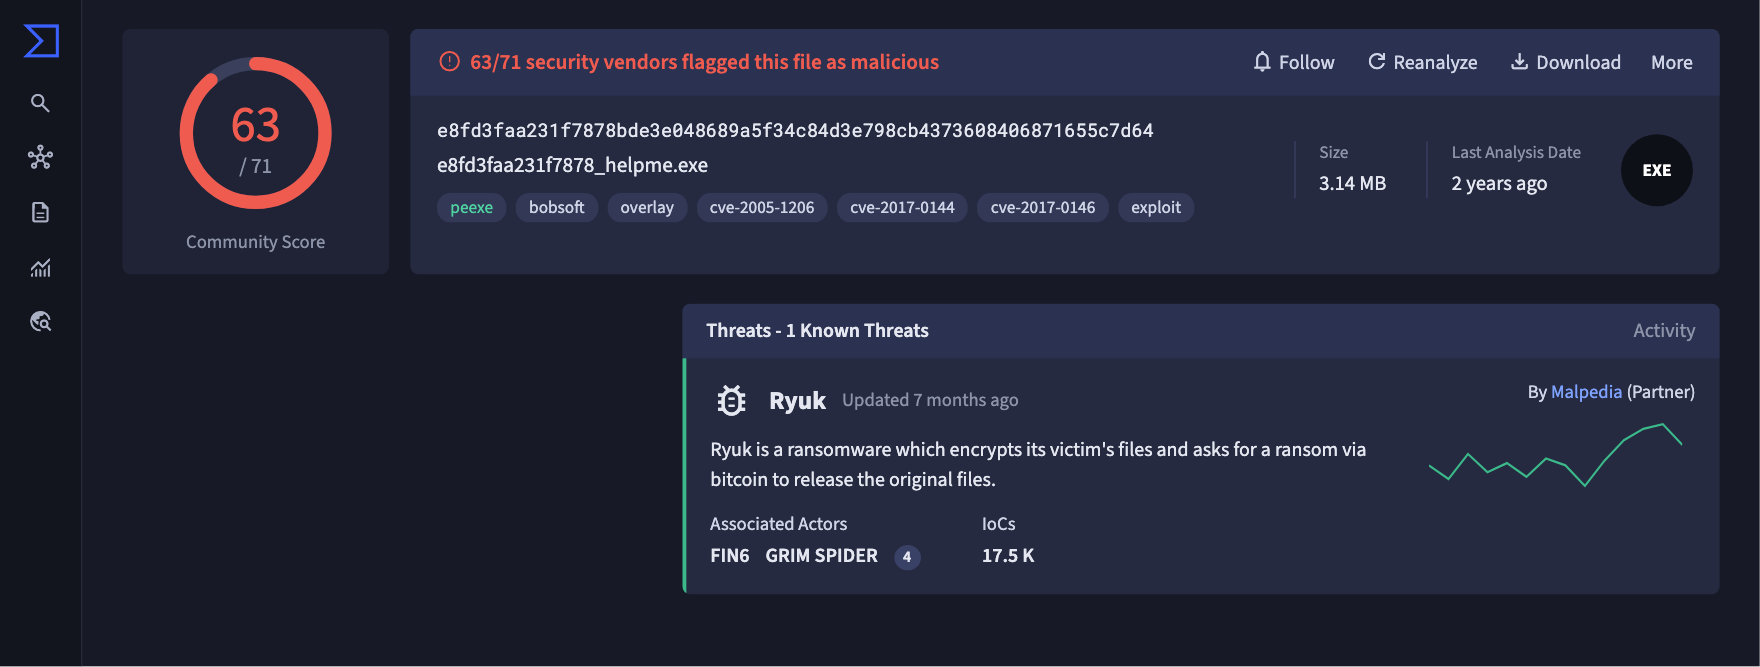
- レポートで見られる情報が増える:ファイルのレポートで、CONTENT(ファイルの中身)や TELEMETRY(投稿の状況)のタブが見られるほか、DETAILS や RELATIONS で見られる情報が増えます。脅威(マルウェアや攻撃者)との関係は ASSOCIATIONS のタブに表示されます。
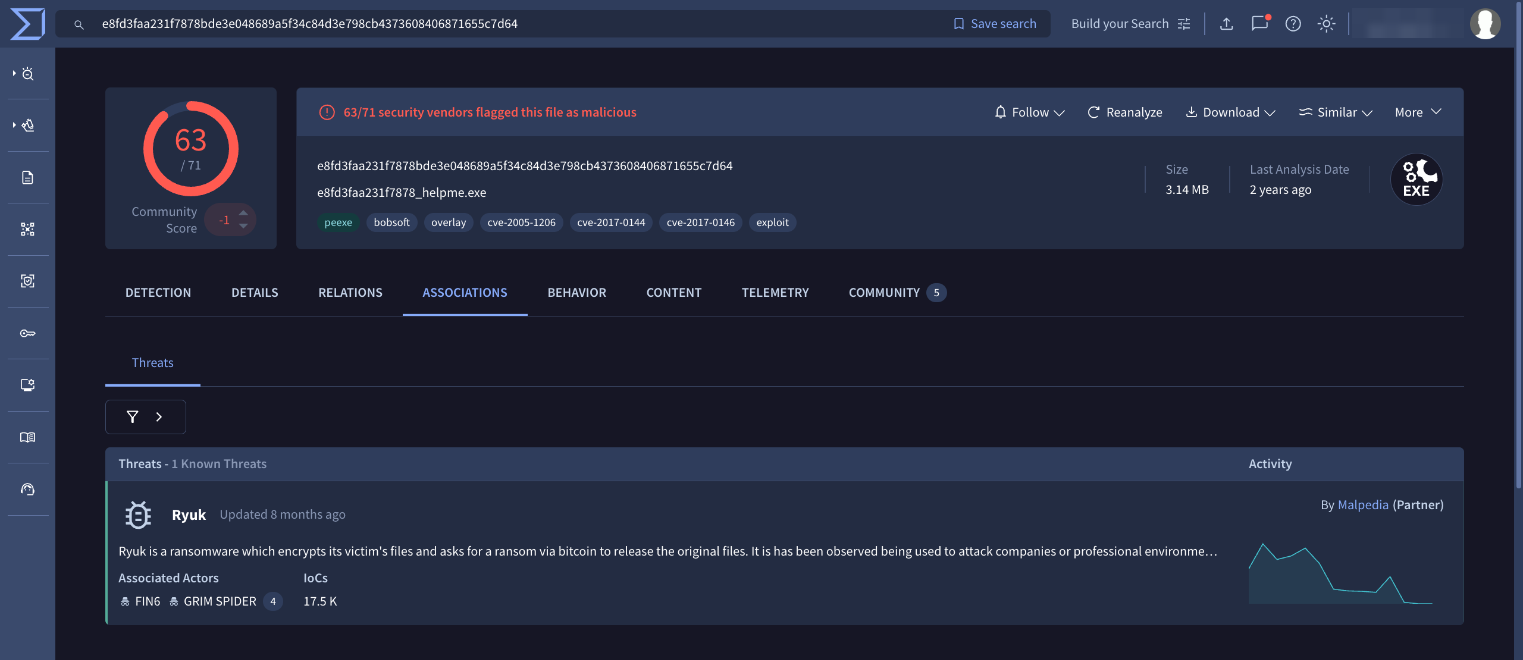
ファイルのレポートの ASSOCIATIONS タブ
Intelligence Search
ファイル・IP・URL・ドメインに関して、高度な検索が可能です。検索演算子を用いた検索を行うことで、より多くの項目をもとに検索を行うことが可能です。
以下は、ファイル検索を行う場合に比較的よく使われる検索項目です。
| 検索項目 | 補足 |
|---|---|
| ファイルの種類 | 実行ファイル、インターネット系ファイル、文書、画像、音声、動画、圧縮ファイル、Apple系ファイルなどが指定可能です。例えば実行ファイルの場合、peexe, pedll, ne, neexe, nedll, mz, msi, com, coff, elf, krnl, rpm, linux, macho, dmg, windows, win16, win32, pe, installer, dos, deb が指定可能です。 |
| 「悪性」と判定しているベンダー数 | 子ファイルを「悪性」と判定しているベンダー数も指定できます。 |
| ファイルの最小 / 最大サイズ | — |
| アンチウイルスソフトによる検知名 | 例:Trojan.Isbar |
| Behavior(サンドボックス)レポートに含まれる文字列 | サンドボックスでの動的解析の報告があるファイルを対象に、報告に含まれる文字列で検索します(例:explorer.exe)。 |
| メタデータ・署名・ダウンロード元のURL・ファイル名に含まれる文字列 | 署名の有無も指定できます。 |
| tag(VirusTotalによって付与されたタグ情報) | VirusTotalは、「ファイルの種類」「抽出された情報」「動作」など、数百の要因に基づいてタグを付与します(VirusTotalが付与するtagの一覧)。 |
| 初めて / 最後にアップロードされた日付、アップロード回数、アップロード元の数 | 1つのアップロード元が、複数回アップロードしていてもカウントは増えません。 |
| 「Community」タブのコメントに含まれる文字列 | 検索例:comment:"LummaC2" |
| Code insightsの判定や説明に含まれる語 | 検索例:codeinsight:keylogger |
| Crowdsourced AI の判定 | 検索例:crowdsourced_ai_analysis:"is malicious" |
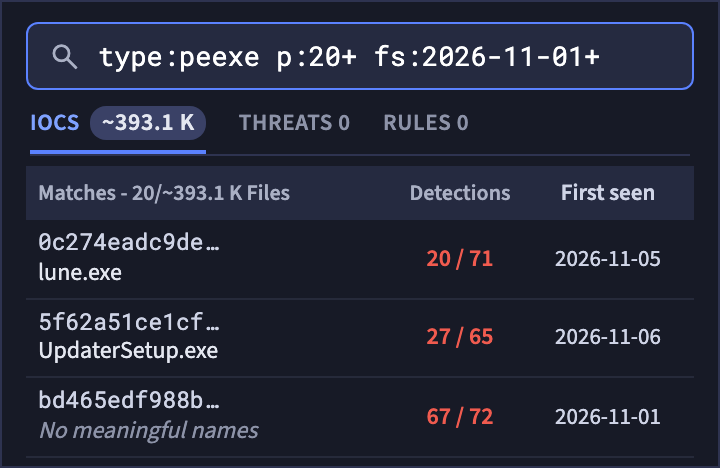
条件は AND/OR/NOT と括弧で組み合わせられます。検索結果は1ページに20件表示され、次の20件を表示すると、検索を1回使ったものとして数えられます。さかのぼれる期間は「検索でさかのぼれる期間」をご覧ください。
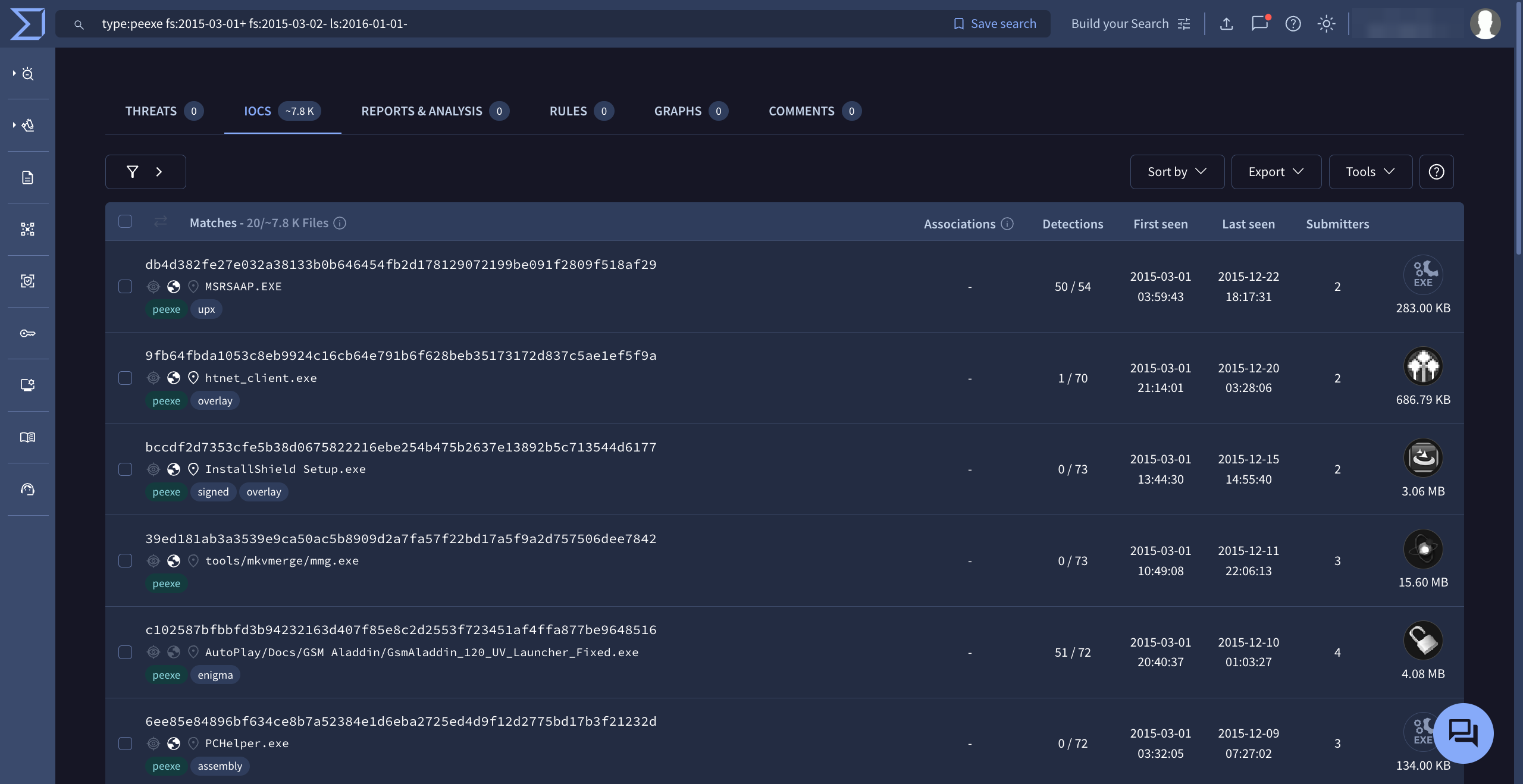
2015年3月に初めて見つかった実行ファイルを、修飾子の組み合わせで検索した例
使える検索演算子は、開発元の VirusTotal Intelligence Introduction、File search modifiers、ファイル検索修飾子 チートシート、search modifiers の一覧で確認できます。
詳しくは、弊社ブログの「VirusTotal Intelligence「高度な検索」について」をご覧ください。
Content Search (VT Grep)
ハッシュ値やメタデータではなく、ファイルの中身(バイナリ)を対象に、文字列やバイトの並びで検索する機能です。展開・アンパックしたファイルや VBA マクロも対象になります。
content:"(value)" または content:{(value)} の形で検索します。後述する Retrohunt や Livehunt のルールを作る前に、Content Search で当たり方を確かめる使い方もできます。詳しい検索方法は、開発元の VT Grep のページをご覧ください。
さかのぼれる期間は、Basic・Professional が過去3か月、Professional+・Duet が過去12か月です。
Code insights
Code insights は、Google の生成 AI(Gemini)がファイルのコードを読み、何をするものかを自然な文章で説明する機能です。ファイルのレポートの DETECTION タブの一番上に表示されます。PowerShell、Python、JavaScript などのスクリプトや Office の文書(ドキュメントでは27種類)に加え、実行ファイルにも広がっています。
次の画面は、ウイルス対策ソフト63製品のどれも検知していない Python のスクリプトを、Code insights が「Malicious」と判定した例です。キーボードとマウスの入力を横取りし、記録する動作を説明しています。検知名だけでは分からないファイルの中身を、すぐに把握できます。
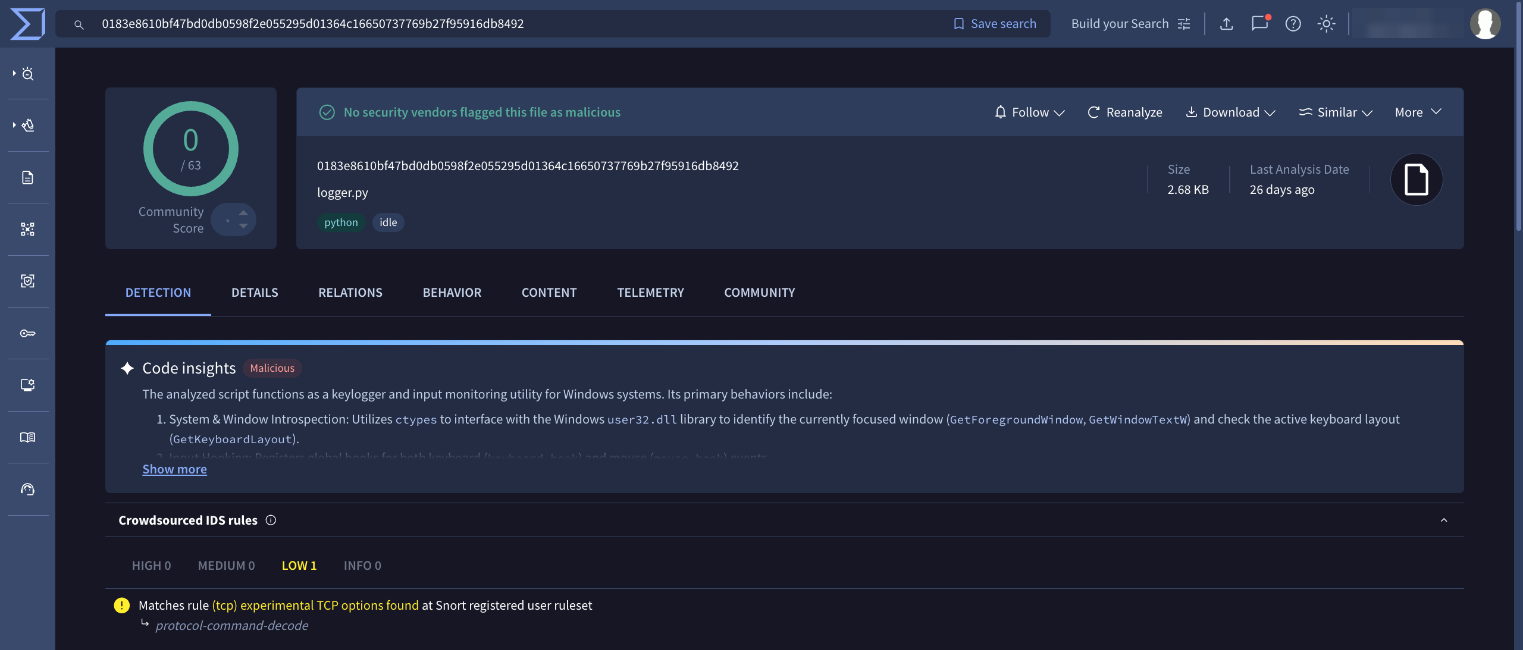
Code insights の判定や説明は、「codeinsight:」の修飾子で検索できます。
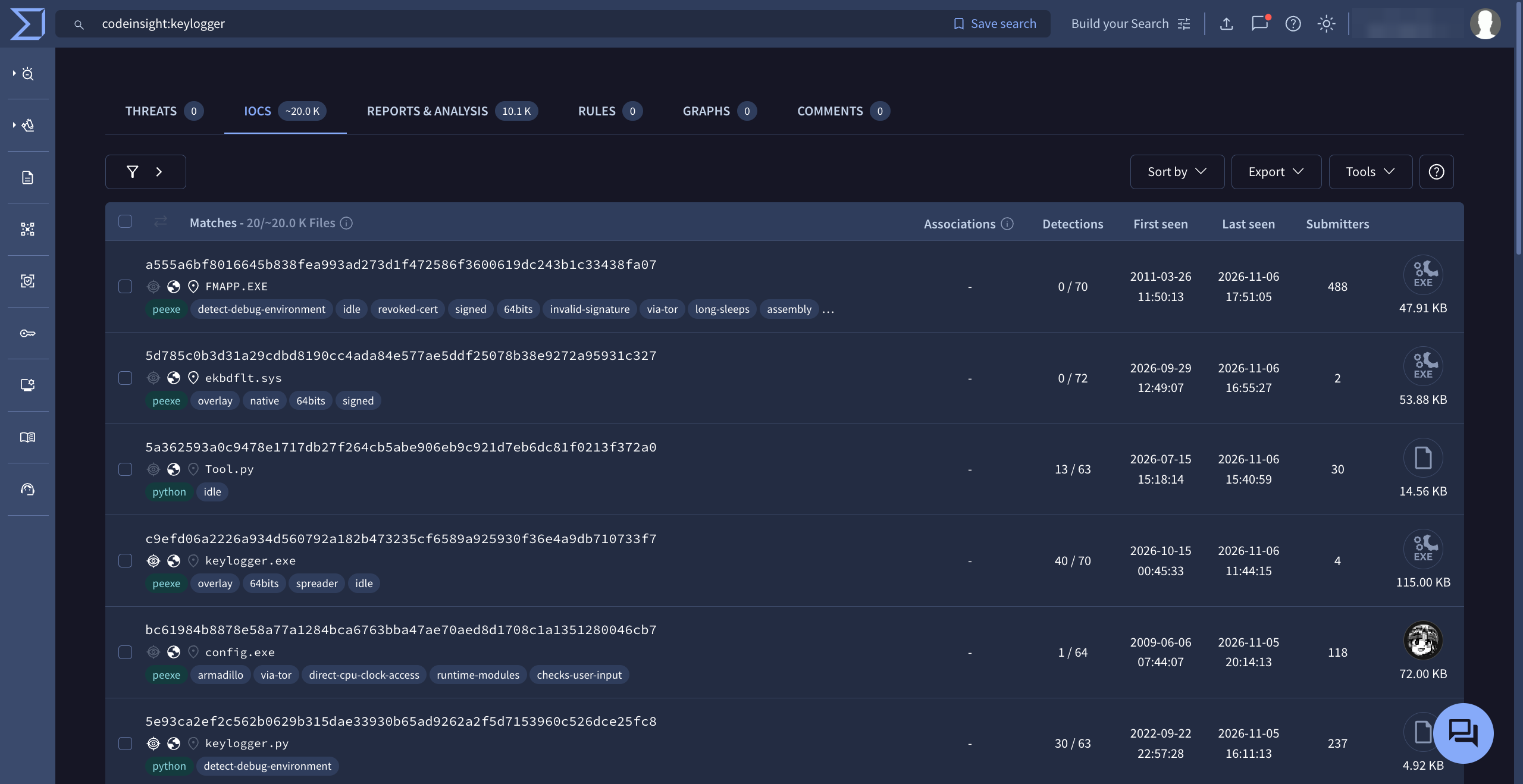
「codeinsight:keylogger」で検索した例
Crowdsourced AI については、弊社ブログの「VirusTotalの「Code Insight」と「Crowdsourced AI」」で説明しています。
VT Graph
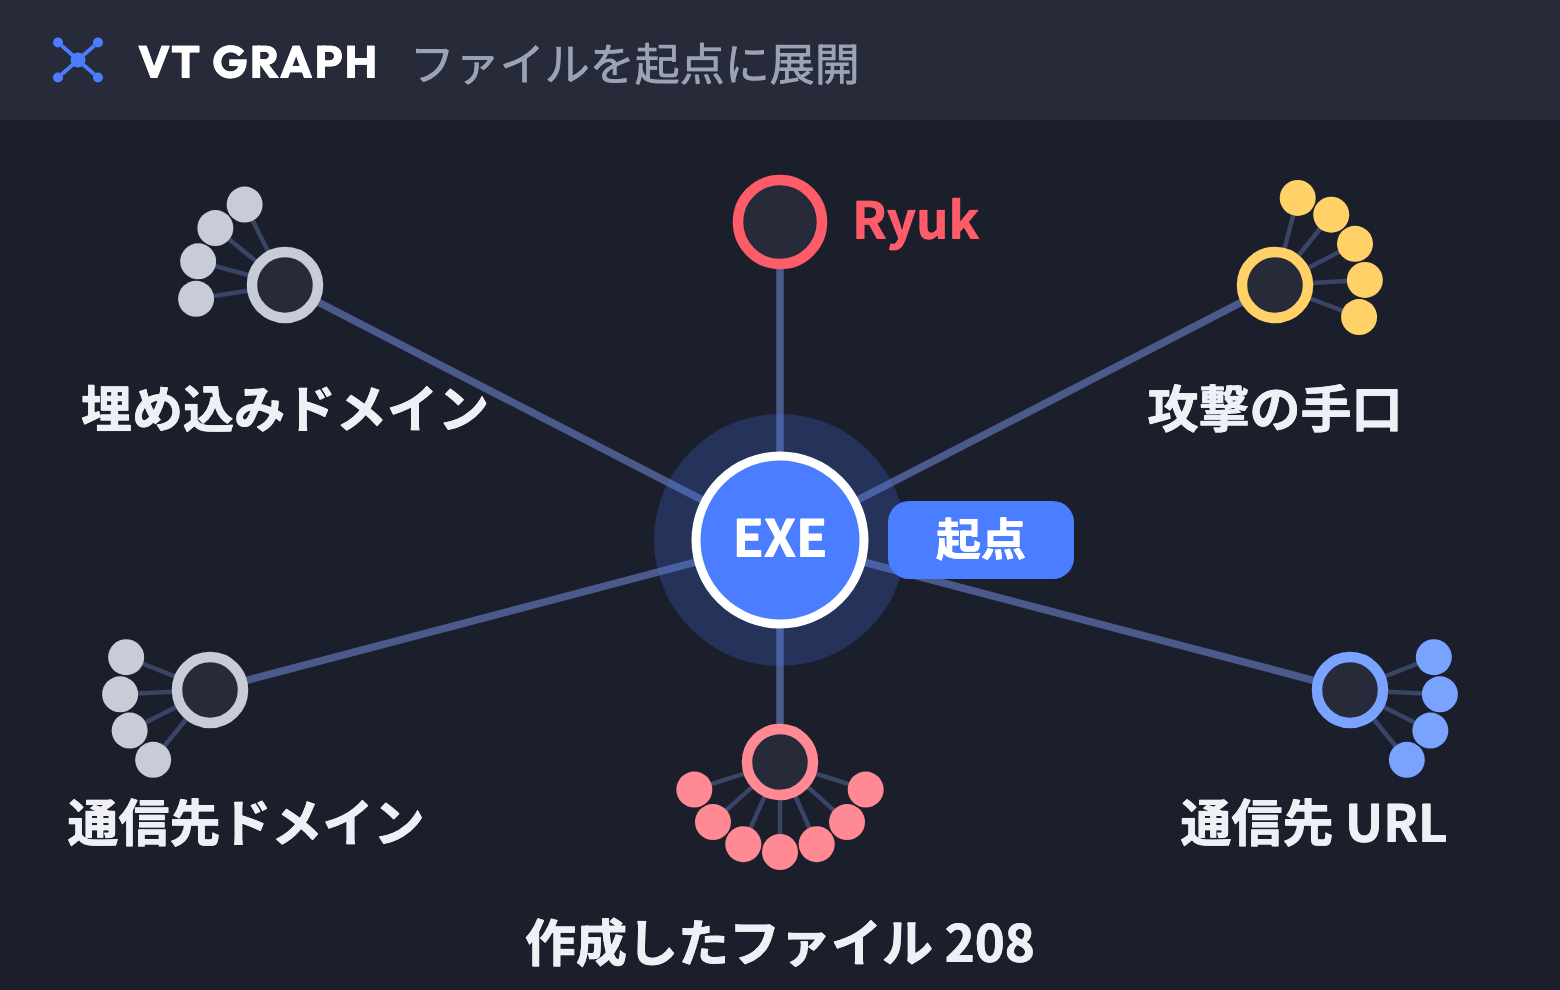
VT Graph は、ファイル、URL、ドメイン、IPアドレスの関係を、ノード(データ)とエッジ(関係)のグラフで表示する機能です。ファイルを起点に開くと、通信先のドメイン・IPアドレス、作成したファイル、実行元のファイル、攻撃の手口(MITRE ATT&CK)などの関係が自動で展開されます。大量の情報を直感的に把握でき、関連するデータを素早く見つけられます。
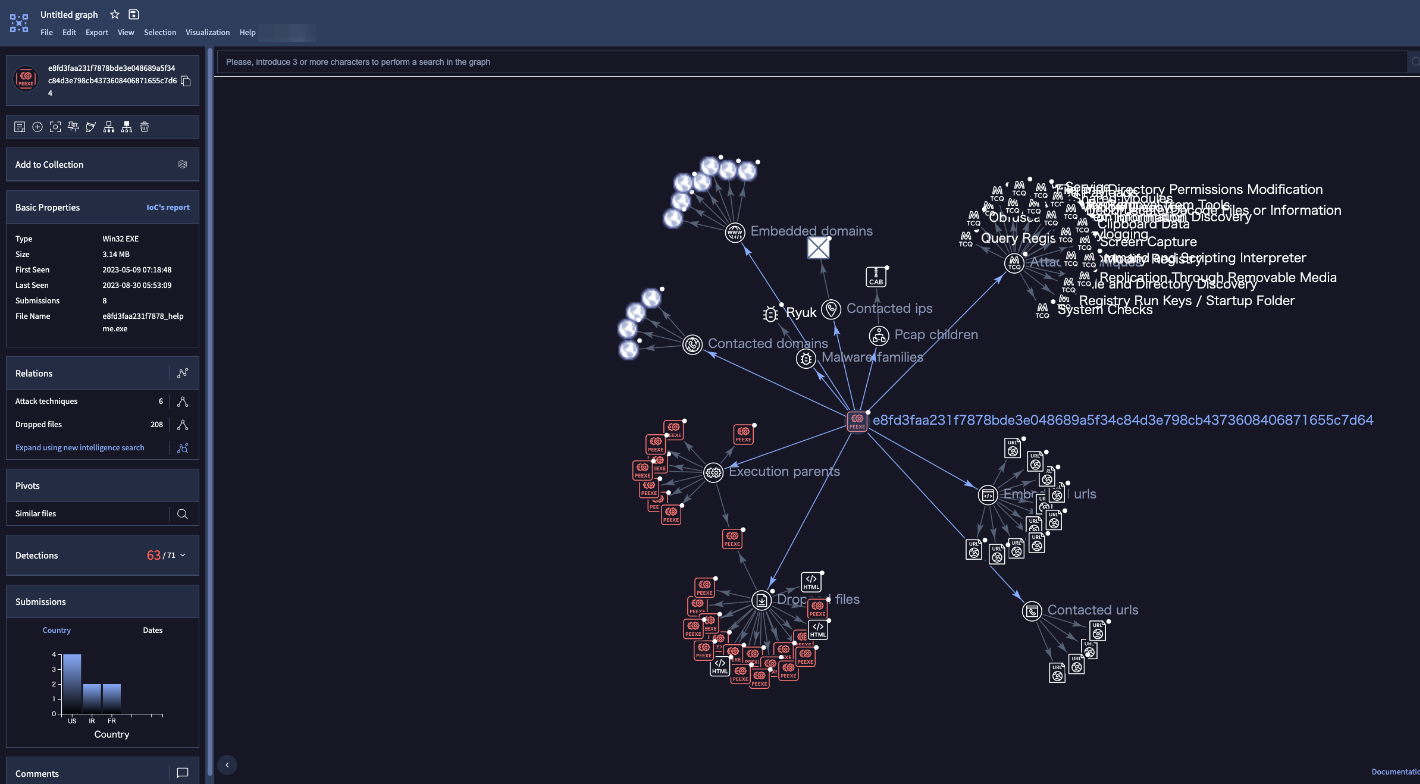
有償の機能では、ファイルの埋め込み・配布元の URL やドメイン、圧縮・PCAP・オーバーレイの親ファイル、URL からダウンロードされたファイルなど、無償では見られない関係も表示できます。Professional+ と Duet では、調査したグラフを公開せずに保存できます。
VT Hunting
VT Hunting は、YARA ルールを使って、ファイルの中身を対象に検索・監視する機能です。Retrohunt、Livehunt、Diff の3つと、公開されている YARA ルールを使える Crowdsourced YARA Hub があります。
Retrohunt
Retrohunt は、過去に VirusTotal に投稿されたファイルを、YARA ルールでさかのぼって検索する機能です。特定のマルウェアファミリーを捉える YARA ルールの精度を確かめ、直す用途にも使えます。
1回のジョブで、5億以上のファイル(約680TB)を2〜3時間で調べます。期間は、過去30日・90日・180日・365日から選ぶか、任意の期間を指定できます。Basic・Professional は過去3か月、Professional+・Duet は過去12か月までさかのぼれます。
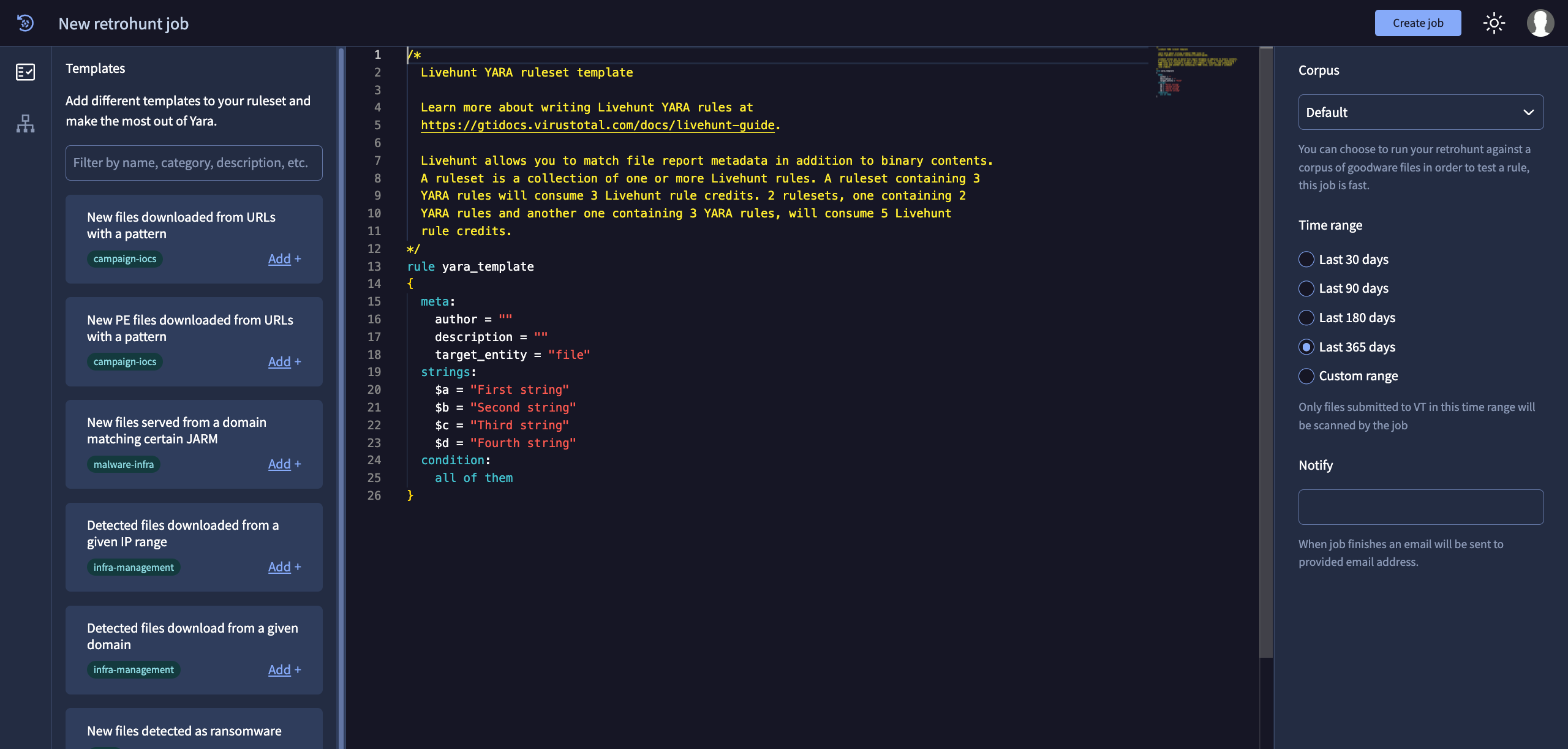
Retrohunt のジョブの作成画面。テンプレートからルールを作り、対象の期間とコーパスを選ぶ
また、無害とされる約100万のファイルからなるコーパス(Goodware)を対象にすることもできます。YARA ルールの誤検知を見つけやすく、通常1分以内に終わります。
Livehunt
Livehunt は、新しく投稿・解析されたものを YARA ルールでリアルタイムに監視し、一致したものを通知する機能です。対象は、ファイル、URL、ドメイン、IPアドレスから選べます。
ルールの編集画面には、テンプレートと、既知のファイルでルールを試すテストの機能があります。一致したものは IoC Stream とメールで通知されます。
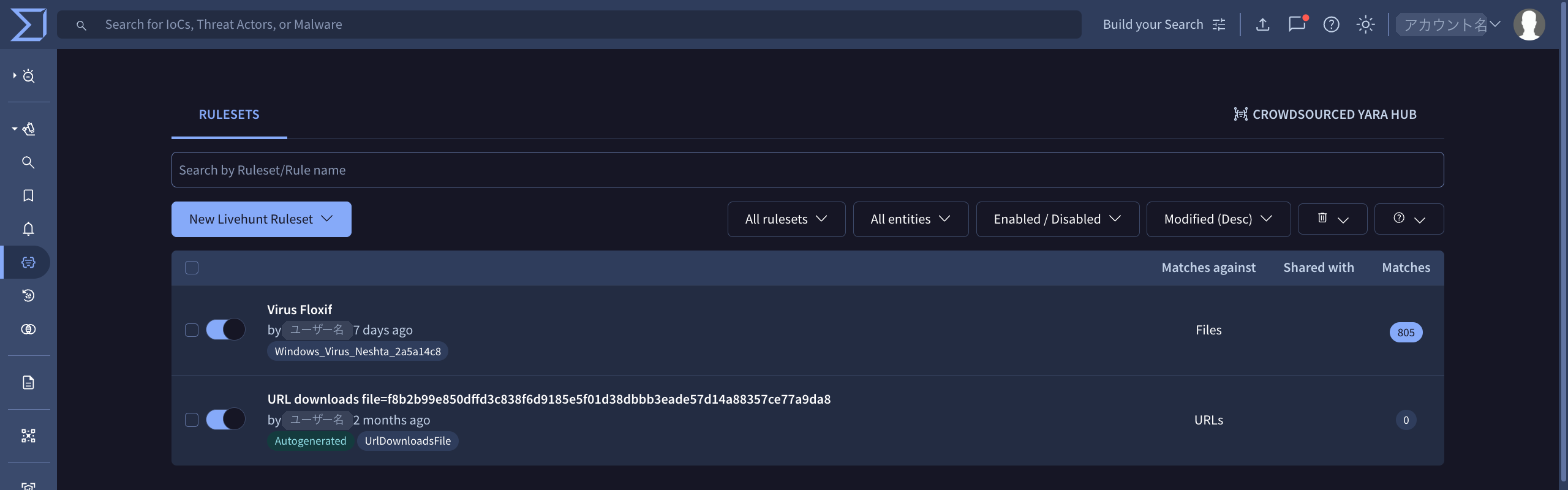
作成したルールセットの一覧。一致した件数が表示される
Diff
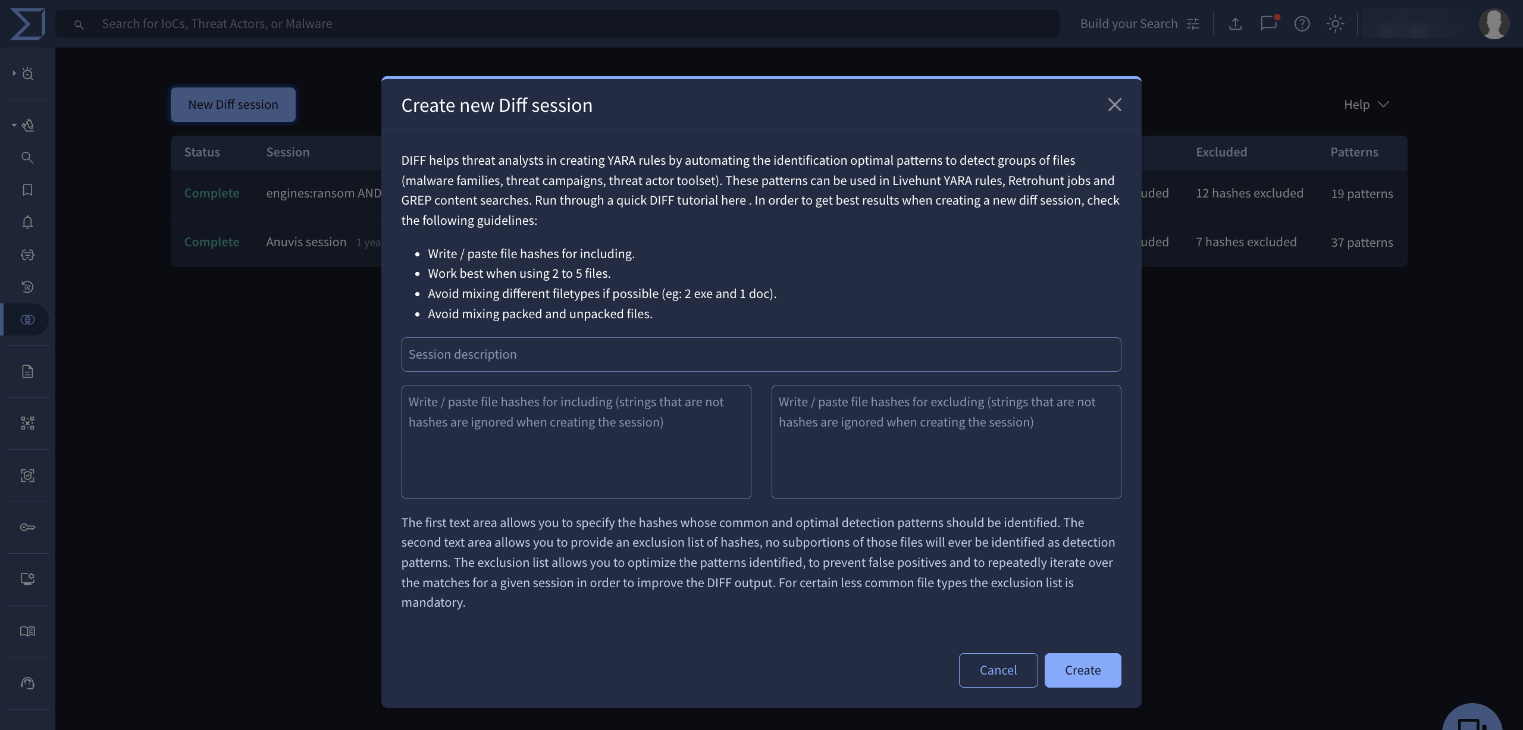
Diff は、同じグループのファイル(マルウェアファミリー、攻撃キャンペーン、攻撃者のツールなど)に共通するパターンを自動で見つけ、YARA ルールの作成を助ける機能です。
2〜5個のファイルを指定するのが最適で、検出したくないファイルを除外の一覧に入れると、誤検知を減らせます。見つけたパターンは、Livehunt、Retrohunt、Content Search で使えます。
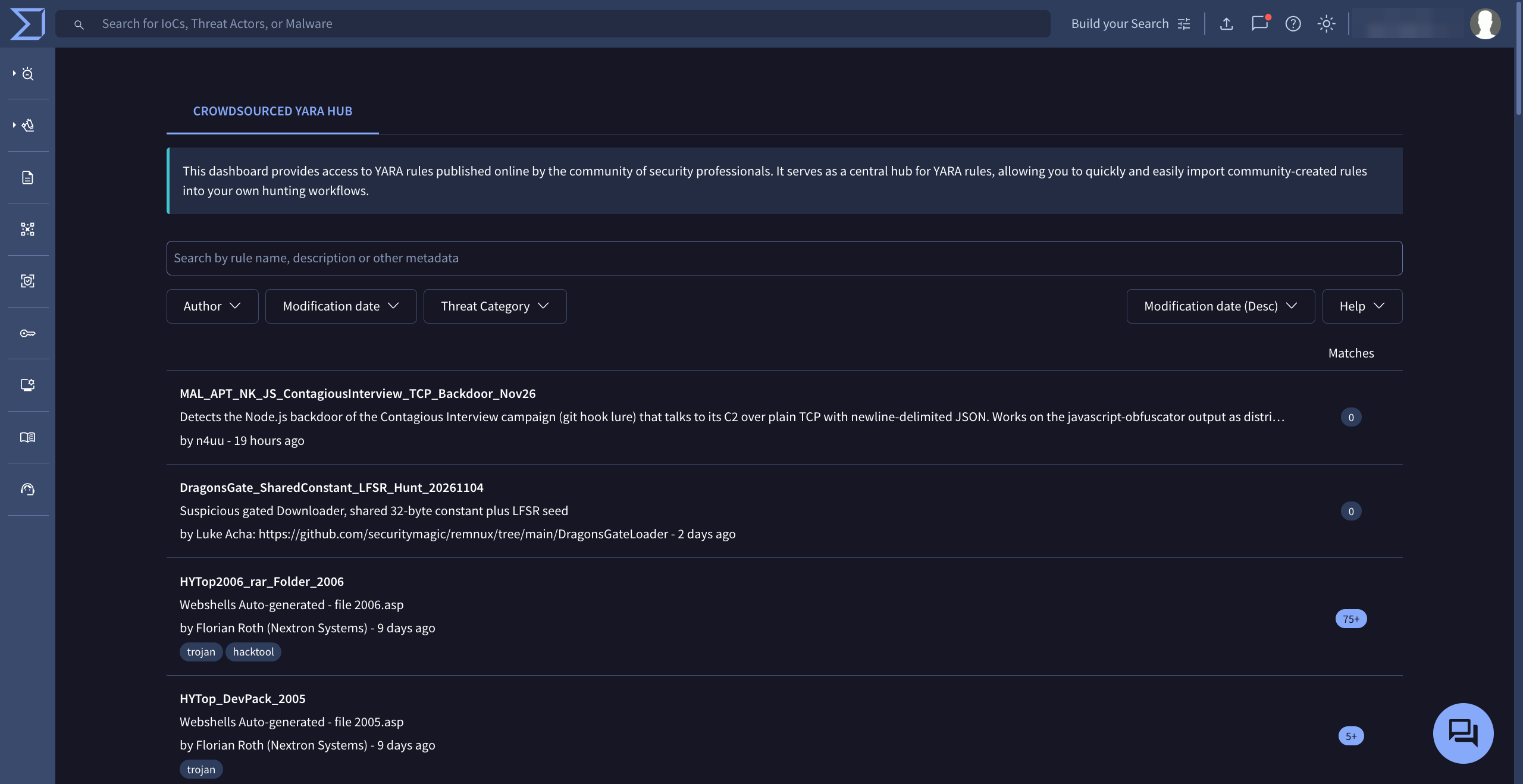
Crowdsourced YARA Hub
Crowdsourced YARA Hub は、セキュリティの専門家のコミュニティが公開している YARA ルールを探し、自分の Livehunt や Retrohunt に取り込める機能です。作成者、更新日、脅威の種類で絞り込めます。
VT API
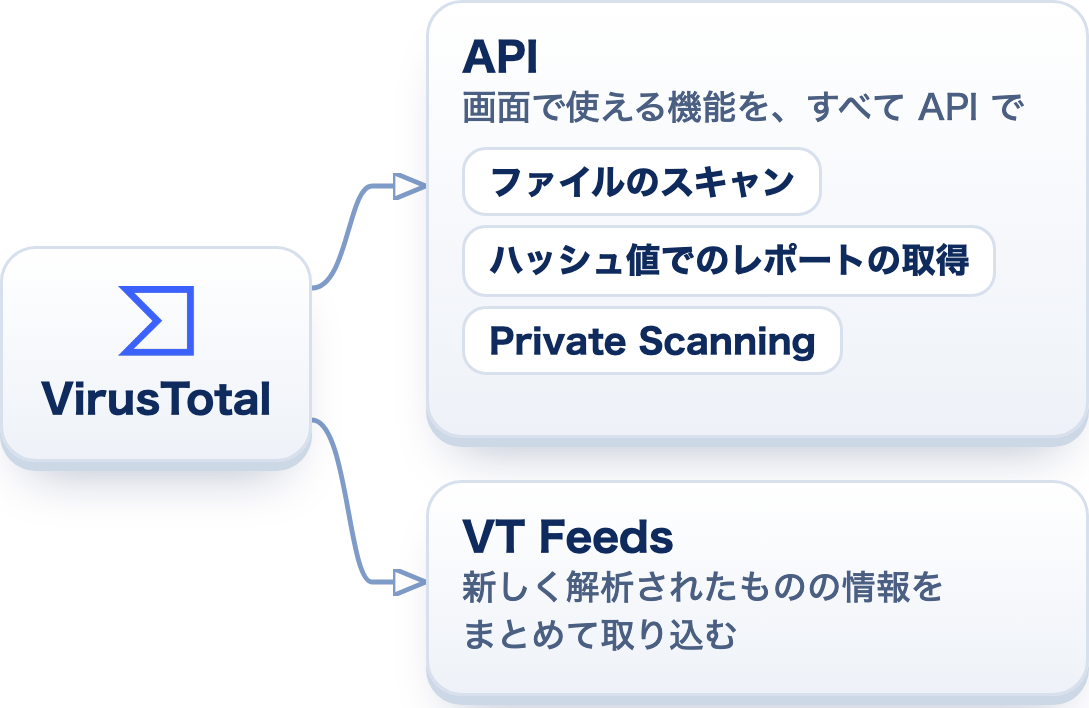
VirusTotal APIを利用することにより、さまざまなタスクをプログラムで実行し、VirusTotalデータセットを用いるワークフローを自動化することが可能です。
また、組織内で利用している、サードパーティのセキュリティソリューションと組み合わせて利用することにより、当該セキュリティソリューションを強化することもでき、幅広い種類の脅威情報(ハッシュ、ドメイン、IP、URL、SSL証明書など)を監視することが可能です。連携可能なセキュリティソリューションの例と、それらの連携設定方法などについては、開発元の Technology integrations のページをご参考ください。
無料で利用可能なVirusTotal Public APIと、有償で利用可能なVirusTotal Premium API (Private API)の2種類があり、Public APIには一部制限があります。両者の違いについては、VirusTotal の Public API と Premium API (Private API) の違いをご覧ください。
主な機能は、以下の通りですが、これらに限定はされません。GUI版で利用可能な機能は全てご利用いただけます。例えば、Private Scanningを契約している場合は、API からも使えます。
| VT APIの主な機能 | 内容 |
|---|---|
| ファイルをアップロードしてスキャン | 各種セキュリティツール群(70以上のアンチウイルス、30以上のサンドボックスなど)によりファイルを解析し、脅威スコアとそれを理解するための関連情報を提供します。 |
| ハッシュ値によるファイルレポートの取得 | MD5、SHA1、SHA256いずれかのハッシュ値を指定すると、各種セキュリティツール群によって生成された、脅威の評価と関連情報を含む解析レポートを取得します。 |
| URLスキャン | 各種セキュリティツール群でURLを分析し、脅威のスコアと関連情報を生成します。 |
| URL/ドメイン/IPアドレスの分析レポートの取得 | URL / ドメイン / IPアドレスを指定すると、各種セキュリティツール群によって作成された、脅威の評価と関連情報を含む解析レポートを取得します。 |
APIのリファレンスは、開発元の VirusTotal API のページですべて公開されています。
VT Insights (Threat Landscape)
VT Insights は、攻撃者(Threat Actors)、マルウェアとツール(Malware & Tools)、IoC のまとまり(IoC Collections)の情報を検索・確認できる機能です。Duet Bundle にだけ付く機能で、ほかのバンドル(Basic、Professional、Professional+)では使えません。
Threat Actors / IoC Collections の検索
Threat Landscape の画面で、攻撃者、マルウェアとツール、IoC Collections を、狙われた業種・地域などで絞り込んで検索できます。一覧から選ぶと、関連する IoC や手口(TTPs)を確認できます。
IoC Collections は、STIX などの形式でエクスポートし、EDR などの検知のルールに取り込むこともできます。
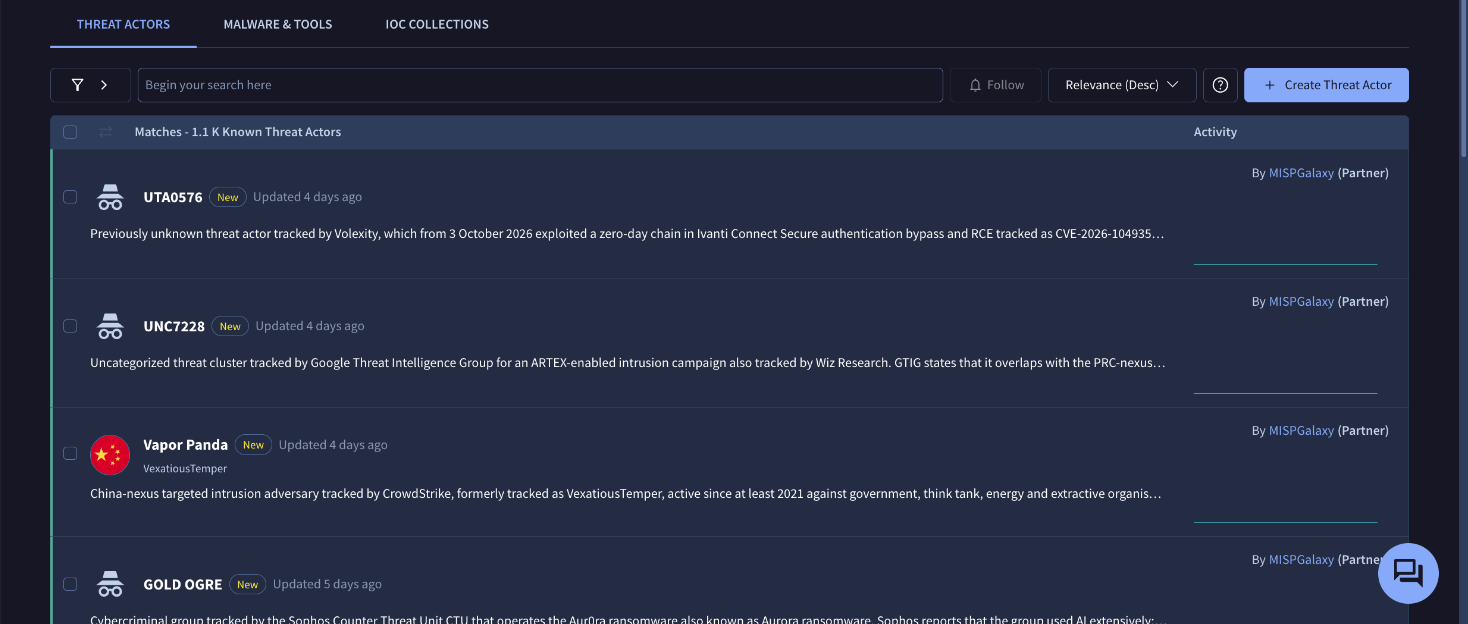
Threat Actors の一覧
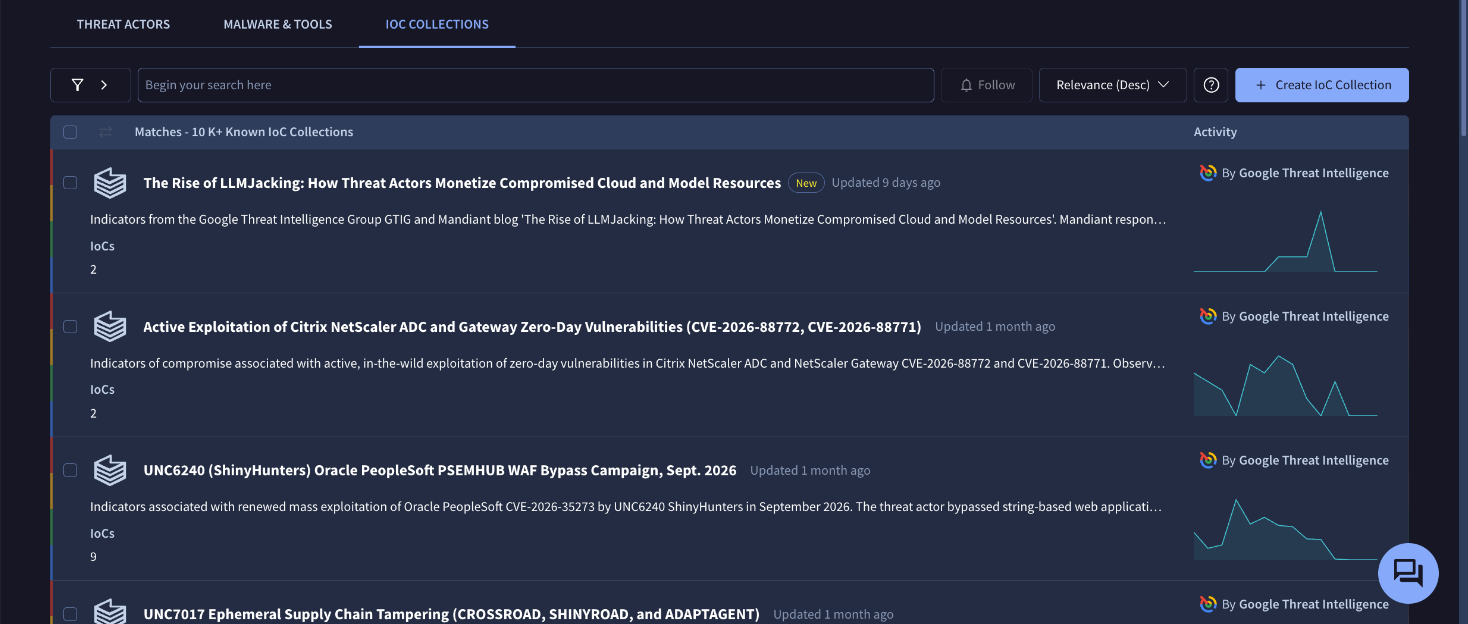
IoC Collections の一覧。Google Threat Intelligence が作成したものも並ぶ
ファイルと脅威の関連の確認
ファイルのレポートの ASSOCIATIONS タブに、そのファイルに関連する脅威(マルウェアファミリーや攻撃者)が表示されます。関連する脅威が複数ある場合は、すべて表示されます。攻撃者がどんな集団で、どんな特徴の攻撃だったのかを、ファイルから素早くたどれます(画面は「VT Intelligence」をご覧ください)。
IoC Stream の活用
IoC Collections や Threat Actors を購読(Subscribe)すると、IoC Stream のソースに追加されます。Livehunt のルールセットもソースになります。
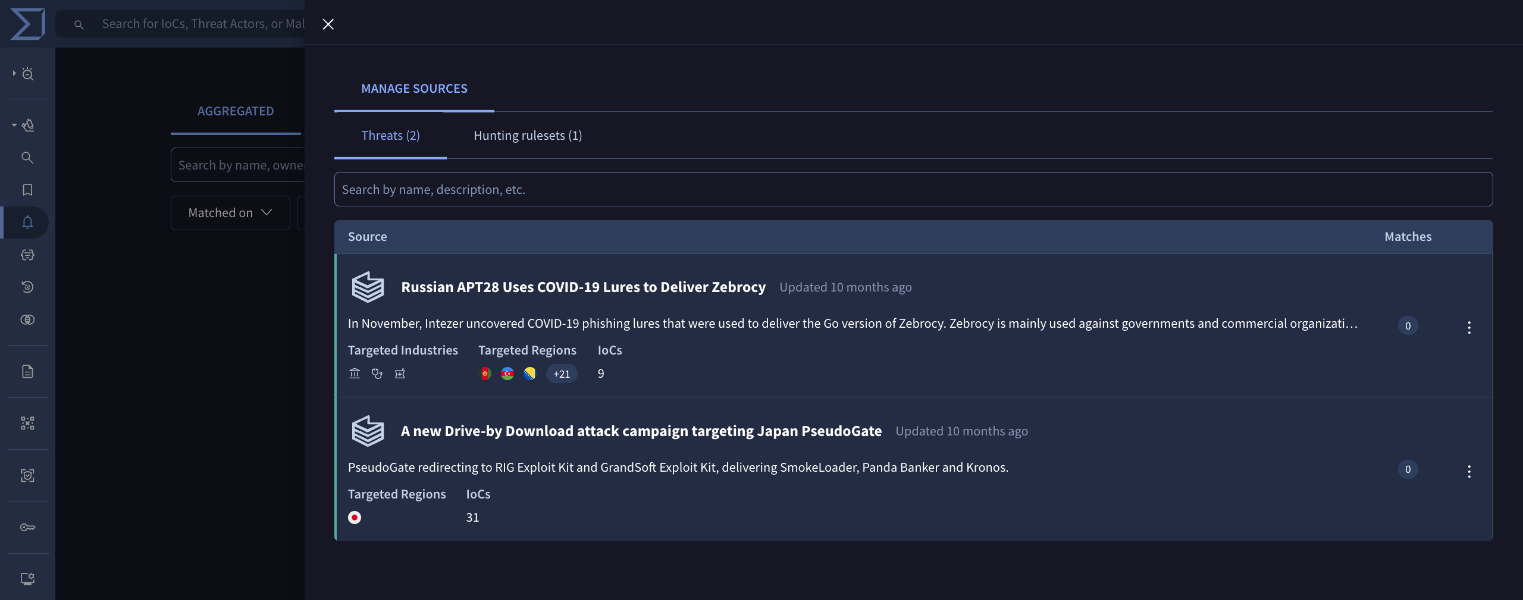
IoC Stream のソースの管理(Manage Sources)。購読した脅威と Livehunt のルールセットが並ぶ
ソースに一致する IoC が VirusTotal に新しく追加されると、IoC Stream の画面で確認できます。ファイル、URL、ドメイン、IPアドレスのタブに分けて見ることもできます。
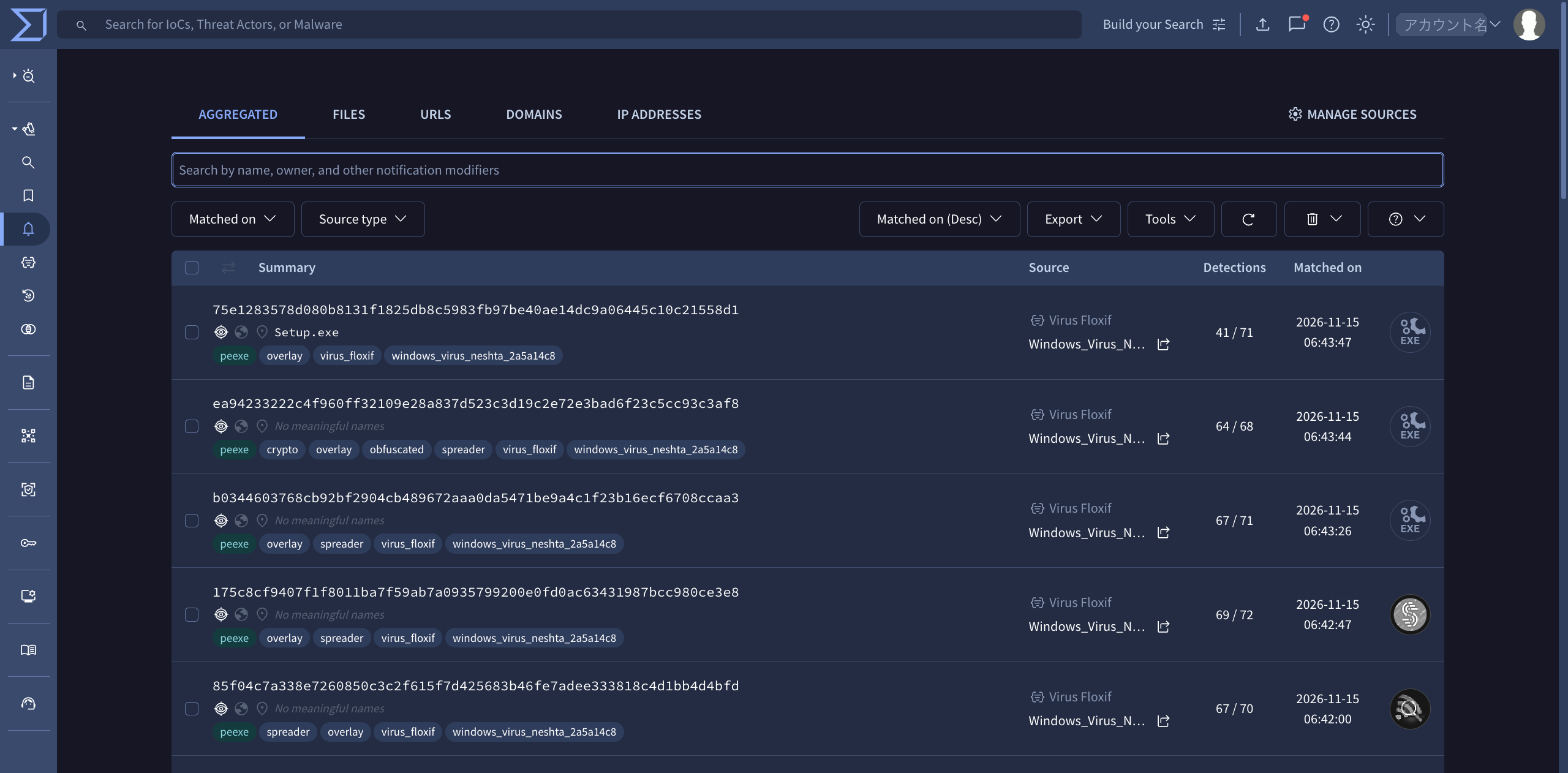
IoC Stream の通知の一覧。ソースに一致した IoC が、一致した日時の新しい順に並ぶ
Private Scanning と VT Feeds
Private Scanning は Duet Bundle に付き(月100ファイル)、ほかのバンドルではアドオンです。VT Feeds はすべてのバンドルでアドオンです。
Private Scanning
Private Scanning は、ファイルや URL を、ほかの利用者に共有せずに非公開で解析する機能です。投稿したファイルは第三者に共有されず、解析の結果もほかの利用者には公開されません。Web の画面と API の両方で使えます。
解析の前に、解析の設定(Scan configuration)を選べます。
- サンドボックスでファイルを実際に動かすか
- 解析中のサンドボックスを画面から操作するか(Live interaction。Windows・Linux・macOS、最長30分)
- インターネットへの接続(接続しない、直接つなぐ、模擬のインターネット、Tor 経由、自社の OpenVPN 経由、日本・米国・ドイツなど国を指定して経由)と、HTTPS の通信の中身を見るか
- サンドボックスの言語(日本語を含む)、コマンドラインの引数
- ファイルと結果を保存する日数(1〜28日)と、保存する地域
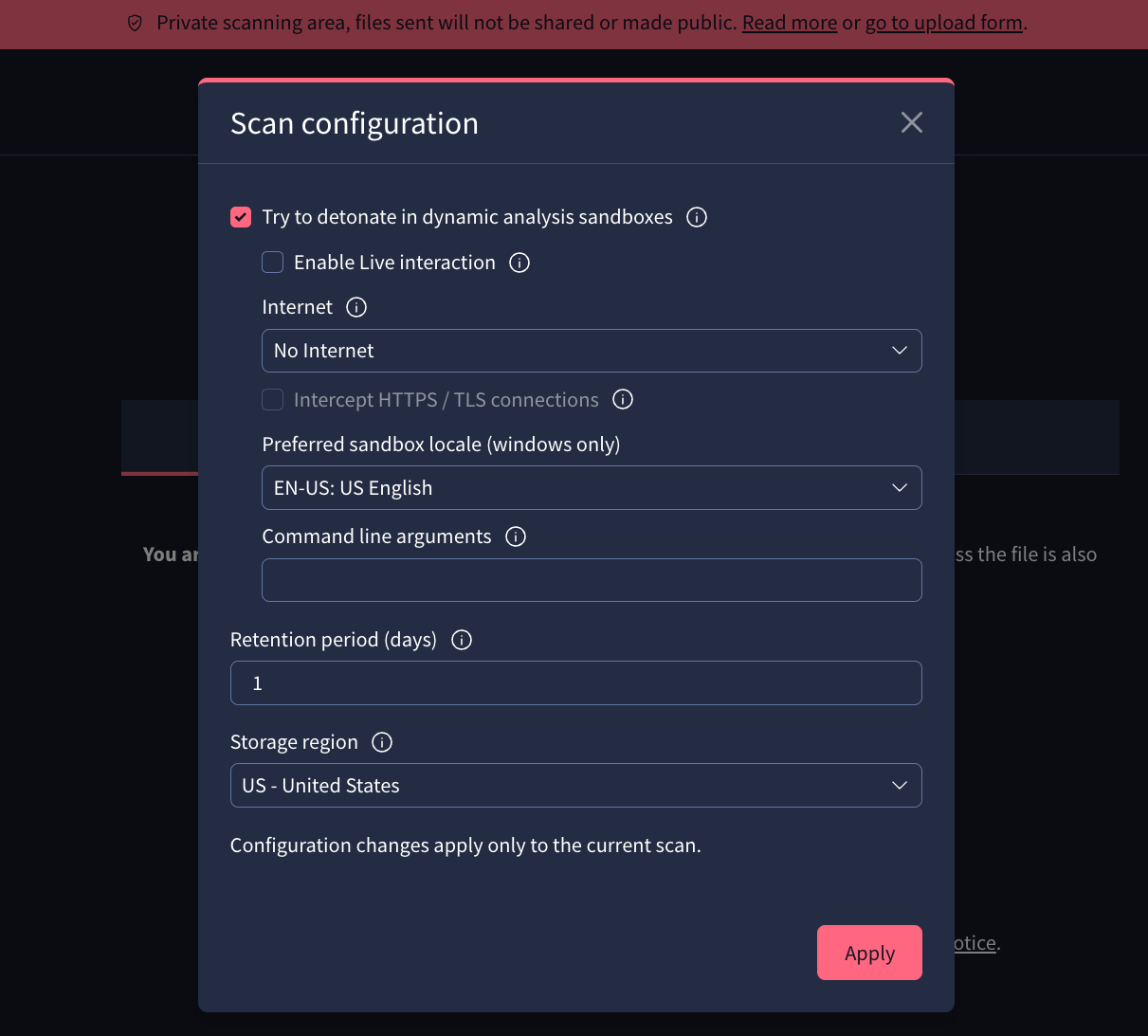
解析の設定(Scan configuration)
解析の結果は、通常の VirusTotal のレポートとほぼ同じ形で表示されます。静的解析、サンドボックスでの動的解析、MITRE ATT&CK に沿った手口、Sigma・IDS のルールとの一致などを確認でき、全体の判定は Malicious/Suspicious/Undetected の3段階で表示されます。ただし、複数のウイルス対策ソフトによる判定(「53/70」など)は表示されません。同じファイルがすでに公開のデータにある場合は、公開のレポートへのリンクも表示されます。
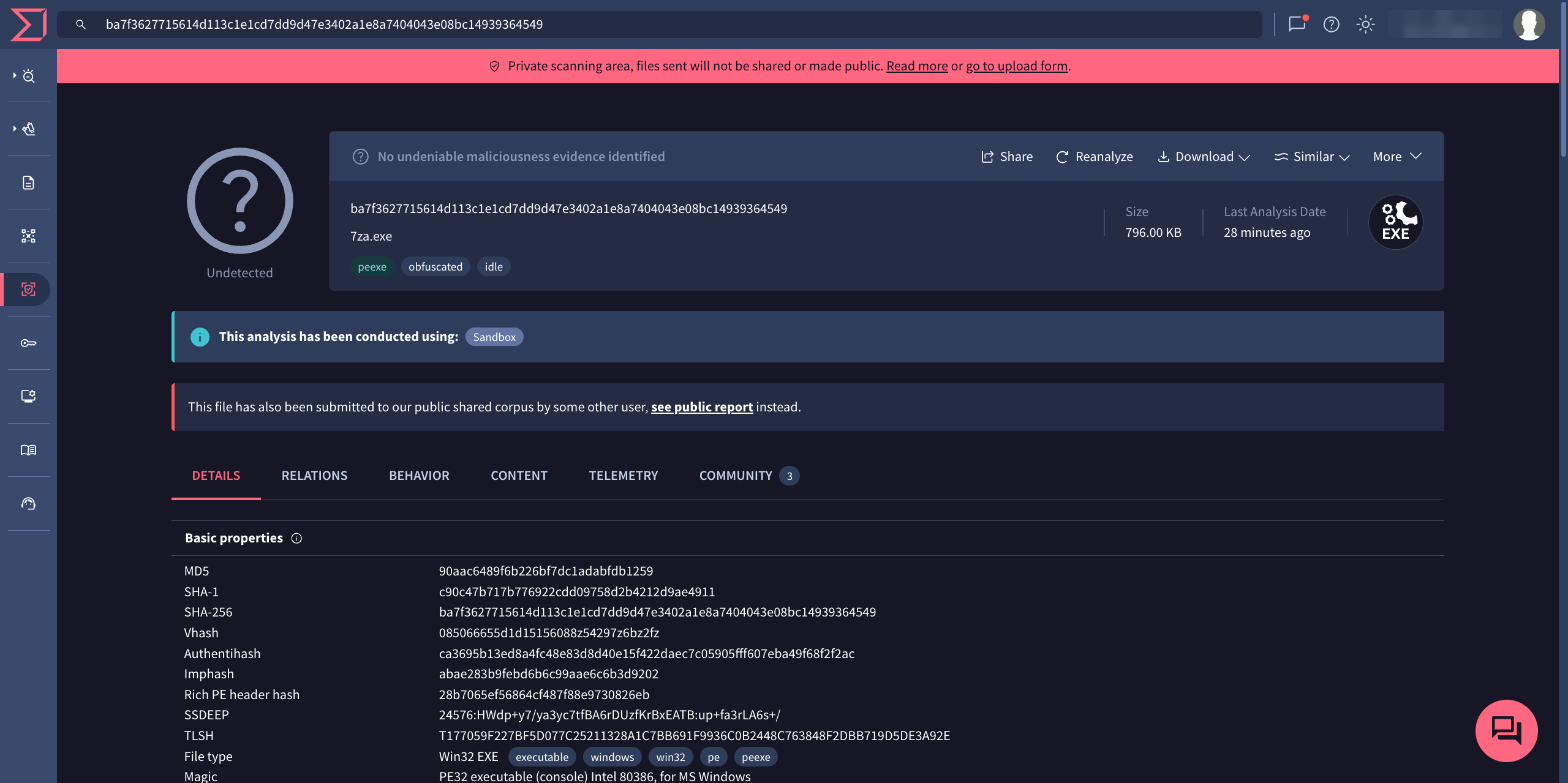
Private Scanning の解析結果
VT Feeds
VT Feeds は、VirusTotal で新しく解析されたものの情報を、API でまとめて取得できる機能です。1分ごとのまとまりを、60分遅れで取得でき、7日前までさかのぼれます。
取得した情報を自社のセキュリティ製品に取り込むと、新しい脅威に早く対応できます。自社のデータを VirusTotal にアップロードせずに分析に使えます。
Feed の種類は、File Feed、URL Feed、Sandbox Feed、Domain Feed、IP Address Feed の5つです。