

Burp Suite概要
Burp Suite は、Webアプリケーションの脆弱性診断を行うための統合プラットフォームです。開発元のPortSwiggerは英国の企業で、脆弱性研究チームの PortSwigger Research と、無償の学習環境である Web Security Academy を運営しています。
ひとくちに Burp Suite といっても、用途の異なる3つの製品があります。人が手を動かして診断する Burp Suite Professional、多数のアプリケーションを自動でスキャンする Burp Suite DAST、Burp Suite Professional 上で動くエージェント型AIの Burp AT です。このほかに、Burp Suite Professional の無償版にあたる Burp Suite Community Edition があります。
ライセンスの単位も価格の決まり方も、製品ごとに異なります。
製品の構成
| 製品 | 何をするものか | 主に使う人 | ライセンスの単位 |
|---|---|---|---|
 Burp Suite Professional |
人が手を動かして診断します。手動テストの全機能と、Burp Scanner による自動スキャンを備えます | 診断担当者、ペネトレーションテスター、バグバウンティハンター | 1ユーザーにつき1ライセンス |
 Burp Suite DAST |
多数のWebアプリケーションを継続的に自動スキャンします | AppSecチーム、開発チーム、CISO・CTO | 組織単位。ユーザー数の上限なし |
 Burp AT |
タスクを渡すと、自分で計画を立てて調べるエージェント型AIです。Burp Suite Professional 上で動きます | Burp Suite Professional の利用者 | パブリックベータ※1 |
- ※1 2026年9月時点。提供状況は変わりますので、最新の情報はメーカーのページをご確認いただくか、弊社までお問い合わせください。
この3つに加えて、Burp Suite Professional の無償版にあたる  Burp Suite Community Edition があります。Burp Scanner、作業内容の保存、Burp Collaborator、検索などを外したもので、手動診断の基本操作だけができます。まず触ってみたいという場合の入口としてお使いください。詳しくはBurp Suite Community Editionで扱います。
もうひとつ、Burp AI という名前を目にすることがあります。これは独立した製品ではなく、Burp Suite Professional に組み込まれているAI機能の呼び名です。Burp AT との関係や、利用に必要な契約はAI機能(Burp AI・Burp AT)で扱います。
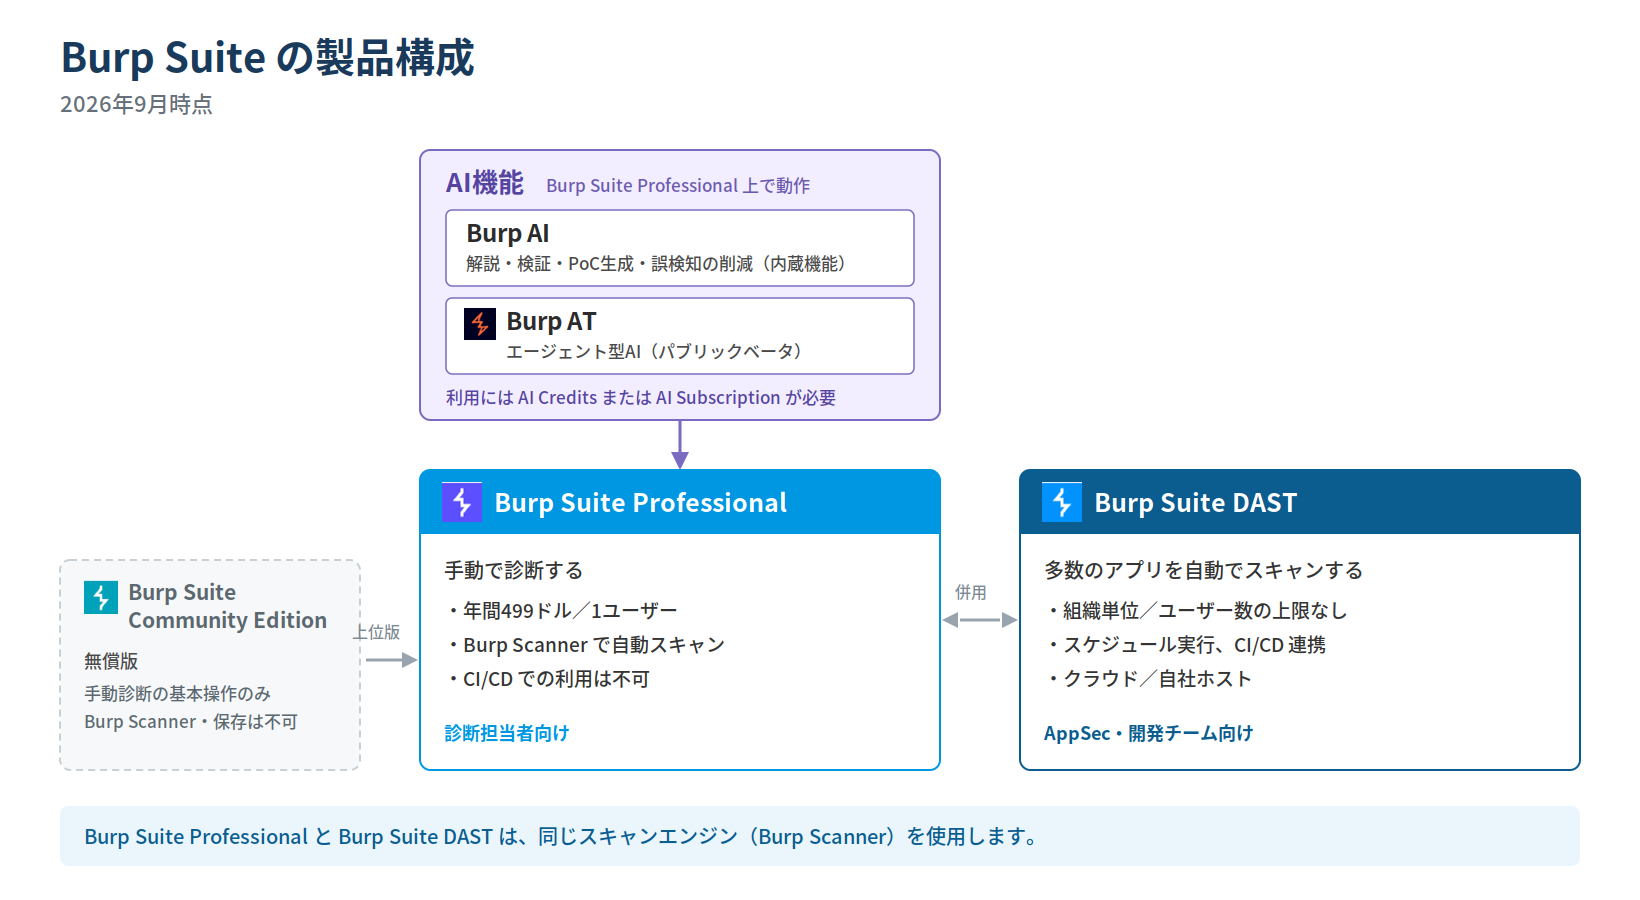
Burp Suite の製品構成
価格
2026年9月時点の目安です。いずれも米ドル建てのため、ご提供価格は為替と契約条件により変わります。
| 製品・オプション | 価格の目安 | 契約の単位 |
|---|---|---|
| Burp Suite Community Edition | 無償 | ー |
| Burp Suite Professional | 年間499ドル | 1ユーザーにつき1ライセンス |
| Burp Suite DAST | およそ2万ドルから 最小構成の場合※1 |
組織単位。ユーザー数の上限なし |
| Burp AI Credits | 1万クレジットあたり5ドル※2 | 利用するご本人が購入 |
| Burp AI Subscription | およそ4万ドルから 含まれる Burp Suite Professional のライセンス数により変わります※3 |
チーム単位。Burp Suite Professional のライセンスを含みます |
| Burp AT | パブリックベータ※4 | ー |
- ※1 最小構成とは、スキャン対象のFQDNが5以下、同時に実行するスキャンが1、APIスキャンの対象エンドポイントが50までの場合を指します。詳しくは価格の決まり方をご覧ください。
- ※2 弊社がメーカーに確認した時点の価格です。
- ※3 構成ごとの目安は購入の経路と注意点に掲載しています。
- ※4 2026年9月時点。ベータ期間中の扱いと正式提供後の価格については、弊社までお問い合わせください。
どの製品を選ぶか
目的から逆算すると、迷う場面はほとんどありません。
- これから触ってみたいBurp Suite Community Edition から始めてください。無償で、手動診断の基本操作は一通りできます。
- 診断業務で日常的に使うBurp Suite Professional です。Burp Scanner と作業内容の保存が使えないと、業務では成立しません。
- 診断の手数を増やしたい、検証を速くしたいBurp Suite Professional にAI機能を組み合わせます。契約方法はAI Credits と AI Subscription の違いをご覧ください。
- 数十から数千のアプリケーションを定期的にスキャンしたいBurp Suite DAST です。Burp Suite Professional を人数分そろえても、この用途は満たせません。
- 開発パイプラインの中でスキャンを回したいBurp Suite DAST です。Burp Suite Professional は、ライセンス上CI/CDパイプラインでの利用が認められていません。
Burp Suite Community Edition
Burp Suite Professional の無償版です。Burp Proxy で通信を捕捉し、Burp Repeater で手を加えて送り直し、Burp Decoder や Burp Comparer で中身を確かめる、という手動診断の基本操作は Community Edition だけで一通りできます。
メーカーのダウンロードページから入手できます。
使えない機能
Burp Suite Professional との差は、次のとおりです。とくに上の2つは、診断業務では大きな違いになります。
- Burp Scanner が使えない脆弱性の自動検出も、コンテンツの自動探索もできません。手作業で1つずつ確かめることになります。
- 作業内容を保存できないプロジェクトファイルがないため、今日の作業を保存して翌日に続きから、ということができません。Burp Suite を閉じた時点で、集めた通信も気づいたことも消えます。
- Burp Collaborator が使えない対象から外部への通信を伴う脆弱性を検出できません。
- 検索と拡張機能に制限がある検索機能が使えず、Burp Suite Professional 専用のBApp拡張も導入できません。
- Burp AI と Burp AT が使えないいずれも Burp Suite Professional のライセンスが前提です。
Burp Intruder は搭載されていますが、デモ版として試行速度に制限があり、実務での使用には向きません。
業務での利用とライセンス上の制約
「無償だが業務で使ってよいのか」は、よくいただくご質問です。
メーカーの利用規約(2026年4月発行版)では、Community Edition は本編ではなく Addendum D(Community Terms)で扱われます。ライセンスは自社の業務目的での利用に対して付与され、その範囲には「業務上のアドバイザリとして行う、クライアント向けの個別コンサルティングサービスの提供」が含まれうる、と書かれています。
一方で、Community Edition の再販は明確に禁止されています。販売店向けの Reseller Terms も Community Edition には適用されません。
規約は改定されます。判断が必要な場面ではメーカーの利用規約の最新版をご確認いただくか、弊社までご相談ください。
Burp Suite Professional
手動診断を業務として行う場合の、事実上の標準です。Community Edition のすべての機能に加えて、Burp Scanner による自動スキャン、プロジェクトファイルの保存、Burp Collaborator、専用の拡張機能が使えます。
Gartner Peer Insights では、ペネトレーションテストツールの分野で2024年の Customers’ Choice に選出されています。
▼Burp Suite Professional のUI
▼Burp Scanner を用いた脆弱性スキャン
中心になる3つのツール
搭載されているツールは多数ありますが、診断中に手が伸びるのは実質この3つです。
- Burp Proxy|すべての起点ブラウザと対象アプリケーションの間に入り、行き交う通信をそのまま捕捉します。止めて中身を書き換えてから流す、という操作ができます。ここで拾った通信が、他のすべてのツールの入力になります。HTTPSにも対応します。
- Burp Repeater|仮説を確かめる1つのリクエストを手で書き換えて、何度でも送り直します。パラメータを1文字変えるとレスポンスがどう変わるかを見る、という地道な作業を高速に回すためのツールです。脆弱性があるかないかは、最後はここで決まります。
- Burp Scanner|自動で洗い出すサイトをクロールして機能を洗い出し、脆弱性を自動検出します。認証情報を与えれば制限領域も検査でき、シングルサインオンのような複雑なログインにも対応します。JSON形式のAPI定義を読み込んだスキャンも行えます。Community Edition と Burp Suite Professional を分ける、最大の機能です。
残りは、この3つを補助するツールです。
| ツール | できること |
|---|---|
| Burp Intruder | パラメータに大量の値を差し込む自動攻撃を組み立てます。総当たりや網羅的なファジングに使います |
| Burp Collaborator | 対象から外部への通信を受け止め、レスポンスだけでは分からない脆弱性を検出します。公開サーバーと、自社で構築するプライベートサーバーの両方が使えます |
| DOM Invader | ブラウザ側で DOM XSS、Webメッセージ、プロトタイプ汚染を調べます |
| Burp Sequencer | セッショントークンやCSRFトークンの乱数性を分析し、予測が可能でないかを確かめます |
| Burp Decoder・Burp Comparer | エンコードとデコード、2つのデータの差分表示 |
| Burp Logger | Burp Suite が送信したすべてのHTTP通信を記録し、後から追跡します |
| Burp Organizer | 気になった通信を集めておき、後から見返します |
| BApp Store | 300を超える拡張機能を導入できます。250名を超える作者が公開しています |
| Bambdas・BChecks | 独自のフィルタや検査ロジックを記述し、動作を自分の手順に合わせます |
Community Edition との違い
| 機能 | Community Edition | Professional |
|---|---|---|
| Burp Proxy | ||
| Burp Repeater | ||
| Burp Decoder・Burp Comparer・Burp Sequencer | ||
| Burp Intruder | デモ版。試行速度に制限があります | |
| Burp Scanner(自動スキャン) | ||
| コンテンツの自動探索 | ||
| Burp Collaborator | ||
| プロジェクトファイルの保存 | ||
| 検索 | ||
| BApp(拡張機能) | 一部は利用できません | |
| Burp AI・Burp AT | AI Credits または AI Subscription が別途必要です | |
| 価格 | 無償 | 年間499ドル |
ライセンスの単位と利用範囲
ユーザーライセンスです。1ユーザーにつき1ライセンスを契約します。マシン単位やフローティングといった、他形態のライセンスはありません。
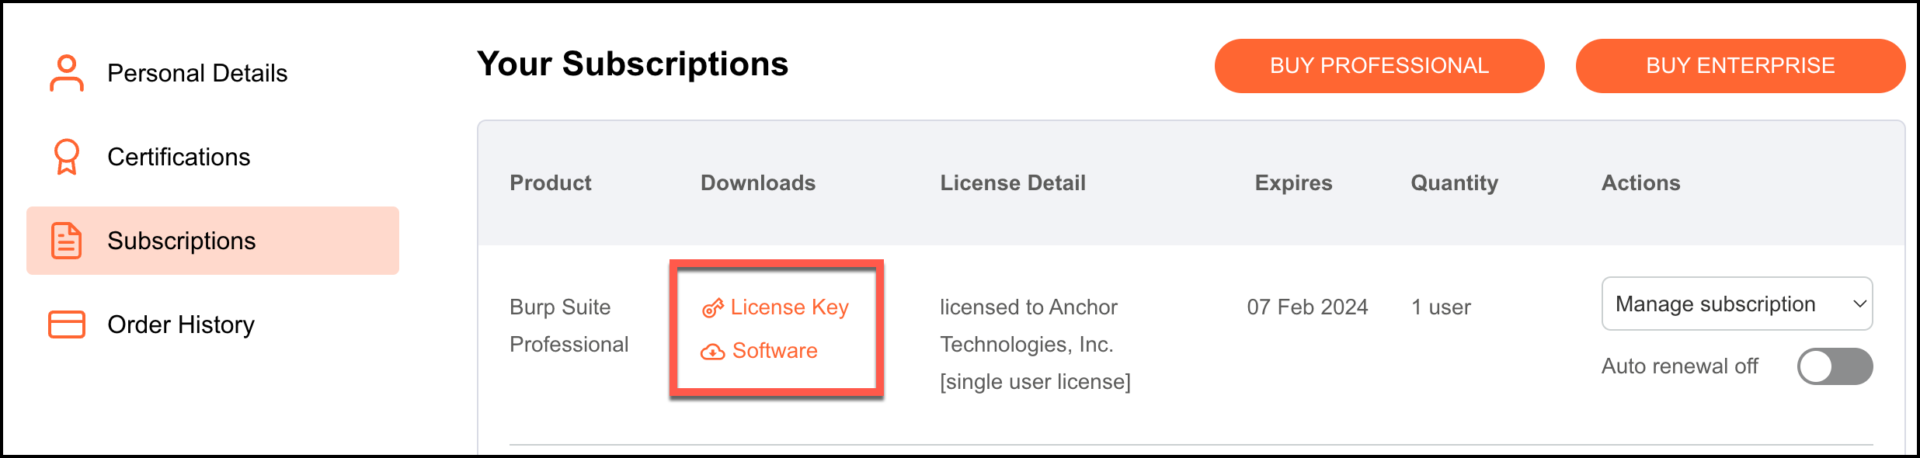
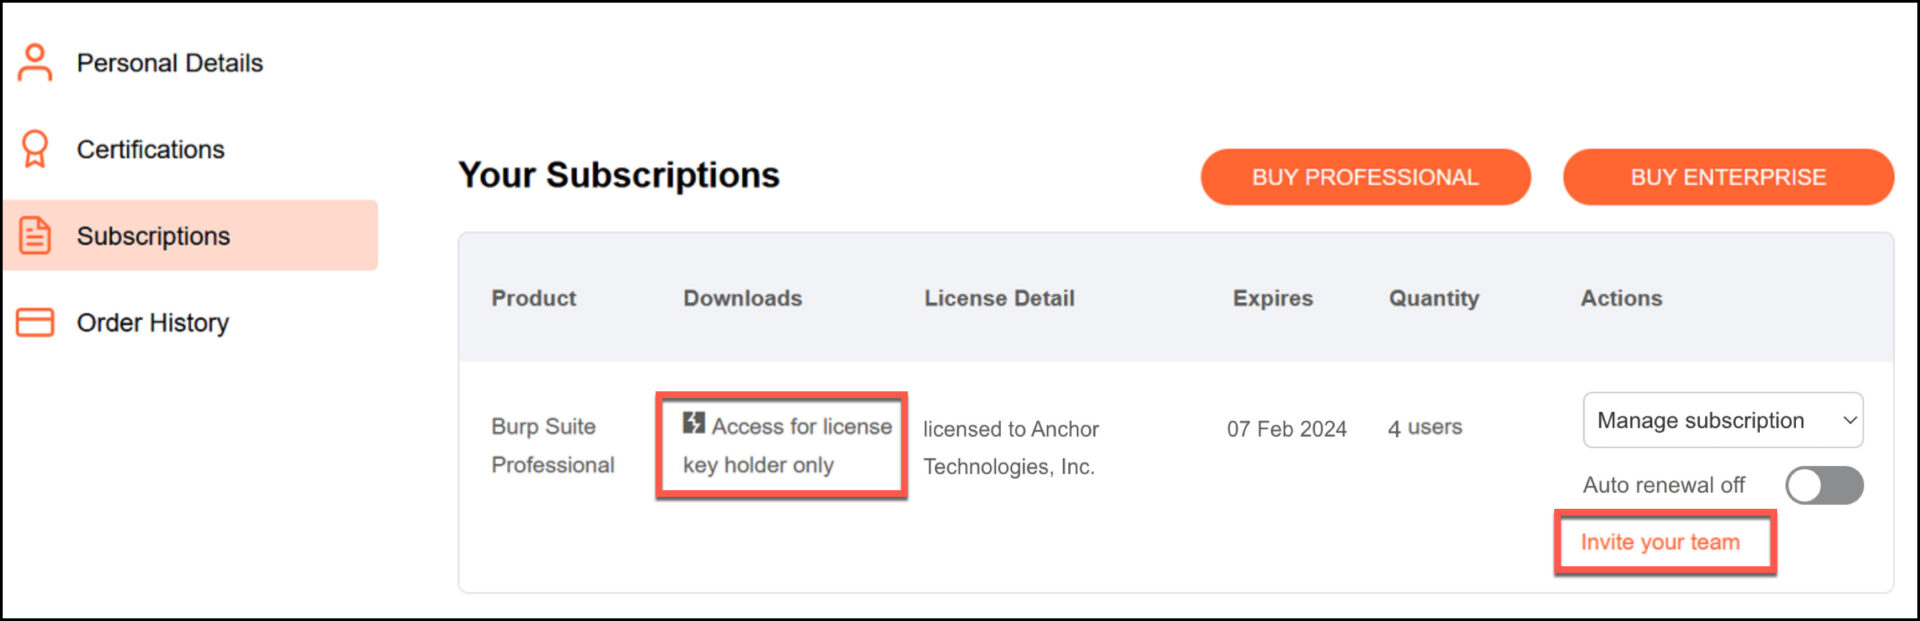
ライセンスキーは契約者(ライセンスホルダー)のアカウントで管理します。2ユーザー分以上を購入した場合は、ライセンスホルダーがアカウントページからメンバーを招待することで、各ユーザーがソフトウェアをダウンロードできるようになります。手順はFAQに記載しています。
Burp Suite Professional は、CI/CDパイプラインに組み込んで使うことができません。これは機能上の制約ではなく、メーカーの利用規約で明示的に禁止されている事項です(2026年4月発行版の第2.3条(e)(iii))。開発パイプラインの中で自動スキャンを回す場合は Burp Suite DAST を使います。
契約期間は1年単位です。複数年での契約にも対応しており、10年契約の実績もあります。
AI機能(Burp AI・Burp AT)
PortSwiggerは Burp Suite にAI機能を組み込んでいます。設計の方針は一貫していて、人が主導し、AIが補助するという位置づけです。AIは診断担当者が呼び出したときだけ動き、出力は判断の材料であって判断そのものではない、とメーカーは説明しています。
「AIが勝手にスキャンして結果を出してくれる機能」と受け取られることがありますが、そうではありません。どこを調べるか、何を送信してよいか、次に何をするかは、いずれも利用者が決めます。
いずれの機能も Burp Suite Professional のライセンスが前提です。
Burp AI でできること
Burp Suite Professional に組み込まれている機能です。主なものは次の4つです。
- Explainer|その場で調べる見慣れないHTTPヘッダーやCookie、クライアント側のJavaScriptが何をしているのかを、Burp Repeater の中で解説します。1行ずつ読み解いたり、外部の情報源を調べに行ったりする手間がなくなります。
- Explore Issue|悪用できるかを確かめるBurp Scanner が報告したIssueについて、実際に悪用が可能かをAIが調べます。機微なデータを取り出せるか、別の攻撃面に到達できるか、権限昇格の経路があるかを試し、PoCを生成します。各段階で何を試しているかが表示され、途中で手動に切り替えることもできます。
- 誤検知の削減アクセス制御の不備は検査が単調な割に自動化が難しく、誤検知が出やすい領域です。Burp Scanner はここでAIを使い、報告する前に検証します。
- ログインシーケンスの自動生成認証が必要な画面をスキャンするためのログイン手順を、ブラウザで手作業により記録する代わりに生成します。記録漏れや入力方式の認識ミスを避けられます。
拡張機能の開発でも、Montoya API を通じてAIを呼び出せます。
Burp AT(エージェント型AI)
Burp AT は、エージェント型のAIです。Burp AI が「聞いたことに答える」機能であるのに対し、Burp AT は与えられたタスクに対して自分で計画を立て、Burp Suite のツールを使って調べ、結果を見て次の手を決めます。
汎用のコーディングエージェントに Burp Suite を触らせる構成との違いは、次の3点だとメーカーは説明しています。
- Burp Suite のツールで実行するエージェントは戦略を考えるところまでを担い、実行は Burp Suite のツールで行います。プロトコルの例外的な挙動や不正な形式の通信など、汎用のライブラリで組んだ処理が破綻しやすい場面に対応できます。
- PortSwigger Research が作成したスキルコンテンツ探索やレースコンディションといった作業ごとの手順が「スキル」として用意されています。モデルの一般知識から手順を組み立てるのではなく、研究チームが確立した方法論に沿って動きます。
- 境界を Burp Suite が強制するスコープ、使えるツール、承認が必要な操作は Burp Suite のツール層で管理されます。モデルとは切り離されているため、モデル側が指示を読み替えて境界を越えることができません。エージェントの通信とツール操作は、利用者自身の操作と同じプロジェクトファイルに記録されます。
自律度は、すべての操作で確認を求めるManual、危険と判断したものだけ確認するSmart、確認なしで進めるAutonomousから選べます。まず承認を厳しくしておき、様子を見ながら任せる範囲を広げていく、という使い方が想定されています。
2026年9月時点でパブリックベータです。提供状況も機能も変わりますので、最新の情報はメーカーのページをご確認いただくか、弊社までお問い合わせください。チーム向け・組織向けの提供形態、ベータ期間中の課金の扱いについても、分かりしだいご案内いたします。
AI Credits と AI Subscription の違い
AI機能を使うには、AI Credits を購入するか、AI Subscription を契約します。名前が似ていますが、別物です。AI Credits は個人が使った分だけ支払う従量制、AI Subscription はチームで使い放題にする定額制とお考えください。
| 項目 | AI Credits | AI Subscription |
|---|---|---|
| 考え方 | 従量制 | 定額制 |
| 向いている場面 | 個人で試す、必要なときだけ使う | チーム全体で日常的に使う |
| 使用量 | 購入したクレジットの残高まで | 無制限(公正利用の範囲内) |
| 管理の単位 | ユーザーごと。共有もプールもできません | チーム単位 |
| 前提となるライセンス | Burp Suite Professional | Burp Suite Professional を25ライセンス以上 |
| 購入の経路 | 利用するご本人がアカウントページで購入します | 弊社経由で契約いただけます |
| 有効期限 | 購入から12か月で失効します | 契約期間 |
| 価格 | 1万クレジットあたり5ドル | およそ4万ドルから(構成ごとの目安) |
クレジットの消費量は機能によって異なります。Explainerのように短いテキストをやり取りするだけの機能は消費が少なく、Explore Issue のように大きなリクエストを送る機能は多く消費します。Burp AT は、タスクの長さと複雑さに応じて消費します。
クレジットが尽きるとAI機能は停止します。スキャンの途中で尽きた場合に、スキャンを止めるか、AI機能なしで続行するかは設定で選べます。
購入の経路と注意点
ここは事前に押さえておいていただきたい点です。
- AI Credits 利用するご本人が購入しますPortSwiggerのアカウントページからクレジットカードで購入する形になり、販売店経由での購入はできません。購入にあたっては、そのアカウントに Burp Suite Professional のライセンスが紐づいている必要があります。
- AI Credits 組織で共有できませんクレジットは購入したユーザー個人に割り当てられます。5ライセンスをお持ちの組織で100万クレジットを購入しても、そのクレジットは購入した1人のものです。まとめ買いして配分する運用はできません。
- AI Subscription 弊社経由で契約いただけますBurp Suite Professional を25ライセンス以上お持ちであることが条件です。クレジットの残高管理が不要になり、年間の費用が固定されます。
AI Subscription は、Burp Suite Professional のライセンスとバンドルした形でのご提供です。含まれるライセンス数によって価格が決まります。目安として、25ライセンスまでの構成でおよそ4万ドル、50ライセンスまでの構成でおよそ6万5千ドルです。
このほかの規模でもお見積りできます。使用量に上限はないため、価格を決めるのはライセンス数だけです。ご希望の人数をお知らせいただければ、都度お見積りいたします。
一定の規模以上の構成には、メーカーによる導入支援(オンボーディング)が含まれます。英語での提供です。日本語での支援をご希望の場合は、内容を確認のうえ別途ご相談ください。
Burp Suite DAST
Burp Suite DAST(旧名称:Burp Suite Enterprise Edition)は、多数のWebアプリケーションを継続的に自動スキャンするための製品です。サーバーとスキャンマシンで構成される分散システムで、Webの管理画面からスキャンの設定、実行、スケジュール、結果の共有を行います。
スキャンのエンジンは Burp Suite Professional と同じ Burp Scanner です。Chromiumを組み込んだブラウザ駆動のスキャンを行う点も共通しています。違いは、それを1人のデスクトップで回すか、組織のインフラで並列に回すかです。
ユーザー数の上限はありません。ロールベースのアクセス制御とシングルサインオンに対応しています。
Burp Suite Professional との違い
| 項目 | Burp Suite Professional | Burp Suite DAST |
|---|---|---|
| 主な用途 | 手動によるペネトレーションテストと、対話的な脆弱性診断 | 多数のアプリケーションに対する継続的な自動スキャン |
| 主に使う人 | 診断担当者、ペネトレーションテスター、バグバウンティハンター | AppSecチーム、開発チーム、CISO・CTO |
| ユーザー数 | 1ライセンスにつき1ユーザー | 上限なし |
| スキャン対象の規模 | 単一または少数のアプリケーション | 数十から数千のアプリケーション |
| スケジュール実行 | ||
| CI/CDへの組み込み | ライセンス上、利用が認められていません | あらゆるCIプラットフォームと連携できます |
| アクセス制御 | なし(単一ユーザー) | ロールベースのアクセス制御、シングルサインオン |
| 導入の形態 | ローカルへのインストールのみ | クラウド、オンプレミス、Kubernetes |
| 出力 | HTMLまたはXMLのレポート | ダッシュボード、フォルダ・サイト単位のビュー、チケットシステム連携 |
| API | REST API | GraphQL API |
どちらか一方で足りるわけではありません。Burp Suite Professional だけでは継続的な自動スキャンが回らず、Burp Suite DAST だけでは手を動かして深掘りする調査ができません。組み合わせて使うことを前提に設計されています。
デプロイの形態
5つの形態から選べます。同じ製品で、どこにサーバーとスキャンマシンを置くかが違います。
| 形態 | 内容 | 向いている場合 |
|---|---|---|
| PortSwiggerのクラウド | メーカーが自社の閉じたネットワーク内でホストします。デプロイ、設定、保守はメーカー側が行います | インターネットから到達できるアプリケーションを対象にする場合 |
| PortSwiggerのクラウド+内部スキャンマシン | 上記に加えて、自社ネットワーク内にスキャンエージェントを置きます | 社内向けのアプリケーションも対象にしたい場合 |
| 自社ホスト(標準) | サーバーとスキャンマシンを自社のシステムに置き、構成を自分で管理します | スキャン基盤を自社の管理下に置きたい場合 |
| 自社ホスト(Kubernetes) | Helmチャートを使い、Kubernetesクラスタにデプロイします。需要に応じて自動的にスケールします | すでにKubernetes基盤がある場合 |
| CI駆動(ダッシュボードなし) | CIのビルドパイプラインにコンテナを組み込み、コードの変更に反応してスキャンします | ダッシュボードとスケジュール機能が不要な場合 |
価格の決まり方
最小構成でおよそ2万ドルからです。最小構成とは、次の条件を指します。
- スキャン対象のFQDNが5以下
- 同時に実行するスキャンが1
- APIスキャンの対象エンドポイントが50まで
これを超える場合は、次の要素の組み合わせで価格が決まります。
- スキャン対象のFQDNの数
- スキャンの頻度と、同時に実行するスキャンの数
- APIスキャンの要否と、対象エンドポイントの数
- CI/CDパイプラインへの組み込みの有無。組み込む場合は開発者の人数
- ホスティングの形態
メーカーは Burp Suite DAST の価格を公開していません。要件をお聞きしたうえで、都度お見積りいたします。ライブデモの環境もご用意できますので、お気軽にご相談ください。
組み合わせて使う
3つの層があると考えると整理しやすくなります。
- 広く、浅く、継続的にBurp Suite DAST で、保有するWebアプリケーション全体を定期的にスキャンします。リリースのたびに人が手を動かすのは現実的ではないため、ここは自動化します。
- 狭く、深く、人の手で重要度の高いアプリケーションや、自動スキャンが苦手とする業務ロジックの不備は、Burp Suite Professional で人が調べます。
- 人の手の速度を上げるBurp AI と Burp AT で、繰り返しの作業と検証にかかる時間を短縮します。空いた時間を判断に回す、という考え方です。
導入の順序は2通りあります。Burp Suite Professional から始めて自動化の範囲を広げていく進め方と、Burp Suite DAST で全体を可視化してから重点箇所を手動で掘る進め方です。どちらが適しているかは現在の診断体制によって変わりますので、ご相談ください。
トライアルと納品
Burp Suite Professional は、30日間のトライアルをご用意できます。通常は1ユーザー・1回に限られますが、弊社経由でお申し込みいただく場合は、複数ユーザーでのトライアルを調整いたします。
Burp Suite DAST もトライアルは可能ですが、メーカーによる審査があります。ご希望の構成によっては認められないことがあり、期間も30日とは限りません。まずはご相談ください。申請に必要な情報はFAQに記載しています。
納品は原則として電子納品です。弊社がメーカーに注文手続きを行ってから、ライセンスの発行までは通常数分です。
今後の開発予定は、メーカーのロードマップで公開されています。
FAQ
- 納品はどのように行われますか?
- Burp Suiteのトライアルは可能ですか?
- Burp AI を使うと、診断対象のデータが外部に残りますか?
- AI Credits を組織でまとめて購入し、メンバーで分け合うことはできますか?
- Burp Scanner が報告したIssueのseverity(High、Medium、Low、Informational)は、どのような基準で決まりますか?
- スキャナーの性能を試したいのですが、対象にできる脆弱なWebアプリケーションはありますか?
- 適切なパフォーマンスで稼働させ、適切な結果を得るために考慮すべき点はありますか?
- "Activation Failed / no more activations allowed for this license." というエラーが表示され、ライセンスをアクティベーションできません。