



































ANY.RUN とは
ANY.RUNは、疑わしいファイルやURLを、隔離したクラウドの仮想マシンで実際に動かして調べるマルウェア解析サンドボックスです。解析の画面に仮想マシンのデスクトップがそのまま映り、ファイルを開く、リンクを押す、パスワードを入れるといった操作をしながら、裏で起きているプロセスの動き、ファイルやレジストリの変更、通信をその場で確かめられます。
解析の結果は、判定、プロセスの流れ、通信、MITRE ATT&CKの手口、IOC(攻撃の痕跡)にまとまり、SOCにそのまま渡せる形のレポートやAIの要約としても出せます。さらに、世界中の利用者の解析から集めたデータを検索・配信する脅威インテリジェンス(TI Lookup・TI Feeds)もあります。
特長
数字で見る ANY.RUN
ANY.RUNは、世界中の利用者が解析に使っています。2026年11月時点で、16,000以上の組織、70万人以上が使い、Fortune 100 のうち74社が利用しています。1日あたり21,000件以上のファイル・URLが投稿されます(ANY.RUN社の公式サイトによる)。
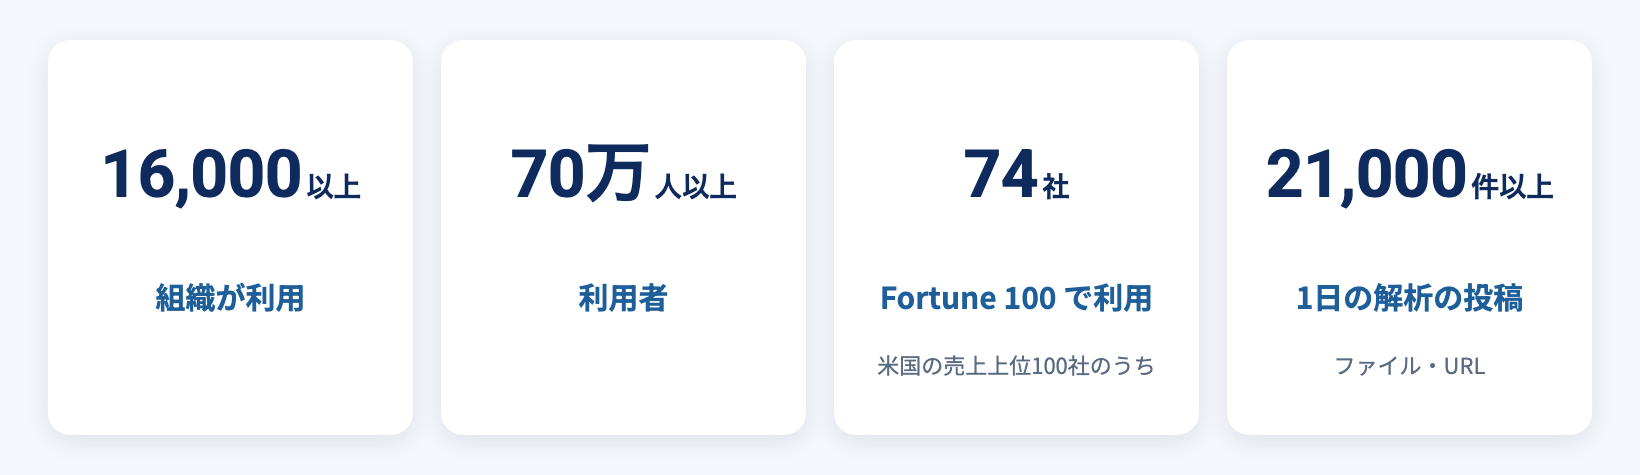
脅威インテリジェンス(TI Lookup・TI Feeds)のデータは、これらの利用者の解析から集めたものです。
プランと選び方
ANY.RUNのサンドボックス(Interactive Sandbox)のプランは、Community、Hunter、Enterprise、Enterprise Suite の4つです。Enterpriseは Enterprise Suite より前からのプランで、ANY.RUN社の料金ページには載っていませんが、今もご契約いただけます。
ライセンスの数や、脅威インテリジェンスの組み合わせが決まっていなくても、使い方をうかがってご提案します。
プラン別の機能比較
4つのプランの主な違いです。Community・Hunter・Enterprise Suite のすべての機能は、ANY.RUN社の料金ページでご確認いただけます。価格はお問合せください。
| Community無料。解析はすべて公開 | Hunter1人で解析を担う方 | Enterpriseチームで解析する組織 | Enterprise Suiteすべての機能 | |
|---|---|---|---|---|
| 解析環境 | ||||
| 使える解析環境(OS) | Windows 7(32bit)・10(64bit)、Ubuntu 22.04、Android 14 | Communityに加え、Windows 7(64bit)・10(32bit)・11 | Hunterに加え、開発用のWindows 10、Debian 12.2(ARM) | Enterpriseに加え、Windows Server 2025、macOS Sequoia |
| 1回の解析の時間の上限 | 60秒 | 660秒 | 1,200秒 | 1,200秒 |
| ファイルサイズの上限 | 16MB | 100MB | 100MB | 100MB |
| 解析を逃れるマルウェアへの設定OSの言語、再起動、TOR、レジデンシャルプロキシ | — | ✓ | ✓ | ✓ |
| 脅威インテリジェンス | ||||
| TI Lookup・YARA Search解析のデータを検索する | — | — | — | チームで月50回 |
| 関連する脅威の情報解析の画面に、同じ脅威の解析を表示(Related Threat Context) | — | — | ✓ | ✓ |
| 解析とレポート | ||||
| 非公開の解析 | — | 1人あたり毎月50件か150件人ごとの枠。チームで分け合えない | 無制限 | 無制限 |
| 組織の業務での利用 | — | ✓ | ✓ | ✓ |
| 深く調べる機能HTTPS通信の中身、システムプロセスの監視、IDSルールの中身 | — | ✓ | ✓ | ✓ |
| 操作の自動化Automated Interactivity | — | — | ✓ | ✓ |
| 検知ルール(Sigma)をAIで作成解析の結果から作り、SIEMの検知に使う | — | — | ✓ | ✓ |
| 1次対応向けのレポート(Tier 1 レポート)、AIの要約 | 合わせて5回まで | ✓ | ✓ | ✓ |
| チーム・連携 | ||||
| REST API、SDK | — | — | 毎月300件/ユーザーチームで合算して使える | 毎月300件/ユーザーチームで合算して使える |
| チームの管理、共通の解析履歴、シングルサインオン | — | — | ✓ | ✓ |
| アドオン(別に契約。詳しくは脅威インテリジェンスのプラン) | ||||
| 回数の追加(TI Lookup・YARA Search)月50回〜25,000回の段から選ぶ | TIのプランで契約 | TIのプランで契約 | TIのプランで契約 | 回数を追加できる |
| TI Feeds悪性のIP・ドメイン・URLの配信 | 別に契約 | 別に契約 | 別に契約 | 別に契約 |
Enterprise Suite には、世界中の解析のデータを検索できる TI Lookup が付きます。しっかり使うなら回数の追加を、検知に取り込むなら TI Feeds を、組み合わせてご提案します。
Enterprise・Enterprise Suite は、使う人の数のライセンスで契約します。APIは1人あたり毎月300件で、チームで合算して使えます(5人のチームなら毎月1,500件)。人数を限らず、解析の数で契約する形も選べます。
脅威インテリジェンスのプラン
脅威インテリジェンスは、サンドボックスとは別に契約できます。プランはFree、Live、Core、Completeの4つです。Liveは TI Feeds(配信)、Coreは TI Lookup(検索)を中心にしたプランで、Completeは両方を合わせたものです。
| Freeまず試す | Live配信を受け取る | Core検索を使い込む | Completeすべて | |
|---|---|---|---|---|
| TI Lookup・YARA Search の回数 | 1人20回 | 1人20回 | 月25,000回まで | 月25,000回まで |
| 検索の結果に出る範囲 | 直近10件の解析 | 直近10件の解析 | すべてのデータ | すべてのデータ |
| 非公開の検索検索の内容がほかの利用者に見えない | — | — | ✓ | ✓ |
| 文章で尋ねる検索(AI) | ✓ | ✓ | ✓ | ✓ |
| API・SDK | — | ✓ | ✓ | ✓ |
| TI Feeds悪性のIP・ドメイン・URLの配信 | — | ✓ | — | ✓ |
| TI Reports | 無料のもの | 無料のもの | 無料と有料 | 無料と有料 |
| 脅威の動向の表示Threat landscape | — | — | 追加で契約 | ✓ |
| ANY.RUN社のプレミアムサポート | — | — | — | ✓ |
TI Lookup の回数は、月50回から25,000回までの段から選べます。TI Feeds は1年単位の契約です。サンドボックスとまとめて契約することもできます。すべての項目は、ANY.RUN社の脅威インテリジェンスの料金ページでご確認いただけます。
サービス利用のプラン
顧客向けのセキュリティサービス(MSSP)に使う場合は、専用のプランで契約します。Starter(2段)、Professional(3段)、Enterprise(2段)の7段から、月の解析の数と、管理するテナント(顧客)の数で選びます。
| 決まるもの | Starter | Professional | Enterprise | ||||
|---|---|---|---|---|---|---|---|
| Tier 1 | Tier 2 | Tier 1 | Tier 2 | Tier 3 | Tier 1 | Tier 2 | |
| Windowsの解析(月) | 50 | 200 | 500 | 1,000 | 1,600 | 3,200 | 5,400 |
| macOSの解析(月) | — | — | — | 10 | 30 | 50 | 100 |
| TI Lookup(月) | — | — | — | 50 | 100 | 500 | 500 |
| API | — | — | ✓ | ✓ | ✓ | ✓ | ✓ |
| テナント(顧客)の数 | 10 | 40 | 50 | 100 | 200 | 500 | 1,000 |
| チームの数 | 1 | 1 | 2 | 4 | 10 | 20 | 40 |
| 席の数 | 1 | 1 | 10 | 20 | 50 | 100 | 200 |
解析の数は、画面からの解析とAPIからの解析で、どう分けるかを契約のときに決めます。組織の中だけで使う場合は、Enterprise・Enterprise Suite で契約します。
ご購入とサポート
お見積りから、ご契約後のご質問まで、弊社が承ります。
お見積り
ライセンスの数や、脅威インテリジェンスの組み合わせが決まっていなくても、使い方をうかがってご提案します。
トライアル
Enterprise Suite の機能を14日間お試しいただけます。お試しになりたい内容を、事前にうかがいます。
ご契約と更新
ご契約、ライセンスの追加、更新のご相談は、弊社が承ります。
- 1お問合せ
- 2ご相談・ご提案
- 3お見積り
- 4ご発注
- 5ご利用開始
主な機能
サンドボックス(Interactive Sandbox)の主な機能です。対象のプランは「プラン別の機能比較」をご覧ください。
解析環境をリアルタイムに操作
ANY.RUNのいちばんの特長です。多くのサンドボックスは、ファイルを決まった時間だけ動かして結果を返します。ところがマルウェアの中には、文書の「編集を有効にする」を押す、パスワードを入れて圧縮ファイルを開く、ボタンを押すといった人の操作を待ってから動き出すものがあります。ANY.RUNでは、解析中の仮想マシンの画面をマウスとキーボードで操作でき、こうしたマルウェアも最後まで動かして、何をするのかを確かめられます。
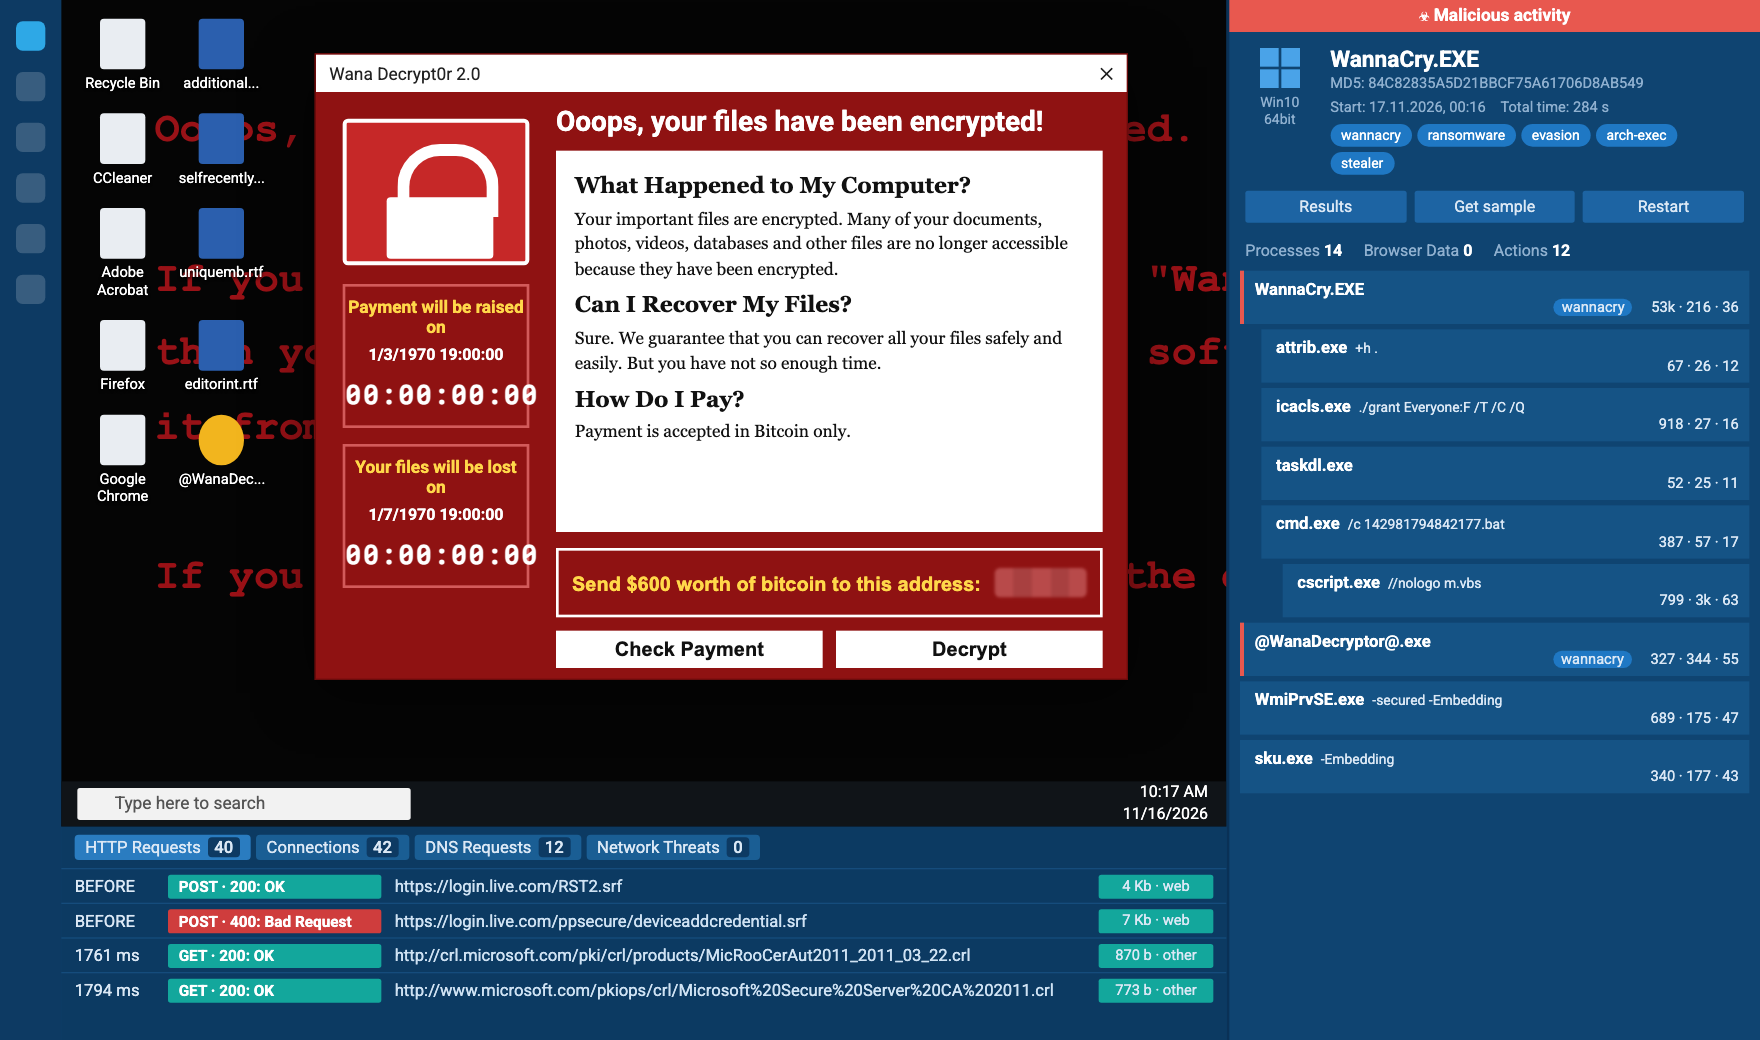
操作と結果は同じ画面に並びます。操作した瞬間に、右にプロセスが増え、下に通信が流れるので、「どの操作で何が起きたか」をその場でつかみ、次に試すことを決められます。解析の途中で時間を延ばす、ファイルを追加でアップロードする、といったこともできます。
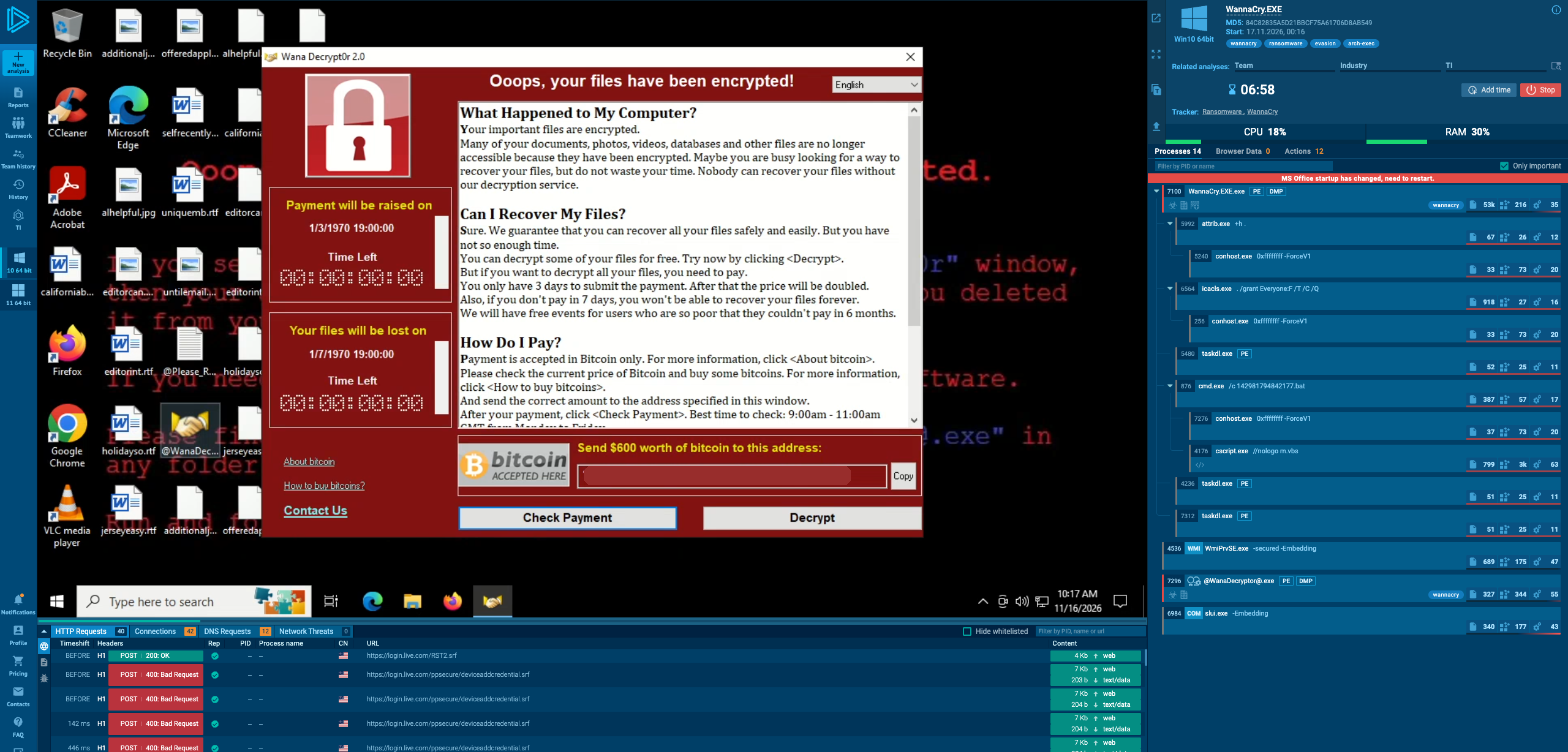
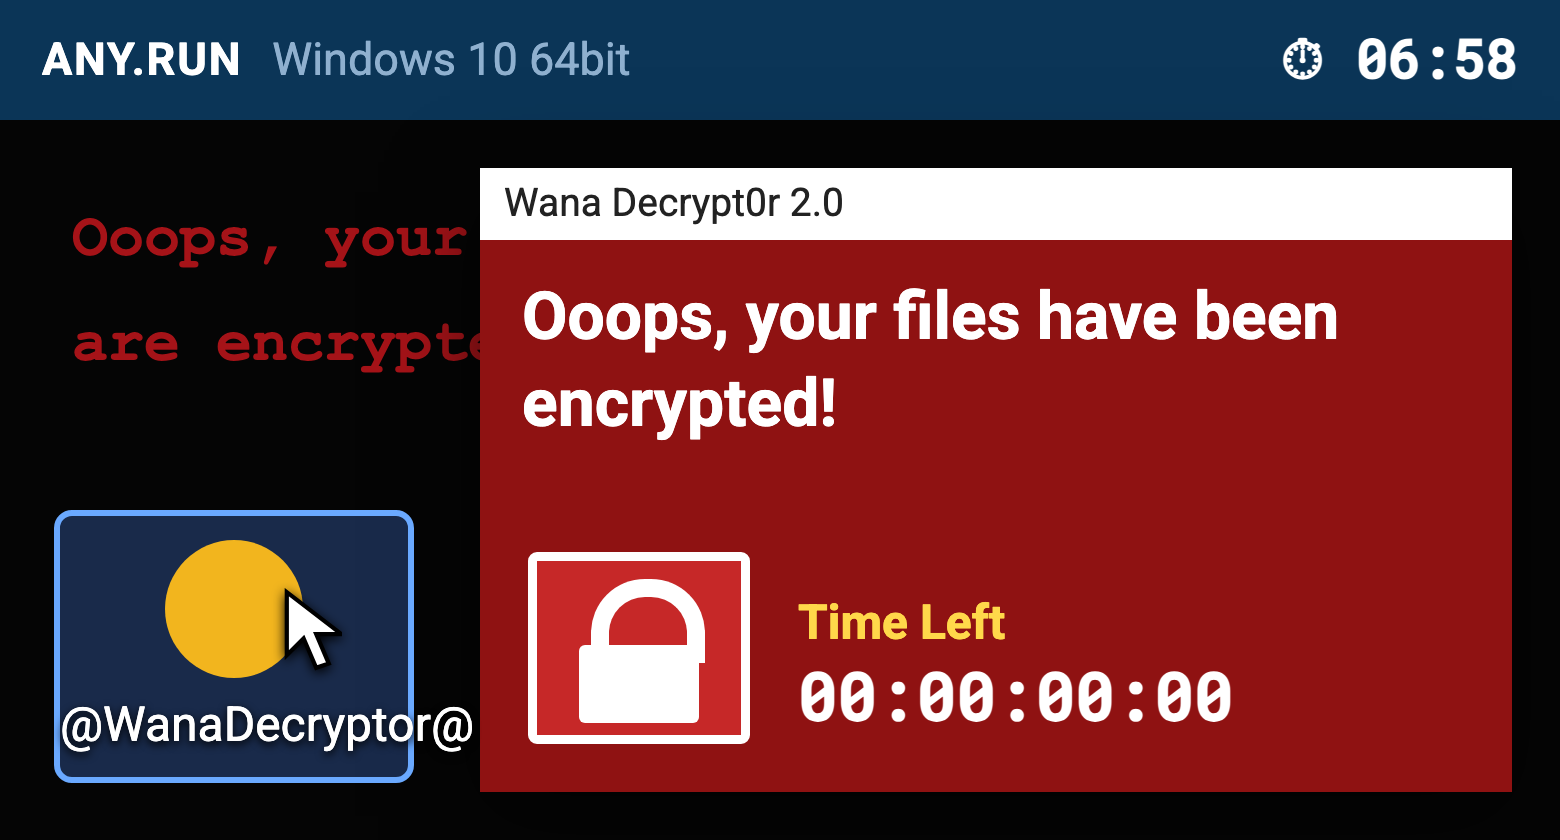
WannaCryを動かし、デスクトップの「@WanaDecryptor@」を開いたところ。右にプロセスの流れ、下に通信が並ぶ
操作したことと、その結果起きたプロセスの動き・通信は、時刻つきで記録され、画面の録画と一緒に見返せます。「どこまで動かしたか」「どの操作で何が起きたか」が残るので、ほかの人への引き継ぎや、あとからの確認にも使えます。
例:偽の確認画面(ClickFix)の指示どおりに操作する
人の操作を求める攻撃の例が、ClickFixです。偽の確認画面が、コピーさせたコマンドをPowerShellに貼り付けて実行するよう求めます。ANY.RUNでは、画面の指示どおりに仮想マシンを操作して、そのあと何が起きるかを最後まで確かめられます。クリップボードに不審なコマンドが書き込まれた時点で、clickfix・susp-clipboardのタグが付きます。
動画で見る:偽の確認画面の指示どおりに操作する(日本語の音声つき・約1分半)
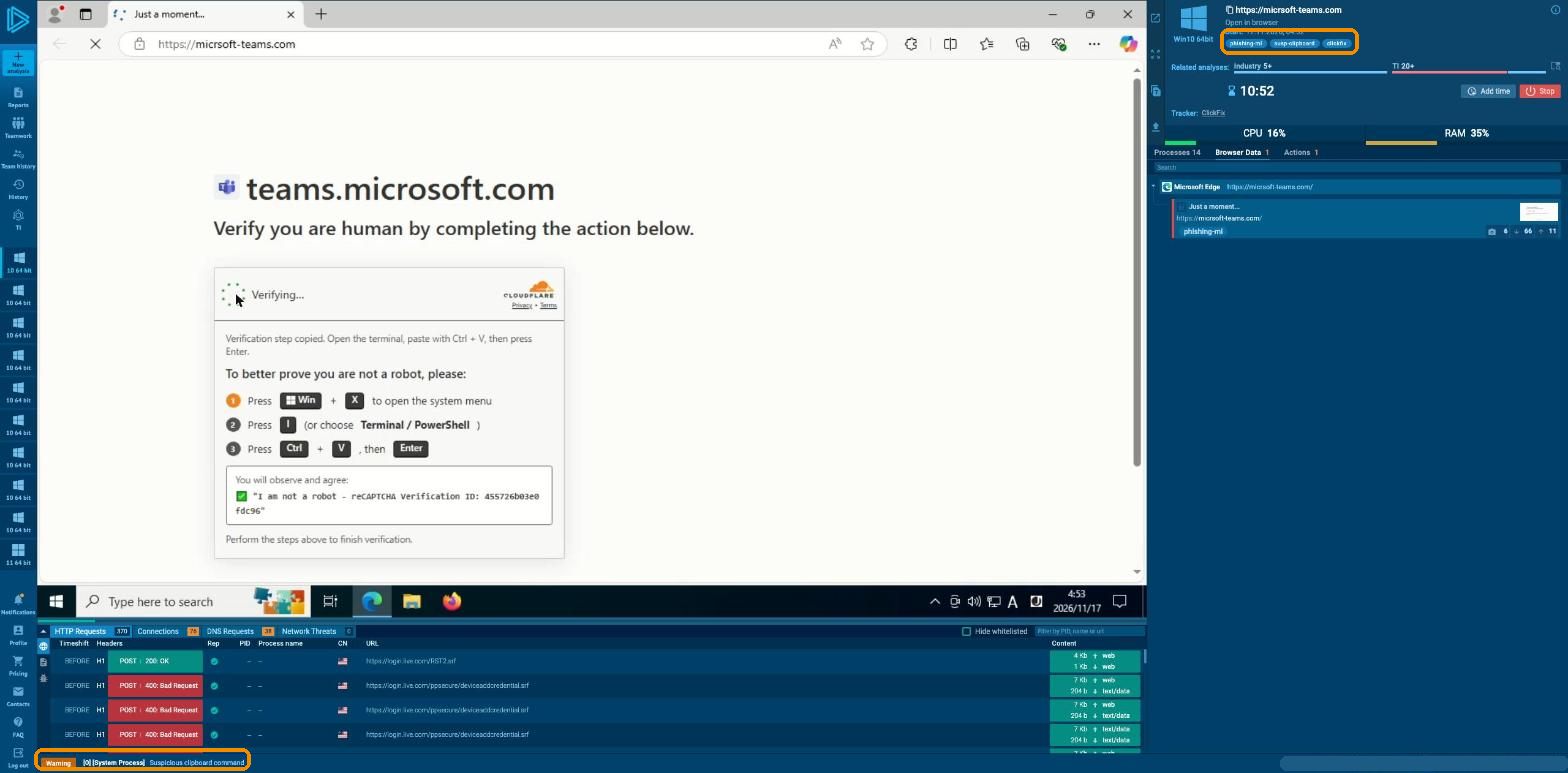
Microsoft Teams を装う偽の確認画面。Windowsキー+X、Ctrl+V、Enterの順の操作を求めている。右上にclickfixのタグ、下に「Suspicious clipboard command」(不審なクリップボードのコマンド)が出ている
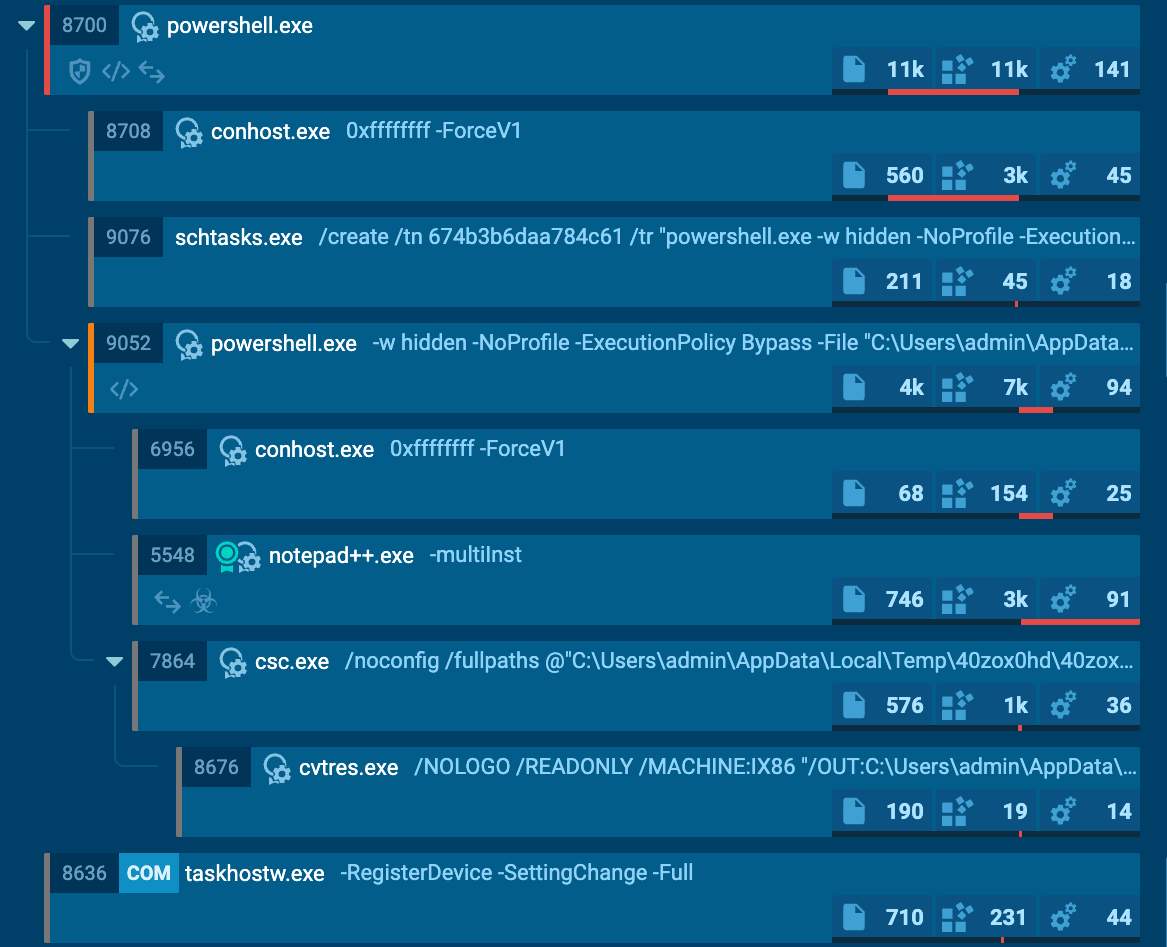
貼り付けて実行したPowerShellから、タスクの登録(schtasks.exe)、隠れたPowerShell、悪性のプログラム(notepad++.exe)、C#のコンパイル(csc.exe)へと続く
操作の自動化
人が付きっきりでなくても、操作を待つマルウェアを動かせます。Automated Interactivity(ML)は、CAPTCHA、文書の中のリンク、インストーラーのボタンなどを機械学習で見つけて自動で押し、人の操作をまねて解析を進めます。APIから大量のファイルを流すときも、操作が必要なマルウェアを取りこぼしにくくなります。APIから始めた解析では、はじめから有効です。
どのプランでも、マルウェアを動かすのに必要な操作のヒントが、解析の画面に表示されます(Detonation Actions)。Automated Interactivity を使ったときは、行った操作が表示されます。
動画で見る:偽の確認画面の指示を自動でたどる(日本語の音声つき・約30秒)
ClickFixの偽の確認画面(「Performing security verification」、セキュリティの確認をしています)を開いたときの画面です。指示(Windowsキー+R、Ctrl+V、Enter)のとおりに操作が進み、PowerShellが起動して、次の段階のスクリプトが現れます。
解析環境と通信経路の設定
解析を逃れるマルウェアの中には、OSの言語や接続元の国、OSの種類を確かめ、狙いと違えば動かないものがあります。ANY.RUNでは、解析を始める前に、OS、ソフトの構成、OSの言語(60以上)、通信の出口を選べるので、狙われた環境に近い条件で動かし、本当の振る舞いを引き出せます。
- OS:Windows 7・10・11、Windows Server 2025、Ubuntu 22.04、Debian 12.2(ARM)、Android 14、macOS Sequoia(ARM)。サーバーやmacOSを狙うマルウェアも、そのOSで動かせます
- 通信:インターネットにつなぐ・つながない、模擬のインターネット(Fake net)、TOR、レジデンシャルプロキシ(家庭の回線に見せる中継。国を選べる)、自組織のOpenVPN
- そのほか:解析の時間、再起動、ファイルを置く場所、コマンドライン、ブラウザ
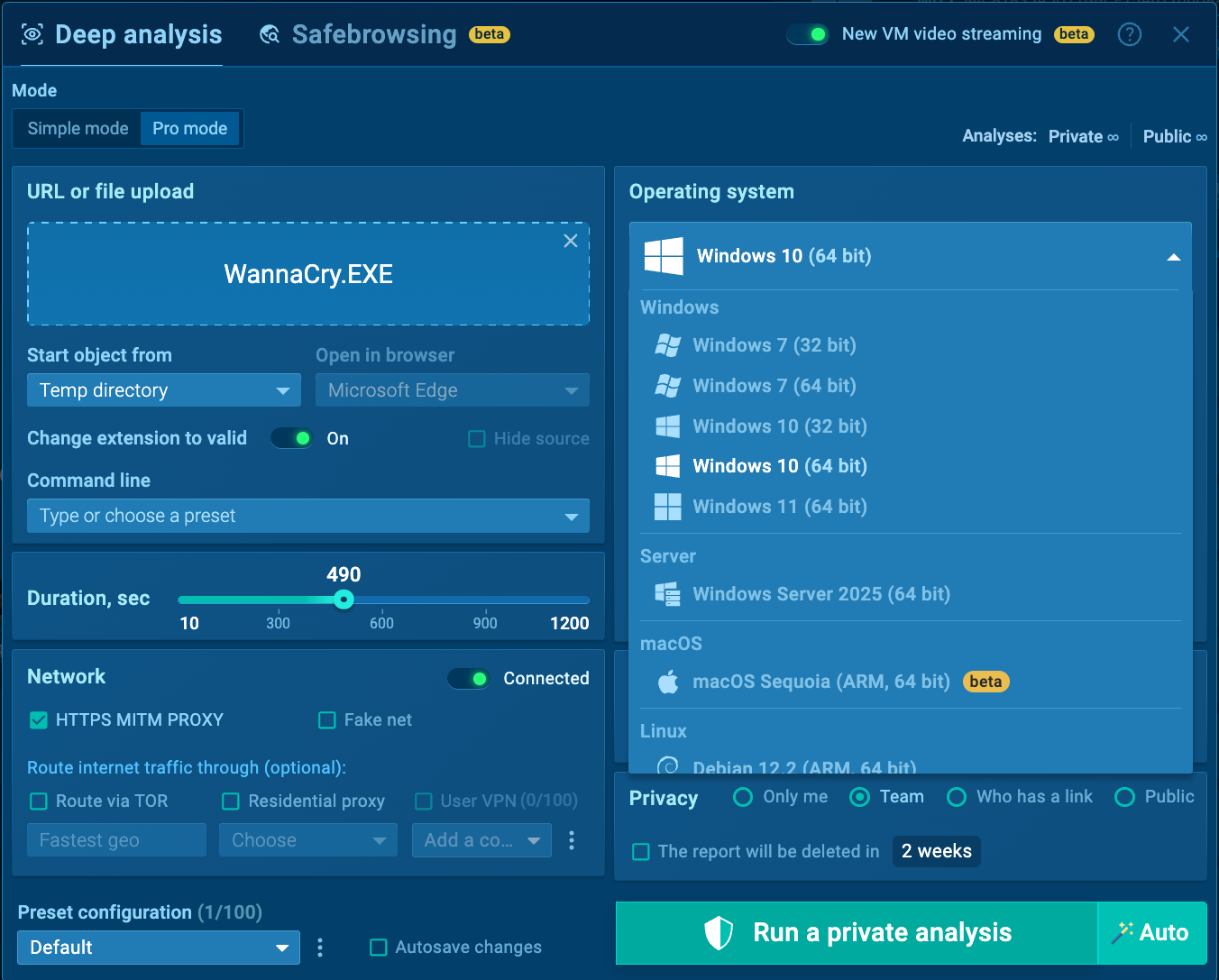
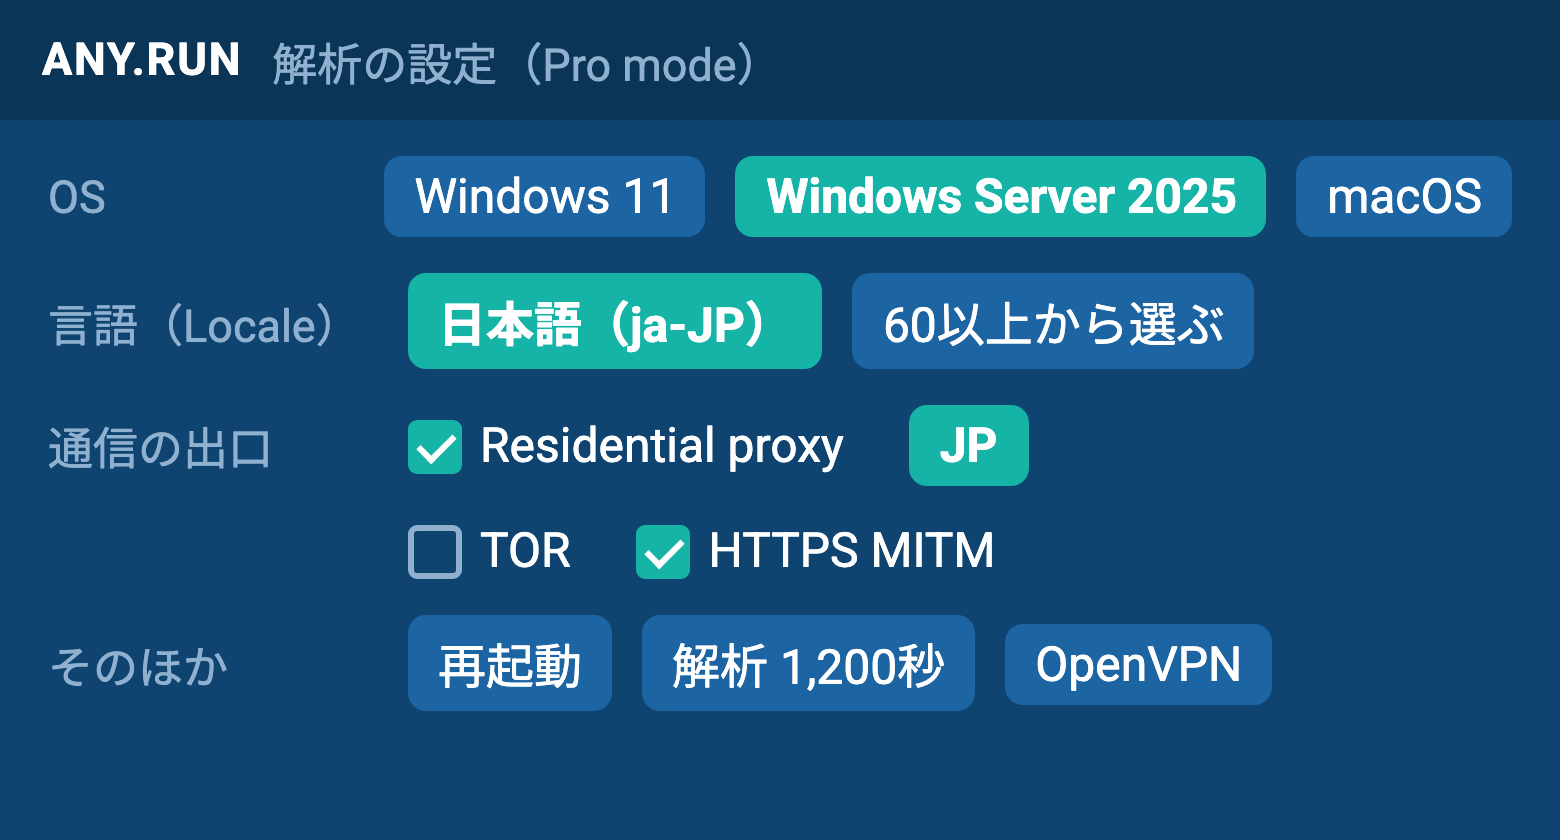
解析の設定(Pro mode)。OSの一覧に Windows Server 2025 と macOS Sequoia が並ぶ
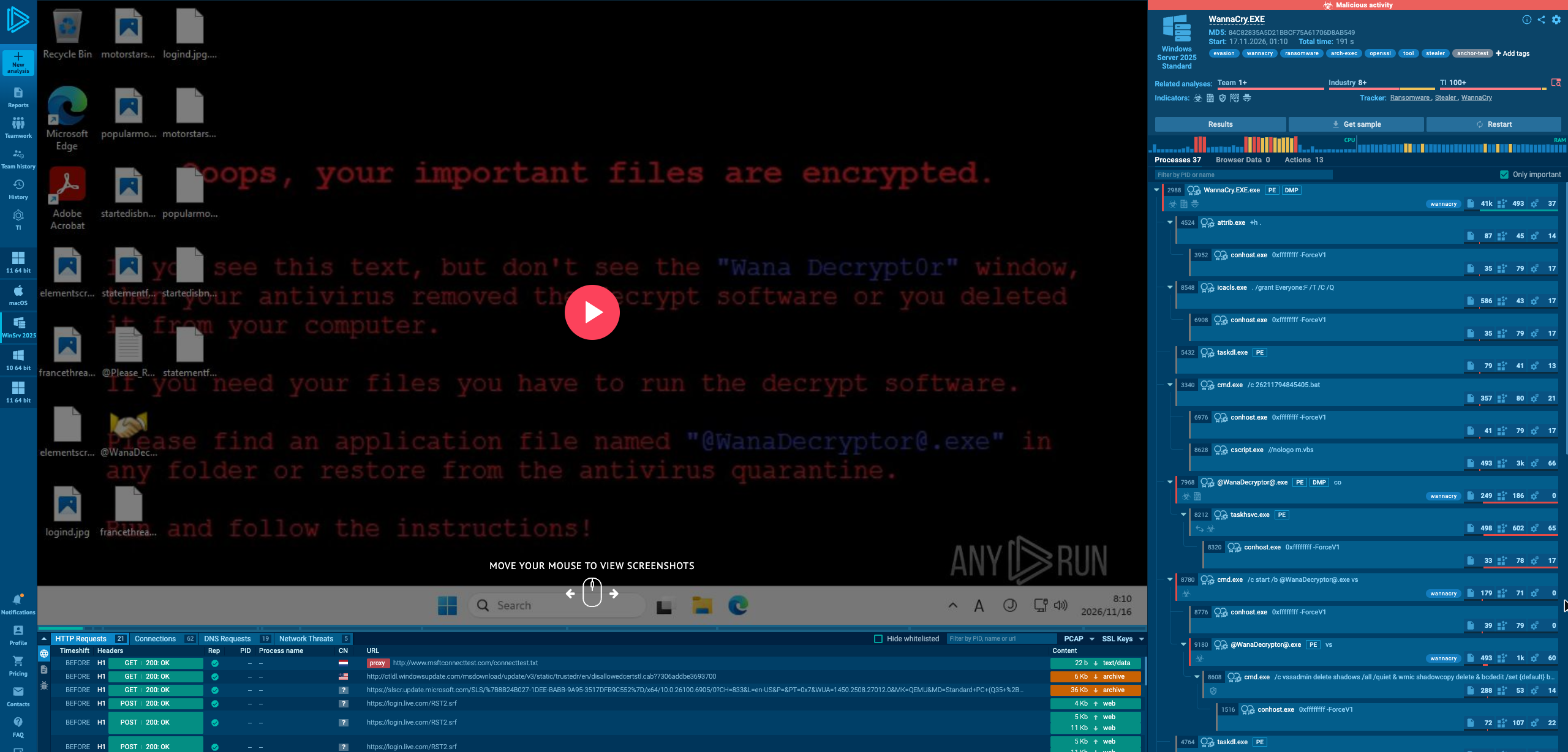
Windows Server 2025 を日本語の環境で動かした解析。通信はレジデンシャルプロキシを経由している
動画で見る:通信の出口を変えて同じURLを開く(日本語の音声つき・約25秒)
接続元の国を確かめるフィッシングページを、ふつうの出口(左)と英国のレジデンシャルプロキシ(右)で開いた解析の画面です。左は「403 Forbidden」(この地域では利用できません)で止まり、右ではフィッシングページが表示されます。
動画で見る:macOSでAMOSを動かす(日本語の音声つき・約20秒)
macOSを狙う情報窃取型マルウェアAMOS(Atomic macOS Stealer)を、macOS Sequoia の解析環境で動かした画面です。システムの設定を装った偽の画面(「Please enter password.」、パスワードを入れてください)を出し、Macのパスワードを聞き出そうとします。
HTTPS通信の中身の確認
HTTPSの通信は、MITMプロキシを通すと、暗号化された中身を見られます。どのプランでも、SSLの通信は自動で復号され、HTTPのリクエストの一覧に並びます。リクエストを選ぶと、ヘッダーと本文を確かめられます。SSLの鍵は書き出せ、ほかのツールで通信を読み解けます。
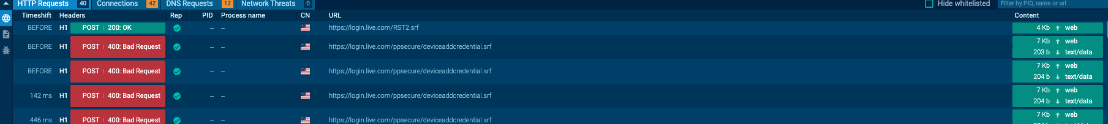
HTTPのリクエストの一覧。時刻、メソッドと応答、プロセス、国、URL、中身の大きさと種類が並ぶ
通信はSuricataのルールでも調べられ、当たったルールは「Network Threats」に表示されます。接続(Connections)とDNSの問い合わせ(DNS Requests)も、それぞれの一覧で確かめられます。通信はPCAPで書き出せます。
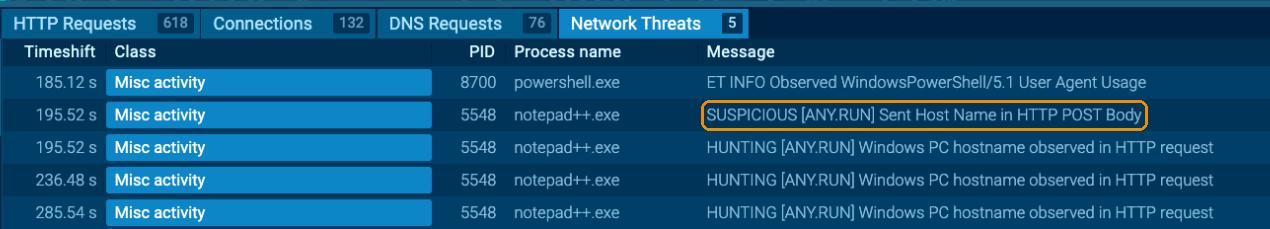
Network Threats。悪性のプログラム(notepad++.exe)が端末の名前をHTTPのPOSTで送った通信に、ANY.RUNのSuricataのルールが当たっている
プロセスの監視とプロセスグラフ
どのプロセスが何を起動し、何を書き換え、どこへ通信したかが、順にたどれます。感染の流れを人に説明しやすく、どのプロセスを止め、どのファイル・レジストリを元に戻せばよいかの判断に使えます。
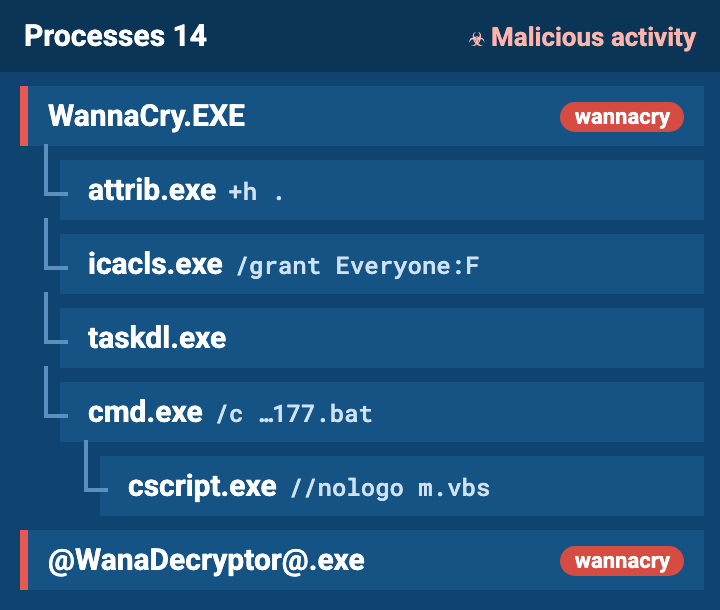
解析の画面の右に、プロセスの親子関係が木の形で並び、プロセスごとに、ファイル・レジストリの操作、通信の数と、怪しい振る舞いの印が付きます。システムのプロセスまで監視でき、マルウェアが正規のプロセスに入り込んだ動きも追えます。
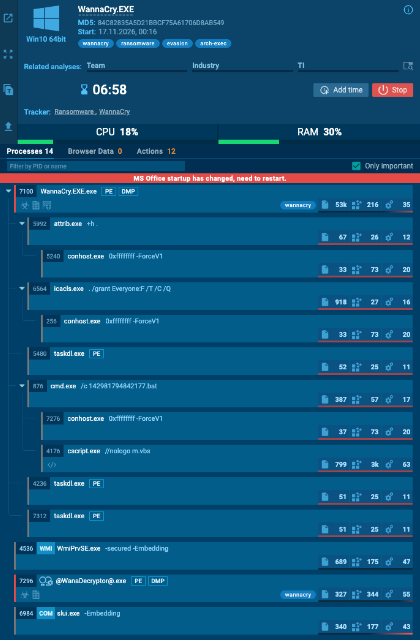
WannaCryの解析のプロセスの流れ。attrib.exe、icacls.exe、taskdl.exe、cmd.exeと続き、@WanaDecryptor@.exeが動いている
プロセスグラフでは、同じ流れを1枚の図で見られ、SVGで書き出して報告書に貼れます。
MITRE ATT&CKと検知ルール
見つかった振る舞いが MITRE ATT&CK の戦術・技術にまとまるので、攻撃の手口を共通の言葉で報告でき、自組織の検知がどの手口を捉えられているかの見直しにも使えます。技術を選ぶと、その根拠になった振る舞いと、どのプロセスで起きたかが分かります。
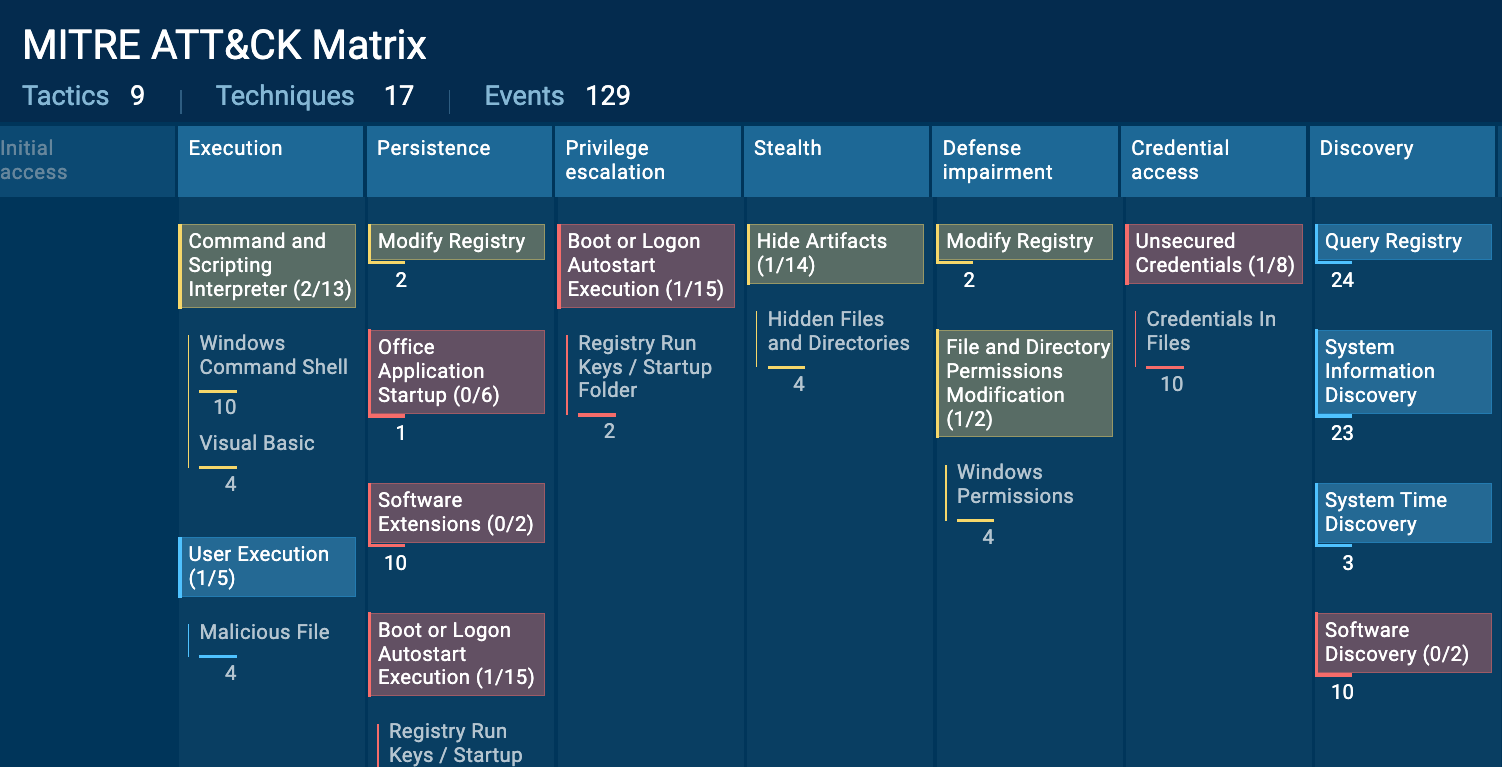
WannaCryの解析のATT&CKマトリクス(左半分)。実行、永続化、権限昇格、防御の回避、認証情報の窃取、探索の技術が並ぶ。9つの戦術、17の技術が見つかった
そのほか、マルウェアの設定(通信先など)の抽出、Suricataのルールの中身の確認、AIによるSigmaルールの作成ができます。Sigmaルールは、SIEMの検知のルールの元として使えます。
レポートと書き出し
解析の結果は、「Results」から目的に合わせて出せます。
- Tier 1 レポート:判定、AIの要約(AI Summary)、対応の提案(AI Recommendations)、IOC、MITRE ATT&CKの手口を1つにまとめたもの。SOCの1次対応にそのまま渡せ、DOC・PDFで書き出せます
- 深く調べるための結果:AIによるSigmaルール、プロセスグラフ、マルウェアの設定(通信先など)、ATT&CKマトリクス
- 書き出し:テキストのレポート、JSON、STIX、MISP、プロセスグラフ(SVG)、すべてのデータ(ZIP)
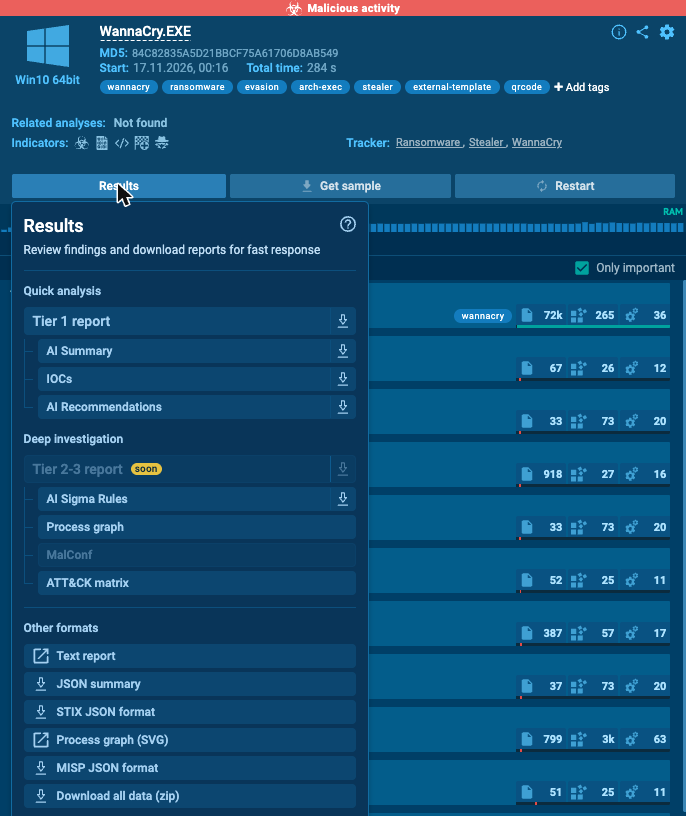
解析の画面の「Results」。Tier 1 レポートと書き出しの形式が並ぶ
Tier 1 レポートの中身は次のとおりです。AIの出力は英語で、日本語で出す設定はありません(2026年11月17日時点)。
| 項目 | 中身 |
|---|---|
| AI Summary | 判定とタグの意味、要約(Executive summary)、実行の流れ(Execution flow)、振る舞いの分析(入り口、使われた正規のツール、自動実行の登録、情報の収集、通信)、結論 |
| AI Recommendations | MITRE D3FENDの6つの段階(Detect・Isolate・Evict・Restore・Harden・Model / Deceive)に沿った対応の提案。それぞれに、対応するATT&CKの技術、提案の理由、具体的な作業(SIEMの検知ルールの例など)、見るべきログが付く |
| IOCs | 解析で見つかったURL・ドメイン・IPアドレスを、Malicious・Suspicious・Unknownで分けた一覧 |
| MITRE ATT&CK | 戦術・技術と、その根拠になった検知の名前と回数。Danger・Warning・Otherで絞り込める |
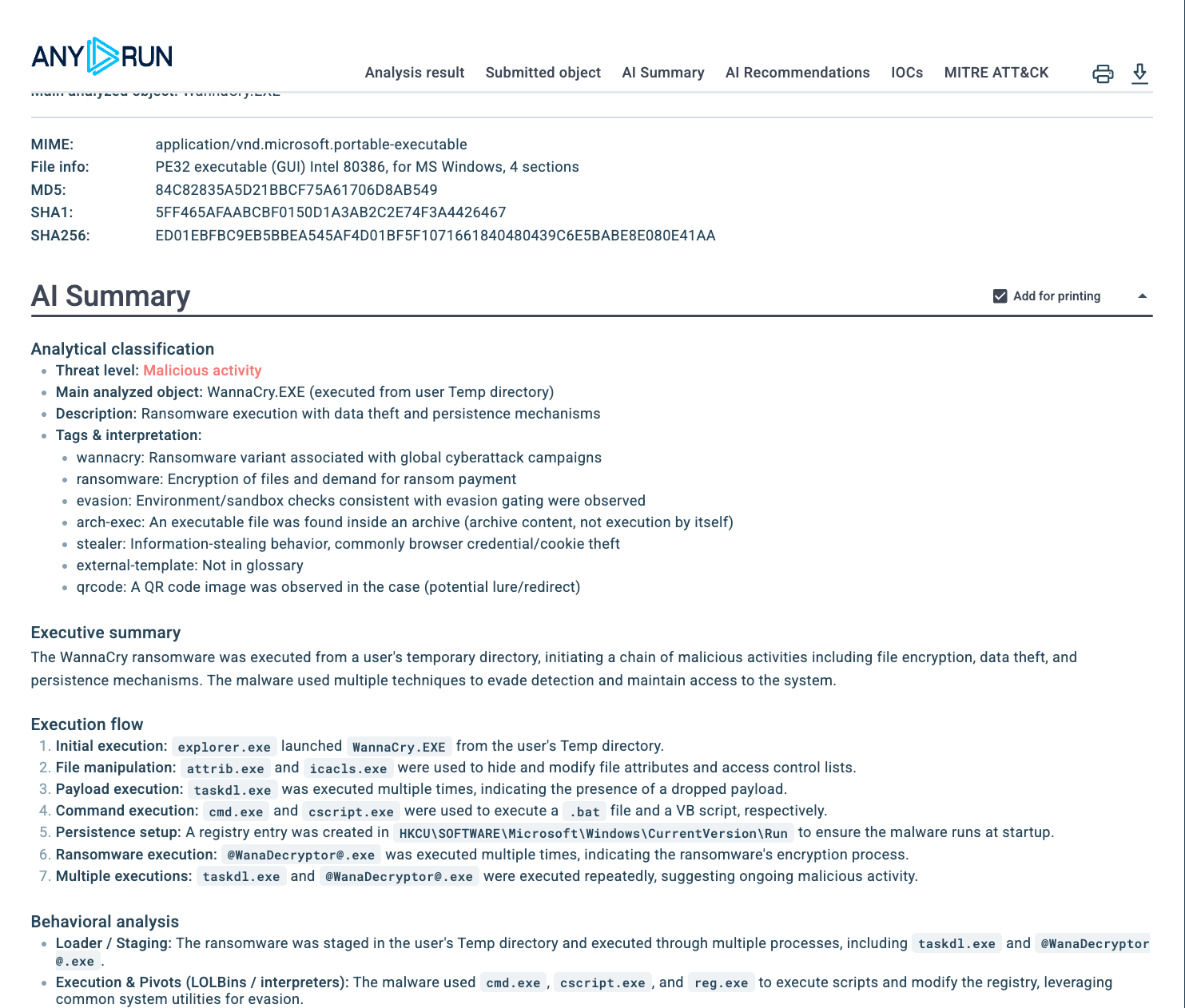
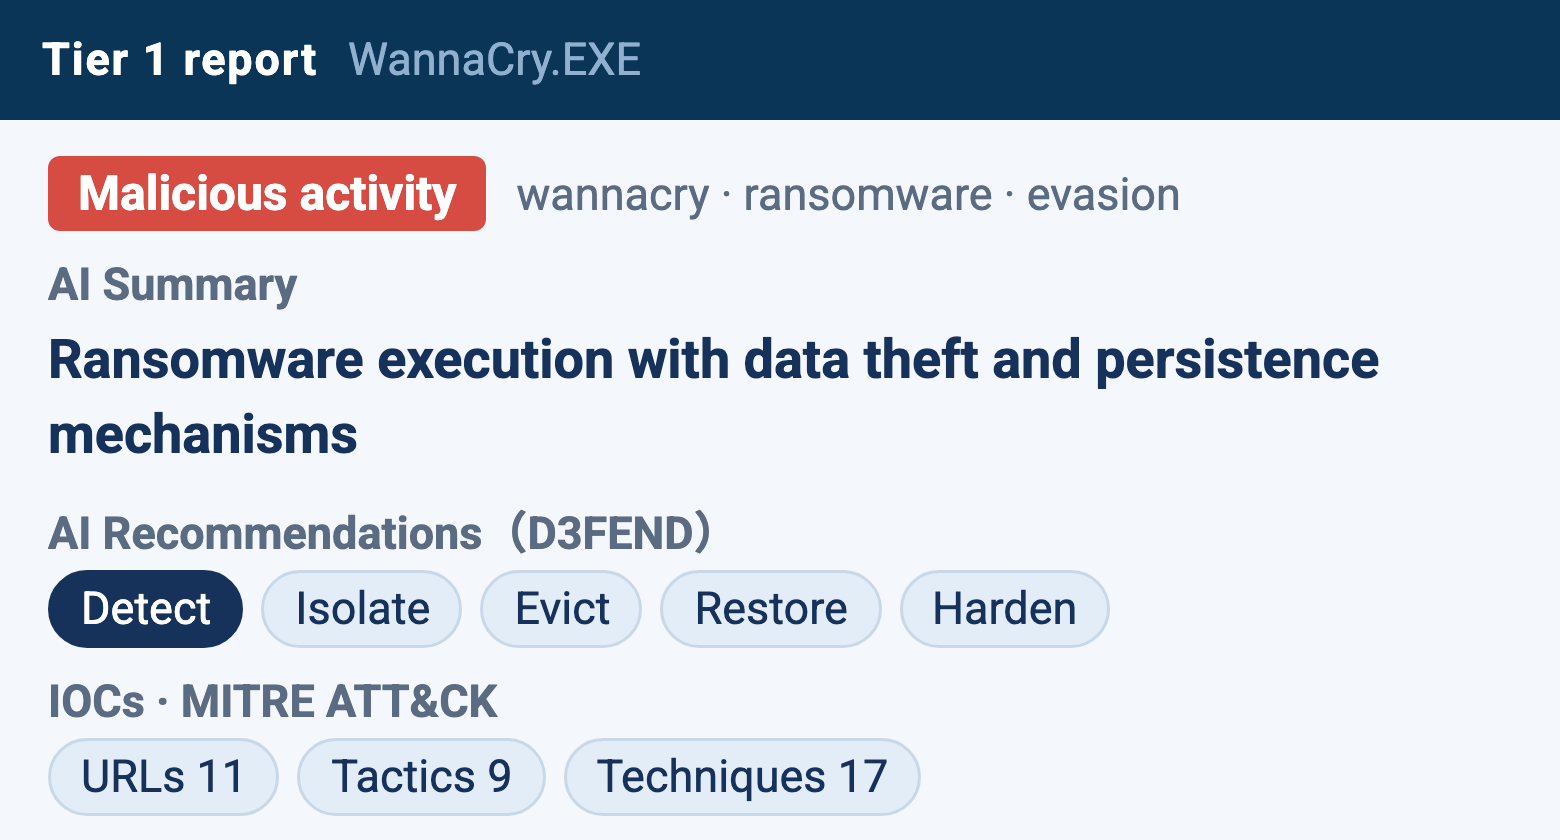
AI Summary。WannaCryが一時フォルダから実行され、ファイルの属性の変更、ペイロードの実行、自動実行の登録、暗号化へと進んだ流れを、7段の実行の流れにまとめている
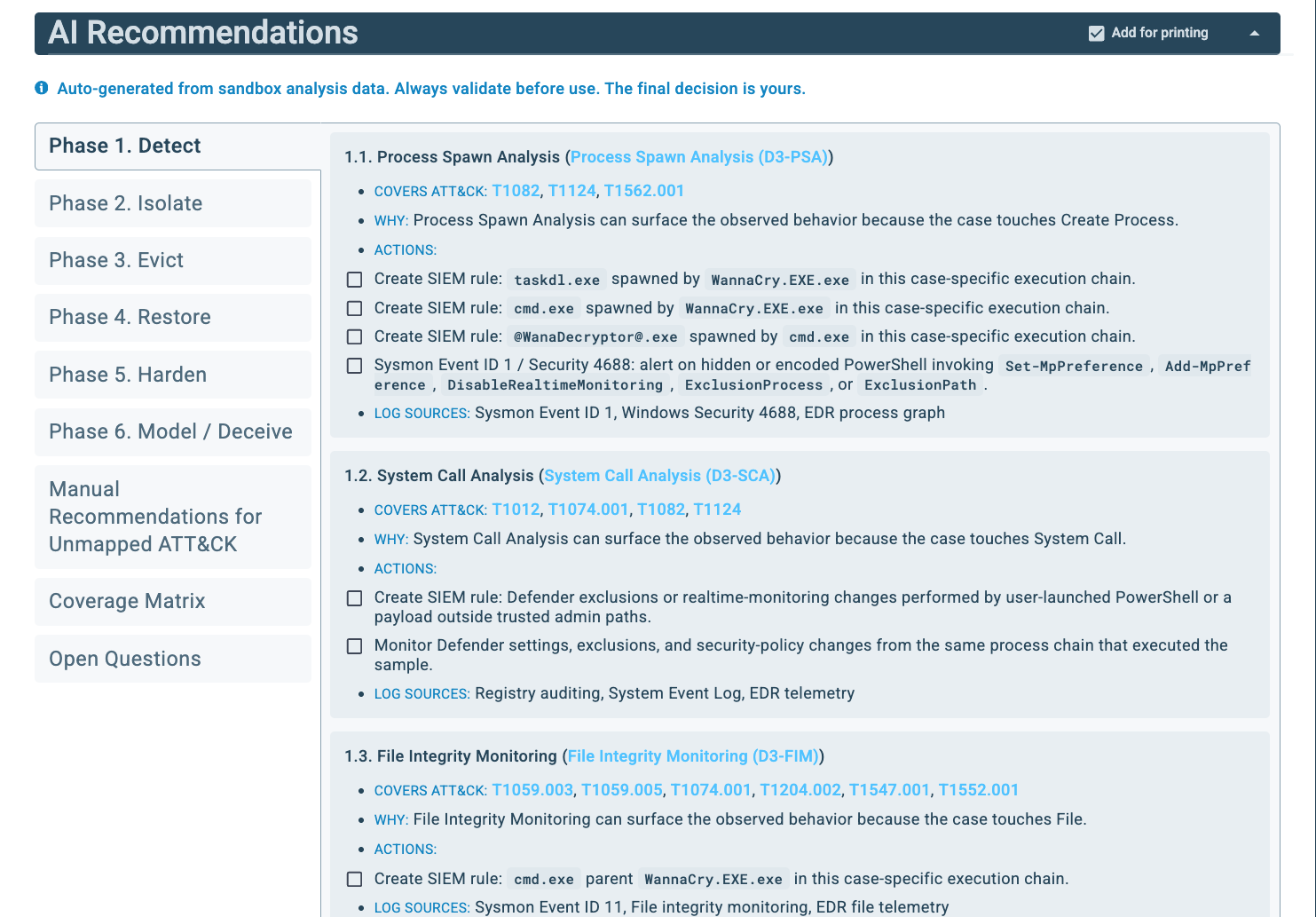
AI Recommendations の「Detect」の段階。プロセスの生成の監視(D3-PSA)として、WannaCry.EXEからtaskdl.exeが起動したことを捉えるSIEMのルールなどを提案している
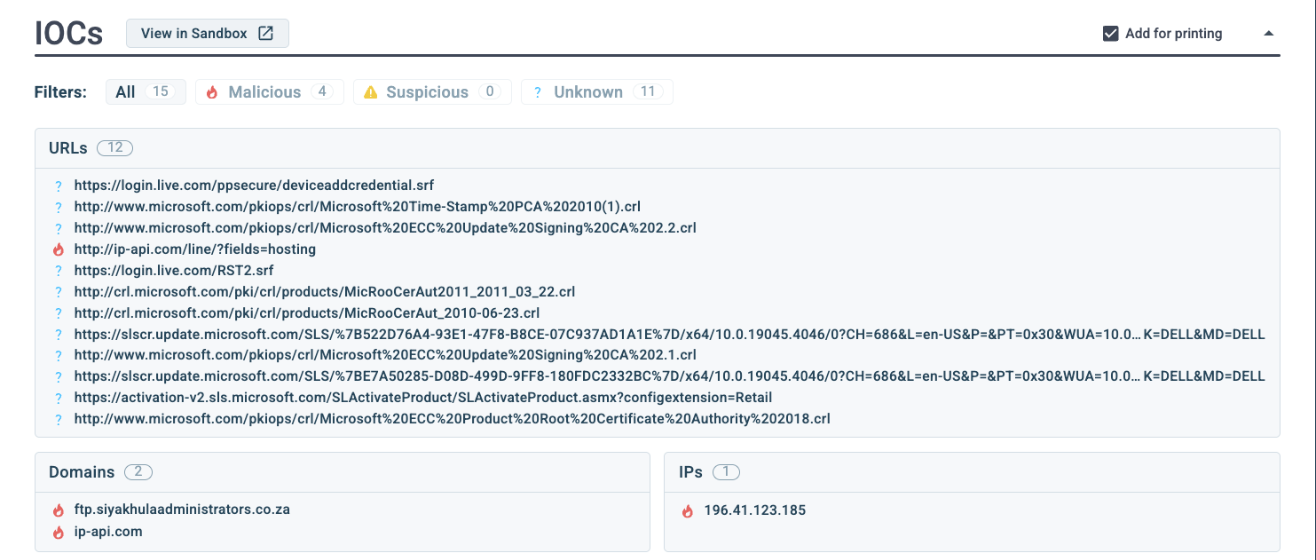
情報を盗むマルウェア(AgentTesla)の解析のIOC。盗んだ情報の送り先のドメインとIPアドレス、通信先を調べるための外部のサービスがMaliciousに分けられている
Enterprise・Enterprise Suite では、自組織のロゴを入れたレポートを作れます。
解析の公開範囲
解析を始めるときに、結果を見られる範囲を選べます。
- Only me:自分だけ
- Team:同じチームのメンバー
- Who has a link:リンクを知っている人
- Public:すべての利用者
無料のCommunityでは、解析はすべて公開され、ほかの利用者も見られます。社内の文書や、顧客から受け取ったファイルを調べるときは、Hunterか Enterprise Suite で非公開にしてください。有料のプランでは、レポートを自動で消すまでの期間も選べます。
チームでの利用
Enterprise・Enterprise Suite は、チームで使えます。チームのメンバーの数が、契約したライセンスの数になります。解析の履歴をチームで共有でき、メンバーごとの解析の数、シングルサインオン(SAML 2.0)、2段階認証を管理できます。
管理者は「Members」で、メンバーの役割(Owner・Admin・User)と、サンドボックスと脅威インテリジェンスのライセンスを、人ごとに割り当てられます。メンバーは、ANY.RUNで自分のアカウントを作り、メールアドレスの確認を済ませたうえで、管理者から招待を受けて加わります。
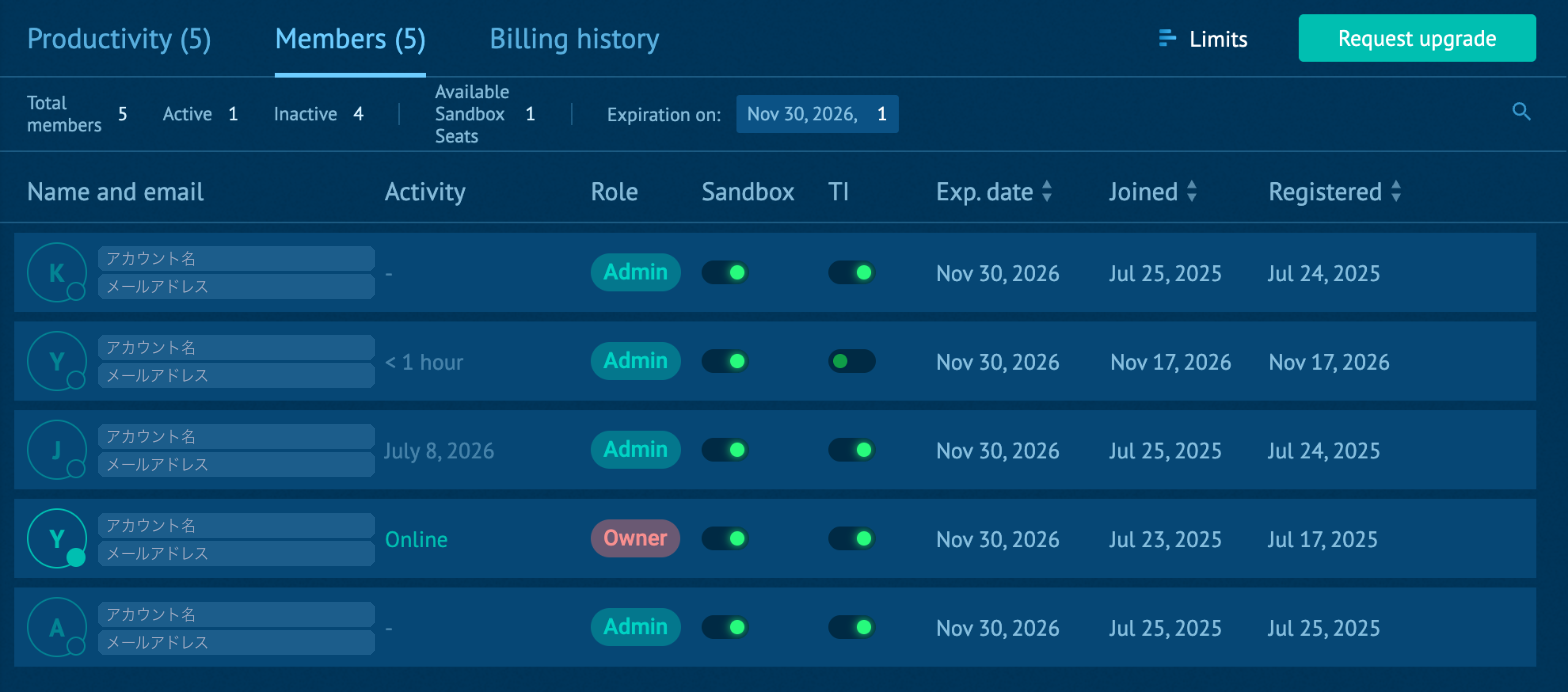
メンバーの一覧。役割、サンドボックス(Sandbox)と脅威インテリジェンス(TI)の割り当て、期限が並ぶ
招待のしかた、役割の変え方、メンバーの削除の手順は、ブログの「ANY.RUNのチーム管理:招待、ロールの変更、削除」で、画面を付けて説明しています。
APIと連携
REST APIで、解析の投稿、結果の取得(JSON・IOC・Tier 1 レポート)、解析の環境の一覧の取得などができます。PythonのSDK(GitHubとPyPIで公開)もあります。APIは1人あたり毎月300件で、チームで合算して使えます(5人のチームなら毎月1,500件)。APIから始めた解析では、操作の自動化(Automated Interactivity)がはじめから有効です。
SIEM・SOAR・TIPなどとの連携が用意されています。たとえばSplunk、Microsoft Sentinel、Cortex XSOAR、Google SecOps、IBM QRadar、OpenCTI、MISPです。連携先の一覧は、ANY.RUN社のIntegrationsのページで確認できます。
ChromeなどChromium系のブラウザの拡張機能から、解析を始めることもできます(APIの回数を使います)。
脅威インテリジェンス
ANY.RUNの脅威インテリジェンスは、世界中の利用者のサンドボックスの解析から集めたデータを使います。マルウェアやフィッシングが実際に動いたときの通信先・ファイル・プロセスの動きが元になっているので、IOCに、どの解析で見つかったか、どんな手口だったかの文脈が付きます。サンドボックスとは別に契約でき、プランは「脅威インテリジェンスのプラン」をご覧ください。
TI Lookup
TI Lookupは、世界中のサンドボックスの解析から集めたデータを検索する機能です。アラートに出たIPアドレスやハッシュ値を入れると、数秒で、悪性かどうか、どのマルウェアに使われたか、ほかにどんな通信先・ファイルと一緒に見つかったかが分かります。サンドボックスで実際に動いたときの記録が元なので、「なぜ悪性なのか」を、元の解析の画面までたどって確かめられます。
何を調べられるか
IPアドレス、ドメイン、URL、ハッシュ値は、そのまま入れれば種類を見分けて調べます。項目を指定すれば、ネットワーク、ファイル、プロセス、レジストリ、Mutex、Suricataのルール、脅威の名前、ATT&CK、解析の環境で検索でき、AND・OR・NOTと括弧、ワイルドカード(* ? ^ $)を組み合わせられます。
| 分類 | 主な項目 | 書き方の例 |
|---|---|---|
| ネットワーク | 通信先のIPアドレス・AS・国、ドメイン、URL、JA3・JA3S・JARM | destinationIP:"196.41.123.185" |
| ファイル | ハッシュ値、ファイル名・パス・拡張子 | filePath:"invoice*.pdf" |
| プロセス | コマンドライン、実行ファイルのパス、注入の有無 | commandLine:"powershell" |
| レジストリ | キー、名前、値 | registryKey:"CurrentVersion\Run" |
| 検知と脅威 | 脅威の名前、脅威の度合い、ATT&CK、Suricataのルール | MITRE:"^T108" |
| 解析の環境 | OS、解析の種類(ファイル・URL)、業種、投稿された国 | submissionCountry:"jp" |
文章で尋ねることもできます。日本語で書いても、AIが検索の条件に直します。
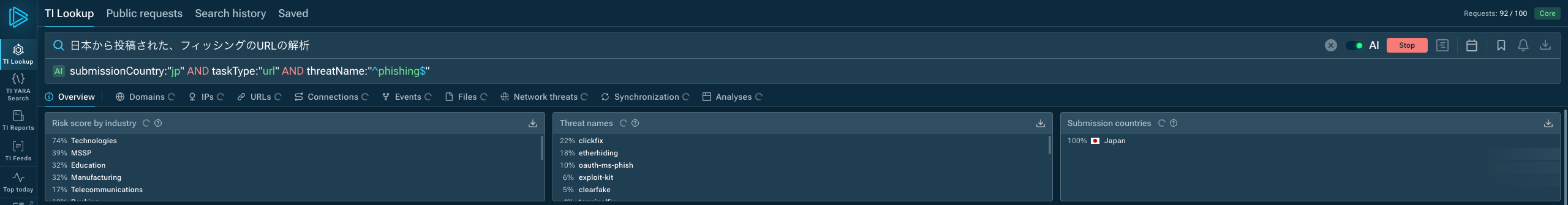
「日本から投稿された、フィッシングのURLの解析」と日本語で尋ねたところ。AIがsubmissionCountry:"jp" AND taskType:"url" AND threatName:"phishing"に直し、狙われた業種や脅威の名前の割合を出した
結果の見方
結果の上に、判定(Maliciousなど)、最後に見つかった日、関連する脅威の名前、狙われた業種、投稿された国が出ます。その下に、ドメイン、IPアドレス、URL、通信、イベント(プロセスの動き)、ファイル、ネットワークの脅威、元の解析のタブが並びます。それぞれ書き出せ、元の解析を開けば、そのIOCが実際にどう使われたかをサンドボックスの画面で確かめられます。
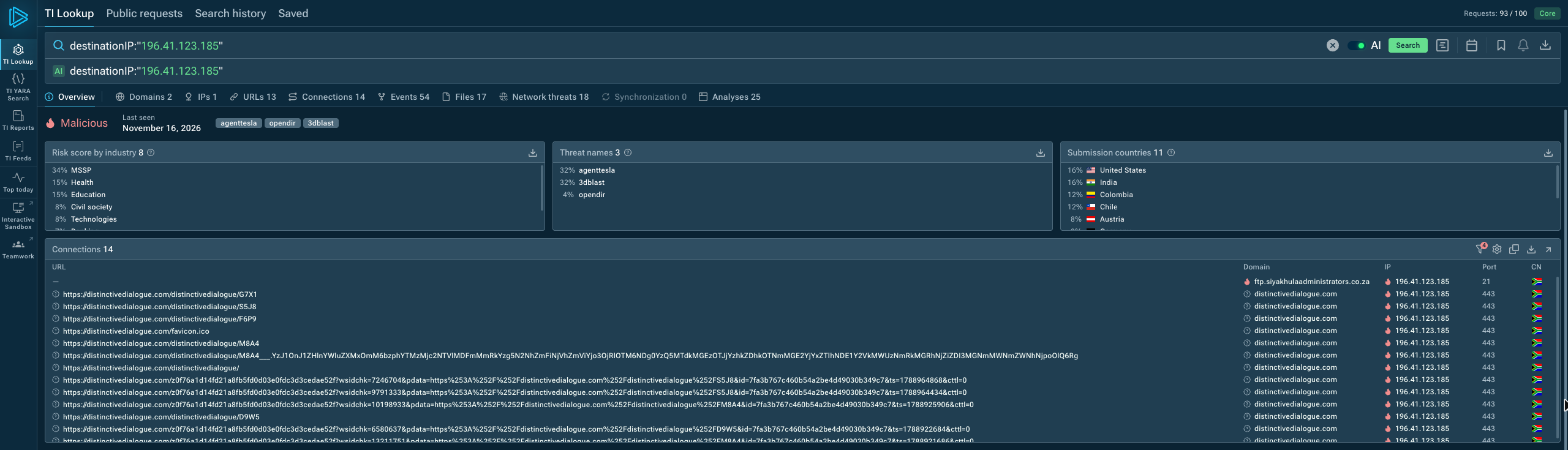
IPアドレス1つを調べた結果。Maliciousと判定され、AgentTeslaなどの脅威の名前、関連する通信14件、イベント54件、元の解析25件が並ぶ
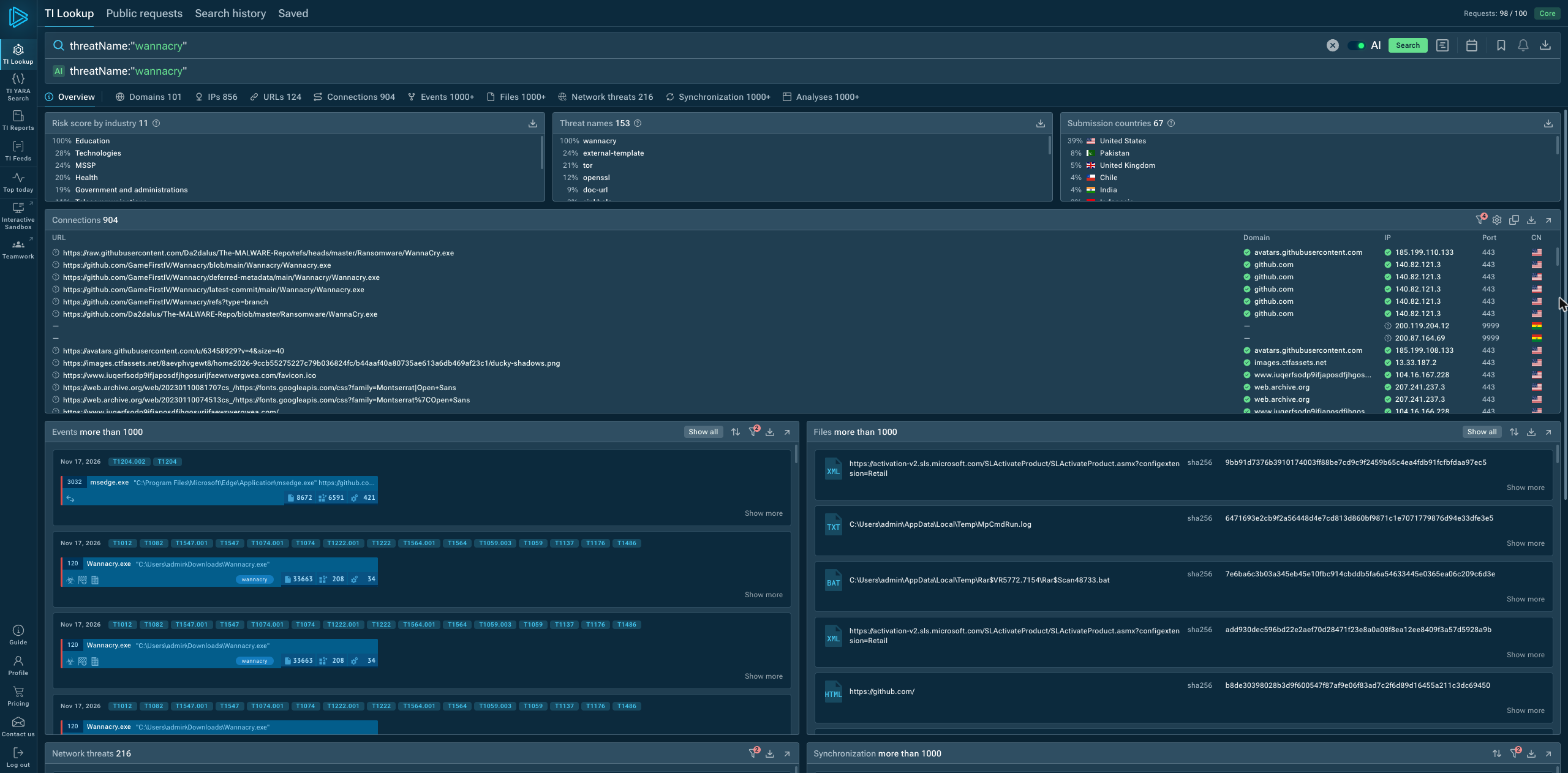
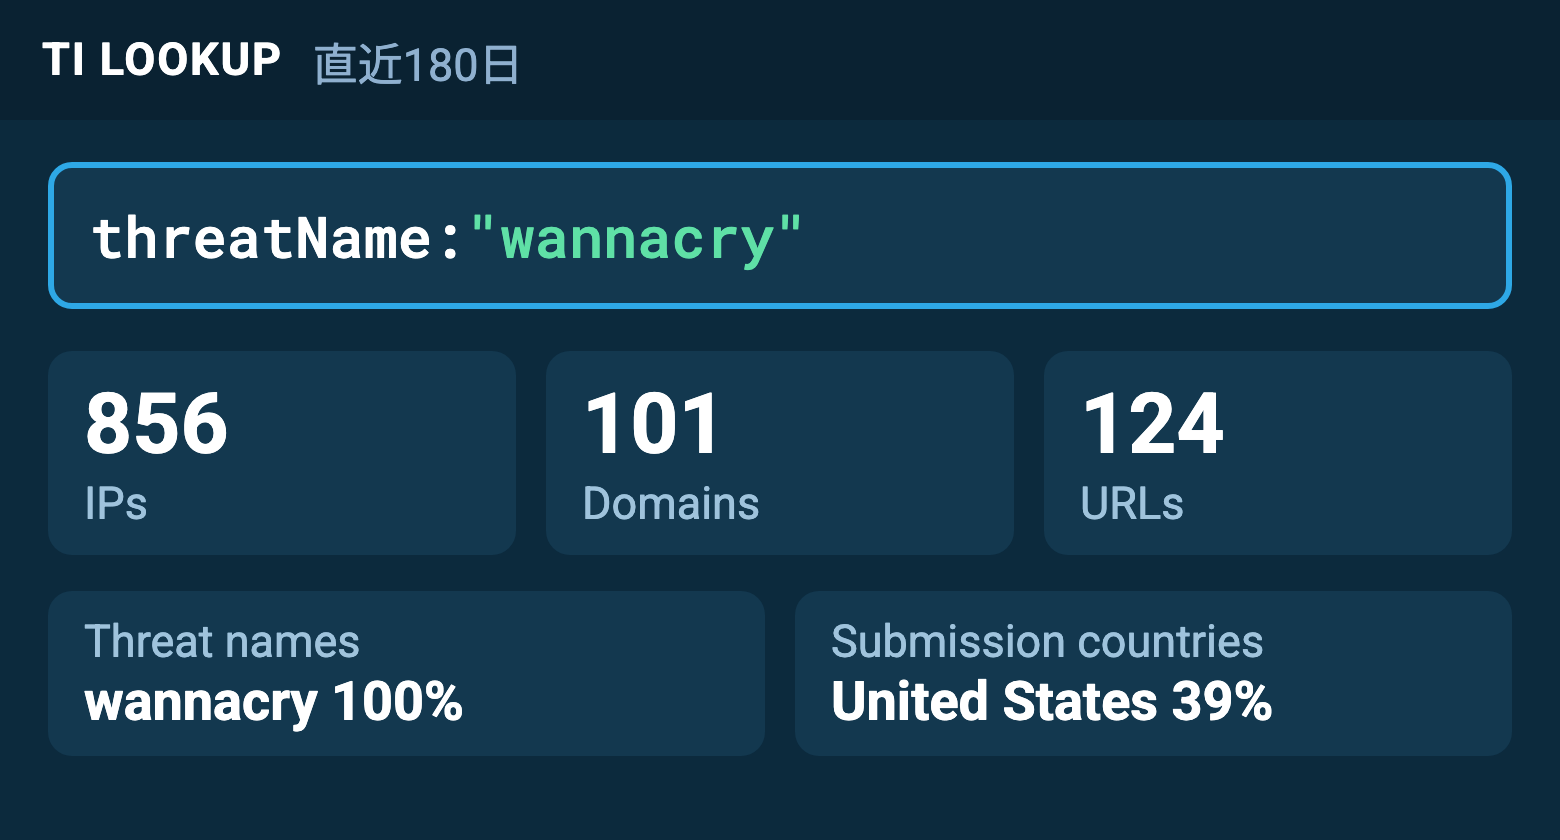
脅威の名前(threatName:"wannacry")で調べた結果。狙われた業種、投稿された国、通信、イベント、ファイルが並ぶ
使い方の例
| 場面 | 使い方 |
|---|---|
| アラートの1次判断 | SIEMやEDRのアラートに出たIPアドレス・ドメイン・ハッシュ値を調べ、悪性か、どの脅威に使われたかを確かめる。対応の優先順位を決める |
| 影響の範囲を広げて調べる | 1つのIOCから、同じ解析で見つかった通信先・ファイルをたどり、ブロックや自組織のログの検索の対象を広げる |
| 手口からの脅威ハンティング | コマンドラインやレジストリの値、ATT&CKの技術で検索し、同じ手口のマルウェアの解析を集めて、検知のルールを作る |
| 自組織に近い攻撃の把握 | 業種や投稿された国(日本など)で絞り込み、今出回っているマルウェアやフィッシングを知る |
| 変化の見張り | 検索の条件を保存して購読し、新しい結果が出たら知らせを受け取る |
YARA Search
YARA Searchでは、自分で書いたYARAルールで、解析のデータの中からルールに当たるファイルを探せます。結果には、ファイルのハッシュ値、最初と最後に見つかった日、タグ、元の解析が並びます。検知のルールを作ったときに、どのくらいのファイルに当たるかを確かめる使い方もできます。
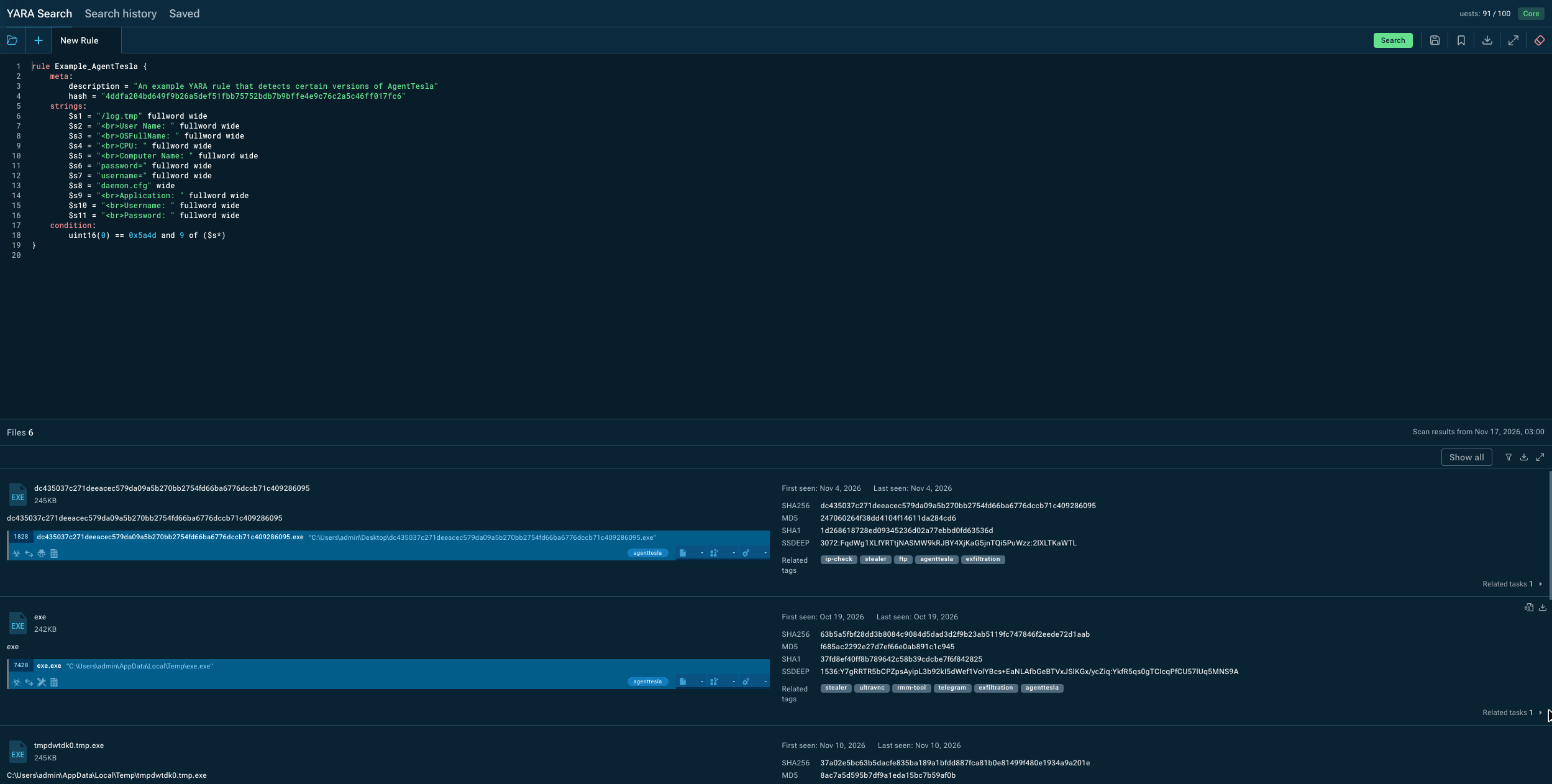
YARA Search。AgentTeslaを捉える例のルールで検索し、当たったファイル6件が、ハッシュ値・見つかった日・タグとともに並んだ
TI Lookup・YARA Searchは、APIとSDKからも使えます。回数は、Enterprise Suite にチームで月50回が付き、脅威インテリジェンスのプランで月50回から25,000回までの段を選べます。
TI Feeds
TI Feedsは、悪性のIPアドレス・ドメイン・URLを、続けて配信する機能です。SIEM、EDR・XDR、TIP、NDRに取り込めば、既知の脅威の通信を自動でブロックしたり、アラートに文脈を付けて優先順位を決めたりできます。指標は、世界中のサンドボックスの解析、マルウェアの設定、Suricataの検知から集めたもので、それぞれが元の解析にたどれます。
受け取れるデータ
配信は STIX/TAXII 2.1 で、次の4つのコレクションから選びます。API・SDKでも受け取れます。新しい指標は続けて足され、前回の取得からの差分だけを受け取れます。
| コレクション | 中身 |
|---|---|
| All indicators | IPアドレス・ドメイン・URLのすべて |
| IPs collection | IPアドレスだけ |
| Domains collection | ドメインだけ |
| URLs collection | URLだけ |
指標ごとに、次の情報が付きます。
| 付く情報 | 中身 |
|---|---|
| 指標の値 | IPアドレス、ドメイン、URL(STIXのパターンの形) |
| 脅威の名前・分類 | AsyncRAT、Remcos、FormBook、AgentTeslaなどのマルウェアの名前と、phishing・loader・ratなどの分類 |
| 確度 | 50・75・100の3段 |
| 時刻 | 最初に見つかった時刻、更新の時刻 |
| 元の解析 | その指標が見つかったサンドボックスの解析へのリンク。開くと、通信が実際にどう使われたかを確かめられる |
配信される指標の例
| 種類 | 値 | 脅威の名前・分類 | 確度 | 最初に見つかった時刻(UTC) |
|---|---|---|---|---|
| IPアドレス | 107.170.13[.]140 | loader | 100 | 2026-11-16 03:27 |
| IPアドレス | 198.54.115[.]112 | malware、agenttesla | 75 | 2026-11-16 08:48 |
| ドメイン | 1212pp.duckdns[.]org | remcos | 100 | 2026-11-16 08:10 |
| ドメイン | m.422timebet[.]com | rat、asyncrat | 75 | 2026-11-16 04:00 |
| URL | www.bantlive[.]xyz/fd96/ | malware、formbook | 75 | 2026-11-16 05:27 |
データの形式と、届くデータそのもの
TI Feeds のデータは STIX 2.1 の形で届きます。STIXは、脅威の情報をやり取りするための決まった形(どの項目に何を書くか)で、中身はJSONで書かれています。TAXII 2.1 は、STIXのデータを受け渡すための通信の決まりです。つまり「TAXIIで取りに行くと、STIXの形のJSONが返ってくる」という関係です。
1回の取得で、複数の指標が1つのまとまり(bundle)に入って届きます。まとまりの中には、配信元(identity。ANY.RUN)と、指標(indicator)が1件ずつ並びます。次は、上の表のIPアドレス・ドメイン・URLの3件が入ったまとまりです(値と解析のIDは一部をxxで伏せています)。
{
  "type": "bundle",
  "id": "bundle--f345df39-dbf1-51dd-b043-1b23c23b0a14",
  "spec_version": "2.1",
  "objects": [
    {
      "id": "identity--96a9cd9c-2f73-5ad3-a2ab-c14b3eba65c7",
      "contact_information": "https://any.run",
      "created": "2016-05-01T00:00:01.000Z",
      "description": "ANY.RUN Threat Intelligence Feed",
      "identity_class": "organization",
      "modified": "2016-05-01T00:00:01.000Z",
      "name": "ANY.RUN",
      "spec_version": "2.1",
      "type": "identity"
    },
    {
      "id": "indicator--4a2e1b69-1f13-52d8-b2d7-0ca887ccd810",
      "confidence": 100,
      "created": "2026-11-16T03:27:18.946Z",
      "created_by_ref": "identity--96a9cd9c-2f73-5ad3-a2ab-c14b3eba65c7",
      "external_references": [
        {
          "source_name": "ANY.RUN task 5d980633-xxxx-xxxx-xxxx-xxxxxxxxxxxx",
          "url": "https://app.any.run/tasks/5d980633-xxxx-xxxx-xxxx-xxxxxxxxxxxx"
        }
      ],
      "labels": [
        "loader"
      ],
      "modified": "2026-11-16T03:27:18.946Z",
      "pattern": "[ipv4-addr:value = '107.170.13.xx']",
      "pattern_type": "stix",
      "revoked": false,
      "spec_version": "2.1",
      "type": "indicator",
      "valid_from": "2026-11-16T03:27:18.946Z"
    },
    {
      "id": "indicator--766a2b8e-3033-5bf7-8b3d-1e90595a3b26",
      "confidence": 100,
      "created": "2026-11-16T08:10:05.310Z",
      "created_by_ref": "identity--96a9cd9c-2f73-5ad3-a2ab-c14b3eba65c7",
      "external_references": [
        {
          "source_name": "ANY.RUN task eed2fa77-xxxx-xxxx-xxxx-xxxxxxxxxxxx",
          "url": "https://app.any.run/tasks/eed2fa77-xxxx-xxxx-xxxx-xxxxxxxxxxxx"
        }
      ],
      "labels": [
        "remcos"
      ],
      "modified": "2026-11-16T08:10:05.310Z",
      "pattern": "[domain-name:value = 'xxxxxx.duckdns.org']",
      "pattern_type": "stix",
      "revoked": false,
      "spec_version": "2.1",
      "type": "indicator",
      "valid_from": "2026-11-16T08:10:05.310Z"
    },
    {
      "id": "indicator--2adb67aa-ac45-5f92-b2c3-1ebbfe87941e",
      "confidence": 75,
      "created": "2026-11-16T05:27:29.395Z",
      "created_by_ref": "identity--96a9cd9c-2f73-5ad3-a2ab-c14b3eba65c7",
      "external_references": [
        {
          "source_name": "ANY.RUN task 0e6b4511-xxxx-xxxx-xxxx-xxxxxxxxxxxx",
          "url": "https://app.any.run/tasks/0e6b4511-xxxx-xxxx-xxxx-xxxxxxxxxxxx"
        }
      ],
      "labels": [
        "malware",
        "formbook"
      ],
      "modified": "2026-11-16T06:10:22.485Z",
      "pattern": "[url:value = 'http://www.xxxxxxx.xyz/fd96/']",
      "pattern_type": "stix",
      "revoked": false,
      "spec_version": "2.1",
      "type": "indicator",
      "valid_from": "2026-11-16T05:27:29.395Z"
    }
  ]
}
1件の指標は、次の項目でできています。
| 項目 | 値 | 意味 |
|---|---|---|
| type | indicator |
指標であること(配信元はidentity) |
| id | indicator--4a2e1b69-… |
指標ごとの識別子。同じ指標が更新されても変わらない |
| pattern | [ipv4-addr:value = '107.170.13.xx'] |
指標の種類と値(IPアドレスはipv4-addr、ドメインはdomain-name、URLはurl) |
| labels | loader |
脅威の名前・分類 |
| confidence | 100 |
確度(50・75・100) |
| valid_from | 2026-11-16T03:27:18Z |
最初に見つかった時刻 |
| modified | 2026-11-16T03:27:18Z |
更新の時刻 |
| external_references | https://app.any.run/tasks/5d980633-xxxx-… |
見つかった解析へのリンク(複数のこともある) |
| revoked | false |
取り消された指標かどうか |
取り込み方
TI Feedsの画面でAPIキーを発行し、TAXIIのクライアントやSIEMの連携の設定に入れます。IBM QRadar SIEM、Microsoft Sentinel、OpenCTIなどには、STIX/TAXIIの組み込みの連携があります。試しに中身を見たい場合は、デモのサンプルを取り寄せられます。
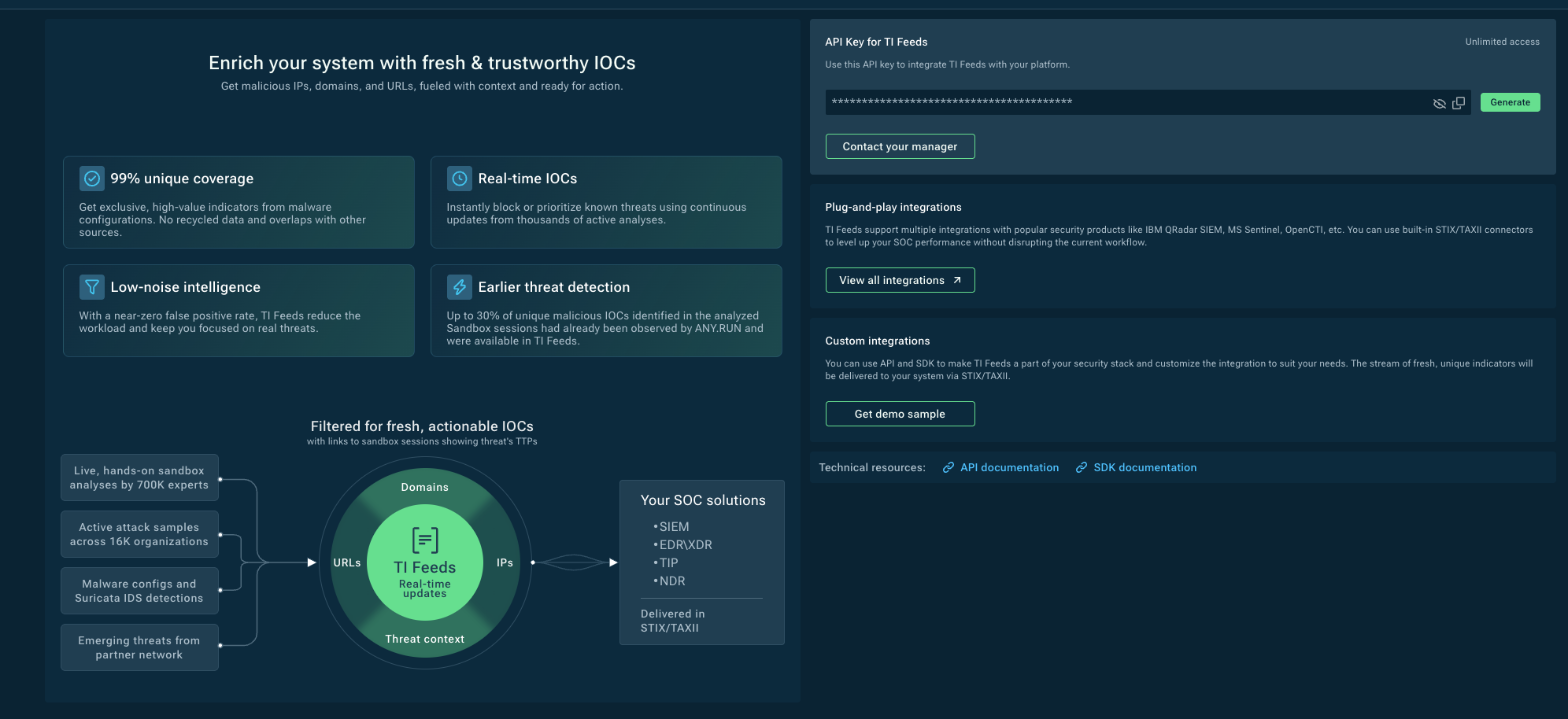
TI Feeds の画面。配信のためのAPIキー、組み込みの連携、APIとSDKの資料が並ぶ(APIキーは画面で伏せられている)
TI Feedsは1年単位の契約で、脅威インテリジェンスのLive・Completeのプランに含まれます。
TI Reports
TI Reportsは、ANY.RUN社のアナリストが、今広がっているマルウェア、フィッシング、攻撃者を分析したレポートです。サンドボックスの解析とTI Lookupで裏付けた分析に、IOC、TI Lookupの検索の条件、元の解析、YARA・Sigmaのルールが付き、読んだあとすぐに自組織の検知や調査に使えます。
無料で読めるものと、有料のプランで読めるPremiumのものがあります。業種、国、動機、マルウェアの種類で絞り込めます。
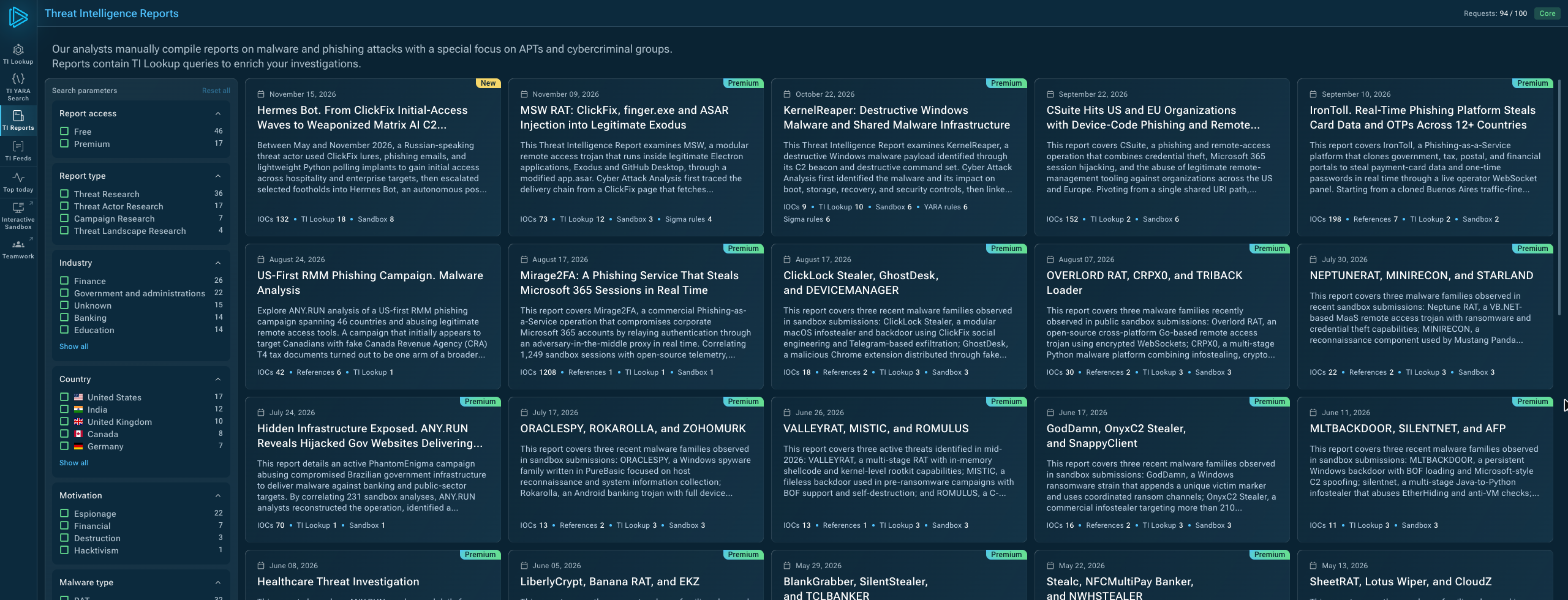
TI Reports の一覧。レポートごとに、IOC、TI Lookupの検索の条件、元の解析、YARA・Sigmaのルールの数が付く
レポートの中身(Premiumのレポートの例)
レポートは、脅威の概要の表から始まり、要約、要点、分析の本文、検知のルール、IOCと続きます。
| 節 | 中身 |
|---|---|
| Threat Overview | 狙われた業種・国、動機、攻撃者、マルウェアの種類・名前、使われたツール、手口、最初と最後に見つかった日 |
| Summary・Key Takeaways | 分析の要約と、根拠ごと(解析で見たこと、静的解析で分かったこと、TI Lookupで分かったこと)の要点 |
| 分析の本文 | 感染の流れ、配布の経路、実行の流れ、静的解析、C2(指令の通信)の変化、インフラの評価 |
| 検知とIOC | 振る舞いによる検知の考え方、YARA・Sigmaのルール、TI Lookupの検索の条件、IOCの一覧、元の解析 |
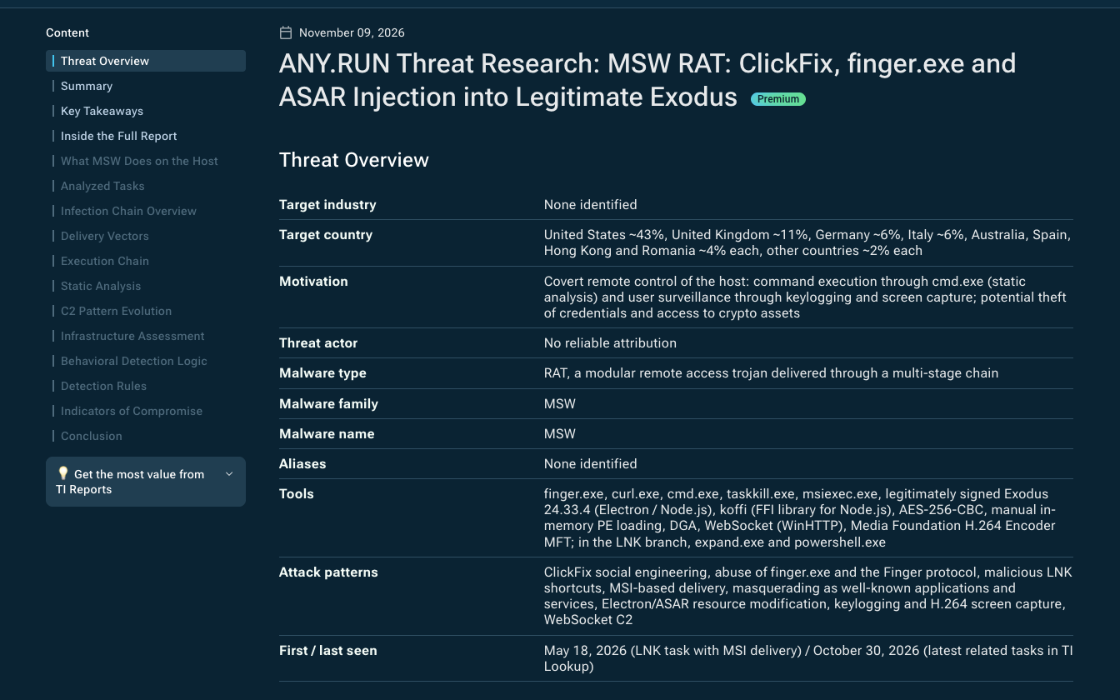
Premiumのレポート「MSW RAT: ClickFix, finger.exe and ASAR Injection into Legitimate Exodus」(2026年11月)の冒頭。脅威の概要の表と要約が並び、左に節の目次が出る
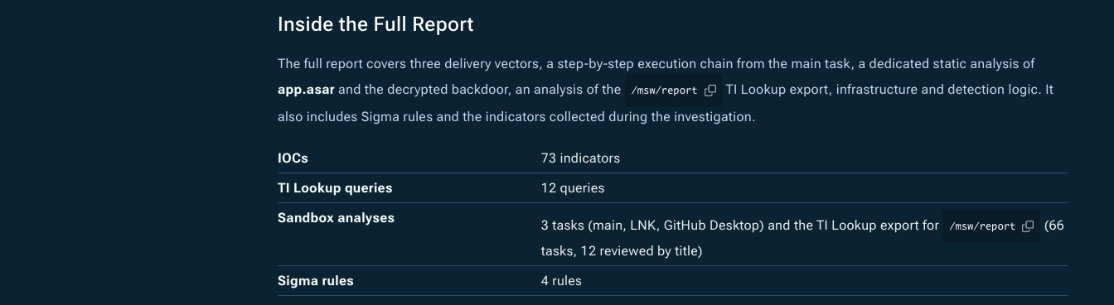
同じレポートの要点と「Inside the Full Report」。IOC 73件、TI Lookupの検索の条件12件、解析3件、Sigmaのルール4件が付く
FAQ
- 無料のCommunityで業務の解析をしてもよいですか。
- Hunter、Enterprise、Enterprise Suite の違いは何ですか。
- Enterprise・Enterprise Suite のライセンスは、どう数えますか。
- トライアルはできますか。
- 顧客向けのセキュリティサービスに使えますか。
- オンプレミスで使えますか。データはどこにありますか。
- 脅威インテリジェンスだけを契約できますか。