


概要
Mandiant Advantage は、Threat Intelligence や Attack Surface Management などのモジュールから成る Google Cloud の製品です。現在は新規の販売を行っていません。旧製品のプラットフォーム、ブラウザプラグイン、API v2・v3の提供は2027年1月に、API v4 の提供は2027年4月に終わります。
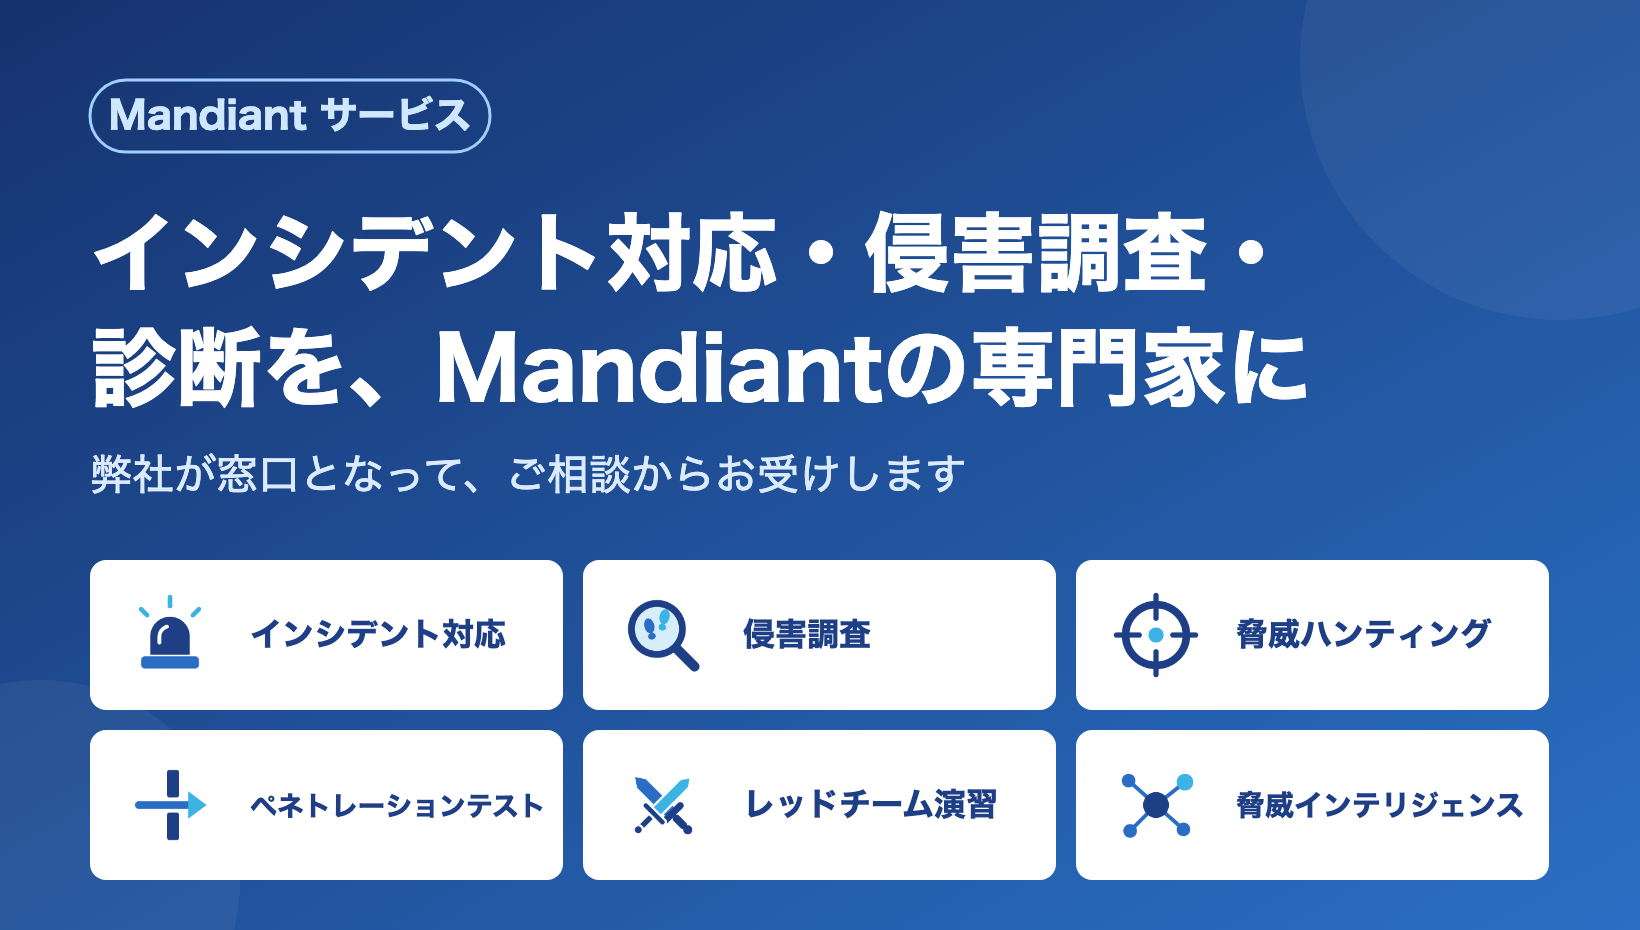
Mandiantの専門家によるサービスは、これまでどおりご利用いただけます。インシデント対応や侵害調査、ペネトレーションテスト、レッドチーム演習などを、弊社が窓口となってご提供しています。
脅威インテリジェンスの後継は Google Threat Intelligence(GTI)です。GTIは、Mandiantが最前線の調査で得た知見に、Googleのインフラから得た脅威情報とVirusTotalに集まるデータを合わせた脅威インテリジェンス製品です。ご契約の期間が2027年1月の提供終了を越えるお客様は、残りの期間、GTIを追加費用なしで利用できます。

弊社アンカーテクノロジーズは、Google Cloud のセキュリティ製品・サービス(VirusTotal、Mandiant、Google Threat Intelligence、Google SecOps 等)の正式販売パートナーである、Google Cloud SecOps パートナーです。
Mandiantのサービスや、GTIへの移行のご相談は、以下よりお問い合わせください。
旧モジュールの現在
Mandiant Advantage を構成していたモジュールは、それぞれ提供のされ方が違います。2026年10月時点の状況は次のとおりです。
| モジュール | 現在の状況 | ご案内 |
|---|---|---|
| Threat Intelligence Security Operations・Fusion・Vulnerability |
2027年1月に提供終了。後継は Google Threat Intelligence | GTIで使える機能 |
| Digital Threat Monitoring | 2027年1月に旧製品の提供が終わる。GTIの機能として提供されており、プランによって使える監視の範囲が違う | GTIのプランごとの機能 |
| Attack Surface Management | 2027年1月に旧製品の提供が終わる | お問い合わせ |
| Security Validation | Mandiant Security Validation として、単体の製品で提供を続けている | お問い合わせ |
| Managed Defense | Mandiant Managed Defense として提供を続けている。サービスの中の脅威インテリジェンスは、2027年1月からGTIの画面で提供される | Google SecOps 上での運用を任せるなら Mandiant Threat Defense |
| Breach Analytics for Chronicle | Google SecOps の Applied Threat Intelligence(Enterprise Plus で利用可能)に、Mandiantが調査中の侵害で見つけた指標を加えた「Breach Analytics feed」がある | Google Security Operations |
Mandiantの専門家サービス
Mandiantは、製品とは別に、インシデント対応や診断などの専門家サービスを提供しています。Google Cloud の一部門として、実際の侵害対応の現場で得た知見をそのままサービスに生かしているのが特徴です。弊社が窓口となって、Mandiantとのやり取りを担当します。
主なサービスは次のとおりです。サービス名から、それぞれの詳しい内容を見られます。
| サービス | 内容 |
|---|---|
| インシデント対応・侵害調査 | |
| インシデント対応 | 侵害が起きたときに、侵入経路と影響範囲を見極め、封じ込めから業務の復旧までを支援する |
| 侵害調査(Compromise Assessment) | 過去または進行中の侵害の痕跡と、調査の妨げになる設定上の弱点を、環境全体を対象に洗い出す |
| 脅威ハンティング | 業種や想定される攻撃者から仮説を立て、特定の脅威を深く追う |
| Mandiant Threat Defense | Google SecOps に集めたデータを対象に、Mandiantのアナリストが脅威の検出から対応までを24時間365日担う |
| セキュリティ診断・演習 | |
| ペネトレーションテスト | 現場で確認された攻撃手口で、ネットワークやクラウドなどの防御を検証する |
| Webアプリケーション診断 | 自動ツールでは見つけにくい業務ロジックと認可の弱点を、手動の検証で特定する |
| レッドチーム演習 | 到達目標を決めて実際の攻撃手口で試し、攻撃に気づけるか、止められるかを評価する |
| パープルチーム演習 | 防御側と攻撃側が協働し、攻撃の各段階を検知できるようにする |
| 脅威インテリジェンスの活用とトレーニング | |
| 脅威インテリジェンスサービス(EIA・AIA) | Mandiantのアナリストが継続的に関与し、脅威情報の読み解きと防御への反映を支援する |
| Mandiant Academy | インシデント対応と脅威インテリジェンスの現場の知見をもとにしたトレーニングと認定資格 |
Mandiantのサービスのご相談は、以下よりお問い合わせください。
Mandiantの実績
GTIの脅威インテリジェンスとMandiantのサービスには、Mandiantが最前線のインシデント調査で得た知見が反映されています。
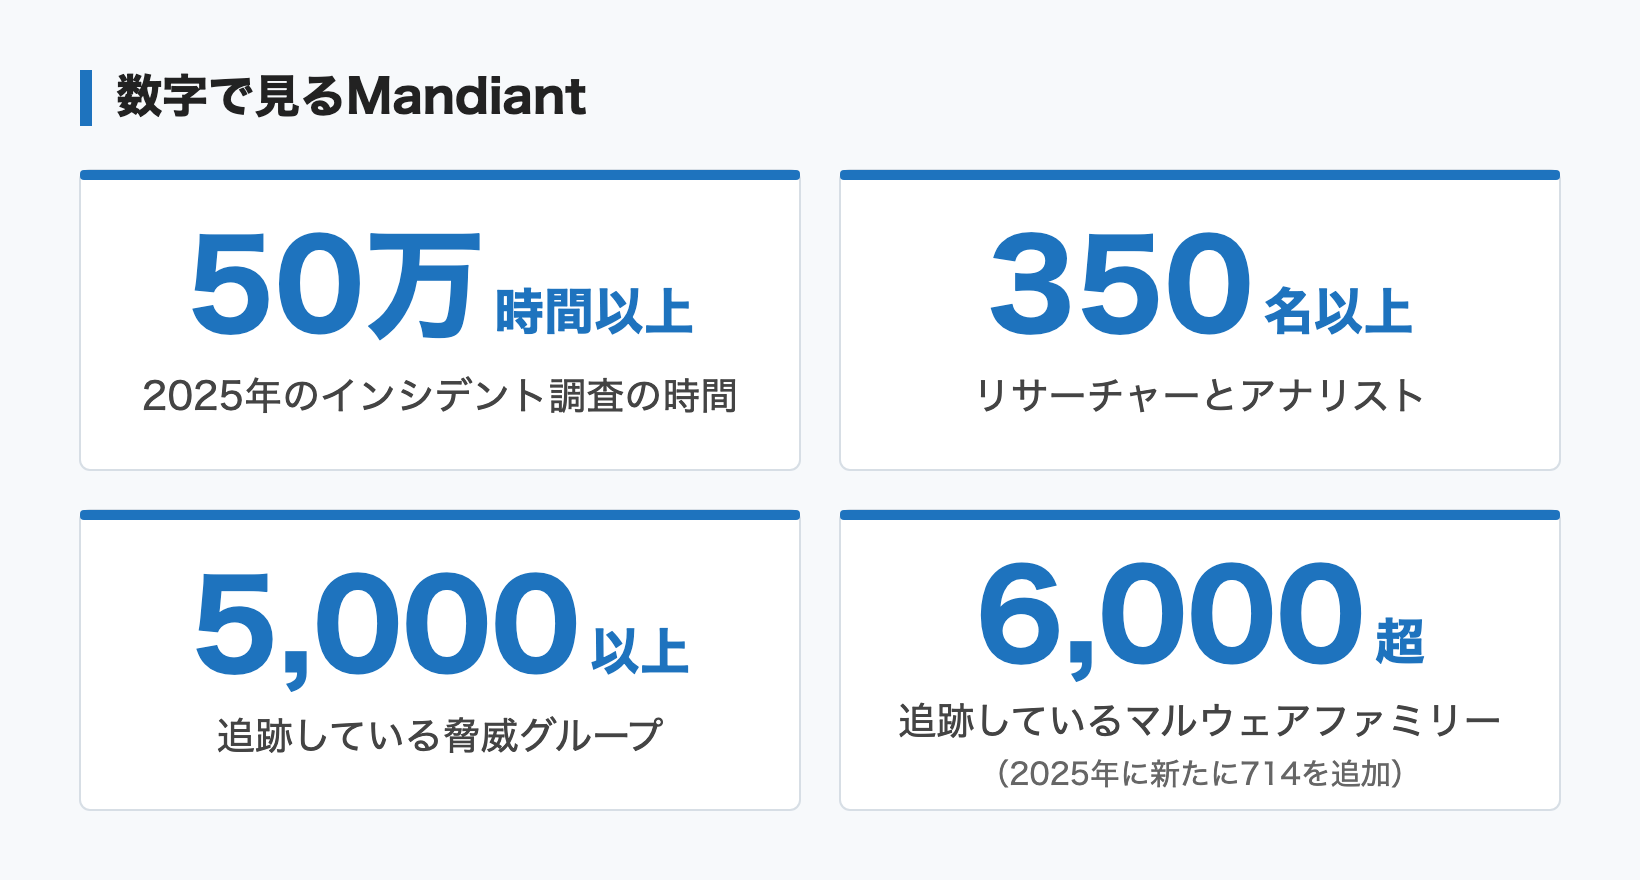
インシデント調査の時間と、追跡している脅威グループ・マルウェアファミリーの数は、Mandiantの年次レポートM-Trends 2026にもとづきます。
Threat Intelligence から Google Threat Intelligence へ
Mandiant Advantage Threat Intelligence(MATI)は、Mandiantが追跡する脅威アクター、マルウェア、脆弱性の情報と、Mandiantのアナリストが書いたレポートを提供していた製品です。2024年5月に、MATIと VirusTotal Enterprise を統合した Google Threat Intelligence が発表され、現在の脅威インテリジェンスはGTIに一本化されています。
MATIで使っていた主な機能は、GTIでは次の場所にあります。GTIの画面は、左のメニューから各機能を開く構成です。
| MATIの機能 | GTIでの場所 |
|---|---|
| 脅威アクター | Threat Landscape > Threat Actors |
| マルウェア | Threat Landscape > Malware & Tools |
| キャンペーン | Threat Landscape > Campaigns |
| TTP(MITRE ATT&CK) | Threat Landscape > TTP Analysis |
| 脆弱性インテリジェンス | Vulnerability Intelligence |
| レポート(Finished Intelligence) | Reports & Analysis提供が終わった種類のレポートも、過去の分は検索で読める |
| Digital Threat Monitoring | Digital Threat Monitoring |
| ブラウザプラグイン | 2027年1月に提供終了。GTIでは、ブラウザ拡張機能のVT4Browsersを使う(表の下で説明) |
| API v4 | GTIのAPI(www.virustotal.com/api/v3/)を使う。API v4 の提供は2027年4月に終わる |
VT4Browsersは、閲覧中のWebページにある侵害指標(IoC)を見つけて、GTIの情報を表示するブラウザ拡張機能です。GTIのAPIキーを設定すると、Augment Settings の画面で次の2つの使い方を選べます。
- IoC HighlightingIoCの横にアイコンを表示し、アイコンをクリックしたときにGTIに照会します。APIの消費は、クリック1回につき1回です。
- IoC EnrichmentページにあるIoCを自動でGTIに照会し、検出率をアイコンと一緒に表示します。APIの消費は、見つかった IoC 1 件につき1回です。
どちらも、すべてのサイト、表示中のサイト、表示中のドメインのどれを対象にするかを選べます。
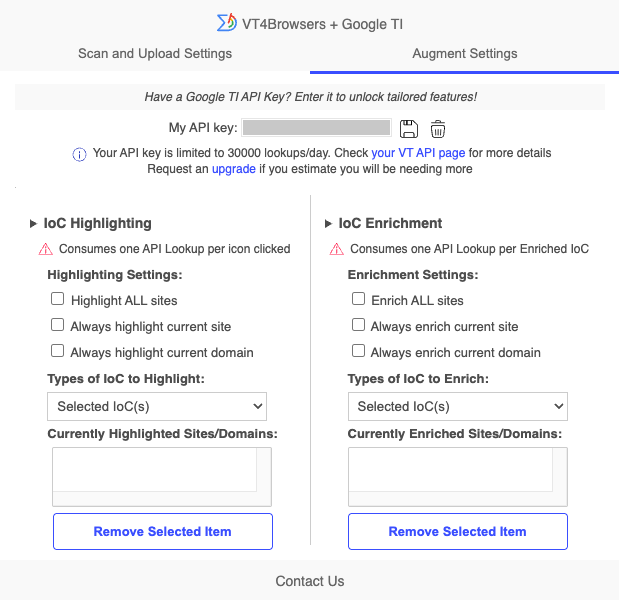
VT4Browsersの Augment Settings。GTIのAPIキーを入れると、IoC Highlighting と IoC Enrichment を設定できる
GTIのプランごとの機能
GTIにはStandard、Enterprise、Enterprise+の3つのプランがあります。プランは旧ライセンス(Security Operations・Fusion)の名前を引き継いでいないため、使いたい機能からプランを選びます。MATIで使っていた機能が、どのプランで使えるかは次のとおりです。
| Standard | Enterprise | Enterprise+ | |
|---|---|---|---|
| 脅威アクター・攻撃キャンペーンの情報とレポート | |||
| IoCと脅威アクター・マルウェア・キャンペーンの関連付け(アトリビューション) | |||
| 脅威アクター・マルウェア・キャンペーンの情報 | |||
| Threat Profiles | 1,000個 | ||
| アナリストによるレポート(Mandiantのレポートを含む) | |||
| 脆弱性の評価と優先順位付け | |||
| 脆弱性インテリジェンス(リスク評価を含む) | 一部制限あり ※2 | ||
| 外部の脅威の監視(Digital Threat Monitoring) | |||
| 認証情報の漏えい、悪意のあるドメイン、データ漏えいの監視 | |||
| アンダーグラウンド(ダークウェブなど)の監視 | |||
| 独自の条件による監視と検索 | |||
| APIによるアラートの連携 | |||
| API連携 | |||
| APIのリクエスト上限 ※1 | 5,000/日 | 3万/日 | 300万/日 |
| ブラウザ拡張機能 | API上限を消費 | ||
※1 API 上限などは、オプションにより増やすことが可能です。
※2 Standard では、一部の関連分析・可視化機能(アトリビューション、タイムライン、グラフ表示など)は使えません。
プランの詳しい内容は、Google Threat Intelligence の製品ページのライセンス一覧で説明しています。
移行の手続き
Mandiant Advantage からGTIへ移るときの主な手続きは次のとおりです。
- 組織の指定移行のときに、Mandiant Advantage の組織ID(Organization UUID)を指定します。その組織の Digital Threat Monitoring のモニターは、GTIに自動で移ります。
- サービスアカウントMandiant Advantage のサービスアカウントは移らないため、GTIで作り直します。
- APIでの連携独自に作った連携は、GTIのAPIに合わせた改修が必要です。認証はAPIキーに変わります。既製の連携機能は、認証情報をGTIのものに差し替えて使います。
- 契約GTIのご契約は、Googleまたは販売パートナーとの新しい契約になります。
弊社経由でのご契約の切り替えや、移行の進め方のご相談をお受けしています。
移行のご相談は、以下よりお問い合わせください。
FAQ
- Mandiant Advantage は今も購入できますか。
- Mandiant Advantage は、いつまで使えますか。
- 契約期間が提供終了の時期を越えている場合は、どうなりますか。
- APIで連携しているシステムは、どうなりますか。
- Mandiant Managed Defense と Mandiant Threat Defense は同じサービスですか。