



































DomainTools とは
DomainToolsは、ドメインとDNSに特化した脅威インテリジェンスのプラットフォームです。登録データ(WHOIS/RDAP)、DNS、IPアドレス、SSL証明書、Webコンテンツ、スクリーンショットをドメインごとに結び付けて保有し、すべてのドメインにリスクスコアを付けています。フィッシングやマルウェアに使われるドメインの調査、攻撃インフラの洗い出し、SOCのアラート対応、ブランドのなりすまし対策に使われています。
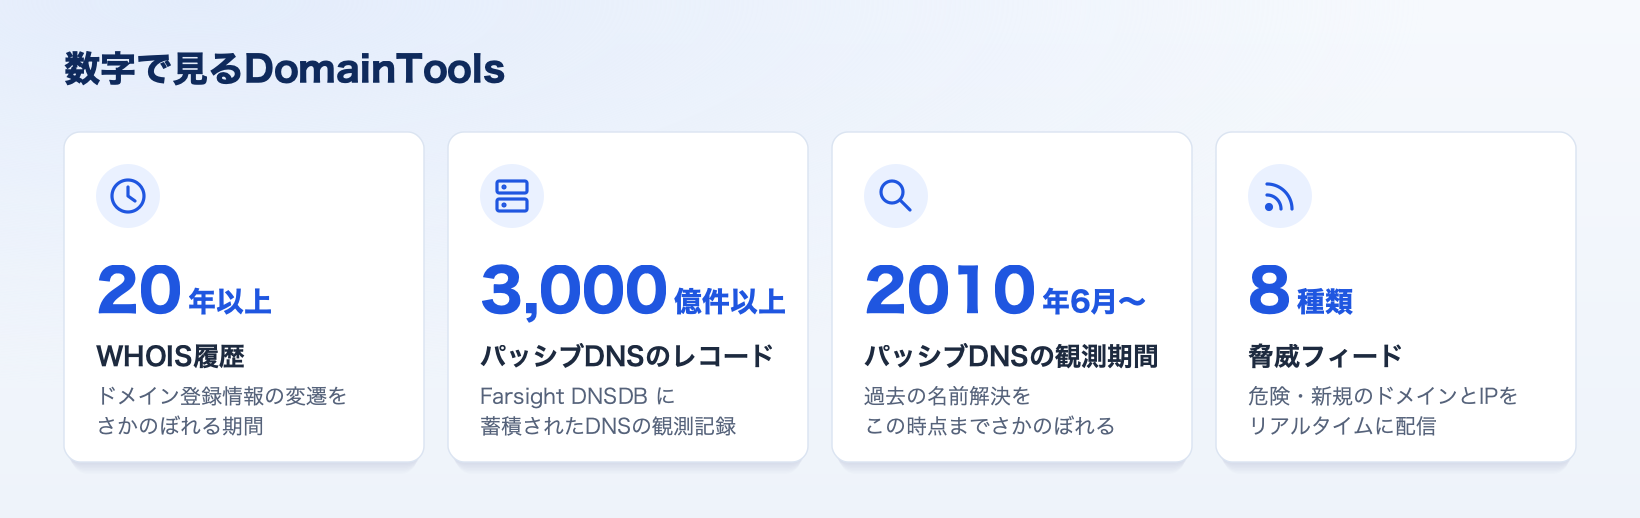
数値は2026年10月時点のDomainTools社の公表値です。
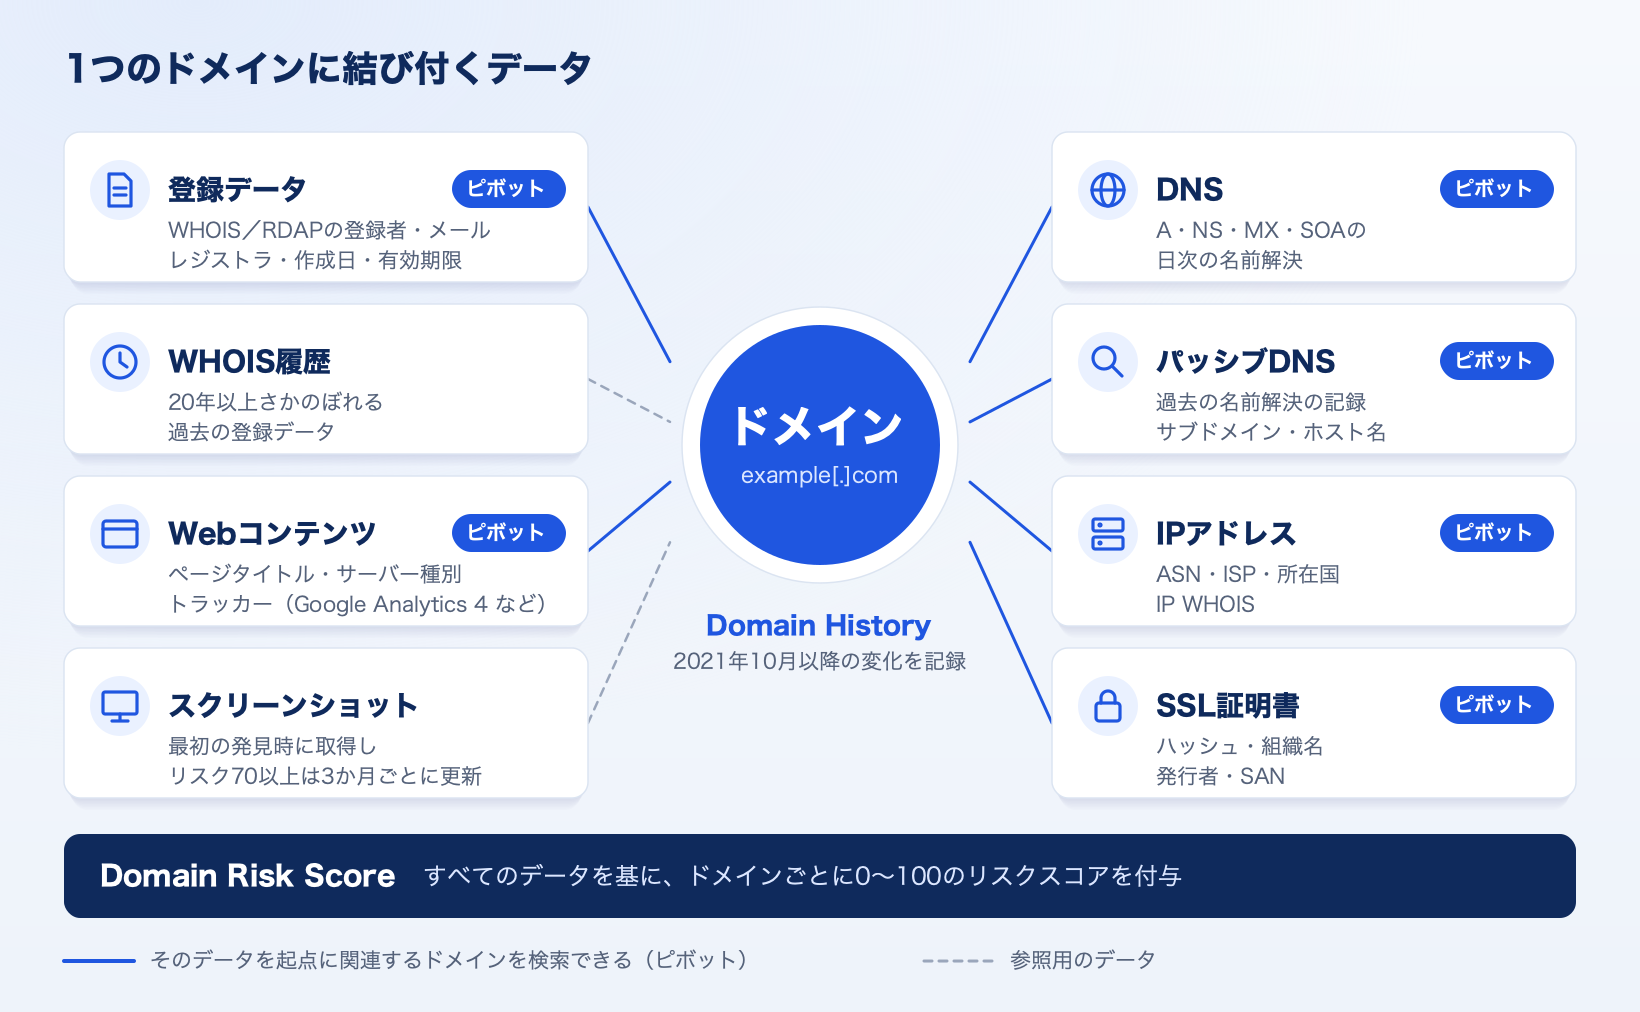
青い線のデータは、そこから関連するドメインを検索(ピボット)できます。たとえば、同じメールアドレスで登録されたドメインや、同じSSL証明書を使うドメインを一覧にできます。
特長
過去にさかのぼれる履歴データ
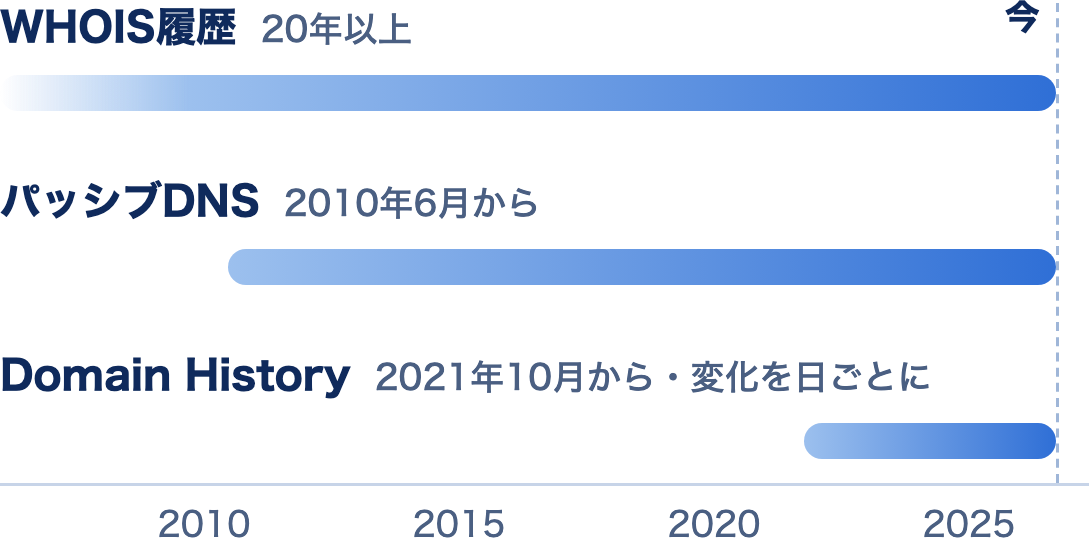
WHOIS履歴は20年以上、パッシブDNSは2010年6月からの記録をさかのぼれます。2021年10月以降は Domain History で、登録データ・DNS・Webコンテンツ・SSL証明書の変化を日ごとに追えます。攻撃者が登録情報を書き換えたりインフラを移したりしても、過去の痕跡からつながりを見つけられます。
ピボットによる攻撃インフラの把握
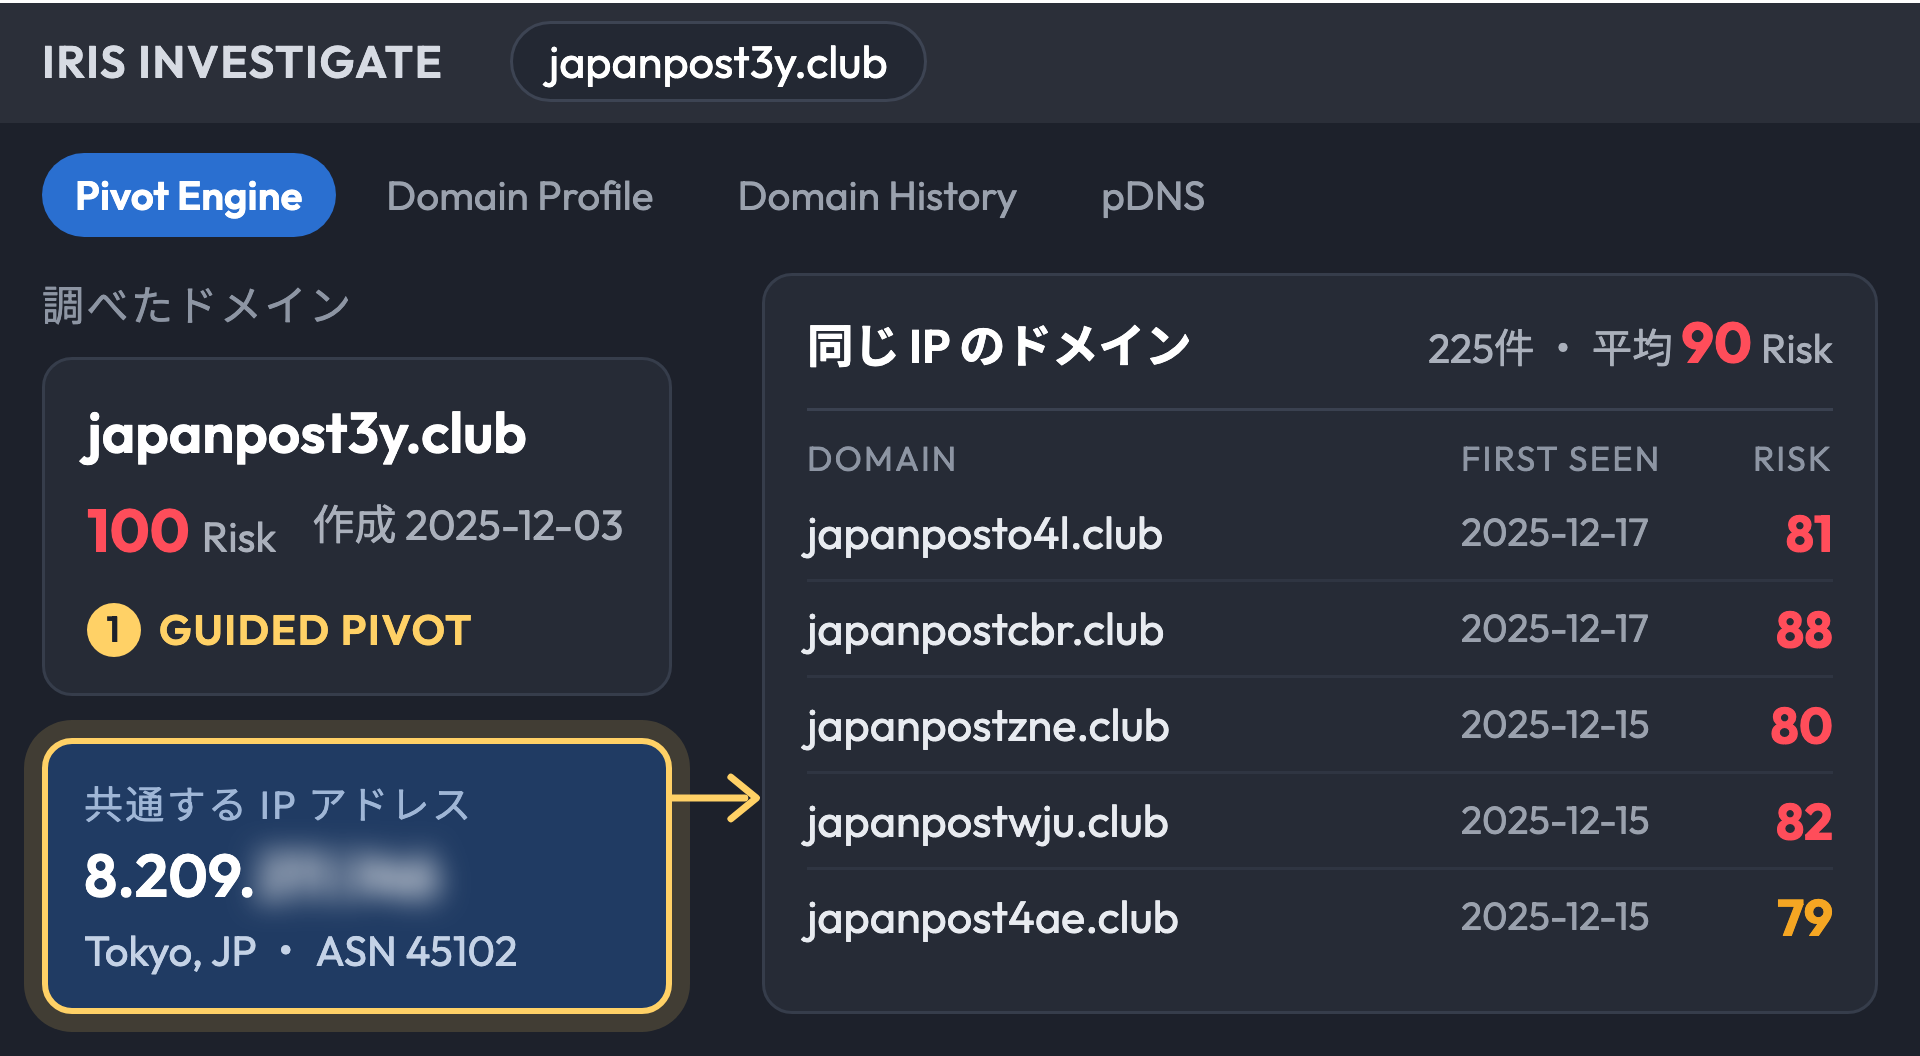
登録者のメールアドレス、IPアドレス、ネームサーバー、SSL証明書、Google Analytics 4 などのトラッカーをキーに、関連するドメインを芋づる式にたどれます。1つのドメインへの対処で終わらせず、同じ攻撃者が使うインフラ全体を把握できます。
新しいドメインにも付くリスクスコア
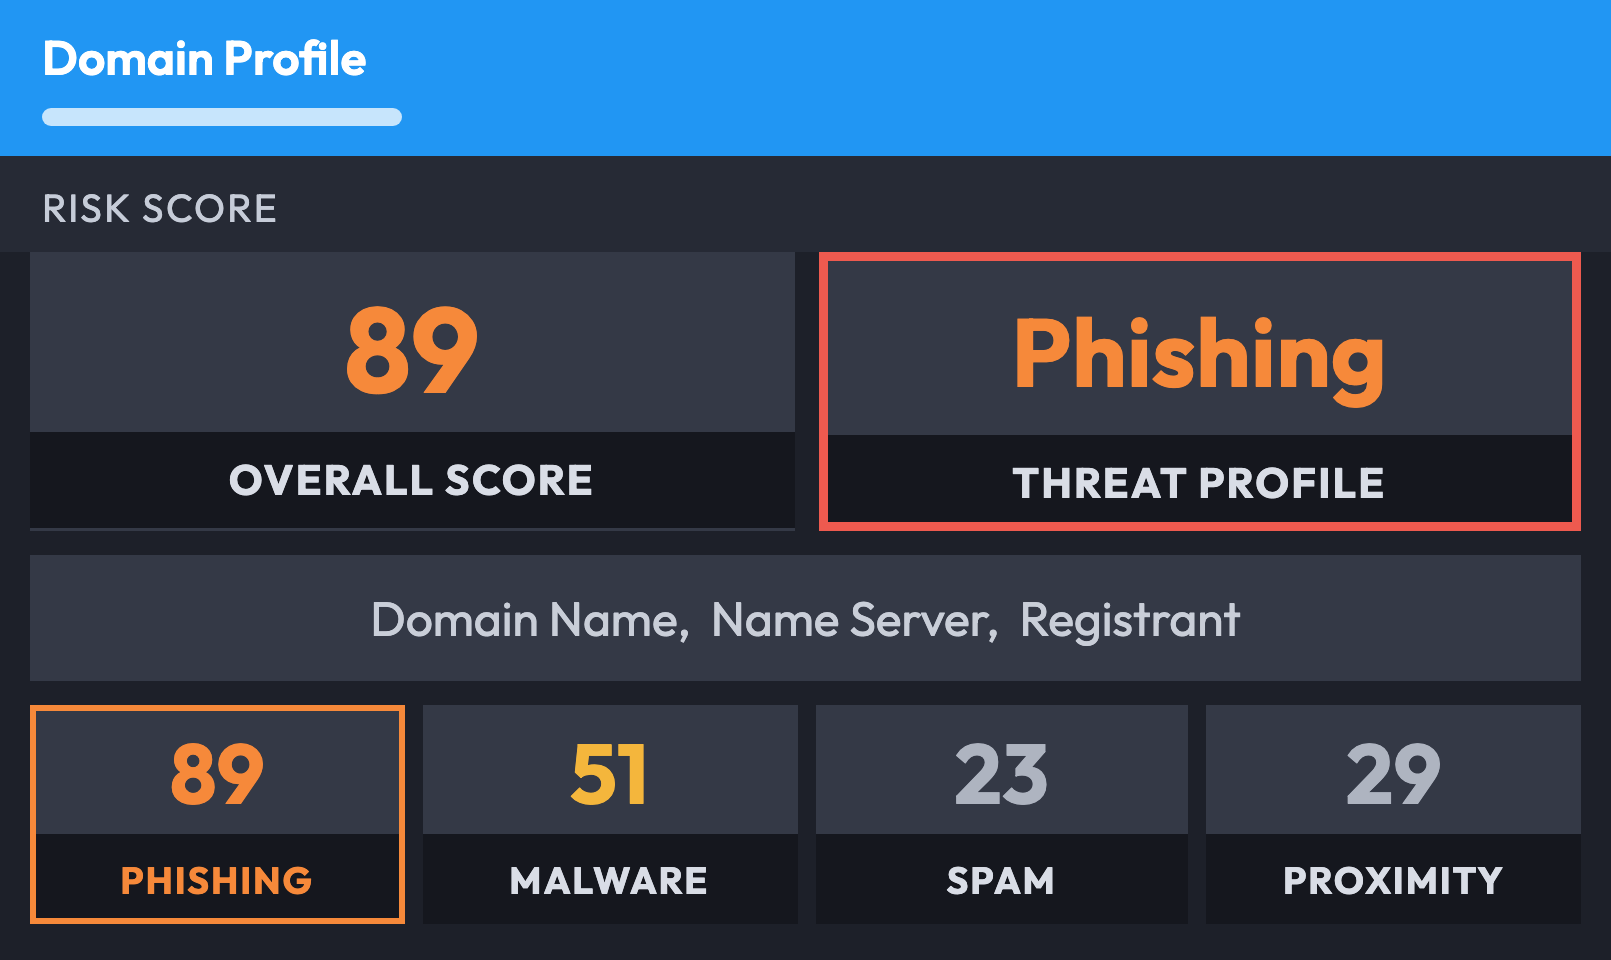
新しく見つかったドメインにも数分で初期のリスクスコアが付き、15〜20分で4項目すべての採点が終わります。登録から間もないドメインも、悪用される前の段階で判断材料にできます。
用途に合わせた5つの使い方
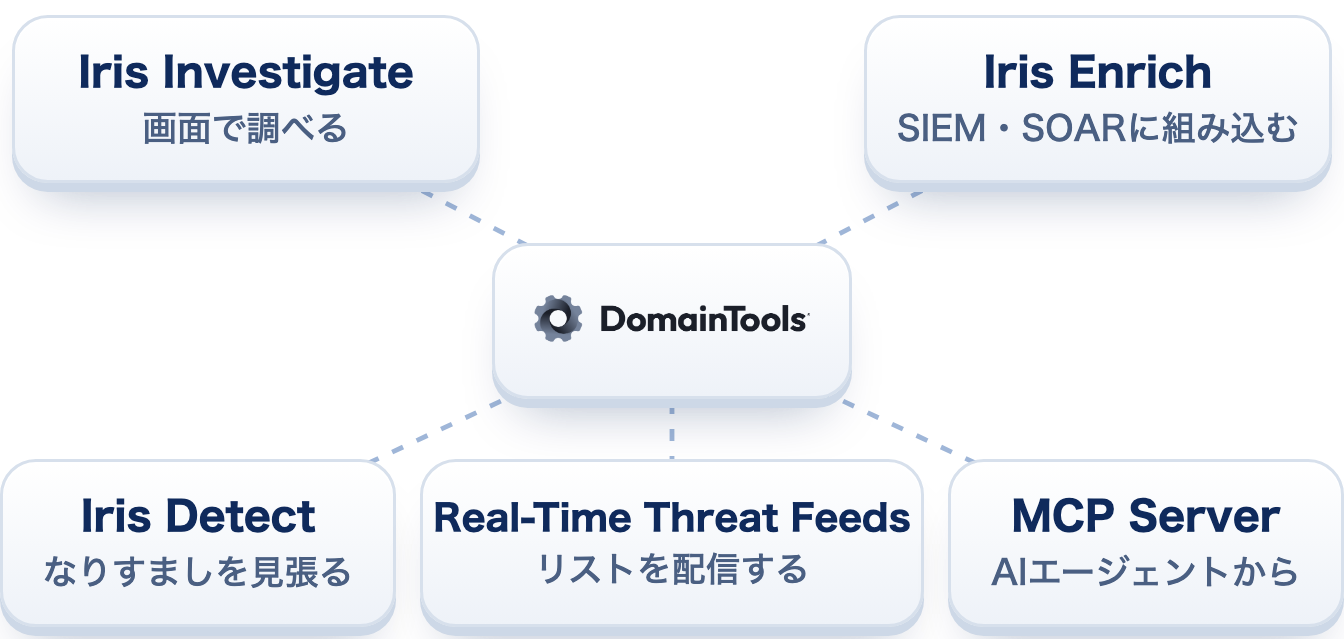
画面で調べる Iris Investigate、SIEMやSOARに組み込む Iris Enrich、なりすましを見張る Iris Detect、ドメインとIPのリストを配信する Real-Time Threat Feeds、AIエージェントから呼び出す MCP Server と、同じデータを用途に合った形で使えます。
主要なセキュリティ製品との連携
Splunk、Microsoft Sentinel、Google SecOps、Cortex XSOAR などのSIEM・SOAR、TIP、XDR、Maltegoと連携できます。
料金とプラン
2026年2月から、新規にご契約いただくプランは、使い方に合わせた3つの系統になりました。
| 使い方 | プラン | 含まれる製品 |
|---|---|---|
| 画面で調べる | Investigation | Iris Investigate(UI)、リスクスコア、パッシブDNS(UI) |
| システムに組み込む | Integration & Enrichment | Iris Investigate API、Iris Enrich API、Domain Risk Score Evidence API、Domain History API、Farsight DNSDB API など |
| なりすましを見張る | Detection & Alerting | Iris Detect(UI・API)、Google Web Risk への報告 |
いずれも年間契約です。ユーザー数に上限はなく、契約したクエリ数を組織内で共有します。2026年1月以前からご契約中のお客様は、現在のプランのまま更新できます。新しいプランへの切り替えもご相談ください。Real-Time Threat Feeds と MCP Server は、お問合せください。
プランが決まっていなくても、課題やご予算をうかがってご提案します。
Investigation(UI)
Iris Investigate をWeb UIで使うためのプランです。詳細はお問合せください。
| Basic月100クエリ | Pro月500クエリ | Enterprise月5,000クエリ | |
|---|---|---|---|
| Iris Investigate UIクエリ/月 | 100 | 500 | 5,000 |
| Domain Risk Score | ✓ | ✓ | ✓ |
| パッシブDNS(UI)※1 | ✓ | ✓ | ✓ |
| APIIntegration & Enrichment プランで提供 | — | — | — |
| 追加オプション | |||
| Enterprise Web ToolsWHOIS Lookup、Reverse WHOIS、Domain Report などの単機能ツール | ✓ | ✓ | ✓ |
- ※1 Iris Investigate の画面で、Farsight DNSDB を含む複数のソースを集約したパッシブDNSを検索できます。Farsight DNSDB を単体で使う DNSDB Scout と DNSDB API は、Integration & Enrichment プランで提供します。
クエリは、結果が返った検索、ピボット、次のページの表示、並べ替え、パッシブDNSの検索などで消費します。同じ条件の検索を30日以内に表示し直したときは消費しません(FAQ)。
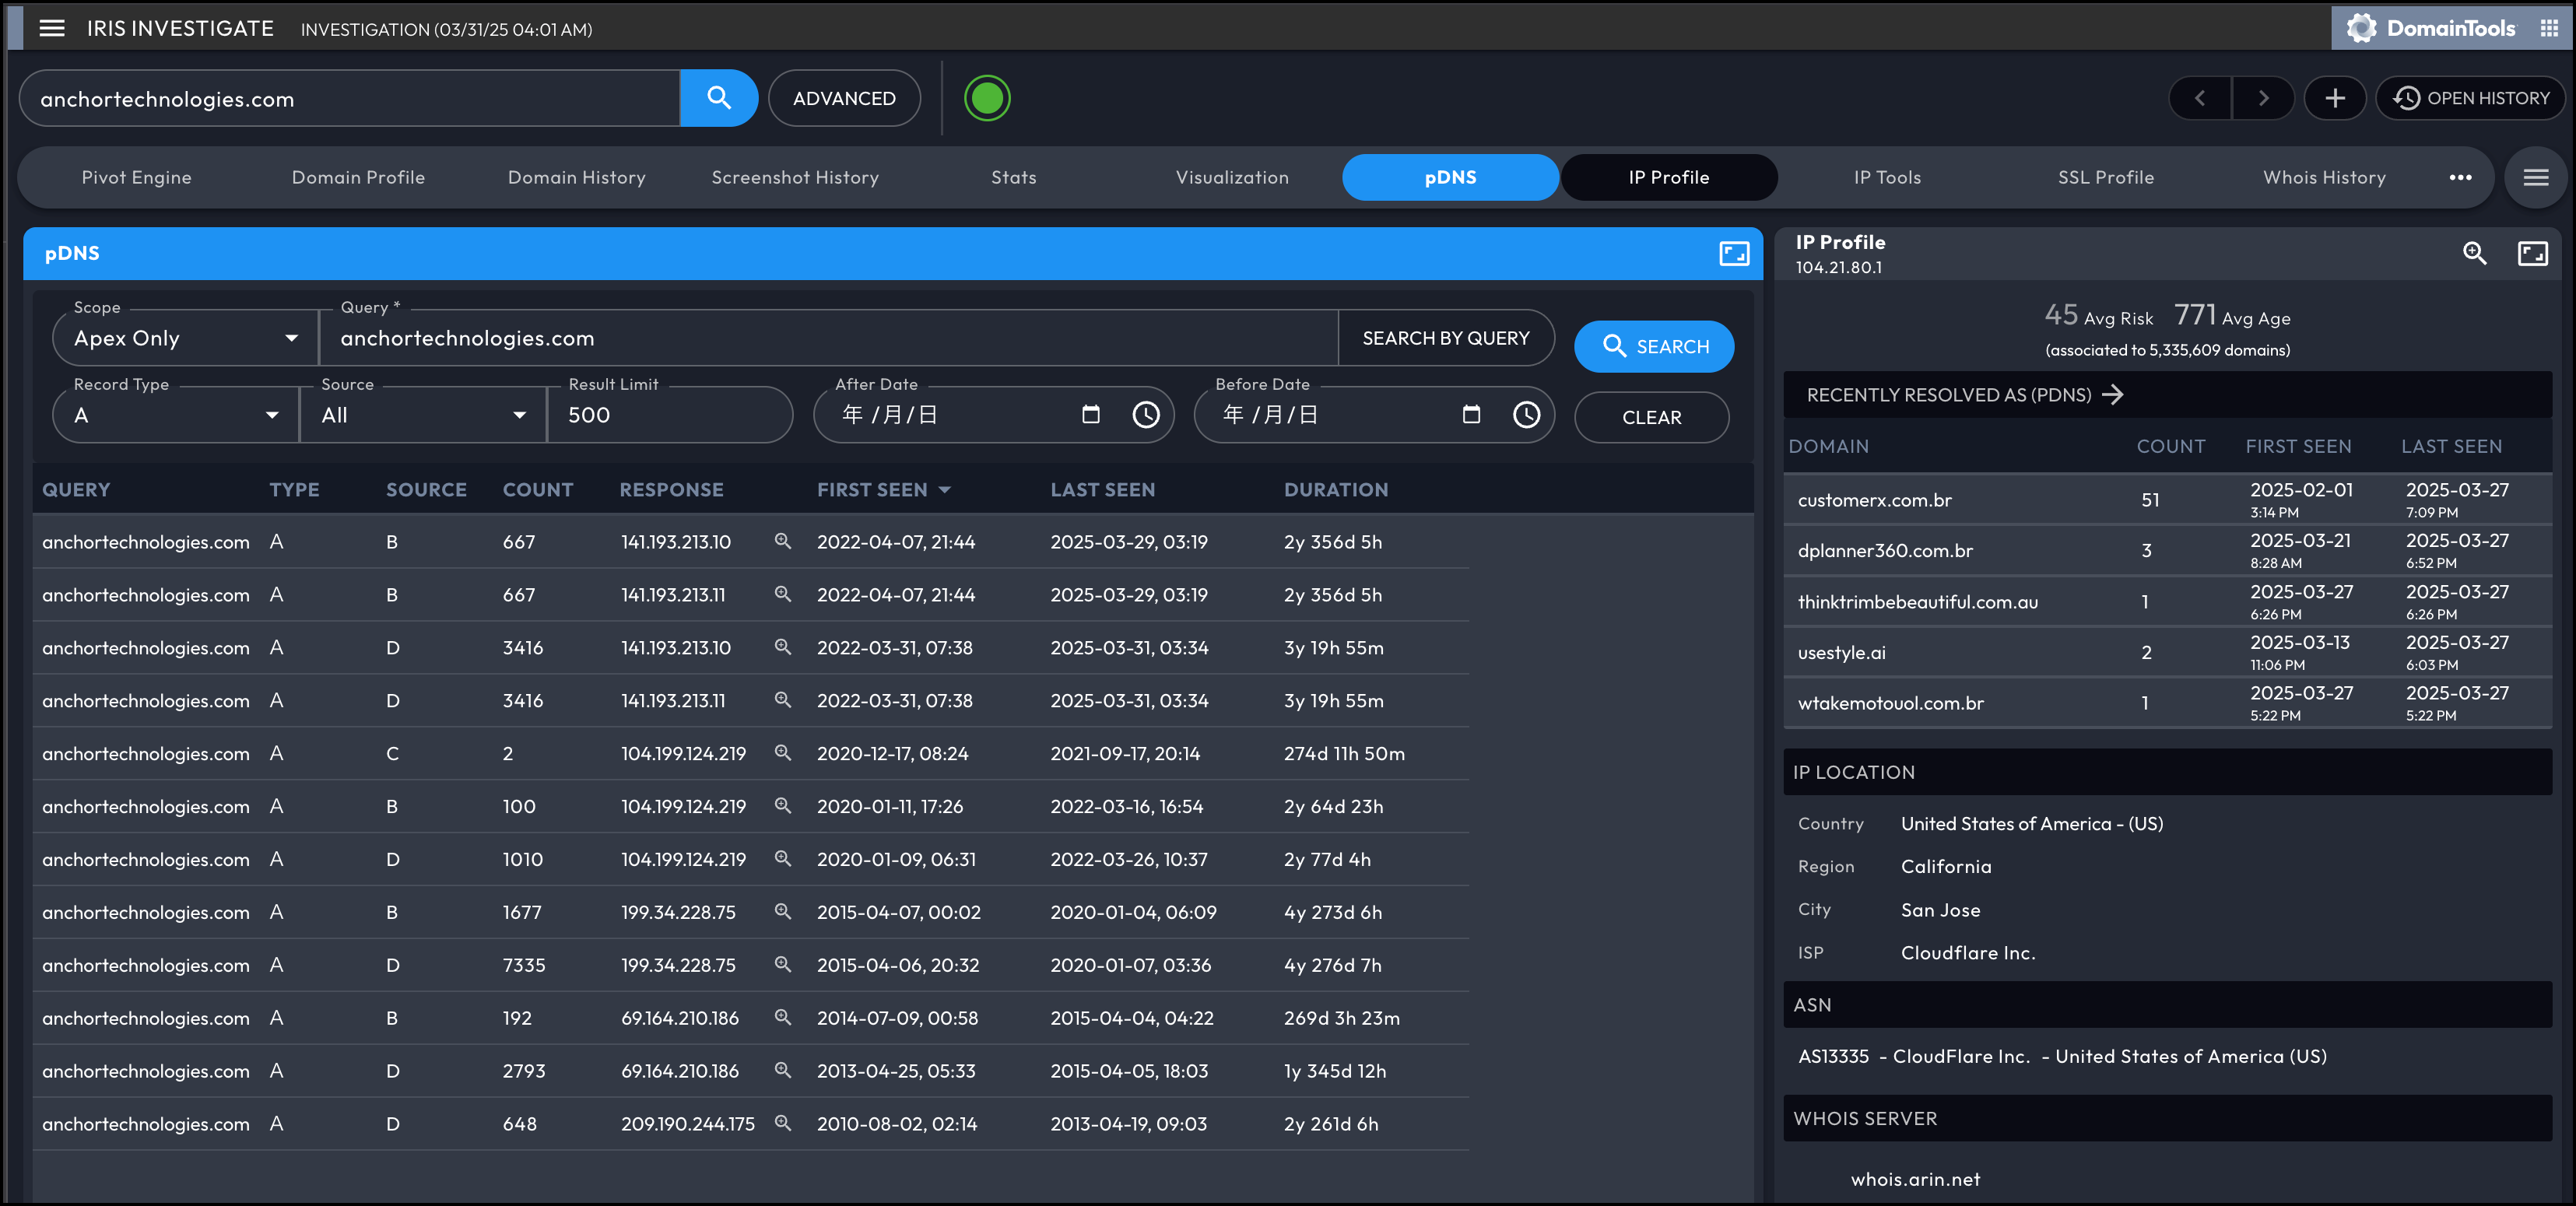
Investigation プランで使える、Iris Investigate のパッシブDNS(pDNS)画面の例。
Integration & Enrichment(API)
DomainToolsのAPIを、SIEM・SOARなどのシステムや自社のツールに組み込むためのプランです。1つのプランで、Iris Investigate API と Iris Enrich API の両方を使えます。
| Basic各API 月500 | Pro各API 月2,500 | Enterprise各API 月25,000 | ELA各API 月250,000 | |
|---|---|---|---|---|
| 各APIのクエリ数クエリ/月・APIごとの上限 | 500 | 2,500 | 25,000 | 250,000 |
| 含まれるAPI | ||||
| Iris Investigate API毎分60クエリまで | ✓ | ✓ | ✓ | ✓ |
| Iris Enrich API毎分60クエリまで | ✓ | ✓ | ✓ | ✓ |
| Domain Risk Score Evidence API毎分240クエリまで | ✓ | ✓ | ✓ | ✓ |
| Domain History API毎分60クエリまで | ✓ | ✓ | ✓ | ✓ |
| Farsight DNSDB API | ✓ | ✓ | ✓ | ✓ |
| 追加オプション:プランのクエリ数の範囲で追加できるAPI | ||||
| WHOIS History API | ✓ | ✓ | ✓ | ✓ |
| Reverse WHOIS API | ✓ | ✓ | ✓ | ✓ |
| Reverse Name Server API | ✓ | ✓ | ✓ | ✓ |
| Parsed WHOIS API・Parsed Domain RDAP API | ✓ | ✓ | ✓ | ✓ |
Iris Investigate のクォータは、Web UIとAPIで共通です。消費する操作とリセットの時期は、FAQ と記事「DomainToolsのクォータ」で説明しています。
Detection & Alerting
Iris Detect でなりすましドメインを見張るためのプランです。UIとAPIの両方で使えます。
| Basic5モニター | Pro25モニター | Enterprise100モニター | Customご相談 | |
|---|---|---|---|---|
| モニター数監視するキーワードの数 | 5 | 25 | 100 | ご相談 |
| 検索UI、クエリ/月 | 15 | 60 | 250 | ご相談 |
| Google Web Risk への報告件/月 | 10 | 25 | 100 | ご相談 |
| 追加オプション | ||||
| Google Web Risk への報告枠の追加 | ✓ | ✓ | ✓ | ✓ |
| Takedown ServiceDomainTools社によるテイクダウンの代行 | ✓ | ✓ | ✓ | ✓ |
モニターに登録した5文字以上のキーワードは、完全一致だけでなく、タイポや類似文字を使ったなりすましドメインもファジーマッチングで見つけます(Iris Detect)。
ご購入とサポート
お見積りから、ご契約後のご質問まで、弊社が承ります。
お見積り
プランが決まっていなくても、課題やご予算をうかがい、構成をご提案します。
トライアル
トライアルが可能です。お試しになりたい内容を、事前にうかがいます。
日本語でのサポート
ご契約やライセンスのご質問は、どのお客様からも承ります。使い方や技術的なご質問には、当社独自のアフターサポートをご契約のお客様に、日本語でお応えします。
- 1お問合せ
- 2ご相談・ご提案
- 3お見積り
- 4ご発注
- 5ご利用開始
製品一覧
DomainToolsの製品は、同じデータを「誰が・どの形で使うか」で分かれています。1件ずつ画面で調べるなら Iris Investigate、なりすましを見張るなら Iris Detect、大量のデータをシステムで処理するなら Farsight DNSDB、Iris Enrich、Real-Time Threat Feeds が向いています。MCP Server を使えば、AIエージェントに調査を任せられます。
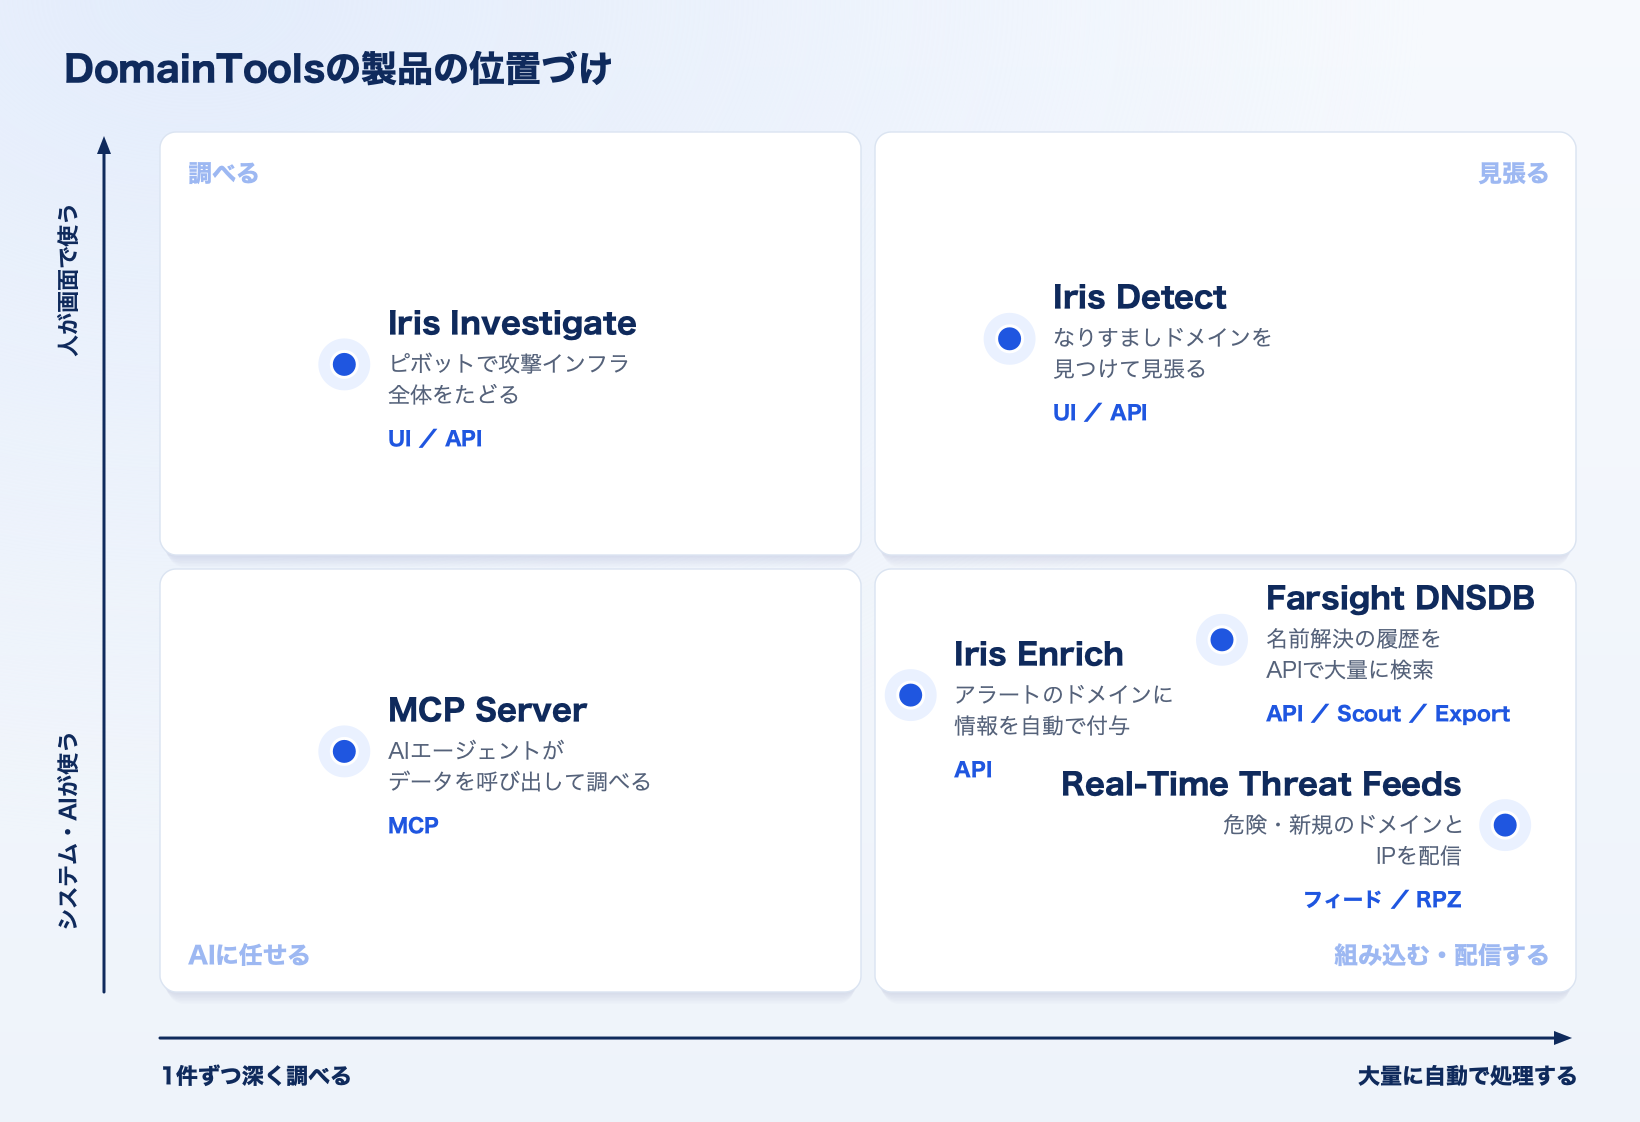
横軸は使い方(左ほど1件ずつ深く調べる、右ほど大量に自動で処理する)、縦軸は使い手(上ほど人が画面で使う、下ほどシステムやAIが使う)を表しています。
| 製品 | 提供形態 | 主な用途 |
|---|---|---|
| Iris Investigate | Web UI、API | 1つのドメインを起点にした調査、脅威ハンティング、インシデント対応 |
| Iris Enrich | API | SIEM・SOARのアラートに含まれるドメインへの情報の付与 |
| Iris Detect | Web UI、API | ブランドのなりすましドメインの発見と監視、Google Web Risk への報告 |
| Farsight DNSDB | API、DNSDB Scout(Web UI)、Export(オンプレミス版) | 名前解決の履歴の大量検索と、SIEM・TIPなどへの組み込み |
| Real-Time Threat Feeds | フィード(API、RPZ) | 危険なドメイン・IPアドレスや、新しく現れたドメインのリストの取り込み |
| MCP Server | MCP | Claude などのAIエージェントからのデータの利用 |
Iris Investigate
Iris Investigate は、ドメイン、IPアドレス、メールアドレスなどの手掛かり1つから、関連するインフラを次々にたどる「ピボット調査」のためのツールです。Web UIで操作でき、APIで自社のツールに組み込むこともできます。2026年2月以降の新規契約では、UIはInvestigationプラン、APIは Integration & Enrichment プランで提供しています(プラン)。UIとAPIでは使える機能が一部異なります(FAQ)。
主な機能
- ピボットエンジンと Guided PivotsWHOIS/RDAPの登録者、IPアドレス、ネームサーバー、メールサーバー、SSL証明書のハッシュ、トラッカー(Google Analytics 4、Google Tag Manager など)をキーに、関連するドメインやIPアドレスを芋づる式に検索します。共通する属性のうち、500件以下のドメインにつながるものは Guided Pivots として強調表示され、次に調べる手掛かりが分かります。
- ドメインリスクスコアすべてのドメインに0〜100のリスクスコアが付き、調査の優先順位を決められます(仕組みは「Domain Risk Score」)。
- 広範な履歴データ20年以上のWHOIS履歴、複数のソースを集約したパッシブDNS、2021年10月以降の変化を記録する Domain History で、現在の記録からは消えている攻撃者の痕跡を追えます。
- IrisQL検索条件をテキストで書けるクエリ言語です。2026年1月にUIで、5月にAPIで使えるようになりました。複雑な条件の検索を保存・共有しやすく、APIやSplunkからも同じ書き方で検索できます。同じ項目の条件を並べると、いずれかに当てはまるドメインも探せます。
- 可視化と共有調査で判明したインフラ間のつながりをグラフで可視化し、調査結果をチーム内で共有したり、CSVで出力したりできます。
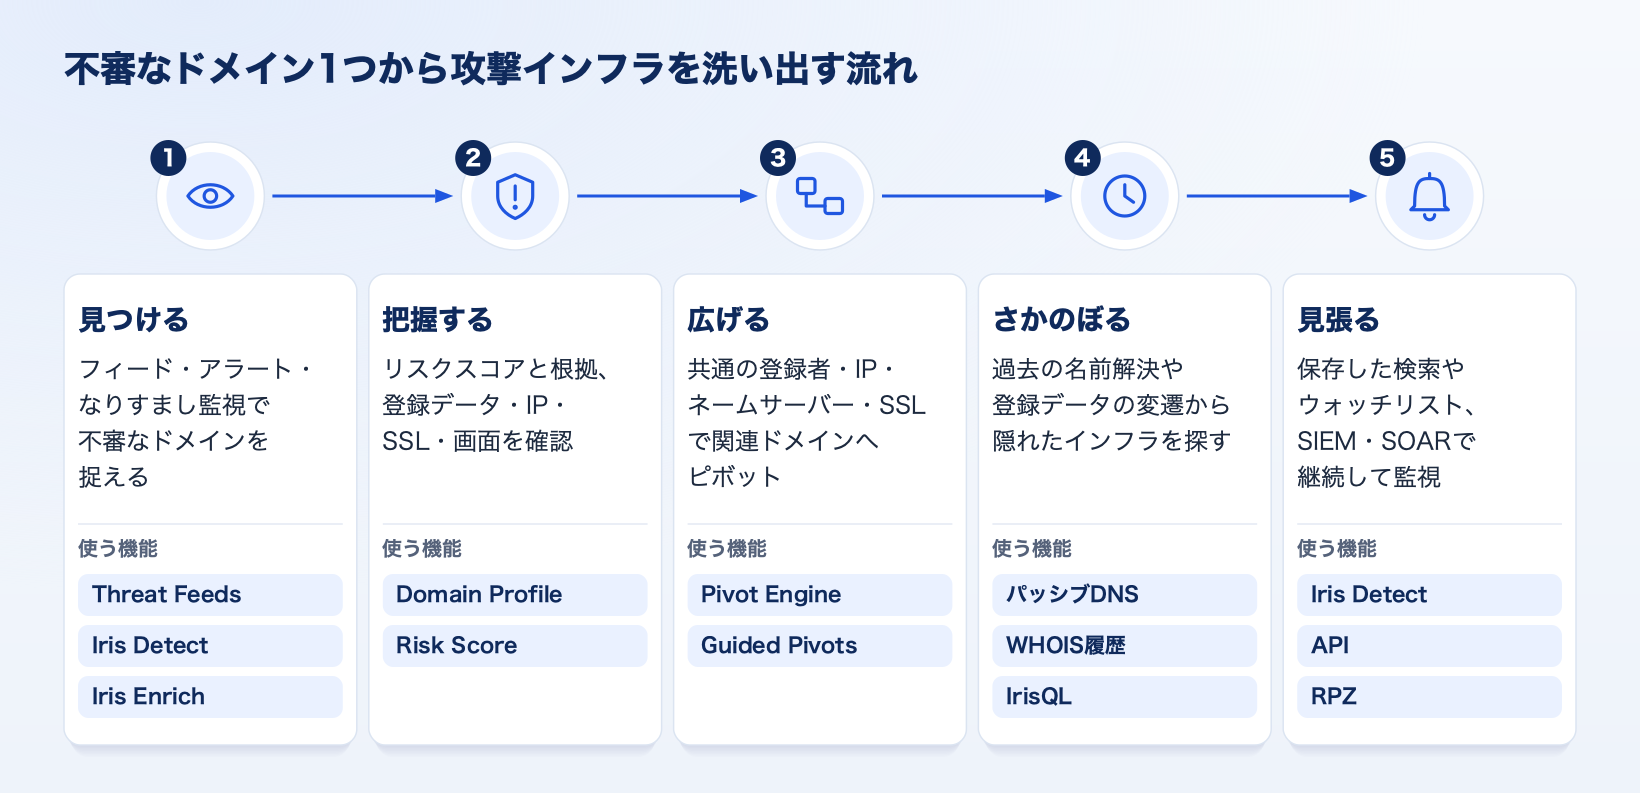
各段階で使う機能は当社が整理したものです。1〜5を繰り返し、1つのドメインから攻撃者のインフラ全体を把握します。
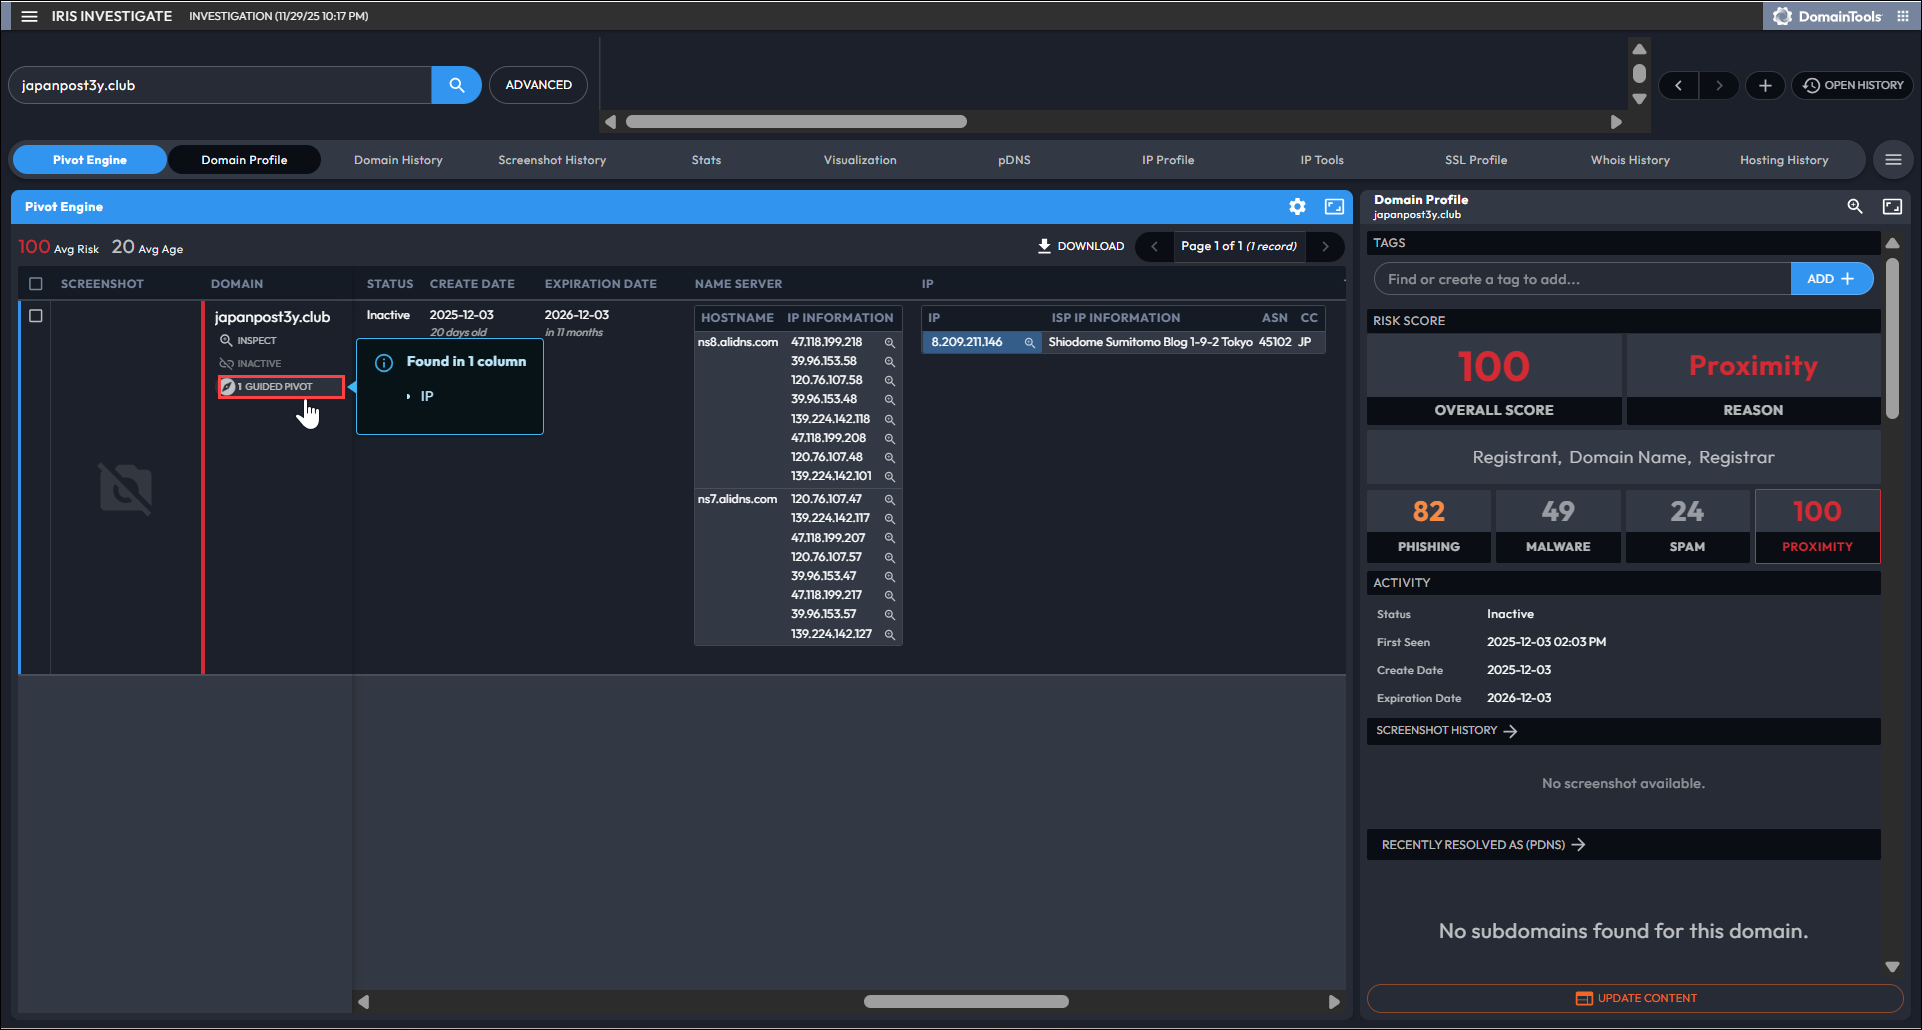
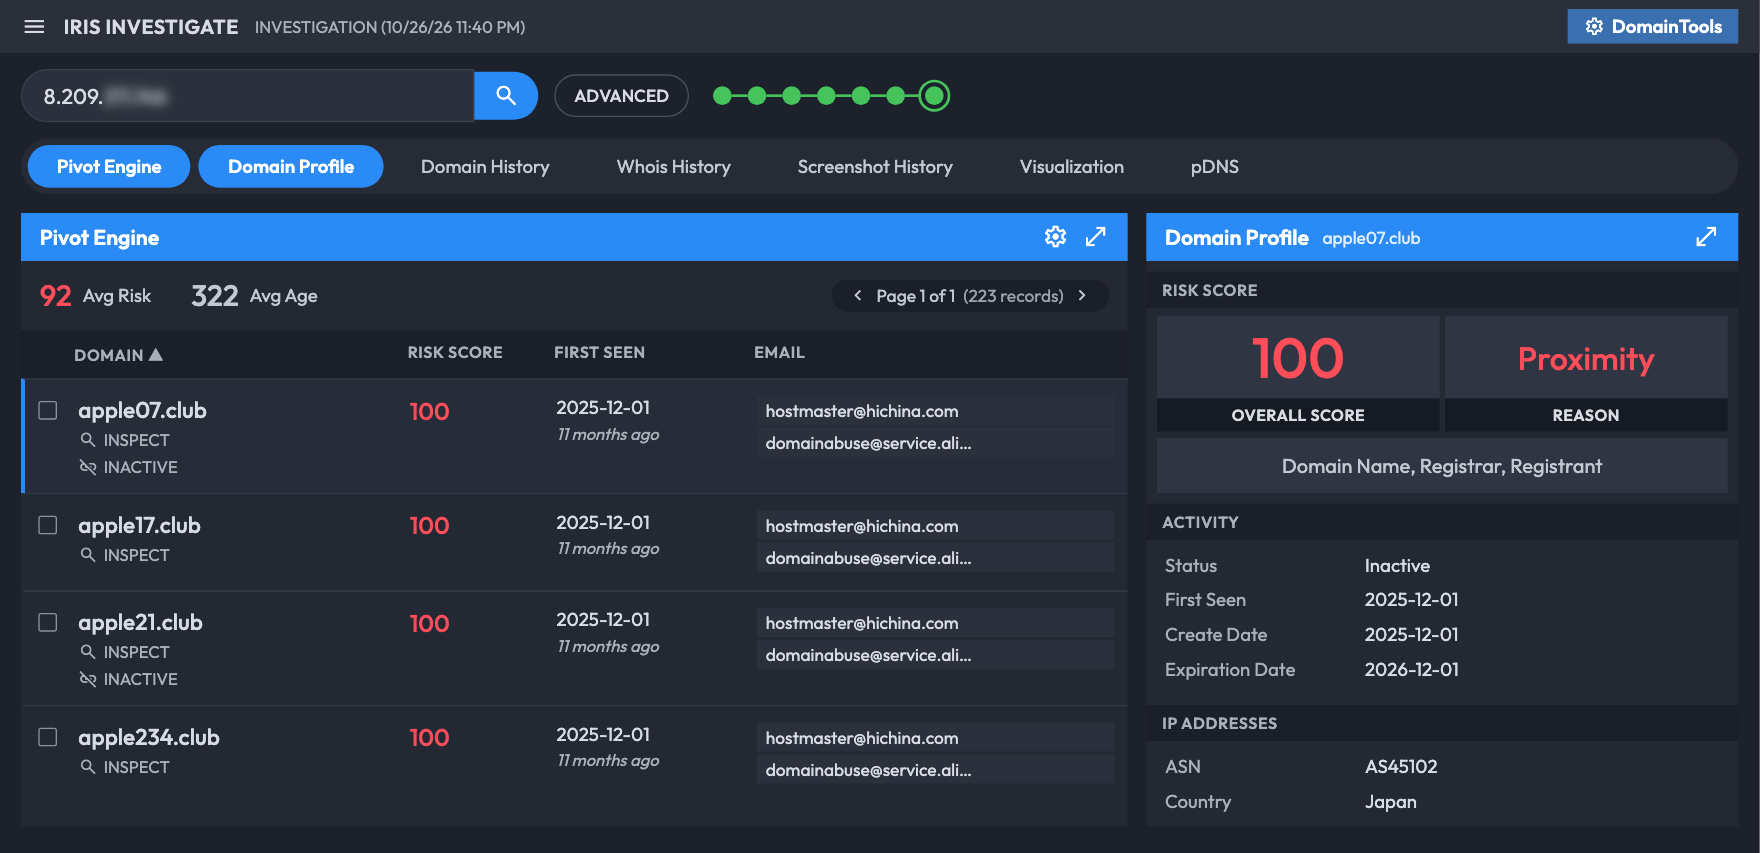
ピボットエンジンを使った検索結果の例。ドメインからメールアドレスやIPアドレスなどへピボットすると、関連するドメインや高リスクのドメインをすばやく特定し、攻撃インフラのつながりを可視化できます。
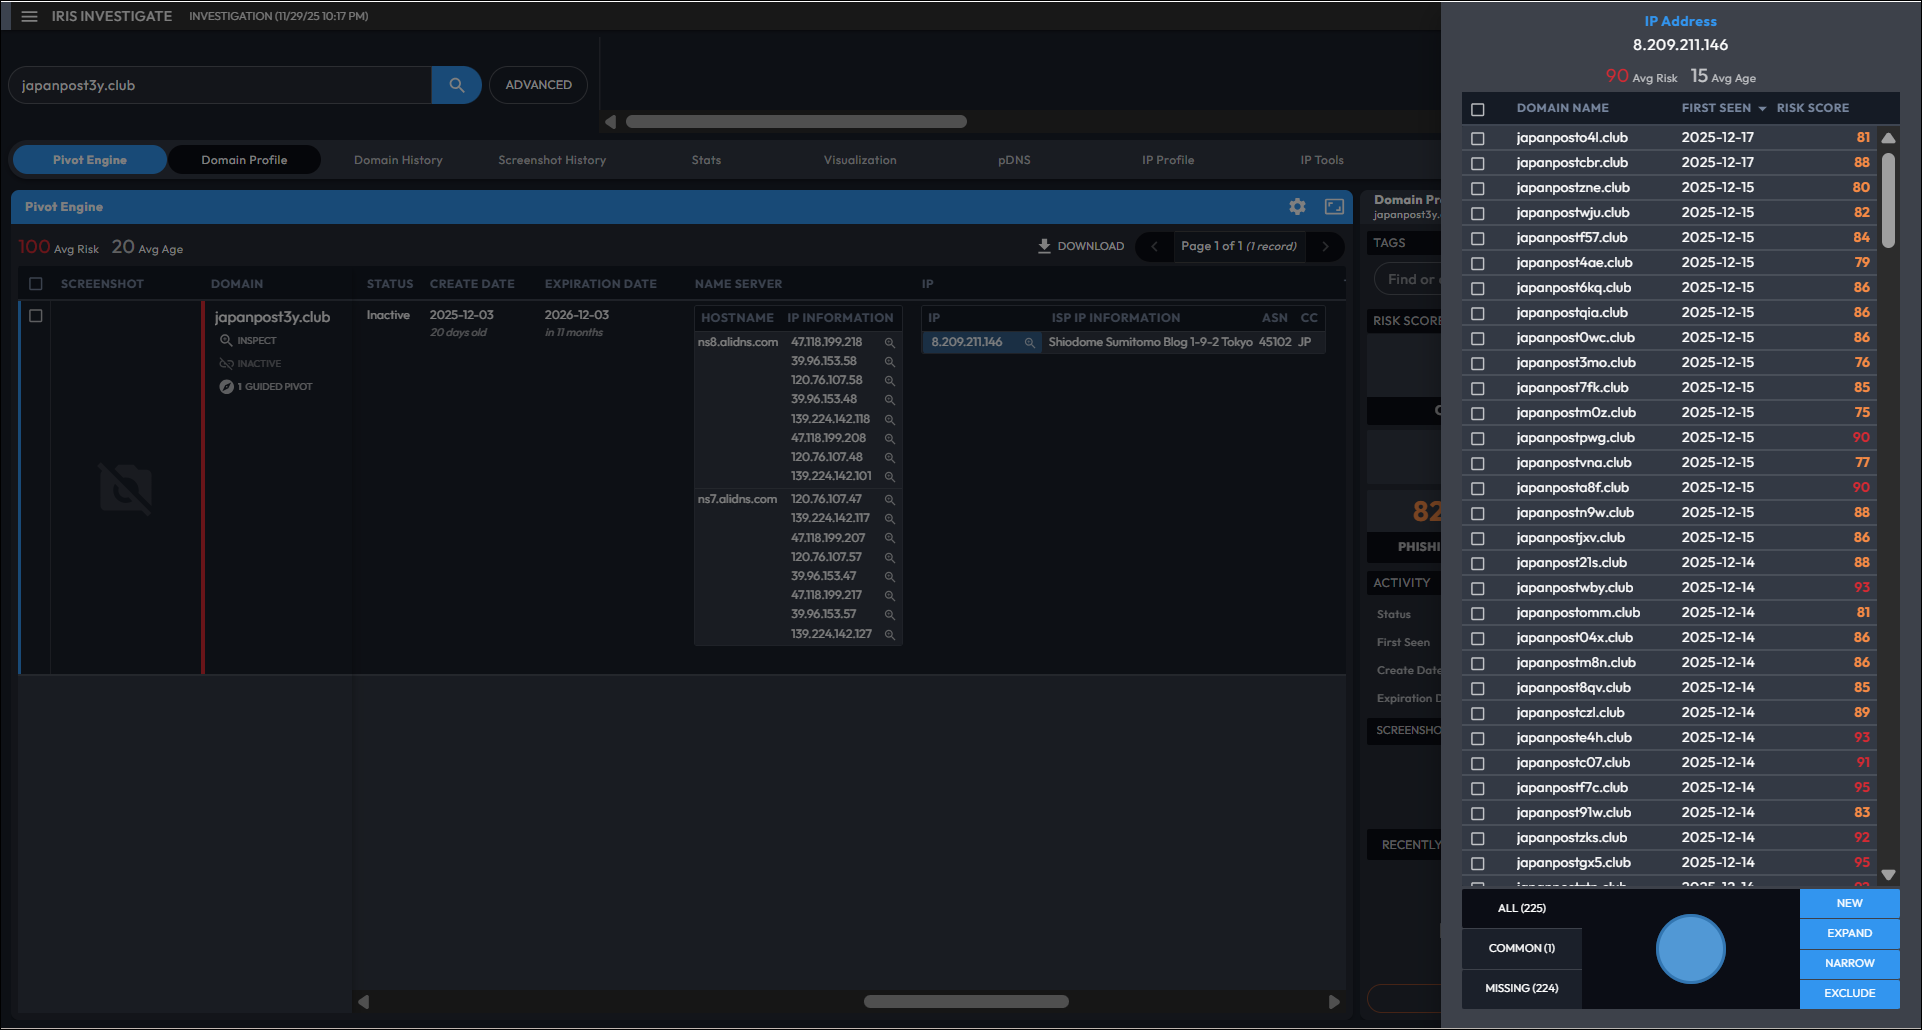
フィッシングが疑われるドメインを起点にした調査の例。ドメイン間で共通する属性(IP、WHOIS、SSLなど)が「GUIDED PIVOT」として表示され、該当する情報が画面上でハイライトされます。
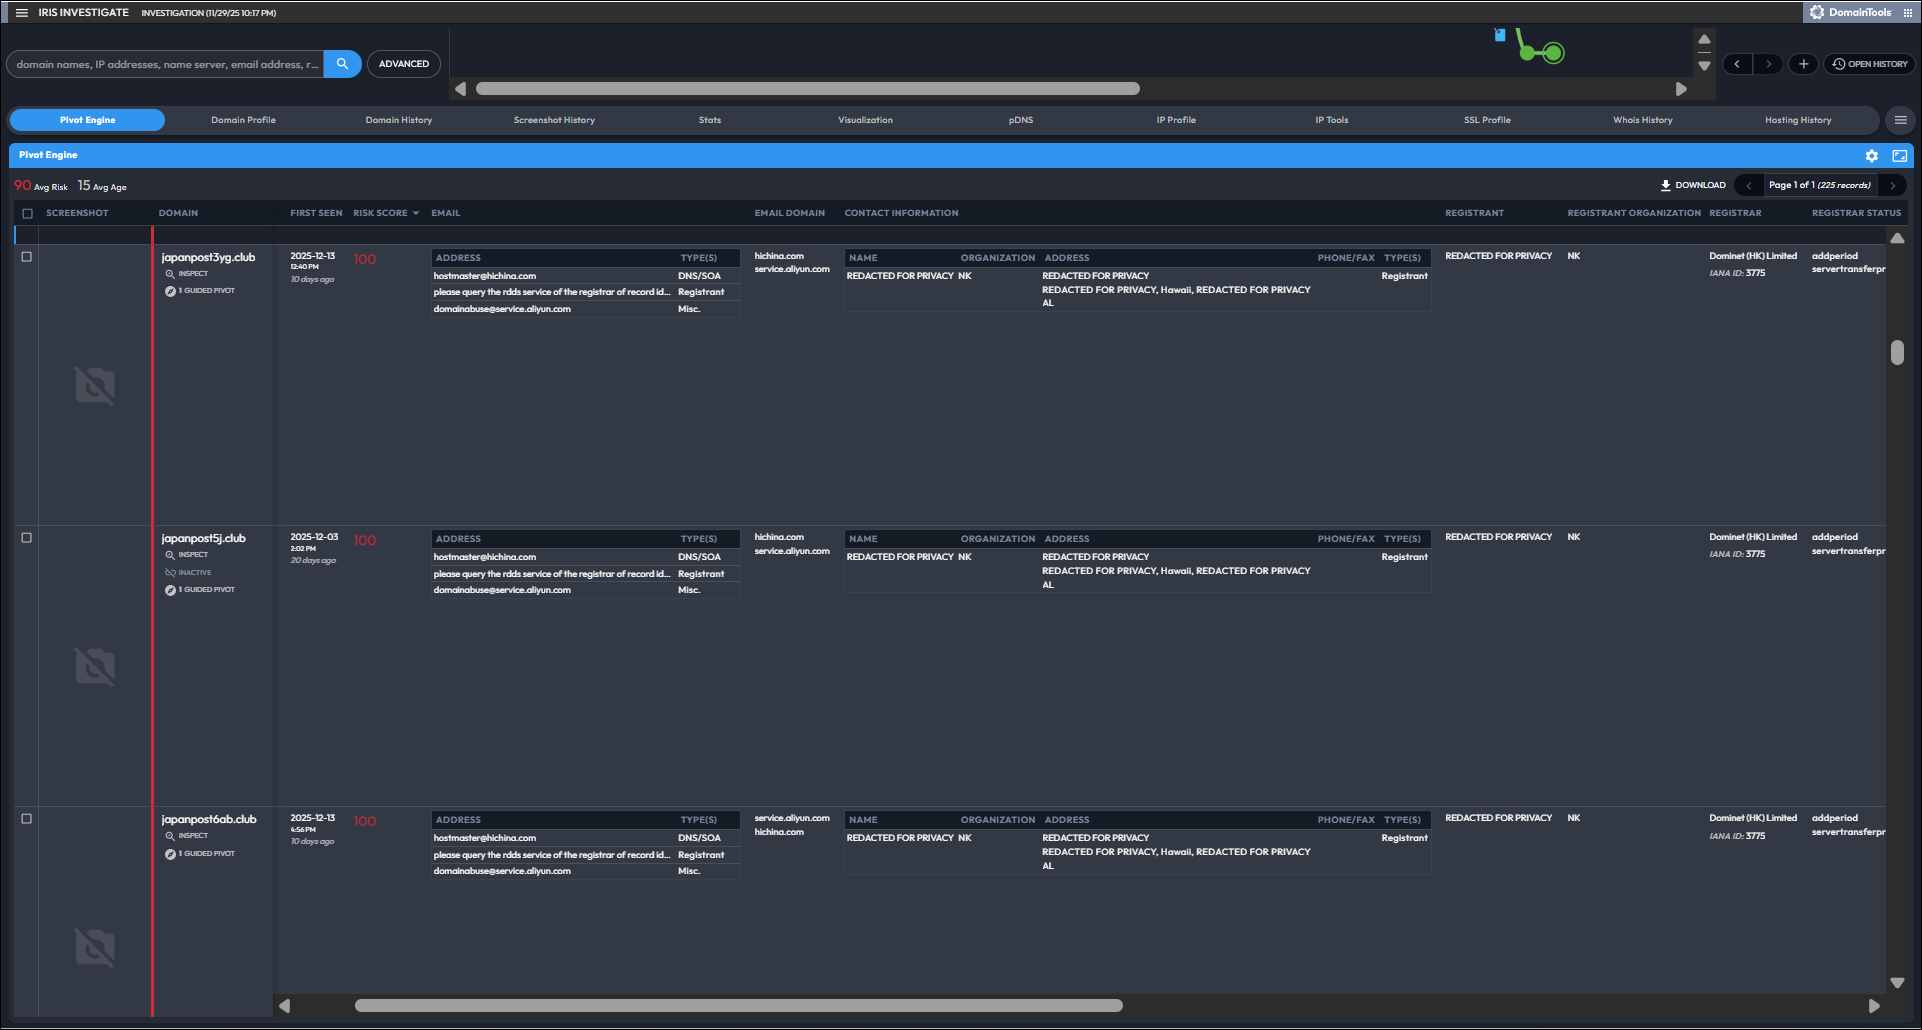
GUIDED PIVOT の情報(この例ではIPアドレス)を起点にピボットし、同じインフラで使われているほかのドメインを一覧で確認します。1つのドメインへの対応にとどまらず、攻撃に使われているインフラ全体を把握できます。
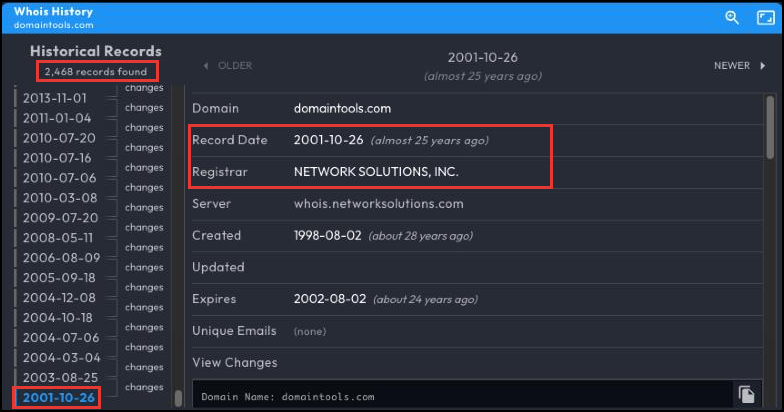
Whois History のパネル(domaintools.com の例)。2,468件の記録があり、最も古い2001年10月26日の記録では、登録事業者が現在と異なる Network Solutions だったことが分かります。
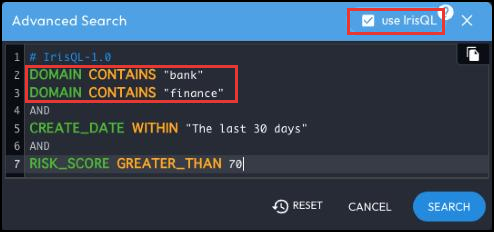
IrisQL で検索条件を書いた例。同じ項目を並べた2行目と3行目は「いずれか」、AND でつないだ条件は「すべて」を満たすドメインを探します。
Iris Enrich
Iris Enrich は、SIEMやSOARなどに、DomainToolsのドメインインテリジェンスを統合するためのAPI専用モジュールです。SOCで日々発生する大量のアラートやログに含まれるドメインに自動で情報を付与(エンリッチメント)し、トリアージの自動化と高速化を実現します。
主な機能
- 大量のドメインへの一括付与1回のリクエストで最大100ドメインに、リスクスコア、登録データ(WHOIS/RDAP)、IPアドレス、DNS、Webサイト、SSL証明書の情報をまとめて付与します。Iris Investigate とは別のクォータで動くため、調査用のクォータを使いません。
- リスクスコアによる自動化すべてのアラート内のドメインにリスクスコアを付与します。これにより、「リスクスコアが90以上のドメインを含むアラートのみを即時ブロックする」といった自動化ルールを構築できます。
- 正引き専用のAPIIris Enrich は、ドメイン名を指定して情報を引く正引き専用のAPIです。IPアドレスやメールアドレスから関連ドメインを探す逆引き・ピボットや、該当するドメイン数の集計には、Iris Investigate API や Reverse WHOIS API を使います。
- セキュリティ製品との統合Splunk、Microsoft Sentinel、Cortex XSOAR などの連携アプリから使えます(連携)。
Iris Detect
Iris Detect は、インターネット上の不正ドメインの検出、監視、対応を行うためのツールです。ブランドのなりすましやフィッシングなどの悪意あるドメインを迅速に発見し、リスク評価から対策の自動化までをサポートします。
主な機能
- 迅速なドメイン検出指定したキーワードに基づき、完全一致だけでなく、タイポ(入力ミス)や類似文字(ホモグリフ)を使った「なりすましドメイン」を、ファジーマッチングでほぼリアルタイムに発見します。ファジーマッチングの対象は5文字以上のキーワードです。
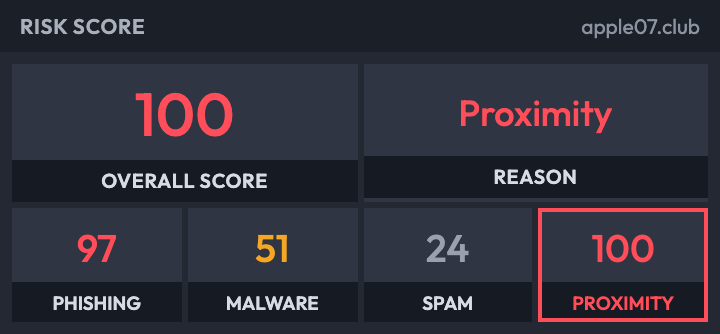
- リスクスコアリング発見されたドメインには、Domain Risk Score と、Phishing・Malware・Spam・Proximityの各スコアが付き、優先して対応すべき脅威をすぐに特定できます。リスクスコアの帯で絞り込むこともできます。
- 継続的なインフラ監視要注意ドメインをウォッチリストに追加すると、IPアドレス、ネームサーバー、メールサーバー、レジストラなどの変更を継続的に監視します。ドメインのWebサイトのスクリーンショットも毎日自動で取得し、見た目の変化も記録します。検知結果はCSVやSTIX 2.0で書き出せます。
- 対応悪意あるドメインを Google Web Risk へ報告できます。Googleが悪性と判断すると、そのドメインは世界中のChromeでブロックされます。APIを通じて自社のセキュリティ製品と連携し、防御を自動化することもできます。DomainTools社を通じてテイクダウンを依頼することも可能です(別途契約)。
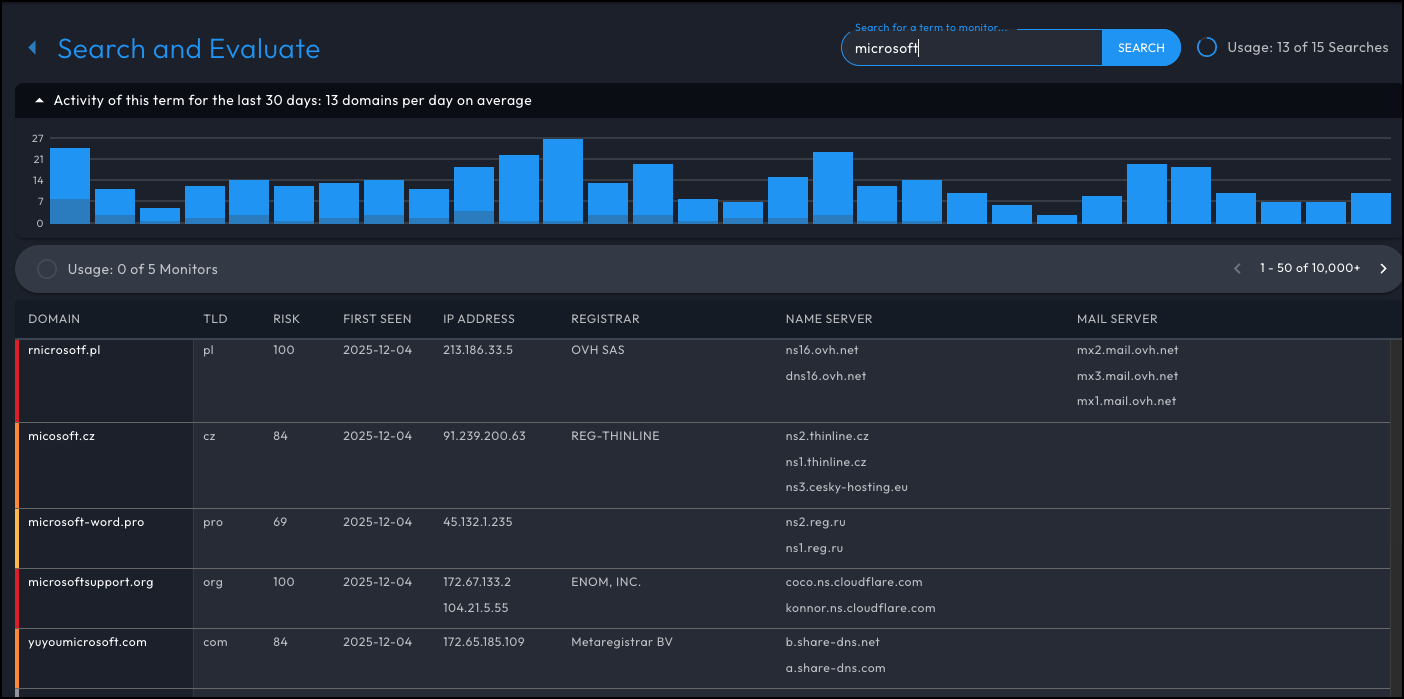
「microsoft」で検索した結果の例。見間違えやすいフィッシングドメインを確認できます。
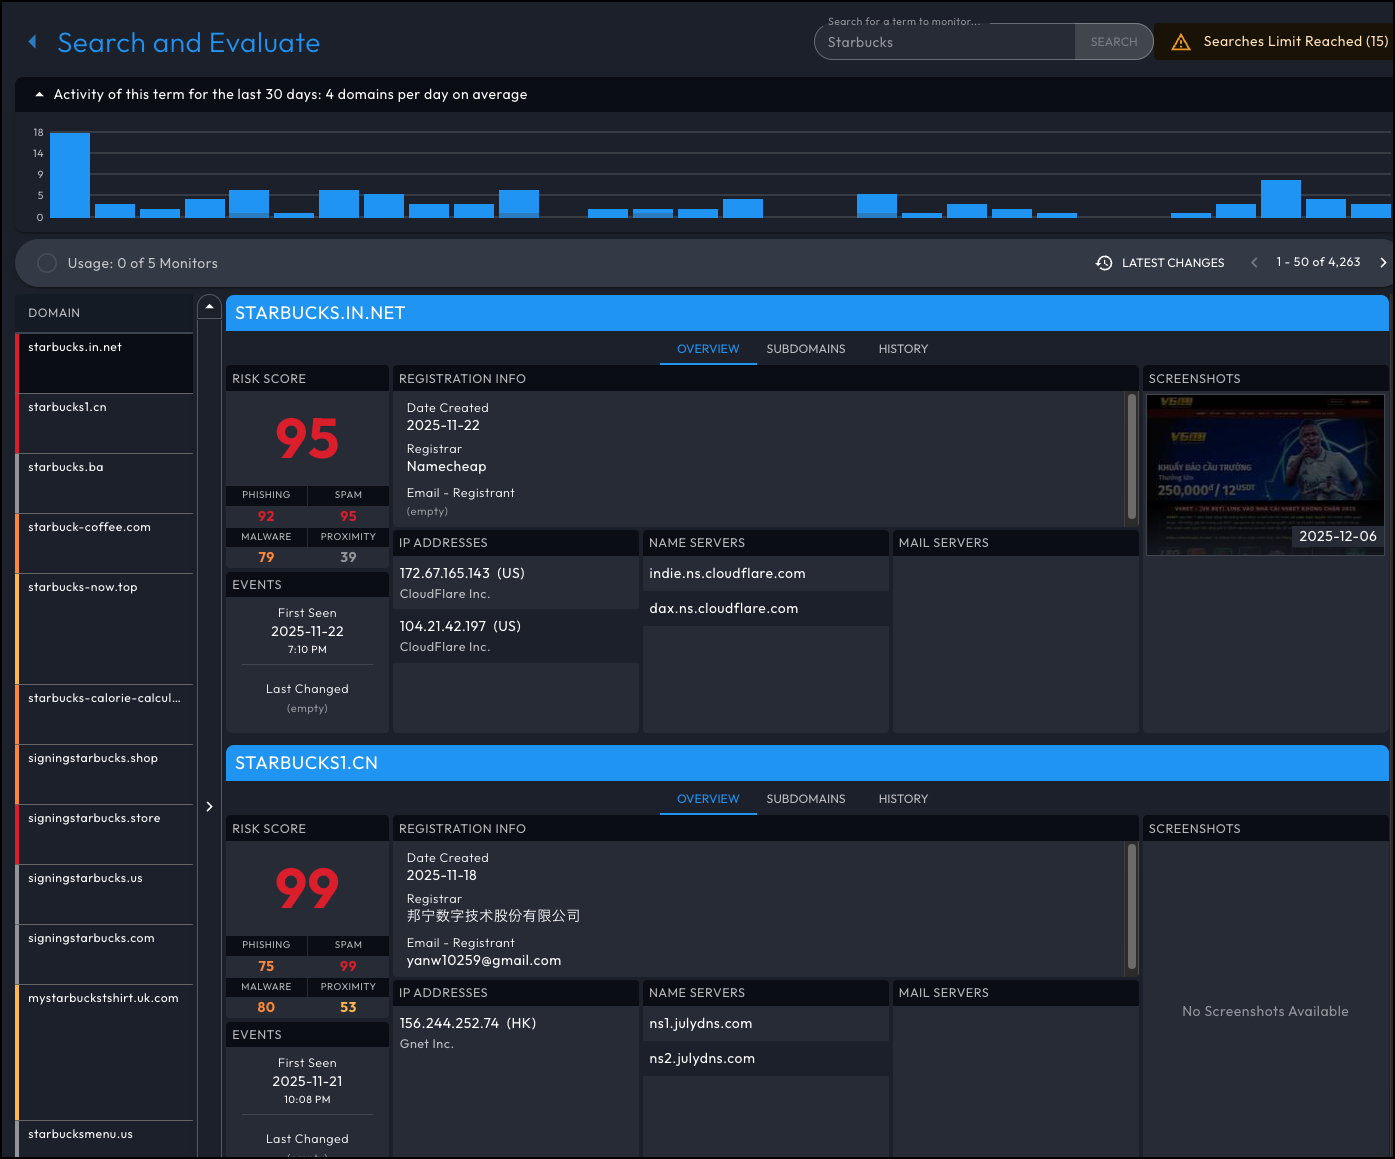
「Starbucks」で検索した結果の例。詳しく調べたいドメインをクリックすると、Webサイトのスクリーンショットやリスクスコアを確認できます。
Farsight DNSDB
Farsight DNSDB は、世界中に置いた400以上のセンサーでDNSの名前解決を観測して蓄積したパッシブDNSのデータベースです。2010年6月からの3,000億件以上の記録があり、「このドメインは過去にどのIPアドレスで名前解決されていたか」「このIPアドレスにはどのドメインが向いていたか」を、期間を指定して検索できます。APIで自社のシステムやSIEM・TIPに組み込み、大量の検索を自動で回す使い方が中心です。
- 正規表現やワイルドカードでの検索Flexible Search で、ドメイン名やレコードの値を正規表現やワイルドカードで検索できます。攻撃者が命名規則を使い回すドメインをまとめて見つけるのに役立ちます。
- API、Web UI、オンプレミス版大量の検索や他システムとの連携にはAPI(バージョン2)を使います。個別の確認には、Web UIの DNSDB Scout(ブラウザ、Chrome・Firefoxの拡張機能)が使え、Iris Investigate へそのままピボットできます。検索の内容を社外に出さずに使える、オンプレミス版のExportもあります。
- Iris Investigate との使い分けIris Investigate のパッシブDNSパネルは、複数のソースを集約して調査の流れの中で表示します。期間の指定、IPアドレスからの逆引き、正規表現での検索など、パッシブDNSそのものを深く掘り下げるときは Farsight DNSDB を使います。
2026年2月以降の新規契約では、DNSDB API は Integration & Enrichment プランに含まれます(プラン)。
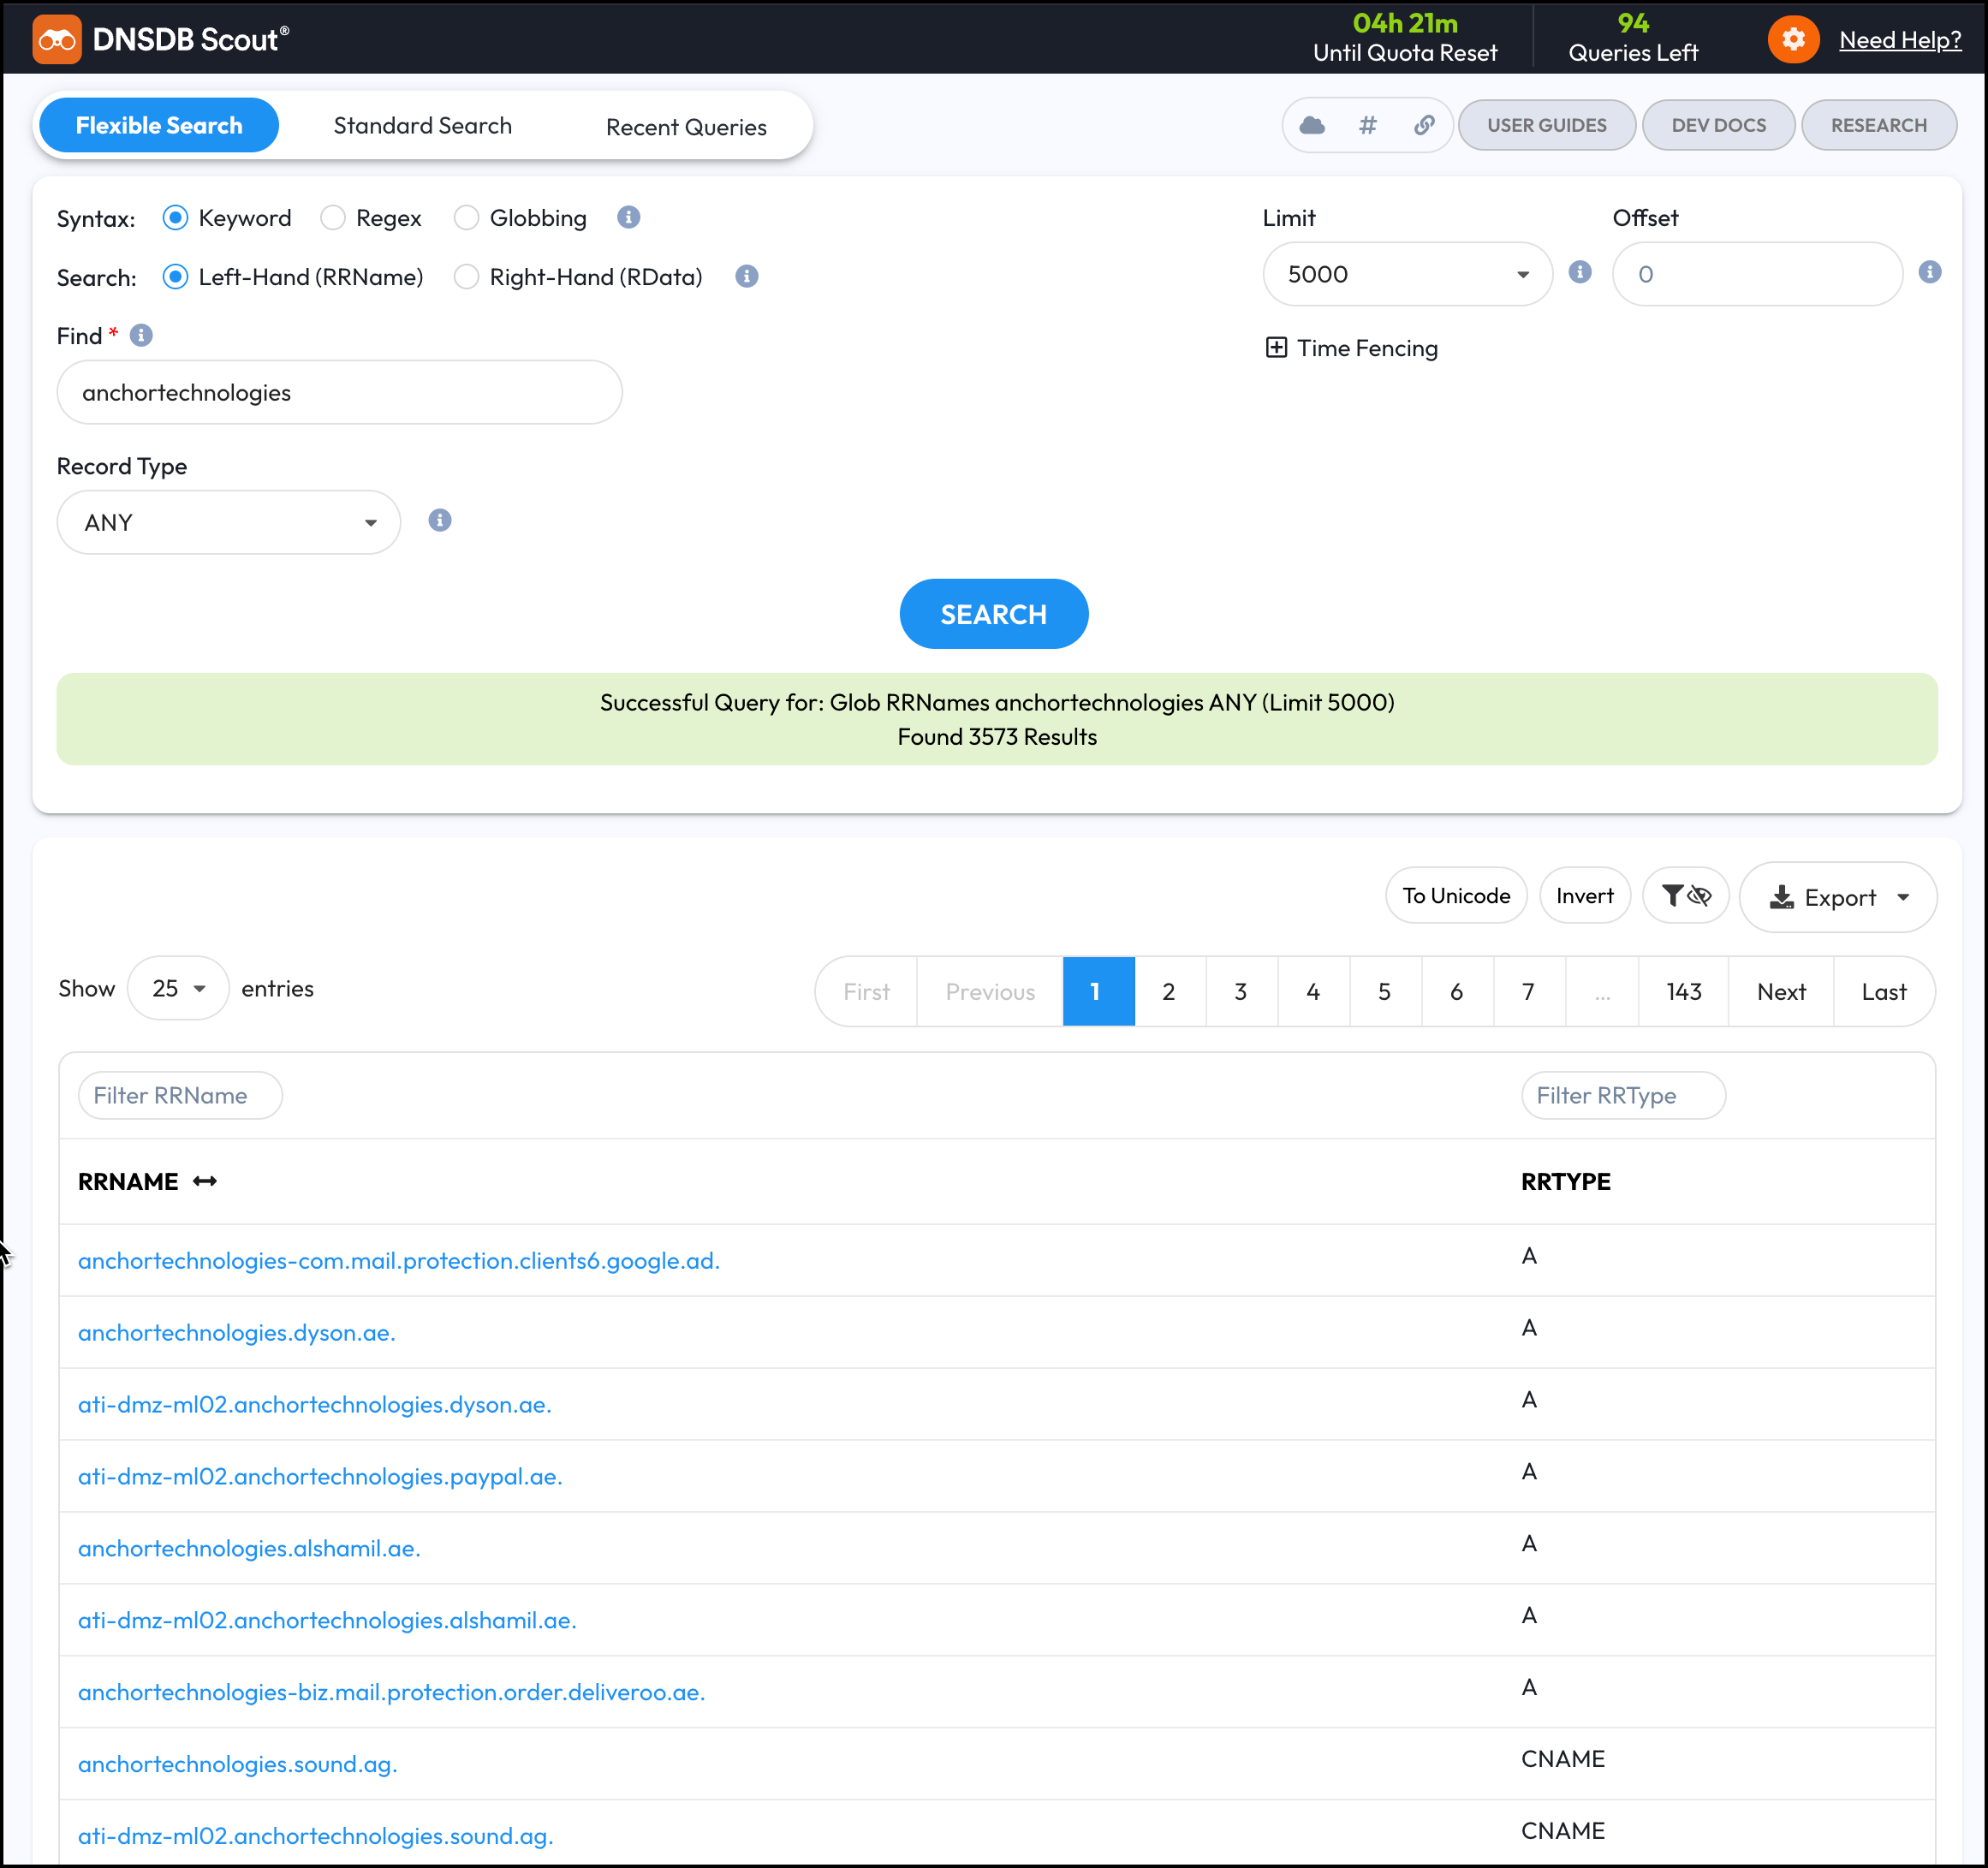
Farsight DNSDB Scout の検索画面の例。
 関連製品Farsight DNSDBパッシブDNSで何が分かるか、API・DNSDB Scout・Exportの使い分けと、プランをまとめています。
Real-Time Threat Feeds
Real-Time Threat Feeds は、危険なドメイン・IPアドレスや、新しく現れたドメインのリストを、SIEM、TIP、ファイアウォール、DNSリゾルバーに配信するサービスです。2026年5月にIPアドレスのフィード2種類が加わり、8種類になりました。
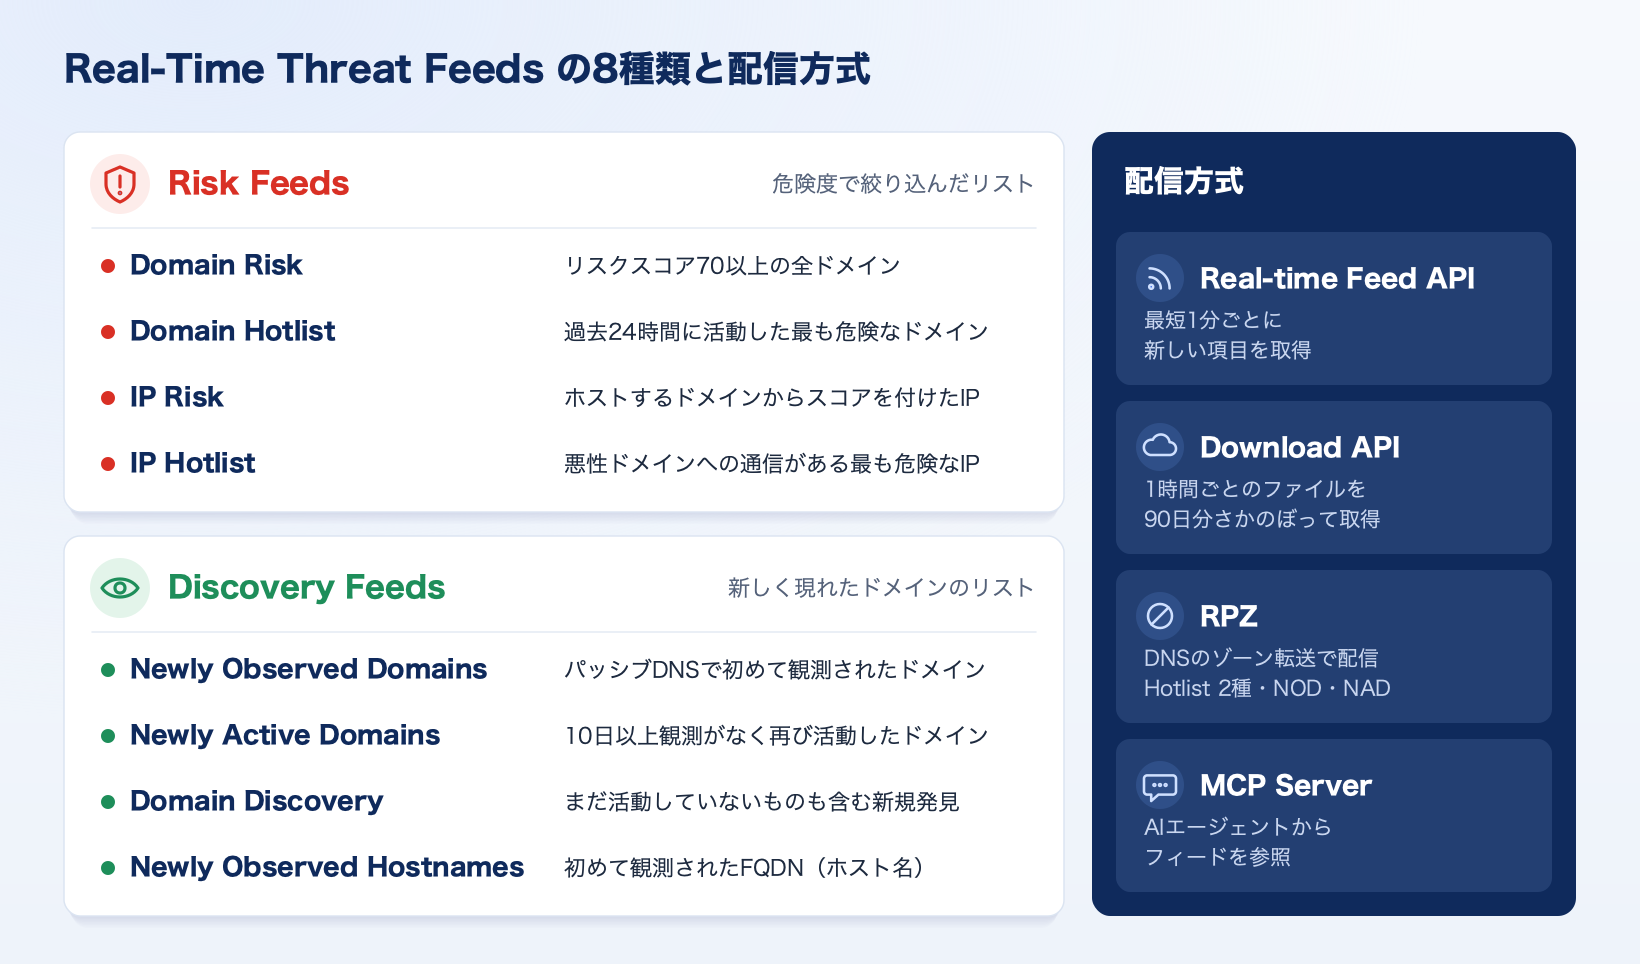
Discovery Feeds は、登録日ではなく、パッシブDNSで名前解決が観測されたことを基準にしています。登録されただけのドメインではなく、実際に動き出したドメインを捉えられます。
RPZ(Response Policy Zone)に対応したDNSリゾルバーに取り込めば、リストにあるドメインへの名前解決を、ネットワーク全体でまとめて止められます。
単機能のツールとAPI
Iris の各製品とは別に、WHOIS の記録やネームサーバーからドメインを1件ずつ引く、単機能のツールとAPIがあります。Investigation プランには Enterprise Web Tools を、Integration & Enrichment プランには下の4つのAPIを、追加オプションとして足せます(料金とプラン)。
| ツール・API | できること |
|---|---|
| WHOIS History API | ドメインの過去の WHOIS の記録を、新しいものから順に取得します。1回のリクエストで最大100件まで取得し、続きは次のページとして取得します。 |
| Reverse WHOIS API | メールアドレスや会社名など、登録者を表す語を指定して、WHOIS の記録にその語を含むドメインを一覧にします。今の記録だけか、過去の記録も含めるかを選べます。 |
| Reverse Name Server API | 同じネームサーバー(プライマリーまたはセカンダリー)を使うドメインを一覧にします。 |
| Parsed WHOIS API | ドメインまたはIPアドレスの範囲の最新の WHOIS の記録を、登録者、レジストラ、ネームサーバーなどの項目に分けて、JSONまたはXMLで返します。 |
| Parsed Domain RDAP API | ドメインの最新の RDAP の登録記録を、項目に分けたデータと元の記録の両方で返します。Parsed WHOIS API を補う API で、WHOIS に代えて RDAP で登録情報を出すレジストリ・レジストラに対応します。 |
| Enterprise Web Tools | Iris とは別の Web 画面(research.domaintools.com)で使う、WHOIS Lookup、Reverse WHOIS、Domain Report などの単機能ツールです。APIのキーを使わず、画面の操作で WHOIS の記録や履歴を調べられます。Domain Report では、WHOIS の記録をまとめて PDF にできます。 |
Domain Risk Score
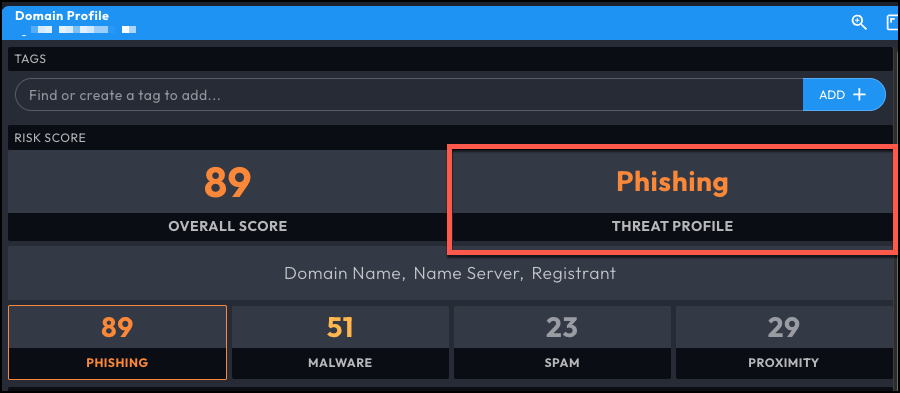
Domain Risk Score は、DomainToolsのすべての製品で使われる0〜100のスコアです。既知の悪性ドメインとのインフラ上の近さ(Proximity)と、機械学習による悪用目的の推定(Threat Profile)から算出します。
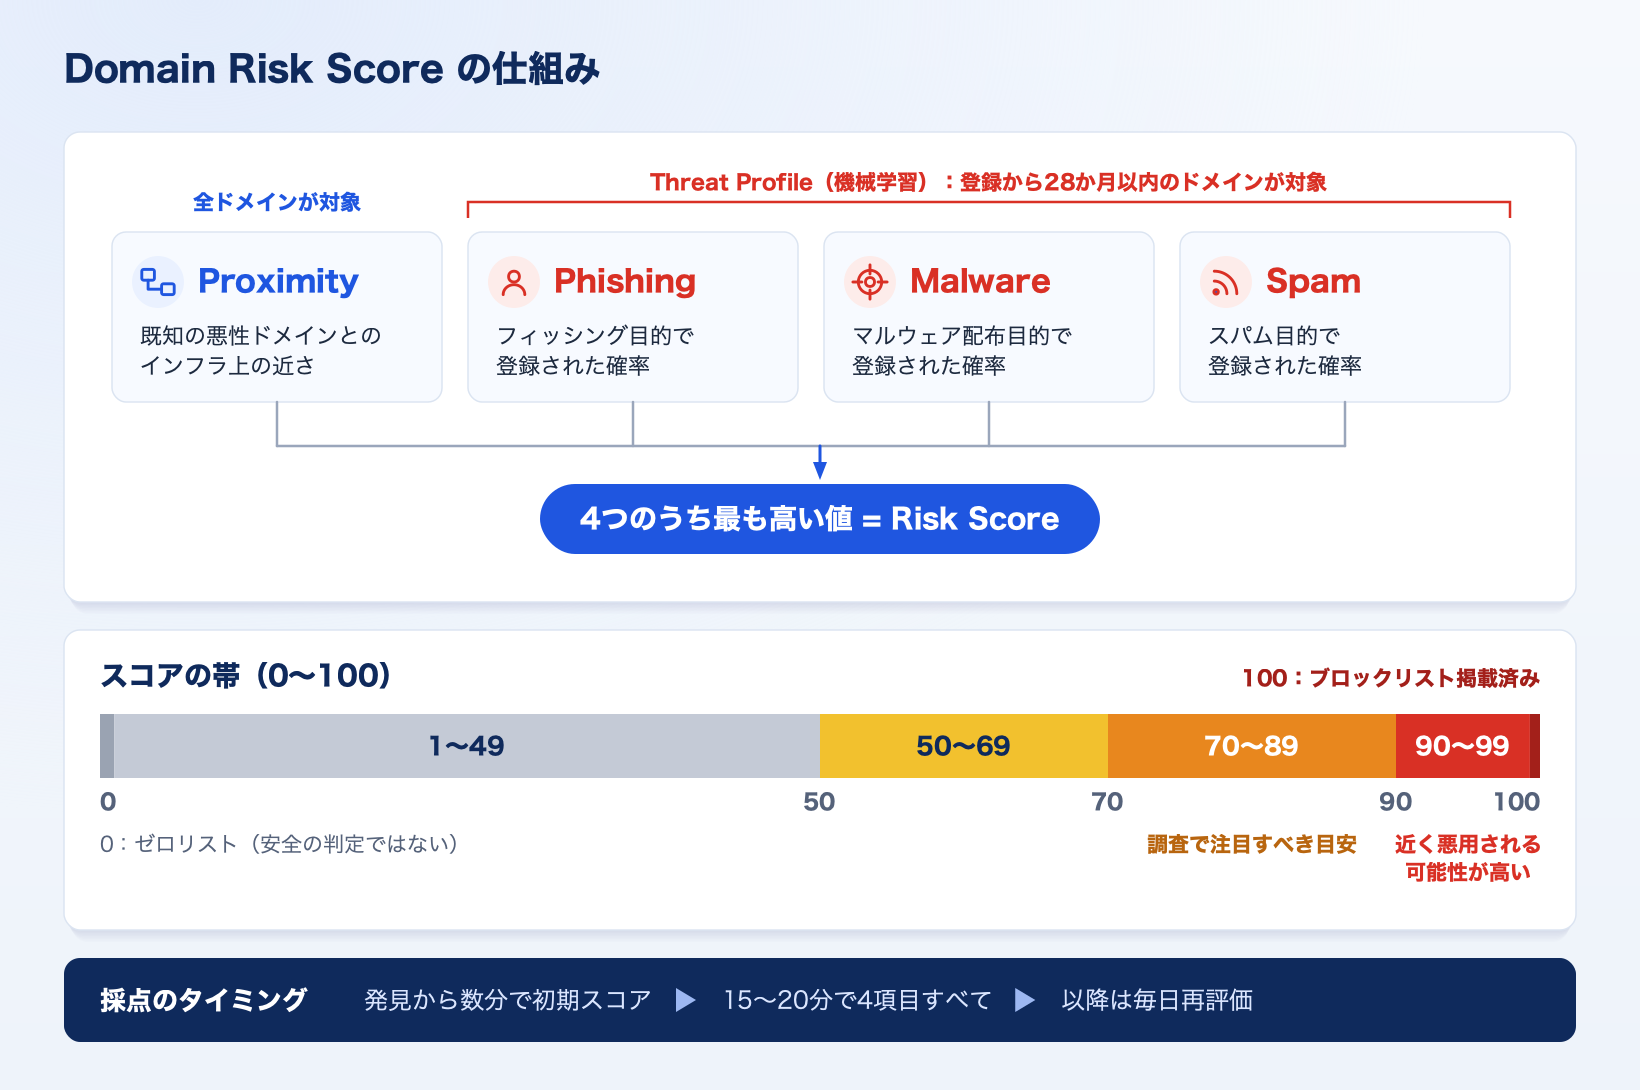
70以上が、DomainTools社の推奨する注目の目安です。0は悪性の根拠が見つかっていないという意味で、安全であることの判定ではありません。
スコアの根拠(ドメインの年数、ドメイン名の特徴、IPアドレス、ネームサーバー、登録者、レジストラなど)は、Risk Score Evidence として確認できます。Irisの各製品、Domain Risk Score API、Real-Time Threat Feeds、各種の連携アプリで同じスコアを使えるため、調査、アラート対応、ブロックの判断基準をそろえられます。
MCP Server
DomainTools MCP Server は、Claude、Gemini、ChatGPTなどのAIアシスタントやAIエージェントから、DomainToolsのデータを直接呼び出すための接続口です。MCP(Model Context Protocol)に対応したAIにつなげば、「このドメインのリスクと登録者を調べて」と頼むだけで、AIが必要な検索を組み立て、リスクスコア、登録データ、インフラ、パッシブDNSを横断して答えます。
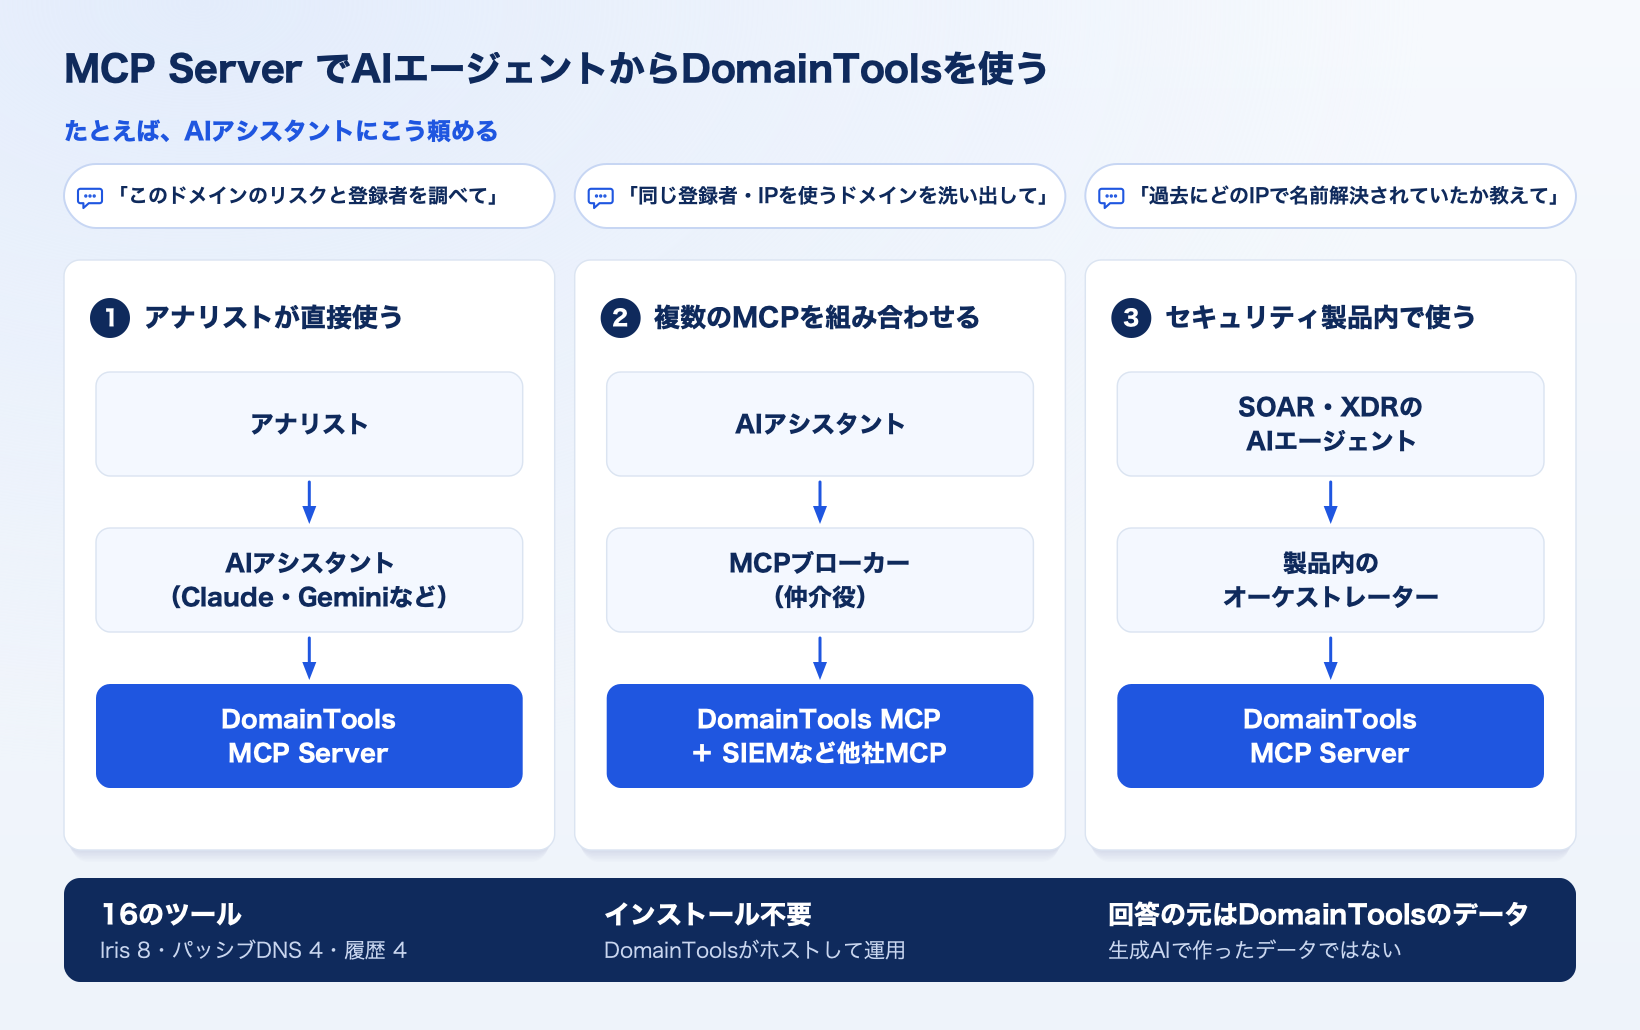
どの使い方でも、MCP Server はDomainTools社がホストして運用します。利用者がサーバーを用意する必要はありません。
- 調査を会話で進められるピボットや履歴の確認を、画面操作やクエリを書かずに、AIへの問いかけで進められます。DomainTools社の公式ブログでは、3回の問いかけで、1つの不審なドメインから同じ登録者に関連する47のドメインまで調査を広げた例を紹介しています。
- 16のツールをAIが使い分けるIris Investigate の検索・ピボット・評価(8)、パッシブDNSの検索(4)、登録データ・インフラ・Webサイトの履歴(4)を、AIが質問に合わせて選んで使います。IrisQLにも対応しています。
- 回答の元はDomainToolsのデータMCP Server が返すのは、DomainToolsのデータベースから組み立てたデータで、生成AIで作ったものではありません。AIが示したドメインやIPアドレスは、Iris Investigate で同じデータを確かめられます。
- SOCの自動化にも組み込めるSOARやXDRに組み込まれたAIエージェントから呼び出せば、アラートの調査からインフラの洗い出しまでを自動で進められます。
接続先のURLを設定するだけで使え、認証はAPIキーまたはOAuth 2.0です。MCP Server の利用には、MCP Server の権利に加えて、使う製品(Iris Investigate、Farsight DNSDB)の契約が必要です。
SIEM・SOAR・Maltegoなどとの連携
DomainToolsは、SOCで使われる主要なSIEM、SOAR、TIP、XDRに向けた連携アプリを提供しています。アラートに含まれるドメインの自動エンリッチ、プレイブックからの調査、フィードの取り込みを、使い慣れた画面のまま行えます。
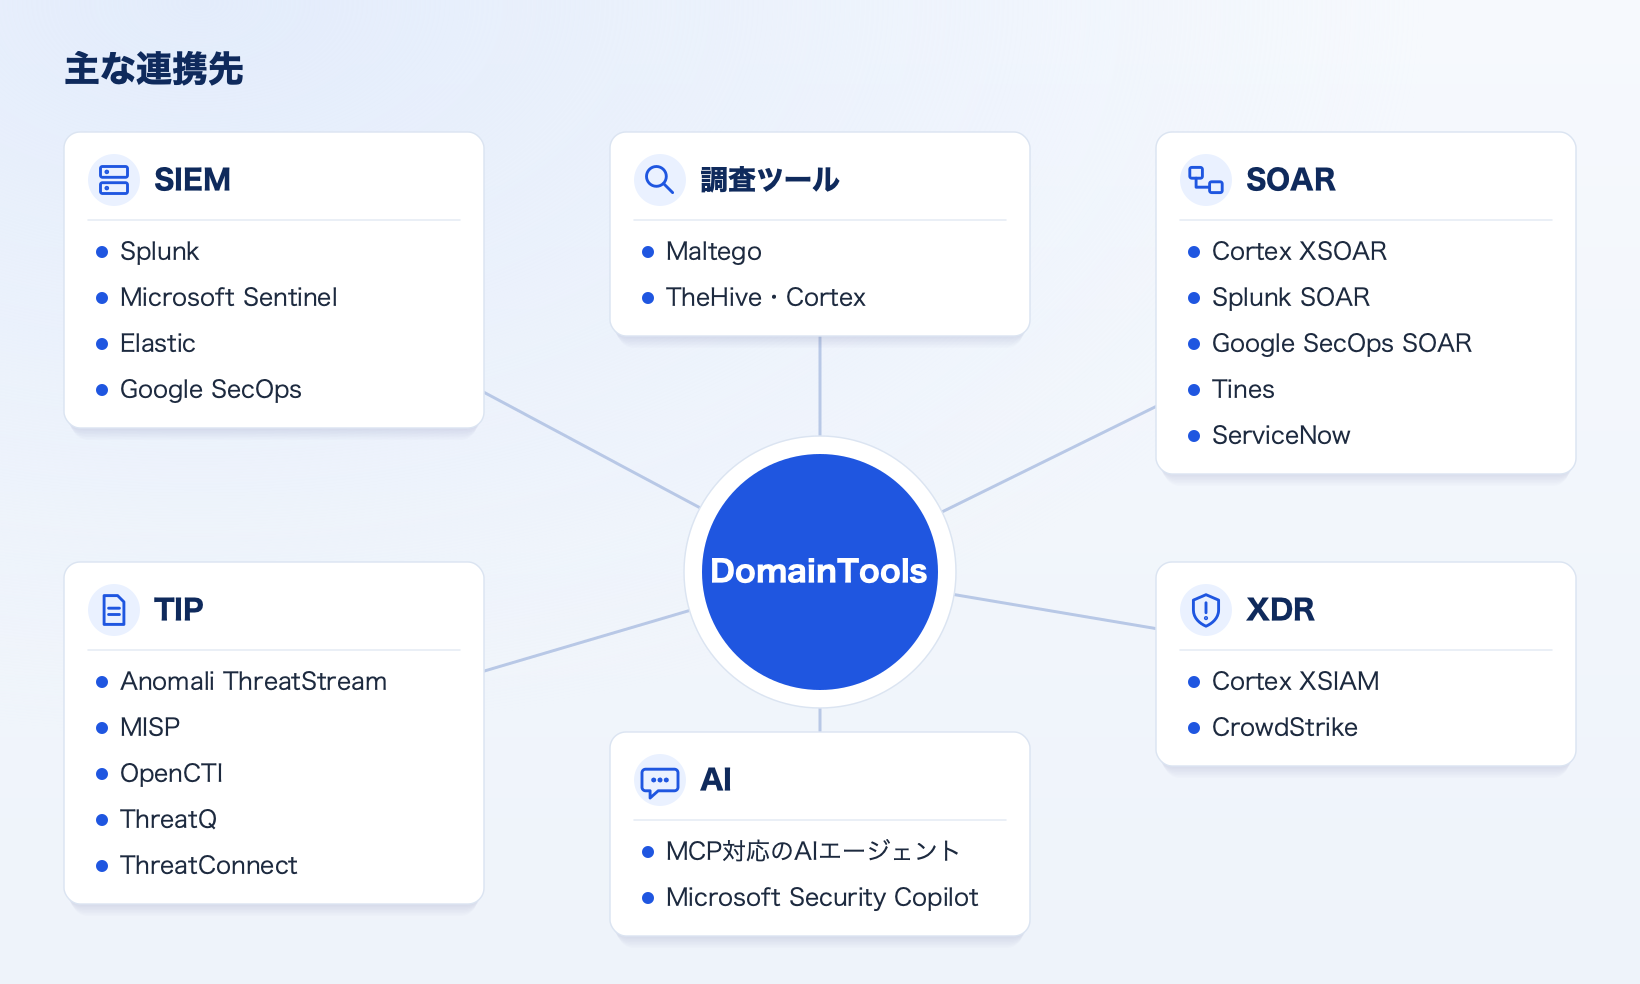
2026年10月時点の主な連携先です。連携アプリを使うには、それぞれが使うDomainToolsの製品(Iris Investigate API など)の契約が必要です。
| 連携先 | 主な内容 |
|---|---|
| Splunk | DomainTools App for Splunk で、Irisの3製品、Farsight DNSDB、Real-Time Threat Feeds を使えます。IrisQLでの検索や、IP Risk・IP Hotlist の取り込みにも対応しています。 |
| Microsoft Sentinel | Iris と Farsight DNSDB のプレイブックで、インシデントに含まれるドメインを自動で調べます。Real-Time Threat Feeds を取り込むコネクタもあります。 |
| Google SecOps | SOARのプレイブックから、Iris Investigate による調査、WHOIS履歴、RDAPの登録データを取得できます。 |
| Cortex XSOAR・XSIAM | Iris Investigate と Iris Enrich によるエンリッチと、Real-Time Threat Feeds の取り込みに対応しています。 |
| Maltego | Iris Investigate、WHOIS・WHOIS履歴、RDAP、Farsight DNSDB のトランスフォームで、ドメインとIPアドレスのつながりをグラフ上で広げられます。 |
| MISP・OpenCTI・Anomali ThreatStream | TIPに取り込んだ指標を、Iris Investigate のデータでエンリッチします。 |
連携先の一覧は、DomainTools社の連携先の一覧(英語)で確認できます。
トライアルも可能です。お試しになりたい内容を、事前にうかがいます。
参考情報
■ ケーススタディ:2020年に発覚した大規模なサイバー攻撃「SolarWinds SUNBURST」への対応
DomainToolsとMaltegoがどのようにして悪意のある活動を特定したかのケーススタディです。FarsightのPassive DNSデータを使用し、過去のDNSデータを基に、SUNBURST攻撃に関連するサブドメインやIPアドレスを追跡しました。主な内容は以下の通りです。
- Passive DNSデータを活用することで、SUNBURST攻撃に関与したサブドメインとIPアドレスの関連性を確認でき、攻撃者のインフラを特定することができました。
- C2(コマンド&コントロール)通信を分析し、Microsoftが対応する前、さらにはSolarWinds攻撃が公表される前の通信活動を調査しました。これにより、攻撃の初期段階を追跡することが可能になりました。
- DomainToolsとMaltegoの統合によって、ドメインとIPアドレスの相関関係を分析し、過去や将来にわたる脅威の特定が容易になりました。
これにより、調査官は攻撃者のインフラを再構築し、従来の方法では見逃される可能性のあったIoCを特定することができました。
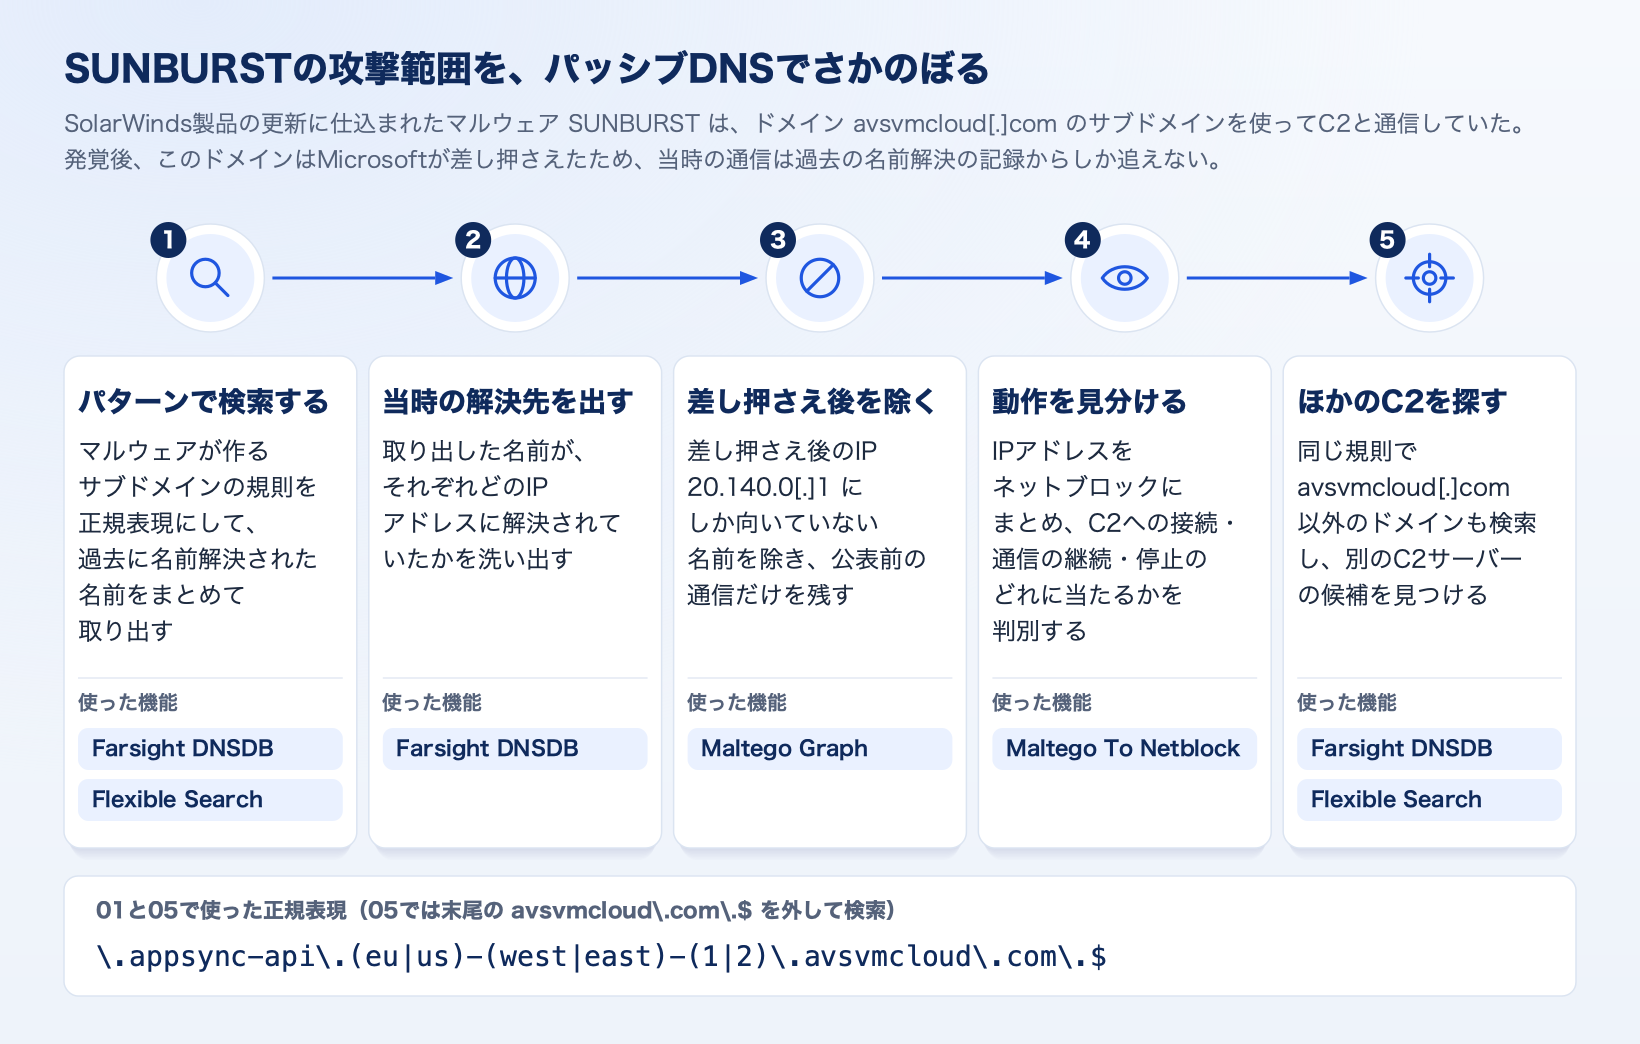
ケーススタディの調査の流れ。Microsoftがドメインを差し押さえた後は、当時の通信を追う手段がパッシブDNSの記録だけになります。
■ DomainTools Investigations(DTI)
DomainTools社の調査チームが、国家の支援を受けた攻撃グループやフィッシングキャンペーンの攻撃インフラを分析したレポートを公開しています。DomainToolsのデータで攻撃インフラをたどる実例として参考になります(英語)。
FAQ
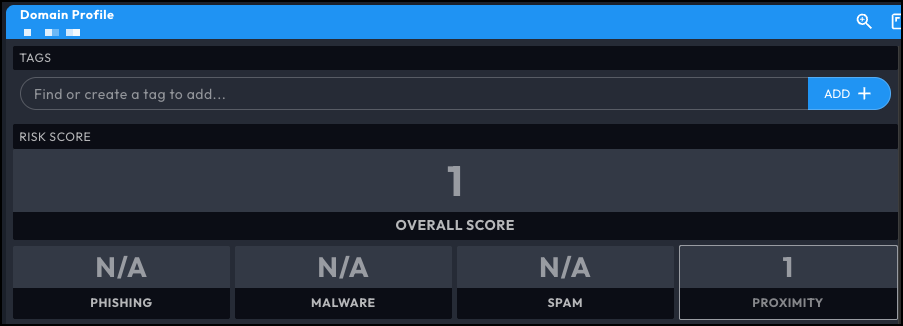
- Risk Scoreについて、「Threat Profile」や、Malware / Phishing / Spam のスコアが表示されているものと、そうでないものがあるが、なぜか?
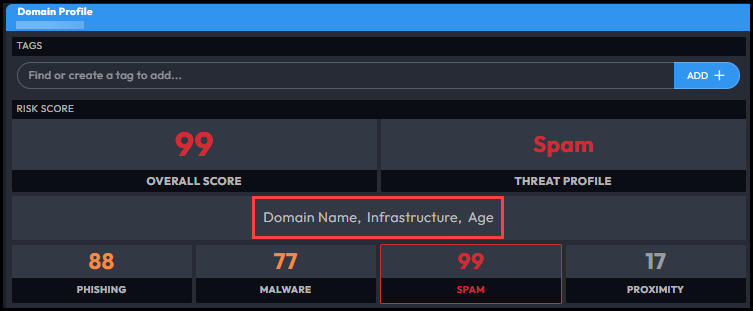
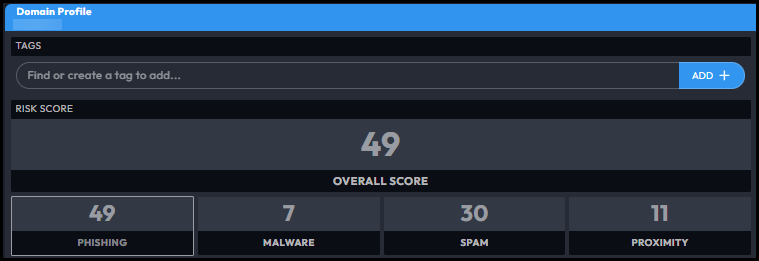
- Risk Score Evidenceとは何ですか?また、表示されるドメインとそうでないドメインの違いは何ですか?
- クォータとは何ですか?どのような操作で消費され、いつリセットされますか?
- ユーザーの追加や権限設定はどのように行いますか?
- Iris Investigate のUIとAPIで取得できる情報は同じですか?
- 利用できるユーザー数に上限はありますか?