



































AbuseIPDB とは
AbuseIPDBは、不正アクセスやスパム、ブルートフォース攻撃、ポートスキャンなどに使われたIPアドレスを、利用者からの報告で集めているデータベースです。世界中のサーバー管理者やセキュリティ担当者が、自組織で観測した攻撃元を報告しています。その蓄積をもとに、IPアドレスごとに悪用されている可能性をスコアで示します。
基本の使い方は、ファイアウォールやWAFのログに残ったアクセス元が、ほかの組織でも攻撃に使われていないかを確かめることです。照会はWeb画面とAPIのどちらでもできます。SIEMやSOARに組み込めば、アラートに含まれるIPアドレスの評価を自動化できます。
報告は、メーカーが運用するハニーポットの観測データでも補われています。
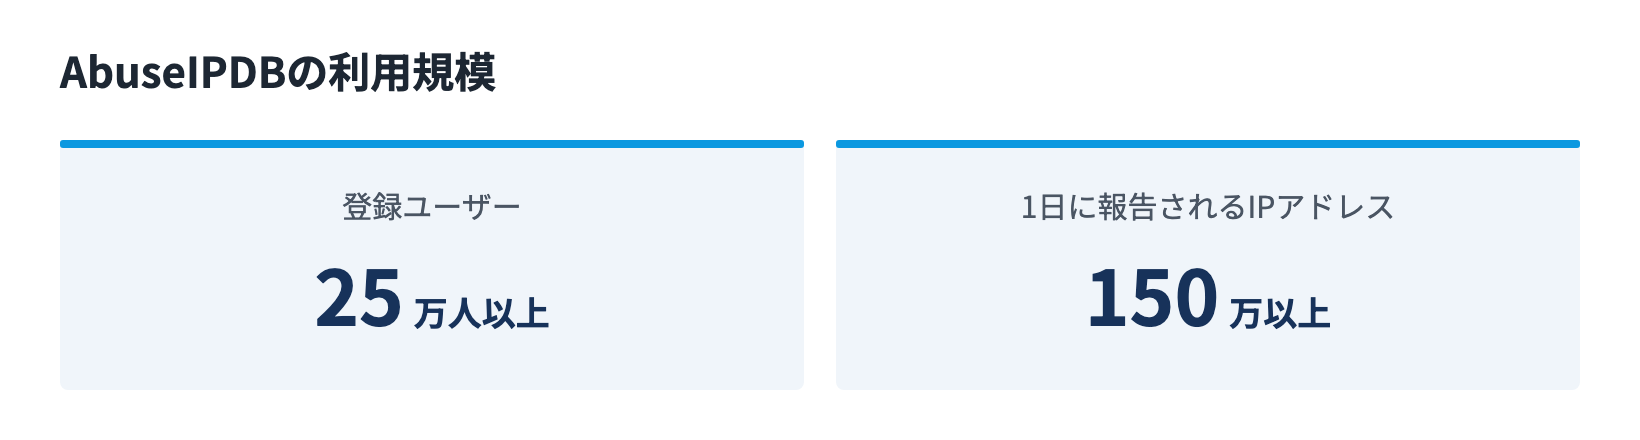
利用規模は次のとおりです(2026年4月時点)。
特長
攻撃を受けた組織の報告で判定する
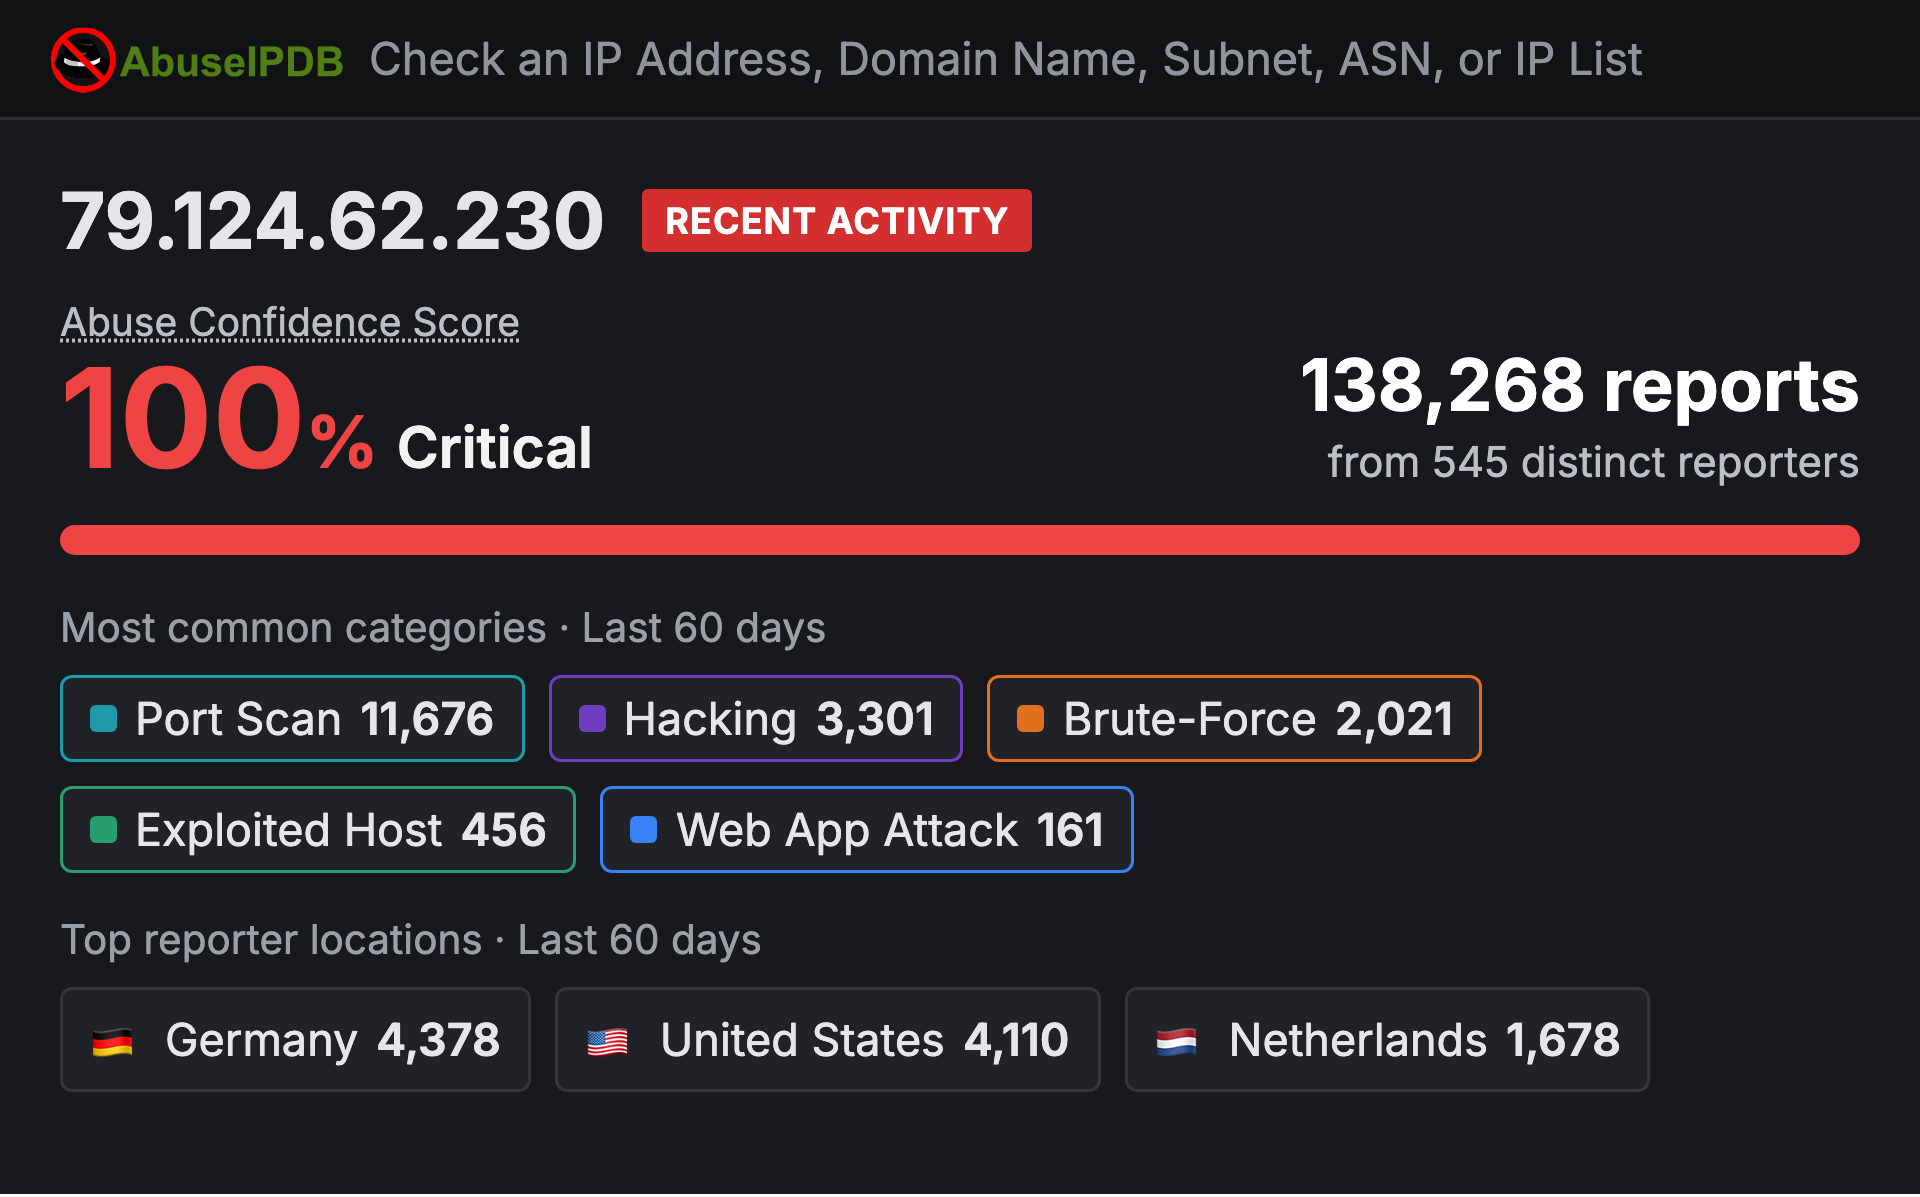
世界中のサーバー管理者やセキュリティ担当者が、自組織で観測した攻撃元を報告しています。IPアドレスごとに、悪用されている可能性のスコアと、報告件数、報告した利用者の数、報告のカテゴリを確かめられます。
自組織のアドレスの報告を知らせる
自組織のIPアドレスの範囲を登録しておくと、その範囲のアドレスが報告されたときにメールで届きます。乗っ取られたサーバーに早く気づけます。
SIEM・SOAR・AIアシスタントとつながる
REST APIのほか、Splunk、Cortex XSOAR、CrowdStrike、Fortinet などとの連携が用意されています。公式の MCP Server を使えば、AIアシスタントから照会できます。
Abuse Confidence Score の見方
スコアは0〜100の値で、そのIPアドレスが悪用されていると判断できる確からしさを示します。単純な報告件数ではなく、報告した利用者の数をもとに算出され、古い報告ほど重みが下がります。1人の報告者が何度報告しても、スコアを大きく動かすことはできません。スコアは毎日計算し直されます。
スコアは報告から算出されるため、報告が寄せられていないアドレスは0になります。また、GoogleのDNSサーバーなど、AbuseIPDBのホワイトリストに載っているアドレスには「Whitelisted」の表示が付きます。ホワイトリストは疑わしさの低いアドレスを広めに含むため、ブロックするかどうかは、この表示ではなくスコアで判断します。
料金とプラン
APIのプランは、1日に照会できる件数で分かれています。Individual(無料)、Basic、Premiumは、メーカーのウェブサイトからクレジットカードで契約できます。Premium Plus、Premium++、Premium++ Maxは、ウェブサイトでのクレジットカード契約に対応しておらず、お見積もりのうえ請求書払いでのご契約になります。
プランが決まっていなくても、課題やご予算をうかがってご提案します。
1日の上限を超える照会が必要な場合や、データを自社の環境に置きたい場合は、データベース全体を受け取るEnterprise Data Feedもあります(後述)。
| Basic | Premium | Premium Plus | Premium |
Premium |
|
|---|---|---|---|---|---|
| 利用の範囲 | |||||
| 社内での業務利用 | ✓ | ✓ | ✓ | ✓ | ✓ |
| サービス利用 | — | ✓サービス利用のライセンスで契約※4 | ✓サービス利用のライセンスで契約※4 | ✓サービス利用のライセンスで契約※4 | ✓サービス利用のライセンスで契約※4 |
| API | |||||
| IPアドレスの照会※1件/日 | 1万 | 5万 | 10万 | 20万 | 50万 |
| ネットワーク範囲の照会※2件/日 | 1,000 | 5,000 | 1万 | 2万 | 5万 |
| 範囲の照会で指定できる大きさIPv4 | /20まで | /16まで | /16まで | /16まで | /16まで |
| 範囲の照会でさかのぼれる期間 | 60日 | 365日 | 365日 | 365日 | 365日 |
| ブロックリストの件数1回あたりの上限 | 10万1日100回まで | 50万1日500回まで | 50万1日1,000回まで | 50万1日2,000回まで | 50万1日5,000回まで |
| ブロックリストの絞り込みスコアの下限・国の指定 | ✓ | ✓ | ✓ | ✓ | ✓ |
| APIの稼働率(SLA) | 月99% | 月99% | 月99% | 月99% | 月99% |
| Webの画面と通知 | |||||
| 監視できる範囲※3Range Alerts | 5 | 25 | 50 | 100 | 200 |
| Range Alerts の通知の頻度 | 1日1回 | 4つから選べる1時間・1日・1週間・1か月 | 4つから選べる1時間・1日・1週間・1か月 | 4つから選べる1時間・1日・1週間・1か月 | 4つから選べる1時間・1日・1週間・1か月 |
| 複数のIPアドレスの照会Multi-Search | 1回10件まで | 1回15件まで | 1回15件まで | 1回15件まで | 1回15件まで |
| CSVでの一括照会Bulk Checker | 1日100回1ファイル1万件まで | 1日500回1ファイル5万件まで | 1日1,000回1ファイル5万件まで | 1日2,000回1ファイル5万件まで | 1日5,000回1ファイル5万件まで |
| サポートとご購入 | |||||
| メーカーサポート英語のチケット対応 | 72時間以内に応答営業日のみ | 24時間以内に応答営業日のみ | 24時間以内に応答営業日のみ | 24時間以内に応答営業日のみ | 24時間以内に応答営業日のみ |
| ご購入方法 | メーカーのウェブサイト当社での取り扱いはありません | メーカーのウェブサイトまたは当社 | 当社またはメーカーへのお見積もり依頼 | ||
- ※11つのIPアドレスについて、報告の履歴とスコアを取得する照会です。報告(攻撃元の登録)も同じ件数まで行えます。
- ※2CIDRで指定した範囲に含まれるIPアドレスの報告状況をまとめて取得する照会です。
- ※3登録できるネットワーク範囲の数です。範囲内のアドレスが報告されると、メールで通知されます。
- ※4サービス利用のライセンスは、メーカーのウェブサイトでは購入できません。詳しくはサービス利用のご契約をご覧ください。
サービス利用のご契約
お客様に提供するサービスの中でAbuseIPDBを使う場合は、社内利用のライセンスではなく、サービス利用のライセンスが必要です。たとえば、MSSPやマネージドSOCとしての監視、他社向けの調査サービス、自社の製品・サービスへの組み込みが該当します。
サービス利用のライセンスは、Premium以上のプランでのみご契約いただけます。メーカーのウェブサイトからは購入できないため、当社またはメーカーへのお見積もり依頼となります。価格は社内利用とは別に設定されており、社内利用より高くなります。
グループ会社向けのサービスであっても、対価を受け取って監視などを行う場合は、サービス利用に当たります。また、サービス利用のライセンスでも、データ全体の再配布は認められていません。たとえば、ブロックリストの出力をそのままお客様に配布することはできません。個々のIPアドレスの評価結果や、そこから得た分析をお客様に報告する使い方が対象です。
ご利用の形態が該当するか判断に迷う場合は、ご契約前にご相談ください。
Enterprise Data Feed
Enterprise Data Feedは、AbuseIPDBのデータベース全体を定期的に受け取り、自社の環境で使う提供形態です。APIのような1日の上限がなく、照会のたびに外部と通信することもありません。大量のアクセスログの一括判定、ファイアウォールやWAFへの直接の反映、研究用途に向いています。
| 項目 | Daily | Hourly | 15-Minute |
|---|---|---|---|
| 更新頻度 | 1日1回 | 1日1回+1時間ごとの差分 | 1日1回+15分ごとの差分 |
| 提供されるデータ | 集計データ(CSV):現在有効なIPアドレス1件ごとに1行。スコア、報告件数、最後に報告された日時、ネットワーク情報など 個別の報告(JSON):報告1件ごとに1件。カテゴリ、報告者の所在地、コメントやログの抜粋など。直近60日分 |
||
| データ量の目安 | 集計データ:約10〜15MB/個別の報告:約30〜35GB | ||
| 受け取り方 | HTTPSで公開される共有フォルダからダウンロード | ||
| SLA | 99.9% | ||
| 同梱されるAPIライセンス | Premium 1つ、またはBasic 5つ(追加費用なし) | ||
| 利用範囲 | 社内利用のみ※1 | ||
| データの再配布 | |||
- ※1データを自社の製品やサービスに組み込む場合は、メーカーとの個別の契約になります。
ご契約前に、1か月間の無料トライアルで、自社のネットワークでの検証を行えます。価格とトライアルのお申し込みは、お問合せください。
ご購入とサポート
BasicとPremiumは、メーカーのウェブサイトからクレジットカード(またはPayPal)で直接ご契約いただけます。ウェブサイトで年払いを選ぶと割引が適用されるため、クレジットカードで決済できるお客様は、ウェブサイトで直接ご契約いただくのが最も安価です。当社経由のご契約は請求書払いとなり、この割引は適用されません。
当社経由でのご契約が適しているのは、次のような場合です。
- 請求書払い(銀行振込)や、日本円での見積書・請求書が必要な場合
- Premium Plus以上のプランが必要な場合(ウェブサイトではクレジットカード契約ができません)
- サービス利用の場合(サービス利用のご契約)
- Enterprise Data Feedをご検討の場合
- 複数年分や複数のアカウントを、1回の請求でまとめてご契約になりたい場合
当社でのお取り扱いはPremium以上のプランです。Basicは、メーカーのウェブサイトでご契約ください。価格はお問合せください。
お見積りから、ご契約後のご質問まで、弊社が承ります。
お見積り
プランが決まっていなくても、課題やご予算をうかがい、構成をご提案します。
トライアル
BasicとPremiumは、メーカーのウェブサイトで30日間無料で試せます。Premium Plus以上やサービス利用は、当社からメーカーに依頼してトライアルを設定します。
- 1お問合せ
- 2ご相談・ご提案
- 3お見積り
- 4ご発注
- 5ご利用開始
主な機能
照会、ブロックリスト、自組織の範囲の監視、攻撃元の報告の4つが中心です。どれもWeb画面とAPIの両方で使えます。
IPアドレス・範囲の照会
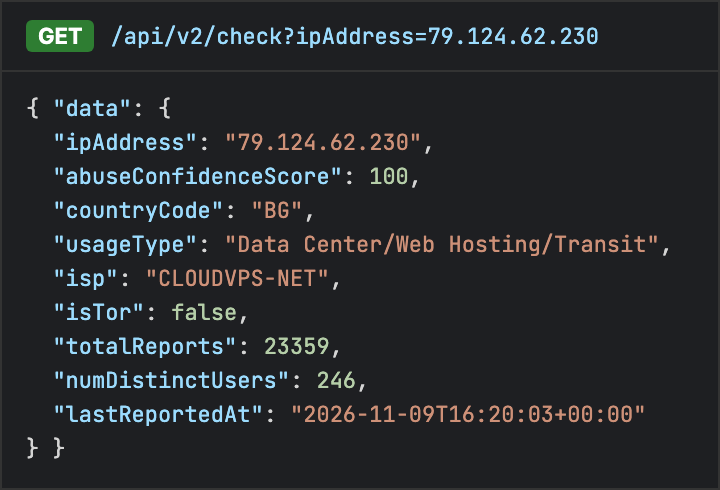
1つのIPアドレスについて、スコア、報告件数、報告した利用者の数、報告のカテゴリ(DDoS、SSH、ブルートフォース、フィッシングなど23種類)、最後に報告された日時、ISP、国などを確認できます。CIDRで指定したネットワーク範囲をまとめて調べることもできます。
Web画面では、ドメイン名やASNからも調べられます。有料プランでは、検索窓に複数のIPアドレスを入れて一度に調べられます(Multi-Search。Basicは10件、Premiumは15件まで)。CSVファイルで一括して照会するBulk Checkerもあります。
位置、利用形態、ISP、ドメインの情報は、IPinfoのデータです。
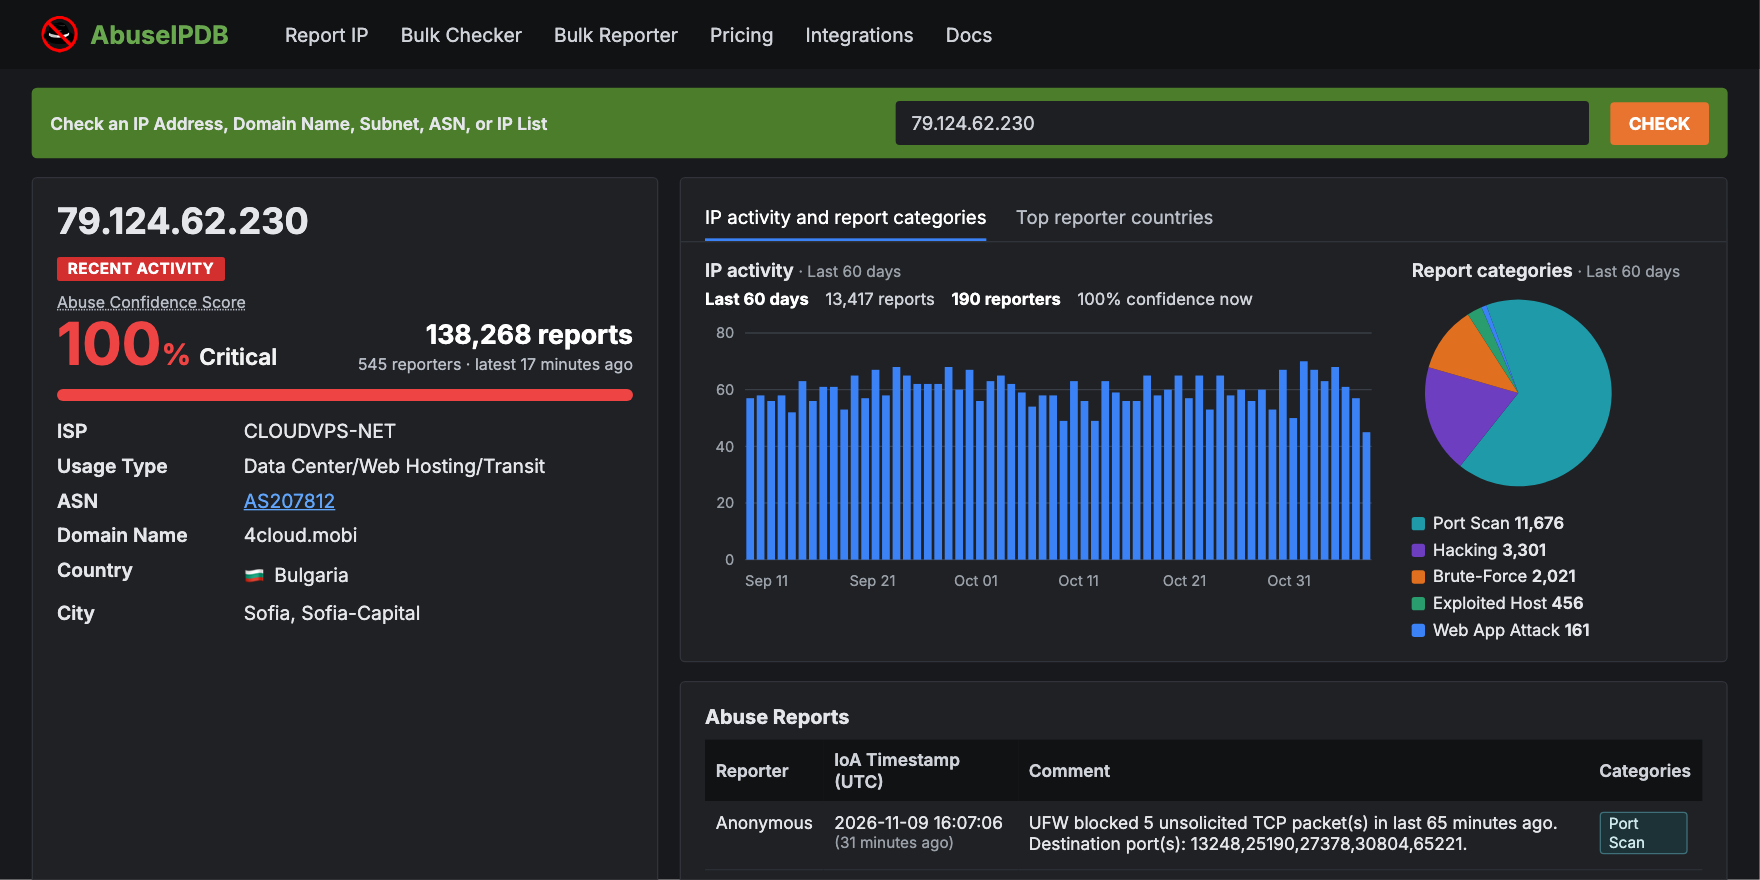
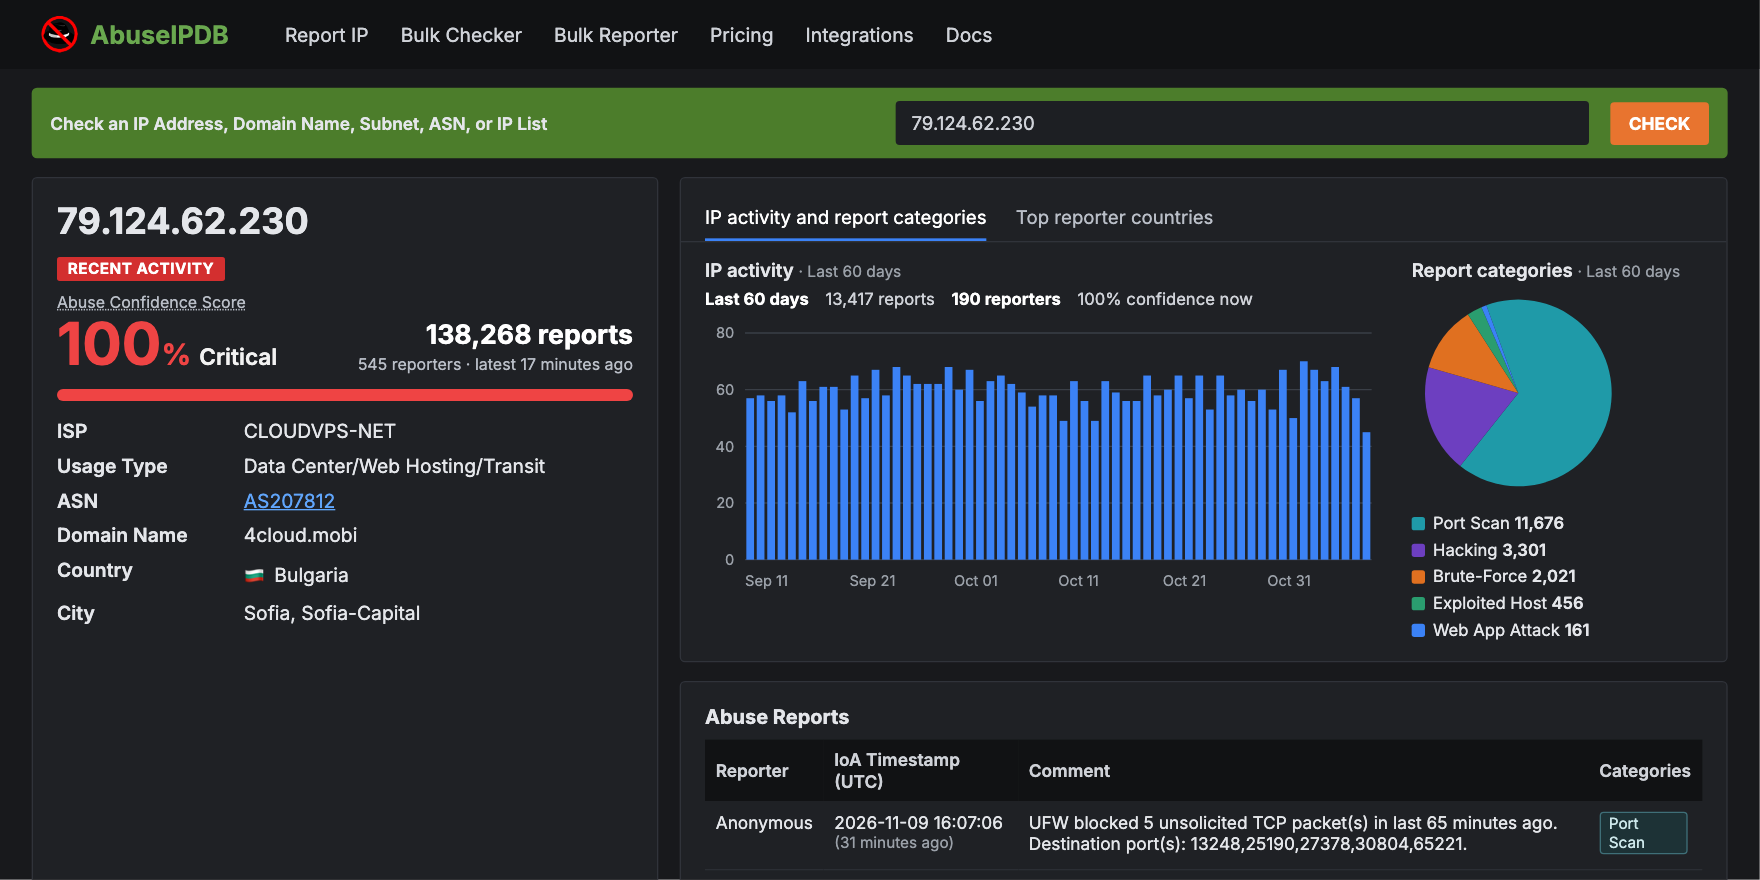
【IPアドレスの照会画面の例】スコア(Abuse Confidence Score)、報告件数と報告した利用者の数、ISP、利用形態、国に加え、直近60日の報告の推移とカテゴリの内訳、個々の報告を確認できます。
ブロックリスト
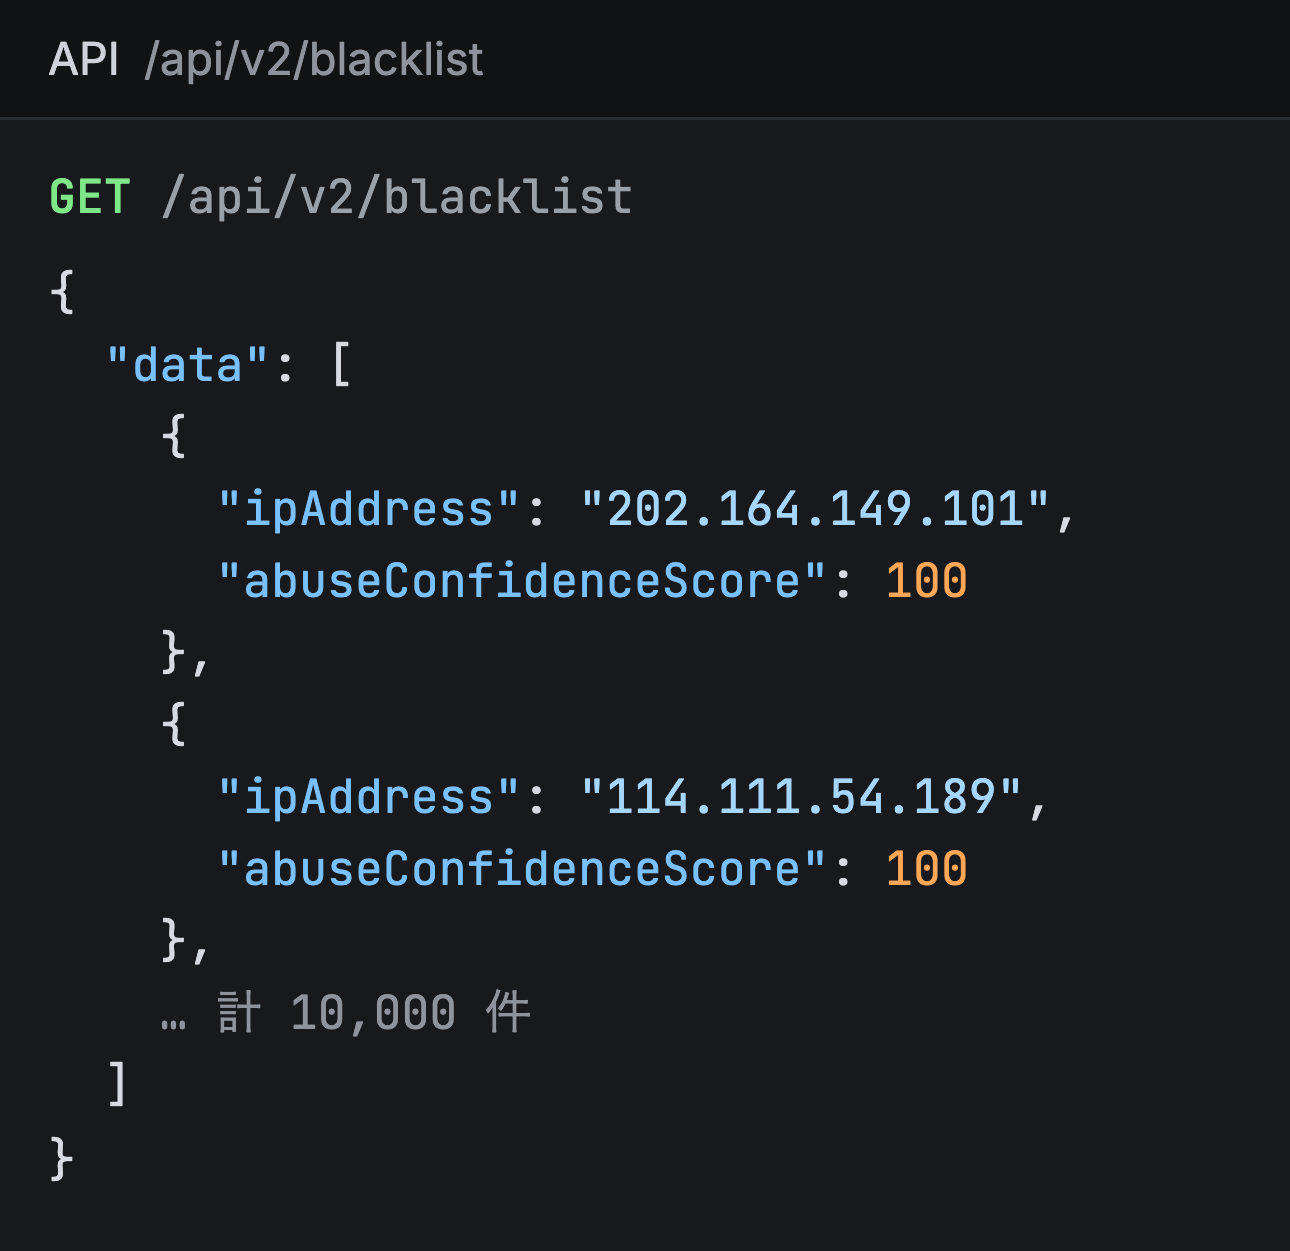
スコアの高いIPアドレスを一覧で取得し、ファイアウォールやWAFの拒否リストに使えます。有料プランでは、スコアの下限や対象の国を指定して絞り込めます。
取得できるのはスコア25以上のアドレスで、既定は100です。25未満まで広げるとデータベースの大半が該当してしまうため、下限が設けられています。通信を拒否する用途に推奨される範囲は、75〜100です。
1回に取得できる件数と1日の回数は、プランによって異なります(料金とプランの表)。1回に取得できるのは、Premium以上のプランで50万件までです。データベース全体が必要な場合は、Enterprise Data Feedをご利用ください。
【ブロックリストの例】APIで取得した応答の先頭です。既定の条件では、スコア100のアドレスが返ります。
自組織の範囲の監視(Range Alerts)
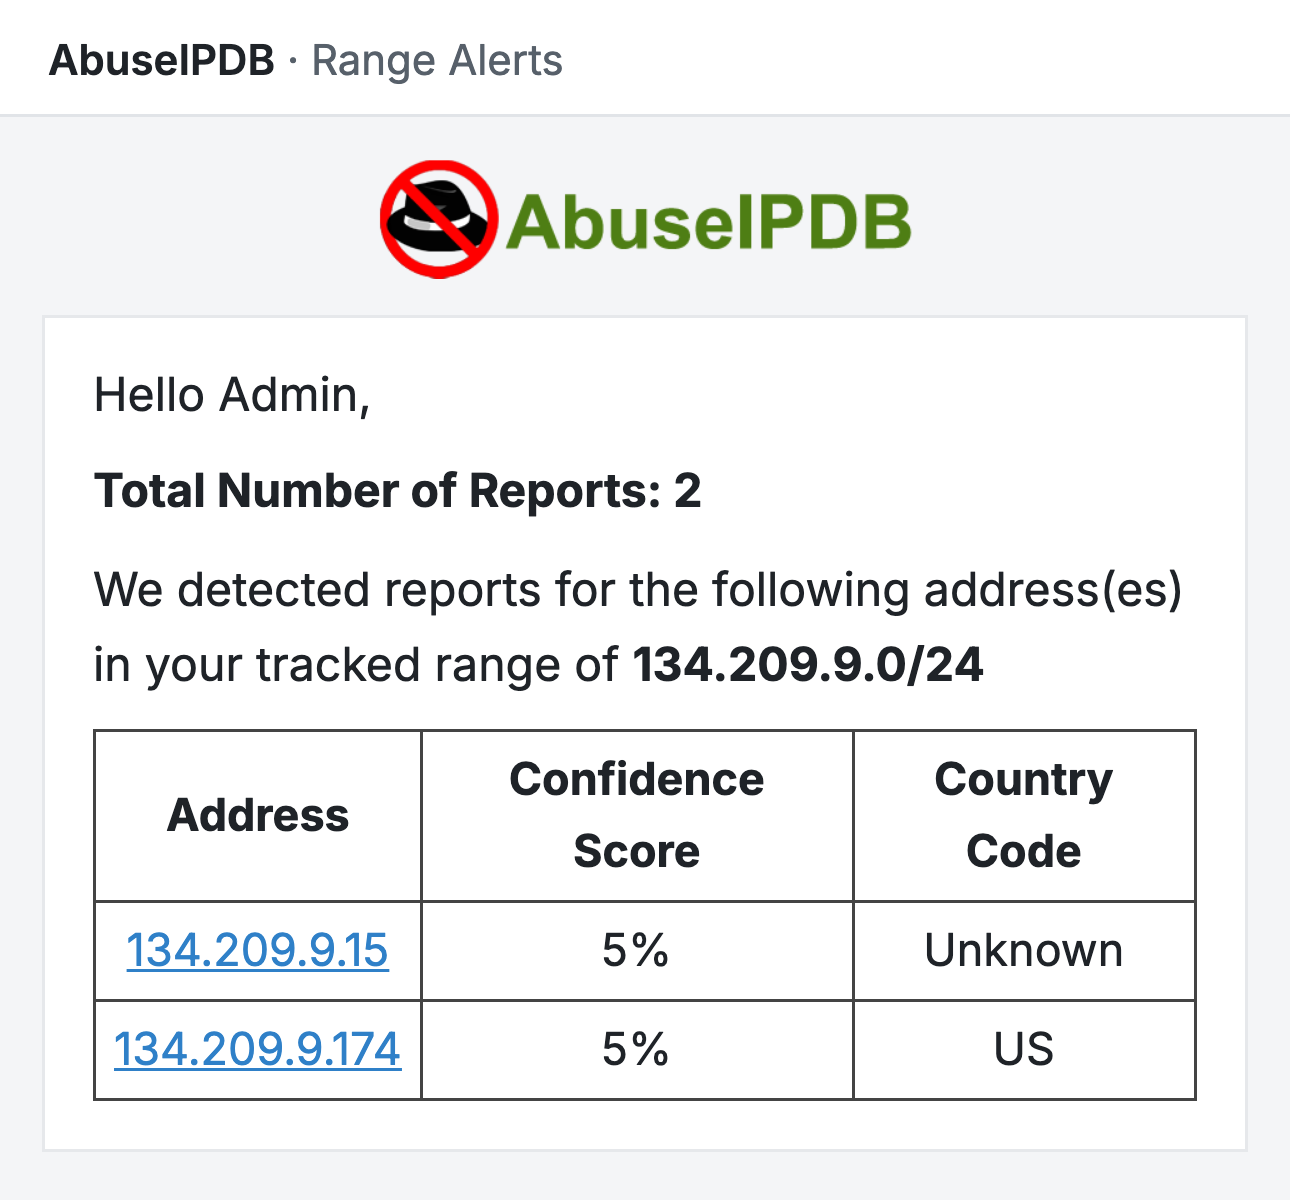
自組織が持つIPアドレスの範囲を登録しておくと、その範囲のアドレスが報告されたときにメールで通知されます。自組織のアドレスが攻撃元として報告されたことに早く気づけるため、乗っ取られたサーバーの発見に役立ちます。
通知は、報告ごとに送るか、まとめて送るかを選べ、CSVファイルを添付することもできます。Basicは1日1回、Premiumは1時間ごと、1日ごと、1週間ごと、1か月ごとから頻度を選べます。IPv6の範囲も登録できます。
【Range Alerts の通知メールの例】登録した範囲で報告されたアドレスと、そのスコア、国が届きます(AbuseIPDB社の説明ページの例)。
攻撃元の報告
自組織で観測した攻撃元を報告し、ほかの利用者の防御に役立てられます。Web画面のほか、APIやCSVでの一括報告にも対応しています。誤って報告したアドレスは、自分の報告を削除できます。
報告では、IPアドレスと、攻撃の種類を表すカテゴリ(23種類から1つ以上)を選び、コメントに攻撃の内容を書きます。コメントには、ポート番号、送られてきたデータ、攻撃の日時などを入れます。
データの質を保つため、報告には決まりがあります。対象は60日以内の攻撃で、送信元を偽装できる攻撃(SYNフラッドなど)や、AbuseIPDBのスコアだけを根拠にした報告はできません。同じIPアドレスを報告できるのは1つのアカウントから15分に1回までで、同じコメントとカテゴリの報告は24時間以内ならまとめられます。
Fail2Banと連携すると、Fail2Banが遮断したIPアドレスを、遮断のきっかけになったログの抜粋を添えて自動で報告できます。CSFやSuricataにも公式の手順があります。
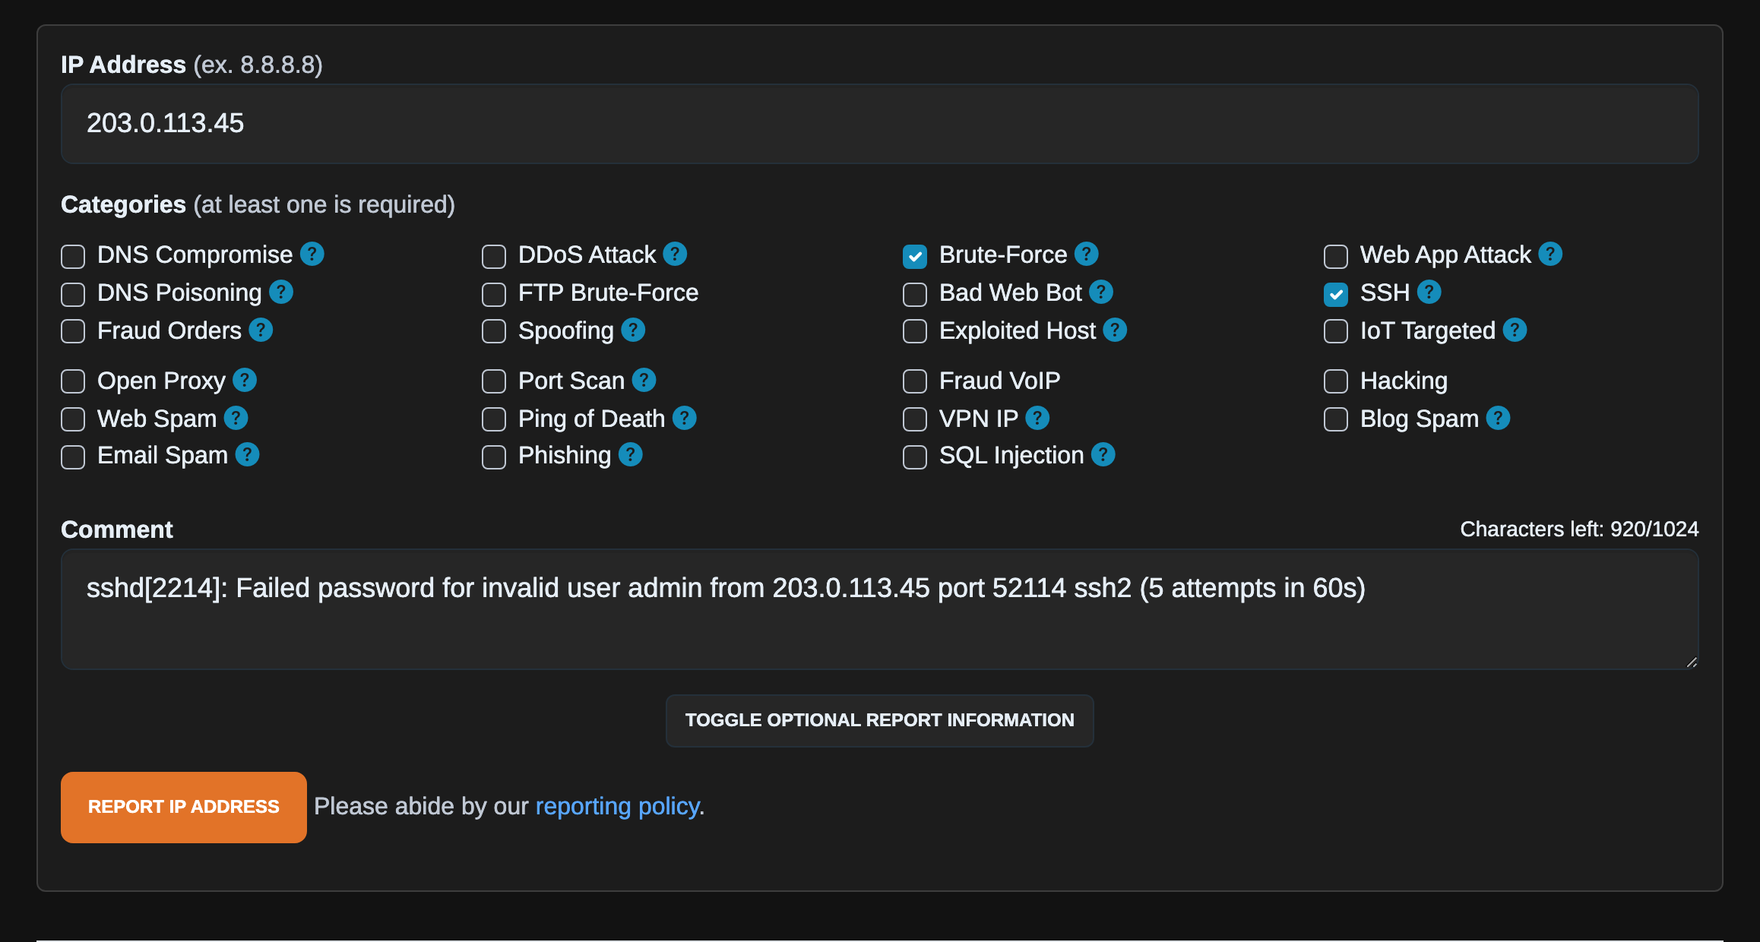
【報告の画面の例】IPアドレスとカテゴリを選び、コメント(1,024文字まで)にログの抜粋などを書いて報告します。
主な連携先
AbuseIPDBはREST API(v2)で提供されており、メーカーのウェブサイトでは多くの連携先が紹介されています。主なものは次のとおりです。
| 分類 | 製品 |
|---|---|
| SIEM・ログ分析 | Splunk、Sumo Logic、Securonix、Wazuh |
| SOAR・自動化 | Cortex XSOAR、Splunk SOAR、CrowdStrike Falcon、Rapid7 InsightConnect、Swimlane、Tines、Torq、n8n |
| ファイアウォール・IPS | FortiGate、Sophos、Suricata、Fail2Ban、MikroTik |
| 脅威インテリジェンス・調査 | OpenCTI、TheHive(Cortex)、Cyware、Maltego、IPinfo |
| AI・ブラウザ | AbuseIPDB MCP Server、ブラウザ拡張機能(Chrome、Firefox)、Microsoft Copilot |
このうち、Splunk、CrowdStrike、Fortinet、Cortex XSOAR、Fail2Ban、IPinfo、MCP Server、ブラウザ拡張機能は、メーカーが主な連携先として紹介しているものです。ほかはコミュニティが開発・公開しています。Python、Go、Node.jsなどのライブラリも公開されており、自社のシステムに組み込むこともできます。
公式の MCP Server(Beta)を使うと、Claude Code や Cursor などのAIアシスタントから、作業の流れの中でIPアドレスを照会できます。照会の件数は、APIと同じ1日の上限から数えます。
STIX/TAXII形式のフィードもあります(Beta)。STIX 2.1 の形式で配信され、Microsoft Sentinel、Splunk Enterprise Security、OpenCTI で動作が確認されています。APIのプランとは別のご契約で、有料のAPIプランをお持ちであれば、1つのフィードを無料で試せます。
AbuseIPDB社サイトIntegrations – AbuseIPDBメーカーが紹介している連携先の一覧です。各製品の設定手順やプラグインの配布元へのリンクがまとまっています。
他のIPインテリジェンス製品との使い分け
IPアドレスを調べる製品は複数あり、得意な領域が異なります。目的から選ぶのが確実です。
| やりたいこと | 適した製品 |
|---|---|
| アクセス元のIPアドレスが、ほかの組織で攻撃元として報告されていないかを確かめたい | AbuseIPDB |
| インターネット全体を無差別にスキャンしている送信元かどうかを切り分けたい | GreyNoise |
| ファイアウォールに取り込むブロックリストを作りたい | AbuseIPDB、GreyNoise判断の根拠が異なる(下の表) |
| ログのIPアドレスに、位置・ネットワーク・匿名化の文脈をまとめて付けたい | IPinfo |
| 匿名化インフラそのものを追いたい。過去にさかのぼって、そのIPがいつどのサービスに使われていたかを調べたい | Spur |
AbuseIPDBの強みは、実際に攻撃を受けた組織からの報告に基づいている点です。報告にはカテゴリやログの抜粋が付くため、そのIPアドレスが何をしたのかを確認できます。一方で、報告が寄せられていないアドレスは評価できません。
ブロックリストは、AbuseIPDBとGreyNoiseのどちらでも作れます。違いは、IPアドレスを危険と判断する根拠です。
| 項目 | AbuseIPDB | GreyNoise |
|---|---|---|
| 判断の根拠 | 攻撃を受けた組織からの報告 | 自社のセンサー網で観測した通信の挙動 |
| 判定の形 | 0〜100のスコア。報告した利用者の数と、報告の新しさから算出 | malicious(悪意あり)、suspicious(疑わしい)などの分類と、挙動を表すタグ |
| リストの条件 | スコアの下限、国 | 分類、タグ、CVE、国、活動主体、CIDRなどを組み合わせた検索条件 |
| 得意な対象 | 報告が寄せられたアドレス。無差別な走査に限らず、報告者が受けた攻撃であれば対象になる | インターネット全体に無差別に向けられた走査と攻撃。報告の有無に左右されない |
両方を照会すると、「スキャンしているだけか」「攻撃元として報告されているか」を分けて判断できます。
FAQ
- 無料のIndividualプランを業務で使ってもよいですか?
- 購入前に試すことはできますか?
- 1日の上限を超えるとどうなりますか?
- 1つのアカウントを複数の担当者で使えますか?