

概要
Google Security Operations(Google SecOps)は、SIEM、SOAR、UEBA(ユーザーとエンティティの行動分析)、脅威インテリジェンスを1つにまとめたクラウドネイティブのセキュリティ運用プラットフォームです。ログを集める、脅威を検知する、調査する、対応する。この一連の流れを、別々の製品をつなぎ合わせるのではなく同じ画面の中で完結させられます。
従来のSIEMでよく問題になるのは、データ量が増えるほど費用と検索性能の両方が苦しくなる点でした。Google SecOps はGoogleのコアサービスと同じ基盤上で動作し、12か月分のホットデータ保持を追加費用なしで含みます。1年前のログをアーカイブから戻すことなくそのまま検索できます。侵入から発見までの滞留時間が長期化している現状では、この保持期間の差がそのまま調査の可否を分けます。
12か月はあくまで標準の期間で、それを超える分は、最長5年まで延長できます。延長分の費用は、取り込んだデータの量をもとに決まります。長期の保存義務がある業種や、より長期間さかのぼれる状態にしておきたい場合は、必要な年数に合わせて設計できます。
データの保存先リージョンを選択でき、日本国内にデータを保管することも可能です。国内保管が要件になる案件でもご検討いただけます。ただし、Geminiによる処理や、Enterprise Plus に含まれる Google Threat Intelligence などには、保存場所の指定が及びません。
また、テレメトリについては、オンプレミス環境、主要なクラウド、SaaSを含め、環境を問わず取り込めます。
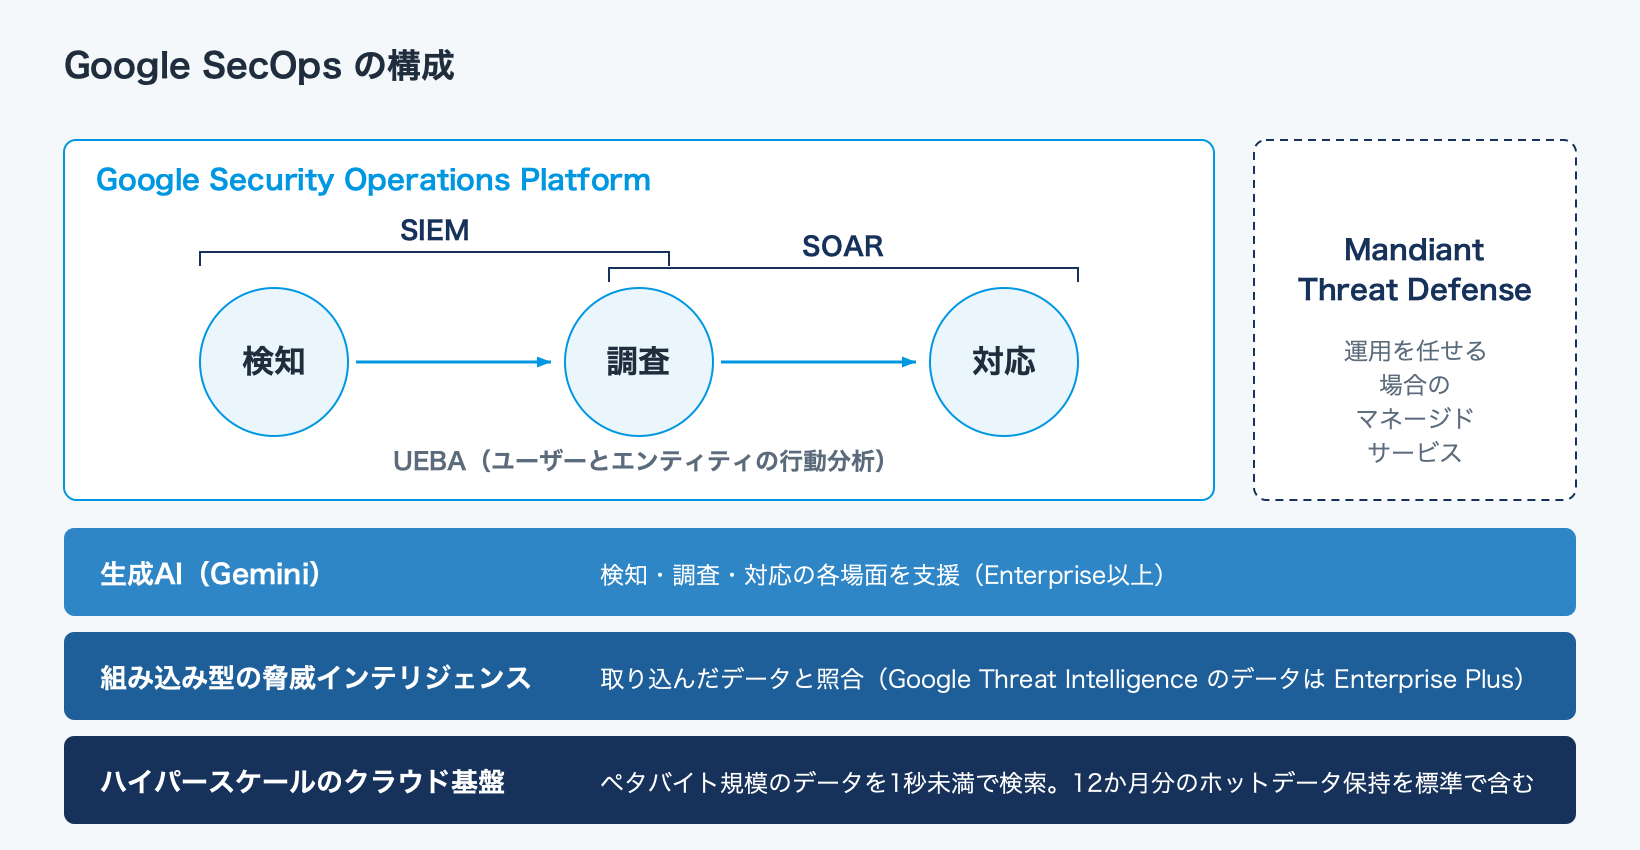
Google SecOps には、生成AI、脅威インテリジェンス、ハイパースケールのクラウド基盤の3つが備わっています。脅威インテリジェンスと生成AIは、検知・調査・対応のそれぞれに組み込まれています。最上位の Enterprise Plus では、脅威インテリジェンスに Google Threat Intelligence が使われます。Mandiantがインシデント対応の現場で得た情報、VirusTotalのクラウドソース型データ、そしてGoogle自身が世界規模のサービスから観測しているデータを束ねたもので、取り込んだテレメトリと継続的に照合されます。脅威インテリジェンスを別途購入して検知ルールに落とし込む作業は発生しません。
なお、利用できる機能や脅威インテリジェンスの範囲はパッケージによって異なります。詳細はパッケージと選び方をご覧ください。
Google SecOps は、2025年の Gartner Magic Quadrant for SIEM でリーダーに位置づけられています。
詳細が気になる方は、以下よりご相談いただけます。
主な機能
Google SecOps の主な機能は次の6つです。カードから各機能の説明に移れます。
検知
検知には、Googleが用意したルール(Curated Detections)と、独自で作成するルールの2種類を使用できます。
Curated Detections は、Googleの脅威リサーチャーが開発し、継続的に更新しているルールです。自社でルールを一から書き起こさなくても、必要なルールセットを画面上で有効にするだけで検知が始まります。
ルールセットは脅威の種類ごとに分かれており、Windows、Linux、macOSといったOSの脅威から、Google Cloud や他社クラウドでの不正利用まで対象に含まれます。検出結果は MITRE ATT&CK のフレームワークに自動的にマッピングされるため、どの攻撃手法に対する検知なのかを揃った形で把握できます。
ルールセットにはPrecise(高精度)とBroad(広範囲)の2種類のルールがあり、それぞれについて、有効にするか、アラートを出すかを切り替えられます。前者は誤検知が少なく、後者は異常を拾いやすい代わりに誤検知が増えます。なお、Curated Detections はEnterprise以上で利用できます。
独自でルールを作成する場合は、YARA-Lという専用の言語を使用します。Enterprise以上ではGeminiに自然言語で指示して生成させられるため、YARA-Lに習熟していないメンバーでも着手できます。
なお、Google SecOps のチームとユーザーコミュニティが作ったYARA-Lのサンプルルールが、GitHubで公開されています。
また、取り込むデータそのものを整える機能も備えています。ルーティング、フィルタリング、秘匿化、変換といった処理をパイプライン側で行えるため、不要なログを取り込んで費用を膨らませたり、個人情報をそのまま保存したりする事態を避けられます。
※ パイプラインで実行できる処理の範囲は、パッケージによって異なります。Enterprise以上で使えるデータ処理パイプライン(フィルタ、秘匿化、変換)は、正式提供(GA)前の機能です(2026年10月時点)。詳細はパッケージと選び方をご覧ください。
調査
セキュリティ運用のために開発されたケース管理機能で、関連するアラートが自動的に1つのケースとしてまとめられます。確認すべき件数はケース単位に減り、優先順位付けや担当者の割り当て、エスカレーションまでケースの画面から行えます。また、アラートの種類やSOCのロールに応じて、表示するビューを作り分けることもできます。
ケース内では、関係するエンティティ(端末、アカウント、IPアドレスなど)が自動的に紐づけられ、グラフとして可視化されます。アラート同士やエンティティ同士のつながりが見えるので、攻撃が誰によって、何に対して、いつ行われたのかを把握できます。
検索はペタバイト規模のデータに対して1秒未満で返ります。条件を変えながら、スムーズに調査を進められます。
さらに、Enterprise以上ではGeminiを使えば、そのケースで何が起きていて、どのエンティティが関わっていて、次に何をすべきかが要約されて表示されます。自然言語で尋ねることもでき、検索クエリの作成や結果の要約まで行ってくれます。自然言語での指示は、英語で入力します。
なお、調査の経緯は時系列で残ります。手で行った操作もプレイブックによる自動処理も記録され、ケースレポートとして出力することが可能です。
対応
SOARの機能を内蔵しており、検知から対応までを Google SecOps の中で完結できます。
UEBA(ユーザーとエンティティの行動分析)
UEBAは、ユーザーやアセットの普段の動きを基準にして、そこから外れた動作を見つける機能です。ルールによる検知が「危険だと定義できる動き」を捉えるのに対し、UEBAは「その人、その端末にとって普段と違う動き」を捉えます。正規のアカウントが乗っ取られた場合や内部からの持ち出しのように、操作そのものは正規で通ってしまうケースに効きます。
対象になるのは、ユーザーアカウント、サーバー、ノートパソコン、スマートフォンといった環境内の要素(エンティティ)です。Googleが用意したUEBA用のルールセットを有効にすると、たとえば次のような動きを検出します。
検出された内容はエンティティごとに集約され、リスクスコアが計算されます。リスク分析の画面にはリスクの高いエンティティとその要因が表示されるため、どのエンティティが自社にとってリスクになっているかを把握できます。
スコアを計算する期間は、24時間と7日間から選べます。24時間にするとブルートフォースのような短時間の攻撃が見つけやすく、7日間にすると長期的な攻撃を確認できます。
エンティティのリスクスコアは、手動で調整することもできます。たとえば、ペネトレーションテストの直後で一時的にスコアが上がっている相手は下げ、注視したい相手は上げる、といった運用ができます。調整には期間を設定でき、期間が終わると通常のスコアに戻ります。
なお、UEBAはEnterprise以上で利用できます。
Geminiと Agentic SOC
Geminiは、検知から対応までの各場面で使用できます。自然言語で指示することで、検索クエリの作成、ケースの要約、次に取るべきアクションの提示、検出ルールやプレイブックの作成を行えます。また、脅威アクターや攻撃の手口についての質問にも回答します。なお、回答に使える情報の範囲はパッケージによって異なります。
Agentic SOC は、推論、計画、動的な行動が可能なAIエージェントによって、セキュリティ運用の作業を自律的に処理する仕組みです。エージェントは、熟練したアナリストのように動けるよう、Mandiantのエキスパートから得たインテリジェンスと分析をもとに訓練されています。従来の自動化があらかじめ書かれた手順に従うのに対し、AIエージェントは状況を評価し、分散したデータからパターンを結びつけ、調査の進め方をその場で判断します。
現在提供されているのは、トリアージと調査のエージェント(Triage and Investigation Agent。2026年6月に一般提供)です。調査は、アラートが取り込まれると自動で始まるほか、アナリストが画面から手動で実行することもできます。エージェントは調査計画を立てて実行し、関連するイベントやエンティティを調べたうえで調査結果をまとめます。概要には、次の3点が含まれます。
- 判定:実際の脅威か、誤検知か
- 信頼度:その判定にどの程度の確信があるか
- 説明:判定に至った経緯
あわせて、エージェントがどの順序で何を調べたかという調査の経過や、次に取るべき調査手順も確認できます。
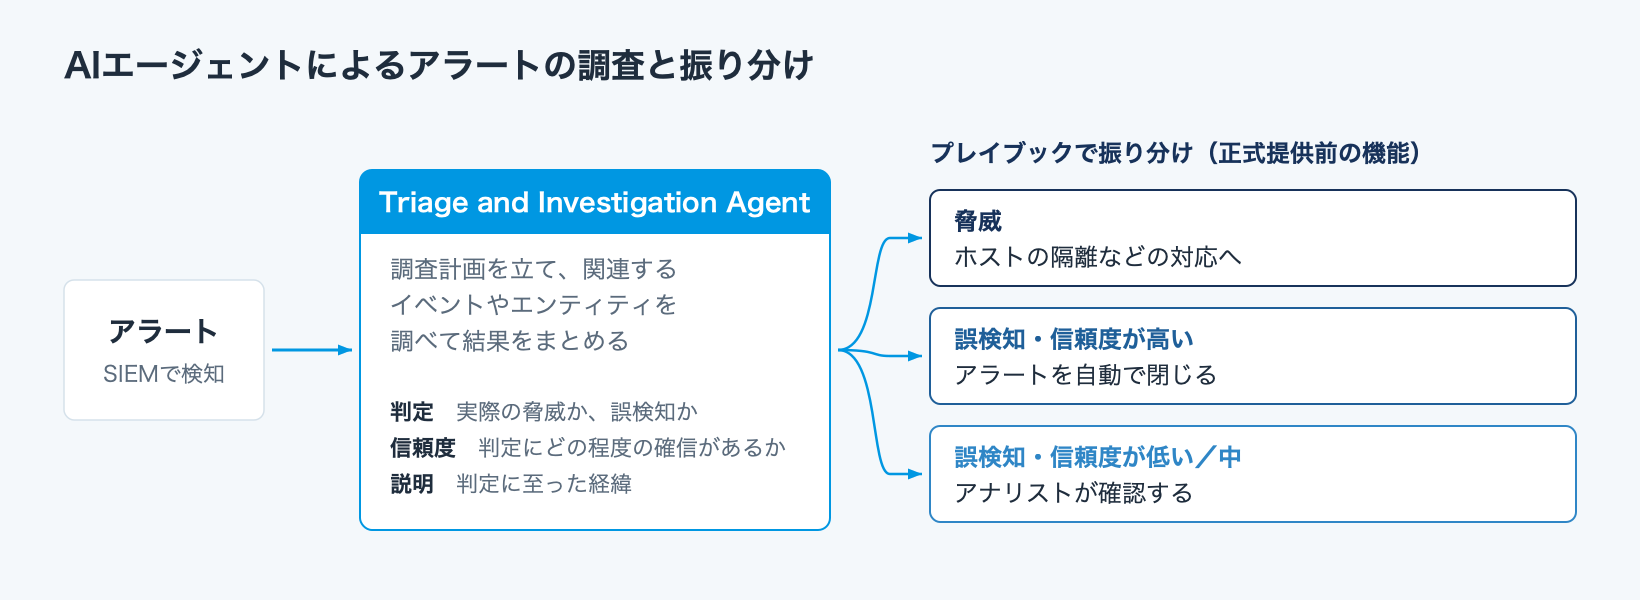
この結果はプレイブックに組み込むことが可能です。たとえば「誤検知かつ信頼度が高い」ならアラートを自動で閉じ、「脅威」と判定されればホストの隔離へ進み、「誤検知だが信頼度が低い」ならアナリストに回す、といった振り分けができます。この機能を活用することで、アナリストは誤検知の対応に追われず、優先度の高い脅威に時間を使うことができます。なお、プレイブックへの組み込みは正式提供(GA)前の機能です(2026年10月時点)。
なお、エージェントの利用にはセキュリティトークンが必要となります。上位のパッケージには1日あたり一定量のトークンが含まれますが、付与量は契約内容によって変わります。詳しくはご相談ください。
ここまでの機能をすべて一度に使う必要はありません。まずはGeminiによる要約や検索から始め、運用が固まってからエージェントに調査を任せる、という進め方もできます。
Geminiとエージェントの利用条件は、パッケージによって異なります。詳しくは後述のパッケージと選び方をご覧ください。
組み込み型の脅威インテリジェンス
Google SecOps では、取り込んだデータが脅威インテリジェンスと継続的に照合され、過去のデータにもさかのぼって照合されます。一致するとアラートが生成されます。照合に使える脅威インテリジェンスは、パッケージによって次のように変わります。
Enterprise Plus では、アラートに優先度が付き、関係する攻撃者やキャンペーンもあわせて表示されます。優先度の判断に使われるのは、Mandiantが実際の侵害対応の現場で確認したものか、追跡中の攻撃者やマルウェアと結びついているかといった条件です。アラートの件数が多い場合でも、優先度の高いものから対応することができます。
なお、自社で契約している脅威インテリジェンスを組み込むことも可能です。
パッケージごとの違いは、後述のパッケージと選び方をご覧ください。
従来型SIEMとの違い
従来型SIEMでは、取り込む量が増えるほど性能に影響するため、どのログを入れるかを選び、検知ルールの作成と維持も自社で担う必要がありました。
Google SecOps では、関連するデータをまとめて取り込み、長期間保存できるため、見落としが生じにくくなります。また、検知ルールはGoogle側で用意され、新しい脅威が出れば更新されるため、自社で作り直す必要がありません。調査についても、情報が自動で補完され、検索も速いため、調査にかかる時間が短くなります。
| 従来型SIEM | Google SecOps | |
|---|---|---|
| データの取り込み | 性能と網羅性を両立できず、見える範囲が限られる | 関連するセキュリティデータをまとめて取り込み、長期間保存できるため、環境全体を見渡せる |
| 脅威の検知 | 検知ルールの作成と維持に、専門人材と継続的な調査が必要 | Googleの最前線の脅威インテリジェンスをもとにした検知ルール(Curated Detections)で、最新の脅威を捉えられる(Enterprise以上) |
| 調査 | 検索に時間がかかるうえ情報も欠けやすく、調査が長引く | 情報が自動で補完され、検索も速いため、正確な判断までの時間が短い |
| 対応 | SOARが限定的または分離しており、自動化できる範囲が狭い | SOARを内蔵しており、300以上のツールと連携して一般的なタスクを自動化できる |
| チームの効率 | 生成AIの活用が限定的または未導入で、人材不足を補えない | GeminiとAIエージェントが調査の一次対応を担うため、少人数でも重要な脅威に集中できる(Enterprise以上) |
| 費用 | ログソース数、アラート量、保持期間などが絡み、費用が読みにくい | データの取り込み量に応じて決まる |
Forrester Consulting の調査「The Total Economic Impact™ Of Google SecOps」(2025年7月)では、Google SecOps を使う4組織への聞き取りをもとにしたモデル組織で、従来のSIEMやSOARなどをやめたことにより、3年間で120万ドルの費用が削減されました。聞き取った全員が、従来の製品と同じか安い費用で、はるかに大きな効果があったと答えています。
ログの取り込み
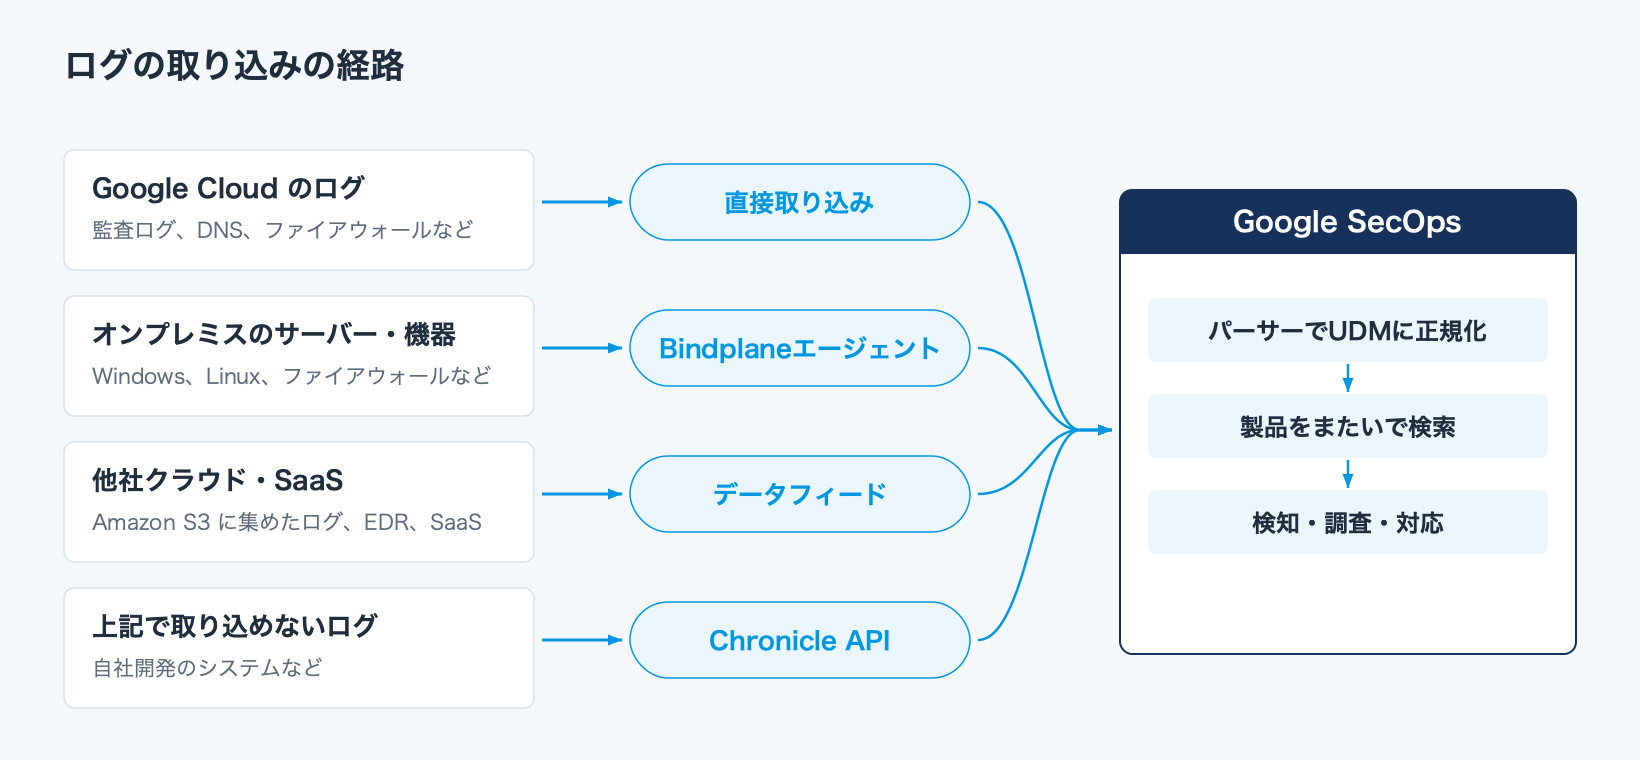
取り込みの方法
オンプレミスのサーバーから他社クラウド、SaaSまで、ログの置き場所を問わず取り込めます。データの保存場所と形式に応じて、次の4つの方法を使い分けます。
| 方法 | 取り込むログ |
|---|---|
| 直接取り込み | Google Cloud のログ(監査ログ、DNS、ファイアウォールなど) |
| Bindplaneエージェント※1 | オンプレミスのサーバーや機器のログ(Windows、Linux、ファイアウォールなど) |
| データフィード | 他社クラウドやSaaSのログ(Amazon S3 などに集約されたログ、EDR、SaaSアプリ) |
| Chronicle API※2 | 他の方法で取り込めないログ(自社開発のシステム、大量のログを送るシステムなど) |
※1 Google SecOps をご契約のお客様は、BindplaneのGoogleエディションを無償で利用できます。Enterprise Plus をご契約の場合は、上位版の Bindplane Enterprise も無償で使えます。大規模環境での取り込みには上位版が推奨され、個人情報のマスキングは上位版でのみ行えます。
※2以前の取り込み方法は、提供が終わります。収集エージェントのForwarderは、2026年4月以降に契約したお客様は使えず、2027年1月にサポートが終わり、2027年4月に取り込みが止まります。APIで取り込む旧 Ingestion API は、2027年7月に停止します。いずれかをご利用中の場合は、Bindplaneエージェントまたは Chronicle API への移行が必要です。
取り込んだログの正規化(UDM)
取り込んだログはUDM(統合データモデル)に正規化されます。ベンダーAがsrc、ベンダーBがsrcipと書いている送信元IPが、いずれも同じフィールドに揃えられるため、製品ごとのログ形式を意識せずに横断検索できます。この変換を行うのが、ログの種類ごとに用意されたパーサーで、主要な製品についてはGoogleが事前構築済みのものを提供しています。また、IPアドレスが重複する環境(クラウドとオンプレで同じプライベートIPを使っている場合など)では、Namespaceという識別子を付けて論理的に別のアセットとして扱えます。
取り込み状況の確認
取り込みの状況は Cloud Monitoring の指標として取得できるため、「一定時間ログが届かない」という状態をアラートにできます。転送エージェントの停止や設定変更で、知らないうちに監視の穴が空くことを防げます。
パッケージと選び方
Google SecOps は、Standard、Enterprise、Enterprise Plus の3つのパッケージで提供されています。費用はいずれもデータの取り込み量に応じて決まり、上位のパッケージは下位の内容をすべて含みます。
| StandardSIEM・SOARの基本 | EnterpriseAI・UEBA・キュレーテッド検出 | Enterprise PlusGTI のデータ・高度なデータ処理 | |
|---|---|---|---|
| 検知と脅威インテリジェンス | |||
| SIEMの基本機能 | ✓ | ✓ | ✓ |
| 同時に有効にできる検出ルール数全体/うち複数イベント※1 | 1,000/75 | 2,000/200 | 3,500/400 |
| Googleのキュレーテッド検出 | — | ✓ | ✓新しく確認された脅威や、進行中の侵害対応から得られた脅威の検出、EDRアラートの優先順位づけを追加 |
| 脅威インテリジェンス | 自社のフィードを持ち込み | Googleが拡充したOSINTでアラートを補完 | Google Threat Intelligence のデータで拡充 |
| AIと行動分析 | |||
| UEBAユーザーとエンティティの行動分析 | — | ✓ | ✓ |
| Gemini in Security Operations | — | ✓ | ✓ |
| Agentic SOC(AIエージェント) | — | ✓セキュリティトークンの追加購入が必要 | ✓1日あたり一定量のトークンを含む |
| 対応とデータ | |||
| SOARの基本機能 | ✓ | ✓マルチ環境(MSSP)対応 | ✓マルチ環境(MSSP)対応 |
| データパイプライン管理 | Bindplaneによる収集 限定的なフィルタリングと変換 |
Google SecOps 上での高度なデータ処理(フィルタ、秘匿化、変換)※2 | Google SecOps とBindplane(オンプレミス)での高度なデータ処理※2 別の宛先へのルーティング(12か月) |
| BigQueryストレージ | — | — | ✓ |
- ※1有効にできるルールの総数と、そのうち複数イベントのルールの数です。複数イベントのルールは、両方の枠を使います。
- ※2 Google SecOps 上でのデータ処理パイプラインは、正式提供(GA)前の機能です(2026年10月時点)。
Google Threat Intelligence を単体で契約する場合と比べてどちらが適しているかは、ご利用の想定によって変わります。ご相談ください。
ご利用中のログ量と保持要件をお知らせいただければ、パッケージの選定とあわせて費用を試算してご提示します。
Mandiantのサービスとの組み合わせ
運用そのものを任せる場合は、Mandiant Threat Defense があります。Mandiantのエキスパートが、脅威の検出、継続的な脅威ハンティング、調査、対応までを Google SecOps 上で担当するマネージドサービスです。他社製品からのアラートを含む Google SecOps 上のデータが対象になり、調査結果は MITRE ATT&CK にマッピングされます。深刻なインシデントの場合は、Mandiant Incident Response へそのまま引き継がれます。冒頭の図でプラットフォームの隣に置いているとおり、製品の機能ではなく人が動くサービスで、Google SecOps の利用が前提となります。
自社での運用を立ち上げる場合は、SecOps変革サービスがあります。Google SecOps の導入計画、最適化、検証をMandiantのエキスパートが支援するもので、組織への統合方針の策定、可視化と検知のロードマップ作成、ベストプラクティスに基づく構築内容の検証までが含まれます。
Mandiantが提供するサービスの全体像は、Mandiantサービスのページをご覧ください。
 関連サービスMandiant Threat DefenseGoogle SecOps に集めたデータを対象に、Mandiantのエキスパートが脅威の検出、ハンティング、調査、対応を24時間365日担うマネージドサービスです。
 関連サービスMandiantサービスインシデント対応、侵害調査、診断・演習、脅威インテリジェンスの活用、トレーニングまで、Mandiantのサービスの全体像と、個別のご契約・Mandiant Retainer の2つの契約方法をまとめています。
参考情報
- Google Security Operations(Google Cloud)
- Google Security Operations のドキュメント
- Google SecOps パッケージの概要
- Google Security Operations によるエージェント型防御
- Professional Security Operations Engineer:Google SecOps と Security Command Center を対象とした Google Cloud の認定資格
弊社アンカーテクノロジーズは、Google Cloud のセキュリティ製品・サービスを取り扱う Google Cloud SecOps パートナーです。ライセンスの調達から導入、活用支援までを一貫してご支援します。
導入のご相談は、下記よりお気軽にお問い合わせください。
FAQ
- Chronicleと同じ製品ですか?
- Google Cloud を使っていなくても導入できますか?
- パーサーは何が用意されていますか?用意されていない場合はどうなりますか?
- Security Command Center(SCC)があれば、Google SecOps は不要ですか?