

概要
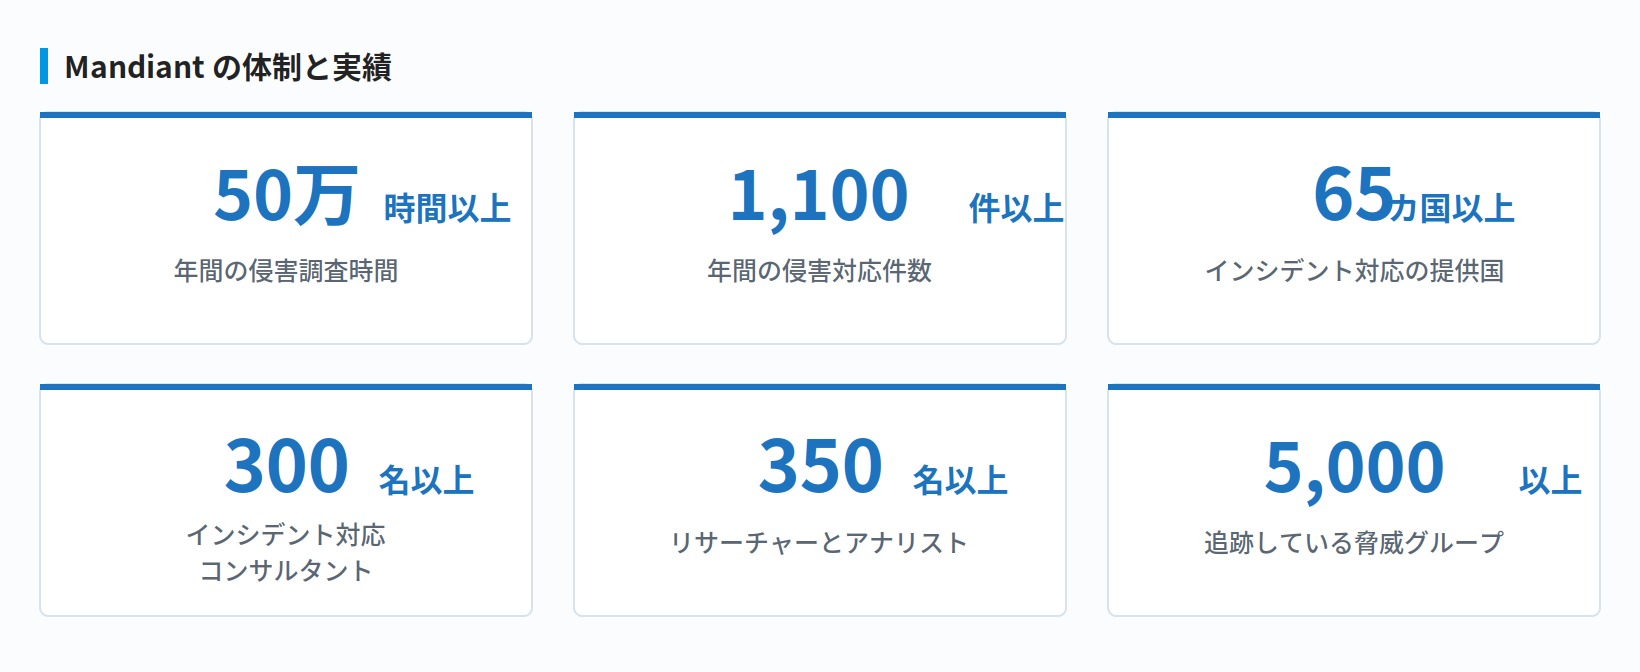
Mandiantは、2004年からサイバーセキュリティとサイバー脅威インテリジェンスの最前線で活動してきた組織です。2022年9月に Google Cloud への参画が完了し、現在は Google Cloud のセキュリティ部門としてサービスを提供しています。
特徴は、実際のインシデント対応の現場で得た知見が、そのままサービスの中身になっている点です。Mandiantのコンサルタントは、2025年の1年間だけで50万時間を超えるインシデント調査を世界中で行っています。その結果は毎年M-Trendsレポートとしてまとめられ、17年にわたり公開されてきました。レッドチーム演習で使う攻撃シナリオも、この調査で確認されたTTP(戦術・技術・手順)に基づいています。
Mandiant の体制と実績
調査の結果は毎年M-Trendsレポートとして公開されています。最新のM-Trends 2026では、初期アクセスを担う攻撃者から実行部隊への引き継ぎが、2022年の8時間超から2025年には中央値22秒まで短縮されたことが報告されました。

Mandiantとのやり取りは、弊社が窓口となって対応します。サービスによっては、日本語での実施や国内でのオンサイト対応も可能です。ご検討中の内容についてはお問い合わせください。
なお、Mandiantにはプラットフォーム製品もあります。

詳細が気になる方は、以下よりご相談いただけます。
ご契約方法
ご契約の方法は2通りあります。
| 方法 | 内容 |
|---|---|
| 個別のご契約 | 実施するサービスが決まっている場合は、対象範囲と期間を定めてお見積します。単発の診断や調査であれば、こちらが分かりやすい形です。 |
| Expertise on Demand | Mandiantの専門知識を必要なときに必要なだけ使えるようにする年間サブスクリプションです。費用を前払いしておき、その範囲内で年間を通じてサービスを利用します。 |
Expertise on Demand(EOD)の利点は、使い道を先に確定させなくてよいことです。年度のはじめに「侵害調査に何時間必要か」「誰がどのトレーニングを受けるか」を決めきるのは現実的ではありません。前払いの枠として確保しておけば、支出の見通しを立てつつ、その年に起きたことに合わせて振り向け先を選べます。
前払いした費用は、Mandiantのコンサルティングサービス全般、対象となるインテリジェンスサービス、そして Mandiant Academy のトレーニングに充当できます。実施するサービスは簡易なスコープ確認とメールでの承認で決められるため、そのつど契約を結び直す必要はありません。使い方は次の3つです。
- 計画的なサービス利用:年間の計画に沿って、診断・調査・トレーニングなどを実施します。
- インシデント対応リテーナー:侵害が起きたときの対応条件を、平時のうちに取り決めておきます。発生してから契約手続きを始めずに済むため、初動の時間を守れます。
- 随時のお問い合わせ:日々の運用で生じた疑問を、そのつどMandiantのアナリストに投げられます。「このトラフィックに見覚えはあるか」「この脆弱性に関連する既知のマルウェアを知りたい」といった相談が対象です。
いずれの方法も、費用は対象範囲や想定される利用内容によって変わるため、個別のお見積となります。Expertise on Demand のデータシート(Google Cloud)もあわせてご覧ください。
インシデント対応・侵害調査
侵害が起きた。起きたかもしれない。あるいは備えておきたい。この局面で使うサービスです。
インシデント対応
発生したインシデントについて、調査から封じ込め、復旧までを一貫して支援します。オンコールの担当者がただちにトリアージを開始し、侵入経路、影響範囲、攻撃者が仕掛けた永続化の手段を特定します。
技術的な対応だけでなく、対応期間全体を通じた危機管理と、経営層や社外への説明に必要な報告までが範囲に含まれます。世界各地の大規模な侵害事案に対応してきた蓄積があるため、断片的な痕跡から攻撃グループを推定し、次に何が起きるかを見越した対応をとれる点が強みです。
侵害調査
「侵害されているかどうか分からない」という状態に、根拠のある答えを出すためのサービスです。ネットワークとエンドポイントから証跡を収集し、Mandiantが把握している攻撃者のTTPと照合して、進行中の攻撃活動と、過去に発生していた侵害の痕跡を洗い出します。
成果物は侵害の有無だけではありません。今後の脅威に対して自社が検知し対応できる状態にあるかどうかの評価と、優先順位をつけた改善の提言が含まれます。同業他社の被害報道を受けた自社確認、M&Aのデューデリジェンス、監査や経営層への説明など、社外に対して根拠を示す必要がある場面で選ばれることの多いサービスです。
脅威ハンティング
自社が実際に狙われる可能性の高い脅威に的を絞って探索します。業種、保有する資産、利用している技術、想定される攻撃者から脅威プロファイルを組み立て、仮説を立てたうえで調査を行います。既存のセキュリティツールとデータを使って実施するため、新たな導入は必要ありません。
侵害調査が環境全体を広く確認するのに対し、こちらは特定の脅威を深く追う進め方です。探索と同時に、その脅威を自社で検知できる状態にあるかも評価されるため、結果はそのまま検知ルールの改善につながります。
Mandiant Threat Defense
インシデントが起きてから動くのではなく、検知と対応の運用そのものを継続的に任せるマネージドサービスです。Google Security Operations(Google SecOps)に集約されたデータを対象に、Mandiantのアナリストが脅威の検出、継続的なハンティング、調査、対応までを担います。
サードパーティ製品のアラートを含むすべてのデータが、適用された脅威インテリジェンスとキュレートされた検出ルールパックを通じて評価され、Google独自の優先順位付けモデルによって重要な事案が絞り込まれます。検出結果は MITRE ATT&CK にマッピングされ、本格的な対応が必要と判断された場合はインシデント対応チームへエスカレーションされます。
本サービスは Google SecOps 上でネイティブに提供されるため、Google SecOps の利用が前提となります。
セキュリティ診断・テスト
防御が実際に機能するかを、攻撃側の視点から検証するサービスです。主なものを4つご紹介します。このほか、ランサムウェア防御の評価、Active Directoryの評価、Microsoft 365 / Azureのセキュリティ評価、机上演習なども提供していますので、ご関心のある領域についてはお問い合わせください。全体像はMandiantのコンサルティングサービス ディレクトリ(Google Cloud)でご確認いただけます。
ペネトレーションテスト
重要な資産を守っている防御を体系的にテストし、脆弱性と設定ミスを洗い出します。偵察、脆弱性の列挙、実際の悪用、目標の達成という順で進み、社内ネットワーク、クラウド環境、ICS/OT環境、ソーシャルエンジニアリングなど、対象に応じた形態を選択できます。
報告には、経営層向けのサマリー、結果を再現できるだけの技術的詳細、指摘が自社環境にとってどれだけ現実的かを示す事実ベースのリスク分析、そして短期と中長期それぞれの改善案が含まれます。
Webアプリケーション診断
ウェブアプリケーションのゼロデイ脆弱性や設定ミスを、攻撃者より先に特定します。自動診断では検出しにくい業務ロジックの不備、権限管理の抜け、認証やセッションまわりの実装上の問題を、診断員による手動の検証で洗い出します。
外部に公開している主要アプリケーションの定期的な確認や、大きな機能追加・リリース前の判断材料として利用されます。
レッドチーム演習
「重要データへ到達できるか」「基幹システムの管理者権限を取れるか」といった目標をあらかじめ設定し、それが達成できてしまうかどうかを実際に試します。用いる手口は、Mandiantがインシデント対応の現場で確認したTTPです。制約は設けませんが、手法は非破壊的なものに限られます。
評価するのは脆弱性そのものではなく、セキュリティチームが攻撃に気づけるか、気づいたあとに止められるかという対応力です。すでに脆弱性診断を定期的に実施していて、「指摘は潰しているが、本当に攻撃を止められるのかは分からない」という段階に適しています。
パープルチーム演習
Mandiantのチームと自社チームが同じ場に入り、攻撃を実施しながら、その場で検知ロジックを調整し、対応手順を確認していく形式です。
レッドチーム演習が弱点を「見つける」ためのものであるのに対し、こちらは「鍛える」ところまでを目的とします。演習が終わった時点で検知できる状態になっていることを目指すため、自社にSOCがあり、そのチューニングを進めたい場合に適しています。
脅威インテリジェンス調査
脅威情報を自社の判断に結びつけるための、単発の調査です。
Cyber Threat Profile
自組織を狙う可能性が高い攻撃者を特定し、その動機と能力を整理したうえで、対策の優先順位づけまでを行います。キャンペーンとアクターの分析、サイバーキルチェーンおよび MITRE ATT&CK への脅威優先度マッピング、調査結果に紐づいた対策の推奨が成果物です。
標準的な実施期間は2〜6週間、コンサルタント2〜3名の体制で、リモート・オンサイトのいずれにも対応します。
カスタム脅威インテリジェンスレポート
テーマを指定した単発の調査レポートです。攻撃者のTTPの詳細分析、マルウェアや不正プログラムの解析、特定の業界・国・技術に対する脅威の評価、地政学的トレンドの分析など、必要なテーマに応じて作成します。
脅威インテリジェンスの継続支援(EIA・AIA)
上記が単発の調査であるのに対し、Mandiantのアナリストが継続的に関与し、お客様の意思決定とセキュリティ運用に伴走する形態もあります。関与の度合いも費用の規模も、単発の調査とは大きく異なります。関与の深さに応じて2段階が用意されています。
| Essential Intelligence Access | Advanced Intelligence Access | |
|---|---|---|
| 担当アナリスト | 複数のお客様を担当(パートタイム) | 貴社専任(フルタイム)。経験や専門領域のご要望を選定に反映 |
| お客様拠点での活動 | ||
| Mandiant分析チームの詳細データ | 担当アナリストを通じて調査可能 | |
| 依頼できる範囲 | 定められたサービスメニューの中から | 脅威の状況やご要望に応じて柔軟に設定 |
| 個別の照会(RFI) | 件数の上限あり | 無制限 |
内容と選び方はMandiant脅威インテリジェンスサービス(EIA・AIA)のページで詳しくご説明しています。
導入のご相談は、下記よりお気軽にお問い合わせください。
FAQ
- Expertise on Demand で契約しないと、サービスを利用できませんか?
- Google Threat Intelligence とは何が違いますか?