



































Burp Suite とは
Burp Suite は、Webアプリケーションの脆弱性診断を行うための統合プラットフォームです。開発元のPortSwigger社は英国の企業で、脆弱性研究チームの PortSwigger Research と、無償の学習環境である Web Security Academy を運営しています。
用途の異なる3つの製品があります。人が手を動かして診断する Burp Suite Professional、多数のアプリケーションを自動でスキャンする Burp Suite DAST、Burp Suite Professional の上で動くエージェント型AIの Burp AT です。このほかに、Burp Suite Professional の無償版にあたる Burp Suite Community Edition があります。
Burp Suite Professional と Burp Suite DAST には、AI機能の Burp AI も組み込まれています。ライセンスの単位も価格の決まり方も、製品ごとに異なります。
特長
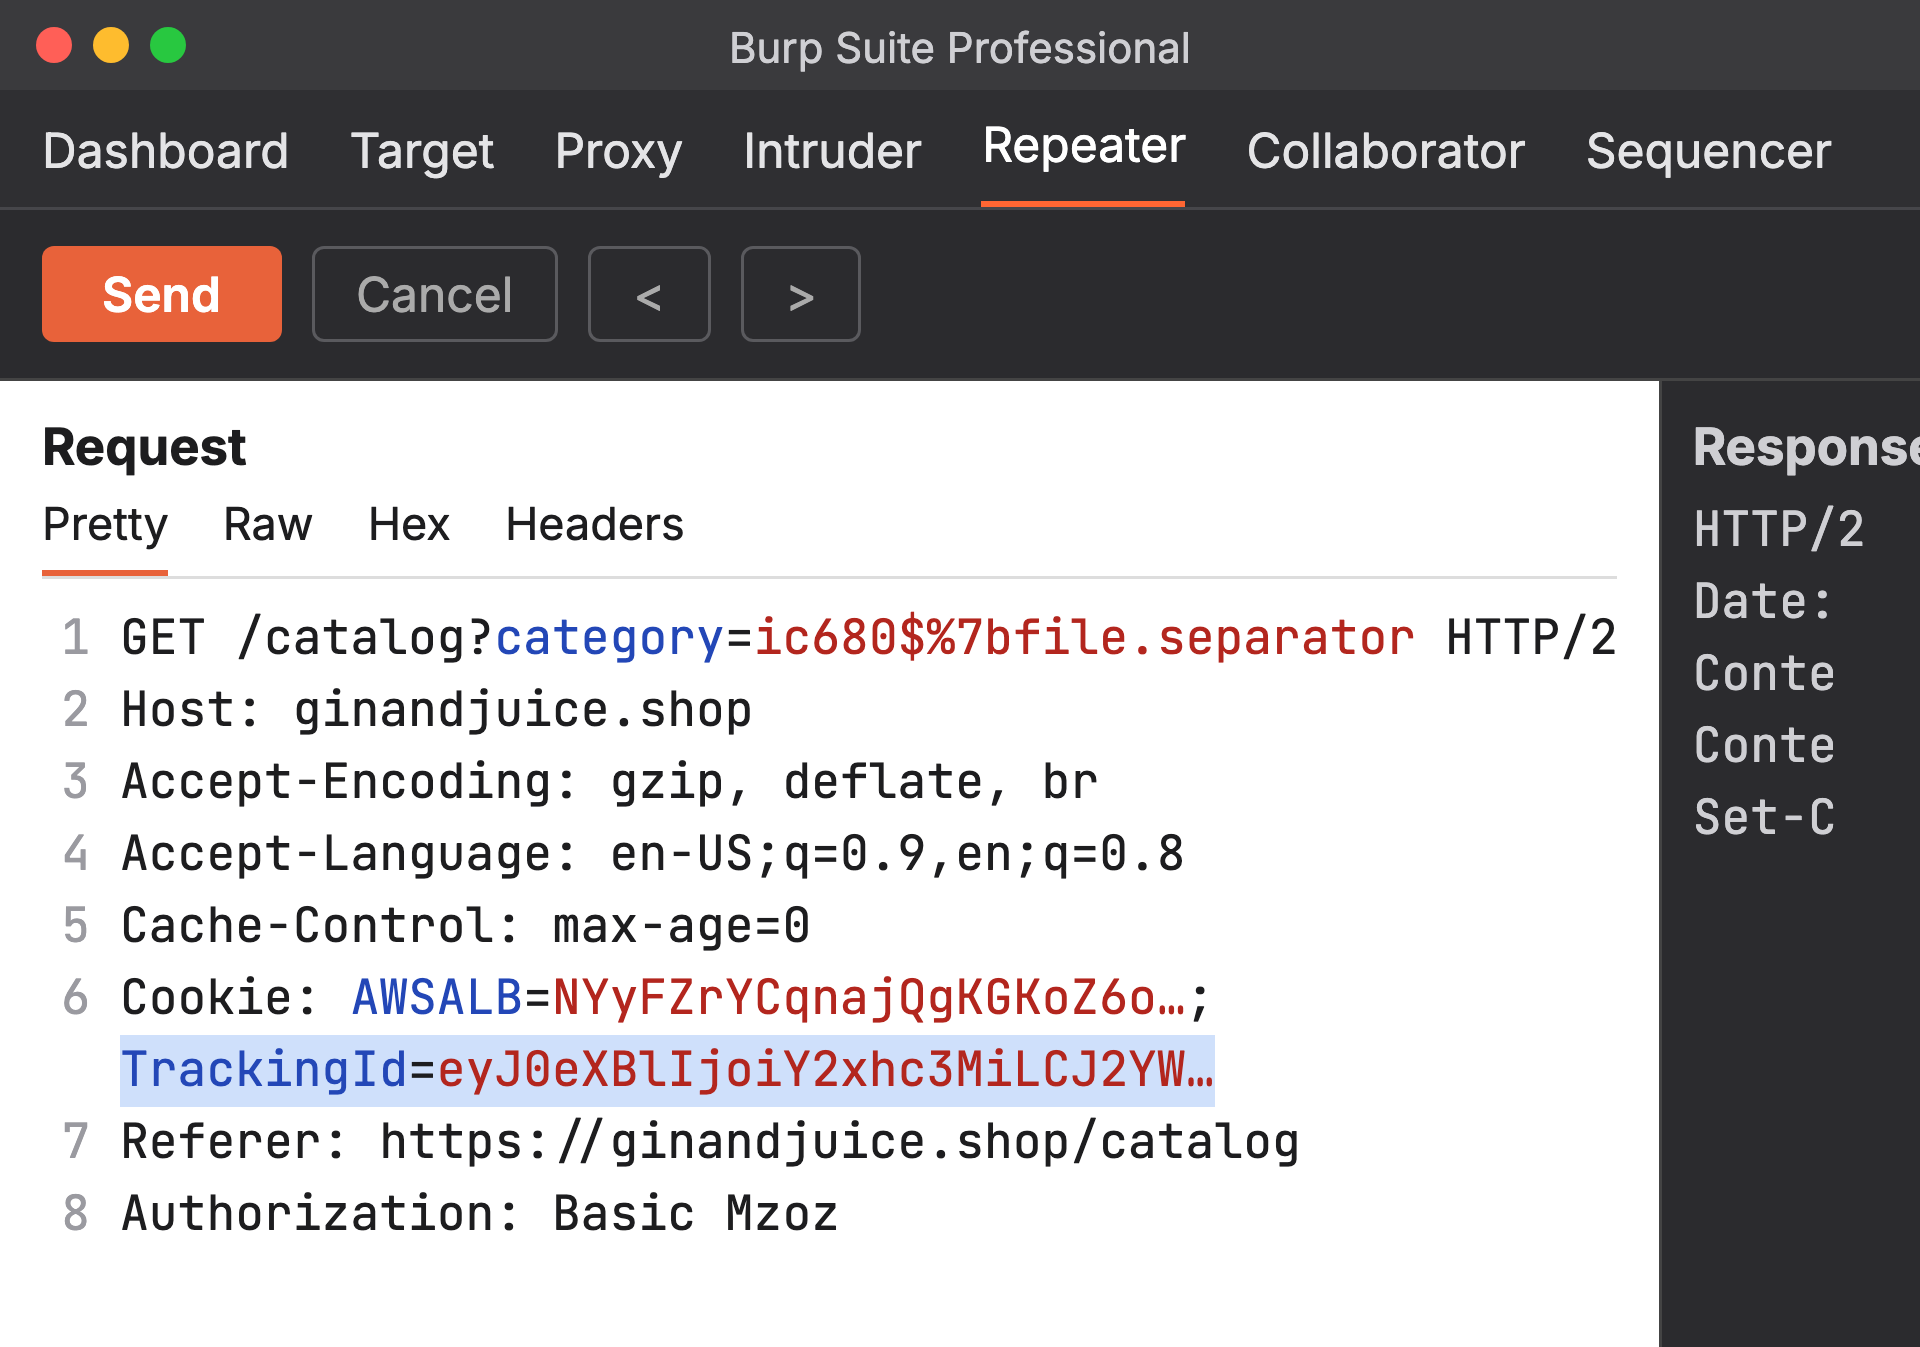
通信を捕まえて、手で確かめる
Burp Proxy で通信を捕捉し、Burp Repeater で1つのリクエストを書き換えて何度でも送り直します。Burp Scanner の自動スキャンと組み合わせて、手動診断を進めます。
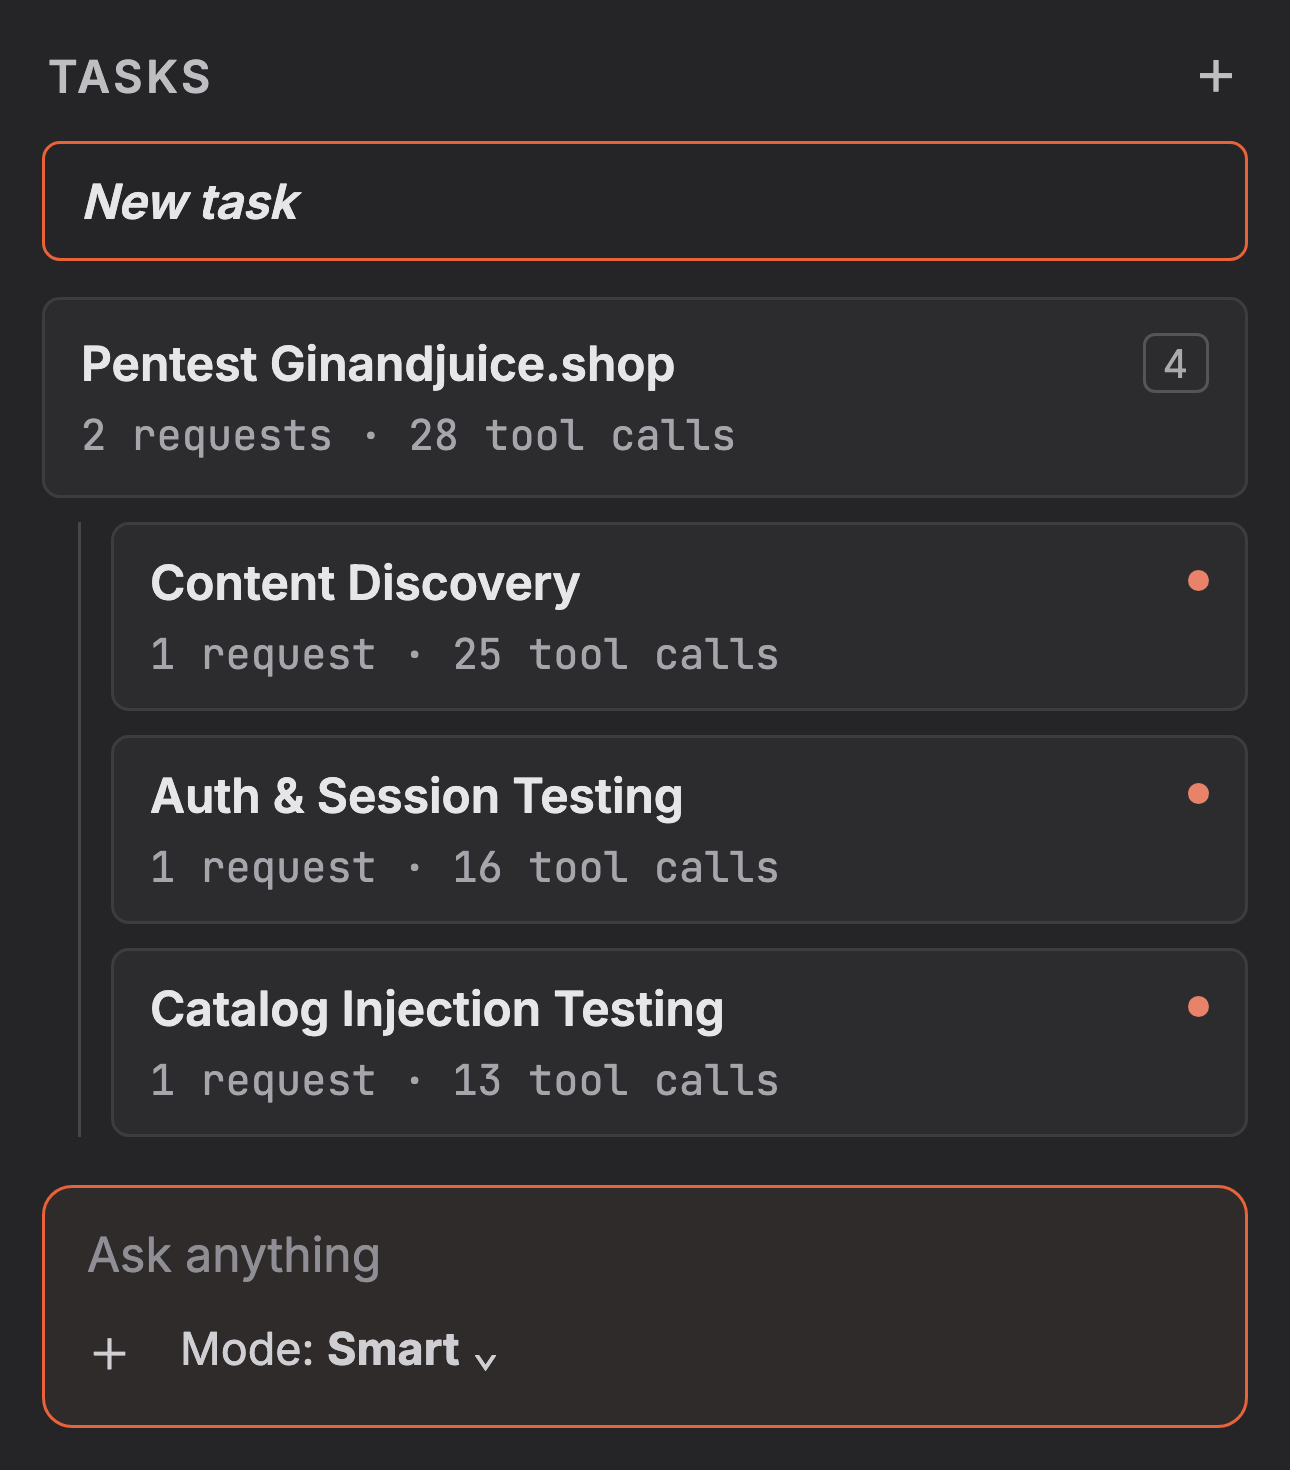
タスクを任せて調べさせる
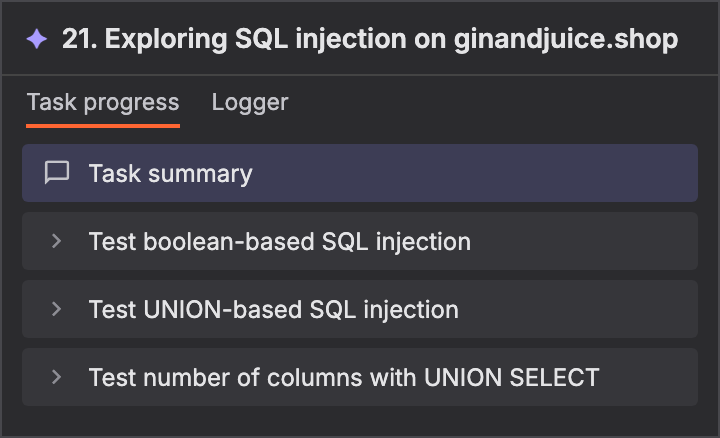
Burp AT は、渡したタスクに対して自分で計画を立て、Burp Suite のツールで調べ、結果を見て次の手を決めます。どこまで任せるかは、利用者が決めます。
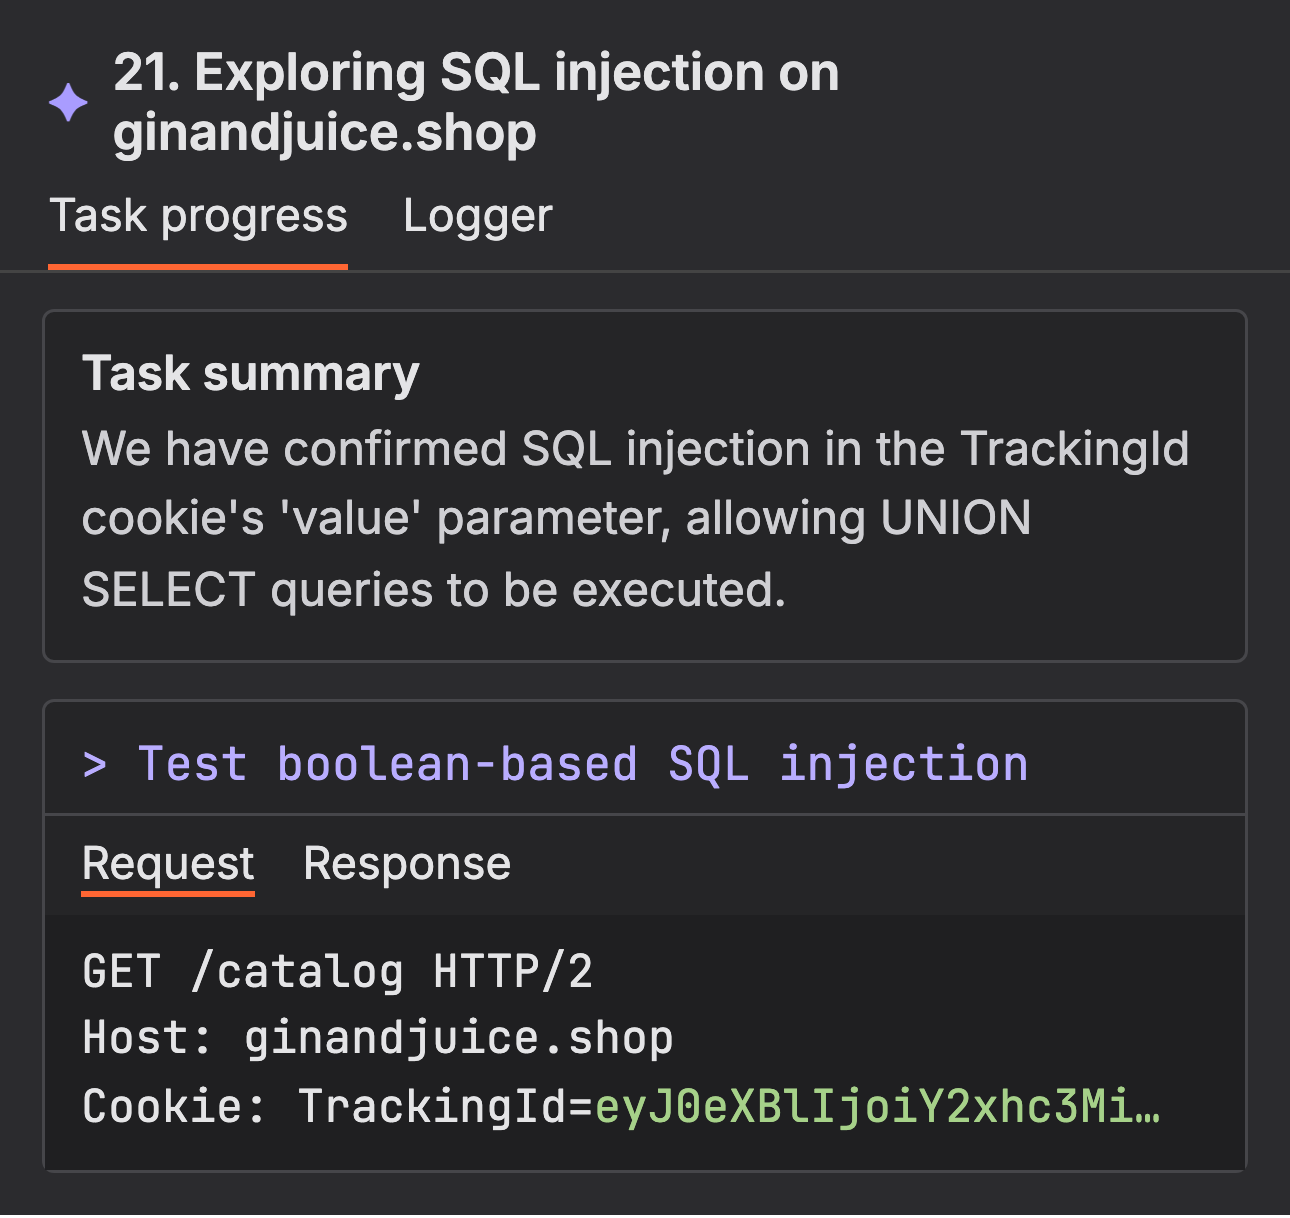
見つけたIssueを、AIが確かめる
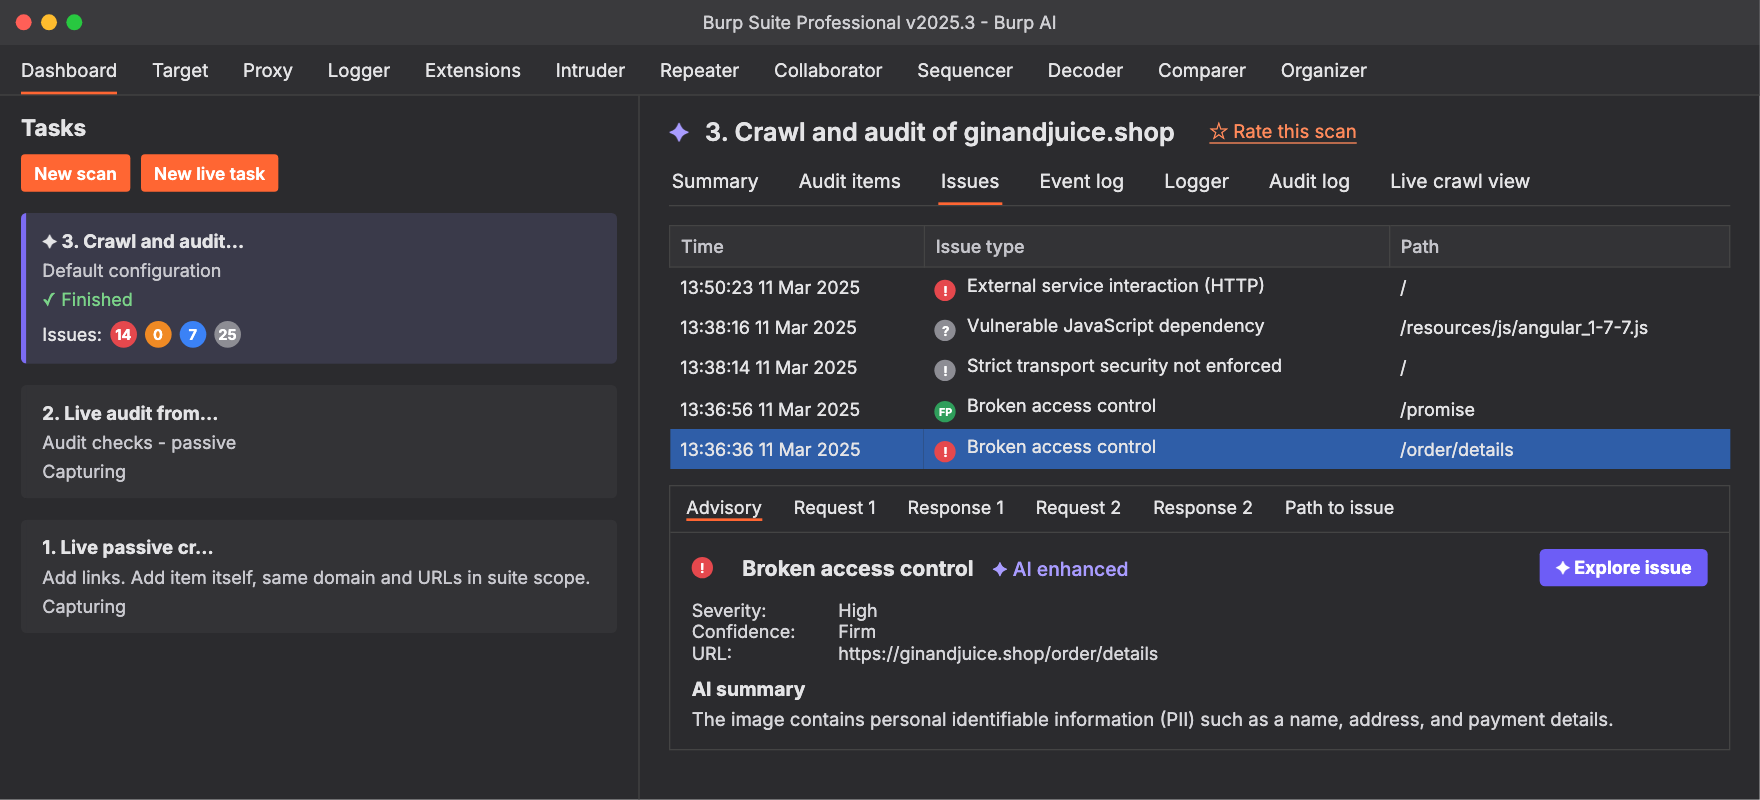
Burp Scanner が報告したIssueが実際に悪用できるかを、Burp AI が調べてPoCを生成します。何を試しているかは手順ごとに表示されます。
多数のアプリを、継続的にスキャン
Burp Suite DAST は、Burp Suite Professional と同じ Burp Scanner で、多数のWebアプリケーションを定期的に自動スキャンします。ユーザー数の上限はありません。
製品の構成
| 製品 | 何をするものか | 主に使う人 | AI機能 | ライセンスの単位 |
|---|---|---|---|---|
 Burp Suite Professional |
人が手を動かして診断します。手動テストの全機能と、Burp Scanner による自動スキャンを備えます | 診断担当者、ペネトレーションテスター、バグバウンティハンター |  Burp AI  Burp AT |
1ユーザーにつき1ライセンス |
 Burp Suite DAST |
多数のWebアプリケーションを継続的に自動スキャンします | AppSecチーム、開発チーム、CISO・CTO | Burp AI(クラウド版)Burp AT(Enterprise版。別売り) MCPサーバー |
組織単位。ユーザー数の上限なし |
| Burp AT |
タスクを渡すと、自分で計画を立てて調べるエージェント型AIです。Burp Suite Professional に組み込まれていて、画面から開いて使います | Burp Suite Professional の利用者。Enterprise版は、複数のアプリケーションをまとめて調べる組織 | — | Burp Suite Professional のライセンスで使います。使う量に合わせて、パッケージを選びますパブリックベータ※1 |
 Burp Suite Community Edition |
Burp Suite Professional の無償版です。手動診断の基本操作だけができます | これから Burp Suite を学ぶ方 | なし | 無償 |
- ※1 2026年11月19日時点で、Burp Suite Professional で使う Burp AT はパブリックベータです。Burp Suite DAST と同じ基盤で動く Enterprise版は、2026年11月に提供が始まりました(クラウド版のみ、別売り)。最新の情報はメーカーのページをご確認いただくか、弊社までお問合せください。
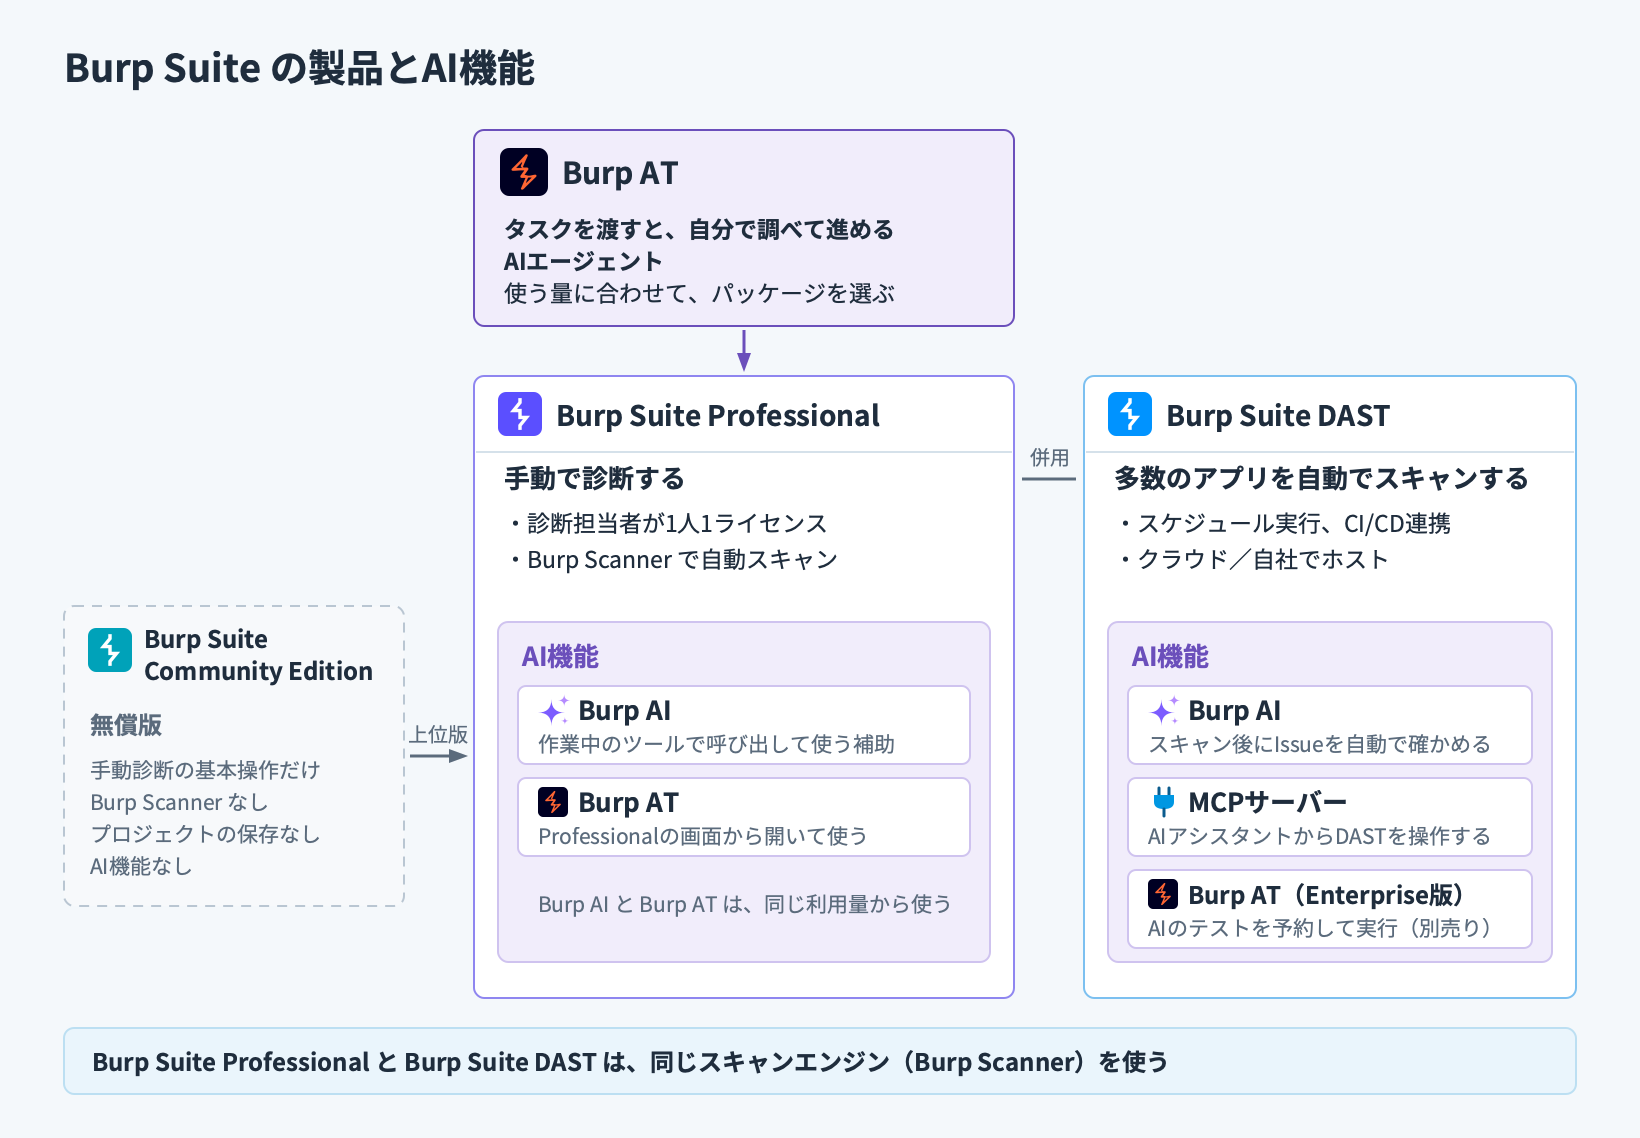
Burp AI は、Burp Suite Professional と Burp Suite DAST に組み込まれているAI機能の呼び名で、単独の製品ではありません。Burp AT との違いや、使うために必要な契約はAI機能(Burp AI・Burp AT)で扱います。
価格と選び方
2026年11月時点の目安です。いずれも米ドル建てのため、ご提供価格は為替と契約条件により変わります。
プランが決まっていなくても、課題やご予算をうかがってご提案します。
| 製品・オプション | 価格の目安 | 契約の単位 |
|---|---|---|
| Burp Suite Community Edition |
無償 | ー |
| Burp Suite Professional |
年間499ドル | 1ユーザーにつき1ライセンス |
| Burp Suite DAST |
およそ2万ドルから 最小構成の場合※1 |
組織単位。ユーザー数の上限なし |
| Burp AT |
Standard:年間228ドル Plus:年間1,068ドル Power:年間2,988ドル1ユーザーあたり。Burp Suite Professional のライセンスは別です |
1ユーザーごと。使う量に合わせて選びますパブリックベータ |
| Burp AT(Enterprise版) |
お見積り | Burp Suite DAST と同じ基盤(クラウド版)で使います。別売りです |
| Burp Suite DAST の Burp AI |
お見積り | クラウド版の Burp Suite DAST で契約できます |
- ※1 最小構成とは、スキャン対象のFQDNが5以下、同時に実行するスキャンが1、APIスキャンの対象エンドポイントが50までの場合を指します。これを超える場合は、スキャン対象のFQDNの数、スキャンの頻度と同時に実行するスキャンの数、APIスキャンの要否と対象の数、CI/CDパイプラインへの組み込みの有無(組み込む場合は開発者の人数)の組み合わせで決まります。メーカーは Burp Suite DAST の価格を公開していません。要件をお聞きしたうえで、都度お見積りいたします。
どの製品を選ぶか
目的から逆算すると、迷う場面はほとんどありません。
- これから触ってみたいBurp Suite Community Edition から始めてください。無償で、手動診断の基本操作は一通りできます。
- 診断業務で日常的に使うBurp Suite Professional です。Burp Scanner と作業内容の保存が使えないと、業務では成立しません。
- 診断の手数を増やしたい、検証を速くしたいBurp Suite Professional で Burp AT を使います。作業中のツールから説明や検証を頼むことも、タスクを任せて調べさせることもできます。契約方法はAIの契約をご覧ください。
- 数十から数千のアプリケーションを定期的にスキャンしたいBurp Suite DAST です。Burp Suite Professional を人数分そろえても、この用途は満たせません。
- 開発パイプラインの中でスキャンを回したいBurp Suite DAST です。Burp Suite Professional は、ライセンス上CI/CDパイプラインでの利用が認められていません。
- 保有するアプリケーションを、AIに定期的に調べさせたいBurp AT の Enterprise版です。Burp Suite DAST と同じ基盤で、サイトごとにAIのテストを予約し、繰り返し実行します。
- 自動スキャンの結果の確認を速くしたいBurp Suite DAST の Burp AI です。スキャンで見つかったIssueが本当に悪用できるかをAIが確かめ、再現手順を付けます。
製品は組み合わせて使えます。3つの層があると考えると整理しやすくなります。
- 広く、浅く、継続的にBurp Suite DAST で、保有するWebアプリケーション全体を定期的にスキャンします。リリースのたびに人が手を動かすのは現実的ではないため、ここは自動化します。
- 狭く、深く、人の手で重要度の高いアプリケーションや、自動スキャンが苦手とする業務ロジックの不備は、Burp Suite Professional で人が調べます。
- 人の手の速度を上げるBurp AI と Burp AT で、繰り返しの作業と検証にかかる時間を短縮します。Burp Suite DAST の Burp AI は、自動スキャンで見つかったIssueの確認を助けます。空いた時間を判断に回す、という考え方です。
導入の順序は2通りあります。Burp Suite Professional から始めて自動化の範囲を広げていく進め方と、Burp Suite DAST で全体を可視化してから重点箇所を手動で掘る進め方です。どちらが適しているかは現在の診断体制によって変わりますので、ご相談ください。
ご購入とサポート
お見積りから、ご契約後のご質問まで、弊社が承ります。
お見積り
プランが決まっていなくても、課題やご予算をうかがい、構成をご提案します。
トライアル
Burp Suite Professional は30日間お試しいただけます。Burp Suite DAST はメーカーによる審査があります。お試しになりたい内容を、事前にうかがいます。
- 1お問合せ
- 2ご相談・ご提案
- 3お見積り
- 4ご発注
- 5ご利用開始
Burp Suite Professional
手動診断を業務として行う場合の、事実上の標準です。Community Edition のすべての機能に加えて、Burp Scanner による自動スキャン、プロジェクトファイルの保存、Burp Collaborator、専用の拡張機能が使えます。
今後の開発予定は、メーカーのロードマップで公開されています。
中心になる3つのツール
搭載されているツールは多数ありますが、診断中に手が伸びるのは実質この3つです。
- Burp Proxy|すべての起点ブラウザと対象アプリケーションの間に入り、行き交う通信をそのまま捕捉します。止めて中身を書き換えてから流す、という操作ができます。ここで拾った通信が、他のすべてのツールの入力になります。HTTPSにも対応します。
- Burp Repeater|仮説を確かめる1つのリクエストを手で書き換えて、何度でも送り直します。パラメータを1文字変えるとレスポンスがどう変わるかを見る、という地道な作業を高速に回すためのツールです。脆弱性があるかないかは、最後はここで決まります。
- Burp Scanner|自動で洗い出すサイトをクロールして機能を洗い出し、脆弱性を自動検出します。認証情報を与えれば制限領域も検査でき、シングルサインオンのような複雑なログインにも対応します。OpenAPI・GraphQL・SOAPのAPI定義を読み込んだスキャンも行えます。Community Edition と Burp Suite Professional を分ける、最大の機能です。
残りは、この3つを補助するツールです。
| ツール | できること |
|---|---|
| Burp Intruder | パラメータに大量の値を差し込む自動攻撃を組み立てます。総当たりや網羅的なファジングに使います |
| Burp Collaborator | 対象から外部への通信を受け止め、レスポンスだけでは分からない脆弱性を検出します。公開サーバーと、自社で構築するプライベートサーバーの両方が使えます |
| DOM Invader | ブラウザ側で DOM XSS、Webメッセージ、プロトタイプ汚染を調べます |
| Burp Sequencer | セッショントークンやCSRFトークンの乱数性を分析し、予測が可能でないかを確かめます |
| Burp Decoder・Burp Comparer | エンコードとデコード、2つのデータの差分表示 |
| Burp Logger | Burp Suite が送信したすべてのHTTP通信を記録し、後から追跡します |
| Burp Organizer | 気になった通信を集めておき、後から見返します |
| BApp Store | 300を超える拡張機能を導入できます。250名を超える作者が公開しています |
| Bambdas・BChecks | 独自のフィルタや検査ロジックを記述し、動作を自分の手順に合わせます |
動画で見る:Burp Proxy で通信を捕捉する(英語・約2分)
メーカーが公開している動画です。Burp Proxy のIntercept画面で、捕捉したリクエストとレスポンスを一覧で確かめ、書き換えてから送り出す操作が見られます。
動画で見る:認証が必要なAPIをスキャンする(英語・約1分)
メーカーが公開している動画です。API定義を読み込んで Burp Scanner でスキャンするときに、定義から見つかった認証の方式ごとに認証情報を設定する手順が見られます。
動画で見る:Burp Intruder で攻撃を組み立てる(英語・約1分)
メーカーが公開している動画です。Burp Intruder の画面で、値を差し込む位置とペイロードを設定して攻撃を組み立てる操作が見られます。
無償版(Community Edition)との違い
Burp Suite Community Edition は、Burp Suite Professional の無償版です。Burp Proxy で通信を捕捉し、Burp Repeater で手を加えて送り直し、Burp Decoder や Burp Comparer で中身を確かめる、という手動診断の基本操作は Community Edition だけで一通りできます。メーカーのダウンロードページから入手できます。
| Community Edition |
Professional |
|
|---|---|---|
| Burp Proxy | ✓ | ✓ |
| Burp Repeater | ✓ | ✓ |
| Burp Decoder・Burp Comparer・Burp Sequencer | ✓ | ✓ |
| Burp Intruder | ✓デモ版。試行速度に制限があります | ✓ |
| Burp Scanner(自動スキャン) | — | ✓ |
| コンテンツの自動探索 | — | ✓ |
| Burp Collaborator | — | ✓ |
| プロジェクトファイルの保存 | — | ✓ |
| 検索 | — | ✓ |
| BApp(拡張機能) | ✓一部は利用できません | ✓ |
| Burp AI |
— | ✓Burp AT と同じ利用量から使います |
| Burp AT |
— | ✓毎月少しの量まで無償。それより多く使う場合は パッケージを契約します |
| 価格 | 無償 | 年間499ドル |
とくに Burp Scanner と作業内容の保存の2つは、診断業務では大きな違いになります。Burp Scanner がないと、脆弱性の自動検出もコンテンツの自動探索もできず、手作業で1つずつ確かめることになります。プロジェクトファイルがないため、Burp Suite を閉じた時点で、集めた通信も気づいたことも消えます。
「無償だが業務で使ってよいのか」は、よくいただくご質問です。メーカーの利用規約(2026年4月発行版)では、Community Edition は本編ではなく Addendum D(Community Terms)で扱われます。ライセンスは自社の業務目的での利用に対して付与され、その範囲には「業務上のアドバイザリとして行う、クライアント向けの個別コンサルティングサービスの提供」が含まれうる、と書かれています。一方で、Community Edition の再販は明確に禁止されています。販売店向けの Reseller Terms も Community Edition には適用されません。規約は改定されます。判断が必要な場面ではメーカーの利用規約の最新版をご確認いただくか、弊社までご相談ください。
ライセンスの単位と利用範囲
ユーザーライセンスです。1ユーザーにつき1ライセンスを契約します。マシン単位やフローティングといった、他形態のライセンスはありません。
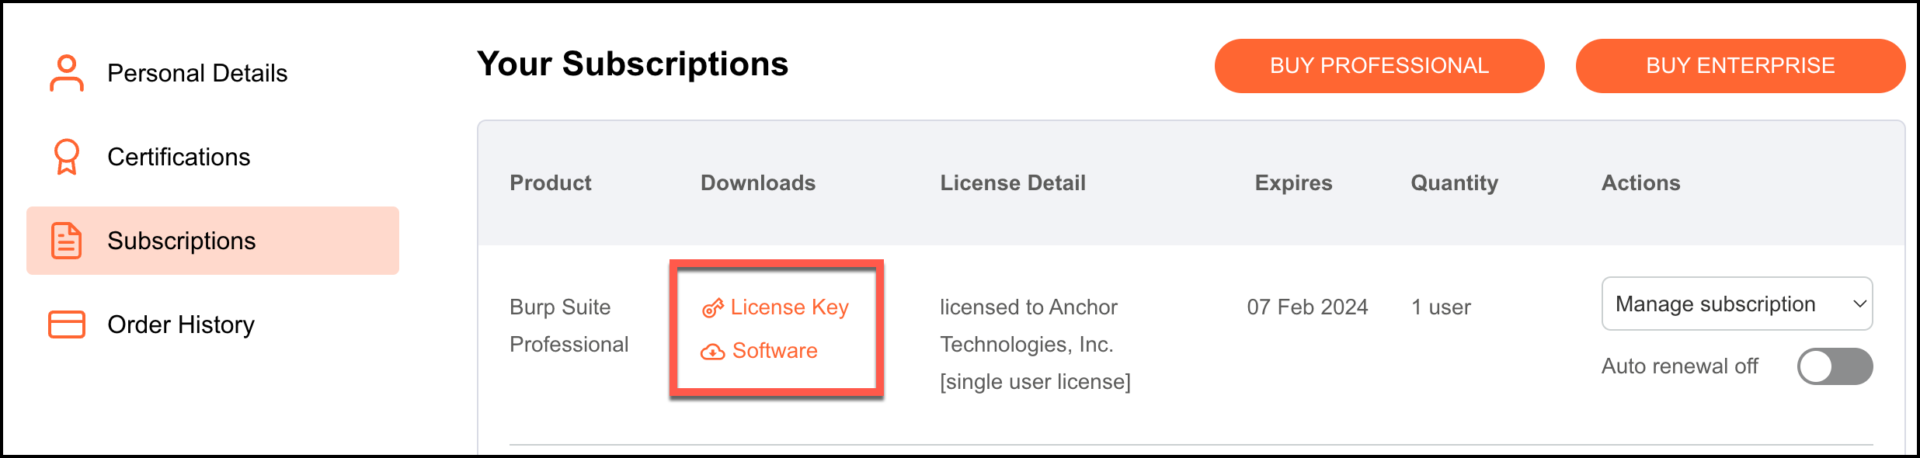
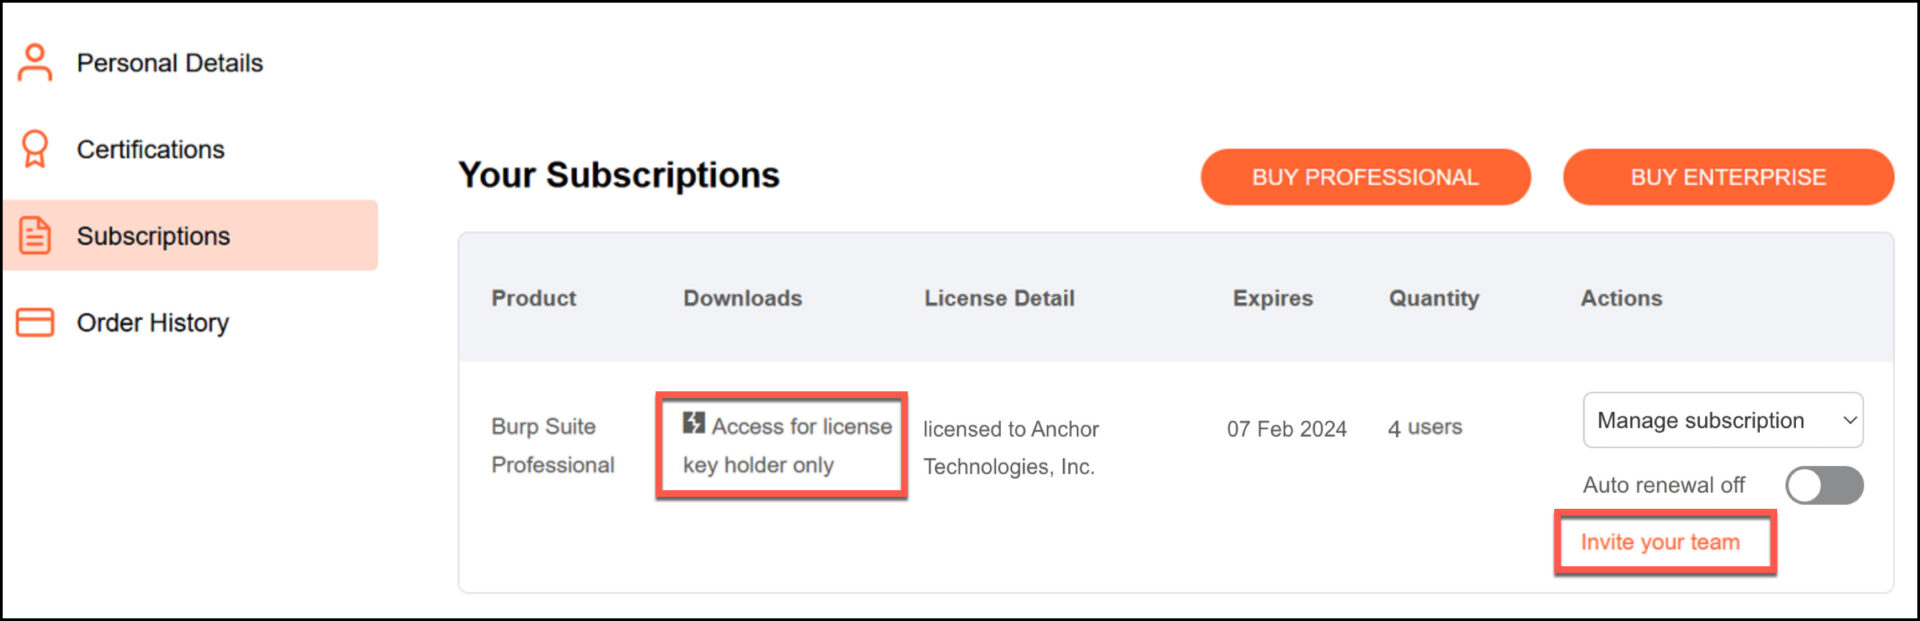
ライセンスキーは契約者(ライセンスホルダー)のアカウントで管理します。2ユーザー分以上を購入した場合は、ライセンスホルダーがアカウントページからメンバーを招待することで、各ユーザーがソフトウェアをダウンロードできるようになります。手順はFAQに記載しています。
Burp Suite Professional は、CI/CDパイプラインに組み込んで使うことができません。これは機能上の制約ではなく、メーカーの利用規約で明示的に禁止されている事項です(2026年4月発行版の第2.3条(e)(iii))。開発パイプラインの中で自動スキャンを回す場合は Burp Suite DAST を使います。
契約期間は1年単位です。複数年での契約にも対応しており、10年契約の実績もあります。
AI機能(Burp AI・Burp AT)
PortSwigger社は、Burp Suite にAIを2つの形で組み込んでいます。作業中のツールの中で診断担当者を補助する Burp AI と、タスクを渡すと自分で計画を立てて調べる Burp AT です。2026年11月の先行版の Burp Suite Professional からは、Burp AI の機能も Burp AT のタスクとして動き、入口が1つになりました。設計の方針は共通していて、人が主導し、AIが補助します。AIの出力は判断の材料で、判断そのものではありません。
「AIが勝手にスキャンして結果を出してくれる機能」と受け取られることがありますが、そうではありません。AIが何をしてよいかは、利用者が決めます。Burp AI は呼び出したときか、利用者が有効にした範囲だけで動きます。Burp AT は、利用者が決めたスコープ・使えるツール・承認のルールの中で動きます。
| AI機能 | Burp Suite Professional |
Burp Suite DAST |
|---|---|---|
| Burp AI |
Explainer、Explore Issue、誤検知の削減、ログイン手順の生成、AIを使うカスタムアクションと拡張機能2026年11月の先行版から、Explainer・Explore Issue は Burp AT のタスクとして動きます | スキャン後のIssueの確認(AI-enhanced scanning)、ログイン手順の生成クラウド版のみ |
| Burp AT |
タスクを渡して調べさせるエージェント型AIパブリックベータ | Enterprise版:サイトごとにAIのテストを予約し、繰り返し実行しますクラウド版のみ・別売り |
| MCPサーバー |
— | Claude Code などのAIアシスタントから Burp Suite DAST を操作できますクラウド版・自社ホストとも |
Burp AI でできること
Burp Suite Professional では、作業中のツールの中で呼び出して使います。2026年11月の先行版からは、Explainer、Explore Issue と、Burp AI in Repeater に代わる「Explore request in Burp AT」が、Burp AT のタスクを作ります。結果を見て、同じ会話で追加の質問をしたり、証拠を足したり、次に調べることを指示したりできます。
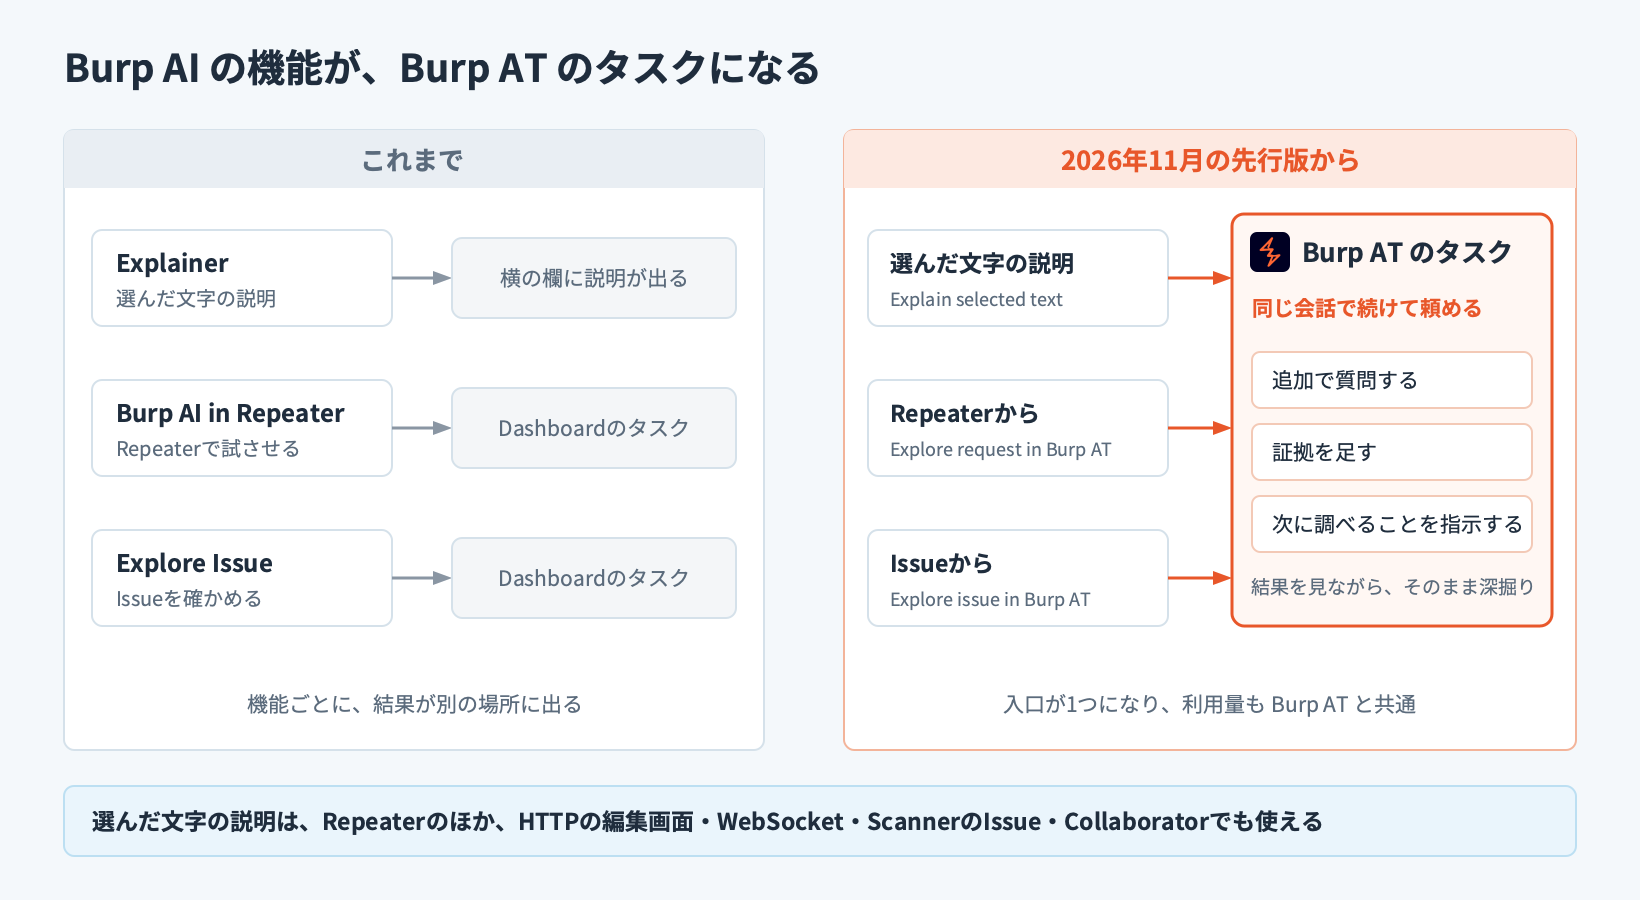
- Explainer|その場で調べる見慣れないHTTPヘッダーやCookie、クライアント側のJavaScriptが何をしているのかを、Burp Repeater の中で解説します。1行ずつ読み解いたり、外部の情報源を調べに行ったりする手間がなくなります。2026年11月の先行版からは、HTTPの編集画面、WebSocketのメッセージ、Burp Scanner のIssueの説明、Burp Collaborator のDNSのやり取りでも使えます。
- Explore request in Burp AT|任せて試させるBurp Repeater のタブで指示を書いて送ると、Burp AT がそのリクエストやレスポンス、メモを手がかりに調べます。2026年11月の先行版で、それまでの Burp AI in Repeater(Burp Repeater のタブに指示を書くと、AIが Burp Repeater と Burp Intruder を使って複数の手順で調べる機能)を置き換えました。
- Explore Issue|悪用できるかを確かめるBurp Scanner が報告したIssueについて、実際に悪用が可能かをAIが調べます。機微なデータを取り出せるか、別の攻撃面に到達できるか、権限昇格の経路があるかを試し、PoCを生成します。各段階で何を試しているかが表示され、途中で手動に切り替えることもできます。2026年11月の先行版からは、Burp AT のタスクとして調べます。
- 誤検知の削減アクセス制御の不備は検査が単調な割に自動化が難しく、誤検知が出やすい領域です。Burp Scanner はここでAIを使い、報告する前に検証します。
- ログインシーケンスの自動生成認証が必要な画面をスキャンするためのログイン手順を、ブラウザで手作業により記録する代わりに生成します。記録漏れや入力方式の認識ミスを避けられます。
- カスタムアクションと拡張機能Burp Repeater のカスタムアクションや、Montoya API で作る拡張機能から、AIを呼び出せます。APIキーの管理は必要ありません。拡張機能のAI利用は、既定では無効です。
動画で見る:Burp AI in Repeater の考え方とデモ(英語・約15分)
メーカーが公開している動画です。Burp AI の開発者2人が、Explore Issue から Burp AI in Repeater が生まれた経緯と、エージェント型のAIの考え方を説明し、Burp AI in Repeater で Web Security Academy のラボを解くデモを見せます。英語の動画のため、下の日本語の流れとあわせてご覧ください。
| 時間 | 内容 |
|---|---|
| 0:00 | Burp AI を開発しているPortSwigger社のエンジニア2人の自己紹介と、話す内容 |
| 1:58 | Burp AI は5つの機能で始まり、もっとも使われたのは Explore Issue だった。利用者は自分で作ったIssueにも使っていて、AIに渡す情報を自分で決めたい、Burp Scanner のIssue以外でも使いたい、という要望が見えた |
| 3:06 | エージェント型のAIの考え方。1回の指示で終わらず、試して、結果から学び、次の手を変える、を繰り返す |
| 3:42 | モデルを専用に調整(ファインチューニング)するより、汎用のモデルに渡す情報(指示、ツール)を整えるほうが、変化の速い分野では長く使える |
| 6:49 | 人の入力の扱い。AIが確認を求めすぎると手間が増えるため、確認は判断の分かれ目に絞る |
| 7:40 | Burp AI in Repeater の紹介。Explore Issue の仕組みを、Burp Repeater で誰でも使えるようにした |
| 8:49 | デモ:Web Security Academy の反射型XSSのラボを、Burp AI in Repeater に解かせる。指示を書いて送り、DashboardでAIの手順を追い、最後にタスクの要約が出る |
| 10:27 | AIに渡すツールの作り方と、MCP(Model Context Protocol)の役割 |
| 12:54 | デモ:Burp Suite 用のMCPサーバーの拡張機能(BApp Store。Community Edition と Burp Suite Professional で使える)で、AIクライアントから Burp Suite を操作する |
| 13:53 | Burp AI を試すときのおすすめ(MCPサーバーの拡張機能、Burp AI in Repeater でいろいろな作業を試す) |
2025年10月に公開された動画です。この時点では Burp AT は提供されておらず、Burp Suite DAST の Burp AI は「今後の予定」として紹介されています(2026年8月に提供開始)。動画のMCPサーバーは Burp Suite Professional・Community Edition の拡張機能で、Burp Suite DAST に組み込まれているMCPサーバーとは別のものです。2026年11月の先行版から、Burp AI in Repeater は Burp AT の「Explore request in Burp AT」に置き換わっています。
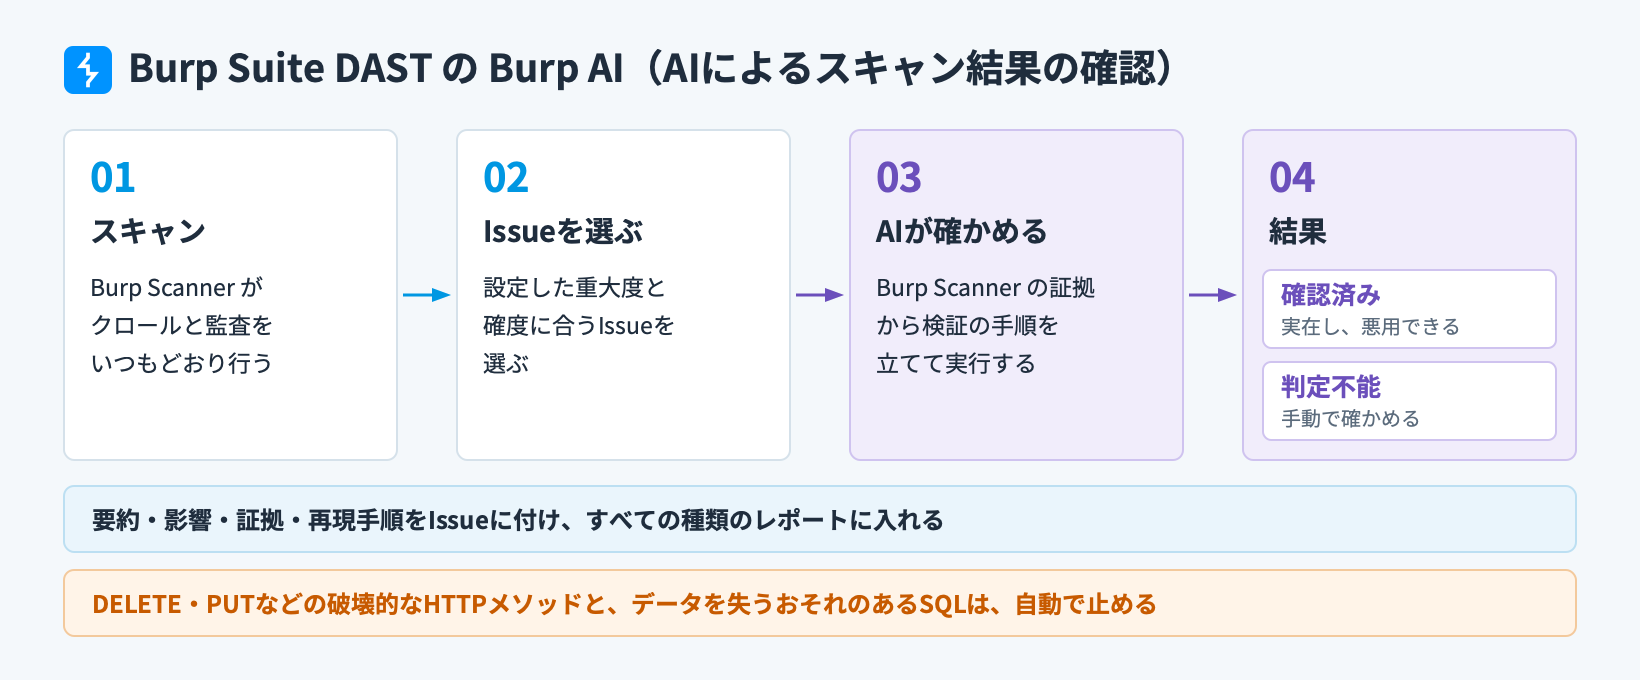
Burp Suite DAST では、自動スキャンの結果の確認にAIを使います。サイトごとに有効にすると、スキャンのクロールと監査が終わったあと、設定した重大度と確度に合うIssueをAIが自動で確かめます。結果は「確認済み(実在し、悪用できる)」と「判定不能(手動での確認が必要)」に分かれ、要約・影響・証拠・再現手順がIssueに付きます。AIの結果は、すべての種類のレポートに入ります。ログイン手順をAIで記録することもできます。Burp Suite DAST の Burp AI は、クラウド版で契約できます。
Burp Suite DAST には、MCPサーバーも組み込まれています。Claude Code、Claude Desktop、CursorなどのMCPに対応したAIアシスタントから、サイト・スキャン・Issueの参照、スキャンの開始と取り消し、Issueの状態の変更、HTMLレポートの作成ができます。操作はAPIキーの持ち主の権限の範囲に限られ、変更を伴う操作には確認を求めます。クラウド版・自社ホストのどちらでも、追加の費用なしで既定で有効です。
Burp AT(エージェント型AI)
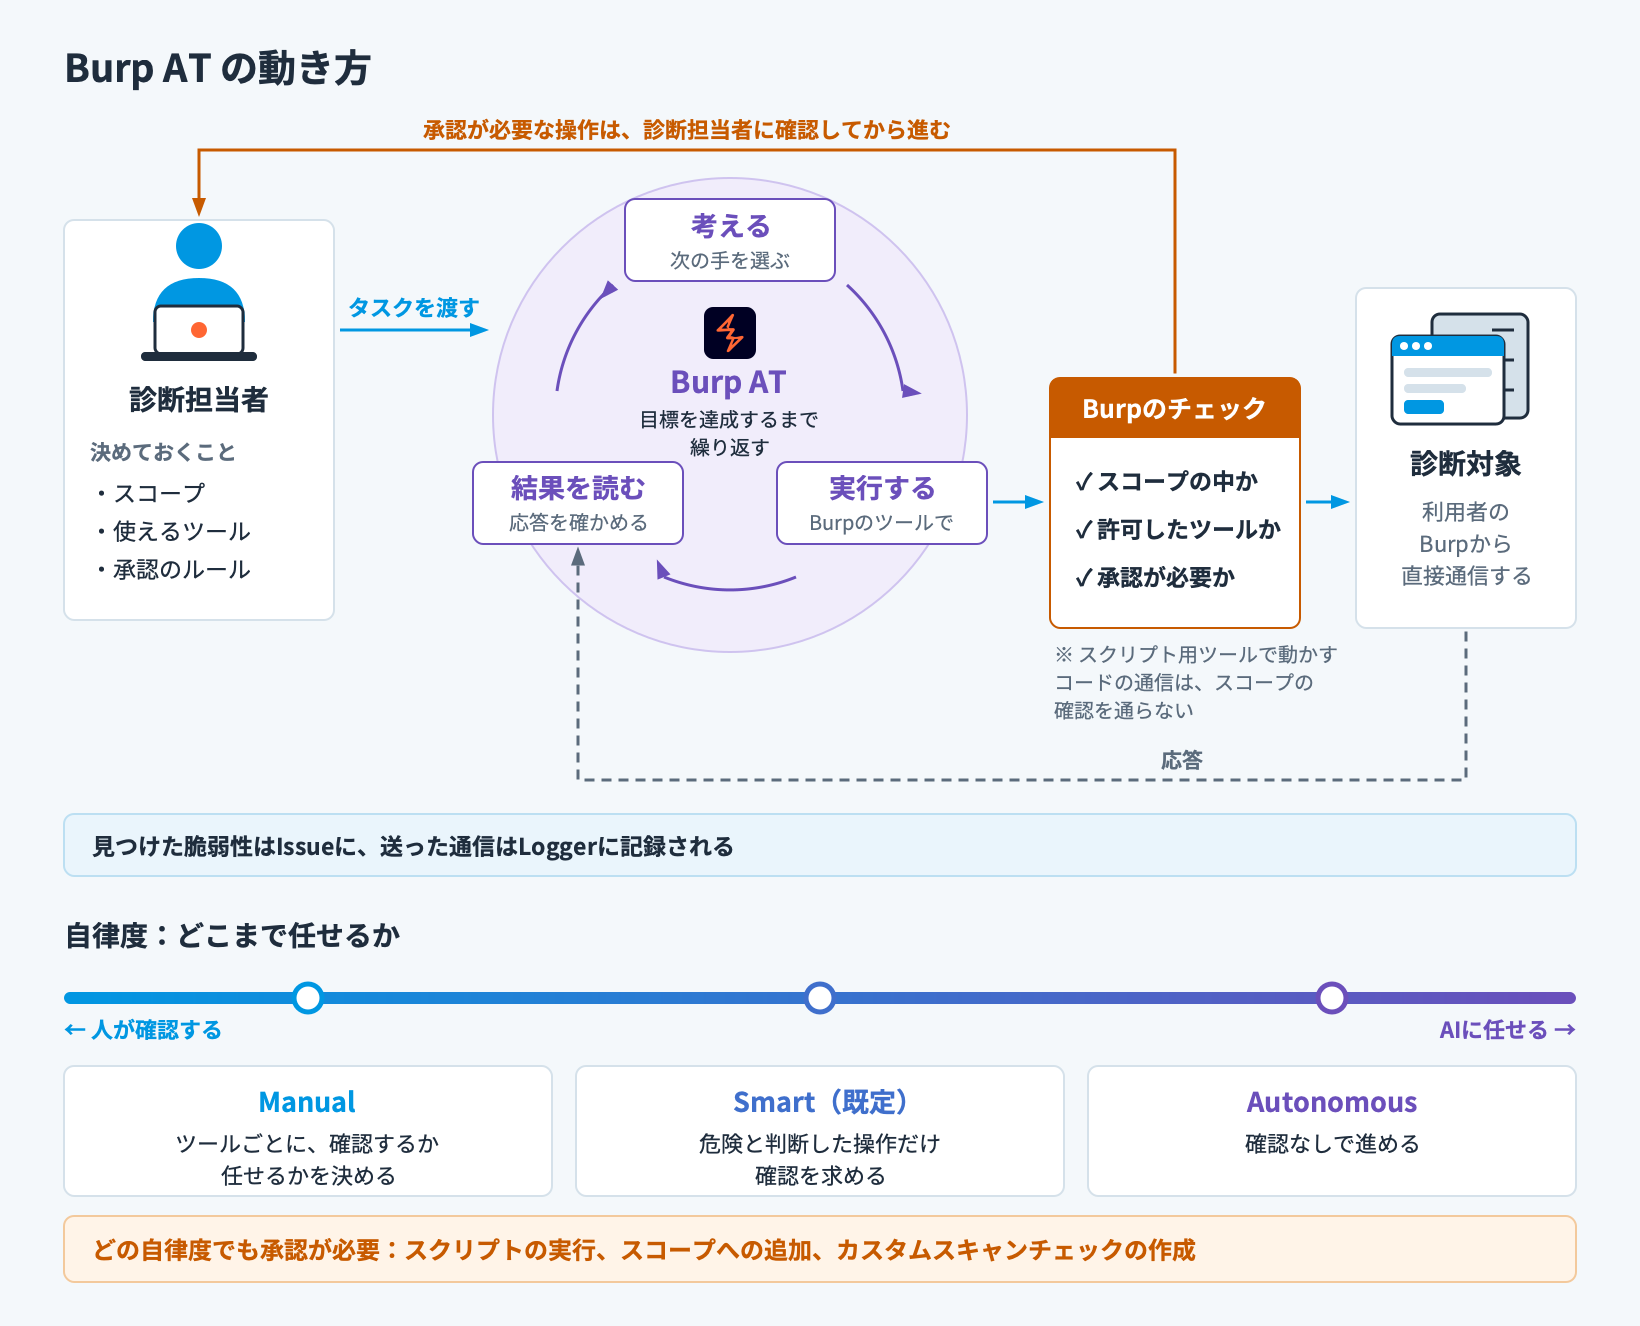
Burp AT は、エージェント型のAIです。Burp AI が作業中のツールで手を貸す機能であるのに対し、Burp AT は与えられたタスクに対して自分で計画を立て、Burp Suite のツールを使って調べ、結果を見て次の手を決めます。Burp Suite Professional の画面から開いて使い、別のソフトウェアは必要ありません。
汎用のコーディングエージェントに Burp Suite を触らせる構成とは、次の3点が違います。
- Burp Suite のツールで実行するエージェントは戦略を考えるところまでを担い、実行は Burp Suite のツールで行います。プロトコルの例外的な挙動や不正な形式の通信など、汎用のライブラリで組んだ処理が破綻しやすい場面に対応できます。
- PortSwigger Research が作成したスキルコンテンツ探索やレースコンディションといった作業ごとの手順が「スキル」として用意されています。モデルの一般知識から手順を組み立てるのではなく、研究チームが確立した方法論に沿って動きます。スキルは自動で配信・更新されます。
- 境界を Burp Suite が守らせるスコープ、使えるツール、承認が必要な操作は、モデルとは切り離された Burp Suite のツール層で管理されます。ただし、スクリプト用のツールで動かすコードの通信は、スコープの確認を通りません。スコープの外に通信させたくない場合は、スクリプト用のツールを無効にします。エージェントの通信とツール操作は、利用者自身の操作と同じプロジェクトに記録されます。
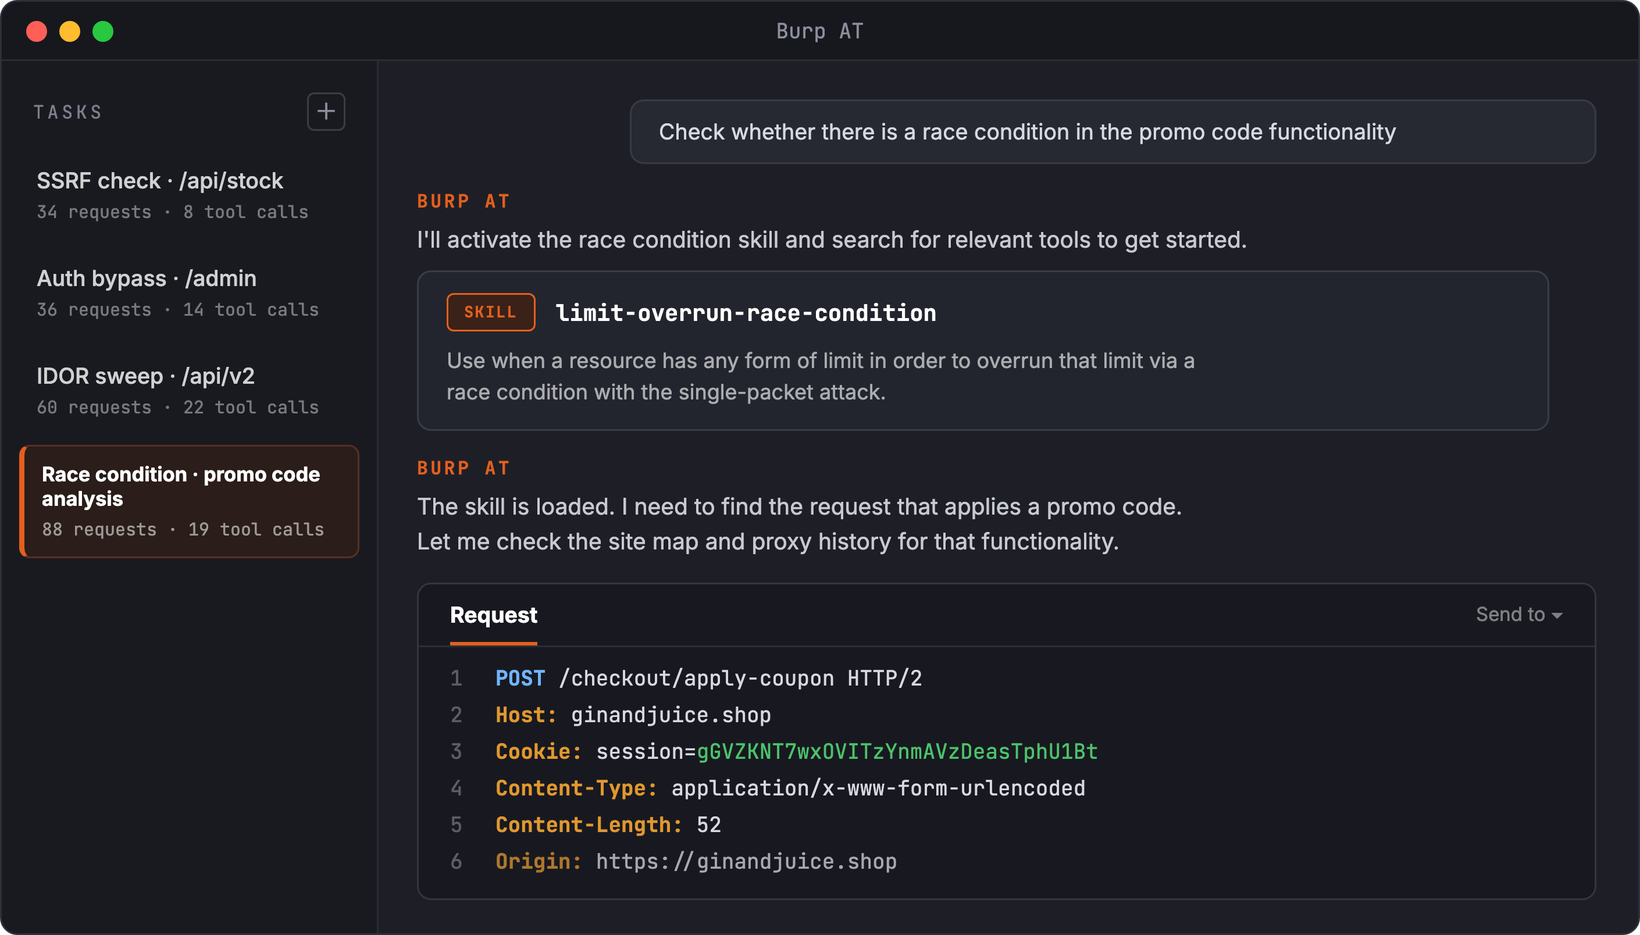
「プロモコードの機能にレースコンディションがないか調べて」と頼むと、Burp AT がレースコンディションのスキルを読み込み、クーポンを適用するリクエストを探しにいきます(PortSwigger社の練習用サイトginandjuice.shop)
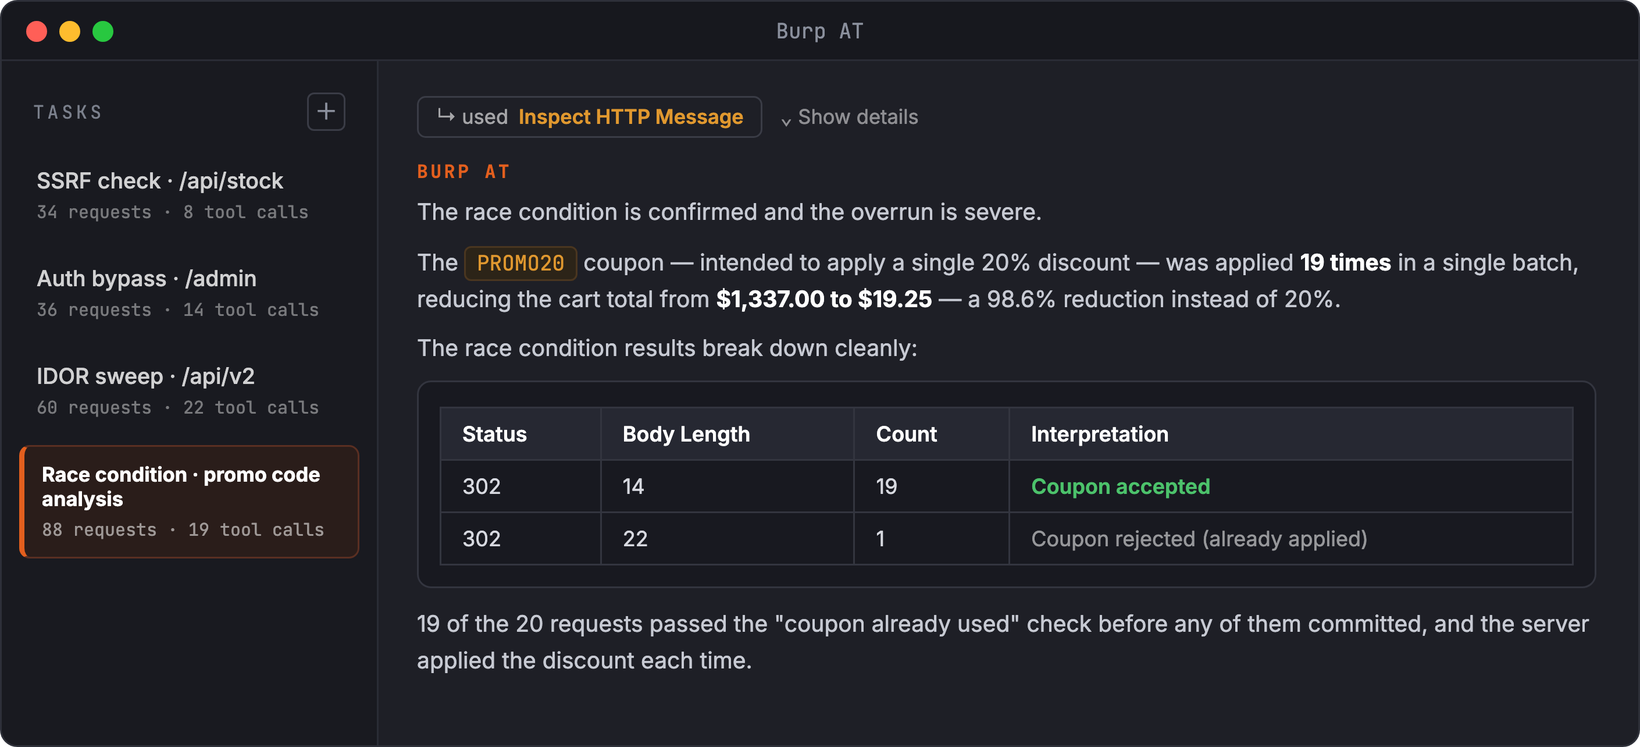
続けて、クーポンを適用するリクエストを20件同時に送って確かめ、1回だけのはずの20%割引が19回適用されたこと(1,337ドルが19.25ドルに)を、レスポンスの内訳と一緒に報告します
自律度は3つから選べます。Manualはツールごとに「確認する」「任せる」を決めた設定に従い、Smart(既定)は危険と判断した操作だけ確認を求め、Autonomousは確認なしで進めます。どの自律度でも、スクリプトの実行、スコープへの追加、カスタムスキャンチェックの作成には承認が必要です。まず承認を厳しくしておき、様子を見ながら任せる範囲を広げていく使い方ができます。
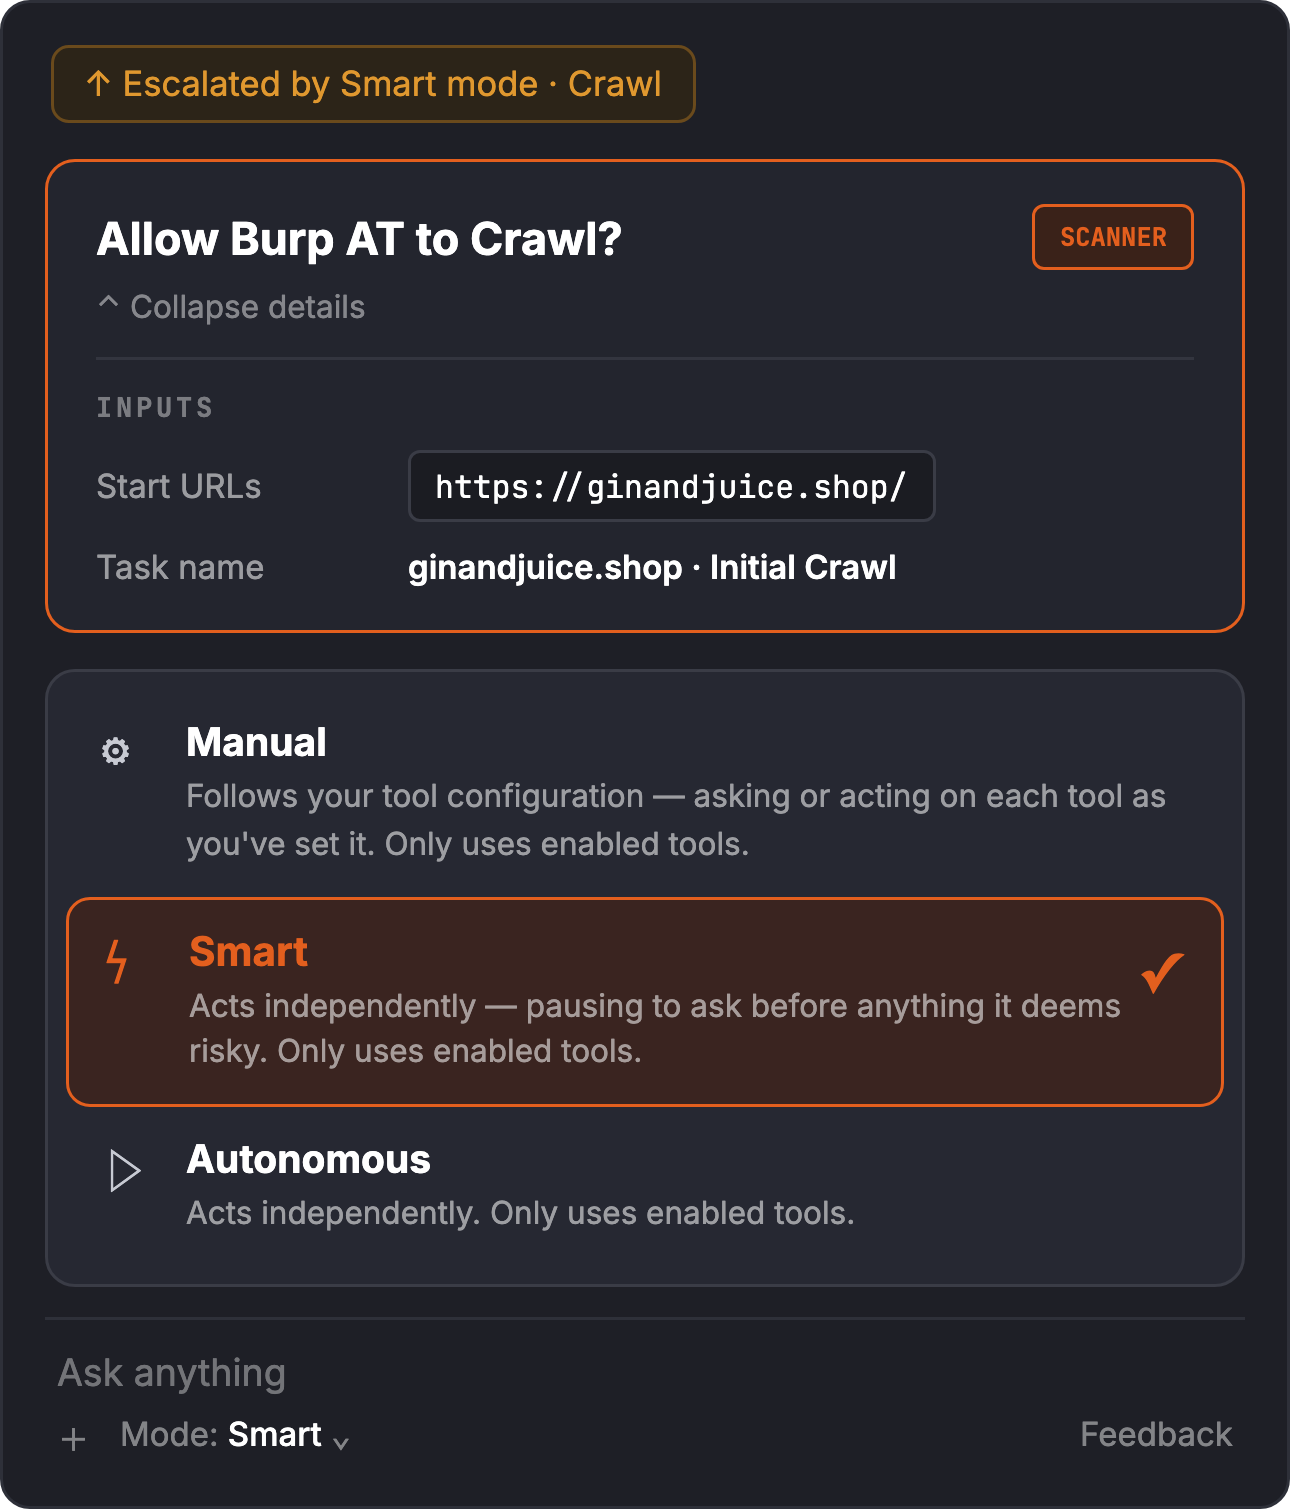
危ないと判断した操作(ここではクロール)の前に、実行してよいかを聞いてきます。下は自律度の選択(Manual・Smart・Autonomous)
見つけた脆弱性はIssueとして記録され、証明に使ったリクエストとレスポンスが添付されます。重大度と確度は Burp AT が付けるため、対応の前に確かめてください。2026年8〜10月には、独自のスキルの追加、目標を達成するまで作業を続ける /goal、Burp Suite の各ツールから通信を Burp AT に送る機能、ファイルの添付、推論の強さの切り替えが加わりました。2026年11月には、AIで処理する地域(米国かEU)の選択と、利用量の確認(Settings > Usage)が加わりました。
2026年11月19日時点で、Burp Suite Professional で使う Burp AT はパブリックベータです。
組織で複数のアプリケーションを調べる Enterprise版は、2026年11月に提供が始まりました。Burp Suite Professional の画面ではなく、PortSwigger社のクラウドの管理画面(Burp Suite DAST と同じ基盤)で動き、サイトごとにテストを作ります。利用者が承認しながら進める User guided と、ほとんどの操作を承認なしで進める Autonomousの2つがあり、Autonomousは予約して1回だけ、または繰り返し実行できます。テストはPortSwigger社がホストする環境で動き、サイトのスコープと認証の設定を使います。クラウド版のみで、Burp AT として別に契約します。
サイトごとに、アプリケーションの技術の構成、ログインする利用者の役割、調べてほしい操作の流れなどを書いておけ、資料やソースコードのファイルも渡せます。目的を指定しなければ、決めた範囲の中で、端から端までペネトレーションテストを行います。見つけた脆弱性は、悪用できる証拠で確かめてから報告し、再現手順と業務への影響の説明を付けます。エージェントが使ったスキルとツールの記録も確かめられます。
提供状況も機能も変わりますので、最新の情報はメーカーのページをご確認いただくか、弊社までお問合せください。
AIの契約(パッケージ)
Burp Suite Professional で使う Burp AT と Burp AI は、同じ利用量から使います。Burp Suite Professional の有料のライセンスには、毎月少しの量が追加の費用なしで付いています。それより多く使う場合は、使う量に合わせて Standard・Plus・Powerの3つのパッケージから選びます。機能はどれも同じで、違うのは毎月使える量だけです。
| 項目 | Standard | Plus | Power |
|---|---|---|---|
| 毎月使える量 | 基準 | Standardの約5倍 | Standardの約16倍 |
| 向いている使い方 | ときどき使う。1週間の中で必要なときに試す | 平日の作業で日常的に使う。集中した診断を何回か行う | 毎日使い、作業の大きな部分を任せる |
| 価格の目安1ユーザーあたり | 年間228ドル | 年間1,068ドル | 年間2,988ドル |
価格の目安には、Burp Suite Professional のライセンスは含みません。
- 年間のパッケージでご提供弊社では、Burp Suite Professional のライセンスを含む、1ユーザー・1年のパッケージでご提供します。1つの契約の中で、利用者ごとに違うパッケージを選べます。どのパッケージも5ユーザーから、5ユーザー単位です。
- 利用量はユーザーごと利用量は、名前を登録したユーザーごとに割り当てられます。ほかのユーザーと分け合ったり、まとめたりはできません。
- 毎月、契約の開始日に戻る利用量は毎月、契約の開始日と同じ日に戻ります。使わなかった分は翌月に繰り越されません。
- 使い切ったら次に戻る日まで、AIの機能が止まります。Burp Suite Professional の通常の機能はそのまま使えます。量が足りない場合は、1つ上のパッケージに切り替えます。Powerでも足りない場合は、Bespoke(下記)に切り替えます。スキャンの途中で尽きた場合に、スキャンを止めるか、AIの機能なしで続けるかは、設定で選べます。
- 第三者への診断に使う場合も同じ価格診断サービスを提供する会社が、第三者への診断(サービス利用)に使う場合も、2026年11月時点で価格は変わりません。使う量が多くなるため、PowerかBespokeが目安です。
- 使う量の目安タスクが長いほど、推論の強さを上げるほど、多く使います。使った量と次に戻る日は、Burp AT の Settings > Usage で確かめられます。
利用量がとくに多い組織には、使い方に合わせて個別に設計するパッケージ(Bespoke)もあります。価格は個別にお見積りします。
チームで使うための機能(同僚どうしの協働、まとめての管理、チームで共有する資産)を備えた契約も、メーカーが用意を進めています(2026年11月時点)。
Burp AT の Enterprise版(Burp Suite DAST と同じ基盤で動くクラウド版)と、Burp Suite DAST の Burp AI は、これとは別に契約します。どちらも価格はお見積りいたします。
以前の AI Subscription(チームで使う定額の契約)は、このパッケージに置き換わりました。
データの扱いと管理
AI機能を導入する前に、社内のセキュリティ審査で、診断対象のデータがどこへ送られ、どこに残るのかを問われることがあります。Burp AT と Burp AI は、利用者の環境からPortSwigger社のAI基盤を経由して、AI提供者のモデルにデータを送ります。AI提供者はデータを保存しませんが、PortSwigger社はプロンプトと応答を保存します。
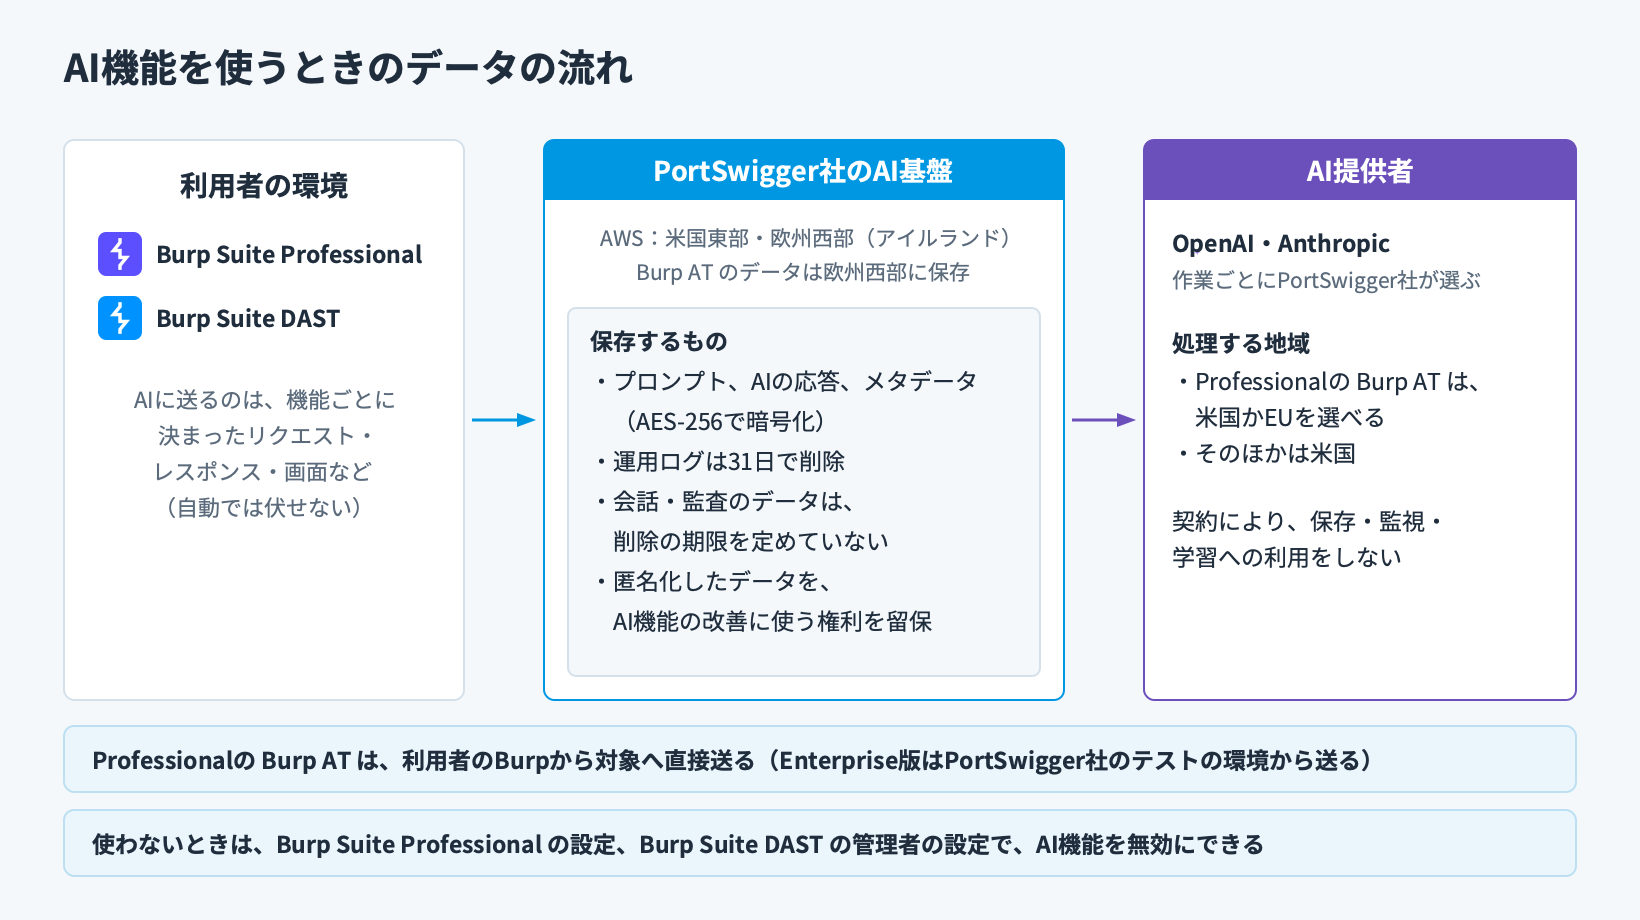
審査でよく問われる項目を、次の表にまとめました。
| 項目 | 内容 |
|---|---|
| AIに送るもの | 機能ごとに決まっています。Burp AT(Burp Suite Professional)は、指示と /goal、送ったリソース(HTTP履歴のメッセージ、サイトマップ、Issue)、添付したファイル、エージェントの発言、ツールの呼び出しとその結果(HTTPはリクエストとレスポンスの全体)を送ります。選んだ文字の説明(Explainer)は、選んだ部分とその位置だけを送ります。Enterprise版は、テストの目的、チャット、サイトの背景の情報、ツールの結果を送ります。Burp Suite DAST の Burp AI は、Issueが見つかったリクエストとレスポンスの全体を送ります |
| 機微なデータを伏せるか | 自動では伏せません。送るリクエストとレスポンスに含まれる認証情報や個人情報も、そのまま送られます。AIで生成したログイン手順は、ユーザー名とパスワードを置き換えます |
| PortSwigger社が保存するもの | プロンプト、AIの応答、メタデータ(障害対応、監査、課金、アカウントの管理のため)。Burp AT では、会話の全体、ツールの呼び出しと結果、送ったリソース、添付したファイル(会話とは分けて保存)も含みます。Enterprise版は、テストごとに Burp のプロジェクトも保存します。保存時はAES-256で暗号化し、社内のアクセスは役割で制限して記録します |
| 保存の期間 | 運用のログは31日で削除します。会話と監査のデータには、決まった削除の期限を設けていません |
| 改善への利用 | PortSwigger社は、匿名化したデータを、AI機能の改善と問題の調査に使う権利を留保しています |
| AI提供者の扱い | 契約により、データの監視、保存、モデルの学習への利用を禁じています |
| 使うモデル | OpenAIとAnthropicのモデルを、作業ごとにPortSwigger社が選びます。利用者は選べません |
| 処理する地域 | Burp Suite Professionalの Burp AT は、AIで処理する地域を米国かEUから選べます。プロジェクトの最初のメッセージを送る前に選び、あとから変えられません。どちらを選んでも、PortSwigger社はタスクのデータを欧州西部(アイルランド)に保存します。スクリプトからのAIの呼び出しは、選んだ地域の対象外です。Enterprise版と Burp Suite DAST の Burp AI は、米国で処理し、地域は選べません |
| 通信の暗号化と認証 | 通信は TLS 1.2以上で暗号化します。PortSwigger社の ISO 27001 の認証の対象で、個人データの処理はデータ処理契約(DPA)の対象です |
| 診断対象への通信 | Burp Suite Professionalの Burp AT は、利用者の Burp Suite から対象へ直接送ります。PortSwigger社のAI基盤は対象に接続せず、Burpのプロジェクトもアップロードしません。Enterprise版は、PortSwigger社がホストするテストの環境から送ります |
| スコープの外への通信 | Burp AT のスクリプト用のツールで動かすコードは、スコープの確認を通りません。止めたい場合は、スクリプト用のツールを無効にします。Enterprise版は独自のスクリプトを書いて動かせず、PortSwigger社のスキルに付いたスクリプトだけを動かします |
| 破壊的な操作 | Burp Suite DAST のAIは、DELETE・PUTなどの破壊的なHTTPメソッドと、データを失うおそれのあるSQLを自動で止めます |
| 記録 | Burp AT の通信は Burp Logger に残ります。Burp Suite Professional は、Burp AI の通信も記録できます |
| 止め方 | Burp Suite Professional は、Settings > AI の「Disable AI features」でAI機能を止められます。Burp AT も止まります。Enterprise版と Burp Suite DAST は、管理者が設定で、インスタンス全体のAI機能を無効にします。Burp Suite DAST では、無効にすると過去のAIの結果も表示されなくなります |
審査では、メーカーのAI機能の信頼性とデータの扱いのページと、Trust Centerをご確認ください。なお、オフライン(ローカルのモデル)での利用はできません。
Burp Suite DAST
Burp Suite DAST(旧名称:Burp Suite Enterprise Edition)は、多数のWebアプリケーションを継続的に自動スキャンするための製品です。サーバーとスキャンマシンで構成される分散システムで、Webの管理画面からスキャンの設定、実行、スケジュール、結果の共有を行います。
スキャンのエンジンは Burp Suite Professional と同じ Burp Scanner です。Chromiumを組み込んだブラウザ駆動のスキャンを行う点も共通しています。違いは、それを1人のデスクトップで回すか、組織のインフラで並列に回すかです。
ユーザー数の上限はありません。ロールベースのアクセス制御とシングルサインオンに対応しています。
スキャン結果をAIで確かめる Burp AI と、AIアシスタントから操作するためのMCPサーバーも備えています。詳しくはBurp AI でできることをご覧ください。同じ基盤(クラウド版)で、サイトごとにAIのテストを予約して実行する Burp AT の Enterprise版も使えます(別売り)。詳しくはBurp AT(エージェント型AI)をご覧ください。
Burp Suite Professional との違い
| 項目 | Burp Suite Professional |
Burp Suite DAST |
|---|---|---|
| 主な用途 | 手動によるペネトレーションテストと、対話的な脆弱性診断 | 多数のアプリケーションに対する継続的な自動スキャン |
| 主に使う人 | 診断担当者、ペネトレーションテスター、バグバウンティハンター | AppSecチーム、開発チーム、CISO・CTO |
| ユーザー数 | 1ライセンスにつき1ユーザー | 上限なし |
| スキャン対象の規模 | 単一または少数のアプリケーション | 数十から数千のアプリケーション |
| スケジュール実行 | ||
| CI/CDへの組み込み | ライセンス上、利用が認められていません | あらゆるCIプラットフォームと連携できます |
| アクセス制御 | なし(単一ユーザー) | ロールベースのアクセス制御、シングルサインオン |
| 導入の形態 | ローカルへのインストールのみ | クラウド、オンプレミス、Kubernetes |
| AI機能 | Burp AI(診断の補助)Burp AT(エージェント型AI) |
Burp AI(スキャン結果の確認。クラウド版)Burp AT(Enterprise版。クラウド版・別売り)MCPサーバー |
| 出力 | HTMLまたはXMLのレポート | ダッシュボード、フォルダ・サイト単位のビュー、チケットシステム連携(ServiceNowなど)、IssueのCSV、AIの結果を含むレポート |
| API | REST API | GraphQL API、REST API、MCPサーバー |
どちらか一方で足りるわけではありません。Burp Suite Professional だけでは継続的な自動スキャンが回らず、Burp Suite DAST だけでは手を動かして深掘りする調査ができません。組み合わせて使うことを前提に設計されています。
デプロイの形態
4つの形態から選べます。同じ製品で、どこにサーバーとスキャンマシンを置くかが違います。
| 形態 | 内容 | 向いている場合 | AI機能 |
|---|---|---|---|
| PortSwigger社のクラウド | メーカーが自社の閉じたネットワーク内でホストします。デプロイ、設定、保守はメーカー側が行います | インターネットから到達できるアプリケーションを対象にする場合 | Burp AIBurp AT(Enterprise版)MCPサーバー |
| PortSwigger社のクラウド+内部スキャンマシン | 上記に加えて、自社ネットワーク内にスキャンエージェントを置きます | 社内向けのアプリケーションも対象にしたい場合 | Burp AIBurp AT(Enterprise版)PortSwigger社のスキャンの環境を使うサイトだけMCPサーバー |
| 自社ホスト(標準) | サーバーとスキャンマシンを自社のシステムに置き、構成を自分で管理します | スキャン基盤を自社の管理下に置きたい場合 | MCPサーバー |
| 自社ホスト(Kubernetes) | Helmチャートを使い、Kubernetesクラスタにデプロイします。需要に応じて自動的にスケールします | すでにKubernetes基盤がある場合 | MCPサーバー |
FAQ
- 納品はどのように行われますか?
- Burp Suiteのトライアルは可能ですか?
- Burp AI を使うと、診断対象のデータが外部に残りますか?
- Burp AT の利用量を組織でまとめて契約し、メンバーで分け合うことはできますか?
- Burp Scanner が報告したIssueのseverity(High、Medium、Low、Informational)は、どのような基準で決まりますか?
- スキャナーの性能を試したいのですが、対象にできる脆弱なWebアプリケーションはありますか?
- 適切なパフォーマンスで稼働させ、適切な結果を得るために考慮すべき点はありますか?
- "Activation Failed / no more activations allowed for this license." というエラーが表示され、ライセンスをアクティベーションできません。
- Burp AT を使うのに追加の費用はかかりますか?

