

概要
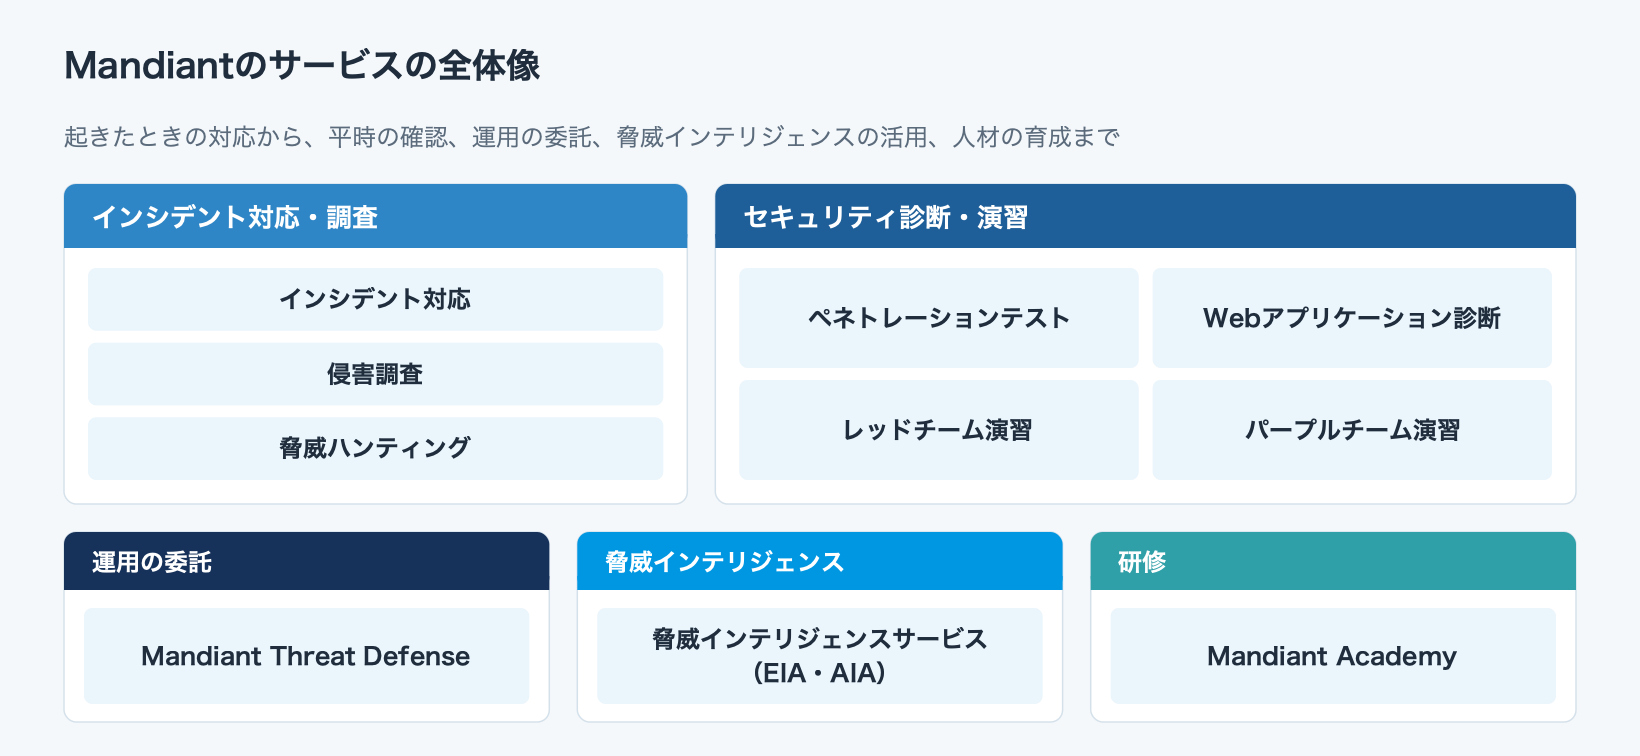
Mandiantは、2004年からサイバーセキュリティとサイバー脅威インテリジェンスの最前線で活動してきた組織です。2022年9月に Google Cloud への参画が完了し、現在は Google Cloud のセキュリティ部門としてサービスを提供しています。
特徴は、実際のインシデント対応の現場で得た知見が、そのままサービスの中身になっている点です。Mandiantのコンサルタントは、2025年の1年間だけで50万時間を超えるインシデント調査を世界中で行っています。その結果は毎年M-Trendsレポートとしてまとめられ、17年にわたり公開されてきました。レッドチーム演習で使う攻撃シナリオも、この調査で確認されたTTP(戦術・技術・手順)に基づいています。
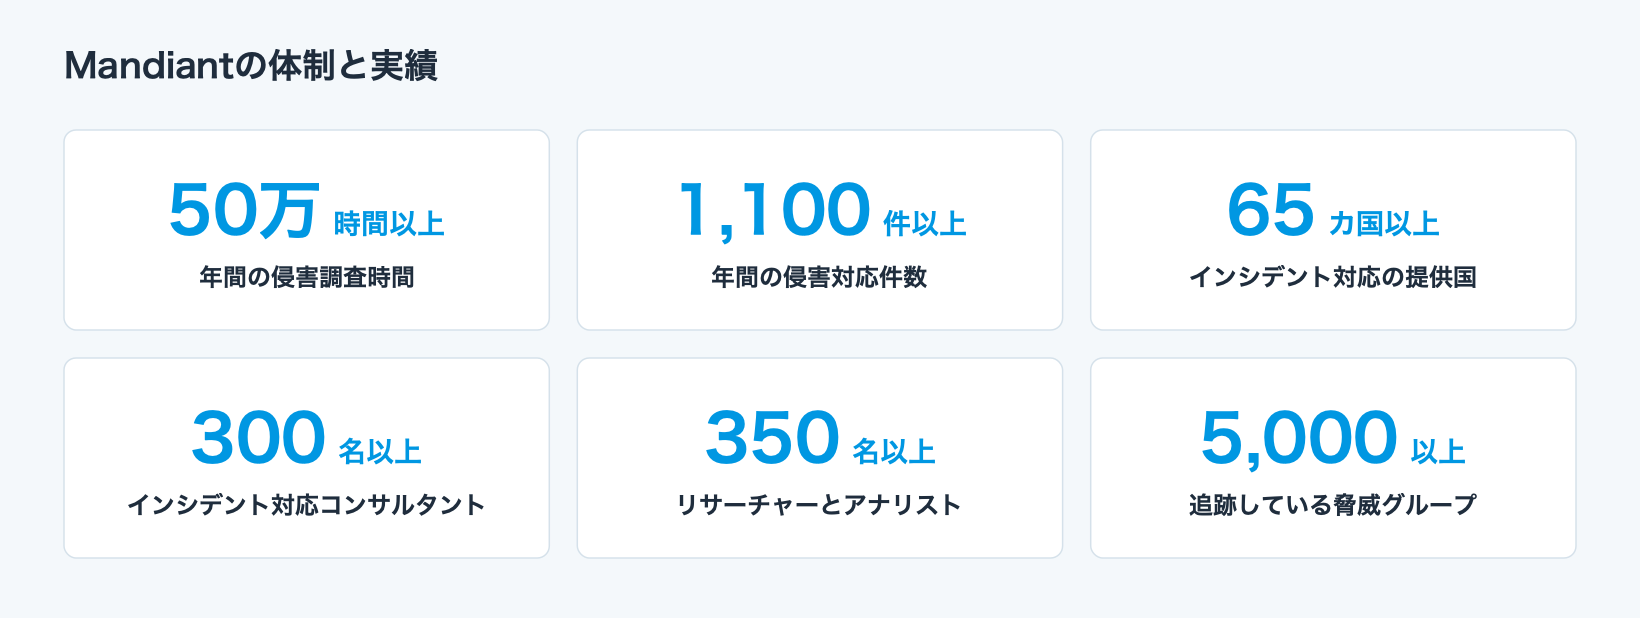
調査の結果は毎年M-Trendsレポートとして公開されています。最新のM-Trends 2026では、初期アクセスを担う攻撃者から実行部隊への引き継ぎが、2022年の8時間超から2025年には中央値22秒まで短縮されたことが報告されました。
弊社はMandiantと連携し、ご相談からご契約、実施中のやり取りまでを担います。サービスによっては、日本語での実施や国内でのオンサイト対応も可能です。ご検討中の内容についてはお問い合わせください。
なお、Mandiantにはプラットフォーム製品もあります。
 関連製品Google Threat IntelligenceGoogleの観測データ、VirusTotalに集まる検体、Mandiantが現場で得た知見を1つに束ねた脅威インテリジェンスです。Standard・Enterprise・Enterprise+の3つのプランで使える機能と上限を一覧にしています。
 関連製品Google Security Operations(SecOps)SIEM、SOAR、UEBA、脅威インテリジェンスを1つにまとめた運用基盤です。12か月分のホットデータ保持、ログの取り込み方法、Standard・Enterprise・Enterprise Plus の違いをまとめています。
詳細が気になる方は、以下よりご相談いただけます。
ご契約方法
ご契約の方法は2通りあります。
Mandiant Retainerの利点は、使い道を先に確定させなくてよいことです。年度のはじめに「侵害調査に何時間必要か」「誰がどのトレーニングを受けるか」を決めきるのは現実的ではありません。前払いの枠として確保しておけば、支出の見通しを立てつつ、その年に起きたことに合わせて振り向け先を選べます。
前払いした費用は、Mandiantのコンサルティングサービス全般、対象となるインテリジェンスサービス、そして Mandiant Academy のトレーニングに充当できます。サービスを使うたびに契約を結び直す必要はありません。使い方は次の3つです。
いずれの方法も、費用は対象範囲や想定される利用内容によって変わるため、個別のお見積となります。Mandiant Retainer の紹介ページもあわせてご覧ください。
Google社サイトMandiant Retainerインシデント対応の初動の条件を事前に取り決め、前払いの枠を診断やトレーニングにも使える年間契約を紹介する、Google Cloud のページです。
インシデント対応・侵害調査
侵害が起きた。起きたかもしれない。あるいは備えておきたい。この局面で使うサービスです。
インシデント対応
発生したインシデントについて、調査から封じ込め、復旧までを一貫して支援します。オンコールの担当者がただちにトリアージを開始し、侵入経路、影響範囲、アクセスまたは窃取された情報を特定します。
技術的な対応だけでなく、対応期間全体を通じた危機管理と、経営層や社外への説明に必要な報告までが範囲に含まれます。対応にあたる担当者は、専任の脅威インテリジェンスチームを通じて、攻撃者の最新の手口(TTP)を把握しています。
 関連サービスインシデント対応侵害が起きたときに、侵入経路と影響範囲を調べ、封じ込めから業務の復旧まで支援します。経営層への説明や危機管理も範囲に含みます。
侵害調査
「侵害されているかどうか分からない」という状態に、根拠のある答えを出すためのサービスです。エンドポイント、ネットワーク、メール、ログから証跡を収集し、Mandiantが把握している攻撃者のTTPと照合して、進行中の攻撃活動と、過去に発生していた侵害の痕跡を洗い出します。
成果物は侵害の有無だけではありません。今後の脅威に対して自社が検知し対応できる状態にあるかどうかの評価と、優先順位をつけた改善の提言が含まれます。同業他社の被害報道を受けた自社確認、M&Aのデューデリジェンス、監査や経営層への説明など、社外に対して根拠を示す必要がある場面で選ばれることの多いサービスです。
 関連サービス侵害調査エンドポイント、ネットワーク、メール、ログを調べ、過去または進行中の侵入の痕跡と、リスクを高めている設定の弱点を洗い出します。
脅威ハンティング
自社が実際に狙われる可能性の高い脅威に的を絞って探索します。業種、保有する資産、利用している技術、想定される攻撃者から脅威プロファイルを組み立て、仮説を立てたうえで調査を行います。既存のセキュリティツールとデータを使って実施するため、新たな導入は必要ありません。
侵害調査が環境全体を広く確認するのに対し、こちらは特定の脅威を深く追う進め方です。探索と同時に、その脅威を自社で検知できる状態にあるかも評価されるため、結果はそのまま検知ルールの改善につながります。
 関連サービス脅威ハンティング自社の環境と想定される脅威から仮説を立て、既存のツールとデータで特定の脅威を探します。その脅威を検知できる状態かも評価します。
Mandiant Threat Defense
インシデントが起きてから動くのではなく、検知と対応の運用そのものを継続的に任せるマネージドサービスです。Google Security Operations(Google SecOps)に集約されたデータを対象に、Mandiantのアナリストが脅威の検出、継続的なハンティング、調査、対応までを担います。
サードパーティ製品のアラートを含め、取り込んだすべてのデータを、脅威インテリジェンスとの照合とキュレートされた検出ルールで評価し、独自の優先順位付けのモデルで重要な事案を絞り込みます。検出結果は MITRE ATT&CK にマッピングされ、本格的な対応が必要と判断された場合はインシデント対応チームへエスカレーションされます。
本サービスは Google SecOps 上でネイティブに提供されるため、Google SecOps の利用が前提となります。
セキュリティ診断・テスト
防御が実際に機能するかを、攻撃側の視点から検証するサービスです。主なものを4つご紹介します。このほか、ランサムウェア防御の評価、Active Directoryの評価、Microsoft 365 / Azureのセキュリティ評価、机上演習なども提供していますので、ご関心のある領域についてはお問い合わせください。全体像はMandiantのコンサルティングサービスの一覧でご確認いただけます。
ペネトレーションテスト
重要な資産を守っている防御を体系的にテストし、脆弱性と設定ミスを洗い出します。偵察、脆弱性の列挙、実際の悪用、目標の達成という順で進み、社内ネットワーク、クラウド環境、ICS/OT環境、ソーシャルエンジニアリングなど、対象に応じた形態を選択できます。
報告には、経営層向けのサマリー、結果を再現できるだけの技術的詳細、指摘が自社環境にとってどれだけ現実的かを示す事実ベースのリスク分析、そして短期と中長期それぞれの改善案が含まれます。
 関連サービスペネトレーションテスト実際の攻撃者と同じ手口で、ネットワーク、クラウド、ICS/OTなどの防御を体系的に試し、悪用されうる脆弱性と設定ミスを洗い出します。
Webアプリケーション診断
ウェブアプリケーションのゼロデイ脆弱性や設定ミスを、攻撃者より先に特定します。認証・認可、セッション管理、入力値の検証など8つの要素と、業務ロジックの弱点を、診断員による手動の検証で洗い出します。
 関連サービスWebアプリケーション診断認証・認可、セッション管理、入力値の検証など8つの要素と業務ロジックを、診断員の手動の検証を交えて調べます。
レッドチーム演習
「重要データへ到達できるか」「基幹システムの管理者権限を取れるか」といった目標をあらかじめ設定し、それが達成できてしまうかどうかを実際に試します。用いる手口は、Mandiantがインシデント対応の現場で確認したTTPです。制約は設けませんが、手法は非破壊的なものに限られます。
評価するのは脆弱性そのものではなく、セキュリティチームが攻撃に気づけるか、気づいたあとに止められるかという対応力です。すでに脆弱性診断を定期的に実施していて、「指摘は潰しているが、本当に攻撃を止められるのかは分からない」という段階に適しています。
 関連サービスレッドチーム演習あらかじめ合意した目標に、実際の攻撃手口で到達できてしまうかを試します。評価するのは、攻撃を検知して止められるかという対応力です。
パープルチーム演習
Mandiantのチームと自社チームが同じ場に入り、攻撃を実施しながら、その場で検知ロジックを調整し、対応手順を確認していく形式です。
レッドチーム演習が弱点を「見つける」ためのものであるのに対し、こちらは「鍛える」ところまでを目的とします。演習が終わった時点で検知できる状態になっていることを目指すため、自社にSOCがあり、そのチューニングを進めたい場合に適しています。
 関連サービスパープルチーム演習Mandiantのチームと自社のチームが協働し、攻撃の各段階を検知できるかをその場で確かめて調整します。通常3週間で行います。
脅威インテリジェンスの継続支援(EIA・AIA)
Mandiantのアナリストが継続的に関与し、お客様の意思決定とセキュリティ運用に伴走するサービスです。関与の深さに応じて2段階が用意されています。
| Essential Intelligence AccessEIA | Advanced Intelligence AccessAIA | |
|---|---|---|
| 担当アナリスト | 貴社の専任ではなく、リモートで関与 | 貴社の専任。ご要件に合わせて選定 |
| お客様拠点での活動 | — | ✓ |
| Mandiant分析チームの詳細データ | — | 担当アナリストを通じて調査可能 |
| 依頼できる範囲 | 定められたサービスメニューの中から | 脅威の状況やご要望に応じて柔軟に設定 |
| 個別の照会(RFI) | 件数の上限あり | 無制限 |
内容と選び方はMandiant脅威インテリジェンスサービス(EIA・AIA)のページで詳しくご説明しています。
トレーニング・認定資格(Mandiant Academy)
Mandiantのチームが提供するサイバーセキュリティトレーニングです。インシデント対応、脅威ハンティング、脅威インテリジェンス分析の各領域を、現場の知見に基づくコースと演習で学べます。対面コースは教材翻訳と同時通訳が付き、日本語で受講いただけます。
実在する脅威グループを再現したシナリオでチームの調査と対応を試す ThreatSpace Cyber Range や、インシデント対応・脅威インテリジェンス分析の認定資格もあります。Mandiant Retainer の前払いの枠を、受講にも充当できます。
導入のご相談は、下記よりお気軽にお問い合わせください。
FAQ
- Mandiant Retainer で契約しないと、サービスを利用できませんか?
- Google Threat Intelligence とは何が違いますか?