概要
侵害調査(Compromise Assessment)は、お客様の環境を対象に調査を行い、次の2点を明らかにするサービスです。
- 過去または進行中の悪意ある活動の証跡を特定すること
- リスクを高める、あるいは調査の妨げになるセキュリティ設定上の弱点を特定すること
報道される侵害は、実際に起きている侵入活動のごく一部にすぎません。攻撃者は検知を避けながら長期間潜伏することを前提に動いています。MandiantのM-Trends 2026によれば、侵入から発見までの滞留時間の中央値は14日、サイバーエスピオナージや北朝鮮のITワーカーが関与する事案に限れば122日でした。アラートが上がっていないことは、侵害されていないことの証明にはなりません。
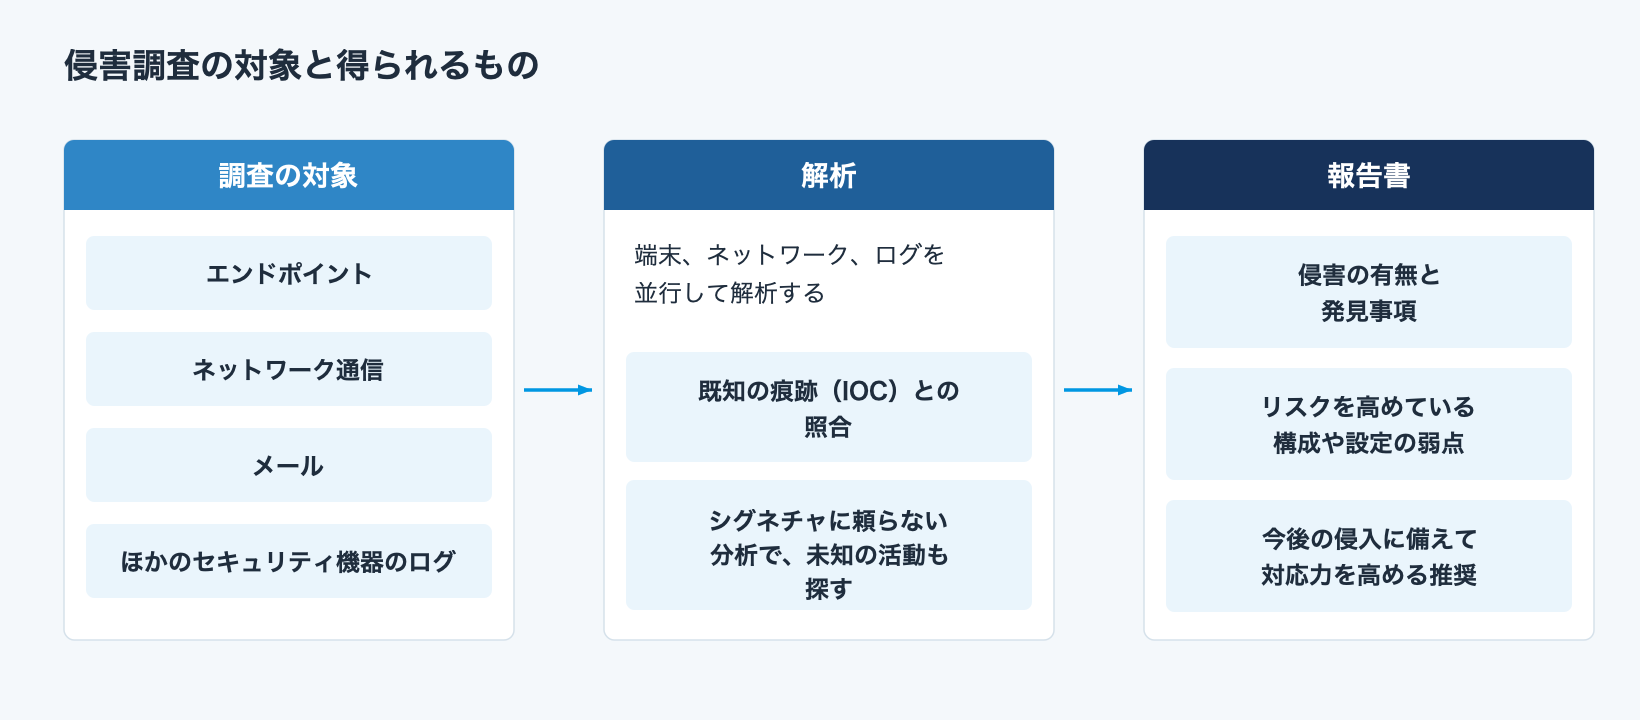
調査では、エンドポイント、ネットワーク通信、メール、ほかのセキュリティ機器のログを対象に証跡を探します。使用するツールの組み合わせは、お客様の環境に適したものを協議のうえ選定します。
なお、すでにインシデントが発生していることが分かっている場合は、インシデント対応が該当します。
調査の進め方
解析
端末、ネットワーク、ログの解析を並行して進めます。Mandiantが保有するIOC(侵害の痕跡)のリポジトリを用いて横断的に探索し、お客様が独自のIOCをお持ちの場合はそれもあわせて使用します。
既知の痕跡(IOC)との照合に加え、シグネチャに頼らない分析で、未知の活動も探します。
侵害が確認された場合は、インシデント対応へ切り替えられます(Mandiant Retainer をご契約なら、同じ契約の中で)。
成果物
調査の結果は報告書にまとめてお渡しします。侵害の有無と発見事項、リスクを高めている構成や設定の弱点、今後の侵入に備えて対応力を高めるための推奨が含まれます。ご要望に応じて、経営層向けの説明も行います。
次のような場面でご依頼をいただいています。
ご契約方法
本サービス単体でのご契約に加えて、Mandiantの年間サブスクリプション「Mandiant Retainer(旧称 Expertise on Demand)」の枠内で実施することもできます。後者であれば、調査の結果として対応が必要になった場合に、同じ契約の中でインシデント対応へ切り替えられます。
費用は、対象範囲・期間・体制によって変動するため、個別のお見積となります。まずは環境の規模と、懸念されている点をお聞かせください。Mandiantが提供するその他のサービスについては、Mandiantサービスのページをご覧ください。
 関連サービスインシデント対応侵害が起きたときに、侵入経路と影響範囲を調べ、封じ込めから業務の復旧まで支援します。経営層への説明や危機管理も範囲に含みます。
 関連サービス脅威ハンティング自社の環境と想定される脅威から仮説を立て、既存のツールとデータで特定の脅威を探します。その脅威を検知できる状態かも評価します。
実施のご相談は、下記よりお気軽にお問い合わせください。