概要
侵害が起きたとき、最も難しいのは何が起きたのかを正確に把握することです。断片的な痕跡から侵入経路をたどり、どこまで影響が及んでいるのかを見極めないと、封じ込めの範囲も復旧の順序も決められません。
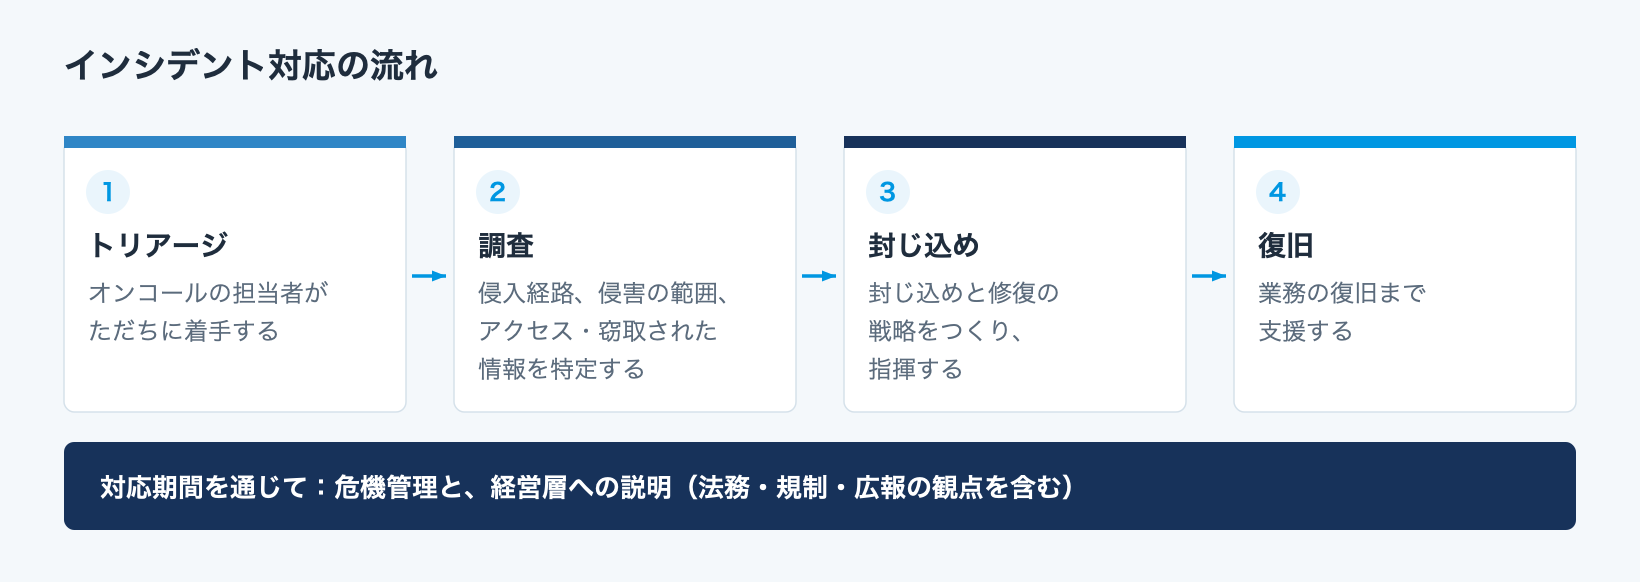
Mandiantのインシデント対応は、この見極めを担うサービスです。対応は次の流れで進みます。
Mandiantは年間1,100件以上のインシデントに対応しており、侵害調査に費やす時間は年間50万時間を超えます。サービスは65カ国以上で提供されています。対応にあたる担当者は、専任の脅威インテリジェンスチームを通じて、攻撃者の最新の手口(TTP)を把握しています。
対応の内容と成果物
調査では、次の点を明らかにします。
- 侵入経路の特定
- 侵害を受けた範囲の確定
- 悪用された脆弱性と、使われた悪性ソフトウェアの特定
- 持ち出された可能性のあるデータの把握
- 封じ込めと復旧の計画
技術的な対応だけが範囲ではありません。対応期間全体を通じた危機管理と、経営層や社外への説明に必要な報告も含まれます。ステークホルダーへの説明が難しい局面では、危機管理コミュニケーションの支援を組み合わせることもできます。
報告書は次の3つです。
ご契約方法
インシデントが発生してからのご相談も承りますが、契約手続きに一定の時間を要します。初動を急ぐ場合は、平時のうちに対応条件を取り決めておく方法があります。Mandiant Retainer(旧称 Expertise on Demand)では、侵害が起きたときの契約条件と対応の枠を事前に設定できるため、発生してから契約交渉を始めずに済みます。疑わしい侵害には24時間365日の窓口があり、リモートでの対応は2時間以内に始まります。
本サービス単体でのご契約に加えて、Mandiant Retainerの枠内で実施することもできます。後者であれば、インシデント対応とあわせて、診断やトレーニングなども同じ契約の中で使い分けられます。
費用は、対象範囲・期間・体制によって変動するため、個別のお見積となります。Mandiantが提供するその他のサービスについては、Mandiantサービスのページをご覧ください。
 関連サービス侵害調査エンドポイント、ネットワーク、メール、ログを調べ、過去または進行中の侵入の痕跡と、リスクを高めている設定の弱点を洗い出します。
 関連サービスMandiantサービスインシデント対応、侵害調査、診断・演習、脅威インテリジェンスの活用、トレーニングまで、Mandiantのサービスの全体像と、個別のご契約・Mandiant Retainer の2つの契約方法をまとめています。
実施のご相談は、下記よりお気軽にお問い合わせください。