





























Falcon Adversary Intelligence とは
CrowdStrike Falcon Adversary Intelligence(以下、FAI)は、CrowdStrikeの脅威インテリジェンス製品です。国家の支援を受けるグループ、金銭目的のサイバー犯罪グループ、ハクティビストといった攻撃者の情報と、攻撃に使われるIOC(ファイルのハッシュ、ドメイン、IPアドレスなど)、脆弱性の悪用状況、ダークウェブやSNSでの自社に関する言及を、Falconの管理画面(コンソール)とAPIで提供します。CrowdStrikeのEDRを使っていない組織でも契約できます。
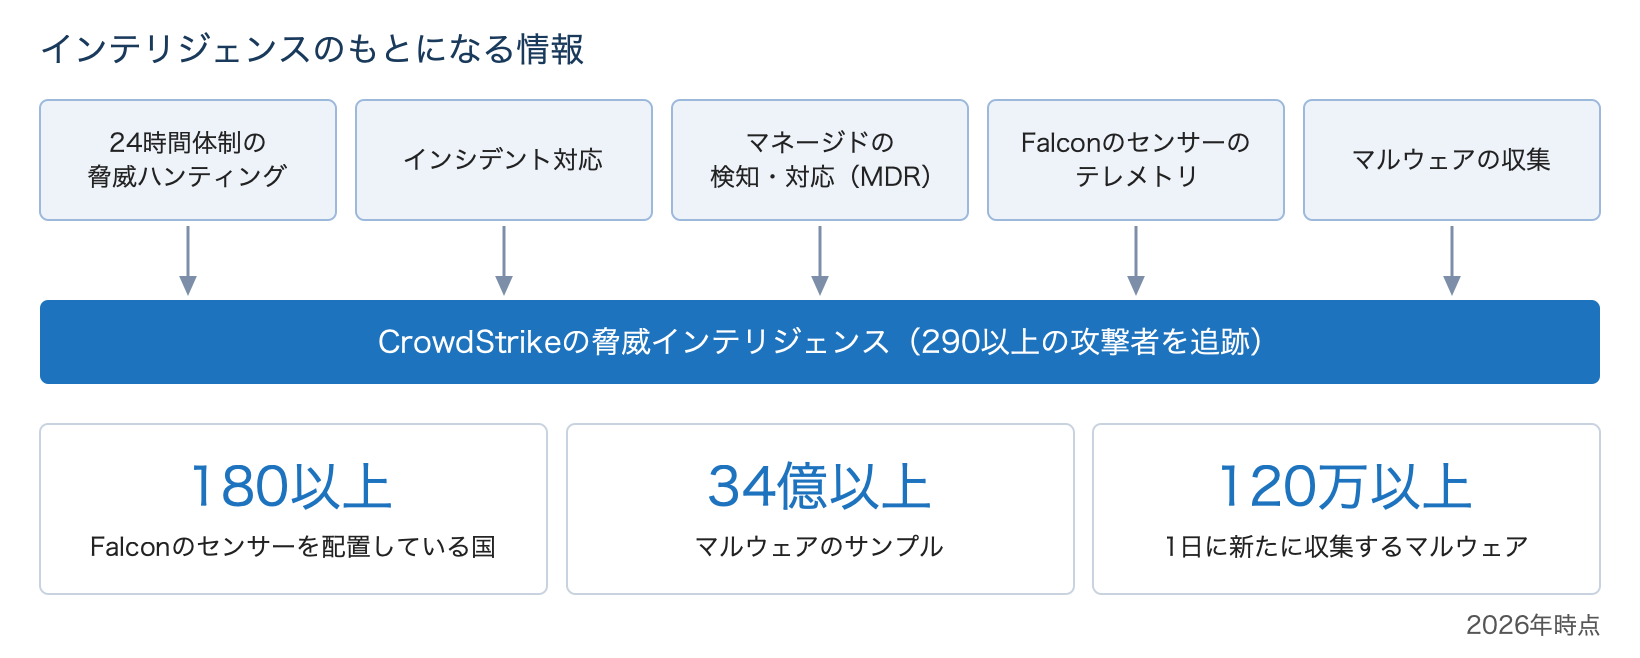
CrowdStrikeは290以上の攻撃者を追跡し、出身国や動機ごとに動物の名前で呼び分けています。たとえばロシアは「BEAR」、中国は「PANDA」、北朝鮮は「CHOLLIMA」、イランは「KITTEN」、サイバー犯罪グループは「SPIDER」です。攻撃者の手口はMITRE ATT&CK の戦術と手法に対応づけて記録します。
情報は、CrowdStrikeの24時間体制の脅威ハンティング、インシデント対応、マネージドの検知・対応(MDR)、Falconのセンサーから集まるテレメトリ、マルウェアの収集から作られています。2026年時点で、Falconのセンサーは180以上の国に配置され、マルウェアのサンプルは34億以上、新たに収集するマルウェアは1日に120万以上です。
2024年4月に、CrowdStrikeは脅威インテリジェンスとハンティングの製品を再編しました。それまでのFalcon Intelligence、Falcon Intelligence Premium、Falcon Intelligence Recon、Falcon OverWatchが、現在のFalcon Adversary Intelligence、Falcon Adversary Intelligence Premium(以下、FAI Premium)、Falcon Adversary OverWatchなどにまとめられ、ダークウェブの監視(Recon)はFAIとFAI Premiumの機能になりました。これらの製品群を、CrowdStrikeはCounter Adversary Operationsと呼んでいます。
特長
ファイルとURLの振る舞いを解析
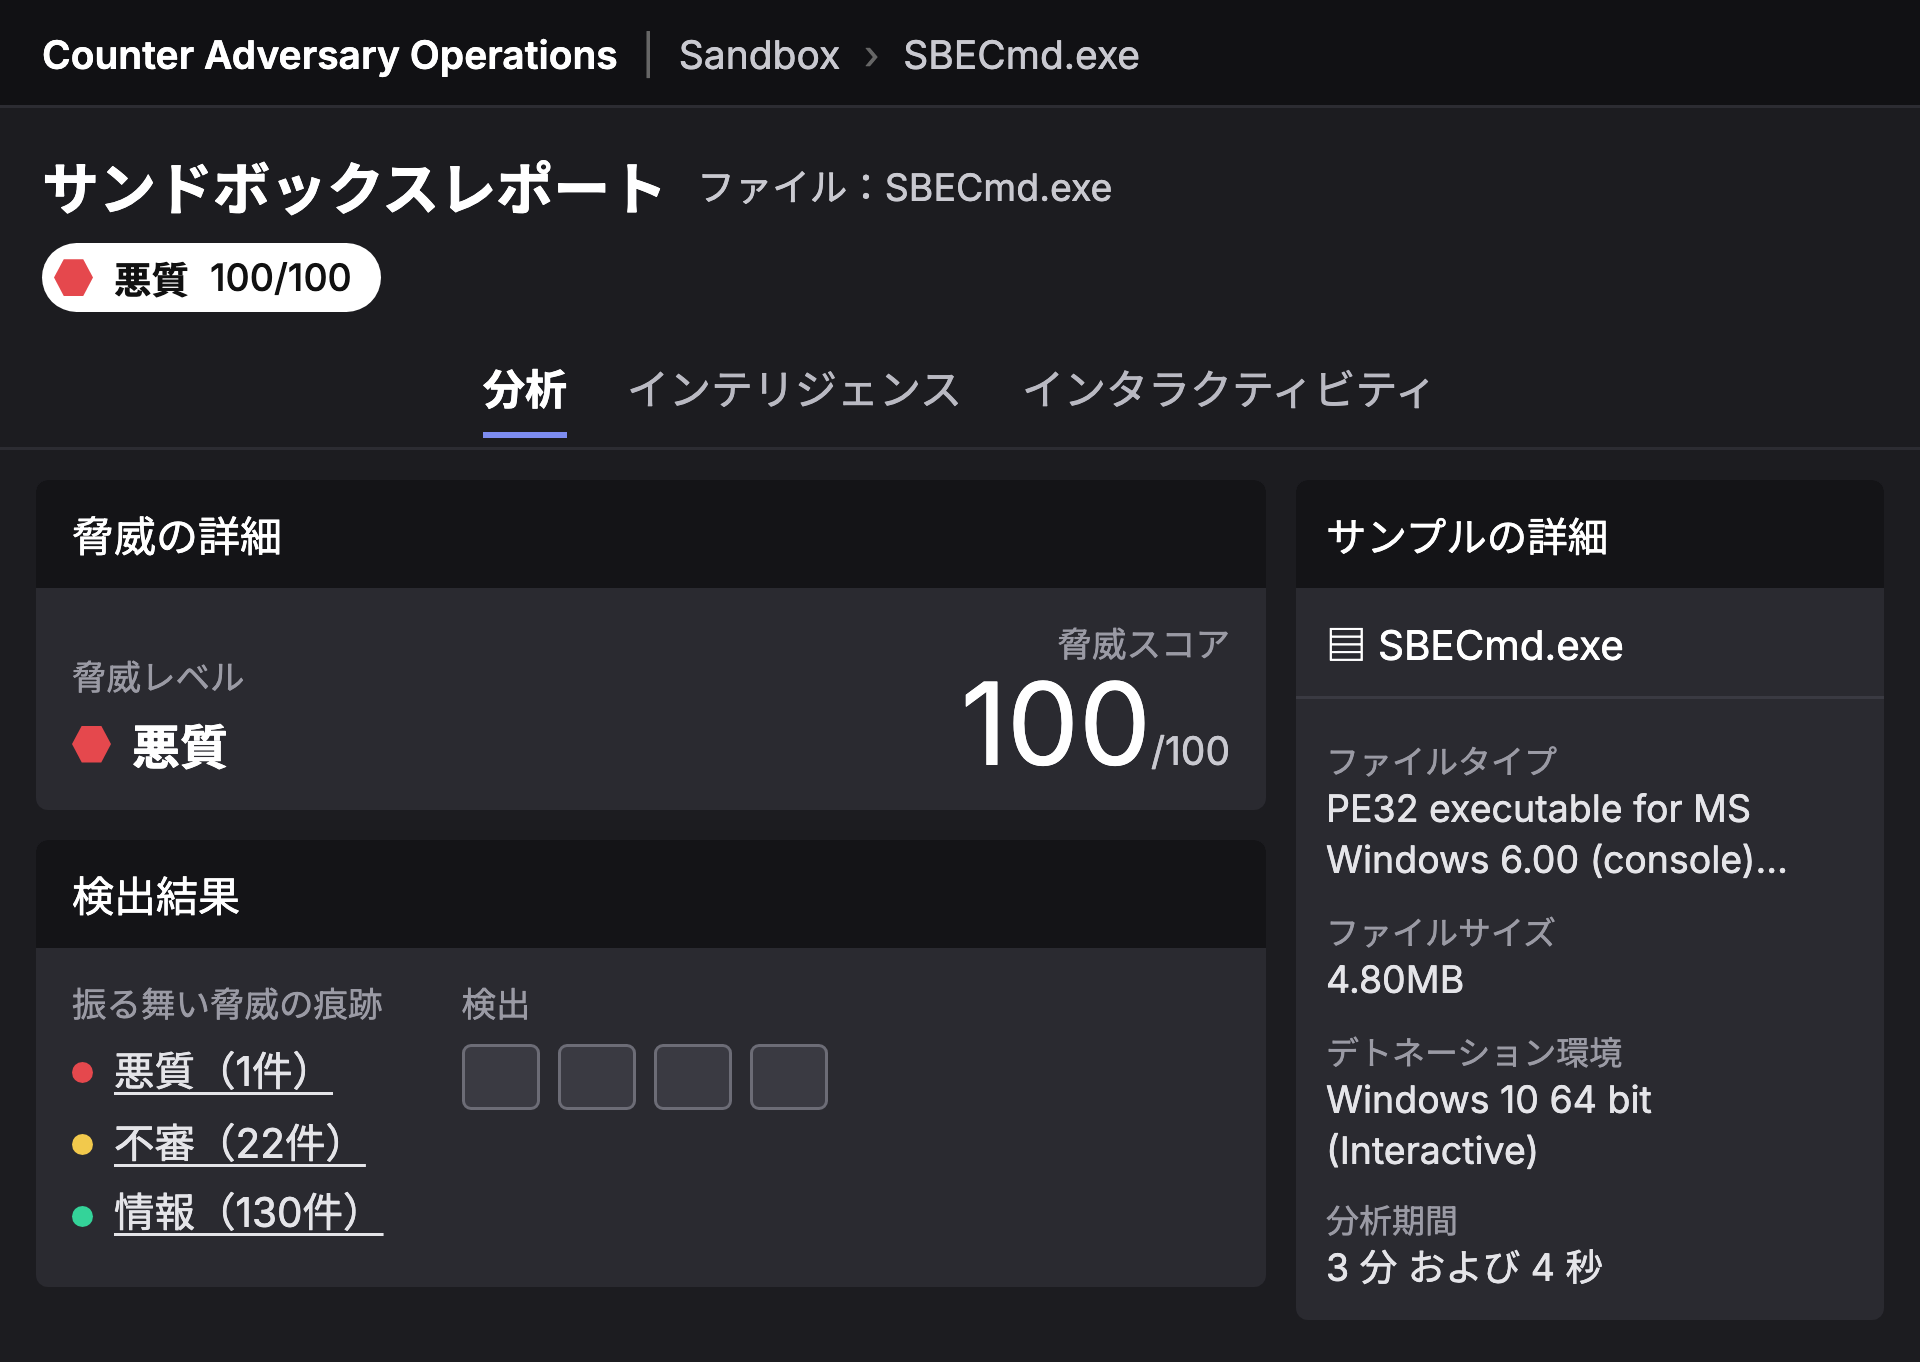
Falcon Sandbox は、ファイルとURLを隔離した環境で実行して解析します。大量のファイルは QuickScan Pro で短時間に判定します。
製品と選び方
製品は積み上げ式で、FAIを土台に、FAIのすべての機能を含むFAI Premium、FAI Premiumに追加する Counter Adversary Operations Elite(以下、CAO Elite)があります。このほかに、FAIやFAI Premiumに追加するサービスと、単体で契約できるマルウェア解析の製品があります。
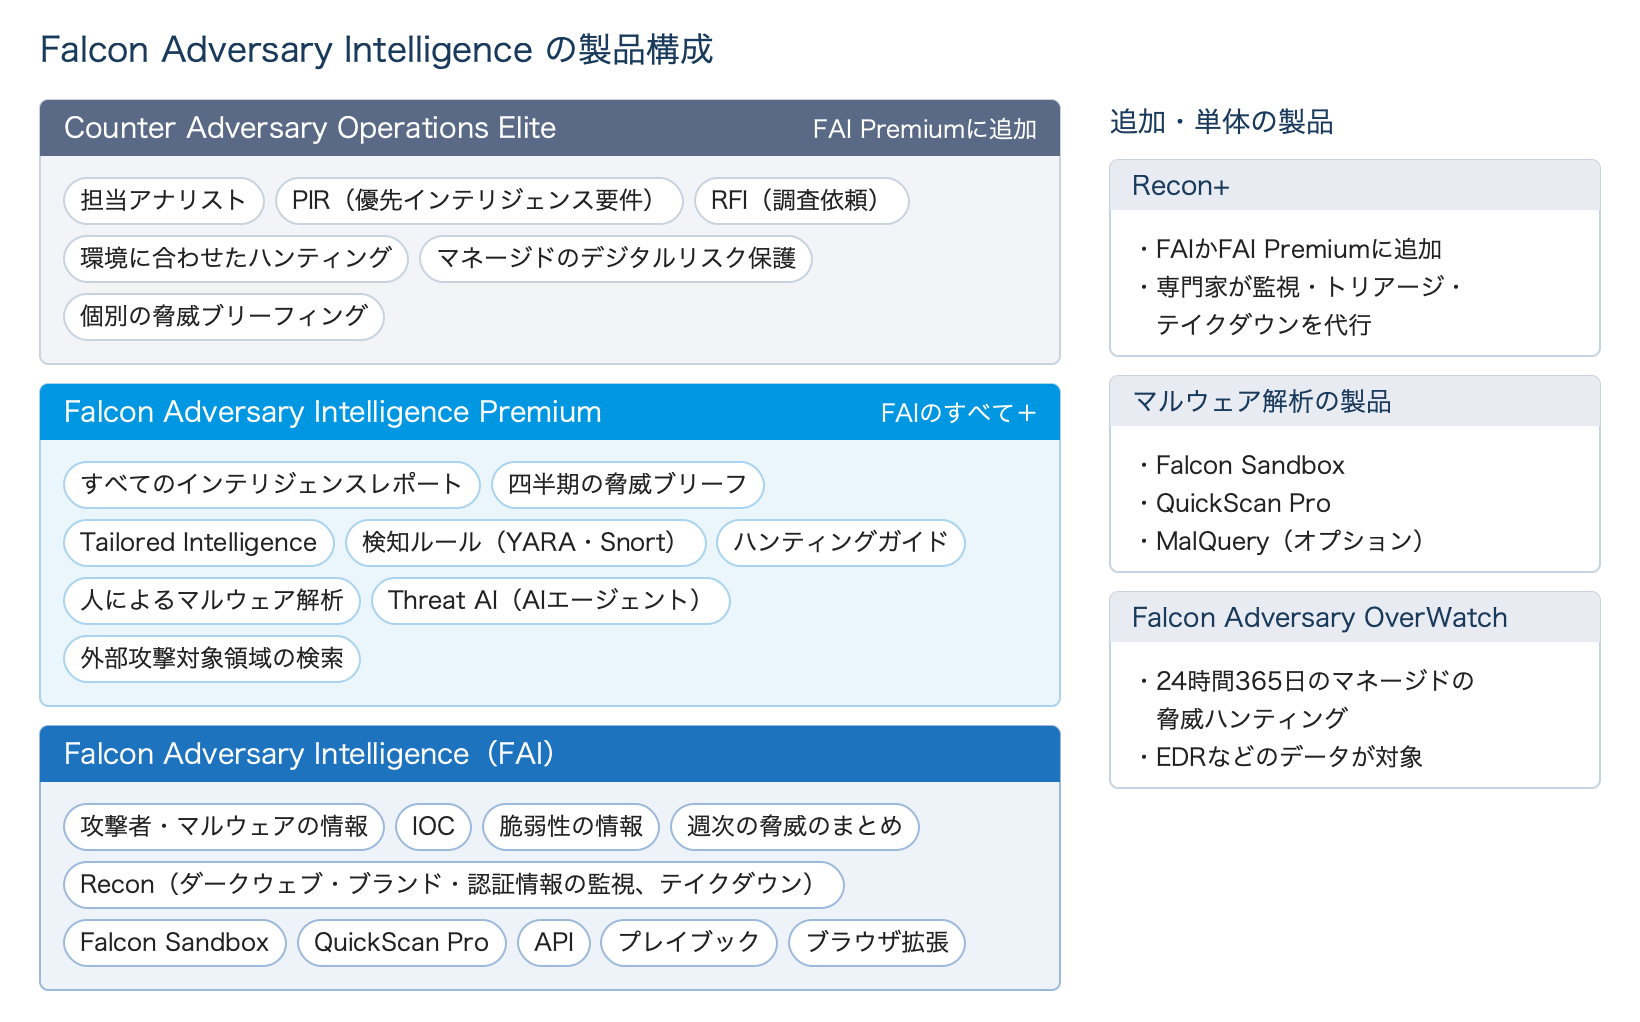
ライセンスは、組織全体のエンドポイントの台数(台数が分からない場合は従業員数)を単位とします。価格は個別のお見積もりです。評価についてはご相談ください。
プランが決まっていなくても、課題やご予算をうかがってご提案します。
Falcon Adversary Intelligence
攻撃者の情報を、調査の作業と既存のセキュリティ製品に組み込むための製品です。
- 攻撃者とマルウェアファミリーのプロファイル、脅威の状況(業種・国・会社の規模ごとの検知の傾向)、週次の脅威のまとめ
- インジケーター(IOC)と脆弱性インテリジェンス
- Recon:ダークウェブ、犯罪フォーラム、SNSでの自社の情報、ブランド、ドメイン、認証情報の監視と、偽ドメインのテイクダウンの申請
- Falcon Sandbox と QuickScan Pro によるマルウェア解析
- API、プレイブック、SIEM・SOARとの連携、ブラウザ拡張
Falcon Adversary Intelligence Premium
FAIのすべての機能に加えて、CrowdStrikeのアナリストが書くレポートと、検知・ハンティングのための材料が加わります。自社で分析やハンティングを行うチーム向けの製品です。
- すべてのインテリジェンスレポート(年2,000本以上。アラート、詳しい分析、日次・週次・月次のレポート)と、四半期の脅威ブリーフ
- Tailored Intelligence:関心のある話題について、インテリジェンスと外部の情報源から関連する動きを監視
- YARA・Snortなどの検知ルールと、攻撃者・マルウェア・手法ごとのハンティングガイド
- 人によるマルウェア解析の依頼
- Threat AI(AIエージェント)。Charlotte AI のクレジットを消費します
- 外部攻撃対象領域(インターネットに公開された資産)の検索
- MalQueryの少量の利用枠
Counter Adversary Operations Elite
FAI Premiumに追加する契約で、CrowdStrikeの担当アナリストが付きます。担当アナリストは、組織の目標に合わせて優先インテリジェンス要件(PIR)を一緒に定め、それに沿って情報を届けます。
- 担当アナリストへの調査依頼(RFI)
- CrowdStrike Threat Graph の照会(特定のIOCが、世界、同じ業種、同じ地域でどれくらい出現しているか)
- 組織の環境に合わせたハンティングと、検知ルールの調整
- マネージドのデジタルリスク保護:アナリストがダークウェブなどを監視し、偽アカウントやフィッシングサイトのテイクダウンを代行
- 業種と地域に合わせた個別の脅威ブリーフィング
追加・単体の製品
Recon+
FAIかFAI Premiumに追加するマネージドサービスです。Reconを使った監視、通知のトリアージ、テイクダウンなどの対応を、CrowdStrikeの専門家が代行します。
Falcon Sandbox
ファイルとURLを隔離した環境で実行して、振る舞いを解析します。FAIとFAI Premiumにも含まれますが、単体でも契約できます。単体の場合は、月に解析するファイルの数を単位とします。
QuickScan Pro
大量のファイルを素早く判定するスキャナーです。FAIとFAI Premiumにも含まれ、単体や追加でも契約できます。
MalQuery
CrowdStrikeが集めたマルウェアの保管庫を、文字列、バイナリ(HEX)、YARAルールで検索し、検体をダウンロードできます。FAI Premiumに少量の利用枠が含まれ、必要に応じてオプションで追加します。
Falcon Adversary OverWatch
CrowdStrikeのハンターが24時間365日、エンドポイント、アイデンティティ、クラウドなどのデータを調べるマネージドの脅威ハンティングです。FAIとは別の製品で、CrowdStrikeのEDRなどの製品が前提になります。
機能の比較と選び方
| FAI | FAI Premium | FAI Premium+CAO Elite※1 | |
|---|---|---|---|
| インテリジェンス | |||
| 攻撃者・マルウェアファミリーのプロファイル | ✓ | ✓ | ✓ |
| 脅威の状況、週次の脅威のまとめ | ✓ | ✓ | ✓ |
| すべてのインテリジェンスレポート、四半期の脅威ブリーフ | — | ✓ | ✓ |
| Tailored Intelligence | — | ✓ | ✓ |
| インジケーター(IOC)、脆弱性インテリジェンス | ✓ | ✓ | ✓ |
| 外部のリスクの監視 | |||
| ダークウェブ・ブランド・認証情報の監視(Recon) | ✓ | ✓ | ✓ |
| 偽ドメインのテイクダウン・ブロックリストの申請 | ✓ | ✓ | ✓ |
| 外部攻撃対象領域の検索 | — | ✓ | ✓ |
| マルウェア解析 | |||
| Falcon Sandbox(手動で送るファイル)※4 | ✓月250件※5 | ✓月500件 | ✓月500件 |
| QuickScan Pro | ✓月2,500件※5 | ✓月5,000件 | ✓月5,000件 |
| 人によるマルウェア解析 | — | ✓年60件 | ✓年60件 |
| MalQuery | —オプション | ✓少量の利用枠 | ✓少量の利用枠 |
| 検知・ハンティング・AI | |||
| 検知ルール(YARA・Snortなど) | — | ✓ | ✓ |
| ハンティングガイド | — | ✓※2 | ✓※2 |
| Threat AI(AIエージェント) | — | ✓※3 | ✓※3 |
| 連携 | |||
| API、SIEM・SOARとの連携、プレイブック | ✓ | ✓ | ✓ |
| ブラウザ拡張(Chrome) | ✓ | ✓ | ✓ |
| 担当アナリスト | |||
| 担当アナリスト、PIR、調査依頼(RFI)、個別の脅威ブリーフィング | — | — | ✓ |
| 環境に合わせたハンティング、Threat Graph の照会 | — | — | ✓ |
| マネージドのデジタルリスク保護 | — | — | ✓ |
- ※1 CAO EliteはFAI Premiumに追加する契約です。CAO Eliteだけを契約することはできません
- ※2 ハンティングの結果を見るには、CrowdStrikeのEDR(Falcon Insight)が必要です
- ※3 Charlotte AI のクレジットを消費します
- ※4 Falcon Prevent が隔離したファイルは件数に含めず、すべて解析します
- ※5 契約するライセンスの数が多い場合は、Falcon Sandbox が月500件、QuickScan Pro が月5,000件になります
製品の選び方の目安は次のとおりです。
- FAI
攻撃者の情報とIOCを、調査の作業や既存のSIEM・SOAR・ファイアウォールに取り込み、ダークウェブでの自社の情報の露出を監視したい場合 - FAI Premium
CrowdStrikeのレポートを読み、検知ルールやハンティングガイドを使って、自社で分析やハンティングを行う場合 - CAO Elite
分析の人員を補い、担当アナリストに調査やハンティングを任せたい場合 - Falcon Sandbox・QuickScan Pro の単体
マルウェアの解析だけが必要な場合
ご購入とサポート
お見積りから、ご契約後のご質問まで、弊社が承ります。
お見積り
プランが決まっていなくても、課題やご予算をうかがい、構成をご提案します。
トライアル
評価についてはご相談ください。
日本語でのサポート
ご契約やライセンスのご質問は、どのお客様からも承ります。使い方や技術的なご質問には、当社独自のアフターサポートをご契約のお客様に、日本語でお応えします。
- 1お問合せ
- 2ご相談・ご提案
- 3お見積り
- 4ご発注
- 5ご利用開始
主な機能
FAIとFAI Premiumの主な機能を、管理画面とあわせて紹介します。
攻撃者・マルウェアとレポート
ログインすると、組織に関係するインテリジェンスの更新、注目の攻撃者、最新のレポート、優先度の高い地下犯罪の通知、攻撃者ごとに最近公開されたIOCが概要画面に並びます。組織プロファイルに業種、所在地、従業員数、ドメインなどを登録しておくと、関係の深い更新が優先して表示されます。ドメインやIPアドレスは、Falcon Exposure Management の外部スキャンの結果から自動で入ります。
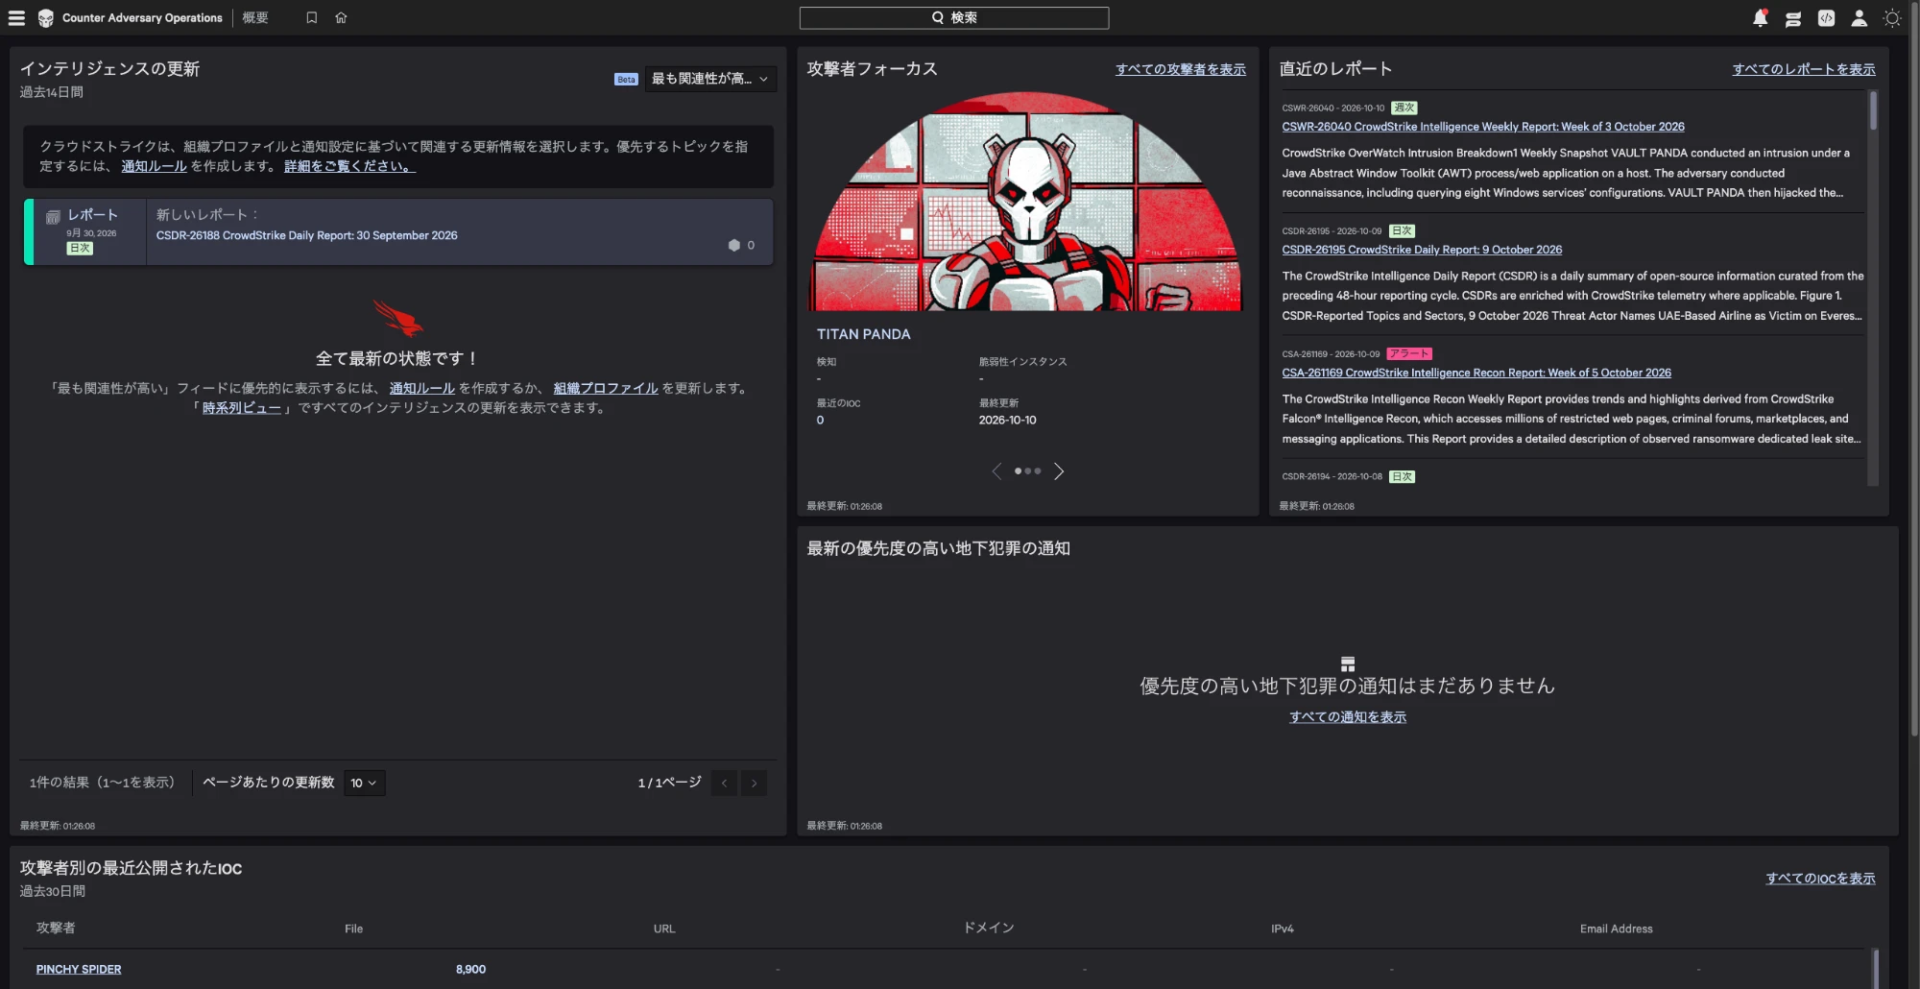
Counter Adversary Operations の概要画面。組織に関係する更新、注目の攻撃者、最新のレポートが並ぶ
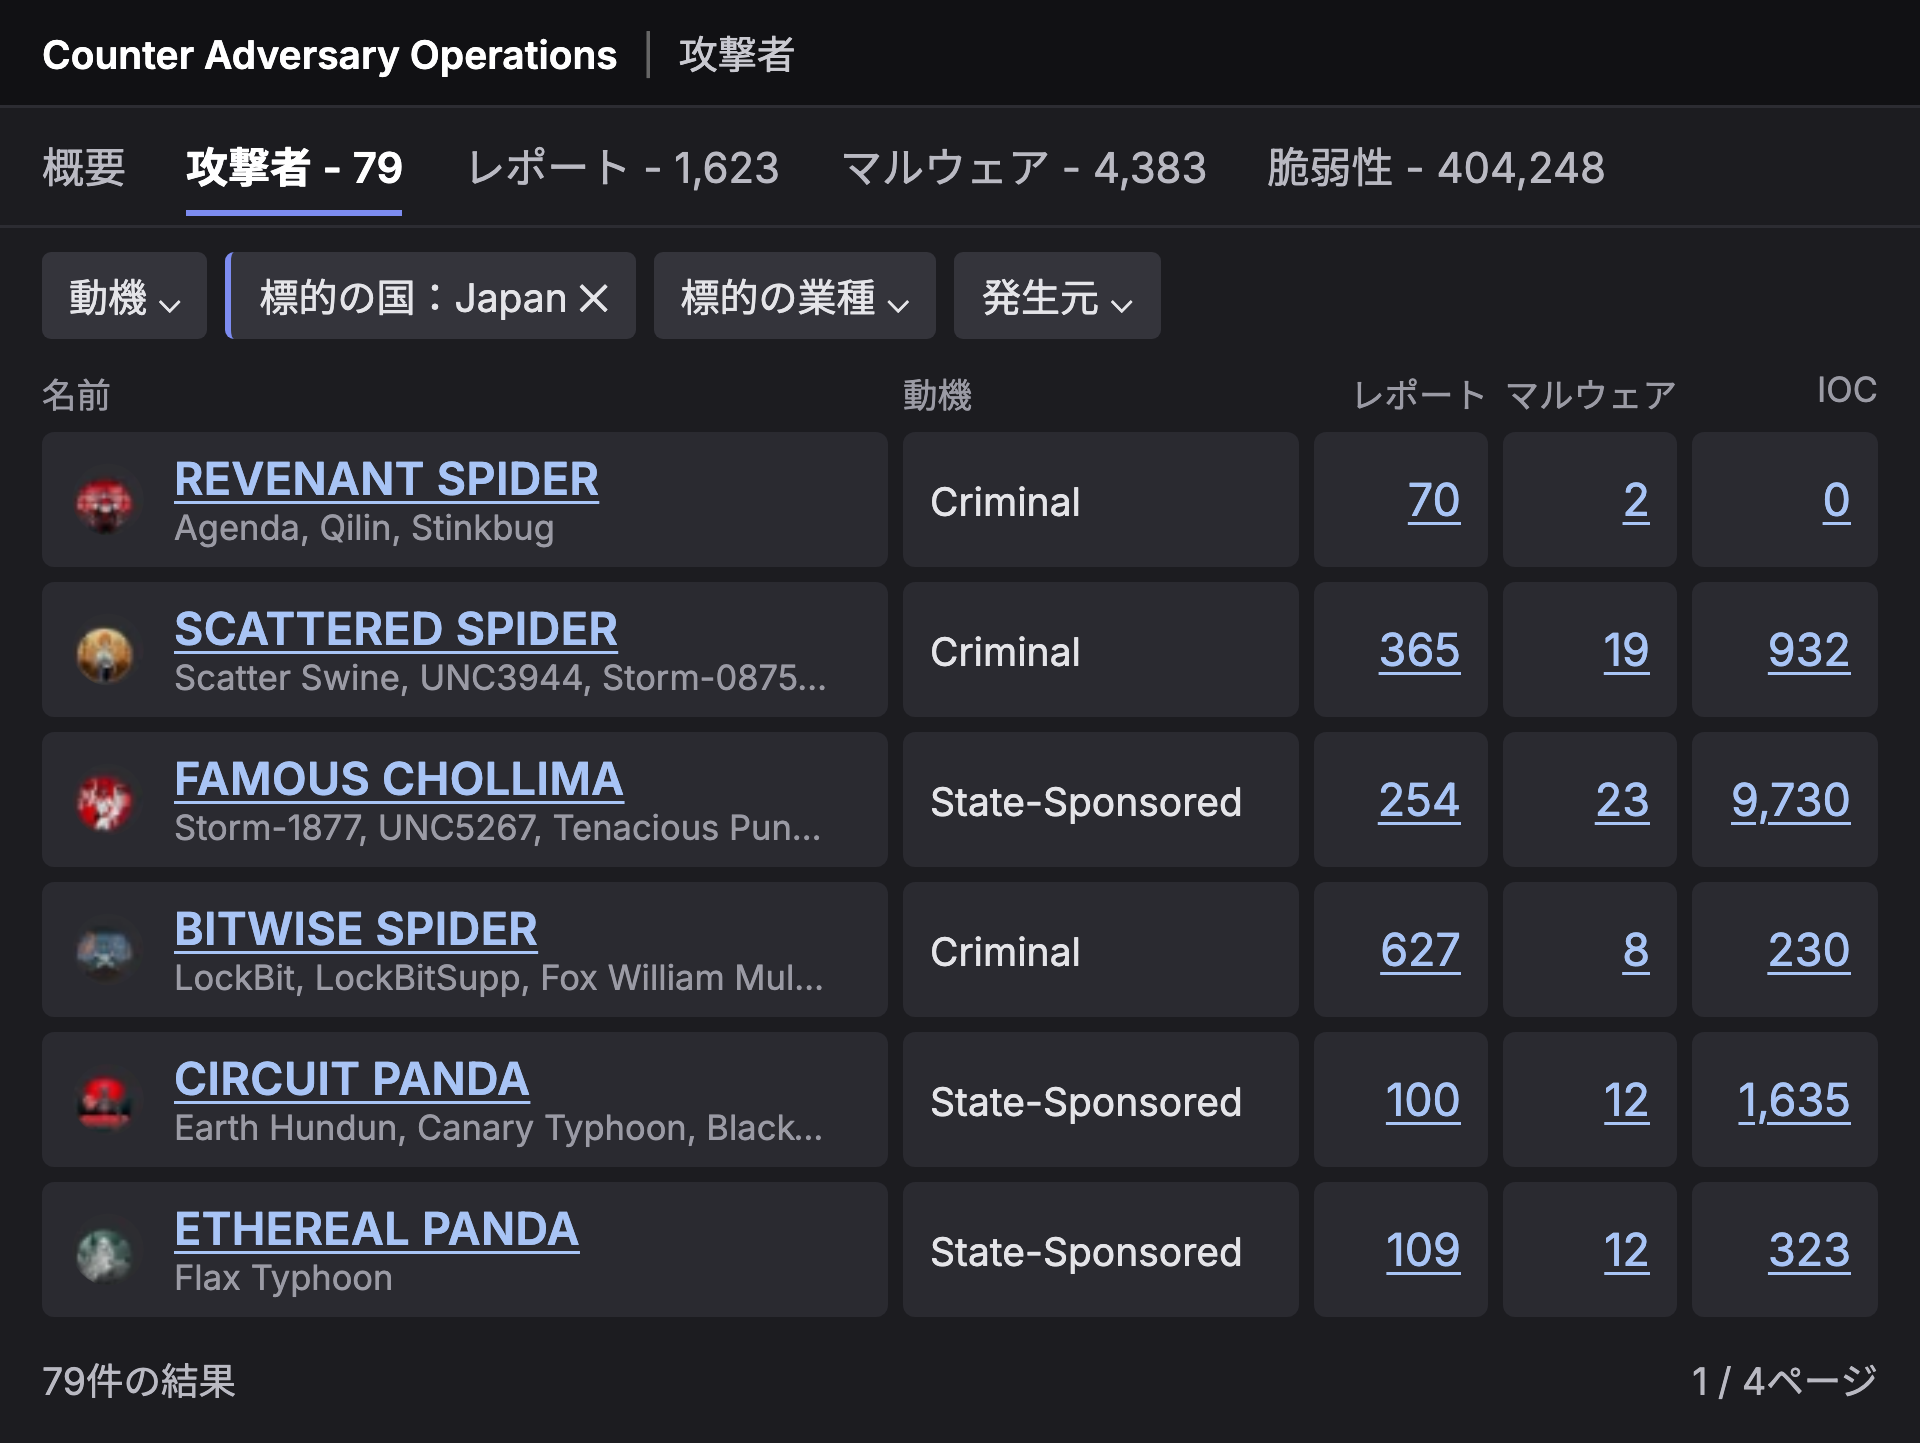
インテリジェンスエクスプローラーでは、攻撃者、レポート、マルウェア、脆弱性を横断して検索できます。攻撃者は、攻撃者ファミリー、動機、標的の国、標的の業種、最後に活動した日などで絞り込めます。
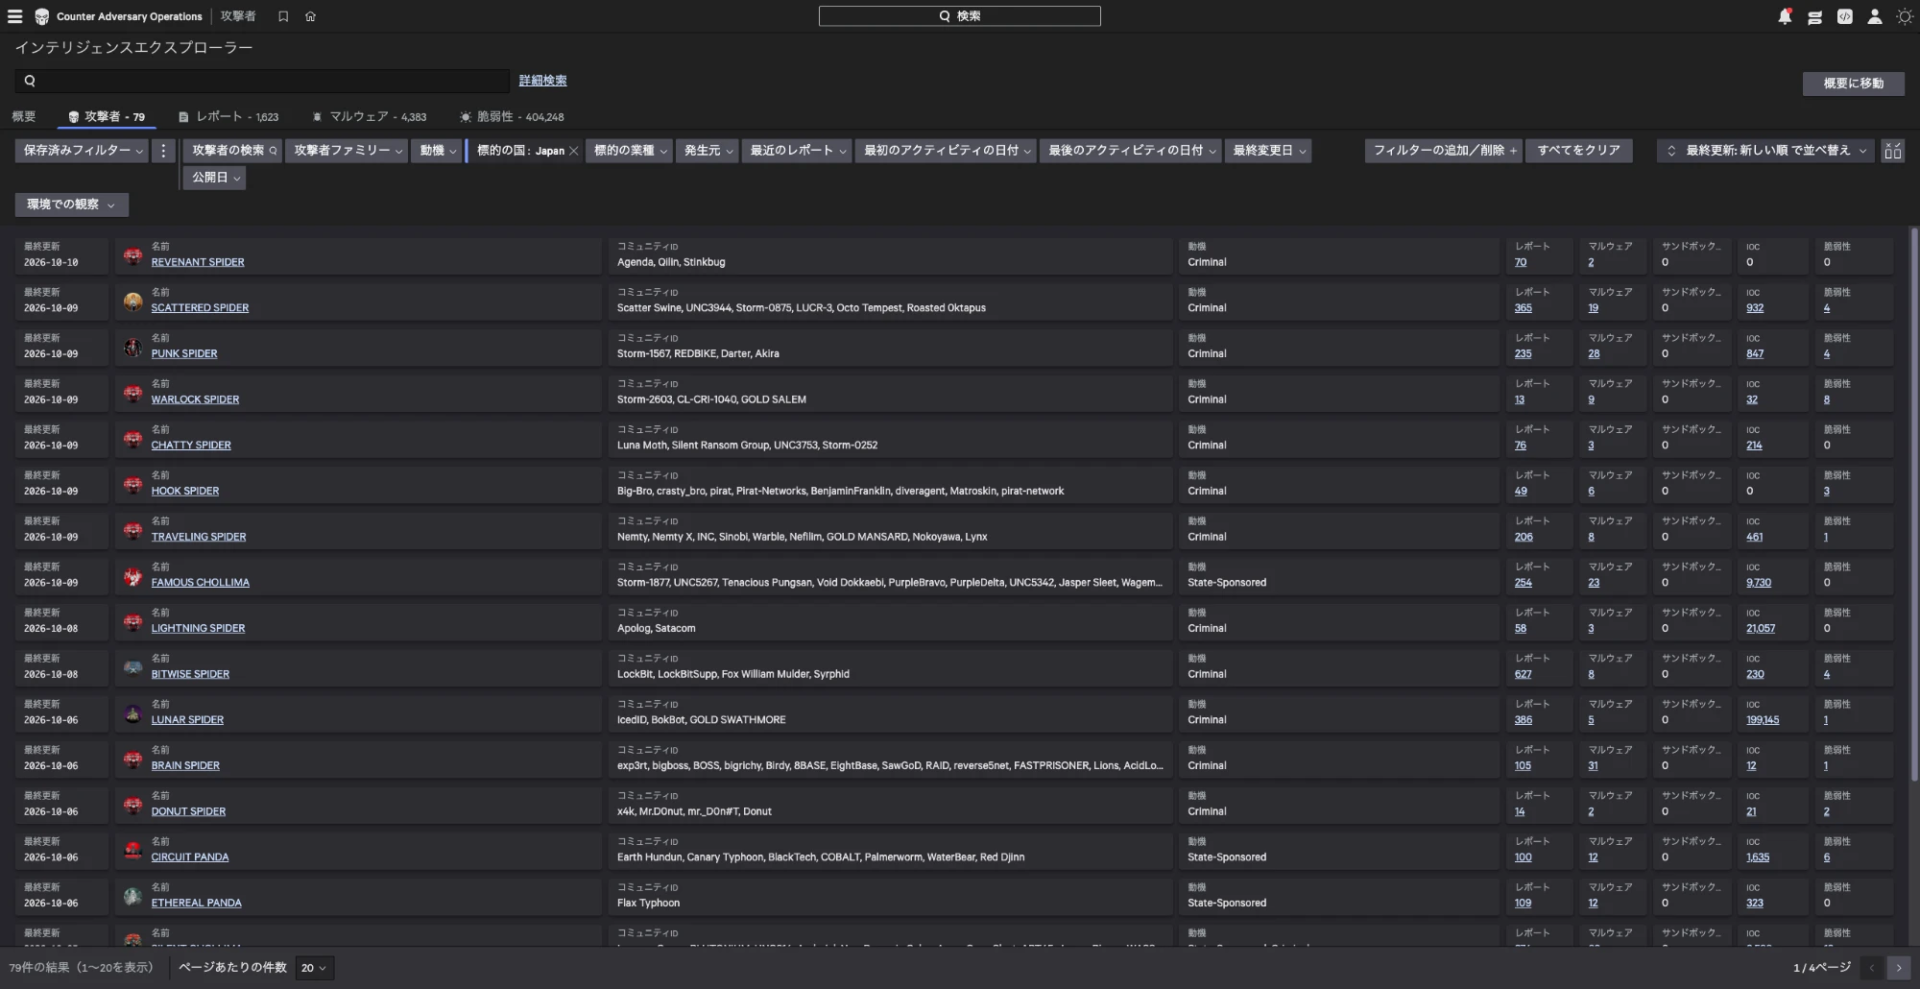
攻撃者の一覧。標的の国を「Japan」に絞った状態
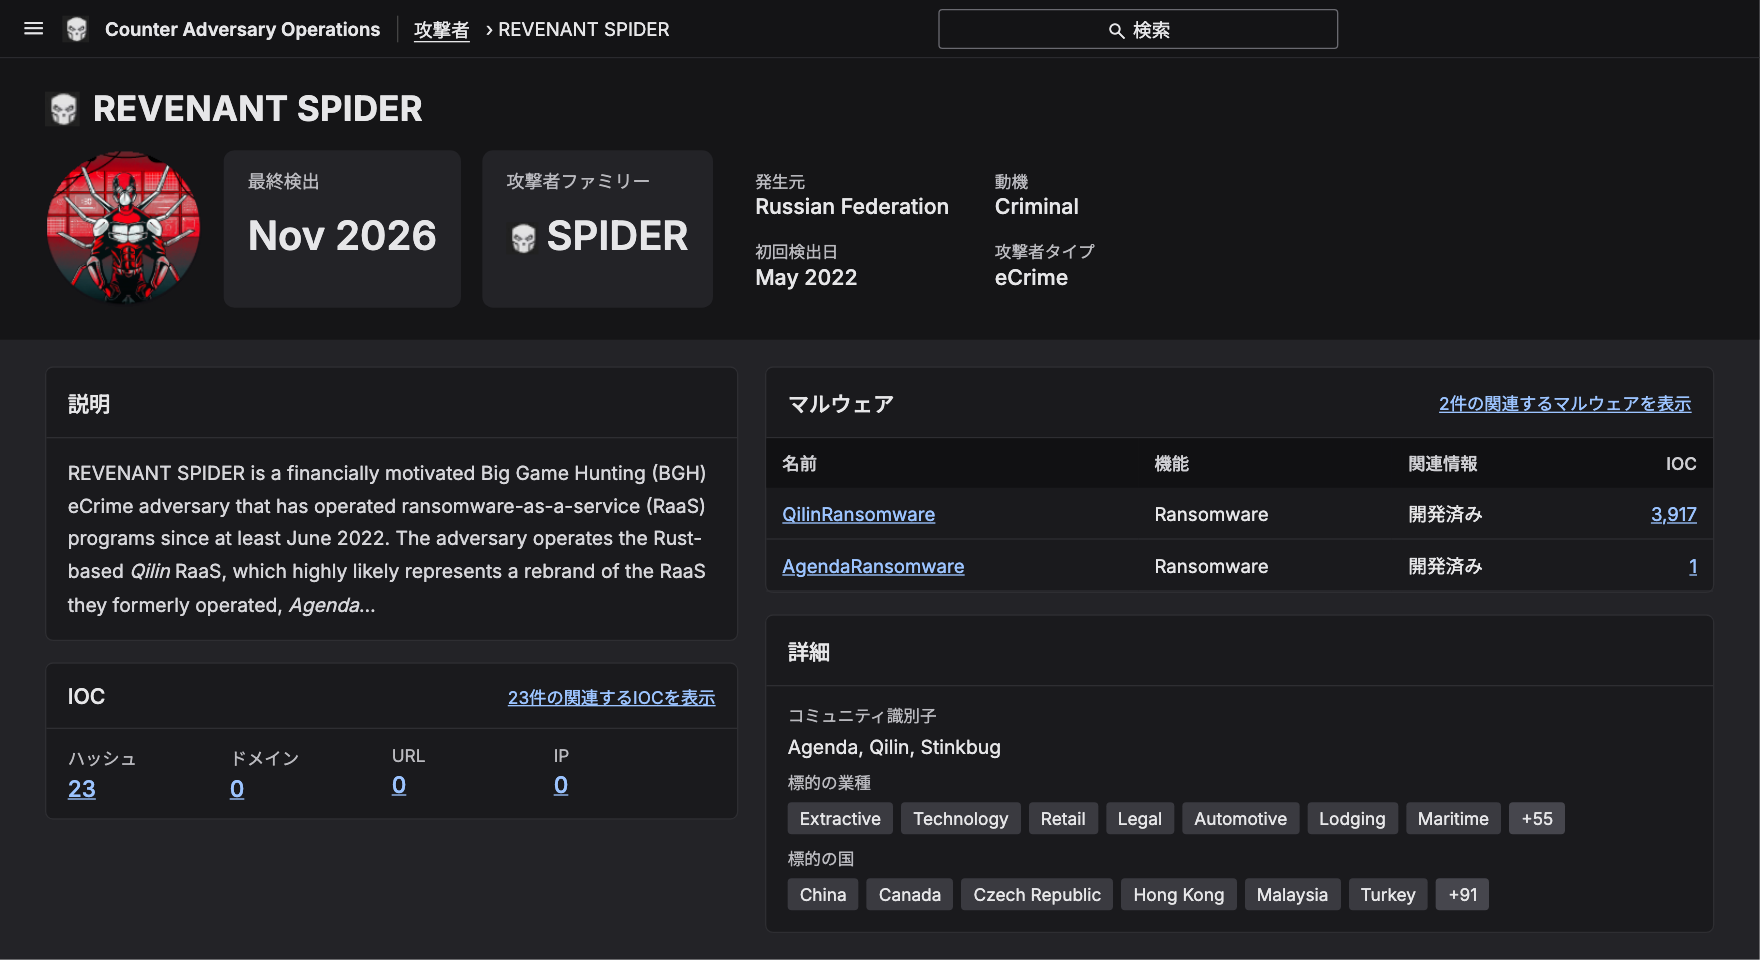
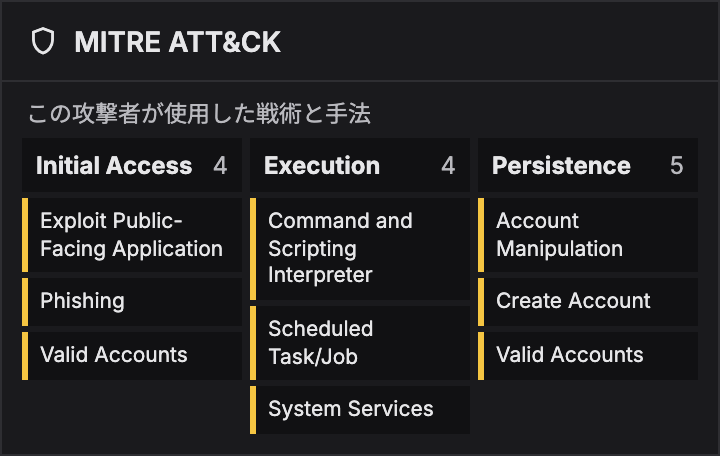
攻撃者のページには、動機、発生元、初めて確認された時期、別名(他社の呼び名)、標的の業種と国、MITRE ATT&CK の手法、悪用した脆弱性、関連するレポートとマルウェア、種類ごとのIOCの数がまとまっています。MITRE ATT&CK の手法は、CSV、JSON、MITRE ATT&CK のレイヤーの形式で書き出して、自社の検知の見直しに使えます。その攻撃者が自社の環境で検知されている場合は、関連する検知の件数も表示されます。
サイバー犯罪の攻撃者のページでは、アナリストのメモに、その攻撃者が利用しているサービス、提供しているサービス、そのサービスを使う別の攻撃者、被害者の傾向がまとまっています。ランサムウェアを開発するグループと、それを使って侵入するグループのつながりも分かります。
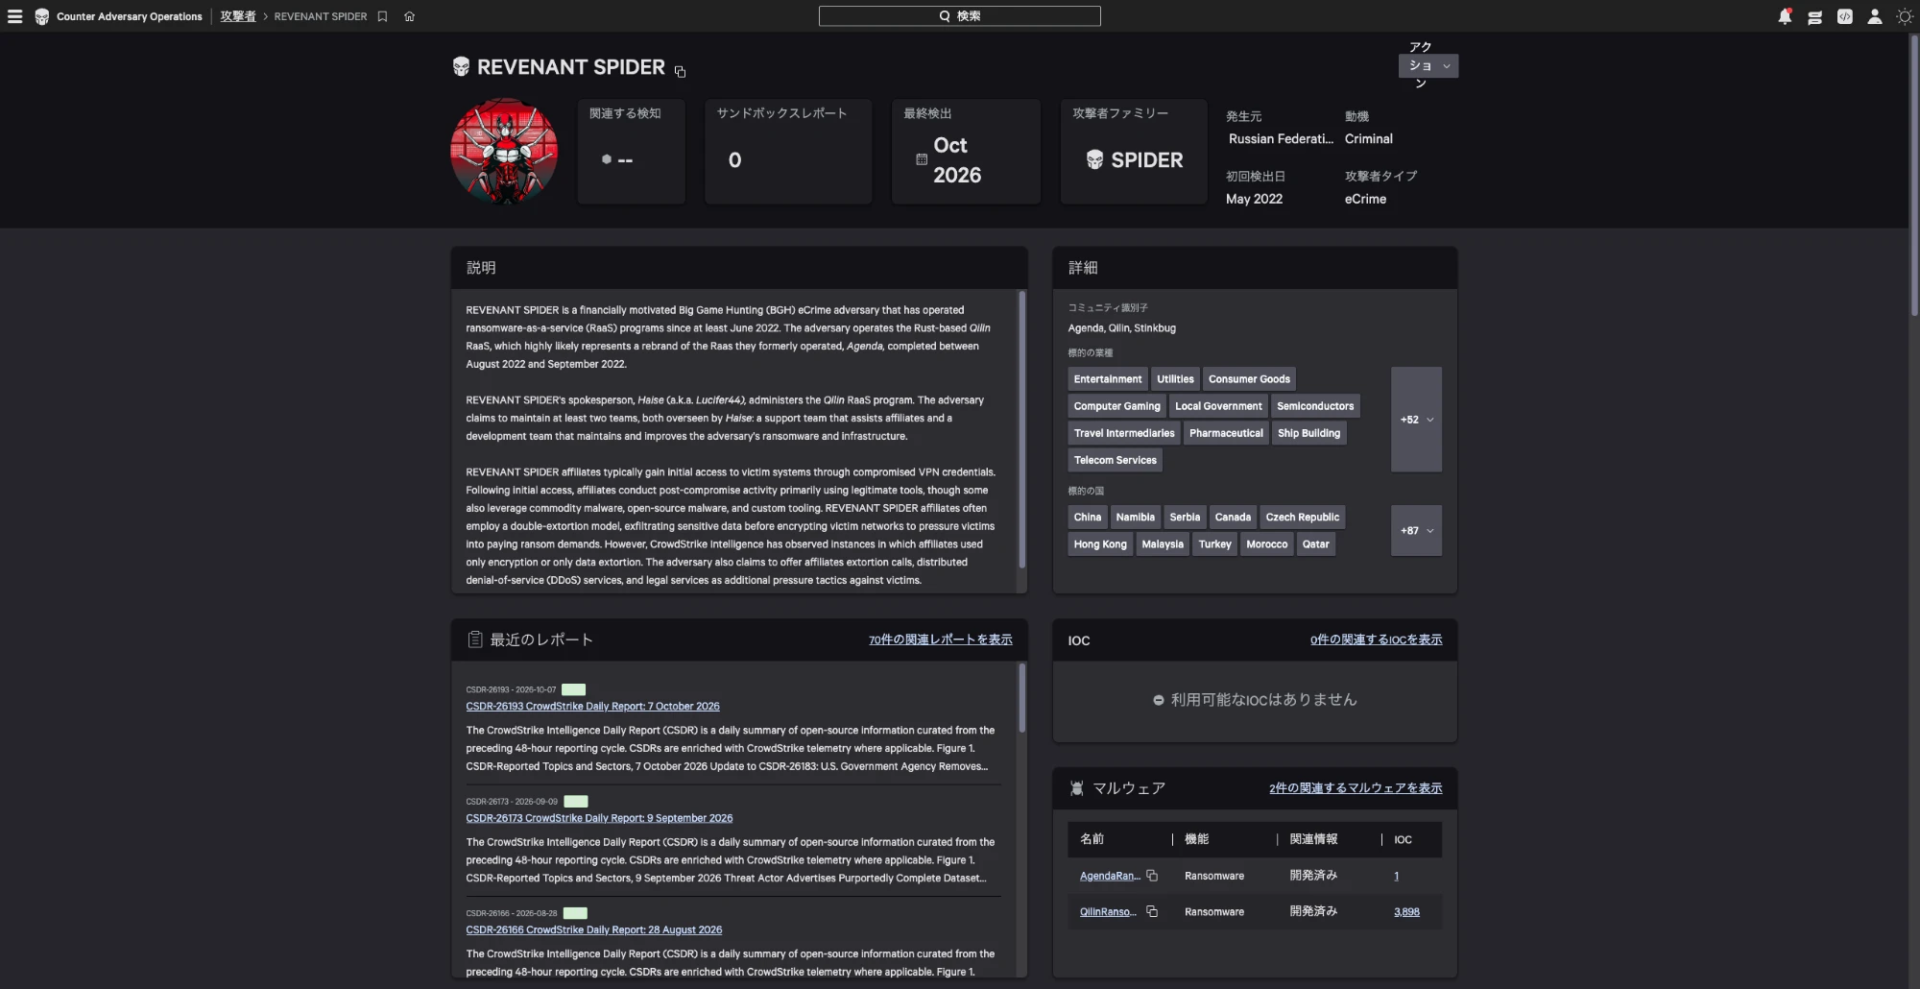
攻撃者の詳細。動機、発生元、標的の業種と国、関連するレポート・IOC・マルウェアを1画面で見られる
マルウェアファミリーごとのページもあり、そのマルウェアを使う攻撃者、関連するマルウェア、IOC、レポートへ移れます。
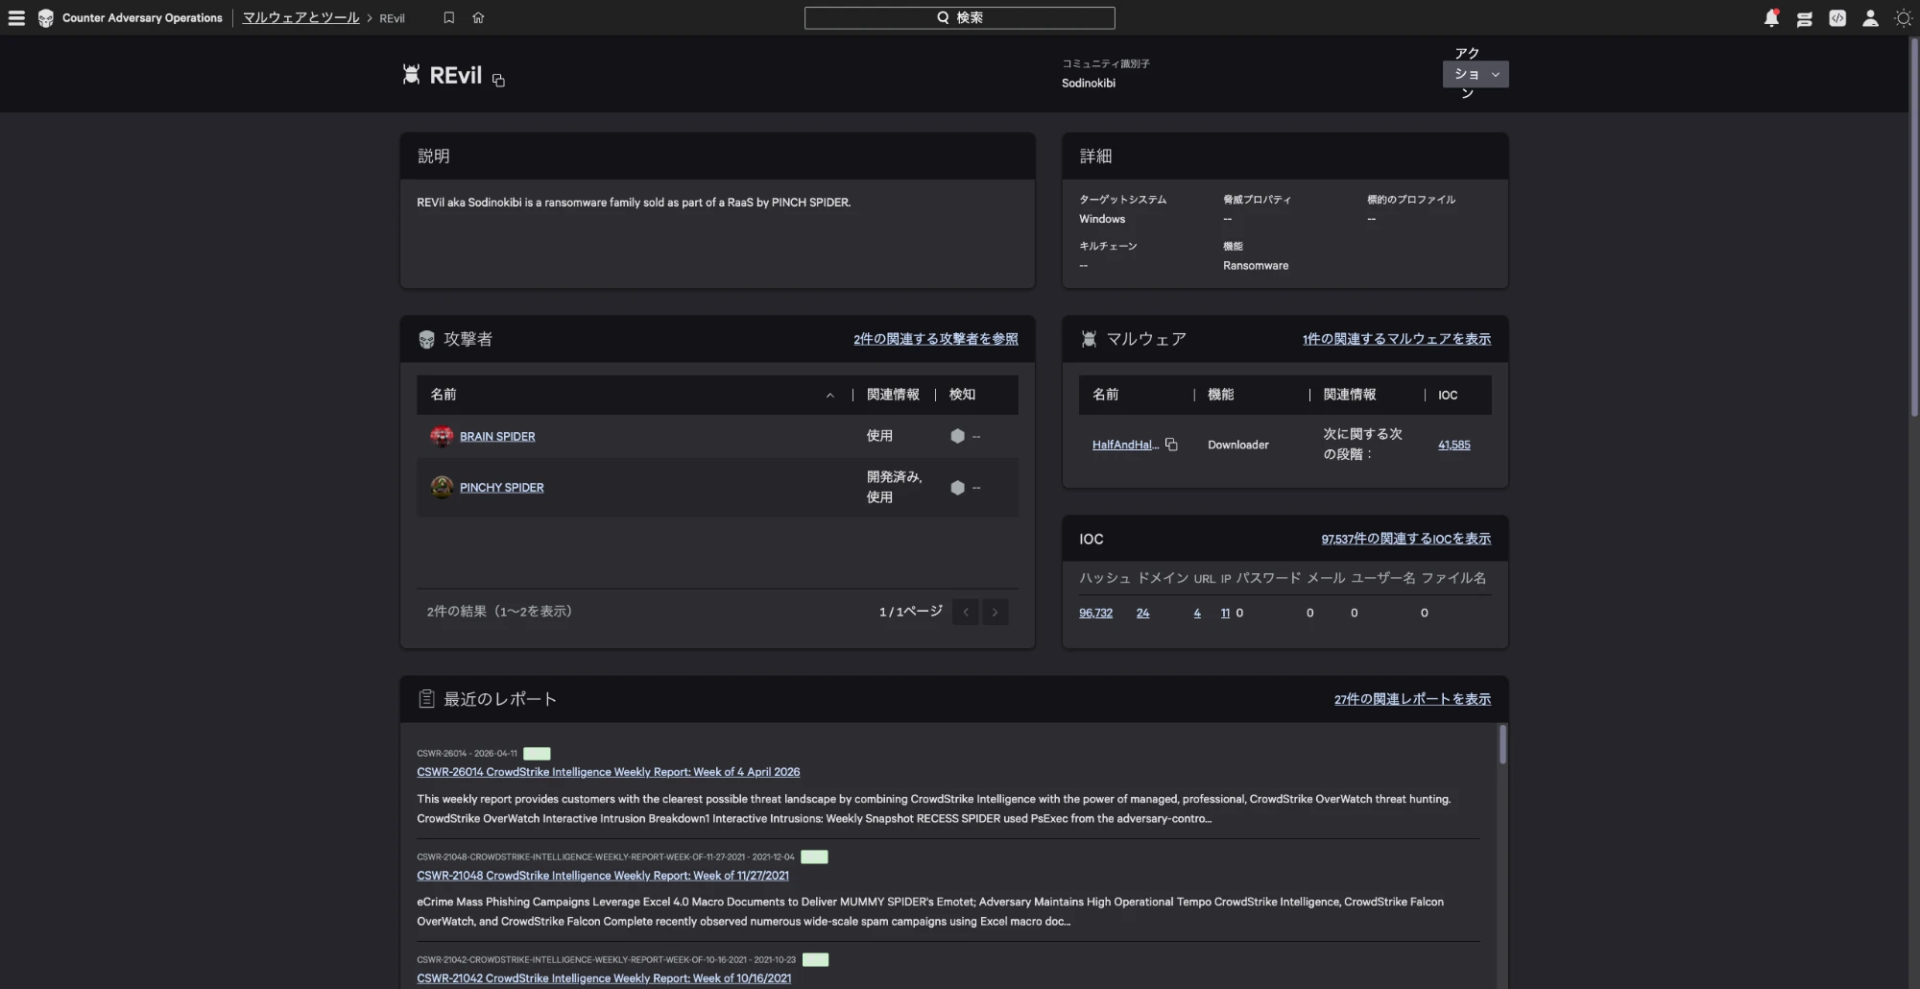
マルウェアファミリーの詳細。関連する攻撃者、IOC、レポートへ移れる
CrowdStrikeは、年に2,000本以上のレポートを発行しています。レポートには、注目すべき動きをすぐに知らせるアラート、技術的な分析や地政学的な背景を掘り下げたレポート、日次・週次・月次の定期レポートがあります。FAIでは週次の脅威のまとめを、FAI Premiumではすべてのレポートと四半期の脅威ブリーフを読めます。業種、地域、技術などの条件で通知ルールを作ると、条件に合うレポートをメールで受け取れます。
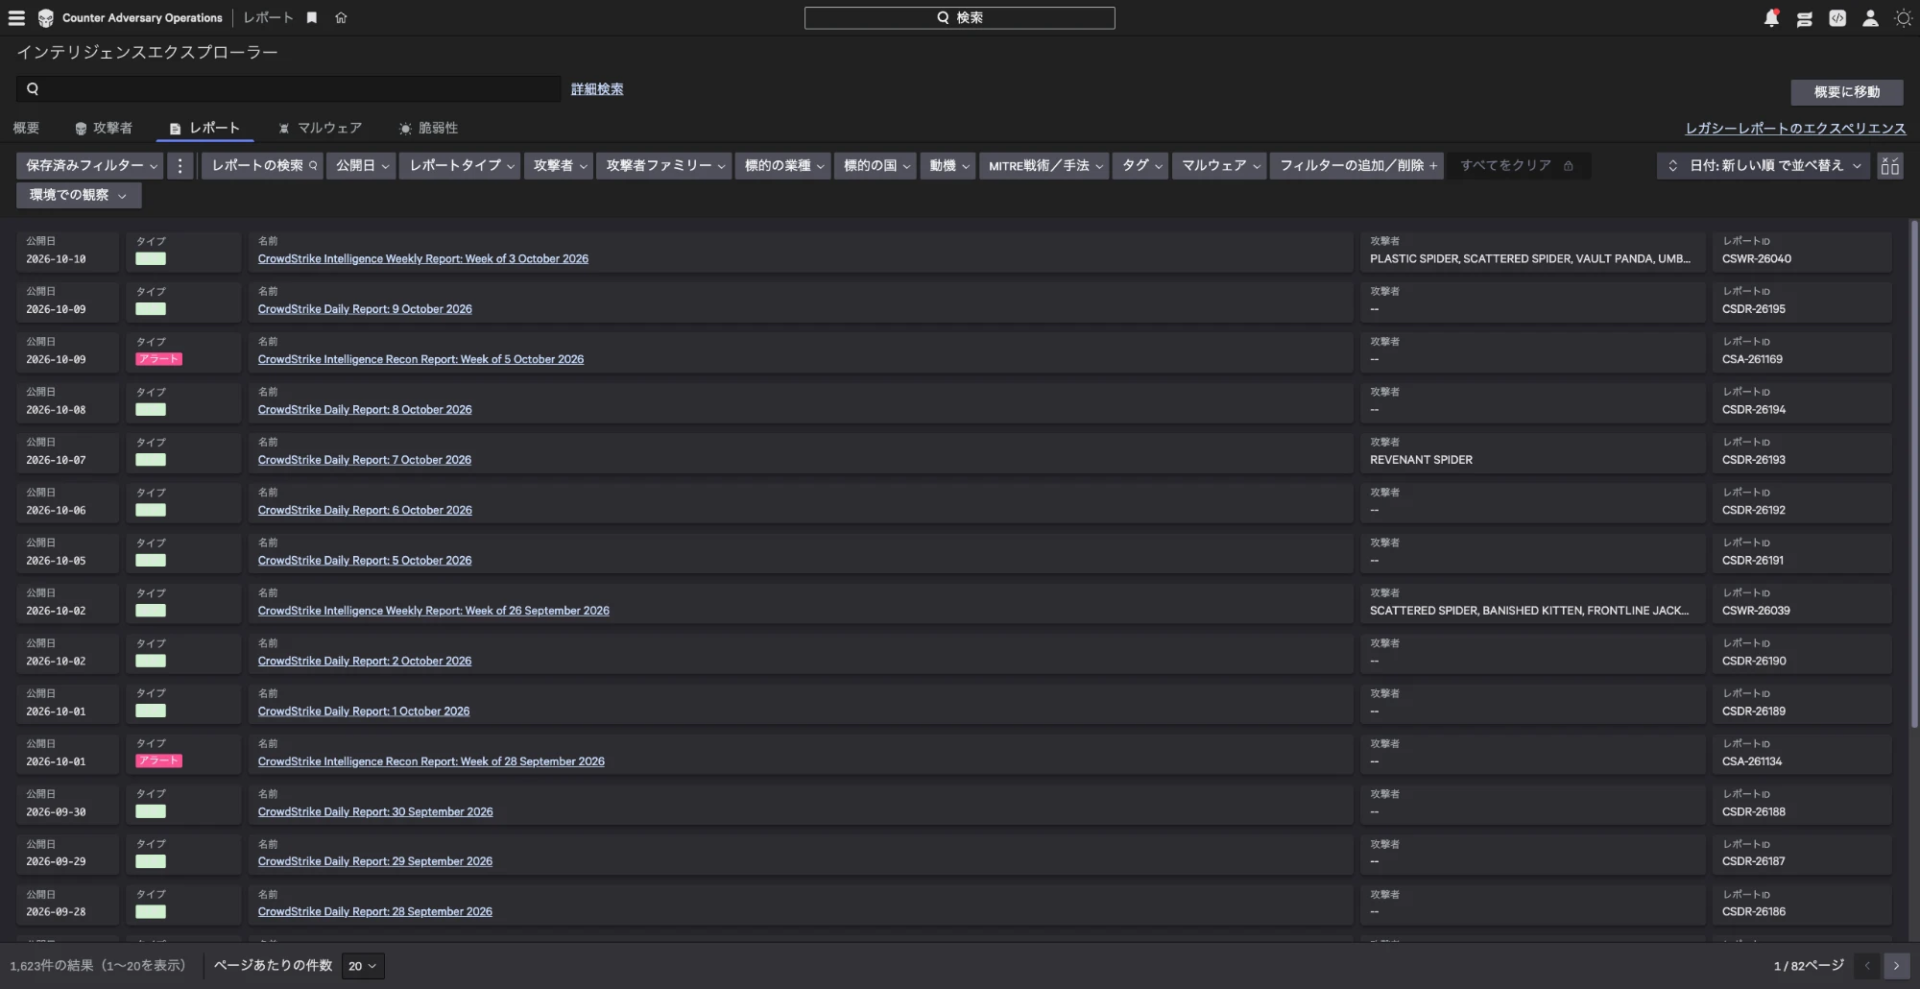
レポートの一覧。日次・週次のレポートやアラートを、攻撃者・業種・国・MITRE ATT&CK の手法で絞り込める
脅威の状況の画面では、CrowdStrikeの検知の指標を、業種、会社の規模、国で絞り込んで集計します。同じ業種・規模・地域の組織で検知の多い攻撃者、手法、マルウェアファミリーが分かるため、対策の優先順位を決める材料になります。
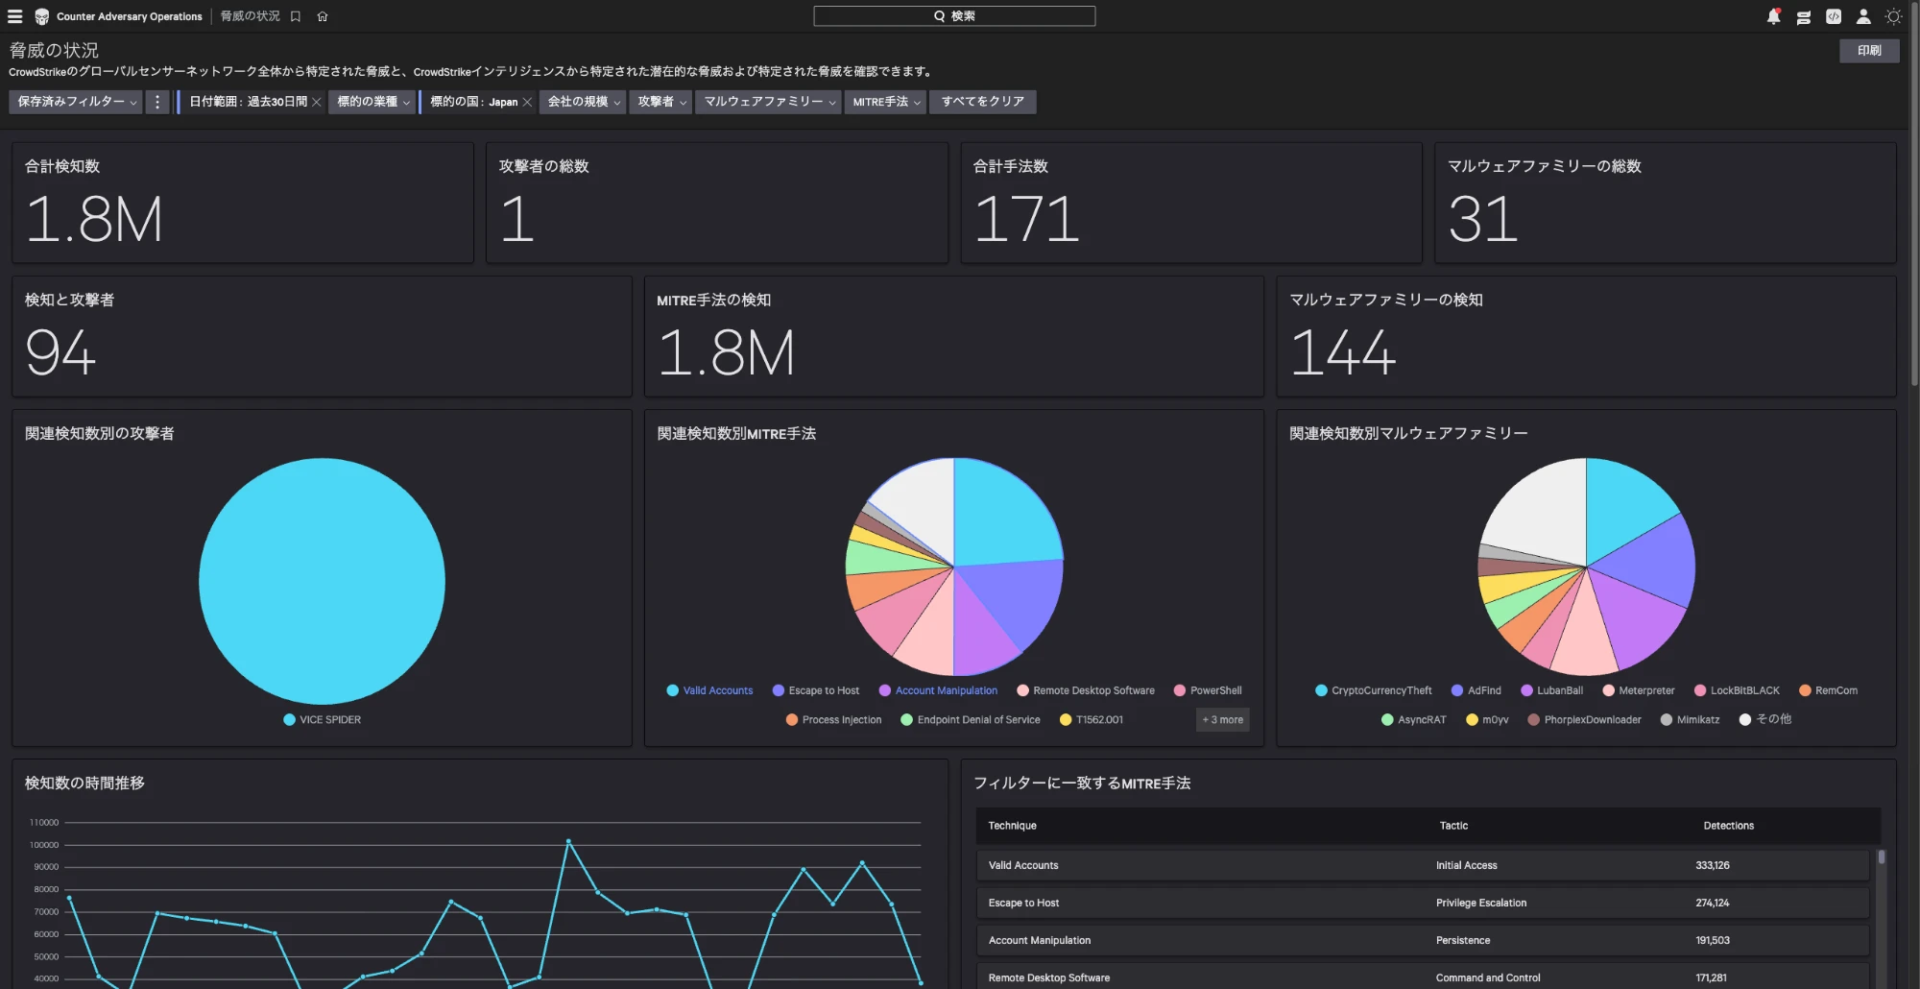
脅威の状況。標的の国を「Japan」、期間を30日に絞り、検知の多い攻撃者・手法・マルウェアファミリーを表示した状態
FAI Premiumでは、関心のある話題を指定して、インテリジェンスと外部の情報源から関連する動きを監視する Tailored Intelligence も使えます。
IOCと脆弱性
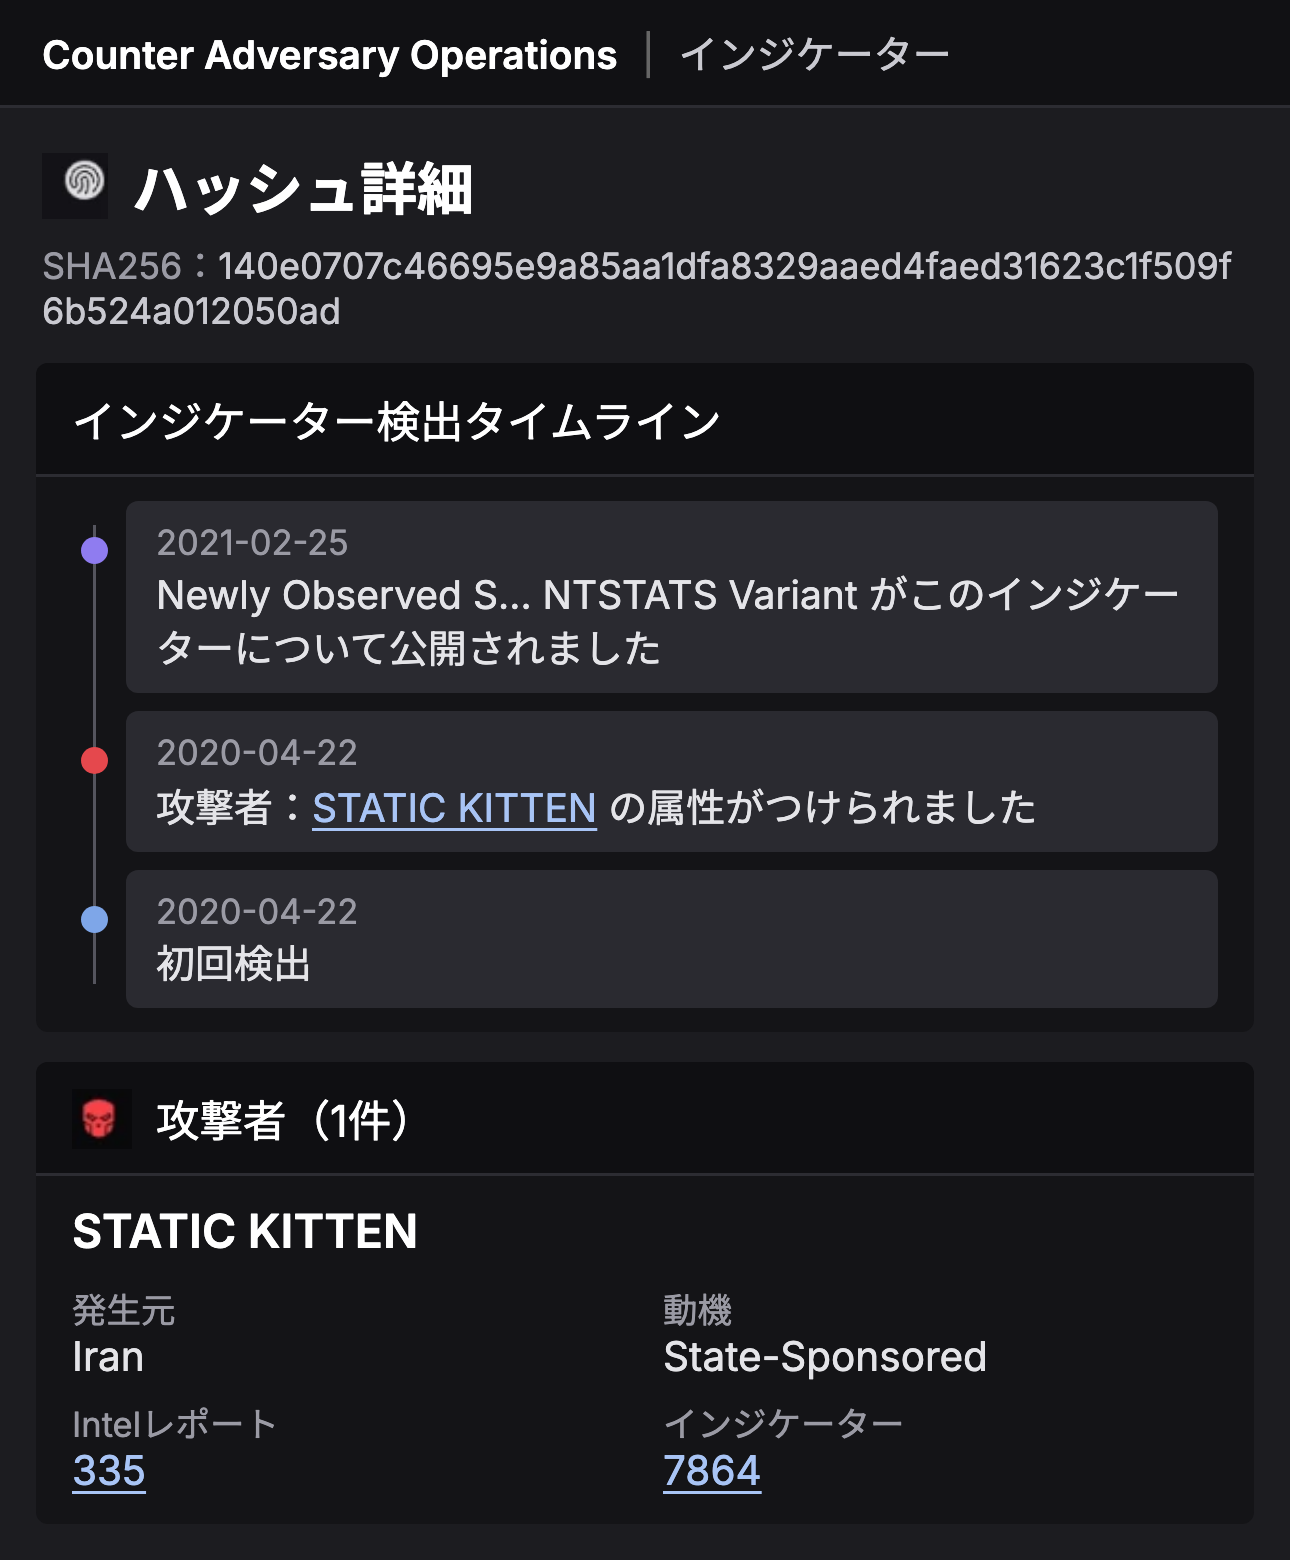
インジケーター(IOC)は、ファイルのハッシュ、URL、ドメイン、IPアドレス、メールアドレス、暗号資産のアドレスなどです。それぞれのIOCについて、関連する攻撃者とマルウェアファミリー、キルチェーンのどの段階で使われたか、関連する別のIOC、初めて確認された日と関連レポートを時系列で確認できます。
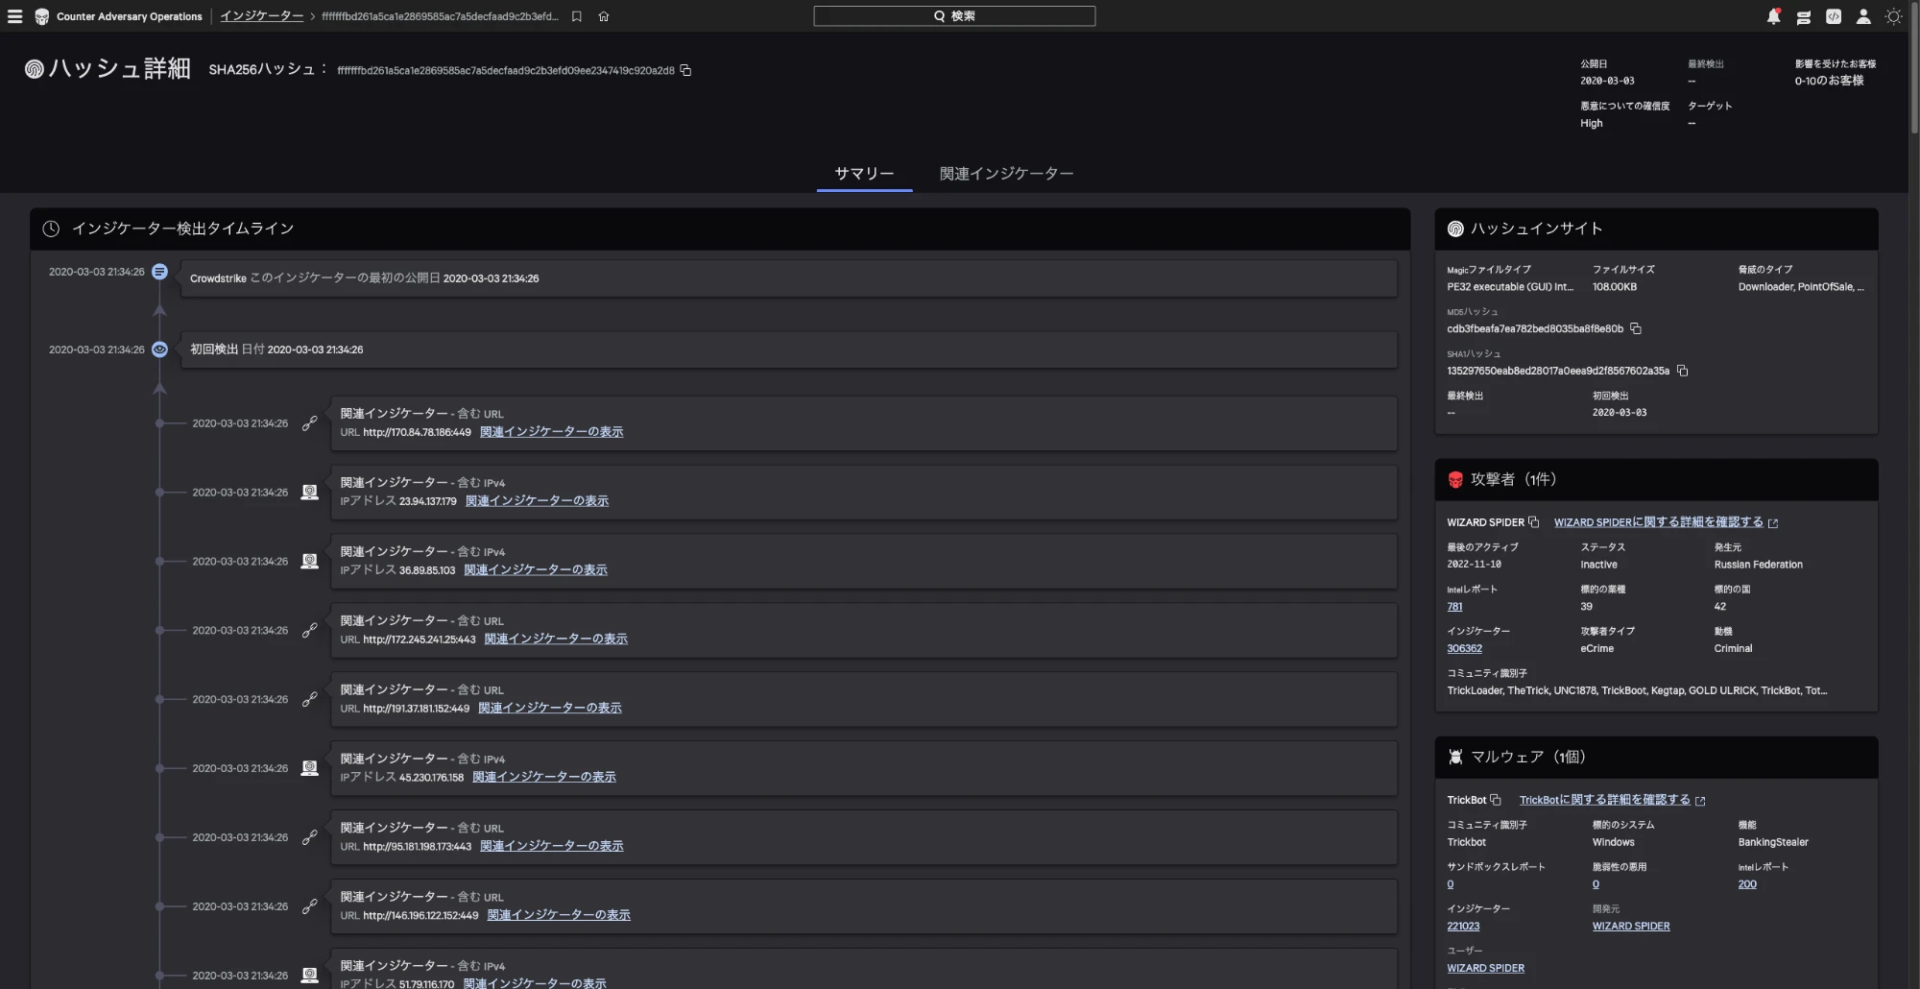
インジケーター(ハッシュ)の詳細。関連するURL・IPアドレス、攻撃者、マルウェアファミリーが時系列で並ぶ
IOCは、APIやインジケーターのフィードで、SIEMやSOAR、ファイアウォールなどに取り込めます。
脆弱性インテリジェンスでは、CVEごとに、実際に悪用されているか、どの攻撃者が悪用しているか、関連するレポートとマルウェアを確認できます。Falcon Exposure Management と組み合わせると、その脆弱性を持つ自社のホストも表示されます。
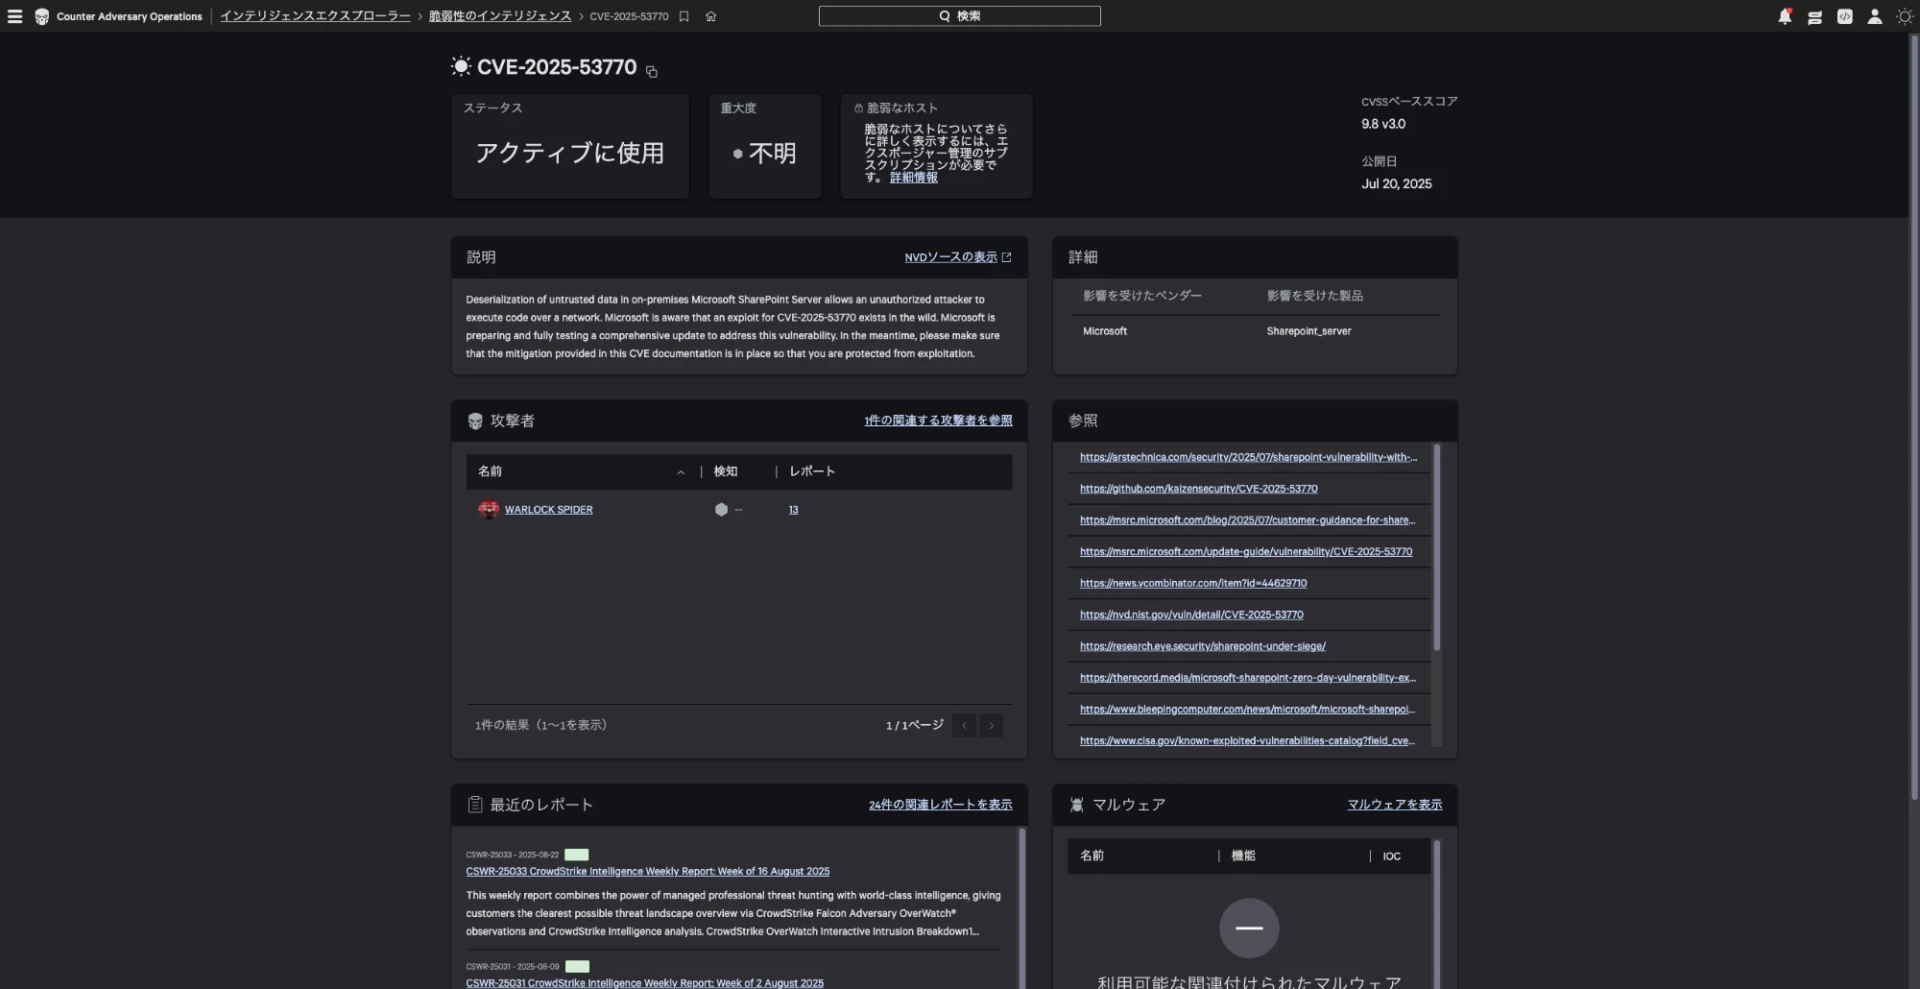
脆弱性の詳細。悪用の状況、悪用している攻撃者、関連するレポートを表示する
外部のリスクの監視(Recon)
Reconは、オープンウェブ、ディープウェブ、ダークウェブで、自社に関する情報が話題にされたり、売買されたり、なりすましに使われたりしていないかを監視する機能です。犯罪フォーラム、マーケット、ペーストサイト、TelegramやQQなどのメッセージアプリ、SNSが対象です(SNSの中には、運営会社の規約によりアカウントの監視ができず、メッセージ機能だけが対象になるものがあります)。2026年時点で、80億以上のオブジェクト、100万以上の情報源、5.5万以上のダークウェブのサイトから情報を集めています。投稿が削除されても、収集した時点の内容は残ります。投稿は原文で表示され、18の言語から翻訳して読めます。
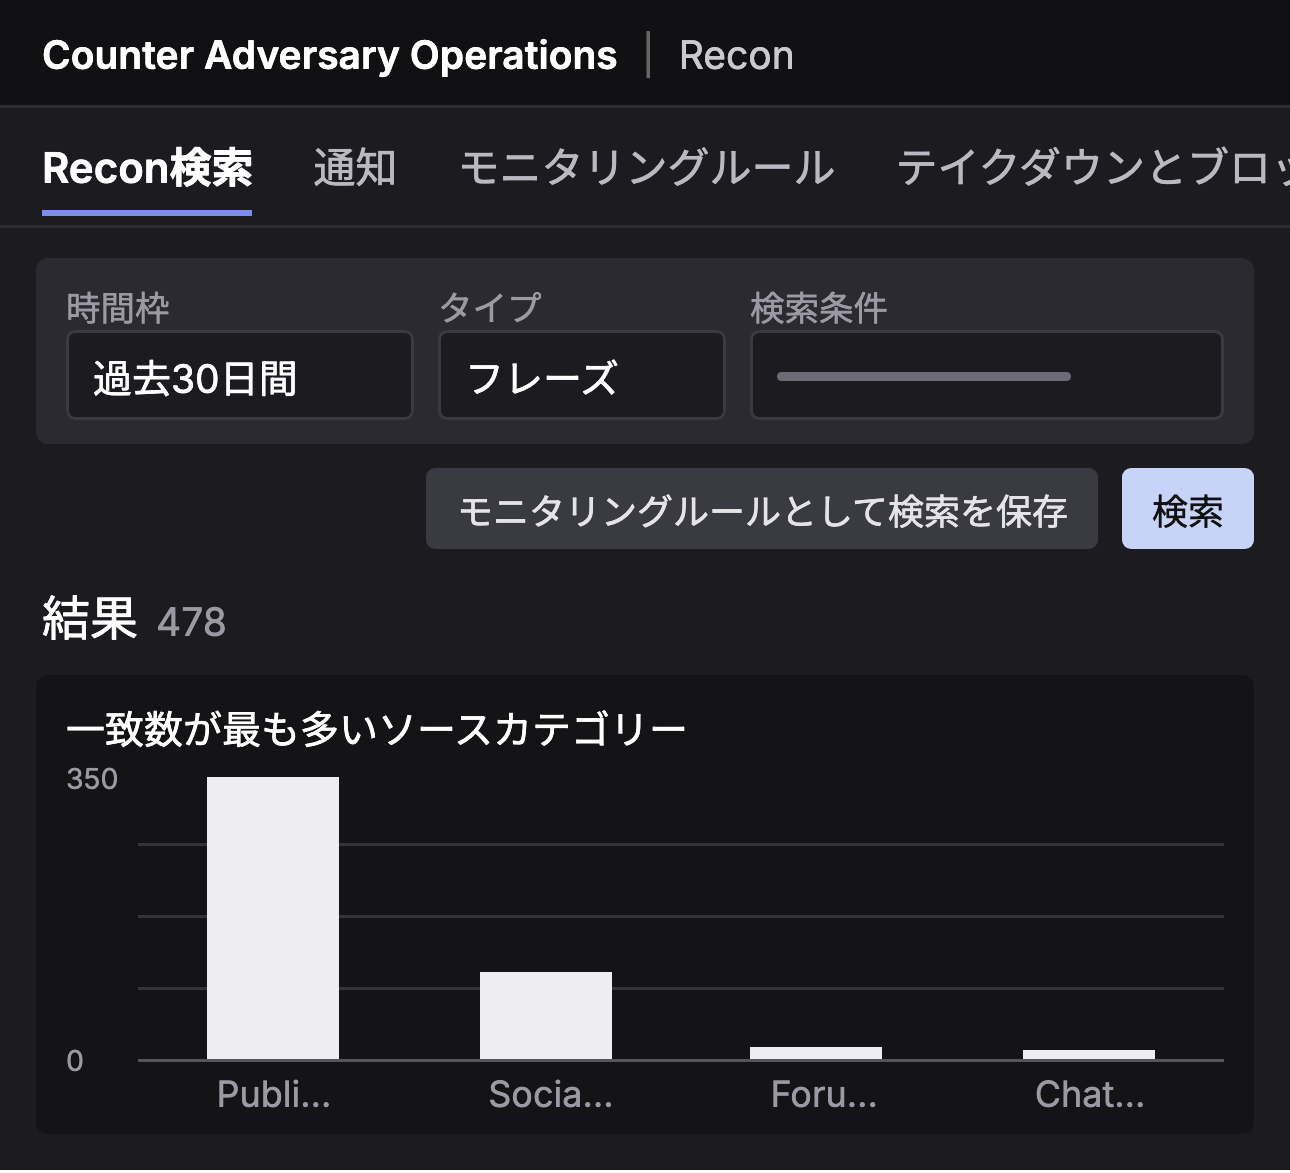
会社名、ブランド名、ドメイン、メールアドレス、役員の名前、取引先などの条件で監視ルールを作ると、該当する情報が見つかったときに通知されます。通知には状態(新規、調査中、誤検知など)と担当者を付けて管理できます。検索の画面では、2020年以降の過去のデータも調べられ、その条件をそのまま監視ルールとして保存できます。
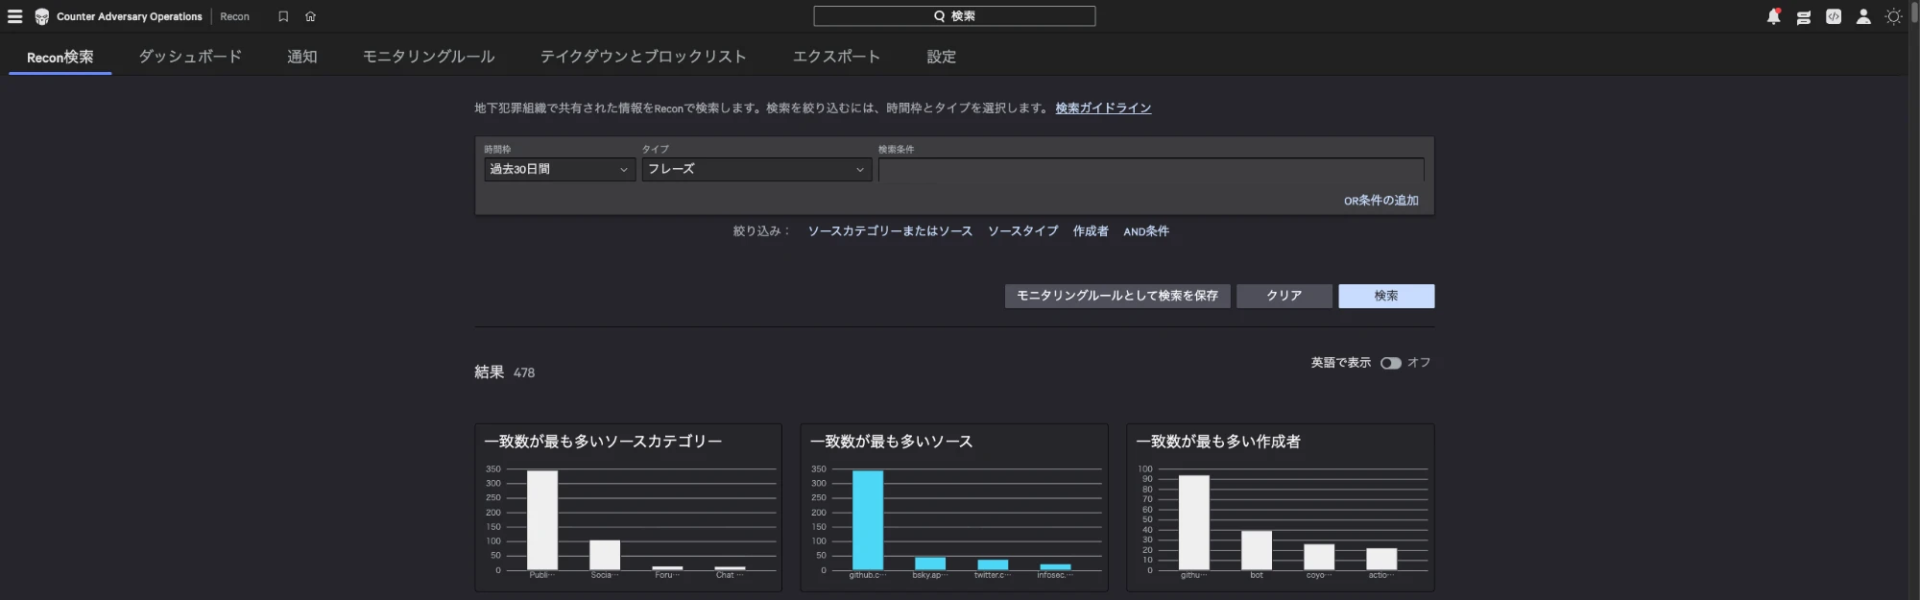
Reconの検索画面。期間・種類・条件を指定して検索し、条件をそのまま監視ルールとして保存できる
流出した認証情報が見つかった場合は、メールアドレスやパスワードを確認できます。CrowdStrikeのアイデンティティ保護製品と連携させると、該当するアカウントの無効化、パスワードのリセット、MFAの要求を自動で行えます。
自社を装ったドメイン(タイポスクワッティング)を見つけるルールも作れます。似た文字への置き換えやハイフンの挿入なども検出します。見つかった偽ドメインやフィッシングサイトは、管理画面から、レジストラ、ホスティング事業者、SSL証明書の発行者へのテイクダウンの申請と、メールサービスやブラウザなどへのブロックリストの登録申請を依頼でき、申請はCrowdStrikeが行います。これもFAIに含まれるReconの機能です。テイクダウンは各事業者の方針によるため、必ず削除されるとは限りません。通知の確認からテイクダウンの申請までをCrowdStrikeの専門家に任せる場合は、Recon+かCAO Eliteを契約します。
FAI Premiumでは、外部攻撃対象領域の検索も使えます。インターネットに公開されている資産、サービス、セキュリティの問題を、自社が所有していない資産も含めて検索できます。
マルウェア解析
Falcon Sandbox は、ファイルとURLを隔離した環境で実行して解析します。解析環境はWindows、Linux、macOS、Android(静的解析のみ)から選べます。レポートには、脅威のレベルとスコア、振る舞い、プロセス、ネットワークの通信、スクリーンショット、抽出した文字列とファイル、関連する攻撃者、MITRE ATT&CK の手法が含まれ、IOCをダウンロードして他のツールで使えます。
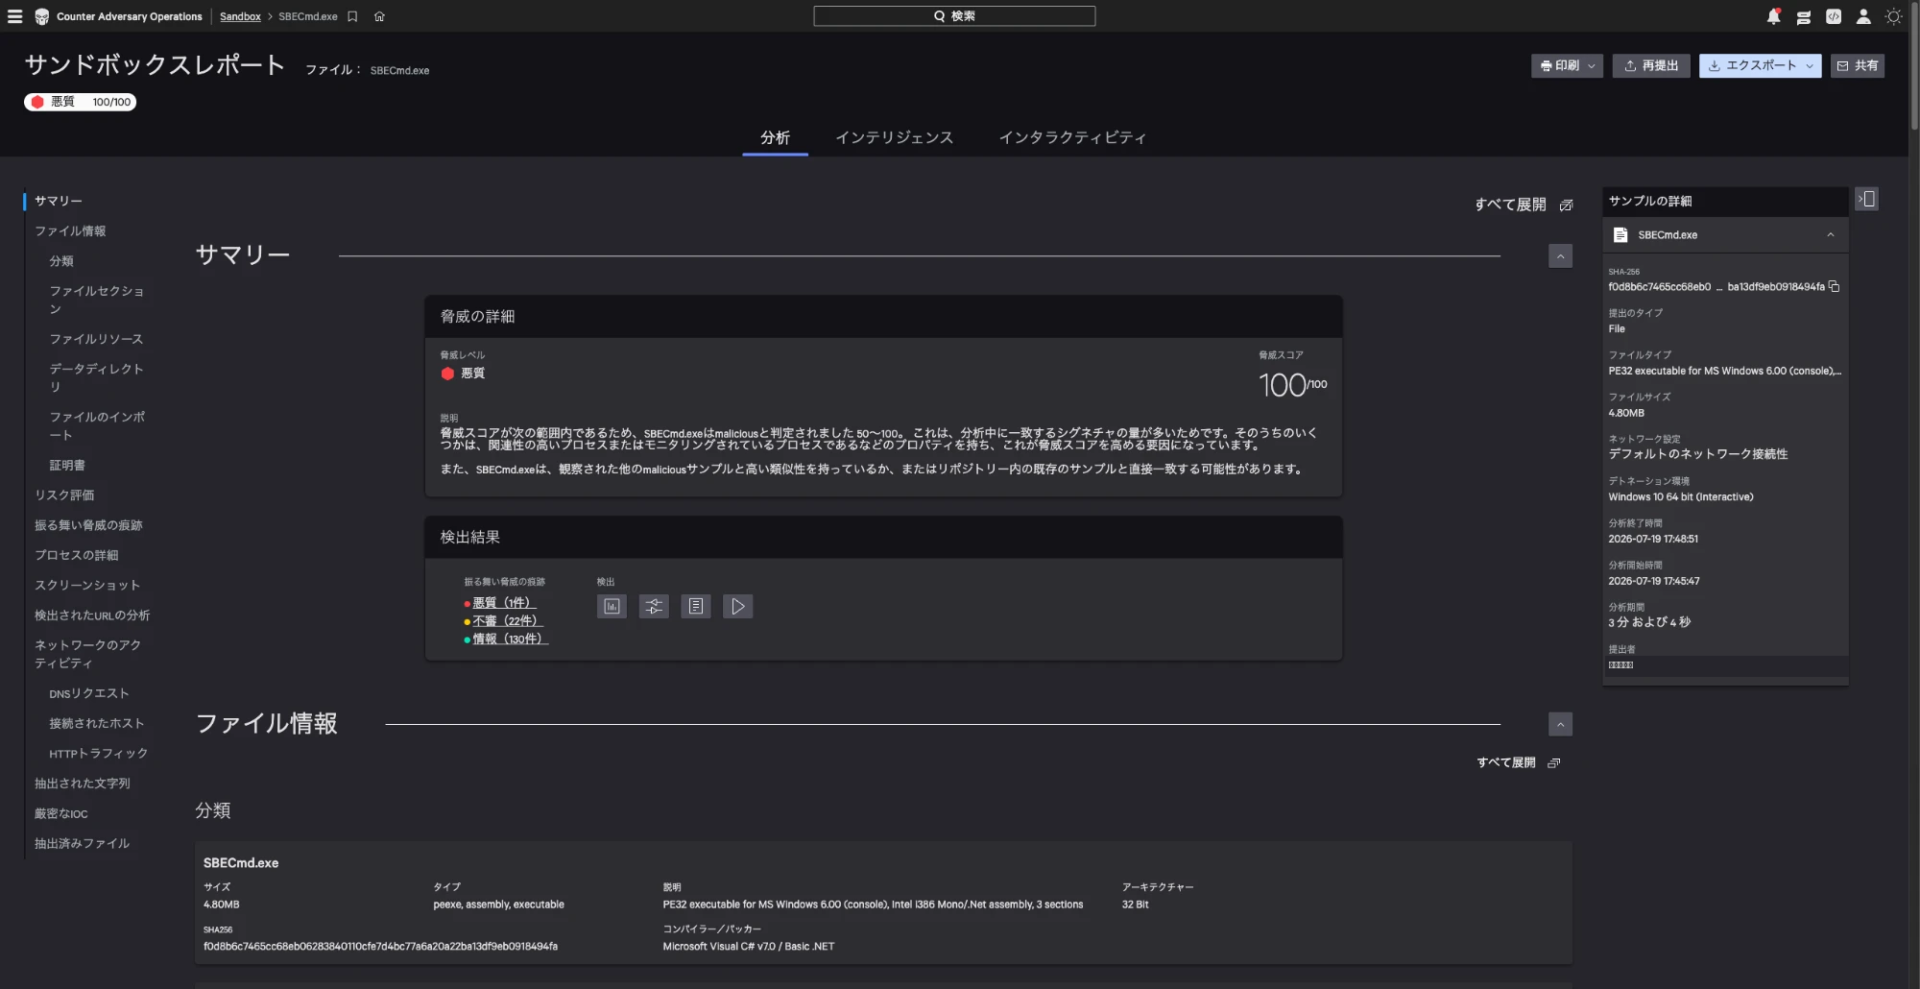
Falcon Sandbox の解析レポート。脅威スコア、振る舞い、ネットワークの通信、抽出したファイルなどをまとめて表示する
解析中の画面は録画され、あとから再生できます。解析環境を操作しながら実行することもできます。
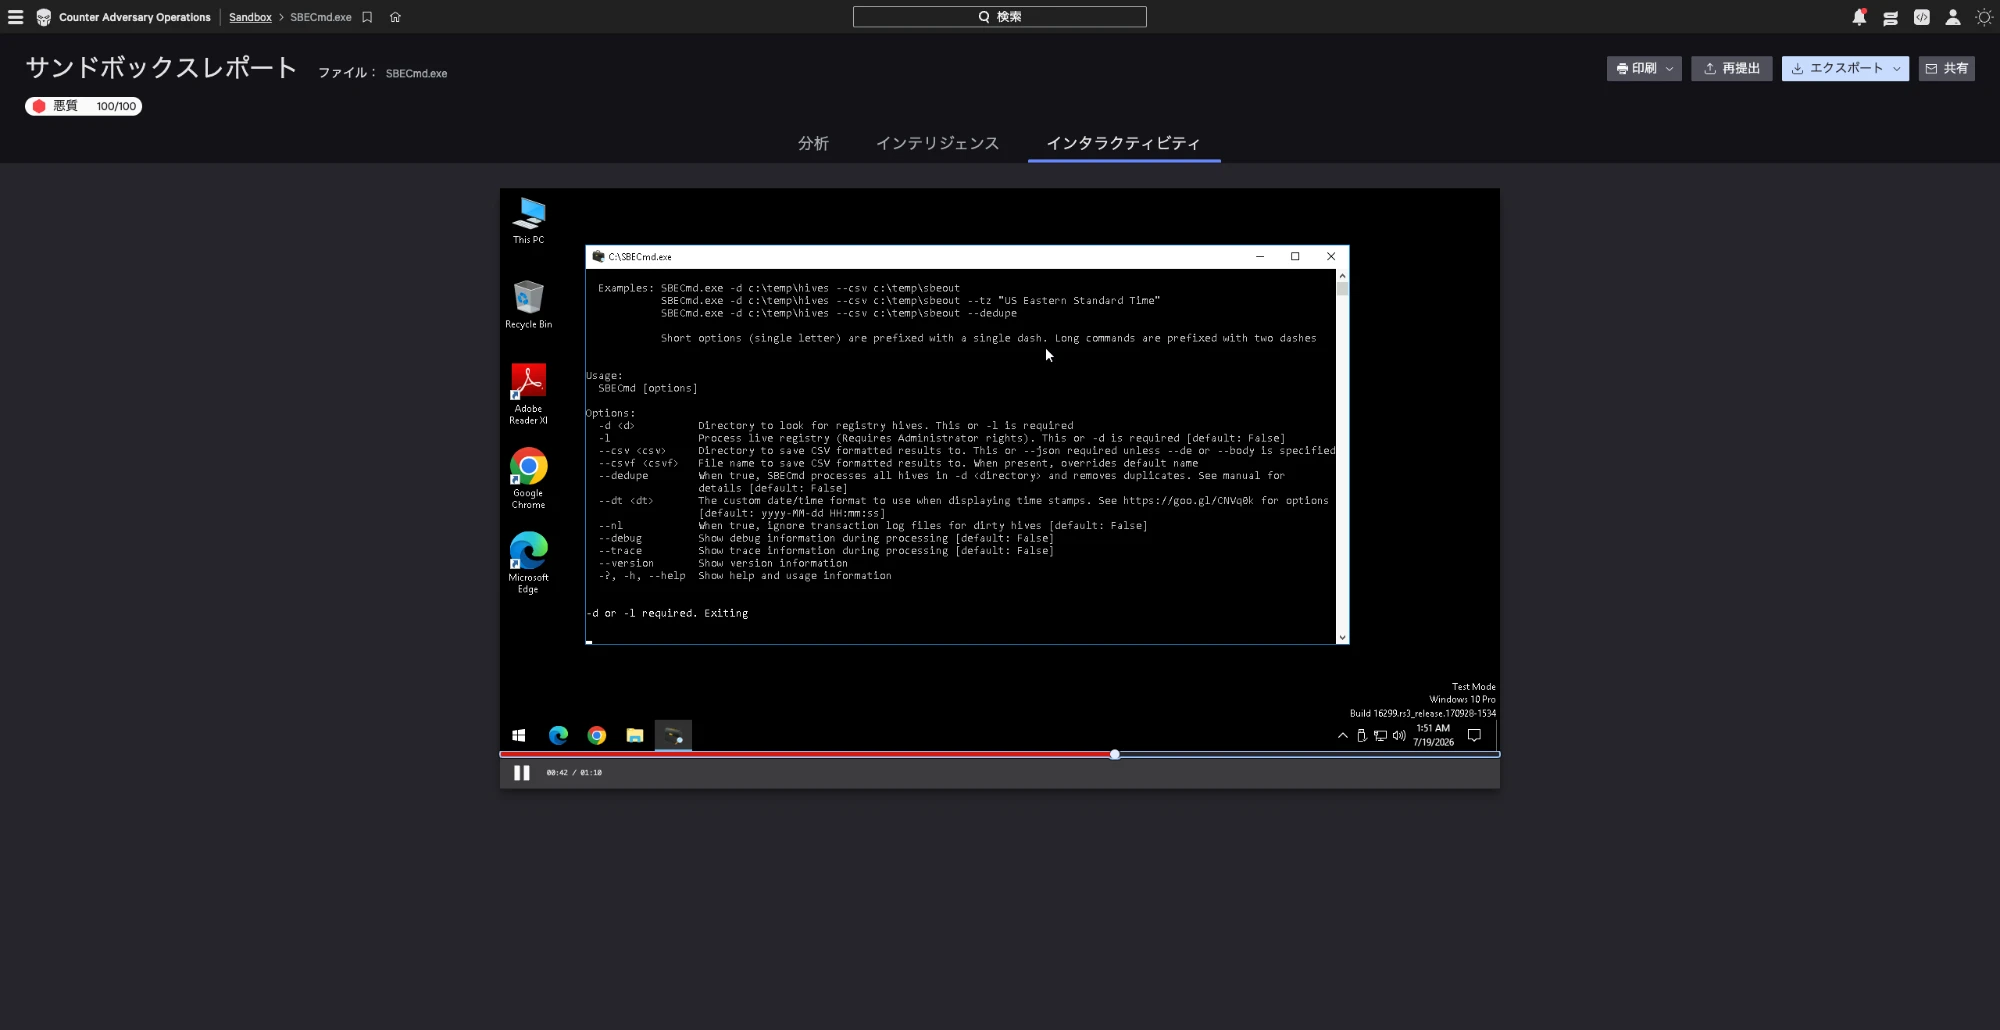
解析中の画面の録画。ファイルを実行したときの様子をあとから確認できる
Falcon Sandbox は、CrowdStrikeが無償で公開しているマルウェア解析サービス Hybrid Analysis の解析エンジンでもあります。ファイルやURLを実行して振る舞いを解析する仕組みは同じで、製品の Falcon Sandbox には次の違いがあります。
- 解析できるファイルの数:Hybrid Analysisはアップロードできる数に月ごとの上限があります。Falcon Sandbox は契約した数のファイルを解析できます
- 解析環境:Falcon Sandbox は、より多くのOSでファイルを実行できます
- レポート:詳しい解析レポートと、不審・悪性と判定したすべてのIOCを確認できます
- 自動送信:ファイルを自動で送って解析できます
- 公開の範囲:送ったファイルや解析結果は、一般には公開されません。送ったファイルはCrowdStrikeの検体の収集に加わる場合があり、提供しない設定もできます
CrowdStrikeのEDRを使っている場合は、Falcon Prevent が隔離したファイル(Windows、Mac、Linux)を自動でSandboxに送れます。
QuickScan Pro は、大量のファイルを短時間で判定するスキャナーです。許可・拒否リスト、YARAルール、機械学習、アンパック、軽い動的解析を組み合わせて判定し、判定の理由と、関連する攻撃者、マルウェアファミリー、MITRE ATT&CK の手法を返します。1ファイル256MBまで扱え、パスワード付きのアーカイブも解析できます。メールの添付ファイル、Webサイトでやり取りされるファイル、クラウドストレージのファイルの検査に向いています。
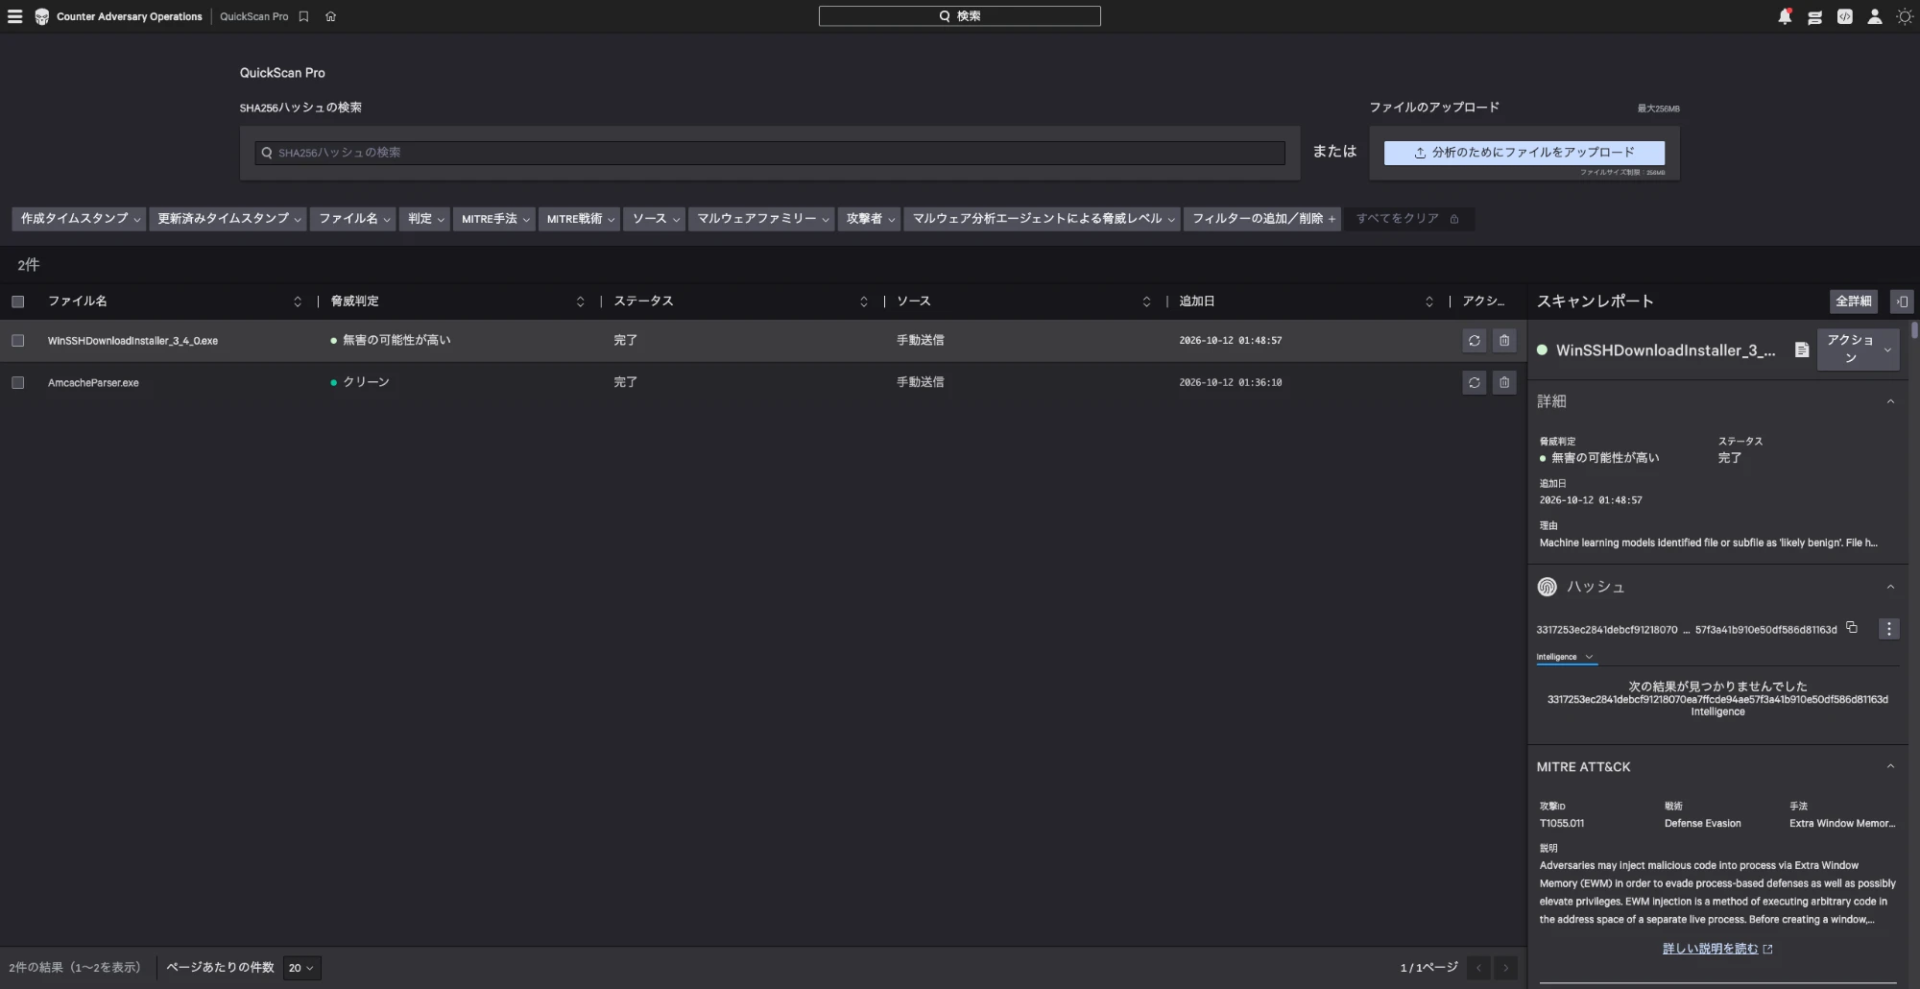
QuickScan Pro。ファイルをアップロードすると、判定と判定の理由、MITRE ATT&CK の手法が返る
マルウェアエクスプローラーでは、ハッシュ、URL、ドメイン、IPアドレス、認証情報、暗号資産のアドレスを、インジケーター、QuickScan Pro、Sandboxの結果を横断して1度に検索できます。
FAI Premiumでは、CrowdStrikeのアナリストにマルウェアの解析を依頼できます。MalQueryでは、CrowdStrikeが集めたマルウェアの保管庫を、文字列、バイナリ(HEX)、YARAルールで検索し、新しい検体が見つかったときに通知を受け取れます。
ハンティングとAIエージェント
FAI Premiumでは、YARA、Snort/Suricata、CQLなどの検知ルールが毎週更新されて提供されます。ハンティングガイドは、攻撃者、マルウェアファミリー、MITRE ATT&CK の手法ごとにハンティングのクエリをまとめたもので、組織に関係の深いものが推奨されます。CrowdStrikeのEDR(Falcon Insight)を使っている場合は、クエリの一部が常時実行され、直近7日間の結果を確認できます。
FAI Premiumでは、Threat AI と呼ばれるAIエージェントも使えます。Threat AI のエージェントは、Falconプラットフォームに組み込まれたCrowdStrikeの生成AI「Charlotte AI」の上で動き、使った分だけ Charlotte AI のクレジットを消費します。いずれもCrowdStrikeのアナリストを介さず、AIが処理します。
- Malware Analysis Agent
送ったファイルを自動で解析し、マルウェアの分類、類似するファイルとの比較、関連する攻撃者の特定、YARAルールの作成を行います - Hunt Agent
ハンティングガイドの結果をその場で要約し、影響を受けたシステムと推奨する対処を示します - Threat intelligence agent
管理画面で対話形式の質問に、CrowdStrikeのレポートを横断して答え、脅威の状況の評価や攻撃者のプロファイルづくりを手伝います(やり取りは英語)
このほか、攻撃者が関わった事案を時系列で表示する Timeline builder があります。Agentic Recon では、AIエージェントが公開Web、ディープウェブ、ダークウェブを調べ続けて、露出した認証情報、漏えいしたデータ、なりすましなどを見つけ、関連する脅威と結び付けて優先順位と対処を示します。
他の製品との連携
APIで、攻撃者、IOC、レポート、検知ルールを取得できます。インジケーターのフィードでは、100万件以上の悪性のIOCを定期的に取り込めます。CrowdStrikeは公式のSDK(Python、PowerShell、Goなど)を提供しています。
既成のプレイブックと Falcon Fusion SOAR で、IOCをファイアウォールやEDRに配信したり、検知に情報を付けたりする作業を自動化できます。他社のSIEM、SOAR、ファイアウォール、IDSにも、IOCや検知ルールを取り込めます。
Chrome拡張の CrowdStrike Threat Intelligence Browser Extension は、閲覧中のWebページやPDFからIOC、攻撃者、マルウェア、脆弱性を見つけ、CrowdStrikeの情報を表示します。iOSとAndroidのアプリ Falcon Intelligence Mobile では、スマートフォンでレポートを業種、標的の国、攻撃者で絞り込んで読み、Threat intelligence agent(FAI Premium の機能)に質問できます。AIアシスタントからCrowdStrikeの情報を照会するための Falcon MCP サーバーも公開されています。
評価についてはご相談ください。
活用方法
隔離・ブロックしたファイルの自動解析
Falcon Prevent が隔離したファイルを Falcon Sandbox で自動的に解析します。機械学習でブロックしたファイルについても、どのような振る舞いをするのか、どの攻撃者と関係するのかを確認でき、誤検知の判断や影響範囲の特定に使えます。
大量のファイルの一括判定
メールの添付ファイルや、Webサイトでアップロード・ダウンロードされるファイル、クラウドストレージに置かれたファイルを QuickScan Pro で判定し、疑わしいものだけを Falcon Sandbox で詳しく解析します。
漏えいした認証情報と偽ドメインへの対処
Reconで自社のドメインやメールアドレスを監視し、流出した認証情報が見つかったら、アイデンティティ保護製品と連携してパスワードのリセットやMFAの要求を自動で行います。自社を装ったドメインが見つかったら、管理画面からテイクダウンの申請を依頼します。
既存のセキュリティ製品へのIOCの配信
APIやフィードで、CrowdStrikeのIOCをSIEM、SOAR、ファイアウォール、Webプロキシに取り込み、検知とブロックに使います。
攻撃者の動きに合わせたハンティング
脅威の状況で自社と同じ業種・地域の傾向をつかみ、レポートで取り上げられた攻撃が自社の環境で起きていないかを、ハンティングガイドのクエリで確かめます(FAI Premium)。
FAQ
- Falcon Intelligence や Falcon X とは別の製品ですか
- CrowdStrikeのEDRを使っていなくても使えますか
- FAIとFAI Premiumのどちらを選べばよいですか
- ReconとRecon+の違いは何ですか
- AIエージェントを使うのに追加の費用はかかりますか
- トライアルは可能ですか