Feedly Threat Intelligence とは
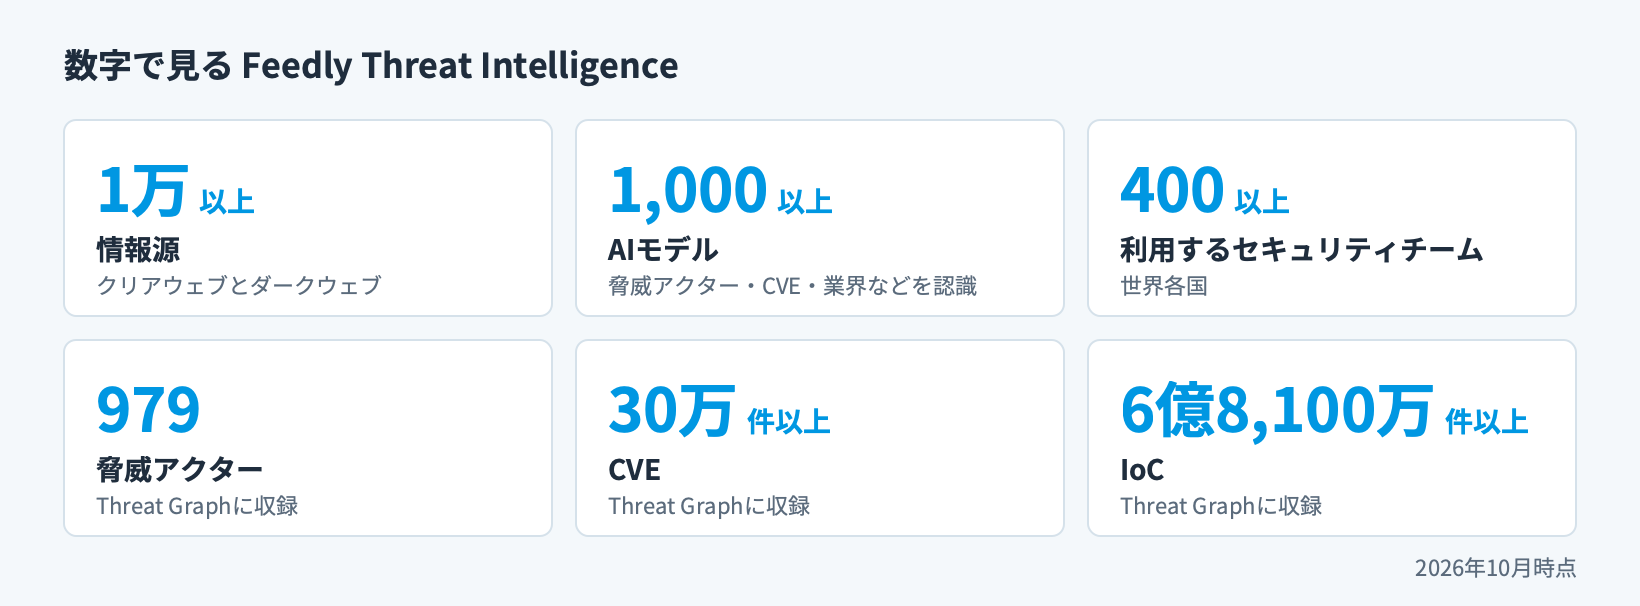
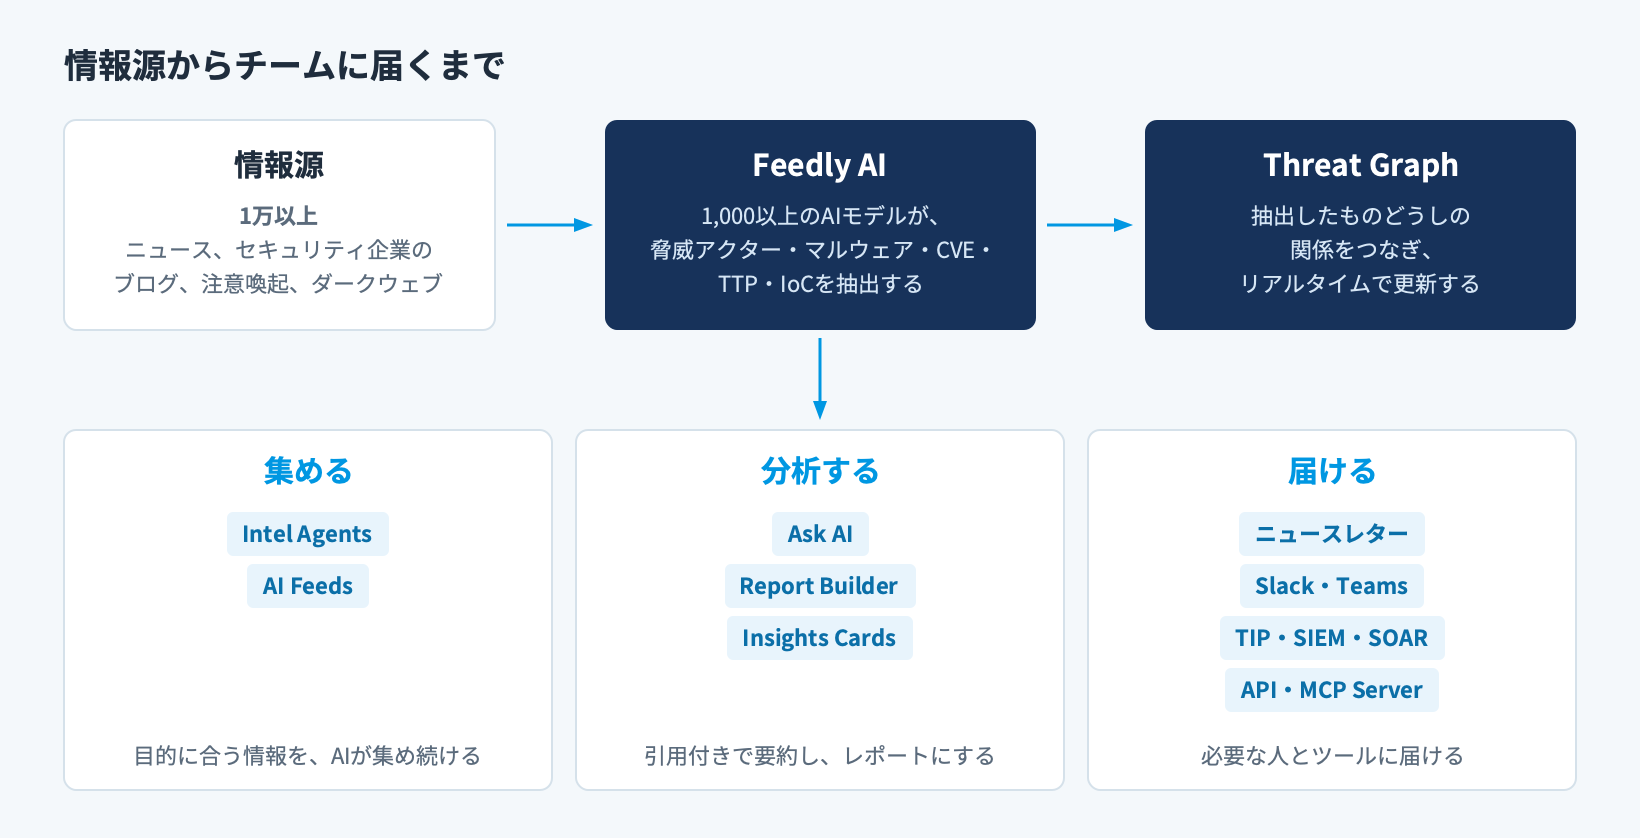
Feedly Threat Intelligence は、CTI(サイバー脅威インテリジェンス)を担うチームのためのAIプラットフォームです。クリアウェブとダークウェブの1万以上の情報源から脅威に関する情報を集め、1,000以上のAIモデルが、記事から脅威アクター、マルウェア、脆弱性(CVE)、攻撃の手口(TTP)、IoCを抽出します。抽出したものどうしの関係は Threat Graph にまとめられ、リアルタイムで更新されます。
Feedly社は、CTIチームに求められていることを次の3つにまとめています(Feedly社の製品ページ)。
- 速さ脅威をいち早く見つけるだけでなく、経営層に渡す報告を数分で仕上げること。
- AIの回答への信頼いま起きていることにもとづいて答え、回答ごとに出典を示し、根拠が薄いときはそう示すこと。
- 自組織との関係づけ「それは自社にとってなぜ重要か」という関係者の問いに、相手に合った言葉で答えること。
Feedly Threat Intelligence は、この3つに、集める(Intel Agents、AI Feeds)、分析する(Ask AI、Report Builder、Insights Cards)、届ける(ニュースレター、Slack・Teams、TIP・SIEM・SOARなどとの連携)の流れで応えます。AIの回答には引用が付き、元の記事までたどれます。
ログインすると、Threat Landscape の画面で、いま話題になっている記事、脆弱性、マルウェア、脅威アクターを一覧できます。
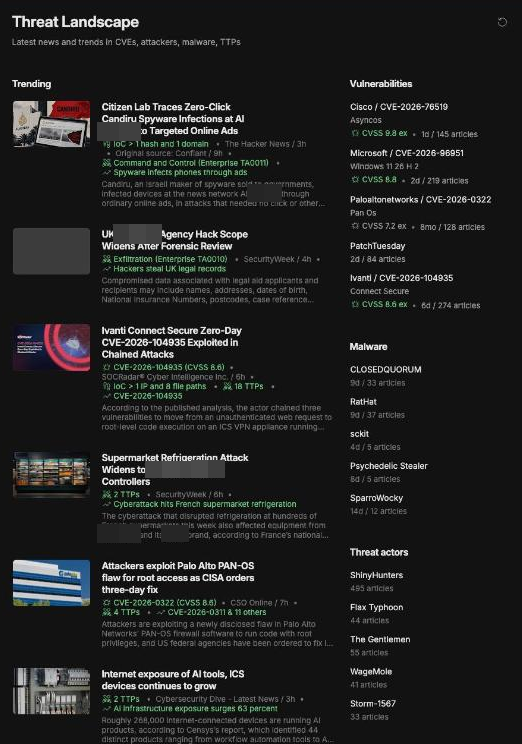
Threat Landscape の画面。話題の記事の横に、言及が増えている脆弱性・マルウェア・脅威アクターが並ぶ。
主な機能
主な機能は次の5つです。情報を集める Intel Agents と AI Feeds、調べてまとめる Ask AI と Report Builder、1つの対象の情報を1枚に集めた Insights Cards、そしてチームの外に届けるニュースレターとSlack・Teams連携です。
Intel Agents:目的別に脅威を追跡するAIエージェント
Intel Agents は、目的ごとに用意されたAIエージェントです。条件を決めておくと情報源を見続け、該当する脆弱性、攻撃、手口を表にまとめます。行ごとに「What? So what?」の欄があり、何が起きたのかと、なぜ重要なのかを短く示します。Advancedプランで使えます。
Vulnerability Intel Agent
自社で使っている製品に合わせて、対応すべき脆弱性を絞り込みます。CVSS、EPSS、エクスプロイトの有無、悪用の状況、パッチの有無などで絞れます。
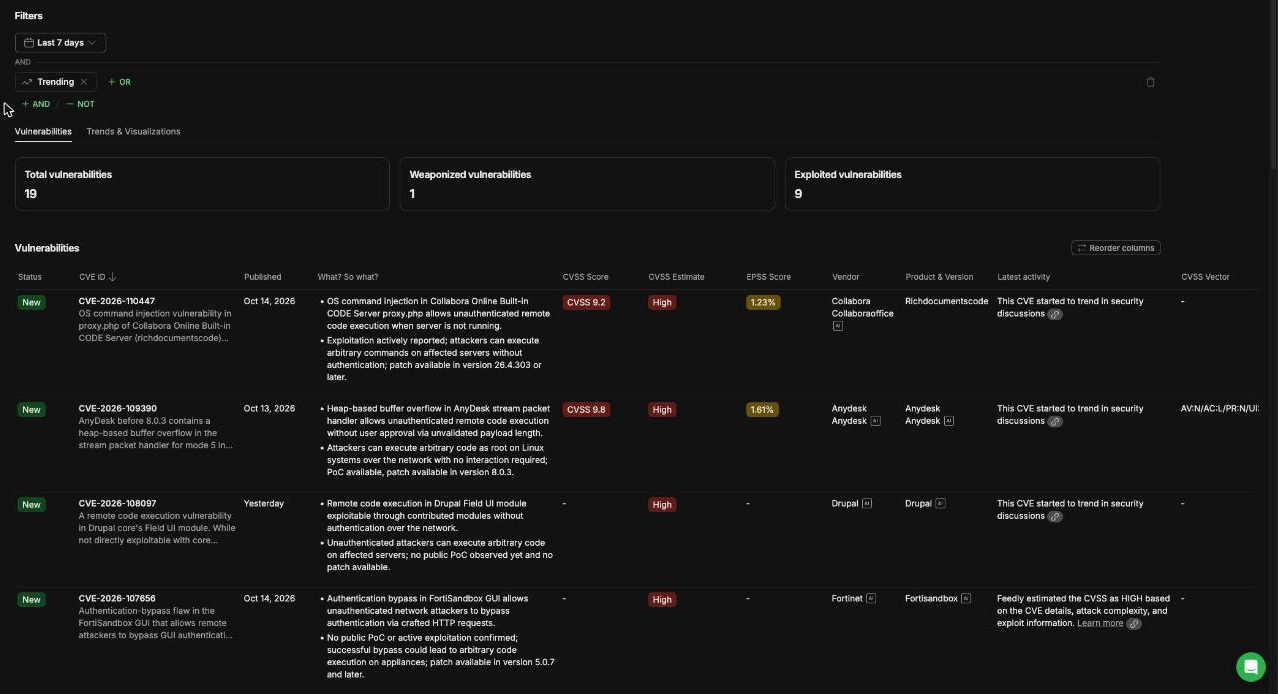
直近7日に話題になった脆弱性の一覧。上段に、武器化・悪用が確認された件数が出る。列はCVSS、Feedlyが推定したCVSS、EPSS、ベンダー、製品など。
Cyberattack Intel Agent
業種、国、攻撃の種類、脅威アクター、被害組織の規模などで絞り込み、自社に近い組織で起きている攻撃を追います。情報源には報道や公表のほか、ランサムウェアのリークサイトも含まれます。
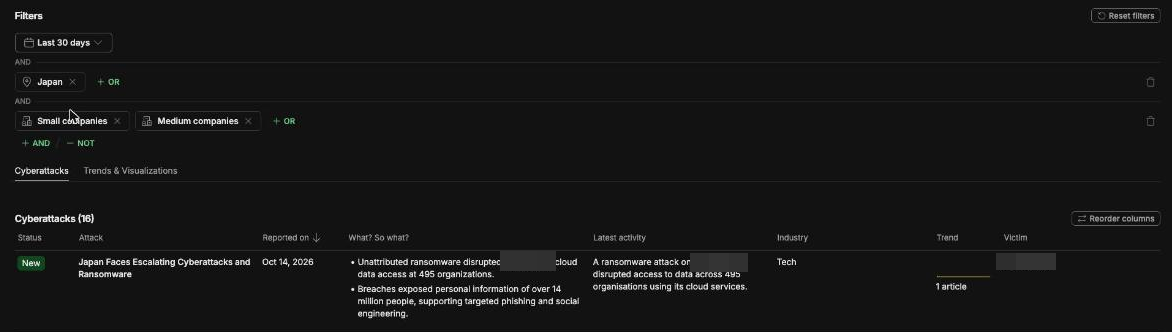
日本の組織を狙った攻撃を、従業員500人以下の企業に絞って30日分並べた例(1件目だけを表示)。攻撃ごとに、何が起きたか、業種、被害組織が並ぶ。
TTP Intel Agent
MITRE ATT&CK の手法ごとに、言及の増減と、その手法を使っている脅威アクター・マルウェアを並べます。脅威ハンティングの計画や、検知ルールの見直しに使えます。
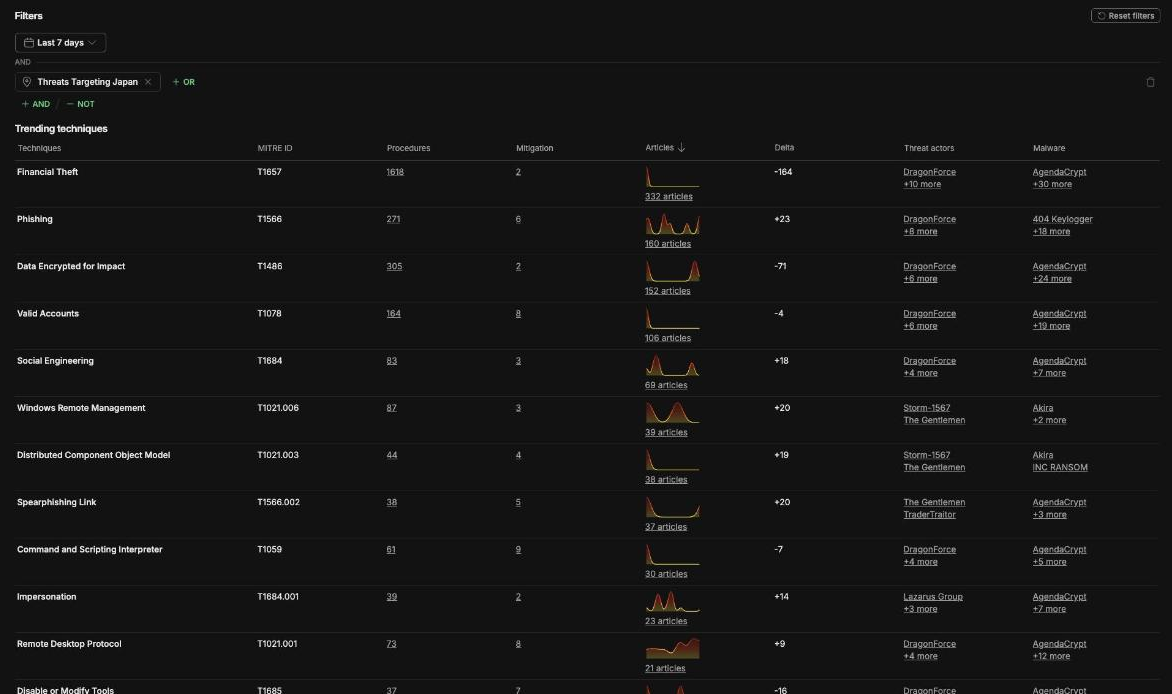
日本を狙う脅威に絞り、直近7日に言及が多かった手法を並べた例。手法ごとに、記事数の推移、増減、関係する脅威アクターとマルウェアが出る。
Custom Intel Agent
追いたいテーマを文章で指定すると、AIが情報源から該当するものを集め、表に整理し続けます。列は追加でき、列ごとのプロンプトも書き換えられます。新しい結果が出たときは、メールやSlackで通知を受け取れます。Advancedプランに5つ付き、追加で購入できます。
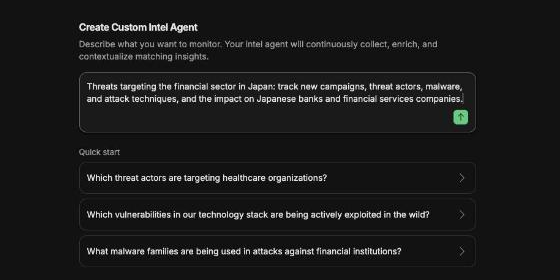
Custom Intel Agent の作成画面。追いたいことを文章で入力する。
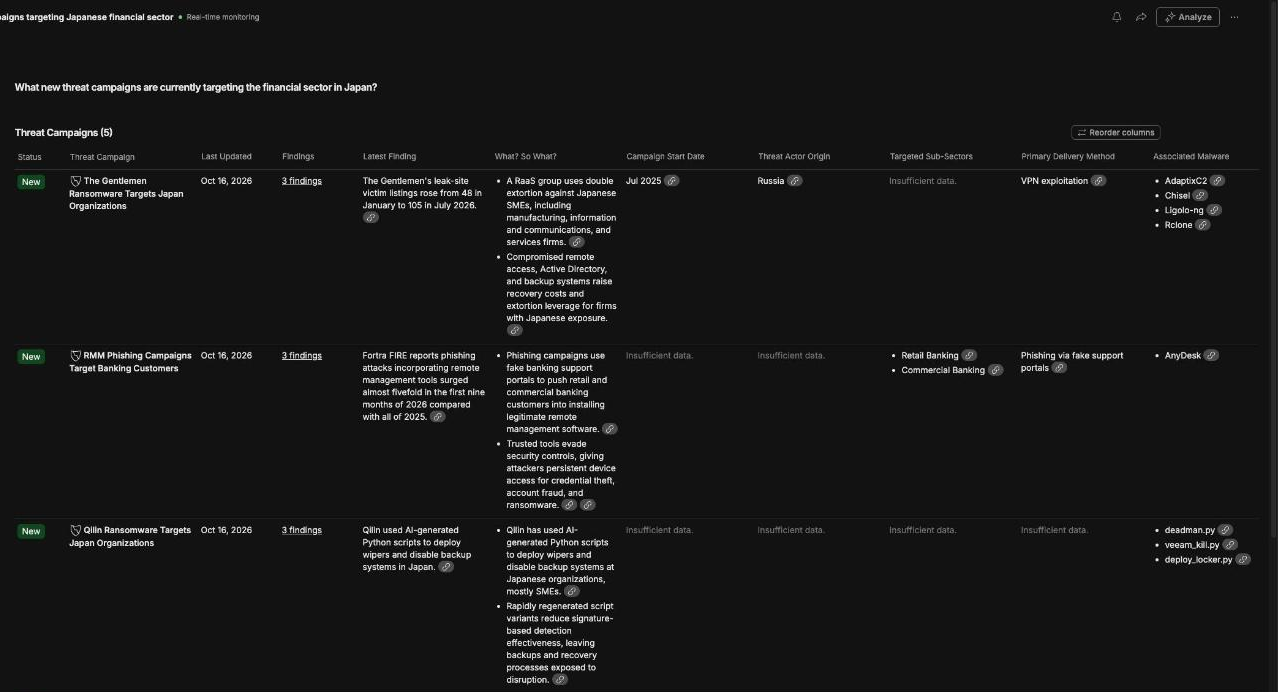
「日本の金融業界を狙う脅威」をテーマにした例。キャンペーンごとに、最新の発見、開始日、脅威アクターの出所、対象の業種、侵入の手口、関係するマルウェアが列になる。
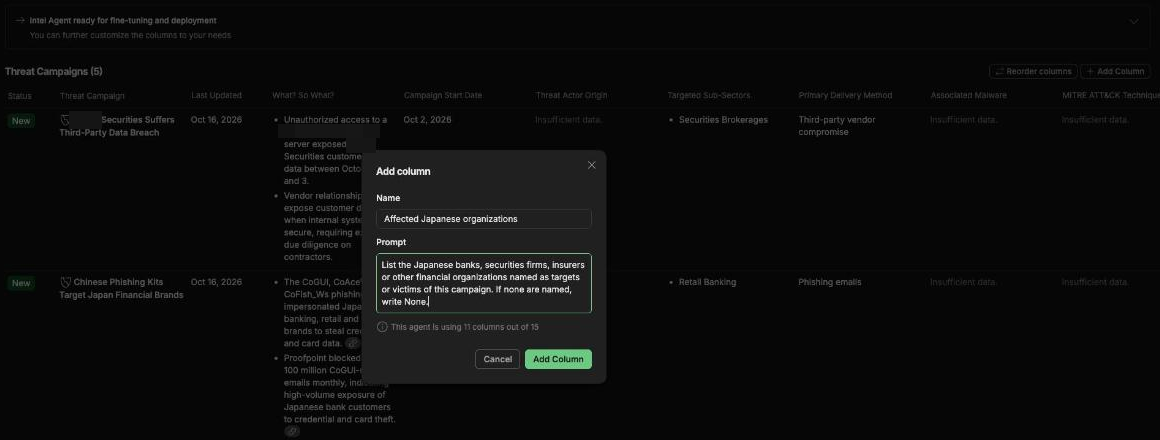
列を追加する画面。列の名前と、その列に何を書くかのプロンプトを指定する。ここでは「被害を受けた日本の組織」の列を足している。
AI Feeds:キーワードに頼らない情報収集
AI Feeds は、条件に合う記事を集め続けるフィードです。条件には、キーワードのほか、FeedlyのAIモデルを使えます。AIモデルは、脅威アクター、マルウェア、脆弱性、業種、企業などの概念を認識するため、別名で書かれた記事も拾い、同じ綴りの別の意味の記事は除きます。キーワードの一致だけでは避けにくい取りこぼしと誤検知を減らせます。
条件はAND・OR・NOTで組み合わせられ、作る前にプレビューで集まる記事を確かめられます。集めた記事は、ニュースレター、Slack・Teams、TIP・SIEMへの連携の入口にもなります。作れる数は、Standardプランが20、Advancedプランが50です。
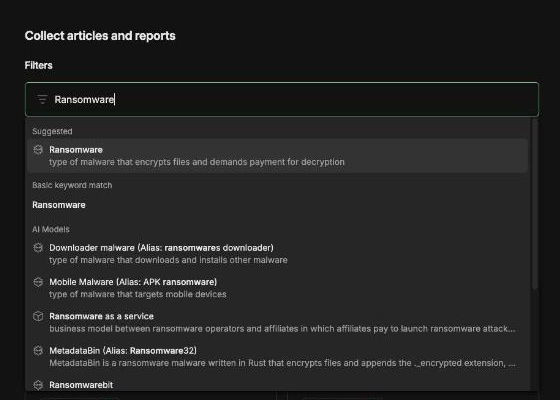
条件を入力すると、キーワードとしての一致と、AIモデルの候補が並ぶ。
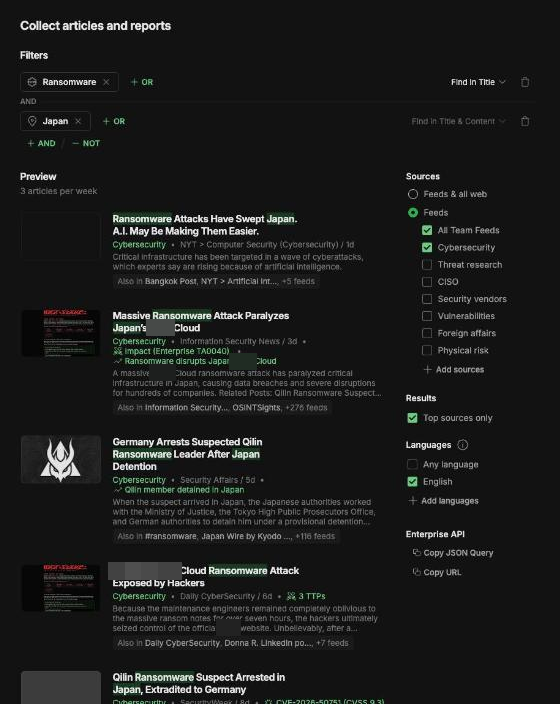
「ランサムウェア」と「日本」のAIモデルを組み合わせたプレビュー。
Ask AI と Report Builder:引用付きの調査とレポート作成
Ask AI
記事、PDF、Insights Cards、Intel Agents の結果を対象に、要約、比較、分析を頼めるCTI向けの生成AIです。回答には引用番号が付き、押すと元の記事が開きます。Threat Graph を検索して答えるため、いま起きていることにもとづいた回答になります。入力したプロンプトや回答は、AIモデルの学習に使われません。
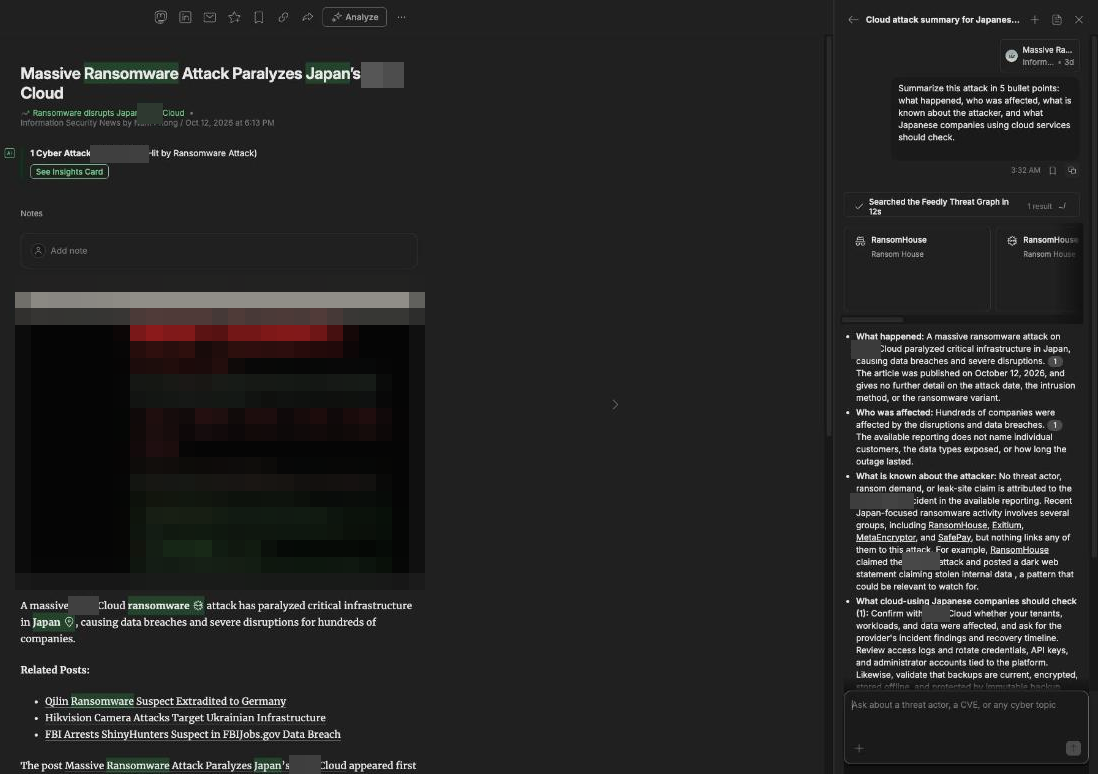
記事を開いたまま、右の欄で Ask AI に要約を頼んだ例。回答の各項目に引用番号が付く。
Report Builder
読み手、自組織の情報、文体、言語を指定して、フラッシュレポート、レッドチームのエミュレーション計画、脅威ハンティングのレポートなどを作ります。テンプレートは自作もできます。本文の引用番号から出典の記事をたどれ、PDFで書き出せます。Advancedプランで使えます。
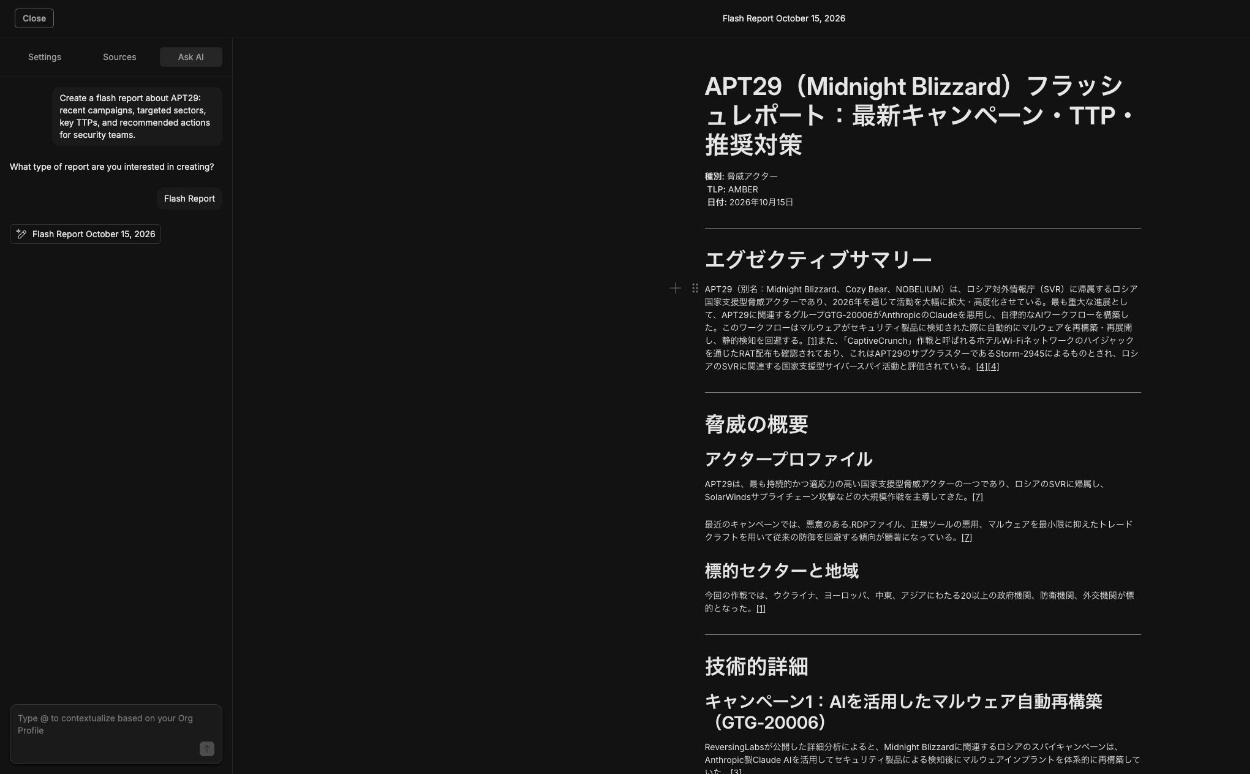
APT29について、日本語でフラッシュレポートを作った例。出典は Threat Graph から集められ、本文に引用番号が付く。
Insights Cards:脅威アクター・マルウェア・CVE・IoCを一枚に集約
Insights Cards は、1つの脅威アクター、マルウェア、脆弱性、攻撃、IoCについて、Feedlyが集めた情報を1枚にまとめたページです。概要、別名、記事数の推移、狙われている業種、使われている手口、関係するIoC、検知ルールなどが並びます。
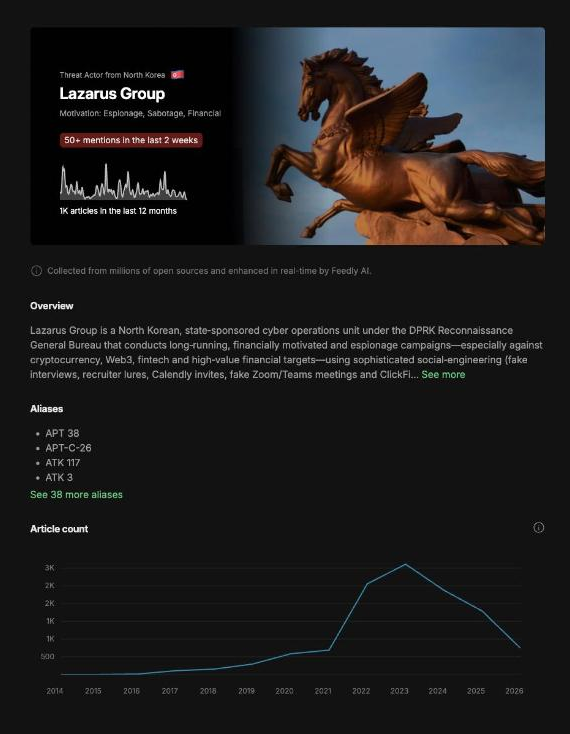
脅威アクター(Lazarus Group)のカード。概要、別名、記事数の推移が並ぶ。
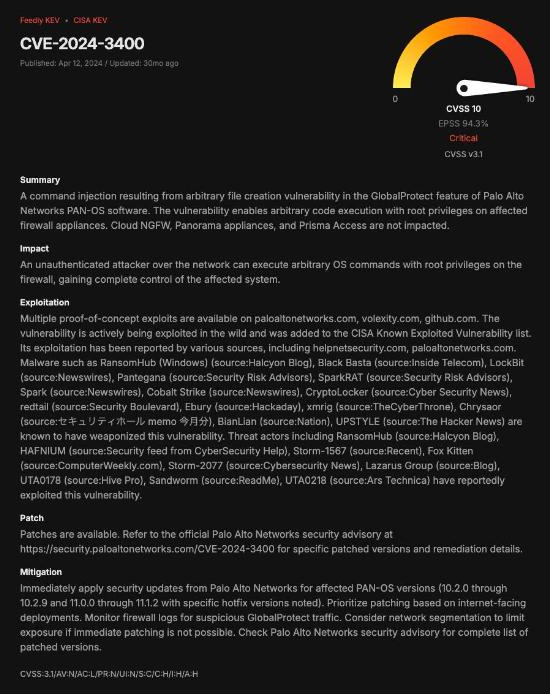
脆弱性(CVE-2024-3400)のカード。CVSS、EPSS、エクスプロイト、悪用の状況、パッチ、緩和策がまとまる。
Insights Cards は、すべての種類をStandardとAdvancedの両方のプランで使えます。
ニュースレターとSlack・Teamsでの共有
集めた情報は、ニュースレターにしてチームの外に届けられます。AI Feeds やボードの記事から号を組み、記事ごとにAIの要約を付けます。要約のプロンプトは書き換えられます。受け取る人にFeedlyのアカウントは必要ありません。作れるテンプレートの数は、Standardプランが5、Advancedプランが10です。
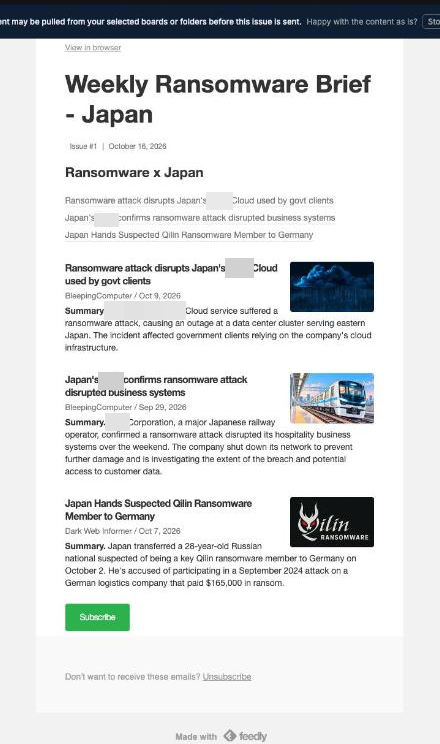
日本を狙うランサムウェアの記事をまとめた週刊のニュースレターのプレビュー。
Slackと Microsoft Teams には、条件に合う記事を、要約付きで自動で送れます。Custom Intel Agent の新しい結果も、Slackやメールで通知を受け取れます。Slack・Teams連携はAdvancedプランで使えます。
活用シーン
Feedly社が公式サイトで紹介している4つの用途に沿って、使い方を示します。
重大な脆弱性の追跡と優先順位付け
新しい脆弱性は毎日公表されますが、自社に関係し、すぐに対応すべきものは一部です。Vulnerability Intel Agent に自社で使っている製品を登録しておくと、該当する脆弱性だけが残り、エクスプロイトの公開や悪用の報告が出たものを上に並べられます。
気になる脆弱性は、CVEの Insights Cards で、影響、悪用の状況、パッチ、緩和策をまとめて確かめます。Ask AI に影響範囲の整理を頼み、結果をSlack・Teamsやニュースレターで関係者に送れば、確認から周知までを1つの画面で進められます。
自業界で起きているサイバー攻撃の把握
Cyberattack Intel Agent で、自社と同じ業種、国、規模の組織への攻撃に絞ると、同業で何が起きているかを日々追えます。「Trends & Visualizations」の画面では、攻撃の件数の推移や、狙われた業種、よく使われたマルウェアを図で見られます。
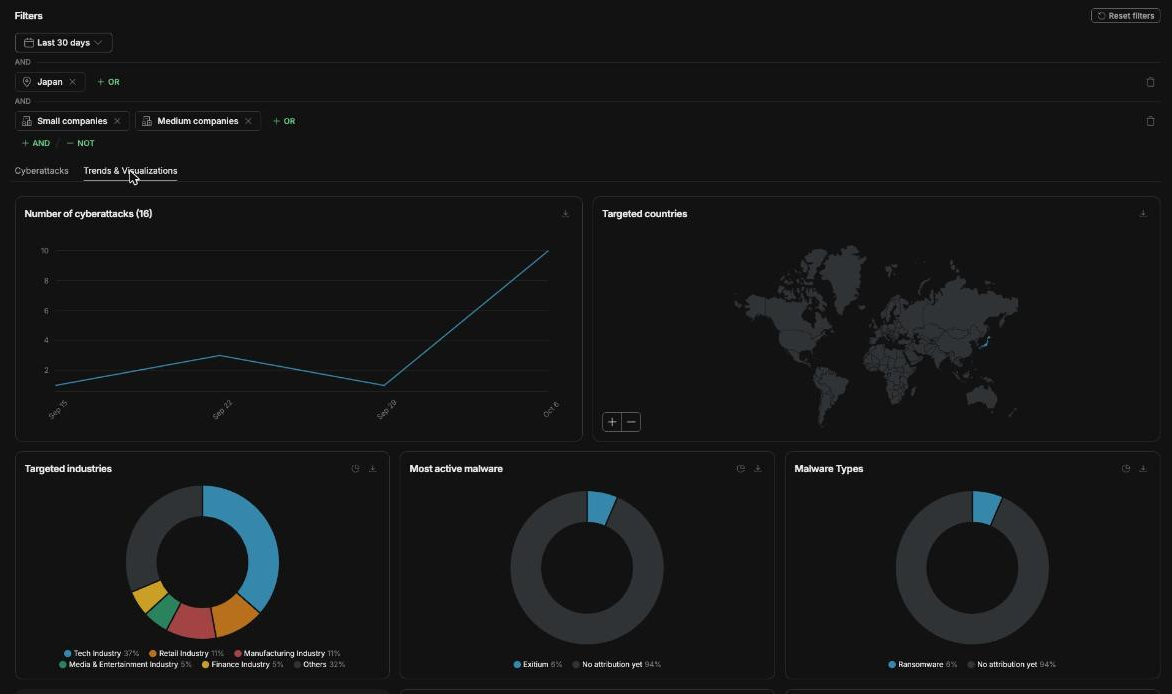
日本の組織への攻撃(従業員500人以下)を、件数の推移、狙われた業種、マルウェアの図で見た例。
攻撃ごとの Insights Cards には、攻撃の概要、被害組織、時系列の経過、関係する脅威アクター・マルウェア・手口・IoCがまとまります。Ask AI で最大100件の攻撃をまとめて分析でき、傾向をつかんだうえでフラッシュレポートにできます。
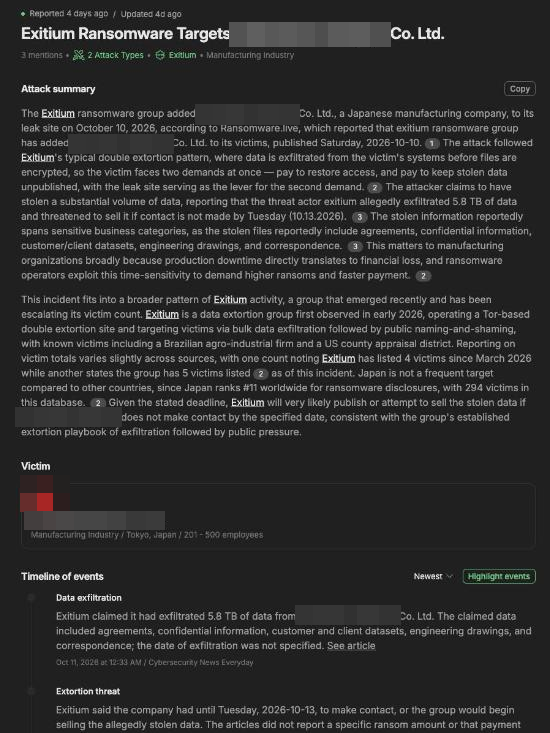
ランサムウェアのリークサイトへの掲載から作られた攻撃のカード。概要、被害組織、時系列の経過がまとまる。
脅威アクターの手口(TTP)の監視と脅威ハンティング
TTP Intel Agent で、自社の業種や地域を狙う脅威アクターが最近よく使っている手口を見つけ、脅威ハンティングの優先順位を決めます。結果は MITRE ATT&CK Navigator のレイヤーとして開いたり書き出したりでき、検知の網羅状況と突き合わせられます。
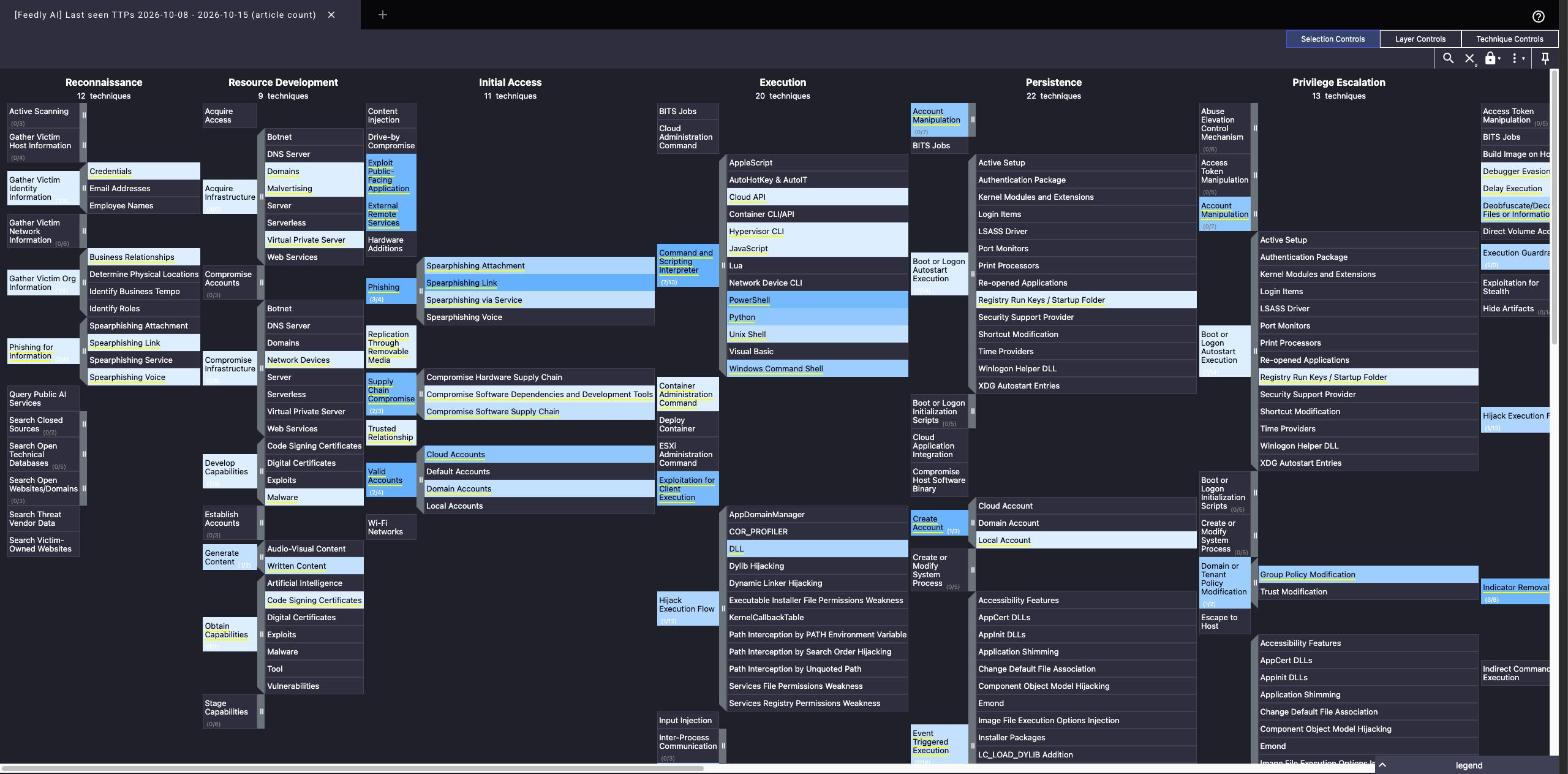
直近7日に言及された手法を、MITRE ATT&CK Navigator で開いた例。
FeedlyのAIは、記事に載っているハンティングクエリや検知ルールも集めます。SplunkやMicrosoftのハンティングクエリ、Sigma、YARA、Snort、Suricataのルールに対応しています(Feedly社のブログ)。
IoCの収集とTIP・SIEMへの取り込み
FeedlyのAIは、記事に載っているIPアドレス、ドメイン、URL、ハッシュ、メールアドレスなどのIoCを自動で抽出します。抽出したものはMISPの Warning Lists で照合し、さらに記事の中で悪性として扱われているかをAIで判定して、誤検知を除きます。
IoCは、記事や Insights Cards から、STIX 2.1、MISP、CSVの形式で書き出せます。脅威アクター、マルウェア、脆弱性、手口とのつながりも一緒に出力されます。AI Feeds やボードとTIP・SIEMをつないでおけば、手作業なしで取り込み続けられます(TIP・SOAR・SIEMなどとの連携)。
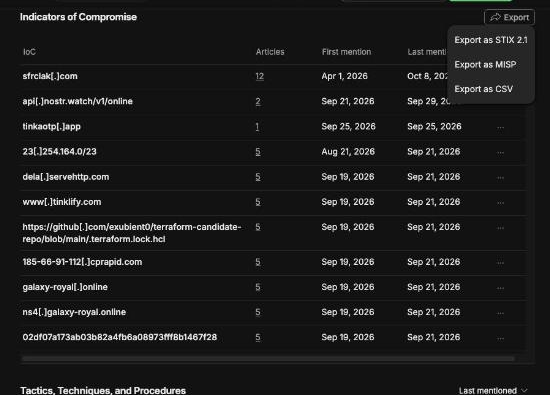
脅威アクターのカードにあるIoCの表。右上のExportから、STIX 2.1、MISP、CSVで書き出せる。
GreyNoise・VirusTotal・Censys・Shodanとの連携
記事で見つけたIoCを、そのまま信じてブロックしたり調査したりするのは危険です。いまも攻撃に使われているのか、クラウドなどの共有のアドレスではないのか、誰が持っているのかを、別の情報源で確かめる必要があります。
Feedly Threat Intelligence は、弊社で取り扱っている4つの製品と連携し、IoCの Insights Cards から、その確認に進めます。GreyNoiseとVirusTotalは、お持ちのAPIキーを登録すると、カードの中に結果が表示されます。CensysとShodanは、IoCからワンクリックで各サービスの画面を開けます。
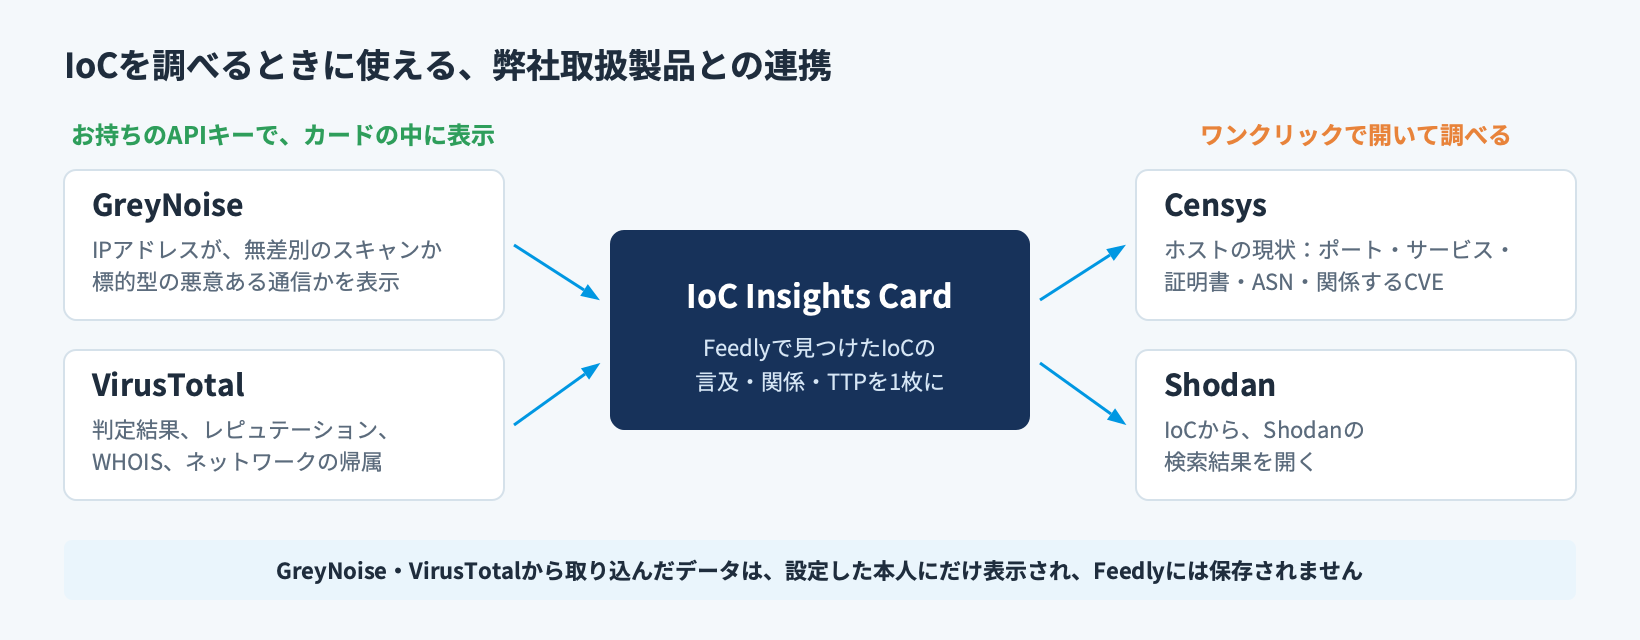
GreyNoiseとVirusTotalから取り込んだデータは、キーを登録した本人の画面にだけ表示されます。Feedlyには保存されず、同じ組織のほかの利用者とも共有されません。
GreyNoise・VirusTotal:お持ちのライセンスでIoCの判定をカードに表示
Feedlyの設定画面(Integrations)で、GreyNoiseとVirusTotalのAPIキーを貼り付けると、IoCの Insights Cards に各サービスの結果が加わります。導入の支援や、連携のための設定作業は必要ありません。Advancedプランで使えます。
GreyNoise
IPアドレスについて、GreyNoiseの分類(悪意あり・無害・不明)、インターネット全体を無差別にスキャンしている通信か(Noise)、業務サービスの通信か(RIOT)、最終観測日を表示します。「Open in GreyNoise」でGreyNoiseの画面に移れます。対象はIPアドレスです。
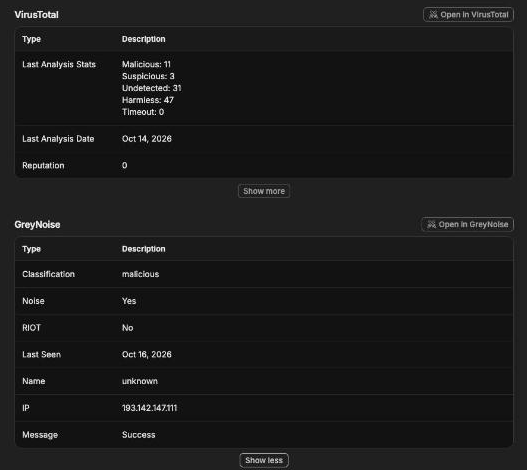
VirusTotalとGreyNoiseの欄が並んだIoCのカード。GreyNoiseの欄には、分類、ノイズかどうか、業務サービスかどうか、最終観測日が出る。
カードに出る項目は、GreyNoiseが無償で公開している Community API と同じ範囲で、判定の要点だけです。そのIPが何を狙ってスキャンしているのか、どの脆弱性を突こうとしているのか、いつから活動しているのかといった詳しい情報は、GreyNoiseの画面やAPIで確かめます。
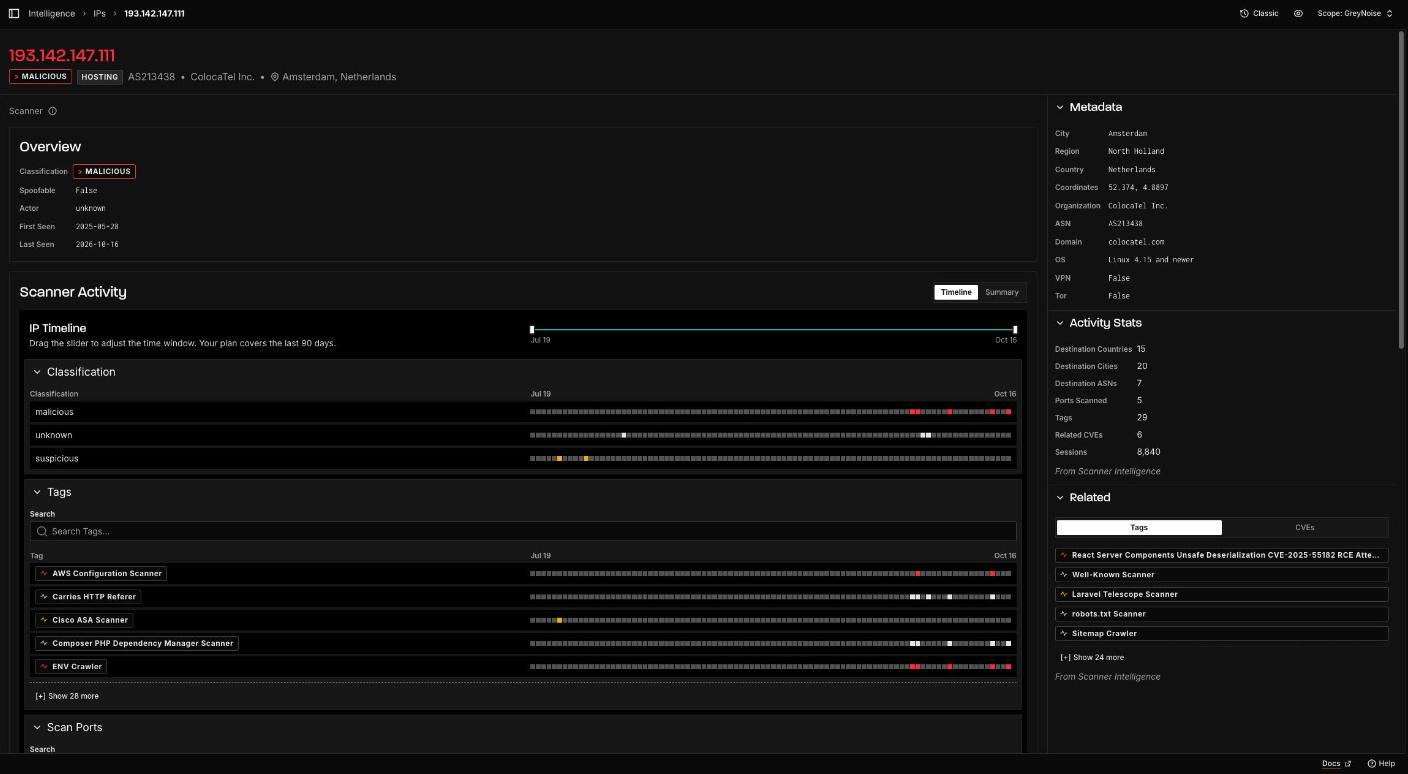
同じIPアドレスをGreyNoiseの画面で開いた例。初回観測日、スキャンの内容を表す29個のタグ、関係するCVE、スキャンしたポート、90日間の活動の推移まで見られる。
VirusTotal
ファイル、URL、IPアドレス、ドメインについて、各エンジンの判定の集計、レピュテーション、コミュニティの投票、ネットワークの帰属(ASN、所有者、国)、WHOISを表示します。カードの上部には判定とコミュニティスコアのバッジが付き、「Open in VirusTotal」でVirusTotalの画面に移れます。VirusTotalのAPIキーのほか、Google Threat Intelligence のAPIキーでも使えます。
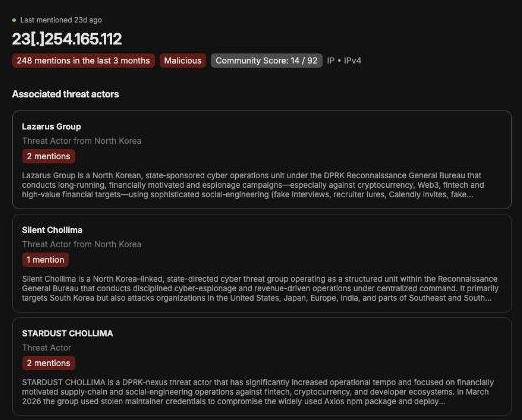
VirusTotal連携を設定したあとのIoCのカード。上部に判定(Malicious)とコミュニティスコアのバッジが付く。
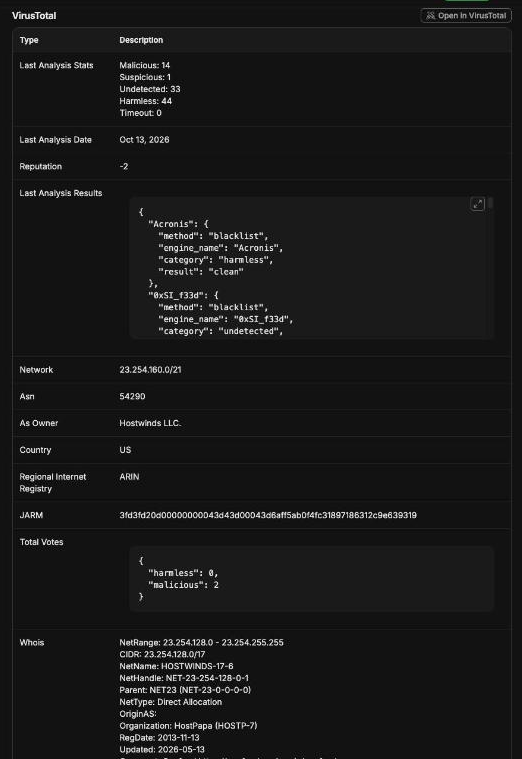
カードの中のVirusTotalの欄。判定の集計、レピュテーション、ASN、所有者、WHOISなどが並ぶ。
Censys・Shodan:IPアドレスから攻撃インフラの現状を調べる
IoCの表の「Open in」から、CensysとShodanの画面を、そのIPアドレスで開けます。記事に載った時点の情報ではなく、いまそのホストがどうなっているかを確かめられます。Censysのホストの画面を開くには、Censysのアカウントでのログインが必要です(無償のアカウントでも開けます)。
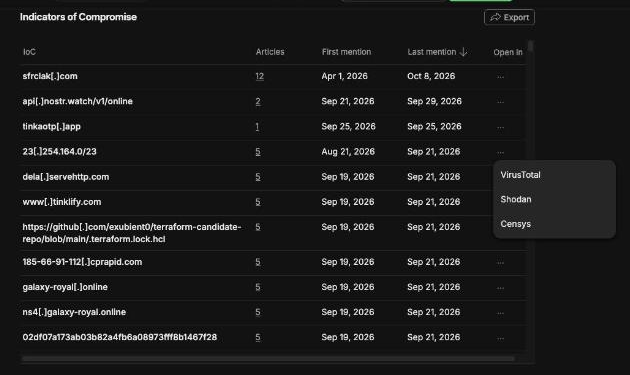
IoCの表の「Open in」。VirusTotal、Shodan、Censysを選べる。
Censysでは、次の5つの問いに答えられます(Feedly社のブログ)。
- そのホストはいまも動いているか
- どのような種類のホストか
- 同じ証明書を使っているホストはほかにあるか
- 誰が持ち、どこにあるか(ASN、WHOIS、所在地)
- 何が動いていて、どの脆弱性が残っているか(ポート、サービス、CVE)
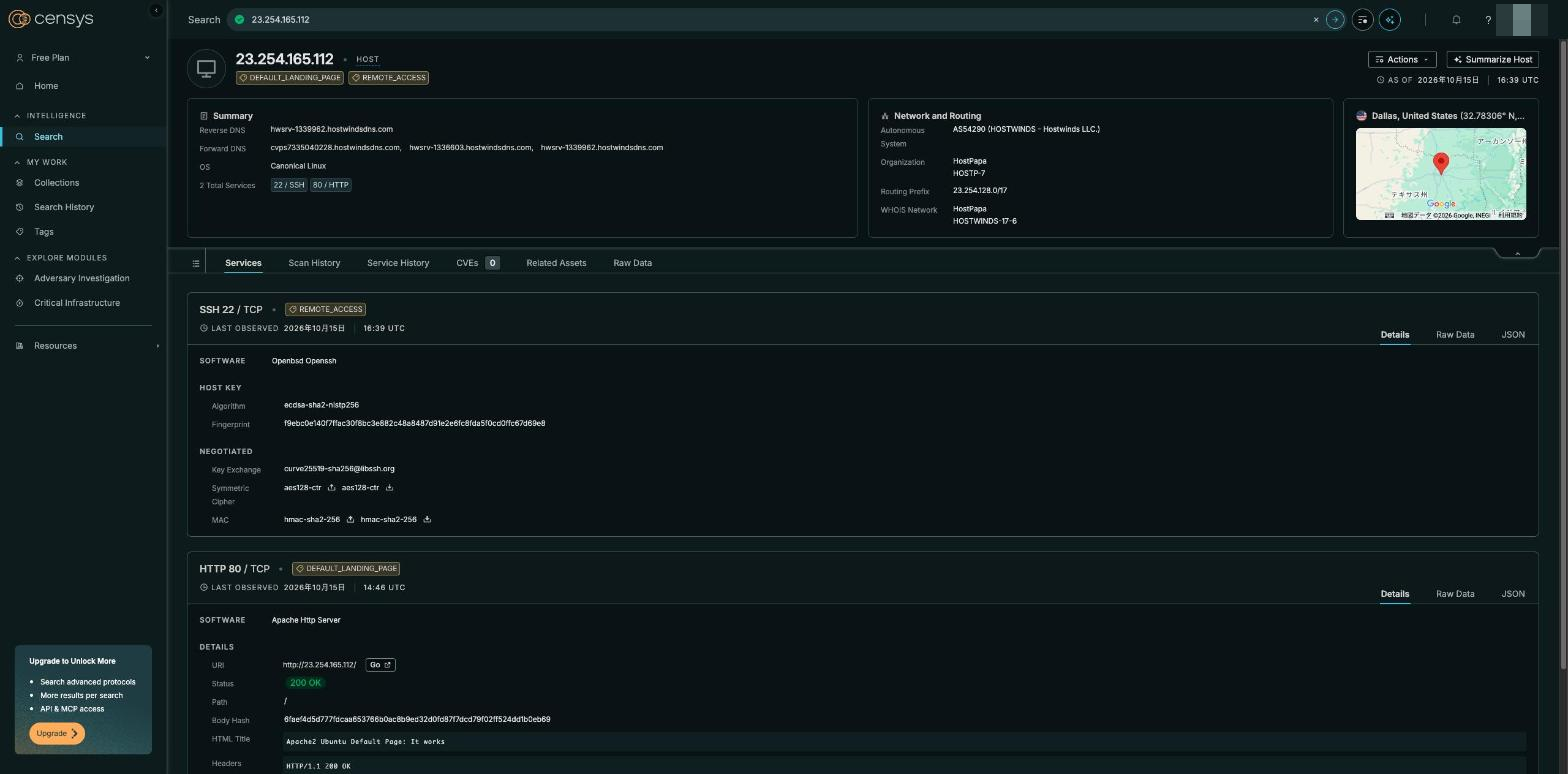
FeedlyからCensysのホストの画面を開いた例。ポートとサービス、ネットワークの帰属、所在地、関係するCVEをたどれる。
TIP・SOAR・SIEMなどとの連携
Feedlyで集めて整理した情報は、ふだん使っているツールに取り込めます。IoCだけでなく、脅威アクター、マルウェア、脆弱性、手口とのつながりも STIX 2.1 の形で渡せます。連携はすべてAdvancedプランで使えます。
| 種類 | 連携先 |
|---|---|
| TIP・SOAR・SIEM | Analyst1、Anomali ThreatStream、Cortex XSOAR、Cyware、EclecticIQ、Microsoft Sentinel、MISP、OpenCTI、ThreatConnect、ThreatQ、Vertex Synapse |
| IoCの確認 | GreyNoise、VirusTotal、Censys、Shodan(GreyNoise・VirusTotal・Censys・Shodanとの連携で紹介) |
| API | STIX API(STIX 2.1)、Feed API、Search API |
| AIエージェント | MCP Server。ClaudeなどのAIから Threat Graph を検索できる |
| メッセージ | Slack、Microsoft Teams |
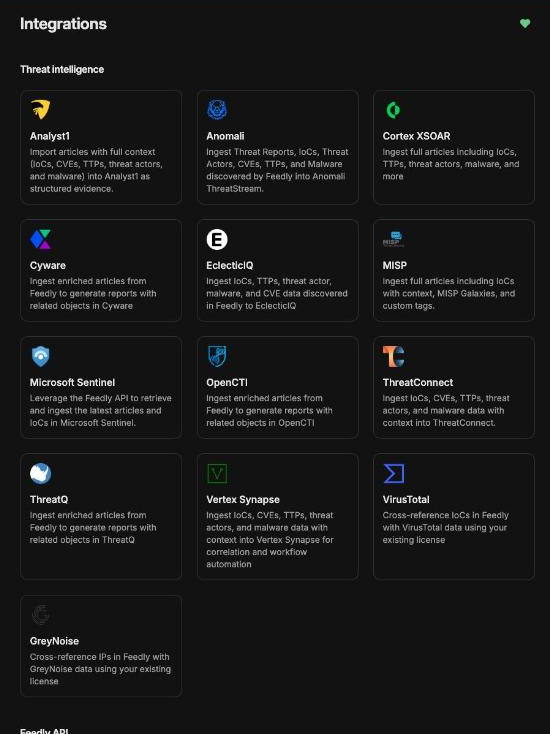
FeedlyのIntegrationsの画面。脅威インテリジェンスの連携先が並ぶ。
プラン
プランはStandardとAdvancedの2つです。どちらのプランも、組織の中で使う人数に上限はありません。価格はお問い合わせください。
| Standard情報の収集と Ask AI | AdvancedIntel Agents と連携 | |
|---|---|---|
| 共通 | ||
| 利用できる人数 | 無制限 | |
| Threat Graphリアルタイムで更新 | ✓ | ✓ |
| AIモデル1,000以上 | ✓ | ✓ |
| Ask AI | ✓ | ✓ |
| 多言語の記事の自動翻訳日本語を含む | ✓ | ✓ |
| 導入時の手厚い支援 | ✓ | ✓ |
| 専任のアドバイザー脅威インテリジェンスの専門家 | ✓ | ✓シニアのアドバイザー |
| 集める | ||
| AI Feeds | 20 | 50※1 |
| Intel AgentsVulnerability・Cyberattack・TTP | — | 20※1 |
| Custom Intel Agents | — | 5※1 |
| 分析する | ||
| Insights Cards脅威アクター・マルウェア・CVE・サイバー攻撃・IoC | ✓ | ✓ |
| Report Builder | — | ✓ |
| 届ける | ||
| ニュースレターのテンプレート | 5 | 10※1 |
| Slack・Microsoft Teams 連携 | — | ✓ |
| TIP・SOAR・SIEMとの連携 | — | ✓ |
| GreyNoise・VirusTotal連携 | — | ✓ |
| Threat Graph APISTIX 2.1 | — | ✓月10万コール |
| MCP Server | — | ✓ |
| 新しいAI機能の先行利用 | — | ✓ |
| アドオン | ||
| Ask AI API | — | 追加できる |
| Third Party Intelligence List | — | 追加できる |
| Dark Web Intel Agents | — | 追加できる |
| API Commercial Access | — | 追加できる |
- ※1追加で購入できます。
アドオンは、Advancedプランに追加できます。
Ask AI API
Ask AI を、自社のプログラムから呼び出せるAPIです。回答は引用付きのJSONで返り、返してほしいJSONの形も指定できます。年間10,000クレジットで、1回の呼び出しに1クレジットを使います。1日の上限は200プロンプトです。
Third Party Intelligence List
取引先や委託先など最大1,000社のリストをお預かりし、Feedly社がそのリスト専用のAIモデルを作ります。リストの企業が受けたサイバー攻撃、情報漏えい、法令違反などを、AI Feeds や Intel Agents で監視できます。Feedlyが認識していない企業についても、新たにAIモデルを作ります。
Dark Web Intel Agents
ダークウェブのフォーラム、マーケットプレイス、リークサイト、Telegramなどを対象に、自社の認証情報の漏えいと、自社の名前やドメインへの言及を監視するエージェントです。5つ単位で追加します。
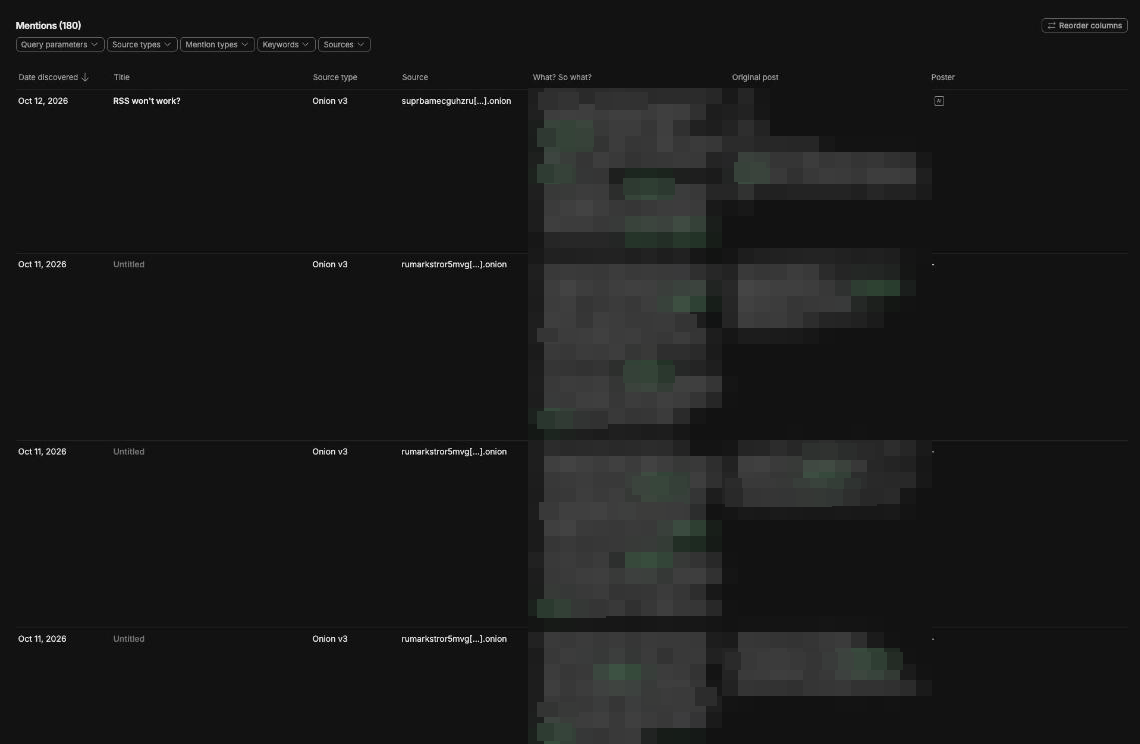
自社の名前とドメインへの言及を監視するエージェントの例。投稿ごとに、見つけた日、タイトル、情報源の種類(Onionなど)、内容の要約、元の投稿が並ぶ。
API Commercial Access
自社の製品やサービスの一部として、FeedlyのデータをAPIや連携で顧客に提供する場合に必要です。最大50の顧客が対象です。報告書やニュースレターで社外に情報を共有するだけであれば、このアドオンは必要ありません。
プランの選び方やお見積もりは、お気軽にお問い合わせください。
日本語の情報への対応
Feedlyの画面と検索の条件は英語ですが、日本語の情報も扱えます。
日本語の情報源
数千の日本語の情報源が登録されています。たとえば、JPCERT/CC、IPA、警察庁、ラック、トレンドマイクロなどの日本語のフィードを、情報源の検索から見つけてフォローできます。登録されていないサイトも、自分で追加できます。
自動翻訳
日本語の記事を英語に自動で翻訳して表示します。翻訳した記事からも、脅威アクターや手口が抽出されます。両方のプランで使えます。
日本語での回答とレポート
Ask AI に日本語で質問すると、日本語で答えます。Report Builder でも、日本語のレポートを作れます。
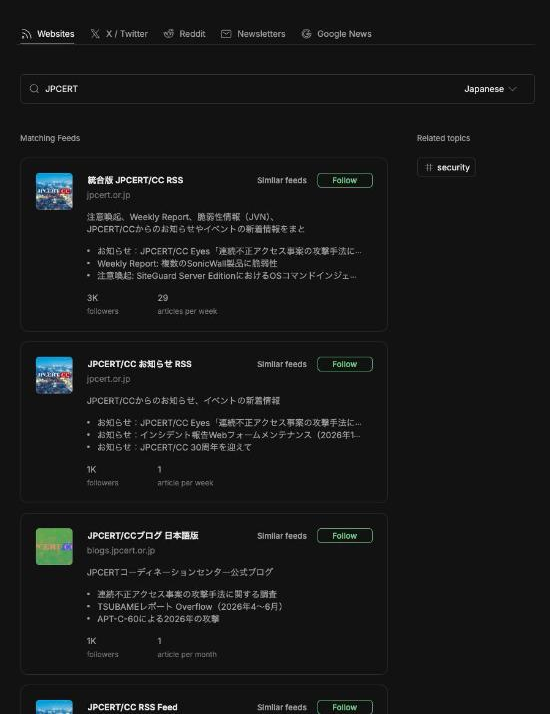
情報源の検索で、言語を日本語にして「JPCERT」を探した例。
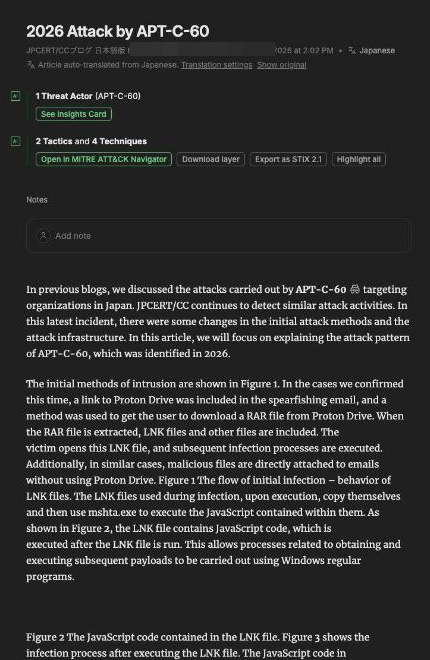
JPCERT/CCの日本語のブログ記事を、英語に自動で翻訳した例。脅威アクターと手口も抽出されている。
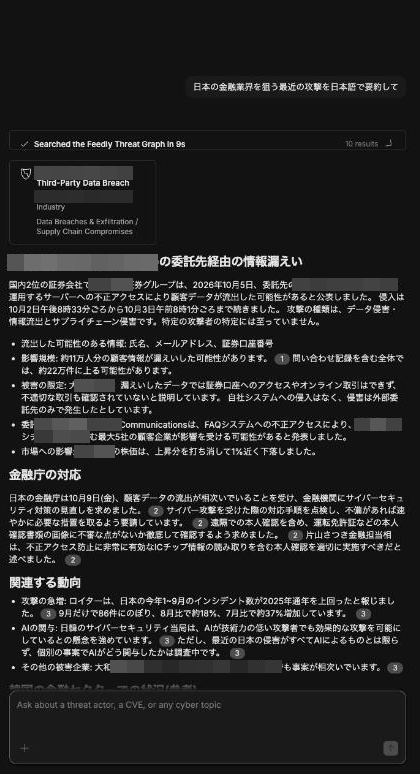
Ask AI に日本語で質問した例。日本語で、引用番号付きで答える。
導入の流れ
導入の前に、30日間のトライアルで実際の業務に当てて試せます。Feedly社の担当者が、要件に合わせた初期設定を支援します。
| 時期 | すること |
|---|---|
| 1日目 | キックオフで、調べたいこと(インテリジェンスの要件)を確かめ、Intel Agents と AI Feeds を設定して情報を集め始める |
| 2〜3週目 | Ask AI で脅威を調べ、Report Builder で関係者向けの報告を作って届ける。APIや連携も試す |
| 4週目 | 作業の効率、早く気づけたか、ノイズの少なさ、関係者の満足度で効果を測る |
弊社経由でご導入いただく場合は、次の点でお手伝いします。
- 円建てでご契約いただけます
- お客様の契約書の書式でご契約いただけます
- 最長3年の複数年契約をご用意しています
- 更新の前にご案内し、翌年度の価格の見通しをお伝えします
- GreyNoise、VirusTotal、Google Threat Intelligence、Censys、Shodanとの組み合わせもご相談いただけます
トライアルのお申し込みや導入のご相談は、お気軽にお問い合わせください。
FAQ
- 無料版のFeedlyとの違いは何ですか?
- 何人まで使えますか?
- トライアルはできますか?
- 日本語で使えますか?
- 自社のサービスの一部として、顧客に情報を提供できますか?
- 入力した質問やアップロードしたファイルは、AIの学習に使われますか?
- X(旧Twitter)の投稿も追えますか?
- 旧Advancedプランを契約しています。新Advancedプランとは何が違いますか?