概要
現在のセキュリティの仕組みが見逃してしまうような高度な脅威を発見するためのサービスです。脅威インテリジェンスと、最前線のインシデント対応で得た経験を組み合わせて実施します。
侵害調査が環境全体を広く確認するのに対し、脅威ハンティングは特定の脅威を深く追います。業種、保有する資産、利用している技術、想定される攻撃者から脅威プロファイルを組み立て、それに沿った仮説を立てて調査します。懸念が具体的に絞れている場合に向いた進め方です。
お客様の既存のセキュリティツールとデータを使って実施するため、新たな製品の導入は必要ありません。クラウド、オンプレミス、ハイブリッドのいずれの環境にも対応します。
進め方と成果物
まず、お客様のITの構成、既存の対策、ツール、テレメトリを把握し、Google Threat Intelligence から関連する攻撃の手口(TTP)を集めて、ハンティングの仮説を立てます。
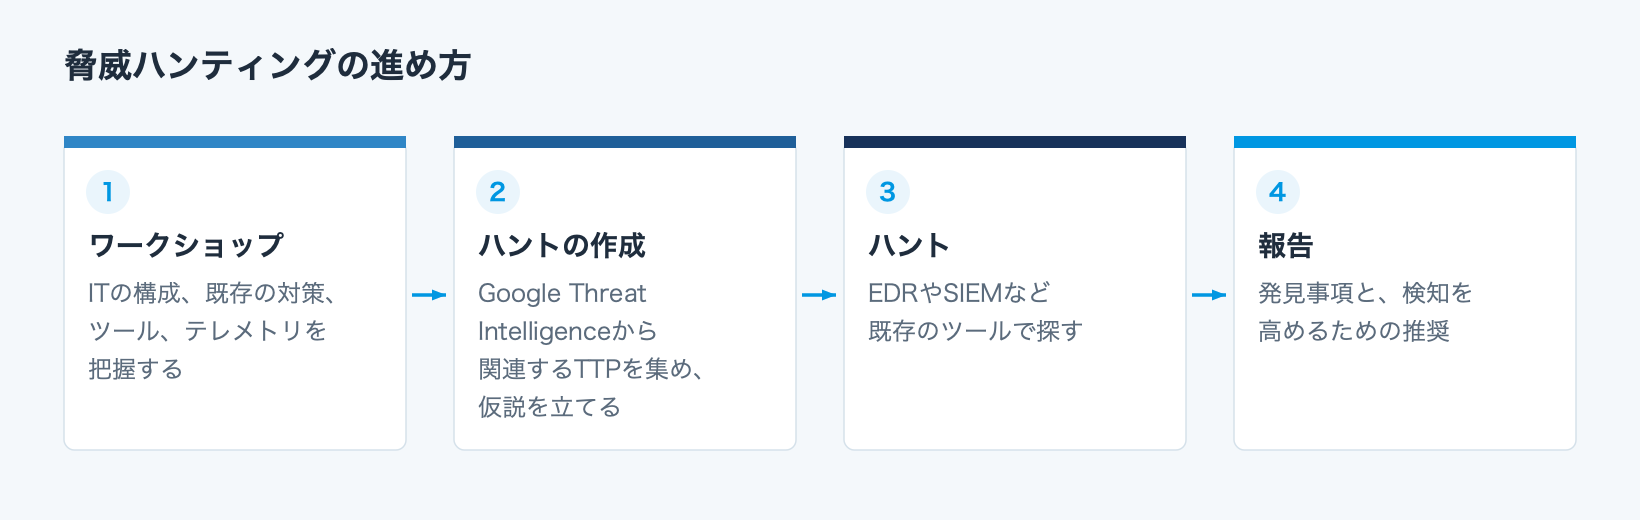
報告では、次の3つをお渡しします。
ハンティングの仮説、文脈、分析が記録として残るため、自社のハンティングを立ち上げる材料にもなります。単発の調査で終わらず、検知ルールの改善にそのままつながる点が、このサービスの実務的な価値です。
ご契約方法
本サービス単体でのご契約に加えて、Mandiantの年間サブスクリプション「Mandiant Retainer(旧称 Expertise on Demand)」の枠内で実施することもできます。後者であれば、本サービスとあわせて、インシデント対応やトレーニングなども同じ契約の中で使い分けられます。
費用は、対象範囲・期間・体制によって変動するため、個別のお見積となります。Mandiantが提供するその他のサービスについては、Mandiantサービスのページをご覧ください。
 関連サービス侵害調査エンドポイント、ネットワーク、メール、ログを調べ、過去または進行中の侵入の痕跡と、リスクを高めている設定の弱点を洗い出します。
 関連サービスMandiant Threat DefenseGoogle SecOps に集めたデータを対象に、Mandiantのエキスパートが脅威の検出、ハンティング、調査、対応を24時間365日担うマネージドサービスです。
実施のご相談は、下記よりお気軽にお問い合わせください。