概要
組織の環境とセキュリティプログラムの状況に合わせてカスタマイズし、次の3点を実現します。
- 攻撃者に悪用される前に、複雑なセキュリティ脆弱性を特定し、緩和する
- インシデント対応の経験から得た知見に基づき、高度な攻撃者の活動方法を理解する
- 現実的な調査結果と、包括的な改善の推奨事項を得る
対象は、目的に応じて次の中から選択できます。
外部ネットワーク内部ネットワーククラウドWebアプリケーションモバイルデバイスワイヤレス組み込み機器・IoTICS(産業制御システム)ソーシャルエンジニアリング
用いる手法は、Mandiantがインシデント対応の現場で確認した攻撃手口に基づいています。教科書的な検査項目をなぞるのではなく、いま現実に使われている手法で試す点が特徴です。
進め方と成果物
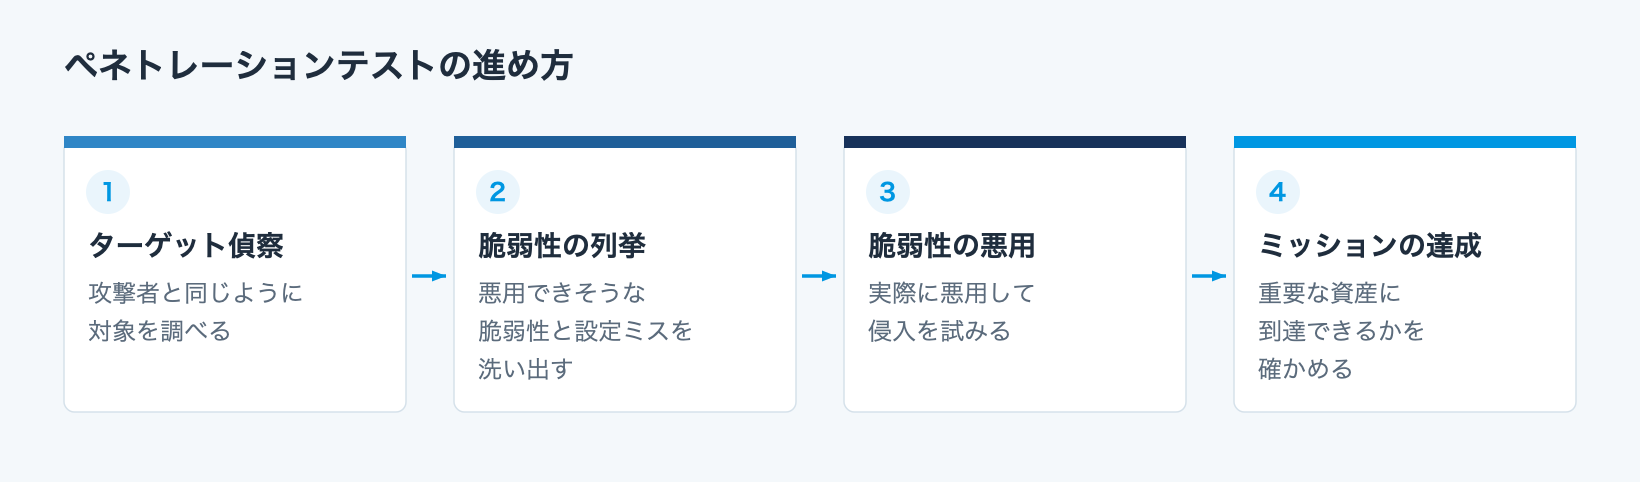
実際の攻撃と同じ順序で進みます。
報告では、次の内容を提供します。
脆弱性スキャナの出力を並べるのとは、報告の性格が異なります。指摘が現実に悪用されうるかどうかまで踏み込むため、どこから手を付けるべきかを判断できます。
検知と対応の実力そのものを測りたい場合は、レッドチーム演習をご検討ください。目的が異なります。
ご契約方法
本サービス単体でのご契約に加えて、Mandiantの年間サブスクリプション「Mandiant Retainer(旧称 Expertise on Demand)」の枠内で実施することもできます。後者であれば、本サービスとあわせて、インシデント対応やトレーニングなども同じ契約の中で使い分けられます。
費用は、対象範囲・期間・体制によって変動するため、個別のお見積となります。Mandiantが提供するその他のサービスについては、Mandiantサービスのページをご覧ください。
 関連サービスWebアプリケーション診断認証・認可、セッション管理、入力値の検証など8つの要素と業務ロジックを、診断員の手動の検証を交えて調べます。
 関連サービスレッドチーム演習あらかじめ合意した目標に、実際の攻撃手口で到達できてしまうかを試します。評価するのは、攻撃を検知して止められるかという対応力です。
実施のご相談は、下記よりお気軽にお問い合わせください。