概要
アラートは出ているが、どれを追うべきか判断がつかない。追う人手が足りない。追えたとしても、その先の対応まで手が回らない。Mandiant Threat Defense は、この一連の運用を専門家に任せるためのサービスです。
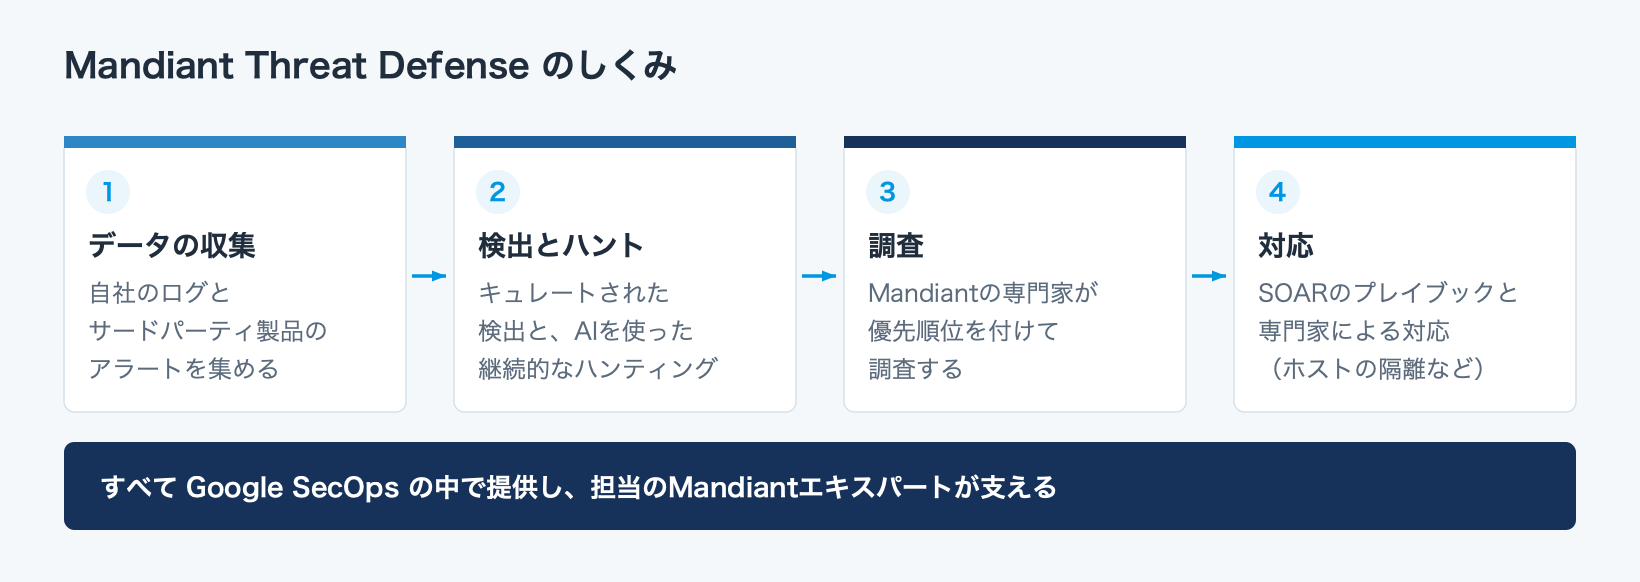
Mandiantのアナリストが、Google Security Operations(Google SecOps)に集約されたデータを対象に、脅威の検出、継続的なハンティング、調査、対応までを担当します。24時間365日の体制で環境を監視し、脅威に応じたハンティングを設計し、調査と修復の提言まで行います。
自社のセキュリティチームとも、すでに利用しているMSSPとも、並走する形で導入できます。既存の体制を置き換えるのではなく、足りない部分を埋める使い方が想定されています。
Mandiantがインシデント対応の現場で得た知見は、キュレートされた検出コンテンツとして検知の仕組みに反映されます。現場で観測されたものが、そのまま自社の検知に効いてくるという構造です。
提供内容
ご利用の前提
本サービスは Google SecOps 上でネイティブに提供されるため、Google SecOps の利用が前提となります。

あわせて注意が必要なのが、キュレートされた検出のカバー範囲が、ご契約の Google SecOps のライセンスによって変わる点です。Mandiant Threat Defense はこの検出結果をもとにトリアージと調査を行うため、SecOps側のパッケージ選択がそのままサービスの効き方に影響します。組み合わせの検討はあわせて行うことをおすすめします。
また、Google SecOps に取り込むテレメトリの範囲が広いほど効果が高まります。標準のパーサーで多くの製品に対応しているため、まずは既存のログを集約するところから始められます。
一部の製品については技術パートナーシップが結ばれており、ホストの隔離やファイルの取得といった、より踏み込んだ対応をMandiant側から実行できます。対象は次の通りです。
| 領域 | 対象製品 |
|---|---|
| EDR | CrowdStrike Falcon Insight XDR SentinelOne Singularity XDR Microsoft Defender for Endpoint(Plan 2) |
| ID | Microsoft Defender for Identity |
| NDR・ファイアウォール | Corelight Open NDR Palo Alto Networks次世代ファイアウォール |
ご契約方法
費用は、対象となるデータ量やご要望によって変動するため、個別のお見積となります。Google SecOps 自体の導入からのご相談も承っています。
Mandiantが提供するその他のサービスについては、Mandiantサービスのページをご覧ください。
 関連サービス脅威ハンティング自社の環境と想定される脅威から仮説を立て、既存のツールとデータで特定の脅威を探します。その脅威を検知できる状態かも評価します。
 関連サービスインシデント対応侵害が起きたときに、侵入経路と影響範囲を調べ、封じ込めから業務の復旧まで支援します。経営層への説明や危機管理も範囲に含みます。
導入のご相談は、下記よりお気軽にお問い合わせください。