





























この記事の要点
- GreyNoise社のセンサーは、2025年下半期の162日で29.7億件の悪意あるセッションを観測しました。VPN機器・ルーター・リモートデスクトップに攻撃が集中しています。
- GreyNoise社の分析では、RCEの試みの52%が、初めて見るIPから来ていました。評判で止めるブロックリストだけでは、半分に届きません。
- 国内でも、ランサムウェアの感染経路の87%がVPN機器かリモートデスクトップでした(警察庁、2025年)。
読む人別の次の一歩
この記事は、GreyNoise社が2026年2月に公開した「2026 State of the Edge Report」と、IPA・JPCERT/CC・警察庁などの公開資料をもとに書いています。
GreyNoise 2026 State of the Edge Report の概要
2026年2月、GreyNoiseを提供するGreyNoise社が「2026 State of the Edge Report」(英語)を公開しました。2025年下半期(7月〜12月)の162日間に、エッジデバイスを狙った攻撃を観測して分析したレポートです。
エッジデバイスは、VPN機器、ファイアウォール、ルーターなど、インターネットと組織のネットワークの境界に置く機器です。この記事では、レポートの中身を「攻撃が集中したところ」と「従来の防御が届きにくいところ」に分けて紹介し、そのあとで国内の資料と対策を見ます。
162日間で29.7億件の悪意あるセッション
2025年下半期の162日間に、GreyNoise社のセンサーは2,969,010,478件の悪意あるセッションを観測しました。1日あたり約1,830万件、毎秒212件のペースです。
観測した通信の大半は、インターネット全体を無差別に走査するものです。センサーに届く通信は、インターネット全体に届いています。インターネットに公開したVPN機器やルーターがあれば、同じ通信がそこにも届いています。
GreyNoiseはどう数えているか
GreyNoise社は、80を超える国にセンサーを置いています。センサーは自分からは通信を送らず、機器を装って、届いた通信を受け取って記録します。
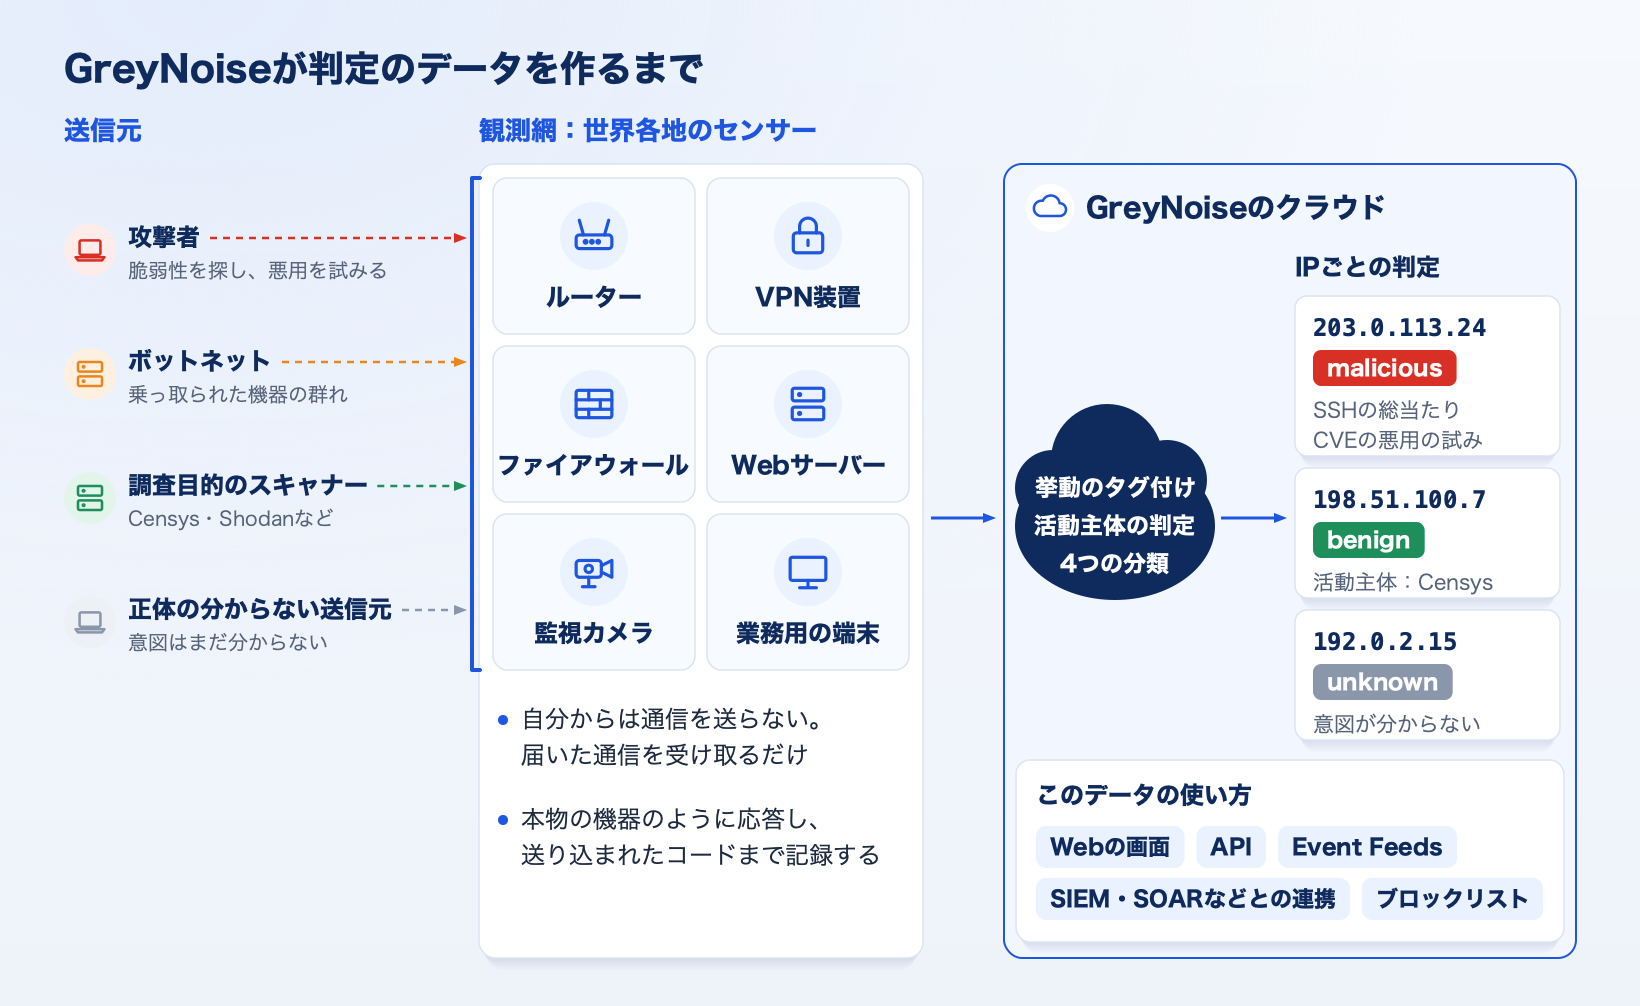
数えているのは、こうしてセンサーに届いた、頼んでいない通信です。調査目的の害のないスキャナーの通信と、送信元を偽れる通信は除いています。
見えるのは攻撃の試みとその規模で、実際に侵害が成功したかどうかではありません。以下の数字は、この前提で読んでください。
攻撃が集中したところ
GreyNoise社の観測では、攻撃は一部の機器、メーカー、送信元のネットワークに集中していました。
エッジデバイスへの攻撃が集中
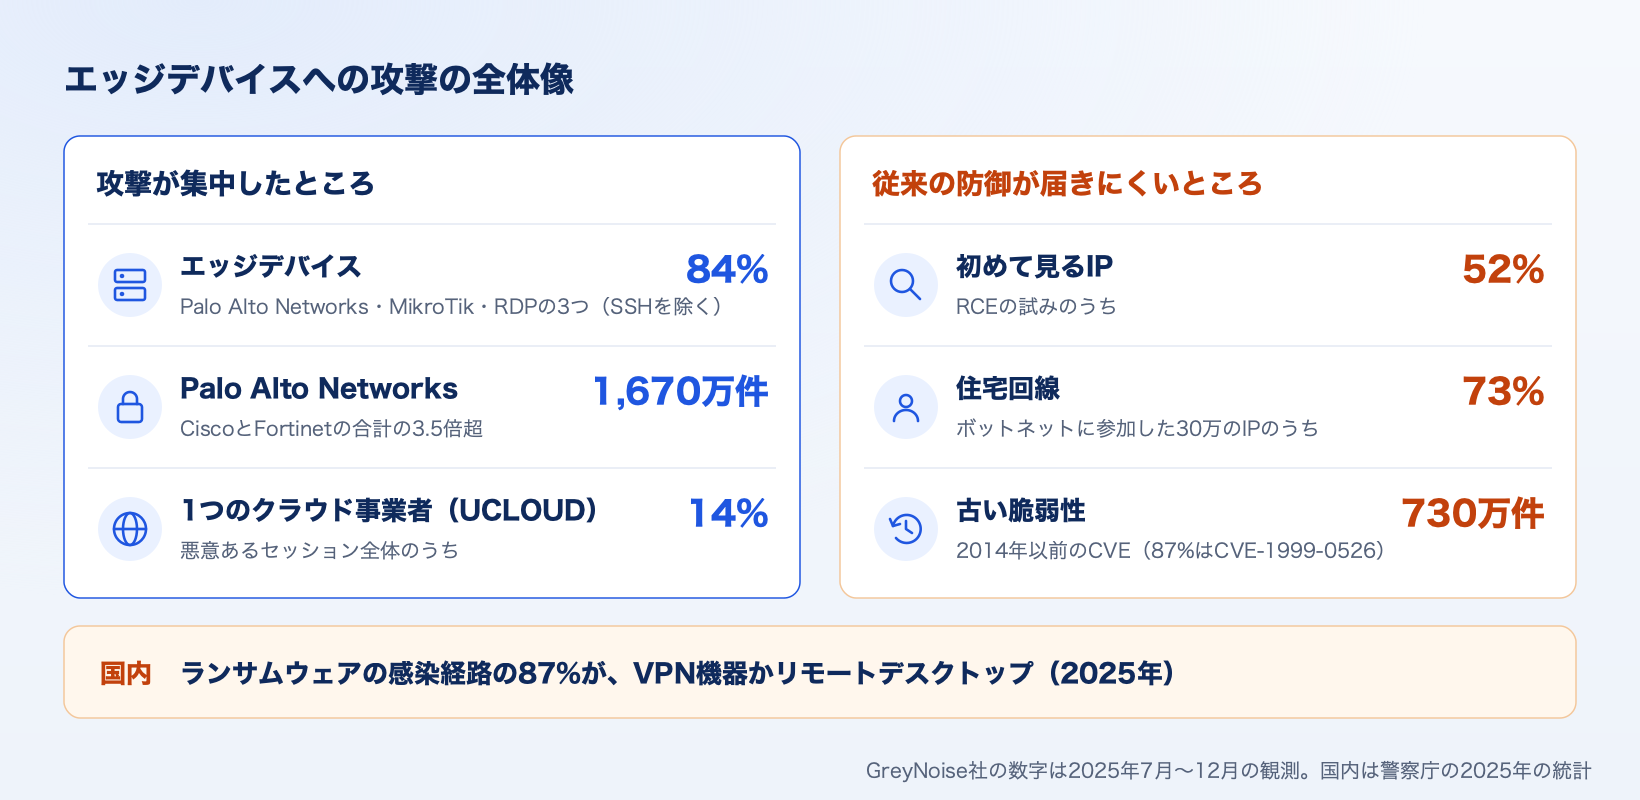
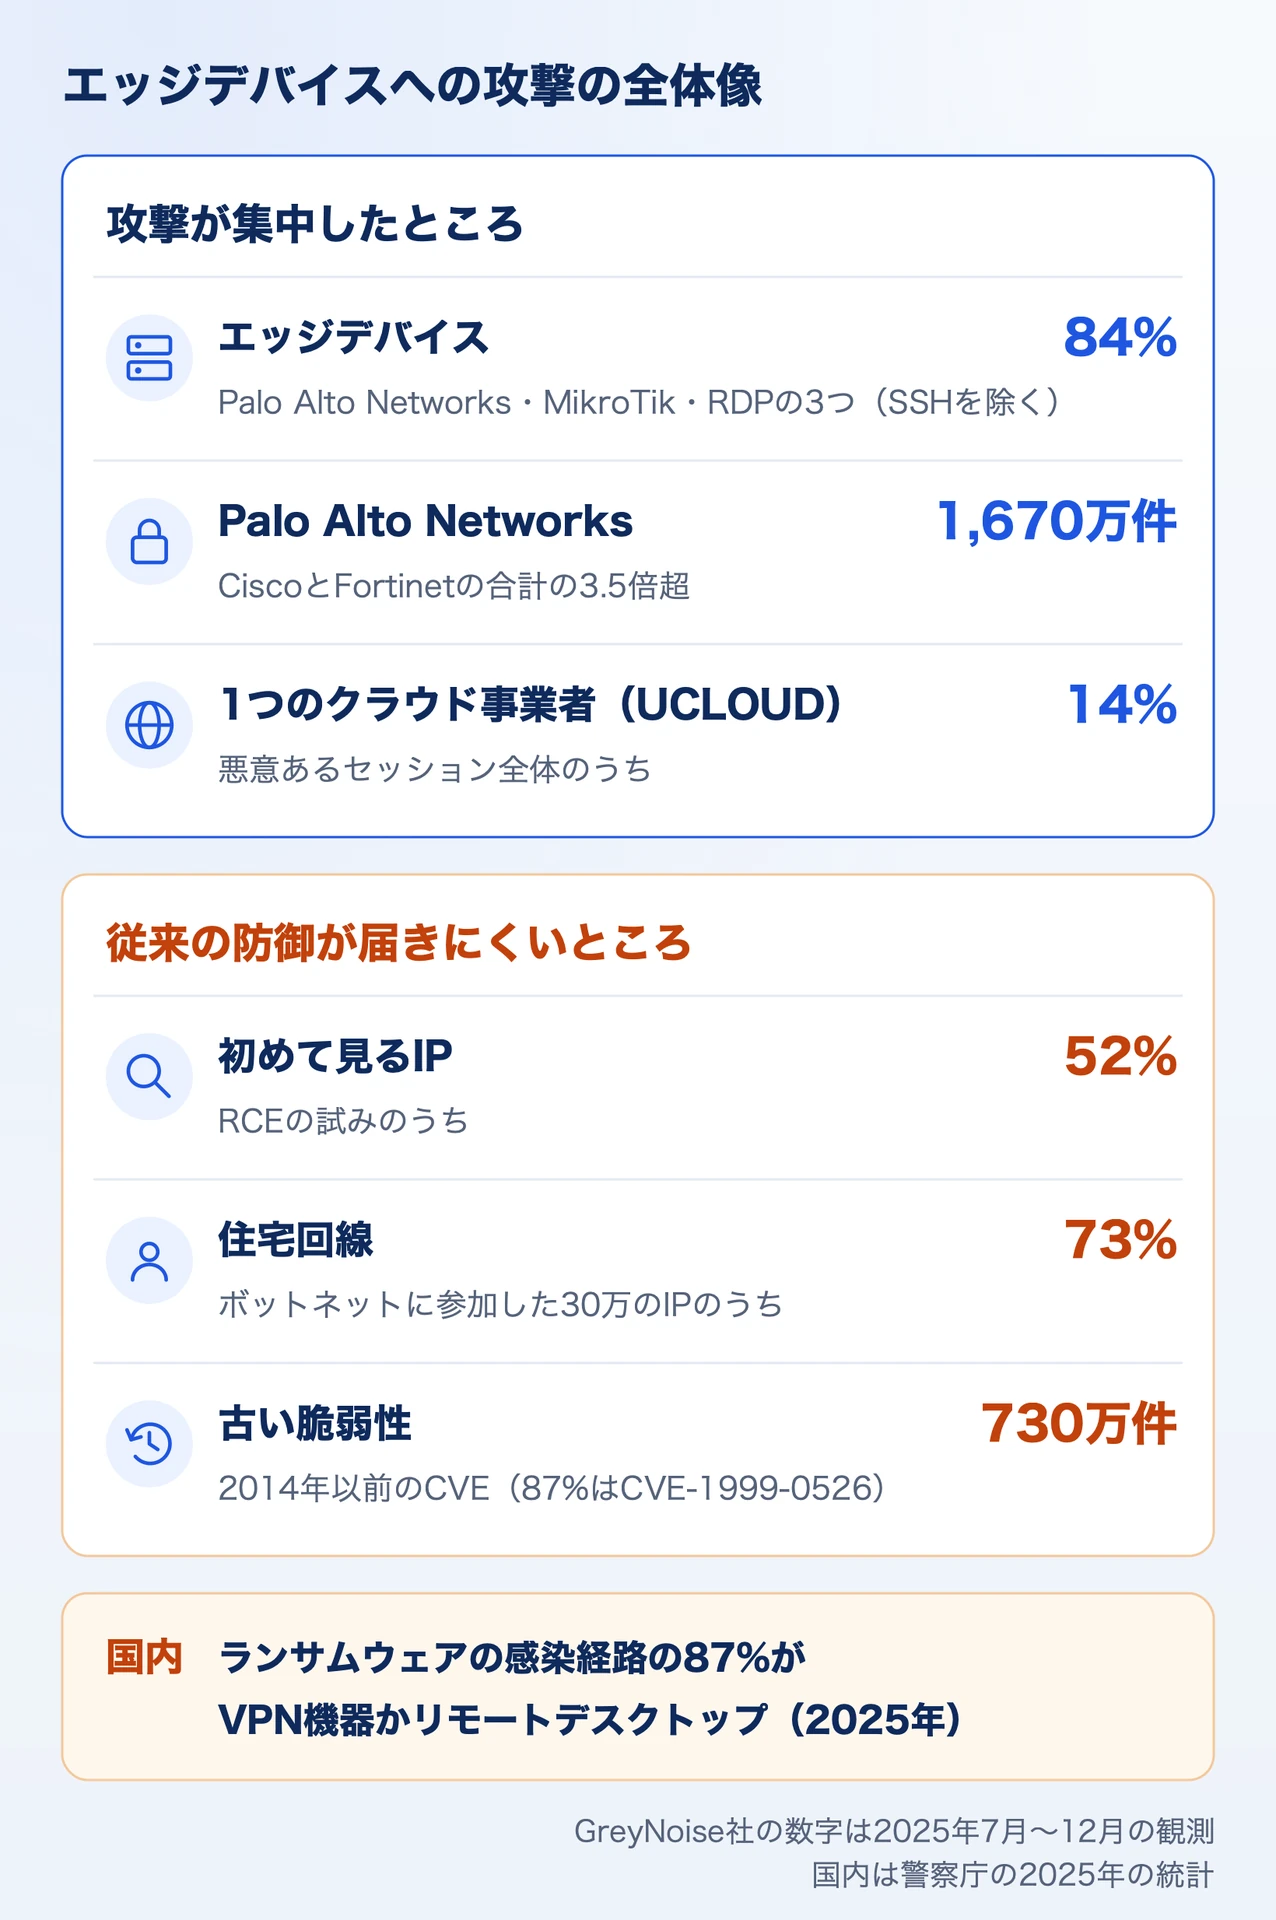
SSHを除くと、Palo Alto Networks の機器、MikroTikのルーター、リモートデスクトップ(RDP)の3つで、エッジデバイスへの攻撃の84%を占めました。分類ごとの数は次のとおりです。
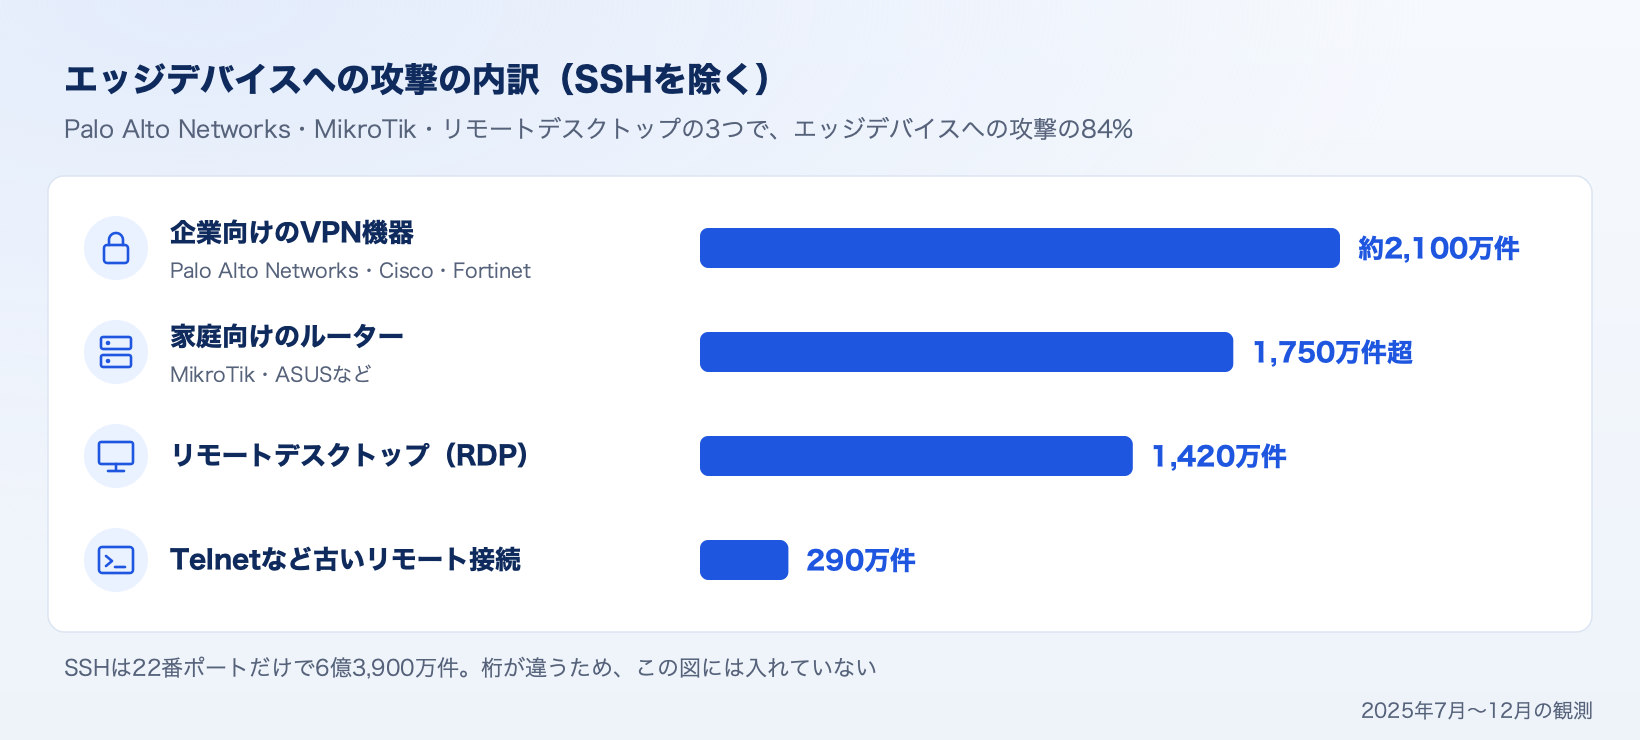
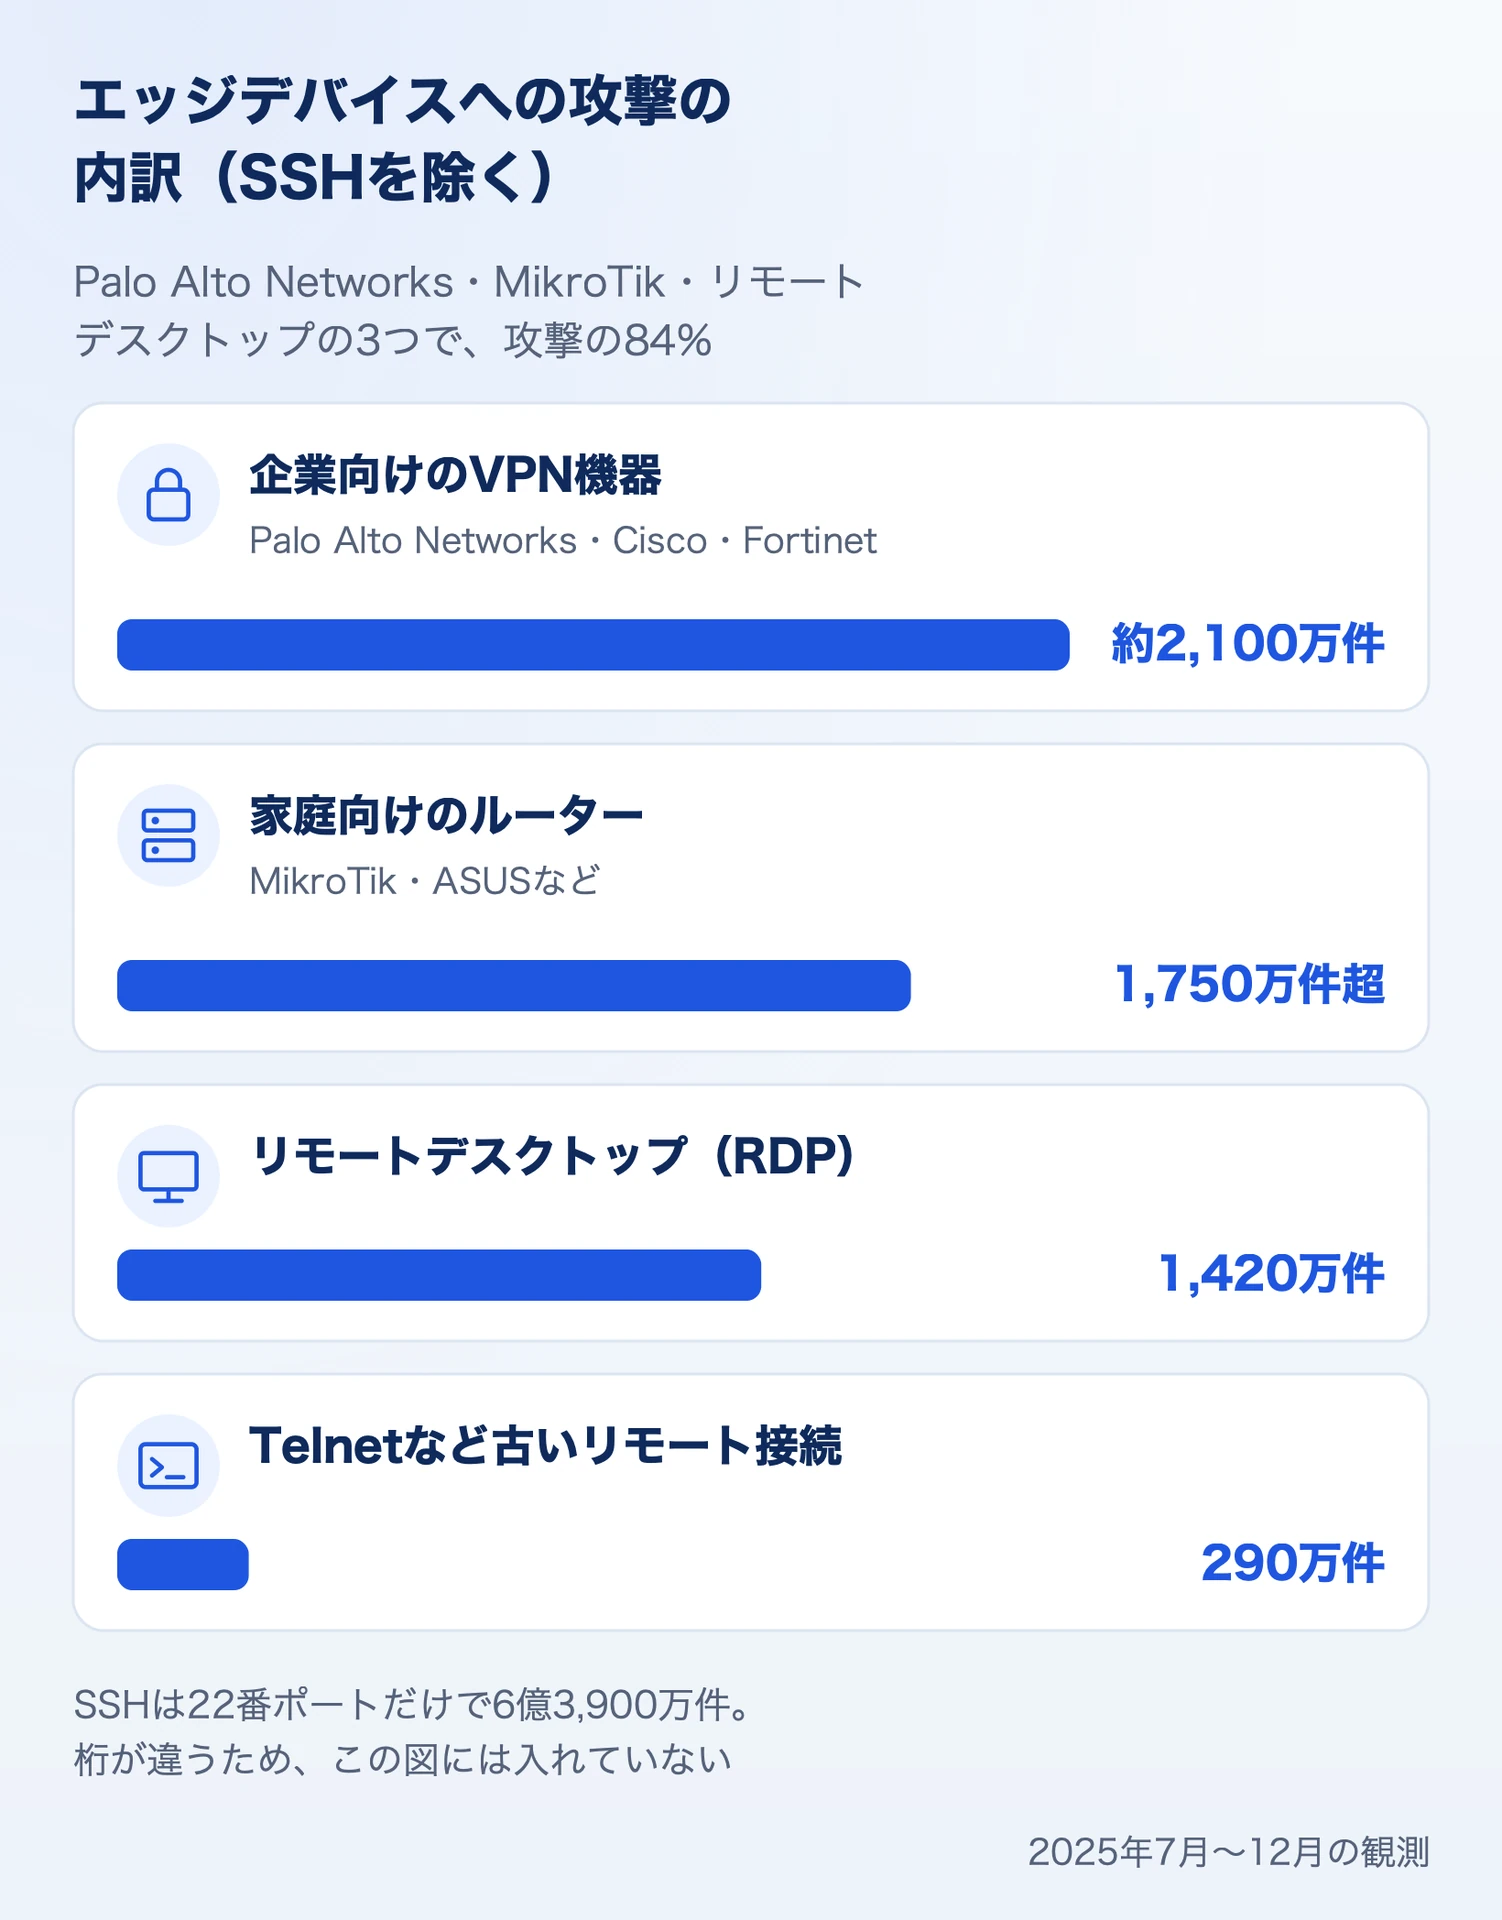
SSHは別格で、22番ポートだけで6億3,900万件、ほかのポートでも2億4,800万件ありました。図は、SSHに埋もれがちなVPN機器とルーターへの攻撃を見るために、SSHを除いています。
これらの機器が真っ先に探られるのは、侵害すればネットワークの中に直接入れるからです。
VPN機器への攻撃|Palo Alto Networks 製品に集中
Palo Alto Networks の機器を狙うセッションは1,670万件で、CiscoとFortinetの合計の3.5倍を超えました。GreyNoise社は、この集中を「意図して狙った結果」と評価しています。
| 手口 | セッション |
|---|---|
| Palo Alto Networks(計1,670万件) | |
| GlobalProtectのログイン画面の走査 | 1,290万件 |
| CVE-2020-2034(PAN-OSのインジェクション) | 375万件 |
| 総当たり | 8.7万件 |
| 比べると | |
| Cisco SSL VPN | 300万件 |
| Fortinet SSL VPN | 160万件 |
VPN機器が侵害されると、境界の防御に引っかからずにネットワークへ直接入られます。レポートは、Palo Alto Networks の機器を運用する組織に、次の4つを勧めています。
- CVE-2020-2034のパッチを、まだなら当てる
- 認証のログで、同じ送信元から多くのユーザー名へのログインの失敗が続く動きを見張る
- GlobalProtectの管理画面を、インターネットに公開する必要があるかを見直す
- すべての利用者にMFAを有効にする
悪性トラフィックの集中:ASNレベルでの防御の有効性
悪意あるセッションは、一部の送信元のネットワーク(AS)に集中していました。UCLOUD(AS135377)だけで全体の14%、3億9,200万件で、AWSとAzureの合計(1億3,900万件)より多い数です。
| 送信元のネットワーク(AS) | 悪意あるセッション | 割合 |
|---|---|---|
| UCLOUD(AS135377) | 3億9,200万件 | 14% |
| DigitalOcean(AS14061) | 2億2,200万件 | 7.5% |
| Pfcloud(AS51396) | 1億700万件 | 3.6% |
| AWS(AS16509) | 8,000万件 | 2.7% |
| Azure(AS8075) | 5,900万件 | 2% |
上位5つのASで、悪意あるセッションの30%を占めます。1つの攻撃キャンペーンではさらに集中していて、React2Shell(CVE-2025-55182)を狙った593万件のうち44.5%がMEVSPACE(AS201814)からでした。
この攻撃キャンペーンは6,932のIPから来ていましたが、JA4H(HTTPのクライアントの特徴から作るフィンガープリント)の2つで73%を占めました。ここまで集中していれば、ASを単位に止めることが現実的な手になります。
AIインフラが次の標的に
2025年10月から2026年1月にかけて、GreyNoise社のセンサーは、LLMを動かすオープンソースの基盤Ollamaを狙うセッションを91,403件観測しました。そのうち80,469件は、2025年12月末から2026年1月初めの11日間の、1つの攻撃キャンペーンによるものです。
この攻撃キャンペーンは、73のモデルの窓口を順に試していました。GreyNoise社は、AI専門の攻撃者ではなく、VPN機器やルーターを狙うのと同じ走査の基盤が、狙う先にLLMの窓口を足したものと見ています。
従来の防御が届きにくいところ
評判(過去の記録)、送信元の地域、脆弱性の新しさ。従来の防御がよく使うこの3つの物差しでは、とらえにくい攻撃もありました。
リモートコード実行(RCE)攻撃の半数以上が「初見のIP」から
リモートコード実行(RCE)の試みの52%は、GreyNoise社のデータに過去の記録がないIPから来ていました。影響の大きい種類の攻撃ほど、初めて見るIPの割合が高くなっています。
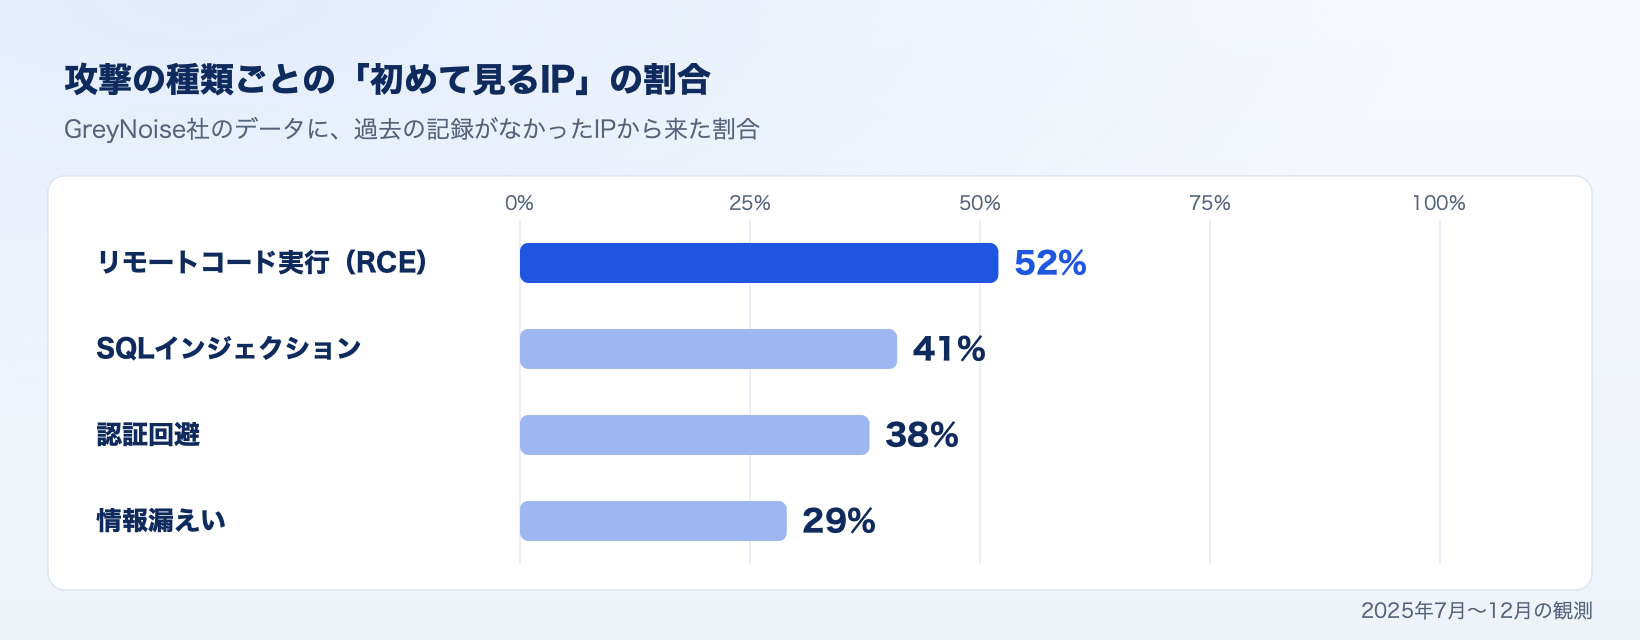
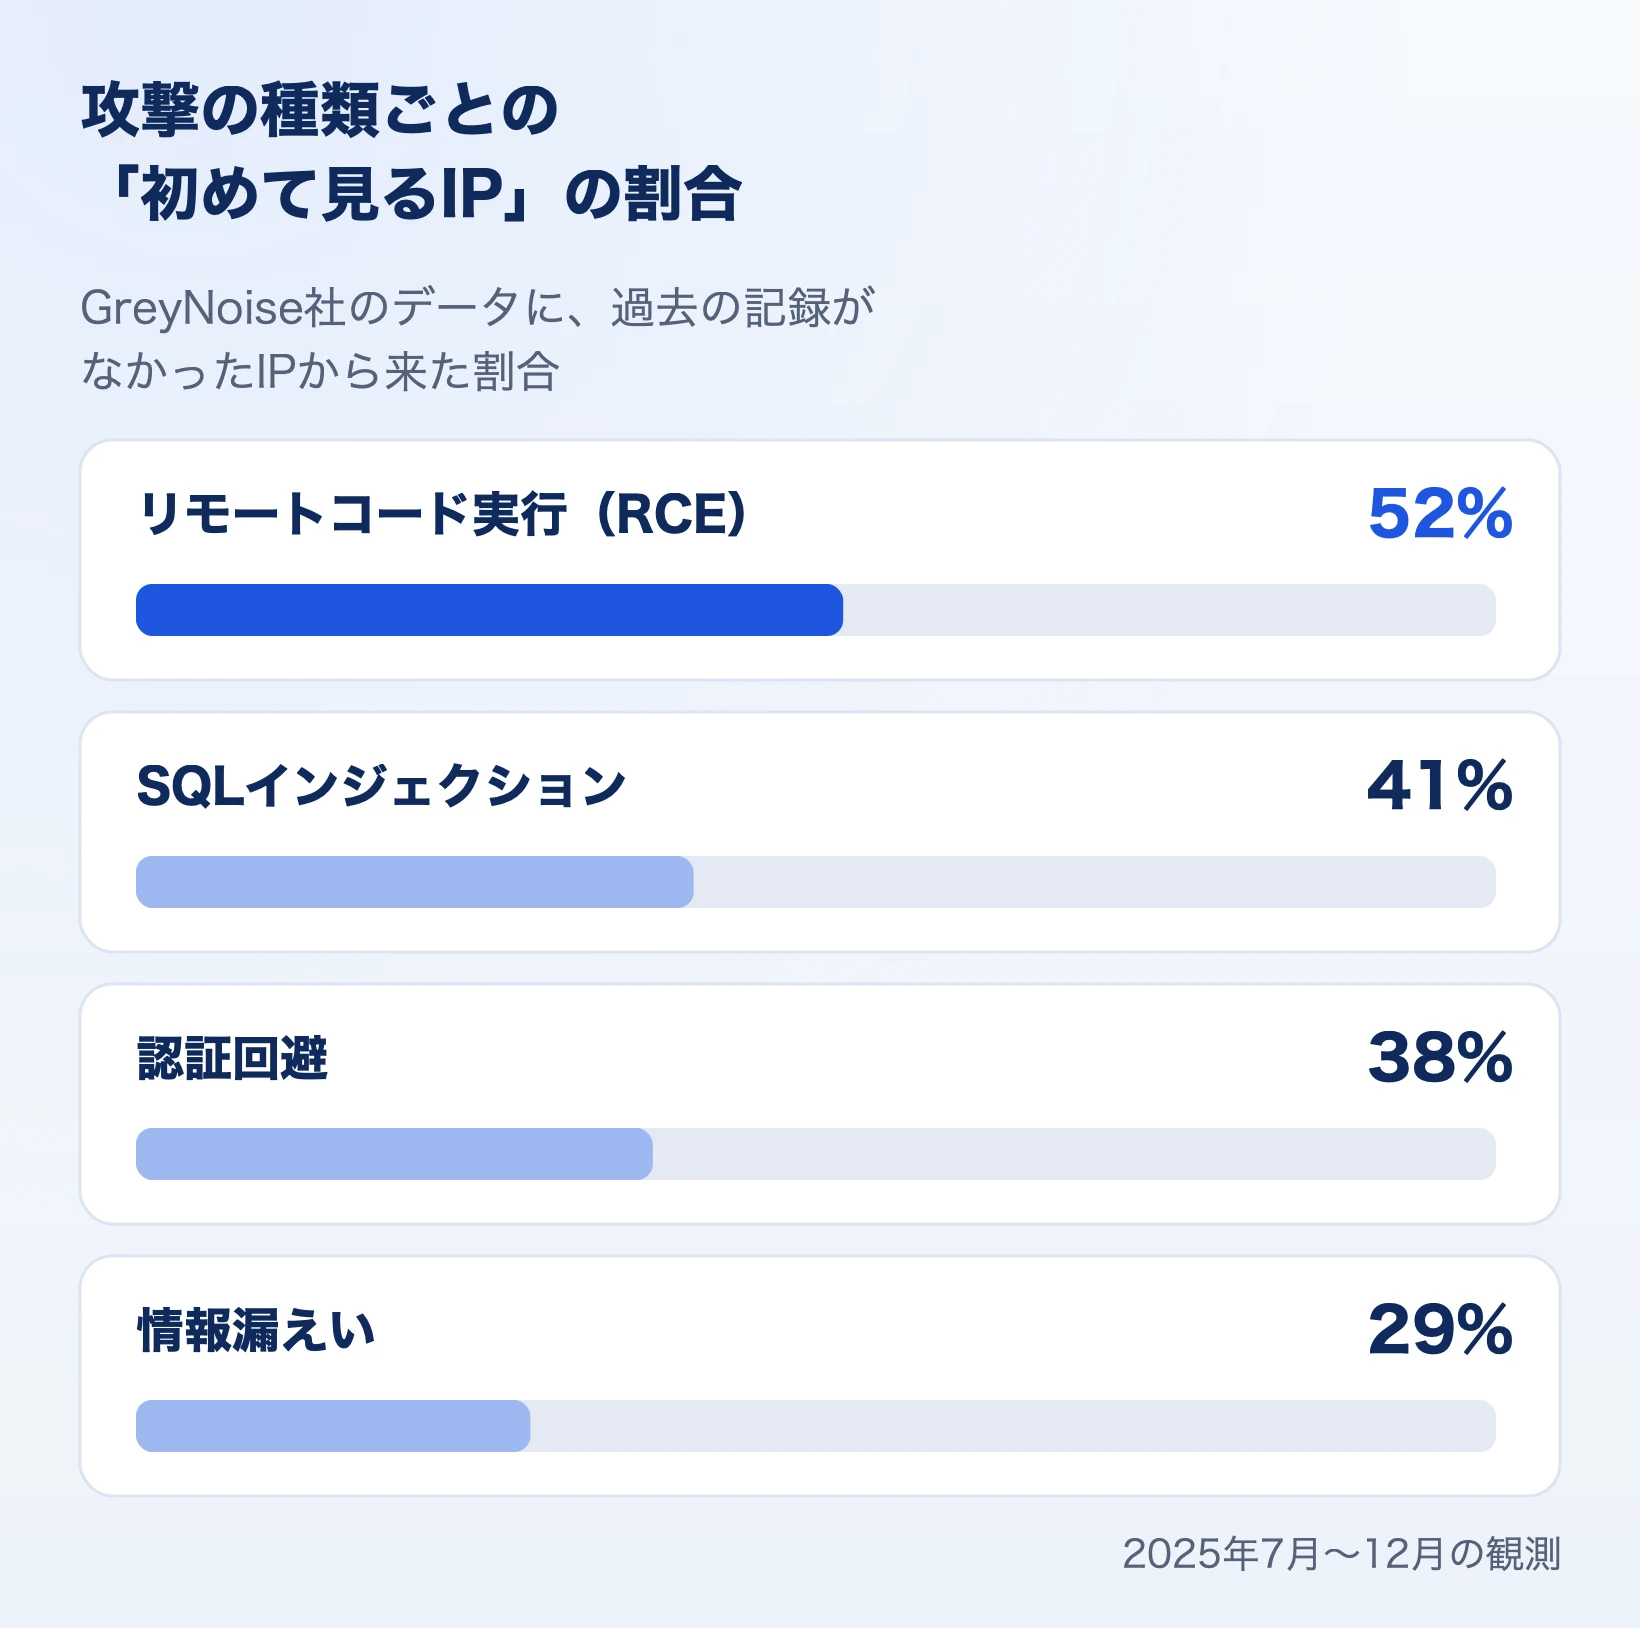
脅威インテリジェンスのフィードやブロックリスト、評判のスコアは、過去に見たIPしか教えてくれません。最も危険な攻撃では、その仕組みが届くのは半分ほどです。
レポートは、ブロックリストを振る舞いの検知で補うこと、IPがいつから見えているかをアラートの優先度に使うことを勧めています。なお、新しい攻撃キャンペーンが新しい基盤を使った、センサーの置き場所に偏りがある、といったほかの説明もありうると、レポート自身が断っています。
レジデンシャルプロキシを悪用したボットネット
2025年8月から、米国のリモートデスクトップを狙うパスワードスプレー攻撃(多くのアカウントに少しずつログインを試す攻撃)を観測しました。参加したIPは、72日で2,000から30万へと150倍に増えました。
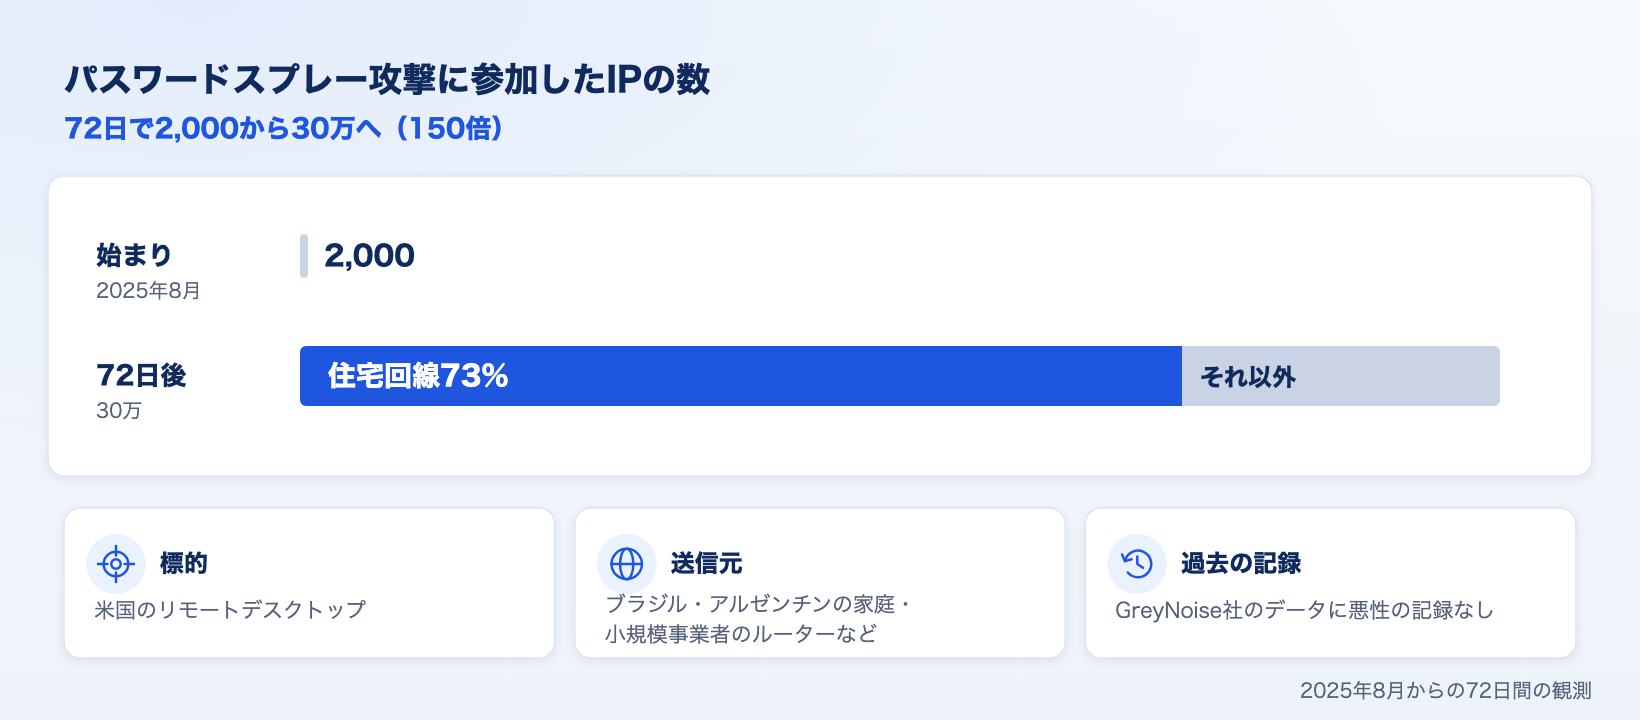
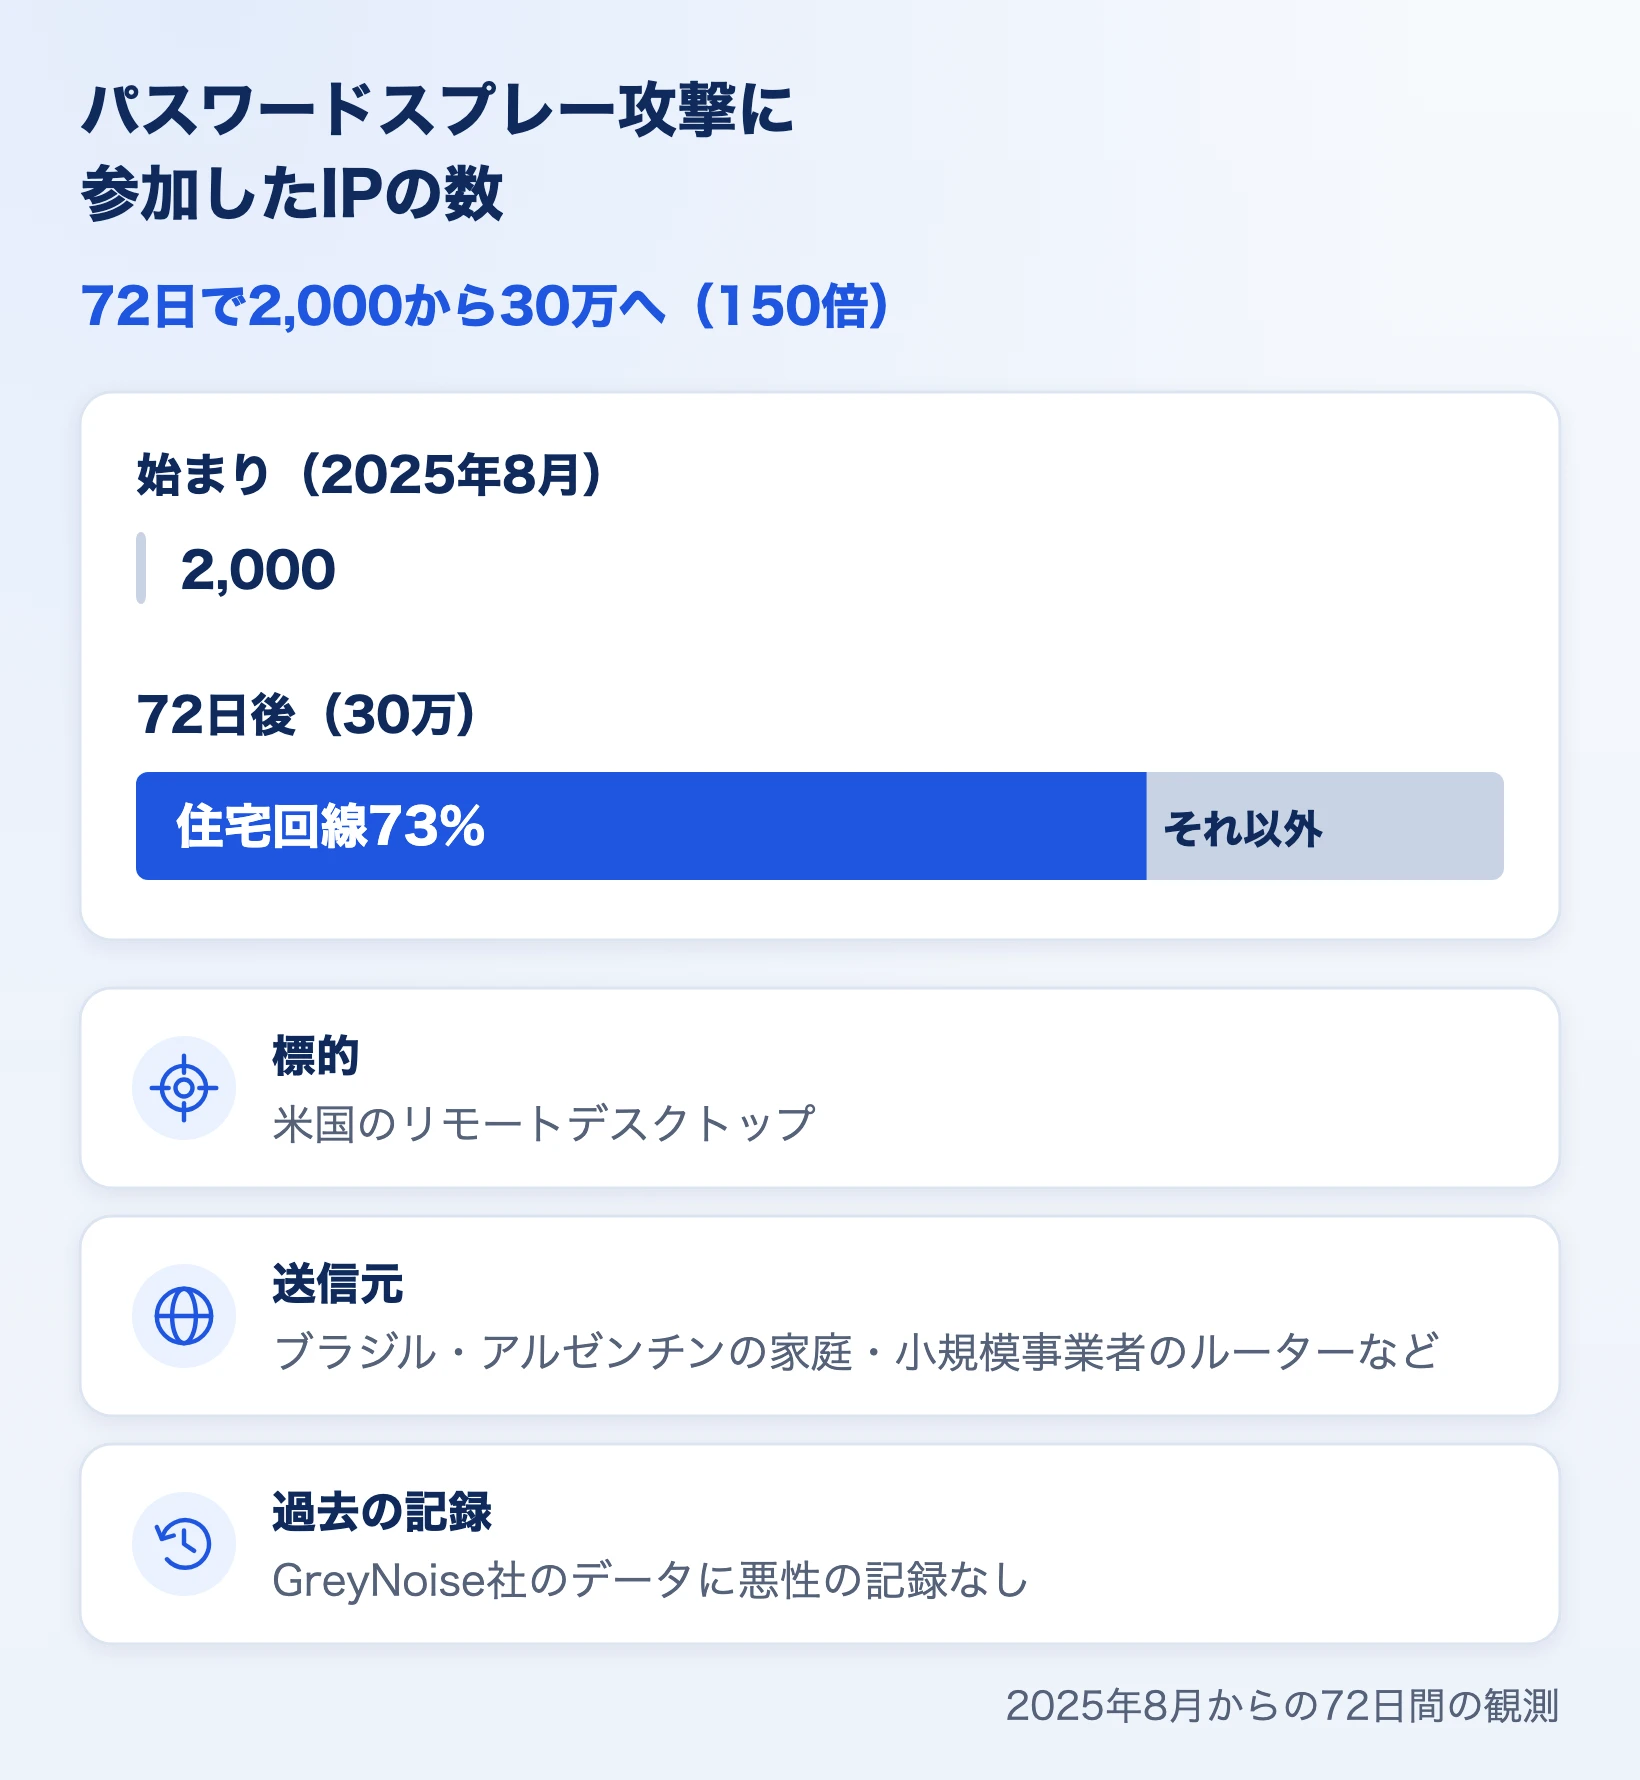
送信元は、ブラジルやアルゼンチンの、乗っ取られた家庭・小規模事業者のルーターと、レジデンシャルプロキシのノードです。30万のIPの73%は、住宅回線のIPアドレスでした。これらのIPには、GreyNoise社のデータに過去の悪性の記録もありませんでした。
このため、従来の次の対策が効きません。
- 地域で止める:送信元はブラジルなどの家庭の回線
- 評判で点数を付ける:過去の悪性の記録がない
- 回数で制限する:30万の送信元が1回ずつ試す
- IPのブロックリスト:一度も載ったことがない
レポートは、送信元ではなく振る舞いで検知すること、MFAで認証を固めることを勧めています。家庭の回線を使うプロキシの仕組みと、検知の考え方は、別の記事にまとめています。
古い脆弱性が「今も現役」
2014年以前(2015年より前)に公開されたCVEを狙うセッションは730万件で、2023〜2024年のCVE(180万件)の4倍でした。ただし、その87%にあたる635万件は、26年前のCVE-1999-0526(Xサーバーの情報漏えい)1つによるものです。
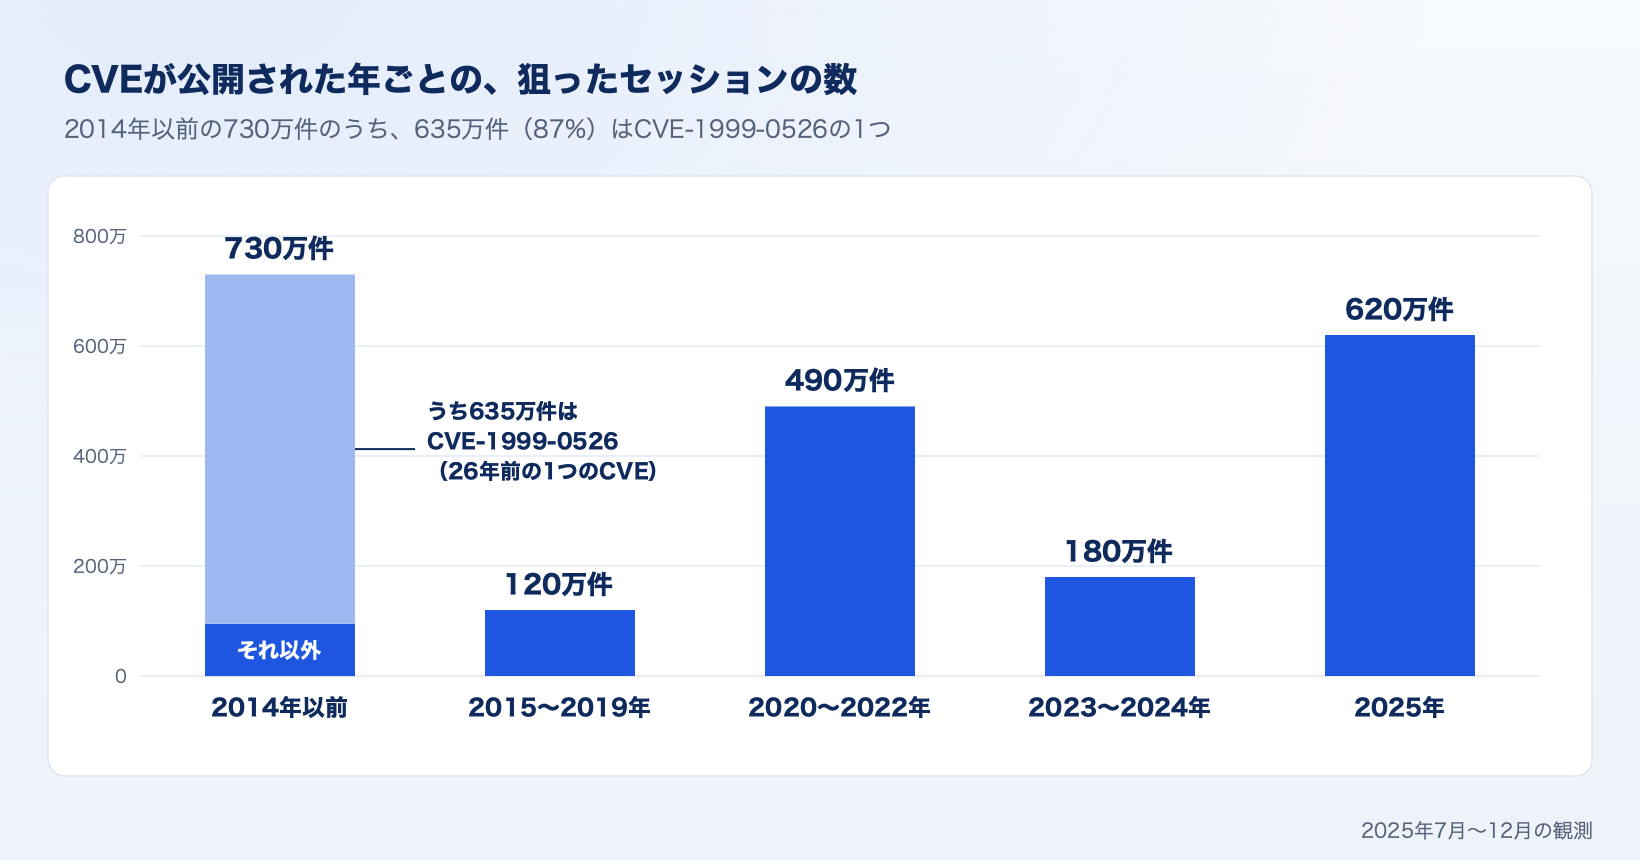
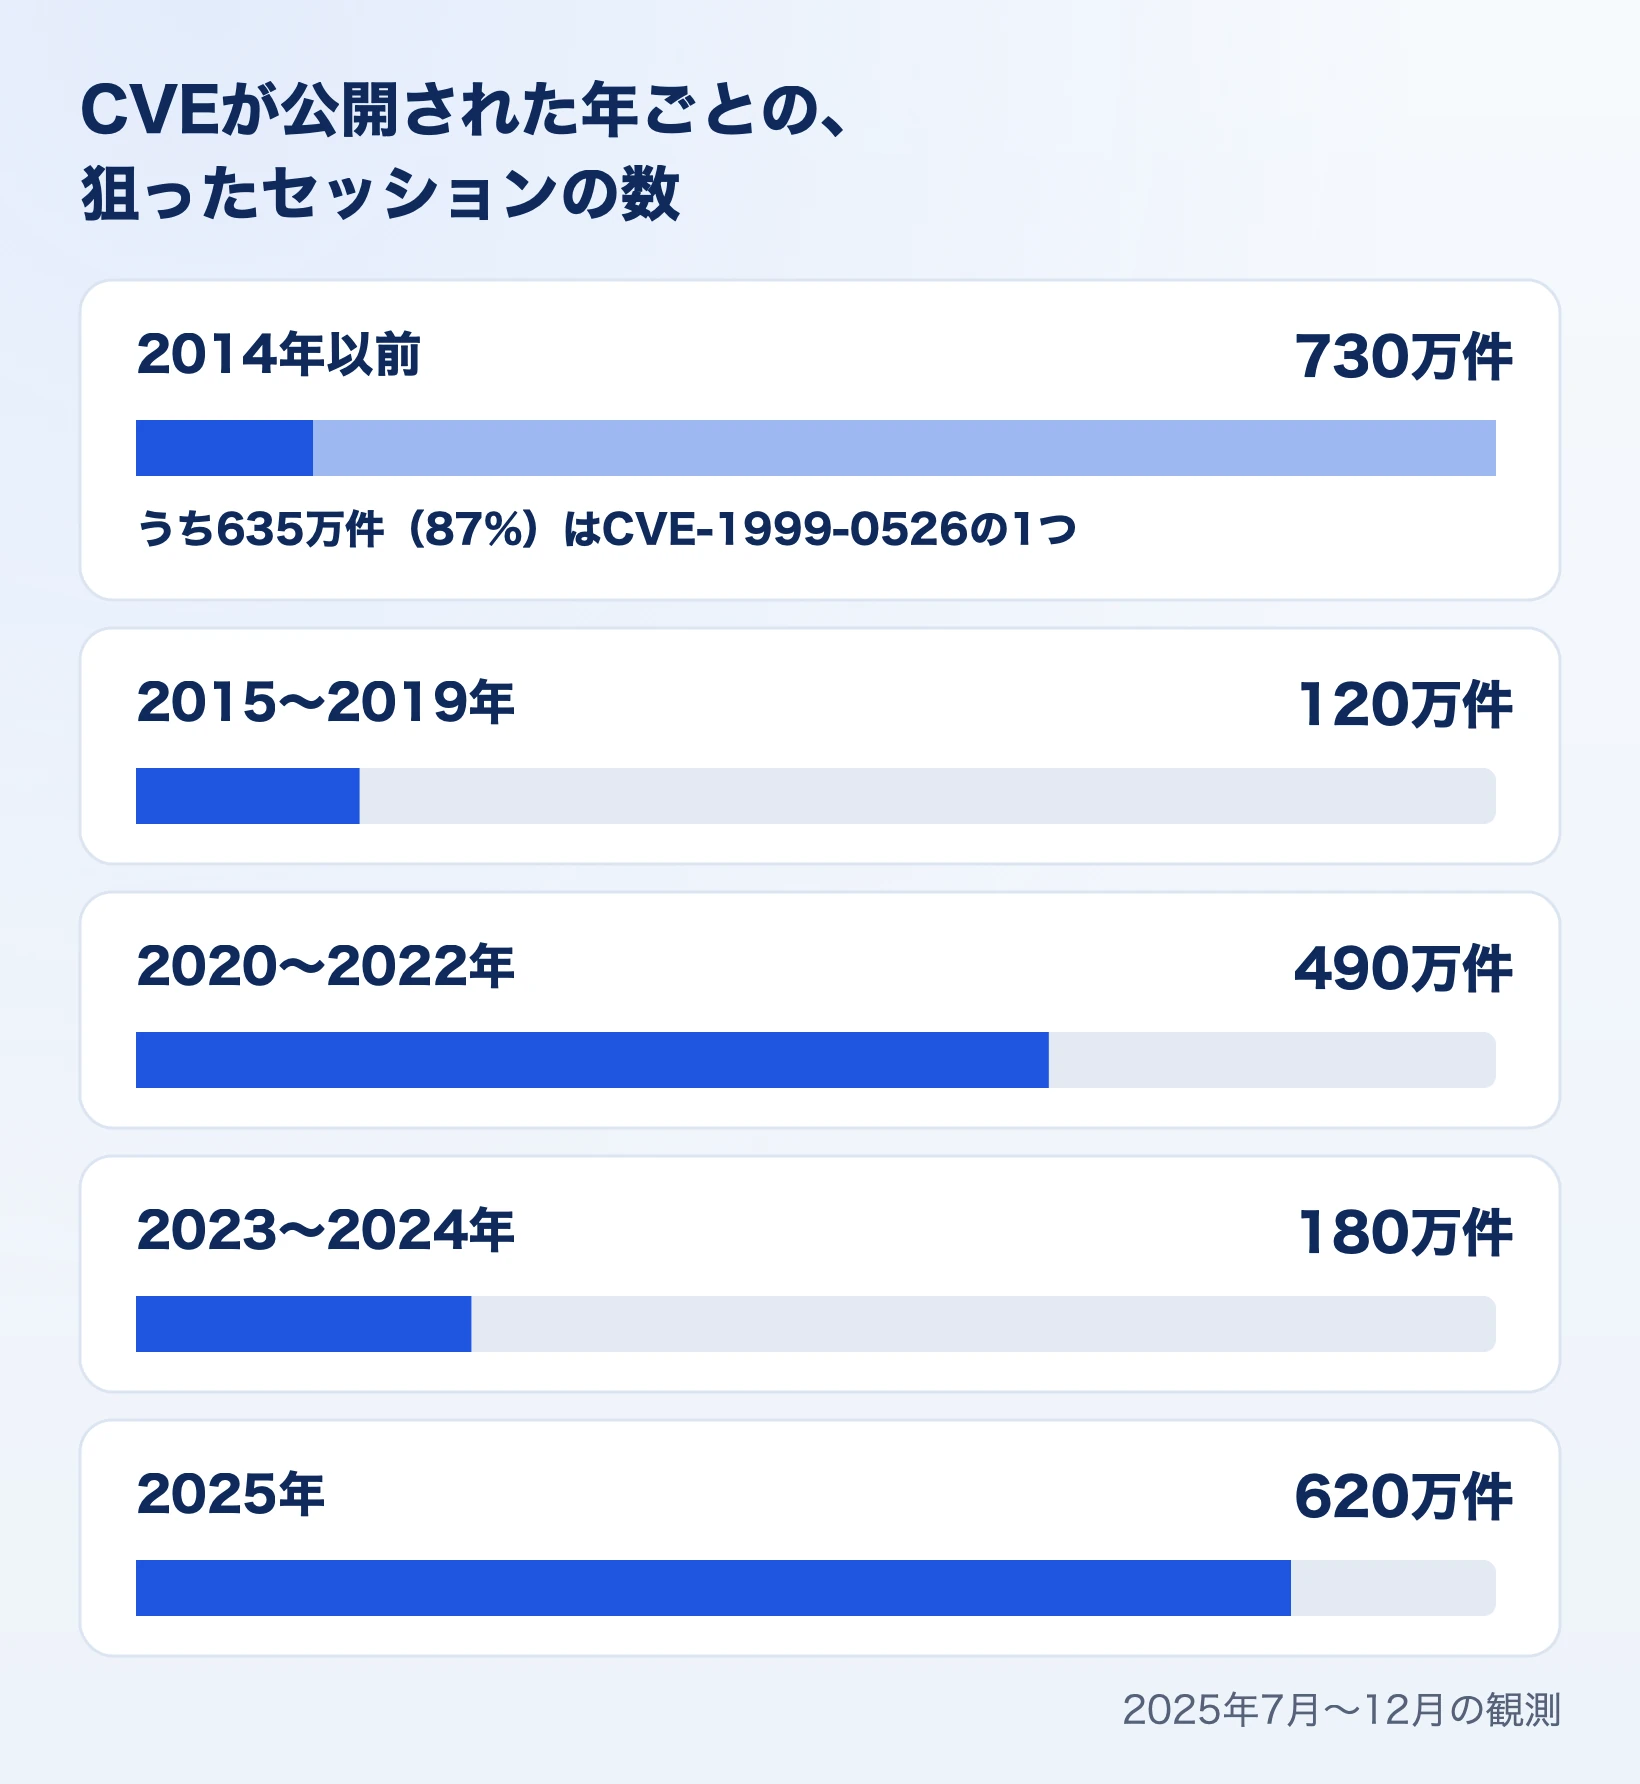
これを除いても、Shellshock(CVE-2014-6271)やPHP-CGI(CVE-2012-1823)、2017〜2019年の Oracle WebLogic の脆弱性が、今も探られ続けています。古いCVEのほうが大事という話ではありません。パッチの当たっていない機器が動いている限り、古いCVEを管理の対象から外さないことが大事です。
セッションの多かったCVEの上位10は、次のとおりです。
| CVE | 内容 | 経過年数 | セッション |
|---|---|---|---|
| CVE-1999-0526 | Xサーバーの情報漏えい | 26年 | 635万件 |
| CVE-2025-55182 | React Server Components のRCE(React2Shell) | 新規 | 593万件 |
| CVE-2020-2034 | Palo Alto PAN-OS のインジェクション | 5年 | 375万件 |
| CVE-2024-3721 | TBK DVR のRCE | 1年 | 31.4万件 |
| CVE-2016-20016 | MVPower DVR のRCE | 9年 | 27.9万件 |
| CVE-2014-6271 | Shellshock | 11年 | 21.2万件 |
| CVE-2017-9841 | PHPUnitのRCE | 8年 | 14万件 |
| CVE-2019-9082 | ThinkPHPのRCE | 6年 | 13.8万件 |
| CVE-2023-1389 | TP-LinkのRCE | 2年 | 13.6万件 |
| CVE-2021-36260 | HikvisionのRCE | 4年 | 11.9万件 |
日本国内の実態と対策
GreyNoise社が観測した攻撃は、インターネット全体に届いています。国内の資料からも、エッジデバイスが狙われ続けていることが分かります。
数字が示す日本国内の現実
IPA(情報処理推進機構)は2025年10月に、注意喚起「VPN機器等に対するORB(Operational Relay Box)化を伴うネットワーク貫通型攻撃のおそれについて」を出しました。VPN機器などで深刻な脆弱性が相次ぎ、実際に攻撃に悪用された事例も確認されています。この注意喚起は、IPAの「情報セキュリティ10大脅威2026」の解説書でも取り上げています。
JPCERT/CCは、Internet Week 2025 の資料「狙われ続けるエッジデバイス」で、ファイアウォールやSSL-VPN機器、ロードバランサーなどの脆弱性の悪用が依然として多いと報告しています。2025年に出したエッジデバイスの注意喚起とCyberNewsFlashは11件で、Ivanti、Fortinet、ASUS、SonicWall、Citrix、Cisco、WatchGuardの製品が対象でした。
被害の側からも同じ傾向が見えます。警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」では、2025年のランサムウェアの被害で感染経路の回答があった92件のうち、VPN機器が61件、リモートデスクトップが19件で、合わせて87%でした。
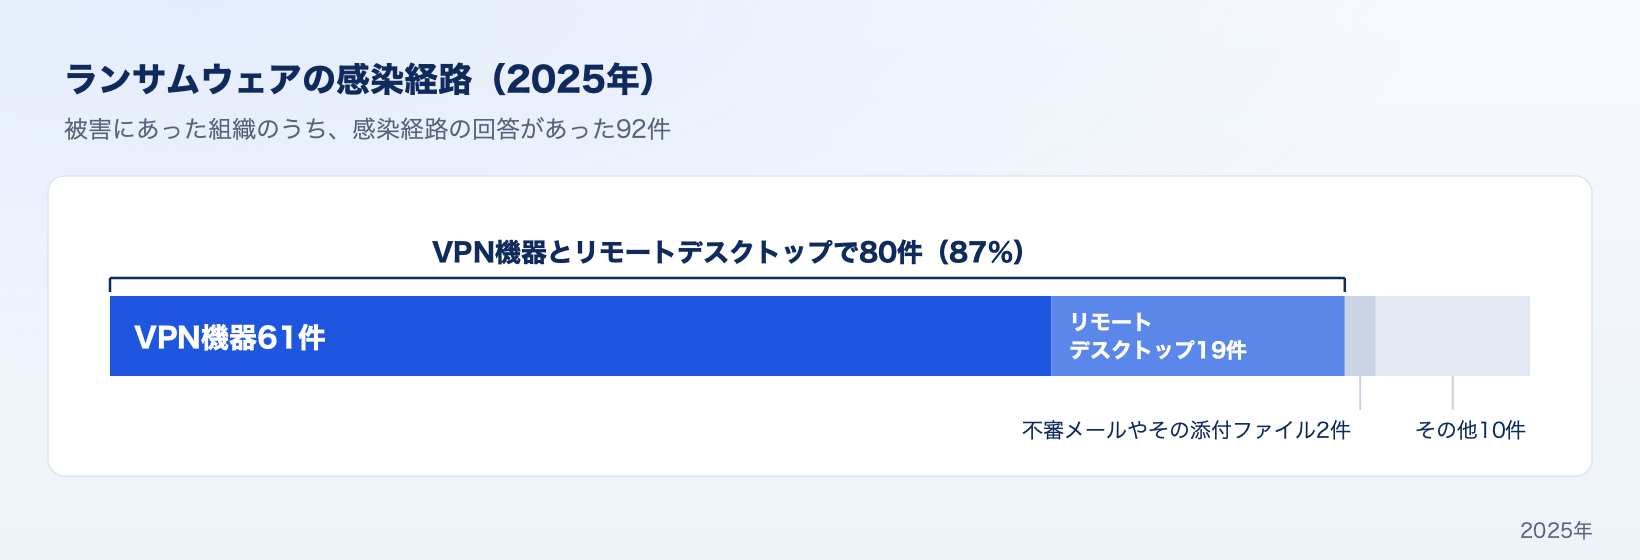
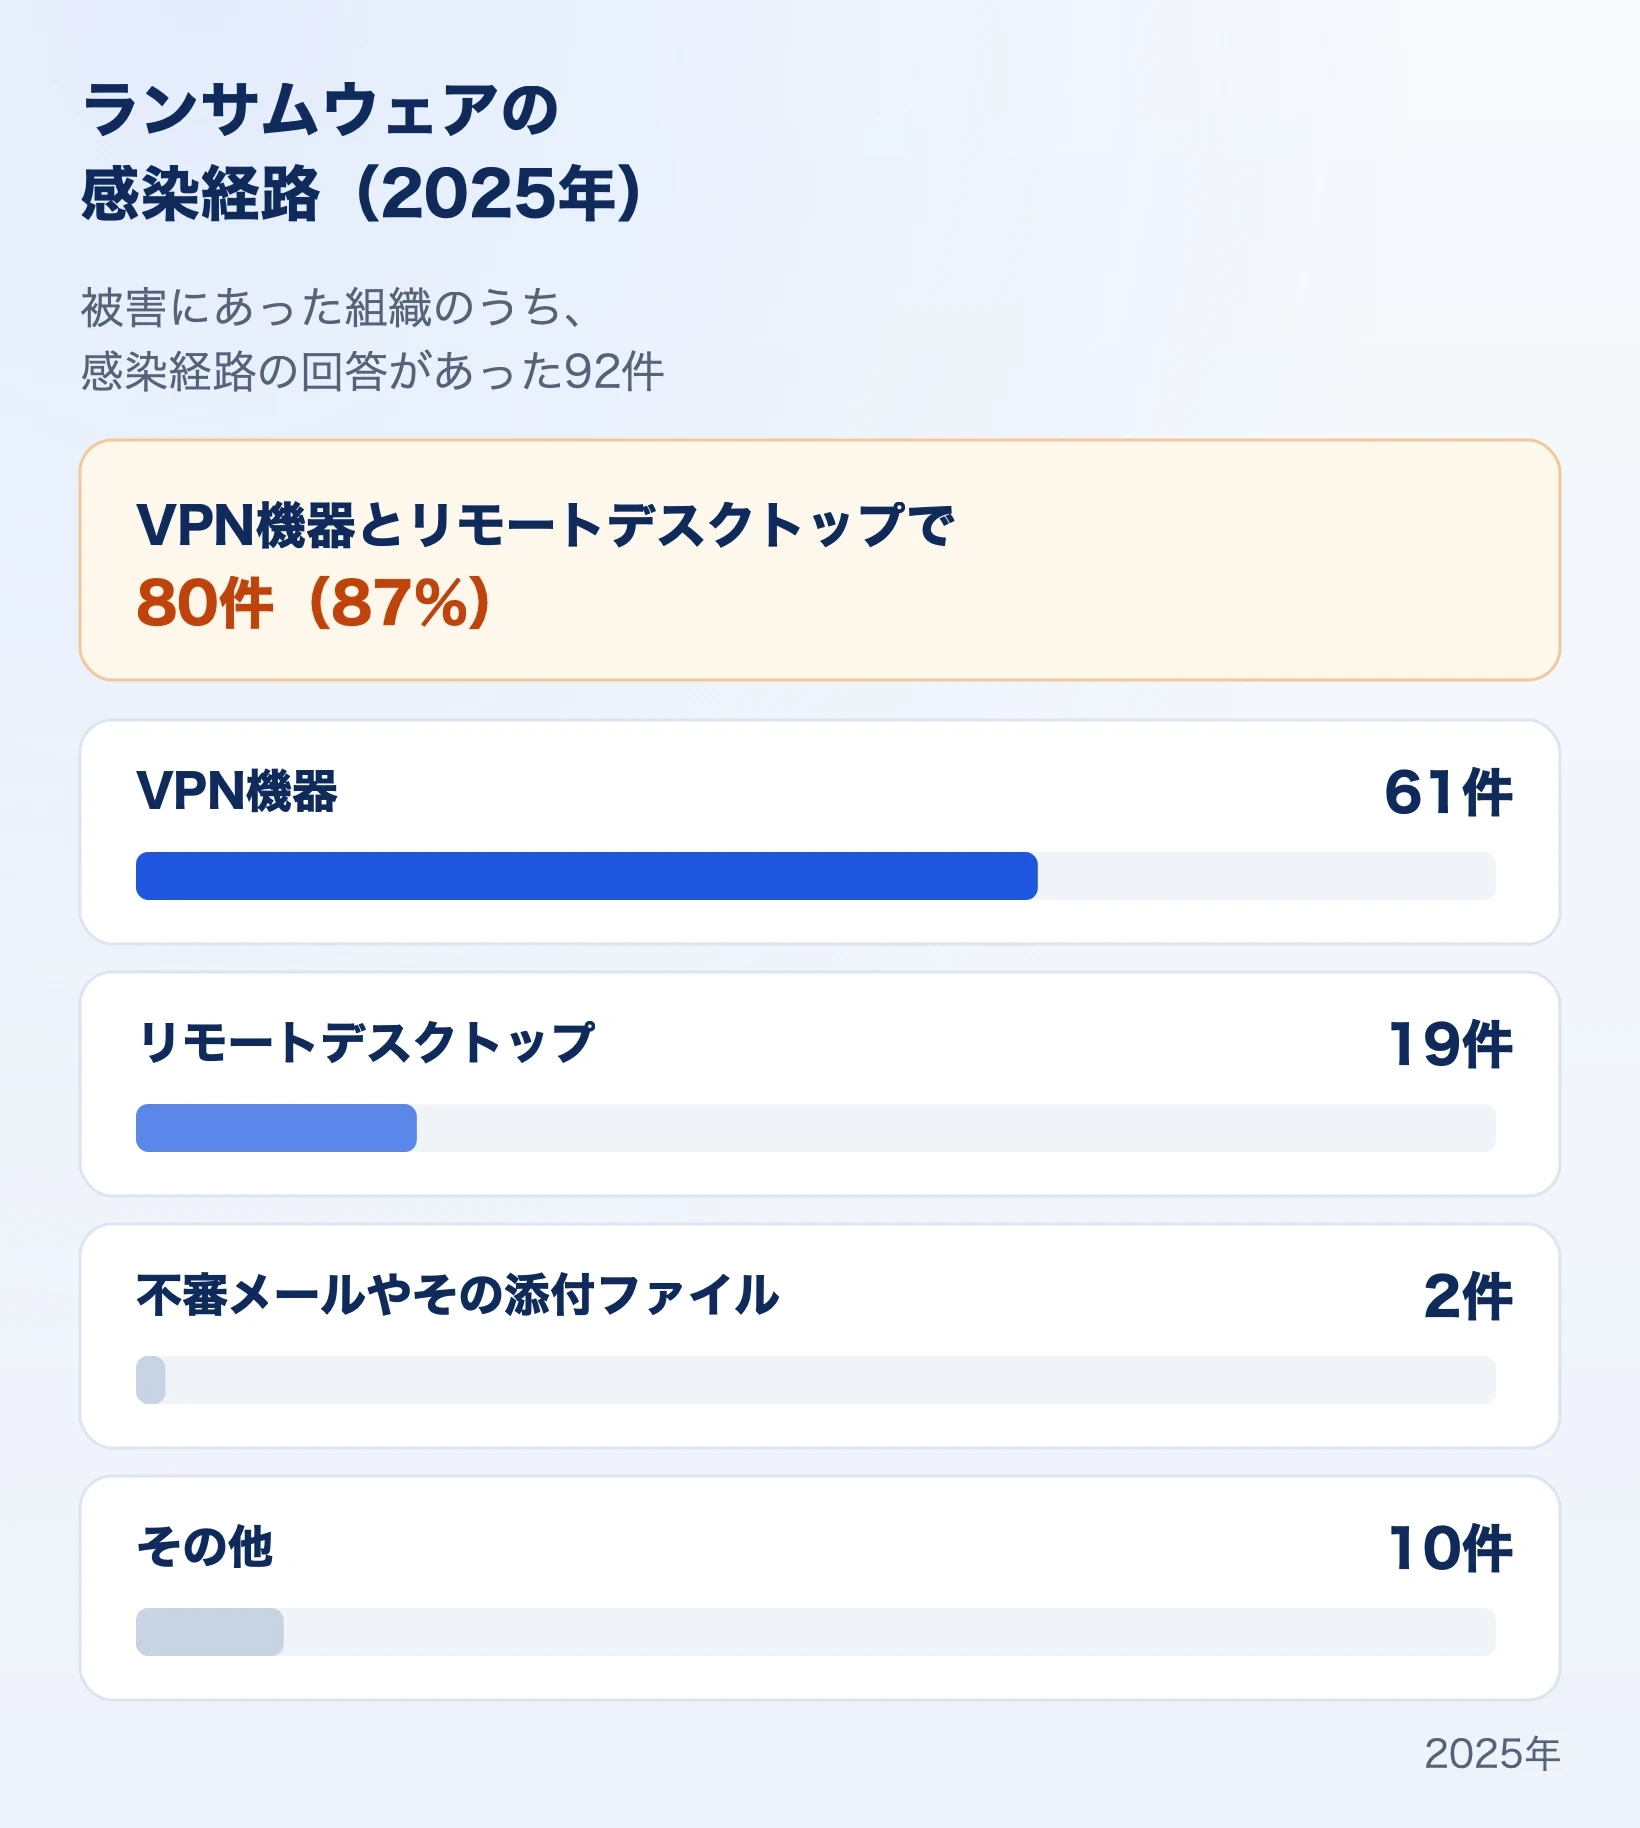
リモートデスクトップは機器ではありませんが、どちらもインターネットから組織のネットワークへ入る入口です。
なぜエッジデバイスの侵害はこれほど危険なのか
JPCERT/CCの同じ資料は、エッジデバイスの侵害が危険な理由を挙げています。大きく3つです。
MFAまで突破される恐れがある
Webサーバーへの侵入なら、そのあとの認証情報の窃取や権限の昇格のどこかで検知できます。エッジデバイスは最初の入口になるうえ、侵害のときに認証情報を盗まれることが多く、MFAなどの認証の保護まで突破される恐れがあります。
内部から見えていない機器がある
インターネットに公開された機器の状態は、外部の検索サービスで誰からでも見えます。一方で、保守ベンダーが使っていたVPN製品や現場が管理していた機器は、組織の管理部門から見えていないことが多くあります。メーカーから脆弱性の情報が届かず、対策から漏れる機器もあります。
パッチの前に取られたものは残る
パッチを当てる前に盗まれた認証情報や、置かれたバックドアは、あとから悪用されることがあります。別の攻撃グループに渡って使われる場合もあり、パッチを当てるだけでは防げません。
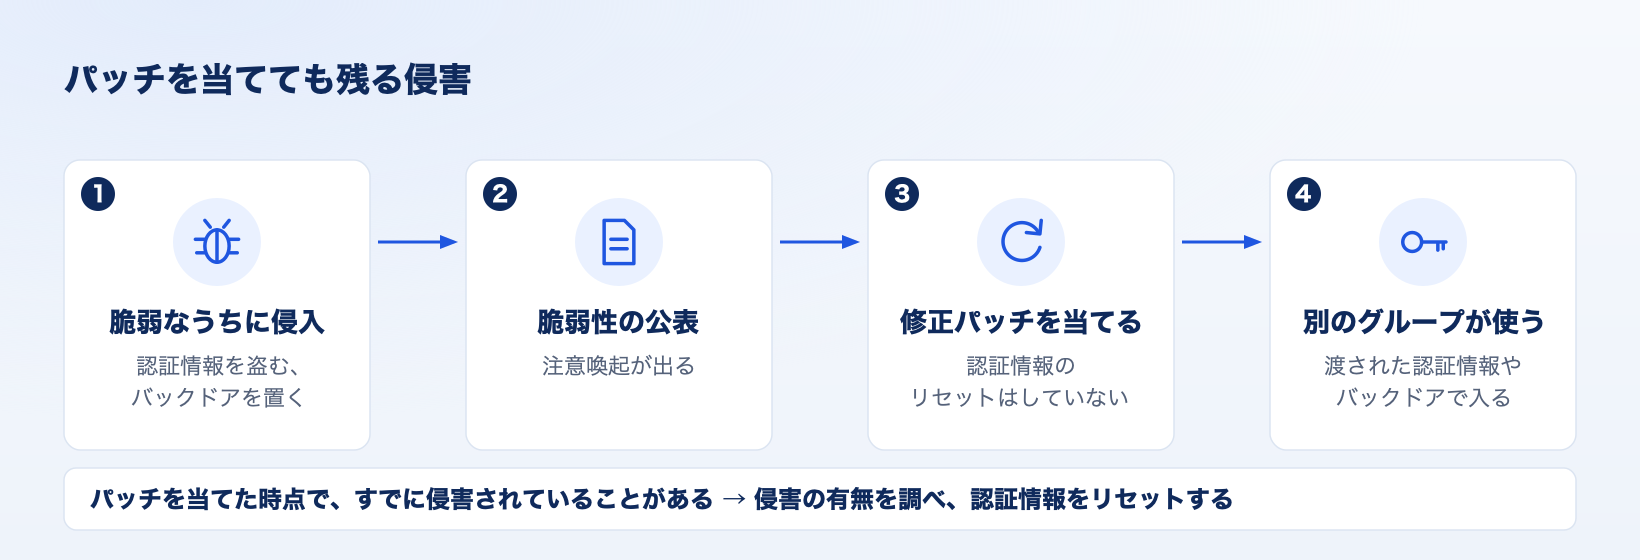
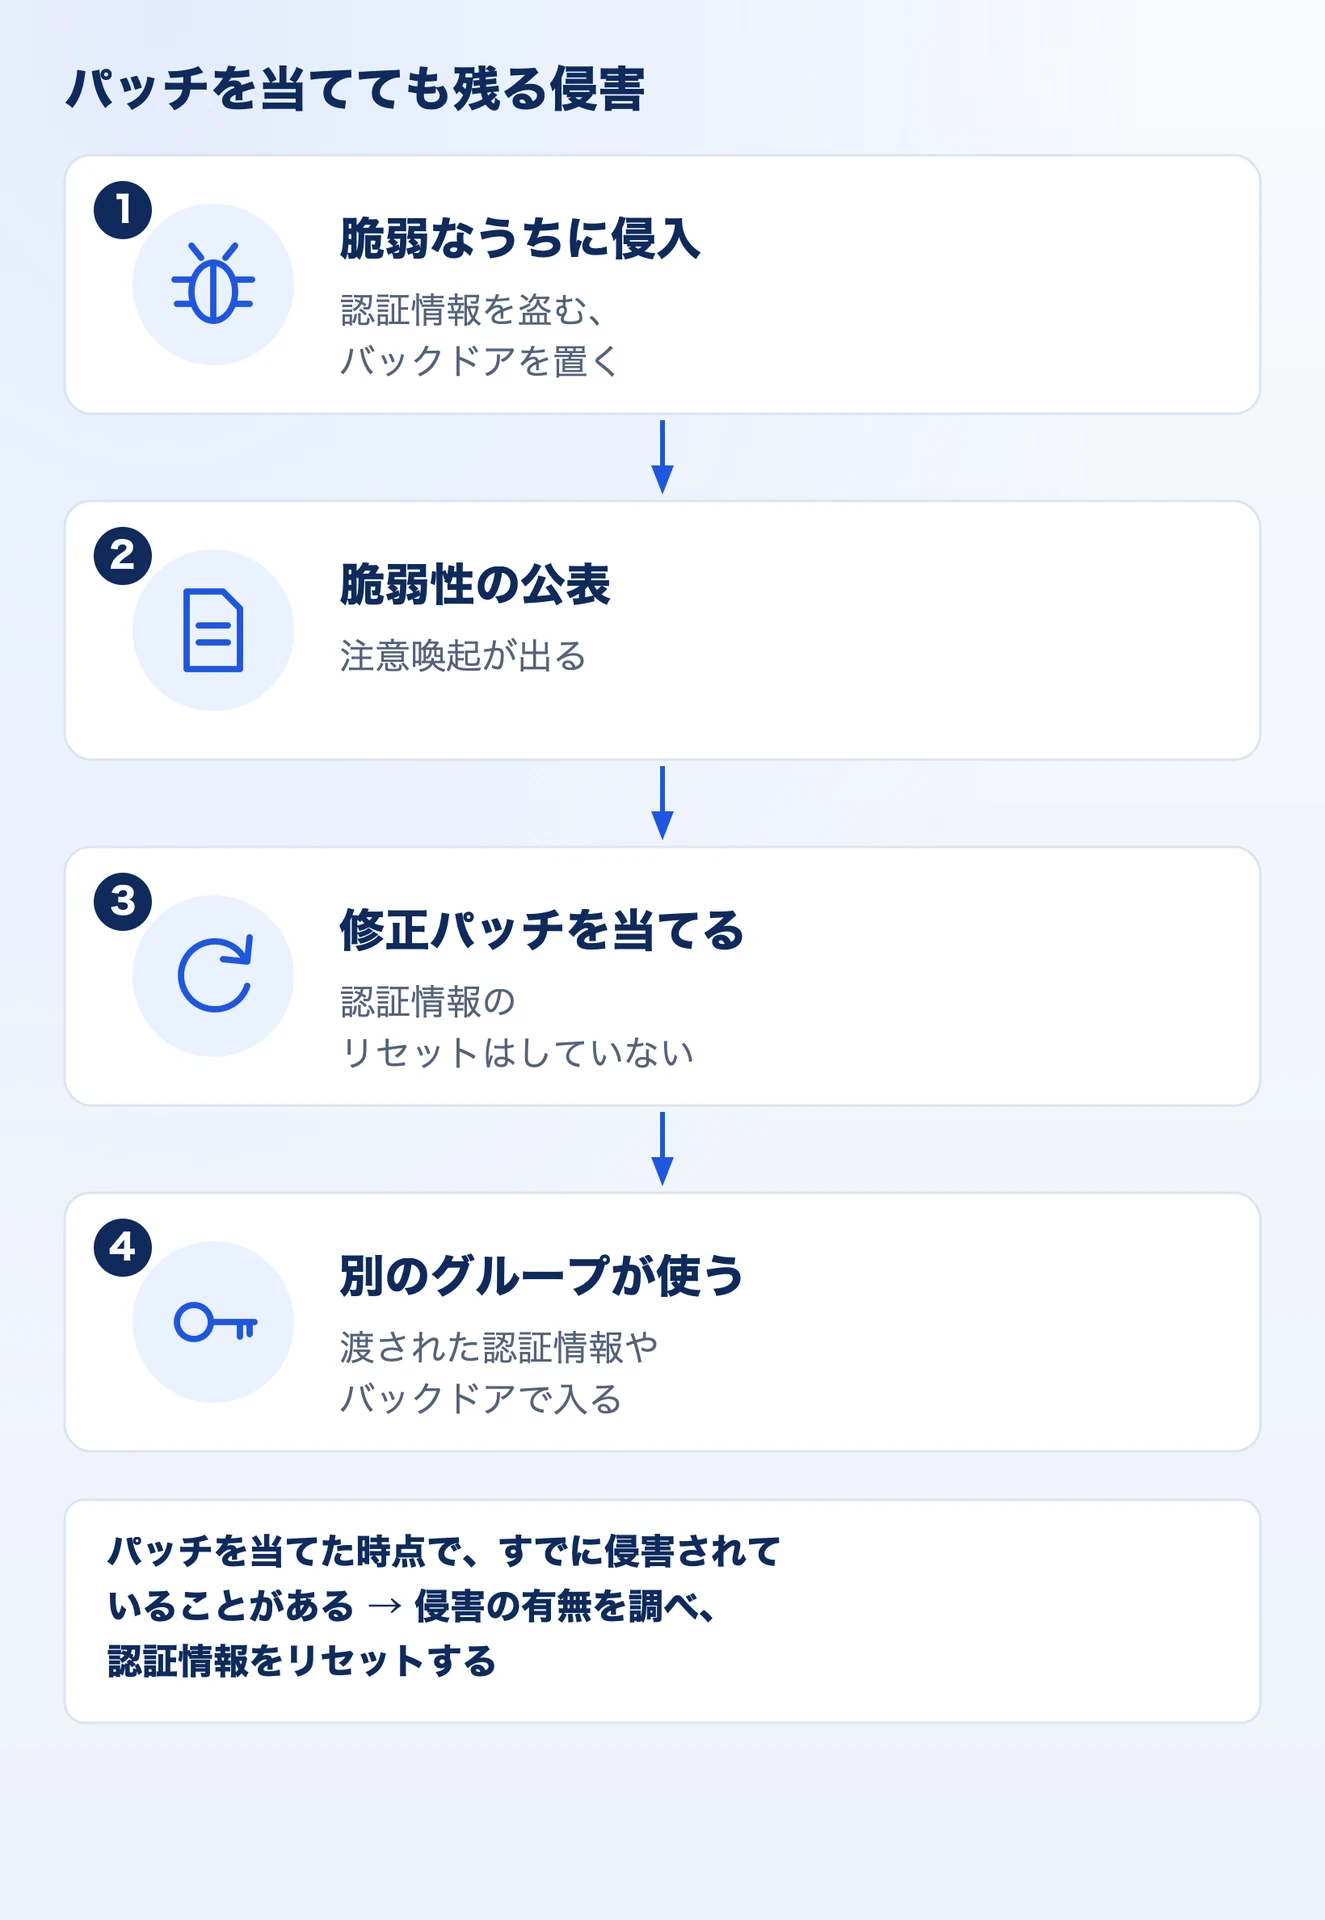
このため、目立った異常がなくても侵害の有無を調べ、侵害が見つかれば認証情報のリセットやマルウェアの削除まで行います。調べられるように、ログを機器の外に保全しておくことも欠かせません。
組織として取り組むべき対策
2025年2月に日本を含む10か国のサイバーセキュリティ当局が出した「エッジデバイスのための緩和戦略:幹部向けガイド」(日本語の仮訳)は、エッジデバイスを守るための戦略を7つにまとめています。
| 戦略 | 内容 |
|---|---|
| エッジを知る | ネットワークの周辺がどこにあるかを把握し、そこにある機器を監査する。サポートが終了した機器を特定し、取り外して交換する |
| セキュア・バイ・デザイン機器を調達する | 設計の段階から安全を考えるメーカーの機器を選び、調達の条件に製品のセキュリティを入れる。日本のJC-STARのラベルのような認証を持つ製品を選ぶことも役立つ |
| セキュリティ強化のガイダンス、更新及びパッチを適用する | メーカーの強化ガイダンスを確かめて実装し、パッチと更新を速やかに当てる |
| 強力な認証を実装する | IDとアクセスの管理を固め、エッジデバイス全体にフィッシングに強いMFAを入れる |
| 不要な機能とポートを無効にする | 使っていない機能とポートを定期的に監査し、無効にする |
| 管理インターフェイスを安全にする | 管理画面にインターネットから直接アクセスできないようにする |
| 脅威検出のための監視を一元化する | ログを一か所に集めて見えるようにし、イベントログのバックアップも取る |
侵入されたあとの被害を小さくする対策も欠かせません。JPCERT/CCは、境界で破られても攻撃者が動きにくい環境づくりとして、ネットワークの分割、管理者権限の管理、ADの監査機能などの基本的な対策を挙げています。
レポートが勧める対策
GreyNoise社のレポートは、時期を分けて対策を勧めています。
| 時期 | 対策 | レポートが挙げる理由 |
|---|---|---|
| 今すぐ | すべてのエッジデバイスでMFAを必須にする | パスワードスプレー攻撃は、エッジの認証を直接狙う |
| 今すぐ | AI・LLMの基盤の公開状況を調べる | 公開されたOllamaのサーバーは世界で17万5,000台あり、探りはすでに始まっている |
| 今すぐ | エッジデバイスのファームウェアが新しいかを見直す | 米国CISAの指令(BOD 26-02)が、機器のライフサイクルの管理を求めている |
| 90日以内 | 振る舞いの検知を検討する | 評判で止めるブロックは、RCEの52%を逃す |
| 90日以内 | ASを単位に止める手順を作る | 攻撃キャンペーンが一部のネットワークに集中するので、素早く対応できる |
| 180日以内 | レジデンシャルプロキシの検知を検討する | ボットネットの規模が大きくなり、従来の対策が追いつかなくなる |
| 180日以内 | JA4・JA4Hのフィンガープリントを取り入れる | 数千のIPを、対応できるまとまりに束ねられる |
90日以内と180日以内の4つは、この記事の「攻撃が集中したところ」と「従来の防御が届きにくいところ」で見た結果に対応しています。
まとめ
GreyNoise社の観測では、VPN機器やルーターなどのエッジデバイスに攻撃が集中し、その一部は評判や地域で止める防御が届きにくい送信元から来ていました。国内でも、ランサムウェアの感染経路の多くはVPN機器とリモートデスクトップです。まずは自組織のエッジデバイスをすべて把握し、ログを機器の外に保全し、管理画面をインターネットから切り離すところから始められます。
レポートの全文は、GreyNoise社の紹介ページから入手できます(英語。入力フォームのあとに配布)。GreyNoiseの観測の仕組みや、IPごとの判定の使い方は、製品ページにまとめています。
 製品ページGreyNoise|無差別スキャンを見分ける脅威インテリジェンスセンサーで観測する仕組み、IPごとの判定、プランとモジュールの選び方、無償で試せる範囲をまとめています。
エッジデバイスの監視や、GreyNoiseの使い方のご相談は、お気軽にお問合せください。