レジデンシャルプロキシとは何か
不正アクセスの調査をしていると、接続元のIPアドレスが国内の一般的な家庭用回線だった、という場面に出会うことがあります。地域で絞り込んでも、IPアドレスごとの回数制限をかけても素通りしてくる。調べても契約者は事件と無関係で、端末がマルウェアに感染していただけだった。
こうした通信の背後にあるのが、レジデンシャルプロキシと呼ばれる仕組みです。プロキシは利用者に代わって通信を中継する仕組みですが、レジデンシャルプロキシはその中継地点としてインターネットサービスプロバイダが一般家庭に割り当てたIPアドレスを使います。事業者はこうした家庭の回線を大量に集めて「IPプール」を作り、顧客に貸し出します。顧客は国や都市、通信事業者まで指定して出口を選べます。選ばれた家庭の回線を通って通信が出ていくので、アクセスされた側からは、その家庭からの普通のアクセスにしか見えません。
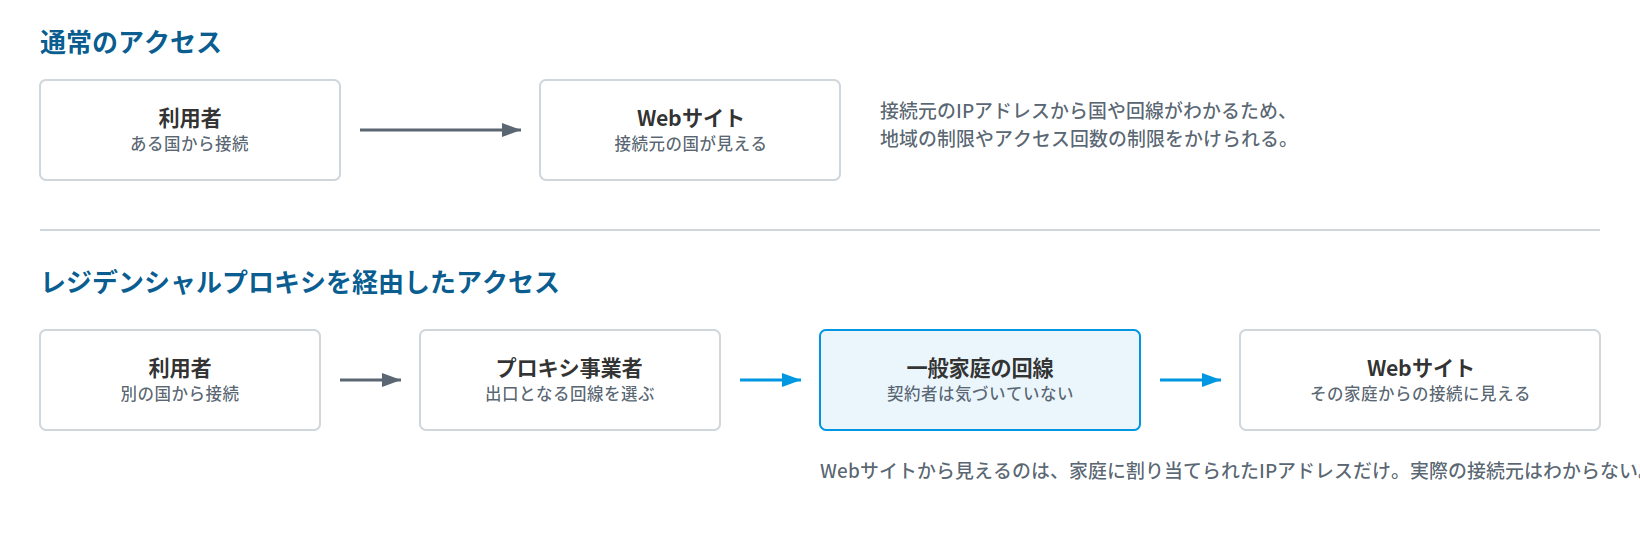
レジデンシャルプロキシを経由した通信の流れ
正当な使いみちもあります。広告が各国で正しく表示されているかの確認や、地域ごとの表示を検証する作業では、実際にその地域の回線から見る必要があります。技術そのものは中立で、使う側の目的によって性質が変わります。
接続元を隠す手段はほかにもありますが、防御する側から見た厄介さは大きく異なります。違いはIPアドレスの出どころにあります。
| 項目 | データセンタープロキシ・VPN | レジデンシャルプロキシ | モバイルプロキシ |
|---|---|---|---|
| IPアドレスの出どころ | 事業者が保有・借用しているサーバー | ISPが一般家庭に割り当てた回線 | 携帯キャリアの回線 |
| 見分けやすさ | 比較的容易。データセンターのIPアドレス帯は公開されている | 困難。一般の利用者と同じIPアドレス帯にいる | 困難。多数の利用者が同じIPアドレスを共有している |
| よく使われる用途 | 地域制限の回避、単純な自動収集 | アカウントの乗っ取り、大量登録、買い占め、回数制限の回避 | アカウントの乗っ取り、短時間での切り替えによる追跡の妨害 |
| まとめて遮断したときの影響 | 小さい | 大きい。実在する利用者を巻き込む | 大きい。多数の正規利用者を巻き込む |
データセンターのIPアドレスは、そこに人が住んでいるわけではないので、まとめて遮断しても実害は限られます。レジデンシャルプロキシはそうはいきません。そのIPアドレスの向こうには実在の契約者がいて、多くの場合は何も知らずに使われています。
Torも接続元を隠す仕組みですが、出口ノードの一覧が公開されているため、Tor経由かどうかは判定できます。判定できるからこそ、通す・通さないを決められます。レジデンシャルプロキシにはそうした公開された一覧がありません。出口は実在する家庭の回線で、しかも日ごとに入れ替わります。「見分けがつかない」ことが、この仕組みの本質的な難しさです。
この仕組みそのものを別の角度から確認したい場合は、IPインテリジェンスを提供するIPinfo社が図解つきの解説を公開しています。英語ですが、VPNとの違いや、なぜ従来の検知をすり抜けるのかが簡潔にまとまっています。
誰の回線が、どうやって集められているのか
数百万のIPアドレスを集めるには、それだけの数の回線を確保する必要があります。調達の経路は大きく4つあり、本人が承知しているものから、まったく関知していないものまで幅があります。
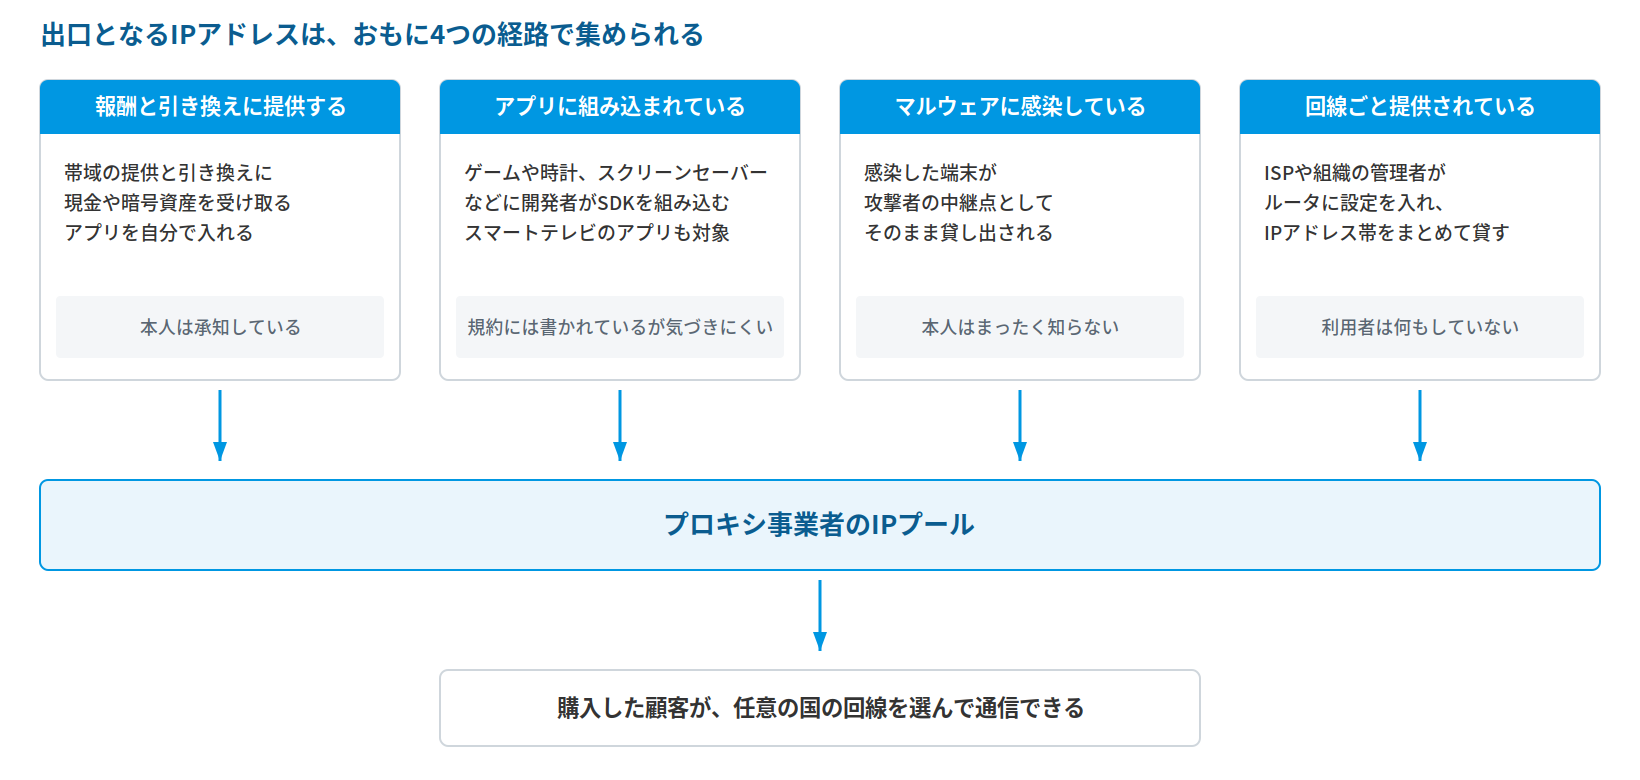
出口となるIPアドレスの調達経路
端末に入り込む3つの経路
ひとつは、報酬と引き換えに提供される形です。「使っていない帯域を提供すると報酬が得られる」と案内するアプリがあり、利用者は自分でインストールし、規約にも同意しています。ただし、自分の回線から他人がどこに接続するのかまでは知りようがありません。報酬は月に数百円から千円程度です。
より多いのが、アプリに組み込まれる形です。開発者が収益化の手段として、プロキシ機能を持つSDKを自分のアプリに組み込みます。利用者から見れば普通のゲームや時計、スクリーンセーバーですが、動作している間ずっと、その端末が他人の通信の出口になります。
2026年6月、この問題が思わぬ場所で見つかりました。スマートテレビです。匿名化インフラの観測を専門とし、どのIPアドレスがどの事業者のプールに入っているかを日々追跡しているSpur社が、LGとサムスンのテレビ向けアプリ6,038本を解析したところ、2,058本にプロキシ機能のSDKが含まれていました。LGのwebOS向けでは42.5%、サムスンのTizen向けでは26.9%です。内容は熱帯魚のスクリーンセーバー、時計、ソリティア、子犬の動画といったものでした。テレビは設定を細かく確認する機会がほとんどなく、買って電源を入れたまま何年も使う機器です。この調査を受けてLGは、該当する機能を削除するよう開発者に求め、応じない場合はアプリを停止する方針を示しています。
3つめは、マルウェアに感染した端末がそのまま中継点として貸し出される形です。この場合、契約者はまったく関知していません。同意も報酬もありません。国内では2022年の時点で、クレジットカードの不正利用を追跡したところ、アクセス元が国内のIPアドレスで、その契約者は事件と無関係だった、という事例が報告されています。実行犯は海外にいながら、国内の感染端末を経由することで国内からのアクセスに見せかけていました。
ネットワークごと貸し出される
端末に何かを入れる必要すらない経路もあります。ISPや大学、企業のネットワーク管理者が境界のルータに設定を追加し、そのネットワークが持つIPアドレス帯をまとめて貸し出す形です。設定はルータの中にあり、利用者の端末には痕跡が残りません。端末のセキュリティ対策ソフトでは見つけようがなく、そのネットワークを使う人は、自分のIPアドレスが商用サービスとして売られていることを知る手立てがありません。
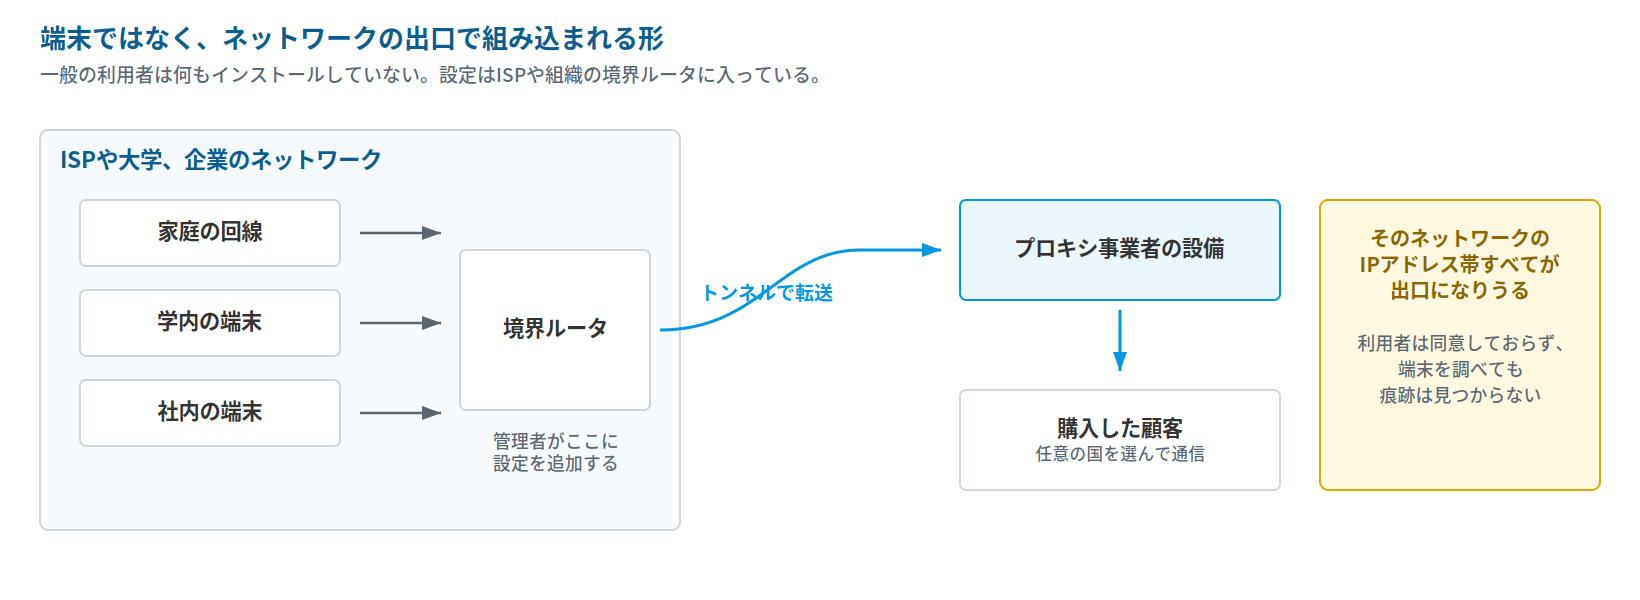
ネットワークの出口で組み込まれる形
Spurは2026年8月、この方式の実例として、ある大学が公開しているIPアドレス帯の調査結果を公表しました。プロキシ事業者から購入した接続を約8万回試したところ、その約21%がその大学のIPアドレスから出ていき、大学が外部に公開している224個のサブネットすべてで出口が観測されたとしています。公開していない範囲からは1件も出ていません。個々の端末が感染しているのではなく、ネットワークの境界で意図的に設定されていることを示す結果です。
この方式は「静的ISPプロキシ」「固定レジデンシャルプロキシ」といった名前で販売されています。IPアドレスが変わらず、大学や企業として登録されたIPアドレス帯から出ていくため、受け取る側の信頼度が高い。買う側にとっては、それが価値になります。
何に悪用されているのか
防御側が使っている手段のうち、IPアドレスを起点にしたものがまとめて効かなくなります。国内向けのサービスで海外からのアクセスを制限していても、攻撃者は国内の家庭回線を出口に選ぶだけで通過できます。地域の情報としては正確に日本と判定されるので、判定そのものは間違っていません。判定は正しいのに、守りたかったものが守れていないという状態になります。
ログインの失敗回数やアカウント作成の回数をIPアドレスごとに制限する対策も、数百万のIPアドレスを自由に選べる相手には効きません。1つのIPアドレスからは2回か3回しか試行しないので、どのIPアドレスも上限に触れず、合計では膨大な回数になります。流出した認証情報を大量に試す攻撃でこの手口が使われるため、米連邦捜査局も注意を呼びかけています。インシデントのあとでログを追っても、出てくるのは無関係な家庭のIPアドレスで、「誰が」に到達する道筋がIPアドレスのところで切れます。
実際の悪用は、金銭に直結するものから国家が関与するものまで広がっています。
- アカウントの乗っ取りと大量作成:作られた偽アカウントは、なりすましや広告の水増し、世論の操作に使われます
- 買い占めとスクレイピング:1人あたりの購入数を制限しても、多数の家庭のIPアドレスから別々の購入者として注文されると区別がつきません。ある小売事業者の事例では、買い占めに100を超える匿名化サービスが関与していました
- なりすまし就労:国内在住として応募し、実際には別の国から業務にあたる事例です。ある医療保険会社では、位置情報の確認によって採用過程の826名と面接段階の17名を対象から外したとされています
2026年1月、Googleが大規模なプロキシネットワークの停止措置を取りました。その調査によれば、2026年1月のわずか7日間に、550を超える脅威グループが同じネットワークの出口を使って活動を隠していたとされています。中国、北朝鮮、イラン、ロシアの関係組織が含まれ、企業のクラウド環境への侵入やパスワードの総当たり攻撃に使われていました。独立したブランドに見える13のプロキシ・VPNサービスが、同一の運営者の管理下にあったことも明らかになっています。
ただし、この措置で問題が解決したわけではありません。Google自身が、同じ端末が複数の事業者のプールに重複して組み込まれていること、この業界が急速に拡大していることを指摘しています。1つのネットワークが止まっても、出口として使われる家庭の回線は残ります。
回線を提供してしまう側のリスク
自分のIPアドレスから他人が不正な通信をすれば、そのIPアドレスの評価が下がります。ある日から通販サイトで毎回画像認証を求められるようになった、アカウントが作れなくなった、といった形で表れます。原因が自分の回線にあるとは思い至らないので、対処のしようがありません。
より深刻なのは、制御できない通信が自宅のネットワークを通過していることです。同じネットワークには、ルータ、プリンタ、ネットワークカメラ、NAS、家族のパソコンが接続されています。プロキシ事業者の多くは内部向けの通信を遮断する仕組みを持っていると説明していますが、その仕組みが実装されていない、あるいは回避される事例も報告されており、実際にこの経路を使って家庭内の機器へ到達しようとしたマルウェアも確認されています。
ネットワークの境界で組み込まれている場合、影響は1つの回線にとどまりません。その組織が使うIPアドレス帯全体が対象になり、所属する人たちは自分では何もしていないのに、外部のサービスから不審な接続元として扱われます。組織の側には、公開しているIPアドレス帯の登録情報に関する責任や、利用者に対する契約上の責任もあります。管理を外部に委託していて中身を見ていない場合、気づく機会自体がありません。
実際のIPアドレスを120日追ってみた
ここまでは仕組みの話です。個々のIPアドレスが実際にどう動いているのかを確かめるため、IPインテリジェンス製品のSpurで日付を指定した照会を行い、2026年5月24日から9月20日までの120日について、1日ずつ次の情報を取得しました。
- その日、そのIPアドレスがどのプロキシ事業者のプールに入っていたか
- そのIPアドレスの背後に何台の端末が観測されていたか
- どのようなリスクが観測されていたか
対象は5つです。国内のISPが提供する家庭向け回線が3つ、海外のISPの家庭向け回線が1つ、比較のためにデータセンターにあるVPNの出口が1つです。
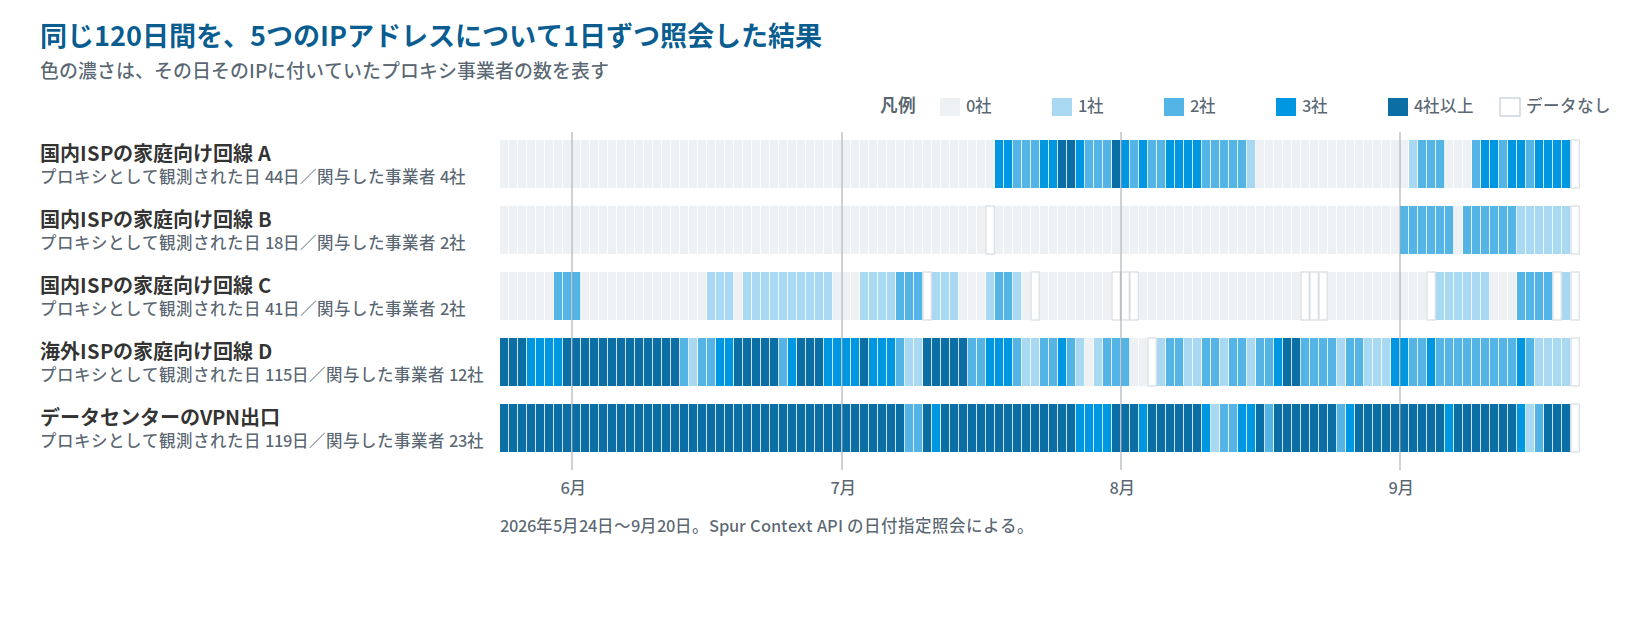
5つのIPアドレスの120日間。色が濃いほど、その日そのIPアドレスに付いていたプロキシ事業者の数が多い
国内の3つは、いずれも断続的でした。120日のうちプロキシ事業者のプールに入っていた日は、それぞれ44日、41日、18日です。残りの日は、データとしては存在しているのにプロキシ事業者のタグが付いていません。海外の1つは様子が違い、120日のうち115日で観測されていました。常時貸し出されている回線と、断続的に使われる回線があるということです。ある日の観測をもとにIPアドレスをブロックリストに入れると、翌日には無関係な利用者を弾いている可能性があります。逆に、リストになかったからといって安全とは限りません。
貸し出し先も固定ではありません。国内の1つは、120日のあいだに4つの事業者のプールを渡り歩いていました。43日、31日、23日、14日と、それぞれ別の期間に現れています。海外の1つでは12事業者、多い日には7事業者のタグが同時に付いていました。1つの回線が複数の事業者に同時に貸し出されている状態も珍しくありません。事業者間で在庫が融通され、再販されているためです。ある大手事業者の情報には、そのプールを再販している事業者が19社記載されていました。特定の事業者を名指しで遮断する対策が成り立ちにくいのは、このためです。
比較対象にしたデータセンターのVPN出口は、まったく違う動きでした。120日のうち119日で観測され、途切れがありません。インフラの種別も接続先のVPNサービス名も、120日間まったく変わりませんでした。こちらは静的なリストで扱えます。性質が安定しているので、一度判定すればしばらく有効です。同じ「匿名化されたIPアドレス」でも、家庭の回線とデータセンターの出口では、必要な対策がまったく違うということが、この対比から見て取れます。
IPアドレスのブロックリストが機能しない理由
匿名化されたIPアドレスの一覧を入手して遮断する、という対策がまず思い浮かびます。データセンターのIPアドレスであれば、この方法は有効です。しかしレジデンシャルプロキシでは、前節で見たとおり、リストを作った時点から古くなっていきます。個々のIPアドレスだけでなく、事業者のプール全体でも同じことが起きています。
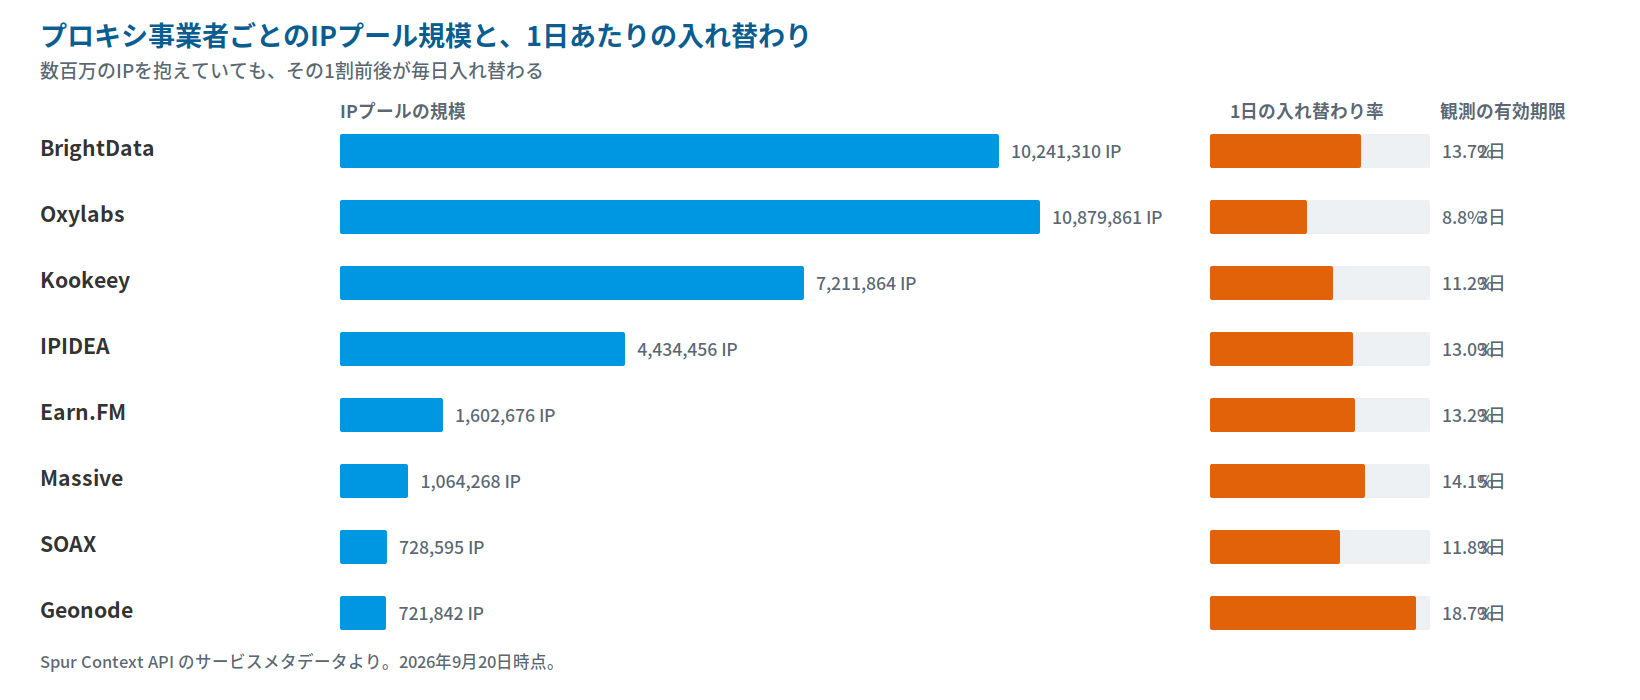
主要なプロキシ事業者のIPプール規模と、1日あたりの入れ替わり率
大手では1,000万を超えるIPアドレスを抱えていますが、そのうち1割前後が毎日入れ替わります。観測情報の有効期限も2日から5日程度と設定されています。先月集めたIPアドレスの一覧は、今月にはほとんど当たりません。2022年の国内の調査でも、収集したIPアドレスの半数は1日しか観測されなかったと報告されています。4年前も今も、この性質は変わっていません。
レジデンシャルプロキシのIPアドレスは、実在の契約者のものです。遮断すれば、その契約者が本当に使いたいときにも使えなくなります。集合住宅でひとつの回線を共有している環境や、携帯回線のように多数の利用者が同じIPアドレスを共有している環境では、影響はさらに広がります。
2022年の国内の調査では、不正が起きた取引をすべて照合したところ、不正の97%は検出できたものの、検出したもののうち実際に不正だったのは3.2%にとどまったと報告されています。IPアドレスが一致したというだけでは、判断材料として足りません。同じ調査で、通信が起きた時刻と観測された時刻の差を1日以内に絞り込むと、的中率は47.1%まで上がったとされています。情報の鮮度が、そのまま精度に効いています。
IPインテリジェンスを提供する側も、この点には注意を促しています。MaxMindは、自社のデータで信頼度が最も低い値になっているIPアドレスについて、CGNATやモバイル網のように多数の利用者が共有している回線である可能性が高いため、遮断の判断には使わないよう案内しています。データが「プロキシである」と言っていても、そのまま止めてよいとは限りません。
対策をどう組み立てるか
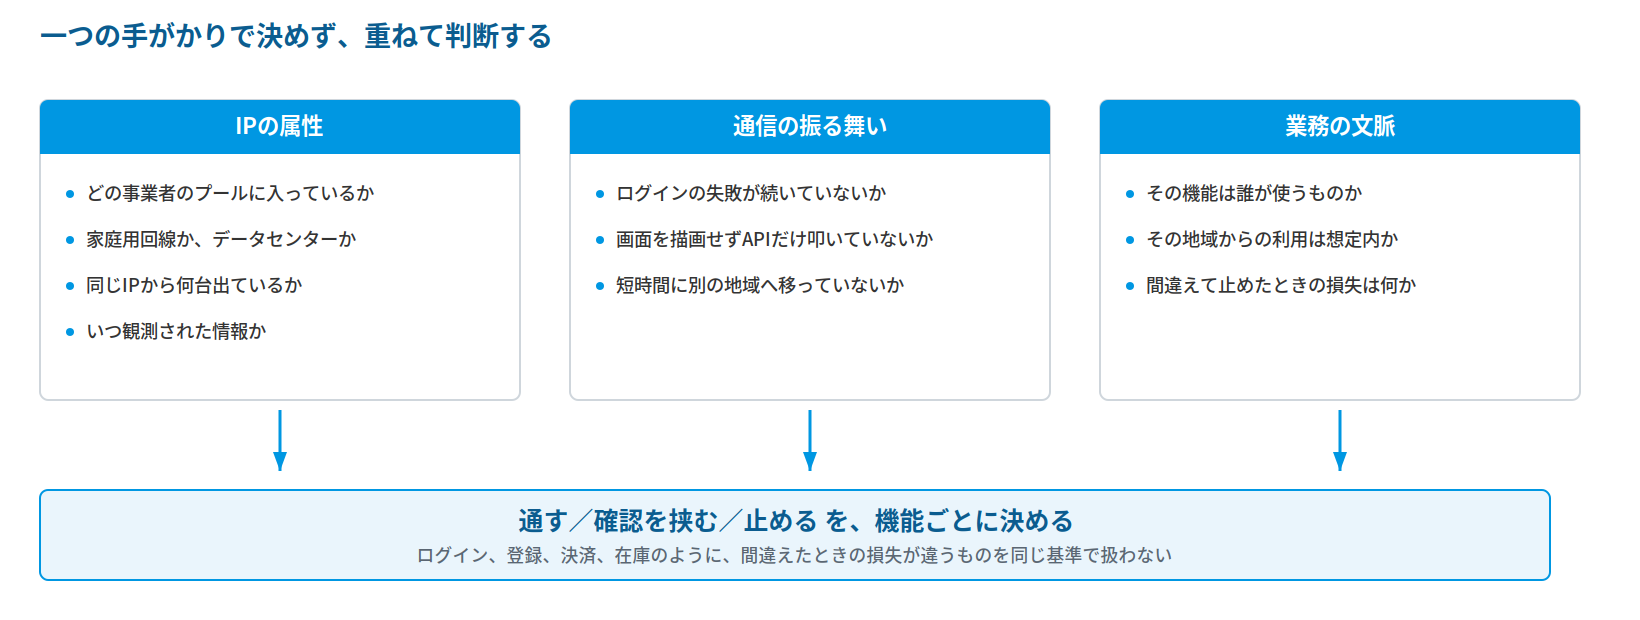
判断に使う手がかりの重ね方
IPアドレスの属性は出発点であって、結論ではありません。そのIPアドレスが今どういう状態にあるのかという情報に、通信そのものの振る舞いと、自社の業務上の文脈を重ねて判断するのが基本になります。いつ時点の観測なのかがわからない一覧は、当たっているのか外れているのかを検証できないため、情報の鮮度も判断材料に入れておくのが望ましいところです。
そのうえで、自社のどの機能が狙われると困るのかを分けて考えます。ログイン、新規登録、決済、在庫の確保、APIといった機能は、間違えて止めたときの損失も、通されたときの損失も違います。同じ基準で扱う必要はありません。自社の検証チームが承認された環境から接続している場合など、例外として扱うものを先に決めておくと、運用が楽になります。
遮断は最後の手段に置く考え方が一般的です。手前に、追加の認証を求める、確認の画面を出す、回数の上限を厳しくするといった段階を挟む方法があります。正規の利用者であれば通過でき、自動化された処理には負担になる程度の確認です。多要素認証や、流出した認証情報の照合といった認証まわりの基本的な対策は、接続元がどこであっても効くので、先に固めておく価値があります。
導入したあとは、正規の利用者をどれだけ止めてしまっているかを測っておきたいところです。測らずに基準を厳しくしていくと、気づかないうちに正規の利用者を減らしていることがあります。いきなり遮断せず、一定期間は監視だけを行って、自社の環境にどの程度の匿名化通信が来ているのかを把握してから判断する進め方もあります。
2026年1月のGoogleの措置では、プロキシ運営者が使える端末が数百万台規模で減ったとされています。大きな成果ですが、同じ報告の中で、この業界が急速に拡大していること、事業者間で出口の重複が大きいことも指摘されています。1つの事業者が止まっても、同じ端末が別の事業者のプールに入っているのが実情です。今回120日を追ったIPアドレスが4つの事業者を渡り歩いていたのも、同じ話です。
特定の事業者やネットワークを止めることではなく、自社に来る通信をその都度判断できる状態を作ることが、現実的な落としどころになります。まずは自社のサービスにどれだけ匿名化された通信が来ているのかを把握するところから始めるのがよいと思います。把握できていない状態では、対策の要否も判断できません。
どのデータで判断するか
自社で匿名化インフラを観測し続けるのは現実的ではないので、実際にはIPインテリジェンスのデータを購入して使うことになります。選ぶときに見ておきたい点は3つです。
- レジデンシャルプロキシを個別に識別できるか。VPNやデータセンタープロキシの検知とは別の技術で、同じデータには含まれていないことがあります
- いつ観測された情報かがわかるか。最終観測日や有効期限が付いていないと、鮮度を判断できません
- 誤検知を抑える材料が付いてくるか。信頼度スコア、背後の端末数、共有回線かどうかといった情報があると、止めるかどうかの線を引けます
弊社で取り扱っている主な製品を、この観点で並べると次のようになります。
| 製品 | レジデンシャルプロキシまわりの特徴 | 向いている使い方 |
|---|---|---|
| Spur | 匿名化インフラの追跡に特化している。1つのIPアドレスに対して、どの事業者のプールに入っているかを事業者名で複数返し、背後の推定端末数、地理的な広がり、観測されたリスクまで含む。日付を指定した過去時点の照会にも対応する | 調査や分析まで踏み込む場合。この記事のデータもすべてSpurで取得している。どの事業者がいつ関与していたかを追える点は、他にない |
| IPinfo | レジデンシャルプロキシの検知を独立したデータセットとして提供し、事業者名・最終観測日・稼働していた日数の割合を返す。VPN・プロキシ・Tor・リレーの検知と組み合わせられる | 匿名化の種類をまとめて1回の照会で把握したい場合。レジデンシャルプロキシの深さではSpurに譲るが、地理情報やASNなど他のデータと同じAPIで揃う点が扱いやすい |
| MaxMind GeoIP2 | 2026年8月から、GeoIP Anonymous Plus にレジデンシャルプロキシのデータベースが加わった。匿名化の種類ごとに信頼度スコアを返し、共有回線を誤って止めないための指針も公開されている | すでにGeoIPやminFraudを組み込んでいる環境に、追加の判定材料として足す場合 |
どれを選んでも、データが返す「プロキシである」という判定を、そのまま遮断に直結させないという点は変わりません。前節までに見たとおり、そのIPアドレスの向こうには実在の利用者がいて、しかも日によって状態が変わります。データは判断の材料であって、判断そのものではありません。
どの製品が自社の用途に合うかは、守りたい機能と、判定を間違えたときの損失によって変わります。判断に迷う場合や、実際のログで試してみたい場合は、お問い合わせください。