

VirusTotal Enterprise
ファイル・IP・ドメイン等の悪性判定情報を含む、
Google製AI搭載の世界最大級脅威インテリジェンス

VirusTotal Enterprise の新規販売は終了しました。後継の製品として、VirusTotal Enterprise と Mandiant Advantage を統合したGoogle Threat Intelligenceを販売しています。VirusTotal Enterprise の機能は、すべて Google Threat Intelligence で使えます。既存のご契約や、Google Threat Intelligence への移行については、お問い合わせください。
VirusTotal Enterprise
ウイルストータル エンタープライズ
ファイル・IPアドレス・ドメイン・URLの悪性の判定と、その詳しい情報を提供する VirusTotal の有償版です。無償で使える機能に加えて、条件を組み合わせた高度な検索、ファイルのダウンロード、YARA ルールによる監視と過去のファイルの検索、関係を図で見るグラフなどが使えます。
NEWS & TOPICSVirusTotal関連情報
VirusTotal 概要
さまざまな脅威インテリジェンスを提供する、
無償・有償で利用することのできるGoogle Cloud社のソリューション
弊社アンカーテクノロジーズは、Google Cloudのセキュリティ製品・サービス(VirusTotal, Mandiant, Google Threat Intelligence, Google SecOps等)の正式販売パートナーである、Google Cloud SecOpsパートナーです。

VirusTotal(ウイルストータル)は、さまざまな脅威インテリジェンスを提供する、無償・有償で利用することのできるGoogle Cloud社のソリューションです。2004年のサービス開始から、世界中の利用者がアップロードしたファイルと、その解析の結果を蓄積しています。
VirusTotalにアップロードされたファイルは全て、有償の「VirusTotal Enterprise」契約者であれば誰でもダウンロード可能になります。また、契約ユーザーでなくともそのファイルの中身の一部はVirusTotal上で確認可能です。機微情報を含む可能性のあるファイルのアップロードにはご注意ください。
VirusTotalの主な特徴
VirusTotal は、世界最大級のクラウドソースの脅威インテリジェンスです。2026年6月時点で、次の実績があります。
-

2004年からマルウェアなどのデータを収集・蓄積
-
232の国・地域に、月間360万以上の利用者
-
毎日200万以上のファイル、600万以上のURLを新たに分析
-
500億以上のファイルを蓄積
-
60億以上のURL、50億以上のドメイン、1,700億以上の Passive DNS の解決履歴を蓄積
-
70以上のアンチウイルス、90以上のURLデータベース、30以上のサンドボックス、30以上のルール(YARA、Sigma、IDS)で多角的に評価※


※データソースの一覧は、次のページで確認できます。
バンドルライセンス(更新の参考)
VirusTotal Enterprise には、Basic、Professional、Professional+、Duet の4つのバンドルがあります。新規販売は終了しています。既存のご契約の内容を確かめるときの参考として、バンドルの違いを載せます。
| Bundle License | Basic Bundle |
Professional Bundle |
Professional+ Bundle |
Duet Bundle |
|---|---|---|---|---|
 VT Intelligenceの検索(IoCの検索・ピボット・条件の組み合わせ) |
300 / 月 | 1,000 / 月 | 5,000 / 月 | 20,000 / 月 |
VT Intelligenceでのファイルのダウンロード |
300 / 月 | 1,000 / 月 | 5,000 / 月 | 20,000 / 月 |
 VT Graphの非公開のグラフ |
||||
 Retrohuntの実行回数 |
2回 / 月 | 5回 / 月 | 25回 / 月 | 1,000回 / 月 |
Livehuntで設定できるYARAルールの数 |
25ルール | 25ルール | 100ルール | 20,000ルール |
Diffの実行回数 |
5回 / 月 | 25回 / 月 | 100回 / 月 | 10,000回 / 月 |
|
過去3か月 | 過去3か月 | 最大 | 最大 |
 |
1,000 / 日 | 10,000 / 日 | 30,000 / 日 | 1億 / 月 |
 VT Insights(Threat Landscape)と脅威の購読(IoC Stream) |
||||
 Private Scanning(ファイル) |
アドオン |
アドオン |
アドオン |
100 / 月 |
|
アドオン |
アドオン |
アドオン |
アドオン |
|
メーカーサポート |
Standard | Standard | Standard | Priority |
上限の使用状況は、グループのページの「USAGE」で確かめられます。検索、ダウンロード、Livehunt のルール、Retrohunt、Diff、Private Scanning、API(時間・日・月)の上限と使った量が並びます。
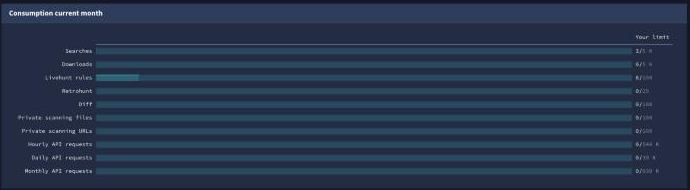

API は、日の上限のほかに、分・時間・月の上限があり、最も厳しい上限が適用されます。検索とファイルのダウンロードの回数の数え方は、開発元のWebページで確認できます。
検索でさかのぼれる期間
VirusTotal の検索は、方法によってさかのぼれる期間が違います。
- ハッシュ値での検索
- 期間の制限なし(2004年以降の全期間)
- Intelligence Search
(メタデータでの検索) - 期間の制限なし
- Content Search
(VT Grep) - Basic・Professional は過去3か月、Professional+・Duet は過去12か月
- Retrohunt
- Basic・Professional は過去3か月、Professional+・Duet は過去12か月
- Livehunt
- 新しく投稿・解析されたものをリアルタイムに監視
VT Intelligence
VT Intelligence は、VirusTotal の膨大なデータを調べるための有償の機能です。無償で使える機能に加えて、次のことができます。
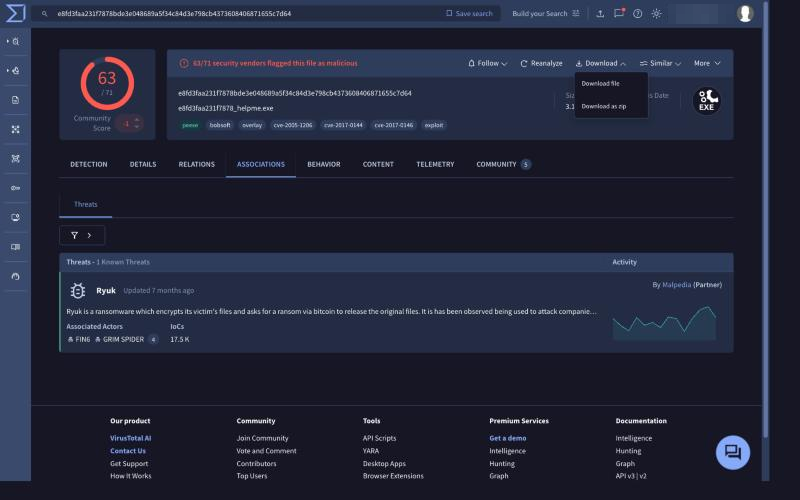
ファイルのダウンロード
ファイルのレポートの「Download」から、ファイルをそのまま、または ZIP にまとめてダウンロードできます。
高度な検索
後述する Intelligence Search と Content Search(VT Grep)で、条件を組み合わせて検索できます。
レポートで見られる情報が増える
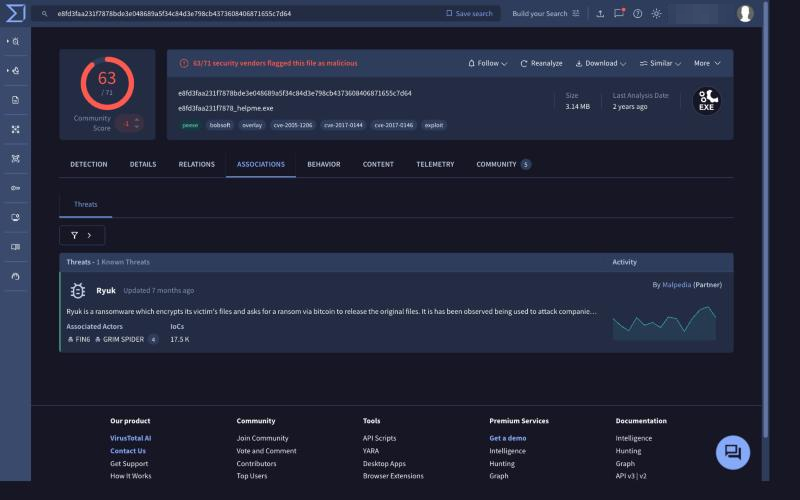
ファイルのレポートで、CONTENT(ファイルの中身)や TELEMETRY(投稿の状況)のタブが見られるほか、DETAILS や RELATIONS で見られる情報が増えます。脅威(マルウェアや攻撃者)との関係は ASSOCIATIONS のタブに表示されます。
Intelligence Search
ファイル・IP・URL・ドメインに関して、高度な検索が可能です。検索演算子を用いた検索を行うことで、より多くの項目をもとに検索を行うことが可能です。以下は、ファイル検索を行う場合に比較的よく使われる検索項目です。
-
実行ファイル、インターネット系ファイル、文書、画像、音声、動画、圧縮ファイル、Apple系ファイルなどが指定可能です。
例えば実行ファイルの場合、peexe, pedll, ne, neexe, nedll, mz, msi, com, coff, elf, krnl, rpm, linux, macho, dmg, windows, win16, win32, pe, installer, dos, deb が指定可能です。 -
VirusTotalは、「ファイルの種類」「抽出された情報」「動作」など、数百の要因に基づいてタグを付与します。

ファイルのレポートの上部に表示されるタグの例
参考 VirusTotalが付与するtagの一覧

条件は AND/OR/NOT と括弧で組み合わせられます。検索結果は1ページに20件表示され、次の20件を表示すると、検索を1回使ったものとして数えられます。さかのぼれる期間は「検索でさかのぼれる期間」をご覧ください。
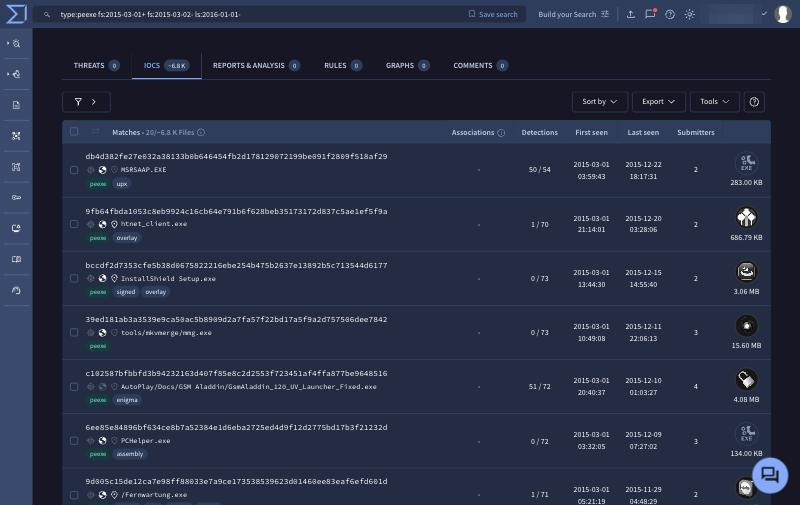
2015年3月に初めて見つかった実行ファイルを、修飾子の組み合わせで検索した例
VirusTotalで利用可能な検索演算子についてはメーカーサイトのVirusTotal Intelligence Introductionのページと、File search modifiersのページをご参照ください。また、ファイル検索修飾子 チートシートでもご確認いただけます。
現在、以下ページで全ての検索演算子(search modifiers)をご確認いただけます。
詳細は、以下のVirusTotal Intelligence「高度な検索」についての記事をご参考ください。
Content Search (VT Grep)
Code insights
Code insights は、Google の生成 AI(Gemini)がファイルのコードを読み、何をするものかを自然な文章で説明する機能です。ファイルのレポートの DETECTION タブの一番上に表示されます。PowerShell、Python、JavaScript などのスクリプトや Office の文書(ドキュメントでは27種類)に加え、実行ファイルにも広がっています。
次の画面は、ウイルス対策ソフト63製品のどれも検知していない Python のスクリプトを、Code insights が「Malicious」と判定した例です。キーボードとマウスの入力を横取りし、記録する動作を説明しています。検知名だけでは分からないファイルの中身を、すぐに把握できます。
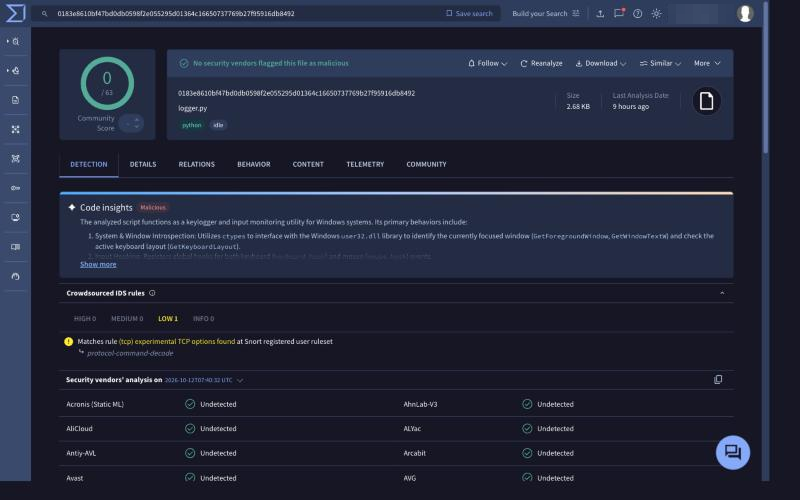
Code insights の判定や説明は、「codeinsight:」の修飾子で検索できます。
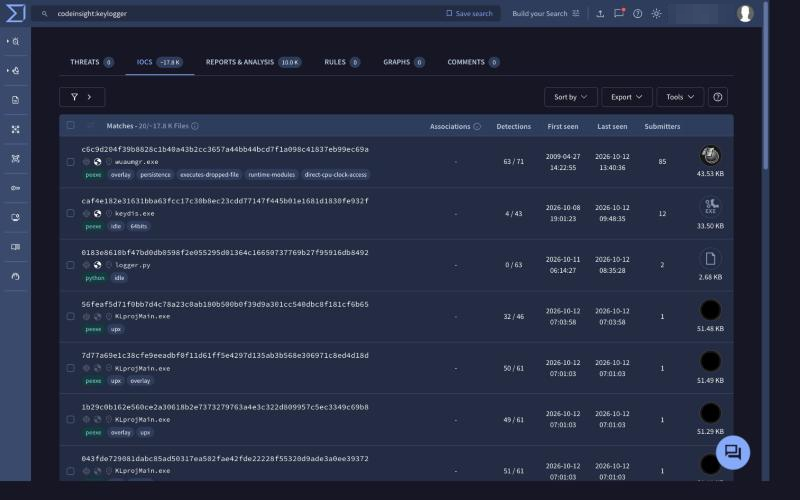
「codeinsight:keylogger」で検索した例
Crowdsourced AI については、次の弊社ブログ記事で説明しています。
VT Graph
VT Graph は、ファイル、URL、ドメイン、IPアドレスの関係を、ノード(データ)とエッジ(関係)のグラフで表示する機能です。ファイルを起点に開くと、通信先のドメイン・IPアドレス、作成したファイル、実行元のファイル、攻撃の手口(MITRE ATT&CK)などの関係が自動で展開されます。大量の情報を直感的に把握でき、関連するデータを素早く見つけられます。
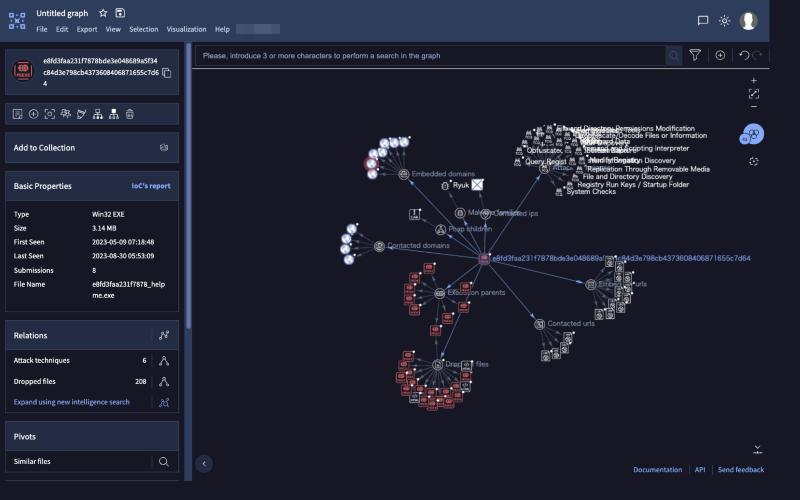
有償の機能では、ファイルの埋め込み・配布元の URL やドメイン、圧縮・PCAP・オーバーレイの親ファイル、URL からダウンロードされたファイルなど、無償では見られない関係も表示できます。Professional+ と Duet では、調査したグラフを公開せずに保存できます。
VT Hunting
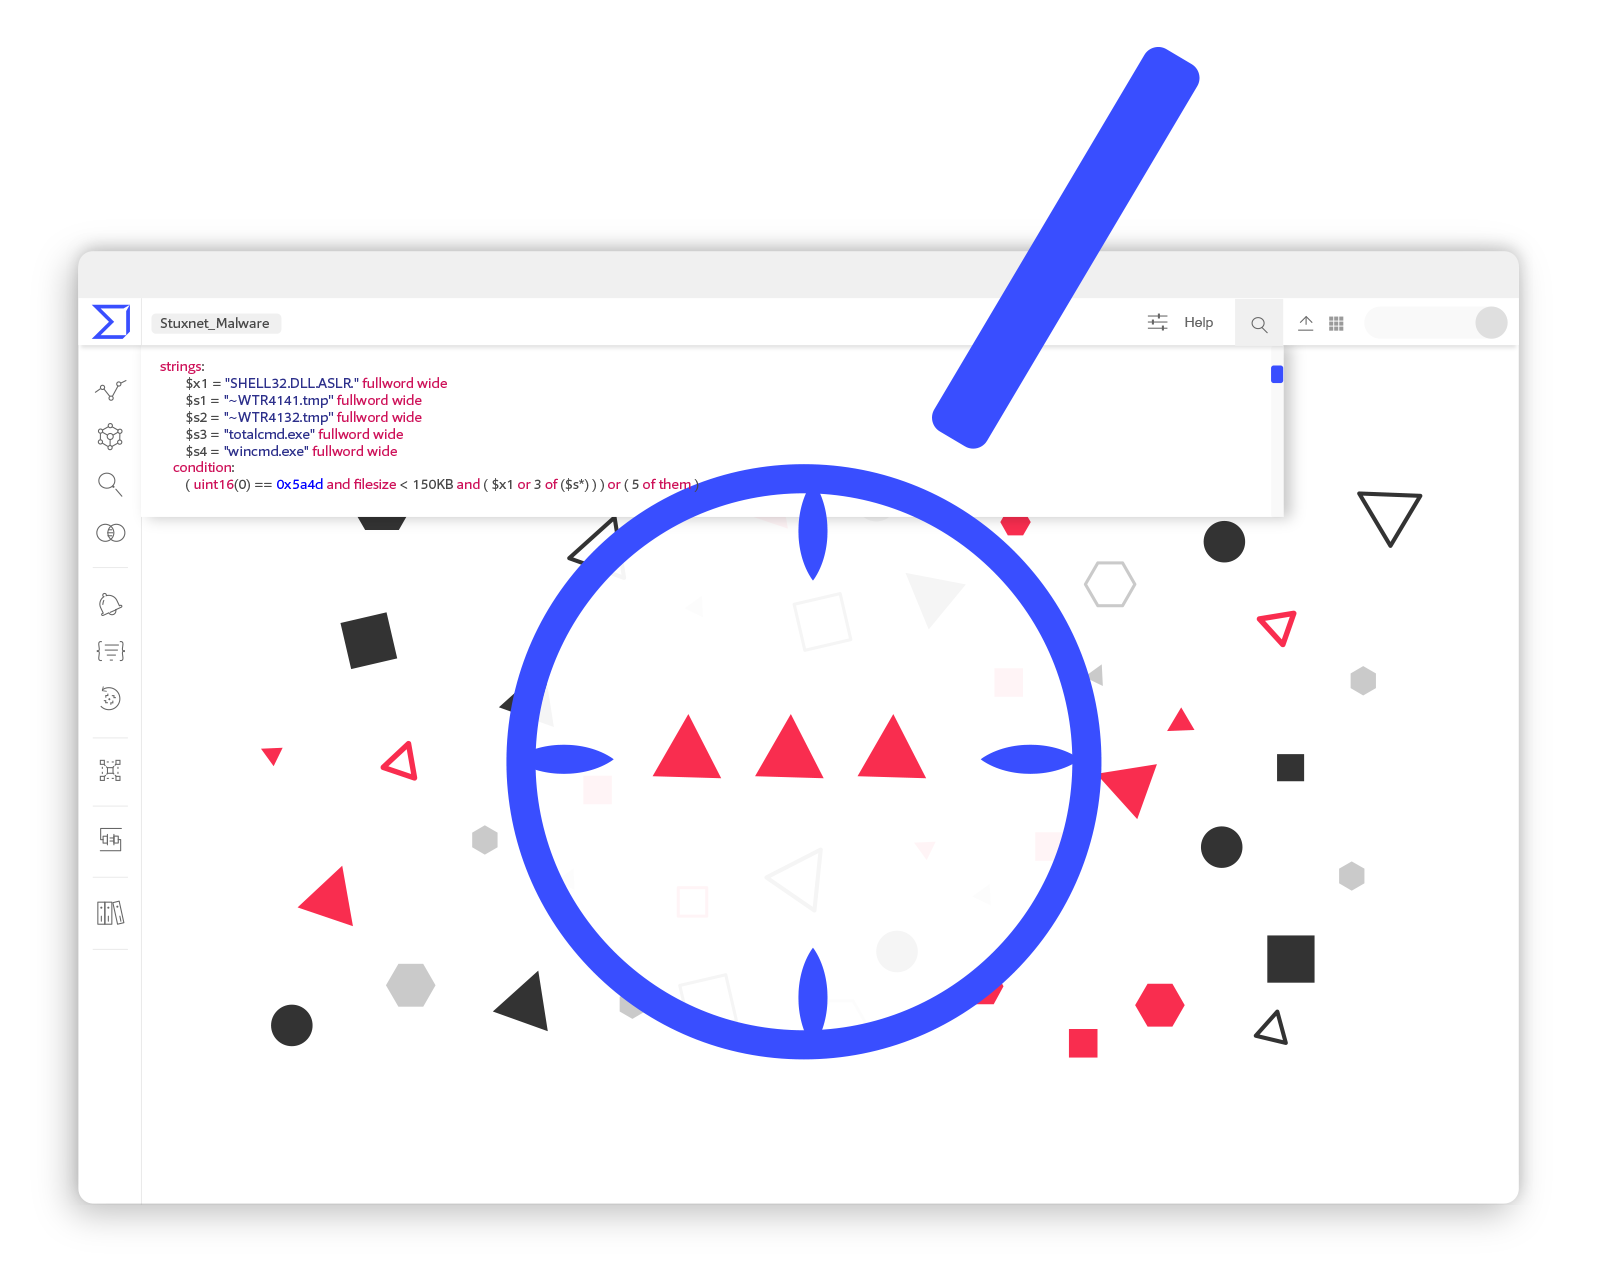
VT Hunting は、YARA ルールを使って、ファイルの中身を対象に検索・監視する機能です。Retrohunt、Livehunt、Diff の3つと、公開されている YARA ルールを使える Crowdsourced YARA Hub があります。
Retrohunt
Retrohunt は、過去に VirusTotal に投稿されたファイルを、YARA ルールでさかのぼって検索する機能です。特定のマルウェアファミリーを捉える YARA ルールの精度を確かめ、直す用途にも使えます。
1回のジョブで、5億以上のファイル(約680TB)を2〜3時間で調べます。期間は、過去30日・90日・180日・365日から選ぶか、任意の期間を指定できます。Basic・Professional は過去3か月、Professional+・Duet は過去12か月までさかのぼれます。
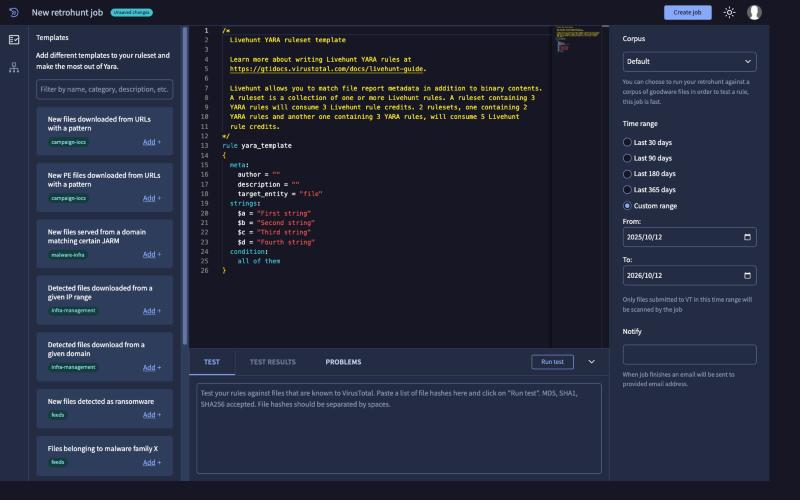
Retrohunt のジョブの作成画面。テンプレートからルールを作り、対象の期間とコーパスを選ぶ
また、無害とされる約100万のファイルからなるコーパス(Goodware)を対象にすることもできます。YARA ルールの誤検知を見つけやすく、通常1分以内に終わります。
Livehunt
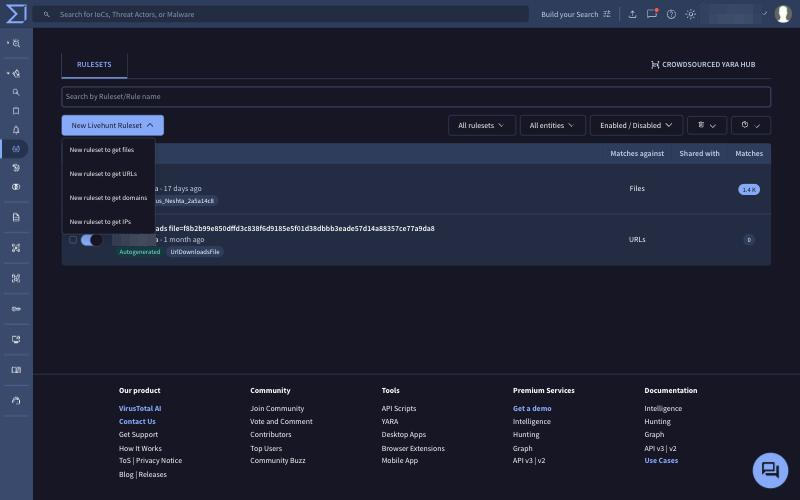
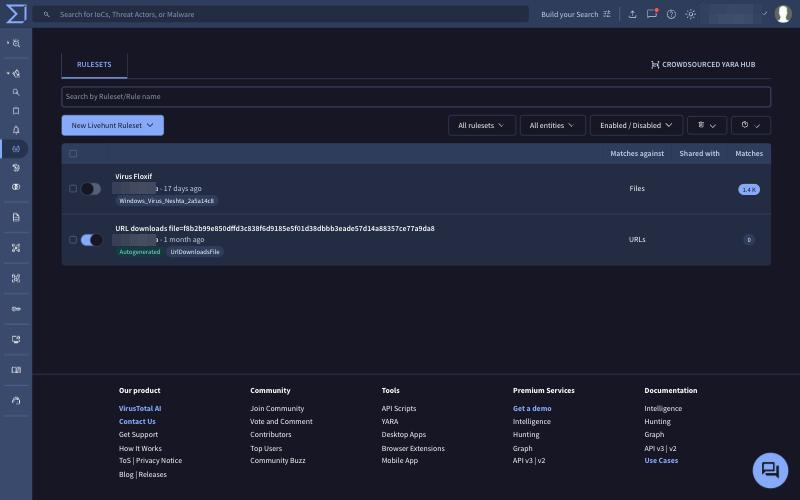
Livehunt は、新しく投稿・解析されたものを YARA ルールでリアルタイムに監視し、一致したものを通知する機能です。対象は、ファイル、URL、ドメイン、IPアドレスから選べます。ルールの編集画面には、テンプレートと、既知のファイルでルールを試すテストの機能があります。一致したものは IoC Stream とメールで通知されます。
Diff
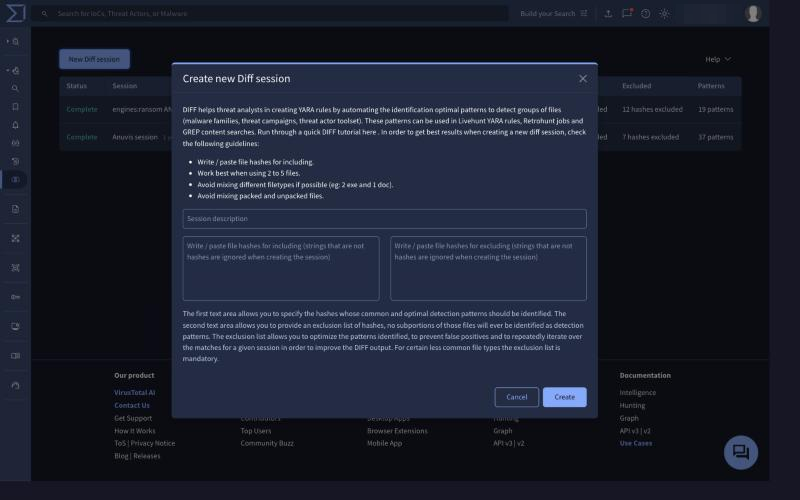
Diff は、同じグループのファイル(マルウェアファミリー、攻撃キャンペーン、攻撃者のツールなど)に共通するパターンを自動で見つけ、YARA ルールの作成を助ける機能です。2〜5個のファイルを指定するのが最適で、検出したくないファイルを除外の一覧に入れると、誤検知を減らせます。見つけたパターンは、Livehunt、Retrohunt、Content Search で使えます。
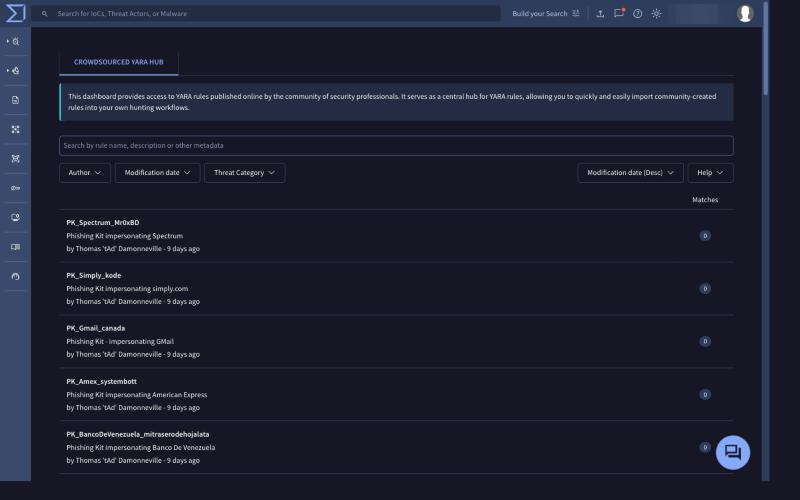
Crowdsourced YARA Hub
Crowdsourced YARA Hub は、セキュリティの専門家のコミュニティが公開している YARA ルールを探し、自分の Livehunt や Retrohunt に取り込める機能です。作成者、更新日、脅威の種類で絞り込めます。
VT API
VirusTotal APIを利用することにより、さまざまなタスクをプログラムで実行し、VirusTotalデータセットを用いるワークフローを自動化することが可能です。
また、組織内で利用している、サードパーティのセキュリティソリューションと組み合わせて利用することにより、当該セキュリティソリューションを強化することもでき、幅広い種類の脅威情報(ハッシュ、ドメイン、IP、URL、SSL証明書など)を監視することが可能です。連携可能なセキュリティソリューションの例と、それらの連携設定方法などについては、こちらをご参考ください。
無料で利用可能なVirusTotal Public APIと、有償で利用可能なVirusTotal Premium API (Private API)の2種類があり、Public APIには一部制限があります。両者の違いについては、VirusTotal の Public API と Premium API (Private API) の違いをご覧ください。
VT APIの主な機能
主な機能は、以下の通りですが、これらに限定はされません。GUI版で利用可能な機能は全てご利用いただけます。例えば、Private Scanningを契約している場合は、API からも使えます。

各種セキュリティツール群(70以上のアンチウイルス、30以上のサンドボックスなど)によりファイルを解析し、脅威スコアとそれを理解するための関連情報を提供します。

MD5、SHA1、SHA256いずれかのハッシュ値を指定すると、各種セキュリティツール群によって生成された、脅威の評価と関連情報を含む解析レポートを取得します。

各種セキュリティツール群でURLを分析し、脅威のスコアと関連情報を生成します。

URL / ドメイン / IPアドレスを指定すると、各種セキュリティツール群によって作成された、脅威の評価と関連情報を含む解析レポートを取得します。
なお、APIのリファレンスは全て公開されています。
例えば、ファイルアップロードについてはこちらをご参考ください。
VT Insights (Threat Landscape)
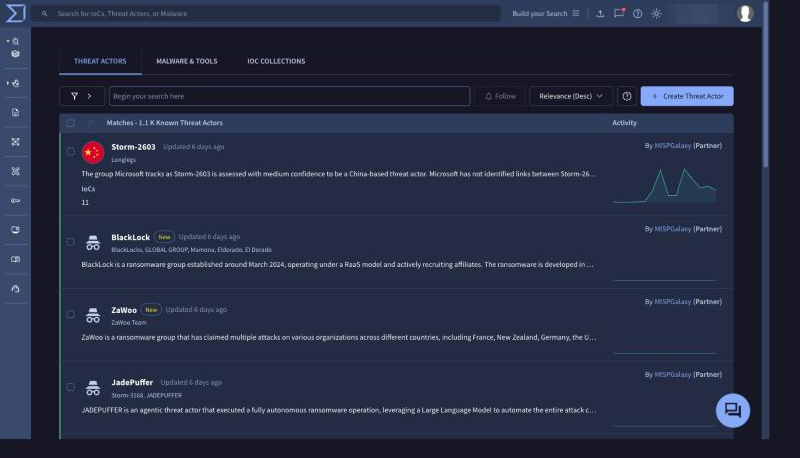
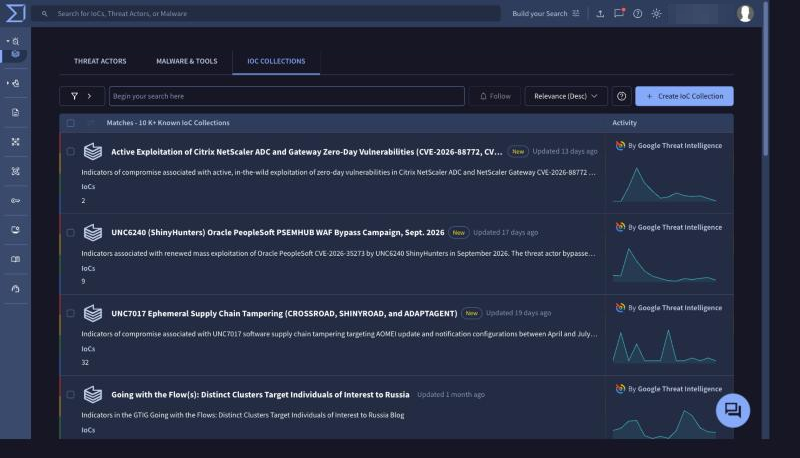
VT Insights は、攻撃者(Threat Actors)、マルウェアとツール(Malware & Tools)、IoC のまとまり(IoC Collections)の情報を検索・確認できる機能です。Duet Bundle にだけ付く機能で、ほかのバンドル(Basic、Professional、Professional+)では使えません。
 Threat Actors / IoC Collectionsの検索ファイルと脅威の関連の確認IoC Streamの活用
Threat Actors / IoC Collectionsの検索
Threat Landscape の画面で、攻撃者、マルウェアとツール、IoC Collections を、狙われた業種・地域などで絞り込んで検索できます。一覧から選ぶと、関連する IoC や手口(TTPs)を確認できます。IoC Collections は、STIX などの形式でエクスポートし、EDR などの検知のルールに取り込むこともできます。
ファイルと脅威の関連の確認
ファイルのレポートの ASSOCIATIONS タブに、そのファイルに関連する脅威(マルウェアファミリーや攻撃者)が表示されます。関連する脅威が複数ある場合は、すべて表示されます。攻撃者がどんな集団で、どんな特徴の攻撃だったのかを、ファイルから素早くたどれます(画面は「VT Intelligence」の03をご覧ください)。
IoC Streamの活用
IoC Collections や Threat Actors を購読(Subscribe)すると、IoC Stream のソースに追加されます。Livehunt のルールセットもソースになります。
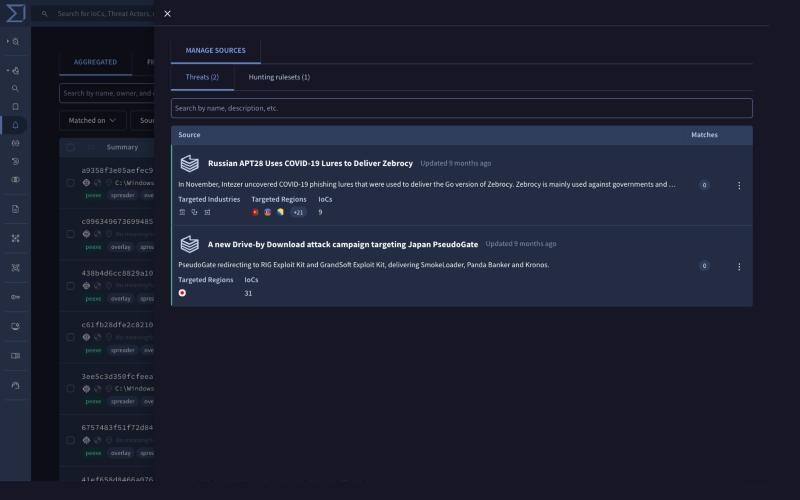
IoC Stream のソースの管理(Manage Sources)。購読した脅威と Livehunt のルールセットが並ぶ
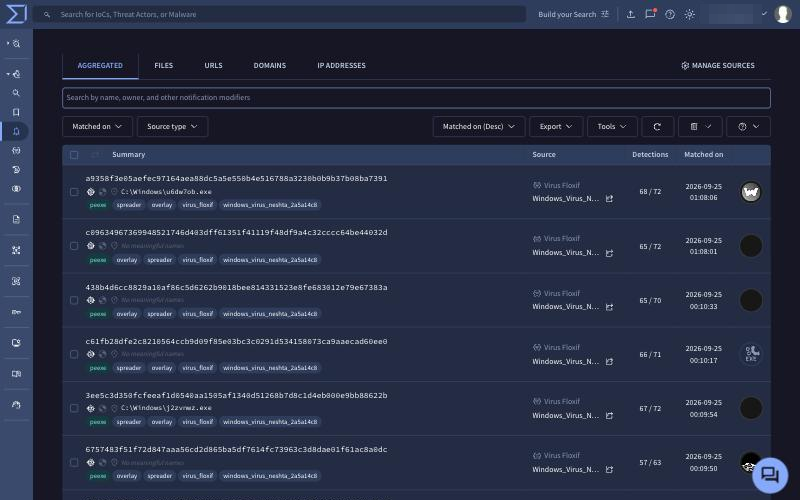
ソースに一致する IoC が VirusTotal に新しく追加されると、IoC Stream の画面で確認できます。ファイル、URL、ドメイン、IPアドレスのタブに分けて見ることもできます。
Private ScanningとVT Feeds
Private Scanning は Duet Bundle に付き(月100ファイル)、ほかのバンドルではアドオンです。VT Feeds はすべてのバンドルでアドオンです。
Private Scanning
Private Scanning は、ファイルや URL を、ほかの利用者に共有せずに非公開で解析する機能です。投稿したファイルは第三者に共有されず、解析の結果もほかの利用者には公開されません。Web の画面と API の両方で使えます。
解析の前に、解析の設定(Scan configuration)を選べます。
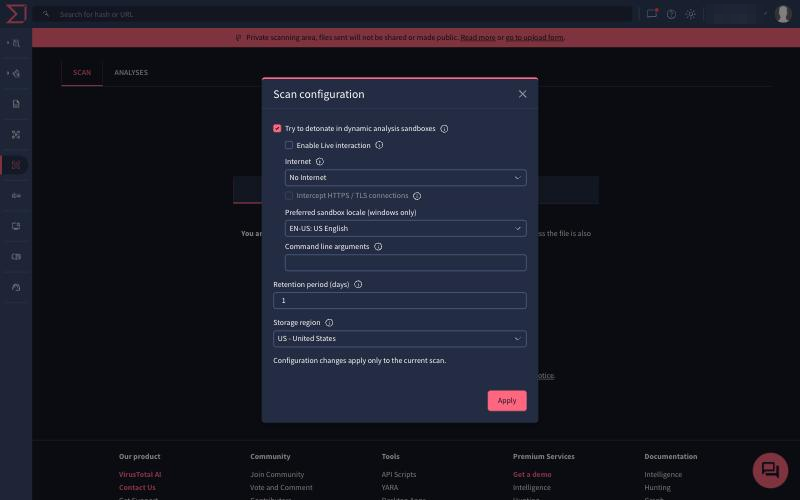
解析の設定(Scan configuration)
解析の結果は、通常の VirusTotal のレポートとほぼ同じ形で表示されます。静的解析、サンドボックスでの動的解析、MITRE ATT&CK に沿った手口、Sigma・IDS のルールとの一致などを確認でき、全体の判定は Malicious/Suspicious/Undetected の3段階で表示されます。ただし、複数のウイルス対策ソフトによる判定(「53/70」など)は表示されません。同じファイルがすでに公開のデータにある場合は、公開のレポートへのリンクも表示されます。
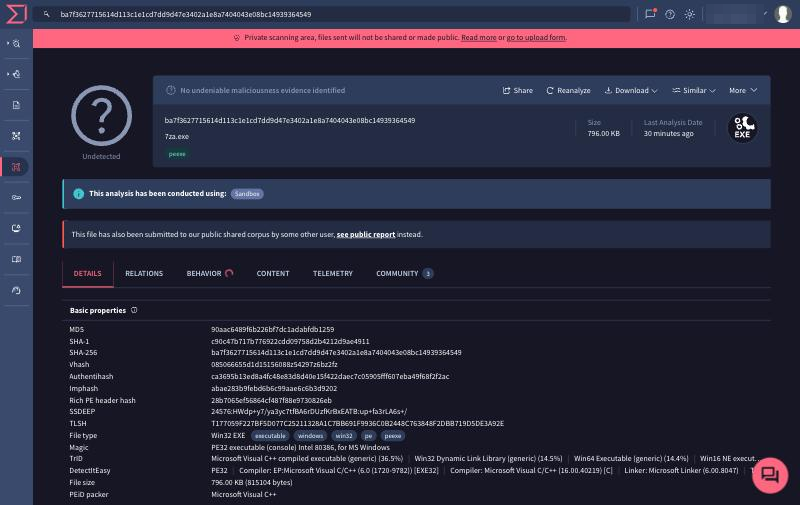
Private Scanning の解析結果
VT Feeds
VT Feeds は、VirusTotal で新しく解析されたものの情報を、API でまとめて取得できる機能です。1分ごとのまとまりを、60分遅れで取得でき、7日前までさかのぼれます。取得した情報を自社のセキュリティ製品に取り込むと、新しい脅威に早く対応できます。自社のデータを VirusTotal にアップロードせずに分析に使えます。
Feedの種類
- File Feed
- URL Feed
- Sandbox Feed
- Domain Feed
- IP Address Feed
 File Feed
 URL Feed
 Sandbox Feed
 Domain Feed
 IP Address Feed
Google Threat Intelligenceへの移行
Google Threat Intelligence は、VirusTotal Enterprise と Mandiant Advantage を統合した後継の製品です。このページで紹介した VirusTotal Enterprise の機能は、すべて Google Threat Intelligence で使えます。
加えて、Mandiant のアナリストが分析した攻撃者・攻撃キャンペーンの情報とレポート、IoC を評価する GTI スコア、自然な文章で調査を進められる AI 機能(Agentic)、ダークウェブを含む自社の侵害の兆候の監視などが使えます。プランごとの機能は、製品ページをご覧ください。