



































この記事の要点
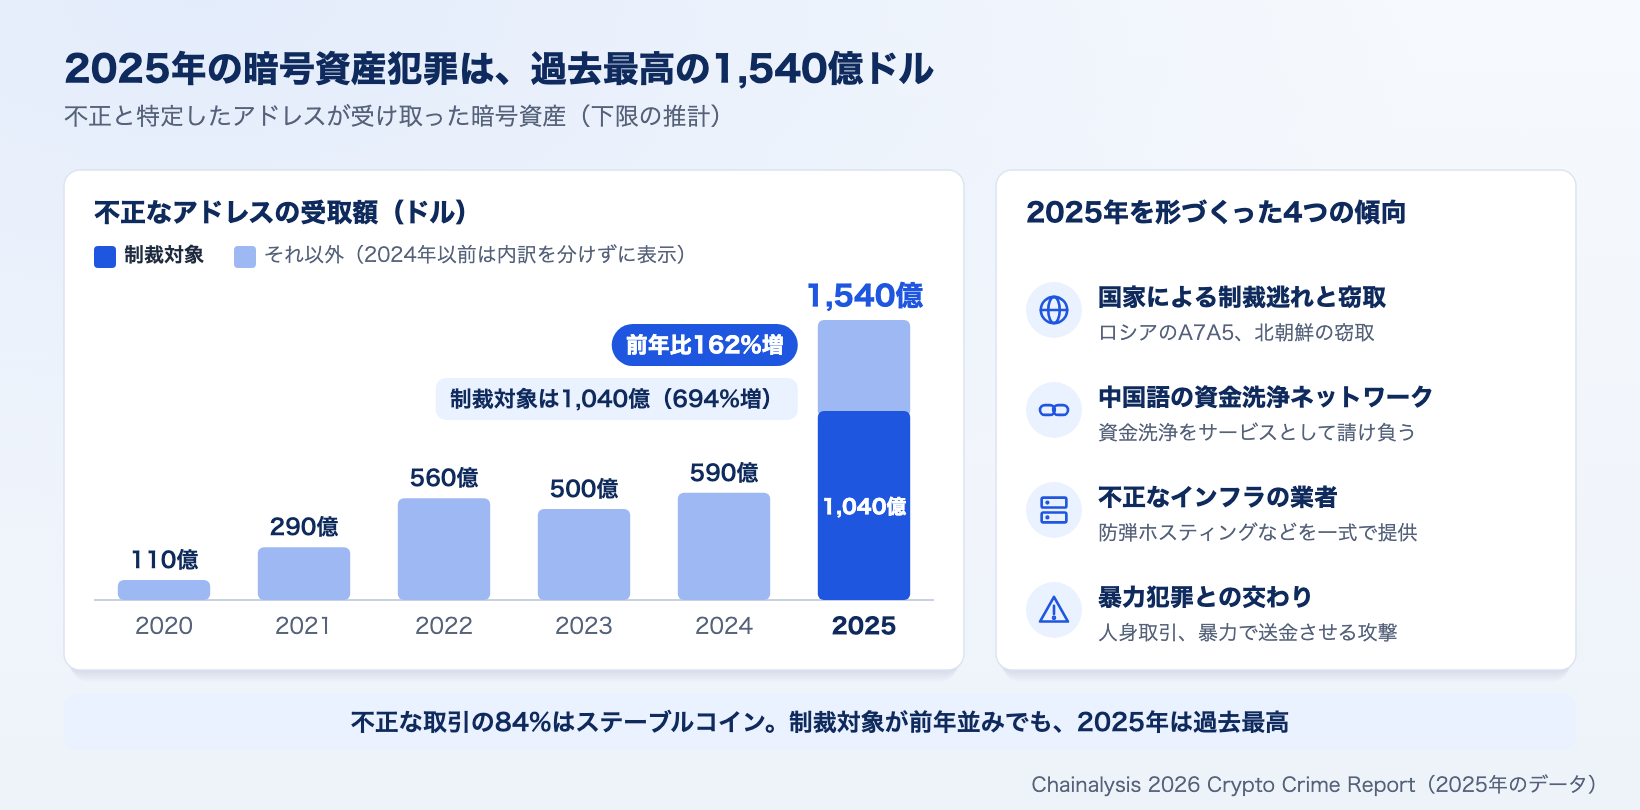
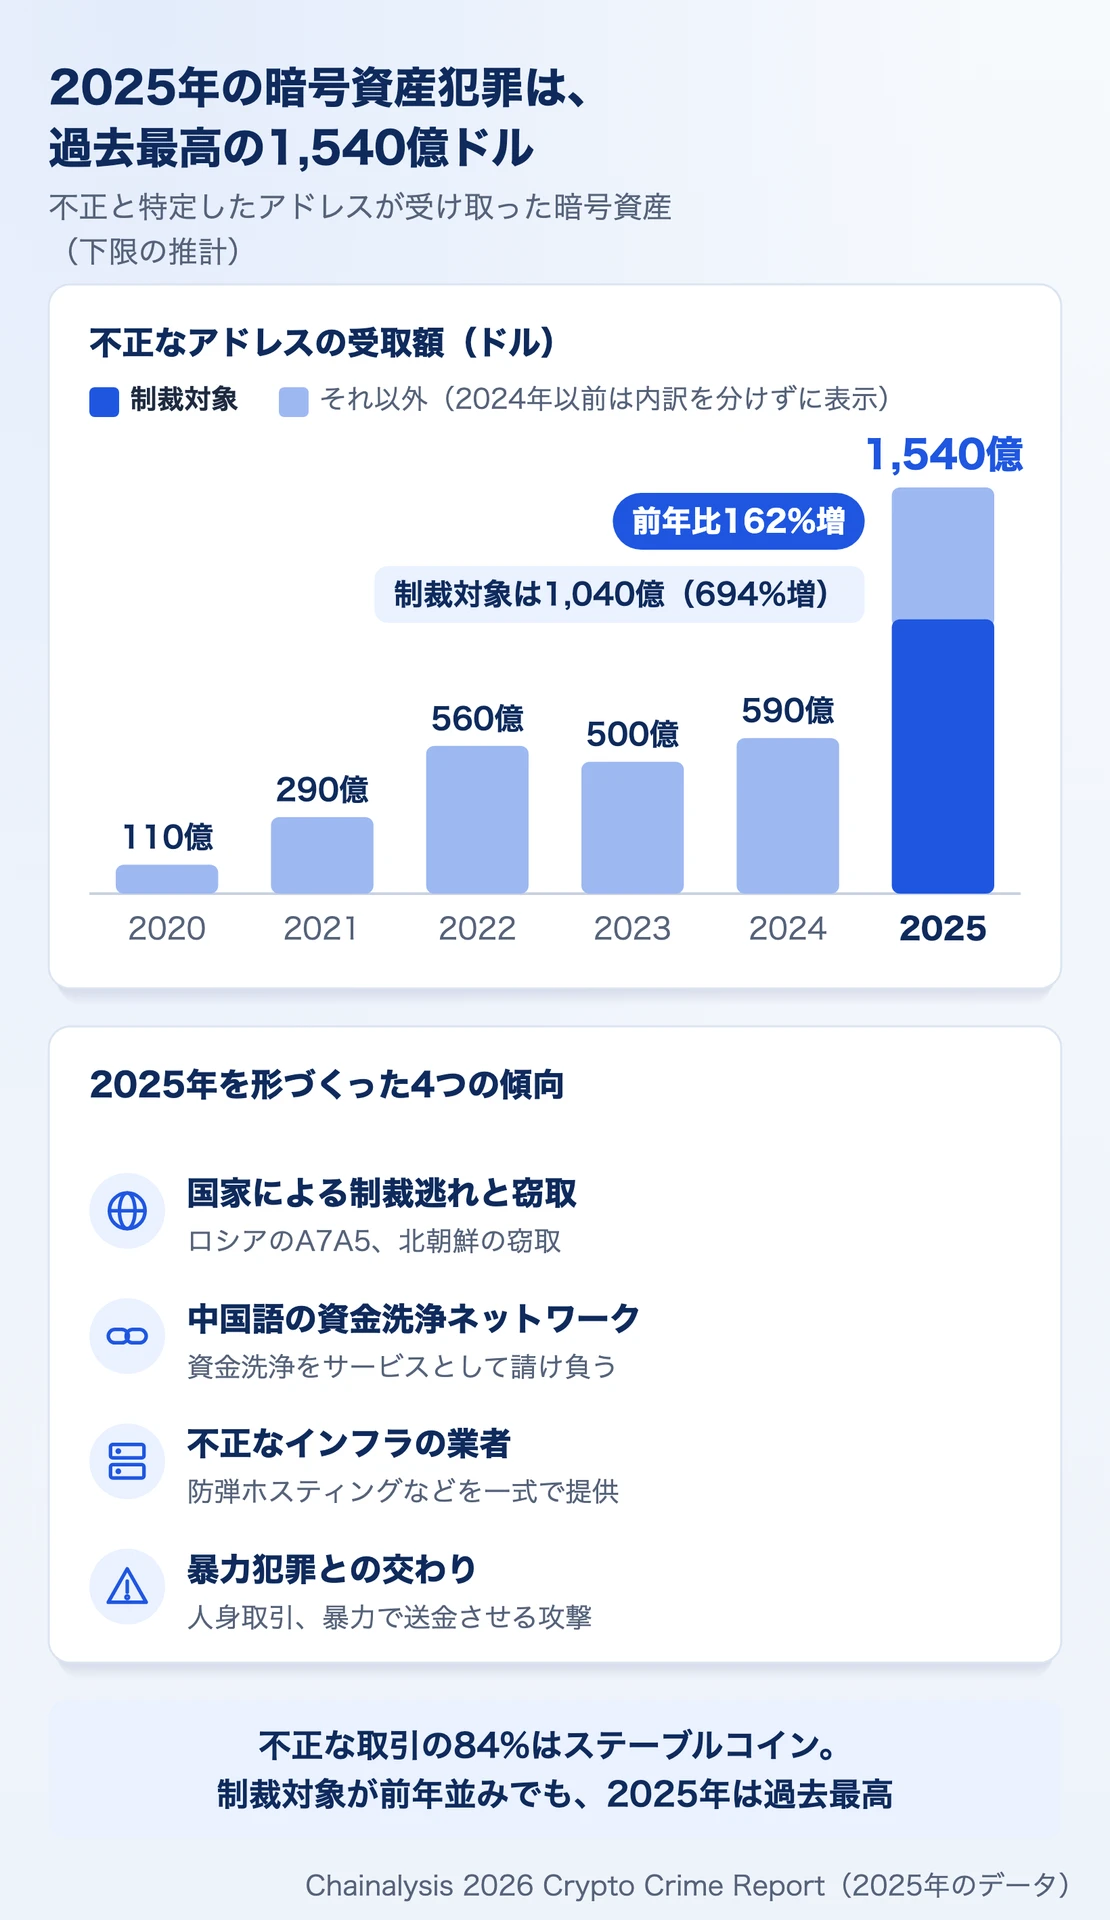
- 2025年に不正なアドレスが受け取った暗号資産は、少なくとも1,540億ドルで過去最高でした。前年から162%増え、押し上げたのは制裁の対象者の受取額(1,040億ドル、694%増)です。不正な取引の84%はステーブルコインでした。
- 北朝鮮は少なくとも20.2億ドルの暗号資産を盗み、過去最多になりました。約15億ドルはBybitの1件です。盗んだ資金は、中国語の資金洗浄ネットワーク(CMLN)などを通ります。CMLNの受取額は161億ドルでした。
- 詐欺の被害は推計170億ドルで、なりすましとAIを使う詐欺が伸びました。なりすまし詐欺は1,400%超増え、AIベンダーとつながる詐欺は4.5倍を得ました。ランサムウェアは、支払いが減る一方、リークサイトに載った被害組織が過去最多でした。
読む人別の次の一歩
Chainalysis社が2025年12月から2026年3月にかけて公開した「2026 Crypto Crime Report」の英語版の章をもとに、弊社が要点をまとめています。数字は、Chainalysis社がオンチェーンのデータから推計した値です。
2026 Crypto Crime Report とは
2026 Crypto Crime Report は、Chainalysis社が毎年公開している、暗号資産を使った犯罪の報告書です。2025年のオンチェーン(ブロックチェーン上)の取引のデータから、詐欺、窃取、資金洗浄、制裁逃れ、ランサムウェアなどの規模と手口をまとめています。
英語版は、2025年12月から2026年3月にかけて、Chainalysis社のブログに章ごとに公開されました。報告書の全体は、英語・日本語・韓国語・中国語(簡体字)の版を、Chainalysis社のサイトから入手できます(英語版、日本語版)。この記事は英語版の章をもとにまとめ、節ごとに章へのリンクを添えています。
数字を読むときに押さえておきたい点が2つあります。
- 数字は、Chainalysis社が不正と特定したアドレスの取引にもとづく下限の推計です。新たに不正なアドレスが見つかるたびに、過去の年の額も上がります。前年の版で発表した2024年の額も、1年後の推計では大きく上がりました
- 暗号資産に固有でない犯罪(従来の麻薬取引など)で、支払いや資金洗浄に暗号資産が使われた分は、原則として数えていません。オンチェーンのデータでは、正当な取引とほとんど区別できないためです
| 章(英語版) | 主な数字 | この記事の節 |
|---|---|---|
| 序章 | 不正なアドレスの受取額は1,540億ドル | 不正な受取額 |
| 制裁 | 制裁対象の受取額は694%増 | 国家の関与 |
| 盗難資金 | 盗難は34億ドル超、北朝鮮は20.2億ドル | 北朝鮮、盗難資金 |
| 詐欺 | 推計170億ドル | 詐欺 |
| マネーロンダリング | CMLNの受取額は161億ドル | 資金洗浄 |
| ランサムウェア | 支払いは8億2,000万ドル超 | ランサムウェア |
| 違法薬物 | ダークネットマーケットなどへの流入は25億ドル強 | 違法薬物 |
| 人身取引 | 疑いのあるサービスへの流入は85%増 | 人身取引 |
不正なアドレスの受取額は1,540億ドル
Chainalysis社の推計では、2025年に不正なアドレスが受け取った暗号資産は少なくとも1,540億ドルで、前年から162%増え、過去最高になりました。押し上げたのは、制裁の対象者が受け取った額です。2025年は1,040億ドルで、前年から694%増えました。制裁対象の受取額が前年並みだったとしても、ほとんどの犯罪の区分で額が増えたため、2025年は過去最高だった、とChainalysis社は見ています(序章、制裁の章)。
それでも、不正な取引は暗号資産の取引の全体から見ればわずかです。帰属が分かっている取引量に占める不正の割合は、2024年からわずかに上がったものの、1%未満でした。
使われる資産は、ステーブルコイン(法定通貨と価格が連動する暗号資産)に移りました。2025年は、不正な取引量の84%がステーブルコインです。国境を越えて送りやすく、値動きが小さく、使い道が広いという、正当な利用者が選ぶのと同じ理由で、犯罪者も選んでいます。
Chainalysis社は、暗号資産犯罪の歴史を3つの波に分けています。2009〜2019年の初期、不正な組織が犯罪グループ向けにオンチェーンの基盤を提供するようになった2020〜2024年の専門化、そして国家が大規模に動いた2025年です。要点の図の4つの傾向が、2025年を形づくりました。ランサムウェア、マルウェアの配布、詐欺、違法な市場は、ドメインの登録や防弾ホスティング(苦情や摘発に応じないホスティング)などを一式で提供する業者に頼っており、国家系の攻撃者も同じ業者を使っています。
国家の関与:ロシア・イラン・北朝鮮
2025年に、国家の暗号資産の利用は数十億ドルの規模になりました。試験的で場当たり的だった手口が、国の経済・安全保障の政策に組み込まれた戦略に変わった、とChainalysis社は見ています。ロシア、イラン、北朝鮮は、狙いも手口も違います(制裁の章)。
ルーブル連動のA7A5は1年足らずで933億ドル
ロシアは2024年に、暗号資産で制裁を逃れやすくする法律を整え、2025年2月にルーブル連動のトークンA7A5を発行しました。A7A5は、発行から1年足らずで933億ドルの取引に使われました。発行体はキルギスの Old Vector で、取引所Grinexと結びついています。Grinexは、2022年に制裁を受けたロシアの取引所Garantexの後継です。Garantexの基盤が2025年3月に止められたあと、利用者の資金と新たに発行されたA7A5が、Old Vector を通ってGrinexに移りました。
A7A5の取引は月曜から金曜に多く、週末に大きく落ちます。Chainalysis社は、ロシアの政府と企業の越境の決済に使われているとみています。2025年8月に米財務省外国資産管理局(OFAC)と英国の金融制裁実施局(OFSI)がA7A5の関係先・Grinex・Old Vector を制裁の対象に指定し、10月には欧州連合(EU)が第19次の制裁でA7A5そのものの取引を禁じました。
イランはIRGC系が30億ドル超
イランでは、イスラム革命防衛隊(IRGC)と結びつくアドレスが2025年に受け取った額が30億ドルを超えました(前年は20億ドル)。2025年10〜12月期には、イランのサービスが受け取った額の50%超を占めています。この30億ドルは下限で、2026年1月に指定された英国登録の取引所の分を含みません。資金は、ヒズボラ、ハマス、フーシ派などの代理勢力に流れています。
イランの中央銀行が、仲介業者を通じて法定通貨からステーブルコインを買っていたことも、流出した文書から分かりました。一方、40〜50%の物価上昇と通貨リアルの暴落に直面した市民は、取引所から自分のウォレットにビットコインを引き出しています。抗議とインターネットの遮断が続いた2025年末から2026年1月に、こうした引き出しが急増しました。
北朝鮮は少なくとも20.2億ドルを盗み、過去最多
北朝鮮は2025年(12月初めまで)に、少なくとも20.2億ドルの暗号資産を盗みました。前年から51%増え、北朝鮮の窃取として過去最多です。取引所などのサービスへの攻撃の被害のうち76%を北朝鮮が占め、これまでの累計は少なくとも67.5億ドルになりました(盗難資金の章)。
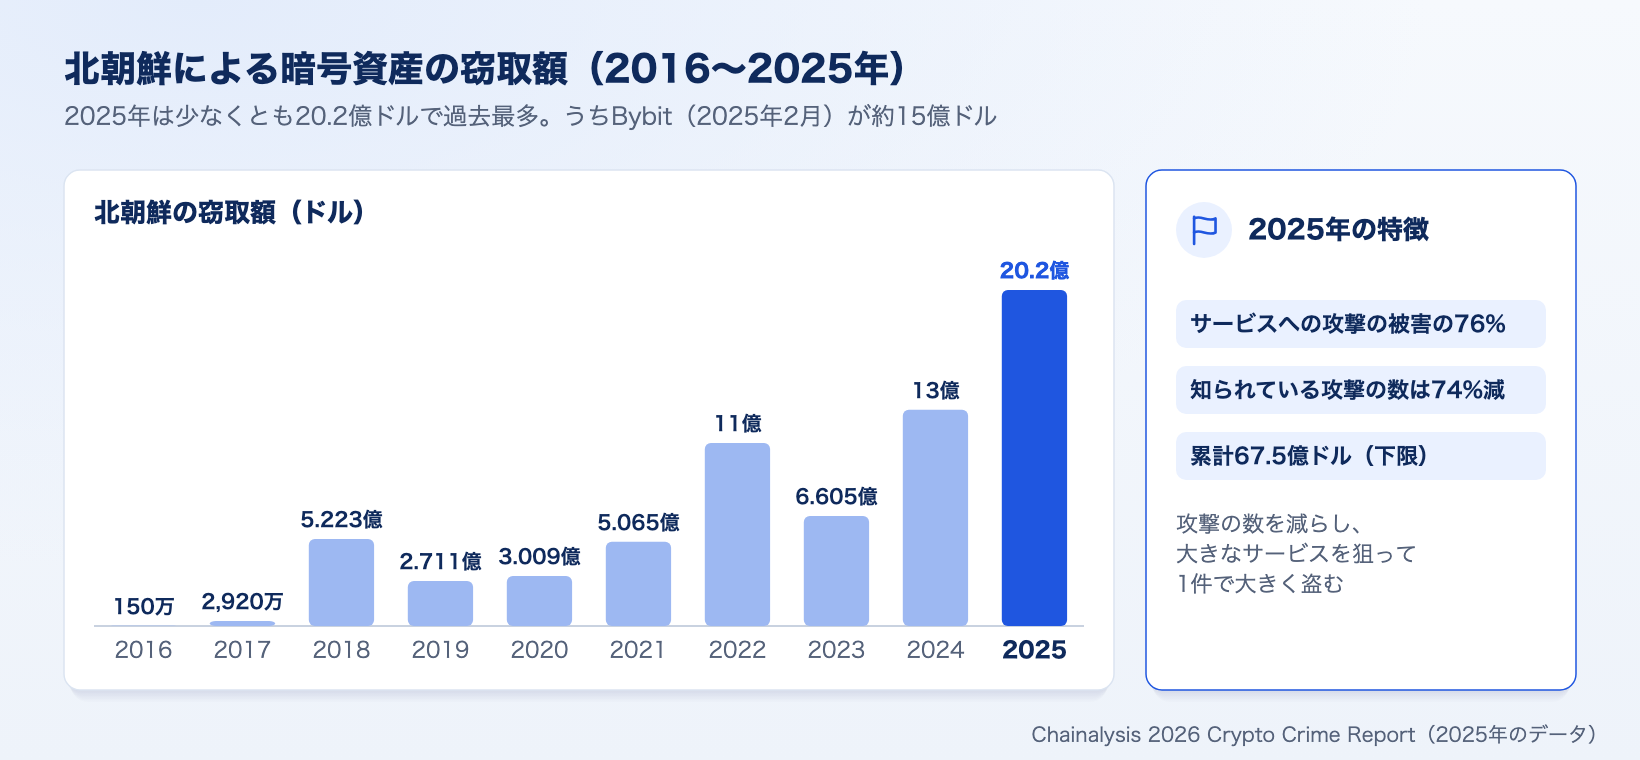
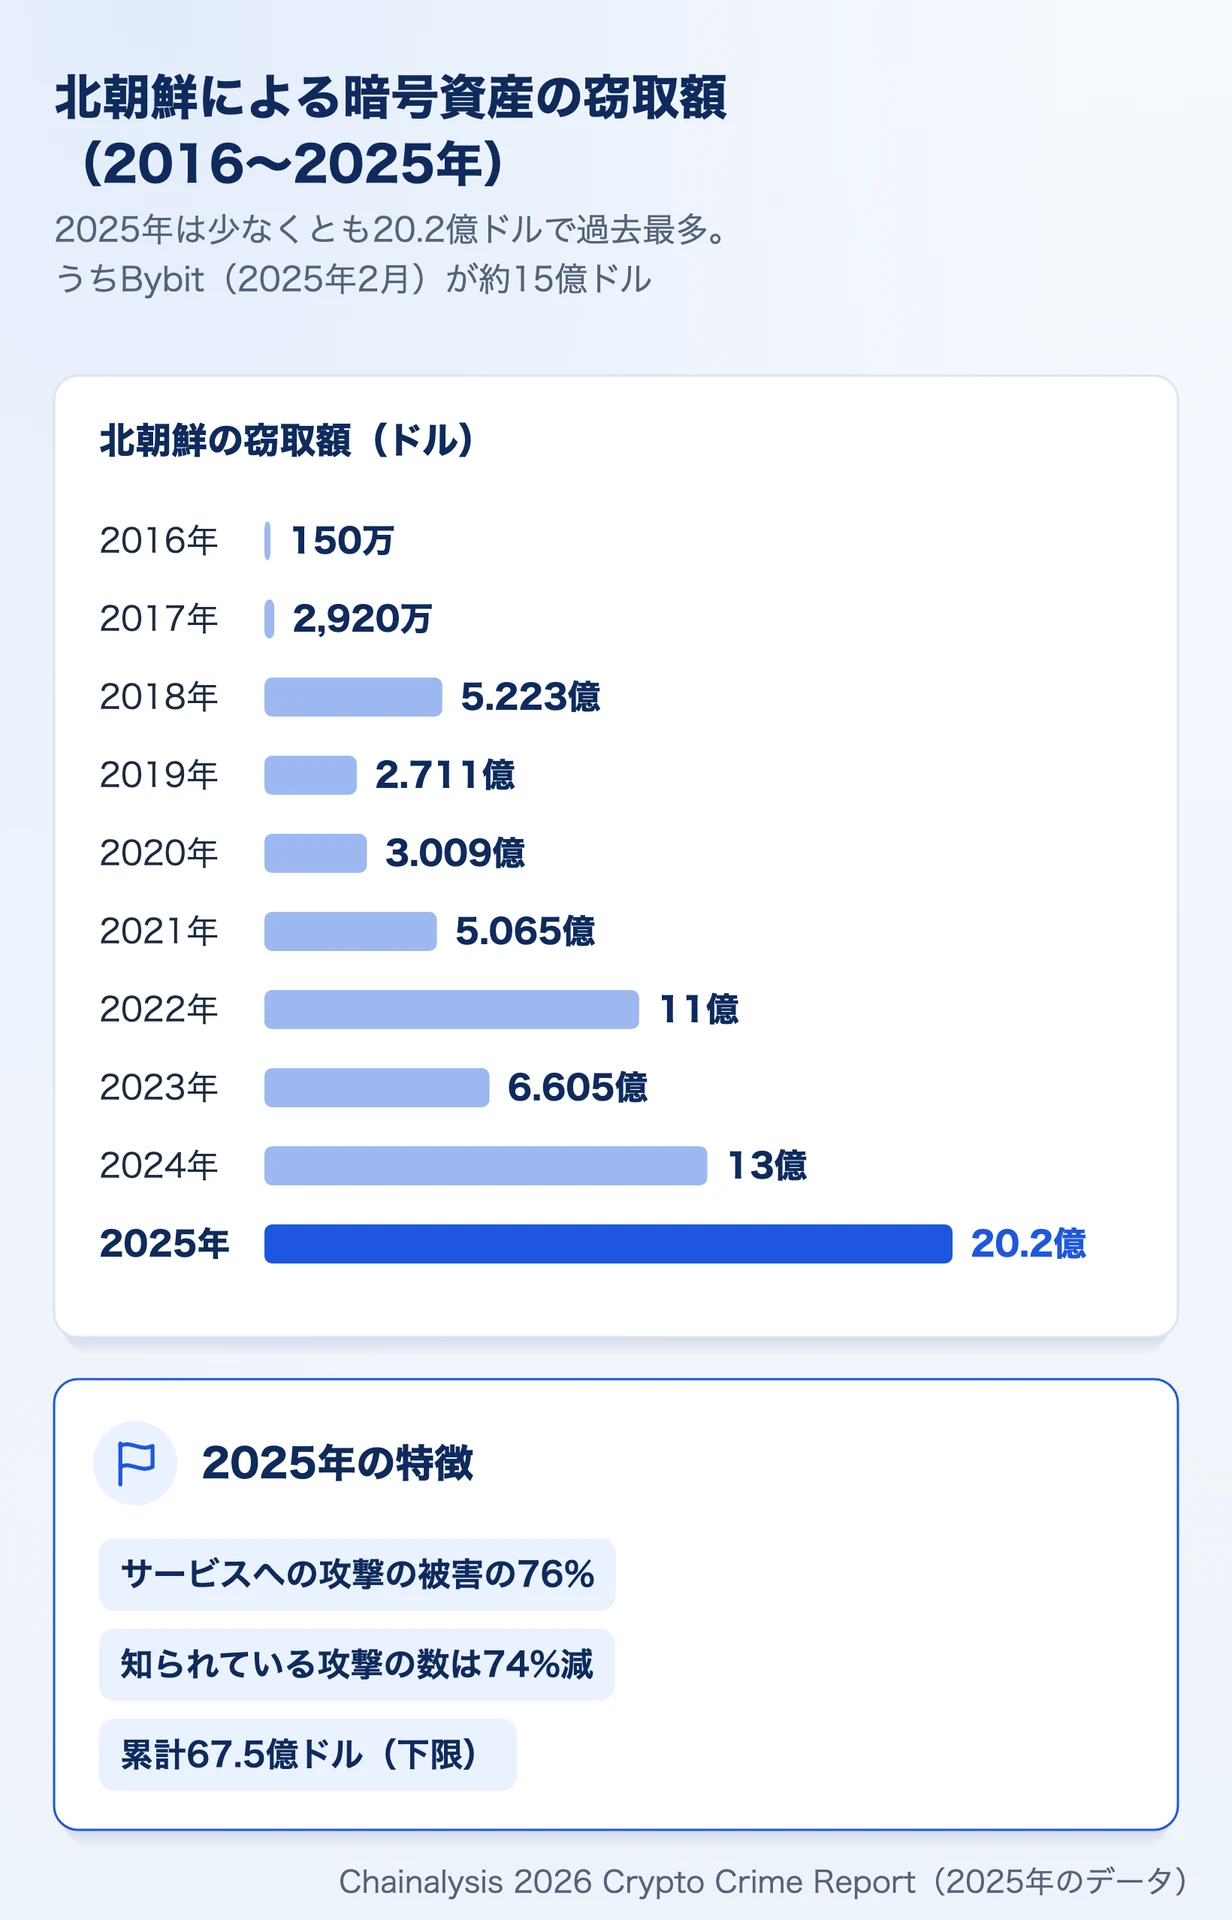
大きく押し上げたのは、2025年2月のBybitの事件です。約15億ドルが盗まれ、暗号資産の歴史で最大の窃取になりました。一方で、知られている攻撃の数は74%減っています。北朝鮮は攻撃の数を減らし、大きなサービスを狙って1件で大きく盗むようになりました。
入り込み方も変わっています。IT労働者として暗号資産の会社に雇われ、特権のあるアクセスを得る手口に加えて、有名なweb3・AI企業の採用担当を装い、偽の「技術面接」で、今の勤め先の認証情報やソースコード、VPN・SSOのアクセスを聞き出す手口が使われました。経営者には、投資家や買収の相手を装って近づきます。IT労働者のなりすまし就労の見抜き方は、次の記事で紹介しています。
 関連記事北朝鮮IT労働者のなりすまし就労を見抜く ─ 手口と確かめ方別の国の人物になりすましてリモートで採用される手口と、面接から就労後までの確かめ方を、図とチェックリストで解説しています。
盗んだ資金の洗浄にも特徴があります。北朝鮮は資金の60%強を50万ドル未満の送金で動かし、中国語の資金移動サービスや保証サービス、ブリッジ、ミキサーを好んで使います。大きな窃取のあと、約45日をかけて3つの段階で洗浄する型も見えています。この45日が、捜査機関やコンプライアンスの担当にとって、資金を見つけて止める手がかりになります。
盗難資金:件数は減り、1件が巨大に
2025年に盗まれた暗号資産は、12月初めまでで34億ドルを超えました。上位3件で、サービスの被害の69%を占めます。最大の事件の額は、事件の額の中央値の1,000倍を初めて超えました。中央集権型のサービスでは、秘密鍵の基盤や署名の手順が狙われ、1件あたりの被害が大きくなっています(盗難資金の章)。
個人のウォレットの被害は、件数と被害者が増え、額は減りました。件数は2022年の5.4万件から2025年の15.8万件へ約3倍に、被害者は4万人から少なくとも8万人に増えています。一方、被害額は2024年の15億ドルから7.13億ドルに減りました。狙われる人は増え、1人から盗む額は小さくなっています。
DeFi(分散型金融)では、預けられた資産の総額が戻ったのに、ハッキングの被害は2024年と2025年も低いままでした。Chainalysis社は、セキュリティの向上と、攻撃者が個人のウォレットや中央集権型のサービスに狙いを移したことを、理由の候補に挙げています。
詐欺は推計170億ドル:なりすましとAI
Chainalysis社の推計では、2025年に詐欺で盗まれた暗号資産は170億ドルです。オンチェーンで確かめられた額は少なくとも140億ドルで、不正なアドレスの特定が進むと170億ドルを超える見込みです。1回の支払いの平均は、2024年の782ドルから2,764ドルへ253%増えました(詐欺の章)。
額で大きいのは、今も高利回り投資詐欺と、豚の屠殺(pig butchering。SNSなどで信頼関係を作ってから投資に誘う詐欺)です。詐欺師は、AI、SMSのフィッシングのサービス、資金洗浄のネットワークを使い、詐欺の種類の境目は薄れています。
なりすまし詐欺が1,400%超増えた
なりすまし詐欺への流入額は、2024年から1,400%超増えました。米国では、有料道路の料金システムE-ZPassを装うSMSが、少なくとも8つの州で送られました。送ったのは中国語話者の犯罪グループで、中国語の業者Lighthouseが売るフィッシングのキット(偽サイトのテンプレートや、検知を逃れる機能をまとめたもの)が使われました。2025年12月には、取引所Coinbaseのサポートを装って約1,600万ドルをだまし取ったとして、23歳の男が米国で起訴されています。
こうしたサービスで、技術のない犯罪者も高度なフィッシングを行えるようになりました。フィッシングのキットを使う詐欺は、1つの詐欺あたり、通常の詐欺の688倍の額を得ています。
AIベンダーとつながる詐欺は4.5倍を得た
Chainalysis社は、オンチェーンで中国のAIベンダー(顔の差し替え、ディープフェイク、LLMを売る業者)とつながりのある詐欺と、つながりのない詐欺を比べました。AIベンダーとつながる詐欺は、1つの詐欺(1つの運営)あたり平均320万ドルを得ており、つながりのない詐欺(71.9万ドル)の4.5倍でした。
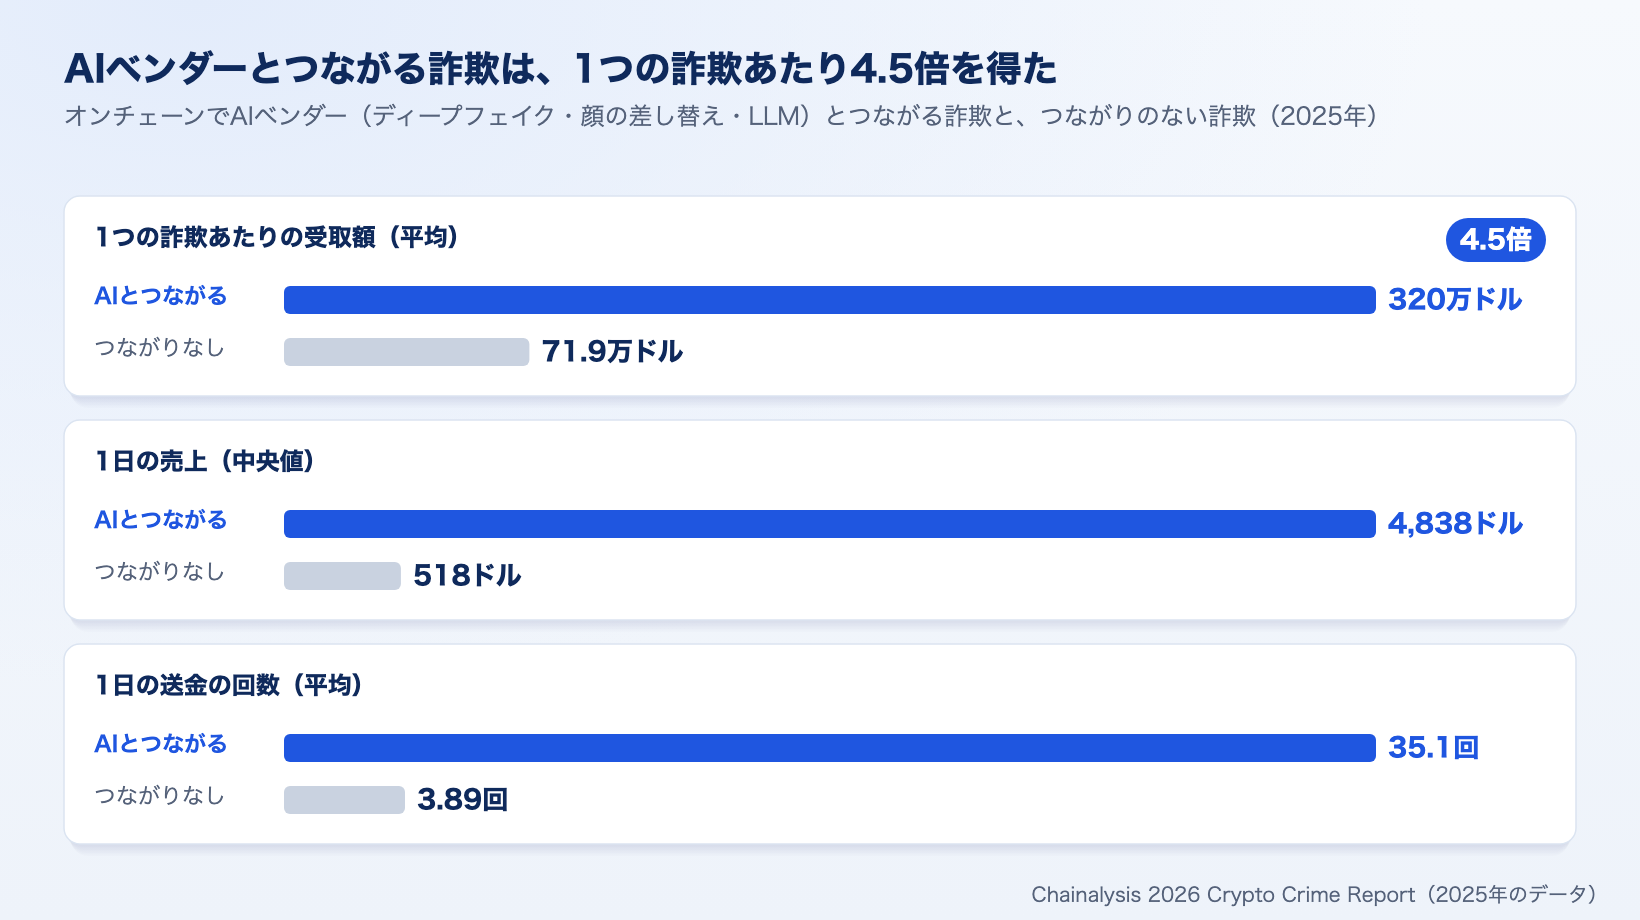
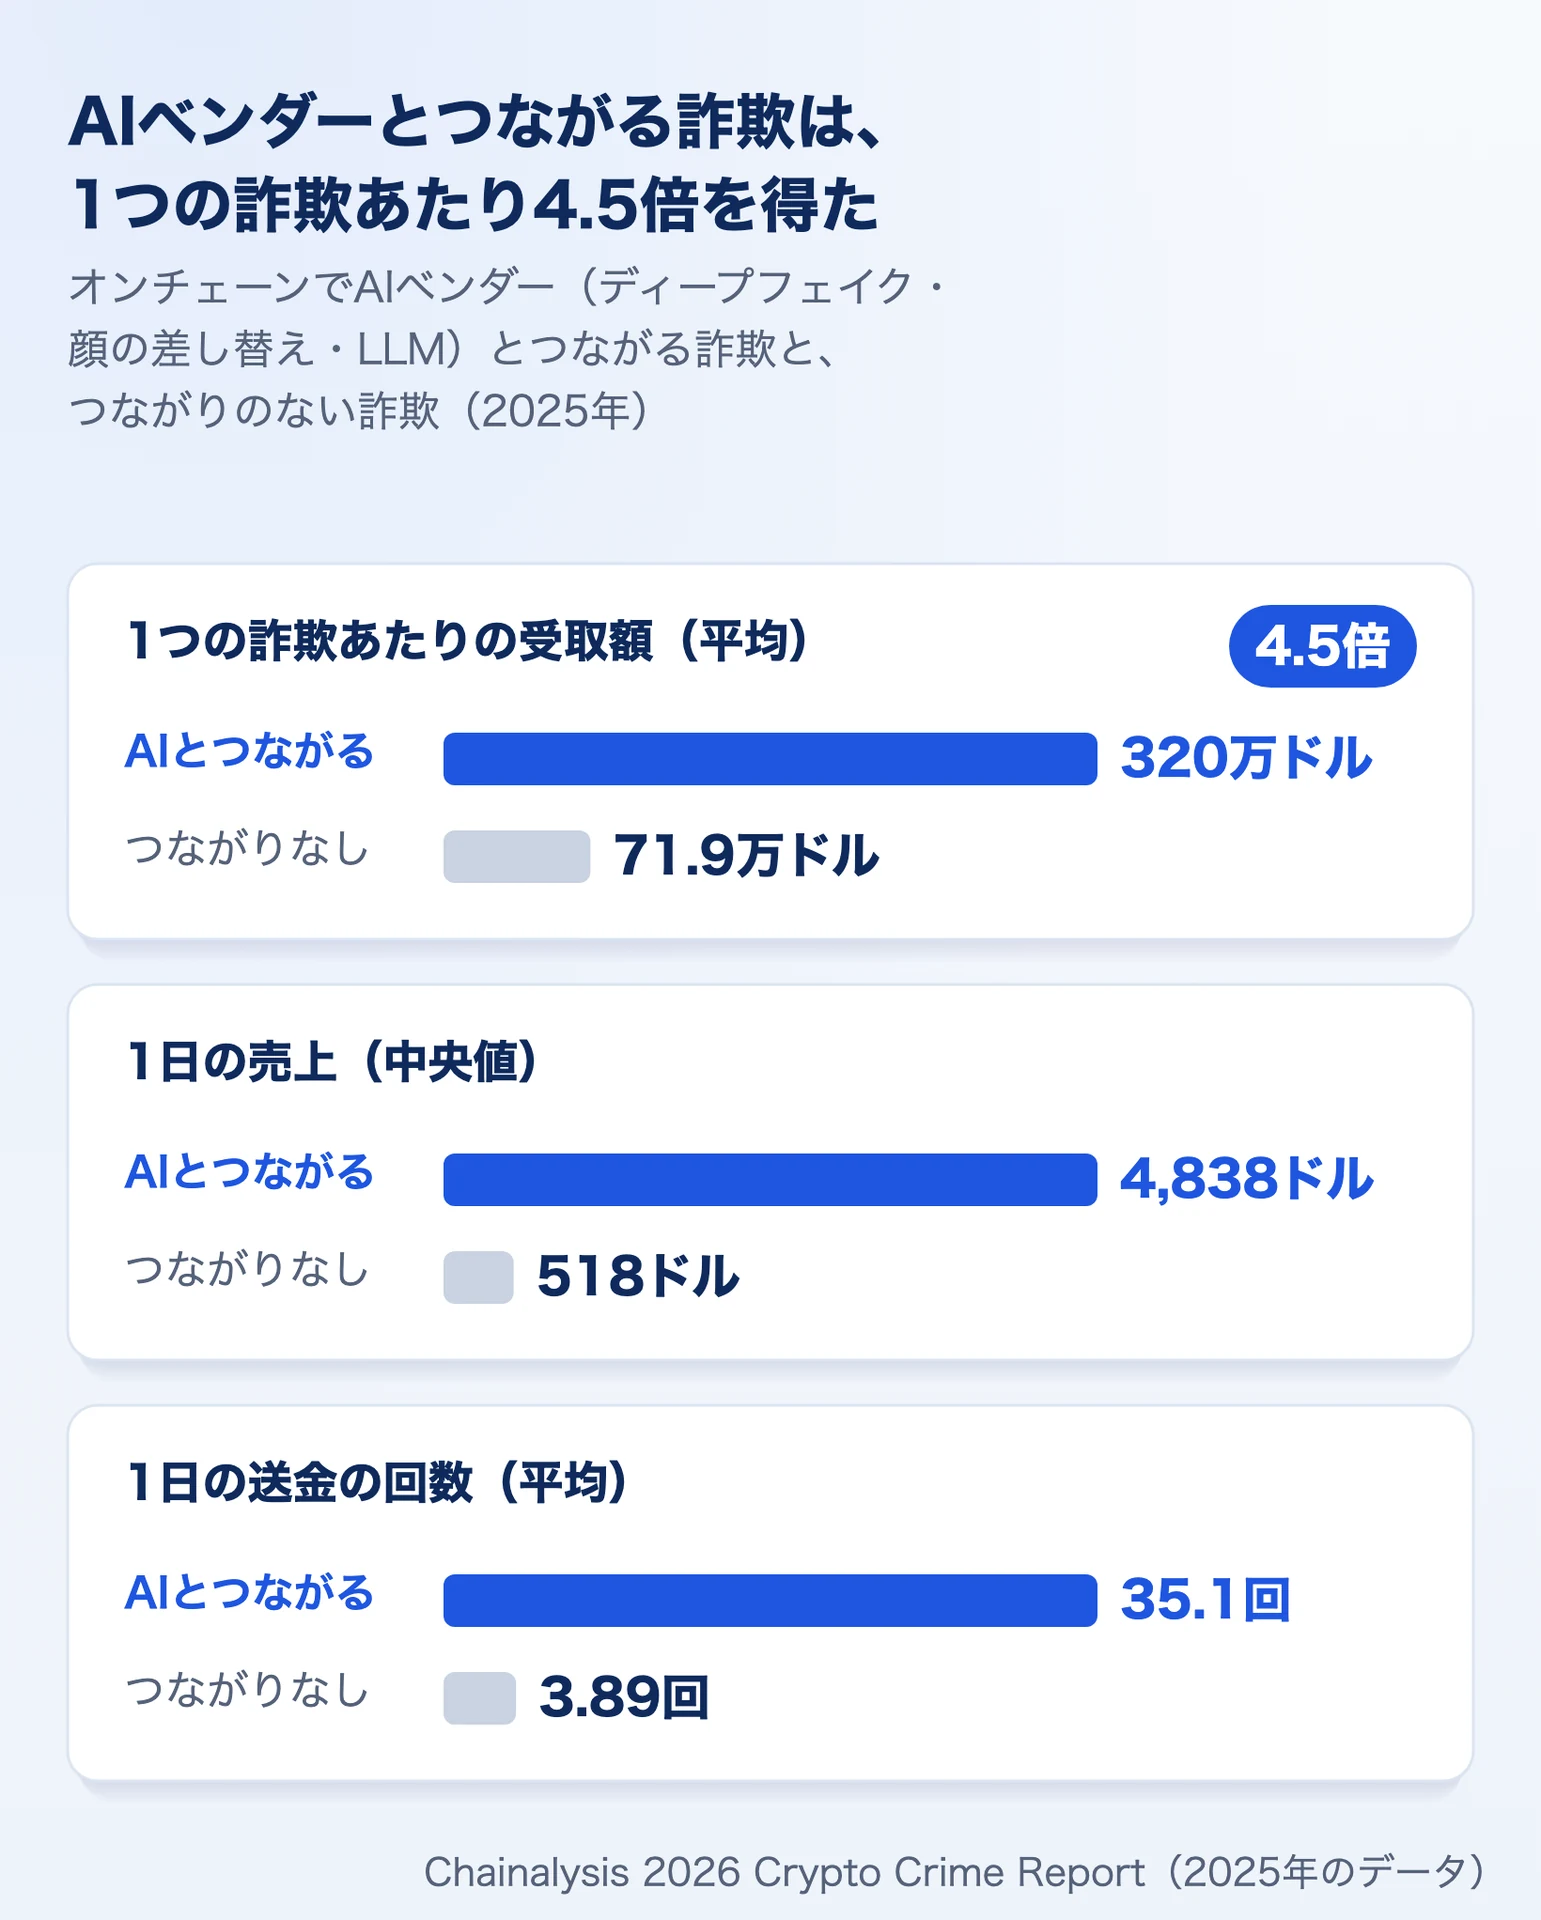
1日の売上の中央値は4,838ドルと518ドル、1日の送金の回数の平均は35.1回と3.89回です。AIで、一度に多くの被害者に届き、だまし方も巧みになっている、とChainalysis社は見ています。
東・東南アジアの詐欺の拠点と、記録的な押収
詐欺は、東・東南アジアの組織犯罪と強く結びついています。カンボジアやミャンマーの強制労働の拠点では、人身取引の被害者が詐欺をさせられています。豚の屠殺の詐欺への流入は、2022年ごろから、春節の公休日の期間に目立って減ります。この地域の犯罪者が大きな役割を担っている証拠だ、とChainalysis社は見ています。
2025年は、詐欺に関わる押収も記録的でした。英国では2025年11月、中国で2014〜2017年に12.8万人超をだました投資詐欺の主導者が有罪となり、61,000BTC超が押収されました。確認された暗号資産の押収として、世界最大です。米国は、カンボジアの詐欺の拠点を運営したPrince Group の会長を起訴し、150億ドル超の押収と没収の手続きを取りました。
日本でも、被害金を暗号資産で送らせる詐欺が増えた
英語版のレポートに、日本の数字はありません。日本の状況は、警察庁の統計で確かめられます。2026年上半期に、詐欺の被害金を暗号資産で送らせた被害(暗号資産送信型)は3,498件、409.6億円で、前年同期から件数は81.6%、被害額は74.6%増えました(暫定値。警察庁)。警察庁は2026年から、SNS型投資・ロマンス詐欺を特殊詐欺の手口の1つとして数えています。Chainalysis社の推計とは、集計の方法も対象も違う数字です。
中国語の資金洗浄ネットワーク(CMLN)が約20%を担う
Chainalysis社がCMLN(Chinese-language money laundering networks)と呼ぶのは、中国語で運営される資金洗浄のネットワークです。国籍ではなく、使う言語でまとめています。CMLNが2025年に受け取った額は161億ドルで、1日あたり約4,400万ドル、稼働しているウォレットは1,799を超えます。オンチェーンの資金洗浄の全体(820億ドル超)のうち、約20%をCMLNが担いました(マネーロンダリングの章)。
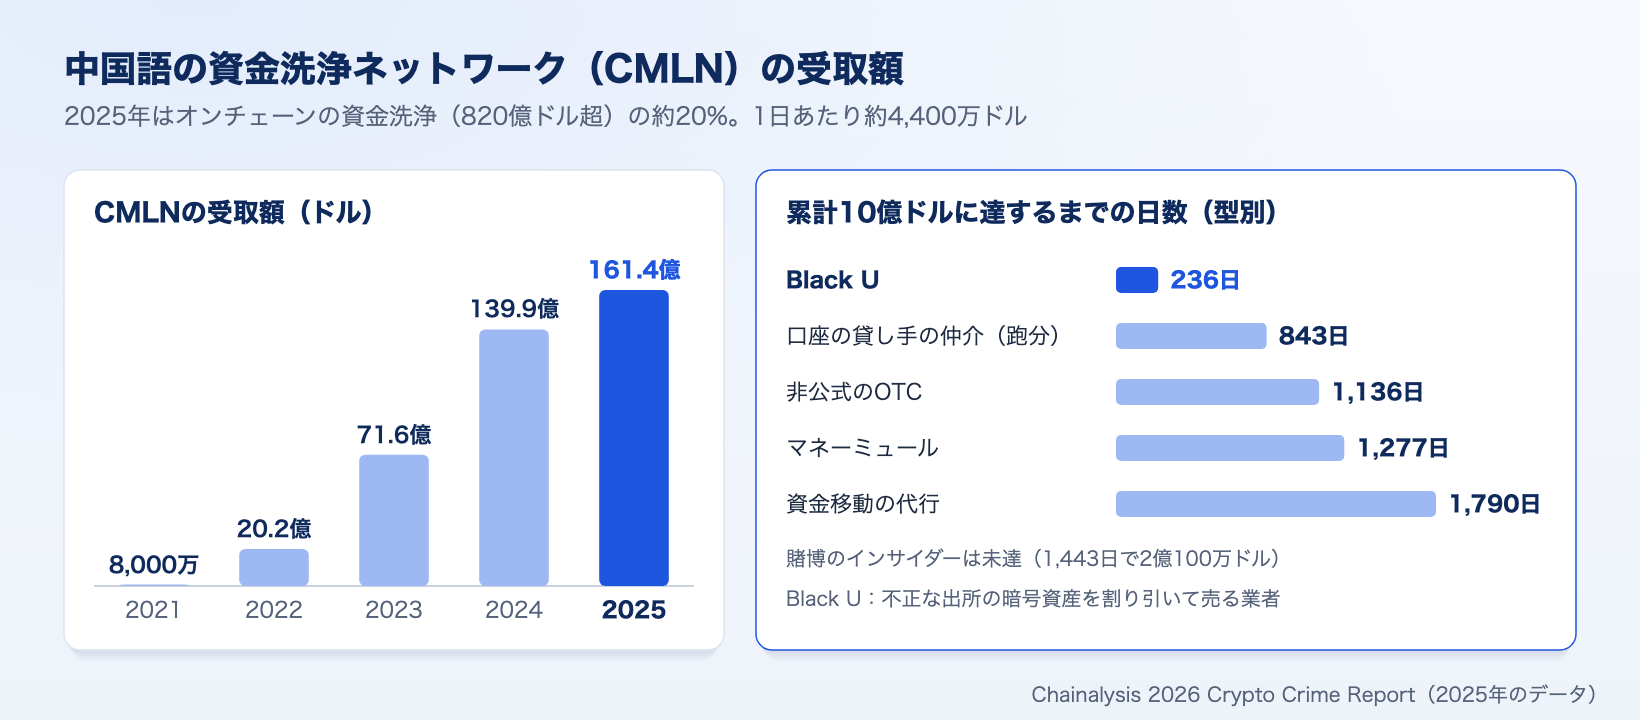
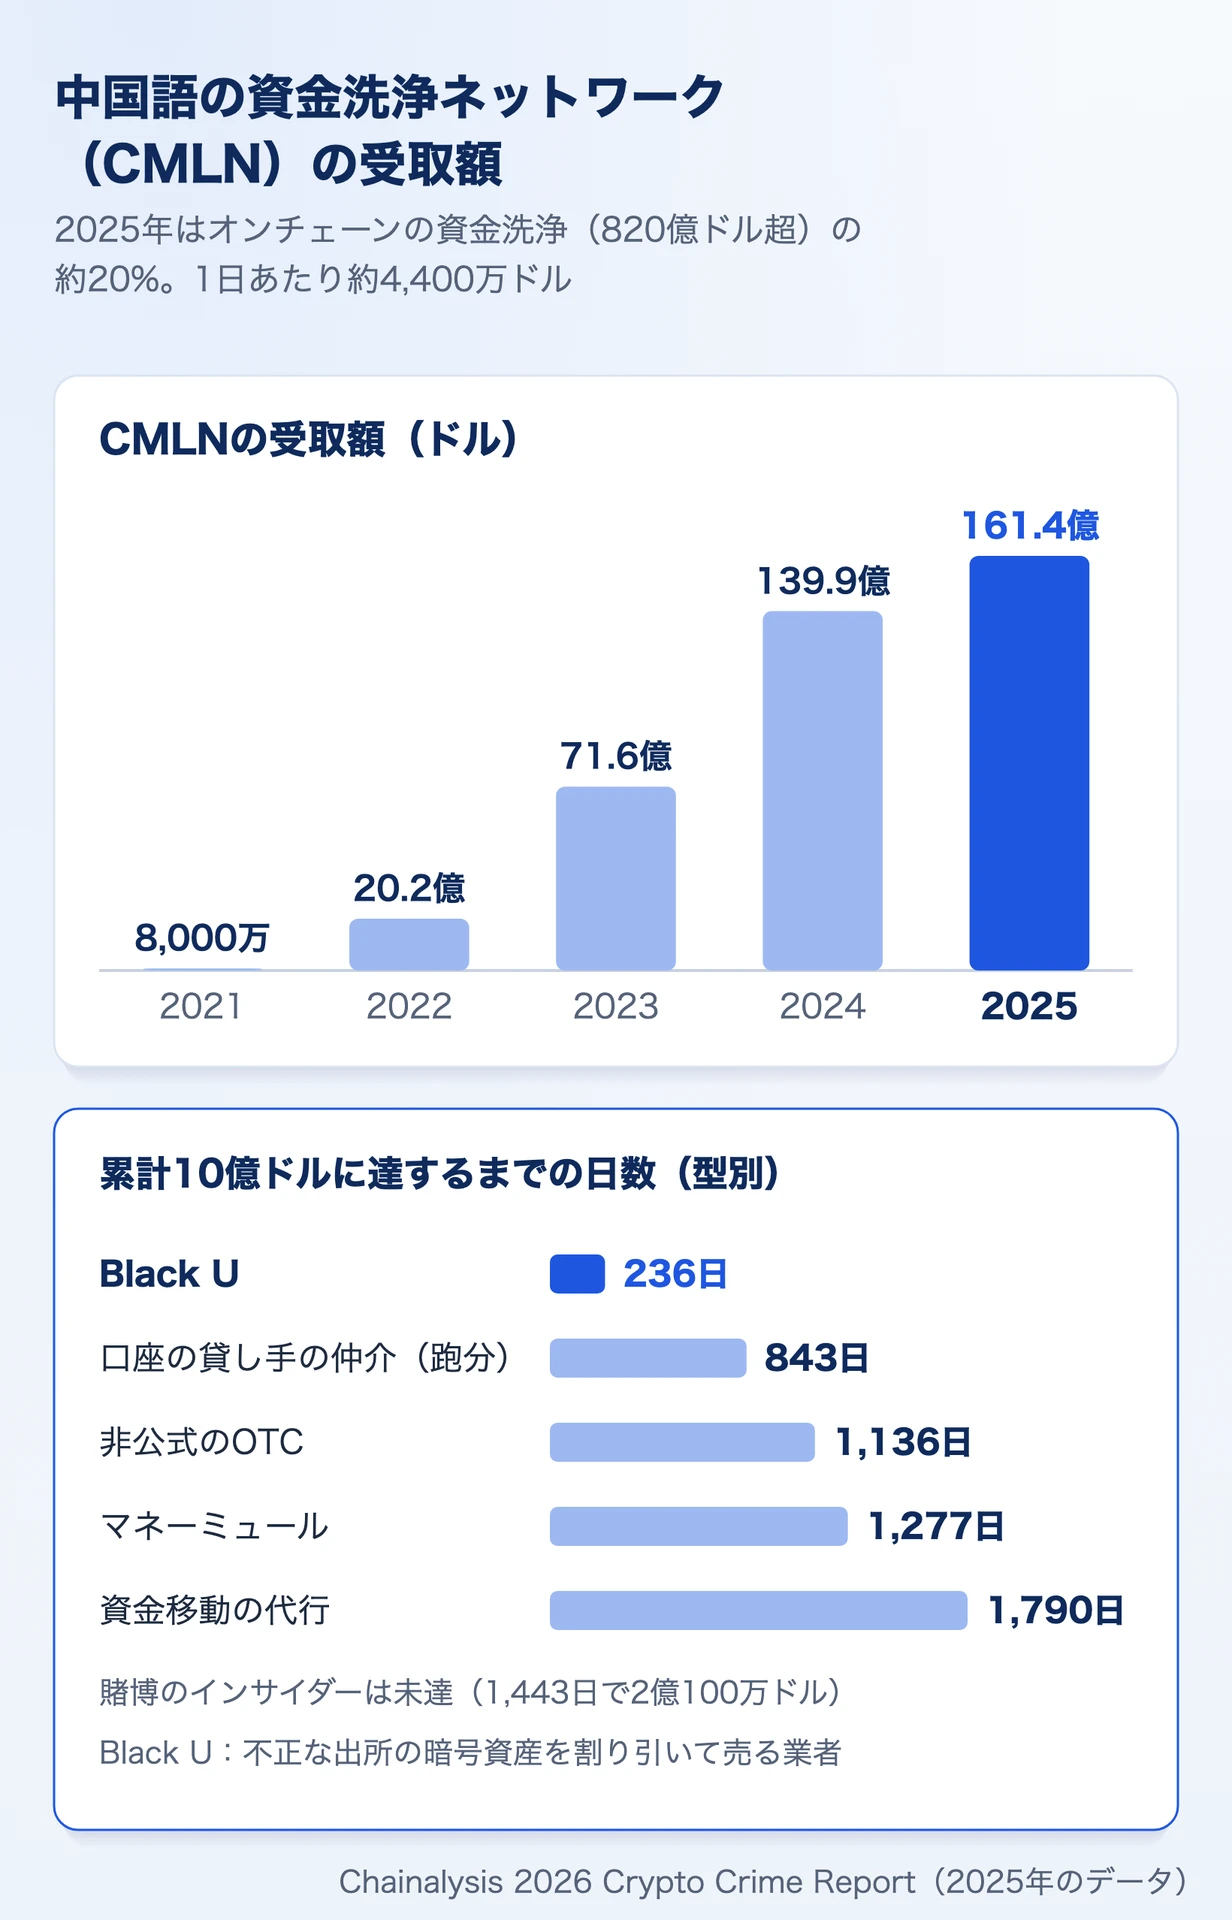
受取額は2021年の8,000万ドルから増え続け、2024年は139.9億ドル、2025年は161.4億ドルでした。2023年から2024年に比べると、2025年の伸びは鈍っています。CMLNは、次の6つの型に分かれます。
| 型 | 何をするか | 累計10億ドルまで |
|---|---|---|
| 口座の貸し手の仲介跑分 | 口座・ウォレット・取引所の入金アドレスを貸す人を集め、詐欺などの収益を受けて流す。資金の入口 | 843日 |
| マネーミュール车队 | 多くの口座とウォレットで資金を動かし、出所を隠す。現金の手渡し、ATM、決済アプリも使う | 1,277日 |
| 非公式のOTC | KYC(本人確認)なしで暗号資産と法定通貨を替え、資本規制を避ける。「きれいな資金」をうたう | 1,136日 |
| Black U | 不正な出所の暗号資産を、相場より安く売る(10〜20%安いこともある) | 236日 |
| 賭博 | KYCなしで賭けを受ける。結果を操作した賭けを売る業者もある | 未達1,443日で2億100万ドル |
| 資金移動の代行 | ミキシングと、複数の資産への交換(スワップ)を請け負う | 1,790日 |
CMLNの業者は、HuioneやXinbiなどの保証サービス(業者の広告の場で、取引の代金を預かる仕組み)で客を集めます。保証サービスそのものは資金を洗浄しないので、161億ドルには入っていません。Huione Group は、2025年10月に米財務省の金融犯罪取締ネットワーク(FinCEN)から、愛国者法311条の「主要な資金洗浄の懸念先」に指定されました。それでも、業者は別の場に移って活動を続けています。
北朝鮮の窃取の資金、詐欺の資金、制裁逃れの資金も、このネットワークを通ります。豚の屠殺の詐欺で盗まれた資金のうち、CMLNで洗浄される割合は、2022年1〜3月期の1%未満から上がり、2025年は一貫して10%を超えました。
ランサムウェア:支払いは減り、リークサイトへの掲載は過去最多
2025年にランサムウェアの攻撃者がオンチェーンで受け取った支払いは、8億2,000万ドル超でした。2024年の8億9,200万ドルから約8%減っています。ただし暫定の値で、帰属が進めば9億ドルに近づくか、超える見込みです(ランサムウェアの章)。
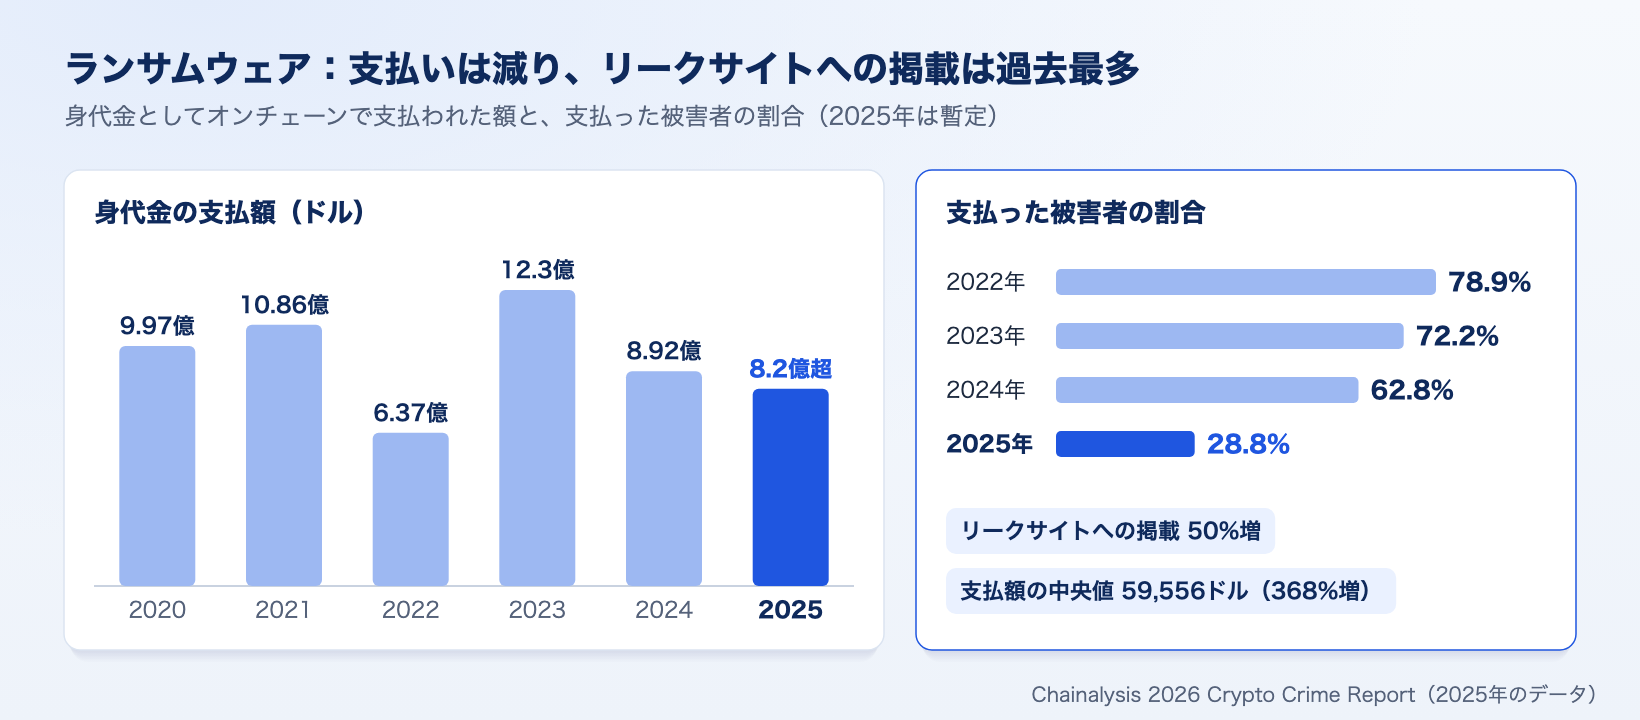
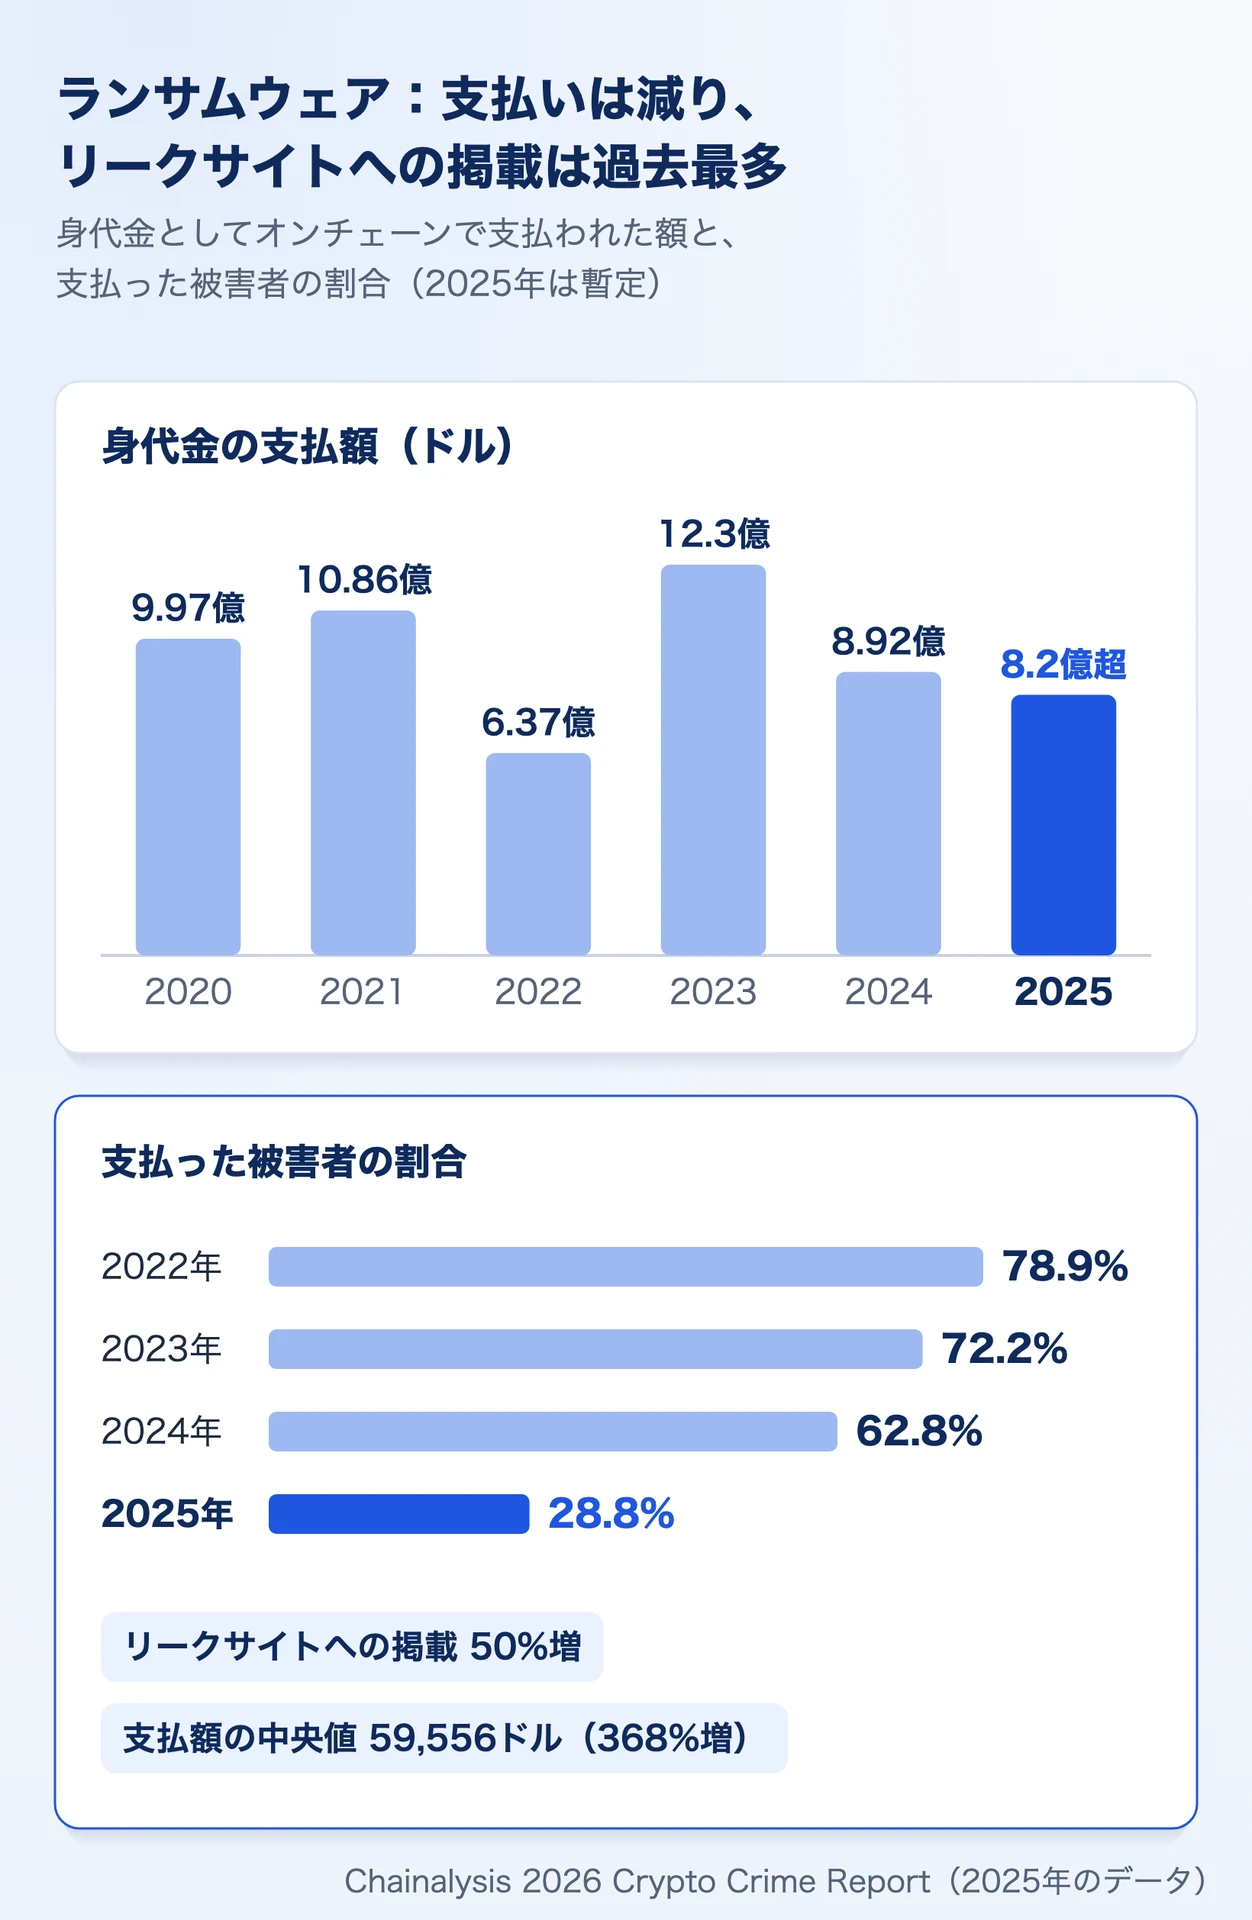
支払いは伸びない一方、攻撃は増えました。攻撃者がリークサイト(盗んだデータを公開すると脅すサイト)に載せた被害組織は、前年から50%増え、過去最多です。掲載がすべて本物とは限らず、掲載されたことが支払わなかったことを意味するわけでもありません。支払った被害者の割合は28.8%(2022年は78.9%)で、Chainalysis社は過去最低の可能性があるとしています。払われた額の中央値は、12,738ドルから59,556ドルへ368%上がりました。Chainalysis社は、インシデント対応の向上、国際的な取り締まり、暗号の弱点を突いた無料の復号、グループの分裂と小規模化を、支払いが伸びない理由に挙げています。
リークサイトへの掲載が多い上位20か国には、米国、カナダ、ドイツ、英国などに加え、日本、韓国、台湾、タイ、シンガポール、インドが入りました。Chainalysis社の図では、日本は製造業の掲載が最も多くなっています。
ランサムウェアの攻撃者に侵入口を売る初期アクセスブローカー(IAB)への支払いは、少なくとも1,400万ドルで、前年とほぼ同じでした。侵入口の平均の価格は、2023年1〜3月期の約1,427ドルから、2026年1〜3月期には439ドルに下がっています(Darkweb IQ 社のデータ)。防弾ホスティングや住宅用プロキシなどのインフラは、ランサムウェアの攻撃者だけでなく、国家系の攻撃者も使っています。こうしたインフラの業者を止めると、複数の脅威に同時に効く、とChainalysis社は見ています。
違法薬物・人身取引・暴力
2025年は、暗号資産と、薬物・人身取引・暴力の犯罪とのつながりも見えました。傾向は分野ごとに違います。
違法薬物:流入はわずかに増え、フェンタニル関連は急減
ダークネットマーケットと薬物の販売者への流入は、2025年にわずかに増えて25億ドル強でした。2025年7月に、西側の利用者向けで最大のビットコインのダークネットマーケットAbacus Market が閉鎖し、TorZonが後を継いでいます(違法薬物の章)。
一方、中国に偏るフェンタニルの原料(前駆体)の販売業者への流入は、2023年半ばから急に減りました。この減少は、米国のオピオイドの過量死の大幅な減少に先行しています。Chainalysis社は、暗号資産の流れを見ることで、過量死の傾向の変化を3〜6か月前に知らせられる可能性があるとしています。
人身取引の疑いのあるサービスへの流入は85%増
人身取引の疑いのあるサービスへの暗号資産の流入は、2025年に85%増え、確かめられたサービスの合計で数億ドルの規模になりました。多くは東南アジアを拠点とし、詐欺の拠点、オンラインの賭博、中国語の資金洗浄ネットワーク、Telegramの保証サービスと一体で動いています(人身取引の章)。
暴力で資産を送らせる攻撃
オンチェーンの活動と暴力犯罪のつながりは強まっています。人身取引のほか、暴力で被害者に暗号資産を送らせる物理的な強要の攻撃が増えました。暗号資産の価格が高い時期に合わせて襲うことが多い、とChainalysis社は見ています(序章)。
オンチェーンのデータで追う:捜査と対策
ブロックチェーンの取引は誰でも見られます。レポートには、この透明性を生かして資金を追い、止めた例が多く載っています。
| 事例 | オンチェーンのデータで分かったこと | この記事の節 |
|---|---|---|
| 英国の61,000BTC超の押収 | ロンドン警視庁の捜査官が、Chainalysisの支援で暗号資産の動きを追い、回収につなげた | 詐欺 |
| Venus Protocol2025年9月 | 監視の仕組み(Chainalysis社のHexagate)で攻撃の18時間前に不審な動きを見つけ、20分以内にプロトコルを止め、12時間で資金を全額取り戻した | 盗難資金 |
| 北朝鮮の資金洗浄 | 大きな窃取のあと約45日で3つの段階に洗浄する。使うサービスの種類や送金の大きさの好みが、見つける手がかりになる | 北朝鮮 |
| ランサムウェアの系統 | 資金洗浄の経路の違いから、系統を見分けられる。複数の系統で動く攻撃者も追える | ランサムウェア |
| フェンタニルの原料 | 販売業者への流入の急減が、米国の過量死の減少に先行した | 違法薬物 |
弊社は、Chainalysis社の正規販売代理店として、暗号資産の資金の流れを追う製品と、認定トレーニングをご提供しています。製品でできることは、製品ページの調査でできることで紹介しています。
まとめ
2026 Crypto Crime Report は、2025年の暗号資産犯罪が、国家による制裁逃れと窃取で過去最高の規模になったことを示しました。中国語の資金洗浄ネットワークは、詐欺、北朝鮮の窃取、制裁逃れの資金を引き受けています。詐欺はなりすましとAIで効率を上げ、ランサムウェアは払われる額が減っても攻撃が増えました。
どの章でも、資金の流れはオンチェーンに残り、追跡と押収の手がかりになっています。Chainalysisの製品と認定トレーニング、普及ランキングの解説は、次のページで紹介しています。
 関連製品Chainalysis暗号資産の取引を追跡し、アドレスの背後にいる主体と資金の流れを見える形にする調査の製品です。Reactor、Rapid、Wallet Scan などをご案内しています。
Chainalysisの製品や、暗号資産の調査のご相談は、お気軽にお問合せください。