GreyNoiseの「Threat Brief Library」
セキュリティ運用の現場では、日々大量のアラートやスキャン通信の中から「本当に注意すべき攻撃活動」を見極める作業に追われています。GreyNoiseは、インターネット全体を観測するグローバルなセンサーネットワークをもとに、こうしたノイズと実際の脅威を切り分けてきたプラットフォームです。2026年7月13日、そのリサーチチームが作成するレポート群を一元的に閲覧できる新機能「Threat Brief Library」が、GreyNoise Visualizer 上に公開されました。
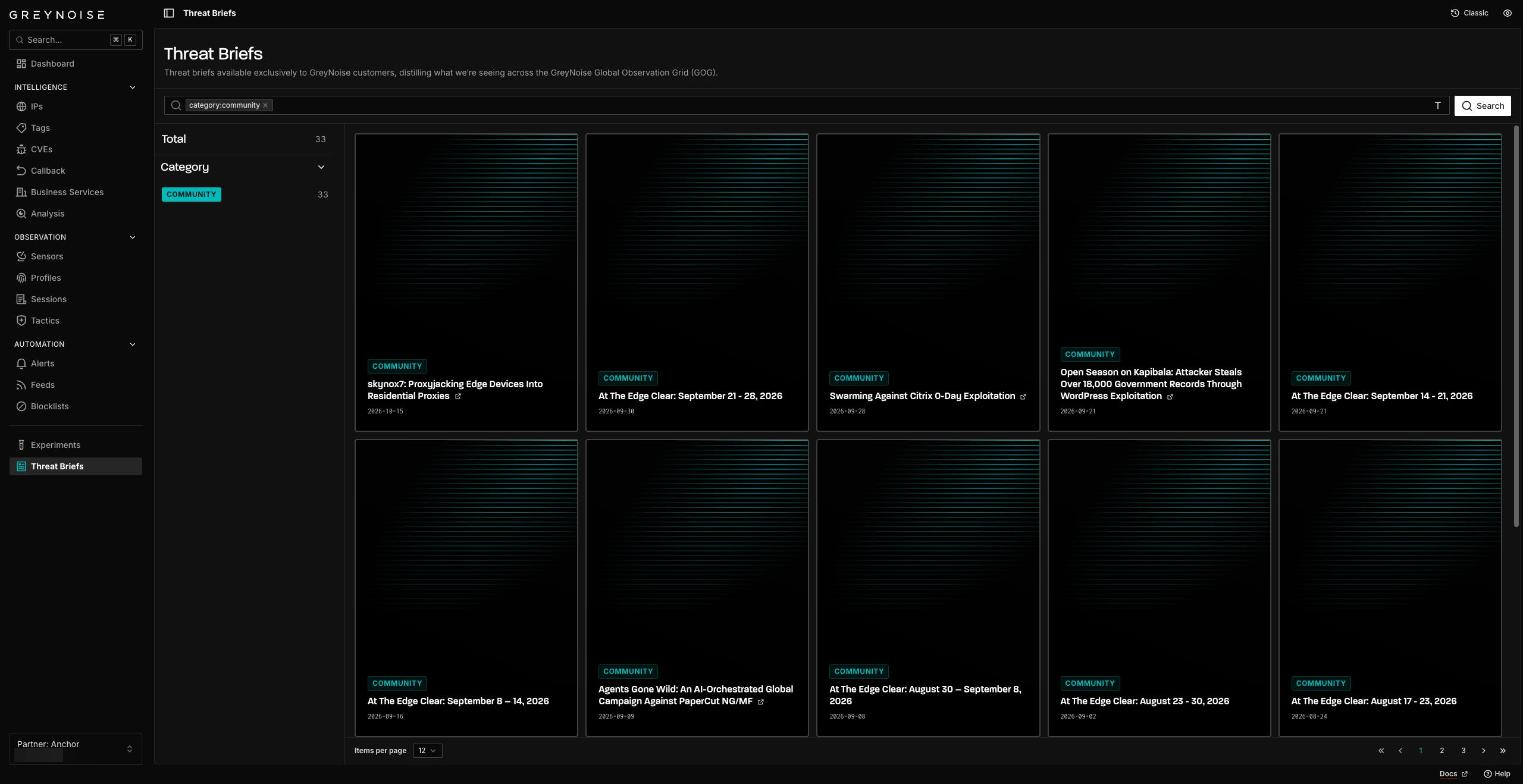
Threat Briefs の一覧画面。左のメニューの「Threat Briefs」から開く。キーワードで検索でき、「At The Edge」「Executive Situation Report」「Community」のカテゴリで絞り込める(画面は Community で絞り込んだ例)。
本記事では、この新機能の概要と、実際にどう使えるのかを整理して紹介します。
「At The Edge」とは
GreyNoiseは以前から、週次の脅威インテリジェンスレポート「At The Edge」を発行しています。攻撃者がインターネット上で「どのような活動を行っているか」、「どの製品がエクスプロイトの標的になっているか」、「どの脆弱性が悪用されているか」、「前週からの変化は何か」などの情報をまとめたレポートです。各号は、GreyNoiseが運用するグローバルなセンサー網から得られる一次データをもとに、リサーチチームが分析し、名前の付いた調査結果(named findings)やIOC(侵害指標)、推奨アクションへと落とし込んでいます。
Threat Brief Library は、こうしたレポート群を Visualizer 上で横断的に「閲覧・検索・フィルタリング・PDFダウンロード」できるようにする機能です。
ライブラリに含まれる3種類のレポート
Threat Brief Library には、大きく分けて3つのレポートタイプが用意されています。
- At The Edge:前週にエッジ(インターネットの境界領域)で観測された悪用活動をまとめた週次レポート。分析結果、IOC、役割別の推奨アクションを含みます。
- Executive Situation Reports:特定のキャンペーンや、活発に悪用されている脆弱性1件に焦点を当てたイベント駆動型のレポート。主要な判断材料、脆弱性・キャンペーンの背景、攻撃者インフラ、観測された手口(tradecraft)、影響、推奨アクション、裏付けとなる活動データまでを網羅します。
- At The Edge Clear:週次 At The Edge の一般公開版で、その週の主要な活動とポイントをまとめたものです。
コミュニティユーザー(無料アカウント)は「At The Edge Clear」のすべての号にアクセスでき、有償の顧客は上記すべてを含むフルライブラリを利用できます。
「At The Edge」フルレポートの中身
有償プランで読める完全版の At The Edge レポートには、以下のような要素が含まれています。
- Bottom Line Up Front(BLUF):その週で最も重要な活動と、取るべき対応の要点
- 役割別の推奨アクション:セキュリティ経営層、SOC、脆弱性管理、ネットワークセキュリティ、脅威ハンティング、IAMの各チーム向け
- Named Findings:関連する製品、CVE、CISA KEV(既知の悪用脆弱性カタログ)該当状況、キャンペーン名、トラフィック量、ホストの分類など
- インフラの帰属分析:関与しているASN、ホスティング基盤、ネットワークレンジ
- 標的分析、IOC、検知手法:送信元IPがローテーションしても持続するリクエストパターンやクライアントフィンガープリントに基づく情報
- 継続中の活動アップデート:前週から引き続き活発な脅威に関する続報
これらはすべて、攻撃者が実際にエッジ機器を狙ってエクスプロイトを試みた通信を観測・記録する「GreyNoise Global Observation Grid」のデータを一次情報源としています。
無料版(At The Edge Clear)との違い
無料版の At The Edge Clear は、その週の主な所見をいくつか紹介する抜粋です。IOCの一式や攻撃元のインフラの分析など、そのまま遮断や調査に使える情報は、契約者向けの報告にだけ載ります。
| 無料版(At The Edge Clear) | 契約者向け(At The Edge、Executive Situation Report) | |
|---|---|---|
| 読める人 | 誰でも(GreyNoise社のサイトでも公開) | 契約者 |
| 中身 | その週の主な動きと、いくつかの所見 | 要点、所見ごとの根拠と詳細、前の週から続いている活動 |
| 攻撃元の情報 | 集計した数値(例:ある脆弱性を狙った通信元の95%が2つのホスティング事業者から) | IOCの一式、攻撃元のASN・ホスティング事業者・ネットワークの範囲、通信元のIPアドレスが入れ替わっても使える検知の手がかり |
| 推奨策 | 全体に向けた短い対策 | 経営層、SOC、脆弱性管理、ネットワーク、脅威ハンティング、ID管理の役割ごと |
| 共有範囲 | 制限なし(TLP:CLEAR) | 報告ごとにTLPが付く。組織の中と必要な相手に限るTLP:AMBERの報告もある |
無料版で動きの概要をつかみ、自組織に関係する脆弱性や攻撃元が出てきたときに、契約者向けの報告で IOC や検知の手がかりまで確かめる、という使い分けになります。
Executive Situation Report の例
Executive Situation Report は、悪用が進んでいる攻撃キャンペーンや脆弱性が出たときに発行される報告です。要点と根拠、攻撃元と標的の上位の国、推奨策、影響が1枚にまとまっており、セキュリティの責任者や経営層への報告に使いやすい形です。
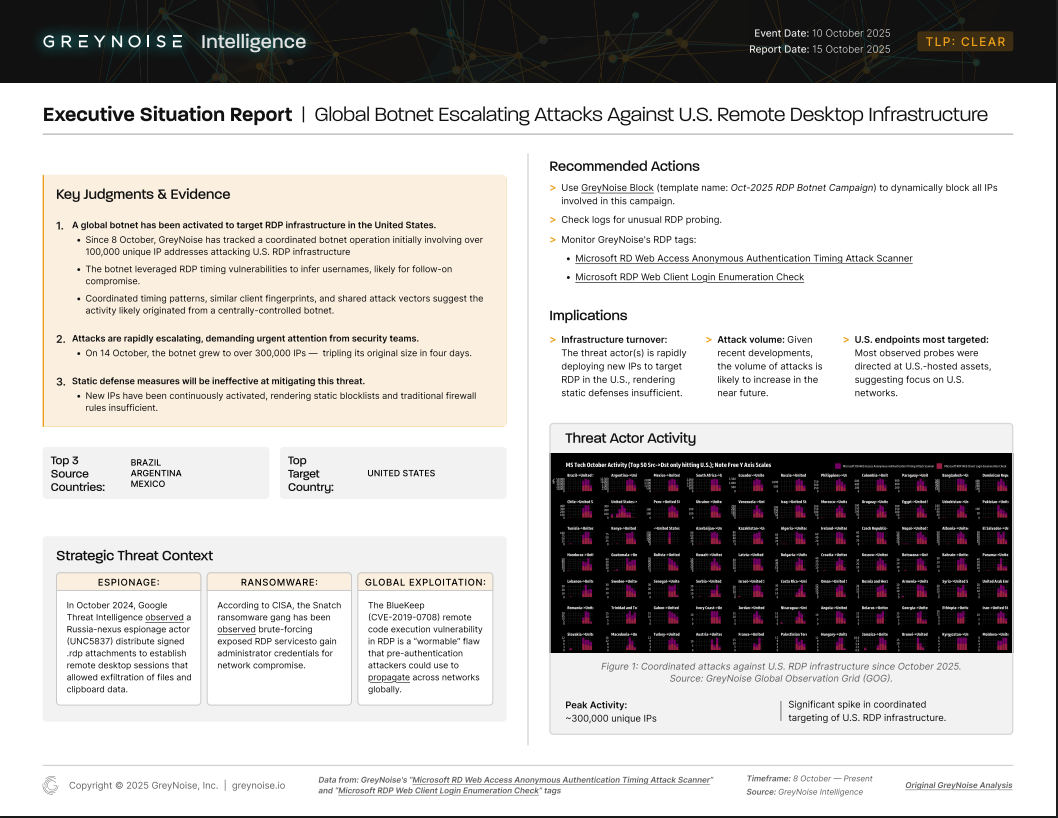
Executive Situation Report のうち、公開してよい区分(TLP:CLEAR)の1枚(2025年10月)。米国のリモートデスクトップを狙うボットネットについて、要点と根拠、発信元の上位3か国と標的の国、推奨策がまとまっている。
Threat Briefへのアクセス方法
Visualizer上での使い方
Threat Brief Library へは、GreyNoise Visualizer にログインし、左のメニューの「Threat Briefs」を開くとアクセスできます(一覧の画面は記事の冒頭の画像)。
利用できる主な操作は以下の通りです。
- キーワード検索:特定の脅威・製品・キャンペーンに関する記事を探す
- カテゴリでの絞り込み:関心のあるレポート種別だけを表示
- ページネーション:1ページあたりの表示件数を調整しながら閲覧
個別のレポートを開くと、ブラウザ上でPDFがそのまま表示されます。ダウンロードボタンを押せば、レポートのタイトルをファイル名としたPDFを保存でき、社内共有やレポートへの添付に利用できます。ブラウザ上でのPDF表示に少し時間がかかることがあるため、オフラインで参照したい場合は事前にダウンロードしておくのがおすすめです。
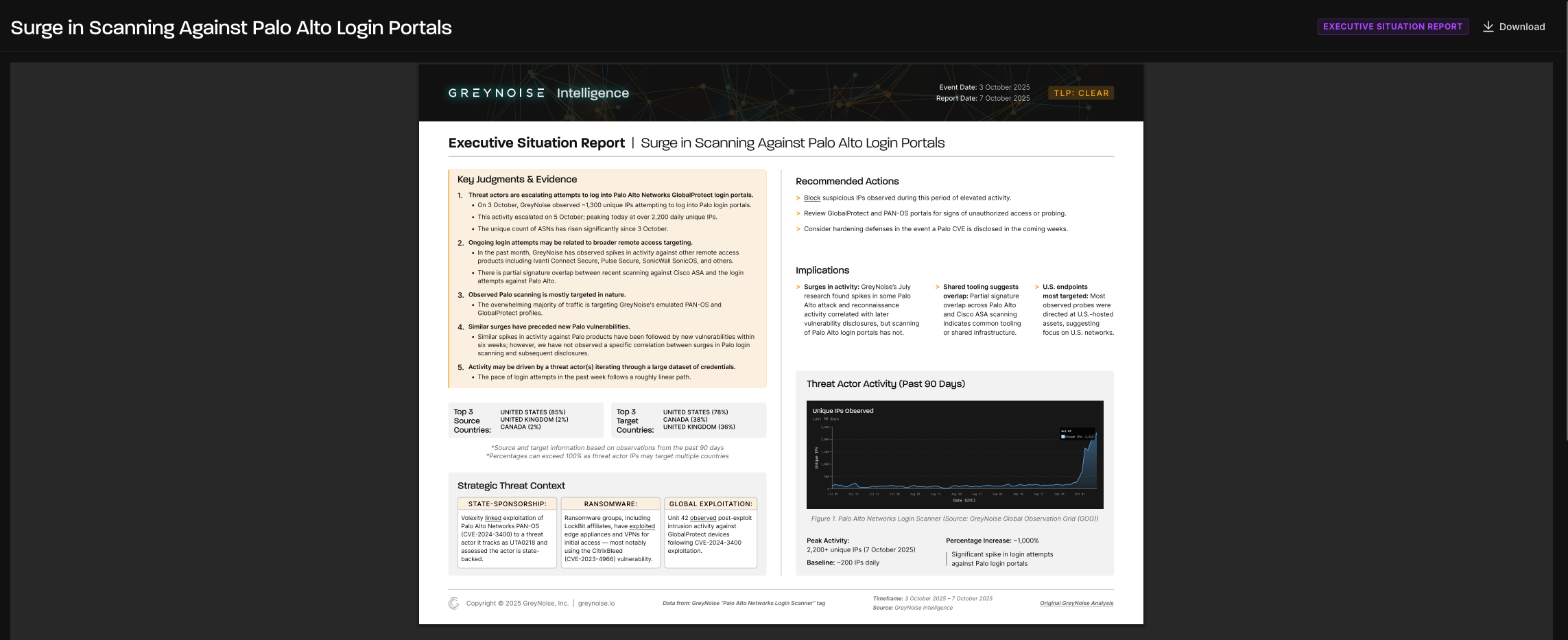
レポートを開いた画面(左のメニューを除いた部分)。題の右にカテゴリとダウンロードのボタンがあり、その下にPDFの本文が表示される(例は TLP:CLEAR の Executive Situation Report)。
APIやRSS Feed経由でも取得可能
Threat Briefs は GreyNoise API 経由でもプログラム的に取得できるため、自社の脅威インテリジェンス基盤やツールに組み込むことも可能です。公開済みブリーフの一覧は GET /v3/articles エンドポイントから取得でき、以下のクエリパラメータで絞り込みや並び替えができます。
- page:ページ番号(1始まり。デフォルトは1)
- size:1ページあたりの件数
- search:タイトル・サブタイトル・説明文を対象とした大文字小文字を区別しない検索
- category:カテゴリでの絞り込み
- sort_by:ソート対象のフィールド(デフォルトは
published_at) - sort_desc:降順ソートするかどうか(デフォルトは
true。昇順にする場合はfalse)
認証には、リクエストヘッダーのkeyにAPIキーを指定します。
curl --request GET \
  --url https://api.greynoise.io/v3/articles \
  --header 'accept: application/json' \
  --header 'key: <api-key>'
詳細はAPI Reference: List Articlesを参照してください。
RSSフィードでの購読
新しいブリーフが公開されるたびにチェックしなくても済むよう、RSSフィードも用意されています。用途に応じて2種類から選べます。
- パブリックフィード(
https://api.greynoise.io/v3/articles/rss):認証不要。Community のカテゴリ(At The Edge Clear と、GreyNoise社が公開している調査記事)のブリーフだけが含まれます。 - プライベートフィード(
https://api.greynoise.io/v3/articles/rss/{token}):契約プランでアクセス可能なすべてのブリーフが含まれ、有償顧客の場合は At The Edge の完全版や Executive Situation Reports(SITREP)も対象になります。
アクセス権限と共有範囲
- コミュニティユーザー(無料):「At The Edge Clear」のすべての号を閲覧可能
- 有償顧客:週次の At The Edge フル版、Executive Situation Reports を含むライブラリ全体にアクセス可能
レポートには、共有してよい範囲を示す TLP(Traffic Light Protocol)の区分が表紙に付きます。TLP:CLEAR のレポートは制限なく共有できます。TLP:AMBER のレポートは、自組織と、対応のために知る必要がある顧客などに限って共有できます。PDFを社外に回すときは、表紙の区分を確かめてください。
まとめ
Threat Brief Library は、これまで個別に配信・閲覧していたGreyNoiseの脅威インテリジェンスレポートを、Visualizer 上で「検索・フィルタ・ダウンロード」できる形に一元化したものです。週次の At The Edge でエッジ機器への攻撃の動向をつかみ、特定の脆弱性やキャンペーンが動いたときは Executive Situation Report で掘り下げる、という使い分けができます。
無料の At The Edge Clear は誰でも読めます。IOCの一式や攻撃元のインフラの分析まで使う場合は、契約者向けのレポートが必要です。製品の詳細は下記をご覧ください。
関連製品GreyNoiseインターネット全体の走査と攻撃を観測し、そのIPが何者で何を狙っているかを判定する脅威インテリジェンスです。プランとモジュールの選び方、無償で試せる範囲まで紹介しています。
出典:GreyNoise公式ブログ「Now Available: The Threat Brief Library in the GreyNoise Platform」、GreyNoise公式ドキュメント「Threat Briefs」、At The Edge Clear