



































この記事の要点
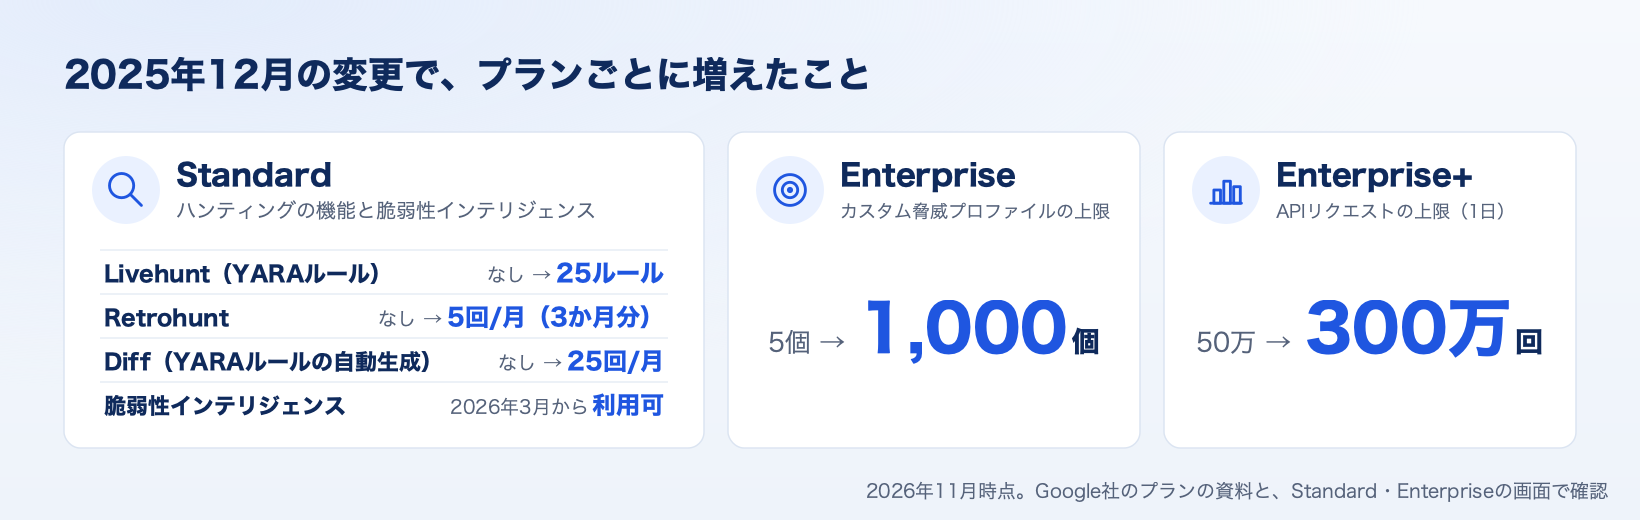
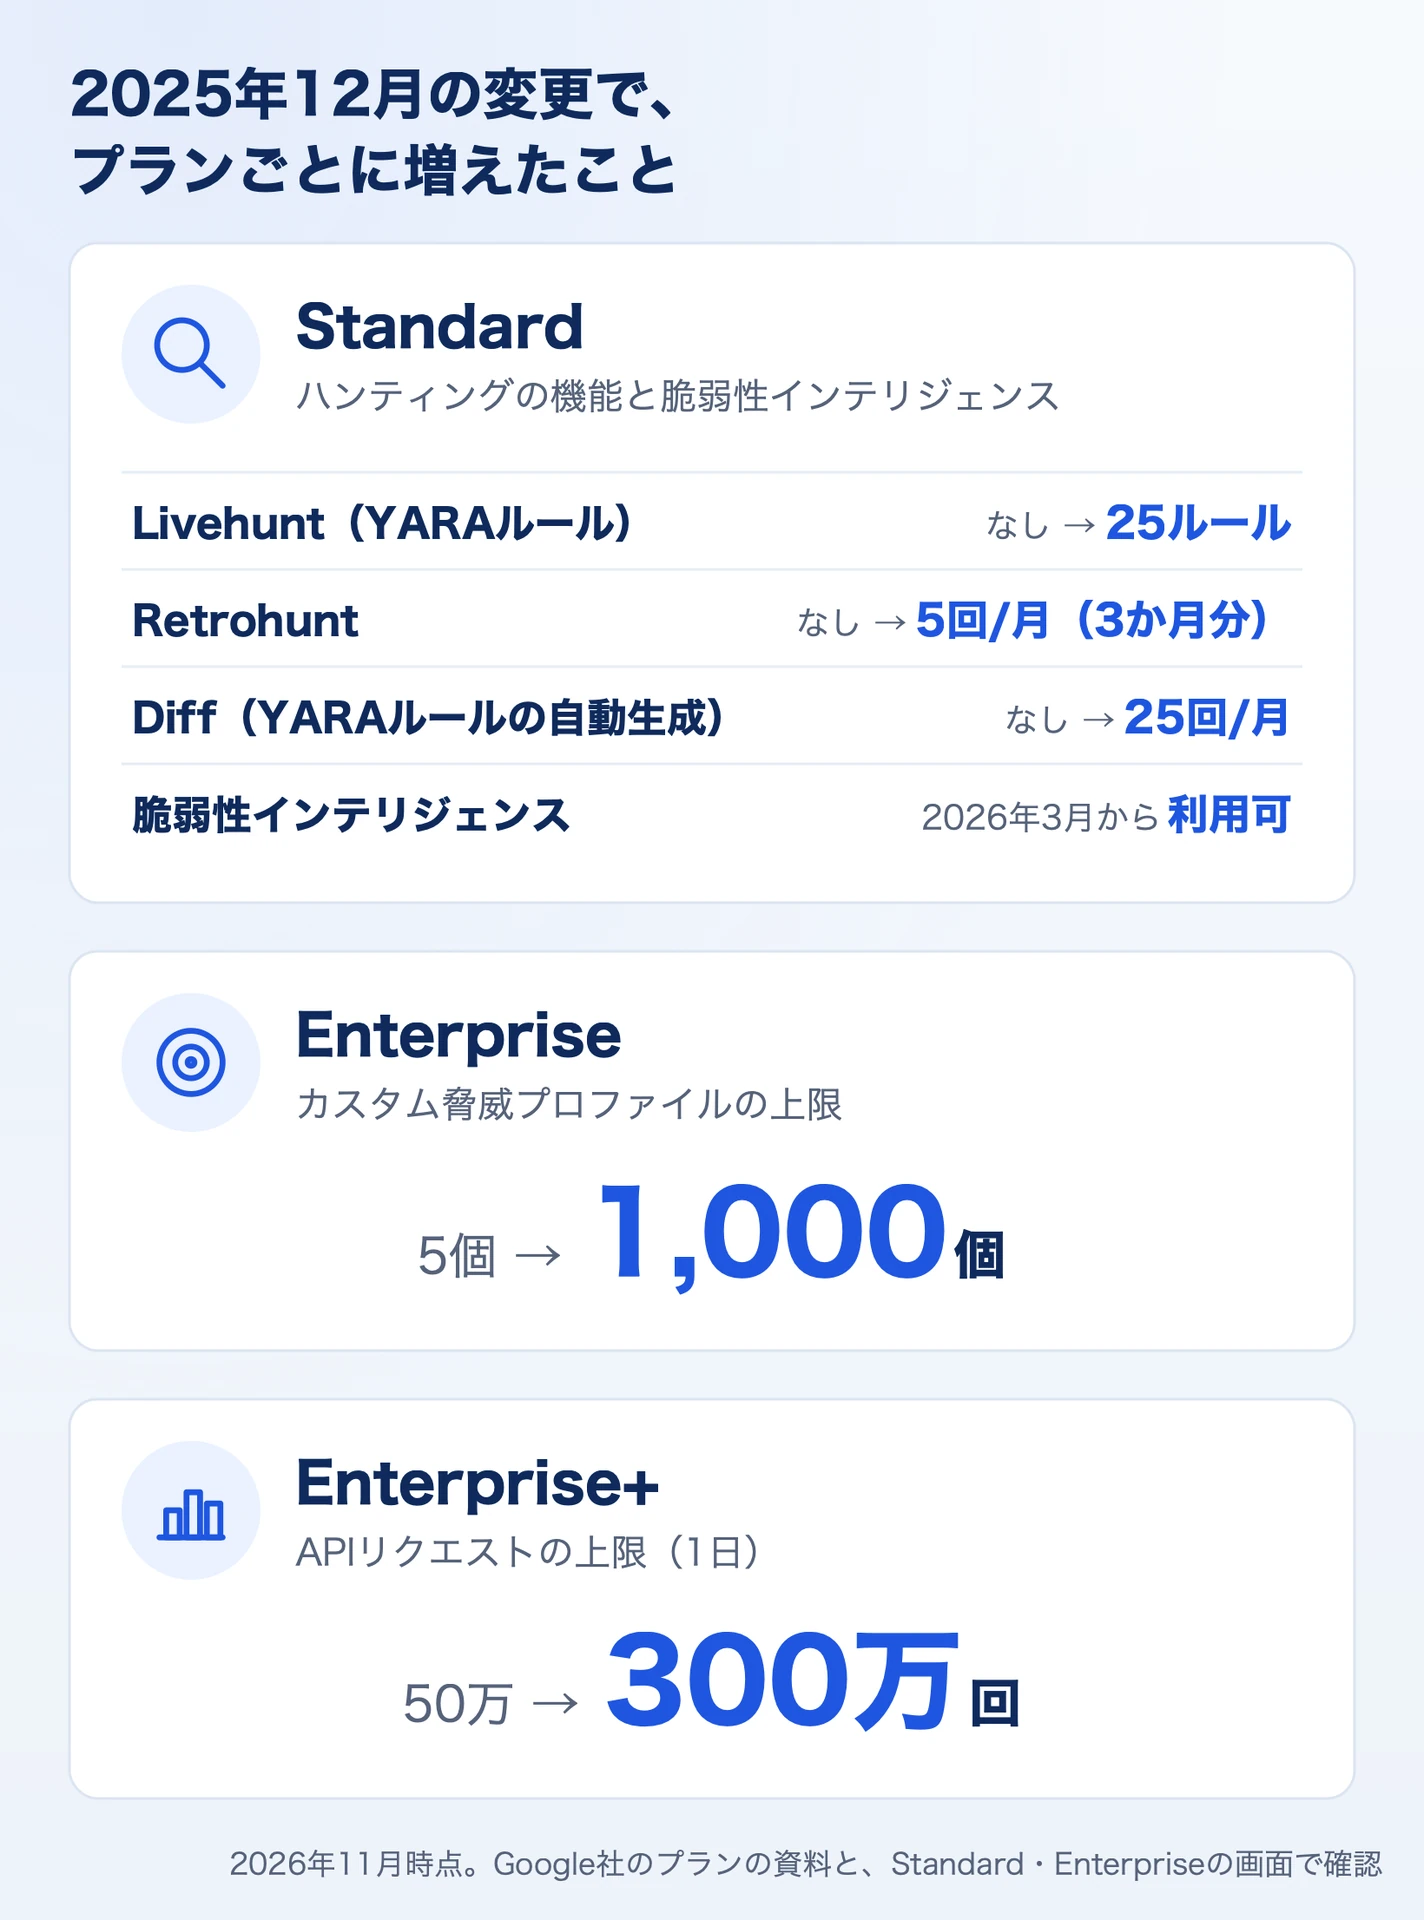
- 2025年12月の変更で、StandardプランではLivehunt・Retrohunt・Diffのハンティングの機能が使えるようになりました。2026年3月からは、Standardプランでも脆弱性インテリジェンスを使えます。
- Enterpriseプランでは、カスタム脅威プロファイルの上限が5個から1,000個に増えました。
- Enterprise+プランでは、APIリクエストの上限が1日50万回から300万回に増えました。
読む人別の次の一歩
Google社が公開しているプランの資料と更新履歴、弊社がStandardプランとEnterpriseプランの画面で確かめた結果(2026年11月)をもとに書いています。
概要
Google Threat Intelligenceにおいて、各ライセンスで利用できる機能が一部変更されました。
Standardプランでは新たにハンティング機能と脆弱性インテリジェンスが利用可能となり、EnterpriseおよびEnterprise+プランでは、一部機能の上限が増加しています。
【Standardプランに脆弱性インテリジェンスが追加】
2026年3月のアップデートにより、Google Threat IntelligenceのStandardプランで、脆弱性インテリジェンス(Vulnerability Intelligence)が利用可能になりました。これにより、これまでStandardプランでは利用できなかった脆弱性情報(Mandiantが評価したリスク値などを含む)を参照できるようになりました。
なお、Standardプランでは、脆弱性の画面のうち、関連する攻撃者・キャンペーンの情報、関連の時系列(Associations Timeline)、優先度と影響を受ける製品のグラフ(Priority Visualization・Vulnerable Products)は表示されません。
現在ご契約中のお客様につきましては、内容に応じて個別にご案内いたしますので、お気軽に弊社までお問合せください。
主な変更内容
今回の仕様変更では、プランごとに利用できる機能が見直されています。
主な変更点は以下のとおりです(※2026年3月アップデートを含む)。
-
- Standardプラン
‐ ハンティング関連の機能が利用可能に
‐ 脆弱性インテリジェンス(※一部制限あり)が利用可能に(2026年3月) - Enterpriseプラン:作成可能なカスタム脅威プロファイル数が増加(5個 → 1,000個)
- Enterprise+プラン:APIリクエスト上限数が増加(500,000/日 → 3,000,000/日)
- Standardプラン
Standardプラン
Standardプランでは、ハンティング関連の機能が新たに利用可能となりました。
※2026年3月のアップデートにより、Standardプランでも脆弱性インテリジェンスが利用可能となりました。
| 項目 | 変更前 | 変更後 |
|---|---|---|
| Livehunt YARAルール | 25ルール | |
| YARA Retrohunt | 5回/月 | |
| Retrohuntによる検索可能期間 | – | 過去3か月 |
| Diff(YARAルールの自動生成) | 25回/月 | |
| 脆弱性インテリジェンスMandiantが評価したリスク値などを含む | 制限あり※1 |
※1 Standardプランでは、脆弱性の画面のうち、関連する攻撃者・キャンペーンの情報、関連の時系列(Associations Timeline)、優先度と影響を受ける製品のグラフ(Priority Visualization・Vulnerable Products)は表示されません。
Livehunt
YARAルールを使い、新たにアップロードされるファイルをリアルタイムで監視できます。
今回のアップデートによりStandardプランでも最大25件のルールを作成できるようになり、従来の検知では拾いきれないマルウェアの亜種も継続的に検知できるようになりました。
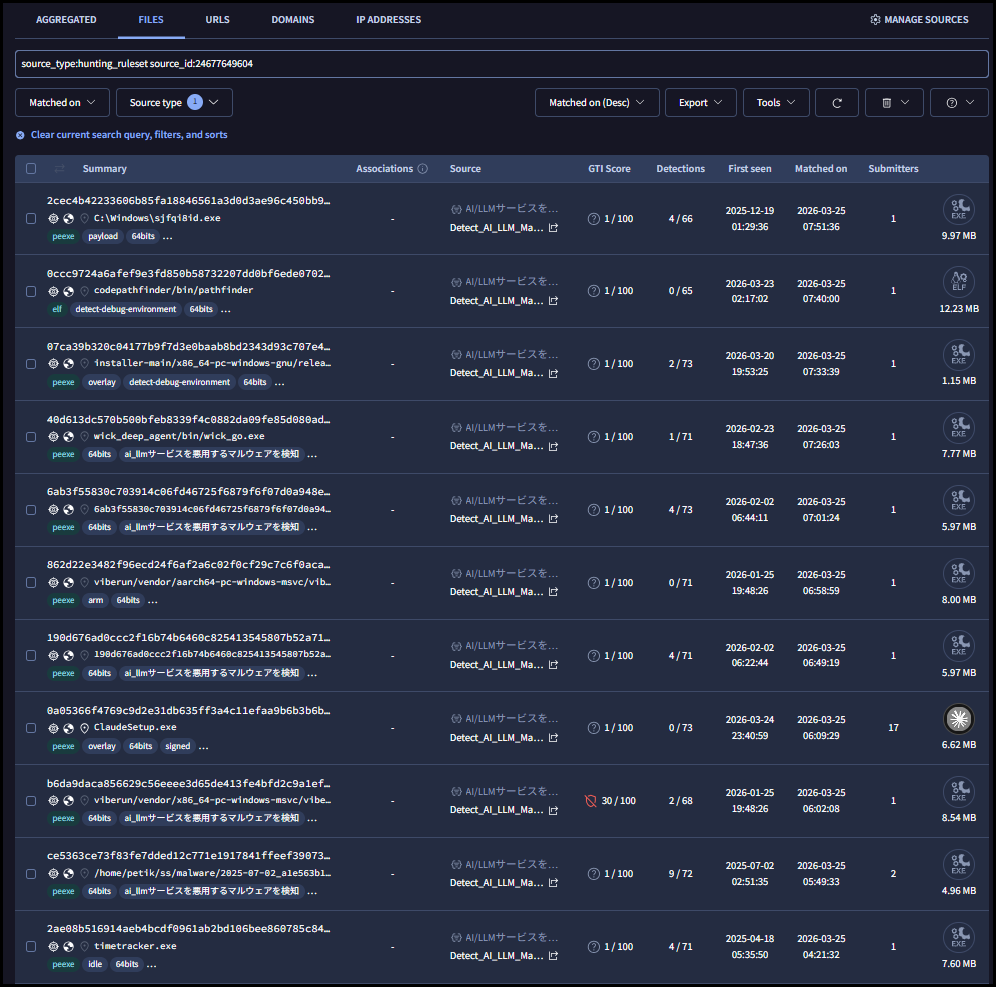
(例)AIサービスの利用を悪用し、情報窃取を試みるマルウェアの特徴をもとに作成したYARAルールの検知結果
この例では、AI関連の通信や不審な挙動といった特徴を組み合わせて判定しており、既存の検知では十分に認識されていない段階の脅威も含めて、
現在流通しているマルウェアの傾向を把握できます。
Retrohunt
YARAルールを使い、過去に収集されたファイルを横断的に検索できます。今回のアップデートによりStandardプランでも過去3か月分まで遡って検索できるようになりました。(※Google Threat Intelligenceに最後に送信された日時「last submission date」を基準。)
新たに判明したマルウェアの特徴をもとに過去データを見直すことで、見逃されていた脅威の発見や攻撃の経緯の把握が可能になります。
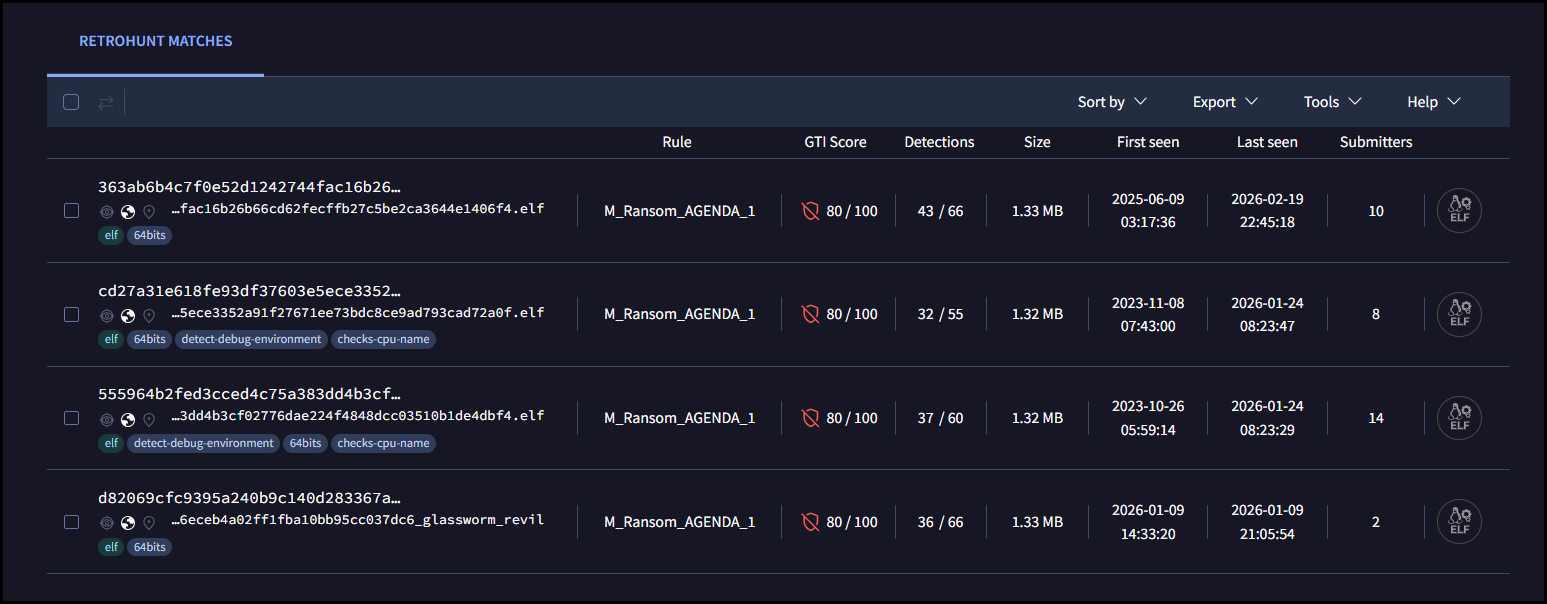
(例)ランサムウェアの特徴をもとに作成したYARAルールによるRetrohuntの検索結果
2023年から観測されている検体も含まれており、同様のマルウェアが以前から活動していたことがわかります。
この結果をもとに、自組織のログと突き合わせて過去の侵入の有無を確認したり、影響範囲を特定したりといったインシデント対応に活用できます。
また、このルールをLivehuntに展開することで、今後Google Threat Intelligenceにアップロードされる同様の亜種を継続的に検知することも可能です。
Diff(YARAルールの自動生成)
複数のファイルを比較し、共通するバイナリパターンを抽出できます。
その結果をもとにYARAルールを作成でき、作成したルールをLivehuntやRetrohuntに適用することで、マルウェアの検知や調査に活用できます。
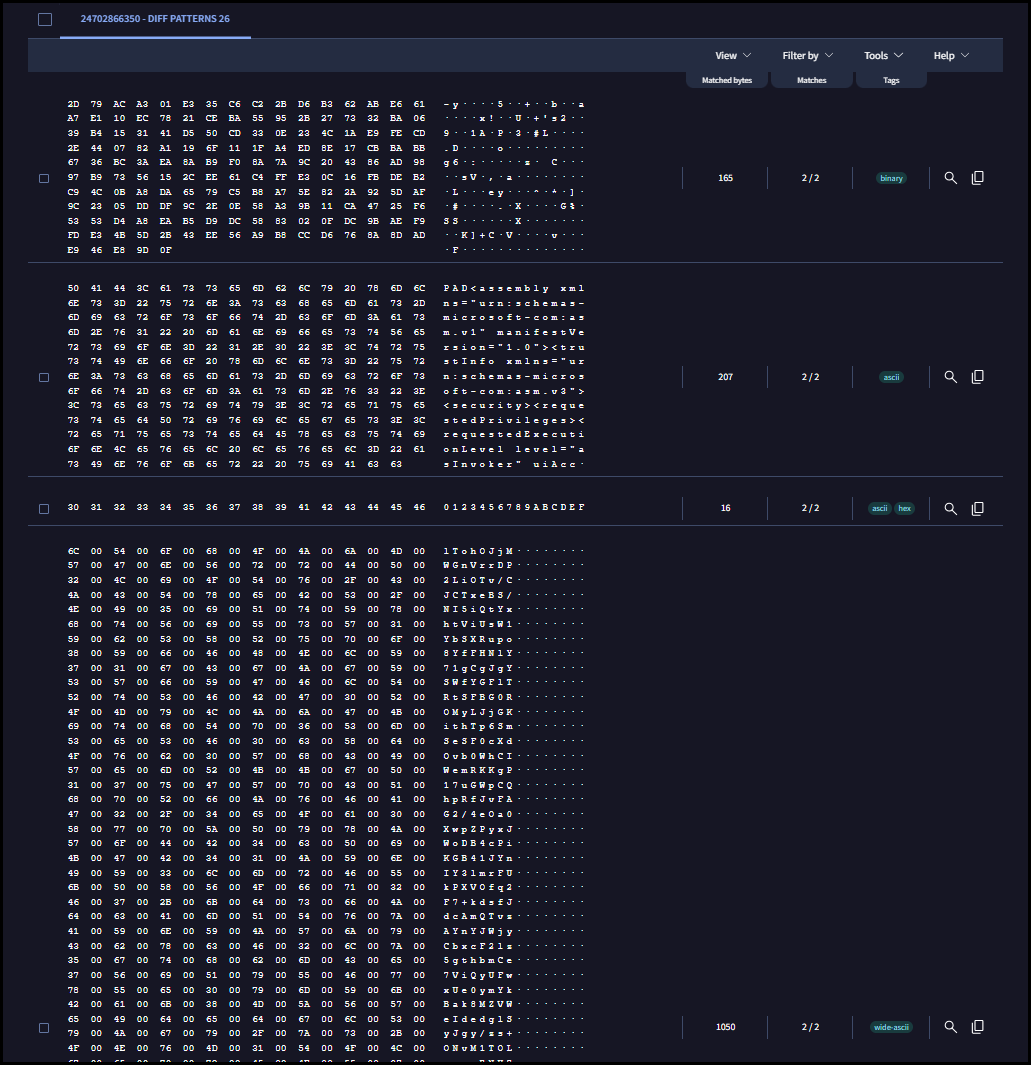
(例)Emotetとして検出された複数の検体を比較し、共通するバイナリパターンを抽出した結果
検体間で一致するコードや文字列からマルウェアに共通する特徴を特定でき、これらをもとにLivehuntやRetrohuntで利用するYARAルールの作成に活用できます。
脆弱性インテリジェンス
個々の脆弱性について、リスク評価や悪用状況、エクスプロイトの公開有無などをまとめて確認できます。攻撃で実際に利用されているかといった情報も含めて把握できるため、対応の優先順位付けや判断に役立ちます。
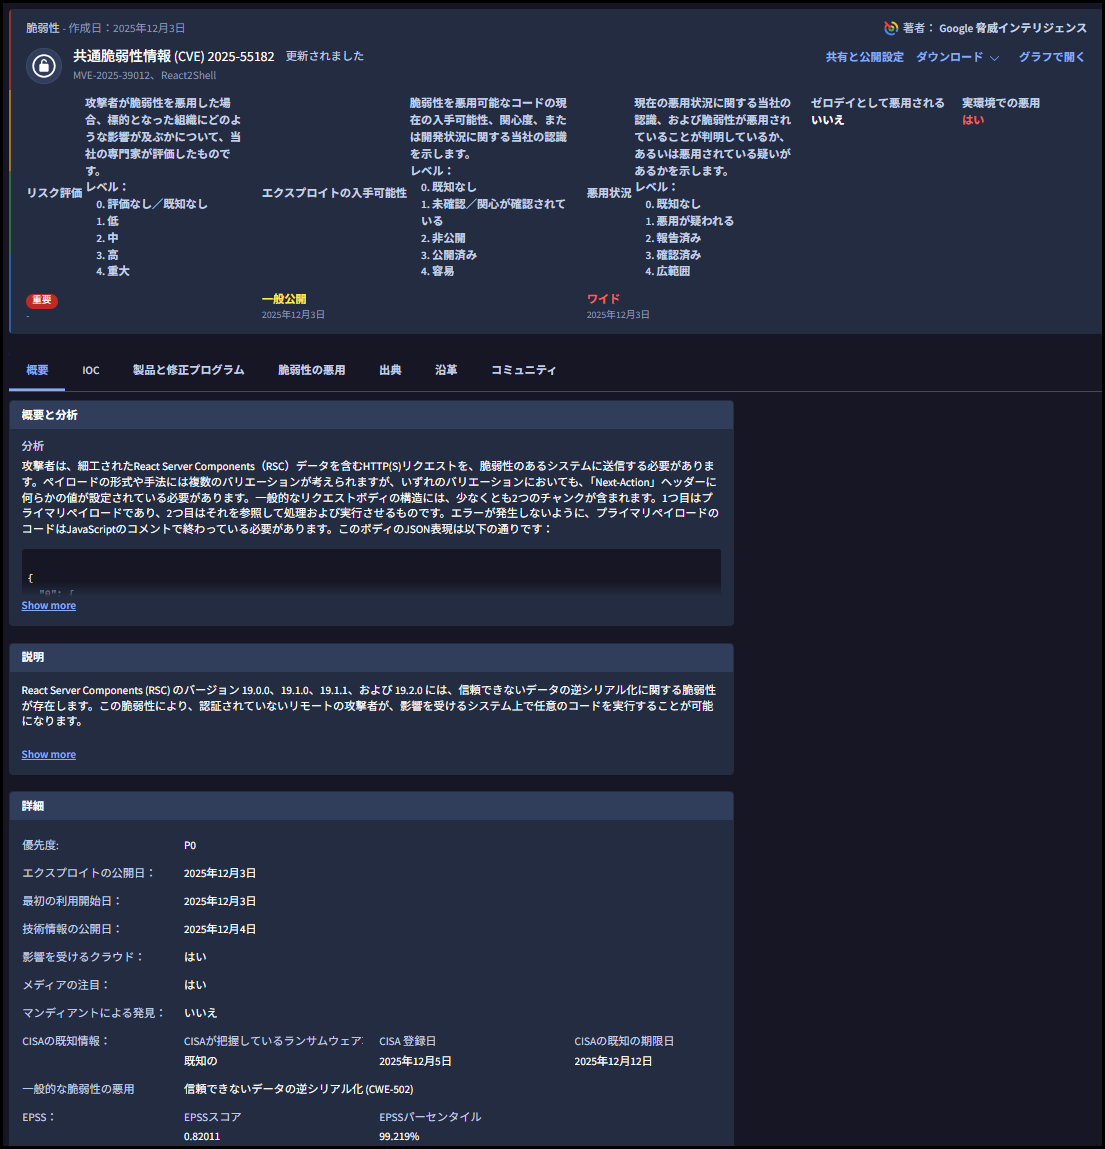
(例)CVE-2025-55182に関する情報(※本画面は機械翻訳によって日本語訳しています)
Enterpriseプラン
Enterpriseプランでは、作成できるカスタム脅威プロファイル数が増加しています。
| 項目 | 変更前 | 変更後 |
|---|---|---|
| カスタム脅威プロファイル | 5個 | 1,000個 |
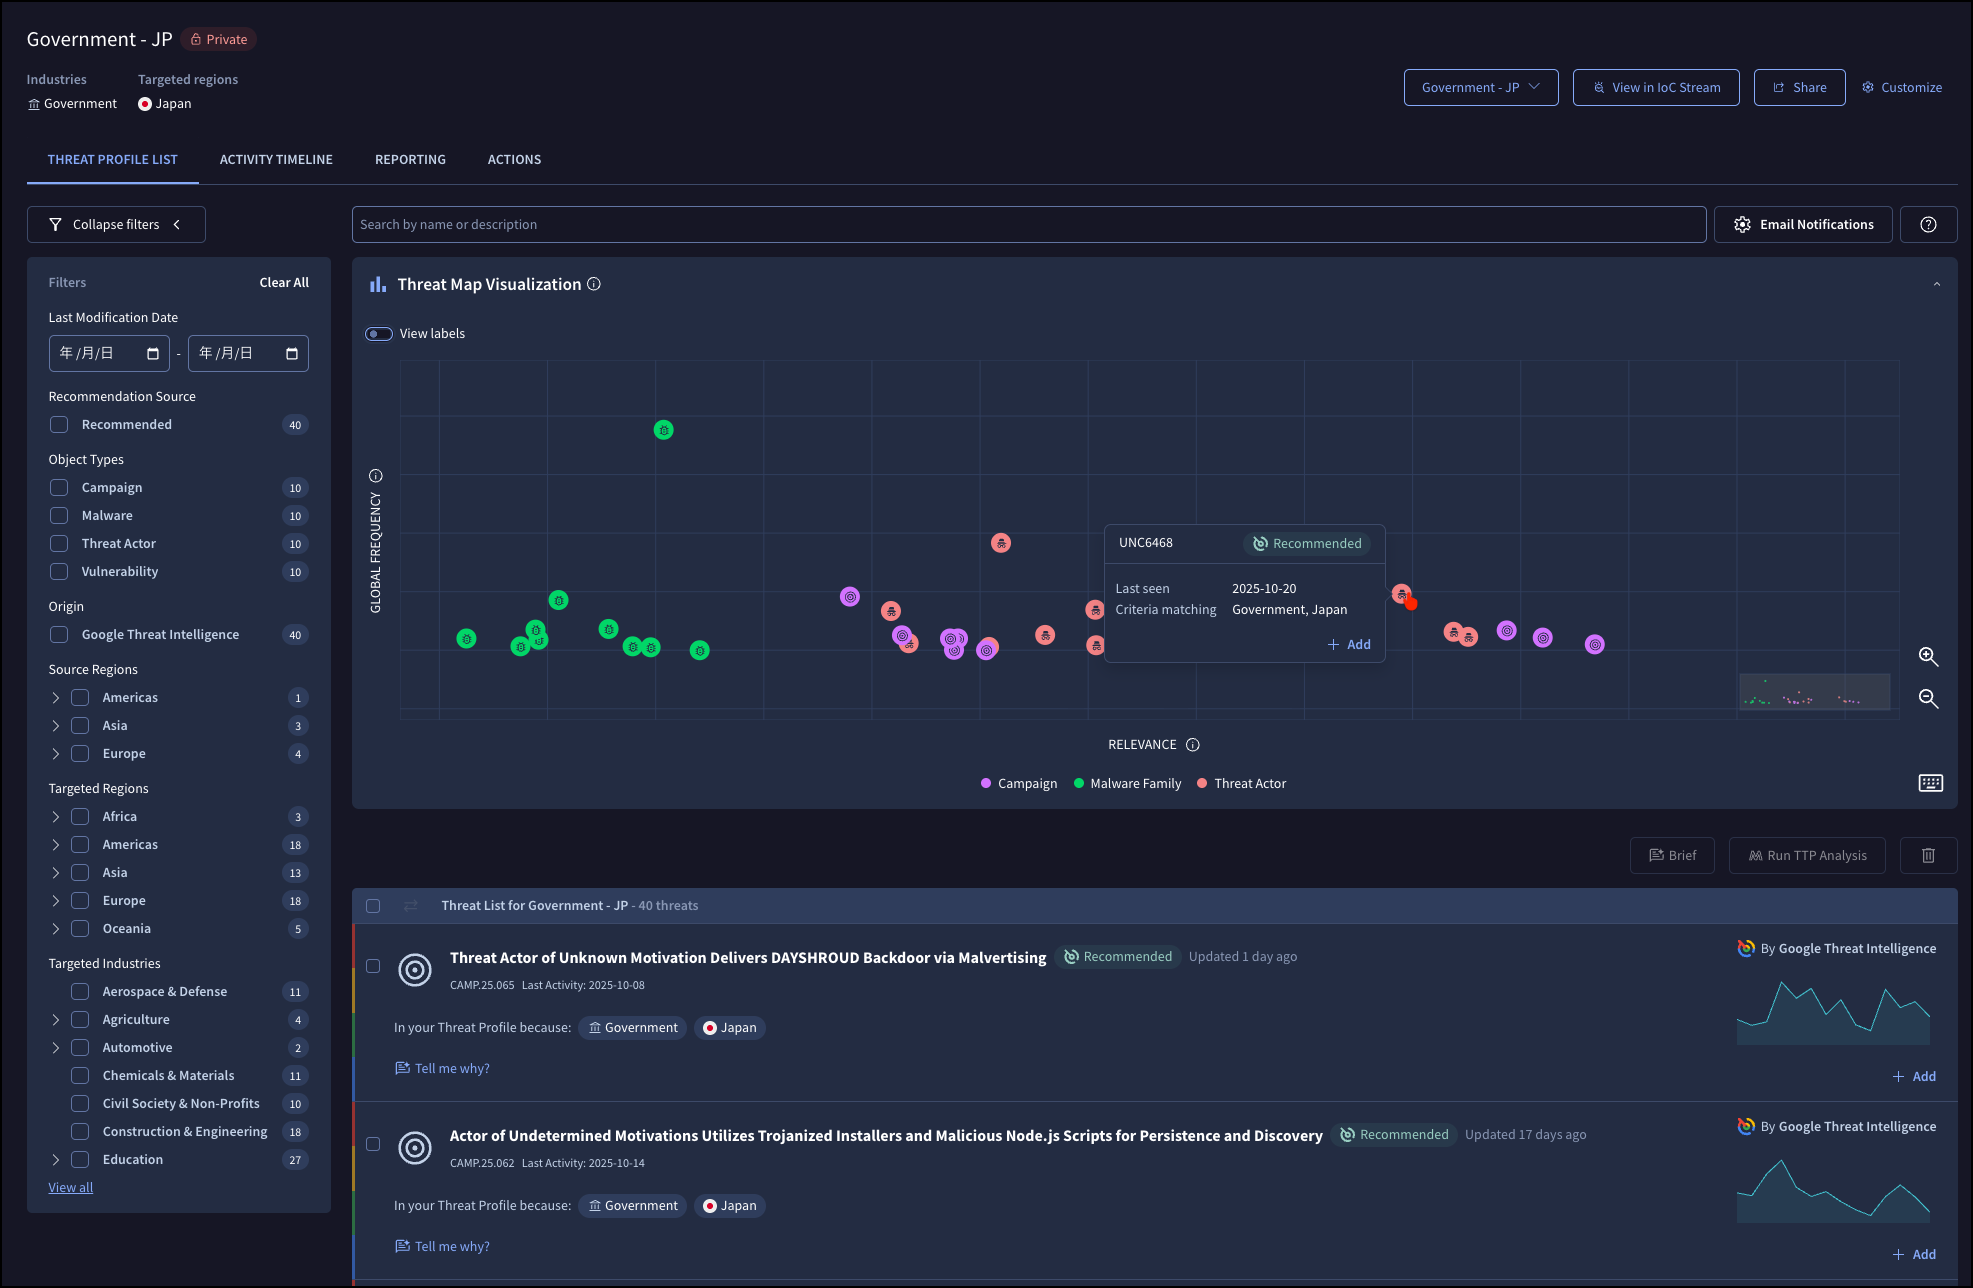
「標的地域:日本」「標的業種:政府機関」のプロファイルの画面例。目的に応じて、柔軟にカスタマイズが可能。これを1,000個まで作成してモニタリングすることが可能になりました。
Enterprise+プラン
Enterprise+プランでは、APIリクエスト数の上限数が増加しています。
| 項目 | 変更前 | 変更後 |
|---|---|---|
| API制限 | 500,000/日 | 3,000,000/日 |