



































この記事の要点
- はじめに、管理者のメールアドレスに購入内容の確認のメールが届きます。フォームで内容を確かめて確定すると、契約の開始日にグループが作られます。更新のときも、同じメールが届きます。
- 新しく使う場合は、届いた案内のリンクから管理者のアカウントを作ります。VirusTotalから切り替える場合は、今のアカウントのままログインできます。
- ログインしたら、[My Group]で契約の内容を確かめます。ユーザーの追加と2要素認証も、最初にしておきます。
読む人別の次の一歩
Google社の公式ドキュメント・資料と、弊社に届いたメール、弊社が Google Threat Intelligence の画面で確かめた結果(2026年11月)をもとに書いています。
利用開始までの流れ
Google Threat Intelligence をご契約いただくと、契約の手続きで技術の担当者(管理者)として届け出た方のメールアドレスに、Googleから利用開始のメールが届きます。流れは次の4つです。
- 購入内容の確認のメールが届く
- フォームで購入内容を確かめ、確定する
- 契約の開始日にグループが作られ、アカウントを作ってログインする
- ユーザーの追加など、最初の設定をする
新しく契約した場合、VirusTotal・Mandiant Advantage から切り替える場合、更新した場合で、届くメールとすることが違います。
| ご契約の形 | 届くメール | すること |
|---|---|---|
| 新しく契約した | ①購入内容の確認 ②管理者のアカウントを作る案内 |
①のフォームで内容を確かめて確定する。②のリンクからアカウントを作る |
| VirusTotalから切り替える | ①購入内容の確認 ②VirusTotalのグループが切り替わった通知 |
①のフォームで内容を確かめて確定する(グループトークンが必要な場合あり)。②のあとは、今のアカウントのままログインできる |
| Mandiant Advantage から切り替える | ①購入内容の確認 ②移行の確認(組織の管理者あて) ③アカウントを作る案内 |
①のフォームで切り替える組織を選び、確定する。②で移行を確かめる。③のリンクからアカウントを作る |
| 更新した | ①購入内容の確認 | ①のフォームで内容を確かめて確定する |
このほかに、Google社のカスタマーサクセスのチームから、件名「Welcome to Google Threat Intelligence – Your Onboarding Journey Begins!」のメールが届きます。この先の流れ(購入内容の確認、テクニカルサポートの設定、Mandiant Academy の案内)を知らせるメールで、返信などの操作は必要ありません。テクニカルサポートの設定の案内(件名「[Action Needed] Complete your Google Cloud Support setup for Google Threat Intelligence」)は、弊社経由でご契約の場合、弊社が手続きを進めます。
Google社からのメールが迷惑メールに振り分けられないように、送信元のgti-no-reply@google.comとcloudsecuritycsm@withgoogle.comを、受信を許可する一覧に入れておくと安心です。
購入内容を確かめて確定する
はじめに、送信元gti-no-reply@google.comから、件名「[Action Needed][Review Purchase Information] 貴社名」のメールが届きます。メールの[Review provisioning information]をクリックすると、購入内容のフォームが開きます。
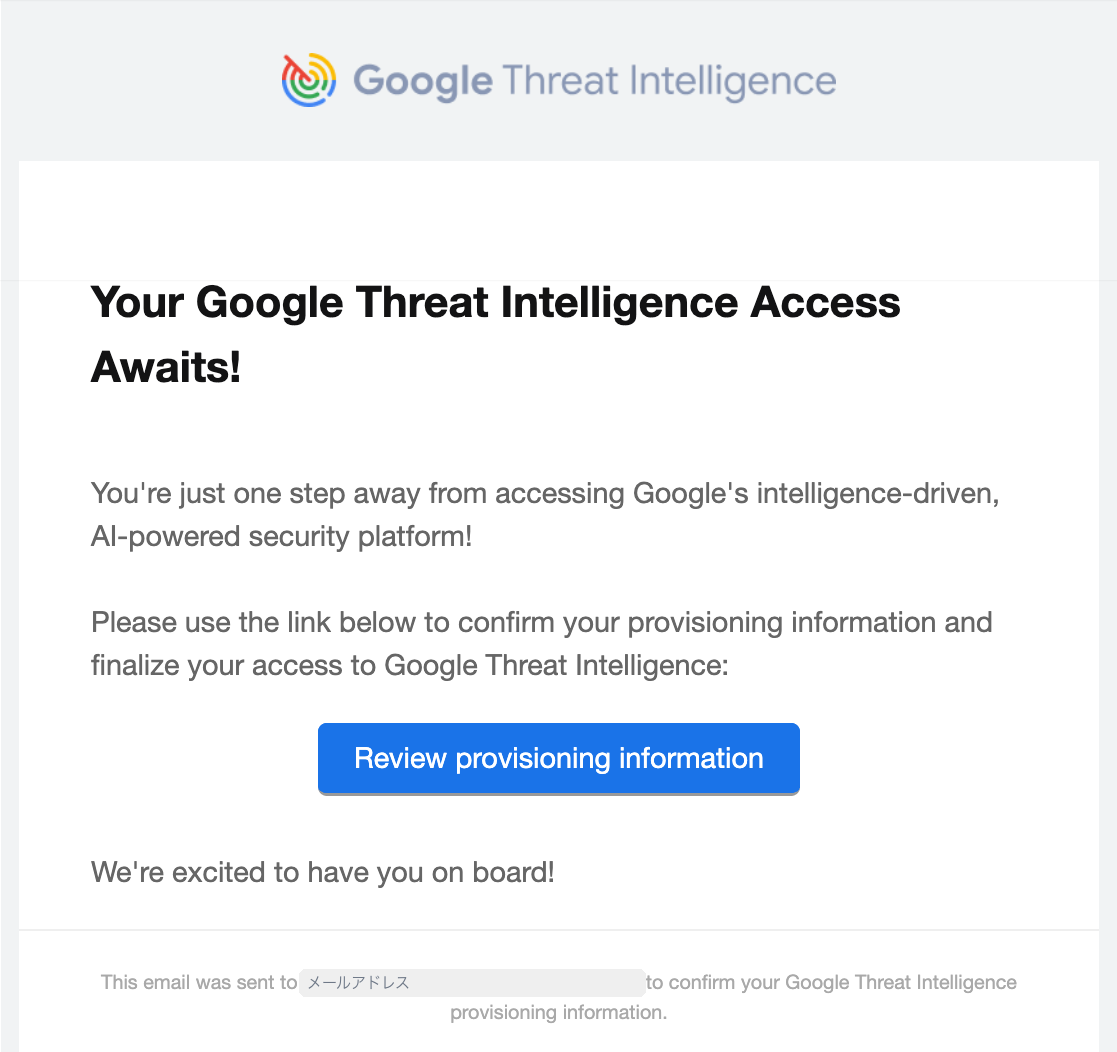
購入内容の確認のメール。[Review provisioning information]でフォームを開く
フォームは、上から順に、購入内容(確かめる欄)、貴社の情報と切り替えのID(選ぶ・入れる欄)、確定のボタンの3つに分かれています。
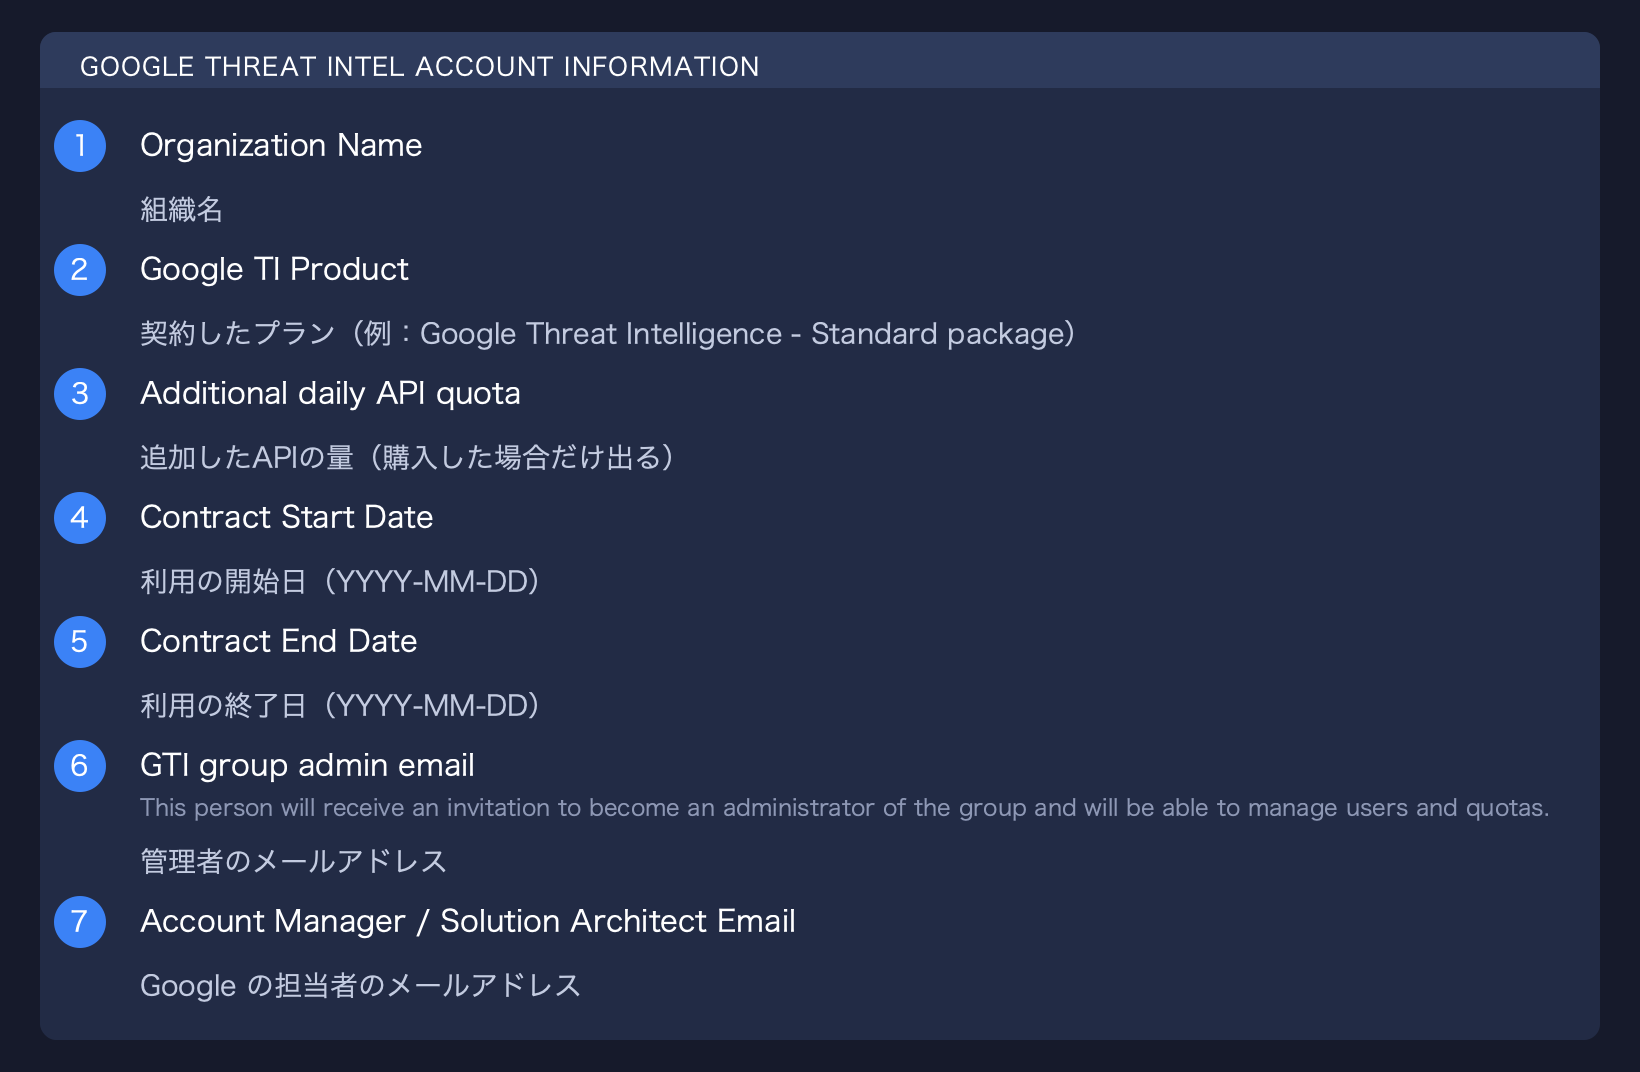
購入内容のフォームの上半分。契約の内容が入っている(図は画面を描き直したもの)
- Organization Name:組織名。
- Google TI Product:契約したプラン。
- Additional daily API quota:追加したAPIの量。アドオン(Add-ons)を購入した場合も、ここに並びます。購入していなければ出ません。
- Contract Start Date:利用の開始日。
- Contract End Date:利用の終了日。
- GTI group admin email:管理者のメールアドレス。この人に、グループの管理者になる招待が届き、ユーザーと使用量を管理できるようになります。
- Account Manager / Solution Architect Email:Google社の担当者。
1〜7は、ご契約の内容と合っているかを確かめます。
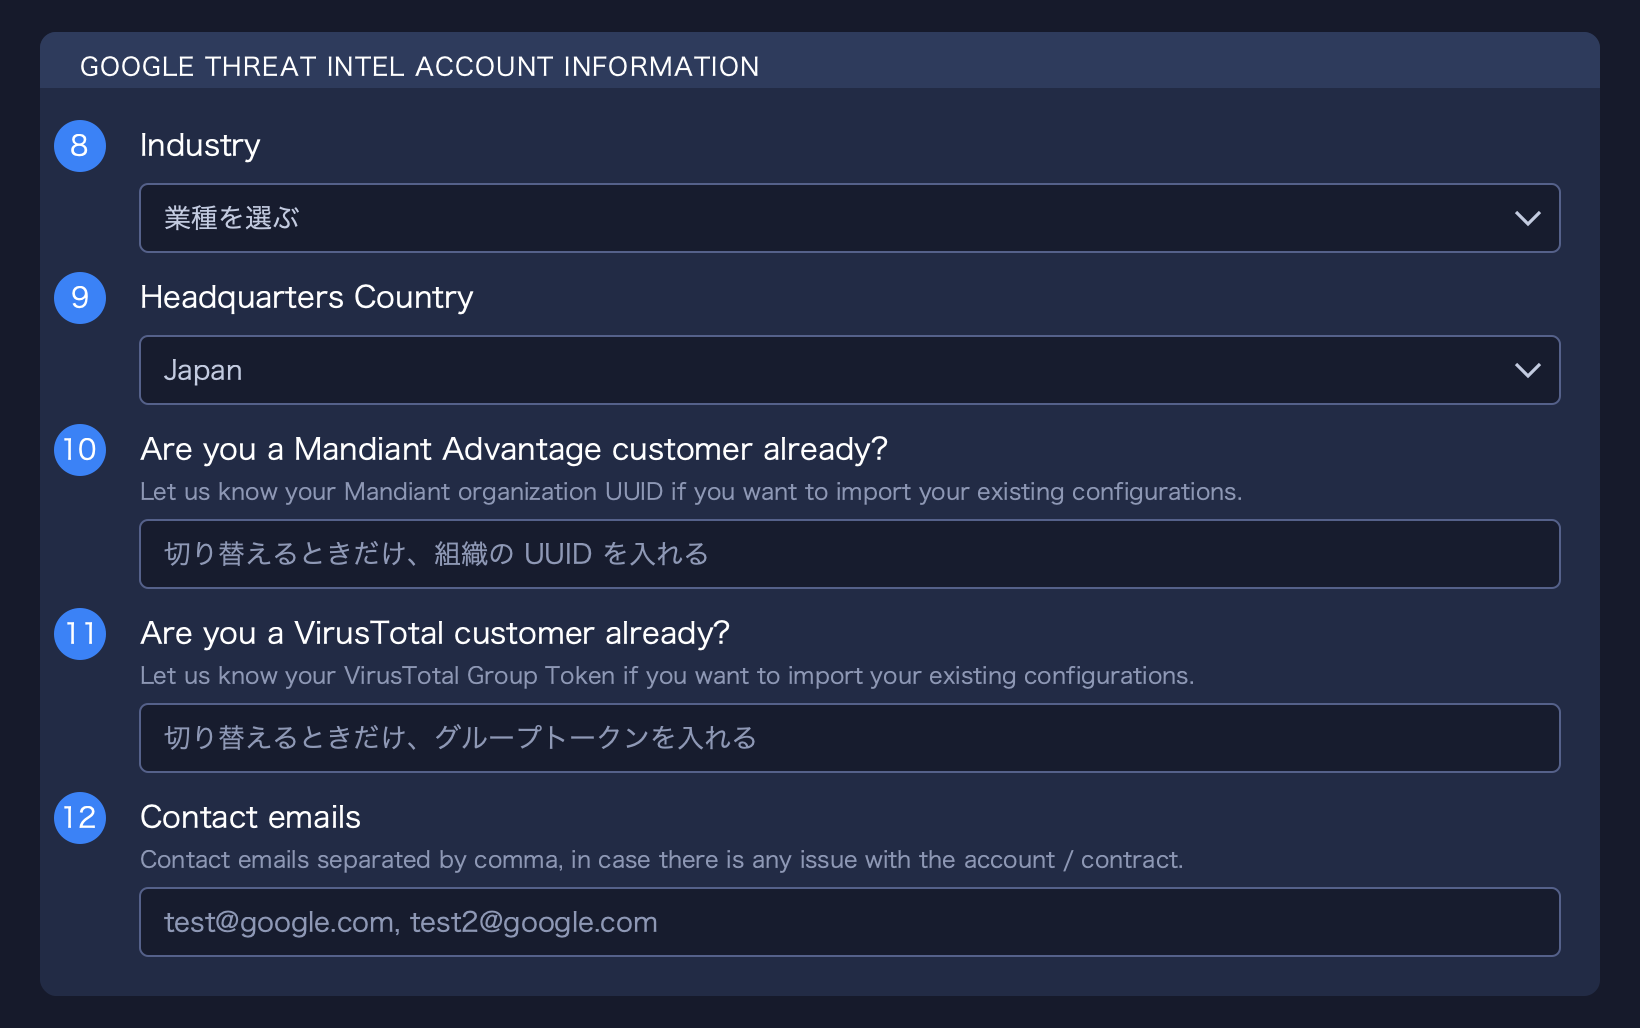
購入内容のフォームの下半分。貴社の情報と、切り替えのときのIDを入れる
- Industry:業種を選びます。
- Headquarters Country:本社の所在国を選びます。
- Are you a Mandiant Advantage customer already?:Mandiant Advantage から切り替えるときだけ、組織のUUIDを入れます(Mandiant Advantage から切り替える)。
- Are you a VirusTotal customer already?:VirusTotalから切り替えるときだけ、グループトークンを入れます(VirusTotalから切り替える)。
- Contact emails:契約やアカウントに問題があったときの連絡先。カンマで区切って複数入れられます。
新しく契約した場合でも、10・11に、事前にうかがったグループ名などが入っていることがあります。そのときは、入っている値のままにします。
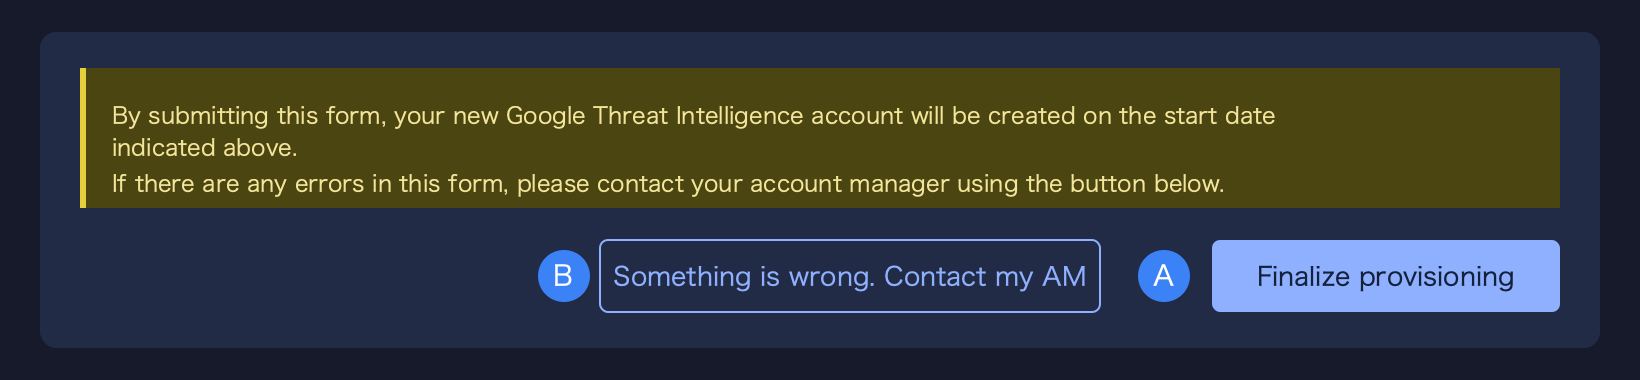
フォームの最後。内容が合っていればA、違っていればB
内容が合っていれば、A[Finalize provisioning]をクリックします。違っていれば B[Something is wrong. Contact my AM]をクリックし、弊社にもお知らせください。
確定すると、契約の開始日にグループが作られます。使えるようになるのは、開始日の UTC 0:00(日本時間の午前9時)が目安で、最大24時間ほどかかることがあります。
切り替えるときに入れるID
VirusTotalや Mandiant Advantage の設定を引き継ぐには、フォームに今の環境のIDを入れます。新しい環境にする場合は、どちらも空欄にします。
VirusTotal から切り替える
メールを受け取った人が、今のVirusTotalのグループに入っていれば、VirusTotalのアカウントでログインするよう求められるだけで、IDを入れる必要はありません。入っていなければ、グループの人にグループトークン(Group Token)を聞いて入れます。グループトークンは、グループの管理の画面(右上のアイコンの[My Group])の Group Preferences にあります(下の「契約の内容を確かめる」の画像)。
1人のユーザーは、VirusTotalのグループと Google Threat Intelligence のグループに同時には入れません。グループトークンを入れずに確定すると、別のグループとして作られます。
切り替えると、グループのメンバー、YARAルール、連携はそのまま引き継がれます。今のVirusTotalのAPIを使う連携は、そのまま動きます。Google Threat Intelligence の機能を生かすには、新しいAPIへの移行がすすめられています。
Mandiant Advantage から切り替える
メールを受け取った人が Mandiant Advantage の組織に入っていれば、フォームに組織の一覧が出るので、切り替える組織を選びます。一覧にない場合や、組織に入っていない場合は、組織のUUIDを入れます。UUIDは、組織のメンバーが Mandiant Advantage のアカウントの管理の画面で確かめられます。
確定すると、組織の管理者に移行を確かめるメールが届きます(フォームを出した人が組織の管理者なら、この確認はありません)。確かめると、DTMのモニターやASMのプロジェクトなどの設定が移ります。Mandiant Advantage のAPIを使うスクリプトや連携は、Google Threat Intelligence のAPI(v3)に書き換える必要があります。
新しい環境にする
今の環境とは別に新しい環境にする場合は、今の環境の設定は引き継がれません。YARAルールなどは手で移します。今の環境に登録しているメールアドレスは使えないので、新しい環境用のメールアドレスが別に必要です。
アカウントを作ってログインする
新しく使う場合
グループが作られると、管理者に件名「Google Threat Intel administrator account creation」のメールが届きます。メールの[Create Account and Join Group]からアカウントを作ると、自動でグループに加わります。
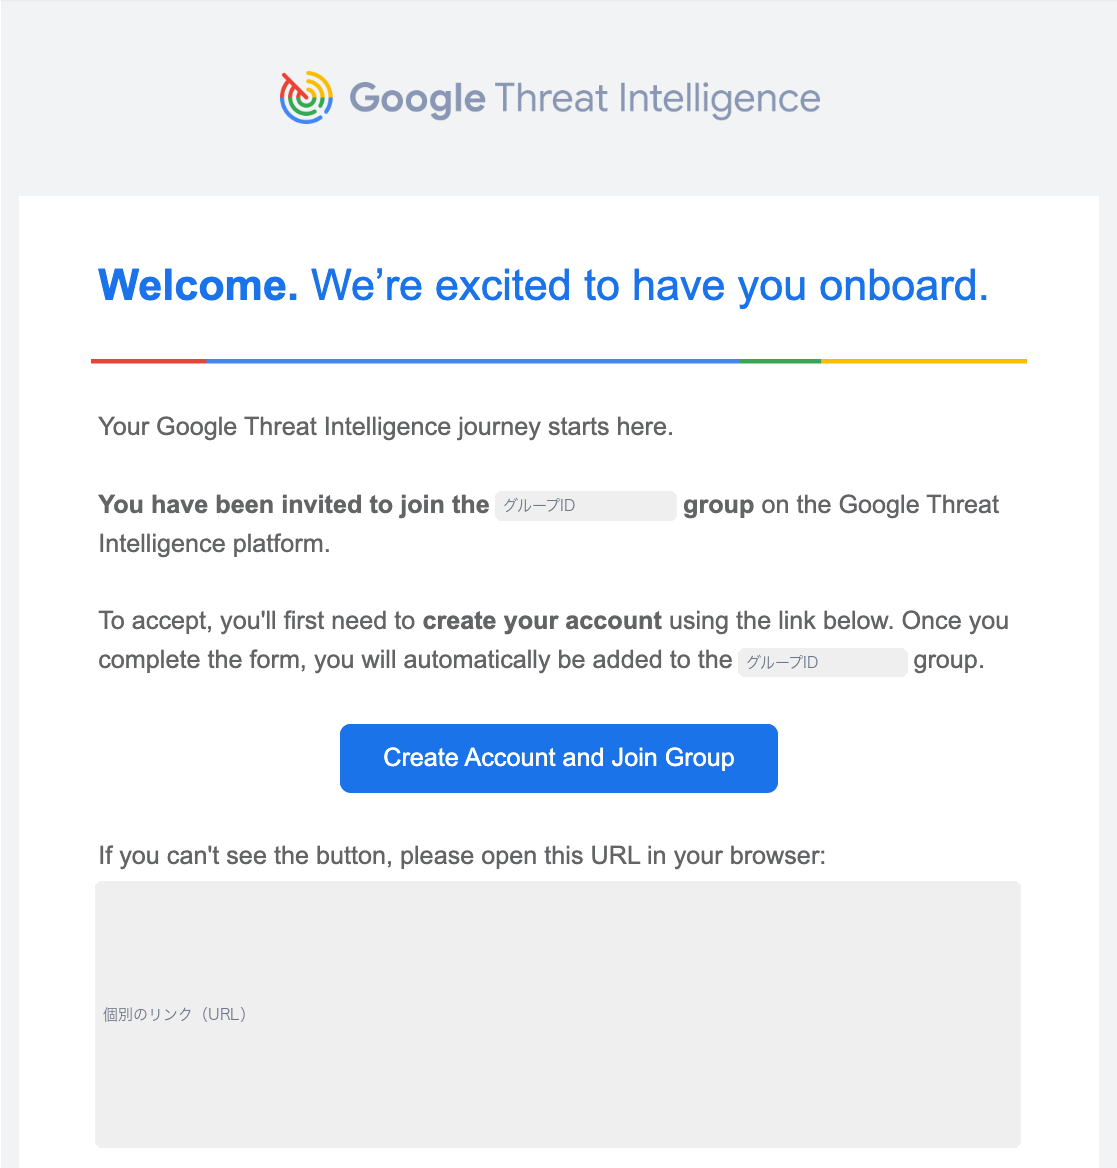
管理者のアカウントを作る案内。[Create Account and Join Group]からアカウントを作る
開いた画面で、名前、メールアドレス、ユーザー名、パスワードを入れ、利用規約に同意して[Join us]をクリックします。メールアドレスは、フォームの GTI group admin email と同じにします。違うメールアドレスで作ると、グループに入らない別のアカウント(VirusTotalの無料のアカウント)になります。ほかのVirusTotal・Google Threat Intelligence のグループに入っているメールアドレスは使えません。
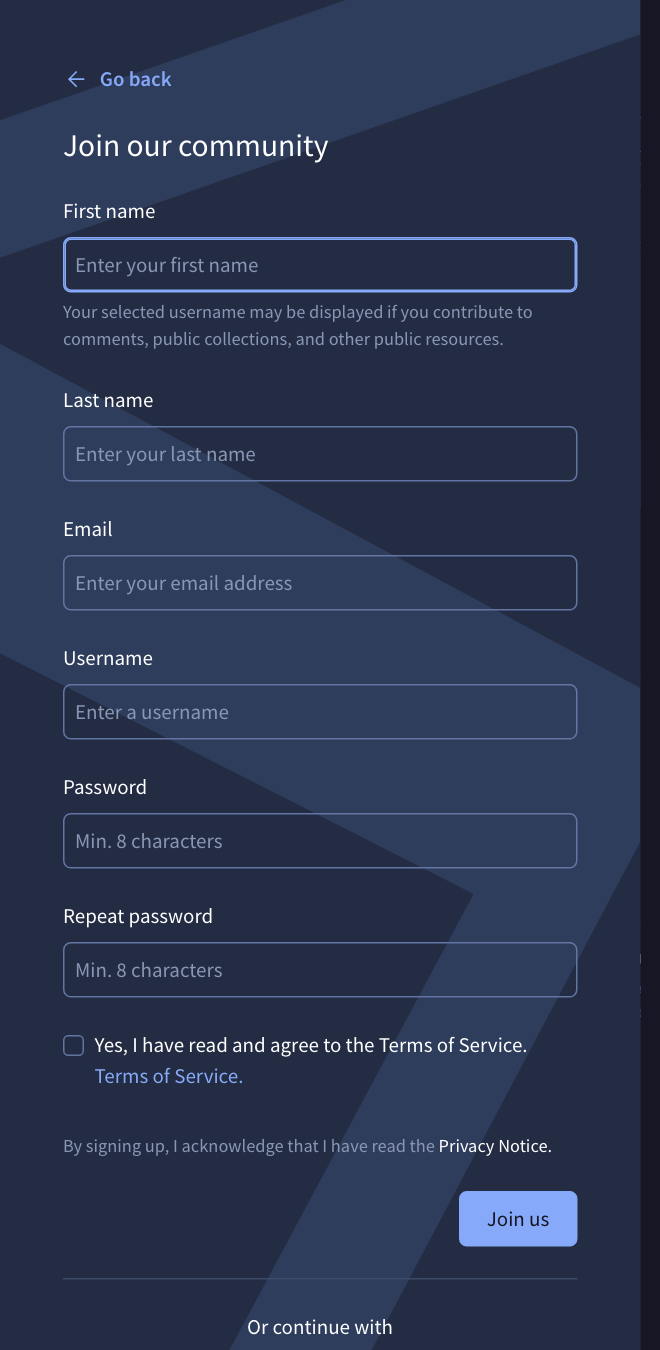
アカウントを作る画面。メールアドレスは管理者として届け出たものにする
アカウントを作ると、グループに加わったことを知らせるメール(件名「Welcome to Google Threat Intel’s professional community」)が届きます。
案内のメールが見当たらないときは、パスワードの再設定からも始められます。利用開始日以降に サインインの画面で[Forgot password?]をクリックし、管理者のメールアドレスを入れて[Submit]をクリックします。届いたメールのリンクからパスワードを設定し、サインインの画面からログインします。
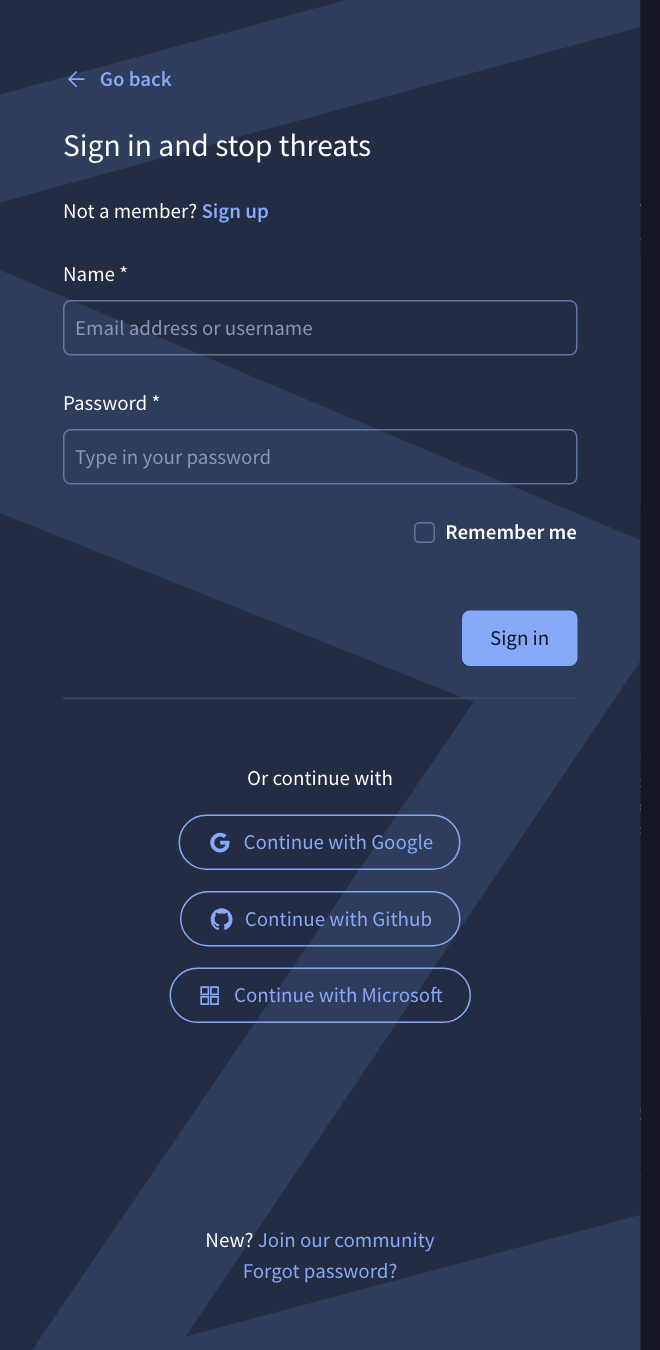
サインインの画面。左下の[Forgot password?]からパスワードを設定できる
VirusTotal から切り替えた場合
グループが切り替わると、グループのメンバーに件名「Welcome to Google Threat Intelligence – Your VirusTotal Upgrade!」のメールが届きます。操作は必要ありません。今のVirusTotalのアカウント、またはSSOでログインできます。
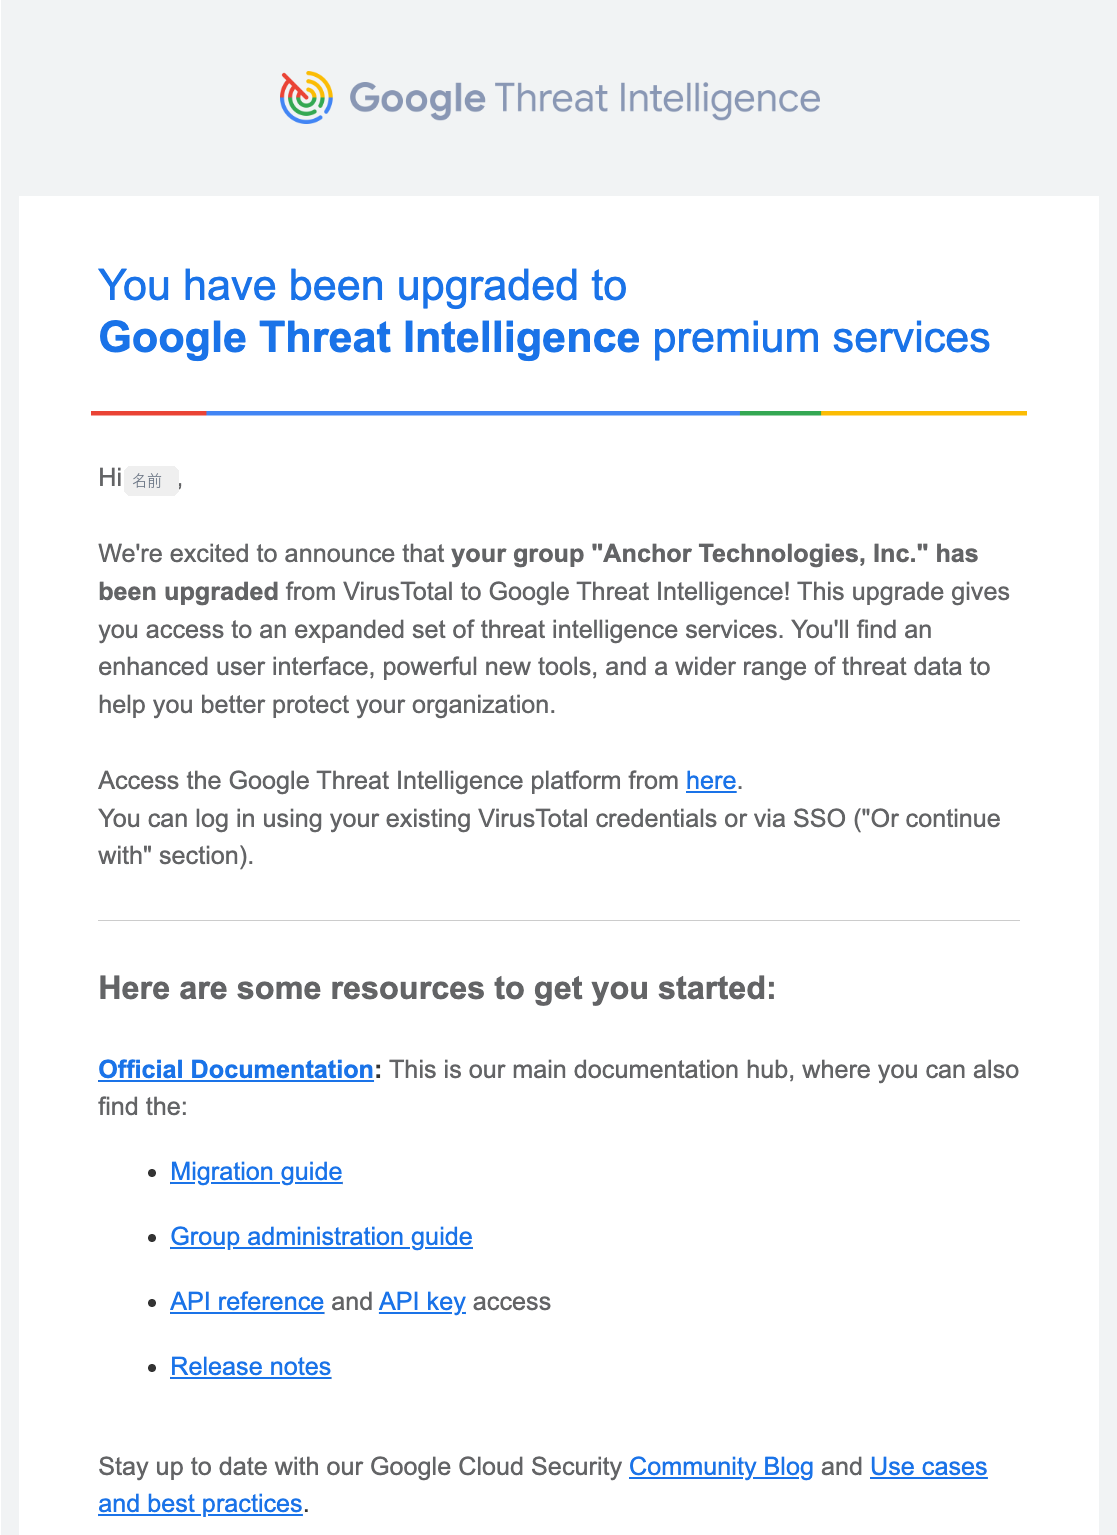
VirusTotalのグループが Google Threat Intelligence に切り替わった通知
ログインしたらしておくこと
契約の内容を確かめる
画面右上のアイコンをクリックし、[My Group]を選びます。Group Preferences のLicenseに、契約したプランが出ます。正しいプランになっているか確かめます。
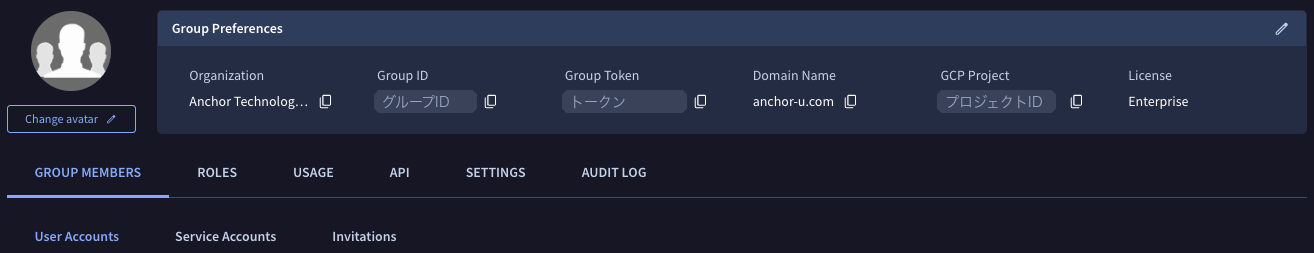
グループの管理の画面。Licenseに契約したプラン、Group Token にグループトークンが出る
[USAGE]タブの「Consumption current month」には、機能ごとに今月使った量と上限(Your limit)が出ます。上限は契約したプランで決まります。
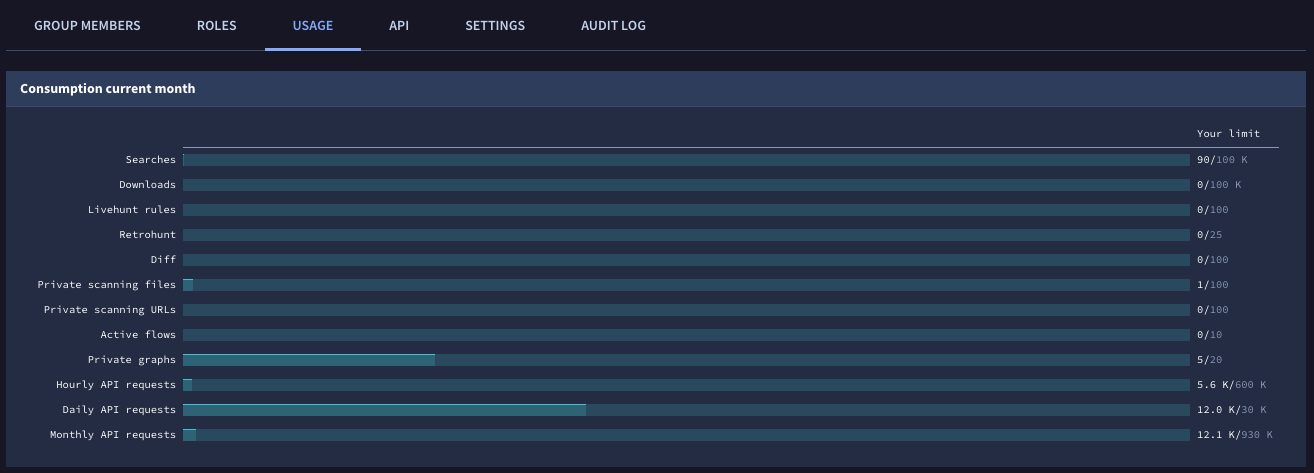
[USAGE]タブ。機能ごとの今月の使用量と上限
ユーザーを追加する
ほかに使う人がいる場合は、[My Group]から招待します。登録できるユーザーの数に上限はありません。招待のしかたと権限の付け方は、次の記事で解説しています。
2要素認証を設定する
- 画面右上のアイコンをクリックし、[Settings]を選びます。
- Visibility and safety の「Two-Factor authentication」をオンにします。
- 2要素認証のアプリ(Google Authenticator など)で、表示されたコードを読み取ります。アプリに出たコードとパスワードを入れ、[Enable]をクリックします。
- 表示されたリカバリー用のコードを、安全な場所に保管します。アプリを使えなくなったときに使います。
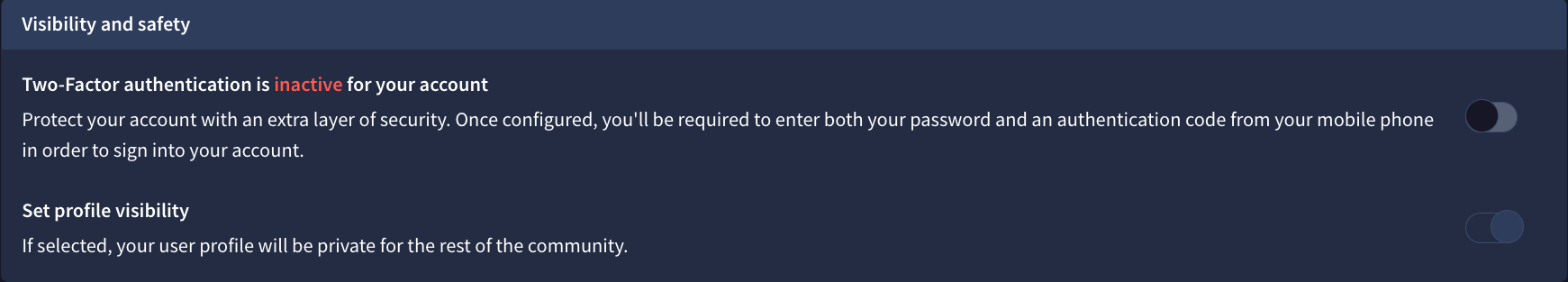
[Settings]の Visibility and safety。右のスイッチで2要素認証をオンにする
次のログインから、パスワードとアプリのコードで確かめるようになります。グループの管理者は、[My Group]の[SETTINGS]タブで、グループの全員に2要素認証を求めることもできます。アプリもリカバリー用のコードも使えなくなった場合は、グループの管理者に2要素認証のリセットを頼みます。
Mandiant Academy の受講枠を使う
Google Threat Intelligence をご契約、または更新いただくと、Mandiant Academy のオンデマンドコースを、追加費用なしで受講できる枠が付きます。Mandiant Academy は、Mandiantのインシデント対応と脅威インテリジェンスの現場の知見をもとにしたトレーニングです。オンデマンドコースは、解説の動画と確認の問題を、自分のペースで進めるWebの教材です。
受講できる枠
枠は、1年間に受講できる延べのコース数です。ご契約のプランで、次のように決まります。
| プラン | 受講枠(年間の延べ受講数) |
|---|---|
| Standard | 1コース/年 |
| Enterprise | 6コース/年 |
| Enterprise+ | 24コース/年 |
1人が1つのコースを受講すると、枠を1つ使います。受講する人数とコースの組み合わせは自由に決められます。たとえば6つの枠なら、Aのコースを4人、Bのコースを2人で受講できます。同じ人が複数のコースを受講することもできます。
対象のコース
受講枠で受けられるのは、次の6つのオンデマンドコースです。どれも英語で、時間は目安です(英語の力や前提の知識によって前後します)。
| コース | 時間の目安 |
|---|---|
| Cyber Intelligence Foundations | 24時間 |
| Intelligence Research I — Scoping | 8時間 |
| Intelligence Research II — OSINT | 16時間 |
| Introduction to Threat Intelligence and Attribution | 8時間 |
| Cyber Intelligence Production | 8時間 |
| Inside the Mind of an APT | 14時間 |
はじめての方には、基礎を扱う Cyber Intelligence Foundations か、Introduction to Threat Intelligence and Attribution がおすすめです。Google Threat Intelligence での調査に直結するのは、Intelligence Research II — OSINTです。各コースで身につくことは、弊社の Mandiant Academy のページで紹介しています。講師付きのコースや、サイバーレンジThreatSpaceもご覧いただけます。
申し込みの流れ
- 利用開始後、管理者のメールアドレスに、送信元mandiant-academy-support@google.comから、件名「Google Threat Intel: Mandiant Academy On-Demand Training」の案内が届きます。届くまでに、最大1か月ほどかかることがあります。
- 受講するコースと、受講する人を決めます。
- 案内のメールに、希望するコース名と、受講する人の名前とメールアドレスを、英語で書いて返信します。
- 登録されると、その日から3か月間、オンラインで受講できます。
返信の文面は、たとえば次のように書きます(名前、メールアドレス、会社名は例です)。
Hello,

We would like to enroll the following members in the on-demand courses.

Course: Cyber Intelligence Foundations
- Taro Yamada (taro.yamada@example.com)
- Hanako Suzuki (hanako.suzuki@example.com)

Course: Inside the Mind of an APT
- Ichiro Sato (ichiro.sato@example.com)

Best regards,
Taro Yamada
Example Corporation
受講の期間は、登録から3か月です。期間内に終えられる人とコースを選んで申し込みます。案内のメールが届かないときや、どのコースを選べばよいか迷うときは、弊社にご相談ください。
契約を更新したとき
契約を更新したときも、新しく契約したときと同じ購入内容の確認のメール(件名「[Action Needed][Review Purchase Information] 貴社名」)が、管理者のメールアドレスに届きます。プランを変えない更新でも、更新のたびに届きます。新しく契約したときと同じメールなので戸惑われることがありますが、更新のときも内容を確かめる必要があります。
- メールの[Review provisioning information]をクリックし、フォームを開きます。
- プラン(Google TI Product)、追加したAPIの量、利用の開始日と終了日が、更新後の内容になっているか確かめます。
- 内容が合っていれば[Finalize provisioning]をクリックします。違っていれば[Something is wrong. Contact my AM]をクリックし、弊社にもお知らせください。
確定する前でも、Google Threat Intelligence はそのまま使い続けられます。ただし、内容に誤りがないかをできるだけ早く確かめ、違っていればすぐにお知らせください。フォームの欄の意味は「購入内容を確かめて確定する」と同じです。
困ったときは
Google社の英語の資料で、この記事の先を知りたいときは、次をご覧ください。
| 資料 | 書いてあること | 読むとよいとき |
|---|---|---|
| Google Threat Intelligence Journey Overview | Google Cloud Security Community の利用開始ガイド。最初にする作業を、利用開始と管理者の設定、外部の脅威の監視(DTM)と脆弱性インテリジェンス、IoCの調査と Private Scanning・Threat Graph、レポートの4段階に分けて、順に案内している | ログインしたあと、何から使い始めればよいか知りたいとき |
| Google Threat Intelligence Customer Migration | 購入内容のフォームの欄、VirusTotal・Mandiant Advantage から切り替えるときに必要なIDと引き継がれるもの、届くメール、APIの移行、サポートの窓口 | VirusTotal・Mandiant Advantage から切り替えるとき |
| Walkthrough guide for Google Threat Intelligence group administrators | グループの管理者ができることを、画面とAPIの操作で一覧にしたもの。ユーザーとサービスアカウントの追加と権限、APIの上限の割り当て、SSO、2要素認証の強制、Private Scanning の設定、使用量、監査ログ | 管理者として、グループの設定を決めるとき |
| Google Threat Intelligence Documentation | 機能ごとの使い方と、APIのリファレンス | 機能の使い方や、APIの仕様を調べるとき |
| Google Threat Intelligence On Demand Training | Google Threat Intelligence の機能と、よくある使い方を学ぶ英語のオンライン講座(Google Cloud Skills Boost) | 使い方をひととおり学びたいとき |
利用開始の手順やご契約の内容でわからないことは、弊社が日本語でお答えします。お気軽にお問合せください。