



































この記事の要点
- Google Insights は、IoCが企業の環境で観測された組織の数と回数を示す、Google Threat Intelligence の機能です。最初と最後の観測の日と、地域・業種ごとの観測の回数も分かります。
- Google Insights の数字は、観測の回数より、観測された組織の数を先に見ます。観測がないことは、そのIoCが安全であることを意味しません。
- Google Insights は、Google Threat Intelligence のEnterprise・Enterprise+で使えます。IoCのレポートのTELEMETRYタブと、APIで確かめられます。
読む人別の次の一歩
Google社の Google Threat Intelligence のリリースノート(2026年8月)、公式ドキュメント、APIリファレンスと、弊社が Google Threat Intelligence の画面とAPIで確かめた結果(2026年11月)をもとに書いています。
Google Insights とは
Google Insights は、IoC(ファイルのハッシュ、ドメイン名、IPアドレス、URL)が、世界の企業の環境で観測されたかを示す、Google Threat Intelligence の機能です。2026年8月に加わりました。
見られるのは、そのIoCが観測された組織の数(重複を除いた数)、観測の回数、最初と最後に観測した日とその地域・業種、地域・業種ごとの観測の回数です。組織の数は匿名化されていて、組織の名前は出ません。
元になるのは、Googleと他社の情報源から集めた、匿名化した観測のデータです。画面の Google Insights の説明は、「Surfaces anonymized telemetry from Google and third-party sources to provide a high-fidelity ‘In-the-Wild’ perspective.」(訳:Googleと他社の情報源の匿名化した観測データを示し、実環境(In-the-Wild)での見え方を高い精度で示す)です。
本記事では、画面での見方、数字の読み方、調査での使い方、APIでの取得方法、使えるプランをご紹介します。画面は Google Threat Intelligence のEnterpriseのもので、数字はすべて2026年11月16日に表示・照会したものです。
「IoC Telemetry」との違い
Google Insights は、IoCのレポートのTELEMETRYタブの中にあります。同じタブの隣の小タブ「IoC Telemetry」は、そのIoCが Google Threat Intelligence で照会・投稿された状況です。ファイルでは、最初と最後に投稿された日、投稿した人の数(Distinct submitters)、投稿の回数(Total submissions)と、投稿の一覧が並びます。
Google Insights が数えるのは、調べた人の動きではなく、企業のネットワークの通信や端末での実行で、そのIoCが観測されたことです。そのため、セキュリティの担当者が調べただけのIoCと、実際の環境に現れたIoCを、分けて見られます。
画面で見る
Google Insights は、IoCのレポートから開きます。ファイル、ドメイン、IPアドレス、URLのレポートに、同じ小タブがあります。
タブを開く
IoCを検索してレポートを開き、TELEMETRYタブの小タブ「Google Insights」を選びます。次の画面は、WannaCryの検体(SHA256:ed01ebfbc9eb5bbea545af4d01bf5f1071661840480439c6e5babe8e080e41aa)の例です。
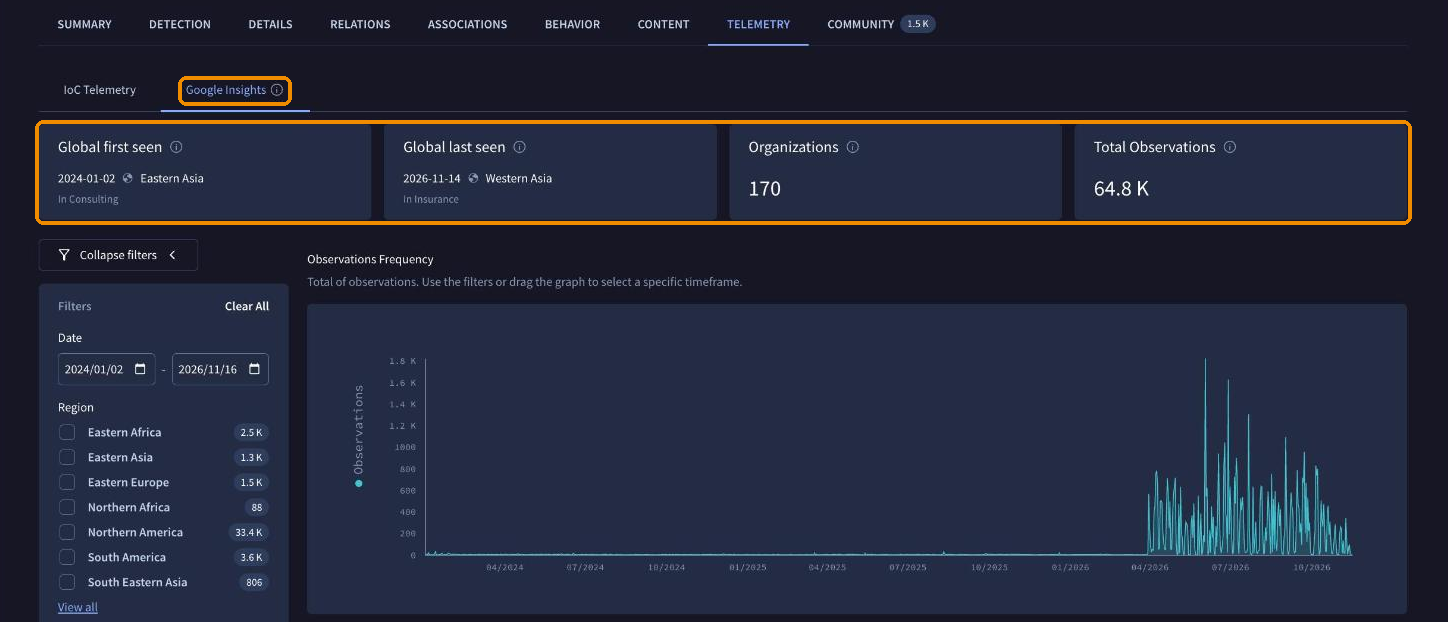
WannaCryの検体のTELEMETRYタブ。小タブの Google Insights を選ぶと、最初と最後の観測、観測された組織の数、観測の回数の4つの札が並ぶ
4つの数字
上の4つの札には、次の数字が並びます。
| 札 | 示すもの |
|---|---|
| Global first seen | 最初に観測した日と、そのときの地域・業種 |
| Global last seen | 最後に観測した日と、そのときの地域・業種 |
| Organizations | このIoCが観測された組織の数(重複を除いた数) |
| Total Observations | 観測の回数の合計 |
札の右のⓘにマウスを合わせると、説明が出ます。Global first seen は「The earliest recorded observation of this indicator across our massive, anonymized global telemetry network and partner sources.」(訳:匿名化した世界の観測網とパートナーの情報源で、このIoCが最初に記録された観測)、Global last seen は「The most recent anonymized observation of this threat across Google’s global footprint.」(訳:Googleの世界全体での、この脅威の匿名化した観測のうち、最も新しいもの)です。Organizationsは「The total count of unique, anonymized organizations that have encountered this threat globally.」(訳:この脅威に世界で接した、重複を除き匿名化した組織の数の合計)、Total Observations は「The aggregate volume of anonymized observations recorded across Google’s expansive global telemetry.」(訳:Googleの世界の観測データに記録された、匿名化した観測の総量)です。
例のWannaCryの検体は、170の組織で、合わせて64.8K回(約6万4,800回)観測されています。最初の観測は2024年1月2日(Eastern Asia、Consulting)、最後の観測は2026年11月14日(Western Asia、Insurance)です。
期間・地域・業種で見る
札の下には、観測の回数の推移のグラフ(Observations Frequency)と、左の絞り込み(Filters)が並びます。Dateの期間は、はじめは最初に観測した日から今日までです。グラフをドラッグして、期間を選ぶこともできます。
その下の By Regions と By Industry には、地域と業種ごとの観測の回数が、多い順に並びます。説明は「Select a region to view the observations from that region」(訳:地域を選ぶと、その地域の観測を見られる)です。
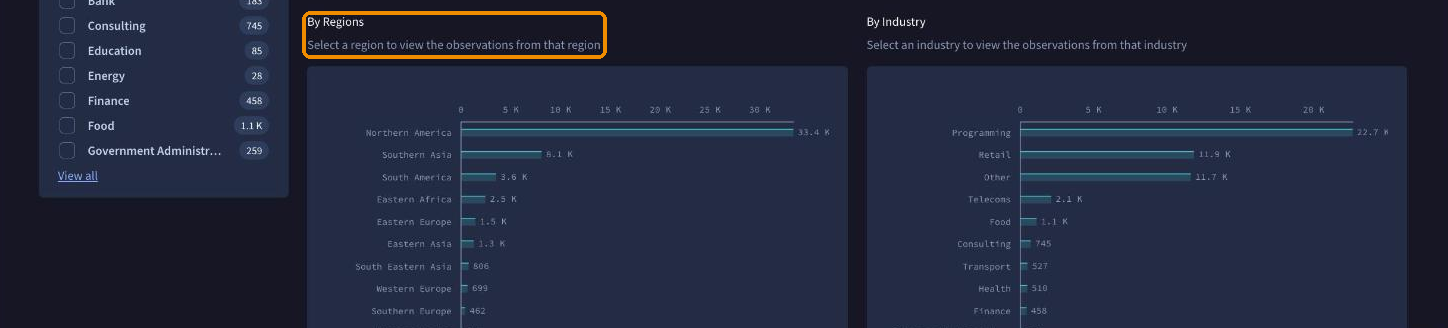
同じ検体の By Regions と By Industry。地域・業種ごとの観測の回数が、多い順に並ぶ
例の検体では、地域では Northern America(33.4K回)、業種ではProgramming(22.7K回)での観測が最も多くなっています。
左のRegionで地域を選ぶと、Observations Frequency のグラフが、その地域の観測に絞られます。上の4つの札の数は変わらず、全体の数のままです。
左のRegion・Industryの横の数と、By Regions・By Industry の数は、組織の数ではなく、観測の回数です。たとえばgs.thc[.]orgでは、RegionのEuropeが1、Northern America が3で、足すと Total Observations の4になります。
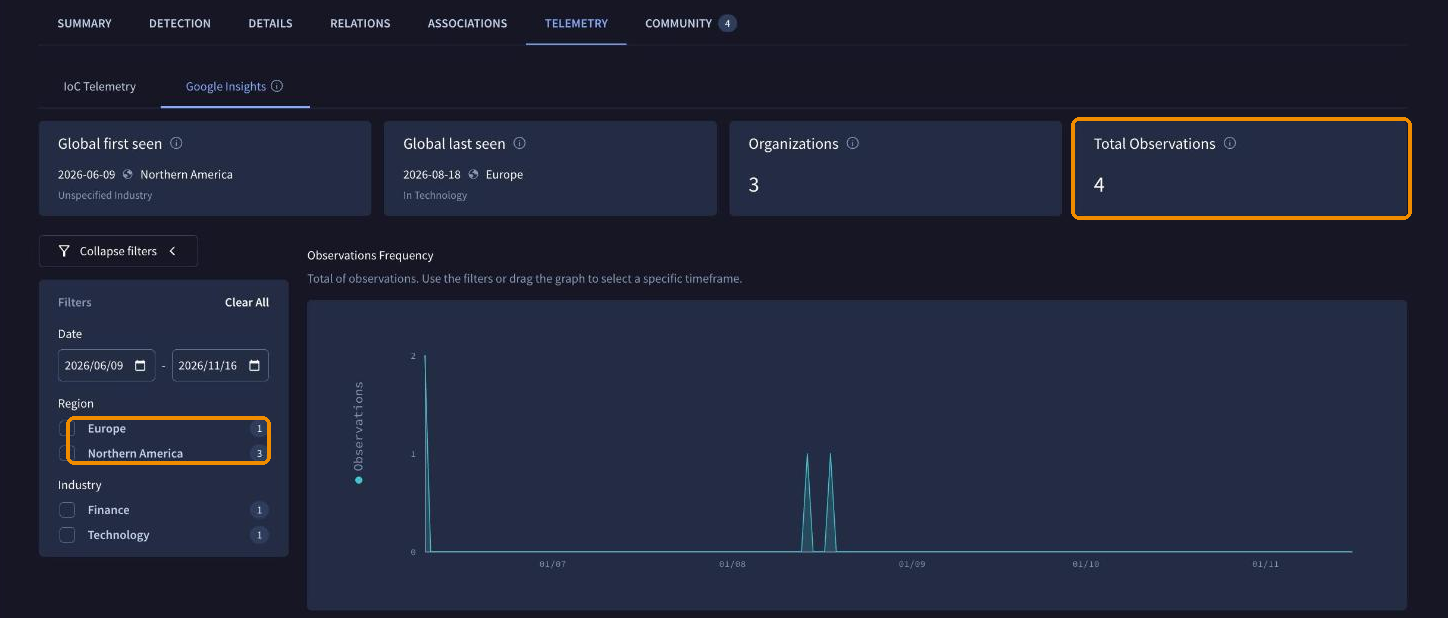
gs.thc[.]orgの Google Insights。左のRegionの数(Europe 1、Northern America 3)を足すと、Total Observations の4になる
数字の読み方
Google Insights の数字は、組織の数を先に見て、次の注意を踏まえて読みます。
回数より組織の数を見る
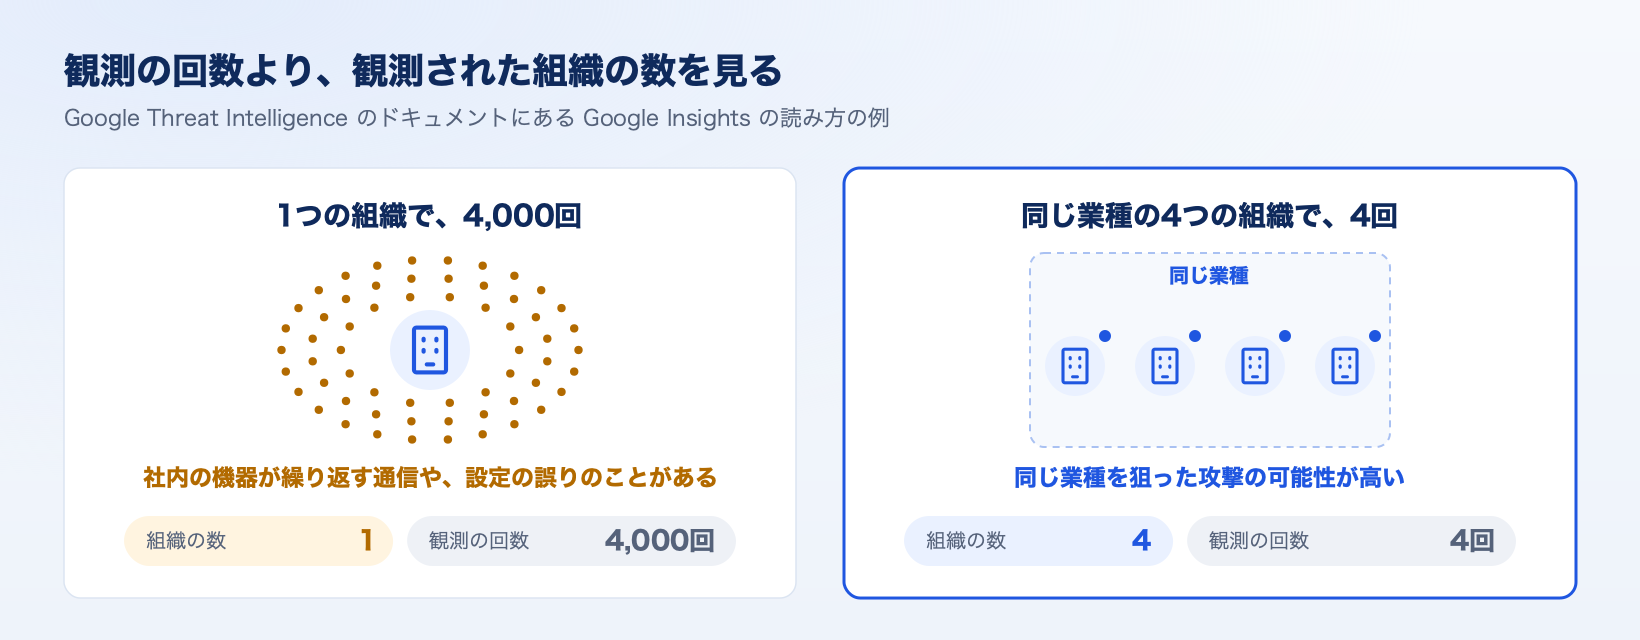
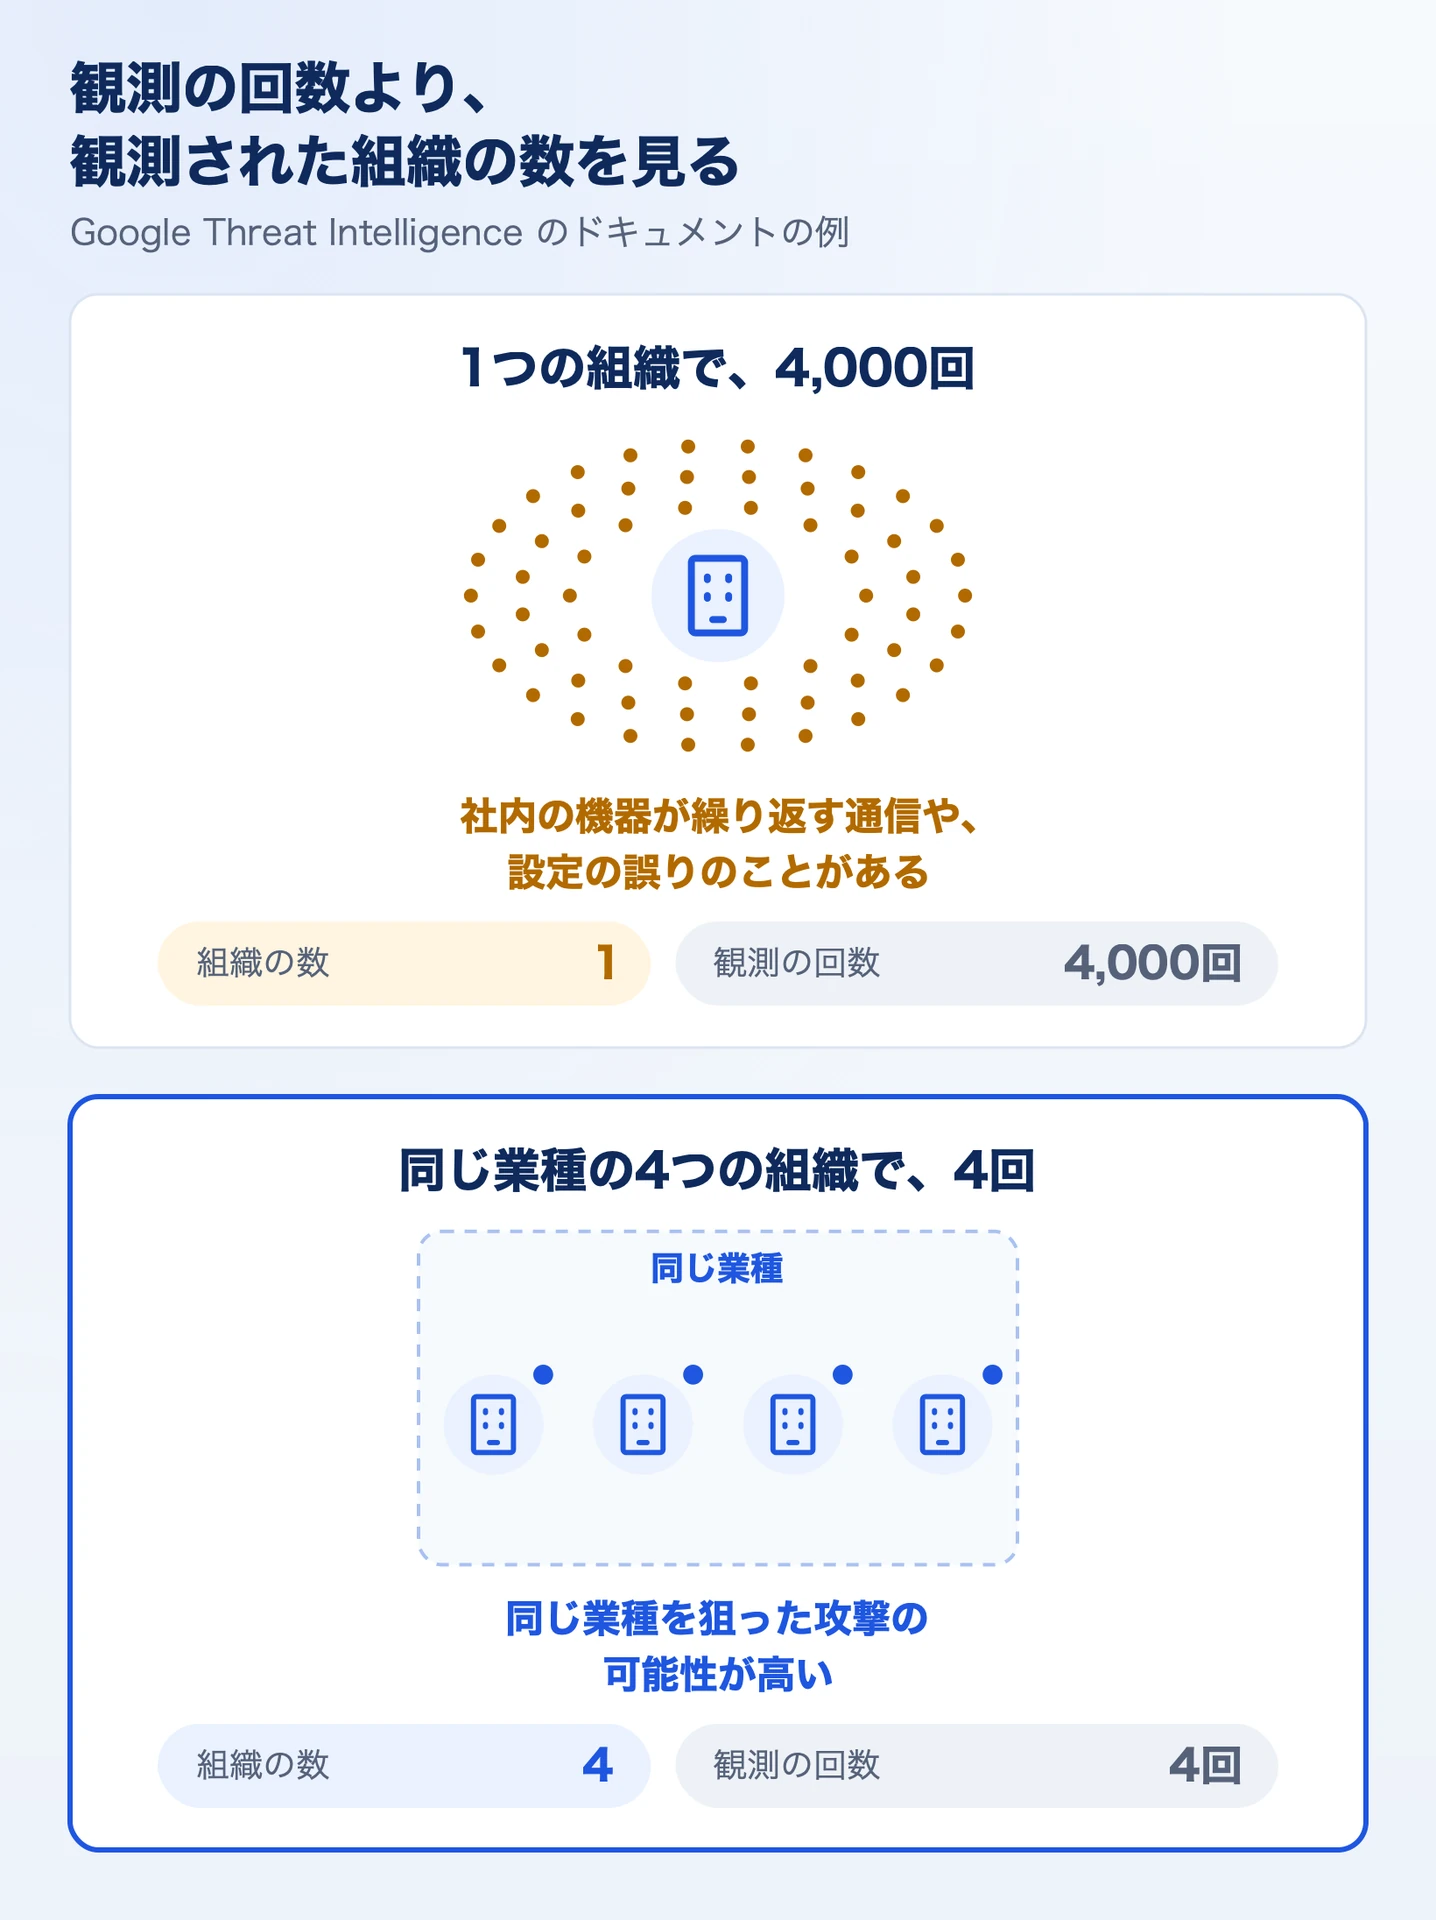
観測の回数は、1つの組織の中で同じ通信が繰り返されるだけでも増えます。Google Threat Intelligence のドキュメントは、1つの組織で4,000回の観測は社内の機器が繰り返す通信や設定の誤りのことがあり、同じ業種の4つの組織での計4回の観測は、同じ業種を狙った攻撃の可能性が高い、という例を挙げています。
そのIoCがどれだけ広く現れているかは、回数(Total Observations)ではなく、組織の数(Organizations)で見ます。
よく知られたIoCで比べる
3つのIoCの数字を並べます。
| IoC | Organizations(組織) | Total Observations(回数) | Global first seen |
|---|---|---|---|
| www.google.com(Googleの検索のホスト名) | 13.0K | 6.3M | 2024年1月1日 |
| WannaCryの検体(ファイル) | 170 | 64.8K | 2024年1月2日 |
| gs.thc[.]org(GSocketのリレーの名前の親ドメイン) | 3 | 4 | 2026年6月9日 |
広く使われる正規のホスト名は、1万を超える組織で観測されています。有名なマルウェアの検体は170の組織、gs.thc[.]orgは3つの組織でした。
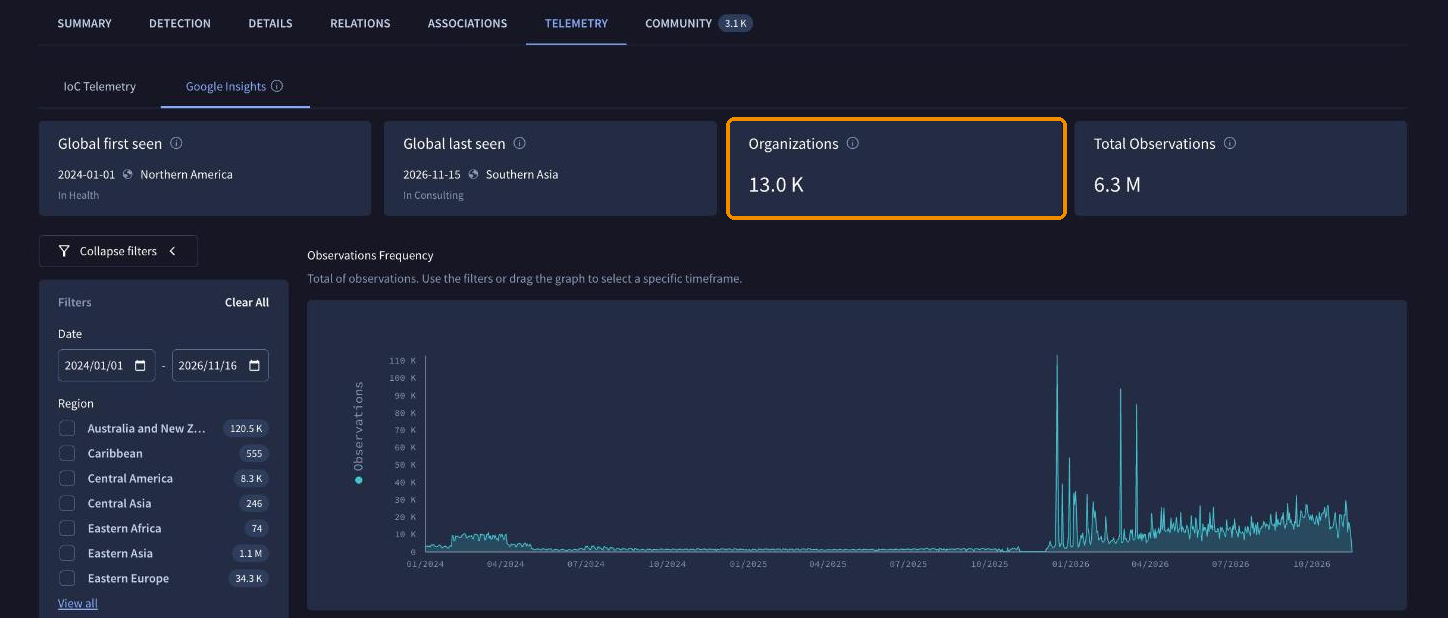
www.google.comの Google Insights。観測された組織の数(Organizations)は13.0K
数字は日々変わります。表の数字は、2026年11月16日に表示したものです。
読むときの注意
観測がなくても、安全とは限らない
観測の広がりは、優先度を上げる材料です。観測がないこと、組織の数が少ないことを根拠に、そのIoCを許可しません。特定の組織を狙う攻撃者は、見つからないように使う範囲を絞ります。観測のないIoCでは、Google Insights の小タブを押せず、説明に「No underlying Google Insights data exists for this indicator. Google has not observed this indicator active within our telemetry sources.」(訳:このIoCには Google Insights のデータがない。Googleの観測データの中で、このIoCが動いているのを観測していない)と出ます。
数は、割合に直さない
Googleは、観測している組織の総数を公表していません。組織の数は、全体に対する割合に直さず、IoCどうしを比べる目安として使います。
IPアドレスの多さは、共有の基盤のことがある
CDNやクラウドのIPアドレスは多くの組織が使うので、組織の数が多くなります。攻撃者がCDNの裏にサーバーを置くこともあるので、組織の数が多いことだけでIPアドレスを許可せず、ドメイン名・URLとあわせて見ます。正規のソフトウェアやサービスかどうかの手がかりとしては、IPアドレスより、ファイルのハッシュとドメイン名の組織の数のほうが確かです。
1つの組織を狙った攻撃でも、多くの組織で観測されることがある
1つの組織を狙った攻撃に使われたファイルやドメインが、数百の組織で観測されていることもあります。組織の数が多いことだけで、標的型の攻撃ではないと決めません。
調査での使い方
Google Insights は、次のような場面で使えます。
アラートの優先度を決める材料にする
SIEMやEDRのアラートに出たIoCを開き、組織の数と、最初と最後の観測の業種・地域を見ます。Google Threat Intelligence のドキュメントは、目安の例として、世界で1〜3の組織だけで観測され、自組織と同じ業種に集中しているIoCはすぐにインシデント対応に回し、数百の組織で全業種に散らばるIoCは通常の優先度で扱う、という分け方を挙げています。上の注意とあわせて使います。
自組織の業種・地域での観測を見る
攻撃キャンペーンのIoCを開き、By Industry と By Regions で、自組織の業種・地域での観測の回数を見ます。左のRegionで自組織の地域を選ぶと、Observations Frequency のグラフがその地域の観測に絞られ、最近増えているかを確かめられます。
検知のないファイルを調べる
ウイルス対策エンジンの検知が0件のファイルでも、Google Insights に観測があれば、企業の環境に現れたことが分かります。Global first seen で、いつから現れているかも確かめられます。
APIで取得する
Google Insights の値は、APIでも取得できます。SIEMやSOARのアラートに、観測された組織の数を加えるときに使えます。エンドポイントはGET /api/v3/global_prevalence/summarizeで、entity_valueにIoCの値、entity_typeにIoCの種類を入れます。
| entity_type | IoCの種類 |
|---|---|
SHA256・SHA1・MD5 |
ファイルのハッシュ |
HOSTNAME |
ドメイン名(ホスト名) |
IP |
IPアドレス |
次の例は、WannaCryの検体の値を取得します。
curl --request GET \
  --url "https://www.virustotal.com/api/v3/global_prevalence/summarize?entity_value=ed01ebfbc9eb5bbea545af4d01bf5f1071661840480439c6e5babe8e080e41aa&entity_type=SHA256" \
  --header "x-apikey: YOUR_API_KEY"
応答のattributesには、次の値が返ります。
| 属性 | 中身 |
|---|---|
customer_count |
観測された組織の数(画面のOrganizations) |
observation_count |
観測の回数(画面の Total Observations) |
first_seen_date・last_seen_date |
最初と最後の観測の日時(UNIX時刻) |
first_seen_industry・last_seen_industry |
最初と最後の観測の業種(例:FINANCE、HEALTH) |
first_seen_region・last_seen_region |
最初と最後の観測の地域(例:NORTHERN_AMERICA) |
例の検体では、customer_countが170、observation_countが64842でした(2026年11月16日)。APIで返る地域・業種は、最初と最後の観測のものだけで、地域別・業種別の回数は画面で確かめます。観測のないIoCでは、404(NotFoundError)が返ります。
Google Threat Intelligence のAPIの上限と取れる情報は、次の記事で紹介しています。
使えるプラン
Google Insights は、Google Threat Intelligence のEnterprise・Enterprise+で使えます。Standardでは使えません。
公式ドキュメントに、Enterprise・Enterprise Plus のライセンスの利用者だけが使えると書かれています。Standardのアカウントでは、IoCのレポートのTELEMETRYタブに小タブがなく、Google Insights は表示されません。表示されるのは、そのIoCが投稿された状況だけです。
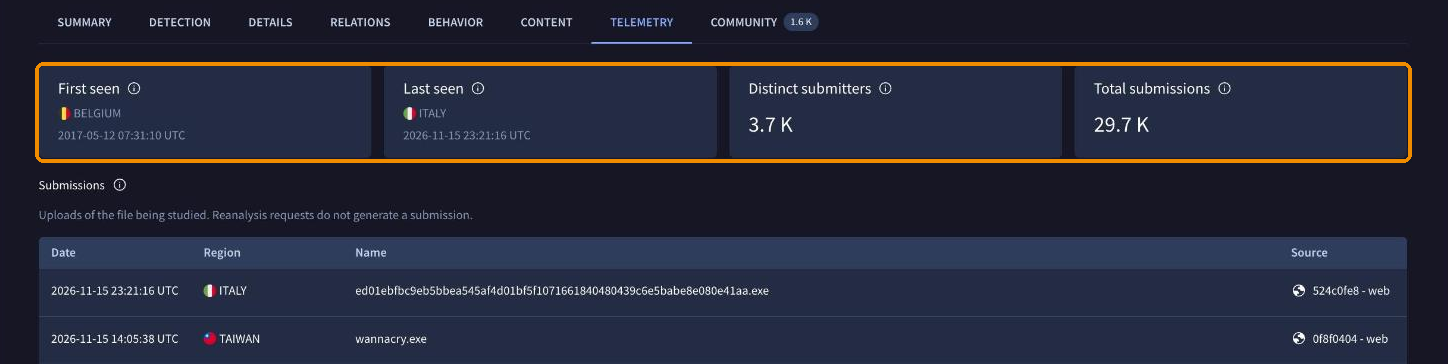
StandardのアカウントでのWannaCryの検体のTELEMETRYタブ。小タブはなく、投稿の状況(First seen、Last seen、Distinct submitters、Total submissions)だけが並ぶ
APIでも、Standardのキーで照会すると、403(ForbiddenError)が返ります。
プランごとの機能は、製品ページのプラン別の機能比較で一覧にしています。
まとめ
Google Insights は、IoCが企業の環境で観測された組織の数と回数、最初と最後の観測、地域・業種ごとの観測の回数を示す、Google Threat Intelligence の機能です。IoCのレポートのTELEMETRYタブで見られ、APIでも取得できます。数字は、回数より組織の数を先に見て、観測がないことを安全の根拠にしないように読みます。
Google Threat Intelligence の機能とプランは製品ページで、GTIスコアの根拠の見方は次の記事で紹介しています。
 関連製品Google Threat IntelligenceGoogleの観測データ、VirusTotalに集まる検体、Mandiantが現場で得た知見を1つに束ねた脅威インテリジェンスです。Standard・Enterprise・Enterprise+の3つのプランで使える機能と上限を一覧にしています。
 関連記事Google Threat Intelligence GTIスコアの根拠の確認方法と画面の見方IoCの詳細画面の「View Scoring Factors」から、GTIスコアの根拠を確かめる方法と、根拠の画面の見方、APIでの取得方法を紹介しています。
Google Threat Intelligence のプランや使い方のご相談は、お気軽にお問合せください。