



































この記事の要点
- Google Threat Intelligence のIPアドレスのレポートは、Google社が毎日スキャンしたポートとサービスを表示します。閉じたポートも、最後に開いていた日とそのときの内容が残ります。
- Internet Scanning の検索は、製品・バナー・OSをポートごとに指定して組み合わせられます。条件を重ねると、攻撃者のサーバーと同じ構成のIPアドレスに絞り込めます。
- SSH・RDPの指紋は、同じ鍵を使うIPアドレスをたどる手がかりになります。当たる件数が数件のときだけ、同じ運用者の手がかりになります。
読む人別の次の一歩
Google社のリリースノートと公式ドキュメント、VirusTotalの公式ブログ(2026年10月)、弊社がGoogle Threat Intelligence の画面とAPIで確かめた結果(2026年11月16日)をもとに書いています。
概要
Google Threat Intelligence でIPアドレスを調べると、これまでは、セキュリティベンダーの判定やGTIスコア、そのIPアドレスに解決されたドメイン(Passive DNS)、そのIPアドレスと通信したファイルなどが分かりました。いずれも「そのIPアドレスが何をしたか」の情報で、「今そのホストで何が動いているか」は分かりませんでした。
2026年10月、Google Threat Intelligence に Internet Scanning が加わり、IPアドレスのレポートで、開いているポートと動いているサービスを確認できるようになりました。検索でも、ポートやサービス、SSH・RDPの指紋を条件にIPアドレスを探せます。判定のないIPアドレスでも、攻撃者のサーバーと同じ設定を手がかりに、攻撃者のインフラをたどれます。
Internet Scanning は、Google社がインターネット上のIPv4アドレス全体を毎日スキャンし、その結果をIPアドレスのレポートと検索に加える機能です。スキャンの対象は、FTP(21番)、SSH(22番・2222番)、HTTP(80番)、HTTPS(443番)、SMB(445番)、RDP(3389番)などの一般的なサービスのポートと、AsyncRAT、Remcos、Cobalt Strike、Metasploitなど、よく知られたマルウェアや攻撃フレームワークが既定で使うポートです。2026年10月の提供開始の時点で、4億4,240万のIPアドレス(46のポート)が対象で、対象のポートは増え続けています。
ポートごとに、状態(開いている・最近閉じた・閉じた)、プロトコル、製品とバージョン、CPE(製品を表す標準の識別子)、バナー(サービスが返す文字列)、OSや機器の種類、SSHのホスト鍵の指紋、RDPの指紋などを記録します。ポートが応答しなくなっても記録は消えず、最後に開いていた日が残るため、攻撃者のサーバーがいつ動き始め、いつ止まったかを、あとからたどれます。
Internet Scanning は、Google Threat Intelligence のStandard・Enterprise・Enterprise+で使えます。弊社の検証では、StandardとEnterpriseで、同じ情報を取得できました。
本記事では、IPアドレスのレポートの見方と、検索とAPIでの使い方をご紹介します。
なお、本記事で例に使うIPアドレス(5.175.221[.]206、54.37.237[.]164、185.146.232[.]3など)は、VirusTotalの公式ブログ(2026年10月)で公開された攻撃者のサーバーです。画面と検索の件数は、2026年11月16日に弊社が確かめたものです。スキャンは毎日行われ、ポートの開閉や動いているサービスが変わるため、同じIPアドレスを開いても、本記事の画面と一致しないことがあります。
IPアドレスのレポートでの見方
IPアドレスのレポートを開くと、「SUMMARY」タブに「Ports」の一覧が表示されます。ポートごとに、状態(State)、今開き続けている期間の始まり(Open Since)、最後に開いていた日時(Last Seen Open)を確認できます。右上の「Last Scan」は、最後にスキャンした日です。
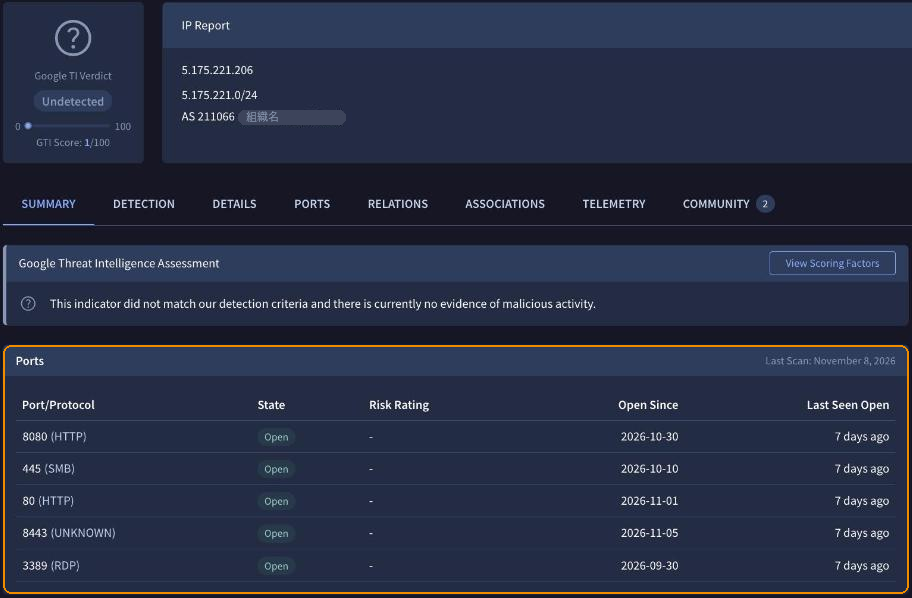
IPアドレスのレポートの「SUMMARY」タブ。「Ports」に、ポートごとの状態、Open Since、Last Seen Openが並ぶ
VirusTotalの公式ブログで攻撃者のサーバーとして紹介された5.175.221[.]206では、HTTP(80番と8080番)、SMB(445番)、RDP(3389番)と、8443番が開いています。8443番のように、動いているサービスを特定できないポートも、開いていれば記録されます。
「SUMMARY」タブには「Technologies & Vulnerabilities」の欄もあり、ポートで見つかった製品(Technology)とバージョン(Version)、見つかったポート(Found in ports)が並びます。次の画面は、SSH・RDPの指紋の章で取り上げる185.146.232[.]3の例です。5.175.221[.]206には、「Technologies & Vulnerabilities」の欄は表示されていません。
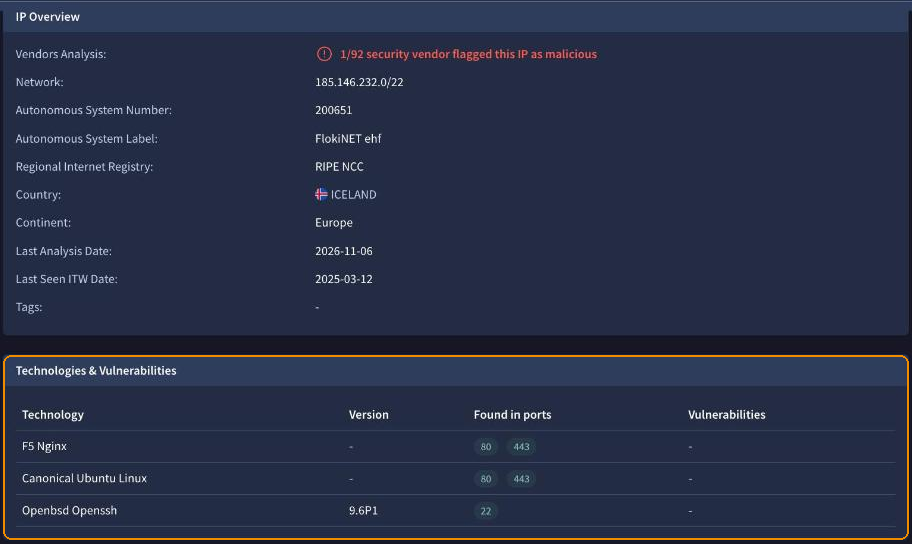
185.146.232[.]3の「SUMMARY」タブ。「Technologies & Vulnerabilities」に、ポートで見つかった製品とバージョン、見つかったポートが並ぶ
「PORTS」タブでは、ポートごとに、最新のスキャンで得た情報を確認できます。上に並ぶポート番号で、開いている(Opened)、最近閉じた(Recently closed)、閉じた(Closed)を見分けられます。
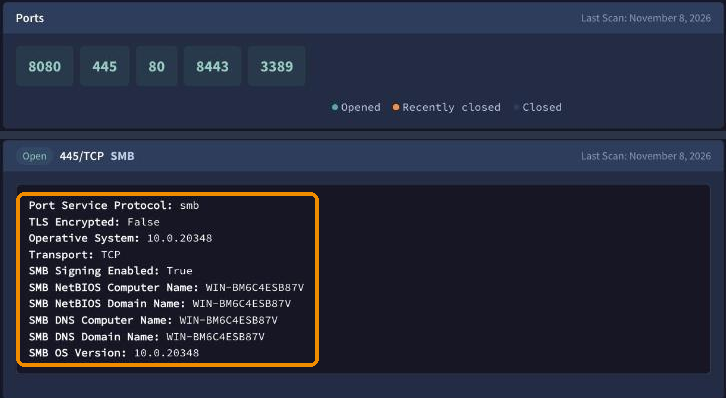
「PORTS」タブ。ポートごとに最新のスキャンの結果が表示される。445番のSMBからは、OSのビルド番号とコンピューター名が分かる
ポートの欄には、プロトコル、TLSの有無、CPE、OS、HTTPの応答ヘッダー、SMBのコンピューター名、SSHのソフトウェアとバージョン、SSHのホスト鍵の指紋(Host Key Fingerprint)、RDPの指紋などが、プロトコルに応じて表示されます。例では、445番のSMBから、OSのビルド番号(10.0.20348。Windows Server 2022)とコンピューター名が分かります。VirusTotalの公式ブログでは、5.175.221[.]206の8443番で、情報窃取型マルウェアNOX Stealerの管理画面が見つかっています。
閉じたポートには「Inactive Port」と表示され、最後に開いていたときの内容と、その日付を確認できます。
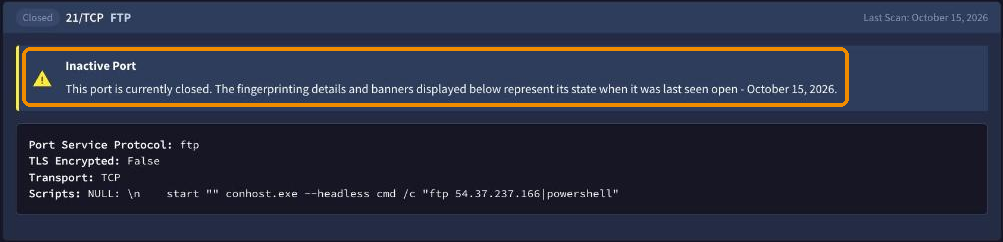
閉じた21番のカード。「Inactive Port」と最後に開いていた日が表示され、そのときのバナーが残る
54.37.237[.]164は、FTPのバナーにコマンドを仕込み、マルウェアに次の接続先を渡す手口(dead drop resolver)に使われたIPアドレスです。21番のFTPは2026年10月を最後に閉じていますが、バナーに入っていたコマンド(別のIPアドレスにFTPで接続し、受け取った文字列をPowerShellで実行する)を、閉じたあとでも確認できます。
検索で攻撃者のインフラを探す
検索条件とポートの指定
Internet Scanning の情報は、IoC Investigation の検索でも条件に使えます。entity:ipに、次の検索条件を組み合わせます。AS番号や国、証明書、JARMなど、ほかのIPアドレスの検索条件とも組み合わせられます。
| 検索条件 | 当たるIPアドレス | 例 |
|---|---|---|
open_portclosed_port |
指定したポートが、今開いている(閉じている) | open_port:3389 |
port |
指定したポートに、スキャンの情報がある | port:443 |
protocolport_protocol |
ポートで動いているプロトコル | protocol:ssh |
port_service_product |
ポートで動いている製品 | port_service_product:nginx |
port_service_version |
製品のバージョン | port_service_version:2.4.41 |
port_service_cpe |
製品のCPE | port_service_cpe:"cpe:/a:openbsd:openssh" |
port_banner |
サービスが返したバナーに含まれる文字列 | port_banner:"nginx/1.18.0" |
os_typedevice_type |
OSの種類(機器の種類) | os_type:linux |
fingerprint |
SSHのホスト鍵の指紋、RDPの指紋 | fingerprint:"SHA256:…" |
検索の修飾子の基本は、次の記事で紹介しています。
検索条件のあとにポートの番号を角かっこで書くと、条件を同じポートに限定できます。ポートを指定しないと、条件がホストの中の別々のポートで満たされても当たります。
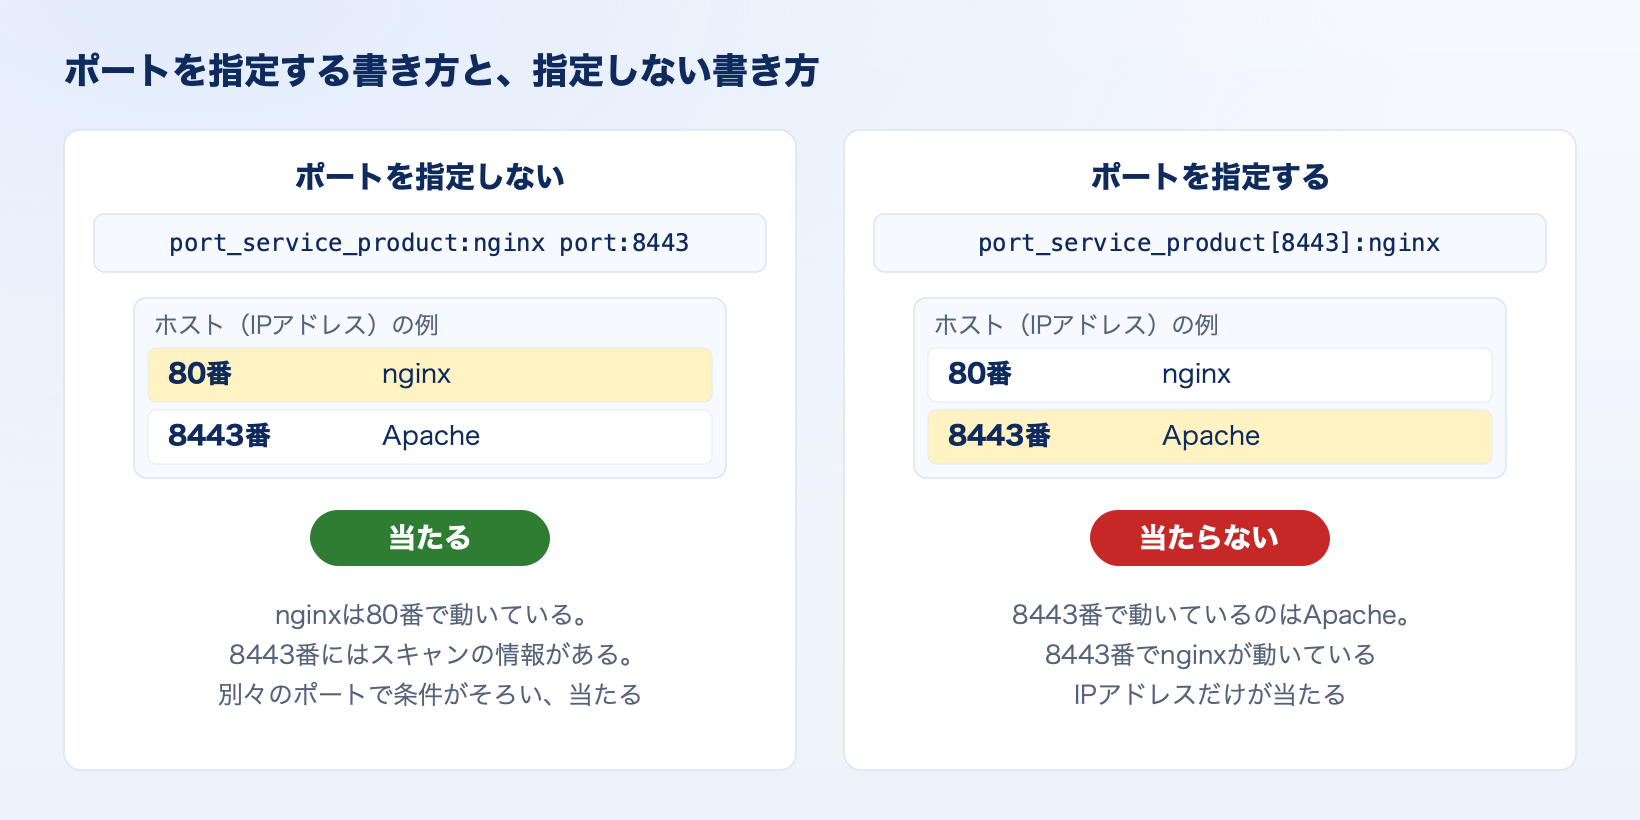
複数のサービスが動いているホストを探すときは、ポートを指定して書くと、意図しないホストを除けます。ポートを指定できる検索条件は、protocol、port_banner、port_service_product、port_service_version、port_service_cpe、os_type、device_type、fingerprintです。
検索の対象は、各ポートの最新のスキャンの結果で、閉じたポートも、閉じる前の最新のスキャンの結果で当たります。たとえば、FTPのバナーにコマンドを仕込む手口は、entity:ip port_banner[21]:"conhost"で探せます。この条件では4件が当たり、どれも21番はすでに閉じていました。
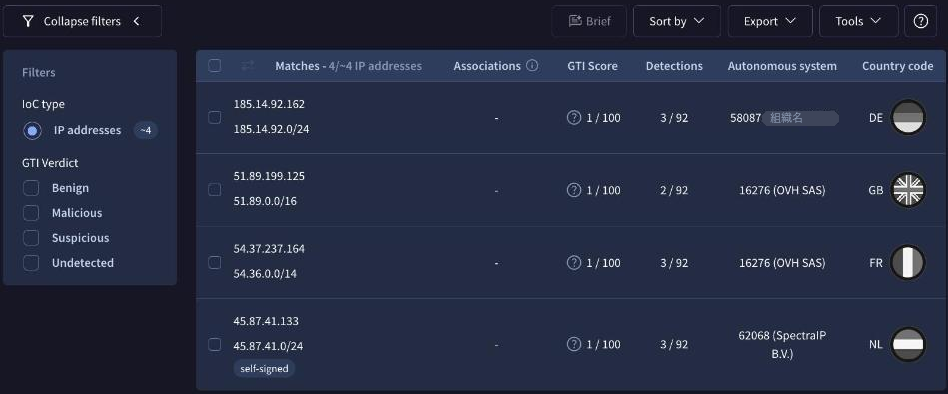
FTPのバナーに「conhost」を含むIPアドレスの検索結果(4件)
今動いているサーバーだけを探すときは、open_port:21のように、開いているポートの条件を組み合わせます。entity:ip port_banner[21]:"conhost"にopen_port:21を加えると、当たるIPアドレスはありませんでした。閉じたポートも含めて検索すれば、すでに止まった攻撃者のサーバーも調べられます。
条件を組み合わせて絞り込む
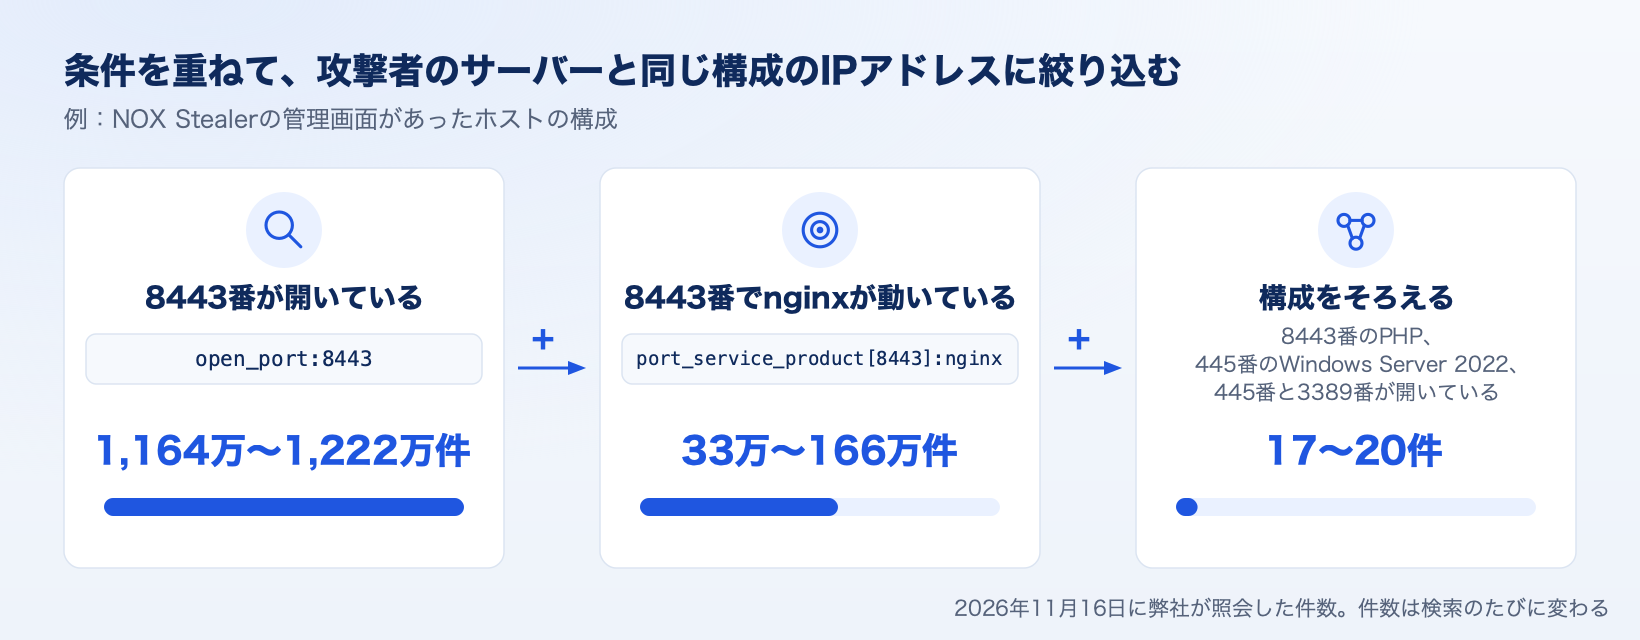
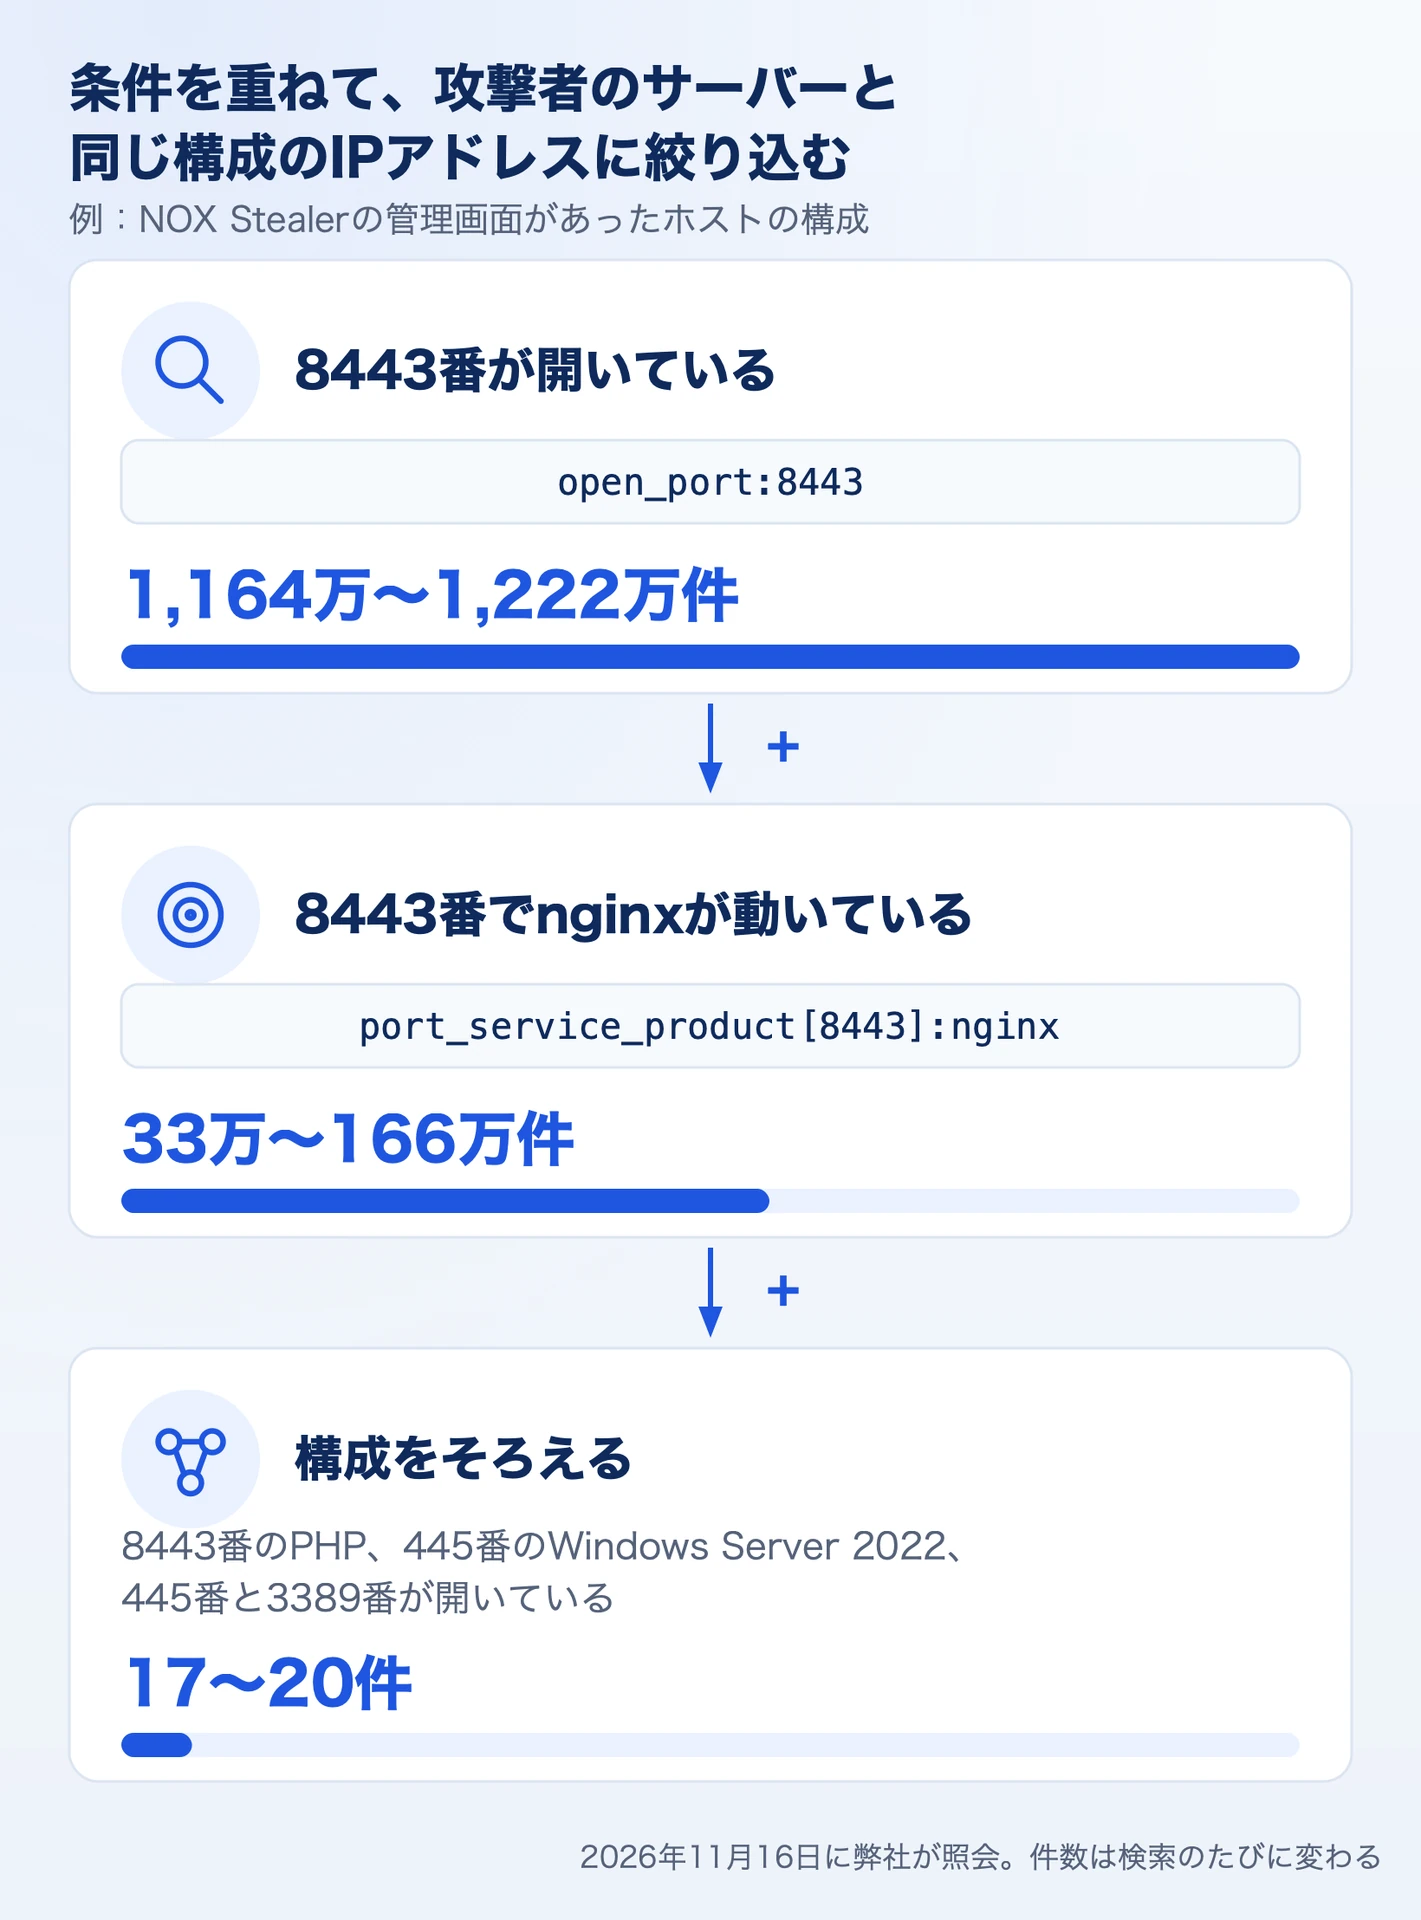
開いているポートだけでは、攻撃者のサーバーは絞り込めません。たとえば、Cobalt Strike が既定で使う50050番が開いているIPアドレスは、約148万〜407万件ありました。あらゆるポートに応答するホストが多いため、開いているポートは弱い手がかりです。
製品、バージョン、バナー、OSなど、ポートで動いているものを組み合わせると絞り込めます。VirusTotalの公式ブログが示した、NOX Stealerの管理画面があったときのホスト(5.175.221[.]206)の構成を条件にすると、次のようになりました。
| 検索条件(entity:ipに追加) | 当たったIPアドレス |
|---|---|
open_port:8443 |
約1,164万〜1,222万件 |
port_service_product[8443]:nginx |
約33万〜166万件 |
port_service_product[8443]:nginx port_service_cpe[8443]:php os_type[445]:10.0.20348 open_port:445 open_port:3389 |
17〜20件 |
件数は、2026年11月16日に弊社が確かめた時点の概数です。同じ条件でも、検索するたびに件数が変わります。
8443番のnginxとPHP、445番のWindows Server 2022、開いている445番と3389番をそろえると、1,000万件を超えるIPアドレスが、20件ほどになります。当たったIPアドレスは、同じ構成で立てられた攻撃者のサーバーの候補として調べられます。
なお、5.175.221[.]206そのものは、表の5つの条件を重ねた検索に当たりませんでした。8443番の最新のスキャンで、nginxとPHPを特定できていないためです。検索は各ポートの最新のスキャンの結果に当たるので、ホストの構成が変われば、同じ条件でも当たらなくなります。
SSH・RDPの指紋でたどる
SSHのホスト鍵は、サーバーを設定したときに作られます。別のIPアドレスで同じ鍵が見つかれば、同じサーバーを移したものか、同じイメージから複製したサーバーの可能性があり、同じ運用者が管理している手がかりになります。
「PORTS」タブの「Host Key Fingerprint」の値をfingerprintの条件にすると、同じ鍵を使うIPアドレスを探せます。
entity:ip fingerprint:"SHA256:SbF6+nFx6ngfUw2L+jsqN6uu5tdsFc5jUW849WA/Sxw"
例では、GTIでAPT28と関連付けられている91.219.237[.]110と、悪意ありと判定したセキュリティベンダーが1社だけの185.146.232[.]3の2件が、同じ鍵を使っていました。判定だけでは見落としやすいIPアドレスも、同じ鍵から見つけられます。91.219.237[.]110のポートは2026年10月を最後にすべて閉じていますが、閉じる前の最新のスキャンの結果で当たります。RDPの指紋も、同じように検索できます。
ただし、多くのIPアドレスが同じ鍵を使っていることもあります。VPSのテンプレートやルーターの初期設定に、同じ鍵が入っているためです。当たるIPアドレスが数件なら手がかりになりますが、数百件、数千件に当たる鍵は手がかりになりません。
APIで取得する
Internet Scanning の情報は、APIでも取得できます。SOARのプレイブックや、定期的に実行するスクリプトに組み込めます。
| エンドポイント | 取得できるもの |
|---|---|
GET /api/v3/ip_addresses/{ip} |
IPアドレスのレポート。port_infoに、すべてのポートの状態と最新のスキャンの結果が入る |
GET /api/v3/port_infos/{ip}:{port} |
1つのポートの状態と、初めて見つかった日、今開き続けている期間の始まり、最後に開いていた日 |
GET /api/v3/port_infos/{ip}:{port}/analysis |
そのポートの過去のスキャンの結果(新しい順) |
GET /api/v3/port_analyses/{ip}:{port}:{timestamp} |
1回のスキャンの結果(バナー、サービス、TLS、OS・機器の種類、スクリプトの出力など) |
GET /api/v3/ip_addresses/{ip}/scanning_technologies |
ポートで見つかった製品とバージョン、見つかったポート |
画面で見られるのは、各ポートの最新のスキャンの結果だけです。過去のスキャンの結果は、APIで取得します。
ポートの状態は、PORT_INFO_STATUS_OPEN(開いている)、PORT_INFO_STATUS_RECENTLY_CLOSED(最近閉じた)、PORT_INFO_STATUS_CLOSED(閉じた)で返ります。日時はUnix時間(秒)です。
検索のAPI(/api/v3/intelligence/search)でも、画面と同じ検索条件を使えます。条件に合う新しいIPアドレスを見つけたいときは、検索の条件を保存しておき、APIで定期的に実行します。
Google Threat Intelligence のAPIの上限と取れる情報は、次の記事で紹介しています。
まとめ
Internet Scanning で、Google Threat Intelligence のIPアドレスのレポートに、開いているポートと動いているサービスが加わりました。閉じたポートも、最後に開いていた日とそのときの内容が残ります。
検索では、ポートを指定して製品・バナー・OSを組み合わせると、攻撃者のサーバーと同じ構成のIPアドレスに絞り込めます。SSH・RDPの指紋からは、同じ鍵を使うIPアドレスをたどれます。判定のないIPアドレスも、そこで動いているものから調べられます。
Google Threat Intelligence の使い方や、調査への組み込み方のご相談は、お気軽にお問合せください。