



































この記事の要点
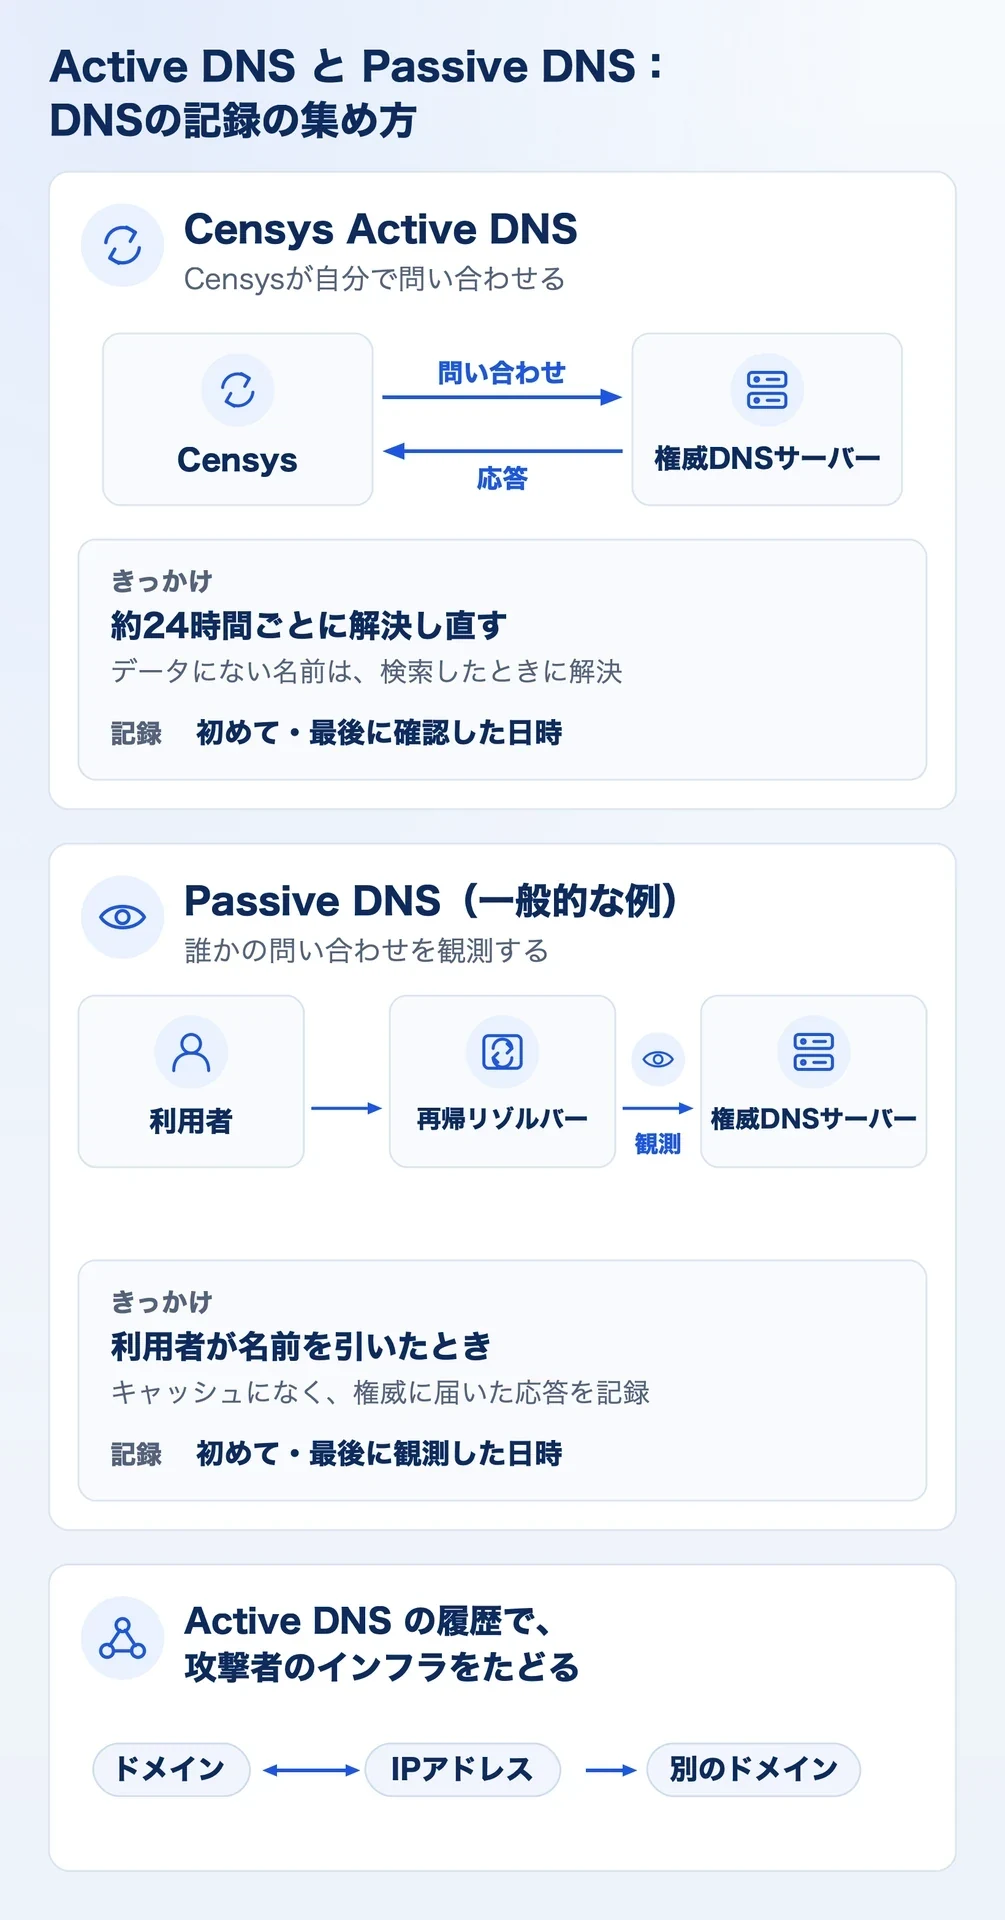
- Active DNS は、Censysが自分で権威DNSサーバーに問い合わせて、データセットのドメインを約24時間ごとに解決し直す機能です。
- Passive DNS は、誰かの問い合わせで返った応答を観測した記録で、Active DNS とは集め方が違います。どちらにしかない記録もあります。
- Active DNS の履歴は、ドメインとIPアドレスを行き来して、攻撃者のインフラの移り変わりを調べるのに使えます。
読む人別の次の一歩
この記事は、Censys社の公式ドキュメント・データシート・ブログ、弊社がCensys社に確認した内容(2026年10月)と、Censys Platform の画面とAPIをもとに書いています(2026年11月時点)。
Active DNSとは ― Passive DNSとの違い
侵入の疑いがある通信を調べるとき、手元にあるのはドメイン名かIPアドレスが1つだけ、ということがよくあります。そのドメインが今どこを指しているか、過去にどこを指していたかが分かると、調査を先に進められます。
Active DNSとは?
Censys Platform の Active DNS は、ドメイン名とIPアドレスなどの対応(DNSレコード)を、Censys自身の名前解決で集める機能です。Censysが権威DNSサーバー(そのドメインのDNSの答えを持つサーバー)に直接問い合わせ、データセットにある各ドメインを約24時間ごとに解決し直して、今のレコードと過去の変化を記録します。2026年7月に一般提供が始まりました。
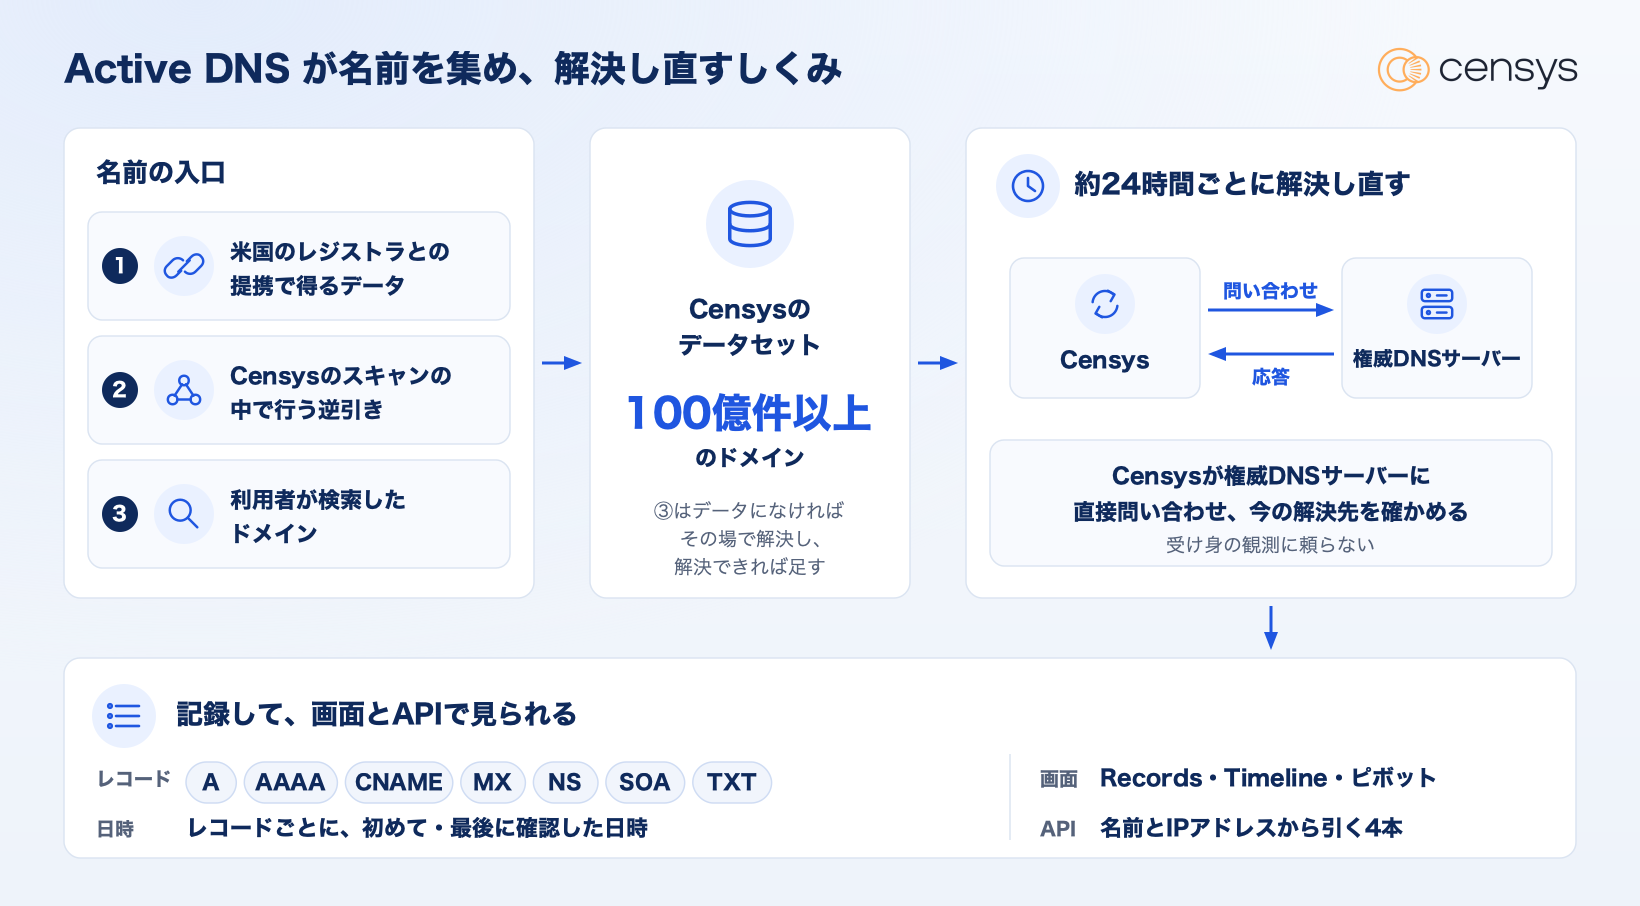
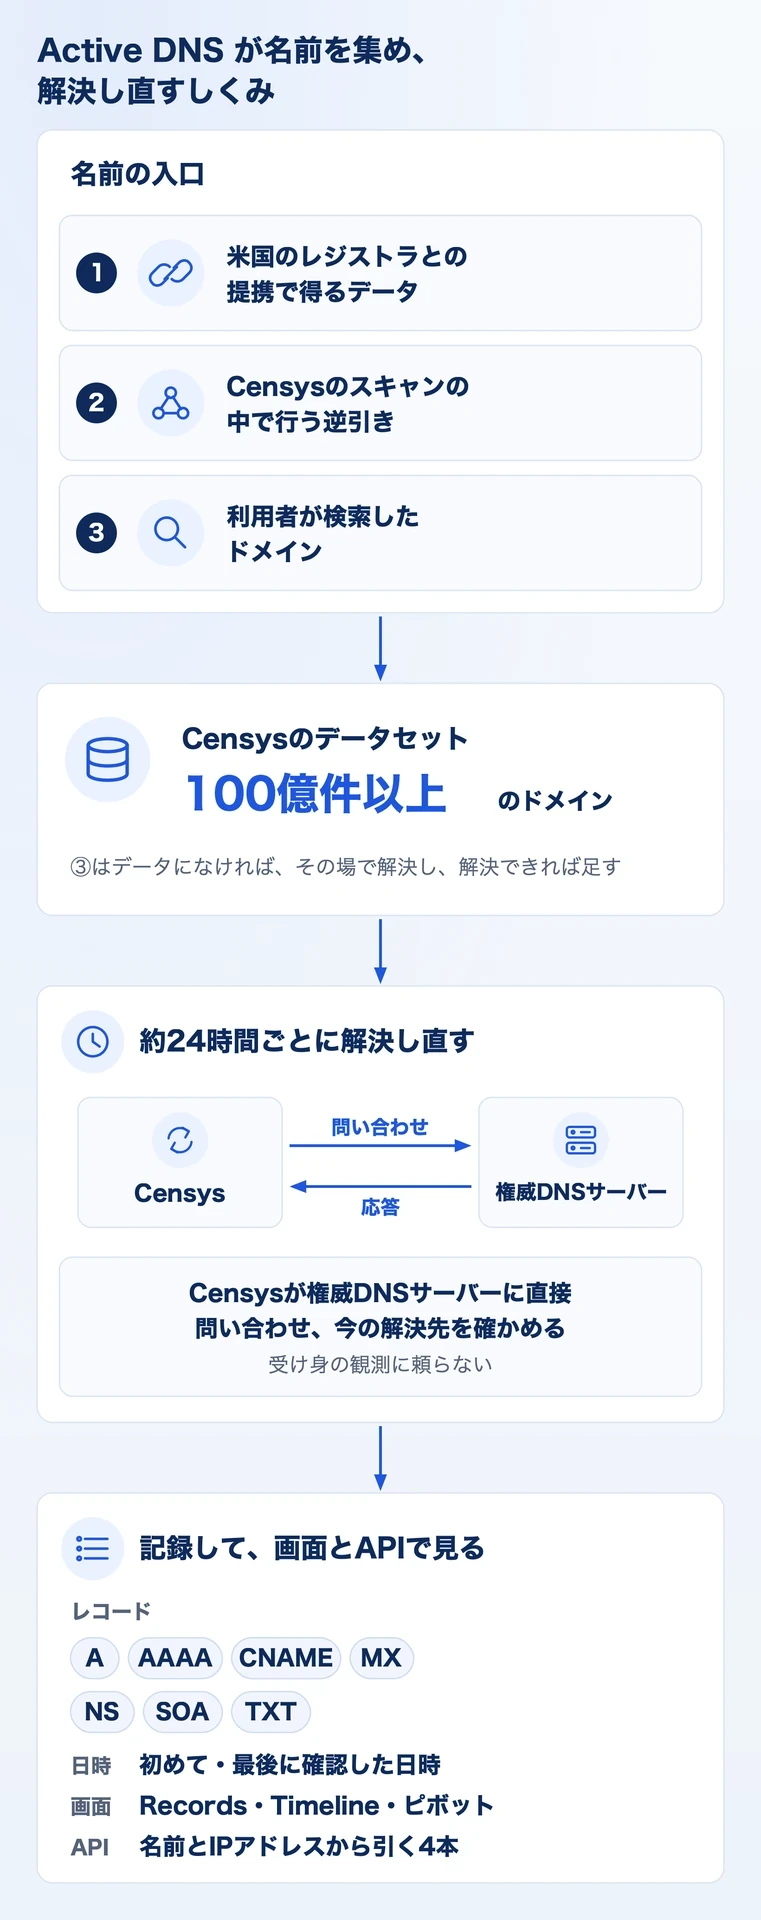
Active DNS が解決する名前は、弊社がCensys社に確認したところ(2026年10月)、次の3つから集めています。
- 米国のドメインのレジストラ(登録事業者)との提携で得るデータ
- Censysがスキャンの中で行う逆引き(IPアドレスから名前を引くこと)
- 利用者が検索したドメイン
3つ目のうち、データセットにないドメインは、検索したときにその場で解決し(Live Resolution)、解決できればデータセットに加えて、その後も解決し直します。Censysが Active DNS で処理するレコードは、1日に約660億件です。
Passive DNSとの違い
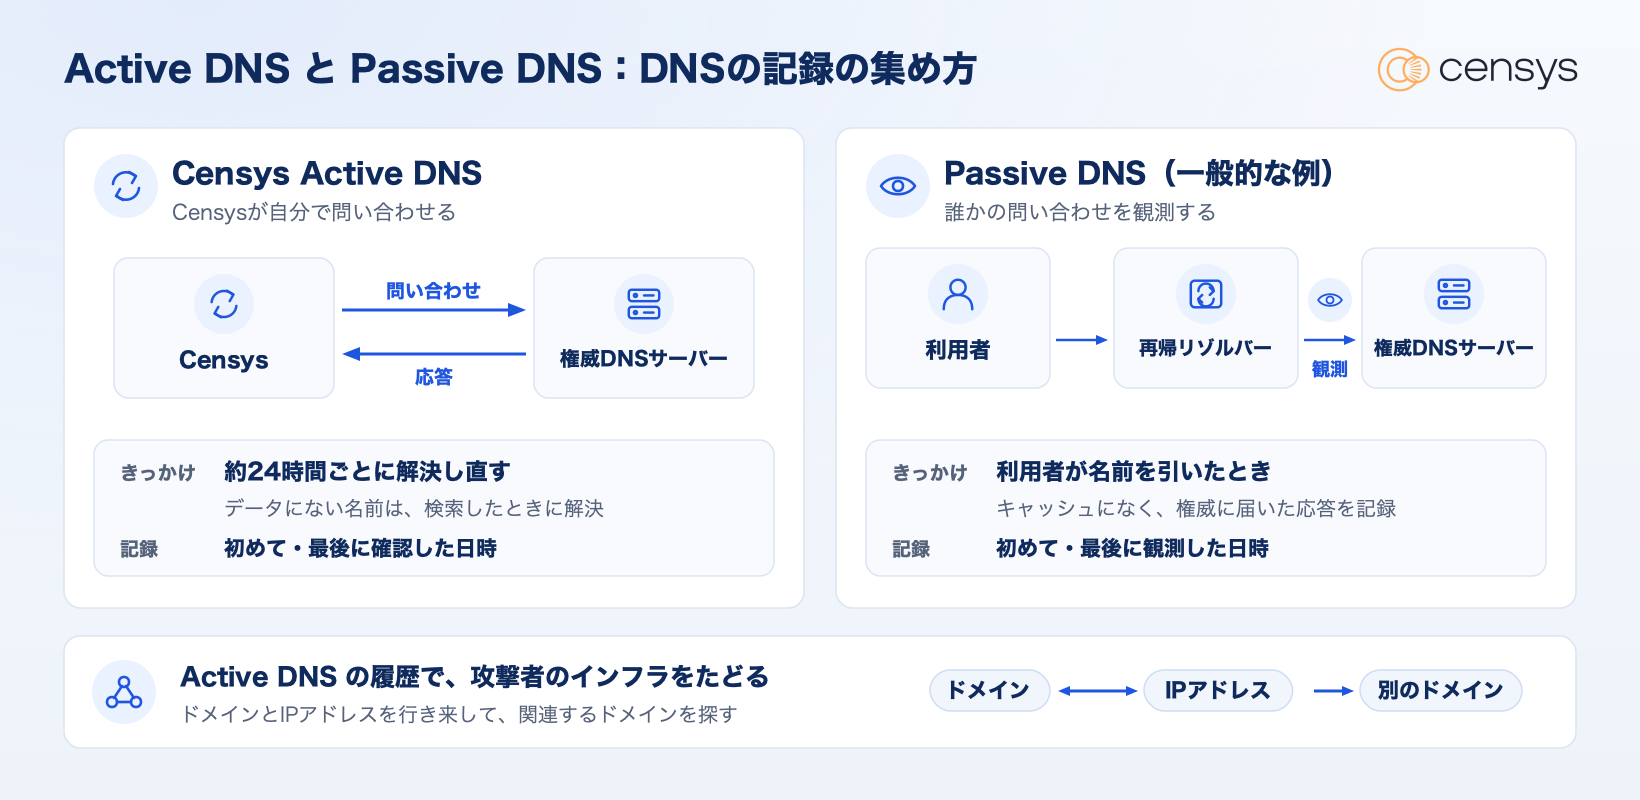
Active DNS と Passive DNS は、DNSの記録の集め方が違います。Passive DNS は、一般的には、再帰リゾルバー(利用者の代わりに名前を解決するサーバー)と権威DNSサーバーのあいだのやり取りを観測して記録します。利用者が引いた名前が再帰リゾルバーのキャッシュになく、権威DNSサーバーに問い合わせが届いたときの応答が記録に入ります。一方、Active DNS では、Censysが自分で権威DNSサーバーに問い合わせます。
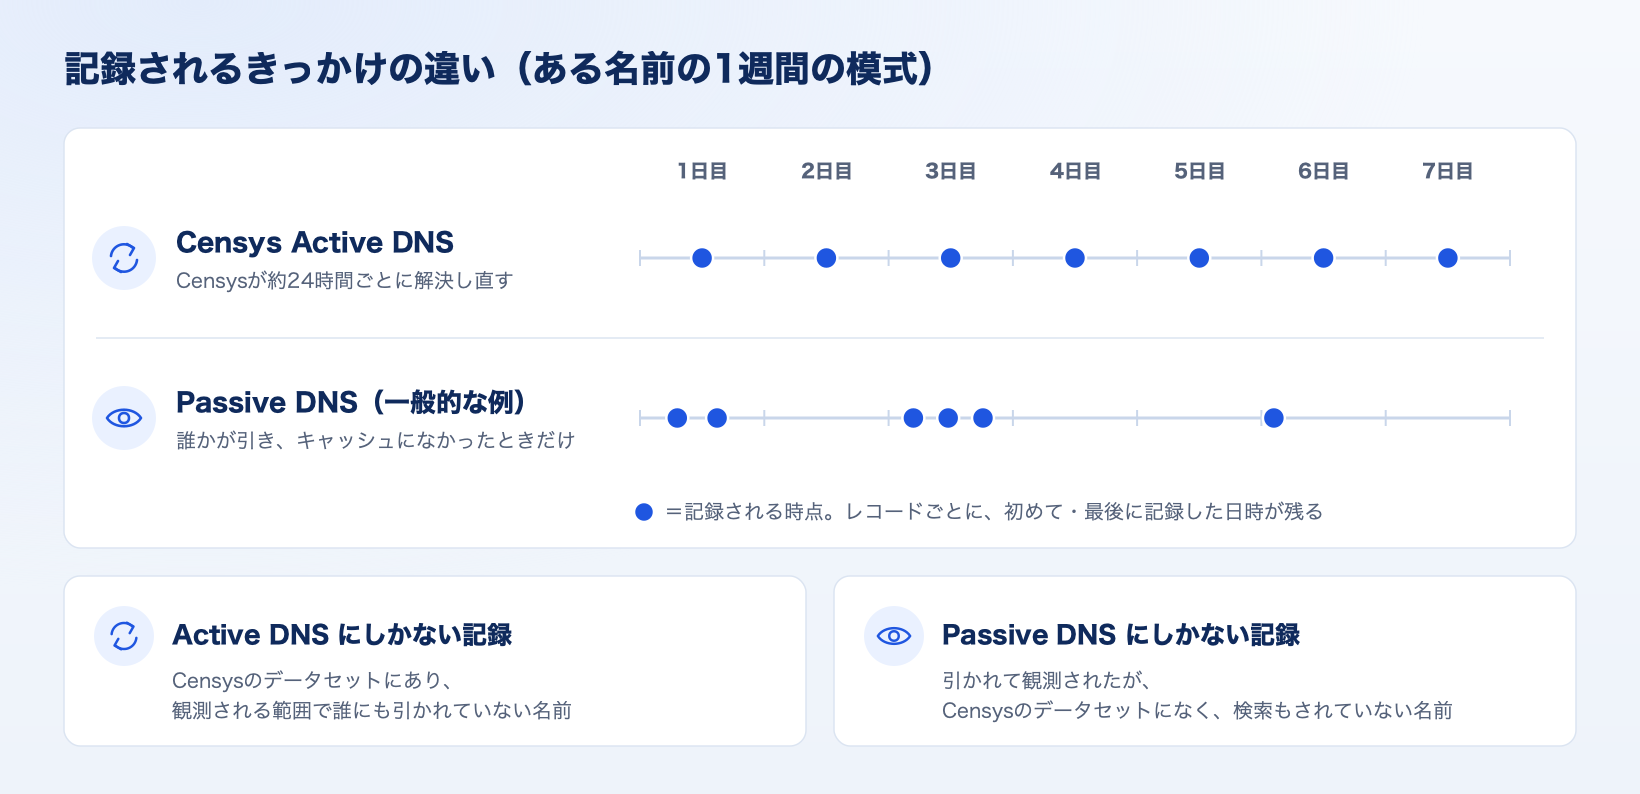
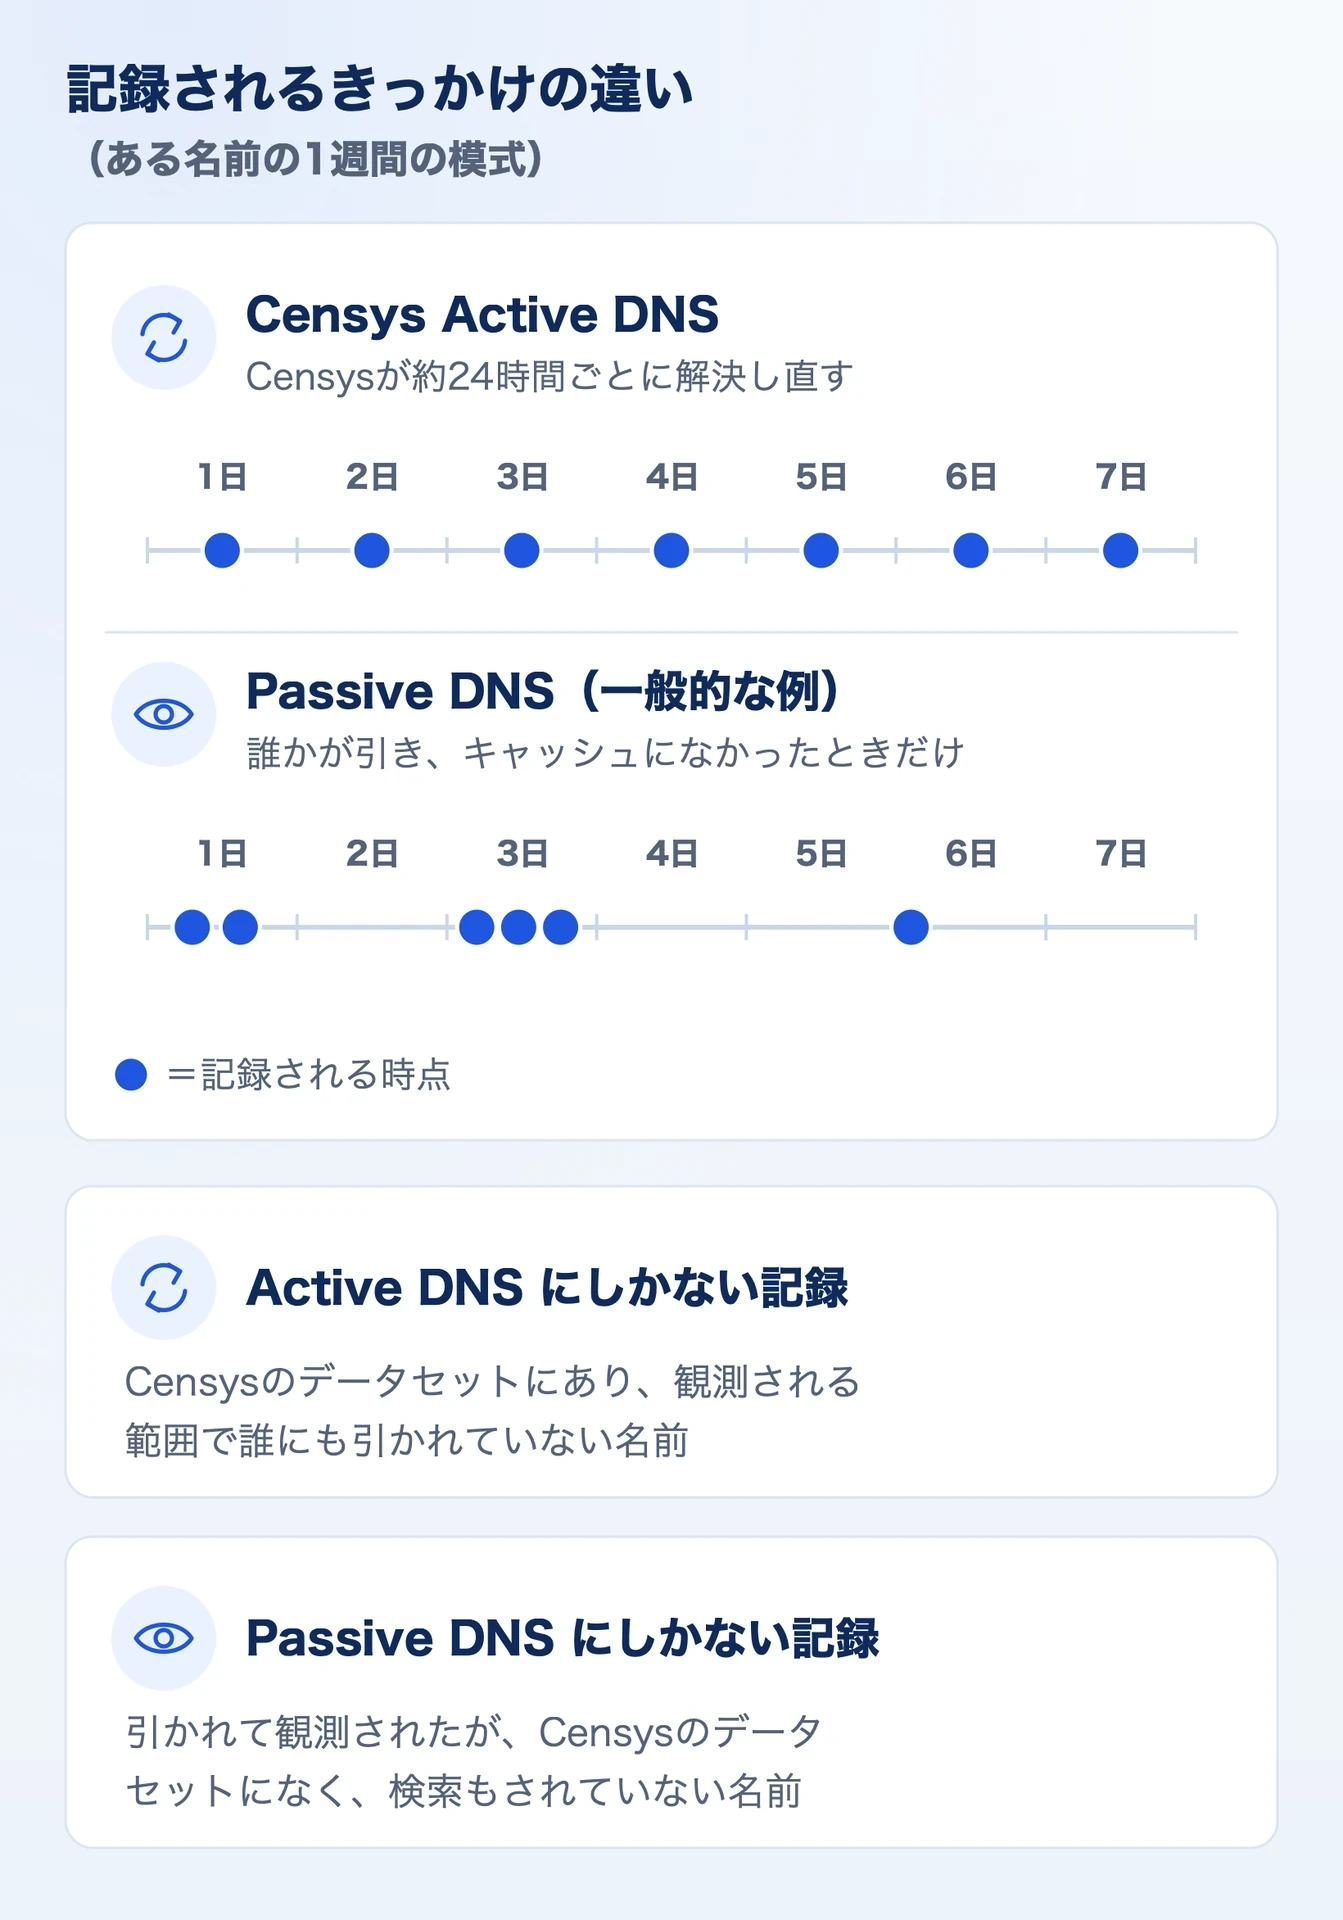
2つの集め方の違いを並べると、次のとおりです。
| 項目 | Passive DNS(一般的な例) | Censys Active DNS |
|---|---|---|
| 集め方 | 再帰リゾルバーと権威DNSサーバーのあいだのやり取りを観測し、応答を記録する | Censysが権威DNSサーバーに問い合わせ、応答を記録する |
| 記録されるきっかけ | 利用者が名前を引き、再帰リゾルバーのキャッシュになかったとき | データセットの各ドメインを約24時間ごとに解決し直す。データにない名前は、検索したときにその場で解決する(Live Resolution) |
| 記録に入る名前 | 実際に引かれ、観測された名前 | Censysのデータセットにある名前と、検索されて解決できた名前 |
| 記録される日時 | 初めて・最後に観測した日時 | Censysの名前解決で初めて・最後に確認した日時 |
Passive DNS は「誰かの問い合わせで返った応答の記録」、Active DNS は「Censysが定期的に問い合わせた結果」です。前者にしかない記録も、後者にしかない記録もあります。
画面で見られること
Active DNS の記録は、Censys Platform の画面で、ドメインの詳細ページとホストの詳細ページから見られます。
レコードと、初めて・最後に確認した日時
ドメインを調べるには、画面の検索欄にドメイン名(例:censys.com)を入れます。検索欄の下にドメインの欄が出るので、その右端の[Go to FQDN page]を押すと、ドメインの詳細ページに移ります。
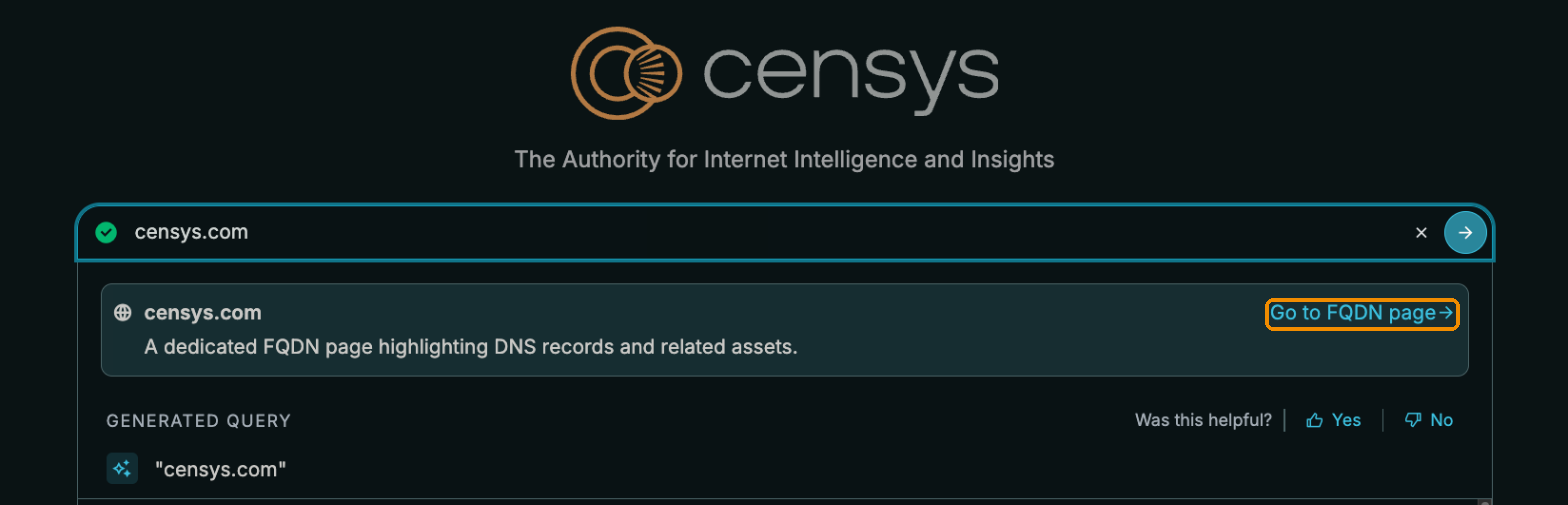
検索欄にcensys.comを入れたところ。検索欄の下のドメインの欄の右端に[Go to FQDN page]が出る
ホスト・Webプロパティ・証明書の詳細ページで、概要の Reverse DNS・Forward DNS の欄にあるドメイン名を押しても、ドメインの詳細ページに移れます。また、ホストの詳細ページのDNSタブでは、そのIPアドレスを指すA・AAAAのレコードを持つドメインの一覧を見られます。
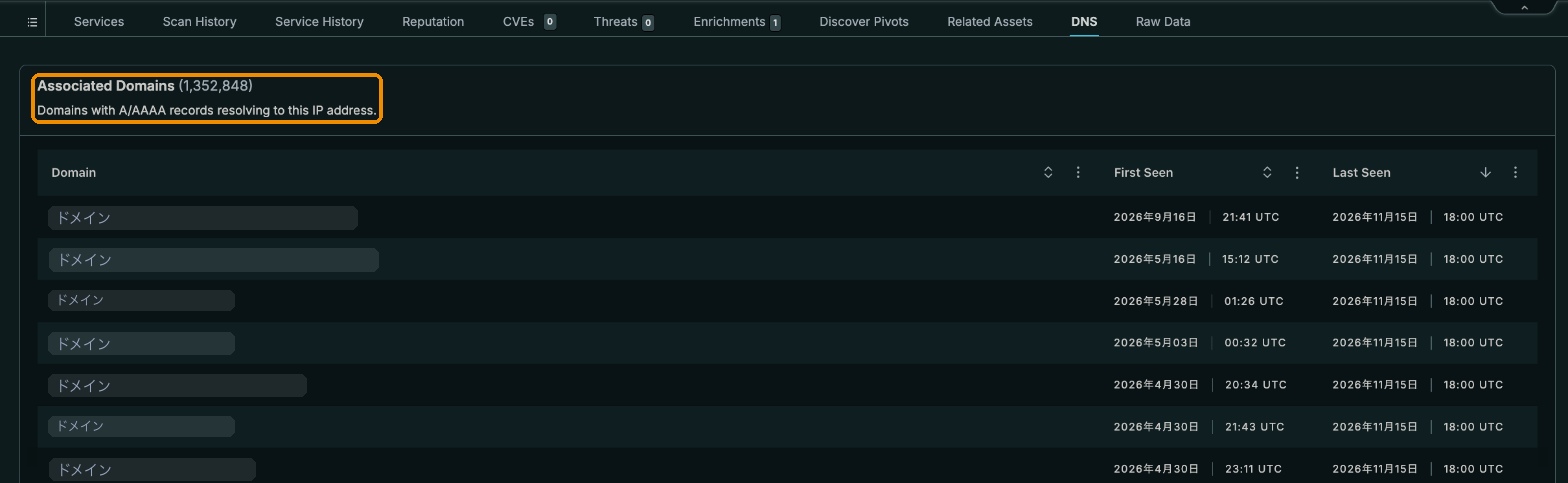
censys.comの解決先のIPアドレス(141.193.213.10)の、ホストの詳細ページのDNSタブ。いちばん上に、このIPアドレスを指すドメインの数(Associated Domains)が出て、ドメインごとに初めて・最後に確認した日時が並ぶ
ドメインのRecordsタブでは、そのドメインのA、AAAA、CNAME、MX、NS、SOA、TXTのレコードを、種類ごとの表で見られます。表示は[Most Recent]と[Historical]の2つです。[Most Recent]では、今のレコードと、最後に確認した日時(Last Seen)が出ます。[Historical]に切り替えると、指定した期間に確認したレコードごとに、Censysの名前解決で初めて確認した日時(First Seen)と、最後に確認した日時(Last Seen)が出ます。
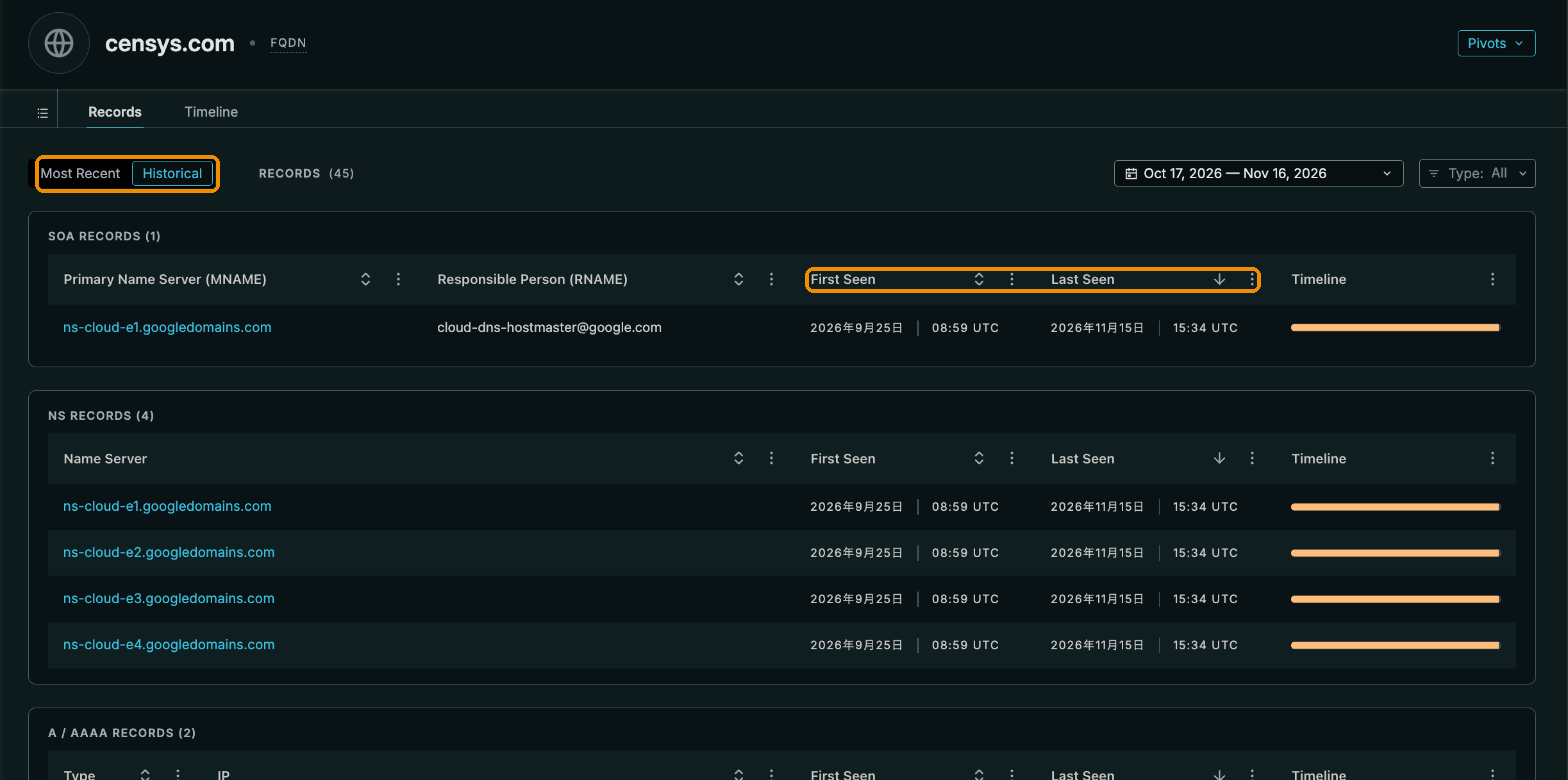
censys.comのRecordsタブを[Historical]に切り替えたところ。レコードごとに、初めて確認した日時(First Seen)と最後に確認した日時(Last Seen)が出る
解決先の移り変わり(Timeline)
Timelineタブでは、レコードを確認した履歴を、時間の並びの図で見られます。いつ別のIPアドレスに切り替わったか、その状態がどのくらい続いたかを確かめられます。右上の日付の欄で期間を変えて、さかのぼって見ることもできます。
さかのぼれる期間は、ご契約中のプランの Host History と同じです(プランごとの期間は、使えるプランとクレジットにまとめました)。
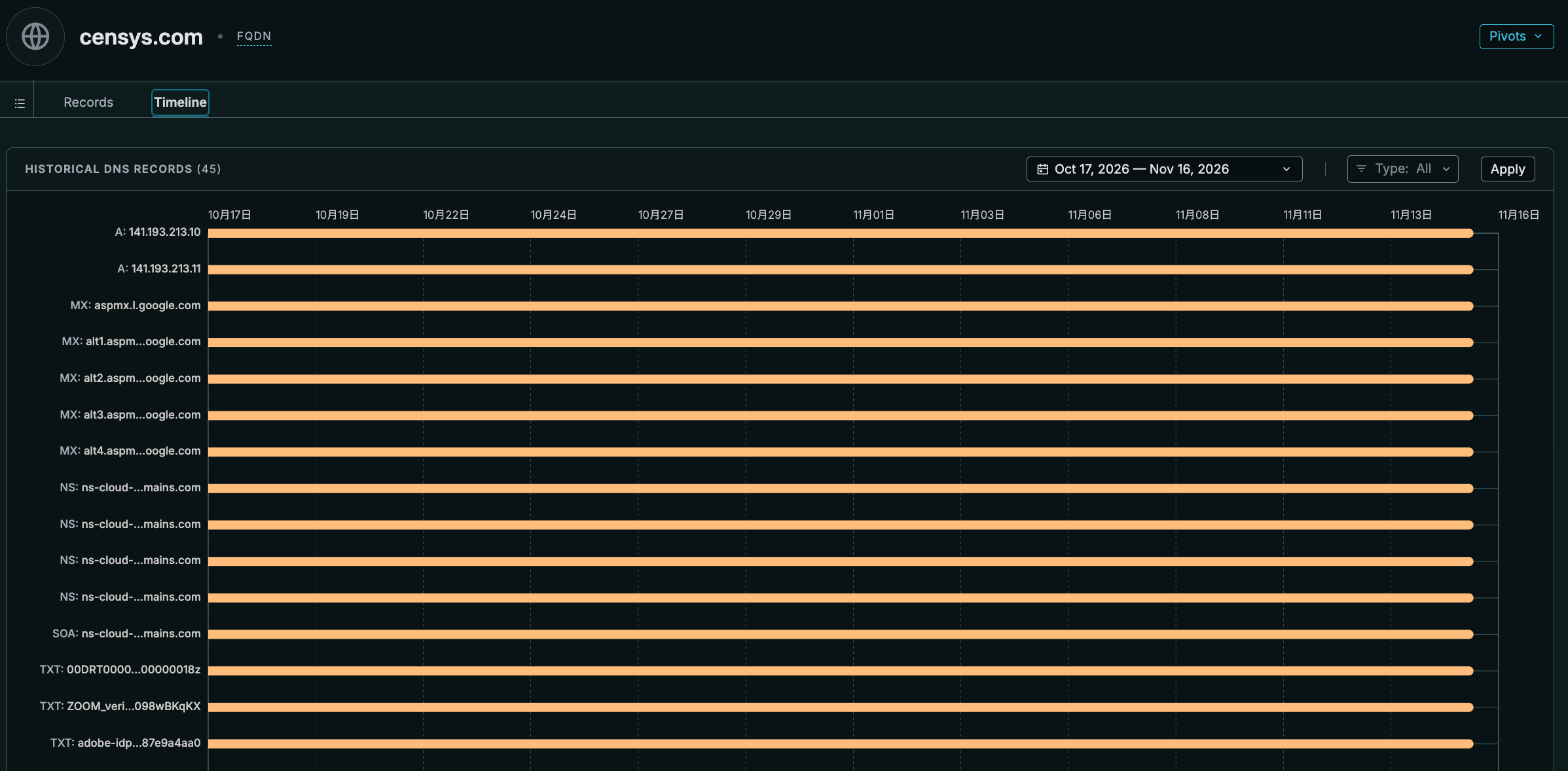
censys.comのTimelineタブ。レコードごとに、確認していた期間が横の帯で出る
ピボット調査
Active DNS で確かめたドメインやIPアドレスを起点に、Censys Platform にあるホスト・Webプロパティ・証明書の情報へ移れます(ピボット)。ドメインの詳細ページの右上の[Pivots]のメニューからは、そのドメインに関連するホスト(Hosts)、証明書(Certificates)、Webプロパティ(Web Properties)を探せます。逆に、ホストの詳細ページのDNSタブからは、そのIPアドレスを指していたドメインを探せます。
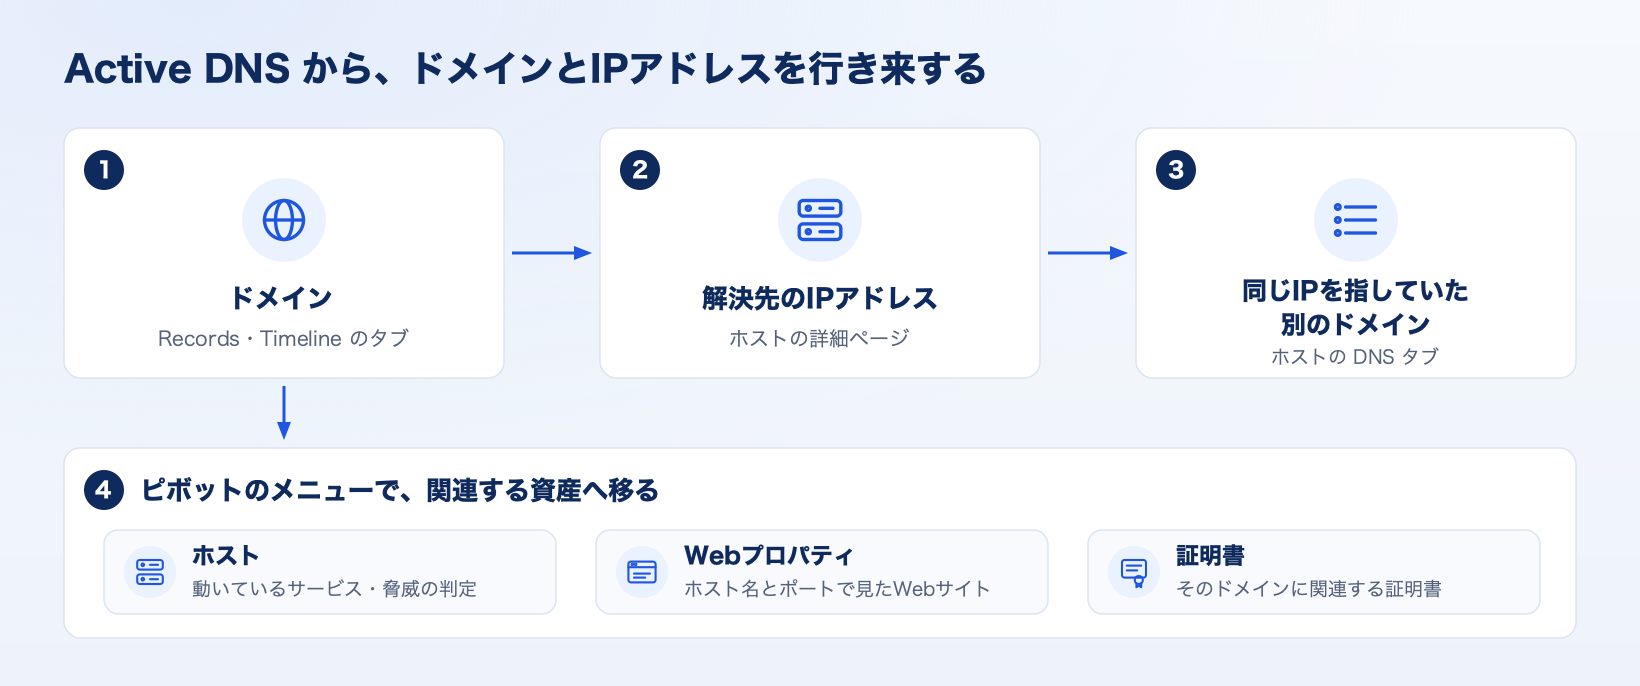
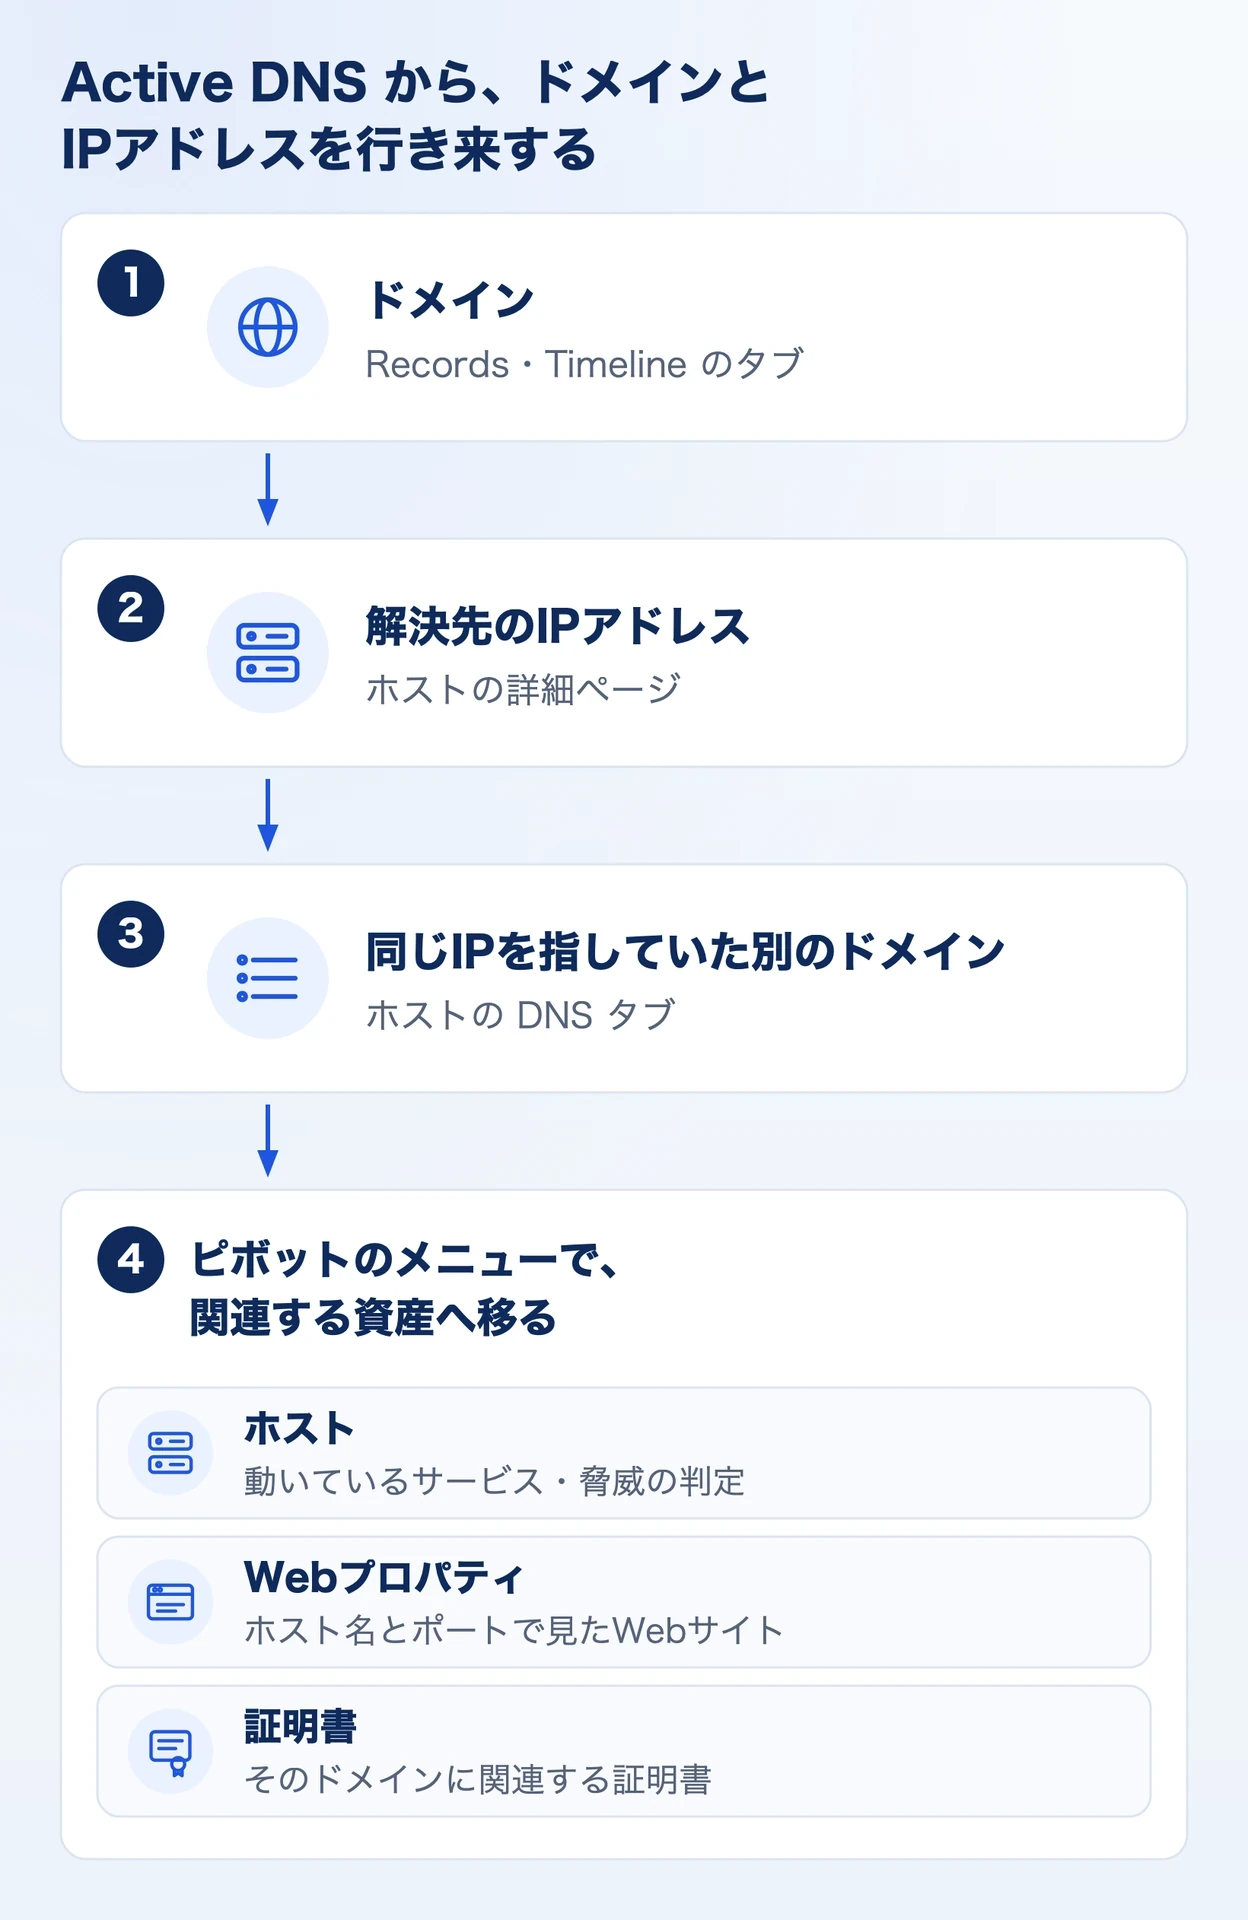
脅威ハンティング:攻撃者のサーバーの候補を広げる
不審なドメインから解決先のIPアドレスへ移り、そのホストが使っているSSL/TLSの証明書を確かめます。同じ証明書を使っているほかのホストを探すと、ドメイン名が違っても、同じ攻撃者のサーバーの候補が見つかることがあります。
ブランド保護:なりすましのサイトを確かめる
自組織のドメインに似たドメインからWebプロパティへ移り、HTMLのタイトルや証明書を確かめます。なりすましのサイトが動いていることを示す材料になり、テイクダウン(サイトの停止)を依頼するときの説明に使えます。
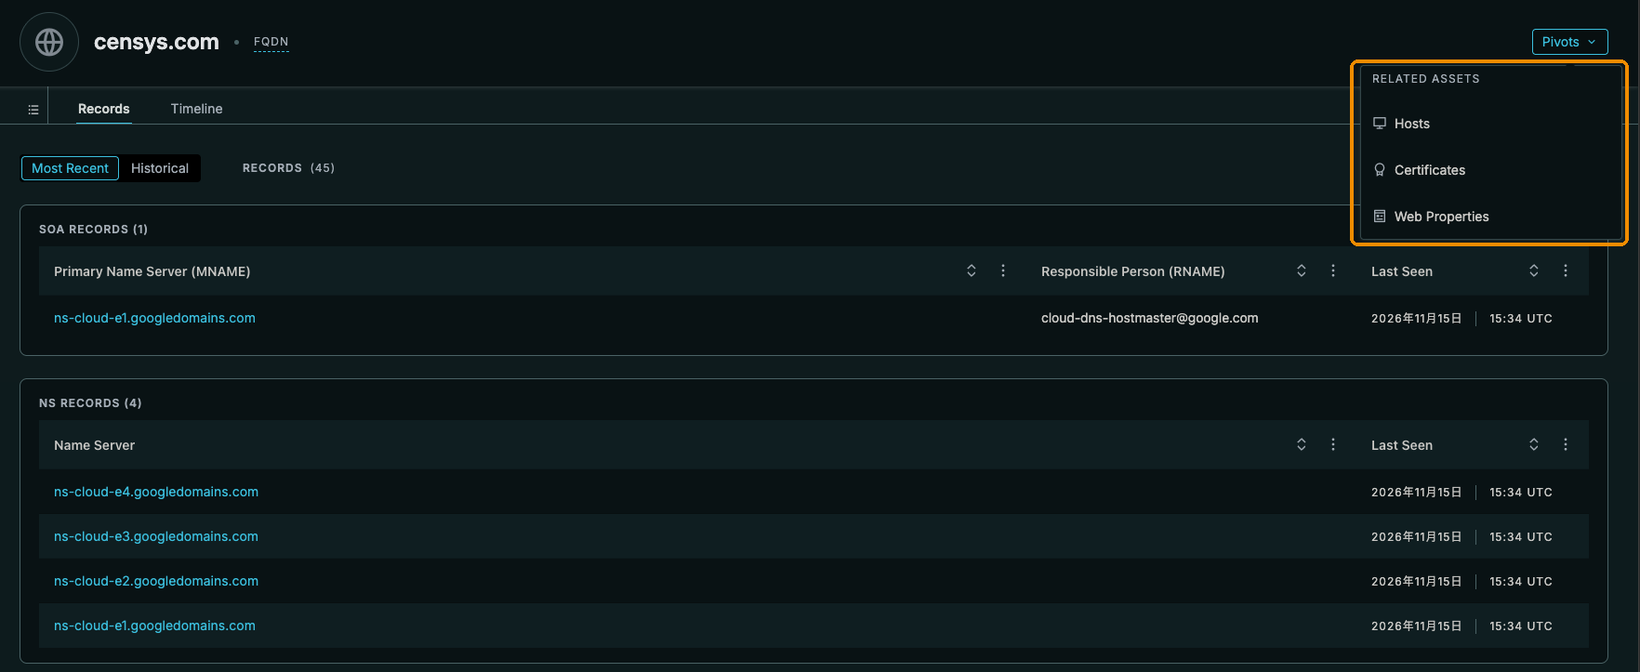
censys.comの詳細ページの[Pivots]のメニュー。関連するホスト、証明書、Webプロパティへ移れる
Live Resolution
Censysのデータセットにないドメインを検索すると、Censysがその場で名前解決を試みます。この機能を Live Resolution と呼びます。解決できれば、そのドメインの詳細ページに移ります。このとき解決した記録は残り、そのドメインのTimelineの履歴になります。
名前解決を試みているあいだは、「Scanning for resolution data…」(名前解決のデータを探しています)と出ます。DNSにそのドメインがないことが分かったときは、「This FQDN doesn’t currently resolve. Our most recent lookup returned no DNS records. Run a live resolution to check again.」(このFQDNは今は名前解決できません。直近の問い合わせでは、DNSのレコードが返りませんでした。もう一度確かめるには、Live Resolution を実行してください)というメッセージと、[Run Live Resolution]のボタンが出ます。Live Resolution は、ふだんの検索の中で動きます。
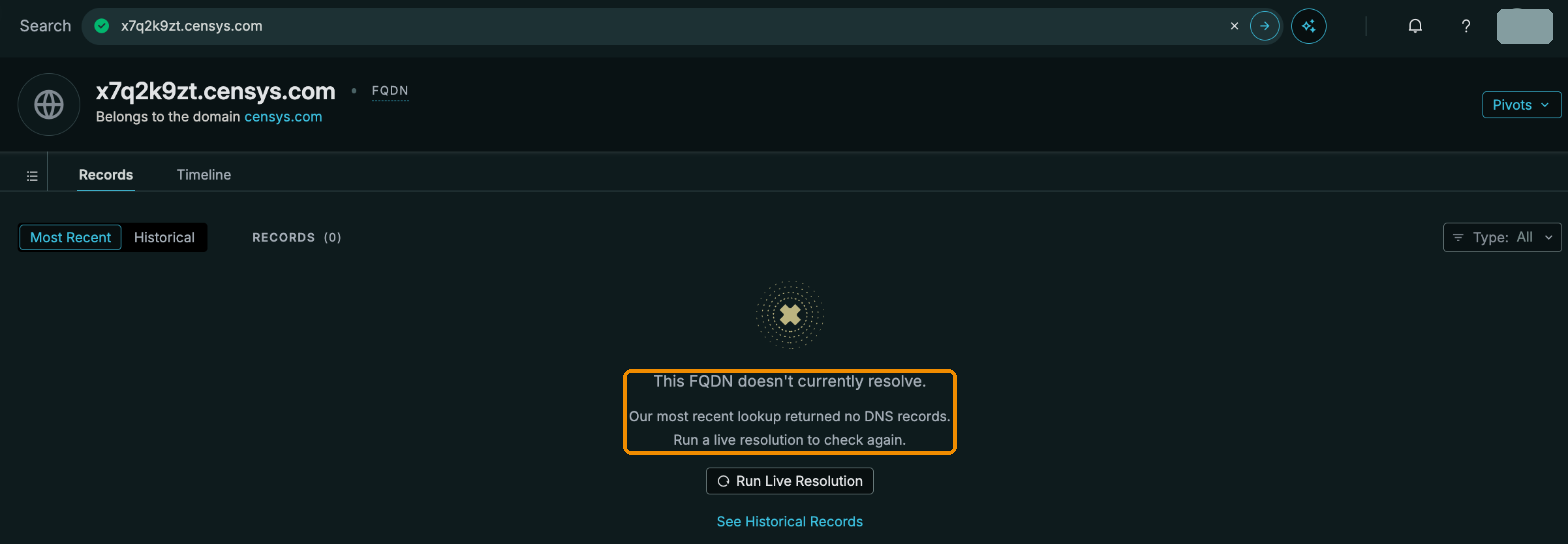
存在しない名前(x7q2k9zt.censys.com)の詳細ページ。今は名前解決できないことを示すメッセージと、[Run Live Resolution]のボタンが出る
活用例
Active DNS の履歴が役に立つ場面を2つと、Censys社の調査の実例を紹介します。
インシデントレスポンス:攻撃者インフラの全体像を把握する
疑わしいドメインから解決先のIPアドレスへ移り、さらにそのIPアドレスを指していたほかのドメインを洗い出します。洗い出したドメインと日時を並べると、攻撃者が過去から今までに使ってきたインフラの移り変わりが分かります。
使いどころ
洗い出したドメインとIPアドレスを、ブロックリストの作成や検知の設定に使えます。
SOC/CSIRT:アラートのトリアージと優先順位付け
アラートが出たとき、そのIPアドレスやドメインが、既知の脅威アクターのドメインの付け方(例:c2-(ランダムな文字列).example.com)に合うかを、Active DNS の履歴で確かめます。
使いどころ
1件のアラートが、既知の攻撃者のインフラの一部かどうかを判断する材料になり、本格的なインシデント対応に上げるかを決めやすくなります。
実例:USPSをかたる偽サイトのネットワークをDNSの履歴でたどる
Censys社の調査チームは、アメリカの郵便局(USPS)をかたるSMSのフィッシング詐欺(偽サイト)の調査で、CensysのDNSの解決の履歴を使って詐欺グループのネットワークを洗い出しました(2026年6月公開のCensys社のブログ)。詐欺サイトは数日から数週間で次々と使い捨てられるため、今動いているサイトだけを見ていると、すでに消えた過去のサイトとのつながりを見落とします。Censys社は、次の手順でネットワークをたどりました。
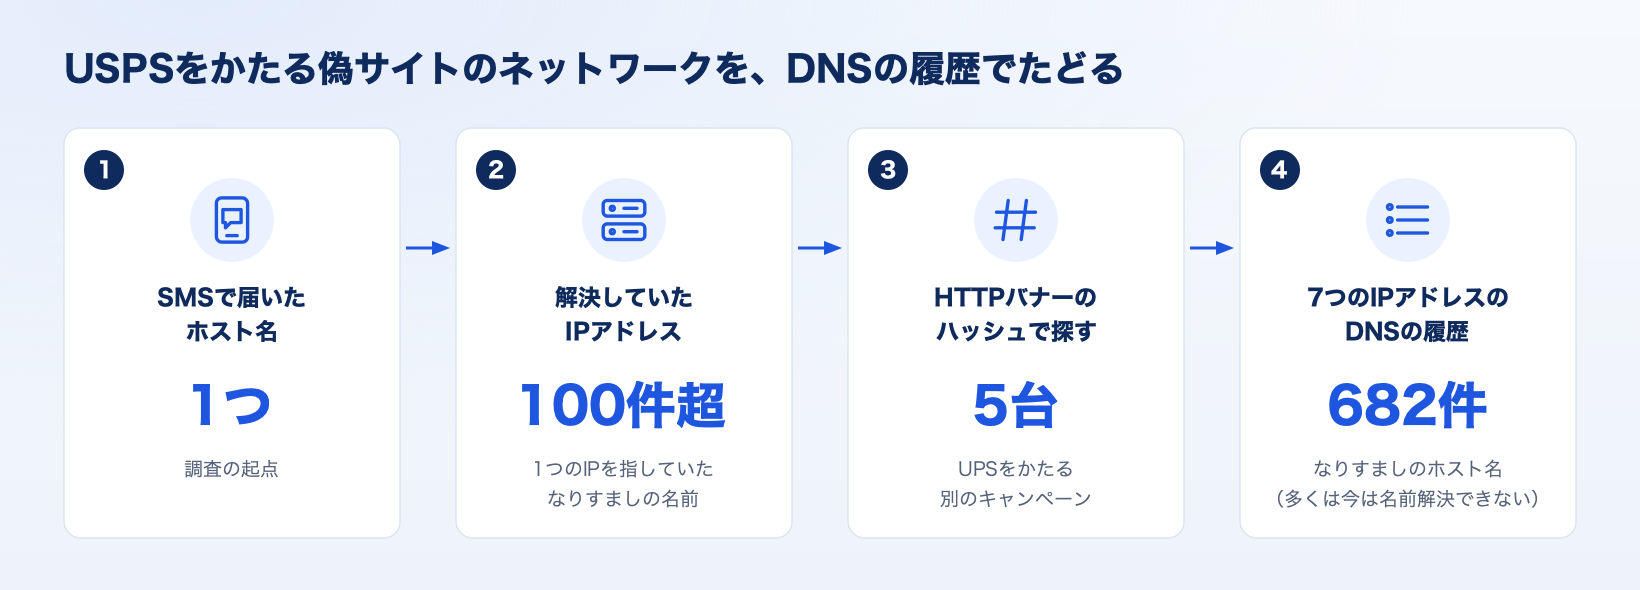
- ホスト名から解決先をたどる SMSで届いた1つのホスト名から調査を始め、そのホスト名が解決していたIPアドレスを、CensysのDNSの解決の履歴で調べました。そのIPアドレス1つに、100件を超えるなりすましのサブドメインが解決していました。
- サーバーの「クセ」から別のサーバーを見つける 詐欺キットが返すHTTPのバナーのハッシュ値で検索すると、該当するホストは世界で5台だけでした。これらはUSPSではなくUPSをかたる、同じグループの別のキャンペーンのサーバーでした。
- 同じIPアドレスに解決した名前を洗い出す 詐欺グループのものと確かめた7つのIPアドレスについて、DNSの解決の履歴をAPIで取得すると、なりすましのホスト名が682件見つかりました(2026年5月時点)。その多くはすでに名前解決できず、Censysの履歴にだけ残っていました。
この事例のポイント:偽サイトのホスト名とIPアドレスは毎週のように入れ替わります。DNSの解決の履歴をたどると、すでに消えたホスト名も含めて、詐欺グループのインフラ全体を把握できます。
APIでの利用
Active DNS の記録は、APIでも取得できます。SOARやSIEMなどの仕組みに組み込めば、アラートのトリアージや脅威インテリジェンスの収集を自動にできます。エンドポイントは、名前から引くかIPアドレスから引くかと、結果をまとめて返すか期間ごとに分けて返すかで、次の4つです。
| 引くもの | まとめて見る(bounds) | 期間ごとに見る(ranges) |
|---|---|---|
| 名前(ドメイン)から、レコードを引く | 名前のレコード(まとめて)レコードごとに、初めて・最後に確認した日時をまとめて返す。不審なドメインのレコードを見て、ホストやメールのサーバーへ移る | 名前のレコード(期間ごと)解決していた期間ごとに分けて返す。レコードがいつ変わったかを見る(例:テイクダウンのあとの急な移転) |
| IPアドレスから、ドメインを引く | IPアドレスを指したドメイン(まとめて)悪性のIPアドレスを指していたドメインを洗い出し、関連するドメインを見つけてブロックする | IPアドレスを指したドメイン(期間ごと)ドメインがそのIPアドレスを指していた期間を見て、インシデントの時間帯に動いていたか、インフラが使い回されていないかを確かめる |
APIで取れるレコードの種類は、A、AAAA、MX、NS、SOA、TXTの6種類です。画面ではCNAMEを加えた7種類が出ますが、APIの応答にCNAMEは入りません。レコードの種類の指定(record_types)にCNAMEを入れると、エラー(422)が返ります。
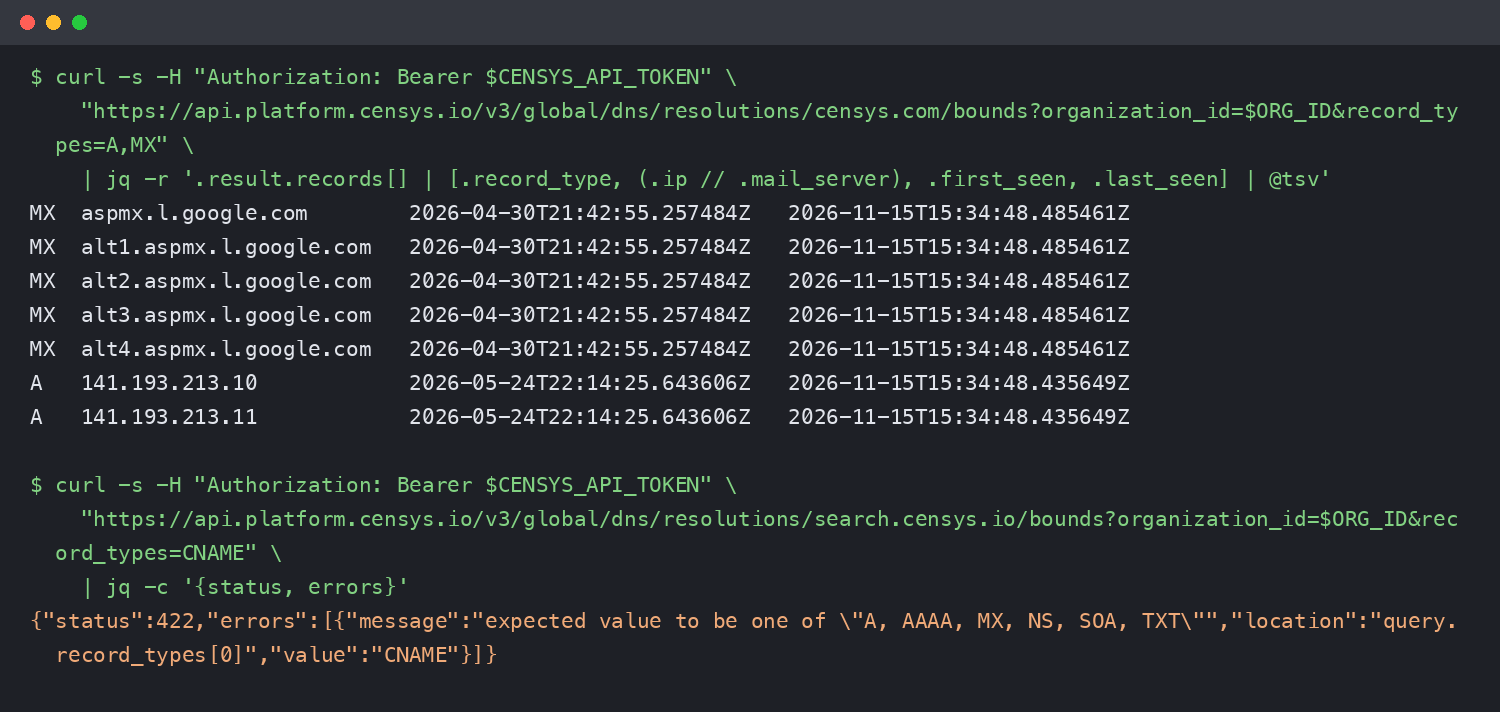
curlでcensys.comのA・MXのレコードをまとめて取得した例(上)と、CNAMEを指定したときのエラー(下)。トークンと組織IDは環境変数に入れている
4つのAPIは、Search NEO、Core NEO、Adversary Investigations、SecOpsで使えます。呼び出すたびにクレジットを使います(使えるプランとクレジット)。
CensysのAPIをターミナルから使う Censys CLI は、次の記事で紹介しています。
 関連記事Censys CLI の使い方:ターミナルからCensysを調べるCensysのAPIをターミナルから使うコマンドラインツールの入れ方と使い方を紹介しています。
使えるプランとクレジット
Active DNS は、Search NEO、Core NEO、Adversary Investigations、SecOpsの4つのプランで使えます。Censys Free と Censys Starter では使えません。
| 項目 | Censys Starter | Search NEO | Core NEO | Adversary Investigations | SecOps |
|---|---|---|---|---|---|
| Active DNS(画面・API) | |||||
| さかのぼれる期間ご契約中の Host History と同じ | — | 1か月間 | 1か月間 | 3か月間 | 12か月間 |
| 画面の操作のクレジット検索、ピボット、タブの切り替え、日付の変更 | — | 使わない | 使わない | 使わない | 使わない |
| APIのクレジット | — | 使う | 使う | 使う | 使う |
Search NEO、Core NEO、Adversary Investigations、SecOpsでは、画面でドメインを調べたり、ピボットしたり、RecordsとTimelineのタブを切り替えたりしても、クレジットを使いません。APIを呼んだときは、ほかのAPIと同じくクレジットを使います。
プランごとのクレジットの減り方と、残りの確かめ方は、次の記事で紹介しています。
 関連記事Censysのクレジット:プランごとの減り方と確かめ方どの操作でクレジットが減るかを、プランごとにまとめています。残りのクレジットの確かめ方も紹介しています。
プランごとの価格とほかの機能の違いは、製品ページのプラン比較表にまとめています。
まとめ
Censys Platform の Active DNS は、Censysが自分で権威DNSサーバーに問い合わせ、データセットのドメインを約24時間ごとに解決し直して記録する機能です。
- Passive DNS とは集め方が違い、どちらにしかない記録もある
- RecordsとTimelineで、レコードと、初めて・最後に確認した日時、解決先の移り変わりを見られる
- ドメインとIPアドレスを行き来するピボットで、攻撃者のインフラの広がりを調べられる
Censys Platform のプランと価格は、製品ページにまとめています。
 関連製品Censys Platformインターネット全体を走査したデータから、自組織の公開資産や攻撃者のインフラを検索できる調査基盤です。プランごとに使える機能と価格をまとめています。
導入のご相談やお見積もりは、お気軽にお問合せください。
参考情報
Censys社の公式ドキュメント(英語)
Censys社のブログ(英語)