概要
侵害調査(Compromise Assessment)は、お客様の環境を対象に調査を行い、次の2点を明らかにするサービスです。
- 過去または進行中の悪意ある活動の証跡を特定すること
- リスクを高める、あるいは調査の妨げになるセキュリティ設定上の弱点を特定すること
報道される侵害は、実際に起きている侵入活動のごく一部にすぎません。攻撃者は検知を避けながら長期間潜伏することを前提に動いています。MandiantのM-Trends 2026によれば、侵入から発見までの滞留時間の中央値は14日、サイバーエスピオナージや北朝鮮のITワーカーが関与する事案に限れば122日でした。アラートが上がっていないことは、侵害されていないことの証明にはなりません。
調査では、エンドポイント、ネットワークトラフィック、各種ログを対象に証跡を探します。使用するツールの組み合わせは、お客様の環境に適したものを協議のうえ選定します。すでに導入済みの製品を活用できる場合はそれを使い、調査に必要な範囲をカバーできない場合に限って追加のツールを導入します。

実施はリモートで行います。なお、すでにインシデントが発生していることが分かっている場合は、インシデント対応が該当します。
調査の進め方
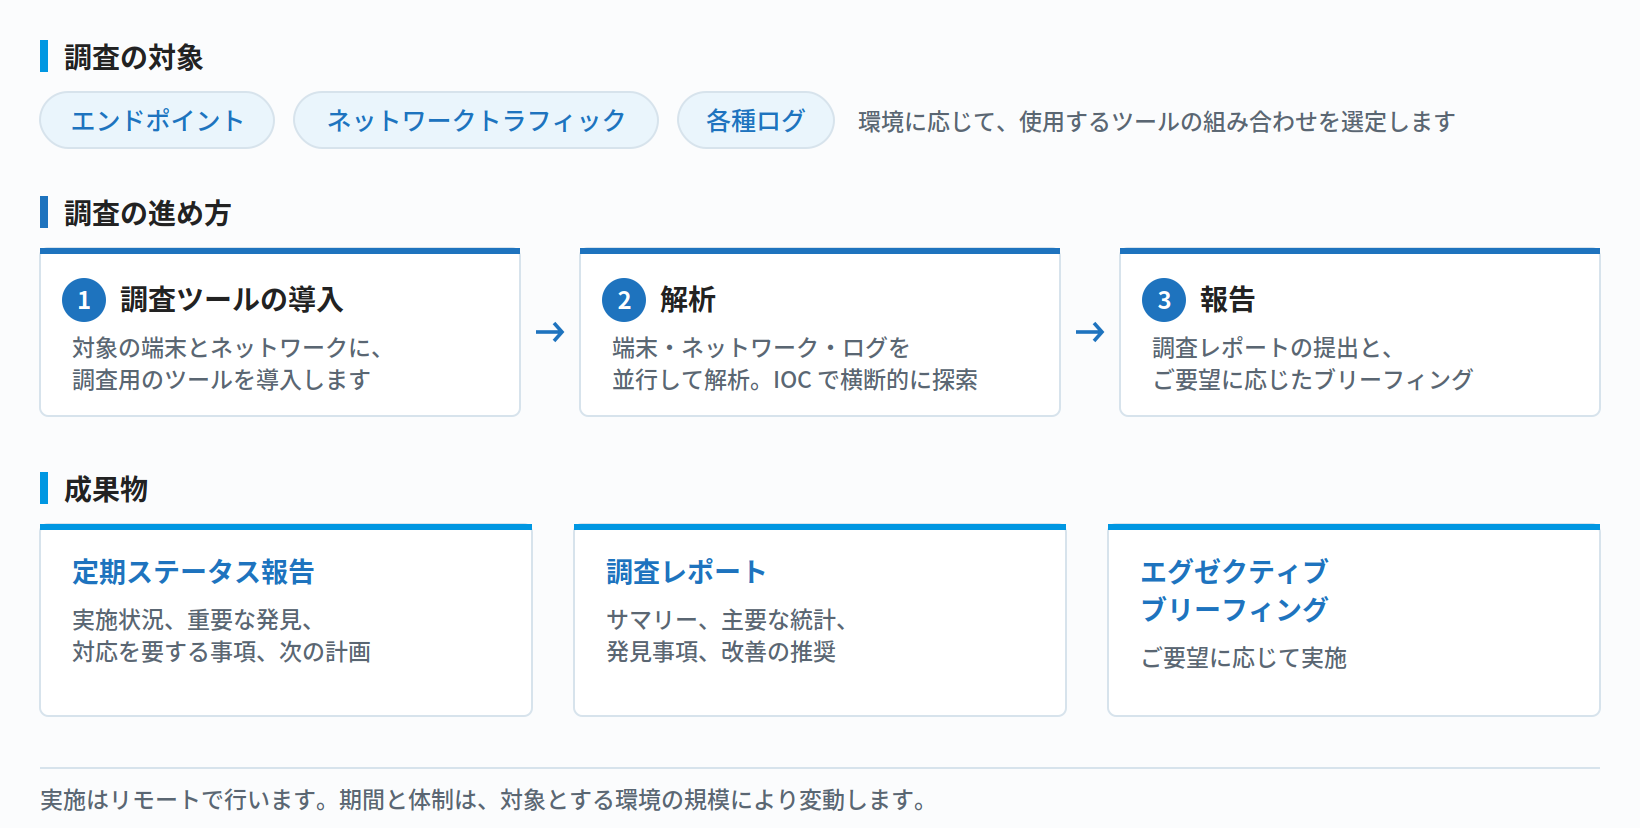
侵害調査の対象・進め方・成果物
調査ツールの導入
調査に使用するツールはMandiantが提供し、対象の端末とネットワークへの導入作業はお客様側で実施いただきます。複数の端末に一括で展開できるため、広い範囲を比較的短い期間で調査できます。
解析
端末、ネットワーク、ログの解析を並行して進めます。Mandiantが保有するIOC(侵害の痕跡)のリポジトリを用いて横断的に探索し、お客様が独自のIOCをお持ちの場合はそれもあわせて使用します。
探索の過程で気になる挙動が見つかった端末については、必要に応じて、より踏み込んだ確認を行うことも可能です。
報告
調査結果を報告します。ご要望があればエグゼクティブブリーフィングも実施します。侵害が確認された場合は、そのままインシデント対応へ移行することも可能です。
調査の途中でも定期的にステータス報告を行うため、最後まで何も分からないという進み方にはなりません。重要な発見があった時点で共有します。
成果物
提供する成果物は次の3点です。
定期ステータス報告
完了した活動、重要な発見、対応を要する事項、次の報告期間の計画をまとめて報告します。
調査レポート
調査の結果を文書でまとめます。エグゼクティブサマリー、主要な統計、関連する発見事項、改善のための推奨事項が含まれます。
エグゼクティブブリーフィング
ご要望に応じて、調査結果を要約した経営層向けの説明を実施します。
次のような場面でご依頼をいただいています。
- 同業他社の被害が報道され、自社は無事かを確認したい
- 不審な兆候はあるが、インシデントと呼べるほどの確証がない
- 監査、取引先、規制当局から、侵害の有無について説明を求められた
- M&Aのデューデリジェンスで、対象企業の状態を確認したい
- 大規模なシステム更改や統合の前に、既存環境の状態を確定させたい
ご契約方法
本サービス単体でのご契約に加えて、Mandiantの年間サブスクリプション「Expertise on Demand」の枠内で実施することもできます。後者であれば、調査の結果として対応が必要になった場合に、同じ契約の中でインシデント対応へ切り替えられます。
費用は、対象範囲・期間・体制によって変動するため、個別のお見積となります。まずは環境の規模と、懸念されている点をお聞かせください。Mandiantが提供するその他のサービスについては、Mandiantサービスのページをご覧ください。
実施のご相談は、下記よりお気軽にお問い合わせください。