概要
Mandiant Academy は、Mandiantのチームが提供するサイバーセキュリティトレーニングの総称です。実際のインシデント対応と脅威インテリジェンスの現場で得た知見をもとに設計されており、講師も同じ現場に立つ専門家が務めます。
教科書的な知識を扱うコースではありません。標的型攻撃のライフサイクル、攻撃者が残す痕跡、そこから何を読み取るか。実際の調査で使われている手順と判断の仕方を、演習を通じて身につける構成になっています。
対象者に応じて3つの系統に分かれます。それぞれの中でも、基礎から応用へ順に積み上げられるよう並んでいます。
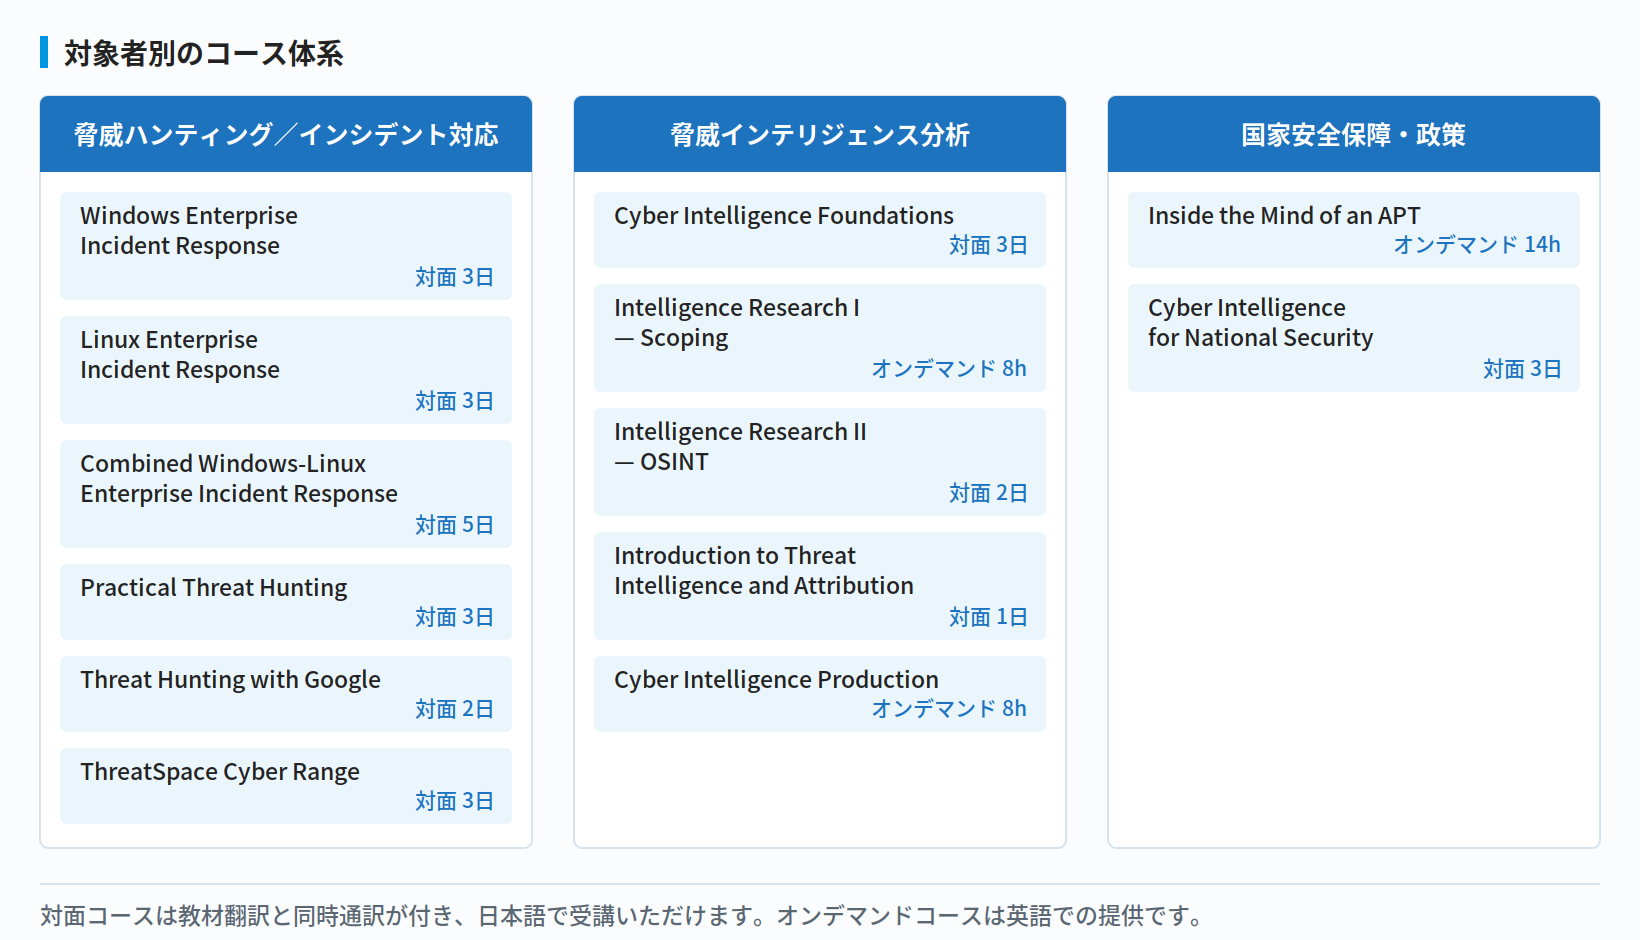
Mandiant Academy の対象者別コース体系
コース体系
脅威ハンティング/インシデント対応
| コース | 身につくこと |
|---|---|
| Windows Enterprise Incident Response 対面3日 |
標的型攻撃のライフサイクルと証拠の所在に焦点を当てた、基本的な調査技術(トリアージ、フォレンジック)を学びます。Windows環境で、メタデータ、レジストリ、イベントログ、永続化の仕組み、実行の痕跡を大規模に調べる手法を扱います。 |
| Linux Enterprise Incident Response 対面3日 |
Linux環境での調査に必要な証拠の所在と分析方法を扱います。ファイルシステム、syslog、監査ログ、メモリ、VPN、Webシェルのほか、データベースやWebサーバーなど主要なアプリケーションの監査も含みます。 |
| Combined Windows-Linux Enterprise Incident Response 対面5日 |
上記2コースを1回にまとめた構成です。WindowsとLinuxが混在する環境を担当するチームであれば、こちらのほうが日程の調整も理解の連続性も有利になります。 |
| Practical Threat Hunting 対面3日 |
脅威ハンティングの中核となる考え方と、ハント手法の確立から実行までを扱います。ソーシャルエンジニアリングやAPTアクターのシナリオを用いて実践し、Sigmaルールの生成やハントの効果測定まで学びます。 |
| Threat Hunting with Google 対面2日 |
M-Trendsレポートに基づき、MITRE ATT&CK のトップテクニックに焦点を当てたワークショップです。ThreatSpaceの環境を使ったハンズオンで、Google Security Operations 上で攻撃者のTTPを検知するスキルを扱います。 |
| ThreatSpace Cyber Range 対面3日 |
Mandiantのインシデント対応経験に基づく現実の攻撃シナリオで、実在する脅威アクターのエミュレーションに対応します。詳細は後述します。 |
脅威インテリジェンス分析
| コース | 身につくこと |
|---|---|
| Cyber Intelligence Foundations 対面3日/オンデマンド版はGTI特典の対象 |
インテリジェンス分析をサイバー領域に適用するための基礎です。インテリジェンスサイクル、生データからインテリジェンスへの変換、帰属分析の概要を扱います。分析バイアスへの対抗策と構造化分析技法も含みます。 |
| Intelligence Research I — Scoping オンデマンド8時間/GTI特典の対象 |
RFI(照会依頼)の分析、優先順位付け、正確な理解の仕方を学びます。組織の脅威プロファイルやインテリジェンス要件から関連する文脈を特定し、調査を軌道に乗せるための計画を作成します。 |
| Intelligence Research II — OSINT 対面2日/オンデマンド版はGTI特典の対象 |
調査におけるピボットポイントの特定と展開の方法を扱います。VirusTotalなどの一般的なOSINTツールの基本機能と使いどころを、実際のシナリオに基づく演習で学びます。調査時のOPSEC確保も含みます。 |
| Introduction to Threat Intelligence and Attribution 対面1日/オンデマンド版はGTI特典の対象 |
戦術・作戦・戦略の各レベルの脅威インテリジェンスを区別し、生の戦術インテリジェンスから活動を脅威グループに帰属させる考え方を扱います。帰属分析がなぜ意思決定とリソース配分に効くのかを理解します。 |
| Cyber Intelligence Production オンデマンド8時間/GTI特典の対象 |
分析結果をレポートやブリーフィングで伝える方法です。BLUFなどの報告原則を扱い、提供されたデータから実際にインテリジェンス製品を作成します。読み手に応じたレポートの書き分けまで含みます。 |
国家安全保障・政策
| コース | 身につくこと |
|---|---|
| Inside the Mind of an APT オンデマンド14時間/GTI特典の対象 |
国家戦略の道具としてサイバー作戦がどう使われているかを扱います。中国、イラン、北朝鮮、ロシアのいわゆる「ビッグ4」を中心に、サイバー諜報、破壊的攻撃、情報操作の能力を検討します。地政学的な要因から将来の脅威を予測する視点を養います。 |
| Cyber Intelligence for National Security 対面3日 |
サイバー領域での監視、検出、分析、帰属判断に必要な法律、国家レベルの政策と戦略を検証します。官民それぞれの役割と責任を精査し、海外のサイバーセキュリティ戦略のレビューも含みます。 |
上記以外にも、マルウェア解析、ネットワークトラフィック分析、クラウド環境でのインシデント対応など、複数のコースが用意されています。ご関心のある領域についてはお問い合わせください。
ThreatSpace Cyber Range
ThreatSpaceは、実際に手を動かして取り組むサイバーレンジです。ネットワークセグメント、ワークステーション、サーバーを備えた一般的なITインフラを仮想環境で再現し、その中で発生した模擬攻撃をチームで調査します。参加者はログやアーティファクトを自分で調べ、何が起きたのかを組み立て、対応を判断します。分析のスキルだけでなく、チームとしての対応プロセスと手順そのものが試されます。
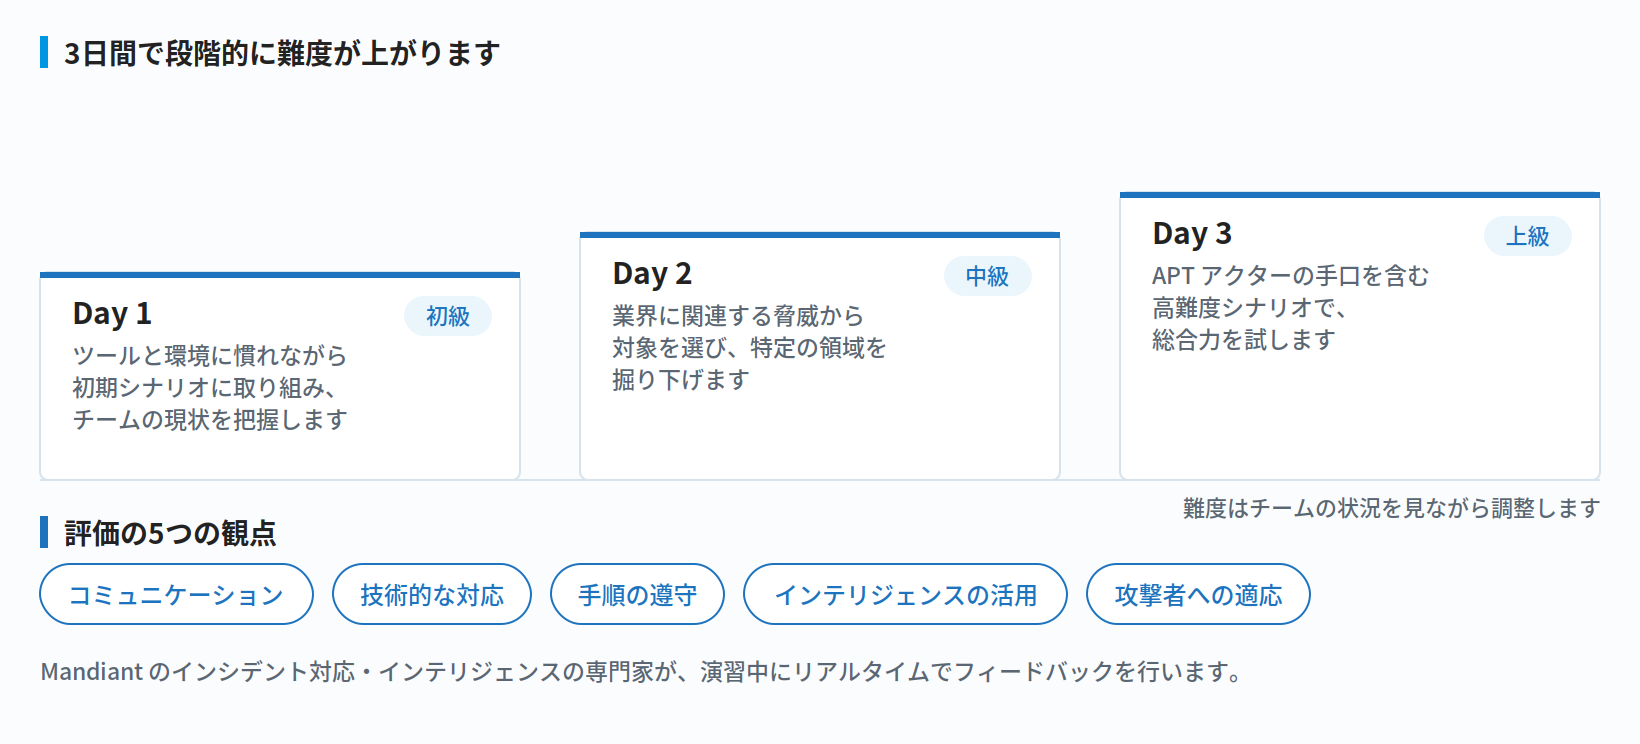
ThreatSpace Cyber Range の3日間と評価の観点
難度の違いは、痕跡がどこに残るかで表現されます。初級では攻撃の動作がほぼディスク上で行われ、ログにも記録が残ります。上級ではほとんどの操作がメモリ上で実行され、ディスクにはわずかな痕跡しか残りません。演習中はMandiantのインシデント対応およびインテリジェンスの専門家がリアルタイムでコーチングを行い、終了時に強みと改善点のフィードバックが提供されます。
シナリオは、マルウェアのダウンロード、公開ウェブサーバーの侵害、取引先経由の侵入、標的型フィッシング、開発者環境の侵害、内部不正といった侵入パターンから選択できます。実在する脅威グループを再現したシナリオも用意されており、そのグループが実際に使用したIPアドレス、ドメイン、可能な場合はハッシュ値まで同じものが使われます。参加者は調査の結果から攻撃者を特定するところまで挑戦できます。APT29、APT40、APT41、APT44、APT45、UNC3944(Scattered Spider)、FIN6、FIN11などが対象です。
より軽い形式として、Threat Hunting with Google(2日間)もあります。同じサイバーレンジを使い、M-Trendsで特定された MITRE ATT&CK のトップテクニックの検知を、講義とハンズオンで学ぶワークショップです。12の戦術にわたる39のテクニックを扱います。ThreatSpaceが実力を試す演習であるのに対し、こちらは指導付きで技術を身につける形式です。
受講形式と言語
対面コースは、教材の翻訳と同時通訳が付き、日本語で受講いただけます。受講に使用するPCのレンタル費用も含まれます。会場は Google Cloud Japan のオフィス(東京・渋谷)です。
費用は人数ではなく開催単位で設定されており、20名までは同一価格です。参加人数が多いほど1人あたりの費用は下がります。チーム単位でまとめて受講いただく形が適しています。
1名から受講したい場合は、オンデマンド形式、または公開開催のオンラインコースをご利用いただけます。対面で提供されているコースの多くは、これらの形式でも受講できます。ただしいずれも英語での提供となり、同時通訳は付きません。なお、オンデマンドコースは受講登録から3か月以内に修了する必要があります。
整理すると、次のようになります。
| 対面(自社向け開催) | オンデマンド/オンライン公開開催 | |
|---|---|---|
| 言語 | 日本語(同時通訳・教材翻訳付き) | 英語 |
| 受講単位 | 開催単位(20名まで同一価格) | 1名から |
| 会場 | Google Cloud Japan 渋谷オフィス | オンライン |
Google Threat Intelligence 契約者の無償受講枠
Google Threat Intelligence をご契約、または更新いただくと、Mandiant Academy のオンデマンドコースを追加費用なしで受講できる枠が付与されます。付与されるのは年間の延べ受講数の枠で、ご契約のプランによって年1コース、年6コース、年24コースのいずれかになります。詳細は Google Threat Intelligence のライセンス一覧をご覧ください。
この枠は、受講する人数とコース数の組み合わせを自由に決められます。たとえば年24コースの枠であれば、3名がそれぞれ8コースを受講する、24名が同じ1コースを受講する、6名が4コースずつ受講する、といった配分がいずれも可能です。育成したい対象の広さに応じて使い分けられます。
対象は次の11コースです。うち6コースは、本ページでご紹介したものと同じコースのオンデマンド版にあたります。
本ページでご紹介したコース
- Cyber Intelligence Foundations(24時間)
- Cyber Intelligence Production(8時間)
- Inside the Mind of an APT(14時間)
- Intelligence Research I—Scoping(8時間)
- Intelligence Research II—Open Source Intelligence (OSINT)(16時間)
- Introduction to Threat Intelligence and Attribution(8時間)
そのほかのコース
- Artificial Intelligence (AI) Advantage: Elevating Cyber Defense(8時間)
- Basic Static and Dynamic Analysis(16時間)
- Cyber Threat Intelligence Program Design Playbook(6時間)
- Election Security(16時間)
- Protecting the Perimeter: Practical Network Enrichment(8時間)
すでに Google Threat Intelligence をご利用中で、この受講枠を使い切っていない場合は、あわせてご相談ください。
認定資格
Mandiant Academy は、2種類の認定資格を提供しています。コースの受講は必須ではありませんが、対応するコースワークの受講が推奨されています。
- Incident Response認定資格:サイバーインシデントに効果的に対処するためのスキルと能力を証明します。推奨される実務経験は3〜5年です。
- Cyber Threat Intelligence Analysis認定資格:脅威インテリジェンスの運用を効果的に管理するためのスキルと能力を証明します。推奨される実務経験は3〜5年です。
ご契約方法
コース単位でのご契約に加えて、Mandiantの年間サブスクリプション「Expertise on Demand」の枠内で受講することもできます。前払いした費用はコンサルティングサービスとトレーニングのどちらにも充当できるため、「調査を依頼するかもしれないし、チームの育成にも投資したい」という段階では、こちらのほうが融通が利きます。
費用と開催日程は個別にご案内します。Mandiantが提供するその他のサービスについては、Mandiantサービスのページをご覧ください。
受講のご相談は、下記よりお気軽にお問い合わせください。