


製品概要
侵入の疑いがあるログを掴んだとき、手元にあるのはIPアドレスかドメイン名が1つだけ、という場面は珍しくありません。そこから先に進むには、そのホストが何を動かしているのか、いつからそうなのか、同じ特徴を持つホストが他にどれだけあるのかを、自組織の外側で確かめる必要があります。
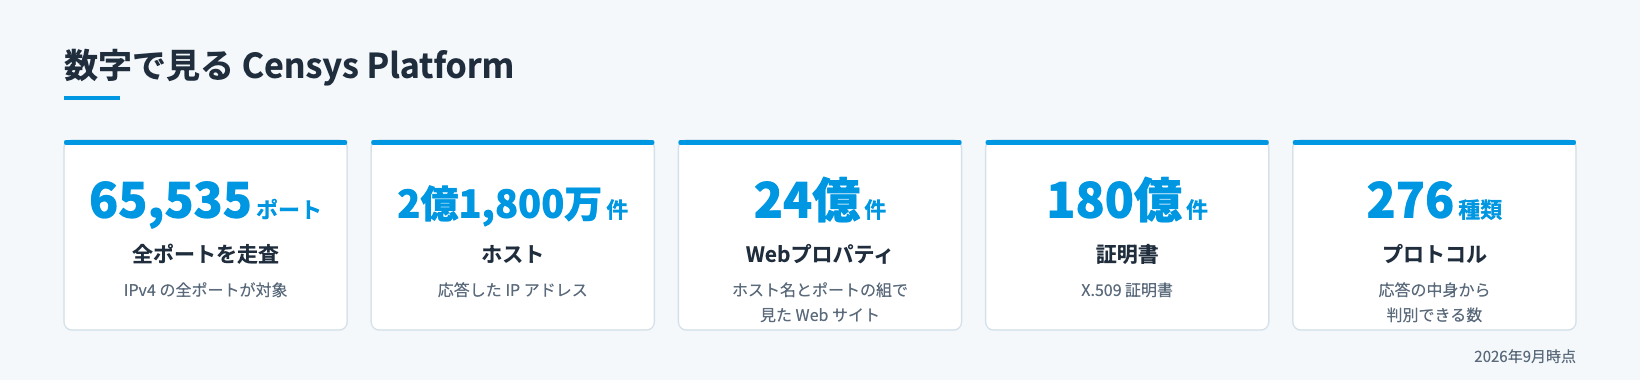
Censys Platform は、その確認をインターネット全体を対象に行うための基盤です。毎日インターネットを走査し、応答したホスト、提示された証明書、解決したドメイン名を1つのデータセットにまとめています。2026年9月時点の規模は次のとおりです。
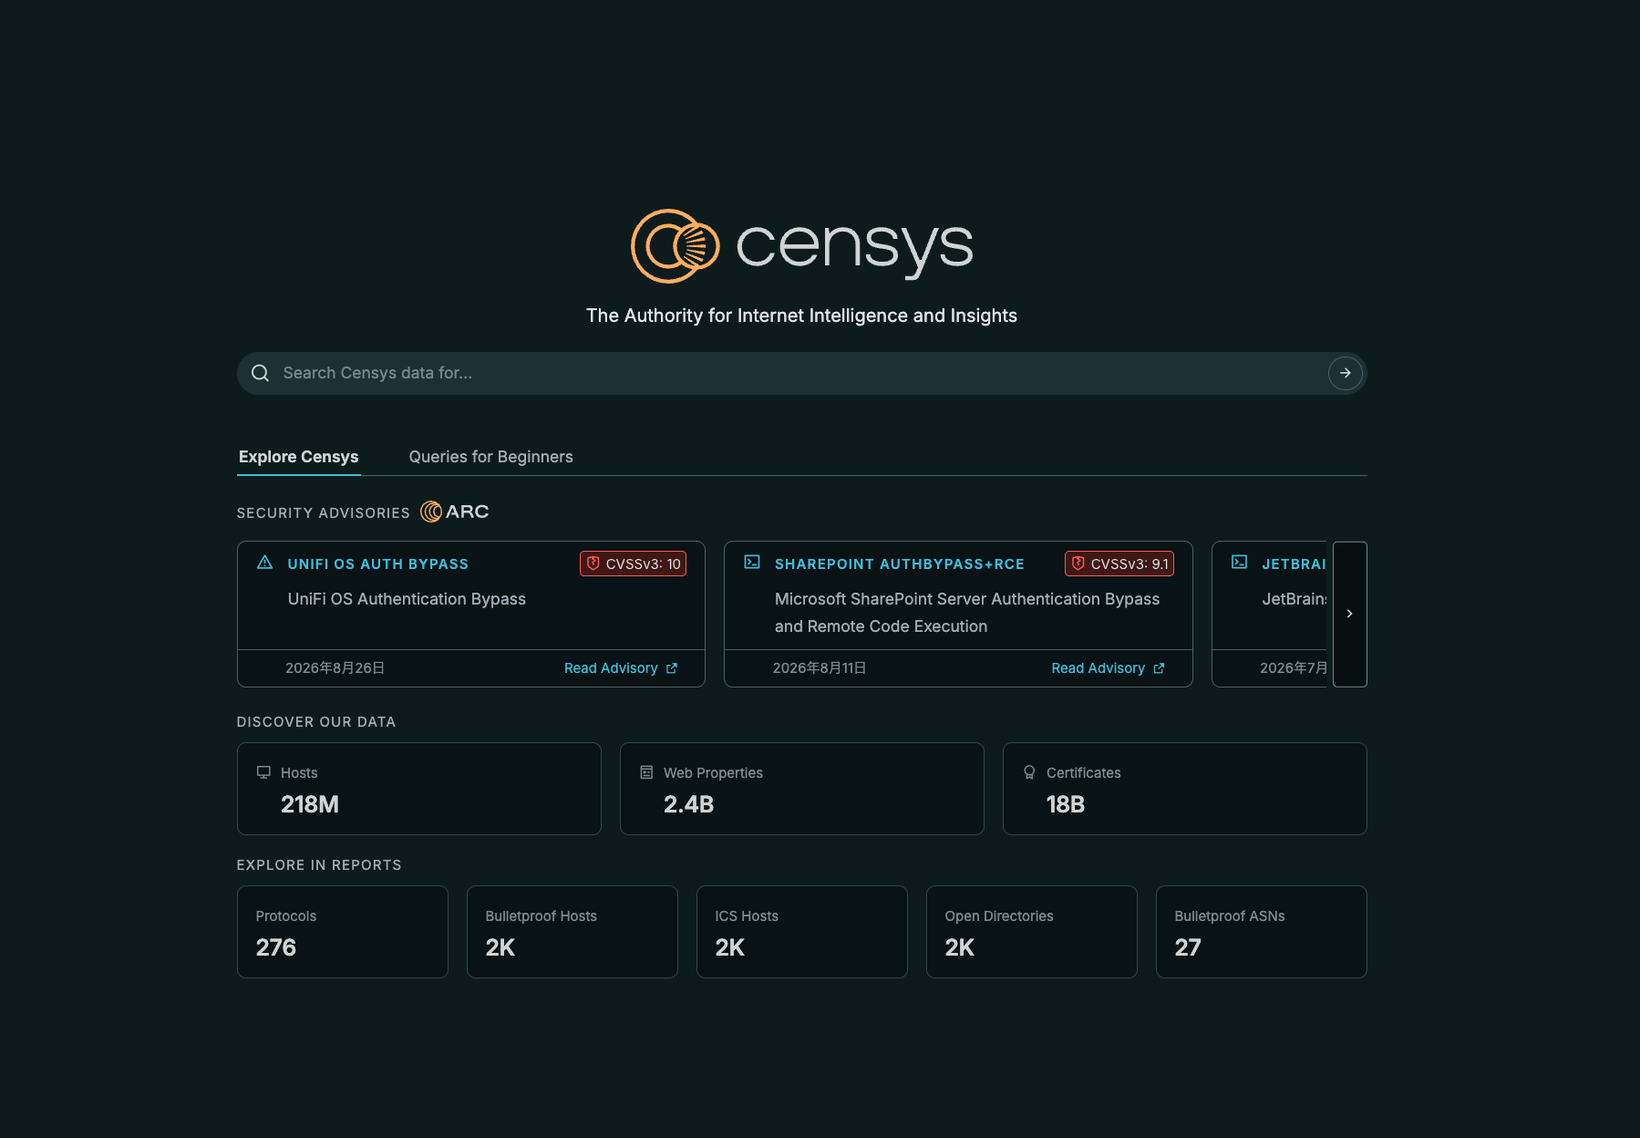
Censys Platform のホーム画面。Censys ARC が公開しているセキュリティアドバイザリと、レポートの入口が並ぶ
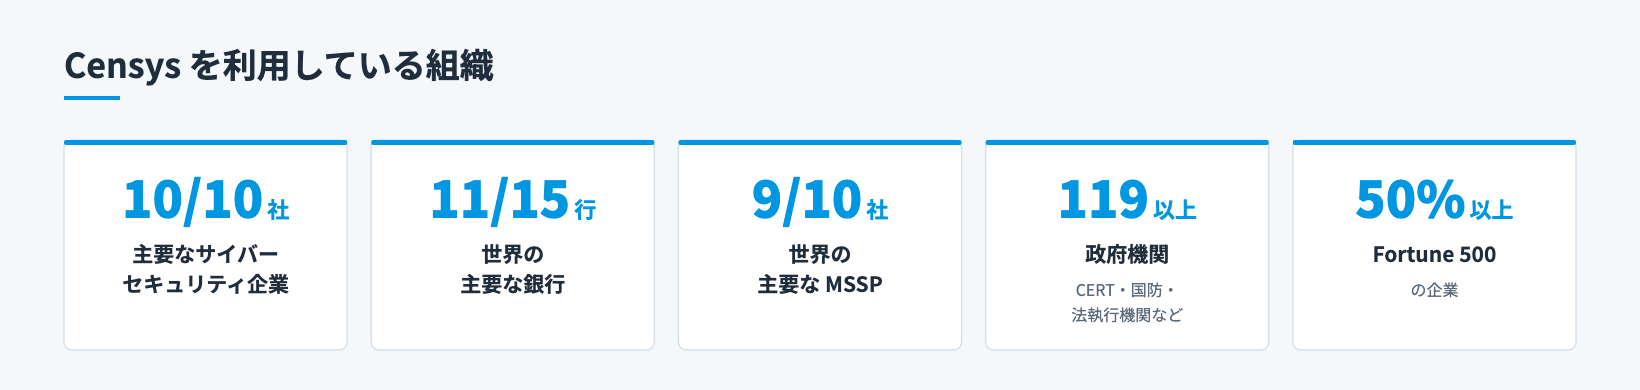
Censys社が公表している利用実績は次のとおりです。
Censys Platform で何ができるか
Censysが扱うのは、インターネットの外側から観測できる情報だけです。組織の内部ログや端末の情報は含みません。そのぶん、自組織の資産か他者のインフラかを問わず、同じ粒度で見られます。
扱えるデータは次の5種類です。
| データ | 含まれるもの | 主な使いどころ |
|---|---|---|
| ホスト | IPアドレスごとの稼働サービス、ポート、ソフトウェア、OS、ハードウェア、CVE、ラベル、WHOIS、位置情報 | アラートに出たIPアドレスの素性を確かめる |
| Webプロパティ | ホスト名とポートの組で見たWebサイト。HTTPの応答、ファビコン、リダイレクトの連鎖、エンドポイント | 同じ作りで量産されたサイトを束ねる |
| 証明書 | X.509証明書。発行者、所有者、有効期間、拡張フィールド、ブラウザごとの検証結果 | 証明書を起点に関連インフラへ辿る |
| DNS | A・AAAA・CNAME・MX・NS・SOA・TXTの解決結果と、その履歴 | ドメインとインフラの対応を時系列で追う |
| 脅威の判定 | C2サーバー、フィッシング、ボットネット、Webシェル、セキュリティツールの判定結果と、その根拠 | 既知の脅威かどうかを切り分ける |
この5つは互いにつながっています。アラートに出たIPアドレスを引くと、そのホストが提示している証明書が分かります。その証明書を引くと、同じ証明書を使っている別のホストが分かります。ホストに紐づくドメイン名を引くと、そのドメインが過去にどのIPを指していたかが分かります。1つの手がかりから、関連するインフラへ横に広げていく調査ができます。
自組織の資産を管理するための製品だと思われることがありますが、Censys Platform はインターネット全体を対象にした検索・調査の基盤です。自組織の公開資産だけを継続的に棚卸しし、担当者を割り当てて対処まで管理する用途には、別製品の Censys Attack Surface Management があります。
データの集め方と鮮度
「毎日スキャンしている」と言っても、何をどの頻度で見ているかで意味が変わります。Censysは4つの方法を組み合わせています。
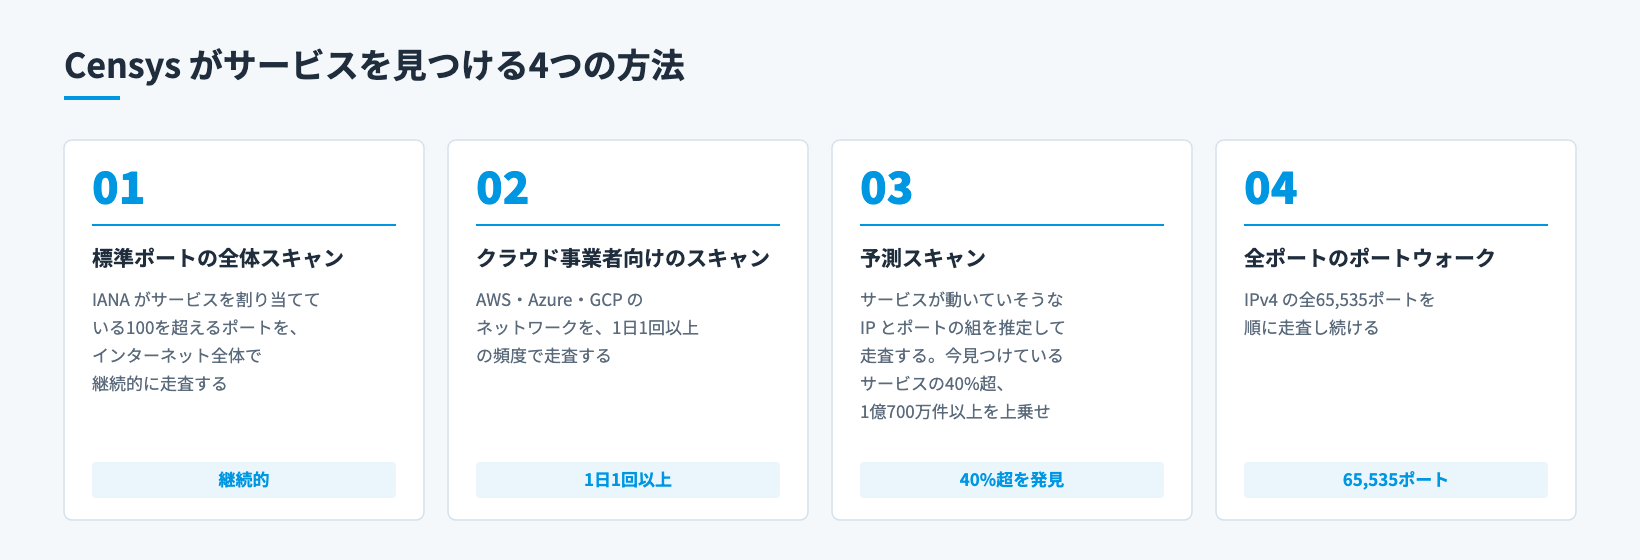
見つけたサービスは放置されません。毎日、データセットにある30億件を超えるサービスすべてについて最後に観測した時刻を点検し、24時間を超えたものを再スキャンします。重要度の高いサービスのデータは、平均して約16時間前の状態です。世界各地のデータセンターから走査することで、応答するホストの約99%をカバーしています。
インターネット上のサービスの約60%は、標準以外のポートで動いています。そのためプロトコルの判定は、ポート番号からの推測ではありません。実際に応答を見て、何を喋っているかを判定します。443番ポートでSSHが動いていればSSHとして記録されますし、HTTPを試してSSHのバナーが返れば、接続を切り直してSSHのハンドシェイクをやり直します。2026年9月時点で276のプロトコルを判別できます。
スキャンの作法も決まっています。サービスへのログインは試みません。データベースの中身を読むこともありません。認証なしで公開されている状態であっても、認証を伴う操作は行わない方針です。
一方、認証なしで誰でも見られる状態で公開されているページは、その内容を記録します。オープンディレクトリ(ファイルの一覧が公開されている Web サーバー)であれば、置かれているファイルやフォルダの名前、サイズ、更新日時まで確認できます。
IPv6については、全アドレスを総当たりしているわけではありません。HTTPのリダイレクトやDNSの解決結果から使用中のアドレスを見つけ、そこを走査しています。IPv4と同じ網羅性は期待できません。
プランと価格
基本のプランは4つです。上位ほど参照できるデータが増え、調査向けの機能が加わります。
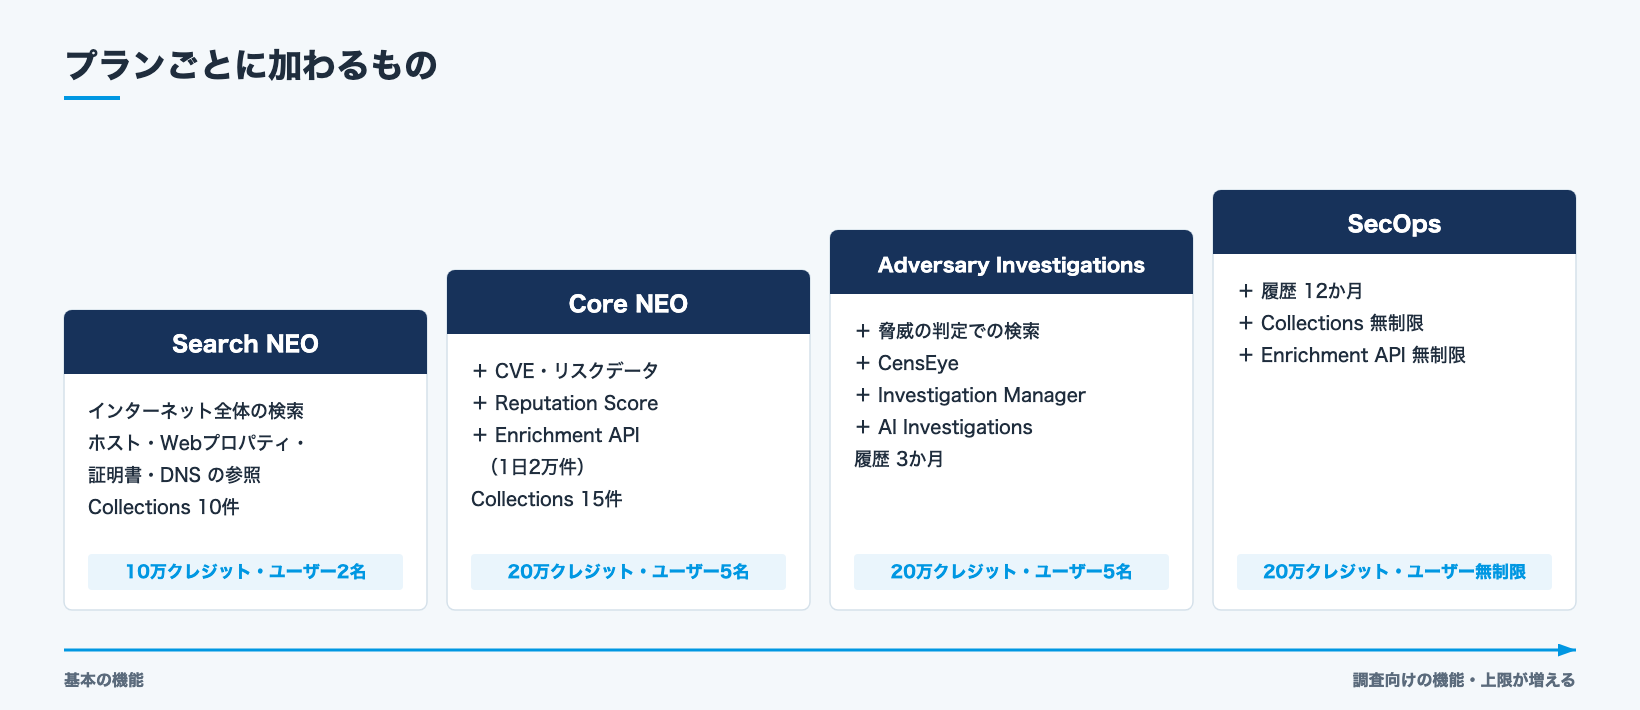
このほかに、Core NEO の Enrichment API を無制限にした Censys Core NEO + Unlimited Enrichment があります。重要インフラ(ICS/OT)はアドオンです。
プラン名の「NEO」は弊社の表記です。2026年5月まで提供していた旧プランにも Coreという名称があり、また従来のサービスに Censys Search という名称があったため、区別できるようにしています。メーカーの資料やドキュメントで Coreと書かれている場合は、Core NEO を指します。
このほかに、Censysのサイトから直接申し込める枠が2つあります。Censys Free は無償で、毎月100クレジットが付与されます。未使用分は翌月に繰り越されません。クレジットを購入すると Censys Starter に切り替わり、購入したクレジットは12か月間有効です。いずれもメンバーは1名までで、検索結果の表示件数や参照できるデータにも上限があります。組織で継続して使う場合は、Search NEO 以上をご検討ください。
プラン比較表
各プランで参照できるデータと利用できる機能です。2026年10月時点の内容です。Censys Free・Censys Starter をお使いの方は、有料プランに移ると何が変わるかを表の下にまとめています。
各プランの機能比較表(PDF)をご用意しております。ご希望の方は、お問い合わせフォームよりお気軽にご連絡ください。
| Search NEOインターネット全体の検索 | Core NEOCVE・Reputation・Enrichment | Adversary Investigations攻撃インフラの調査 | SecOpsEnrichment API 無制限でSOC全体に | |
|---|---|---|---|---|
| 基本条件 | ||||
| クレジット数Core NEO 以上はアドオンで追加可能 | 100,0001年間有効 | 200,0001年間有効 | ||
| ウェブUIでの操作1回あたりのクレジット消費 | 0Censys Assistant だけは、使った内容に応じて消費します(消費の仕組み) | |||
| API実行1件あたりのクレジット消費Standard API(通常のAPI)。Enrichment API は消費しない | 1 | |||
| Enrichment API | — | 20,000件/日※1 | 無制限 | |
| ユーザー数Search NEO 以上はアドオンで追加可能 | 2 | 5 | 無制限 | |
| Collection数Core NEO 以上はアドオンで追加可能 | 10 | 15 | 無制限 | |
| Host Historyホストと証明書の履歴確認。Core NEO 以上はアドオンで追加可能 | 1か月間 | 3か月間 | 12か月間 | |
| 参照できるデータ | ||||
| プロトコルデータ基本41種と、上位140種以上 | ✓ | ✓ | ✓ | ✓ |
| コンテキストデータソフトウェア、ハードウェア、ベンダー、CPE、ライフサイクル情報 | ✓ | ✓ | ✓ | ✓ |
| ホストのDNSおよびWHOIS情報 | ✓ | ✓ | ✓ | ✓ |
| 証明書データ証明書チェーン、拡張フィールド、ZLint | ✓ | ✓ | ✓ | ✓ |
| ルート(/)と非ルートのエンドポイントデータ | ✓ | ✓ | ✓ | ✓ |
| ディープアプリケーションスキャンデータCobalt Strike、Kubernetes、Elasticsearchなど | ✓ | ✓ | ✓ | ✓ |
| Active DNS | ✓ | ✓ | ✓ | ✓ |
| Active DNS Historyご契約中の Host History と同じ期間 | 1か月間 | 3か月間 | 12か月間 | |
| ホストおよびウェブプロパティのCVE・リスクデータCVE ID、KEV有無など | — | ✓ | ✓ | ✓ |
| CVE脆弱性データ | — | ✓ | ✓ | ✓ |
| 脅威の判定の表示Threat Labels。ホストの画面で Cobalt Strike などの脅威名が見える | — | ✓ | ✓ | ✓ |
| 脅威の判定での検索とピボット | — | — | ✓ | ✓ |
| Reputation Scoreホストの信頼性スコア | — | ✓ | ✓ | ✓ |
| コンテキストハッシュJARM、JA4X、JA3S、TLSHなど | — | — | ✓ | ✓ |
| オープンディレクトリの検出データと脅威情報 | — | — | ✓ | ✓ |
| 重要インフラモニタリングCritical Infrastructure Monitoring | —※2 | アドオンで追加可能 | ||
| 利用できる機能 | ||||
| ラベル機能 | ✓ | ✓ | ✓ | ✓ |
| 正規表現によるクエリ検索 | ✓ | ✓ | ✓ | ✓ |
| Censys Assistant自然言語での調査・分析。利用内容に応じてクレジットを消費 | ✓ | ✓ | ✓ | ✓ |
| クエリアシスタント自然言語によるクエリ記述サポート | ✓ | ✓ | ✓ | ✓ |
| 一致フィールド表示機能 | ✓ | ✓ | ✓ | ✓ |
| 検索結果のダウンロードCSV形式 | ✓ | ✓ | ✓ | ✓ |
| シングルサインオン(SSO) | ✓ | ✓ | ✓ | ✓ |
| Web Screenshot | ✓ | ✓ | ✓ | ✓ |
| MCPサーバー | ✓ | ✓ | ✓ | ✓ |
| Live Rescan 機能 | ✓ | ✓ | ✓ | ✓ |
| Live Discovery 機能 | — | — | ✓ | ✓ |
| 「Explore Threats」ページへのアクセス | — | — | ✓ | ✓ |
| 「Investigation Manager」機能 | — | — | ✓ | ✓ |
| AI Investigations※3指標から関連インフラを自動で調査し、報告書を出す | — | — | ✓ | ✓ |
| 「CensEye」機能自動ピボットツール | — | — | ✓ | ✓ |
| 証明書の履歴タイムライン | — | — | ✓ | ✓ |
| Open Directory Intelligenceオープンディレクトリの探索専用UI | — | — | ✓ | ✓ |
| 追加オプション | ||||
| クレジットの追加100,000/250,000/500,000/1,000,000 | — | ✓ | ✓ | ✓ |
| ユーザーの追加 | ✓ | ✓ | ✓ | 標準で無制限 |
| Host History の延長3か月間/6か月間/12か月間/24か月間 | — | ✓ | ✓ | ✓ |
| コレクションの追加10/25/50/100 | — | ✓ | ✓ | 標準で無制限 |
| Unlimited EnrichmentEnrichment API の1日あたりの上限をなくす | — | ✓Core NEO + Unlimited Enrichment | ご相談ください | 標準で無制限 |
| 重要インフラ(ICS/OT)Critical Infrastructure Monitoring | — | ✓ | ✓ | ✓ |
| データの一括ダウンロード(フィードファイル)データセットを丸ごとファイルで受け取る | 各プランへの追加でも、単独でも契約できます受け取るデータと頻度をご提案します(詳しく) | |||
- ※1 Core NEO の Enrichment API は、Core NEO + Unlimited Enrichment を契約することで無制限にできます。
- ※2 Search NEO で契約できるアドオンはユーザーの追加のみです。重要インフラモニタリングをはじめとするアドオンは Core NEO 以上が対象です。
- ※3 クレジットは消費しません。週150回まで(1組織あたり、画面とAPIの合計)、同時に実行できるのは1ユーザーあたり5件まで、1回に渡せる指標は100件までという制限があります。
Censys Free・Censys Starter から有料プランに移ると変わること
Censys Free と Censys Starter は、試しに使うための枠です。日常の調査や組織での利用に向けた Search NEO・Core NEO では、主に次の点が変わります。表に載せたのは主な違いだけで、このほかにも違いがあります。
| Free・Starter試用の枠 | Search NEOインターネット全体の検索 | Core NEOCVE・Reputation・Enrichment | |
|---|---|---|---|
| 画面の操作でのクレジット消費 | 消費する検索1回5、資産の参照1回1 | 消費しないCensys Assistant を除く | 消費しない同左 |
| 検索結果の表示 | Free:100件までStarter:500件まで | 制限なし | 制限なし |
| ホストの履歴(Host History) | Free:なしStarter:7日間 | 1か月間 | 1か月間 |
| 検索できるプロトコルのデータMQTT、IPP など140種類を超えるプロトコル | Free:表示のみで、検索できないStarter:ほとんど検索できる | ほぼすべて検索できる | ほぼすべて検索できる |
| ディープアプリケーションスキャンのデータCobalt Strike、Kubernetes、Elasticsearch など | — | ✓ | ✓ |
| 製品・ハードウェアの詳しい情報CPE、ハードウェア、構成要素 | — | ✓ | ✓ |
| ユーザー数 | 1名 | 2名 | 5名 |
| 同時に実行できる操作 | 1 | 25 | 25 |
| Active DNS | — | ✓ | ✓ |
| Web Screenshot | — | ✓ | ✓ |
| Live Rescan | — | ✓ | ✓ |
| 検索結果のダウンロードCSV形式 | — | ✓ | ✓ |
| CVE・脆弱性データと Reputation Score | — | — | ✓ |
| Enrichment API | — | — | 1日20,000件 |
このほかにも、Collections の数、シングルサインオン(SSO)、使えるAPIの範囲、正規表現での検索など、多くの点が違います。すべての違いは、Censysの公式ドキュメント「Feature and Data Access Tiers」で確かめられます。どのプランが合うかは、お問い合わせいただければご提案します。
Free・Starter のクレジットの使い方は、クレジットのご紹介の記事で詳しく説明しています。
クレジットと Enrichment API
クレジットは、Censysに対して行った操作の量を数える単位です。どの操作で減るかは、契約しているプランによって違います。
| プラン | 画面上の操作 | API経由の操作 |
|---|---|---|
| Censys Free Censys Starter |
消費する資産の参照で1、検索で5、正規表現を含む検索で8 | 消費する |
| Search NEO 以上Core NEO、Adversary Investigations、SecOps を含む | 消費しないCensys Assistant のみ例外 | 消費する |
Search NEO 以上を契約している場合、画面から何回検索してもクレジットは減りません。減るのはAPIを呼び出したときです。画面上の操作であっても、内部でAPIを呼ぶものは対象になります。それにあたるのが Censys Assistant で、画面のチャットから使ってもクレジットを消費します。消費量は、内部で使われたエンドポイントと、返ってきた結果の量で決まります。消費の具体例は、Censys Assistant のクレジット消費の記事にまとめています。
Censys Platform の通常のAPIを、Enrichment API と区別して Standard API と呼びます。検索、ホストや証明書の詳細の取得、Live Rescan など、Censysのデータ全体を扱うAPIです。Standard API は、SecOpsを含むすべてのプランでクレジットを消費します。
以下は Search NEO 以上の場合の、Standard API のエンドポイントごとの消費量です。
| APIエンドポイント | クレジット | 数え方 |
|---|---|---|
| 検索、資産の取得など一般的な操作 | 1 | 標準のクエリと正規表現を含むクエリで差はない |
| 検索結果の2ページ目以降 | 1 | 100件ごとに1 |
| 一括取得のエンドポイント | 1 | 取得した資産1件ごとに1 |
| 証明書のホスト履歴の取得 | 1 | 結果1ページごとに1 |
| Live Rescan | 10 | 1回ごとに10 |
| Live Discovery | 15 | 1回ごとに15 |
| CensEyeのピボット候補の取得 | 1 | 条件1件ごとに1 |
| CensEyeのピボット解析ジョブ | 44 28 7 |
ホスト1件ごとに44 Webプロパティ1件ごとに28 証明書1件ごとに7 |
| スキャン状況の確認 | 0 | 消費しない |
Enrichment API はこれとは別の枠です。SIEMやSOARから大量のIPアドレスを自動で引き当てるために用意された軽量なAPIで、クレジットを消費しません。そのかわり1日あたりの件数に上限があり、Core NEO と Adversary Investigations は1日20,000件です。Core NEO + Unlimited Enrichment とSecOpsでは上限がありません。
上限がなくなるのは Enrichment API だけです。SecOpsでも、上の表の Standard API はクレジットを消費します。
返ってくる項目は固定で、変更できません。履歴も返らず、最新のスキャン結果だけです。位置情報、WHOIS、AS番号、正引きと逆引きのDNS、稼働サービスとポート、ラベル、Reputation Score、脅威情報に加えて、GreyNoise、IPinfo、Malloryのデータが含まれます。
1台を深く調べるときは通常のホスト取得API、アラートを片端から色付けするときは Enrichment API、という住み分けです。
追加オプション
基本プランに対して、次を追加できます。Search NEO で契約できるのはユーザーの追加のみです。それ以外のアドオンは Core NEO 以上が対象です。
| オプション | 追加できる単位 |
|---|---|
| クレジット | 100,000/250,000/500,000/1,000,000 |
| ユーザー | 1名から |
| Host History | 3か月間/6か月間/12か月間/24か月間 |
| コレクション | 10/25/50/100 |
| Unlimited Enrichment | Core NEO に追加すると、Enrichment API の1日あたりの上限がなくなる |
| 重要インフラ(ICS/OT) | Core NEO 以上に追加。扱えるデータは重要インフラ(ICS/OT)を参照 |
| データの一括ダウンロード(フィードファイル) | データセットを丸ごとファイルで受け取る。別途ライセンス(プランを契約せずに単独でも契約できる)。データの一括ダウンロードを参照 |
どのオプションも、単位を組み合わせて追加できます(例:クレジットの250,000と500,000を同時に追加)。
商用利用と Enrichment Service 契約
Censysの利用規約では、商用利用が原則として制限されています。ライセンスは自社内部での利用に限って付与される形です(利用規約 2.1条)。
ここでいう商用利用は、有償のセキュリティサービスに Censysのデータを使うことを指します。「Enrichment Service」契約を結んでいる場合に限り可能になりますが、その場合でも Censysのデータそのものをお客様に渡すことはできません。自社のソリューションの中で加工・統合して使う必要があります。
| 用途 | Enrichment Service 契約なし | 契約あり |
|---|---|---|
| 自社内部での利用 | ||
| 自社が有償提供している製品・サービスと組み合わせて使う | 自社ソリューションを支援・補強する形に限る | |
| Censysのデータ単体を第三者に渡す | ||
| Censysのデータだけを基にしたレポートや分析結果を顧客に提供する | ||
| 他社向けのシステムに組み込む、AIモデルの学習に使う |
AI について禁止されているのは、AIモデルの学習に使うことです。Censys が提供する MCPサーバーや Censys Assistant を使って、AI でデータを分析することはできます。外部の AI サービスとつなぐ場合は、そのサービスが入力を学習に使わない設定になっているかを確かめてください。
根拠は利用規約の 3.1条と 3.2条です(2025年5月20日改定版)。利用規約で全文を確認できます。契約の詳細はお問い合わせください。
主な機能
ここから先は、実際の画面と合わせて機能を説明します。プランによって使えないものがあるため、各項目に対象プランを添えています。
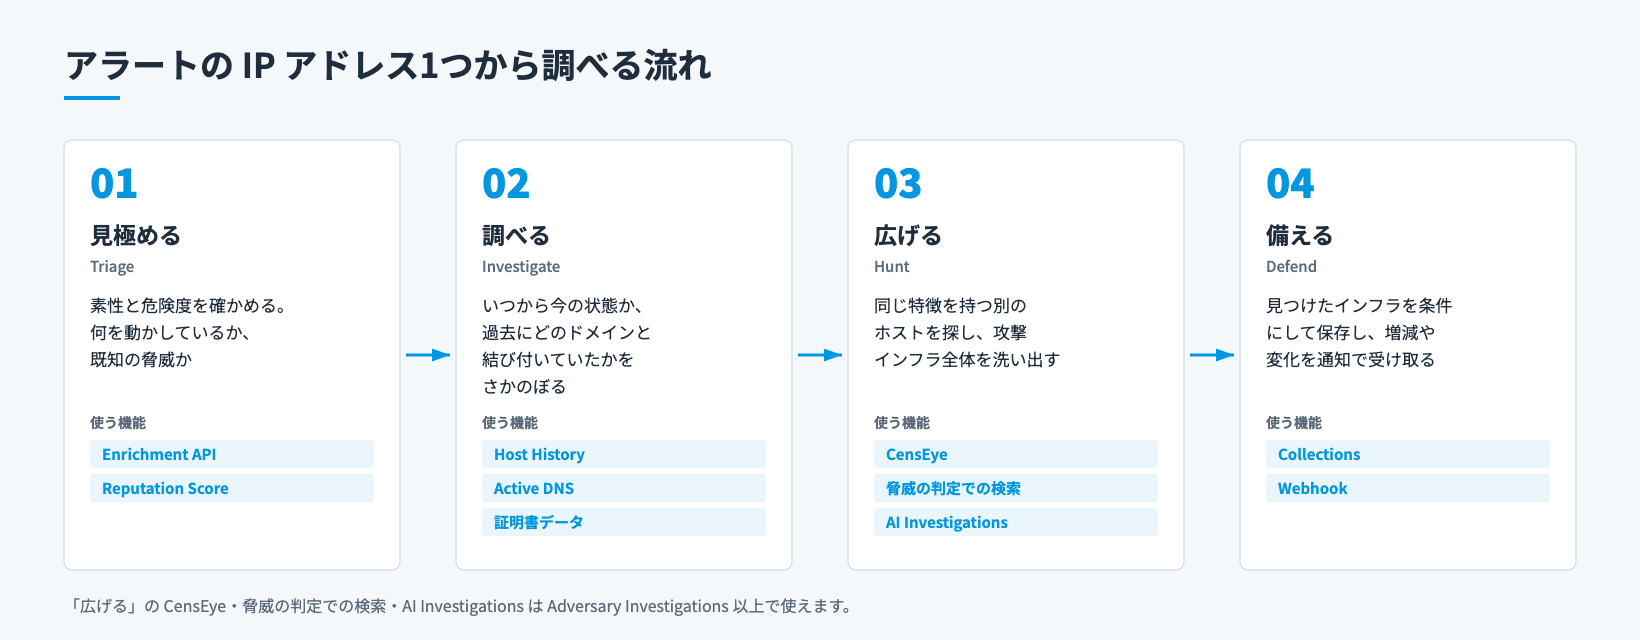
機能は、調べる順に組み合わせて使います。アラートに出た IPアドレスから始める場合の流れです。
検索とクエリ
Censysの検索は、フィールド名と値を書く形式です。CenQL(Censys Query Language)と呼ばれます。あるファビコンのハッシュを持つホストを探すクエリは、こう書きます。
host.services.endpoints.http.favicons.hash_sha256 = "d2224a6a27d5c404a59d16789536dc3a076765e21fec2fd823cf76989378ede1"
指定できるフィールドは4,000項目以上あります。ホストだけで2,500項目以上、Webプロパティが1,000項目以上、証明書が425項目です。何が指定できるかは、画面の Data Definitions で一覧できます。
検索結果は、左側のパネルから絞り込めます。資産の種類、脅威名、CVE ID、悪用が確認されている脆弱性(KEV)、CVSSスコア、ソフトウェアのベンダーといった軸が並びます。クエリを書き直さずに範囲を狭められます。
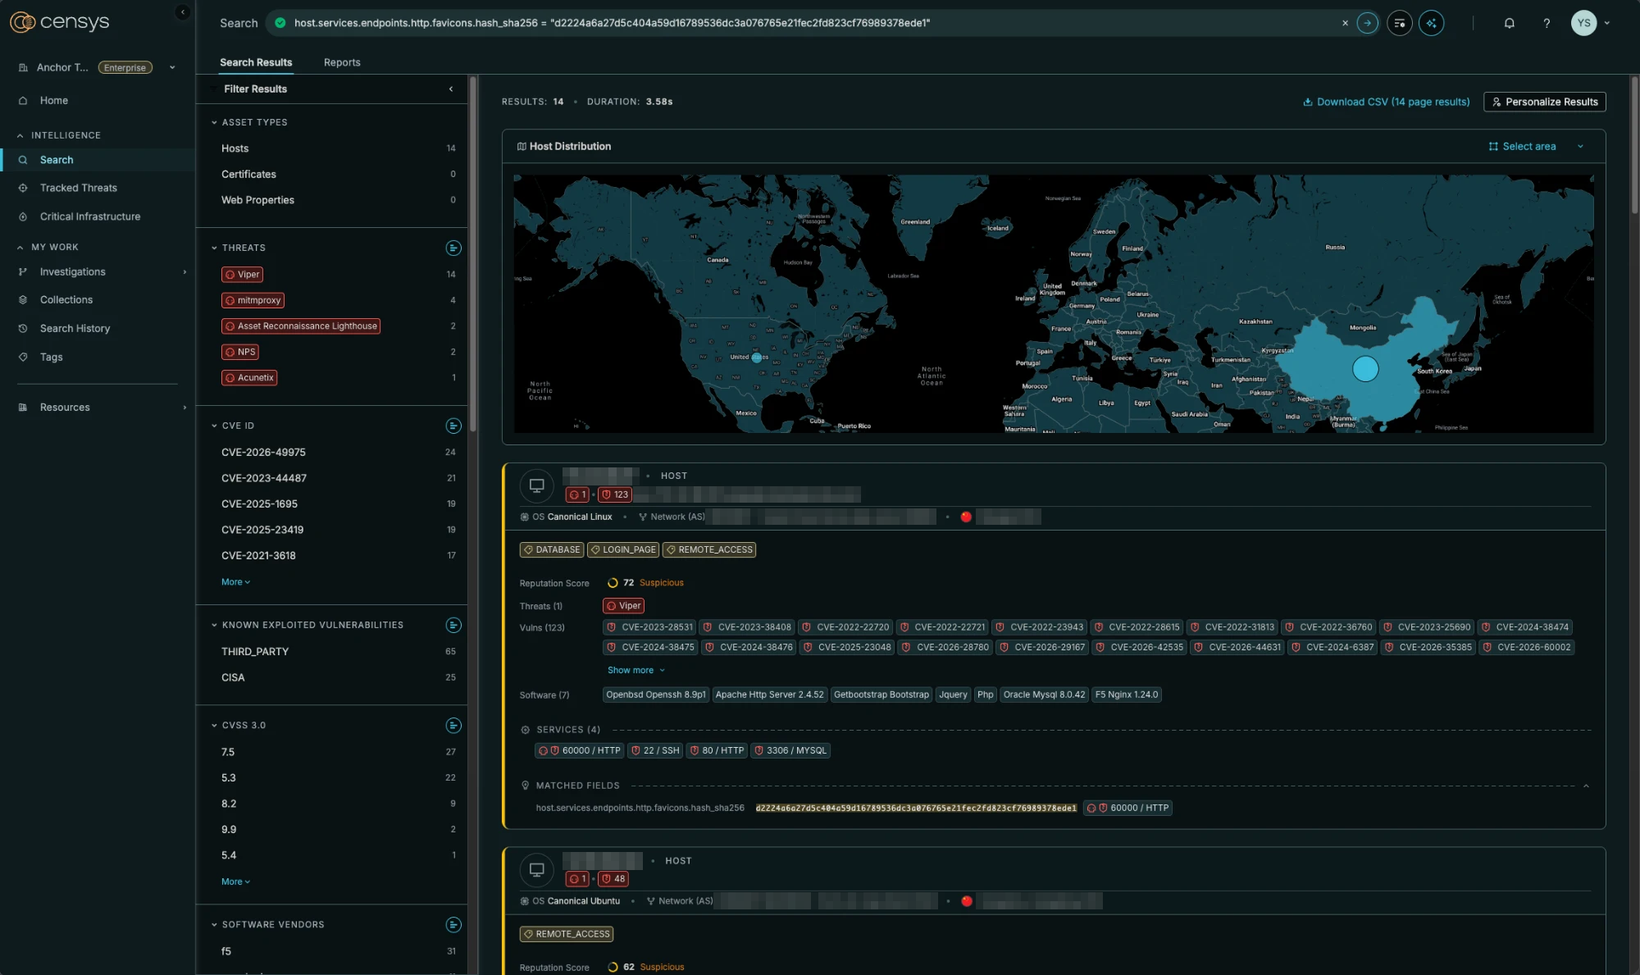
ファビコンのハッシュで検索した結果。左のパネルで脅威名やCVEから絞り込める
正規表現も使えます。検索結果は CSVでダウンロードできます。日本語で書いた質問からクエリを組み立てる機能もあります。
証明書データ
証明書は、調査の起点として使いやすいデータです。攻撃インフラは同じ証明書を複数のホストで使い回すことが多く、発行者名や所有者名に特徴が残るためです。
集める経路は2つあります。1つは、Censysが全65,535ポートを走査する過程で、サーバーが実際に提示した証明書です。もう1つは Certificate Transparency(CT)ログの巡回です。認証局が発行した証明書は公開の追記専用ログに記録される仕組みになっていて、Censysはこれを定期的に取り込んでいます。
この2つを併せ持っていることに意味があります。スキャンだけでは「今どこかで使われている証明書」しか見えません。CTログだけでは「発行されたが、どのホストで使われているか分からない証明書」しか見えません。両方あるので、まだ稼働していない証明書も、CTに載らない自己署名証明書も、同じ画面で扱えます。CTログ自体は誰でも参照できますが、追記されていく記録の列でしかないため、検索して使うには索引付けが必要です。
取り込むときに4つの処理をしています。X.509の各フィールドを解析して構造化し、Apple・Google Chrome・Microsoft・Mozilla NSS のルートストアに対して検証し、CRLで失効状況を確認し、ZLintで規格違反を検査します。ブラウザごとの検証結果が別々に記録されるため、「あるブラウザでは有効だが別のブラウザでは信頼されない」という状態も分かります。
証明書とホストは双方向に辿れます。証明書のフィンガープリントからホストを引くための索引が別に維持されていて、スキャン結果が入るたびに更新されます。1つの証明書がどのホストで提示されていたか、逆にあるホストがどの証明書を提示していたかを、どちらからでも引けます。Adversary Investigations 以上では、これを時系列で見る証明書の履歴タイムラインが使えます。
実際の調査では、次のように現れます。下の画面は、あるホストが持つ属性ごとに、同じ属性を持つホストがインターネット上に何台あるかを並べたものです。発行者名も所有者名もランダムな文字列になっている自己署名証明書を、38台のホストが共有していることが分かります。フィンガープリント自体が同一なので、同じ証明書ファイルが使い回されています。
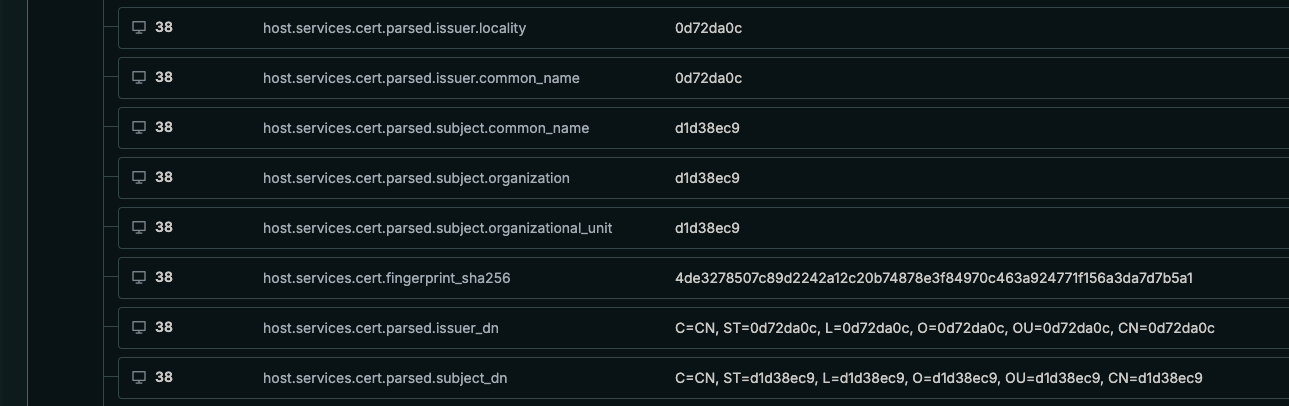
証明書の属性を共有しているホストの台数。発行者名・所有者名・フィンガープリントのいずれも38台で一致している
この一覧は調査を進める機能で説明する CensEyeが出力したものです。証明書以外の属性も含めた全体は、そちらに載せています。
証明書のデータは180億件以上あり、日々増えています。ホストや Webプロパティの側からも、同じ425項目の証明書データを引けます。
脅威の判定と Reputation Score
ホストが既知の脅威と結び付いているかどうかは、2つのデータで判断します。役割が違うので、両方を見ます。
脅威の判定は、Censysの調査チーム(Censys ARC)が作った指紋に基づく判定です。ホスト上のサービス、あるいは Web プロパティ上のエンドポイント単位で紐づきます。分類は5つあり、C2サーバー、フィッシング、ボットネット、Webシェル、セキュリティツールです。
1件の判定には、脅威の名称、種別、戦術(Command and Control、Persistence など)、確度、関連するマルウェア、関連する攻撃者グループが付きます。マルウェアと攻撃者グループの紐づけには Malpedia を使っており、MITRE のグループIDも記録されます。判定の根拠として、資産上のどこにあるどの値を見て判定したのかも残ります。
プランによる違いは、「見えるか」ではなく「検索に使えるか」です。Core NEO には Threat Labels が標準で付き、ホストの詳細画面を開くと脅威の判定が表示されます。ただし、その脅威名をクエリのフィールドとして指定することはできません。「Cobalt Strike に該当するホストを一覧する」といった検索や、そこからのピボットには Adversary Investigations 以上が必要です。1台ずつ確認していく使い方はできても、脅威の側から入る使い方はできない、という違いです。Search NEO では脅威の判定そのものが表示されません。
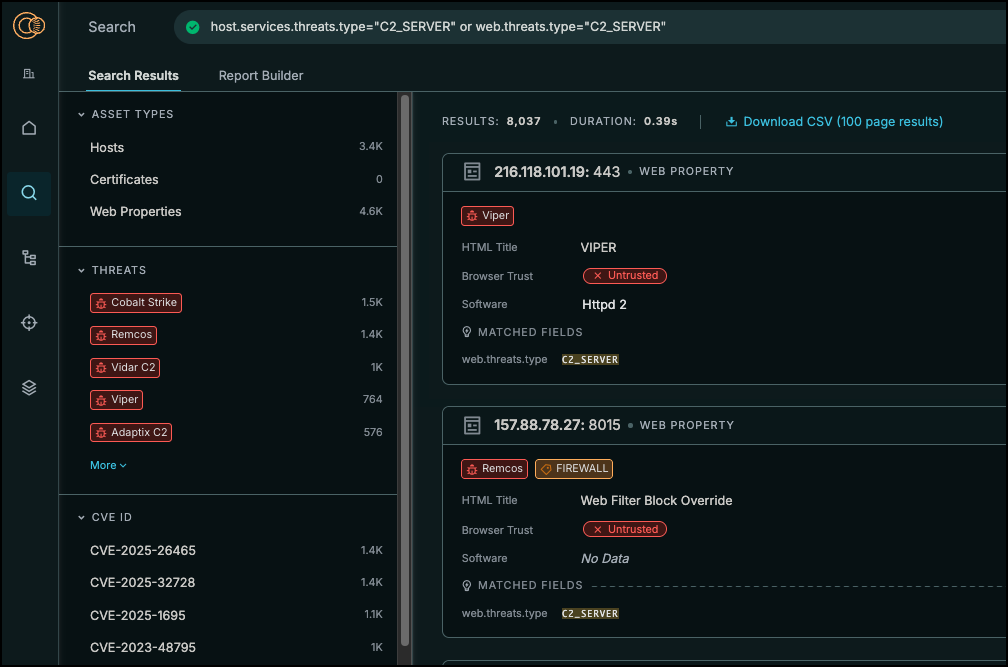
C2として稼働している可能性のあるホストを絞り込んだ結果
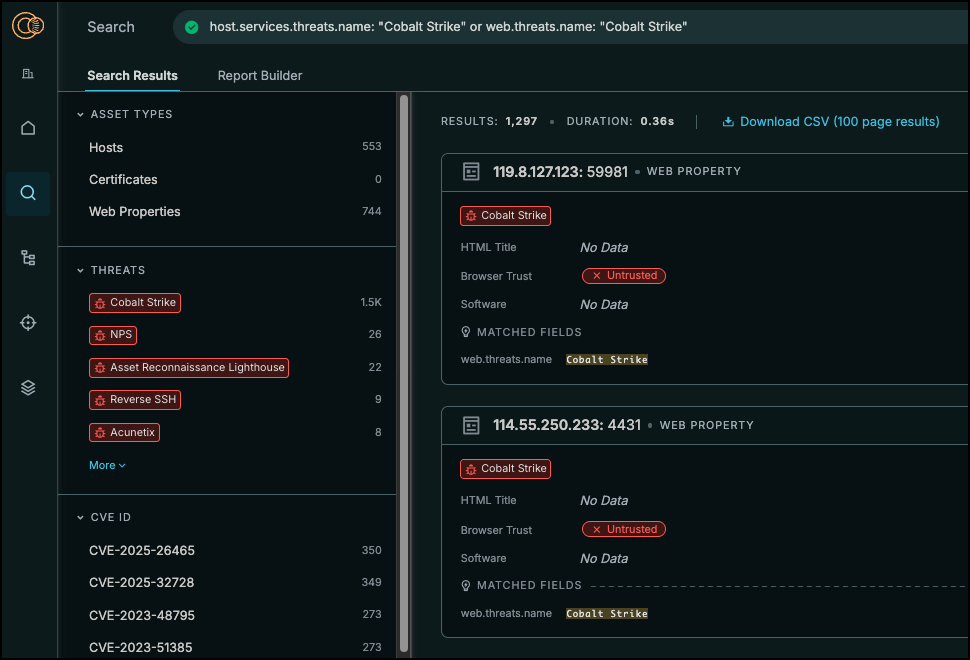
Cobalt Strike に絞り込んだ結果。脅威の名前を指定して探せる
Reputation Score は、ホストの危険度を機械学習で推定したものです。0から100のスコアと、Malicious・Suspicious・Benign・Inactive・Honeypotの5つのラベルが付きます。判定に効いた上位5つのシグナルも確認できます。
スコアは単一の判定ではなく、確率の分布から計算されます。下の画面では、Maliciousの確率が84%、Suspiciousが14%、Benignが2%で、結果としてスコア93・ラベル Maliciousになっています。
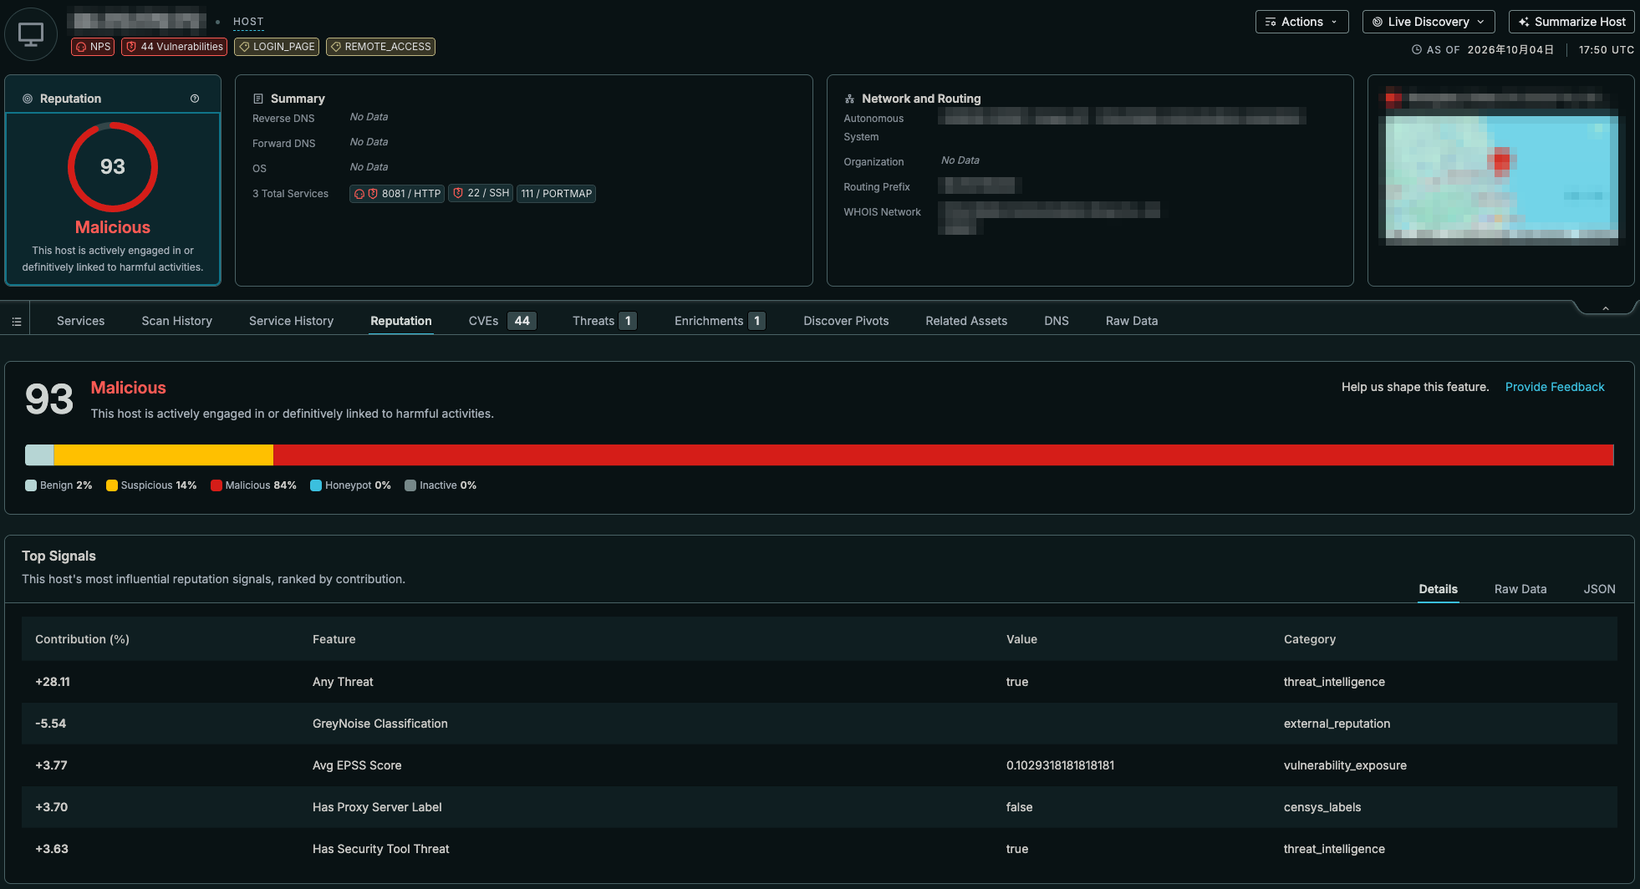
Reputationタブ。スコアとラベル、5つのラベルそれぞれの確率、判定に効いた上位5つのシグナルが表示される
Inactiveと Honeypotは、危険度ではなくホストの種別を表します。モデルがこのどちらかだと80%を超える確信度で判定した場合、数値のスコアは表示されません。スコアが出ていないことは、安全であることを意味しません。
判断の材料になるシグナルは11分類あります。脅威インテリジェンス、Censysのラベル、ソフトウェアとインフラの指紋、外部の評価(GreyNoise を含む)、匿名化の有無(VPN・プロキシ・リレー・Tor)、脆弱性の露出、TLSと証明書の状態、稼働サービスとポート、DNSの状況、WHOISの登録情報、ネットワークと地理的な所属です。
Reputation Score は Core NEO 以上で参照できます。スコアの履歴は保持されません。過去の時点のホストを表示した場合も、表示されるのは最新のスキャン結果に基づくスコアです。
調査を進める機能
1つの手がかりから関連インフラへ広げる作業を、4つの機能が支えます。
CensEye は、あるホストが持つ属性を洗い出し、同じ属性を持つホストがインターネット上に何台あるかを数えます。数が少ない属性ほど、追跡の手がかりとして使えます。
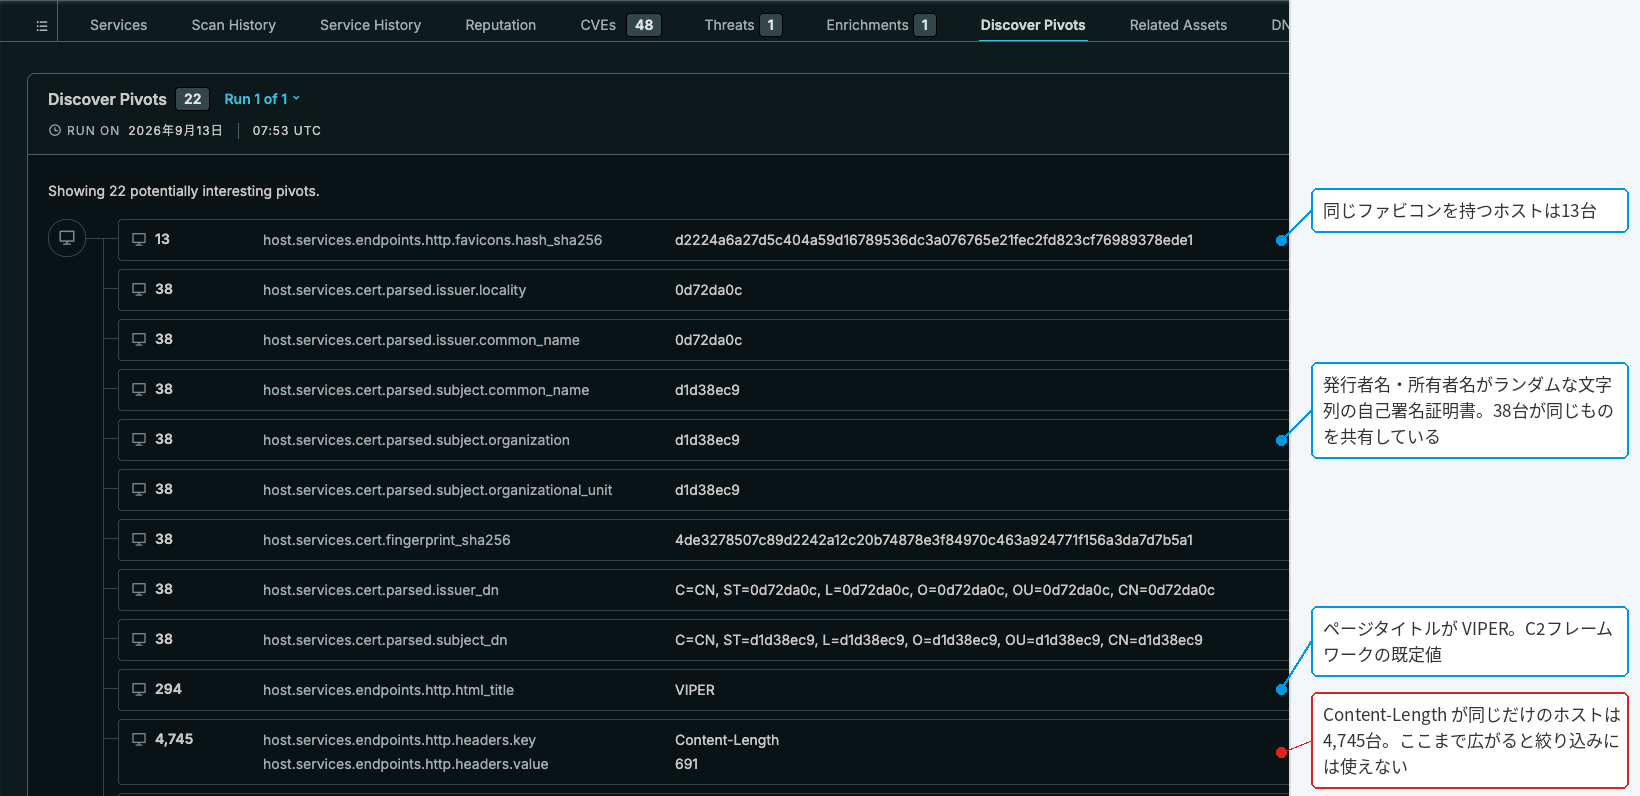
CensEyeが出した22件のピボット候補。左端の数字が、その属性を共有しているホストの台数
ファビコンのハッシュを共有するホストは13台、証明書データで取り上げた自己署名証明書は38台、ページタイトルが VIPERのホストは294台です。一方で Content-Lengthが同じというだけのホストは4,745台あり、これは絞り込みには使えません。台数を見てから、どの属性で追うかを選べます。
この13台という行は、そのままクエリになります。検索とクエリでお見せした検索結果は、この行から実行したものです。
Investigation Manager は、辿った経路をノードのつながりとして残す機能です。どの資産からどの資産へ、どの属性を頼りに辿ったかが図として保存され、後から見直せます。調査の途中で担当者が変わっても、経緯が残ります。
Live Discovery と Live Rescan は、保存済みのデータではなく、その場でスキャンし直す機能です。Live Rescan は既知のサービスを再確認します。Live Discovery は未知の構成を掘り起こします。「まだ動いているか」を確かめてから対処に進めます。Live Rescan は Search NEO から使えます。Live Discovery は Adversary Investigations 以上です。
Tracked Threats のページでは、Censysが追跡している脅威を、種類や地域から俯瞰できます。特定のホストを起点にせず、脅威の側から入る使い方です。
AI Investigations(Adversary Investigations 以上)は、ここまでの作業をまとめて代行させる機能です。IPアドレス、ドメイン名、URL、あるいは脅威レポートそのものを渡すと、各資産の履歴を確認し、関連しそうな資産へピボットして分析し、結果をつなぎ合わせて報告書を出します。最後に、見つかったまとまりを指すCenQLのクエリも提示されます。どのツールをどの順で呼び、何を根拠に判断したかがすべて残るため、出てきた結論を人が検証できます。実行には数分かかります。
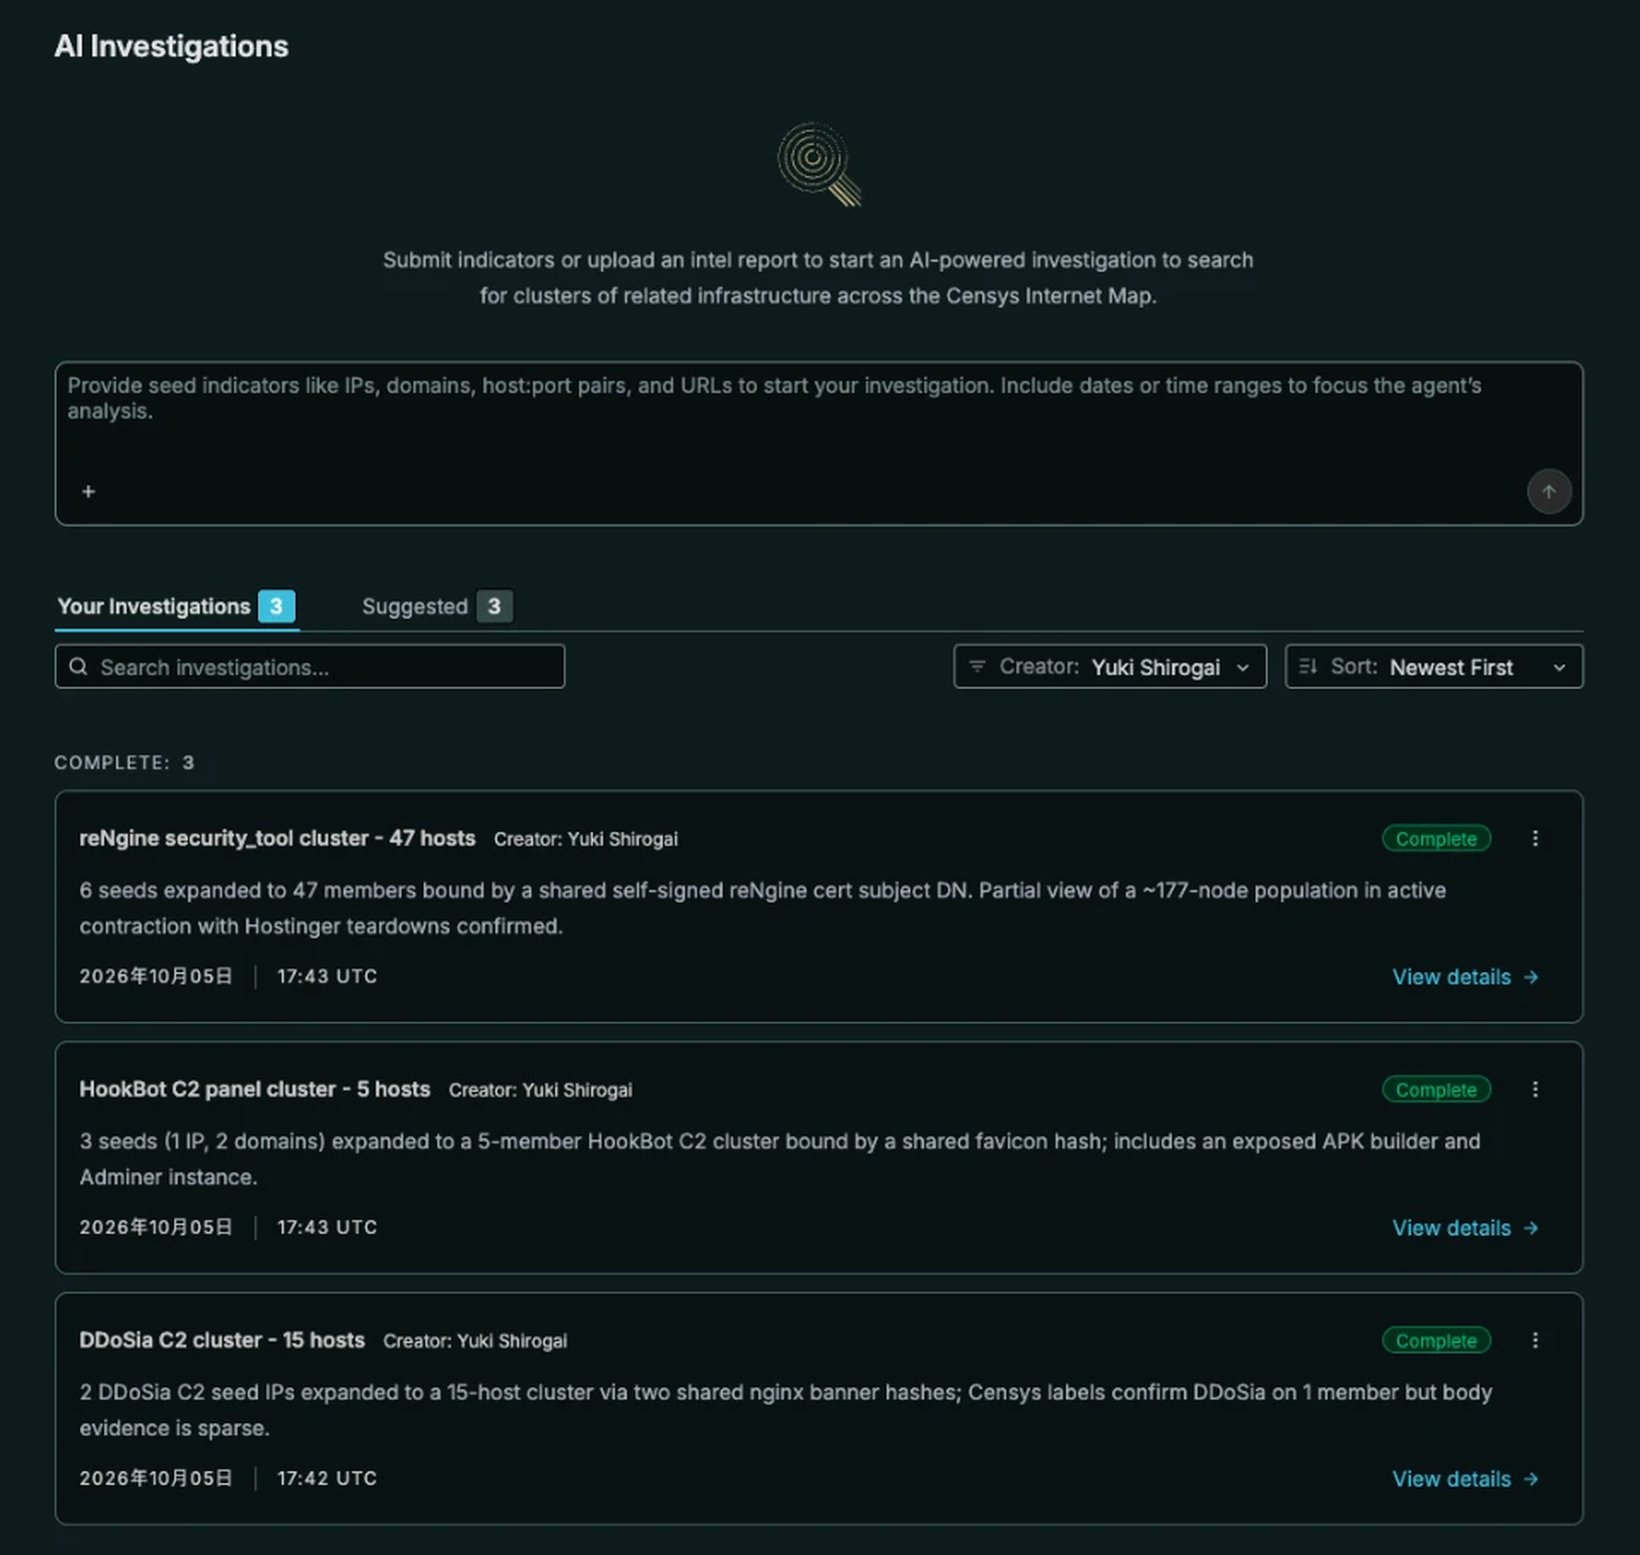
AI Investigations の一覧。調査ごとに、広げた先のホスト数と要約が並ぶ
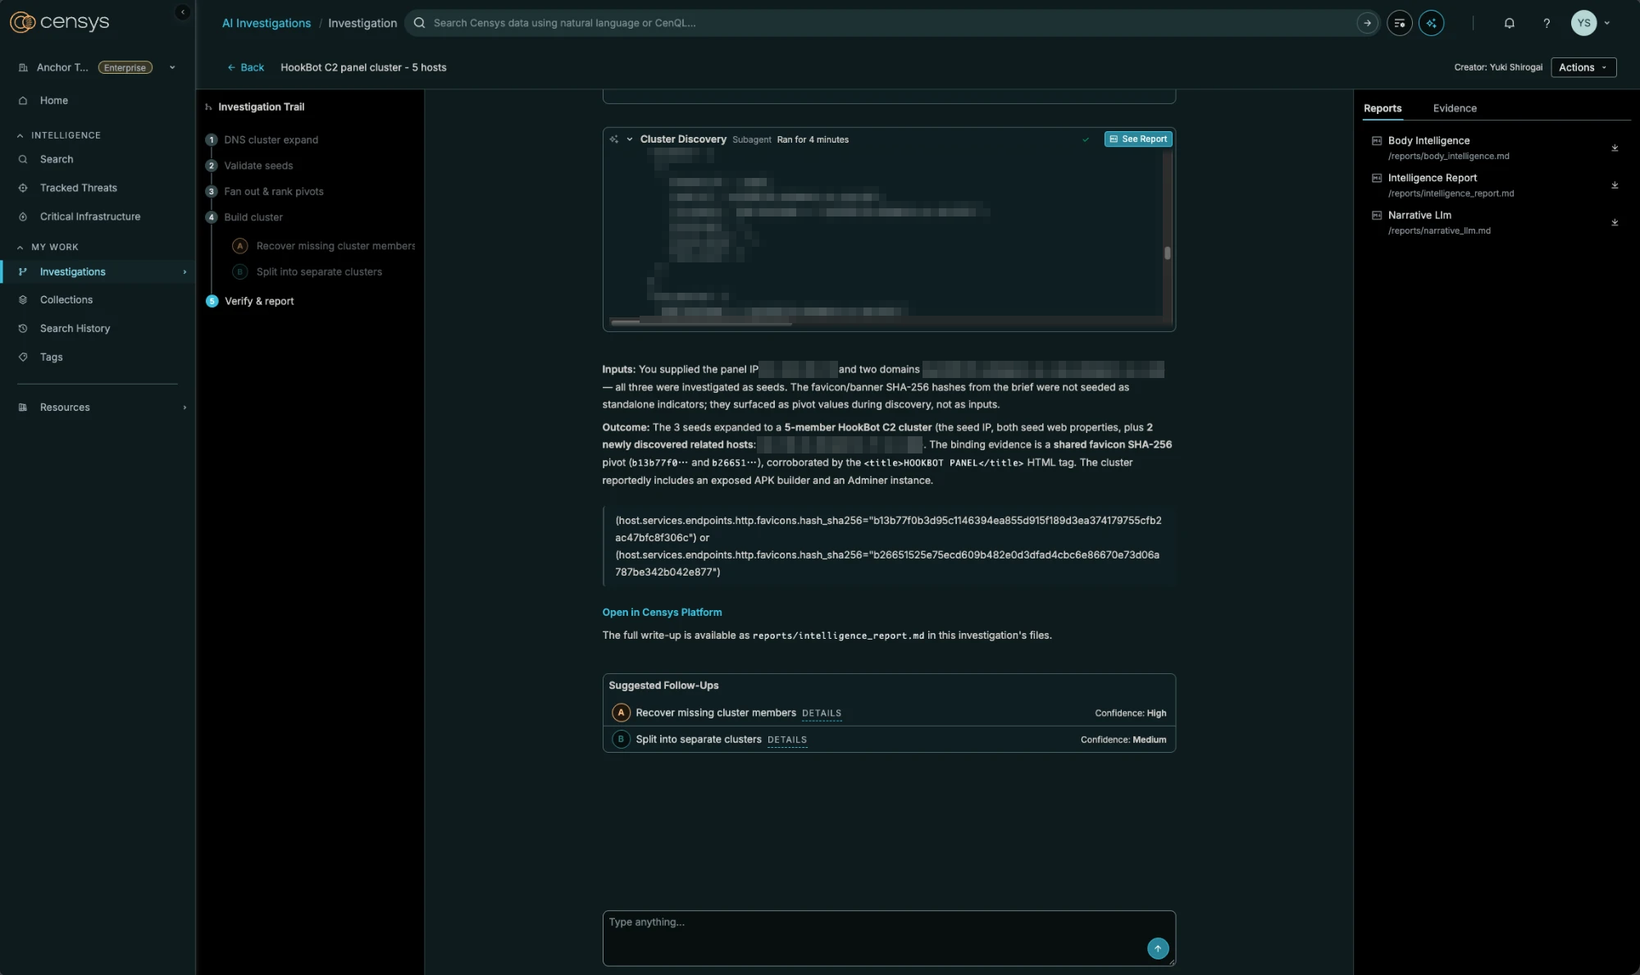
調査の結果。投入した指標から関連ホストへ広げた結果と、根拠になったピボット、次に調べる候補が示される(IPアドレスとドメイン名は伏せている)
クレジットは消費しません。そのかわり、週150回まで(1組織あたり、画面とAPIの合計)、同時に実行できるのは1ユーザーあたり5件まで、1回に渡せる指標は100件までという制限があります。実行した調査は7日間参照でき、開き直すと保持期間が延びます。
Active DNS
ドメイン名とインフラの対応を、実際に問い合わせて確かめるデータです。通信の記録を集める Passive DNS とは、取れるものが違います。Passive DNS は「誰かが実際に問い合わせた記録」、Active DNS は「Censysが定期的に問い合わせた結果」です。前者にしかない記録も、後者にしかない記録もあります。問い合わせの記録そのものが必要な場合は、Farsight DNSDB をご覧ください。
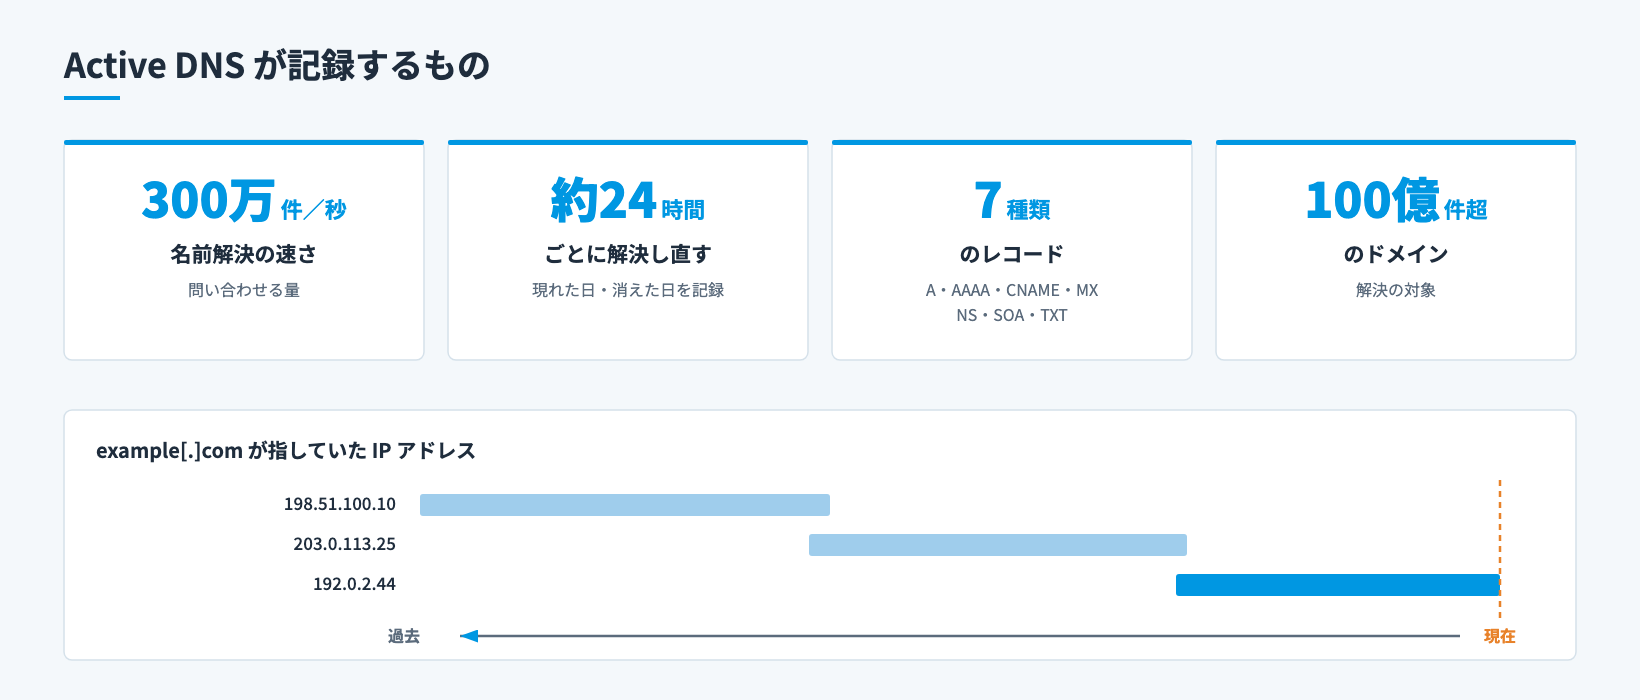
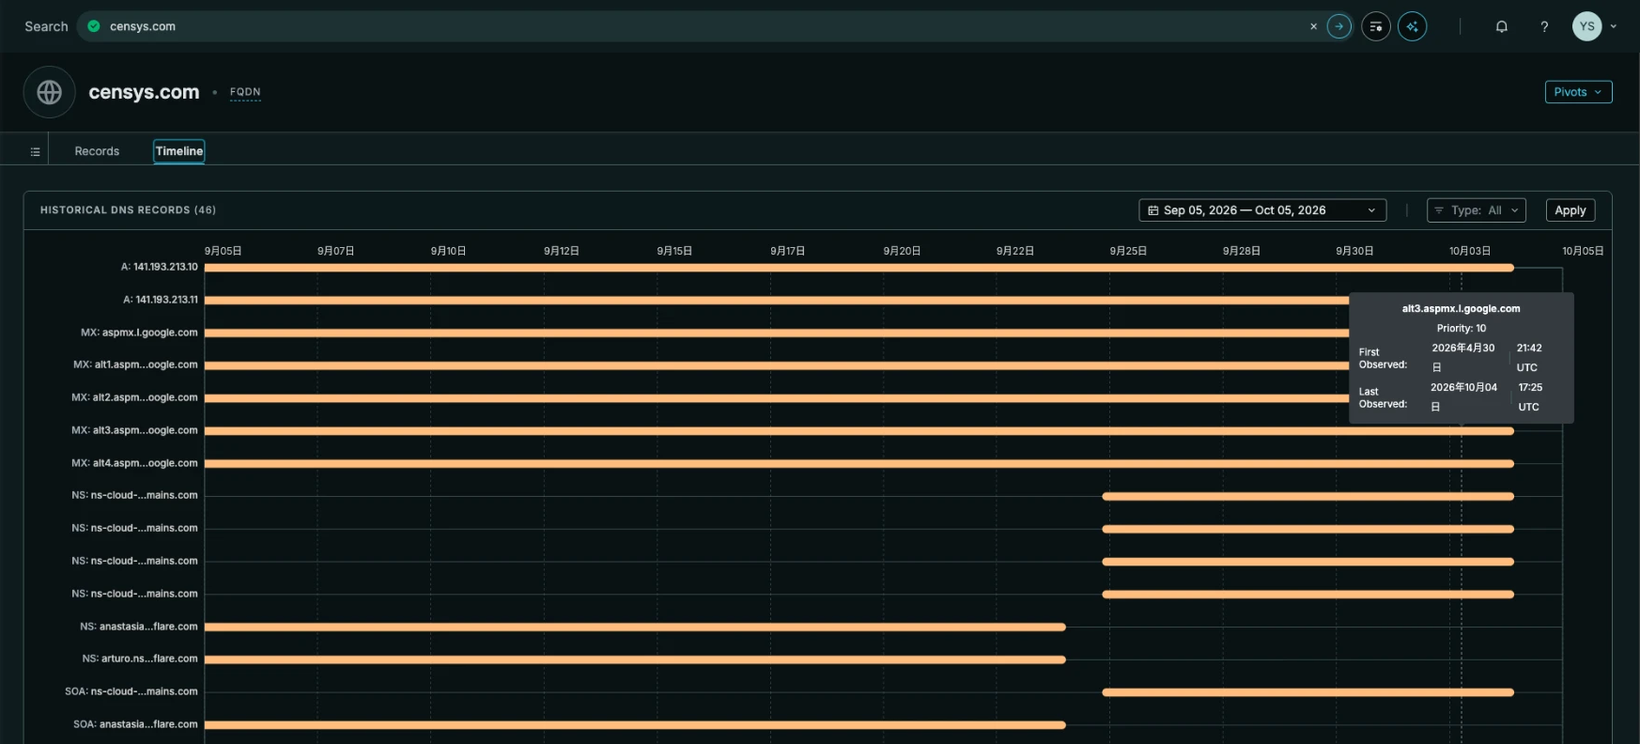
ドメインの Timelineタブ。A・MX・NS などのレコードごとに、いつからいつまで設定されていたかが並ぶ
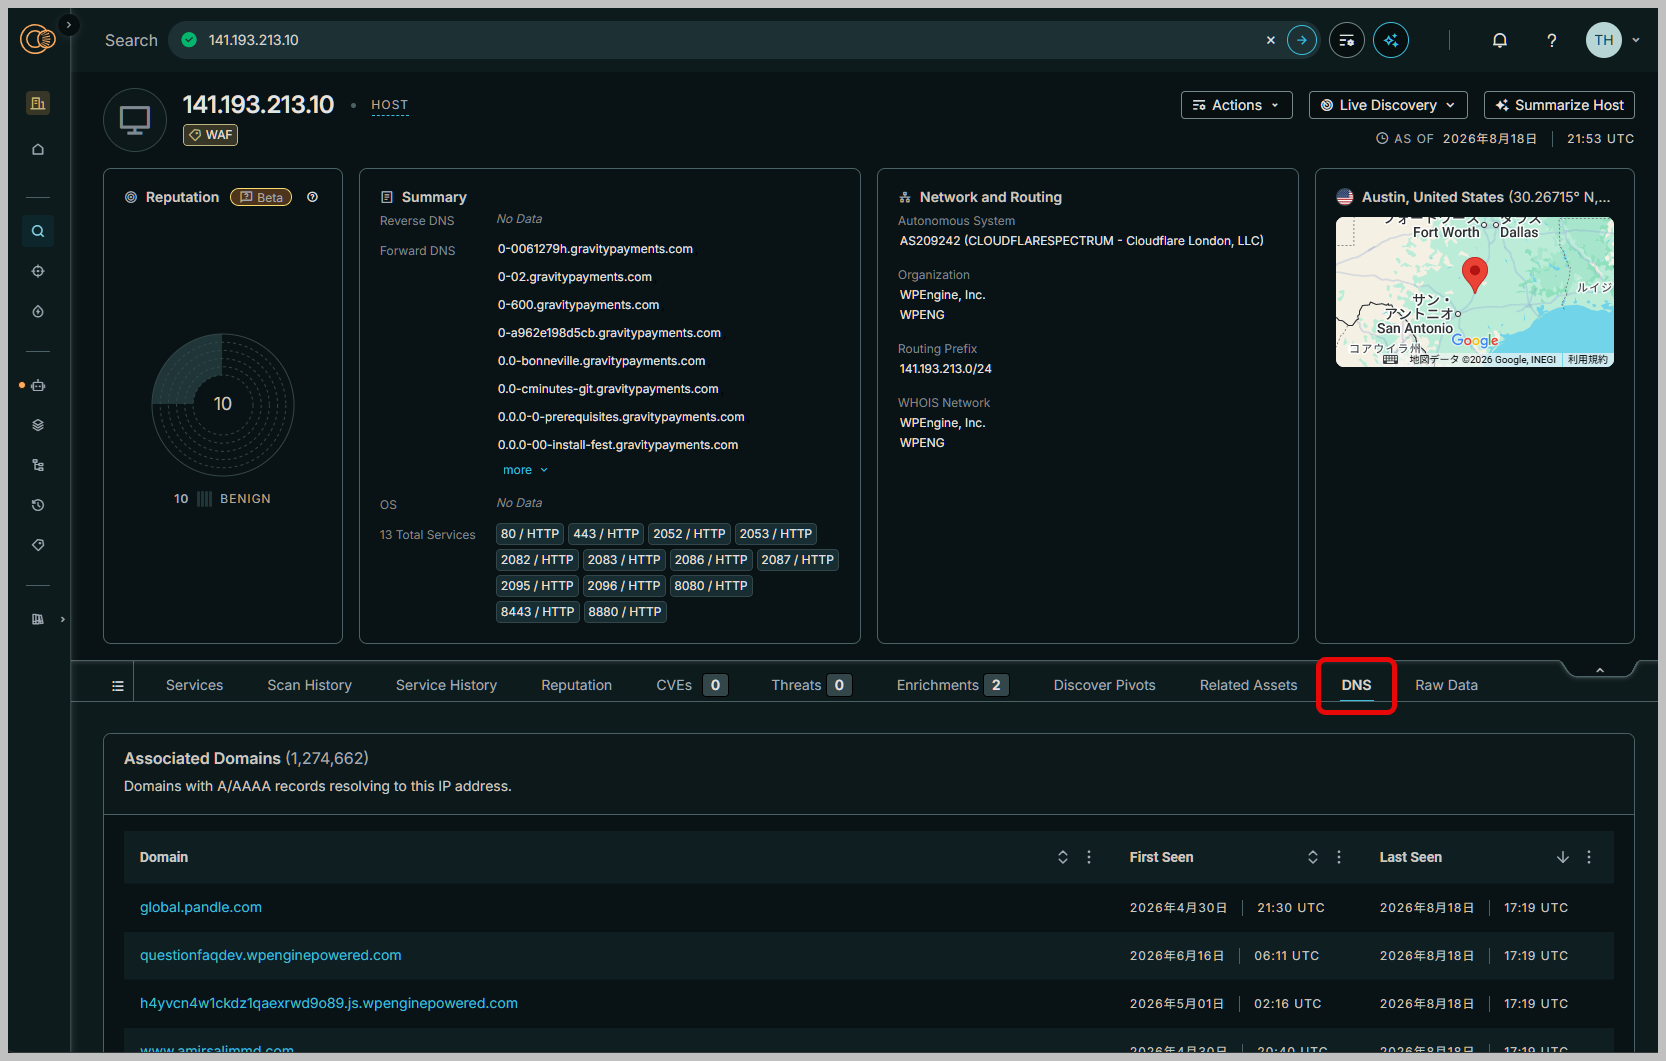
ホストの DNSタブ。逆に、そのIPアドレスを指しているドメインを一覧できる。共有ホスティングのIPでは数百万件に及ぶこともあり、件数より時系列が手がかりになる
対象は Search NEO と Core NEO 以上です。Censys Free と Censys Starter では使えません。履歴の保持期間は、ご契約中の Host History と同じです。エンタープライズの各プランでは、画面からドメインを引いてもクレジットを消費しません。
Collections(継続監視とアラート)
クエリを保存して、条件に合う資産が増減したときに知らせる機能です。監視したい対象をクエリで表現しておけば、新しいホストが条件に合致したとき、あるいは条件から外れたときに通知が届きます。構成の変更、新しく開いたポート、証明書の更新といった変化を、見に行かずに把握できます。
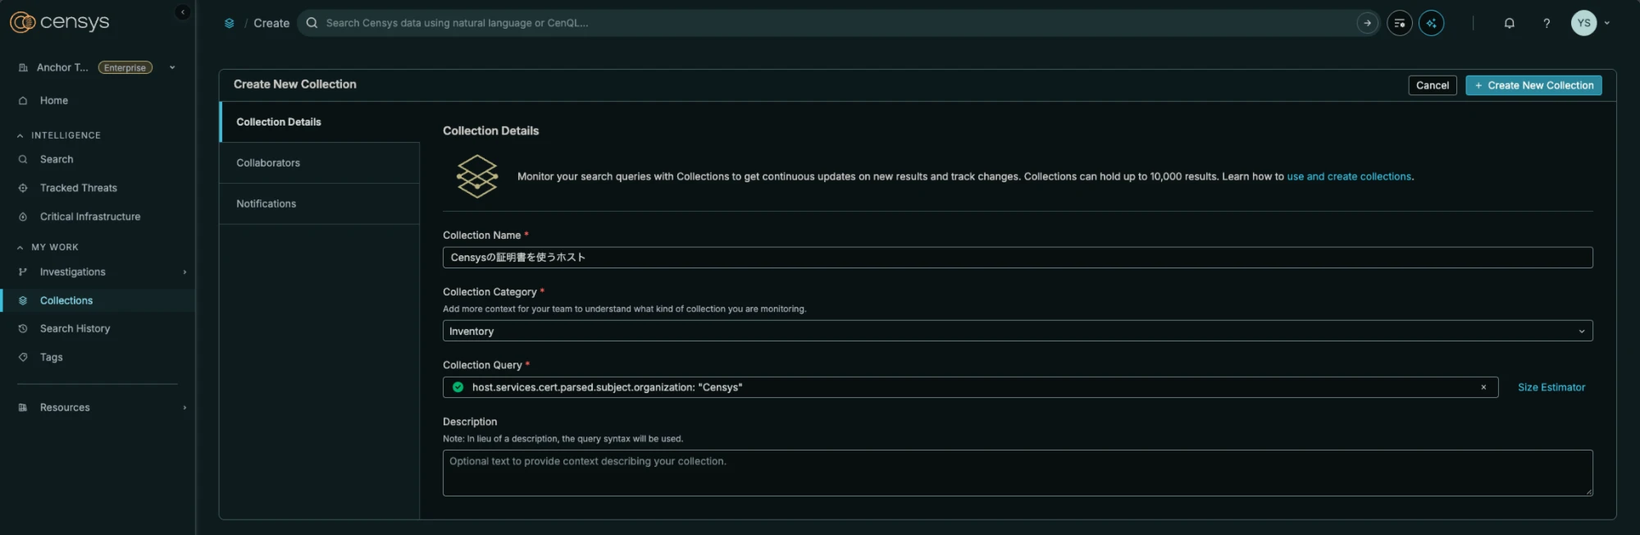
コレクションの作成画面。名前、カテゴリ、監視するクエリを指定する
通知の宛先はメールのほか、Webhookで任意のシステムへ送れます。Slackへ送るための手順も用意されています。
1つのコレクションに入れられる資産は10,000件までです。9,500件に達すると警告が出ます。クエリの結果が10,000件を超える場合、そのクエリではコレクションを作成できません。条件を絞る必要があります。
作成できるコレクションの数は、Search NEO が10、Core NEO と Adversary Investigations が15、SecOpsは無制限です。アドオンで追加できます。コレクションを作ること自体にクレジットはかかりません。ただし、コレクションの中で検索やレポート作成を行った場合は、通常どおり消費します。
重要インフラ(ICS/OT)
制御システムで使われるプロトコルを扱うアドオンです。Modbus、S7、BACnet、EtherNet/IP、OPC UA、Fox、三菱電機の MELSEC といった産業用プロトコルを判別し、機器の種別やベンダーまで記録します。
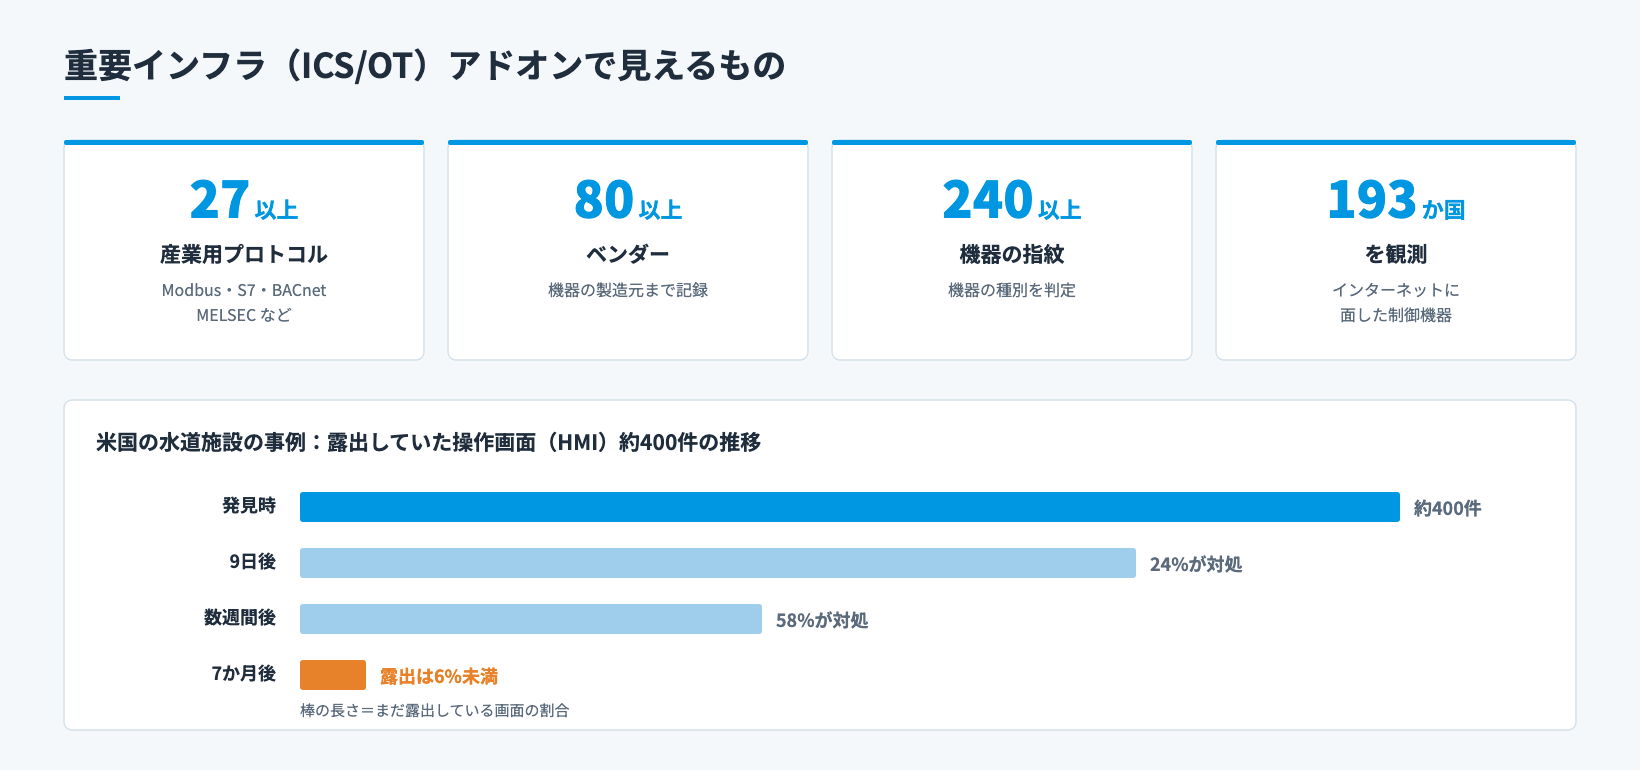
一部の操作画面(HMI)については、実際の表示内容を取得しています。露出しているのがどのような設備なのかを、推測ではなく画面で確認できます。米国では、露出していた水道施設の操作画面を Censysが見つけ、米国環境保護庁(EPA)と協力して対処を促しました。
対象は Core NEO 以上で、別途アドオンの契約が必要です。Search NEO で契約できるアドオンはユーザーの追加のみのため、対象外です。
API・MCP・外部連携
Censysのデータは、画面以外からも取り出せます。
| 取り出し方 | 用途と条件 |
|---|---|
| REST API | 検索、資産の取得、集計。1操作につき1クレジット |
| Enrichment API | 大量のIPアドレスの一括参照。クレジットを消費しない。Core NEO 以上 |
| CLI | 端末から検索と取得を行う。AIエージェント向けの手順集(CLI Skills)も公開されている |
| MCPサーバー | AIエージェントから自然言語で問い合わせる |
| データの一括ダウンロード | データセットを自社基盤に取り込む。別途ライセンス |
| SIEM・SOAR連携 | 既存の運用に組み込む |
MCPサーバーは、Censys Free を含むすべてのプランで使えます。Censys Platform 全体を対象にしたものと、Adversary Investigations 以上向けのものがあり、後者はモジュールの契約が前提です。別製品の Censys Attack Surface Management にも専用の MCPサーバーがあります。MCPから実行される操作はAPIを経由するため、Search NEO 以上のプランでもクレジットを消費します。
SIEM・SOAR連携は、Censysが提供しているものとして Microsoft Sentinel、Splunk(SIEM・SOARとも)、Google SecOps SOAR、Elasticsearch Kibana、SentinelOne、ServiceNow TISCがあります。Palo Alto Cortex XSOAR・XSIAM や Filigran OpenCTI など、パートナーが提供している連携もあります。Maltego からも Censysのデータを参照できます。
 詳細記事Censys MCP Serverとは?使い方やAIエージェントとの連携方法を解説接続の設定手順と、AIエージェントに調査を任せたときの実際のやりとりを載せています。どこまで自動化できて、どこから人が判断すべきかの線引きも書いています。
 関連記事ターミナルから直接インターネットを調査する Censys CLIのご紹介導入手順と主要コマンドの一覧です。検索結果をそのままファイルに落として他のツールに渡す、といった使い方ができます。画面を開かずに済ませたい定型作業に向いています。
データの一括ダウンロード(フィードファイル)
Censysのデータは、APIで必要な分を取りに行くほかに、データセットを丸ごとファイルで受け取ることもできます。これがデータの一括ダウンロード(フィードファイル)です。基本のプランには含まれず、別にライセンスを契約します。各プランに追加して契約するほか、プランを契約せずに一括ダウンロードだけを単独で契約することもできます。
受け取れるのは、次のデータセットです。データはスナップショットとして日次または週次で用意され、その日のインターネット全体の状態を手元に残せます。過去の日付のデータは、その日のスナップショットから取り出します。
| データセット | 中身 |
|---|---|
| ホスト(IPv4・IPv6) | ホストと、そこで動いているサービス。CVE・脆弱性の情報付き、脅威情報付きの版もあります(それぞれのデータの権利が必要) |
| Webプロパティ | Webプロパティと、そのエンドポイント。CVE・脆弱性の情報付き、脅威情報付きの版もあります |
| 証明書 | 全件の版と、新しく観測した証明書だけの差分の版。証明書は常に日次です |
| 過去のホストのデータ | 2025年8月より前のホストのデータ(Universal Internet Dataset)。追加の権利が必要です |
形式はAvroまたはParquetです(証明書はAvro)。容量は大きく、IPv4のホストだけで約500GB、Webプロパティで約1.2TB、証明書の全件で約29TBです。受け取ったデータを置いて検索できる基盤が、自社側に必要です。
向いているのは、次のような場合です。
- 過去の日付に遡って検索したい。Censysの画面やAPIでは、過去の一時点に遡った検索はできません
- 自社の脅威インテリジェンス基盤やデータ分析基盤に、毎日取り込みたい
- APIで同じことをすると、クレジットの消費が大きくなる
どのデータセットを、どの頻度で受け取るか、プランと組み合わせるか単独で契約するかは、ご要件に合わせて弊社からご提案します。お問い合わせください。
Censys Attack Surface Management
ここまで説明した Censys Platform は、インターネット全体を対象にした検索・調査の基盤です。自組織の公開資産だけを継続的に棚卸しし、見つかったリスクを担当者に割り当てて対処まで追う用途には、別製品の Censys Attack Surface Management(ASM)があります。
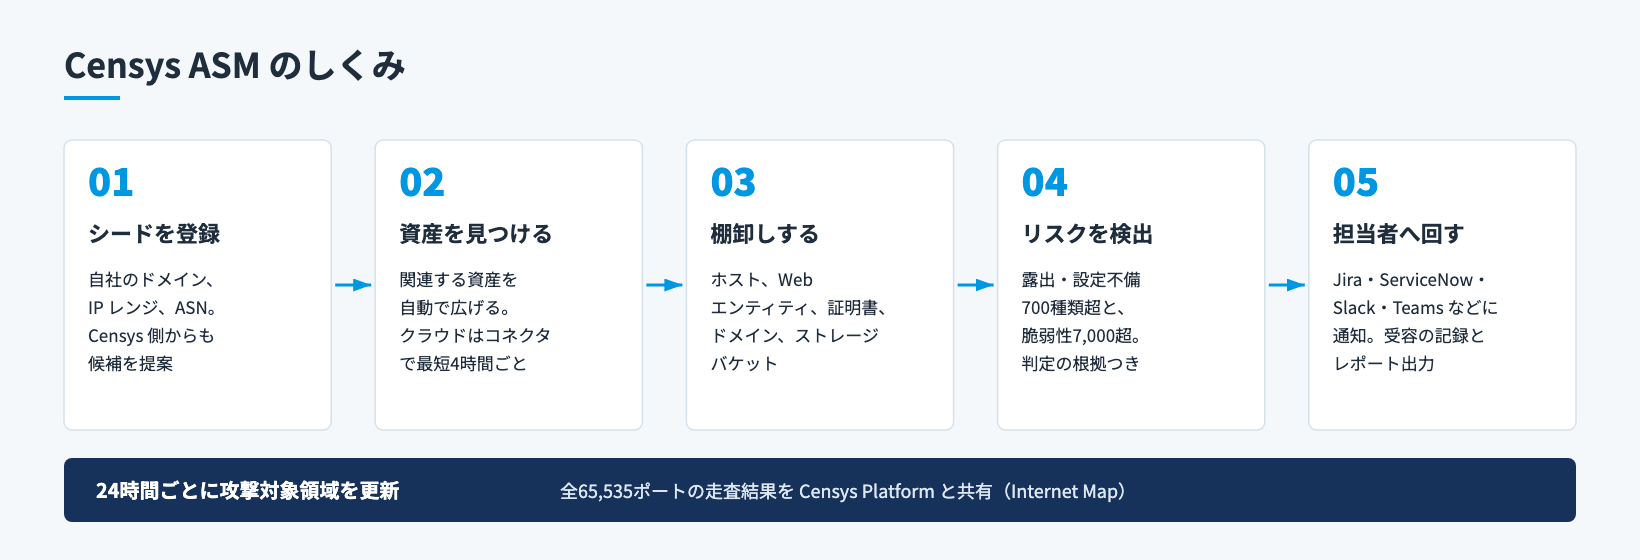
把握していなかった資産が出てくることが、この製品の主な価値です。シードは自社のドメインやIPレンジを登録するほか、Censys側が見つけて提案します。ソフトウェアの判定には1,433以上の指紋を使っています。
検出したリスクには、なぜそう判定したかの根拠が付きます。深刻度、分類、資産の種類、稼働環境で絞り込めます。対処しないと決めたリスクは「受容」として記録でき、以後の一覧や集計から外れます。監査に出せる形でのレポート出力にも対応しています。
使われなくなったクラウド資源を指したままの DNSレコード(Dangling DNS)も、毎日検知します。サブドメインを第三者に乗っ取られる原因になるものです。クラウド資産については、AWS・Azure・GCP・Wiz からタグや所有アカウントの情報を取り込み、担当チームごとにリスクをまとめられます。クラウドのコネクタは、すべてのプランで使えます。
Censys Platform と同じ Internet Map を使っているため、全65,535ポートを対象にした走査の結果がそのまま反映されます。標準的でないポートで動いているサービスも拾えます。
他の ASM 製品と比べたときの強みは2つあります。
1つ目は、資産を見つける土台のデータです。Censys ASM は、Censys が自社でインターネット全体を走査したデータ(Internet Map)を使います。どのポートをどの頻度で走査しているかを公式ドキュメントで具体的に公開しており、データの精度と鮮度も測定値で示しています。
2つ目は、特定の脆弱性管理製品を前提にしないことです。脆弱性管理製品の一部として提供される ASM と違い、Censys ASM は単体で使えます。見つけた資産を Tenable Vulnerability Management や Qualys VMDR に送れるほか、ServiceNow、Jira、Splunk、Microsoft Sentinel、Google SecOps などともつながります(ServiceNow の脆弱性対応(VR)と CMDB との連携だけは Enterprise)。今使っている脆弱性管理の仕組みを替えずに、外から見た資産の把握を足せます。
向かない場面もあります。Censys ASM の脆弱性の判定は、外から見えたソフトウェアのバージョンに基づくもので、攻撃コードを当てて実際に悪用できるかを確かめる機能はありません。また、社内のネットワークを走査する機能は持たないため、社内と社外の脆弱性を1つの製品でまとめて管理したい場合は、脆弱性管理製品に含まれる ASM のほうが合うことがあります。
プランは3つです。
| SMB | Advanced | Enterprise | |
|---|---|---|---|
| 資産の把握 | |||
| 攻撃面の更新頻度 | 毎日 | ||
| 資産インベントリホスト、証明書、ドメイン、Webエンティティ、ストレージバケット | ✓ | ✓ | ✓ |
| シードの継続的な発見 | ✓ | ✓ | ✓ |
| 除外設定資産、サブドメイン | ✓ | ✓ | ✓ |
| 65,535ポートのスキャンと非標準プロトコルの検出 | ✓ | ✓ | ✓ |
| 発見経路の表示 | ✓ | ✓ | ✓ |
| クラウドの資産情報の取り込みAWS・Azure・GCP・Wiz のタグや所有アカウント | ✓ | ✓ | ✓ |
| 既知サービスのオンデマンド再スキャン | ✓ | ✓ | ✓ |
| シード関連データの自動更新毎晩 | — | — | ✓ |
| リスクへの対応 | |||
| 優先順位付け | — | 深刻度の制御と、受容したリスクの記録 | Advancedのすべてに加えて、悪用状況を踏まえたCVE情報(EPSS、成熟度、PoCの一覧) |
| 保存クエリとメール通知 | ✓ | ✓ | ✓ |
| 保存クエリの自動化Slack・Teams への通知、自動タグ付け | — | — | ✓ |
| 連携と管理 | |||
| APIキー、Webhook | ✓ | ✓ | ✓ |
| クラウドコネクタAWS・Azure・GCP・Wiz | ✓ | ✓ | ✓ |
| 通知Slack・Teams・Webex | ✓ | ✓ | ✓ |
| チケット管理Jira・ServiceNow ITSM | ✓ | ✓ | ✓ |
| 脆弱性管理製品Tenable VM・Qualys VM | ✓ | ✓ | ✓ |
| SIEMSplunk Cloud・Microsoft Sentinel・Google SecOps | ✓ | ✓ | ✓ |
| ServiceNow の脆弱性対応(VR)と CMDB | — | — | ✓ |
| SAML/SSO | ✓ | ✓ | ✓ |
| ワークスペース数 | 1 | 3 | |
他のサービスとの使い分け
インターネットを観測するサービスは複数あり、得意なことが違います。判断の軸になる点だけ挙げます。
Censys Platform と Censys Attack Surface Management は同じメーカーの製品ですが、目的が違います。対象が自組織に限られていて、見つけたものを直して閉じるところまで管理したいなら ASMです。対象がインターネット全体で、1つの手がかりから関連インフラへ辿りたいなら Platformです。両方を使う組織もあります。
Shodanとの違いは、スキャンの方式と、判定の根拠の示し方に出ます。Shodanは巡回の出発点となる約4,000ポートを定義し、そこから参照をたどって範囲を広げる方式です。Censysは IPv4の全65,535ポートを走査する方式で、カバー率の考え方が根本的に異なります。
スキャン対象のポート範囲については、国立研究開発法人情報通信研究機構(NICT)が公開している NICTER観測レポート2025 に、ダークネット観測で捉えられた調査目的スキャンの送信元組織別の集計が掲載されています(4ページ 表2)。同レポートでは、確認された87組織のうち全ポート番号宛てにスキャンを行っていた組織として、Censysと driftnetの2組織が挙げられています。
判定の根拠も違います。Censysは通信の挙動(JARM、JA4X、JA3S、TLSHなど)や証明書の情報から攻撃インフラを判定するため、なぜそう判定したのかまで確認できます。露出しているポートを取りこぼしなく把握したい用途や、判定の根拠まで確かめたい用途では、この差が効いてきます。
一方で、Shodanには価格の入り口が低いという利点があります。買い切りの Membershipから始められ、個人での学習や小規模な調査には向いています。Censysにも、無償の Censys Free と、クレジットを買って使う Censys Starter があります。ただし、この2つは画面での操作でもクレジットを消費します(検索1回で5クレジット、結果のホストを開くたびに1クレジット)。Search NEO 以上では画面の操作でクレジットを消費しない(Censys Assistant を除く)ため、同じ1クレジットでも使える量が大きく違います。Starter のクレジットは500クレジット(100ドル)から買え、まとめて買うほど単価が下がりますが、最も大きい40,000クレジットでも7,200ドルです(2026年10月時点)。日常の調査に使うと割高になりがちです。参照できるデータや使える機能にも制限があります。
また、Starter で取得したデータは自組織の業務の中でしか使えず、他社向けのサービスに組み込むことはできません。Shodan は、Freelancer 以上のプランであれば、Shodan への帰属を示すことで商用利用できます。用途と規模で選び分けてください。
 関連製品Shodanインターネット上の機器を検索するサービスです。買い切りのライセンスから始められ、検索フィルタの種類が豊富です。製品ページには、Censysとの使い分けについての記述もあります。
ヒット件数の多さは、カバー範囲の広さとは別の話です。各社が自ら公表しているサービス件数を単純に比べると、Censysの7億9,400万件に対して Shodanは8億1,000万件で、Shodanのほうが多く見えます。ただし重複を除き、実際に稼働しているかを確かめたうえで数え直すと、Censysが7億3,000万件、Shodanが5億5,000万件になります。検索結果の件数だけで判断すると、実態を取り違えることがあります。出典はFAQに記載の論文です。
プランの選び方
機能の一覧を見ても、どれを選ぶべきかは決まりません。何をしたいかから逆算するほうが早く決まります。
自組織の公開資産を継続的に把握したい。Censys Platform でも実現できます。自社のIPレンジやドメインを対象にしたクエリを用意し、毎日APIで実行して結果を蓄積し、必要に応じてダッシュボードで可視化する形です。自社の運用に合わせて組めるのが利点で、すでにSIEMやBIの基盤がある組織には向いています。
プランは、何を管理したいかで決まります。どのIPでどのサービスが動いているかを把握できれば足りるなら Search NEO です。資産の棚卸しと、公開されているポート・サービス・証明書の追跡はこれで行えます。そこに脆弱性の情報まで含めて管理したいなら Core NEO です。CVEとリスクデータが加わり、どの資産にどの脆弱性が紐づいているか、悪用が確認されている脆弱性(KEV)かどうかまで分かります。対処の優先順位を付ける必要があるなら、こちらになります。
その仕組みを自前で持たずに済ませたい場合は、Censys Attack Surface Management があります。資産の棚卸し、リスクの検出、担当者への割り当て、対処の記録までが製品として用意されています。選ぶ場合、効いてくるのはリスクの優先順位付けの深さです。深刻度で並べ替えられれば足りるならAdvanced、悪用が実際に起きているかまで踏まえて並べたいならEnterpriseです。
攻撃インフラを調査・追跡したい。Adversary Investigations 以上になります。脅威の判定で検索してピボットする、CensEyeで関連インフラを広げる、Investigation Manager で経路を残す、といった機能はすべてこのモジュールが前提です。Core NEO でも脅威の判定の一部は画面に表示されますが、脅威名をクエリの条件に指定できないため、脅威の側から探す使い方はできません。もう1つの判断材料が履歴の長さです。標準は3か月、12か月必要なら SecOps、それ以上はアドオンで24か月まで延ばせます。過去のインシデントを遡って調べる業務があるなら、ここは先に決めておくほうがよい項目です。
SOCのトリアージに組み込みたい。アラートに出てくる外部IPを片端から色付けする用途です。中心になるのは Enrichment API なので、Core NEO 以上が必要です。1日あたりの照会数が2万件を超える見込みなら Core NEO + Unlimited Enrichment を選びます。見積もりは、1日のアラート件数のうち外部IPを含むものの割合から出せます。判断が付かない場合は、Core NEO で始めて実際の消費を見てから切り替える方法もあります。
自社の基盤にデータを取り込みたい。APIで必要な範囲を取りに行く方法と、データセットを丸ごと受け取る一括ダウンロード(フィードファイル)の2つがあります。一括ダウンロードは基本プランに含まれず、別のライセンスの契約が必要です。過去に遡った検索を自社側で行いたい場合や、大量のデータを継続的に取り込みたい場合は、APIで代替するとクレジットの消費が膨大になるため、こちらを選ぶことになります。
これとは別に、取り込んだデータを自社の有償サービスに組み込んでお客様に提供する場合は、Enrichment Service 契約が必要です。データを受け取るためのライセンスと、受け取ったデータを商用で使うための契約は別物です。両方が必要になる場合もあります。いずれも契約の形が変わるため、早めにご相談ください。
まず触ってみたい。Censysのサイトから Censys Free に登録すれば、無償で試せます。業務相当の範囲で確かめたい場合はトライアルをご用意できますが、メーカーの審査があります。
FAQ
- メーカーサポートの内容を教えてください。
- Shodanと比較した際の優位点を教えてください。
- トライアルは可能ですか?
- 以前の「Censys Search」とは何が違いますか?
- Censys Platform の「Event History」で見える履歴が、従来の Censys Search と違うのはなぜですか?


- 過去に「Cobalt Strike」とタグ付けされたホストを検索できますか?
- 自組織のサーバーを Censysのスキャン対象から外せますか?
- アカウントやユーザーの管理には、どのような機能がありますか?
- セキュリティ認証や監査報告書は確認できますか?