
この記事の要点
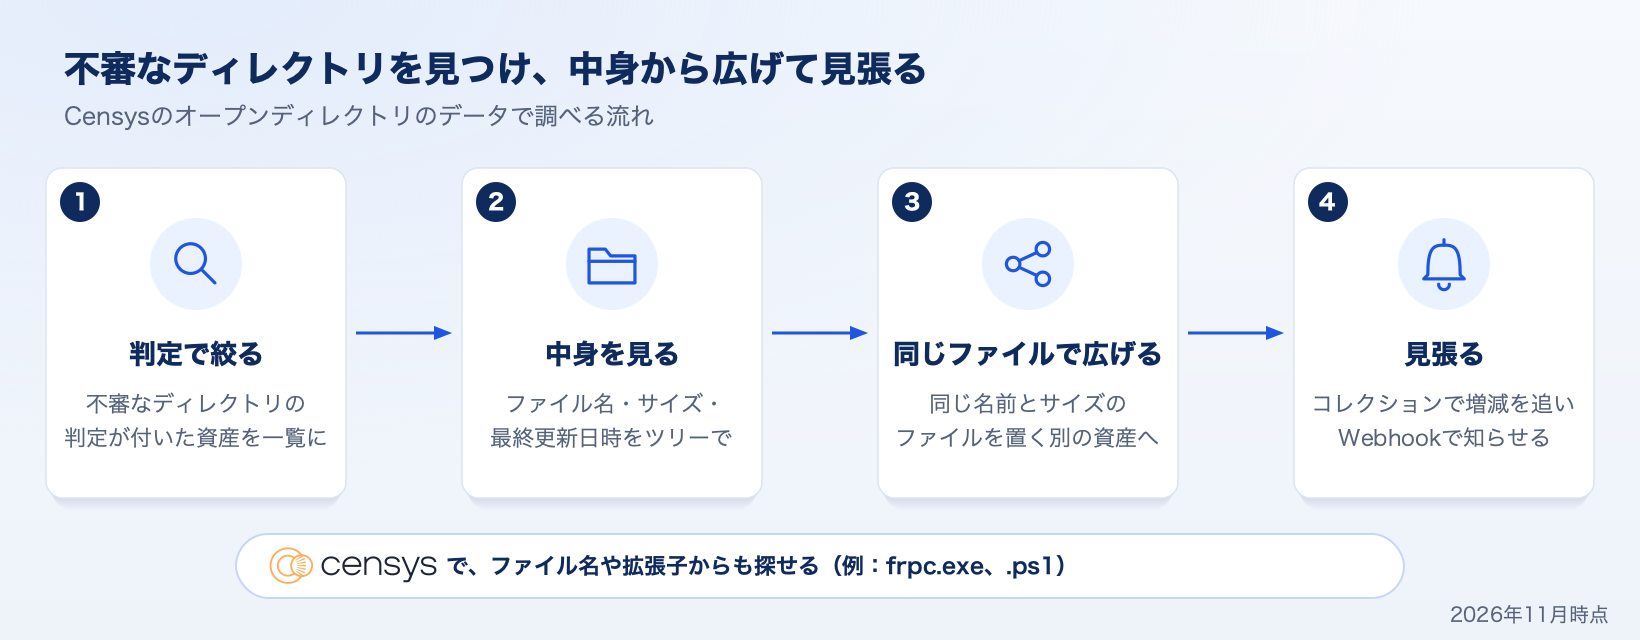
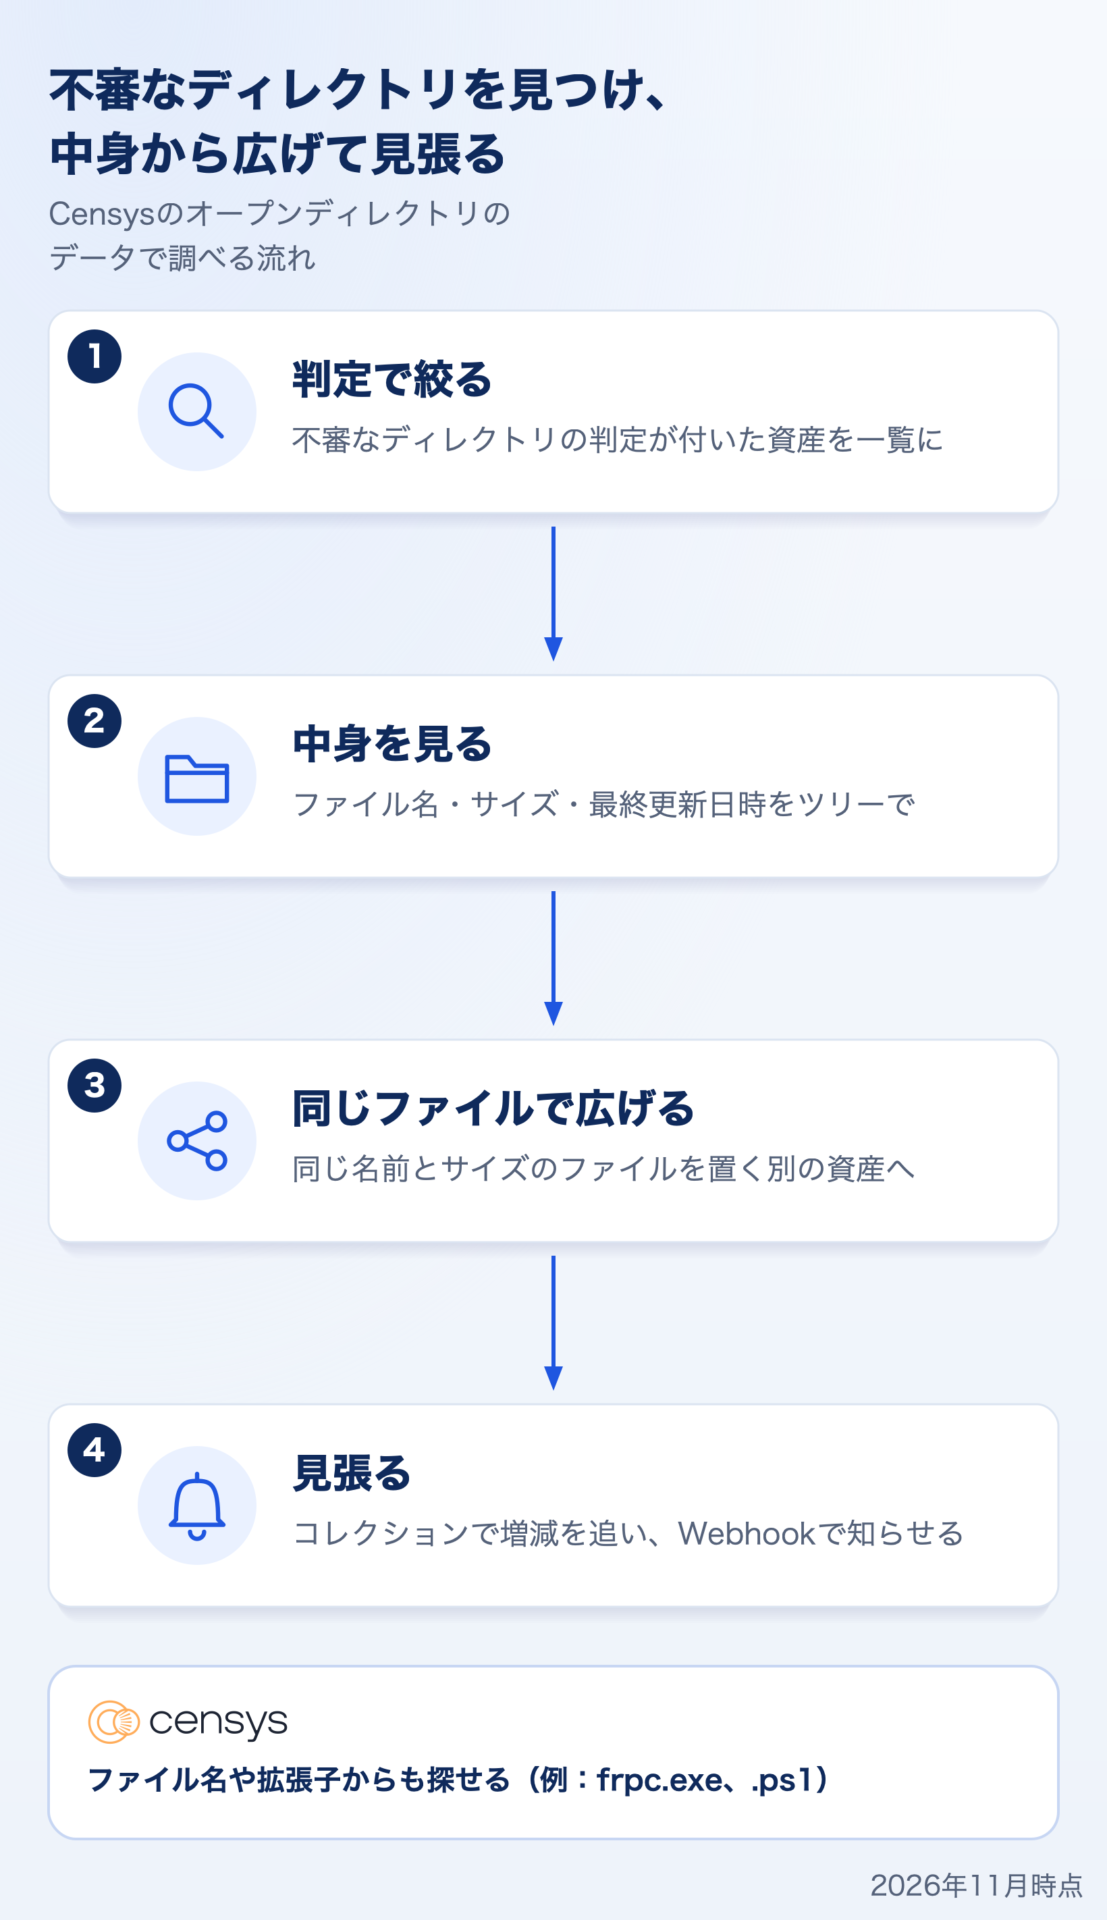
- オープンディレクトリには、攻撃者の道具や配布中のファイルが置かれることがあります。認証なしでファイルの一覧を見られるサーバーで、ファイルの名前やサイズから、何に使われているかの手がかりが得られます。
- Censysは、ディレクトリの中身まで記録し、不審なものに判定を付けます。ファイルごとの名前・サイズ・最終更新日時を記録し、セキュリティツールやWebシェルなどを置いたディレクトリには Suspicious Directory の判定を付けます。
- 見つけたら、同じファイルで別のサーバーへ広げ、コレクションで見張ります。ファイル名の横のメニューから、同じ名前や、同じ名前とサイズのファイルを置いた資産を検索できます。
読む人別の次の一歩
Censys社の公式ドキュメント(2026年3月〜11月)、2026 State of the Internet Report とブログ、弊社がCensysの画面で確かめた結果(2026年11月)をもとに書いています。
オープンディレクトリから分かること
オープンディレクトリは、設定の誤りや設計によって、認証なしで誰でもファイルとフォルダの一覧を見られるサーバーです。文書や画像のほか、認証情報や秘密鍵のような、外に出てはいけないファイルが見えていることもあります。
攻撃者は、オープンディレクトリを道具や検体の置き場に使うことがあります。マルウェアの検体、攻撃に使う道具、偵察の記録まで置かれていることがあります。ファイルの名前、サイズ、更新日時が分かれば、何の道具を、いつごろ置いたのかの手がかりになります。同じファイルを置いたほかのサーバーを探せば、同じ道具を使うインフラが見えてきます。
オープンディレクトリは、長くは残りません。Censys社が2025年4月に集計したところでは、オープンディレクトリの半数は1日以内に見えなくなり、半数は3日以内に中身が変わっていました。そのため、見つけた時点の中身の記録が手がかりになります。この集計は、次の記事で紹介しています。
Censysで見えるものとプラン
Censys(Censys Platform)は、オープンディレクトリを見つけると、その資産にOPEN_DIRECTORYのラベルを付けます。Adversary Investigations とSecOpsのプランでは、ディレクトリの中身の項目、中身のツリー表示、Suspicious Directory の判定も使えます。
| 見られるもの | 分かること | 使えるプラン |
|---|---|---|
| OPEN_DIRECTORYのラベル | オープンディレクトリがある資産だという目印 | すべてのプラン |
| 中身の項目とツリー表示 | ファイルとフォルダの名前、サイズ、種類、拡張子、最終更新日時 | Adversary Investigations、SecOps |
| Suspicious Directory の判定 | 悪用されうるファイルを置いたディレクトリだという目印 | Adversary Investigations、SecOps |
中身の項目は、Suspicious Directory の判定が付いていないディレクトリにもあります。判定で絞るだけでなく、気になるファイルの名前や拡張子からも探せます(後の「ファイルの名前と拡張子で探す」)。
Adversary Investigations とSecOpsでは、画面での検索や集計でクレジットを消費しません。プランごとの違いは、製品ページのプラン比較表にまとめています。
Suspicious Directory の判定
Suspicious Directory は、Censysが追う脅威(threat)の1つです。セキュリティツール、ペネトレーションテストの道具、Webシェル、そのほか悪用されうるファイルを置いたディレクトリに付きます。
判定は、利用者が付けるタグとは別のもので、AsyncRATのC2サーバーなどと同じ「脅威」として扱われます。そのため、検索結果の左のフィルターのTHREATSに出て、脅威の一覧(Tracked Threats)からも詳細ページを開けます。詳細ページには、判定の説明(DESCRIPTION)と、種類(Type)のSECURITY_TOOL、戦術(Tactic)のRESOURCE_DEVELOPMENTが出ます。
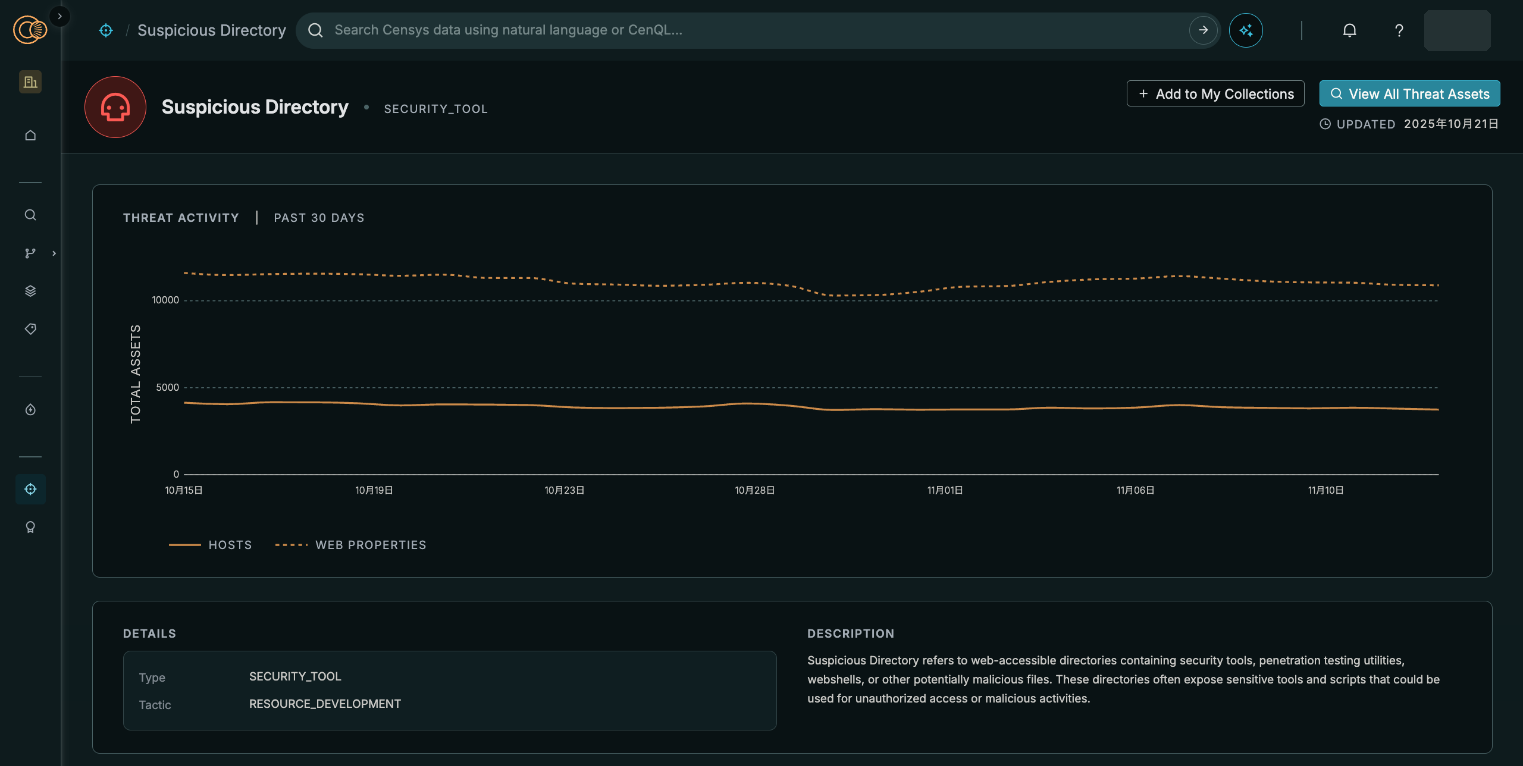
Tracked Threats の Suspicious Directory の詳細ページ。下のDESCRIPTIONに判定の対象が、DETAILSに種類と戦術が出る
Censys社の 2026 State of the Internet Report では、2026年6月に、この判定(報告書の表記は Suspicious Open Directory)が8,857件の資産に付いていました。ホストが3,803件、Webプロパティ(ホスト名)が5,054件です。Censysが追う脅威の中では、FRP、NPS、Nezha Monitoring に次いで4番目に多いものでした。
中身の項目
Censysが走査したオープンディレクトリには、ファイルとフォルダごとに次の項目が記録されています。どの項目も、検索の条件と集計の区分に使えます。
| 項目 | 中身 |
|---|---|
files.name |
ファイルまたはフォルダの名前 |
files.extension |
拡張子(.exe、.php、.jsonなど) |
files.size |
ファイルの大きさ(バイト) |
files.type |
種類(directoryかfile) |
files.last_modified |
最終更新日時 |
files.path |
置かれている場所(パス) |
recursive |
一番上の一覧にあるフォルダも、それぞれオープンディレクトリの一覧になっているか |
表の項目名の頭には、open_directory.が付きます。検索では、さらにその前に、ホストのサービスならhost.services.endpoints.、Webプロパティならweb.endpoints.を付けます。たとえば、ホストのサービスのファイル名はhost.services.endpoints.open_directory.files.nameです。項目の説明は、Censys社の公式ドキュメントにもあります。
画面で調べる手順
ここからは、Suspicious Directory の判定から始めて、ディレクトリの中身を見て、同じファイルを置いた別のサーバーへ広げる手順を、画面で追います。例には、FRPのクライアントのfrpc.exeを置いたディレクトリを使います。
FRPは、NATやファイアウォールの内側にあるサーバーを、インターネットに公開するためのオープンソースのツールです(FRPの公式のページ)。内側の端末にクライアントのfrpcを置き、外のサーバー(frps)とつないで使います。正規の用途があるツールですが、攻撃者が、侵入した端末に外からつなぐ経路として使うこともあります。Censys社が2026年3月に公開した調査では、遠隔操作の道具CTRLが、侵入した端末のリモートデスクトップを、FRPの逆向きのトンネルで攻撃者のサーバーにつないでいました。Censysは、FRPのサーバーを脅威の1つとして検出していて、2026 State of the Internet Report では、正規の用途もあるツールとして扱っています。
判定の付いた資産を一覧にする
検索欄に次のクエリを入れます。
threats: "Suspicious Directory"
threatsは、ホストのサービスの脅威(host.services.threats.name)と、Webプロパティの脅威(web.threats.name)をまとめて探す略した名前(エイリアス)です。判定の付いたホストとWebプロパティが、まとめて出ます。2026年11月14日の結果は14,363件でした。左のフィルターのTHREATSには、同じ資産に付いたほかの判定(FRPなど)も、件数とともに並びます。
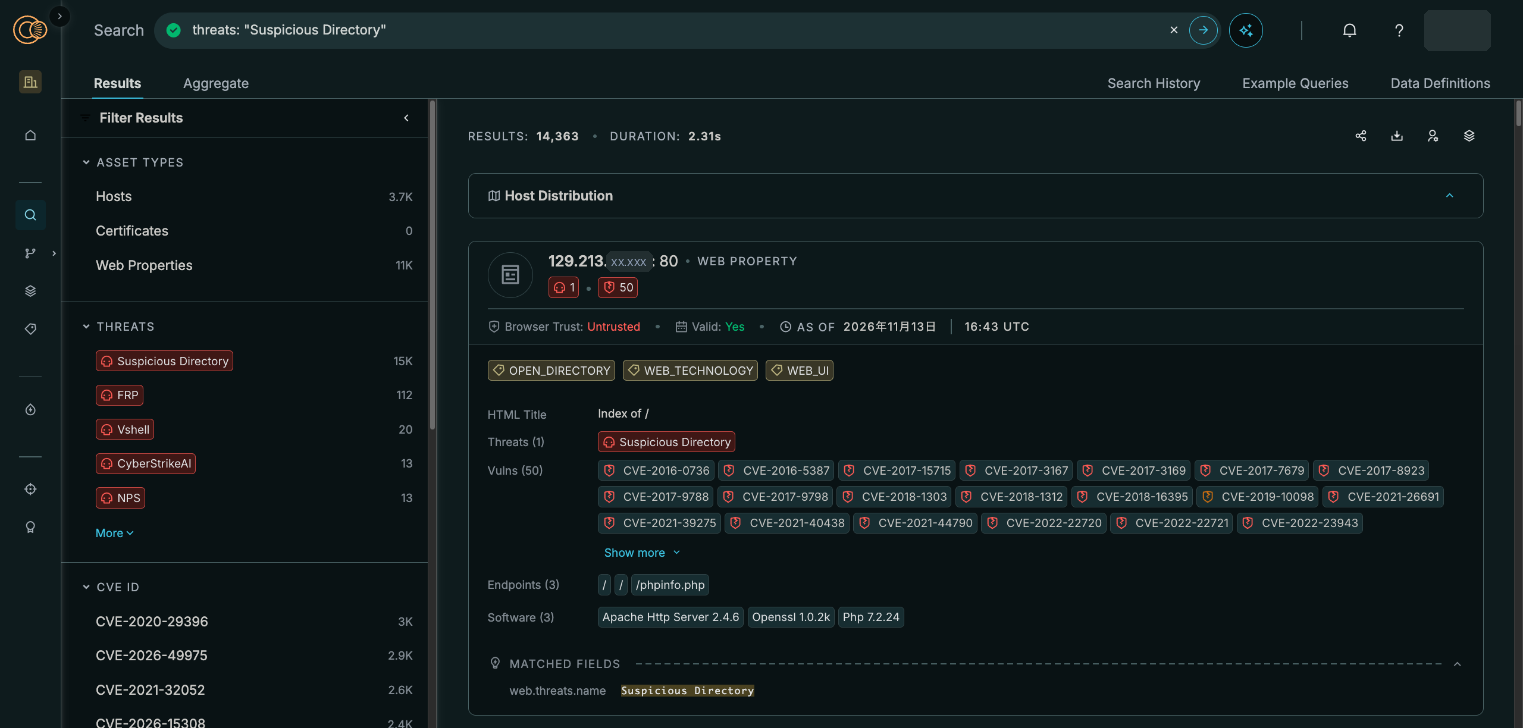
threats: “Suspicious Directory” で検索した結果。左のTHREATSに判定ごとの件数が並び、結果のカードに判定とOPEN_DIRECTORYのラベルが出る
件数が多いときは、条件を足して絞ります。たとえば日本のホストに絞るなら、次のようにします。
threats: "Suspicious Directory" and host.location.country: "Japan"
ディレクトリの中身を見る
結果から1件を開くと、オープンディレクトリが見つかったサービス(Webプロパティならエンドポイント)の詳細に、OPEN DIRECTORY の欄が出ます。ファイルとフォルダの名前、サイズ、最終更新日時が並び、フォルダを開くと下の階層も見られます。欄の見出しには、ファイルとフォルダの数、合計の大きさが出ます。
次の画面は、frpc.exeを置いたディレクトリの例です。名前が不審なファイルには「Suspicious」の印が付き、欄の見出しにも「1 suspicious filename」と出ます。
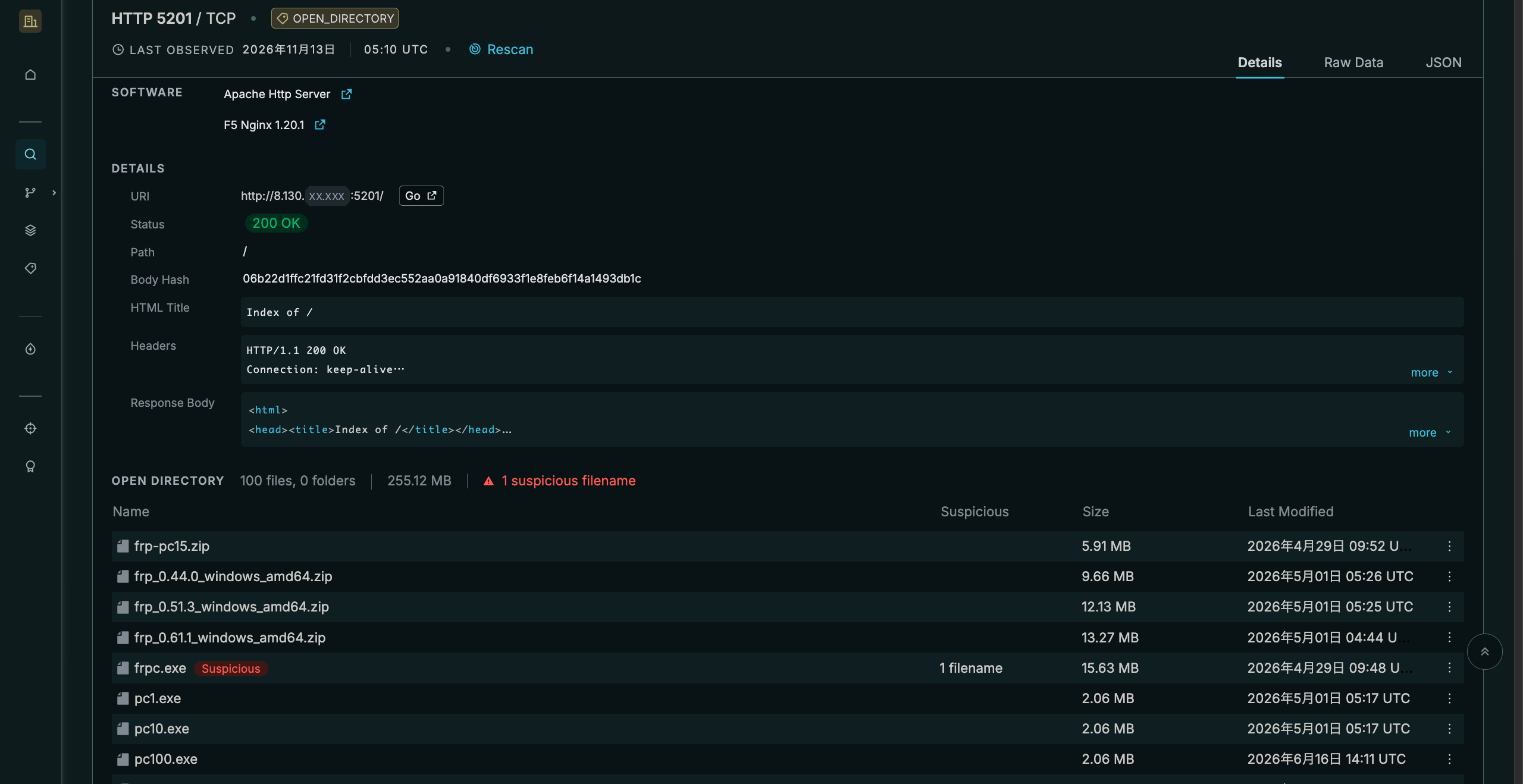
サービスの詳細の OPEN DIRECTORY の欄。ファイルごとに名前、サイズ、最終更新日時が並び、frpc.exeにSuspiciousの印が付く
最終更新日時を見ると、いつごろ置かれたファイルかが分かります。同じディレクトリのほかのファイルからは、一緒に使われている道具が分かります。この例では、FRPの配布物と同じ名前のzipのファイル(frp_0.61.1_windows_amd64.zipなど)も並んでいます。ツリーに出る中身は、その資産の生データにもすべて入っています。
同じファイルを置いた別のサーバーを探す
ファイル名の行の右端の三点メニューを開くと、「SEARCH FOR FILES WITH:」の下に3つの項目が出ます。選ぶと、新しいタブで検索が開きます。
| メニューの項目 | 使いどころ |
|---|---|
| The same name同じ名前 | 名前を変えずに使われている道具を探す。別のファイルがたまたま同じ名前のこともある |
| The same name and size同じ名前とサイズ | 名前とサイズが両方同じファイルに絞る。同じファイルである見込みが高くなる |
| The same extension同じ拡張子。項目名には、そのファイルの拡張子が入る(.exeなど) | 種類で広く探す(.ps1、.lnkなど) |
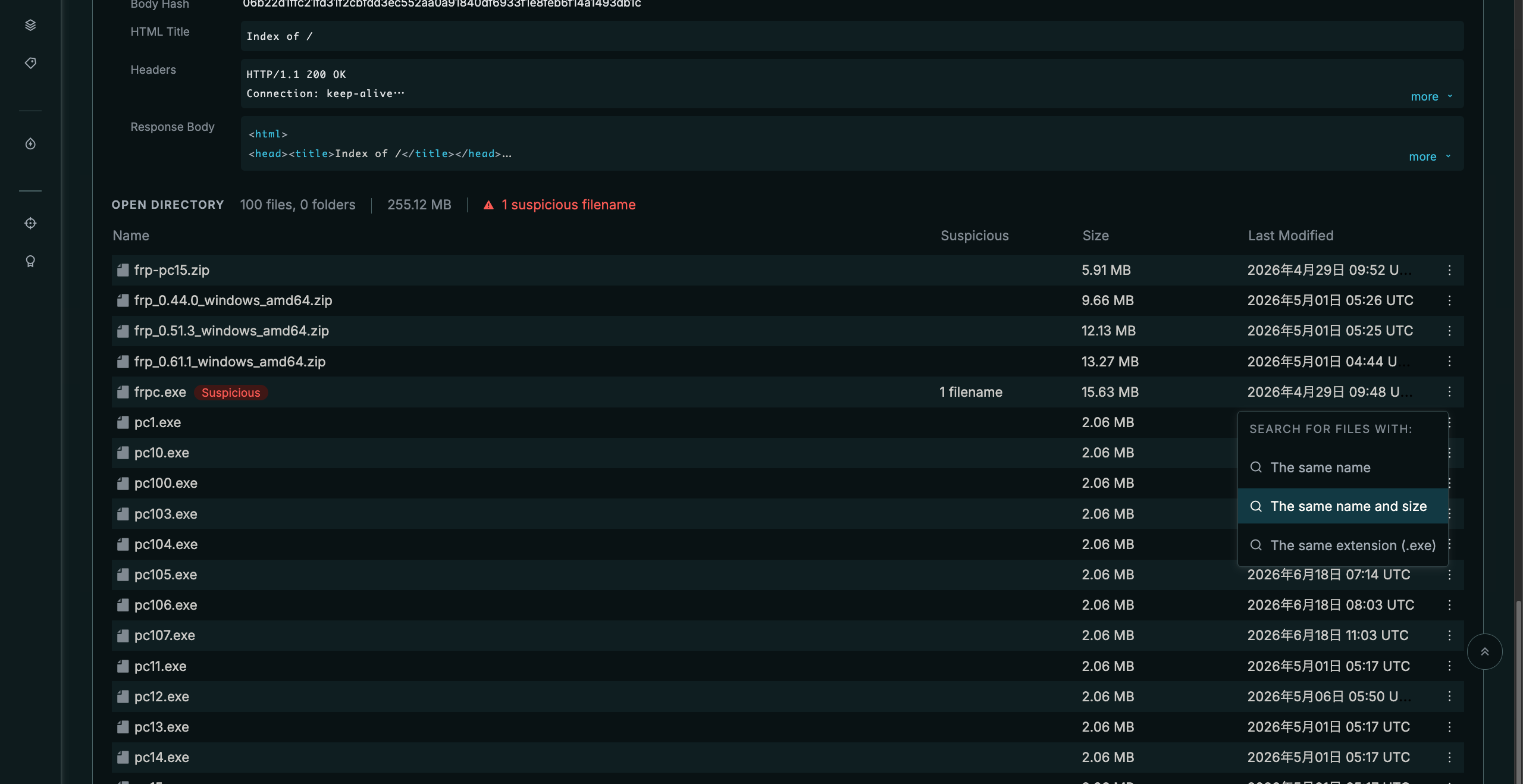
frpc.exeの行の三点メニュー。同じ名前、同じ名前とサイズ、同じ拡張子のファイルで検索できる
frpc.exeの行で「The same name and size」を選ぶと、次のクエリで検索が開きます。サイズはバイトで入ります。
host.services.endpoints.open_directory.files: (name = "frpc.exe" and size = "15627776")
結果は3台のホストで、どれも同じ名前と同じサイズ(15.63 MB)のfrpc.exeを置いていました。3台とも、FRPと Suspicious Directory の判定が付いています(2026年11月14日)。
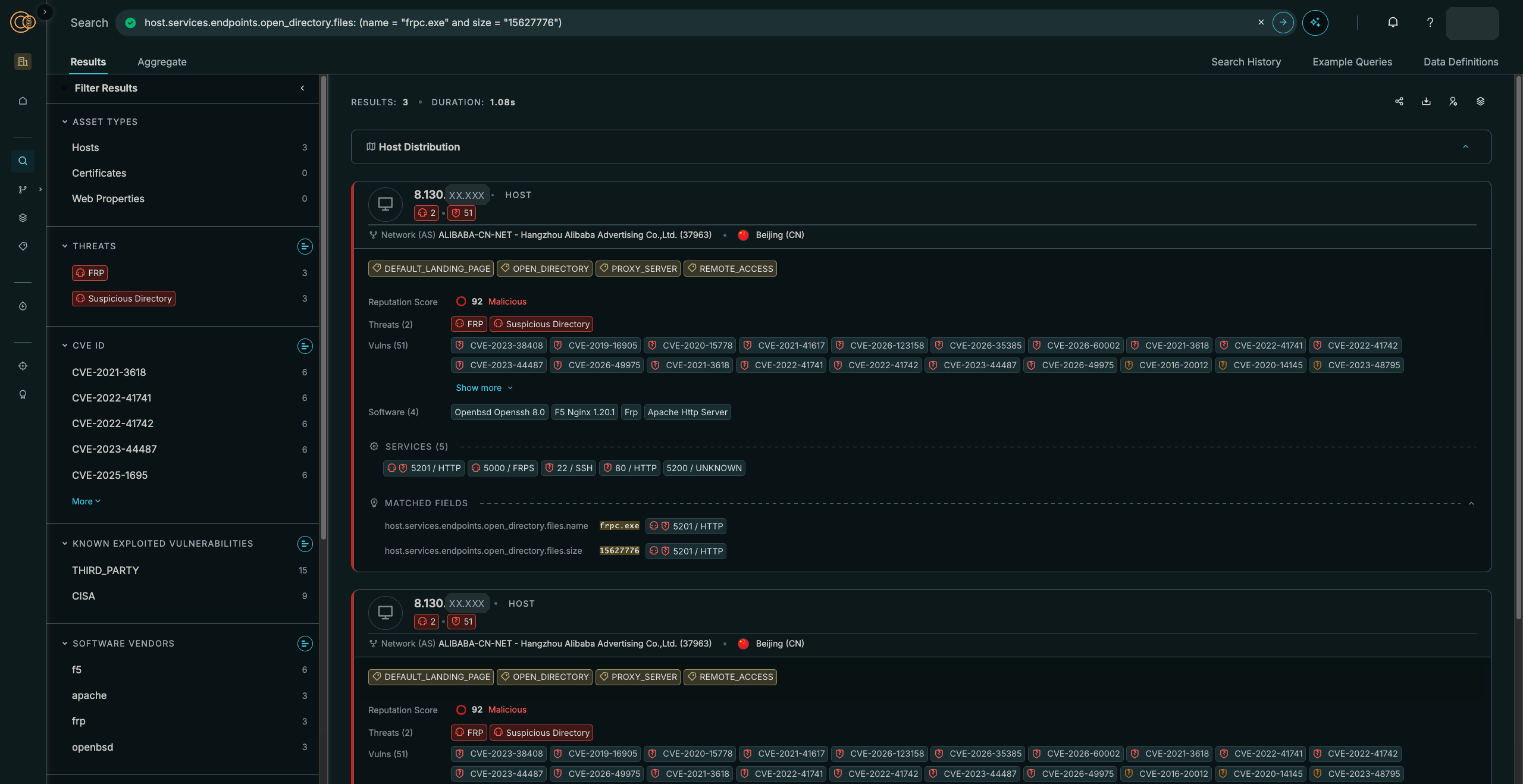
「The same name and size」で検索した結果。同じfrpc.exeを置いたホストが並び、どれにもFRPと Suspicious Directory の判定が付いている
見つかった資産からは、サービスの履歴や、同じ値を持つほかのホストを探すCensEyeで、さらに広げられます。1台から広げる手順は、次の記事で紹介しています。
ファイルの名前と拡張子で探す
判定に頼らず、関心のあるファイルから探すこともできます。中身の項目は判定の付かないディレクトリにもあるので、判定の条件に当てはまらないファイルも見つかります。
拡張子で探す(PowerShellの例)
PowerShellのスクリプト(.ps1)は、攻撃者が命令の実行に使うことがあり、MITRE ATT&CK ではT1059.001(Command and Scripting Interpreter: PowerShell)に当たります。.ps1のファイルを置いたオープンディレクトリは、次のクエリで探せます。
host.services.endpoints.open_directory.files.extension: "ps1" or web.endpoints.open_directory.files.extension: "ps1"
ホストとWebプロパティの両方を探すので、2つの項目をorでつなぎます。2026年11月14日の結果は3,048件で、Webプロパティがホストより多く出ました。2026年6月の判定の件数でも、Webプロパティ(5,054件)はホスト(3,803件)より多く、片方だけでは多くを見落とします。
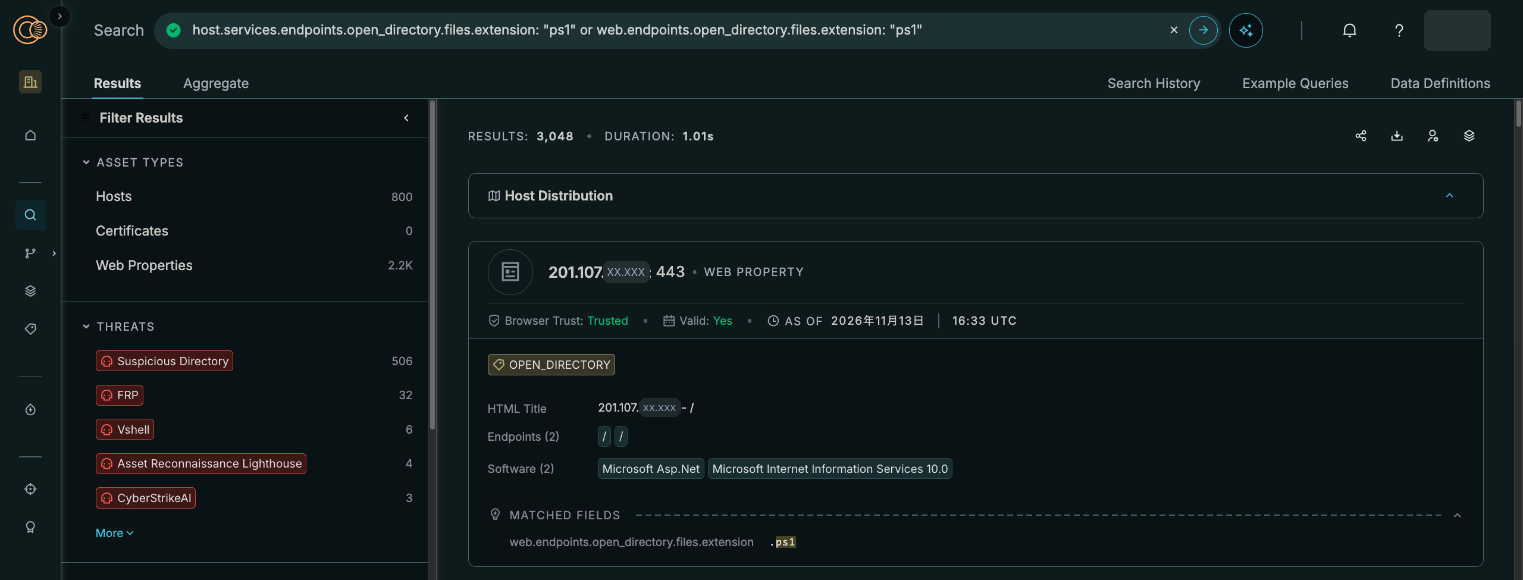
.ps1のファイルを置いたオープンディレクトリの検索結果。MATCHED FIELDS に、一致した拡張子が出る
ファイル名を集計する
件数が多いときは、ファイル名ごとに数えると、よく置かれているファイルが分かります。検索のあと、Aggregateのタブを開き、Create Aggregation Report の欄を次のように設定して、Generate Report を押します。
| 設定 | 画面の例で入れたもの |
|---|---|
| Select Breakdown集計の区分 | web.endpoints.open_directory.files.nameホストの分はhost.services.endpoints.open_directory.files.name |
| Count By数える単位 | Web(Webプロパティの数) |
| Results表に出す件数 | 10 |
| Filter results to only display nested records that match my query. | チェックを入れる |
最後のチェックを入れないと、.ps1のファイルがあるディレクトリの、ほかのファイルの名前まで数えます。チェックを入れると、クエリに合う.ps1のファイルだけを数えます。
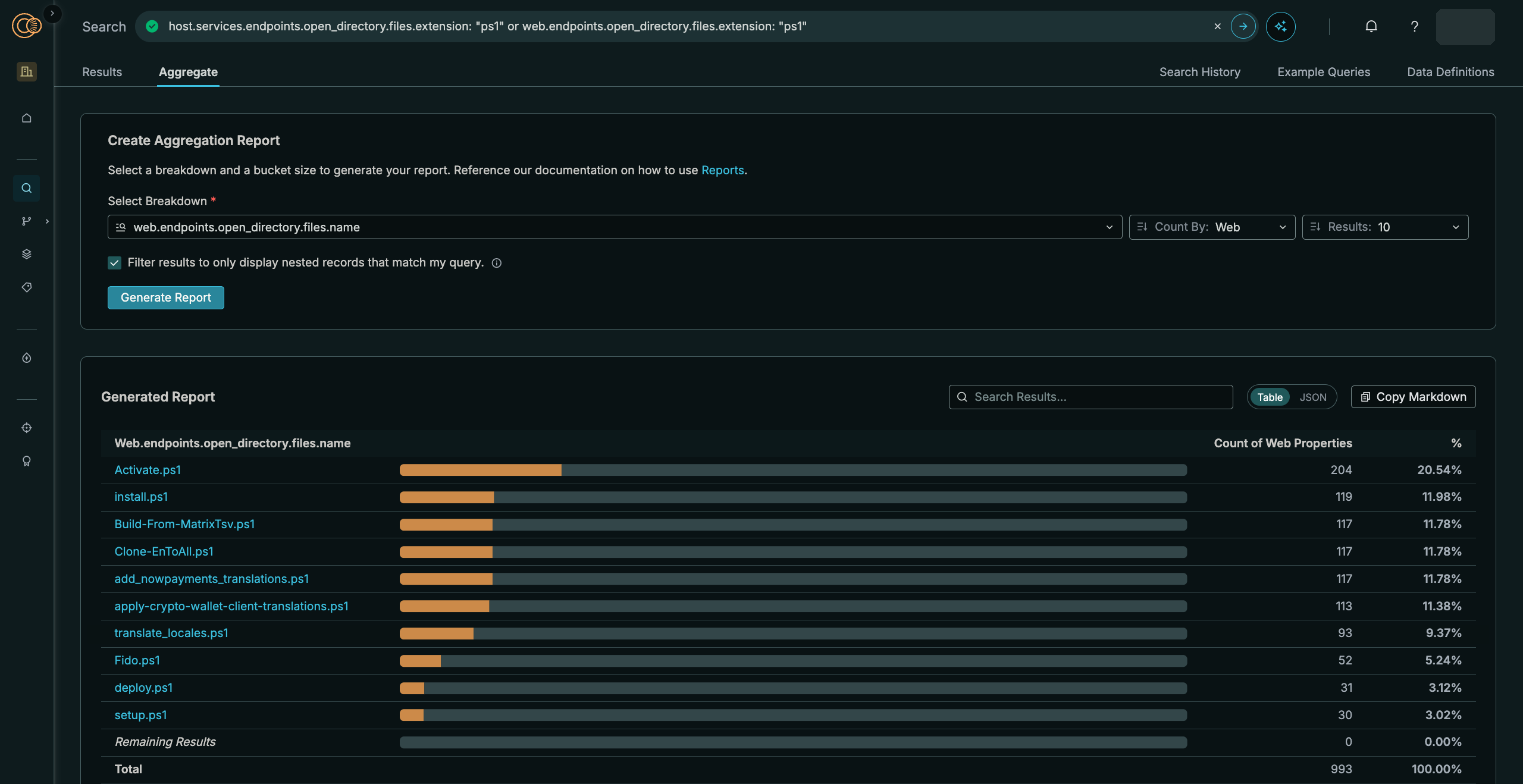
Webプロパティの.ps1のファイル名ごとの件数。上位10の名前と、それぞれを置いたWebプロパティの数が並ぶ
上位のActivate.ps1は、Pythonの仮想環境(venv)を有効にするためのPowerShellのスクリプトです(Pythonの公式ドキュメント)。拡張子で探した結果には、開発の中で普通に作られるファイルも多く入ります。名前ごとに数えると、こうしたファイルと、見慣れない名前のファイルを選り分けられます。
集計の区分には、threatsのようなエイリアスは使えません。web.endpoints.open_directory.files.nameのように、正式な項目名を選びます。ホストの分は、区分をhost.services.endpoints.open_directory.files.nameにして、もう一度集計します。
そのほかのクエリの例
ファイルの名前や更新日時を条件にした例です。左の列のリンクから、Censysの検索画面で開けます(ログインが必要です)。
| 探すもの | クエリ |
|---|---|
| ファイル名にleakedを含む | host.services.endpoints.open_directory.files.name: "leaked" OR web.endpoints.open_directory.files.name: "leaked" |
| 隠しファイル(名前がピリオドで始まる) | web.endpoints.open_directory.files.name=~ `^\..*$` |
| 判定が付き、6時間以内に更新されたファイルがある | host.services:(endpoints.open_directory.files.last_modified > "now-6h" and threats.name: "suspicious directory") |
| frpc.exeを置いた | host.services.endpoints.open_directory.files.name: "frpc.exe" OR web.endpoints.open_directory.files.name: "frpc.exe" |
6時間以内に更新されたファイルの例は、最近手が入ったディレクトリに絞るときに使えます。オープンディレクトリの中身はすぐに変わるので、更新日時の条件と組み合わせると、今の動きに目を向けられます。
見つけたインフラを見張る
見つけたサーバーは、すぐに消えたり、中身が変わったりします。クエリをコレクションにすると、条件に合う資産が増えたときと減ったときを追えます。
たとえば、frpc.exeを置いたオープンディレクトリのクエリをコレクションにすると、同じ名前のファイルを置いたサーバーが新しく見つかったときに分かります。Suspicious Directory の判定そのものを見張るなら、Tracked Threats の判定の詳細ページで「+ Add to My Collections」を押すと、その判定のコレクションを作れます。「View All Threat Assets」を押すと、判定の付いた資産をすべて検索できます。
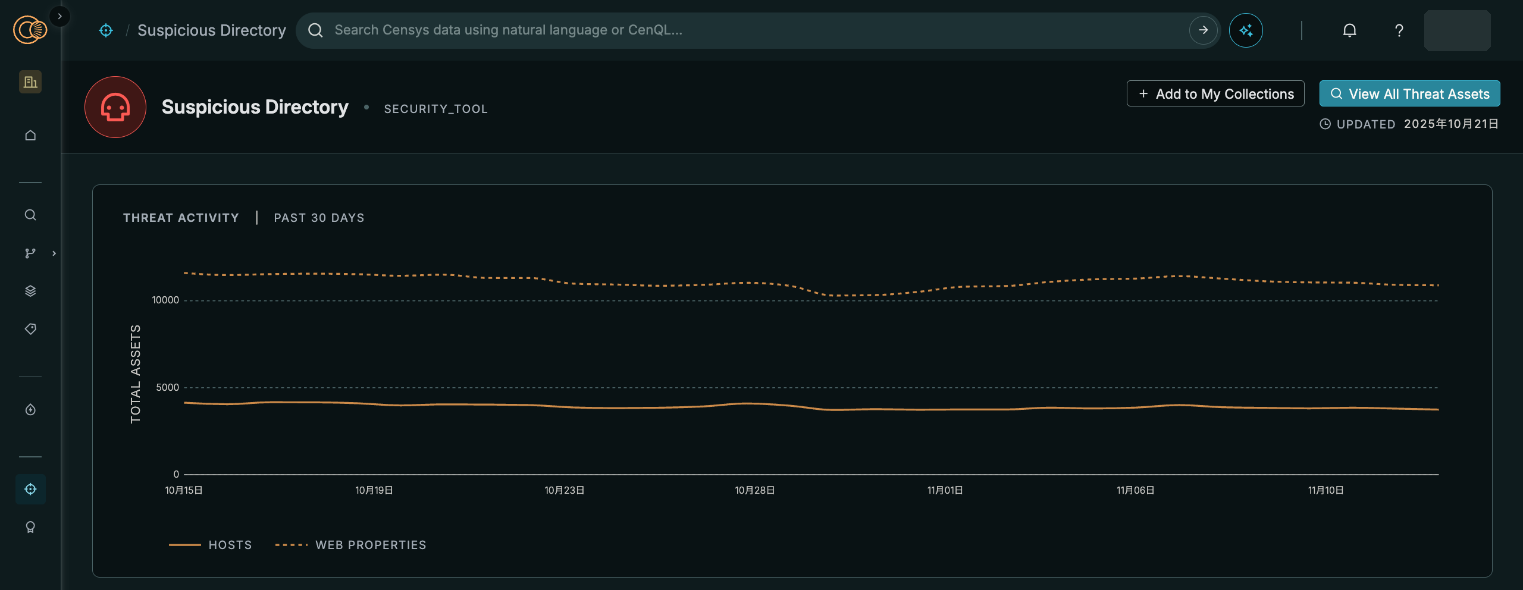
Suspicious Directory の詳細ページの上部。過去30日のホストとWebプロパティの数の推移と、コレクションを作るボタンが出る
コレクションの増減は、Webhookで知らせを受けられます。Slackと Microsoft Teams には決まった形が用意されていて、ほかの仕組みにはカスタムの形で送れます。Webhookを作れるのは、Global Search Manager の役割を持つ人です。コレクションの作成では、クレジットを消費しません。コレクションの使い方は、製品ページのCollections(継続監視とアラート)でも紹介しています。
Censys社の調査での使われ方
Censys社の調査チーム(Censys ARC)も、オープンディレクトリから攻撃のインフラを見つけています。3つの例を紹介します。
同じ名前のスクリプトを置いた16か所(2025年6月)
sostener.vbsという名前のVBSのファイルを置いたオープンディレクトリが、16か所見つかりました。スクリプトは3つの段階でPowerShellのスクリプトを組み立て、最後に遠隔操作のマルウェア(主にRemcos。ほかにDCRat、AsyncRAT、LimeRAT)をメモリに読み込みます(Unmasking the Infrastructure of a Spearphishing Campaign)。
AsyncRATのクライアントを置いたディレクトリ(2026年1月)
AsyncRATのクライアントの既定の名前(AsyncClient.exe)で探し、オープンディレクトリの詳細表示から検体を見つけました。検体を解析して、AsyncRATであることを確かめています(AsyncRAT C2 Activity at Internet Scale)。
未公表の遠隔操作の道具「CTRL」(2026年3月)
LNKのファイルを探すオープンディレクトリの走査から、ロシア語を話す作者の.NETの遠隔操作の道具一式(3つの実行ファイル)を見つけました。道具は、FRPのトンネルを通して、攻撃者が侵入した端末を操作する作りでした。公開の時点で、公開の脅威情報には載っていなかったものです(Under CTRL)。
どの例も、ファイルの名前や種類を手がかりに探し、オープンディレクトリの中身から、攻撃の道具そのものにたどり着いています。
まとめ
Censysでは、Suspicious Directory の判定で不審なディレクトリを絞り、ツリー表示で中身を見て、三点メニューから同じファイルを置いた別のサーバーへ広げられます。判定の付かないディレクトリも、ファイルの名前や拡張子で探せます。見つけたものはコレクションにして、増減を見張ります。
Censysの使い方や、調査への組み込み方のご相談は、お気軽にお問合せください。