
この記事の要点
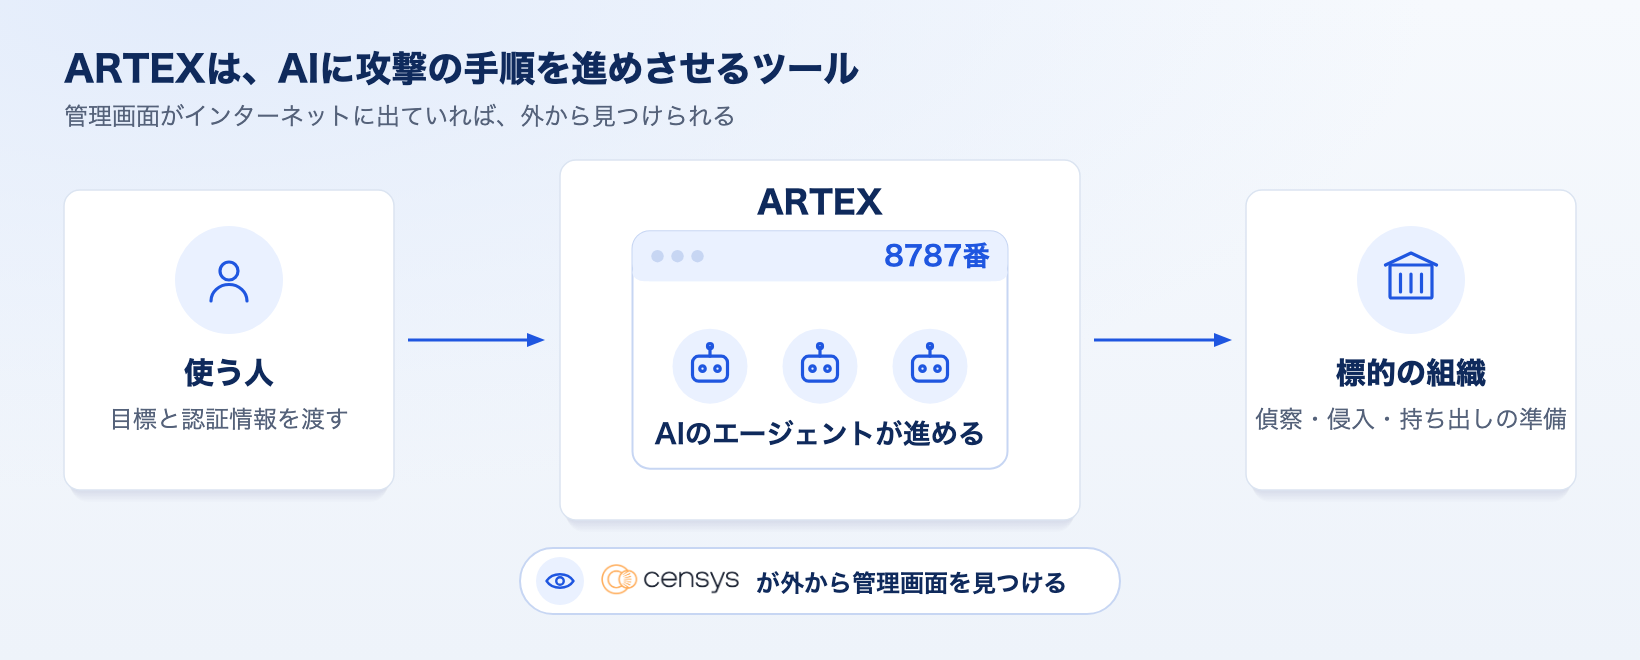
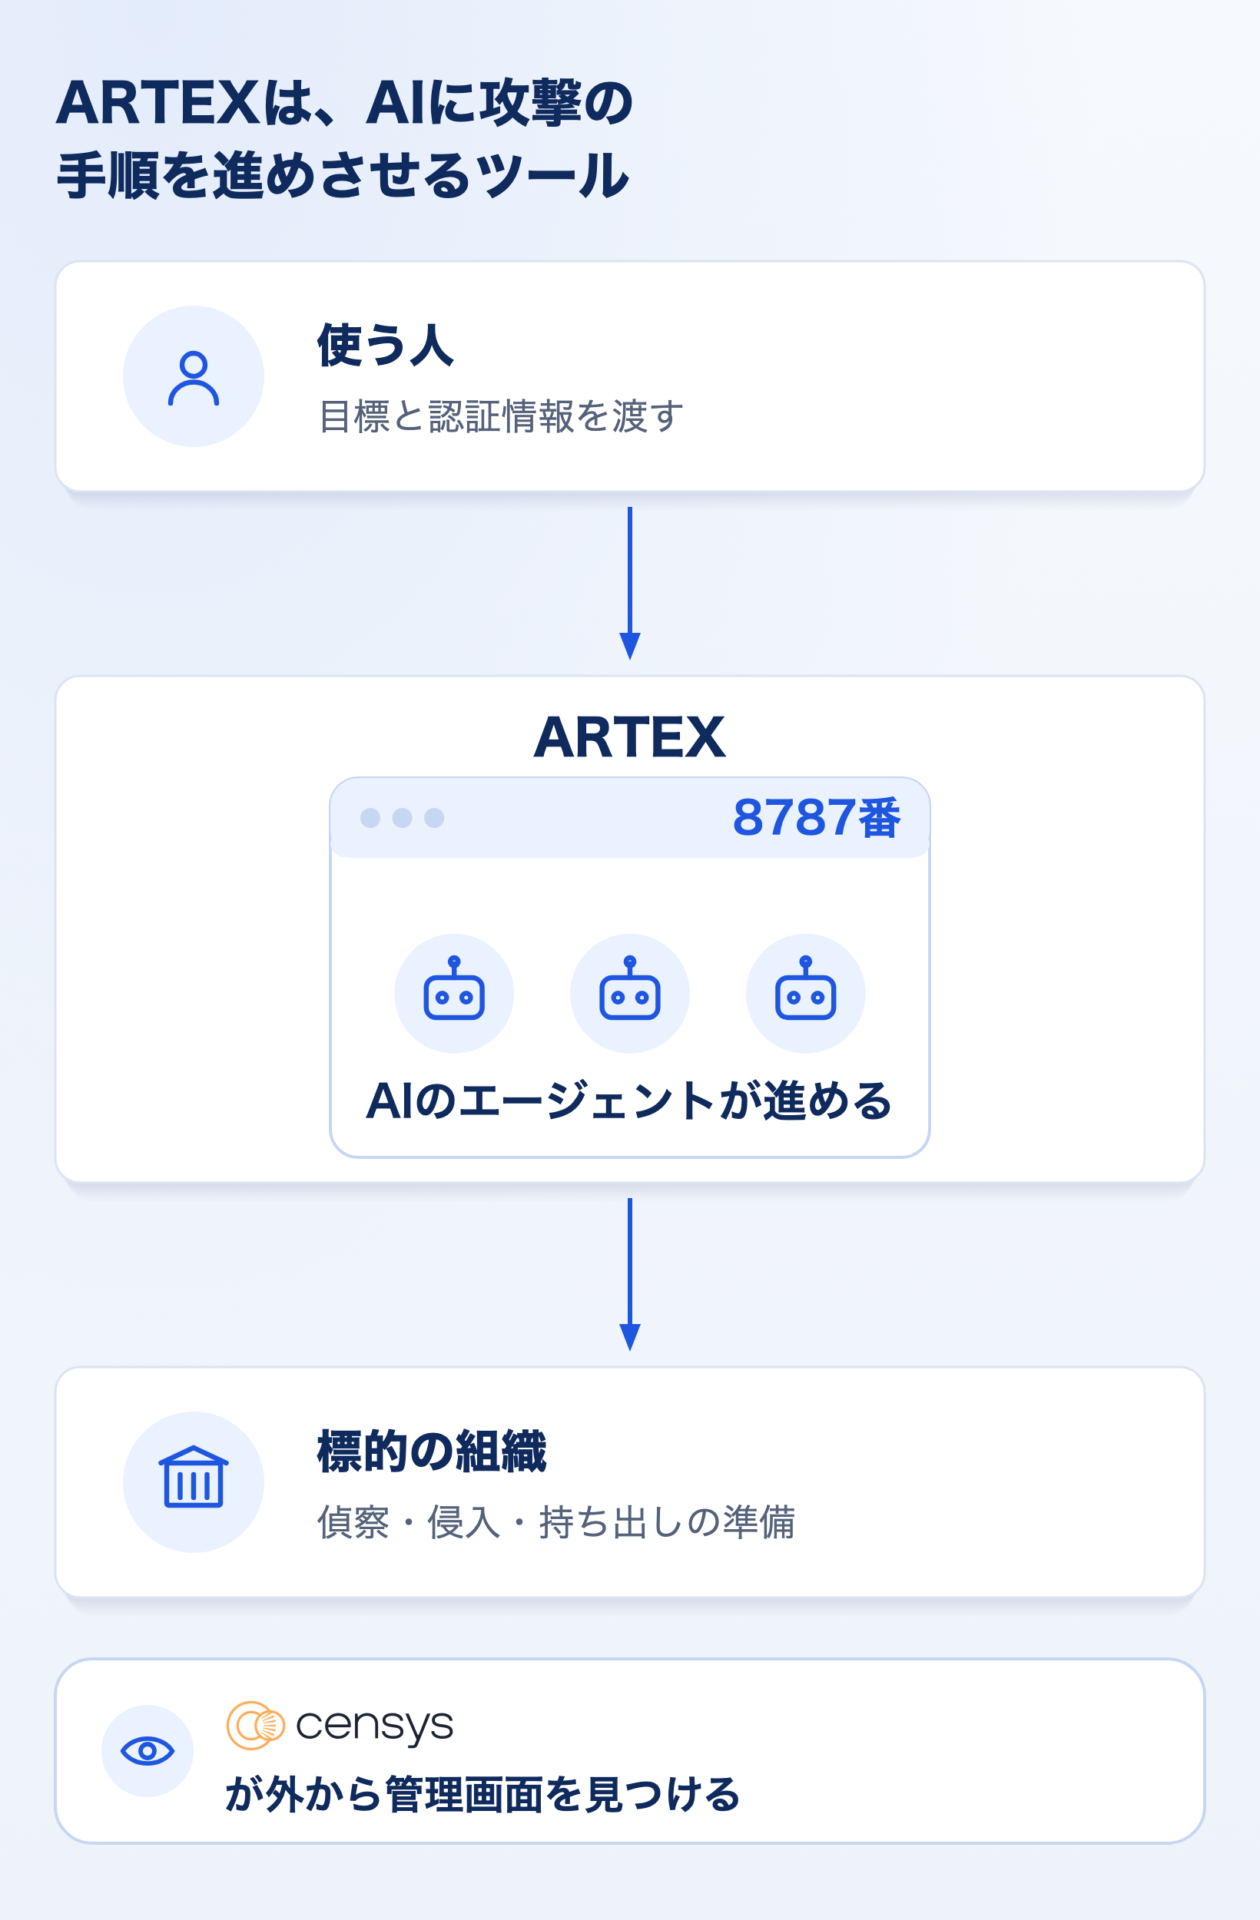
- ARTEXは、AIのエージェントが攻撃の手順を進めるツールです。Google社などが、複数の攻撃者による悪用を報告しています。
- 管理画面は外から見えるため、Censys Platformで台数・国・同じサーバーの脅威まで数えられます。
- 1台から広げると、判定の付いていない、名前を変えた版の候補まで見つかります。
読む人別の次の一歩
Censys社とGoogle社の公開情報と、弊社がCensys Platformで確かめた結果(2026年11月7日)をもとに書いています。
ARTEXの管理画面が1,465台公開されていた
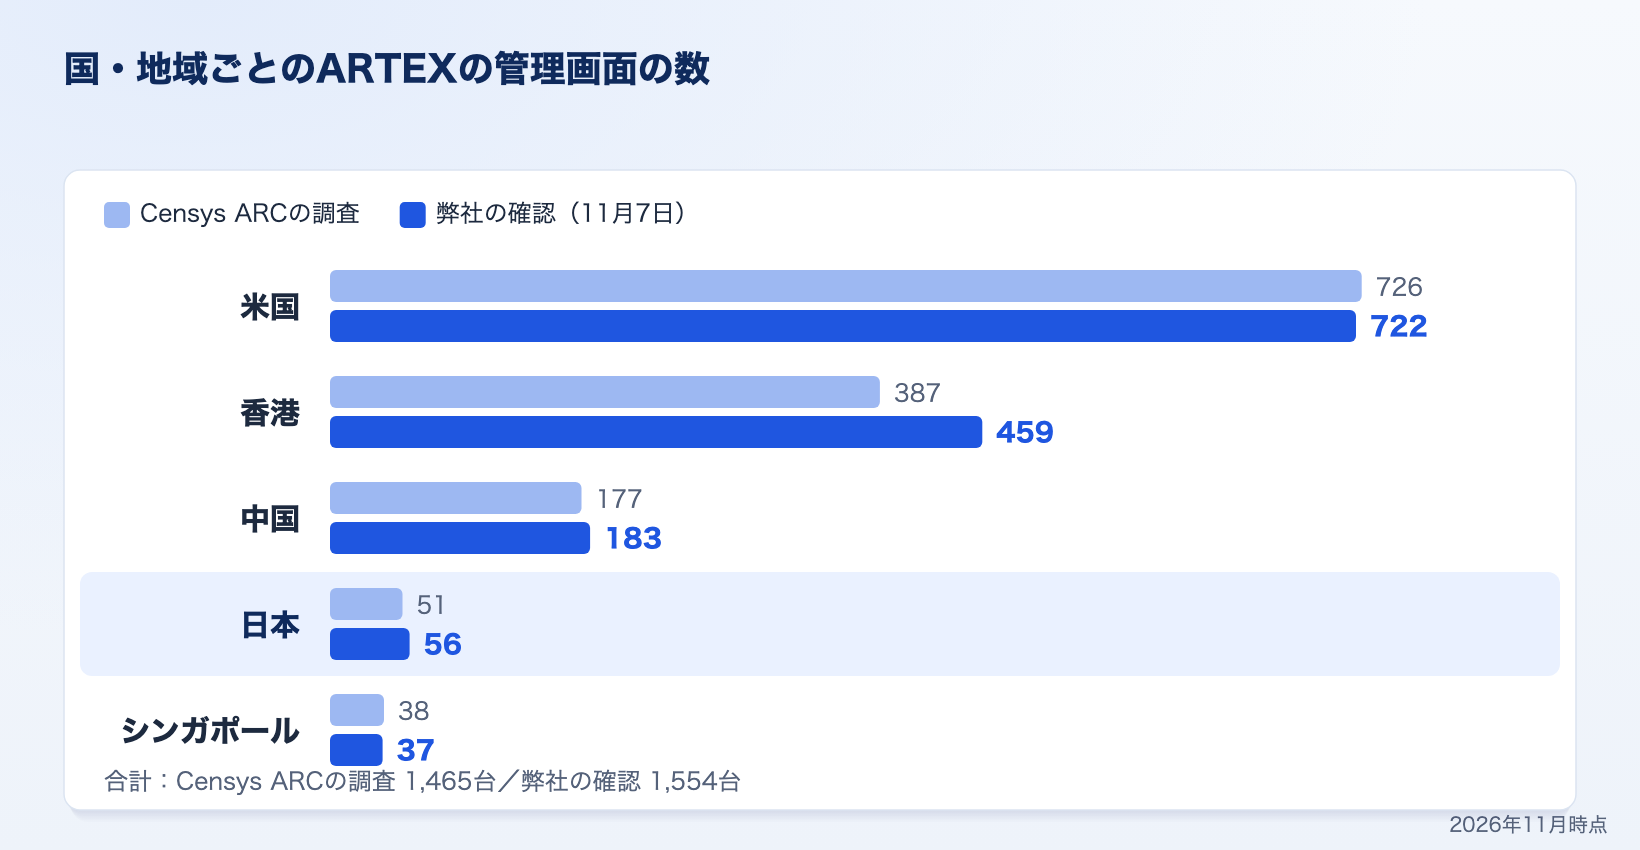
2026年11月、Censys社の研究チームCensys ARCは、AIで動くペネトレーションテストのツール「ARTEX」の管理画面が、インターネットから見える状態で1,465台あることを公開しました。日本にも51台ありました。
1,465台のうち約650台は、同じ構成のサーバーが並ぶ2つのホスティングのネットワークにあり、別々の導入として数えられるのは約815です。ARTEXの管理画面はインターネットに公開しなくても使えるため、実際に使われている数はこれより多くなります。
この記事は、Censys ARCの調査、Google社の報告と、弊社が2026年11月7日にCensys Platformの画面とAPIで確かめた結果をもとに書いています。同じ日に数え直すと、管理画面は1,554台、日本は56台に増えていました。
ニュースで台数を知るだけでなく、同じものを自分で見つけ、1台から周りへたどり、自組織のネットワークで確かめるまでを、画面の手順で紹介します。
ARTEXとは
ARTEXは、LLM(大規模言語モデル)のエージェントに侵入テストを進めさせる、オープンソースのツールです。2026年7月にGitHubで公開されました。
目標を与えると、計画を立てるエージェントが攻撃の手順に分け、実行するエージェントがnmapなどのツールを動かして結果を書き戻します。これを目標に届くまで繰り返します。モデルはAnthropic、OpenAI、OpenAI互換のものを使え、操作画面はNext.jsで作られています。
作者は2026年10月に攻撃への関与を否定し、ソースコードの公開をやめました。それでも、複製や翻訳、ScopeWeaverのように名前を変えた版が出回り続けています。
ARTEX自体は侵入テストのツールです。公開されている管理画面には、許可を得て試験をしている人のものも含まれます。見つかった管理画面が、すべて攻撃者のものとは限りません。
Google社が報告した使われ方
Google社の脅威インテリジェンスの部門GTIGとMandiantは、2026年10月、ARTEXなどのAIの攻撃フレームワークが実際の侵害に使われていることを報告しました。2026年8月下旬から、インシデント対応の現場で、複数の攻撃者がARTEX、PentAGI、CAIRNなどを使うのを確かめています。かつてCobalt StrikeやMetasploitを悪用していた攻撃者が、LLMで動く攻撃の道具へ移っている、というのがGTIGの見立てです。
報告から、ARTEXの使われ方の要点をまとめます。
- 6つの専門のエージェントに攻撃の流れを分け、Active Directoryの偵察、権限の昇格、クラウドの調べ上げ(Azureのストレージキーの収集など)、Webシェルの作成と設置まで進める
- 攻撃者は盗んだ認証情報をARTEXに渡し、その先を任せていた。動きは2〜25秒の短い集中で、23秒に27件の操作をした例もある
- 使う側は、金銭目的の恐喝グループから、サイバー諜報が疑われるグループまで幅広い。GTIGがUNC7228として追う活動は、Microsoft社が報告したStorm-0940と重なり、最初のアカウントから深い権限まで通常4時間ほど、最短15分で進んだ
- 作者がリポジトリを消したあとも、ScopeWeaverなどの改変版と、商用版のARTEX PROが広がっている
一方で、ARTEXの動きは熟練した人の手作業より痕跡が多く残ります。試行錯誤で240件のログを残した例や、artex-probeで始まるファイル名、ArtexProbeを含むアカウント名、webhook.siteへの送信などです。GTIGは、こうした道具は速さと引き換えに隠密性を捨てていると評価しています。
Google社の記事には、ほかに次の内容が載っています。
- 攻撃の段階(偵察、足場づくり、権限の昇格、内部の偵察、横展開、居座り、目的の達成)ごとに、観測したARTEXの動きをまとめた表
- PentAGIなど、ほかのAI攻撃フレームワークの観測と、攻撃者によるAIの使い方の移り変わり
- Mandiantが勧める、5つの層の対策(次の表)
- Google SecOpsで、記事の動きを検知するルールの名前(Mandiant Frontline ThreatsとMandiant Hunting Rulesのルールパック。Suspicious Webhook.Site Interactionなど)
| 層 | Mandiantが勧める対策 |
|---|---|
| 管理系を守る | 管理用のAPI、コンソール、CI/CDを、信頼できるネットワークからだけ使えるようにする |
| IDと鍵を絞る | ワークロードの認証情報を短命のものに移し、埋め込まれた秘密情報をなくす |
| 設定を固め、攻撃の経路を減らす | アプリとインフラの脆弱性を継続して調べる |
| アプリを守る | 正規の機能が悪用されないように、アプリを固める |
| 振る舞いと量の変化を見つける | IDの動きの速さ、APIの呼び出しの集中、量の異常を見張る |
日本語の抄訳(2026年11月)も、Google Cloudの公式ブログで公開されています。
Google社サイトARTEX とその同類: エージェント型攻撃フレームワークの登場Google Cloud 公式ブログの日本語版(抄訳)です。ARTEXなどの攻撃フレームワークの観測と、Mandiantが勧める5つの防御の層を日本語で読めます。
Google社サイトARTEX and Friends: Enter Agentic Offensive FrameworksGTIGとMandiantの報告の原文(英語)です。攻撃の段階ごとに観測したARTEXの動きと、Mandiantが勧める5つの層の対策が載っています。
このほか、2026年10月には、CrowdStrike社が韓国の金融機関への侵入を、Microsoft社がConnectWiseのクラウドバックアップを通じたサプライチェーン攻撃を、それぞれARTEXの悪用の例として報告しています。
Censys Platformで管理画面を探す
Censys PlatformでARTEXの管理画面を探す方法は2つあります。Censysが付けた脅威の判定で探す方法と、画面の特徴(ページのタイトルとNext.jsの痕跡)で探す方法です。判定で探す方法は手軽ですが、使えるプランが限られます。特徴で探す方法は使えるプランが広く、ほかのツールにも同じ考え方で使えます。
脅威の判定「ARTEX」で探す
この探し方は脅威のデータを検索するため、Adversary InvestigationsとSecOpsのプランでだけ使えます。Core NEOでは、ホストの画面で判定を見ることはできますが、判定で検索することはできません。
Censysは、既知の攻撃ツールやマルウェアの特徴に当てはまるサービスに、脅威の判定を付けています。ARTEXもその1つです。検索欄に次のクエリを入れます。
host.services.threats.name: “ARTEX”
2026年11月7日の結果は1,554台でした。結果のカードには、判定(Threats)と、どのサービスで一致したか(MATCHED FIELDS。多くは8787番ポートのHTTP)が出ます。左のフィルターのTHREATSには、同じホストで見つかったほかの脅威も並びます。別のAIペンテストツールのCyberStrikeAI、通信を中継するFRP、遠隔操作(C2)のVshellなどです。
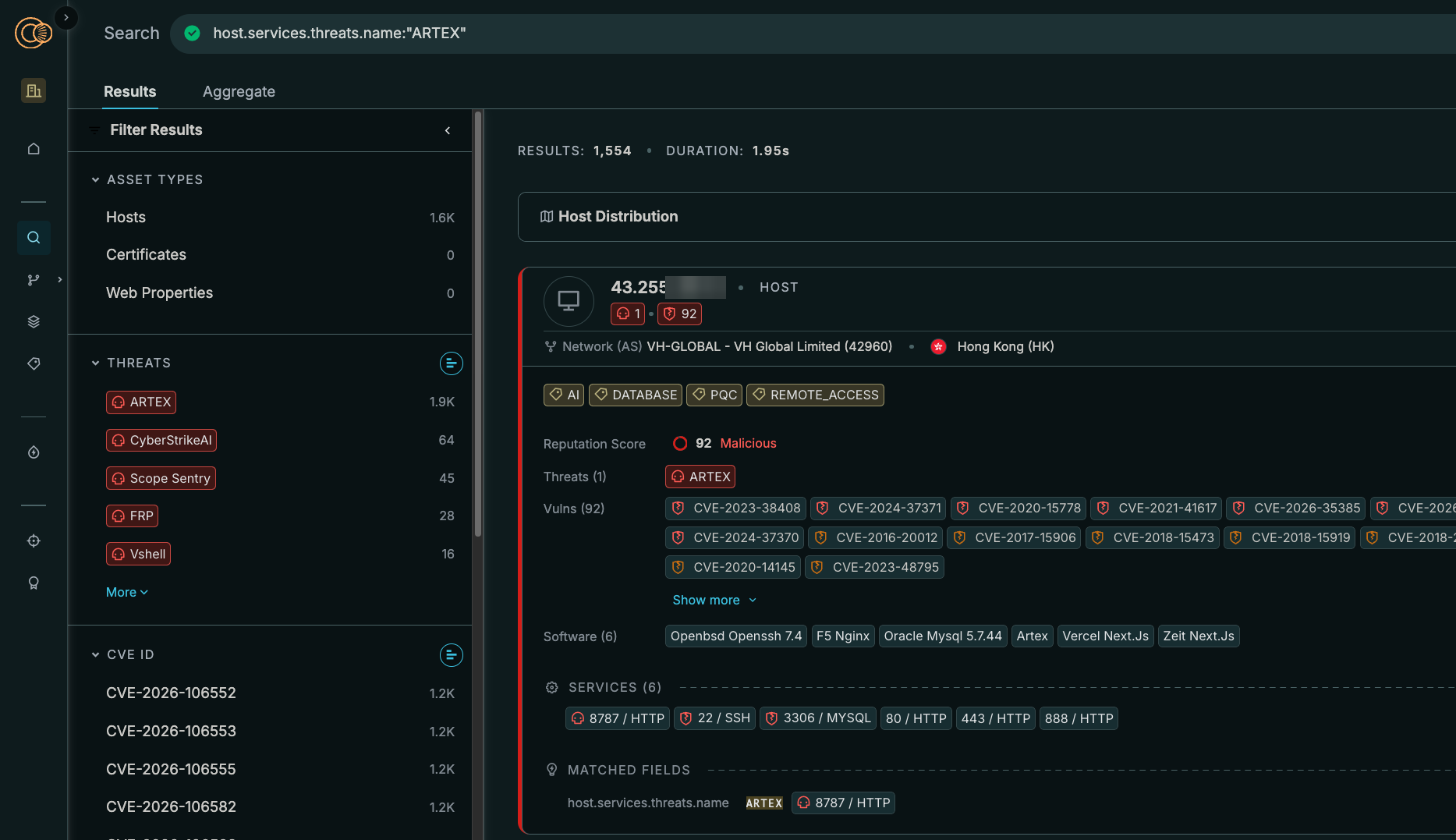
脅威の判定「ARTEX」で検索した結果。左のフィルターに、同じホストで見つかったほかの脅威が並ぶ
ページのタイトルとNext.jsの痕跡で探す
Censys ARCは、ARTEXの管理画面を見分ける条件を、クエリの形で公開しています。
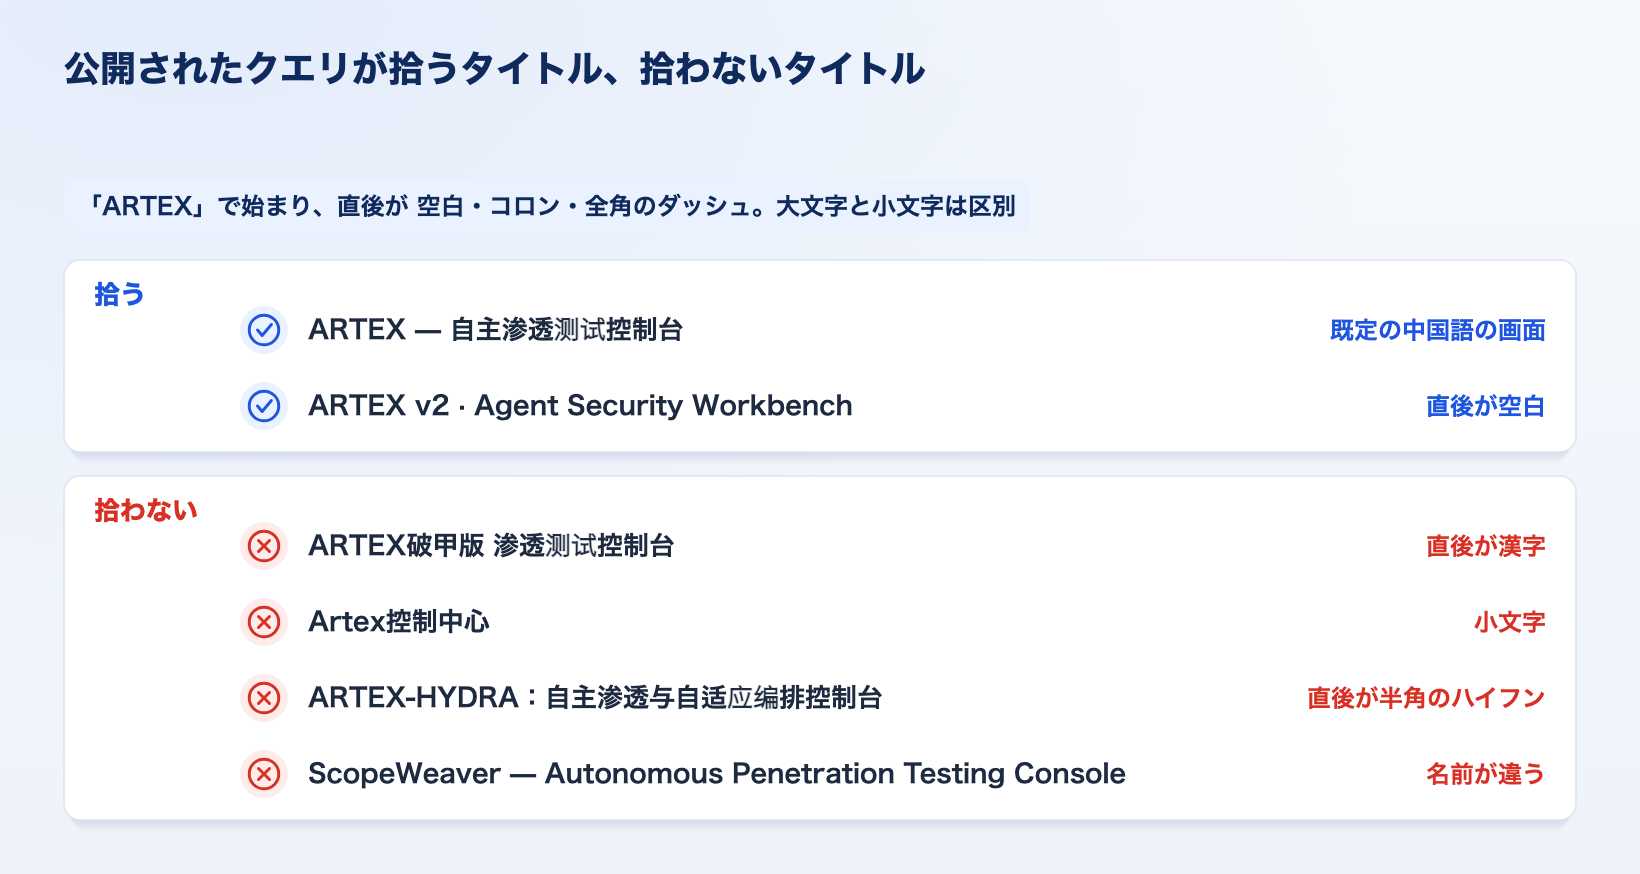
(web.endpoints.http.html_title=~”^ARTEX[ :—]” and web.endpoints.http.body: “_next/static” ) or (host.services.endpoints.http.html_title =~ “^ARTEX[ :—]” and host.services.endpoints.http.body: “_next/static”)
読み方は次のとおりです。
html_title =~ "^ARTEX[ :—]":ページのタイトルが「ARTEX」で始まり、直後が空白・コロン・全角のダッシュ(—)のもの。=~は正規表現での一致ですbody: "_next/static":ページの本文に、Next.jsが使う静的ファイルのパスがあるもの。ARTEXの操作画面がNext.jsで作られていることを手がかりにしていますweb.endpoints…とhost.services.endpoints…:前者はドメイン名で公開されたWebサイト(Webプロパティ)、後者はIPアドレスで見つかるサービス(ホスト)を調べます。両方をorでつなぎ、どちらで公開された画面も拾います
このクエリには注意点が2つあります。
1つ目は、使えるプランです。正規表現は、Censys Starterと、Search NEO・Core NEO・Adversary Investigations・SecOpsの各プランで使えます。Censys Freeでは使えません。
2つ目は、拾える名前の範囲です。このクエリは大文字と小文字を区別し、ARTEXの直後の1文字も限っています。弊社が画面とAPIで確かめたところ、次の図の下の4つのタイトルは、このクエリに一致しませんでした。名前を変えた版を拾う方法は、後の「CensEyeで名前を変えた版を見つける」で紹介します。
国・ポートで集計する
検索結果は、Aggregateのタブで項目ごとに数えられます。Select Breakdownでhost.location.countryを選び、Generate Reportを押すと、国ごとの台数と割合が出ます。
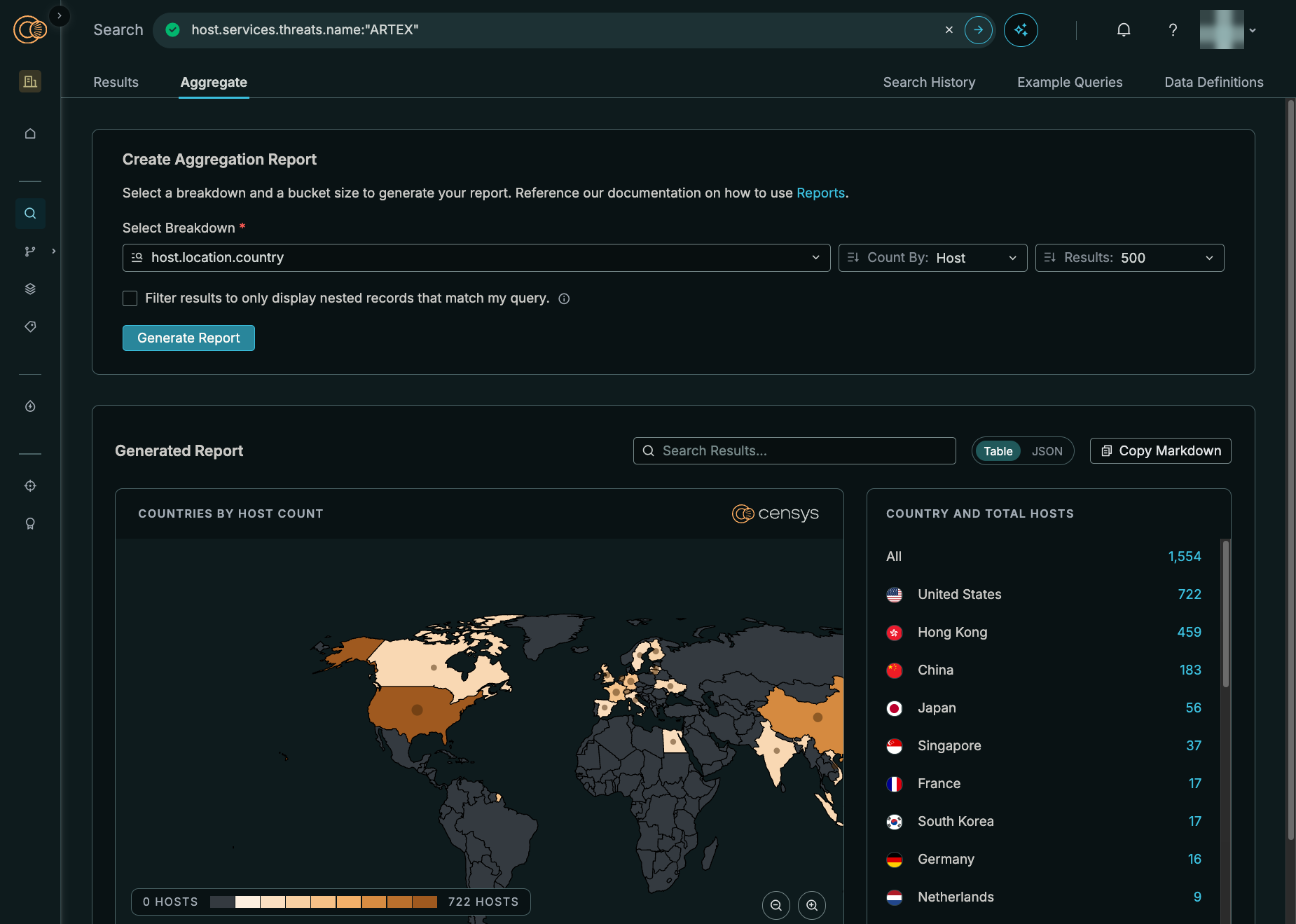
国ごとに集計した結果。日本は56台(3.62%)で4番目
2026年11月7日の結果は、次のとおりです。Censys ARCが数えた時点より、香港と日本が増えています。
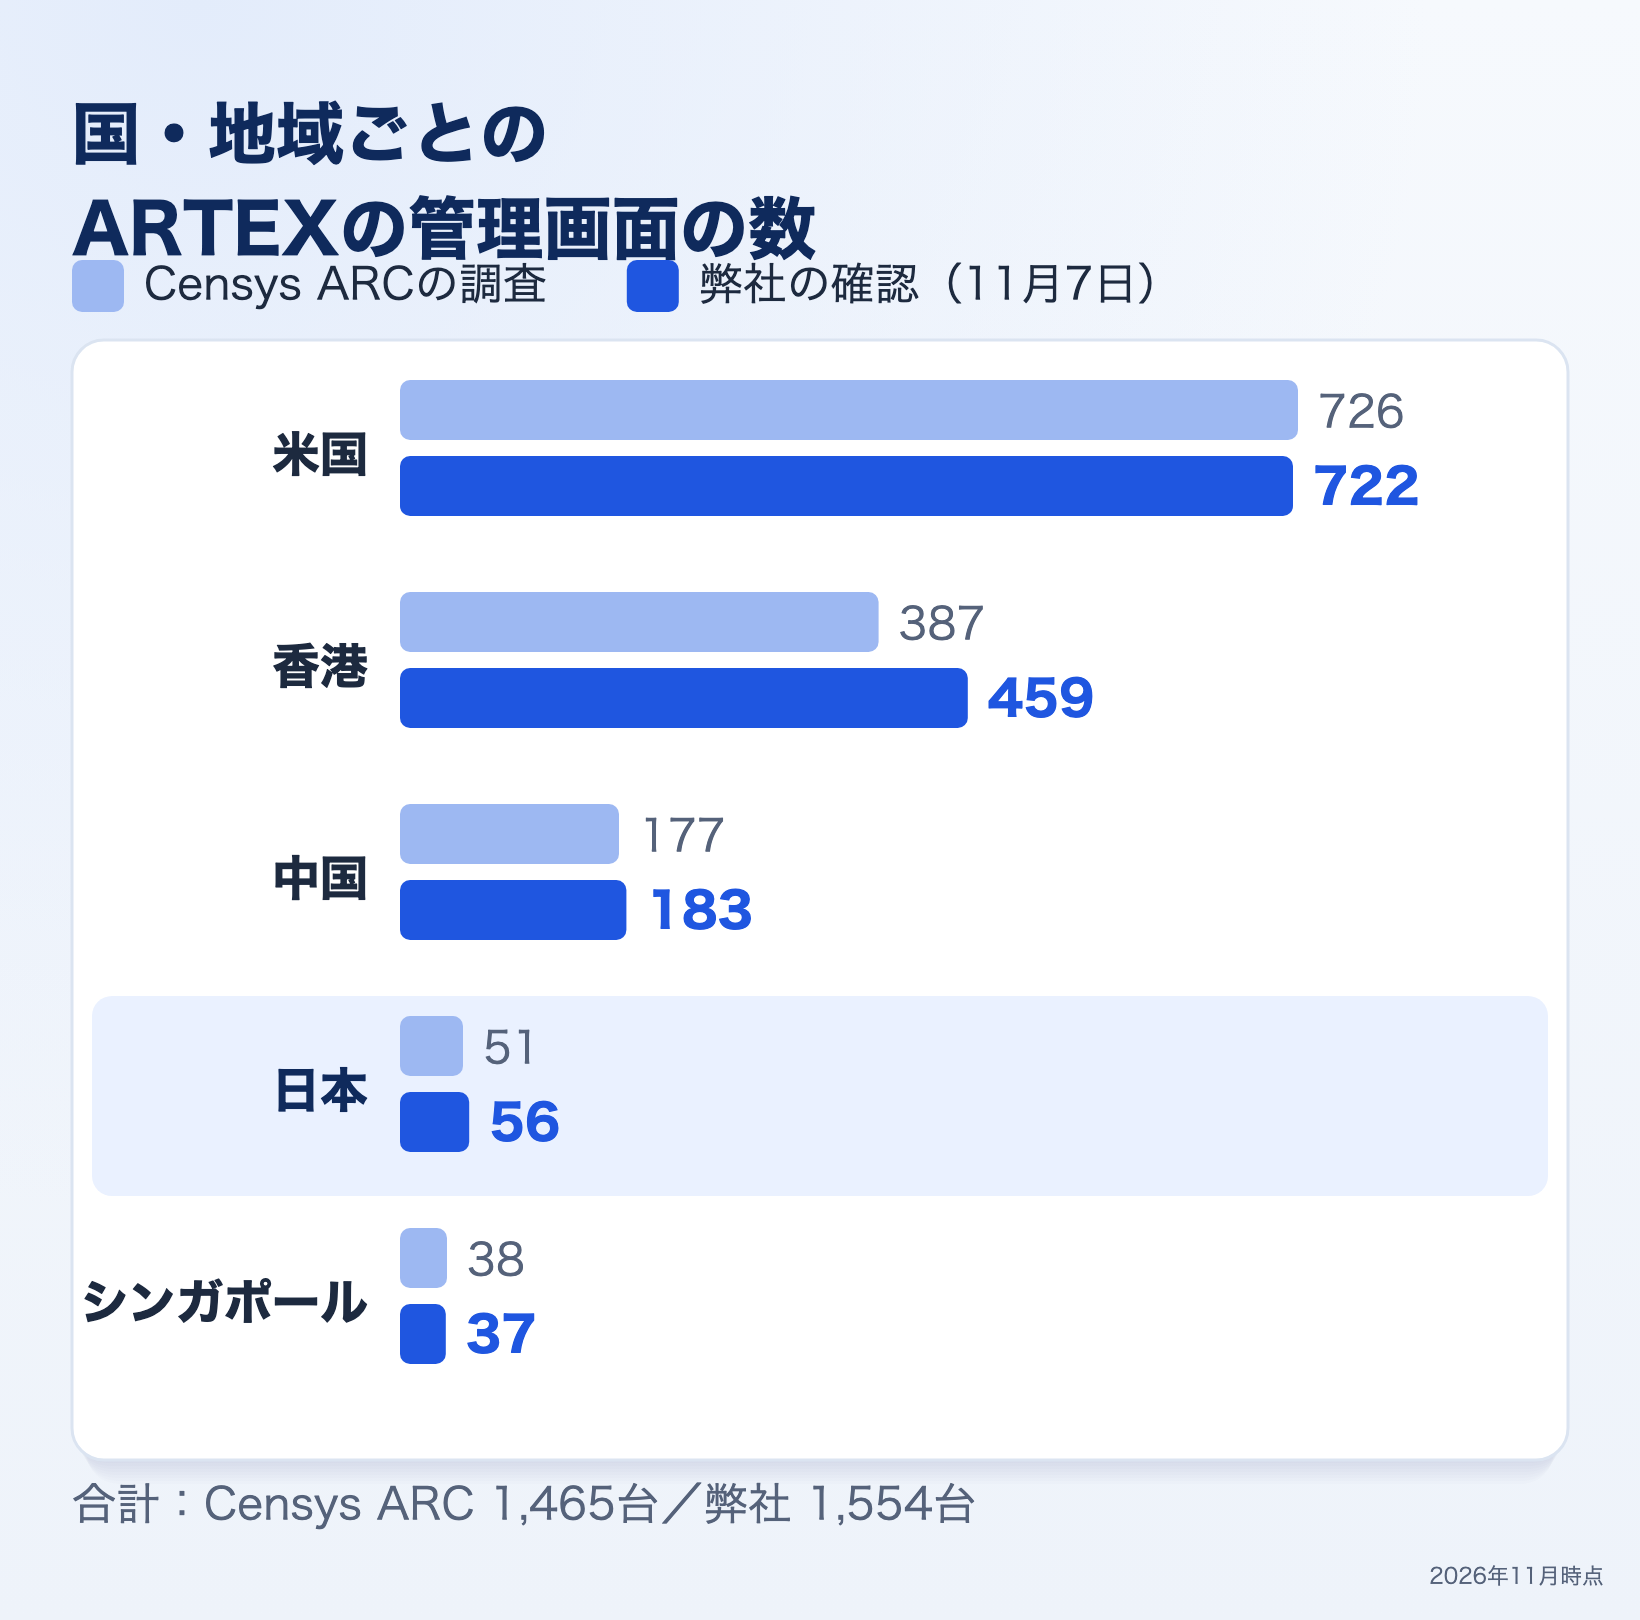
同じようにhost.services.portで集計すると、ポートごとの数が分かります。世界と日本の内訳は、次の章で比べます。
集計の項目には、threatsのような略した名前は使えません。host.services.threats.nameのように正式な名前を選びます。
世界と日本の、管理画面の置かれ方
日本に56台あると聞くと、日本の企業がARTEXを使っている、あるいは日本の組織が狙われていると受け取りがちです。世界の1,554台と並べると、日本の56台の見え方がはっきりします。
弊社が世界と日本の管理画面を、ネットワーク(AS)、ポート、ほかの脅威の判定で集計した結果は、次のとおりです。
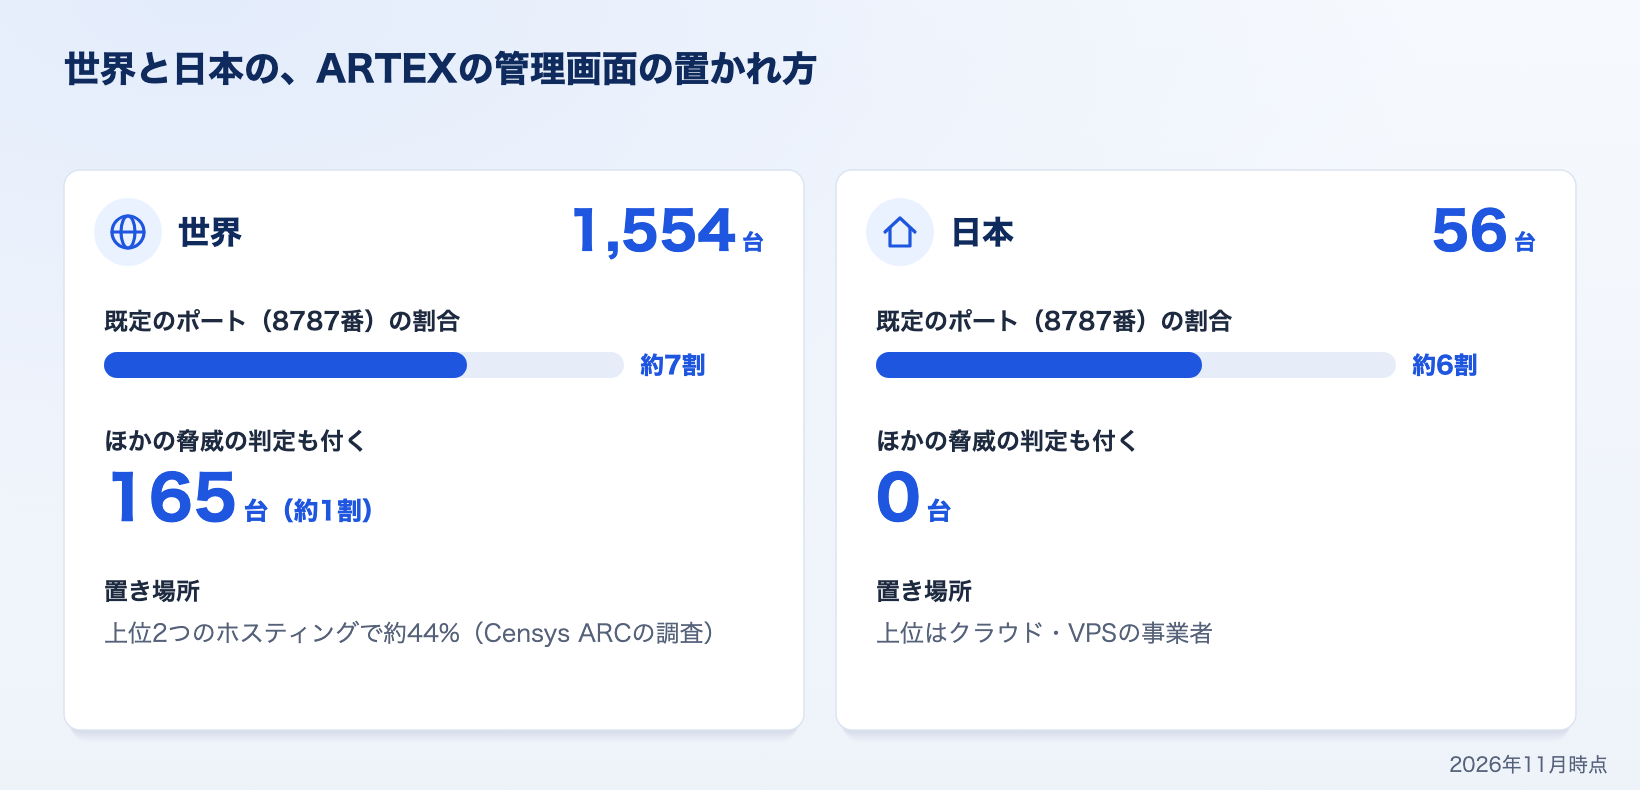
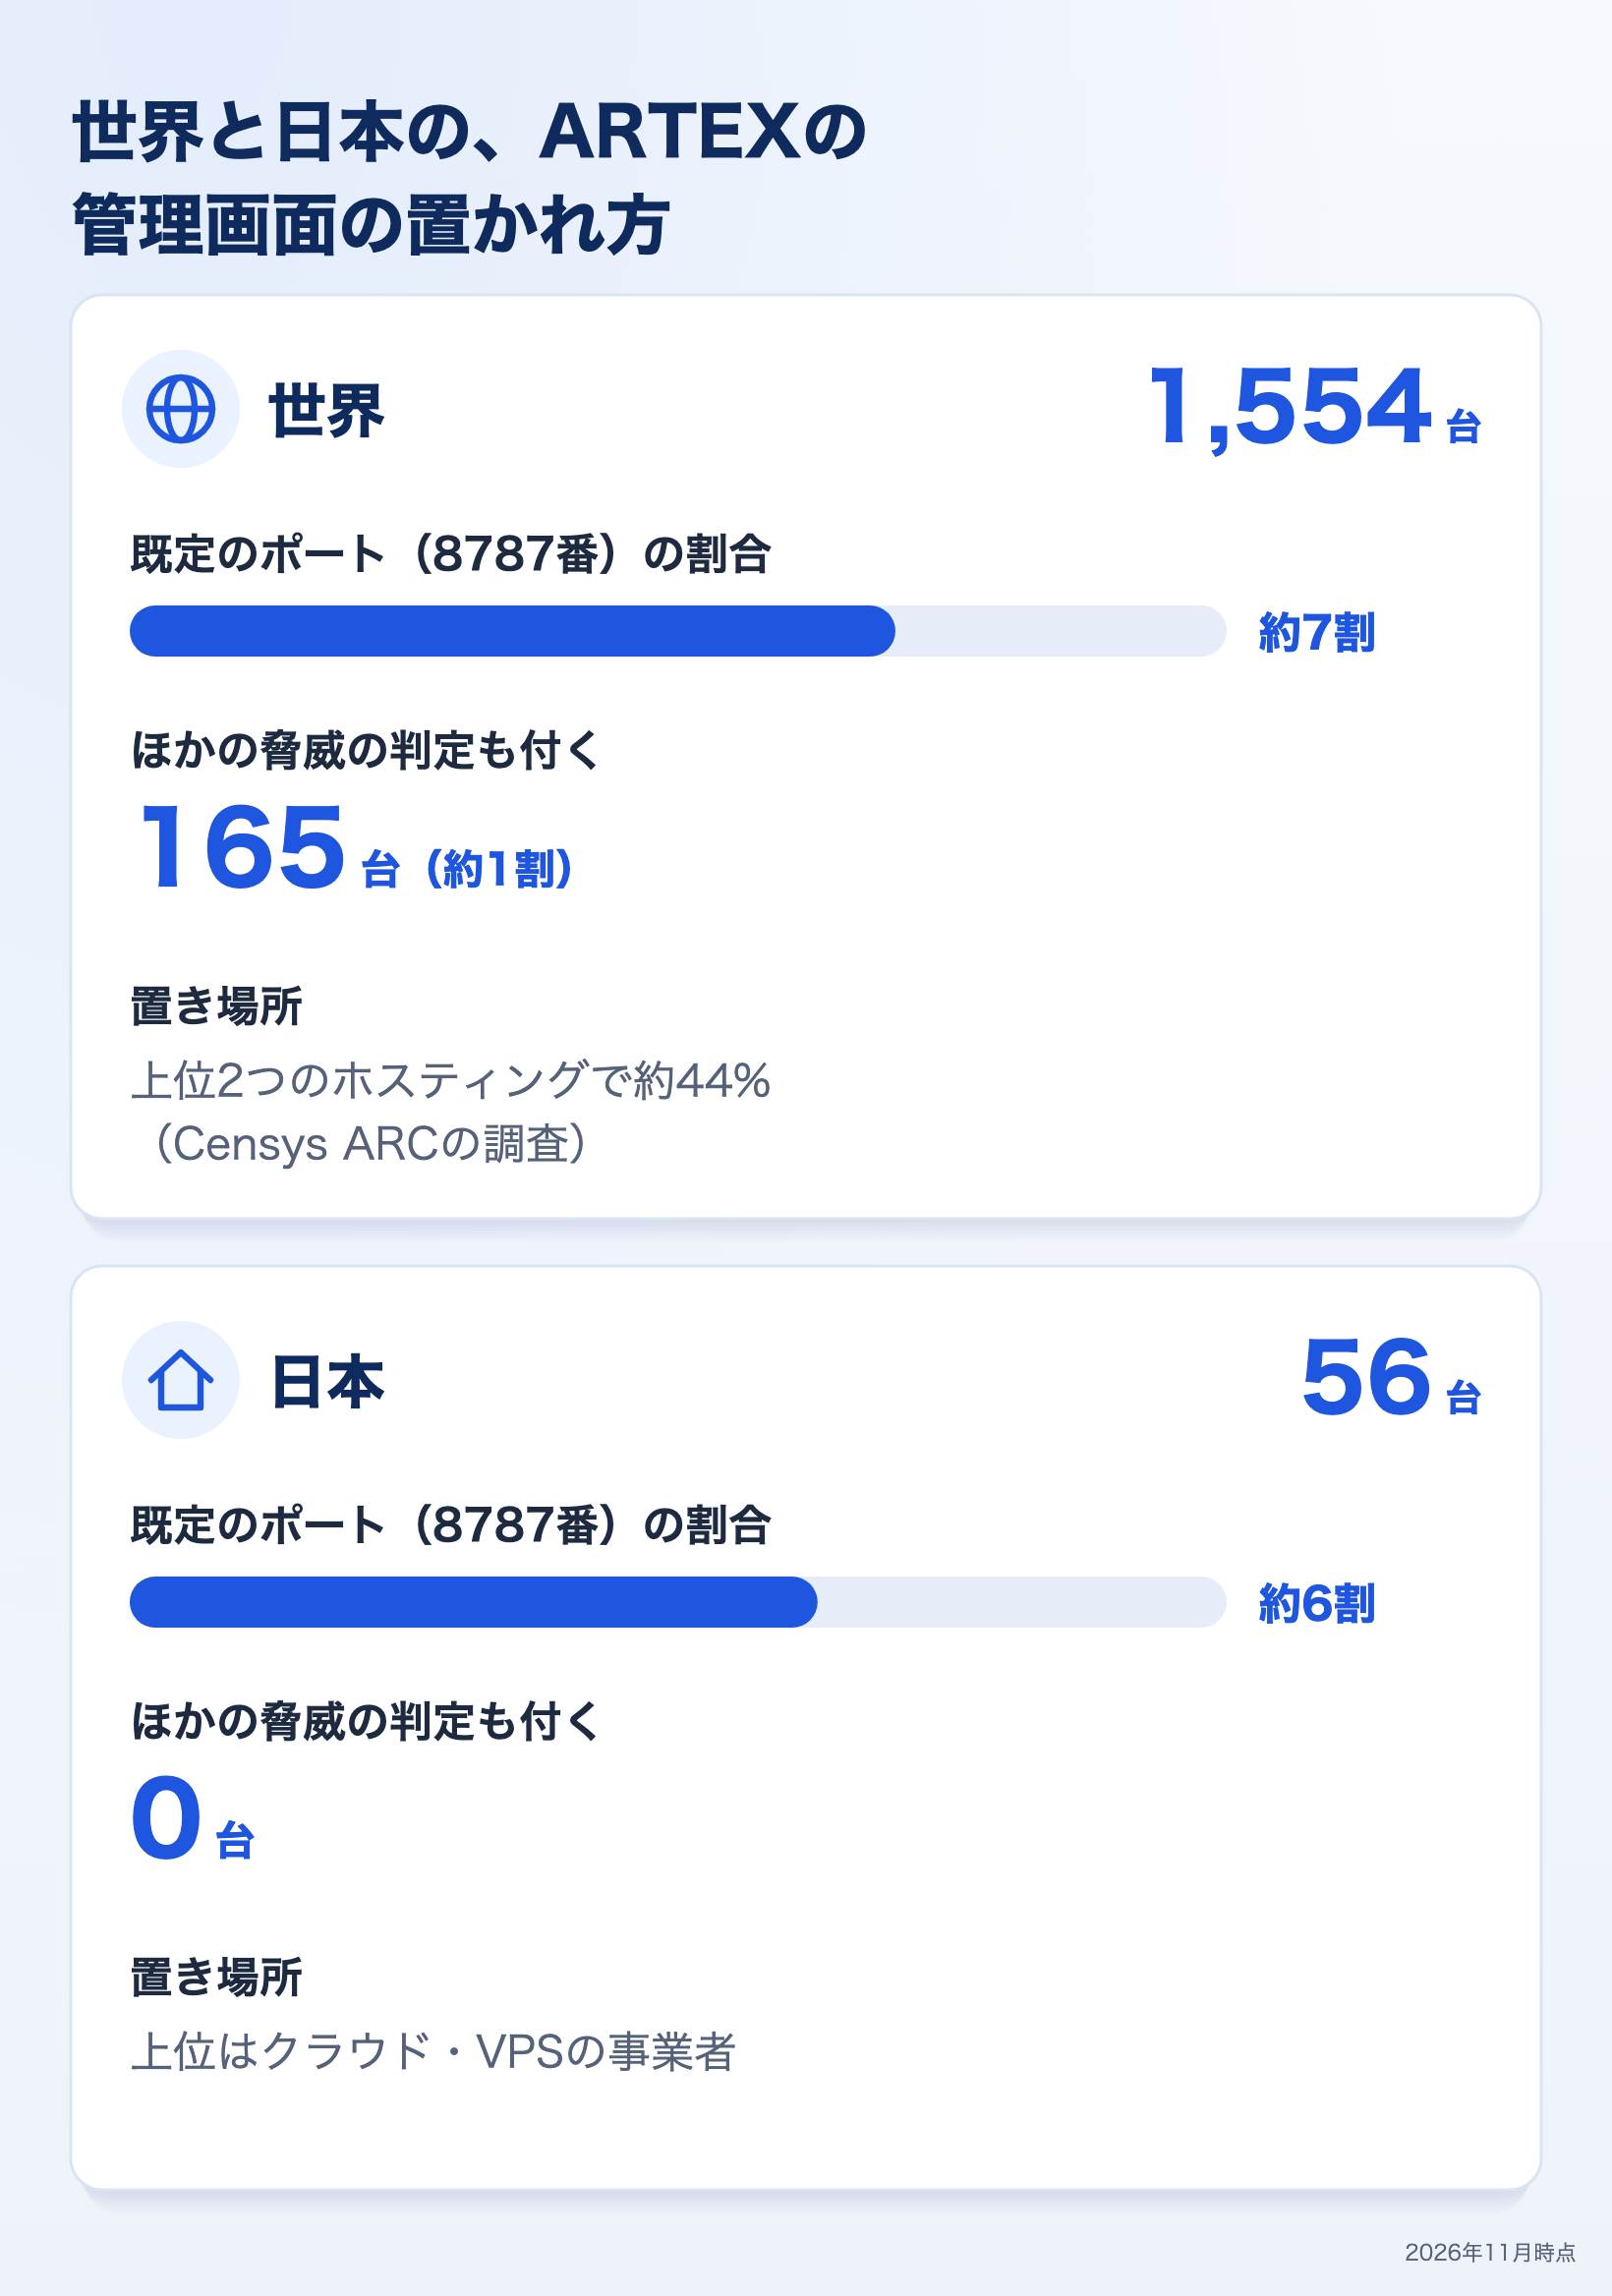
- ポート:世界でも日本でも、ARTEXの既定の8787番が最も多い(世界は約7割、日本は約6割)。世界では、8790番、443番が続く
- ほかの脅威の判定:世界では約1割のホストに、ARTEX以外の判定も付く(後の「同じホストのほかの脅威を見る」)。日本の56台には付いていない
- 置き場所:世界では、同じ構成のサーバーが並ぶ2つのホスティングが約44%を占める(Censys ARCの調査)。日本の56台は、クラウドやVPS(仮想専用サーバー)を貸し出す事業者のネットワークが上位
つまり日本の56台は、日本のIPアドレスを持つ借りたサーバーにARTEXが置かれている、という見え方です。誰が何のために使っているかは、台数からは分かりません。自組織に関係があるかは、後の「自組織と取引先のネットワークで確かめる」の方法で、自組織のネットワークに絞って確かめます。
1台から周りへ広げる
ここからは、日本の56台のうち1台を開いて、どこからARTEXだと分かるのか、どこへ広げられるのかを見ます。
ホストの画面の上には、判定の札(ARTEX)、Reputation Score、サービスの一覧が出ます。この1台は東京のVPSで、Reputation Scoreは86(Malicious)、4つのサービスが動いていました。
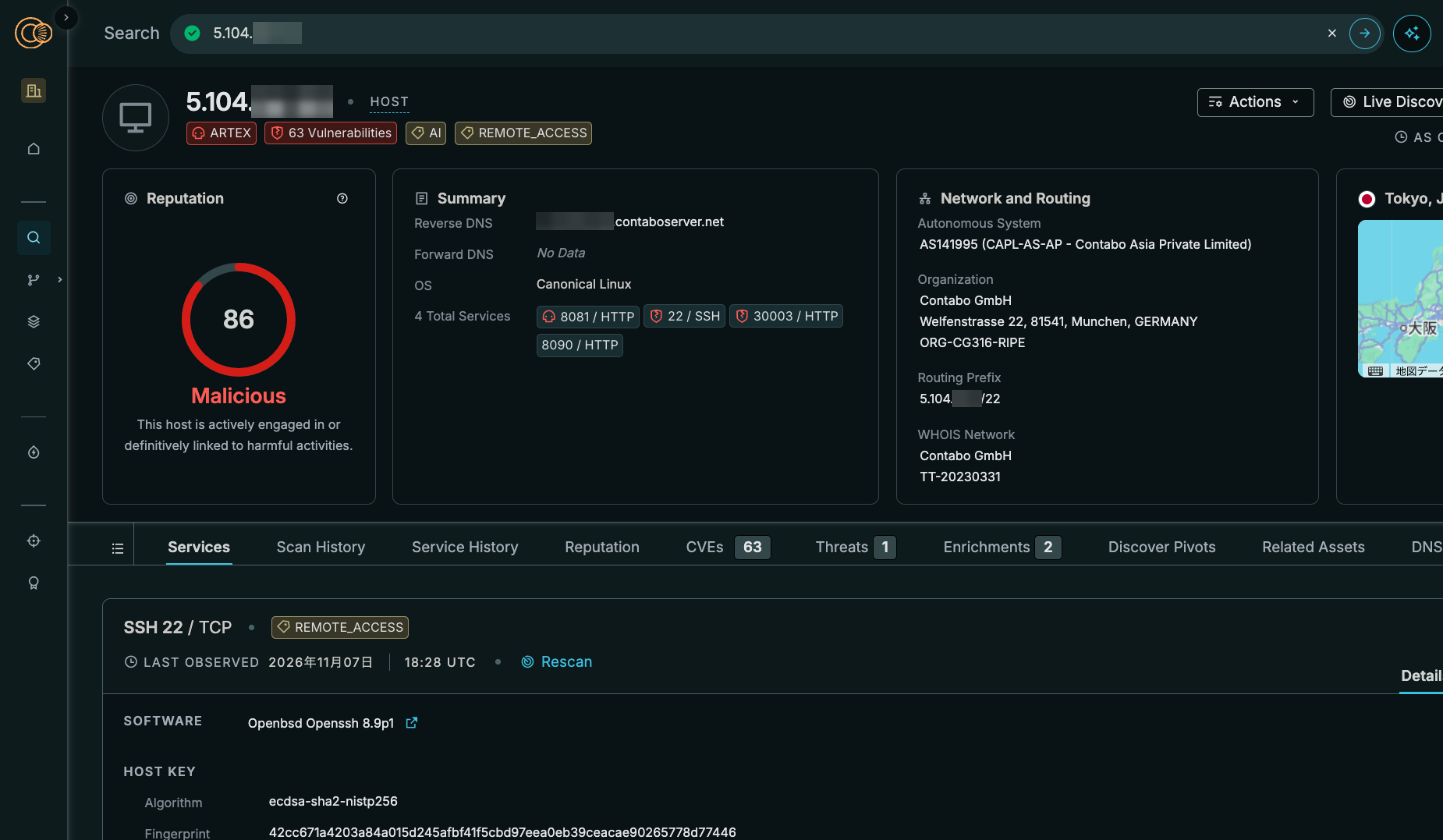
日本のホストの1台。上に判定の札とReputation Score、サービスの一覧が出る
8081番のHTTPのサービスを開くと、判定の根拠が見えます。ページのタイトルは「ARTEX — 自主渗透测试控制台」(中国語で「自律型ペネトレーションテストのコンソール」)で、本文には/_next/static/のパスが並んでいます。「ページのタイトルとNext.jsの痕跡で探す」で見たクエリの2つの条件が、そのまま画面に出ています。
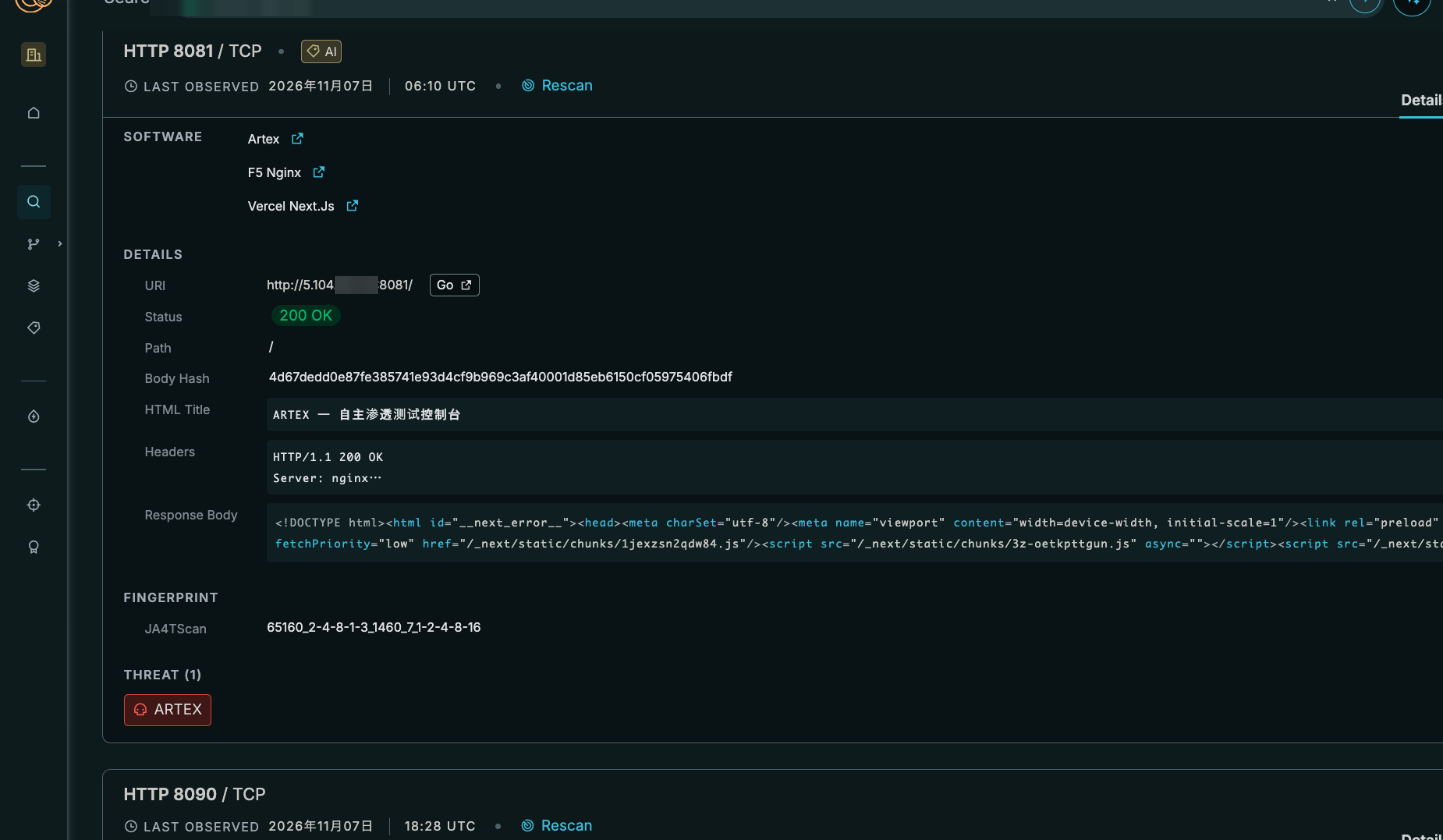
8081番のサービスの詳細。HTML TitleとResponse Bodyに、ARTEXと判定した手がかりが出る
同じホストのほかの脅威を見る
Censys ARCは、ARTEXの1,465台のうち155台(10.6%)に、ほかの脅威の判定も付いていたと集計しています。弊社の環境で、ARTEXの判定があり、ARTEX以外の判定が付いたサービスもあるホストを数えました。
host.services.threats.name: “ARTEX” and host.services: (threats.name: * and not threats.name: “ARTEX”)
2026年11月7日の結果は165台で、ARTEXの判定がある1,553台の10.6%でした。Censys ARCの調査と同じ割合です。同じホストで見つかった判定を種類ごとにまとめると、次のとおりです。
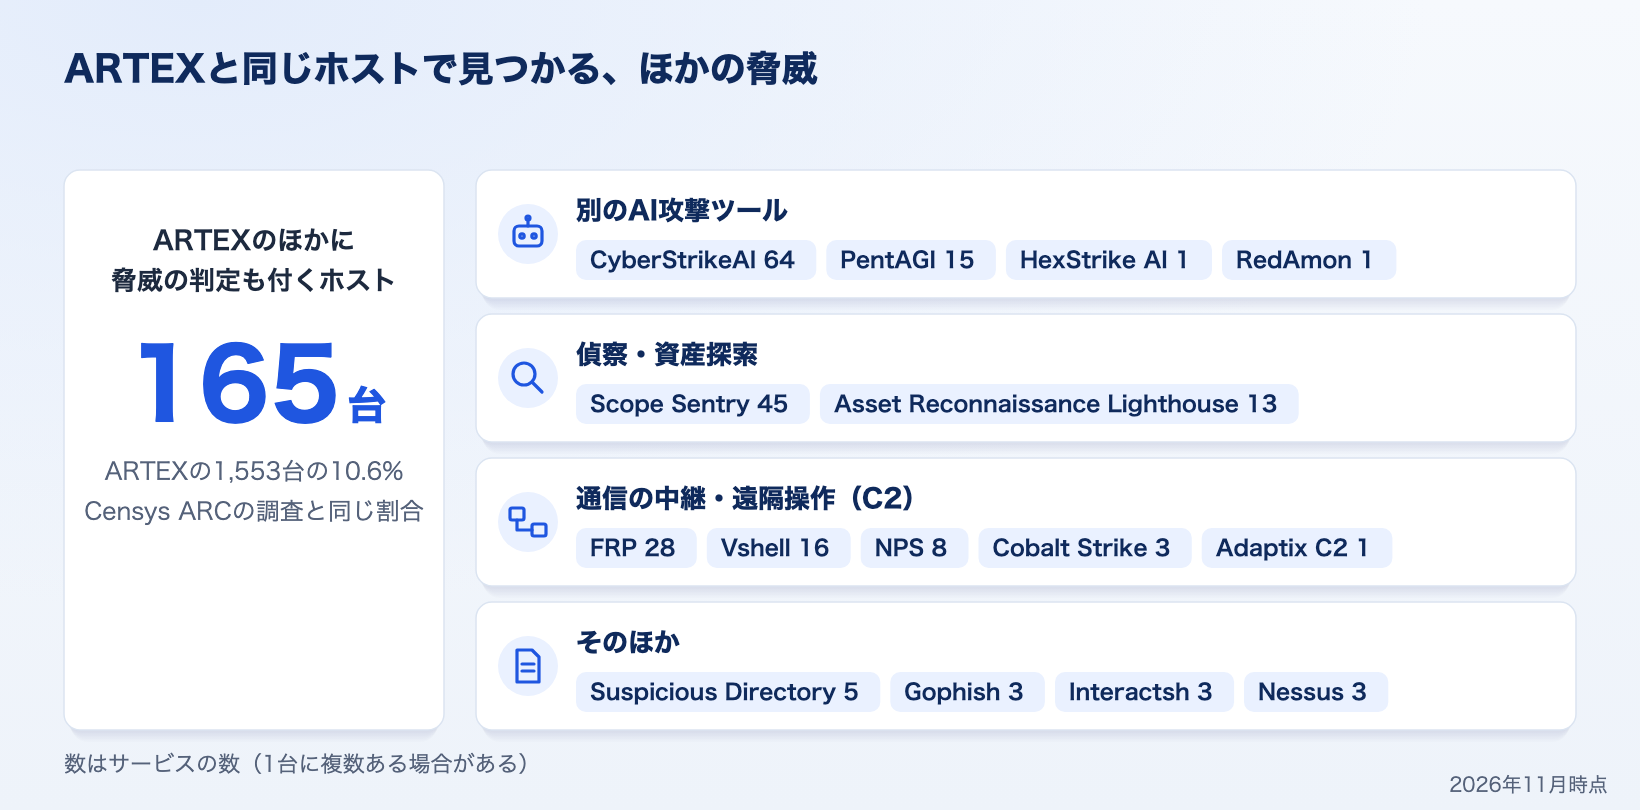
実例として、香港の1台を開きます。上の判定の札に、ARTEX、CyberStrikeAI、PentAGI、Vshellの4つが並びます。Threatsのタブでは、判定ごとに、いつから検出されているかが分かります。この1台では、CyberStrikeAIとVshell(C2)が10月上旬から、PentAGIとARTEXが10月下旬から検出されていました。
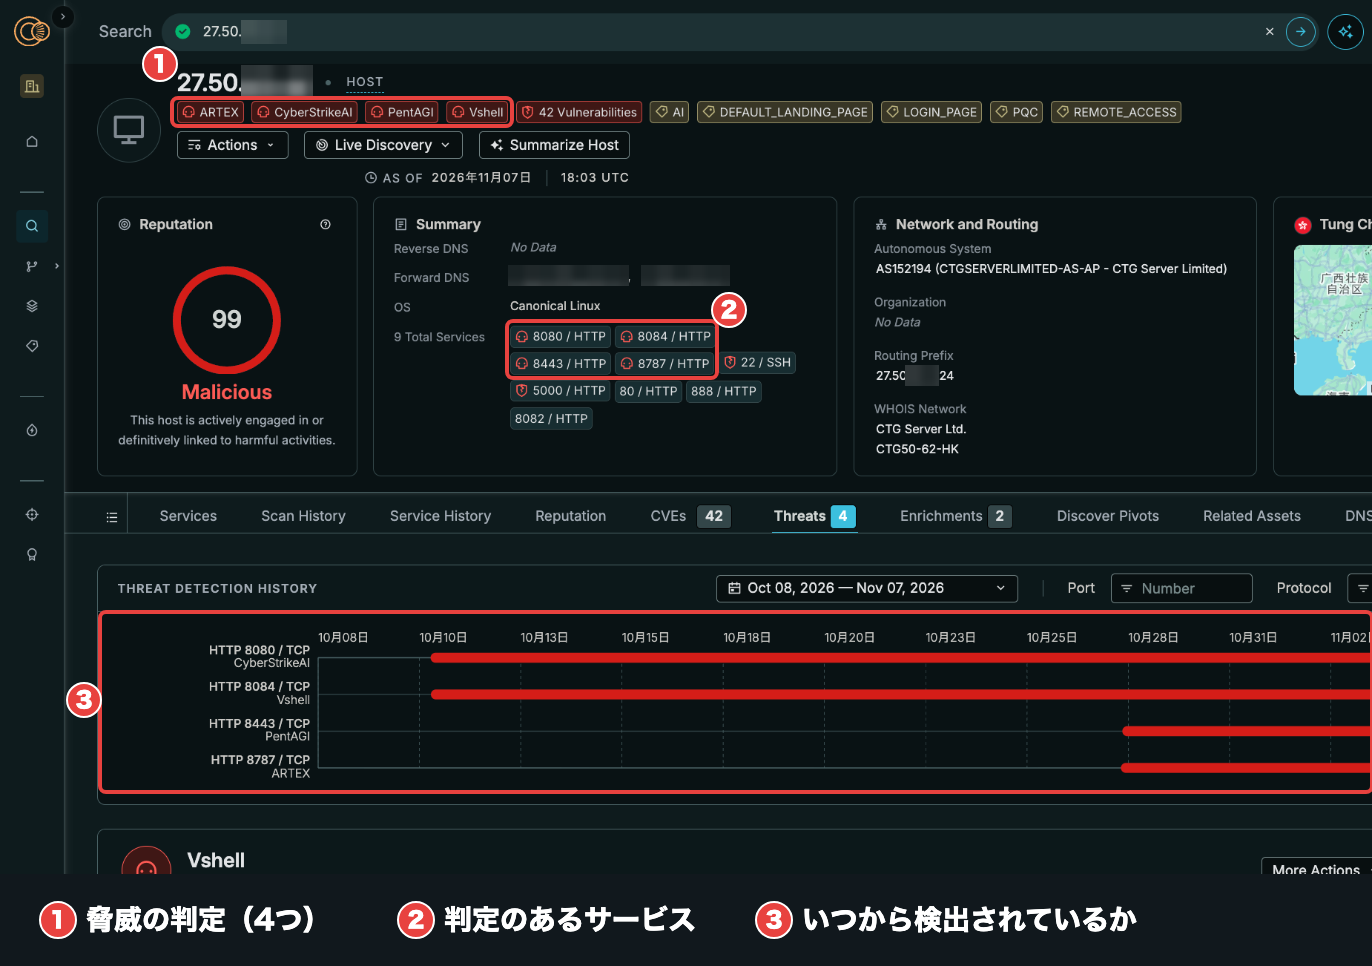
ARTEXのほかに3つの脅威の判定が付いたホスト(香港)。Threatsのタブで、判定ごとの検出の履歴が見える
このほか、攻撃に使う道具をファイルの一覧ごと公開したままのサーバー(オープンディレクトリ)が、ARTEXのホストで32見つかっています(Censys ARCの調査)。オープンディレクトリの見つけ方は、次の記事で紹介しています。
サービスの履歴で前後を見る
Service Historyのタブでは、ポートごとに、サービスがいつからいつまで見えていたかが分かります。日本の1台では、ARTEXの画面(8081番)は2026年10月中旬から現れていました。それより前に動いていた80番や3389番(リモートデスクトップ)などのサービスは、同じころに消えています。Threatsのタブの判定の履歴(Threat Detection History)では、消えたサービスのうち8080番と8089番に、10月中旬まで別のAI攻撃ツールCyberStrikeAIの判定が付いていました。
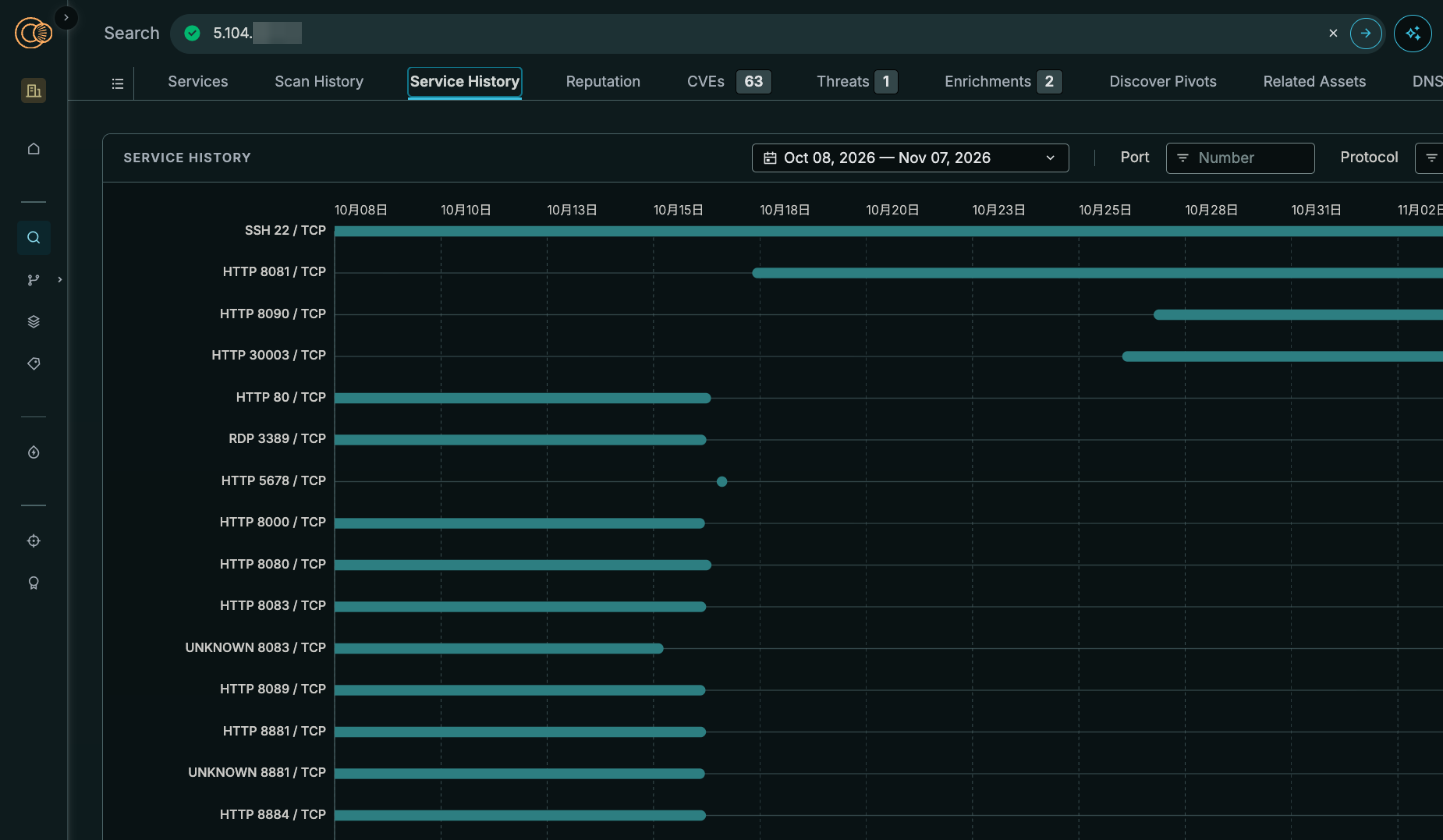
サービスの履歴。8081番(ARTEX)は10月中旬から現れ、それまでのサービスは同じころに消えた
履歴は、運用者がサービスを閉じたあとも残ります。CrowdStrike社が報告したARTEXのホストでは、オープンディレクトリが報告の7週間前(2026年8月)からCensysのスキャン履歴に出ていました。閉じられたディレクトリでも、履歴からファイルの一覧を確かめられます。また、Censys ARCの調査では、管理画面より先に、mitmproxyのバナーや、短い間だけ動くPythonの簡易HTTPサーバーが現れる例が多く見られました。
さかのぼれる期間はプランによって違います。製品ページのプラン比較表にまとめています。
CensEyeで名前を変えた版を見つける
ここまでの判定とクエリは、タイトルが「ARTEX」で始まる画面を拾います。名前を変えた版を探すには、1台のホストが持つ値から、同じ値を持つほかのホストへ広げます。そのための機能がCensEyeです。
ホストの画面のDiscover Pivotsのタブで、Run CensEyeを押すと、そのホストの値(タイトル、ファビコン、本文やバナーのハッシュなど)ごとに、同じ値を持つホストの数が並びます。日本の1台では32の候補が出ました。タイトル「ARTEX — 自主渗透测试控制台」は1,490台、ファビコン(ページのアイコン)のハッシュは2種類で、1,184台と1,804台でした。
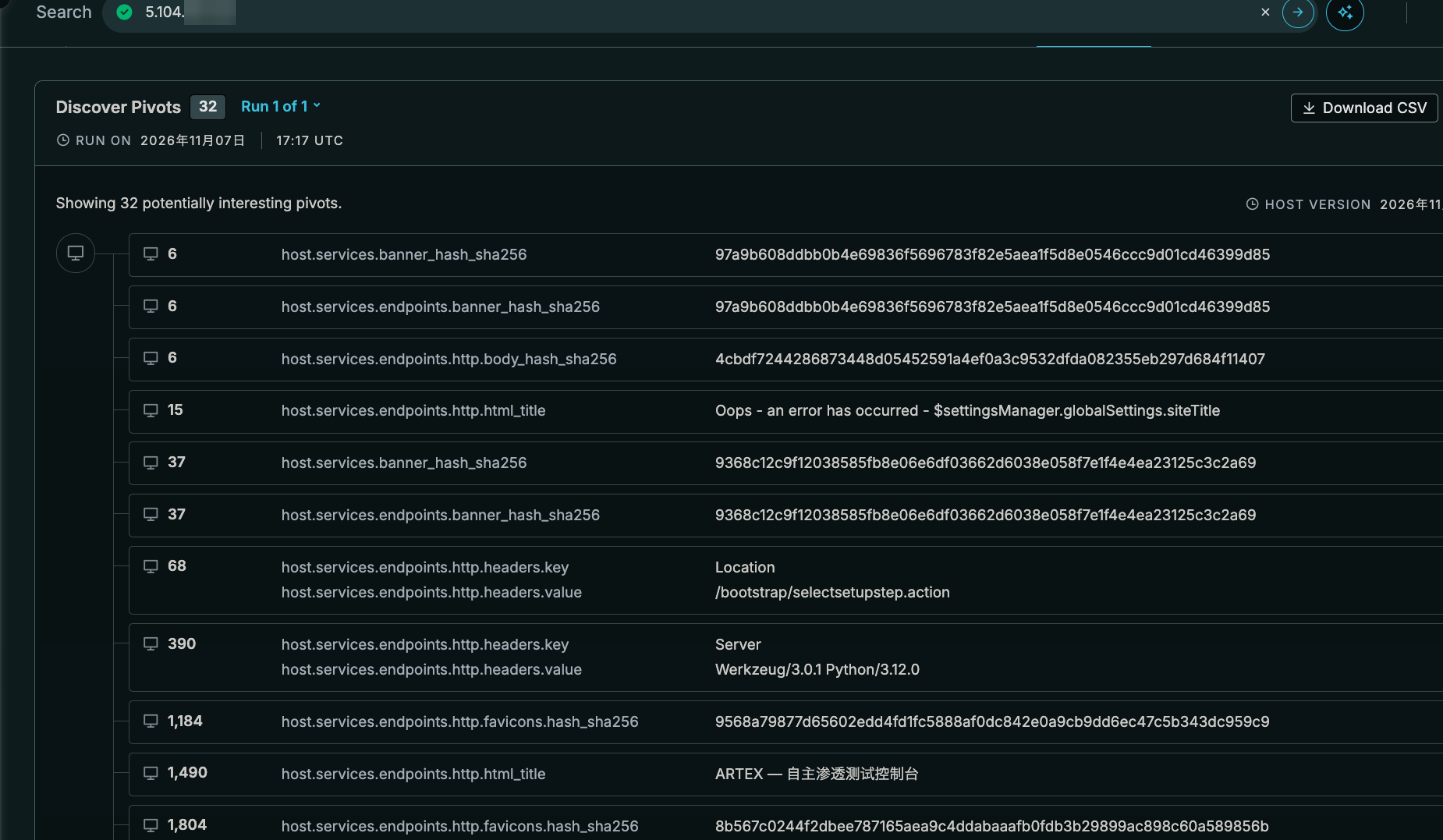
CensEyeの結果。値ごとに、同じ値を持つホストの数が並ぶ
台数の多いほうのファビコンで検索し、判定「ARTEX」の付いたホストを除いて、タイトルで集計しました。
host.services.endpoints.http.favicons.hash_sha256=”8b567c0244f2dbee787165aea9c4ddabaaafb0fdb3b29899ac898c60a589856b” and not host.services.threats.name:”ARTEX”
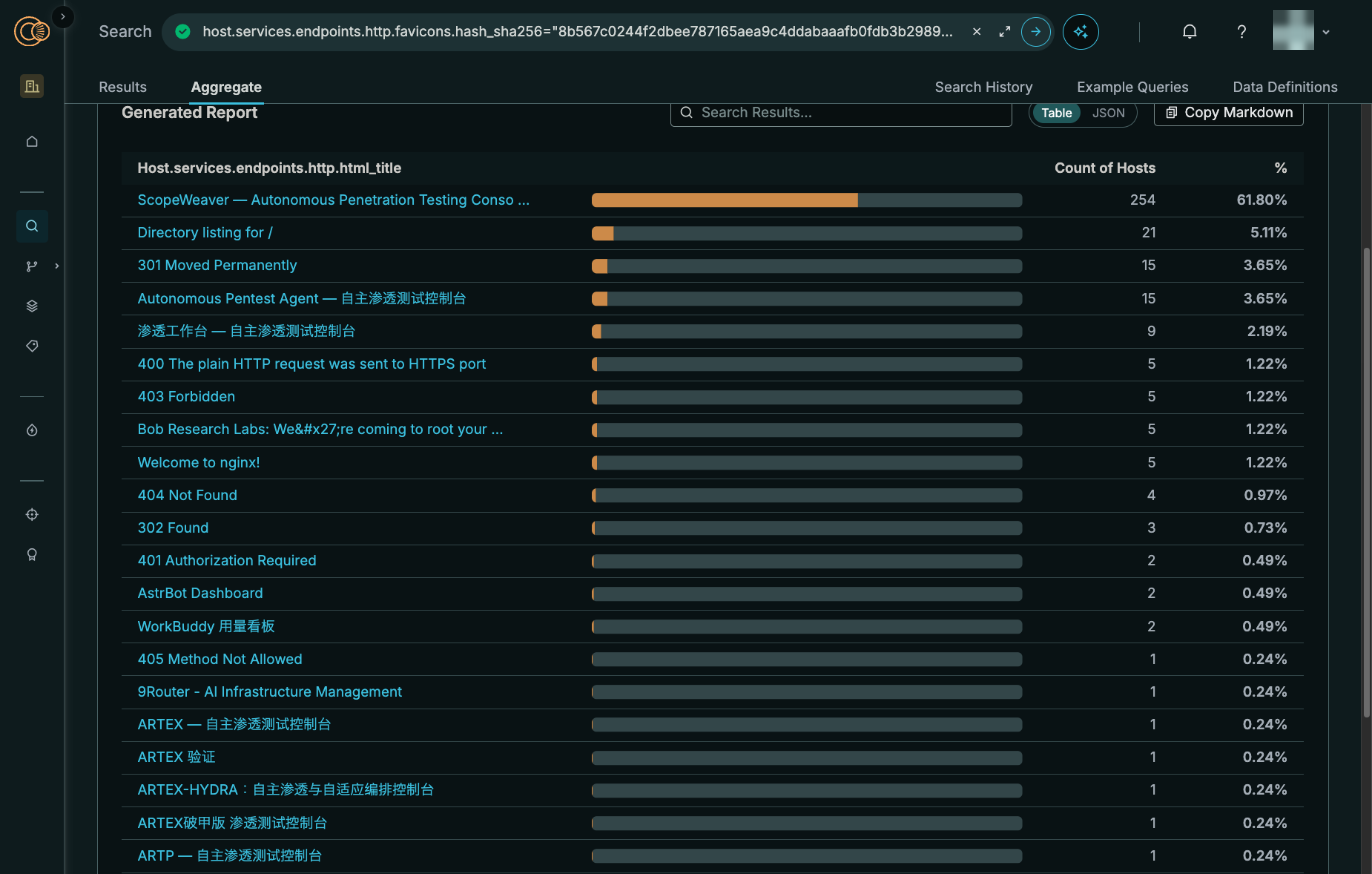
ファビコンで広げ、判定「ARTEX」を除いてタイトルで集計した結果。ScopeWeaverなどの名前の画面が並ぶ
最も多いのは、名前を変えた版のScopeWeaverでした。ほかにも「渗透工作台」「Autonomous Pentest Agent」など、ARTEXと同じ副題(自主渗透测试控制台)を持つ画面が並びます。ここまでの流れと、見つかった台数をまとめると次のとおりです。
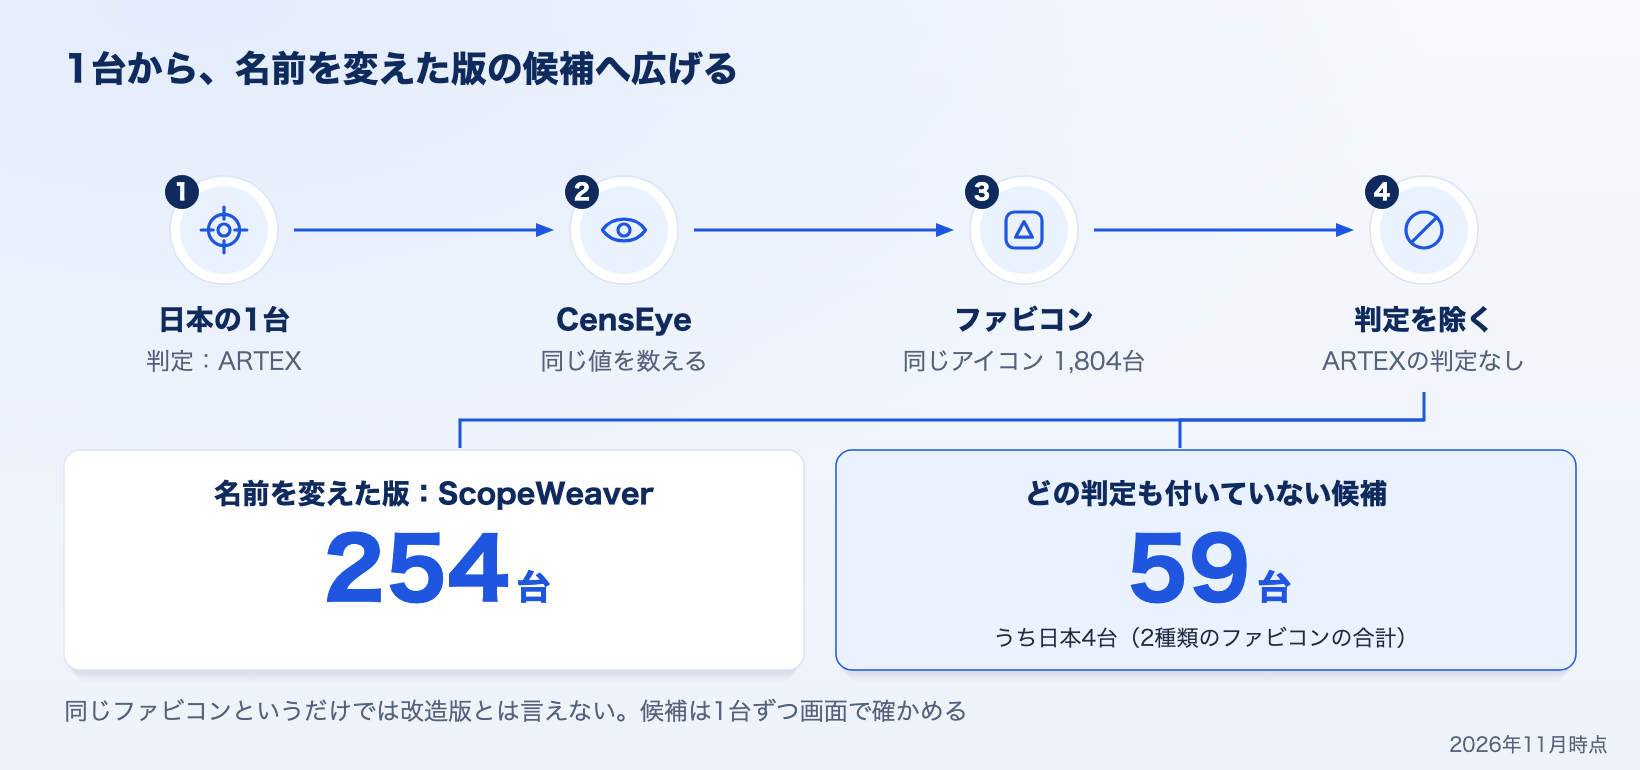
ただし、ファビコンが同じというだけでは、ARTEXの改造版とは言えません。集計には「Directory listing for /」(オープンディレクトリ)や「403 Forbidden」のように、同じホストで動く別のサービスのタイトルも混ざります。候補を1台ずつ開き、タイトル・本文・ほかのサービスを確かめてから判断します。
CensEyeは、Adversary InvestigationsとSecOpsのプランで使えます。画面での操作には、クレジットを使いません。
自組織と取引先のネットワークで確かめる
ここまでの手順は、自組織や取引先のネットワークに当てはめて使えます。
- 自組織のIPアドレスの範囲(
host.ip: "203.0.113.0/24"の形)や、AS番号(host.autonomous_system.asn)の条件を、ここまでのクエリに足して検索します。見つかったら、社内や委託先が許可を得て行っている試験のものかを確かめます - 同じクエリをCollectionsに保存すると、条件に合う資産が増えたとき(Asset Added)と減ったとき(Asset Removed)が記録され、Webhookで知らせを受けられます
- Mandiantは、特権を持つ利用者やサーバーの認証元(ネットワーク、AS、ホスティング事業者)が普段と変わったら調べること、サーバーからwebhookのサービスや外部のAIの基盤など見慣れない先への通信を見ることを勧めています。ARTEXを使った攻撃者は、LLMの中継・再販のサービスを通じてモデルを使っていました(Censys ARCの調査)
- Google社の報告にある痕跡(artex-probeで始まるファイル名、ArtexProbeを含むアカウント名、webhook.siteへの送信)を、自組織の記録で探します
- Censys ARCの記事の末尾には、CrowdStrike社とMicrosoft社が報告したIPアドレスとドメインの一覧があります。自組織の通信の記録と照らし合わせるのに使えます
まとめ
ARTEXの管理画面は、2026年11月7日時点で1,554台がインターネットから見えていました。日本の56台は借りたサーバーの上にあり、日本の組織が使っているとは限りません。世界では約1割のホストで、別のAI攻撃ツールやC2と同じサーバーで動いていました。
判定とクエリで見つけ、1台の履歴とCensEyeで周りへ広げると、判定の付いていない改名版の候補まで見えてきます。新しい攻撃ツールの話題を見かけたら、台数を知るだけで終わらせず、同じ手順で自組織に関係があるかを確かめてみてください。
 関連記事AIペンテストツール「ARTEX」をGoogle Threat Intelligenceで調べる:攻撃者・キャンペーンから1つのIPアドレスまで続きの記事です。この記事で見つけた日本の1台をGoogle Threat Intelligenceで開き、ARTEXを使う攻撃者とキャンペーン、判定と以前の使われ方まで調べています。
 関連製品Censys Platformインターネット全体を走査したデータから、自社の公開資産や攻撃者のインフラを検索できる調査基盤です。プランごとに使える機能、脅威の判定とCensEye、Collectionsをまとめています。
導入のご相談やお見積もりは、お気軽にお問合せください。