
この記事の要点
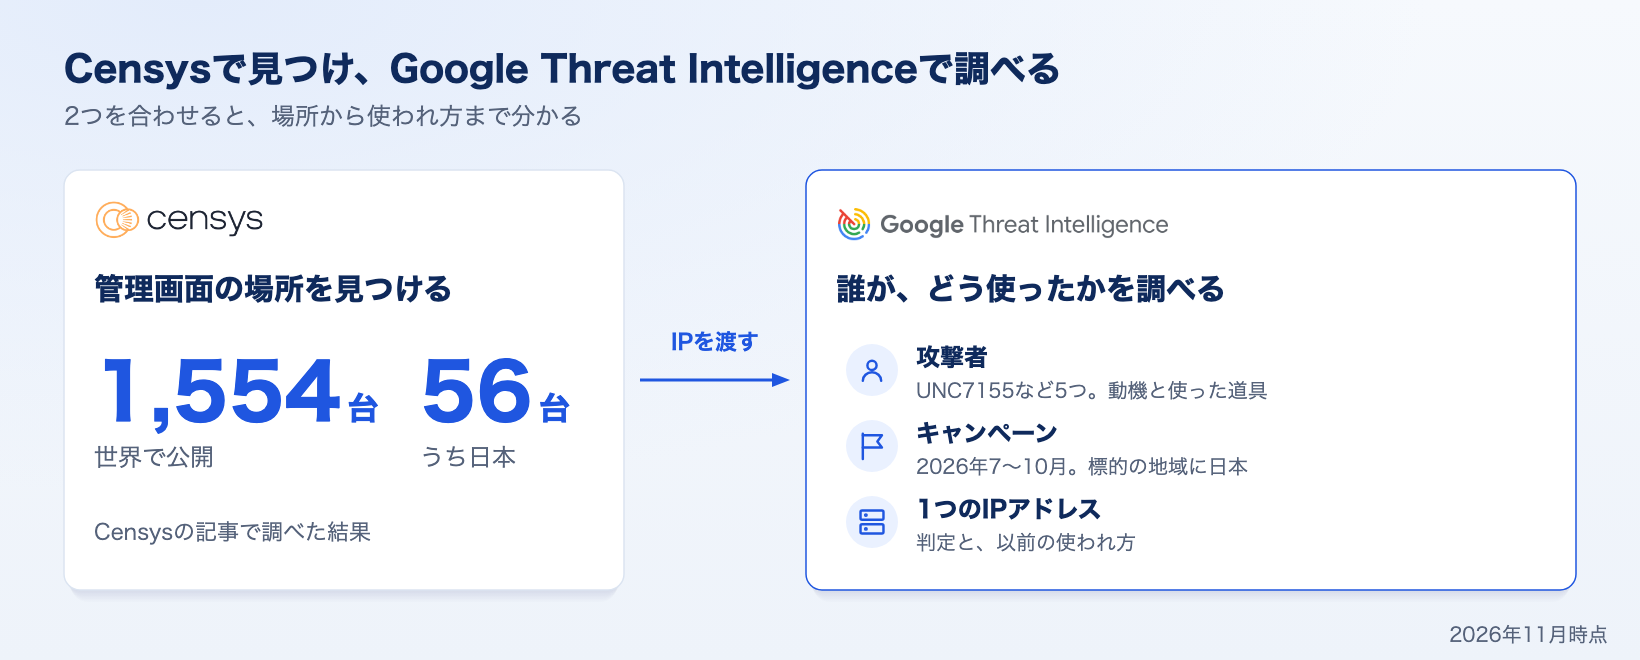
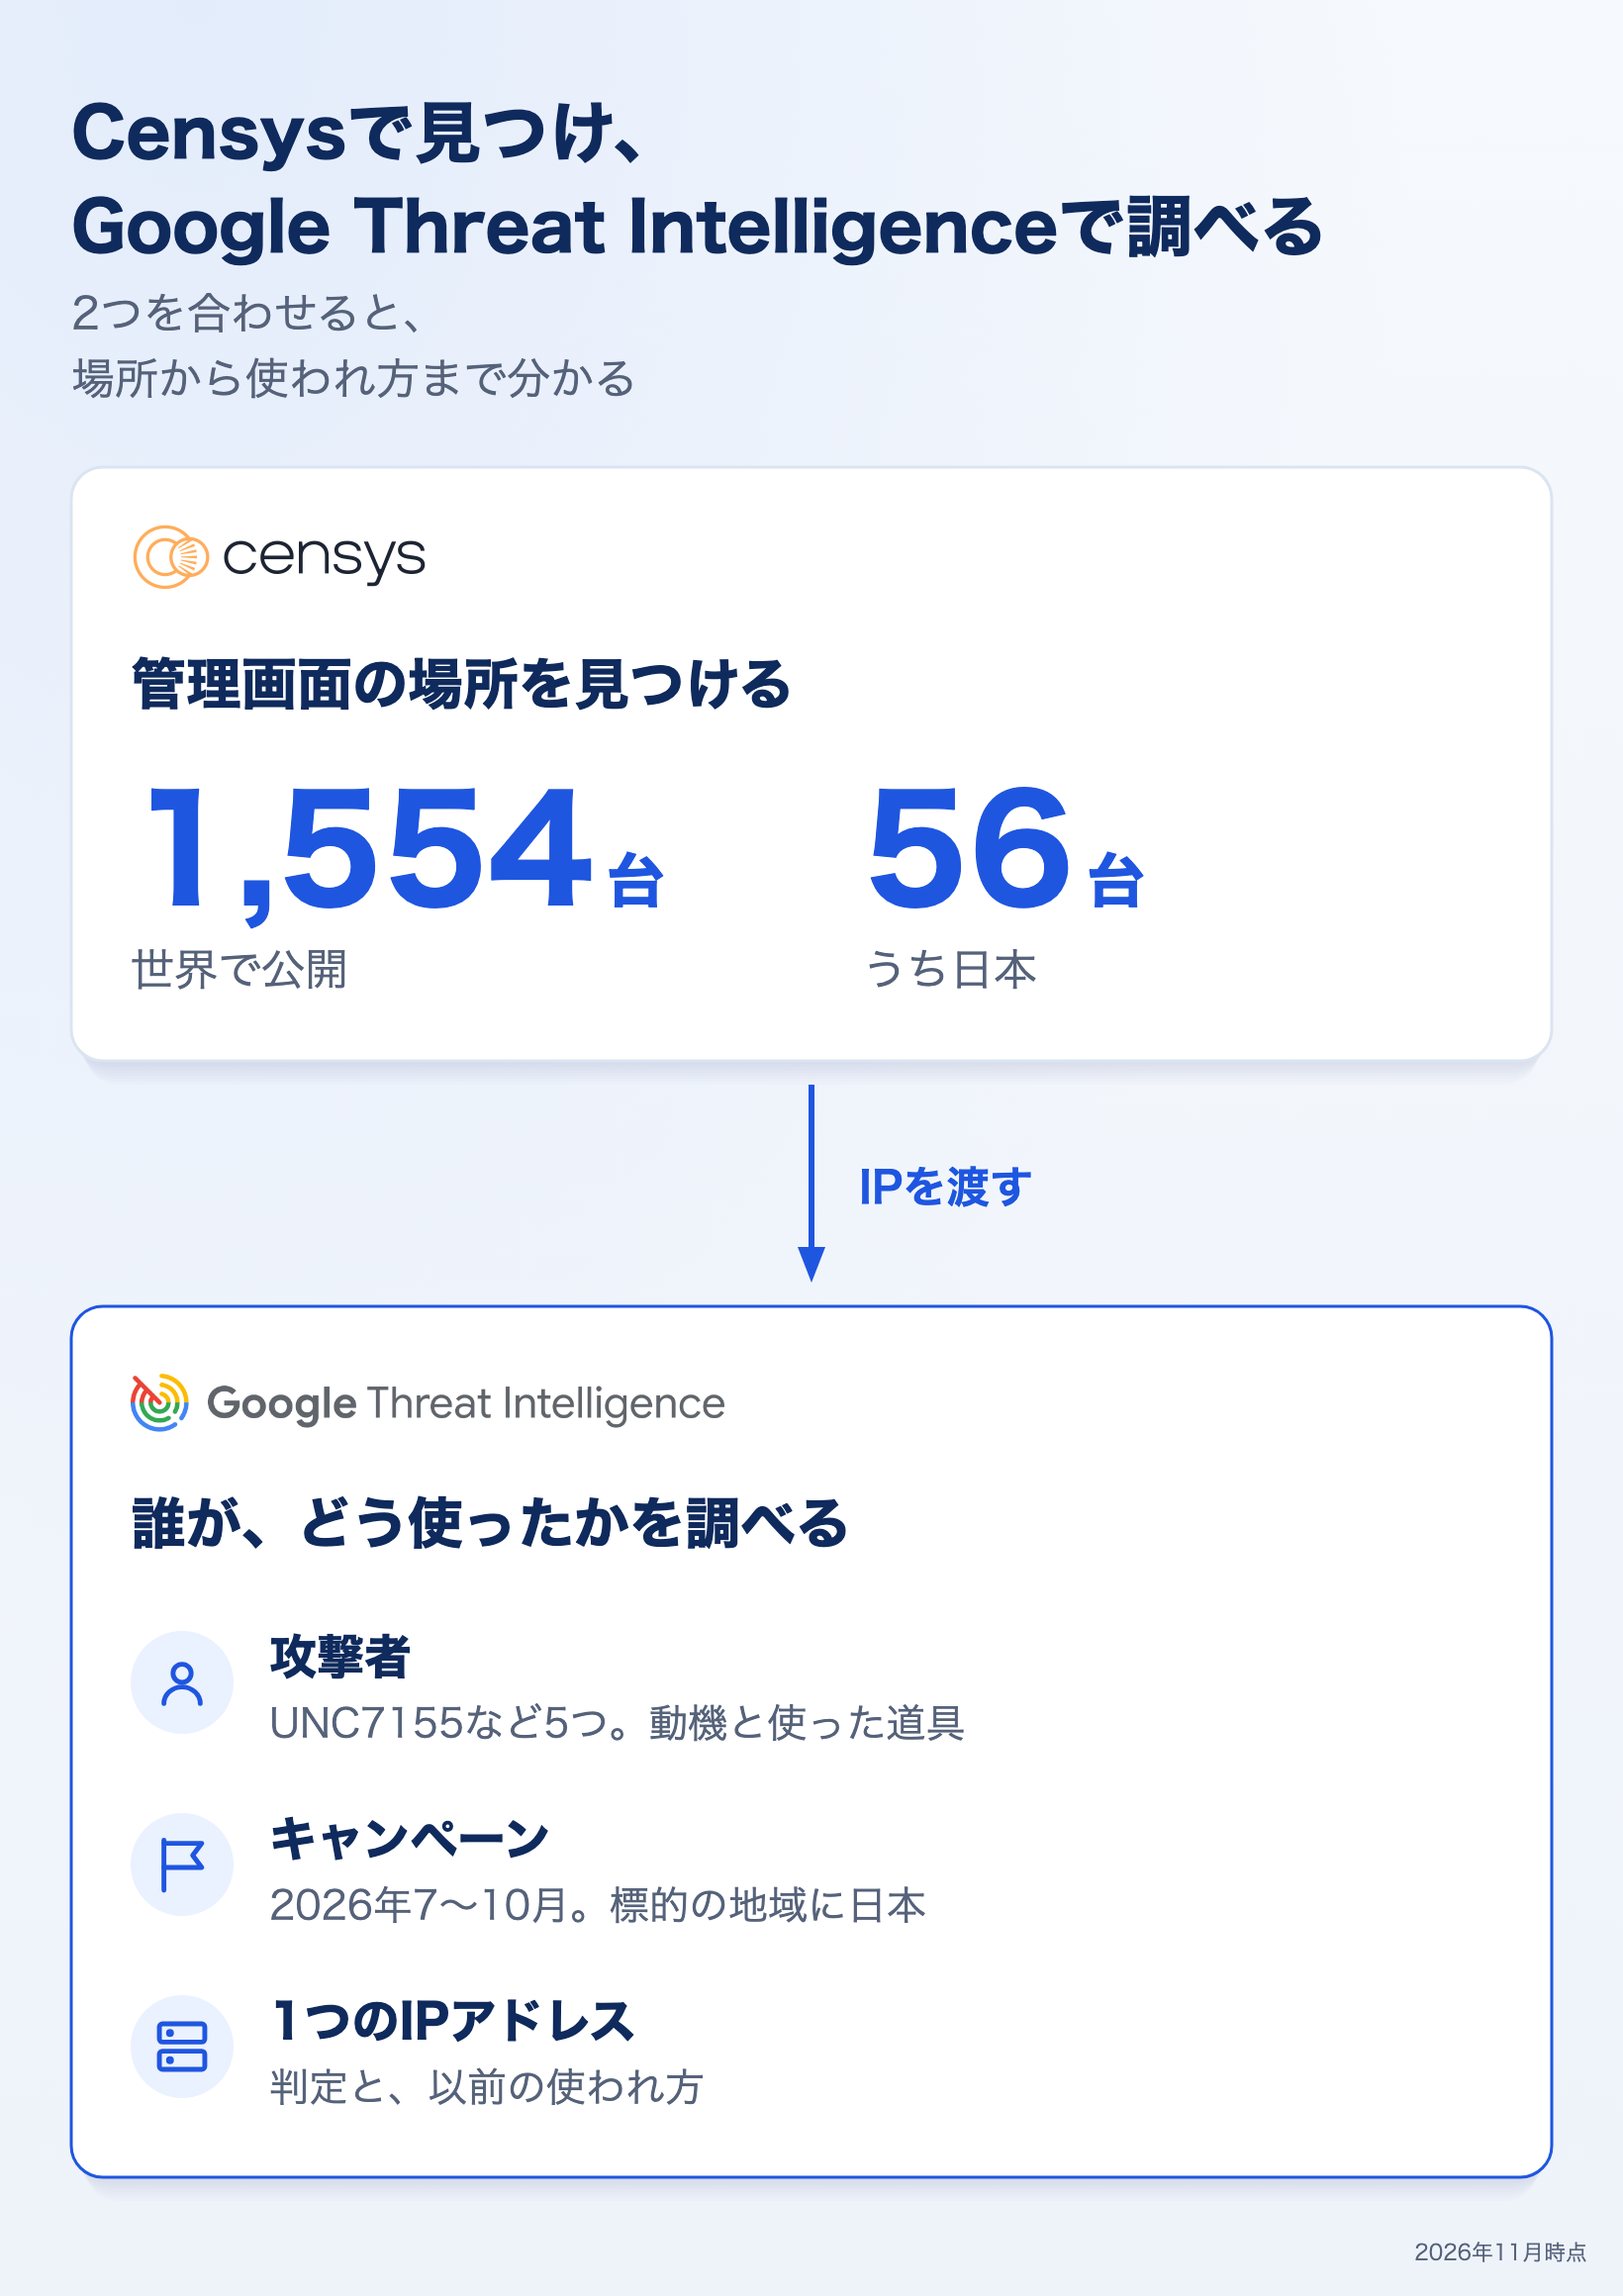
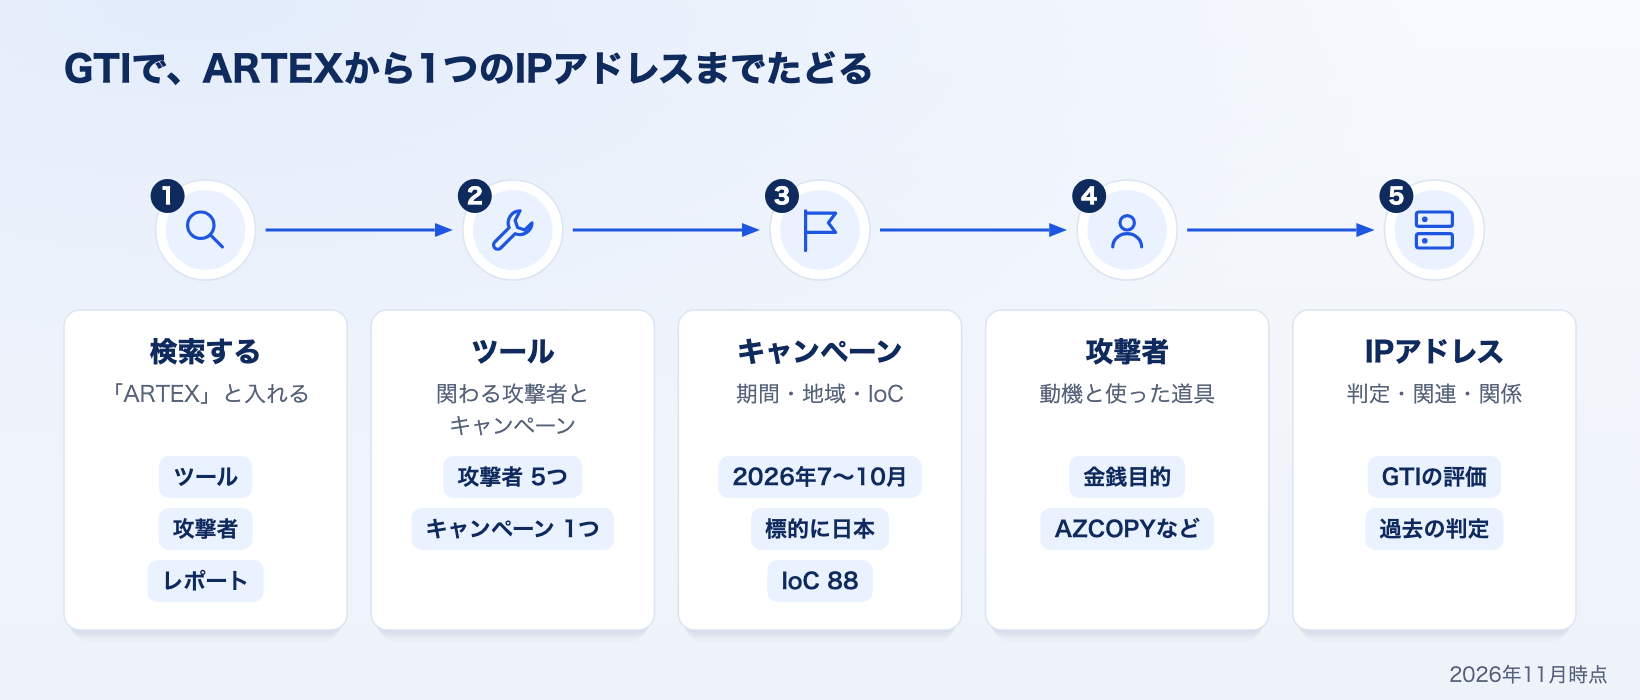
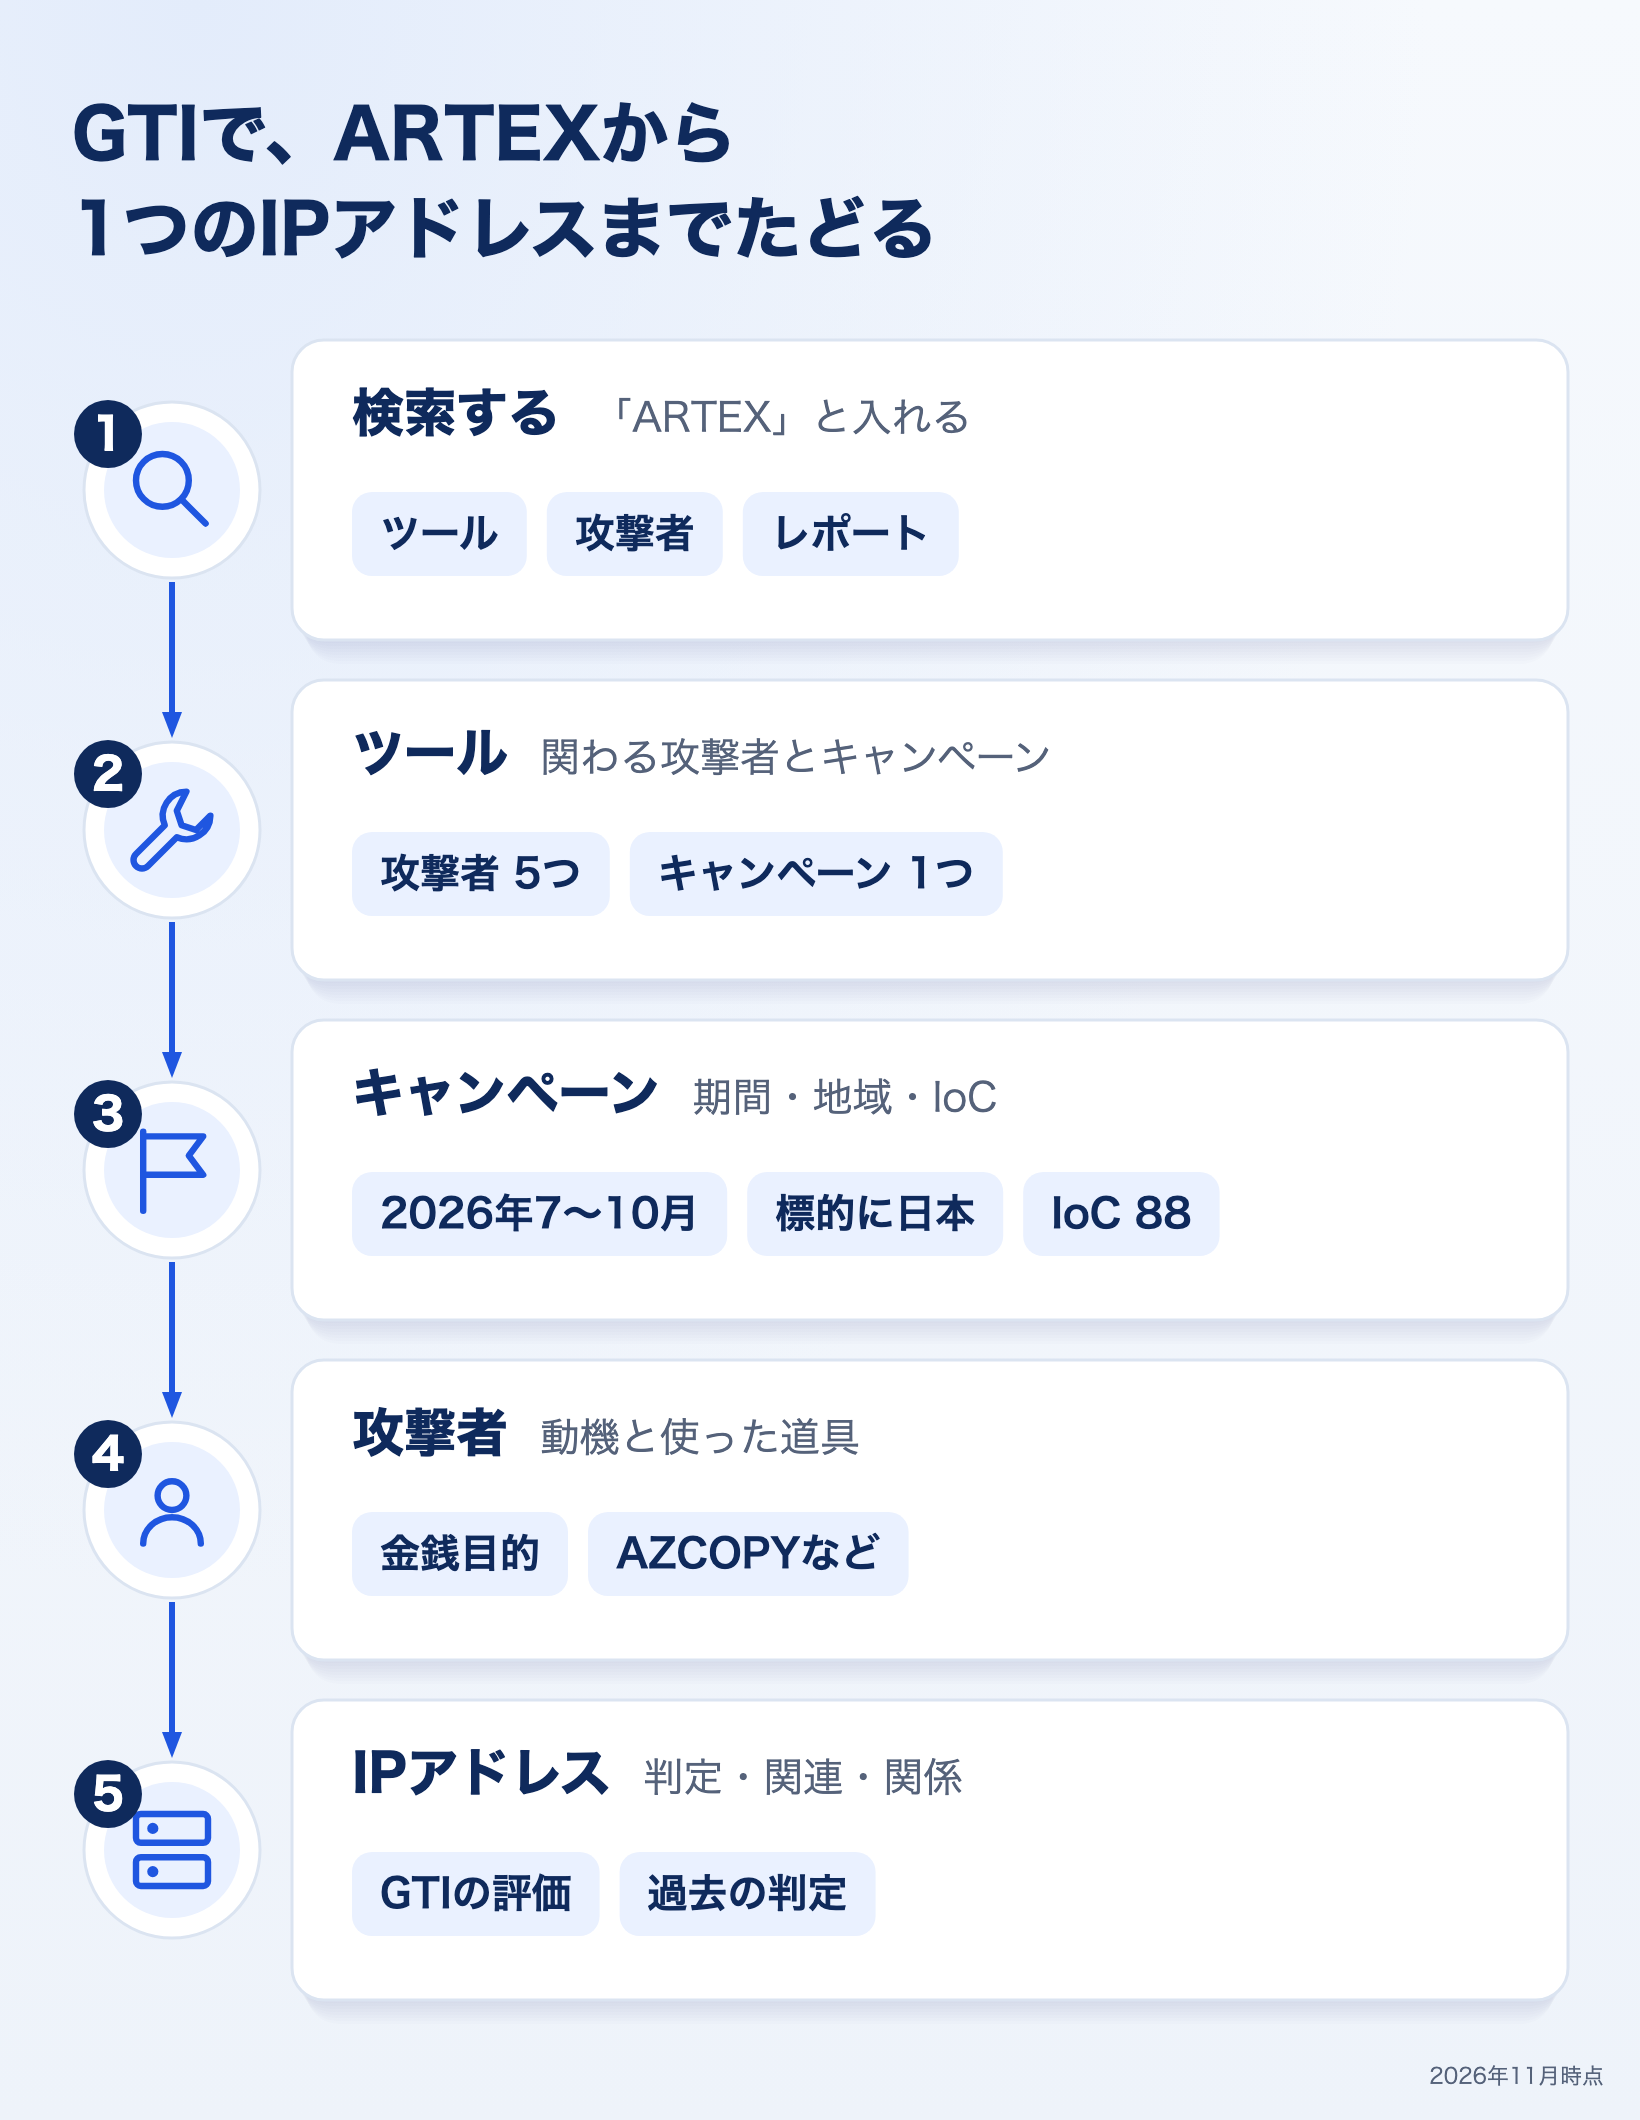
- 「ARTEX」と検索するだけで、GTIがまとめたツール・キャンペーン・攻撃者・レポートへたどれます。
- キャンペーンの標的の地域に日本が入っています。2026年11月に加わりました。
- Censysで見つけた日本の1台は、GTIでは以前Cobalt Strikeのサーバーと判定されていました。
読む人別の次の一歩
Google社の公開情報と、弊社がGoogle Threat IntelligenceとCensys Platformの画面とAPIで確かめた結果(2026年11月)をもとに書いています。
ARTEXと、GTIで調べる理由
ARTEXは、LLM(大規模言語モデル)のエージェントに侵入テストの手順を進めさせる、オープンソースのツールです。2026年7月にGitHubで公開され、Google社などが、複数の攻撃者による悪用を報告しています。仕組みと、Censys Platformで管理画面を探す方法は、前の記事で紹介しました。
Censys Platformは、インターネット全体を走査して、外から見えるサービスと、その移り変わりを見せます。
Google Threat Intelligence(GTI)では、Google社の脅威インテリジェンスの部門GTIGが分析した攻撃者・キャンペーンのページと、VirusTotalに集まるセキュリティ製品の判定、利用者が公開したコレクションを、同じ検索から開けます。2つの製品は見ているものが違うので、合わせると、1つのIPアドレスについて、どこにあるかから、誰がどう使ってきたかまでつながります。この記事では、同じARTEXをGTIで調べ、攻撃者・キャンペーンから、前の記事で見た日本の1台のIPアドレスまでたどります。
画面は、2026年11月に弊社で確かめたものです。IPアドレスの後半とホスト名は伏せています。ARTEXに関わるIPアドレスとドメインの一部は、Censys ARCの記事の末尾に一覧で公開されています。GTIやCensysを実際に試してみたい方や、この記事で扱ったIoCについてさらに知りたい方は、個別にお問合せください。
GTIで「ARTEX」を検索する
画面の上の検索欄に「ARTEX」と入れると、上にGeminiの要約、その下に、脅威(THREATS)、IoC(IOCS)、レポート(REPORTS & ANALYSIS)などのタブが並びます。
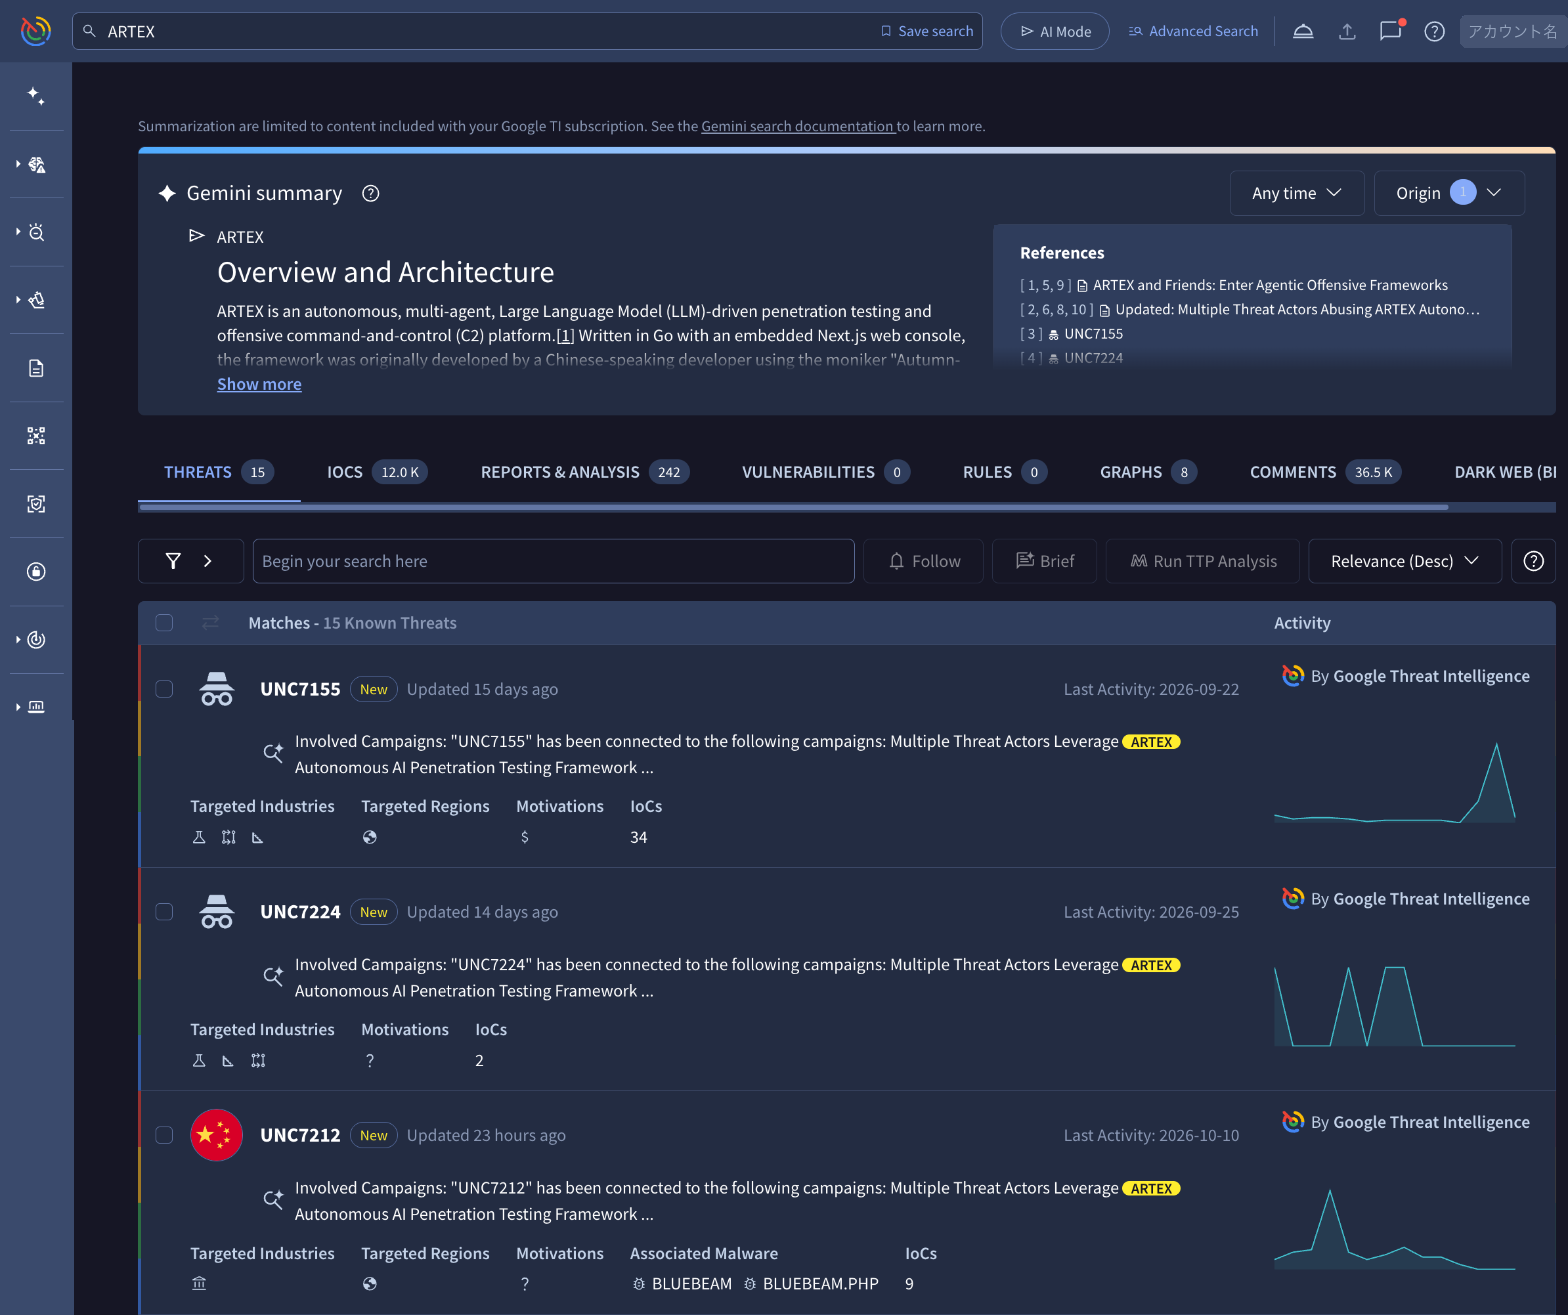
「ARTEX」の検索の結果。上がGeminiの要約、下のTHREATSのタブに攻撃者が並ぶ
Geminiの要約は、参照したGTIGの記事とレポートを右に示します。要約から元の記事へたどれるので、出どころを確かめながら読めます。
THREATSのタブには、GTIがARTEXと結び付けた攻撃者UNC7155、UNC7224、UNC7212などが並びます。行ごとに、関わったキャンペーン、標的の業種、動機、IoCの数が出ます。名前のUNC(uncategorized)は、調べ始めて間もない段階の攻撃者のまとまりに、Google社が付ける番号です。
GTIGが2026年10月に公開した報告「ARTEX and Friends: Enter Agentic Offensive Frameworks」は、次のリンクから読めます。日本語の抄訳も、Google Cloudの公式ブログで公開されています。
Google社サイトARTEX とその同類: エージェント型攻撃フレームワークの登場Google Cloud 公式ブログの日本語版(抄訳)です。ARTEXなどの攻撃フレームワークの観測と、Mandiantが勧める防御を日本語で読めます。
Google社サイトARTEX and Friends: Enter Agentic Offensive FrameworksGTIGとMandiantの報告の原文(英語)です。攻撃の段階ごとに観測したARTEXの動きと、Mandiantが勧める対策が載っています。
ツールのページ
検索の結果からARTEXのツール(Software Toolkit)のページを開くと、役割(Framework)、動くOS(Linux、Mac、Windows)、標的の業種、関わる攻撃者が上にまとまっています。
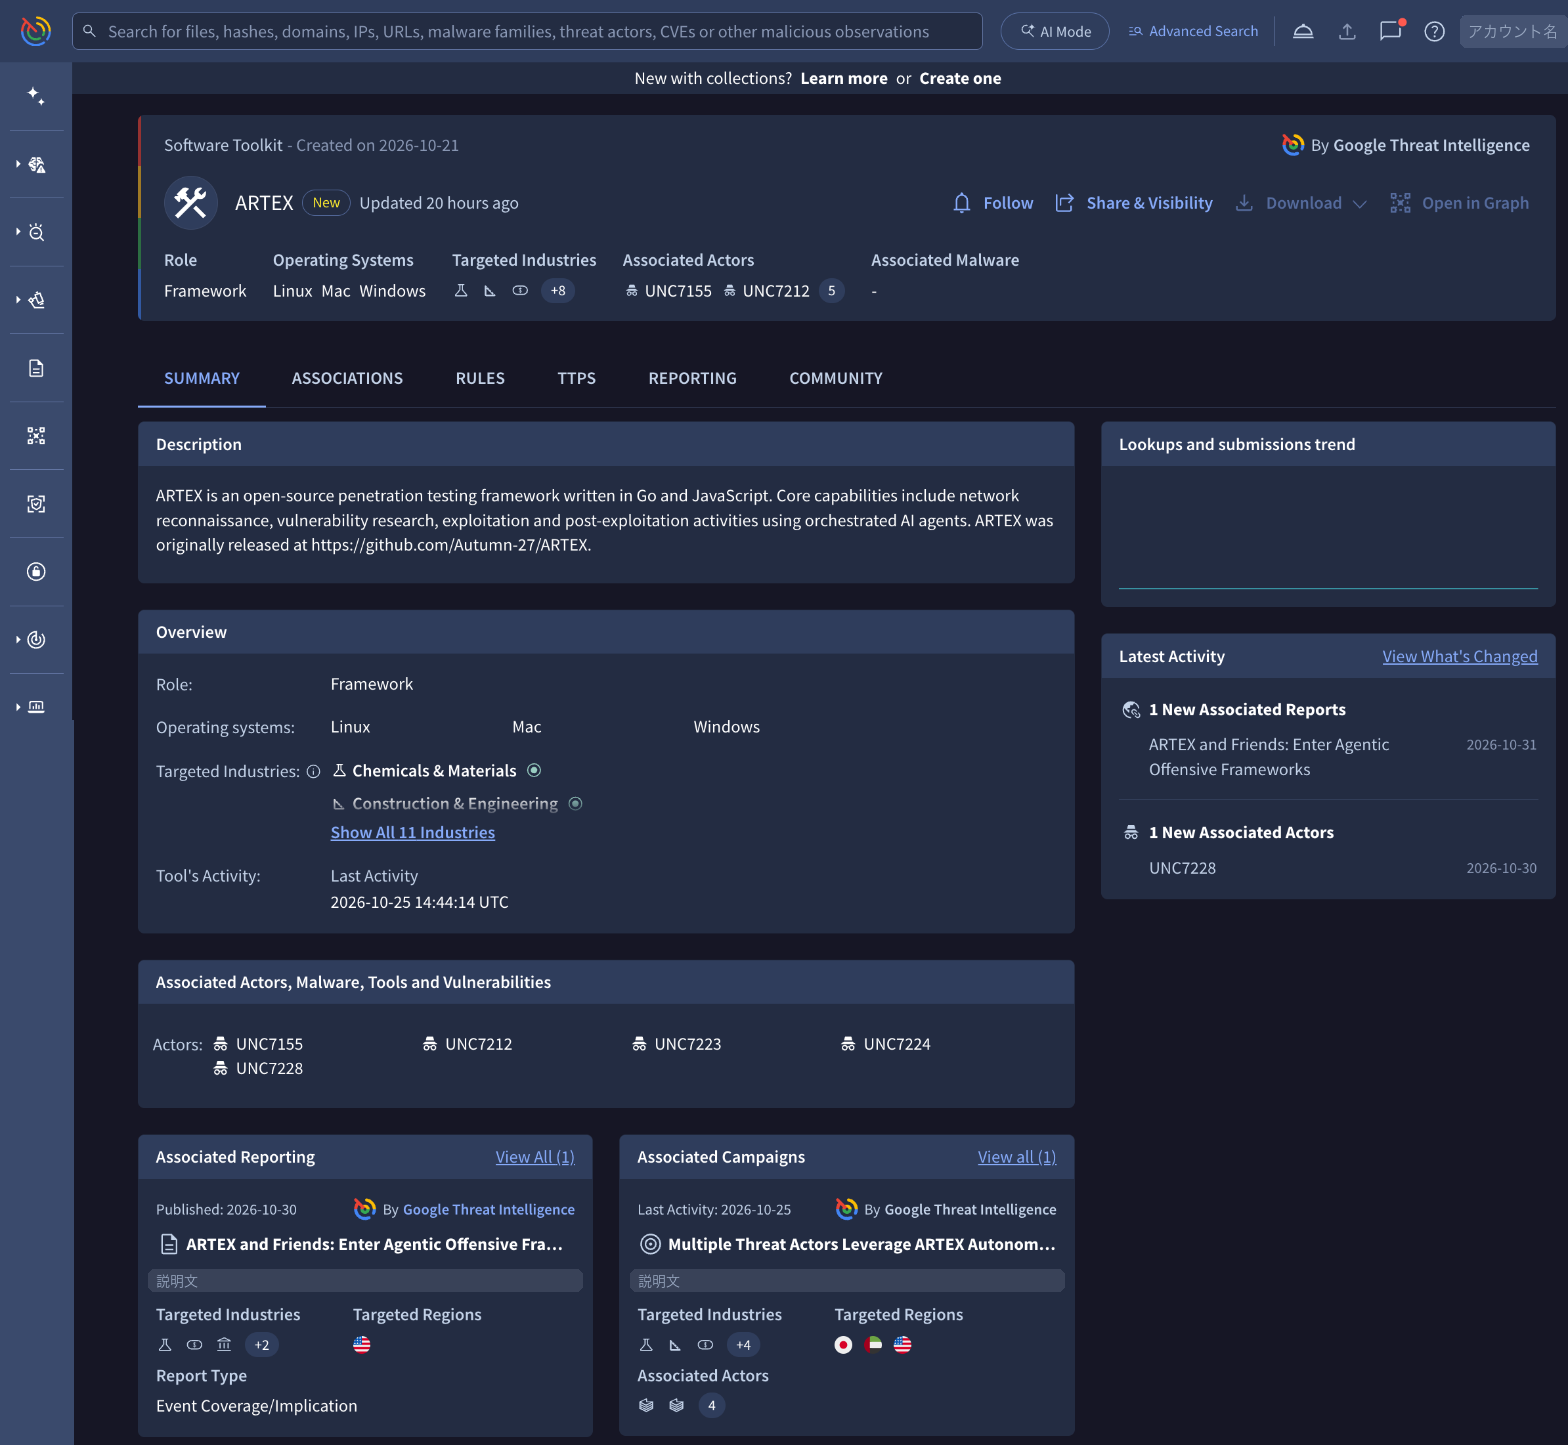
ARTEXのツールのページ。上に役割・OS・標的の業種・関わる攻撃者、右に最近の更新が並ぶ
関わる攻撃者は、UNC7155、UNC7212、UNC7223、UNC7224、UNC7228の5つです(2026年11月7日時点)。ARTEXは1つの攻撃者だけの道具ではなく、複数の攻撃者が同じ時期に使っています。
5つはどれもUNCで、GTIGが観測した侵入の中でARTEXが使われていた活動のまとまりです。まだ、どの既知のグループにも帰属させていない段階にあります。組織ごとに見えている範囲が違うため、ほかの組織が挙げる攻撃者の数や名前とは、そろわないことがあります。証拠が集まると、UNCはまとめられたり、名前の付いたグループになったりします。
右のLatest Activityには、新しく結び付いたレポートや攻撃者が日付つきで出ます。2026年10月末には、GTIGの公開記事と、攻撃者UNC7228が加わりました。下のAssociated Campaignsから、次のキャンペーンのページへ進めます。
キャンペーンのページ
キャンペーンのページでは、GTIが複数の攻撃者によるARTEXの悪用を1つのキャンペーン(GLOBAL.26.014)としてまとめ、時期・地域・業種・IoCを並べています。
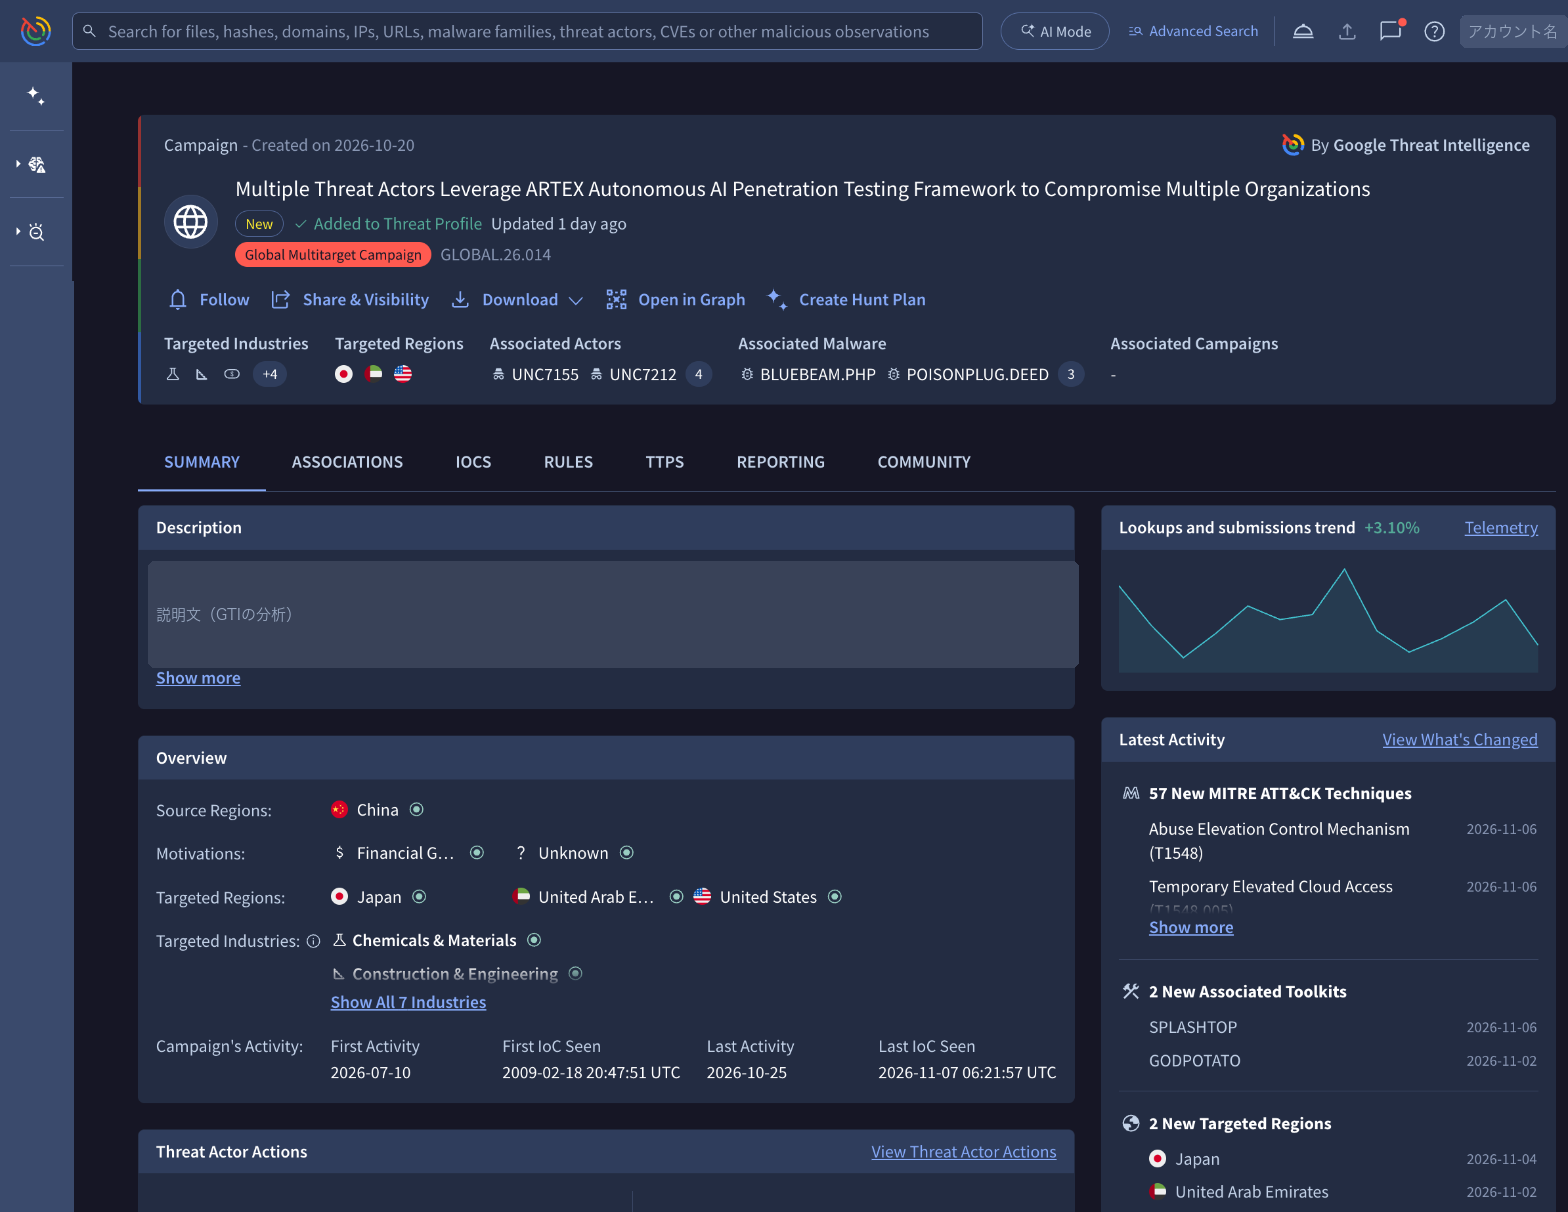
キャンペーンのページ。標的の地域に日本・アラブ首長国連邦・米国が並び、右のLatest Activityに日本が加わったことが出る
| 項目 | GTIの画面での表示 |
|---|---|
| 活動の時期 | 2026年7〜10月 |
| 発生源の地域 | 中国 |
| 動機 | 金銭目的、不明 |
| 標的の地域 | 日本、アラブ首長国連邦、米国 |
| 標的の業種 | 化学・素材、建設・エンジニアリング、金融、政府、医療、製造、テクノロジーの7つ |
| IoC | 88(IPアドレス73、ファイル15) |
| ATT&CKの手法 | 181 |
| 関わる攻撃者 | UNC7155、UNC7212、UNC7223、UNC7224 |
| 関わるツール・マルウェア | ARTEXのほか、GodPotato、PrintSpoofer、Splashtop、POISONPLUG.DEEDなど |
標的の地域に日本が入っています。Latest Activityを見ると、日本は2026年11月に加わりました。キャンペーンのページは、新しいIoCや手法、標的の地域が分かるたびに更新されます。
説明の全文と、IoC・ATT&CKの手法の一覧は、ページのIOCSとTTPSのタブで見られます。
攻撃者のページ
攻撃者のページでは、それぞれの動機、標的、活動の時期、使った道具が分かります。ARTEXに結び付いた攻撃者のうち、4つを並べました。
| 攻撃者 | 動機 | 活動が見られた時期 | IoCの数 |
|---|---|---|---|
| UNC7155 | 金銭目的 | 2026年7〜9月 | 34 |
| UNC7212 | 不明(中国とのつながりが疑われる) | 2026年10月 | 9 |
| UNC7224 | 不明 | 2026年9月 | 2 |
| UNC7228 | 諜報(中国とのつながりが疑われる) | 2026年10月 | 0 |
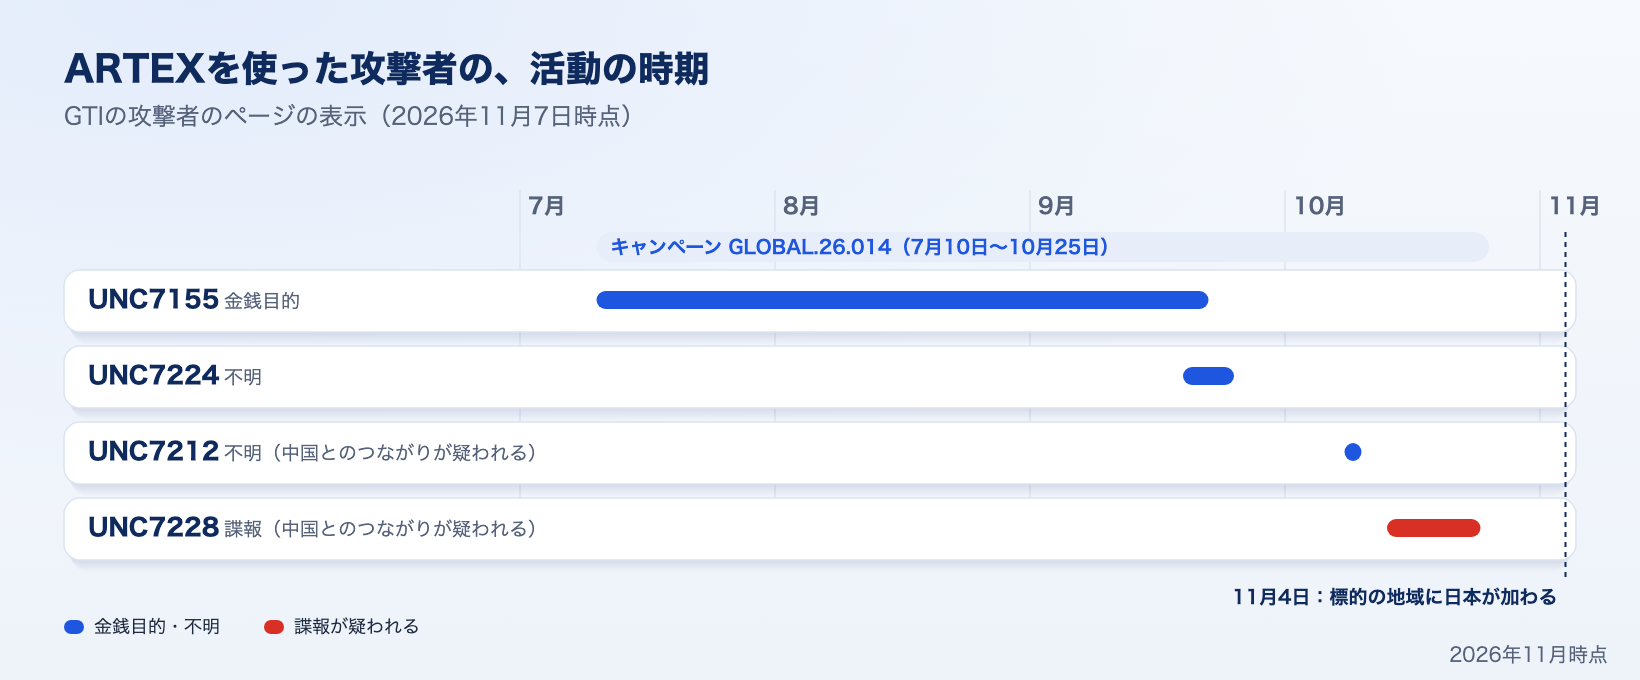
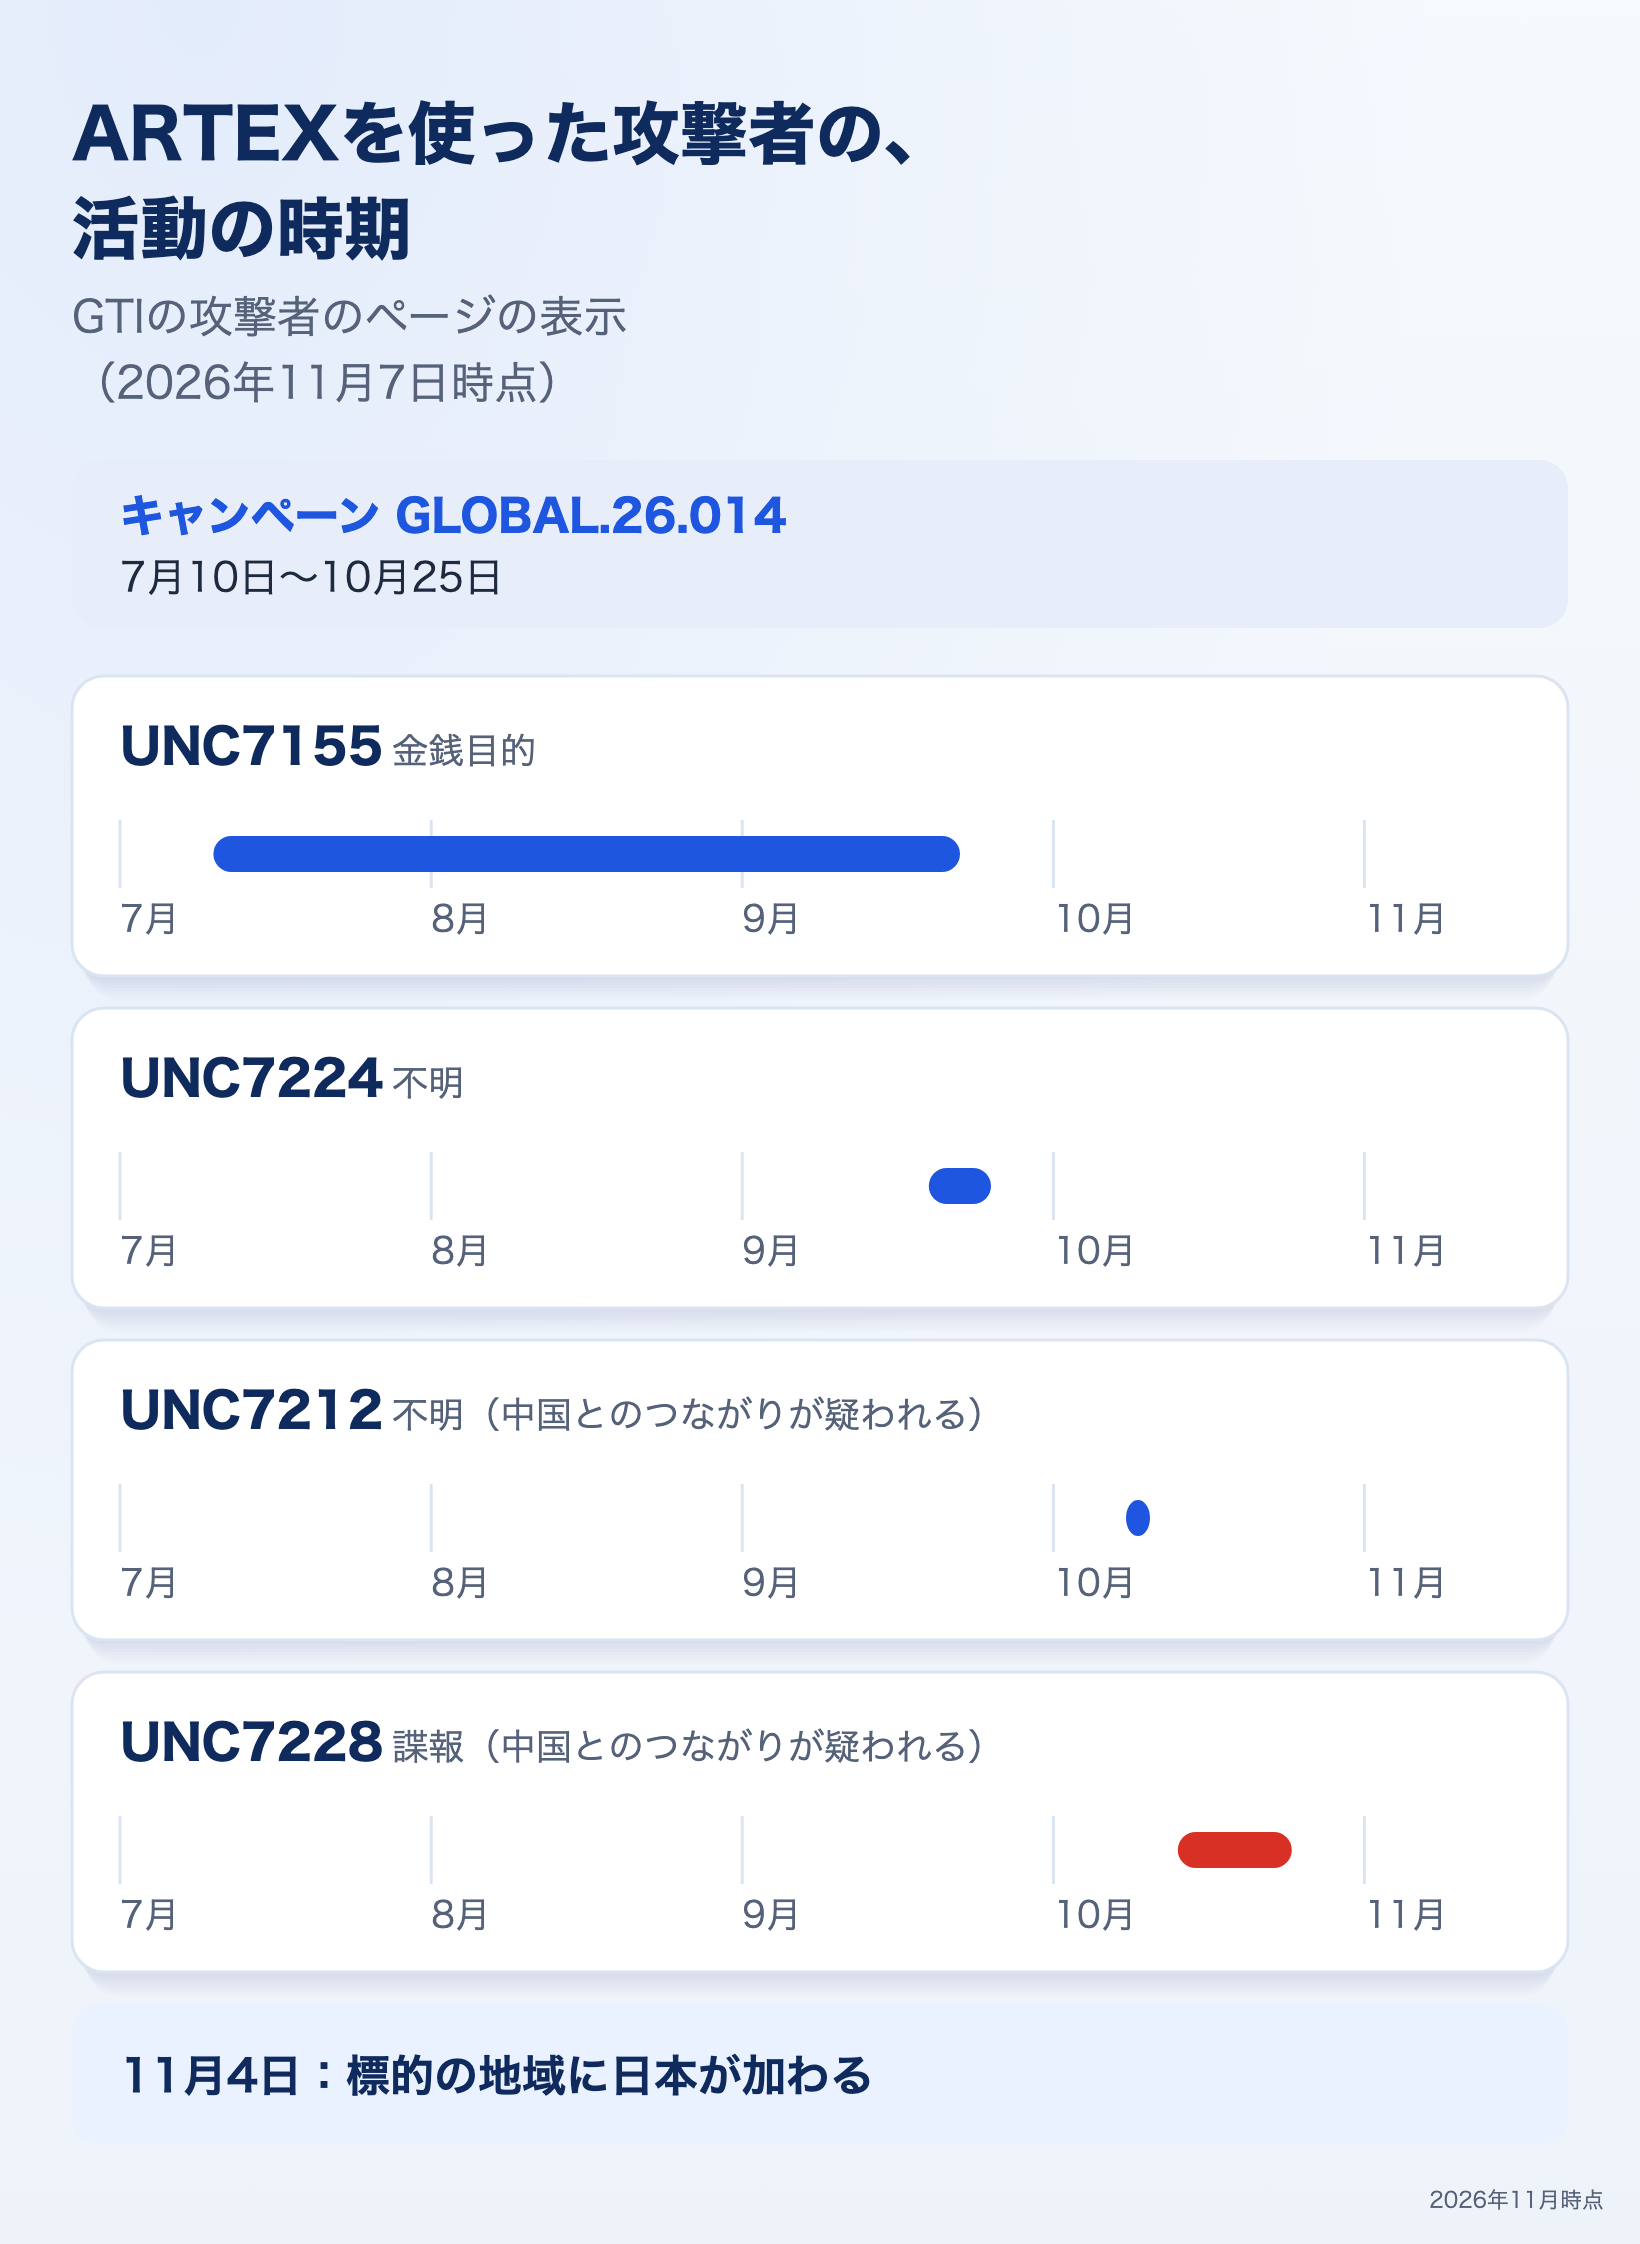
活動の時期を並べると、次のとおりです。金銭目的のUNC7155が7〜9月に、ほかの攻撃者が9〜10月に続き、11月には標的の地域に日本が加わりました。
UNC7155は金銭目的で、2026年7〜9月に活動しました。使った道具には、ARTEXのほかに、AZCOPY、CURL、DSGET、DSQUERY、NLTEST、WHOAMIが並びます。AzCopyはAzureのストレージへファイルを写すMicrosoft社のツール、DSQUERYやNLTESTはActive Directoryを調べるWindowsのコマンドです。
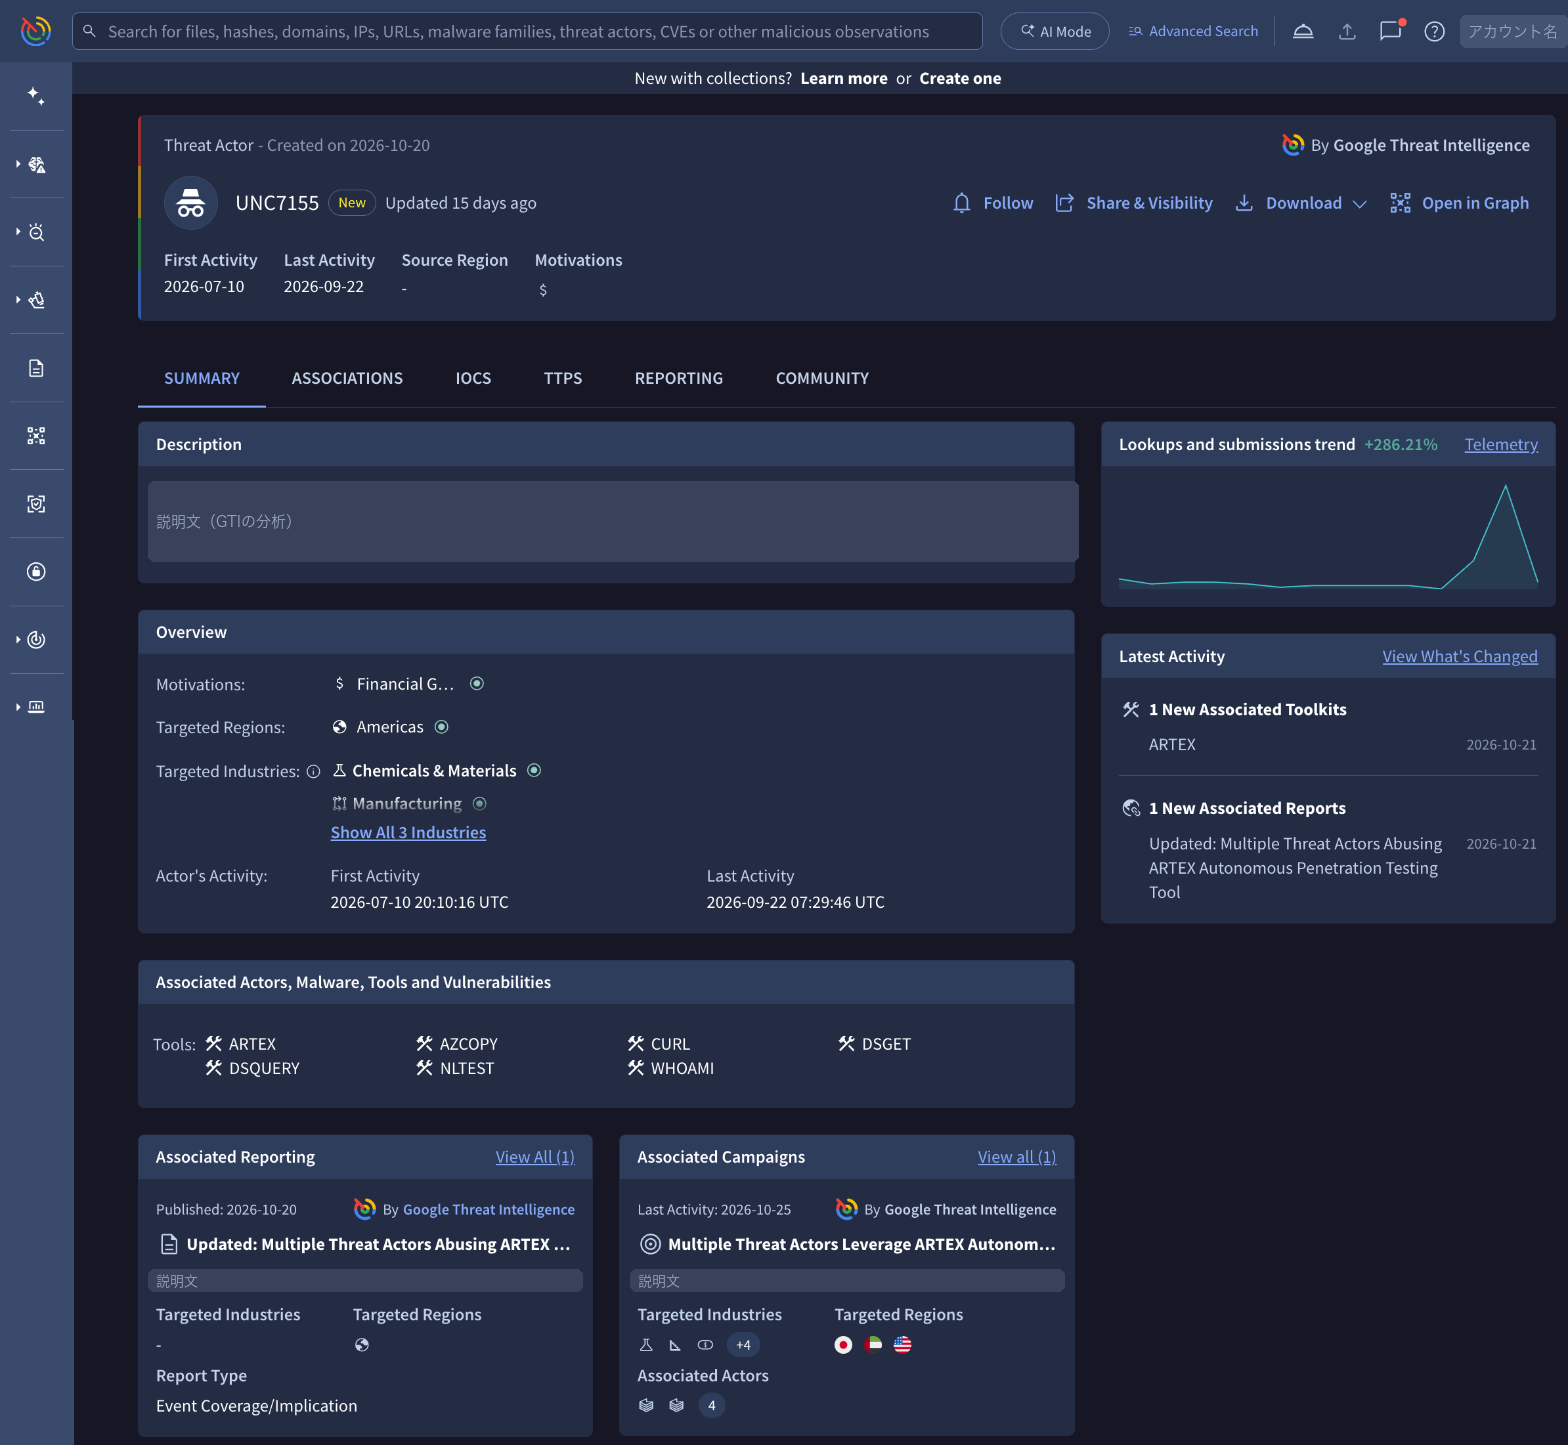
攻撃者UNC7155のページ。動機・標的の地域・活動の時期と、使った道具が並ぶ
一方、UNC7228は諜報が目的と疑われる攻撃者で、その活動はMicrosoft社がStorm-0940と呼ぶ活動と重なります(GTIGの2026年10月の公開記事「ARTEX and Friends: Enter Agentic Offensive Frameworks」)。同じARTEXを、金銭目的の攻撃者と、諜報が疑われる攻撃者の両方が使っています。ツールの名前だけでは、相手の目的は分かりません。どの攻撃者の活動かを見分けて、対応の優先度を決めます。
Censysで見つけたホストをGTIで開く
ここからは、前の記事でCensys Platformを使って見つけた日本の1台を、GTIで開きます。事業者から借りた仮想サーバー(VPS)の上でARTEXの管理画面が動いていた1台です。
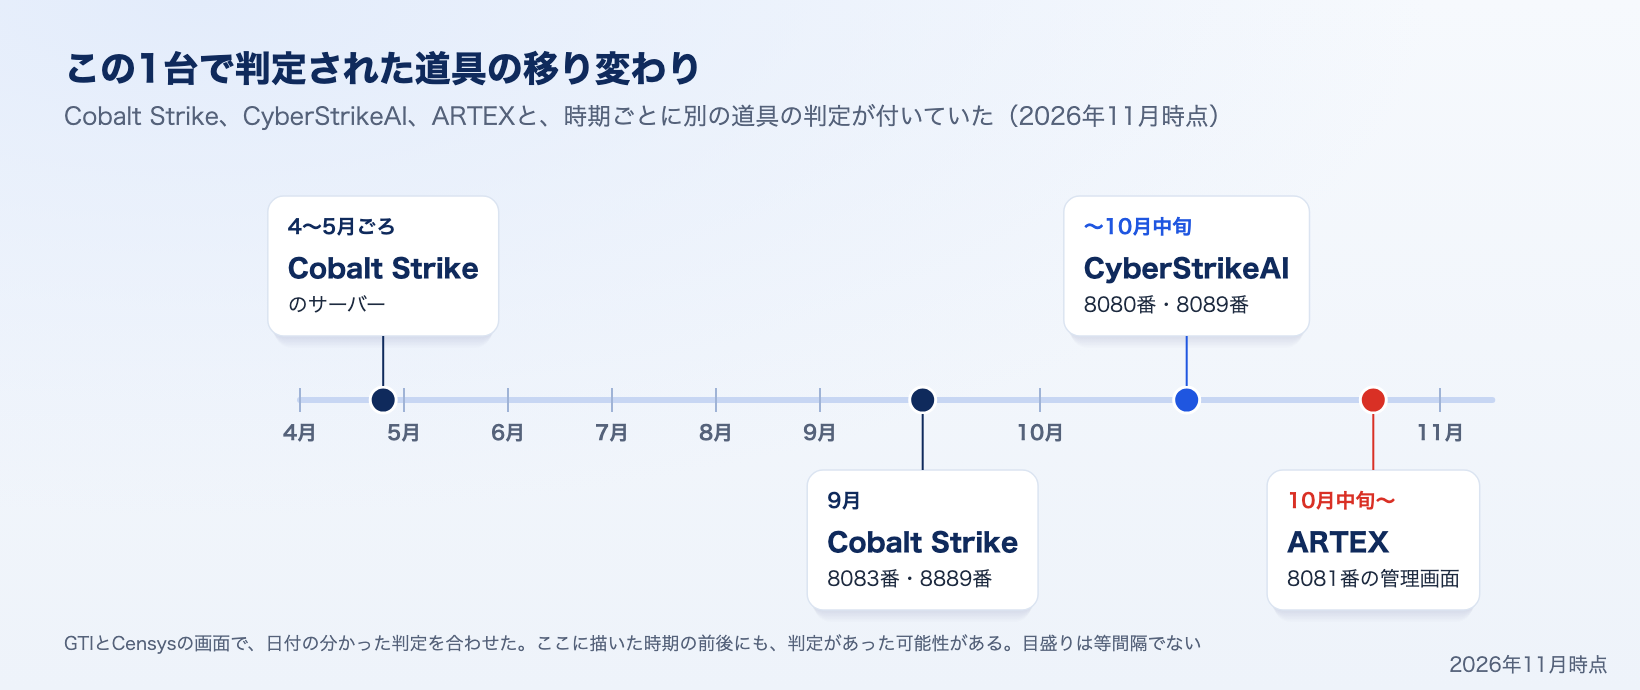
先に、Censysでこのホストの評価と判定の履歴を見ておきます。評価(Reputation)は86(Malicious)で、今の判定はARTEX(8081番)だけです。ThreatsのタブのThreat Detection Historyでは、10月中旬まで、8080番と8089番に、別のAI攻撃ツールCyberStrikeAIの判定が付いていました。
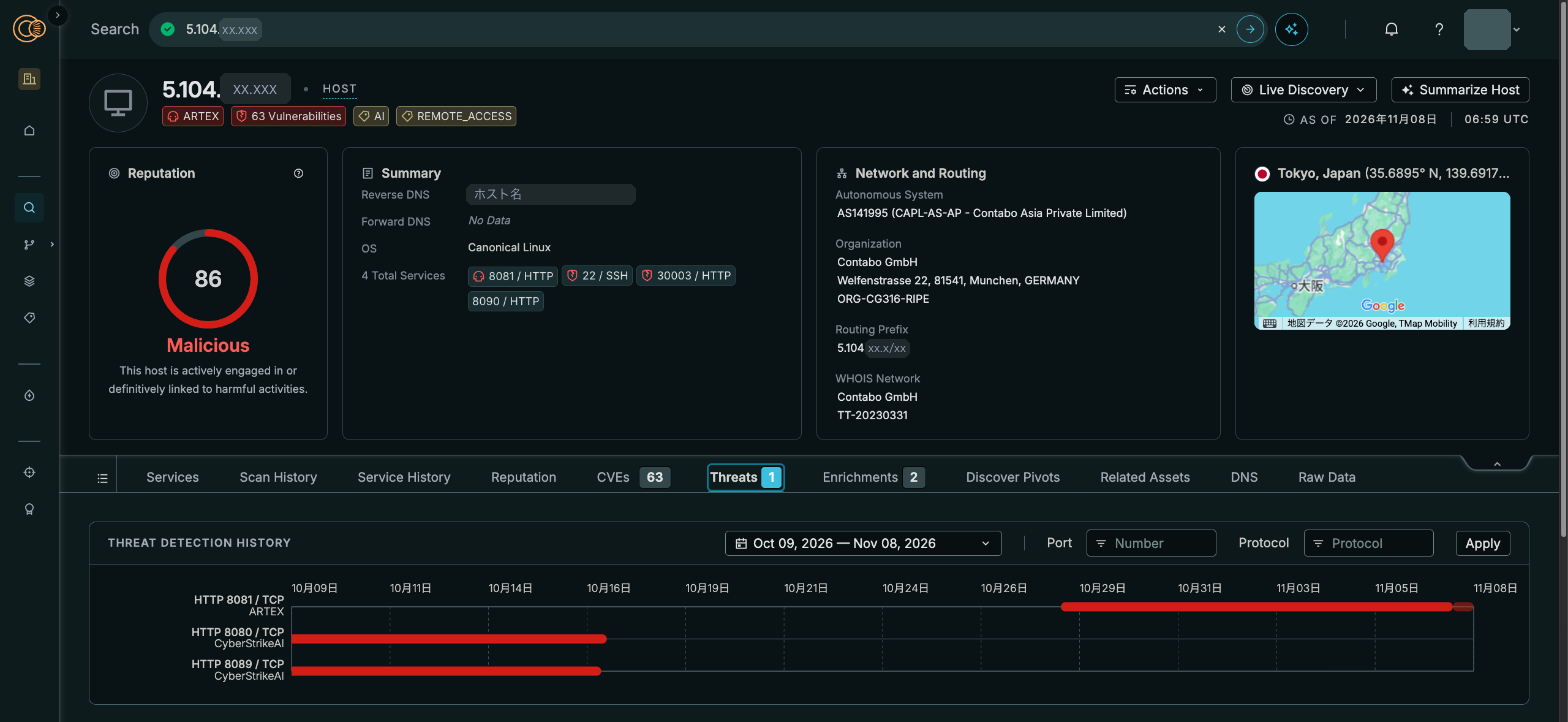
Censysのホストのページ(Threatsのタブ)。左上に評価、下に判定の履歴(8080番・8089番にCyberStrikeAI、8081番にARTEX)が並ぶ
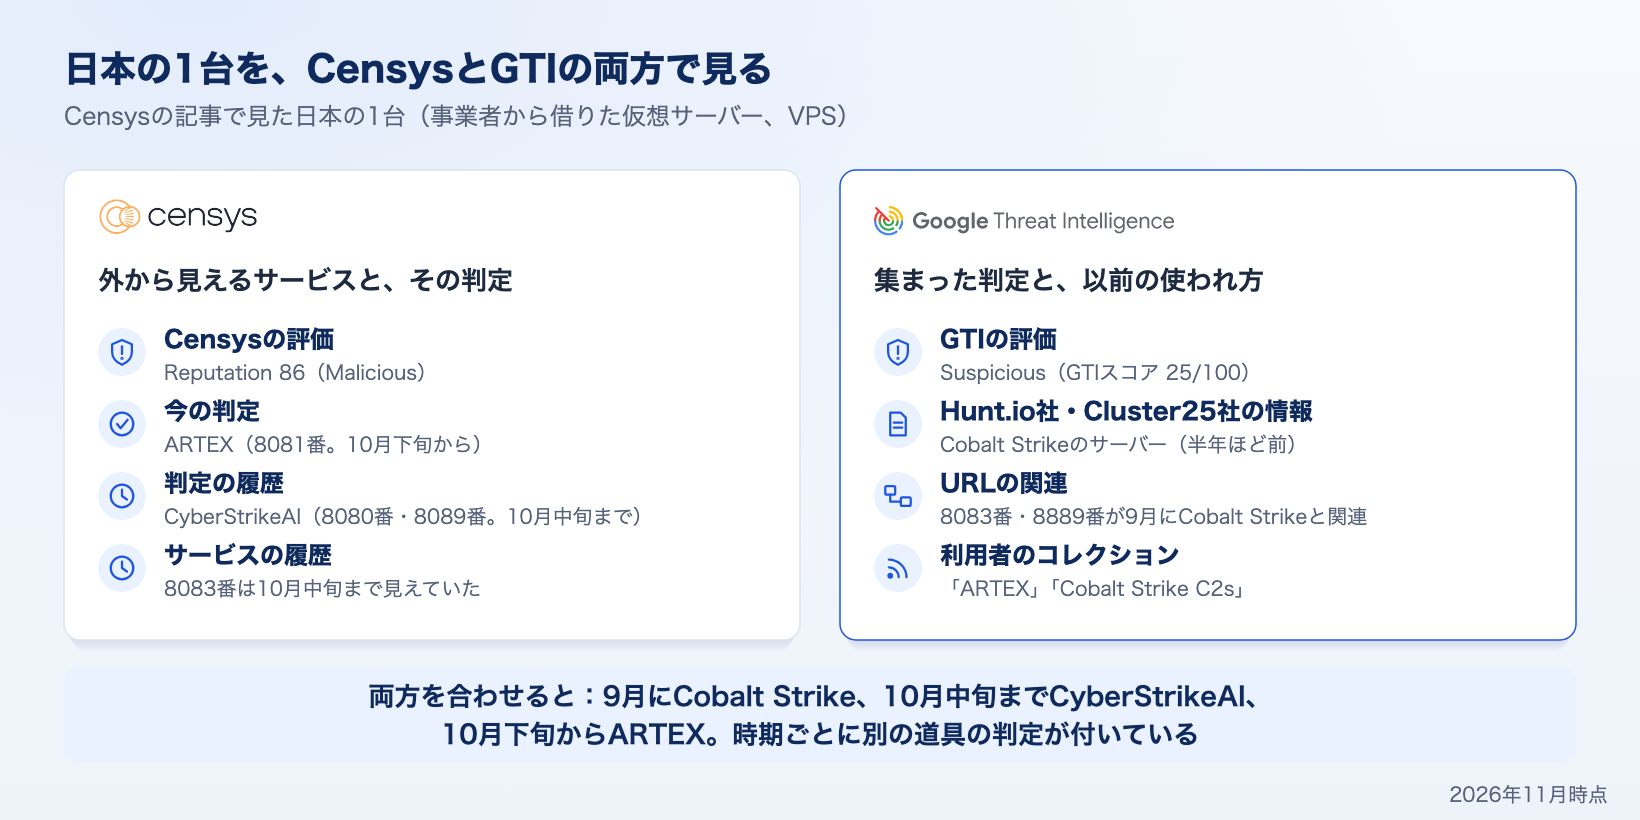
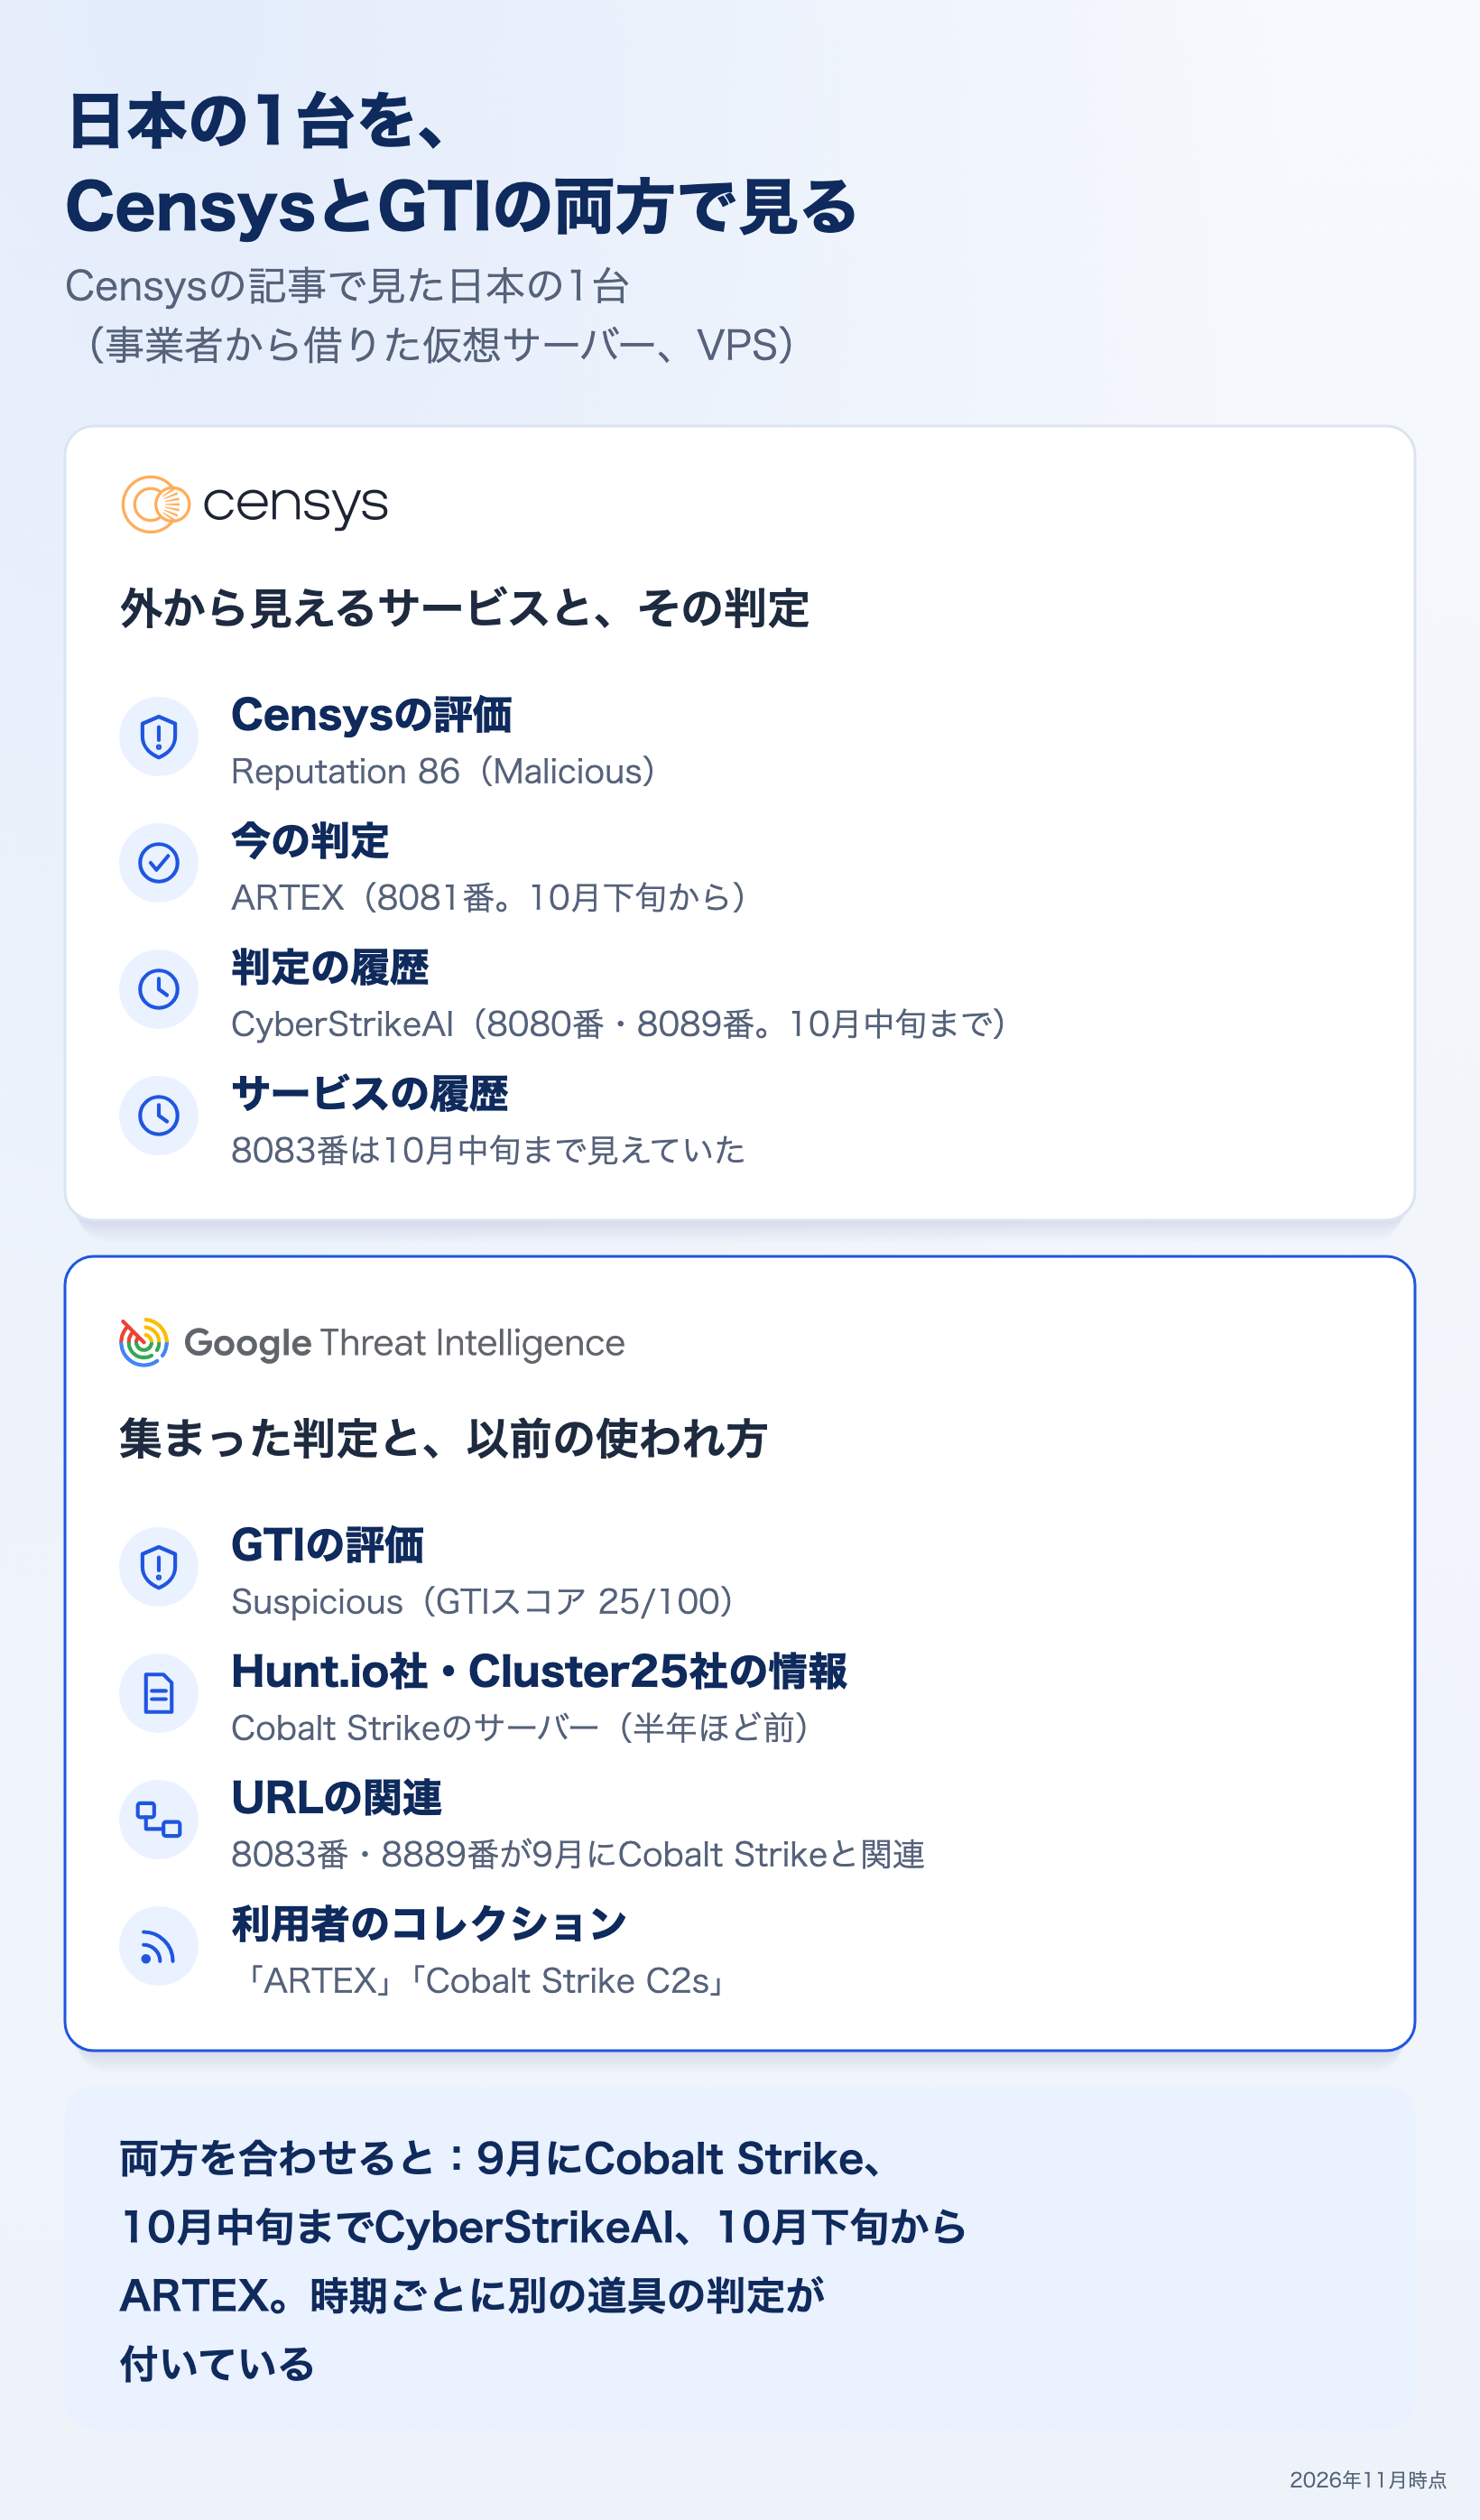
GTIの検索欄にIPアドレスを入れると、そのIPアドレスのページ(IP Report)が開きます。2つの製品で見えたことを並べると、次のとおりです。
判定と評価を見る
ページの左上に、GTIの判定(Google TI Verdict)とGTIスコアが出ます。この1台はSuspicious(不審)、GTIスコアは25/100でした。GTIスコアと判定の読み方は、次の記事で紹介しています。
 関連記事Google Threat Intelligence GTIスコアとはGTIスコアと判定(Verdict)が、どの情報をもとに決まるか、どう読むかを紹介しています。
DETECTIONのタブの上のCrowdsourced contextには、Hunt.io社とCluster25社の情報が、重大度HIGHで2件出ます。どちらも、このIPアドレスをCobalt Strikeのサーバーと判定したもので、半年ほど前の情報です。
Cobalt Strikeは、Fortra社の、攻撃者のふるまいを再現する演習(レッドチーム演習)のための正規の製品です。購入者はFortra社の審査を受けます。一方で、古い版を改変した不正な複製が、攻撃者に使われています。ここでの判定は、このサーバーでCobalt Strikeのサーバーが動いていたことを示すもので、正規の利用か不正な複製かまでは分かりません。
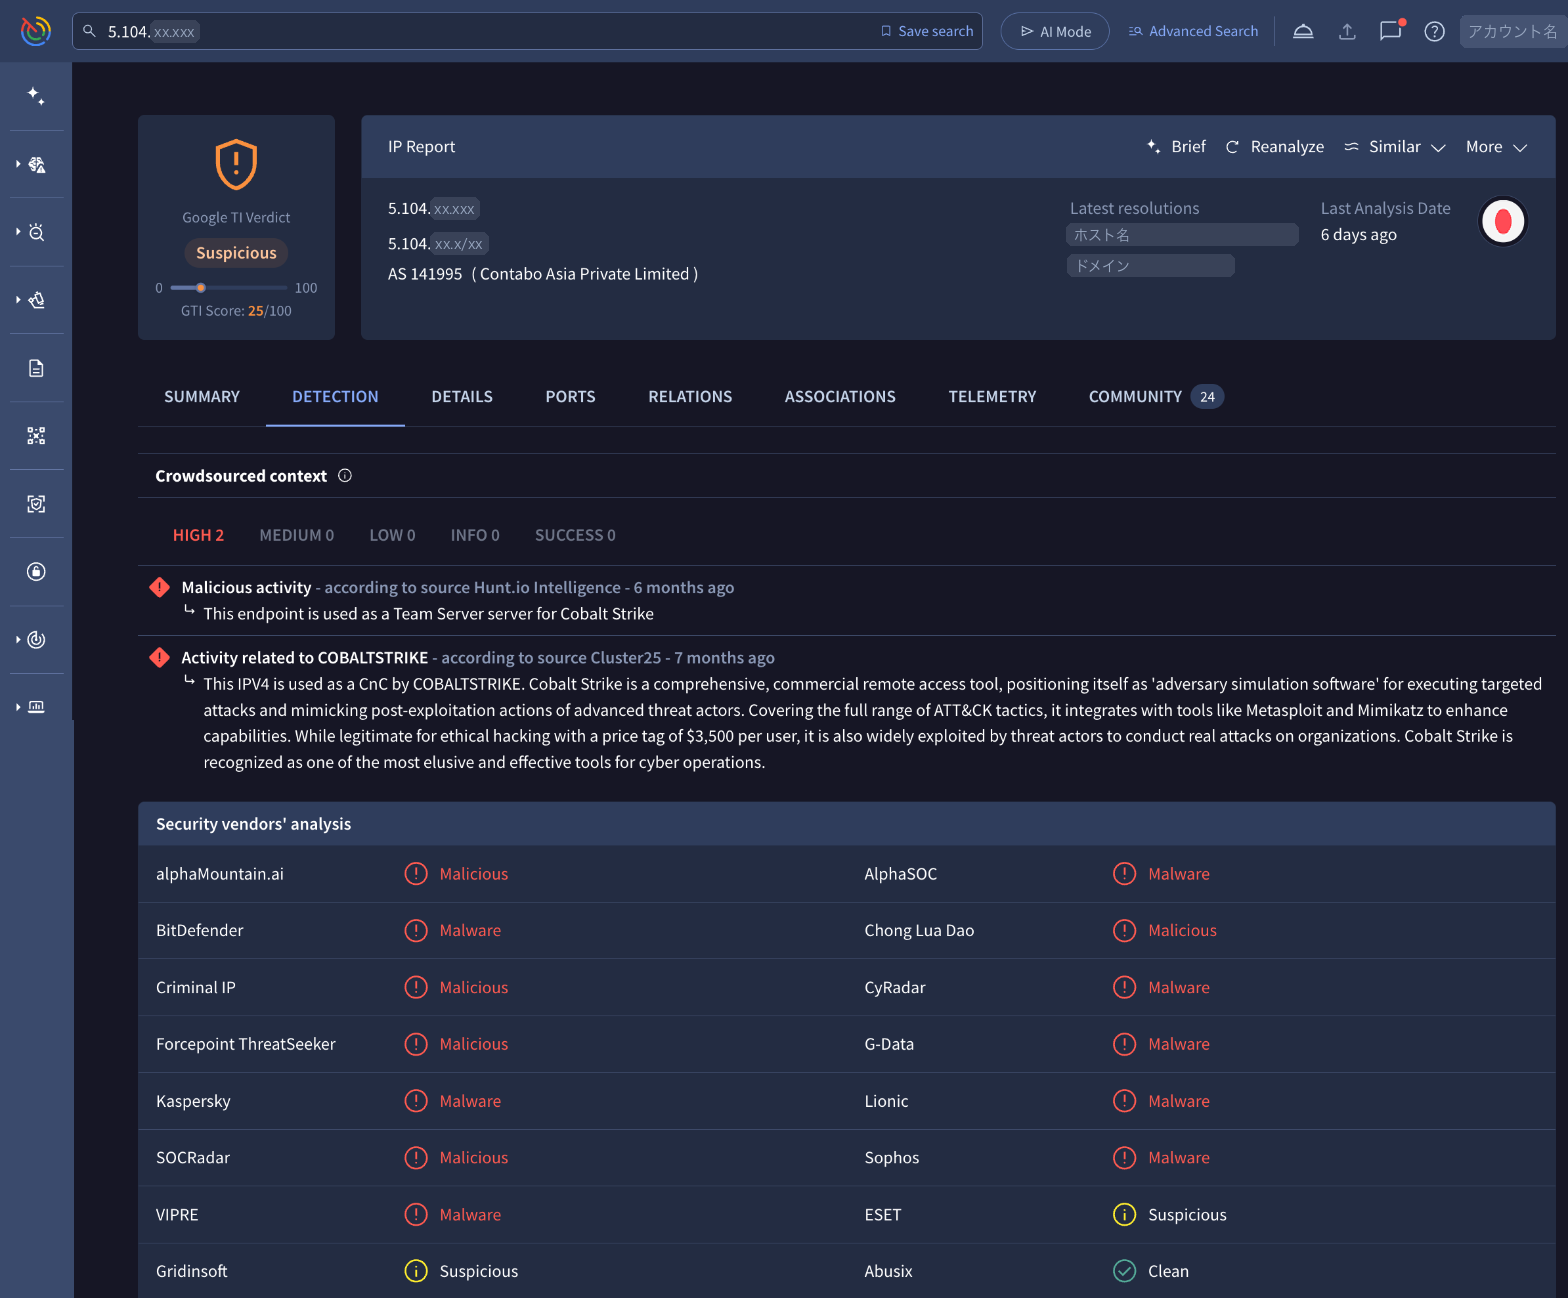
IPアドレスのページのDETECTIONのタブ。左上にGTIの判定とスコア、中ほどに2社の情報、下にセキュリティ製品ごとの判定が並ぶ
下のSecurity vendors’ analysisには、セキュリティ製品ごとの判定が並びます。2026年11月時点で、13社が悪意あり(MaliciousまたはMalware)と判定していました。
関連する脅威とコレクションを見る
ASSOCIATIONSのタブには、このIPアドレスに結び付いた脅威が並びます。この1台では7つでした。
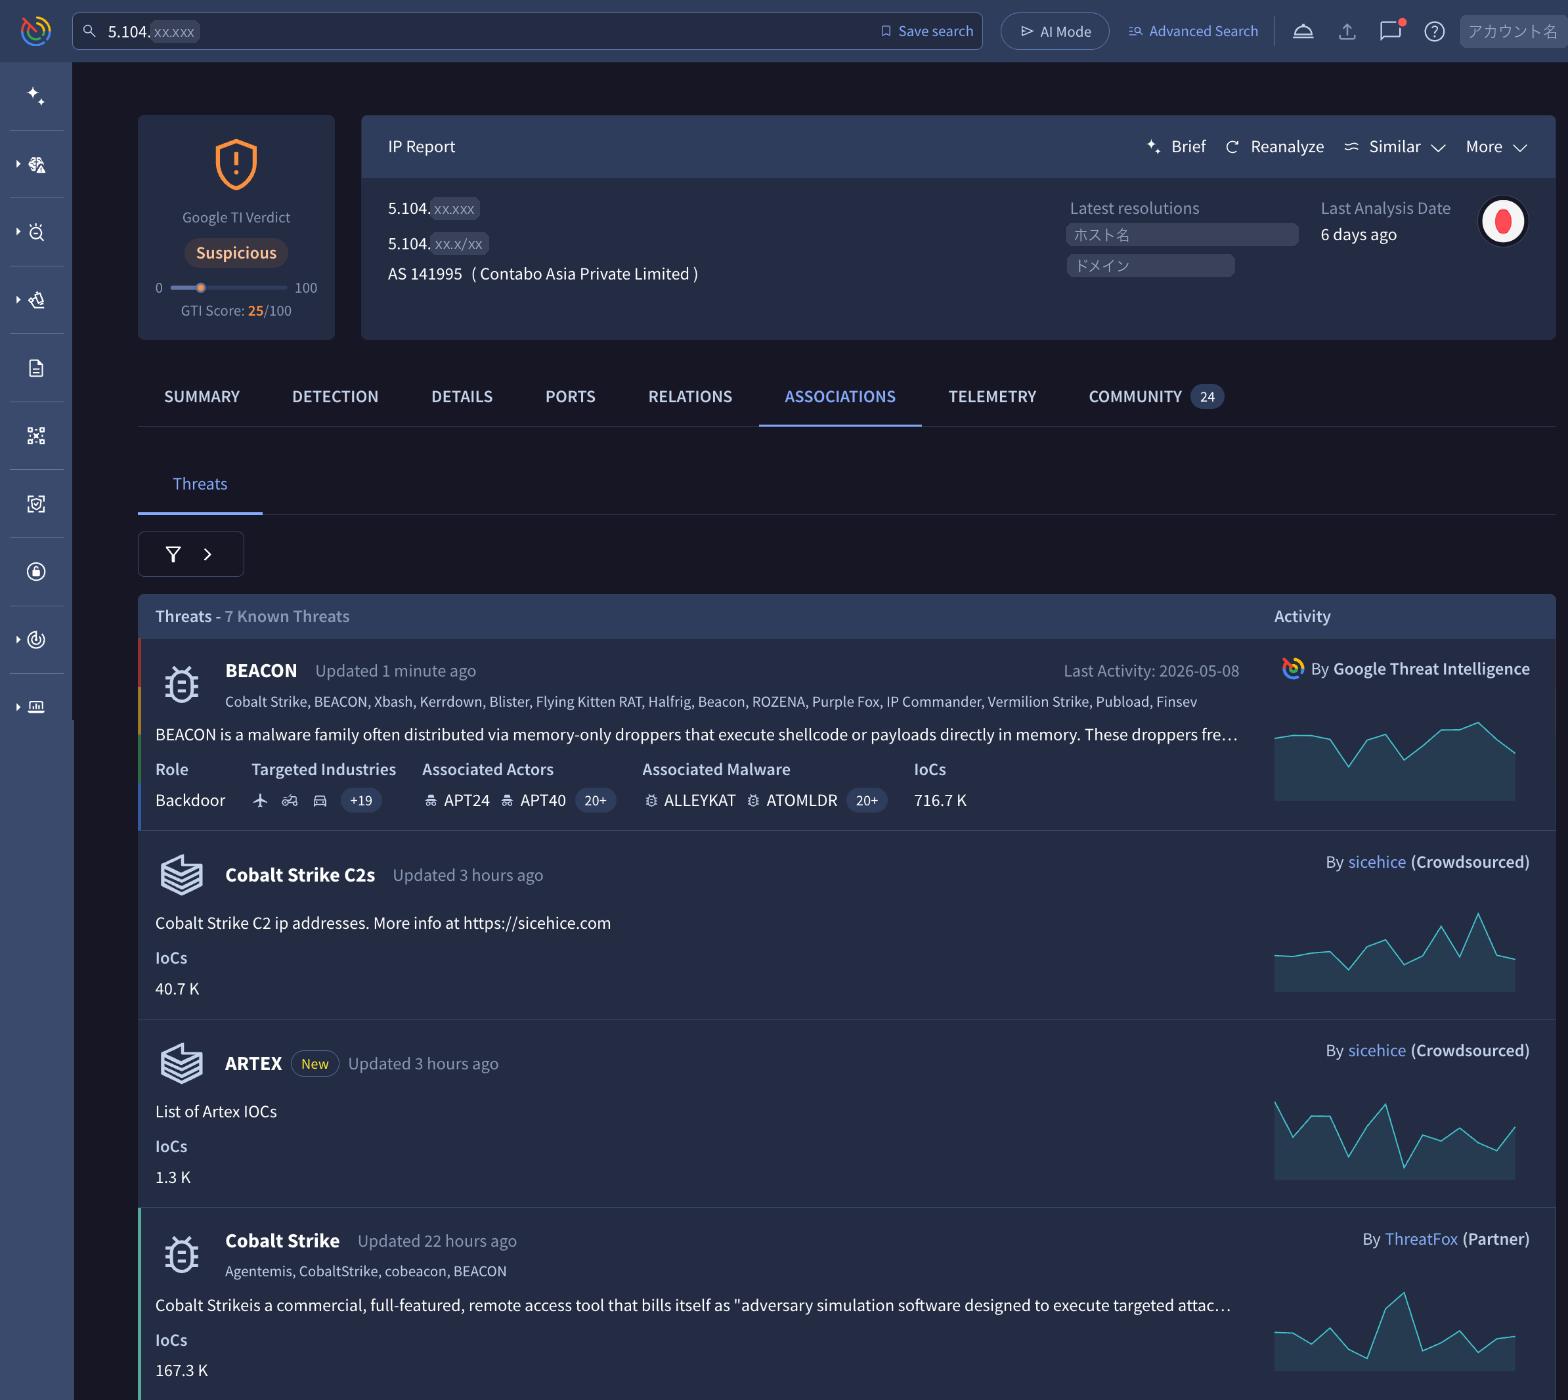
ASSOCIATIONSのタブ。GTIが結び付けた脅威(BEACON)、利用者が作ったコレクション(Cobalt Strike C2s、ARTEX)、提携先の情報(Cobalt Strike)が並ぶ
- BEACON:GTIが付けた、Cobalt Strikeのマルウェアの名前です。行の右上に「By Google Threat Intelligence」と出ます
- Cobalt Strike C2s:利用者(sicehice)がCobalt StrikeのC2サーバーのIPアドレスを集めた、公開のコレクションです
- ARTEX:同じ利用者がARTEXのIoCを集めた、公開のコレクションです
- Cobalt Strike:提携先のThreatFoxが、Cobalt Strikeとして集めたIoCです
行の右上の表示で、情報の出どころが分かります。By Google Threat IntelligenceはGoogle社の専門家の分析、Partnerは信頼された提携先・研究者の情報、Crowdsourcedは利用者が公開したコレクションです。公開のコレクションは、GTIとVirusTotalの利用者ならだれでも作れ、ここに並びます。非公開のコレクションは、作った人や同じグループの人など、見る権利のある人にだけ出ます。利用者のコレクションは、作った人によって集め方が違います。対応の判断には、GTIの分析と合わせて使います。
コレクションを開くと、同じコレクションに入っているほかのIPアドレスへ広げられます。前の記事でCensysのデータから広げた候補と突き合わせると、2つの製品の結果を互いに確かめられます。
関係とグラフで広げる
RELATIONSのタブには、これまでの分析をまとめた、このIPアドレスの関係が並びます。過去に解決したドメイン(Passive DNS Replication)と、このIPアドレスのURLです。
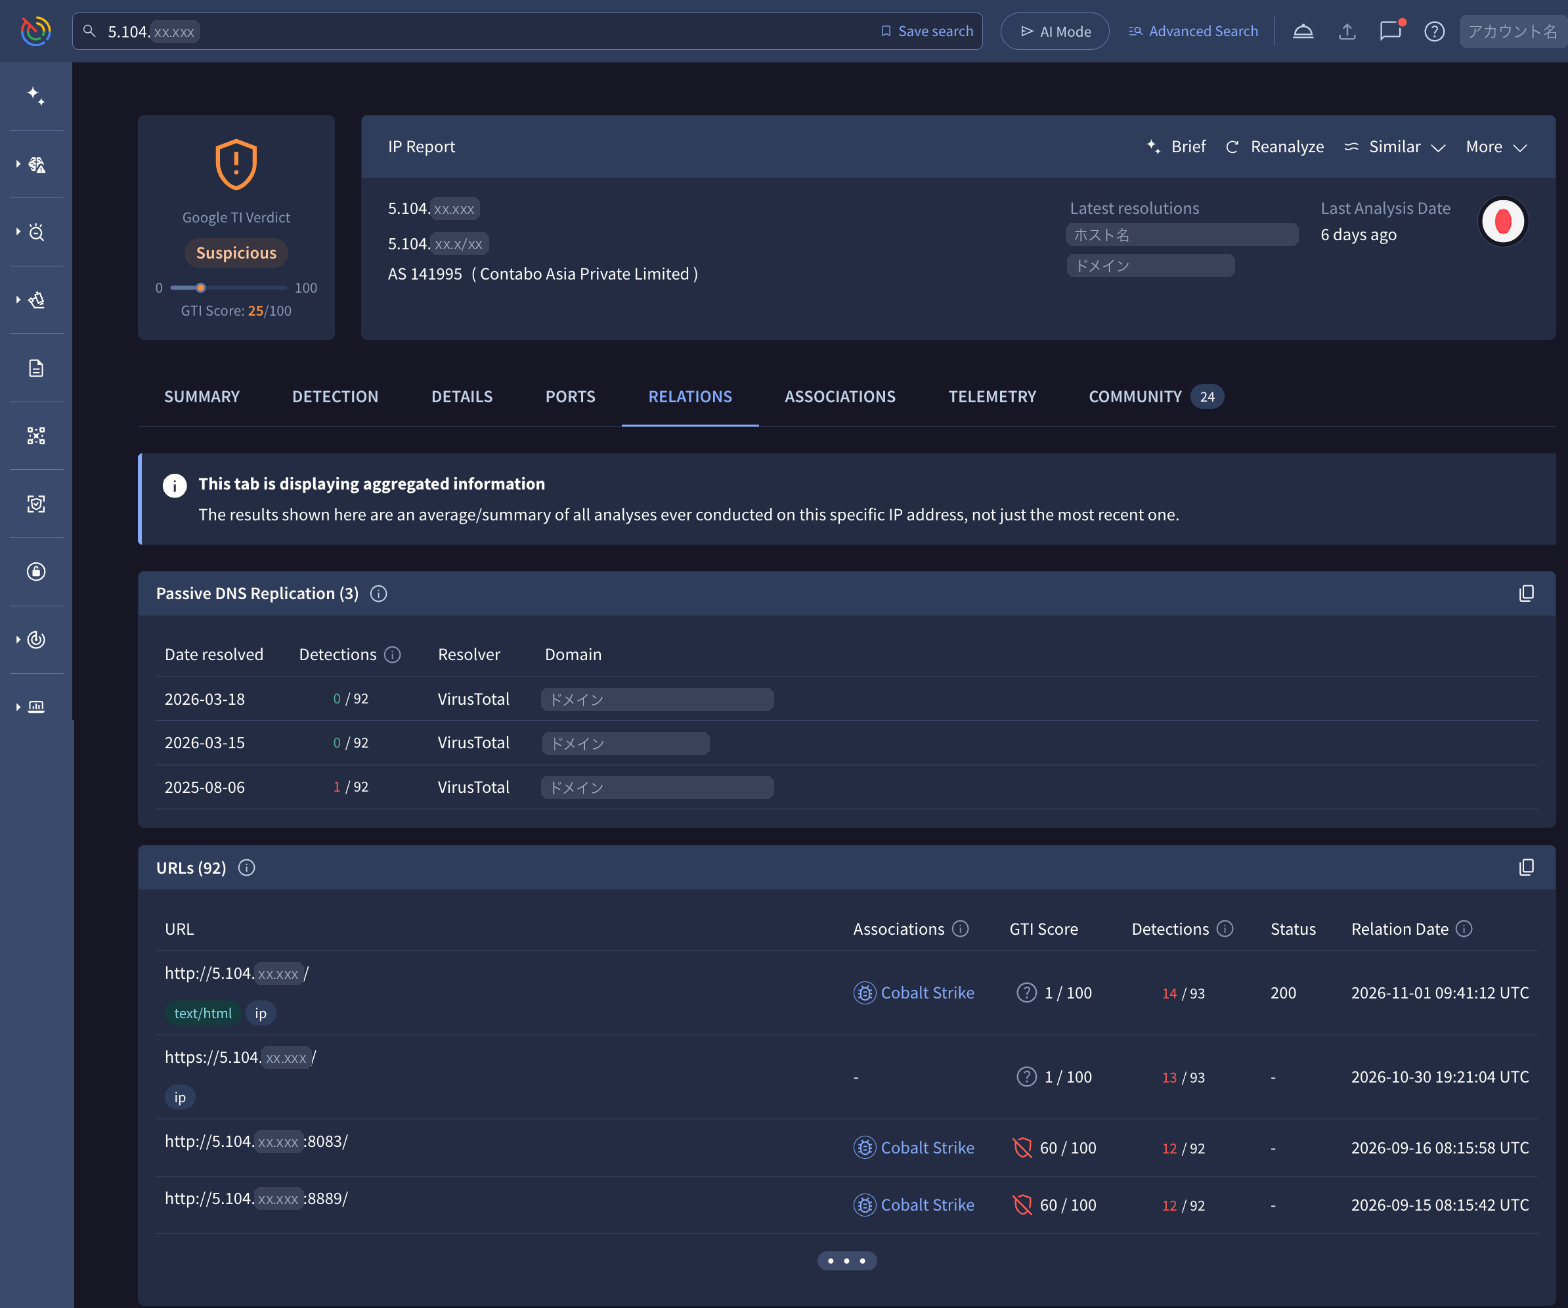
RELATIONSのタブ。上に過去に解決したドメイン、下にこのIPアドレスのURLと、それぞれの関連・GTIスコア・観測の日時が並ぶ
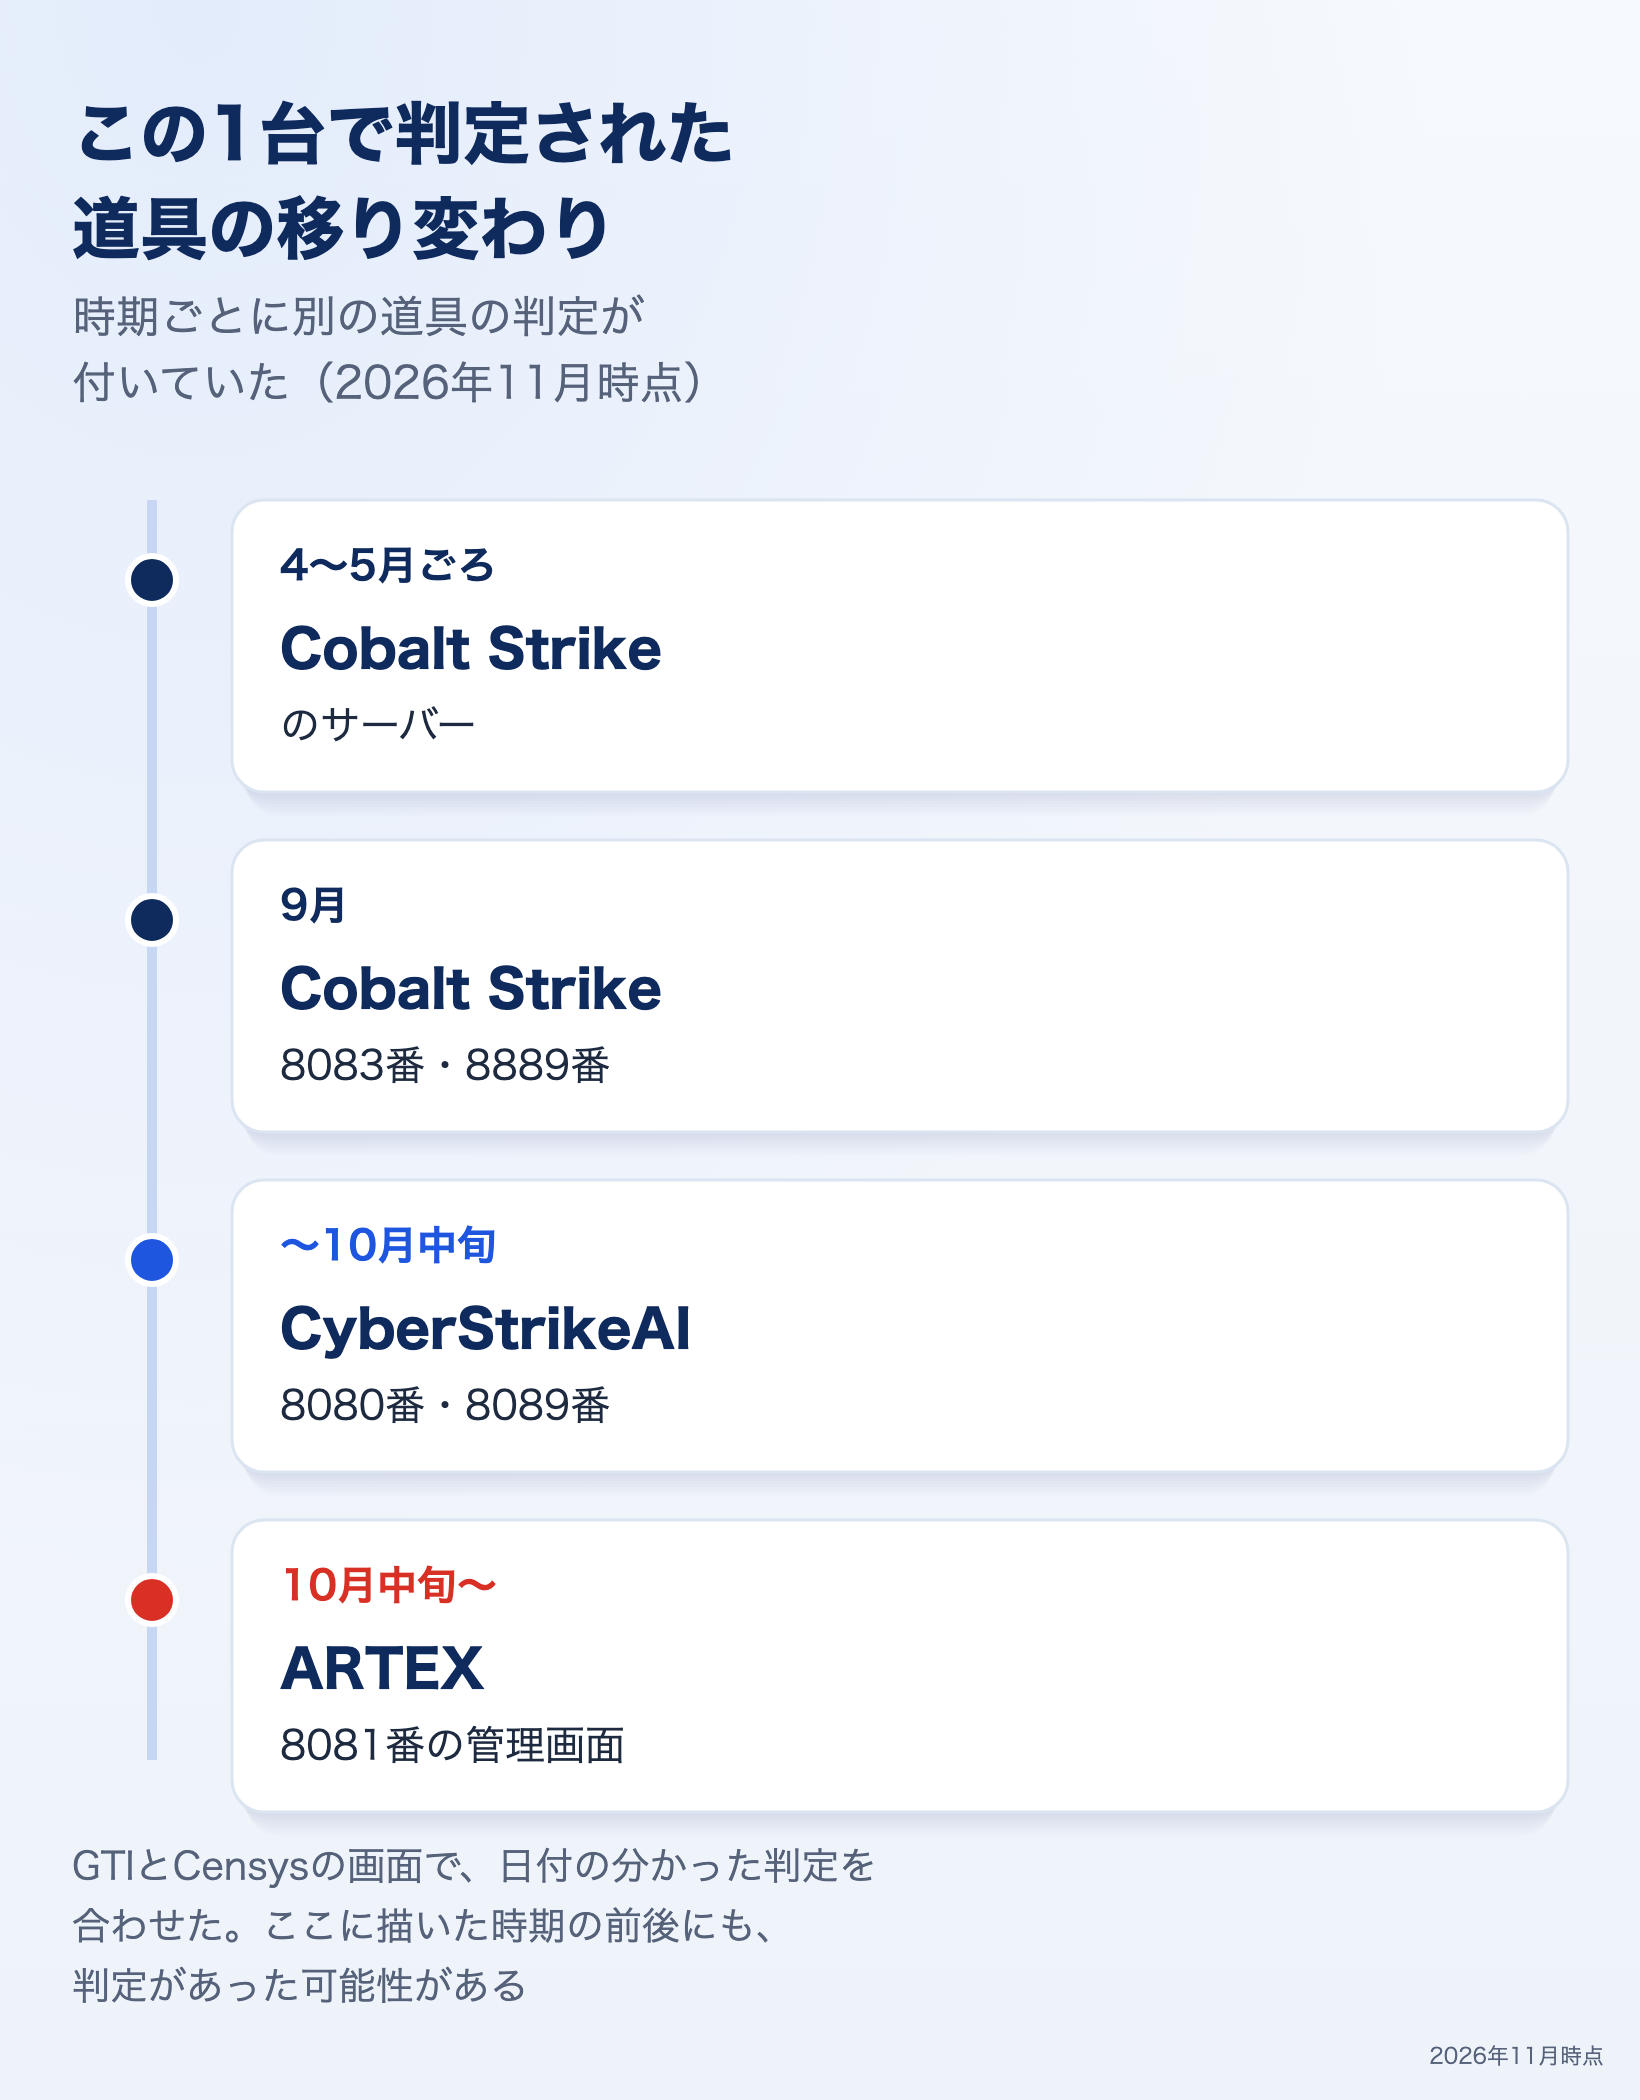
URLの一覧では、8083番と8889番のURLが、2026年9月にCobalt Strikeと結び付けられ、GTIスコアは60/100でした。前の記事で見たCensysのサービスの履歴では、8083番は2026年10月中旬まで見えていて、同じころ8081番にARTEXの管理画面が現れています。Censysの判定の履歴と合わせると、このサーバーには、9月にCobalt Strike、10月中旬までCyberStrikeAI、10月下旬からARTEXと、時期ごとに別の道具の判定が付いていました。CyberStrikeAIの判定はCensysの履歴で、9月のCobalt StrikeはGTIのURLの関連で見えたものです。時間の順に並べると、次のとおりです。
キャンペーン・攻撃者・ツールのページのOpen in Graphを押すと、そのページの関係をThreat Graphの図で開けます。Threat Graphでは、ファイル・URL・ドメイン・IPアドレスの間の30種類以上の関係をたどれ、選んだものどうしの共通点も探せます。
自組織で使う
ARTEXのように動きの速い脅威は、一度調べて終わりにせず、更新を受け取り、IoCを自組織の調査や監視に回します。キャンペーン・攻撃者・ツールのページの上のボタンと、検索の結果の一覧の上のボタンから始められます。
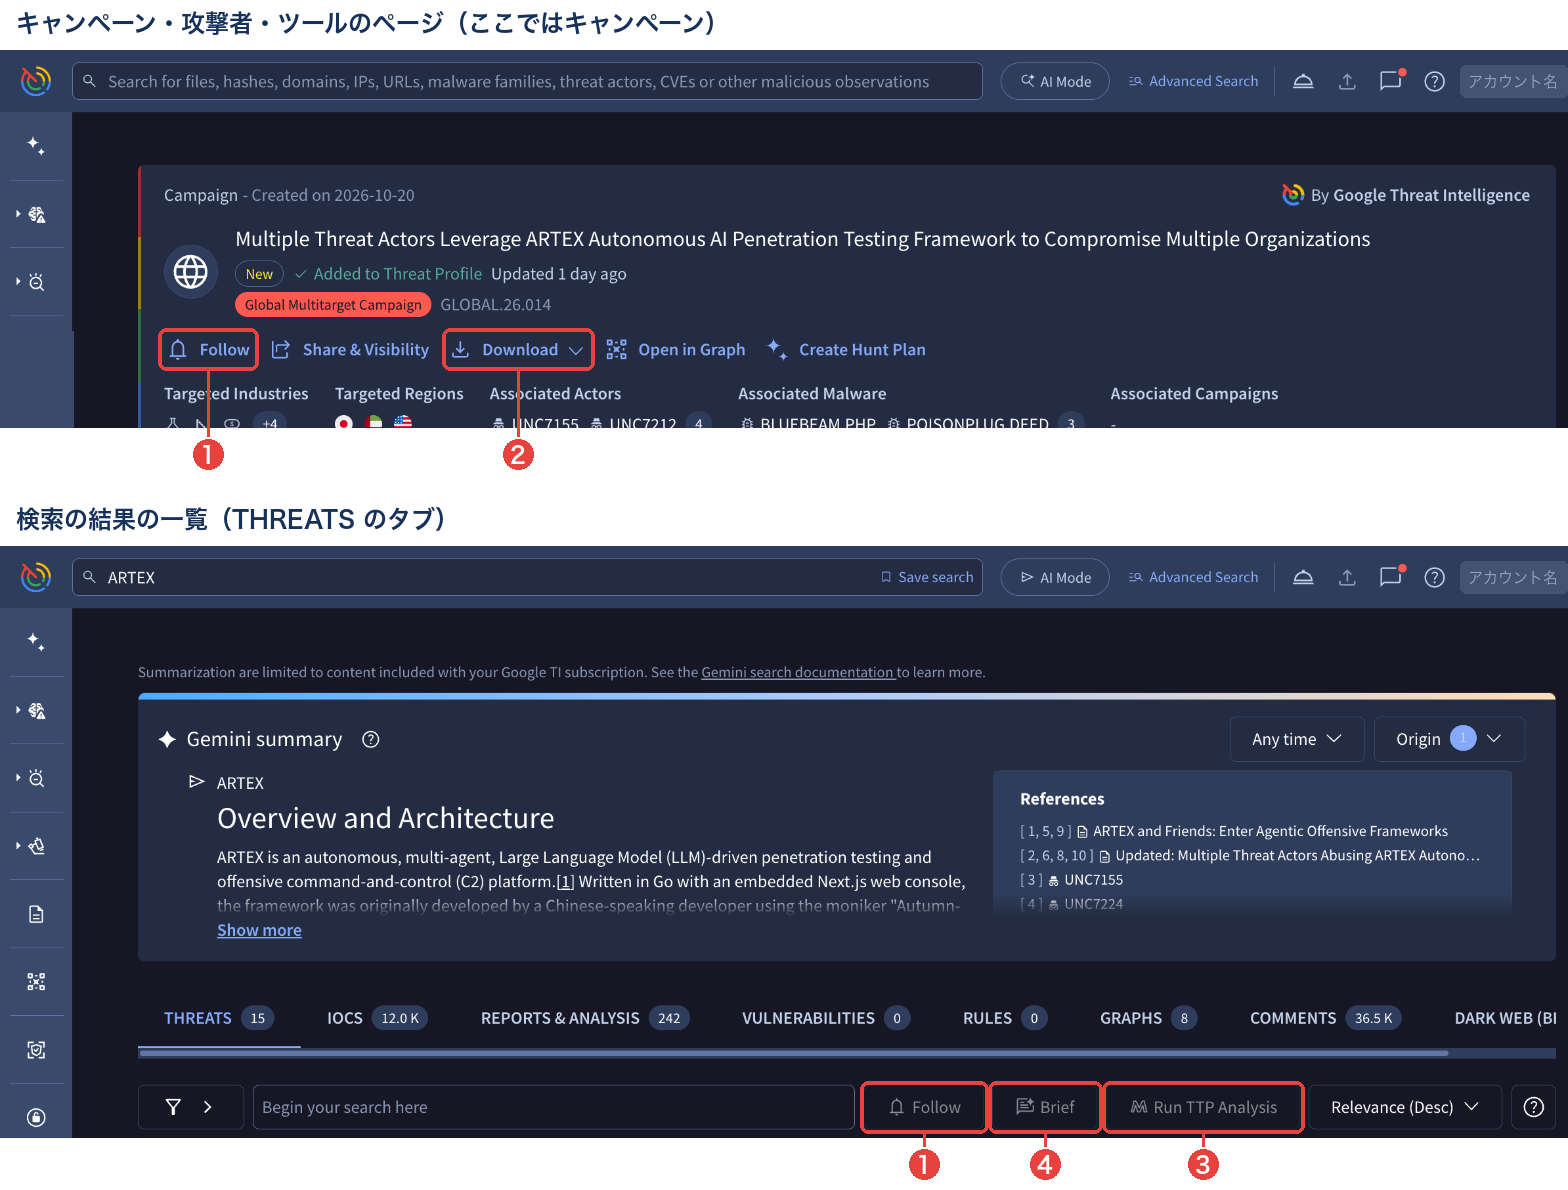
ボタンの場所。上はキャンペーンのページ、下は検索の結果の一覧。番号は下の説明と同じ
- 1 Follow:新しいIoCが加わったときなどに、IoC Streamに知らせが届きます。メールでも受け取れます。キャンペーンでは、新しい活動や関連の変化も追えます。Followからは、自組織の業種や地域の条件で作ったThreat Profileにも加えられます
- 2 Download:ページに結び付いたIoCを、識別子だけか、付随する情報つきで、JSON・CSV・STIXの形式で書き出せます。RULESのタブではYARA・Sigma・IDSのルールを、TTPSのタブではATT&CKの手法をダウンロードできます
- 3 Run TTP Analysis:検索の結果で選んだ攻撃者やキャンペーンの手法を、ATT&CKの表に並べます。複数を選ぶと、手法ごとに何件が使っているかが色の濃さで分かり、どの手法から検知を固めるかを決めるのに使えます
- 4 Brief:AIの対話画面Agenticで、選んだものの最近の動きを要約します。Agenticは、EnterpriseとEnterprise Plusのプランで使えます
書き出したIoCは、SIEMなどに取り込んで自組織のログと突き合わせます。Google SecOpsでは、GTIの契約を持ち込む連携で、脅威の一覧やIoC Stream、攻撃者・キャンペーンとの関連を取り込み、用意された検知ルールで自組織のログと照らし合わせられます。
なお、Webの画面の検索欄に入れたIoCは、GTIのデータに加わり、ほかの利用者からも見えるようになります。社内のIPアドレスや個人の情報を含む値は入れずに調べます。
まとめ
GTIで「ARTEX」と検索すると、ツール・キャンペーン・攻撃者のページへたどれます。ARTEXは金銭目的の攻撃者と、諜報が疑われる攻撃者の両方に使われていて、キャンペーンの標的の地域には日本が入っています。
Censys Platformで見つけたIPアドレスをGTIで開くと、集まった判定と以前の使われ方が分かります。日本の1台では、Censysの判定の履歴(CyberStrikeAI、ARTEX)と、GTIの判定(Cobalt Strike)を合わせて、時期ごとに使われた道具が見えました。外から見えるサービスとその移り変わりを見せるCensysと、分析と判定が集まるGTIを合わせると、1つのIPアドレスについて分かることが増えます。
 関連記事AIペンテストツール「ARTEX」をCensysで追う:日本の56台と、名前を変えた版の見つけ方ARTEXの仕組みと、Censys Platformで管理画面を探して数え、1台から履歴とCensEyeで広げるまでを紹介しています。この記事はその続きです。
 関連製品Google Threat IntelligenceGoogle・Mandiant・VirusTotalの脅威情報をまとめて使える脅威インテリジェンス製品です。主な機能と、3つのプランの違いをまとめています。
導入のご相談やお見積もりは、お気軽にお問合せください。