





























この記事の要点
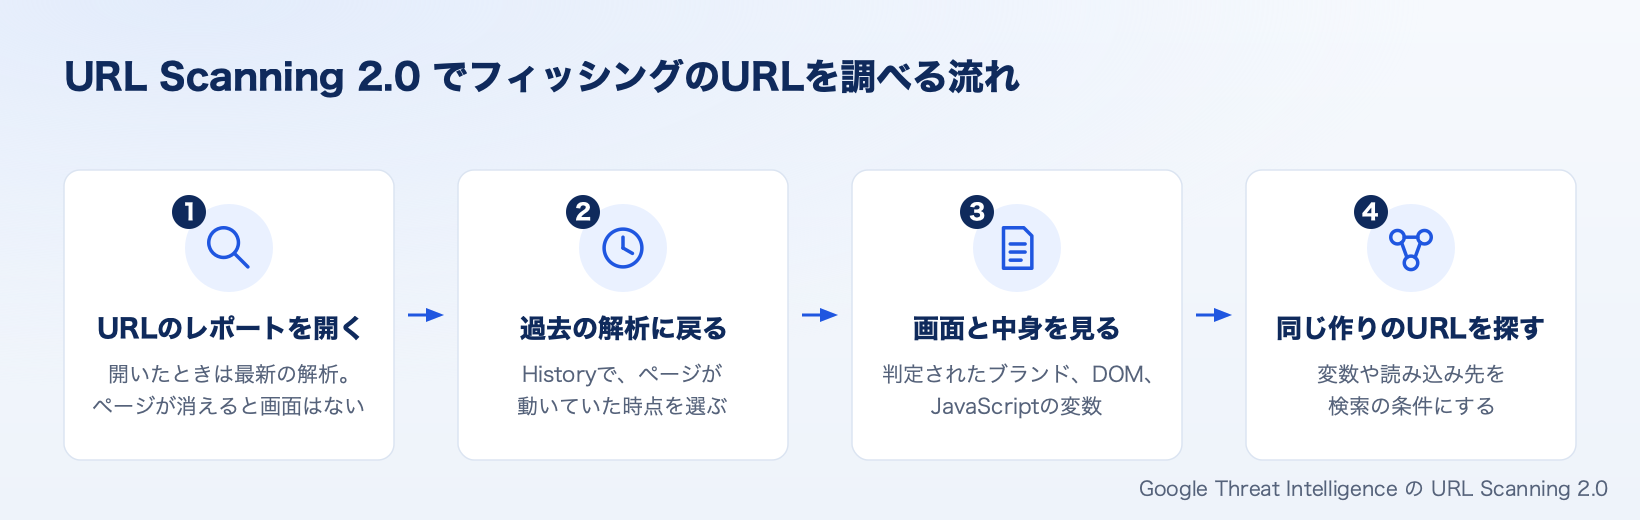
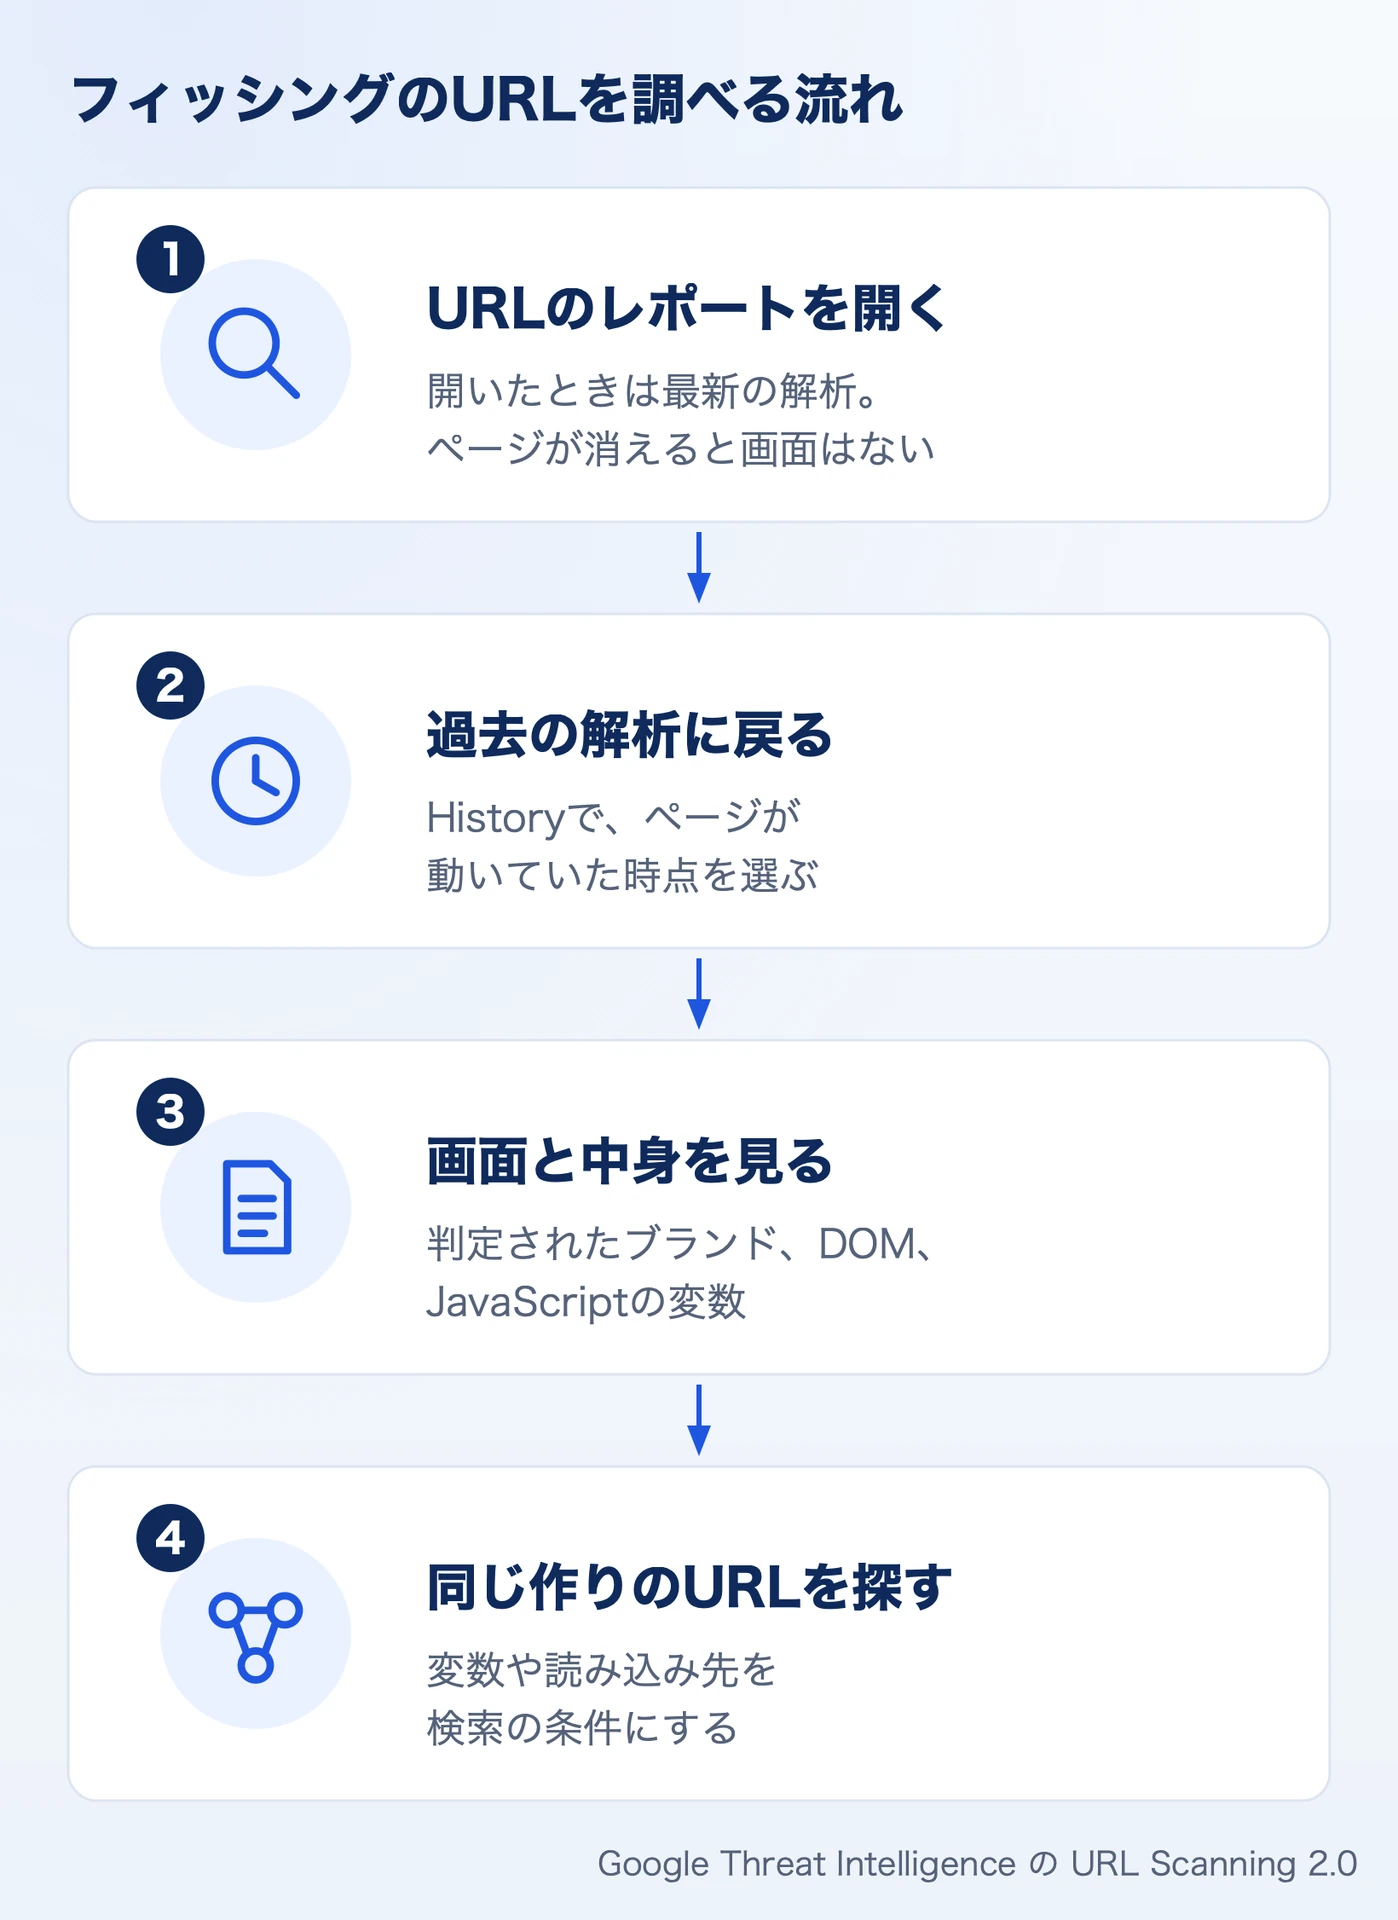
- URL Scanning 2.0 で、Google Threat Intelligence のURLのレポートに、実際のブラウザで開いたページの画面、DOM、JavaScriptの変数、判定されたブランドが残るようになりました。
- 記録は解析ごとに残り、Historyで過去の解析に戻れます。フィッシングサイトが消えたあとでも、動いていたときの画面と中身を確かめられます。
- 記録した特徴は検索の条件になります。JavaScriptの変数やブランドを条件にして、同じ作りのURLを探せます。
読む人別の次の一歩
Google社の Google Threat Intelligence のリリースノート(2026年7月・8月)、公式ドキュメント、APIリファレンスと、弊社が Google Threat Intelligence の画面とAPIで確かめた結果(2026年11月)をもとに書いています。
URL Scanning 2.0 で変わったこと
Google Threat Intelligence でURLを調べると、調べたURLを実際のブラウザで開いた結果が、URLのレポートに残ります。2026年7月に始まった URL Scanning 2.0 の機能で、ページの画面、ページの構造(DOM)、読み込んだ通信、JavaScriptの変数、使われている技術と、ページに写っているブランドの判定が記録されます。
記録は、URLを開いた1回ごと(解析ごと)に残ります。過去の解析に戻ると、レポートが戻った解析の時点の画面と中身に切り替わるので、フィッシングサイトが消えたあとでも、動いていたときの姿を確かめられます。記録した特徴は検索の条件にもなり、同じ作りのURLを探せます。
URLのレポートでは、主に次のタブで、URL Scanning 2.0 の記録を見られます。タブの中身は、レポートの上部に日時が出ている解析のものです。
| タブ | 見られるもの |
|---|---|
| SUMMARY | ページの画面(Screenshot)、判定されたブランド(Identified brands)、ページの統計(Page Stats:通信の数、通信先のドメイン・IPアドレス・国の数、応答の大きさ、Cookieの数など)、GTIスコアと判定 |
| DETAILS | 分類(Categories)、他社の判定エンジンが報告したブランド(Targeted Brands)、HTTPの応答(最終のURL、応答コード、応答ヘッダーなど)、HTMLの情報、通信(Network Requests / HTTPs Transactions)、外部へのリンク(External Outbound Links)、JavaScriptのグローバル変数(Javascript Global Variables) |
| CONTENT | 画面(Screenshot)、描画されたHTML(DOM Tree)、文字列(Strings)、応答の本文(Response Body) |
| RELATIONS | 調べているURLからダウンロードされたファイルなど、関係するファイル。ほかのタブと違い、すべての解析を合わせた結果 |
本記事では、航空会社の会員ログインを装うフィッシングのURLを使って、調べる手順をご紹介します。
フィッシングのURLを調べる
本記事で調べるのは、航空会社の会員ログインを装うフィッシングのURL(https://mzxchasdxzc[.]com/)です。Google Threat Intelligence は悪性(Malicious)と判定しています。
最新の解析と過去の解析を見比べる(History)
URLのレポートを開くと、最新の解析が表示されます。このURLの最新の解析は応答コードがなく、SUMMARYタブにはページの画面の欄がありません。Page Statsの数もすべて0です。
レポートの上部のHistoryを押すと、Analysis historyの窓が開き、開いているURLの解析が新しい順に並びます。
列は、解析の日時(Analysis date)、URL Actions、GTIスコア(GTI Score)、検知した製品の数(Detections)、応答コード(Status code)、画面(Screenshot)です。上のグラフは、検知した製品の数の移り変わりです。日付、端末(Devices)、応答コード、URL Actionsで絞り込めます。
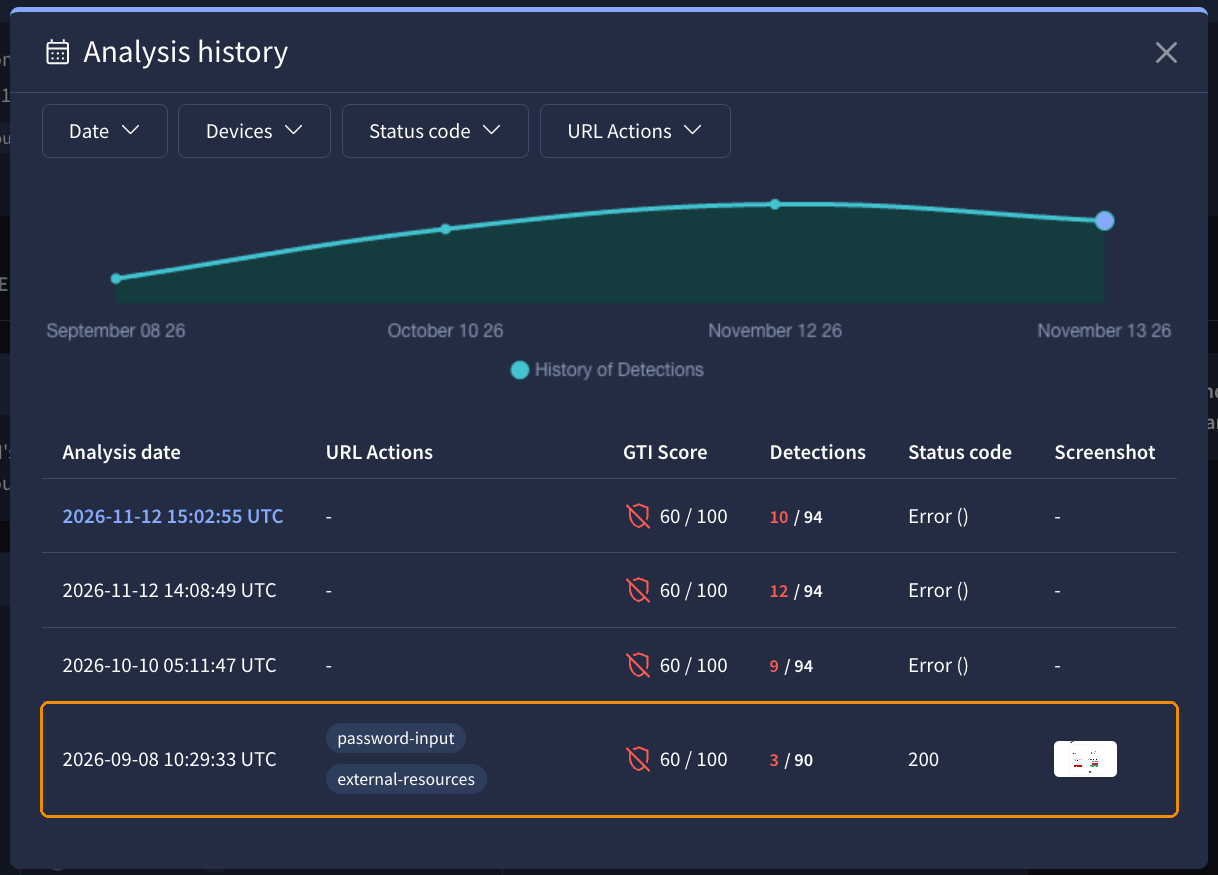
mzxchasdxzc[.]comのHistoryで開くAnalysis history。2026年9月の最初の解析だけ、応答コード(Status code)が200で、画面(Screenshot)が残っている
2026年9月の最初の解析だけ、応答コードが200で、画面が残っています。あとの3件の解析は、応答コードの欄が「Error ()」で、画面がありません。検知した製品の数は、最初の解析より、あとの解析のほうが多くなっています。
一覧の行を選ぶと、レポートのタブ(SUMMARY、DETECTION、DETAILS、CONTENT)が、選んだ解析の中身に切り替わります。ここでは、最初の解析を選びます。
画面と、判定されたブランドを見る
過去の解析を選ぶと、SUMMARYタブのScreenshotの欄に、選んだ解析の時点のページの画面が出ます。画面を出す前に「Website screenshots may contain explicit content」(訳:ページの画面には、不適切な内容が含まれることがあります)という注意が出るので、Allowを押します。SUMMARYタブの画面はページの上部だけで、右上の View screenshot から、ページ全体の画面を開けます。
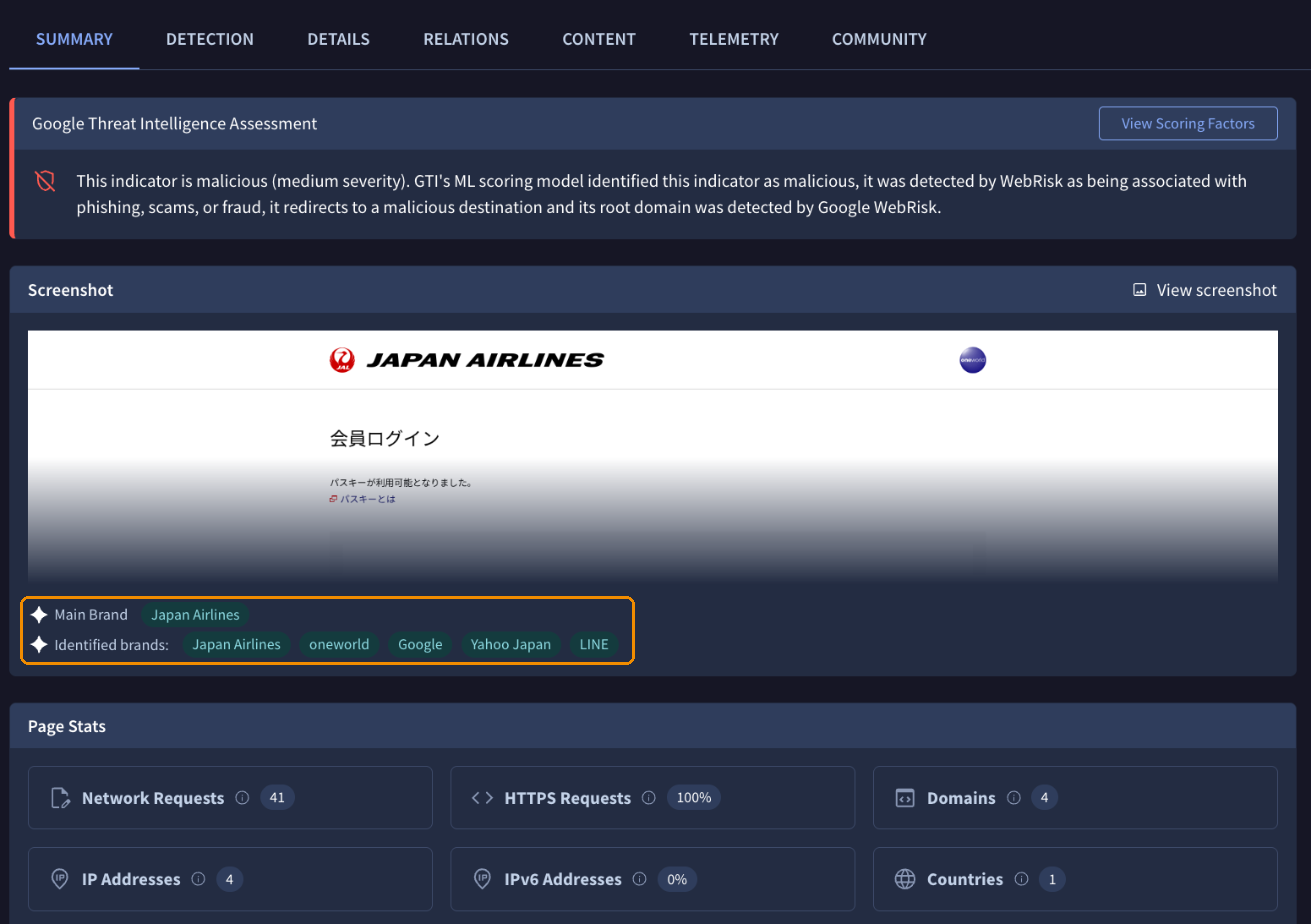
最初の解析のSUMMARYタブ。Screenshotの欄にJALの会員ログインを装うページの上部が写り、下に Main Brand(Japan Airlines)と Identified brands が並ぶ
画面の下には、ブランドの判定が2つ並びます。Main Brand は、ページの主なブランドです。最初の解析では、Japan Airlinesと出ています。
Identified brands は、Google Threat Intelligence が、ページの画面と中身から判定したブランドです。このページには、ほかのサービスのアカウントでログインするボタンもあり、Identified brands には、そのサービスのブランドも並びます。Page Statsには、ページを開いたときの通信の数、HTTPSの割合、通信先のドメイン・IPアドレス・国の数、応答の大きさ、Cookieの数が並びます。
ブランドの判定は、URLのレポートと検索に、次の3つの形で出ます。判定する元が違います。
| 項目 | 中身 | 検索の修飾子 |
|---|---|---|
| Main Brand(SUMMARYタブ) | ページの主なブランド(サイトを運営している、またはフィッシングで装われている組織)。Google Threat Intelligence が判定 | main_brand: |
| Identified brands(SUMMARYタブ) | Google Threat Intelligence が、ページの画面と中身から判定したブランド。複数並ぶことがある | identified_brand: |
| Targeted Brands(DETAILSタブ) | 他社のフィッシングの判定エンジンが報告した、ページが装っているとみられるブランド | targeted_brand: |
DETAILSタブの Targeted Brands は、他社の判定エンジンの報告です。最初の解析には報告がなく、DETAILSタブの目次にも Targeted Brands がありません。判定する元が違うと、違うブランドが出ることもあるので、どのブランドを装っているかは、画面を見て確かめます。
DETAILSタブの Redirection Chain では、mzxchasdxzc[.]com/から /loginのページに転送されていたことが分かります。
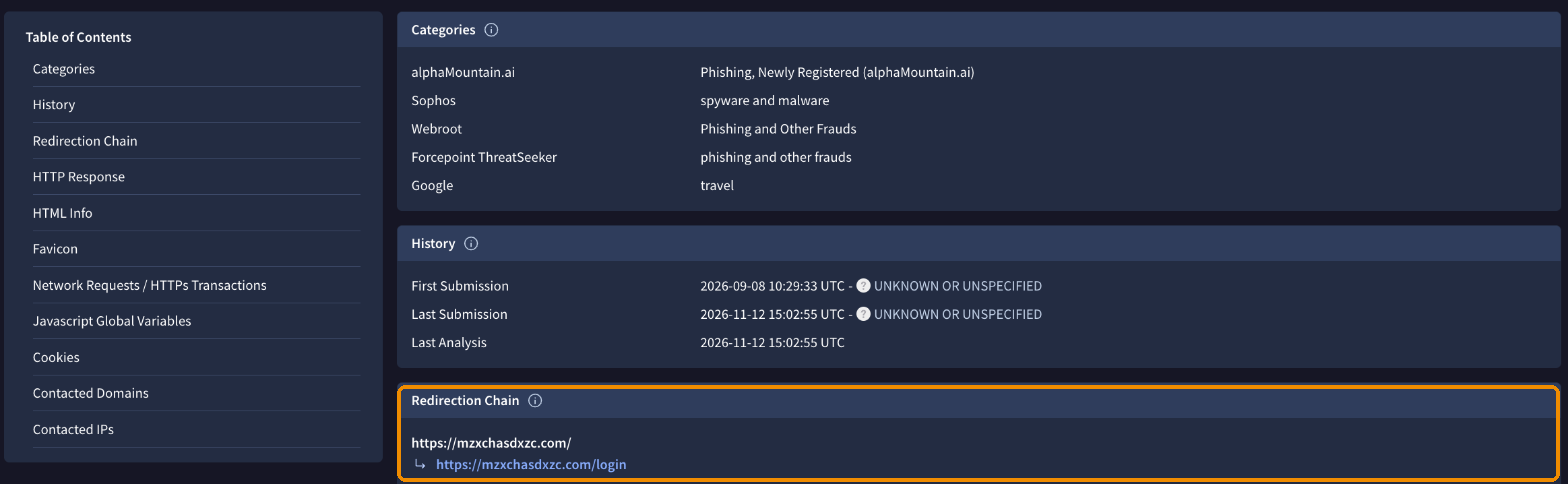
DETAILSタブ。左の目次から項目に移れる。Redirection Chain では、mzxchasdxzc[.]com/から /loginのページに転送されている
DOMとJavaScriptの変数を見る
DETAILSタブの Javascript Global Variables には、ページを開いたときに定義されていたJavaScriptのグローバル変数が、名前、型、値の順に並びます。最初の解析では、一覧の終わりのほうに、obtainstatus、BeginLogin、start_waitなどの関数が並びます。Google社は、リリースノート(2026年7月)で、JavaScriptのグローバル変数を、フィッシングキット(フィッシングのページを作る道具一式)を見分ける手がかりに挙げています。
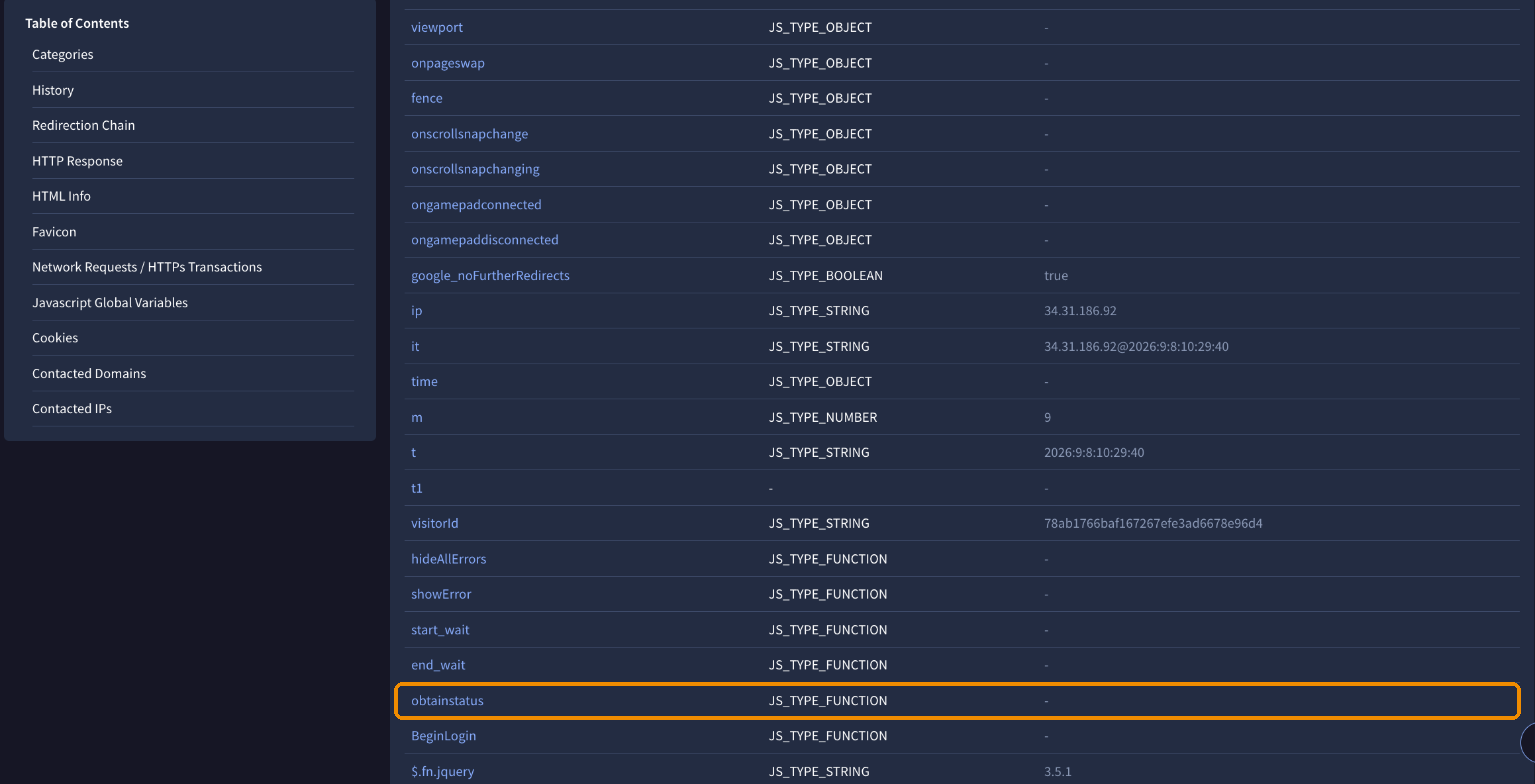
DETAILSタブの Javascript Global Variables(最初の解析)。一覧の終わりのほうにobtainstatusがある。変数の名前(青い文字)は、押すとその変数の検索に移るリンク
CONTENTタブには、Screenshot、DOM Tree、Strings、Response Bodyの小さいタブがあります。Screenshotでは、ページ全体の画面を見られ、ダウンロードもできます。
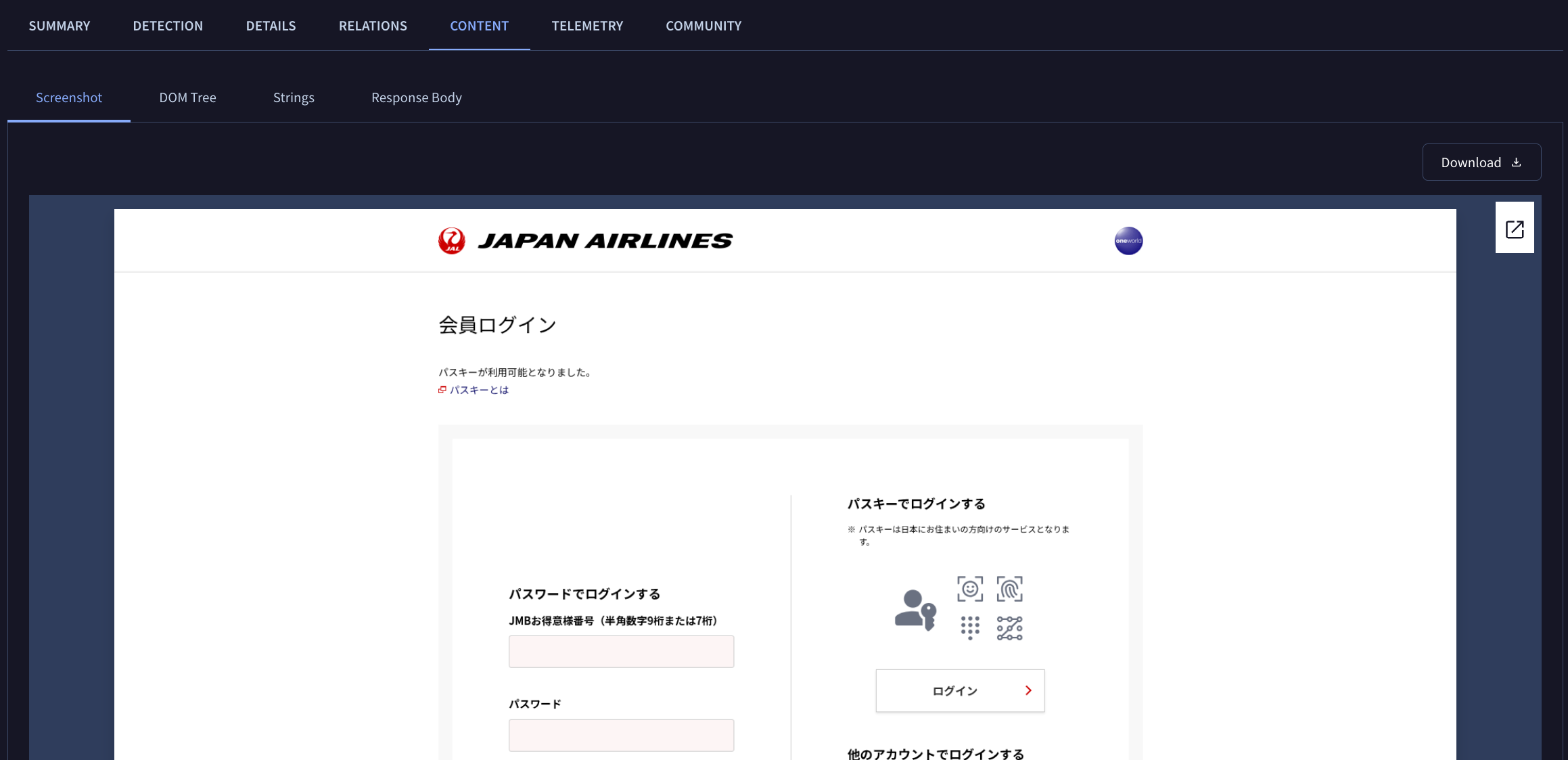
CONTENTタブのScreenshot。ページ全体の画面で、JALの会員番号とパスワードを入れさせる欄が写っている
DOM Treeでは、解析のときにブラウザが描画したあとのHTML(DOM)を、そのまま(Original)か、整えた形(Formatted)で読めます。最初の解析のDOMには、本物の会員ログインのページのURLを含むタグも残っています。
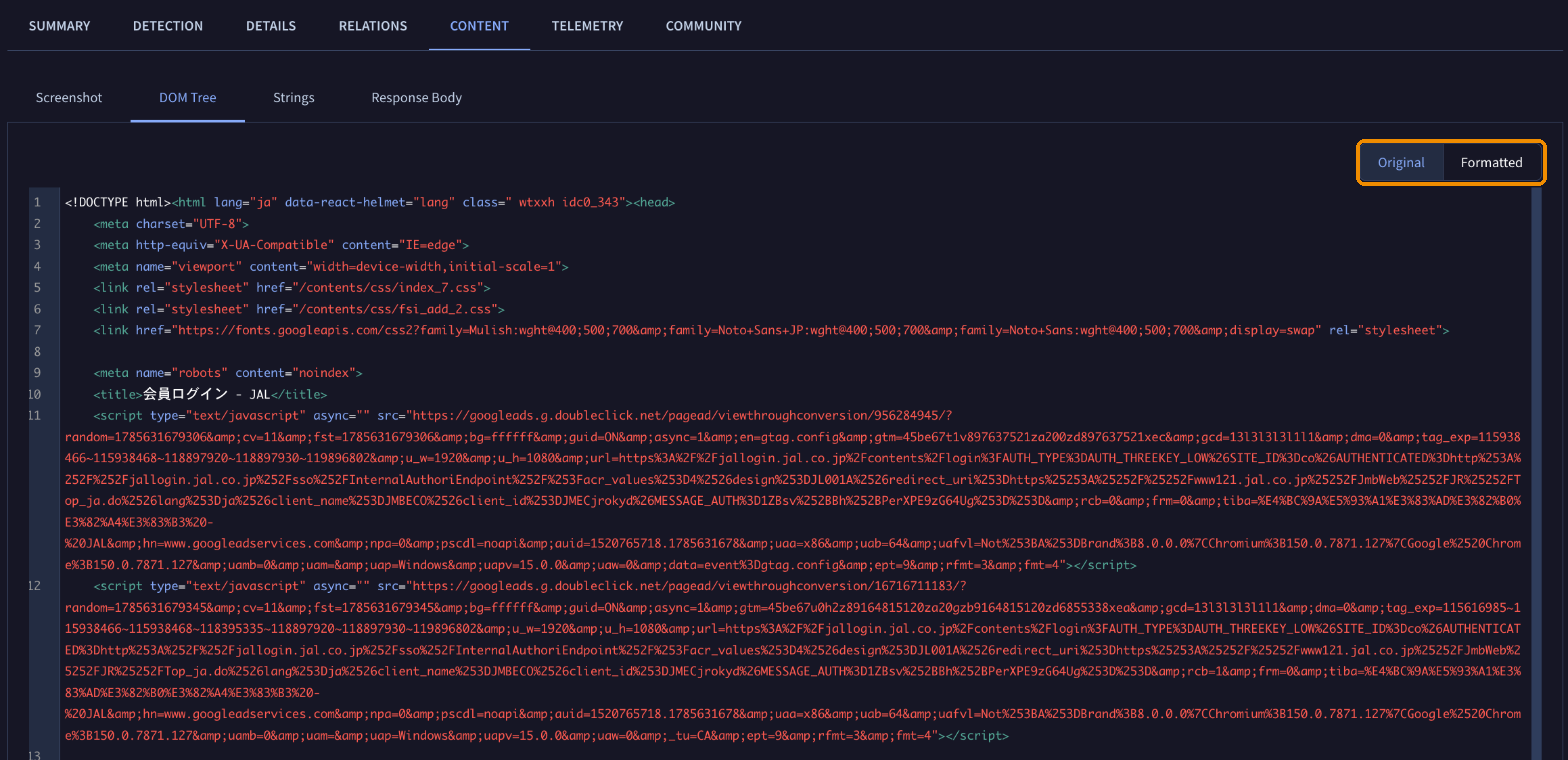
CONTENTタブの DOM Tree。解析のときに描画されたHTMLを、Original(そのまま)とFormatted(整えた形)で切り替えて読める
最新の解析には画面もDOMもありませんが、最初の解析を選ぶと、最初の解析の時点の画面とDOMを読めます。
同じ作りのURLを探す
URL Scanning 2.0 で記録した特徴の多くは、検索の修飾子になります。1つのフィッシングのURLで見つけた特徴を条件にして、同じ作りのURLを探せます。
Javascript Global Variables の一覧では、変数の名前(青い文字)がリンクになっています。名前を押すと、その変数を持つURLの検索に移ります。
上の「DOMとJavaScriptの変数を見る」の画面で枠を付けたobtainstatusの名前を押すと、検索欄にentity:url javascript_variable:obtainstatusが入ります。結果には、航空会社の会員ログインを装うフィッシングのURL(mzxchasdxzc[.]com)とは別のドメインの、会員ログインを装うURL(klzbcas[.]comなど)が並びました(2026年11月)。
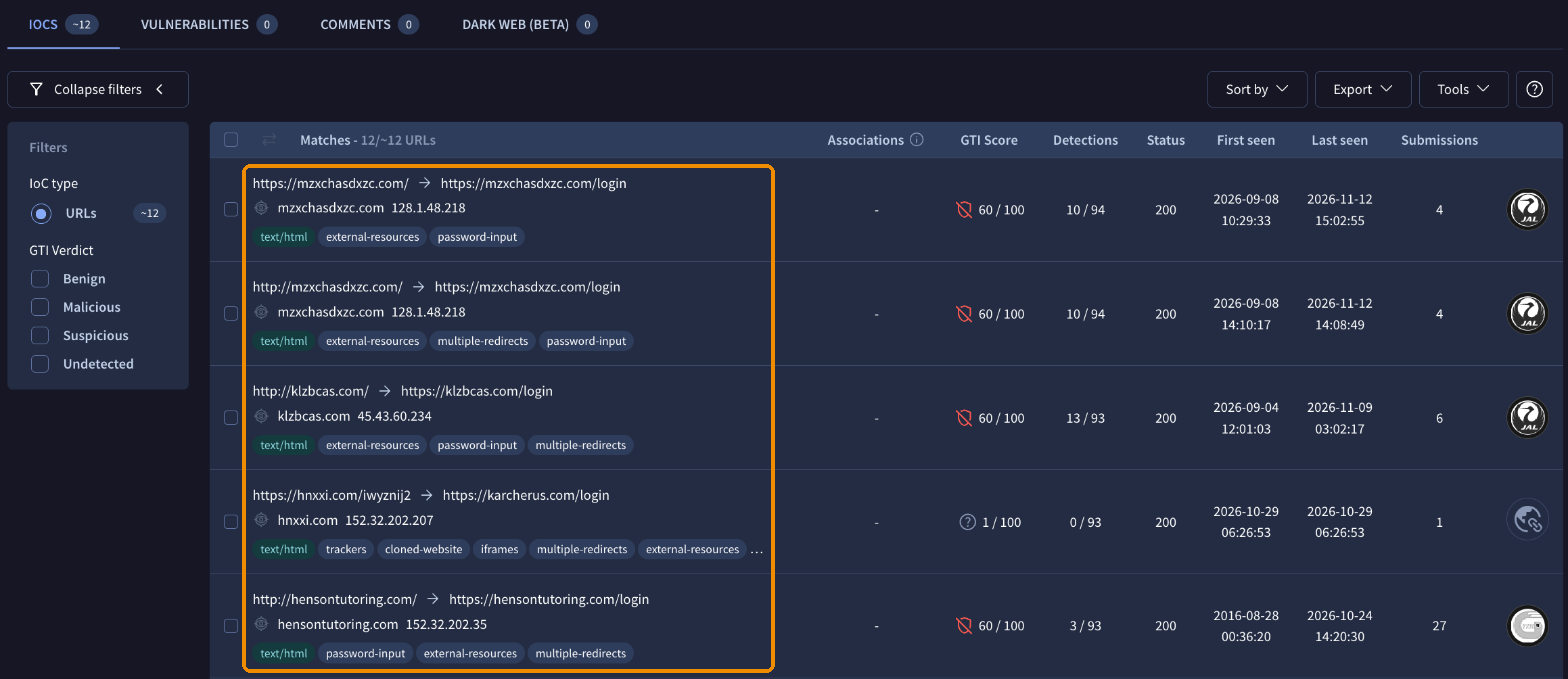
obtainstatusの名前を押して開いた検索(entity:url javascript_variable:obtainstatus)の結果の先頭。別のドメインのJALの会員ログインを装うURLと、ポケモンカードゲームの会員ログインを装うURL(hnxxi[.]com)が並ぶ
結果には、別のブランド(カードゲーム)の会員ログインを装うURL(hnxxi[.]com)も並び、このURLのGTIスコアは1でした(2026年11月)。判定の付いていないURLも、同じ変数で見つかります。
同じ変数を持つURLでも、同じ攻撃者のページとは限りません。並んだURLは、1件ずつ画面と判定を確かめます。
レポートで見つけた特徴は、次の修飾子で検索の条件にできます。
| 修飾子 | 探せるURL | レポートでの手がかり |
|---|---|---|
javascript_variable: |
解析のときに、指定したJavaScriptの変数があったURL | DETAILSの Javascript Global Variables |
contacted_domain:contacted_ip: |
解析のときに、指定したドメイン・IPアドレスと通信したURL | DETAILSの Network Requests / HTTPs Transactions |
outgoing_link: |
指定したURL・ホストへのリンクを含むURL(*で前後を省ける) | DETAILSの External Outbound Links |
content: |
応答の中身に、指定した文字列を含むURL | CONTENTの Response Body |
identified_brand:main_brand: |
Google Threat Intelligence が判定したブランド・主なブランドのURL | SUMMARYの Identified brands |
targeted_brand: |
他社のフィッシングの判定エンジンが報告したブランドのURL | DETAILSの Targeted Brands |
fuzzy_hostname: |
ホスト名が、指定した名前に似たURL | 対応する欄はない |
main_icon_dhash: |
見た目の似たファビコン(サイトのアイコン)を持つURL | 対応する欄はない |
修飾子の書き方と、AND・OR・NOTの組み合わせ方は、次の記事で紹介しています。
自組織のブランドを装うページを探す
自組織のブランドを装うページを探すときは、ブランドの判定と、Google Threat Intelligence の判定(gti_verdict:)を組み合わせます。ブランドの名前は、SUMMARYタブの Main Brand・Identified brands の欄に出ている表記のまま、"(二重引用符)で囲んで入れます。上の「画面と、判定されたブランドを見る」の画面では、どちらの欄にも Japan Airlines と出ているので、次のように書きます。
entity:url identified_brand:"Japan Airlines" gti_verdict:malicious
identified_brand:の式で探すと、指定したブランドを装うページのほか、経済のニュースの記事のような、指定したブランドとの関係が分かりにくいURLも並びます(2026年11月)。主なブランドで絞るmain_brand:を使うと、ページの主なブランドが、指定したブランドのURLに絞れます。
entity:url main_brand:"Japan Airlines" gti_verdict:malicious
上のmain_brand:の式では、会員ログインを装うURL(mzxchasdxzc[.]com、klzbcas[.]com)が並びました(2026年11月)。
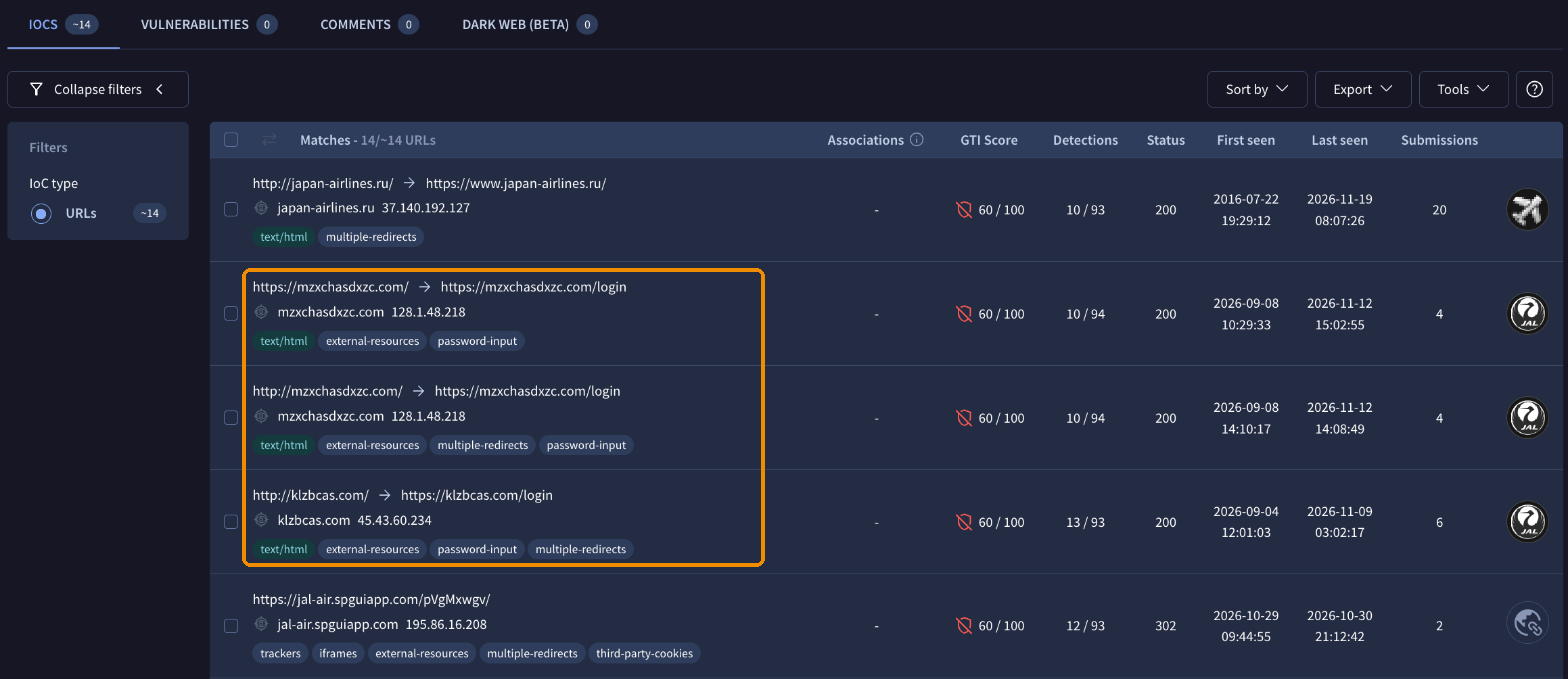
main_brandの検索(entity:url main_brand:"Japan Airlines" gti_verdict:malicious)の結果の先頭。JALの会員ログインを装うURL(mzxchasdxzc[.]com、klzbcas[.]com)が並ぶ
名前の似たドメインは、fuzzy_hostname:で探し、本物のドメインをNOT parent_domain:で除きます。
entity:url fuzzy_hostname:example.com NOT parent_domain:example.com gti_verdict:malicious
見た目の似たファビコンを持つURLは、main_icon_dhash:で探せます。どの式でも、並んだURLは1件ずつ画面で確かめます。
Agenticに調べてもらう
Google Threat Intelligence では、AIエージェントのAgenticに、URLの調査を任せることもできます。Agenticは、隔離したブラウザでURLを開き、DOMの変化、通信、JavaScriptのグローバル変数を記録します。フィッシングキットの特徴をもとに、関係するインフラをたどります。
Google社は、リリースノート(2026年7月)で、次の依頼文を例に挙げています。
Investigate hxxps://t-mobile.zyhqxp.top/pay/ and find other URLs from the same campaign using its JS footprint. Then create a campaign collection.
訳:hxxps://t-mobile.zyhqxp[.]top/pay/を調べ、JavaScriptの特徴を手がかりに、同じキャンペーンのほかのURLを探してください。そのあと、キャンペーンのコレクションを作ってください。
弊社では、この依頼文にならって、mzxchasdxzc[.]comを調べる依頼文を日本語で書き、最後の1文(コレクションを作る)を除いて、「日本語で答えてください」を付けて送りました(2026年11月)。
https://mzxchasdxzc.com/を調べ、JavaScriptの特徴を手がかりに、同じキャンペーンのほかのURLを探してください。日本語で答えてください。
Agenticは約4分で、日本語で答えを返しました。答えは、「概要と脅威判定」「対象URLの技術特性とインフラ」「検出されたJavaScriptの特徴」「JavaScript特徴を起点としたピボット調査と同一キャンペーンURL」「ハンティング用VTIクエリ」の5つの節に分かれていました。
「検出されたJavaScriptの特徴」の節では、obtainstatus、BeginLogin、start_waitなどの関数を挙げ、それぞれの働きを説明しています。「同一キャンペーンURL」の節では、これらの関数を手がかりに見つけたURLを、表にして挙げています。
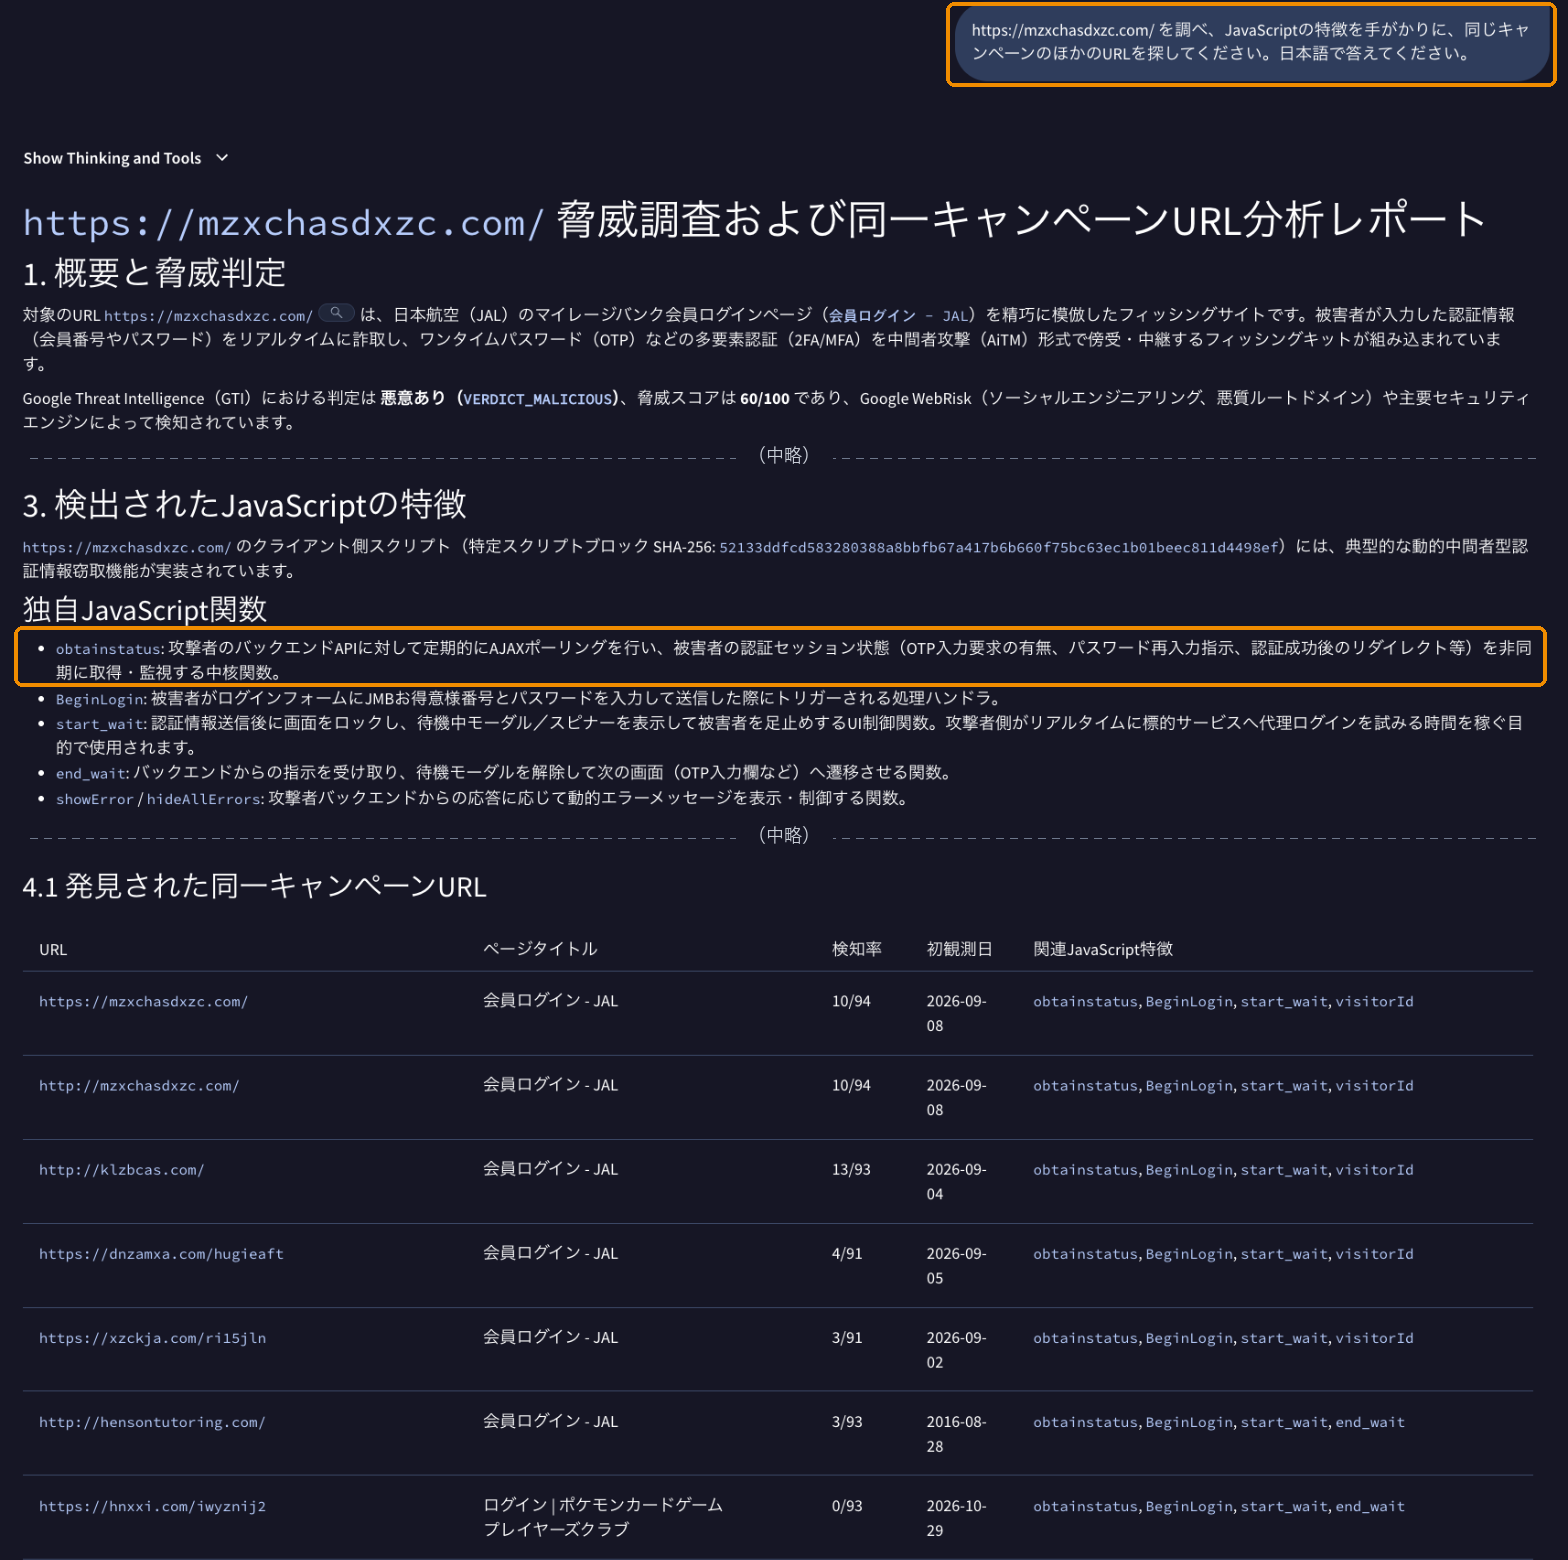
Agenticの画面。右上が日本語で送った依頼文、その下が答えの「1.概要と脅威判定」。(中略)のあとは「3.検出されたJavaScriptの特徴」の独自関数(obtainstatusなど)と、「4.1発見された同一キャンペーンURL」の表の初め
画面の下には「Generative AI may display inaccurate information」(訳:生成AIは不正確な情報を表示することがあります)と出ます。挙がったURLは、URLのレポートで1件ずつ確かめます。
2026年8月からは、撮った画面について、Agenticに質問することもできます(例:偽のロゴがあるか、使われている色)。Google Threat Intelligence の公開のデータにないURLは、Private Scanningで非公開に解析されます。
Agenticの使い方と、使えるライセンスは、次の記事で紹介しています。
URLを送る前に
Google Threat Intelligence にまだないURLを調べるときや、上部のReanalyzeを押したときは、URLを送って解析します。送ったURLは Google Threat Intelligence のデータに入り、ほかの利用者からも見えます。APIで送ったURL・照会したURLも同じです。
社内のURLや、個人の情報を含むURL(メールのリンクに、受け取った人のメールアドレスが入っているものなど)は、通常の解析に送らず、Private Scanningで調べます。Private Scanningの解析は、次のように扱われます。
- 結果は自組織の中だけで見られます。
- ページの画面、判定されたブランド、JavaScriptのグローバル変数などを見られます。ほかの製品の判定(検知した製品の数)は付きません。
- 保持期間が過ぎると、送ったURLとともに結果が消えます。
- 保持期間は、URLを送るたびに1〜28日の範囲で選べます。選ばないときは、組織の Private Scanning の設定の日数で、設定の既定(デフォルト)は1日です。
使えるプラン
本記事で紹介した機能は、Google Threat Intelligence の次のプランで使えます。
| 機能 | Standard | Enterprise・Enterprise+ |
|---|---|---|
| URL Scanning 2.0 の記録(過去の解析、ページの画面、判定されたブランド、DOM、JavaScriptの変数)と、それらを条件にした検索 | ||
| Agentic | ||
| Private ScanningのURLの解析 | オプション | 月の回数がプランに含まれる |
Private ScanningのURLの解析の月の回数は、製品ページのプラン比較の表に載せています。
まとめ
URL Scanning 2.0 で、Google Threat Intelligence のURLのレポートには、解析ごとのページの画面、DOM、JavaScriptの変数、判定されたブランドが残るようになりました。フィッシングサイトが消えたあとでも、Historyで動いていた時点の解析に戻って中身を確かめ、記録された特徴を検索の条件にして、同じ作りのURLを探せます。
Google Threat Intelligence の機能とプランは製品ページで、GTIスコアの根拠の見方は次の記事で紹介しています。
 関連製品Google Threat IntelligenceGoogleの観測データ、VirusTotalに集まる検体、Mandiantが現場で得た知見を1つに束ねた脅威インテリジェンスです。Standard・Enterprise・Enterprise+の3つのプランで使える機能と上限を一覧にしています。
 関連記事Google Threat Intelligence のGTIスコアの根拠の確認と見方GTIスコアの根拠(GTI Indicator Assessment Signals)を画面で確かめる方法と見方、根拠のカテゴリ、APIでの取得方法を紹介しています。
Google Threat Intelligence のプランや使い方のご相談は、お気軽にお問合せください。