



































この記事の要点
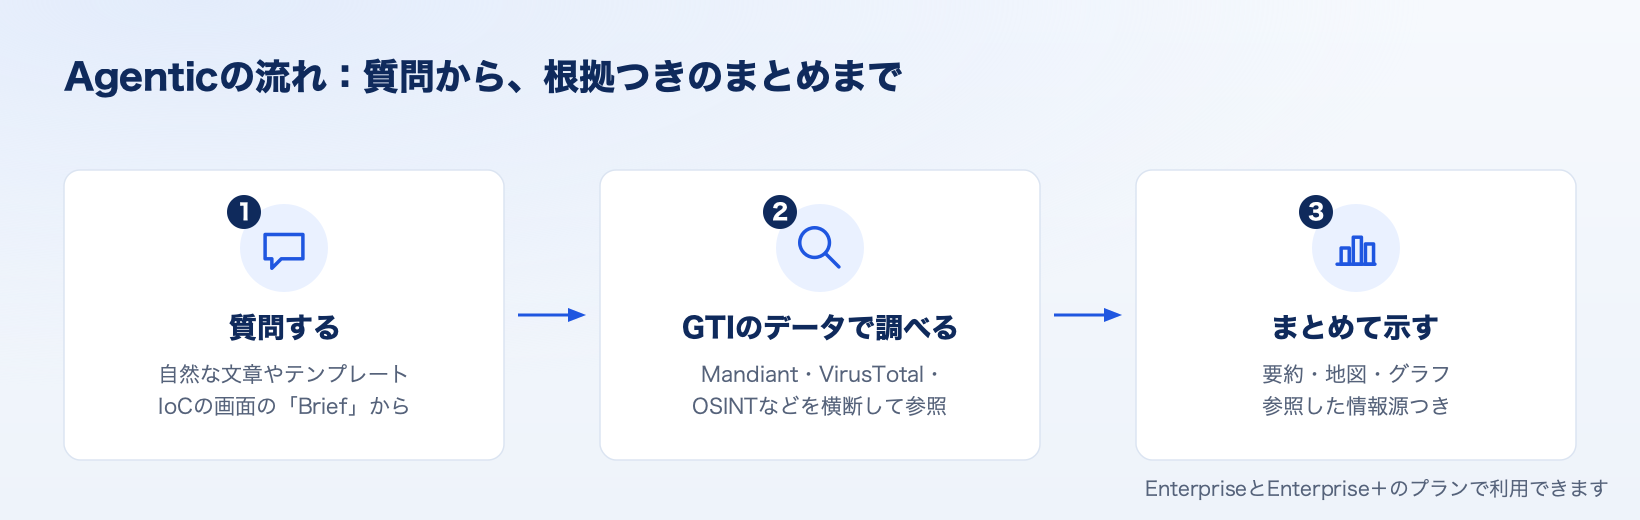
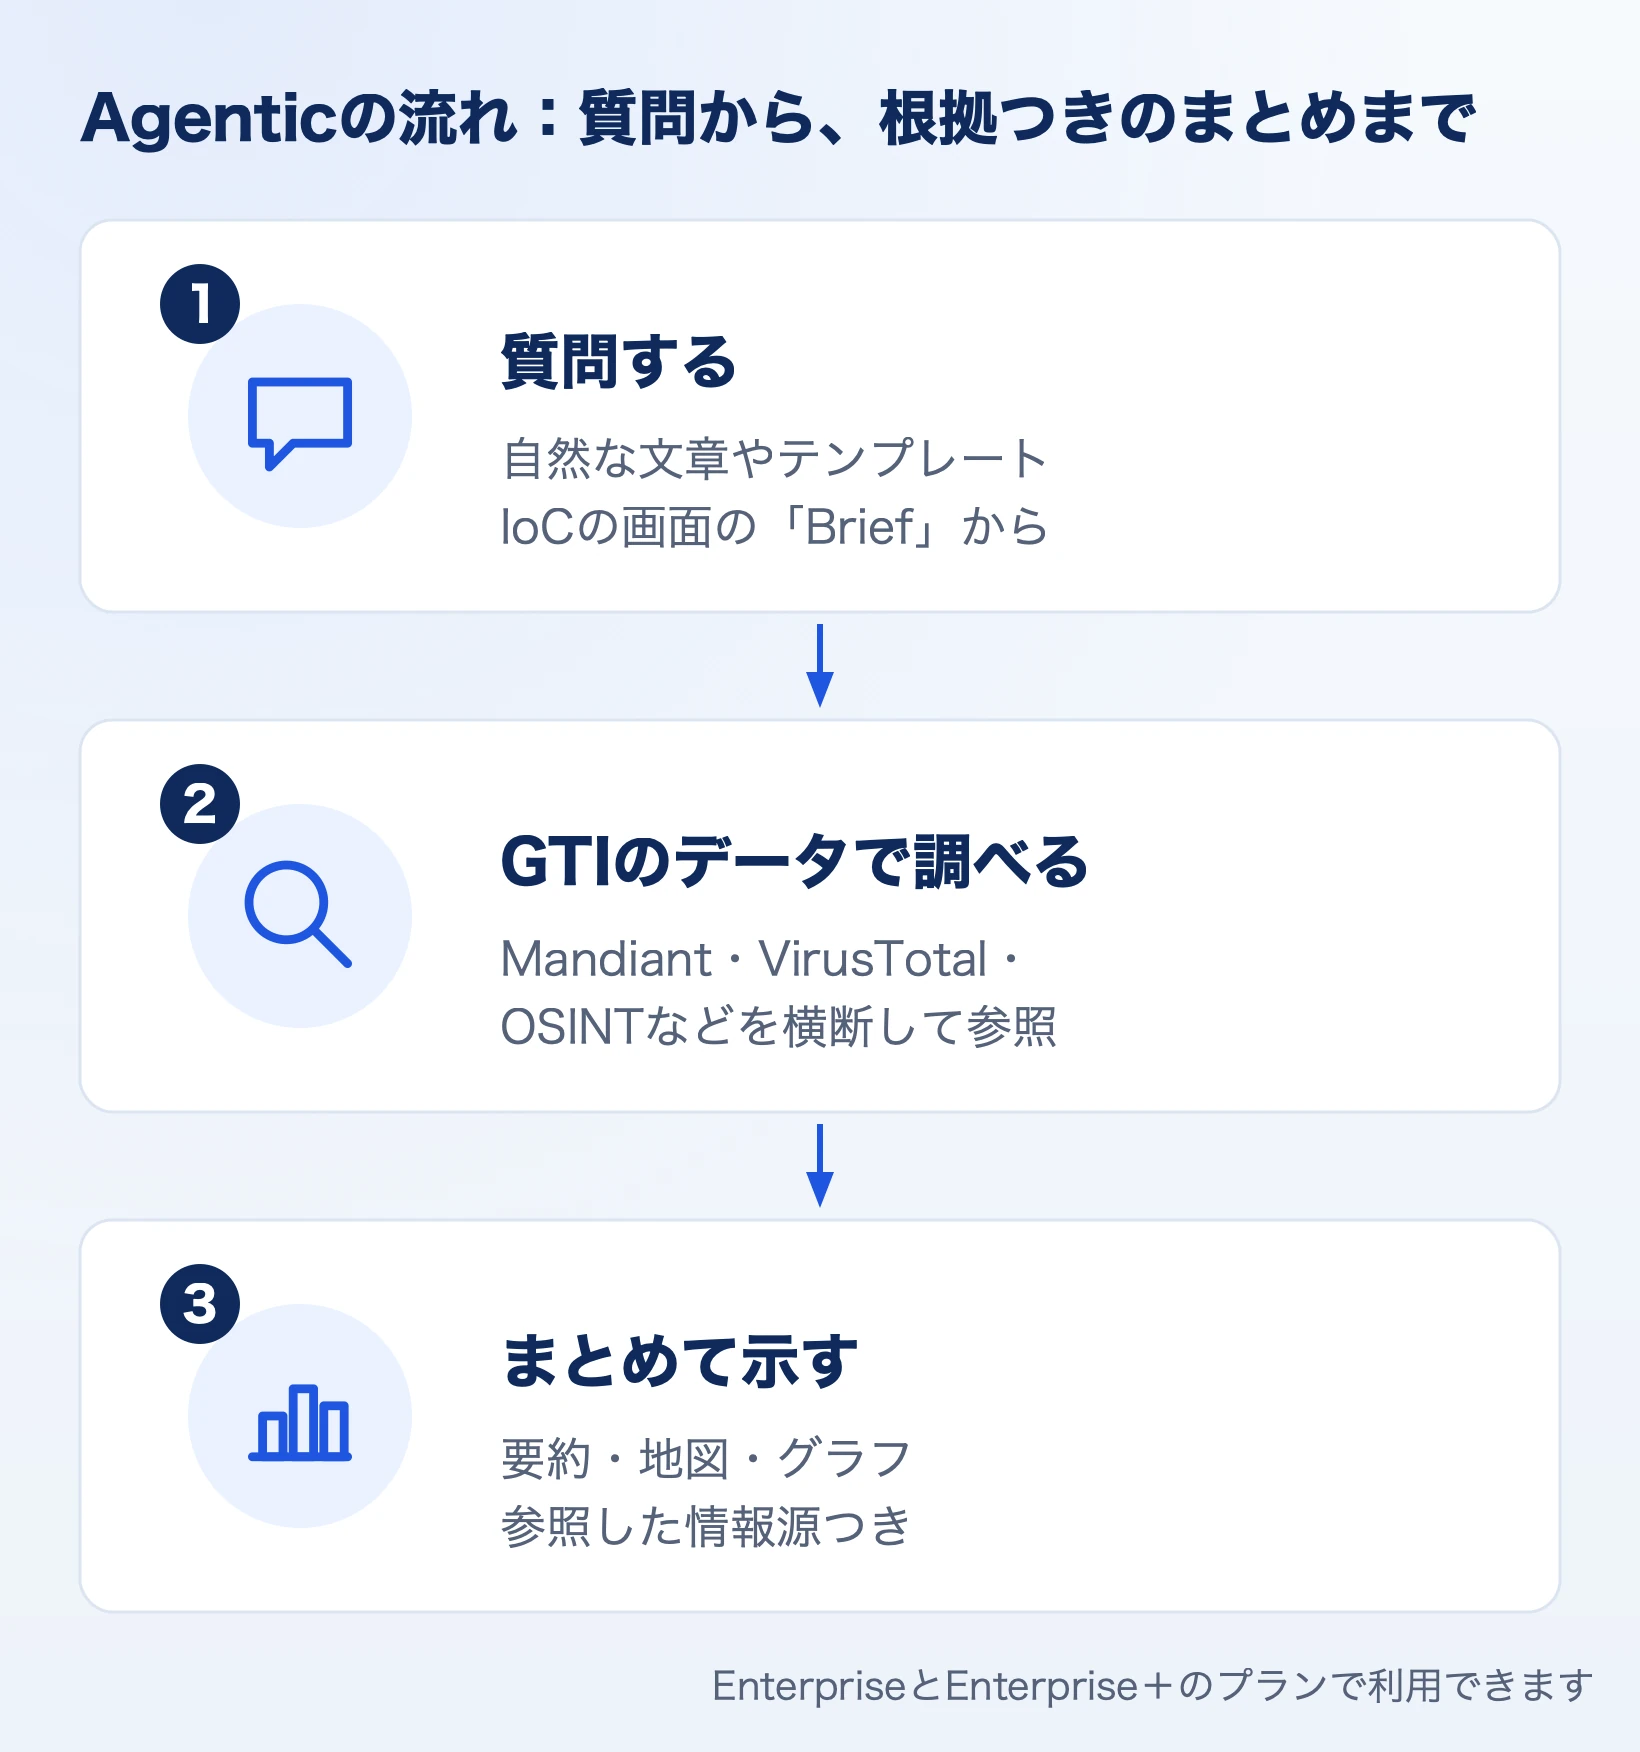
- Agenticは、自然な文章で質問するだけで、Google Threat Intelligenceのデータから脅威アクター・マルウェア・脆弱性・IoCの情報を調べてまとめるAIの機能です。
- IoCの詳細画面では、「Brief」を押すとAgenticが起動し、そのIoCの概要やリスク、推奨される対策をまとめたレポートを作ります。
- Agenticは、EnterpriseとEnterprise+のプランで使え、Web画面での質問や調査ではクォータを消費しません。決まった時刻に自動で調べるFlowsと、自組織のシステムから使うAgentic APIも使えます(2026年11月16日時点でプレビュー版)。
読む人別の次の一歩
Googleの公式ドキュメント(Agentic Platform、Flows、APIのリファレンス)と、弊社がGoogle Threat Intelligence(Enterprise)の画面とAPIで確かめた結果(2026年11月)をもとに書いています。
概要
Google Threat Intelligenceでは、AIを活用した脅威インテリジェンス調査機能である「Agentic」が提供されています。
Agenticは、自然言語による指示をもとにGoogle Threat Intelligenceの脅威インテリジェンスデータを活用し、調査結果をまとめて提示する機能です。
本記事では、Agenticの特徴やAgenticを活用した脅威調査例に加え、調査を決まった時刻に自動で実行するFlowsと、自組織のシステムからAgenticを使う Agentic API についてご紹介します。
Agenticとは
Agenticは、Google Threat Intelligenceに搭載されたAIを活用した脅威インテリジェンス調査機能です。
大規模言語モデル(LLM)を基盤とし、Google Threat Intelligenceが保有する包括的なセキュリティデータセットを活用することで、脅威インテリジェンスの調査や分析を支援します。
ユーザーは自然言語で質問や調査内容を入力することで、脅威アクターやマルウェア、IoCなどに関する情報をまとめて確認できます。また、調査結果に対して追加の質問を行いながら、関連する脅威情報を深掘りすることも可能です。
(参考)出力イメージ
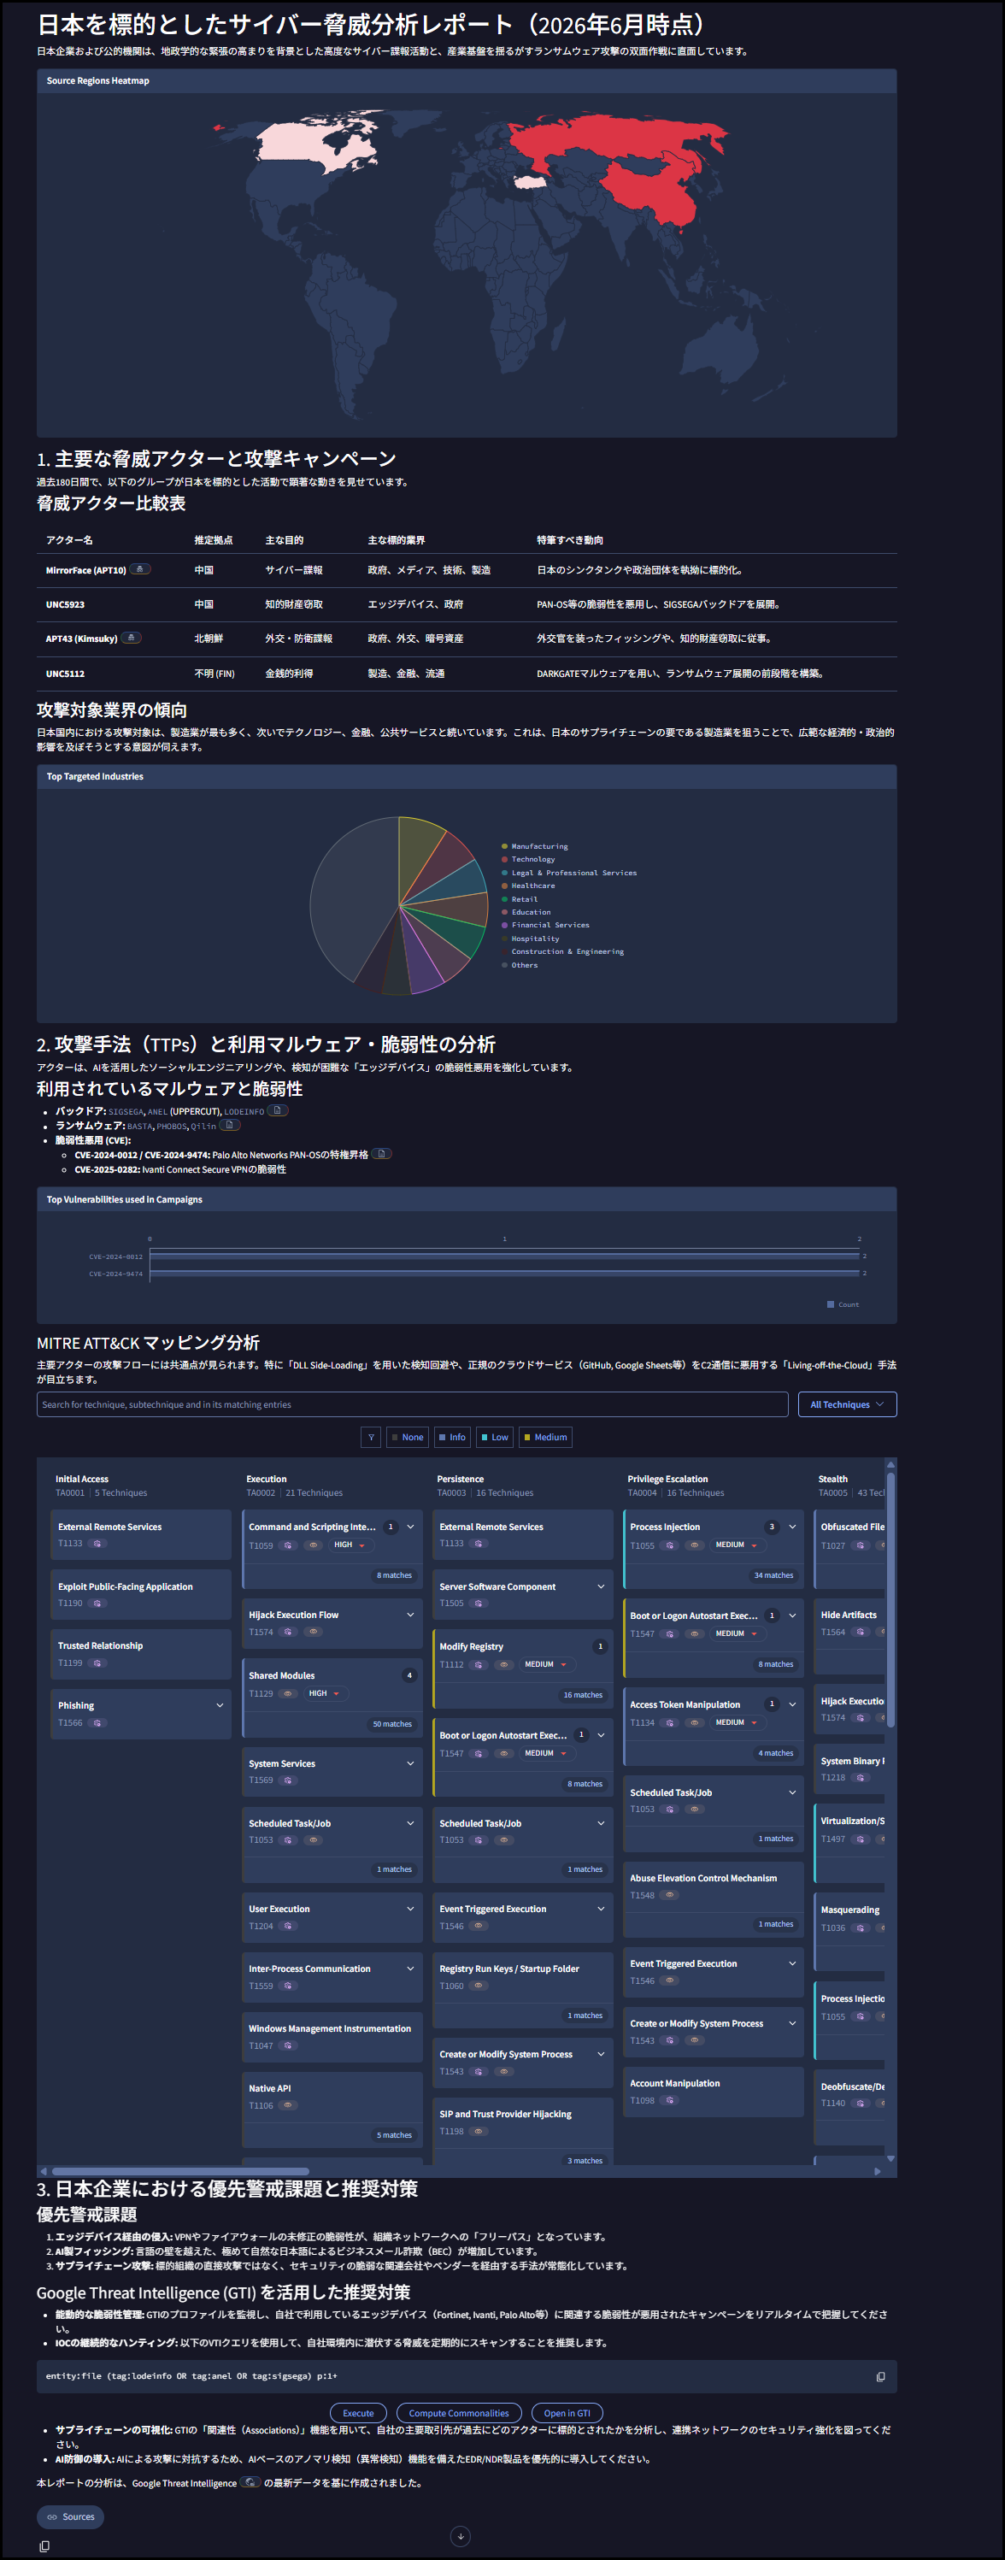
※画像をクリックすると全体を表示できます。
Agenticの特徴
1. 自然言語による対話型の脅威インテリジェンス調査
Agenticでは、自然言語で入力した内容をもとに脅威情報の調査や分析を行うことができます。また、調査結果に対して追加の質問を行いながら、関連する脅威情報を深掘りすることも可能です。
IoCや脅威アクター、マルウェア、脆弱性などの関連情報をまとめて確認できるため、調査を効率的に進めることができます。
さらに、脅威アクター分析や脆弱性の調査などの調査テンプレート(プロンプトテンプレート)が用意されており、用途に応じて定型的な調査やレポート作成を効率的に実施できます。
2. Google Threat Intelligenceのデータセットを活用
Agenticは、Google Threat Intelligenceが保有する包括的なセキュリティデータセットをもとに回答を生成します。Google Threat Intelligenceには、MandiantやVirusTotalが保有する脅威情報、OSINTなど、多様な脅威インテリジェンスが集約されています。
そのため、脅威アクターや攻撃キャンペーン、マルウェア、脆弱性、IoCなどに関する情報を横断的に参照しながら調査を行うことが可能です。
3. 調査結果の根拠を確認可能
Agenticの回答には、参照した情報源が明記されます。そのため、調査結果の根拠を確認しながら分析を進めることが可能です。
利用可能なライセンスと使用するクォータについて
Agenticは、Google Threat IntelligenceのEnterpriseおよびEnterprise+プランで利用できます。
また、Web画面でのAgenticへの質問や調査の実行によって、クォータは消費されません。
※Agenticの利用自体でクォータは消費されませんが、Agentic経由でPrivate Scanningにファイルをアップロードした場合は、Private Scanningのクォータが消費されます。
定期実行のFlowsと Agentic API は、2026年11月16日時点でプレビュー版(Public Preview)のため、提供の条件は変わることがあります。Web画面のAgenticと比べると、次のとおりです。
| 機能 | 提供の状態(2026年11月16日時点) | 使えるプラン | 回数の上限(クォータ) |
|---|---|---|---|
| Web画面のAgentic | 提供中 | Enterprise・Enterprise+ | 消費しません(Private Scanningにファイルを上げたときは、その回数を消費します) |
| Flows | プレビュー版 | Enterprise・Enterprise+ | 同時に有効にできる数に、プランごとの上限があります(グループのUSAGEの「Active flows」の行に出ます)。また、FlowsはAPIのクォータを消費します |
| Agentic API | プレビュー版 | Enterprise・Enterprise+ | 会話(Sessions)は、プレビュー版の間は消費しません。正式な提供の開始から適用されます |
Agenticを用いた活用例
Agenticでは、脅威情報の調査や分析に加え、Google Threat Intelligenceの機能や活用方法について質問することも可能です。
本章では、実際の画面を交えながら活用例をご紹介します。
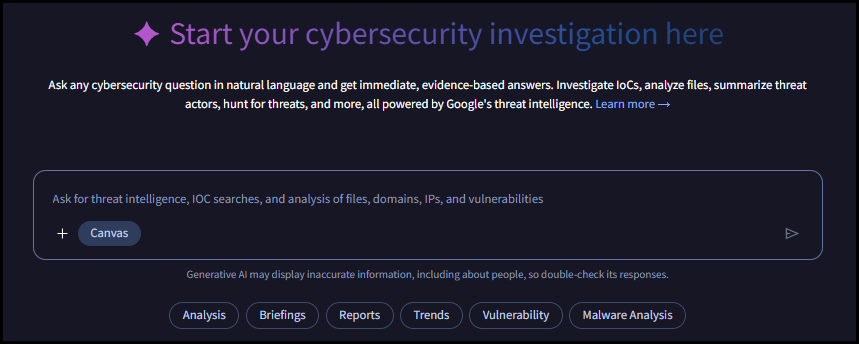
Agenticのトップ画面
Agenticでの質問例
- 日本を標的としている主な脅威アクターと最近の活動状況を教えてください。
- Emotetの最新の活動状況と感染時の特徴を教えてください。
- CVE-2025-31324の脆弱性について説明してください。
- WannaCryランサムウェアを検出するためのYARA-Lルールを作成してください。
- 最近のランサムウェアの脅威動向について教えてください。
- Google Threat IntelligenceにおけるPrivate Scanningとは何ですか?
1. IoC調査結果の要約と深掘り
Agenticは、IoC Investigationの調査結果をもとに、脅威情報の要約や分析を行うことができます。
Agenticはトップ画面からファイルハッシュやIPアドレス、ドメインなどを入力して利用できるほか、IoC Investigationと連携して利用することも可能です。
IoC Investigationから利用する場合は、IoC詳細画面の「Brief」をクリックすることで、Agenticを起動できます。
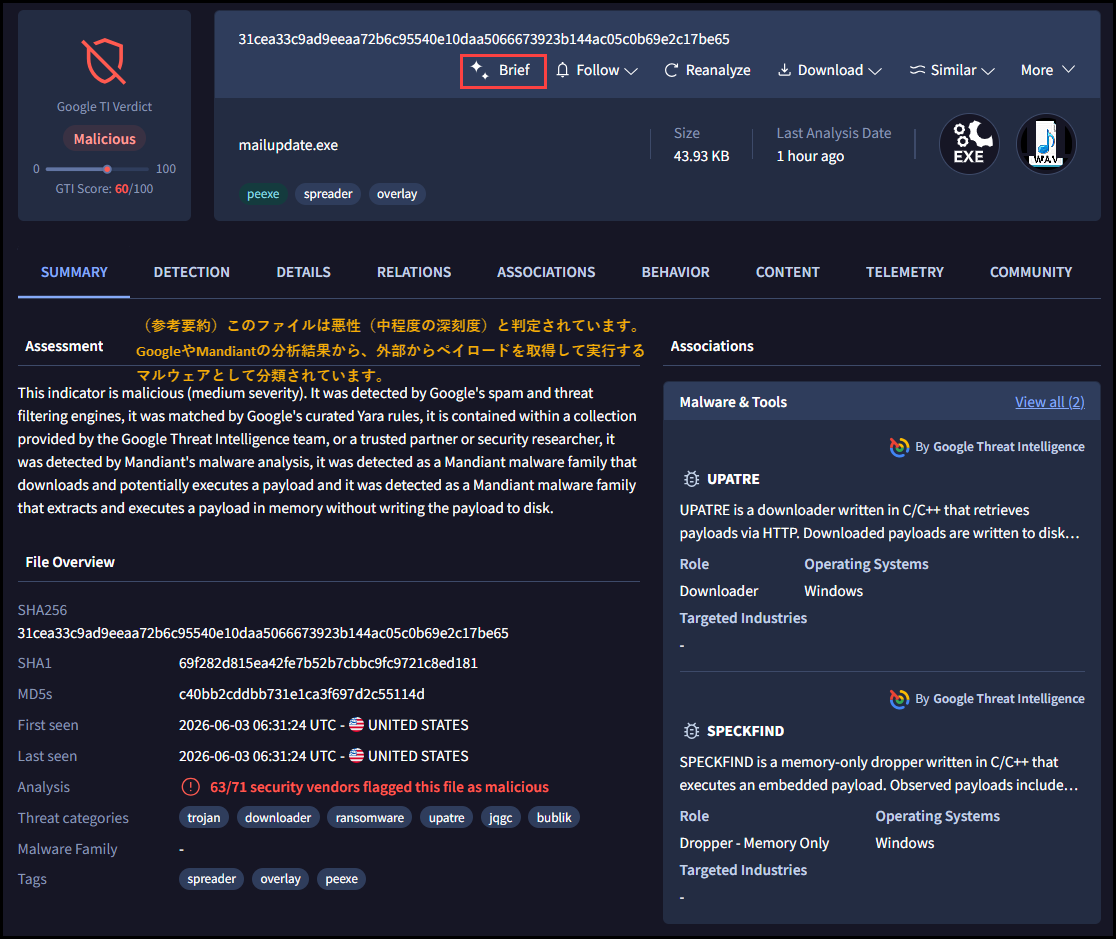
IoC InvestigationでのIoC詳細画面に表示される「Brief」からAgenticを起動できます
「Brief」をクリックすると、自動的にプロンプトが生成され、調査対象のIoCの概要やリスク、関連する脅威情報、推奨される対策などをまとめたレポートが生成されます。
これにより、マルウェアの概要や危険性を効率的に把握できるほか、追加の質問を通じて、GTIスコアの判定根拠や想定される攻撃手法、関連する脅威アクター、追加で調査すべきIoCなどを確認しながら、調査を進めることが可能です。
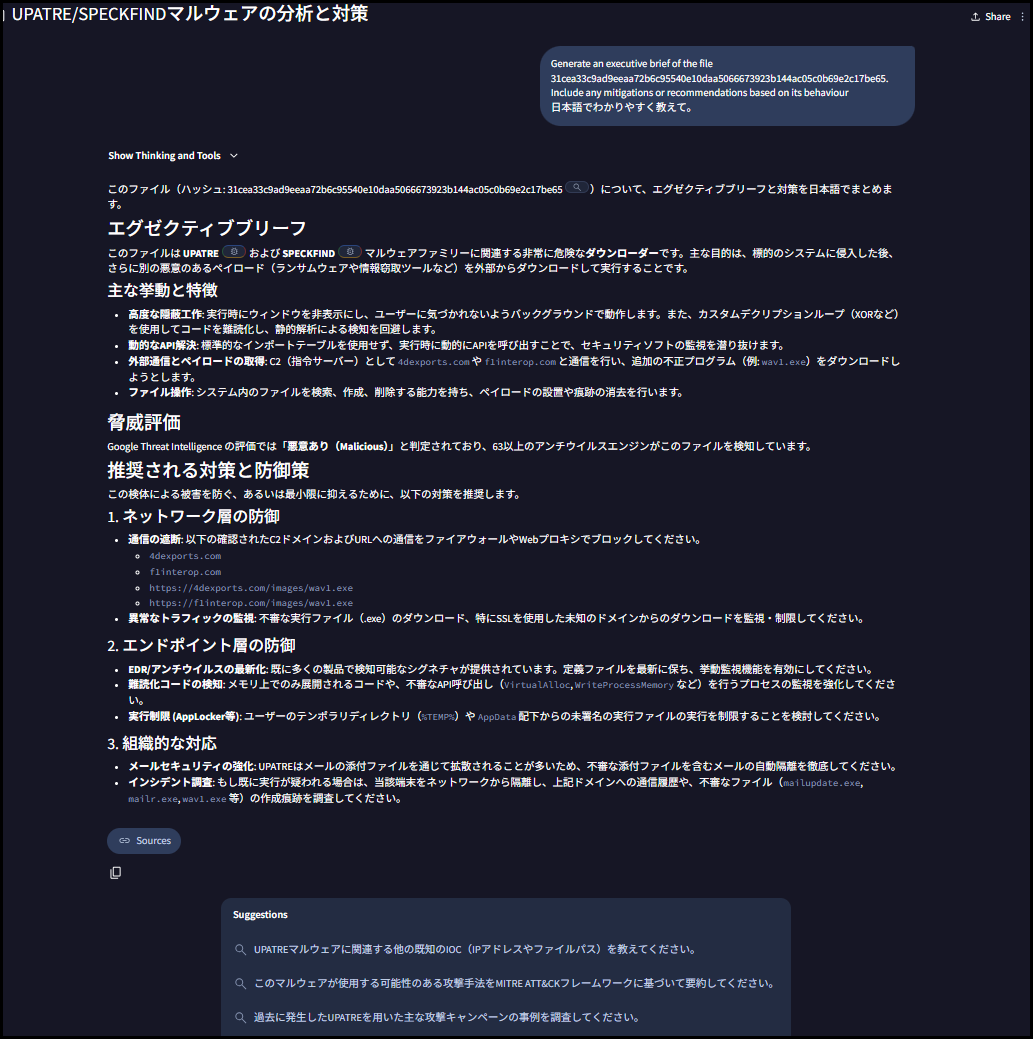
「Brief」をクリックして生成されたプロンプトに「日本語でわかりやすく教えて」を追記し実行した結果例
2. 脅威情報の調査と可視化
Agenticでは、脅威アクターやマルウェア、脆弱性、特定の業界や地域における脅威動向など、さまざまな脅威情報を自然言語で調査できます。
また、調査結果は文章による要約だけでなく、グラフや地図などを用いて可視化されるため、脅威の傾向を把握しやすくなっています。
ランサムウェア分析例
以下は、「ランサムウェアについて、主な脅威アクターとその攻撃手法について分析し、GTIを用いた対策方法を詳しく教えて。」 と入力した結果例です。
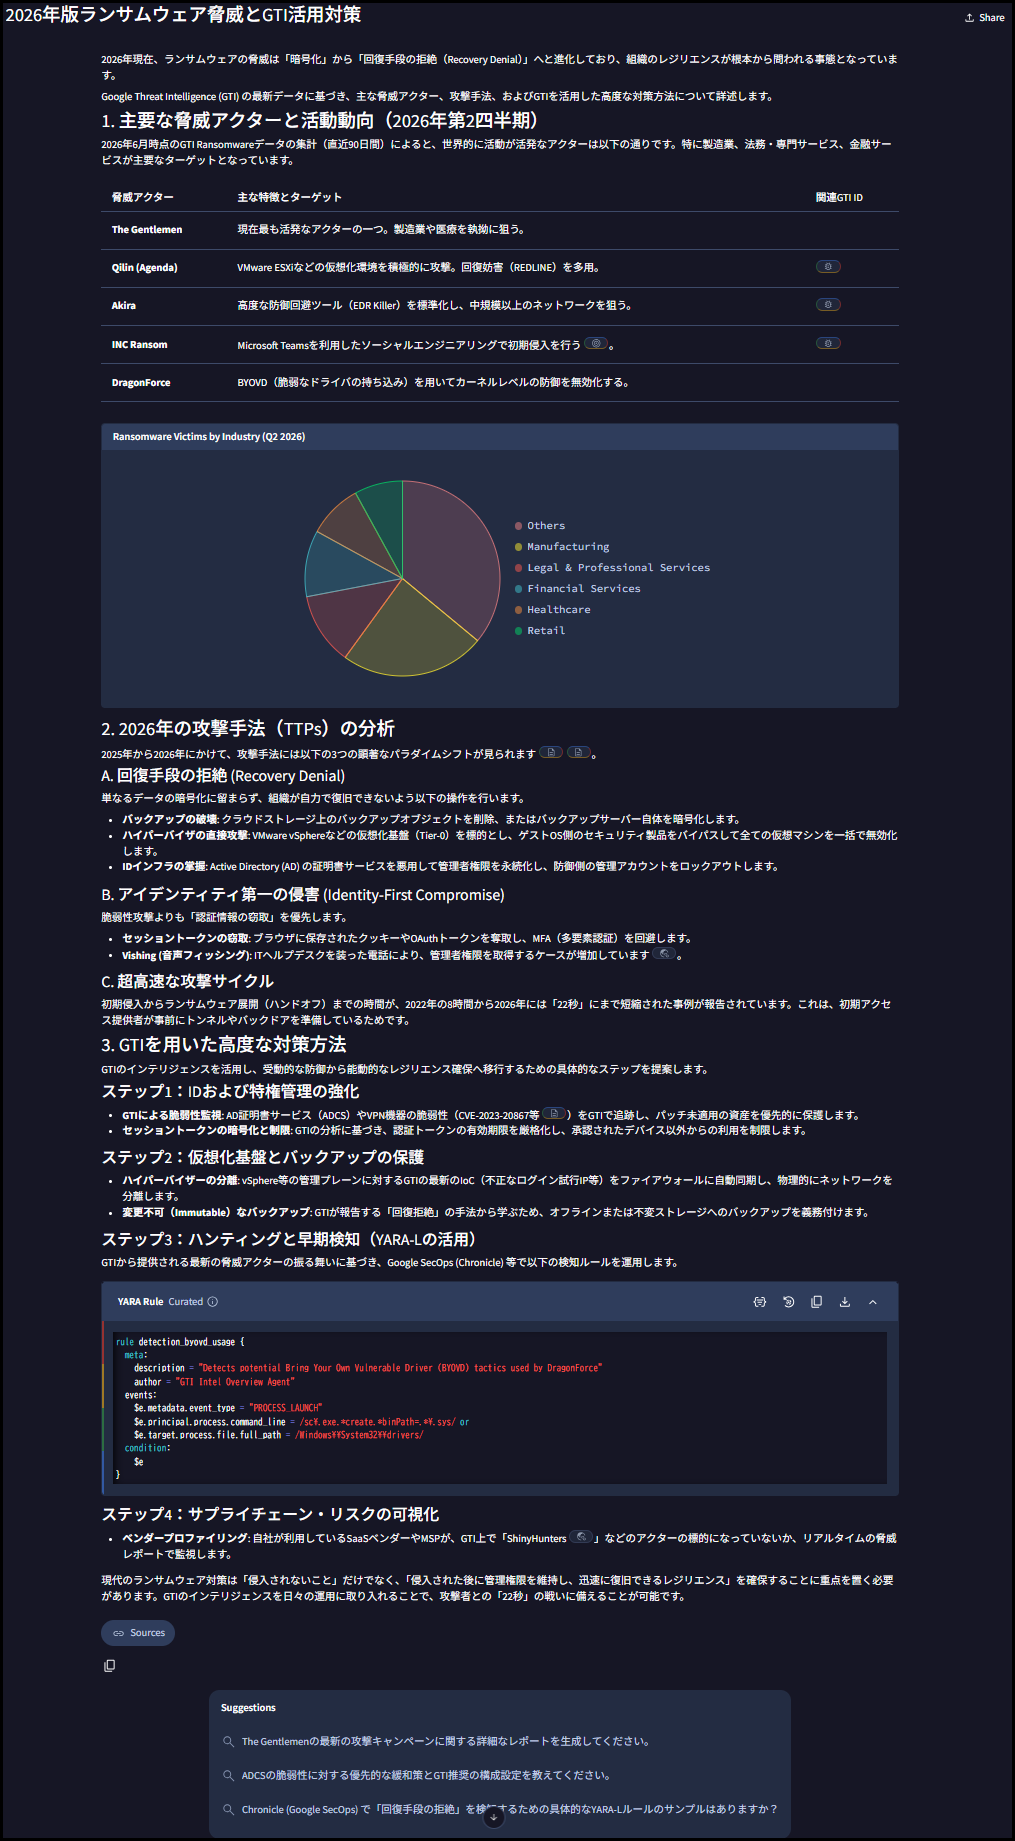
※画像をクリックすると全体を表示できます。
プロンプトテンプレート※を利用した分析例
以下は、「Industry and Geography Threat Profile」(指定した業界や地域について、指定した期間の脅威動向をまとめる)テンプレートを利用し、日本の製造業における過去180日間の脅威動向を分析した例です。
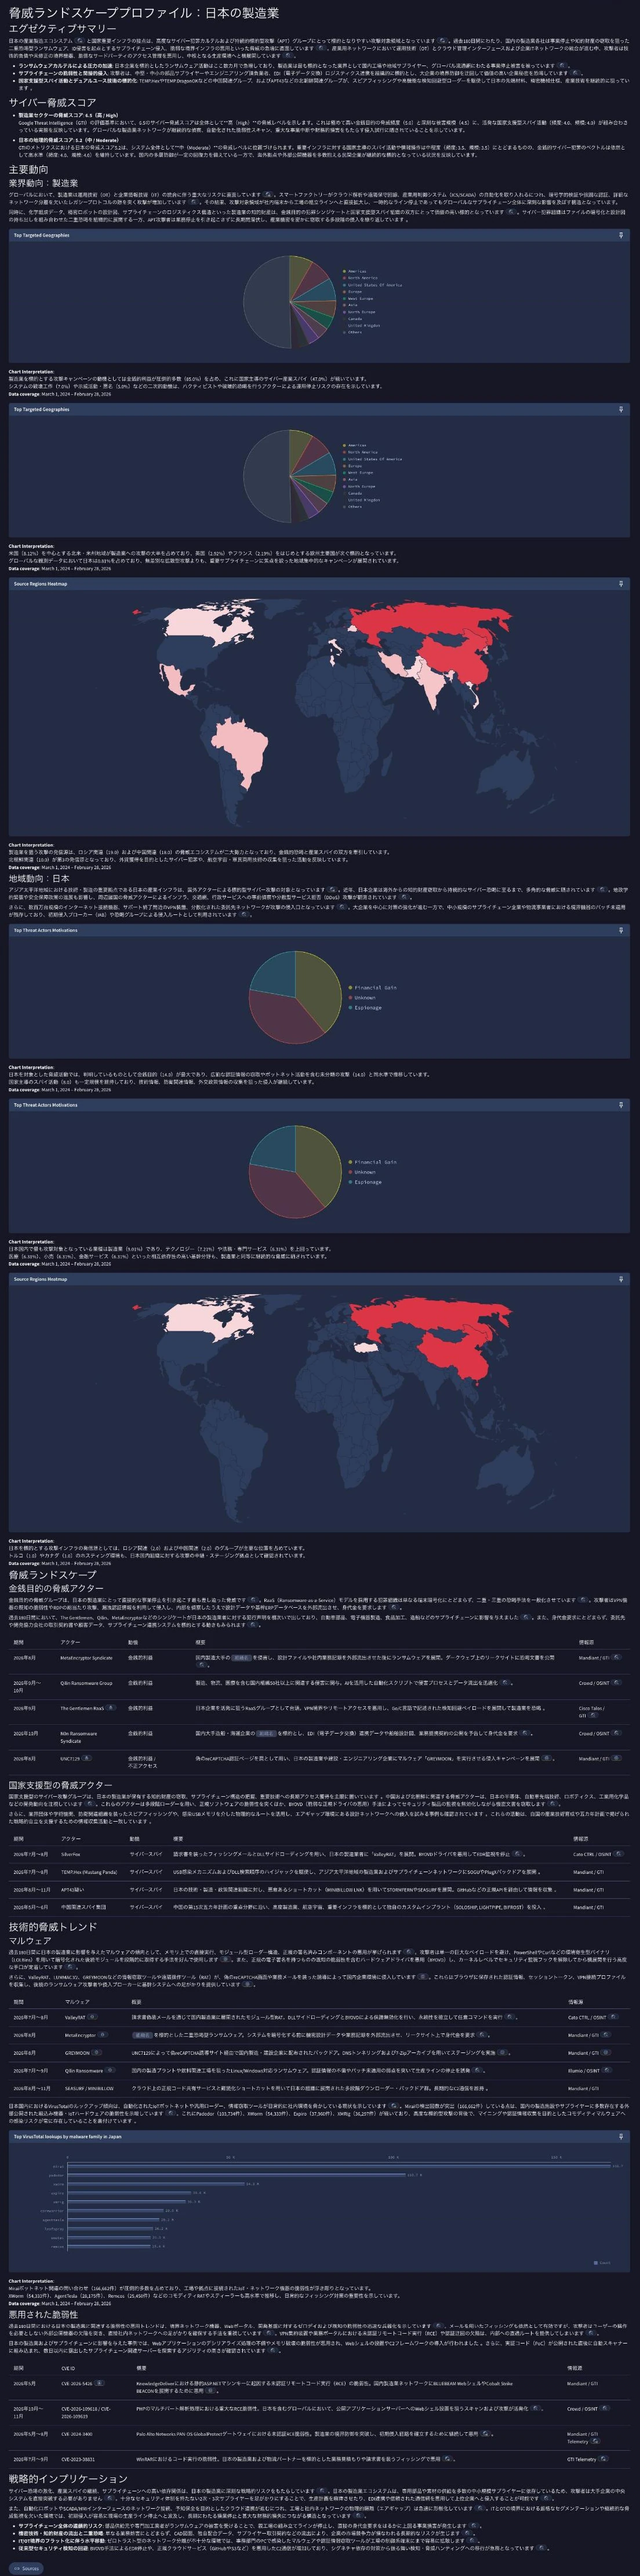
日本の製造業の過去180日間を分析させた回答の冒頭。エグゼクティブサマリー、業界と国のサイバー脅威スコア、主要動向が並ぶ。このあとに、狙われる地域の円グラフ、攻撃元の地域の地図、脅威アクター・マルウェア・悪用された脆弱性の表が続く。画像を押すと全体を表示します。
※ Agenticには、脅威アクター分析や脆弱性調査、マルウェア分析、ランサムウェア分析、業界・地域別の脅威分析など、さまざまな調査に利用できるプロンプトテンプレートが用意されています。また、自組織の運用に合わせたカスタムプロンプトを作成し、繰り返し実施する調査やレポート作成に活用することも可能です。
Flows:Agenticの調査を決まった時刻に自動で実行する
Flowsは、Agenticへの依頼(プロンプト)や保存した検索を、決まった時刻に自動で実行する機能です。毎朝、日本の組織を狙う脅威の要約をAgenticに作らせてメールで受け取る、といった定型の調査を、画面を開かずに続けられます。
Flowsは、EnterpriseおよびEnterprise+プランで使える機能で、2026年11月16日時点でプレビュー版(Public Preview)のため、提供の条件は変わることがあります。同時に有効にできるFlowsの数には、プランごとに上限があります。
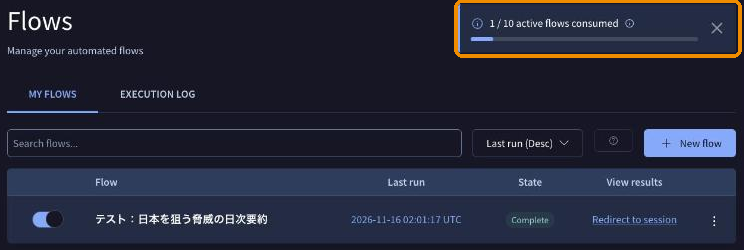
Agenticの左のメニューの[My Flows]を開いた画面。作ったFlowsが並び、左のスイッチで有効と無効を切り替えます。枠の中に、有効にしているFlowsの数と上限が出ます
Flowsでできること
Flowsは、いつ実行するか(Starter)と、何をするか(Actions)を組み合わせて作ります。Actionsには次の3つの手順があり、[+ Add step]で複数つなげられます。
| 手順 | すること | 結果の受け取り方 |
|---|---|---|
| Ask Agentic | Agenticに依頼文を送り、調べさせます。自分で書いた依頼文のほか、保存したプロンプトも使えます | Agenticの会話として残り、あとから開けます |
| Run / Execute Saved Search | 保存した検索(Saved Searches)を実行します | 結果が IoC Stream に届きます。Agenticの会話は作られません |
| Send an email | 前の手順の結果や、決めた文面をメールで送ります | 指定した宛先にメールが届きます |
Starterの[On a schedule]では、実行の間隔(Periodicity)と時刻(Time)を決めます。間隔は、毎日(Daily)、平日(Every weekday)、週末(Weekends)、毎週(Weekly)、毎月(Monthly)から選べます。時刻はUTC(協定世界時)で指定するため、日本時間の午前9時に実行するなら、UTCの0時を選びます。
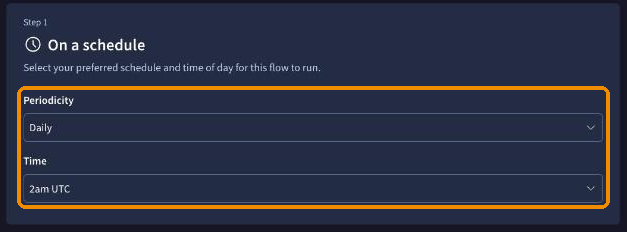
Step 1(On a schedule)の設定。枠の中で、実行の間隔(Periodicity)と時刻(Time)を選びます。図は毎日2am UTC(日本時間の午前11時)に実行する設定です
Flowsの作り方
ここでは、毎日、日本の組織を狙う脅威の要約をAgenticに作らせ、メールで受け取るFlowsを例にします。
- Agenticの左のメニューの[My Flows]を開き、[+ New flow]を押して、Flowの名前を入れます
- [Step 1: On a schedule]で、実行の間隔と時刻を選びます
- [+ Add step]で[Ask Agentic]を足し、依頼文を書きます。[Reuse Session]をオンにすると、毎回同じ会話の続きとして実行され、前回までの結果を踏まえて答えます
- [+ Add step]で[Send an email]を足し、宛先(Emails)、件名(Subject)、本文(Message)を入れます。本文には[Variables]から、Agenticの答えの全文を差し込めます
- [Update]で保存し、[Execute now]で一度実行して、結果とメールを確かめます
依頼文の例
- 過去24時間に Google Threat Intelligence に追加された、日本の組織を狙う脅威アクター・攻撃キャンペーン・レポートを3件まで挙げ、それぞれ2行で要約してください。
「過去24時間」のように、実行した時点から数える期間で書くと、毎回新しい情報をもとに答えます。
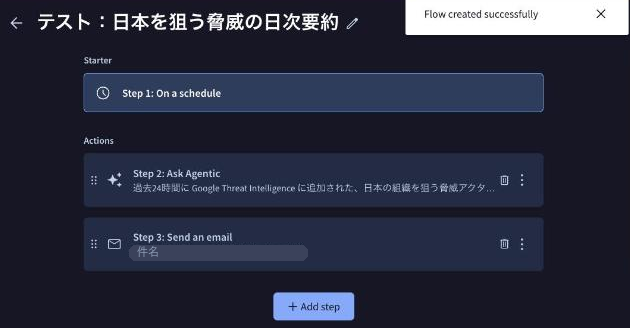
Flowの作成画面。実行のきっかけ(Step 1)と、手順(Step 2:Ask Agentic、Step 3:Send an email)が並びます。[+ Add step]で手順を足します
依頼文と宛先には、個人情報や機密情報を入れないでください。また、グループの管理者がAIの機能を止めている場合、Flowsは使えません。
実行の結果と管理
実行の結果は、Flowsの画面の[EXECUTION LOG]で確かめます。実行ごとに、手順ごとの状態と、Agenticへの依頼文(Prompt)と答え(Response)が出ます。[Open source chat]から、その回のAgenticの会話を開き、答えに至るまでに調べた内容も確かめられます。Flowsが作った会話は、Agenticの左の一覧の「From flows」にも並びます。
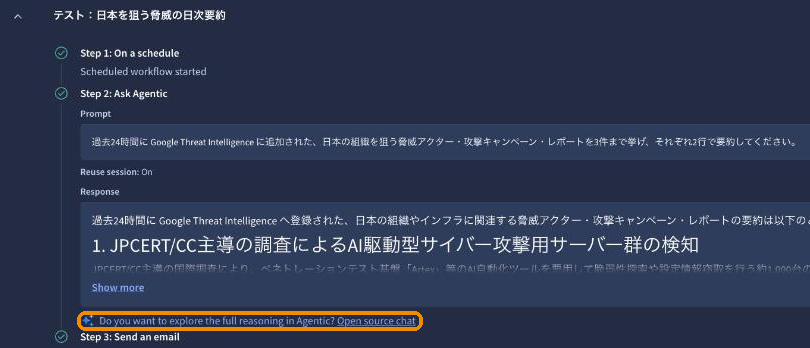
[EXECUTION LOG]で、実行した回を開いたところ。手順ごとの状態と、Agenticへの依頼文(Prompt)と答え(Response)が出ます。枠の[Open source chat]から、Agenticの会話を開けます
[Send an email]を足したFlowsからは、gti-no-reply@google.comから「Flow Notification」のメールが届きます。メールには、Flowの名前と実行した時刻、本文(Agenticの答えを差し込んだ場合はその全文)、Google Threat Intelligence で結果を開くボタンが入ります。メールの配信停止のリンクで止まるのは、そのFlowのメールだけです。
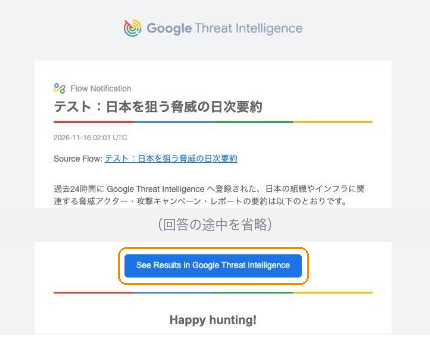
Flowから届いたメール(答えの途中を省略)。Flowの名前と実行した時刻のあとにAgenticの答えが続き、最後に枠のボタン(See Results in Google Threat Intelligence)が入ります
作ったFlowsは、一覧の行の右のメニューから、今すぐ実行(Execute now)、編集(Edit)、変更の履歴(Activity)、複製(Duplicate)、削除(Delete)ができます。今すぐ実行は、無効にしたFlowsでも使えます。削除すると、実行の履歴も消えます。
Agentic API:自組織のシステムからAgenticを使う
Agentic API を使うと、Agenticへの依頼をREST APIで送り、答えを受け取れます。SIEMやSOARのアラートに出たIPアドレスやファイルのハッシュについて、プレイブックからAgenticに調査を依頼し、答えをアラートに添える、といった使い方ができます。Flowsの作成や実行も、APIで行えます。
Agentic API は、EnterpriseおよびEnterprise+プランで使える機能で、2026年11月16日時点でプレビュー版(Public Preview)です。認証には、Google Threat Intelligence のAPIキーを使います(x-apikeyヘッダー)。
APIで送ったIoCも、Web画面と同じく Google Threat Intelligence のデータセットに加わり、ほかの利用者からも見えるようになります。機微な情報を含むIoCや依頼文は送らないでください。
会話(Sessions)のAPI
新しい会話は、POST https://www.virustotal.com/api/v3/agentspace/sessionsに依頼文(message)を送って始めます。ファイルを添えることもできます(files)。Agenticが調べ終えてから答えが返るため、依頼の内容によっては時間がかかります。
curl -X POST "https://www.virustotal.com/api/v3/agentspace/sessions" \
  -H "x-apikey: <APIキー>" \
  -F "message=SHA256 275a021bbfb6489e54d471899f7db9d1663fc695ec2fe2a2c4538aabf651fd0f のファイルは何ですか。判定と、そう判断した根拠を日本語で3行以内にまとめてください。"
答えのJSONでは、data.attributes.eventsに、Agenticの考え(AGENT_THOUGHT)、使ったツールの呼び出しと結果(FUNCTION_CALL、FUNCTION_RESPONSE)、最後の答え(AGENT_FINAL_RESPONSE)が順に入ります。会話のIDは、data.idと応答のヘッダー(X-Session-Id)で返ります。続けて質問するときは、このIDを使い、POST https://www.virustotal.com/api/v3/agentspace/sessions/{会話のID}にメッセージを送ります。
弊社が上の例(ウイルス対策ソフトの動作の確認に使うEICARのテストファイル)を送ったところ、26秒ほどで次の答えが返りました(2026年11月)。
このファイルは、ウイルス対策ソフトの検知動作を確認するための標準テストデータ「EICARテストファイル」です。
判定:無害なテスト用ファイル(セキュリティ製品上は仕様により「悪性(Malicious)」として検知)。
根拠:65種類のAVエンジンやYARAルールで検知されますが、実害のない既知の68バイトのテスト文字列であり、脅威インテリジェンス上も正規のテストファイルと識別されているためです。
FlowsのAPI
FlowsのAPIでは、Flowsの作成・取得・更新・削除、今すぐの実行、実行の履歴の取得ができます。Flowsは、POST https://www.virustotal.com/api/v3/flowsに、手順(nodes)とそのつなぎ方(connections)を送って作ります。次は、毎日9時(UTC)に依頼文を実行するFlowの手順の部分です(Googleのリファレンスの例をもとに、依頼文を日本語にしたもの)。
"nodes": [
  {
    "id": "n1",
    "type": "NODE_TYPE_SCHEDULE_TIME",
    "schedule_node": {"cron_expression": "0 9 * * *", "timezone": "UTC"}
  },
  {
    "id": "n2",
    "type": "NODE_TYPE_RUN_PROMPT",
    "run_prompt_node": {
      "prompt": "直近24時間に初めて観測され、5つ以上のエンジンが悪性と判定したURLを要約してください。",
      "reuse_session": false
    }
  }
]
実行の時刻は、cronの式(0 9 * * *は毎日9時)とタイムゾーン(IANAの名前。例:UTC)で決めます。reuse_sessionをtrueにすると、毎回同じ会話の続きとして実行され、前回までの結果を踏まえて答えます。Flowの手順を編集すると、新しい会話から始まります。今すぐの実行(POST https://www.virustotal.com/api/v3/flows/{FlowのID}/execute)は、無効にしたFlowでも使えます。
詳しくは、Googleの英語のドキュメント(Sessions、Flows)をご覧ください。
FAQ
- Agenticに入力した情報は、AIの学習に利用されますか?
- Flowsや Agentic API を使うと、クォータを消費しますか?
- Agenticのトライアルは可能ですか?