

製品概要
Hunt.ioで何ができるか
Hunt.ioは、攻撃者の側のインフラを見つけて追う脅威ハンティングの基盤です。提供元はHunt Intelligence社(米国)で、創業チームはSecurityTrailsを立ち上げたチームです。
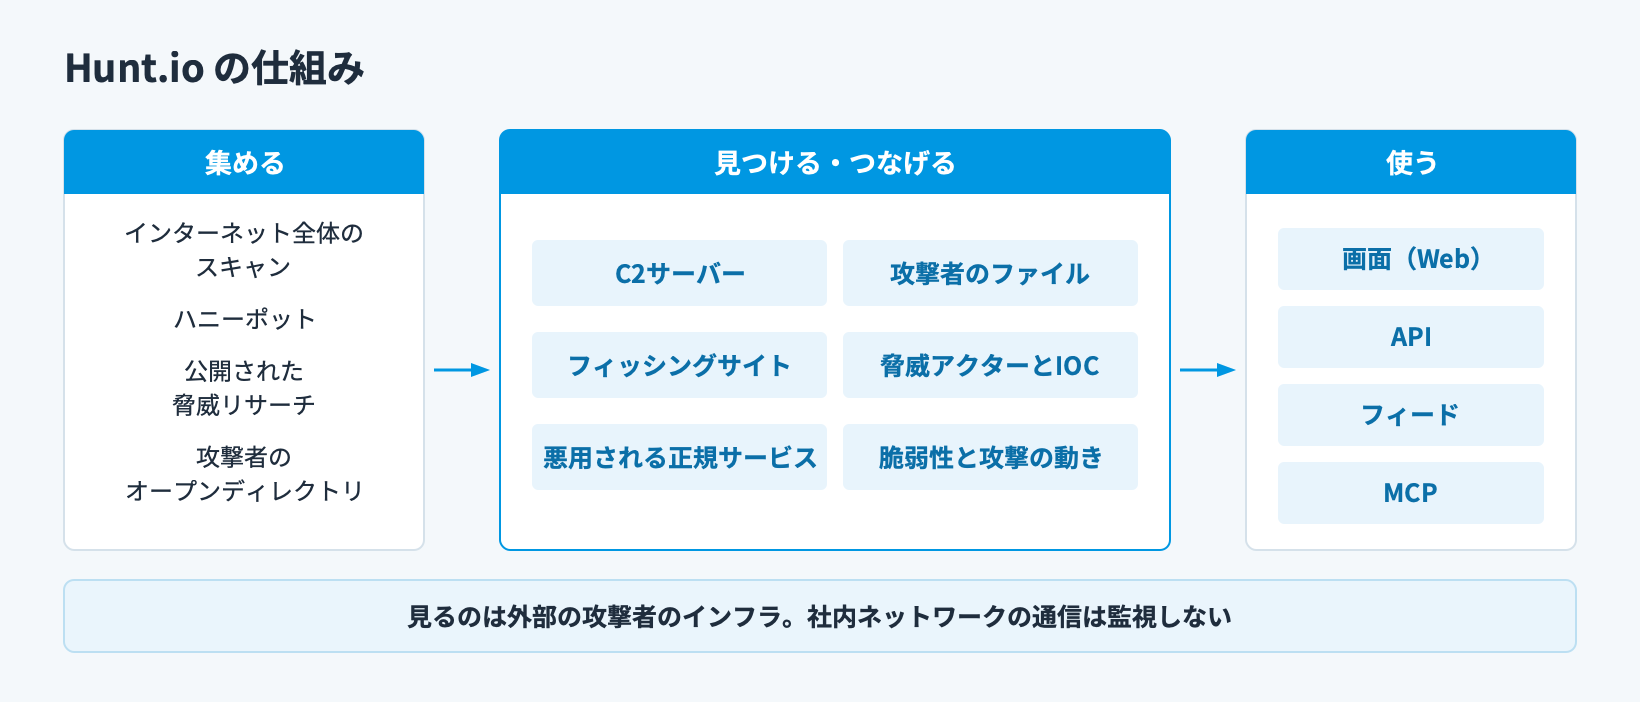
Hunt.ioが見つけるのは、次のようなものです。
- 稼働中のC2サーバー(Cobalt Strike、Sliver、AsyncRATなど)
- 攻撃者のサーバーで公開されたままのフォルダ(オープンディレクトリ)と、そこに置かれた攻撃ツール・エクスプロイト・盗んだデータ
- フィッシングサイトとフィッシングキット
- 攻撃に悪用されている正規のサービス(クラウド、CDN、ファイル共有、Dynamic DNSなど)
1つのIPやドメインから、証明書・JA4X・JARM・SSHの公開鍵が同じサーバーへと調査を広げ、攻撃者が置いたファイルや、公開された脅威リサーチのIOCまでたどれます。社内のネットワークの通信は監視しません。外部の攻撃者のインフラを、攻撃が届く前に把握するための製品です。
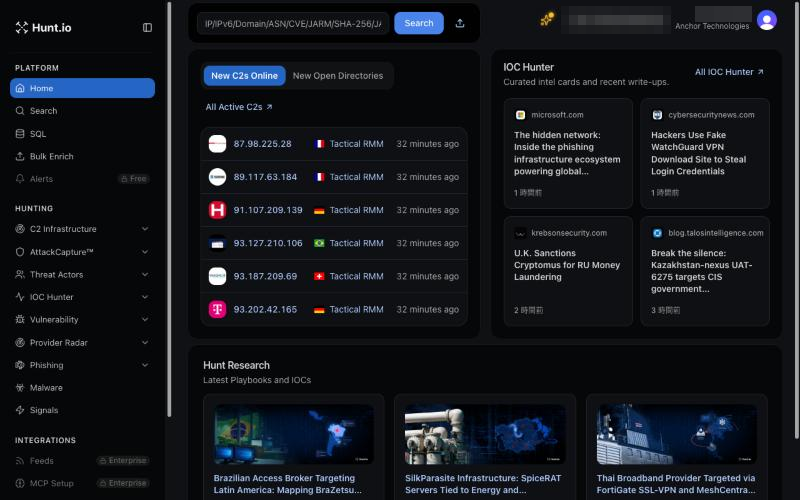
ダッシュボード。新たに見つかったC2とオープンディレクトリ、公開リサーチの新着記事が並ぶ
データの集め方とさかのぼれる期間
Hunt.ioは自社のスキャナーでインターネット全体を調べ、証明書、HTTPの応答、SSHの公開鍵、JARM・JA4などのフィンガープリント、開いているポートを記録します。C2は、マルウェアの通信の特徴、証明書、JARM・JA4のハッシュで見分けます。
スキャンは、悪性のインフラを見つけることに重点を置いています。1つのポートについてIPv4のアドレス全体(約33億〜35億)を約10分で一巡し、これを1日に約90回繰り返します。よく悪用されるポートは毎日、それ以外のポートは約2週間で一巡します。攻撃者に使われやすいクラウドやホスティング事業者のアドレスは、1日に約1,000ポートを調べます。
データは、自社で運用する仕組みで集めたものと、公開情報(OSINT)から集めたものに分かれます。自社の仕組みは、スキャンの基盤、オープンディレクトリの収集、フィッシングサイトの判定、ハニーポットの網です。公開情報からは攻撃の手がかりを集め、そこからスキャンのデータをたどって関連するインフラを洗い出します。ドメインのWHOISは自社で集めたものを優先し、ないときは外部の提供元のデータを使います。
Hunt.ioはデータを消さないため、収集を始めた時点までさかのぼって調べられます。2026年10月に弊社が試用アカウントのHuntSQLで確かめたところ、C2の検知は2022年11月から、オープンディレクトリのファイルは2023年3月から、フィッシングサイトは2024年3月から記録が残っていました。ドメインのDNSの履歴は、2017年までさかのぼって表示できました。HTTPの応答の本文は直近30日分を表示し、それより前の分は個別に依頼できます。
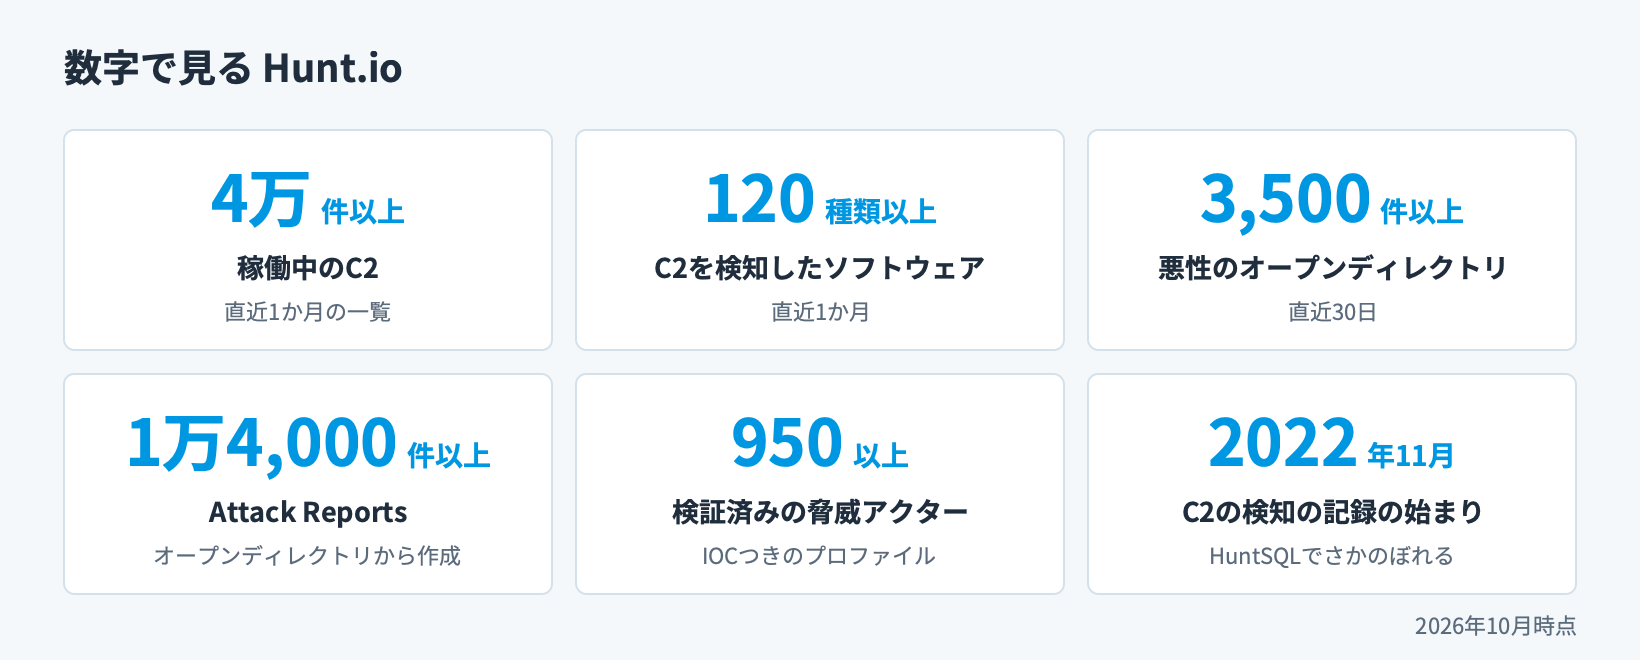
図の数値は、2026年10月に弊社が試用アカウントの画面で確かめたものです。
提供形態
Hunt.ioは、画面(Web)、API、フィード、MCPの4つの形で使えます。分析者が調べるなら画面、SIEMやSOARに組み込むならAPIやフィード、AIのツールから使うならMCPです。自社の製品やサービスにHunt.ioのデータを組み込んで顧客に届ける、OEMの形もあります。
| 機能 | 画面 | API | フィード | MCP※1 |
|---|---|---|---|---|
| IP・ドメインのエンリッチ、履歴、ピボット | — | |||
| HuntSQL | — | |||
| C2インフラ | C2 Feed | |||
| AttackCapture | — | |||
| IOC Hunter | IOC Hunter Feed | |||
| 脅威アクター、脆弱性、Provider Radar、Signals | — | |||
| フィッシング | — | Phishing Feed | — | |
| アラート | — | — | — |
- ※1 APIの79の操作のうち72がMCPで使える(2026年10月時点のAPIリファレンス)。APIを契約していればMCPも使え、MCPでの利用はAPIの使用量として数える
提供形態とライセンス
契約は、画面のライセンスと、APIやフィードの部品を組み合わせて決めます。部品は、利用の規模や用途に合わせて組み合わせや量を調整できます。API、フィード、MCP、OEMを使う構成は、公開の料金ページのProfessionalにあたり、その中身をこの部品で組み立てます。費用はお問い合わせください。
部品の一覧
| GUIライセンス画面 | Enrichment APIAPI |
SQL Search APIAPI |
AttackCapture APIAPI |
C2 Feedフィード | IOC Hunter Feedフィード |
|
|---|---|---|---|---|---|---|
| 中身 | 画面の全モジュール。検索とSQLの回数に上限なし | IP・ドメインのエンリッチ、履歴、ピボットなど、SQLとAttackCapture以外のすべてのAPI | Hunt.ioのデータをSQLで検索 | オープンディレクトリ、MITRE ATT&CK、攻撃者のTTP | 稼働中のC2のインフラ | 公開リサーチから抜き出したIOC |
| 契約の単位 | 1ユーザー※1 | 年間の件数IPとドメインで共通 | 年間の件数 | 年間の件数 | 年額 | 年額 |
| APIを含む | — | ✓ | ✓ | ✓ | — | — |
| MCPで使える | — | ✓ | ✓ | ✓ | — | — |
| 使い方 | ||||||
| 社内利用 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 社外向け(OEM) | —※2 | ✓ | ✓ | ✓ | ✓ | ✓ |
- ※1 名前を登録した1人が使うライセンス。用途によらず同じ条件
- ※2 画面は他社の製品やサービスに組み込めないため、社外向けの区分はない
C2 FeedとIOC Hunter Feedは、2つをまとめて契約することもでき、まとめた場合はAmazon S3での受け取りにも対応します。
社内利用と社外向け(OEM)
Hunt.ioの契約は、データの使い方で2つに分かれ、費用も使い方で変わります。
OEMでは、IPのエンリッチのAPI、目的に合わせて作るフィード(Custom Feeds)、画面(Threat Intelligence Platform)の3つの形で組み込めます。MSSPやセキュリティ製品のベンダーに向いた形です。
構成のご相談やお見積もりは、お気軽にお問い合わせください。
主な機能
C2インフラの追跡
稼働中のC2サーバーを、一覧と推移で見られます。マルウェア、国、ホスティング事業者、期間で絞り込め、IPごとにホスト名、ポート、初めて見つけた日、最後に見た日が分かります。C2を検知したソフトウェアごとの件数も出ます。日本のホスティングにあるC2も、国で絞り込んで洗い出せます。
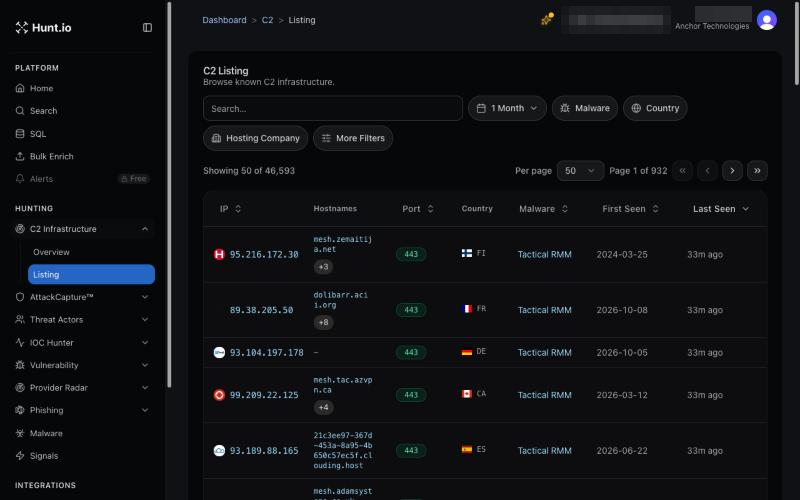
C2の一覧。IP、ホスト名、ポート、国、マルウェア、初めて見つけた日、最後に見た日
AttackCapture
AttackCaptureは、攻撃者が公開したままにしたフォルダ(オープンディレクトリ)を見つけ、ファイルを集めて分析する機能です。攻撃者のサーバーが消えたあとも、集めたファイルを確かめられます。
- ファイルごとに、SHA-256、用途の判定(エクスプロイト、鍵、被害者のデータなど)、AIによる要約、秘密情報の検出の結果が付きます
- 集めたファイルの中身を、文字列で横断して検索できます(Code Search)
- Attack Reports:オープンディレクトリの中身から、何が起きていたかをレポートにまとめます。所見と根拠のファイル、ブロックに使える指標と帰属が分からない指標の区分、MITRE ATT&CKの流れ、時系列、分かっていないことを並べ、PDFでも書き出せます
- Exploit Capture:エクスプロイトと判定したファイルを、AIの要約つきで一覧にします
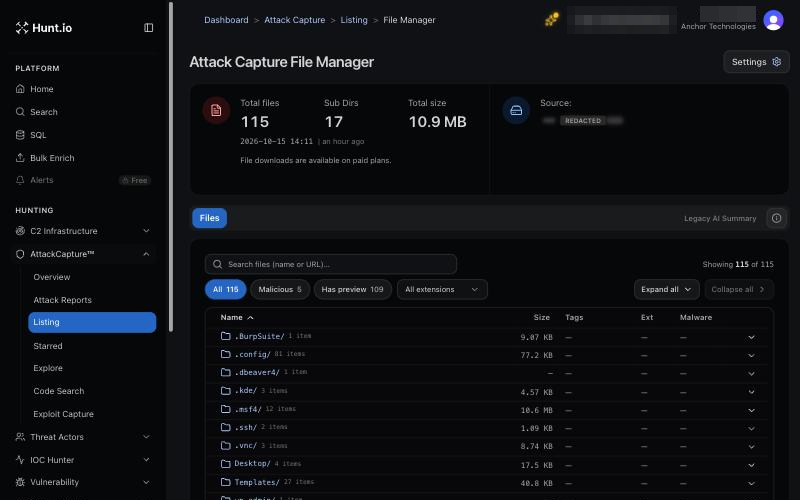
オープンディレクトリのファイルの一覧。悪性のファイルやプレビューできるファイルで絞り込める
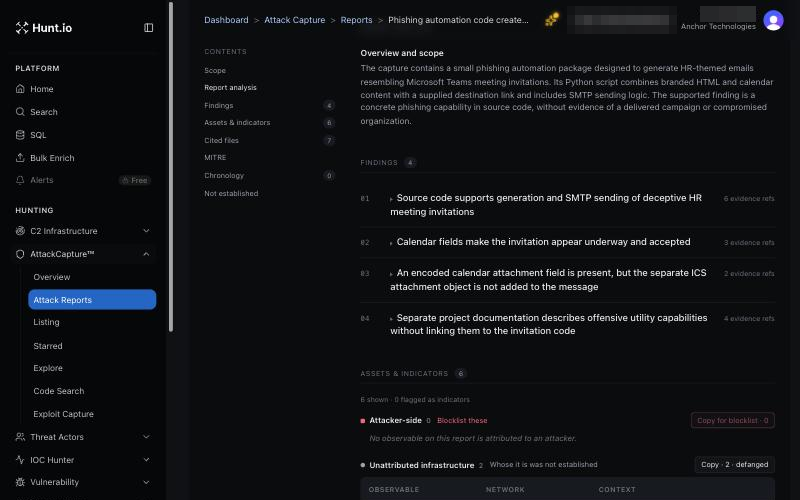
Attack Reportsの所見と指標。ブロックに使える指標を分けて示す
HuntSQL
HuntSQLは、Hunt.ioのスキャンのデータをSQLで検索する機能です。IPとポートごとの最新の状態、C2の検知、証明書、オープンディレクトリのファイル、フィッシング、HTTPの応答、SSH、JARM・JA4などのテーブルがあります。正規表現(RLIKE)、集計(uniq、min、maxなど)、「直近7日」のような相対の期間が使えます。
何も指定しないと直近30日を検索し、期間を指定すれば過去にさかのぼれます。結果はCSV、JSON、NDJSONで書き出せます。テーブルと項目の説明は、画面の中の説明書で確かめられます。
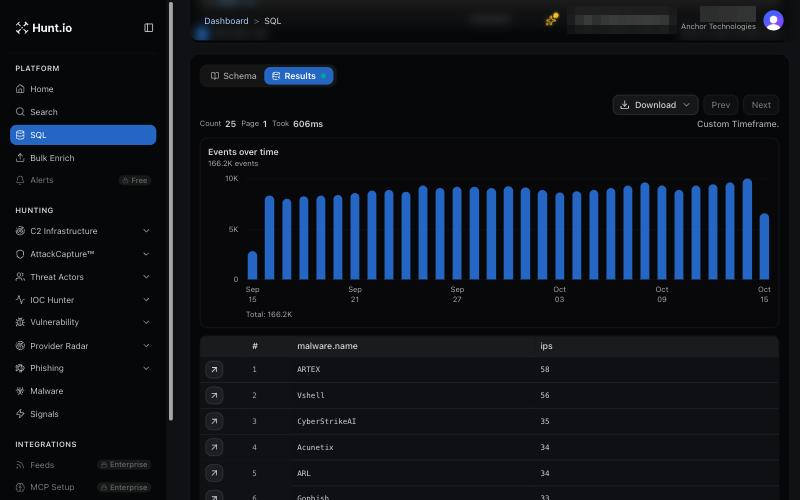
HuntSQLで、日本のホスティングにあるC2をマルウェアごとに集計した結果
IP・ドメインの調査とピボット
IPを調べると、開いているポートとソフトウェア、リスクの判定、関連する証明書・SSHの公開鍵・マルウェアの設定・IOCが分かります。証明書、SSH、ポート、JARM、マルウェアの履歴をさかのぼれ、同じ証明書・JARM・JA4Xを持つサーバーの数を見て、そのままHuntSQLで洗い出せます。JARMやJA4Xを検索すると、その値を持つサーバーとホスティング事業者・証明書・ポートの内訳が出ます。
ドメインでは、DNSの履歴(A、AAAA、MX、NS、SOA、TXT)、サブドメイン、証明書の透明性ログ、WHOISを調べられます。Cloudflare Busterは、Cloudflareのネームサーバーの組み合わせが同じドメインをたどる機能です。Code Searchで、そのドメインが攻撃者のファイルに書かれていないかも確かめられます。
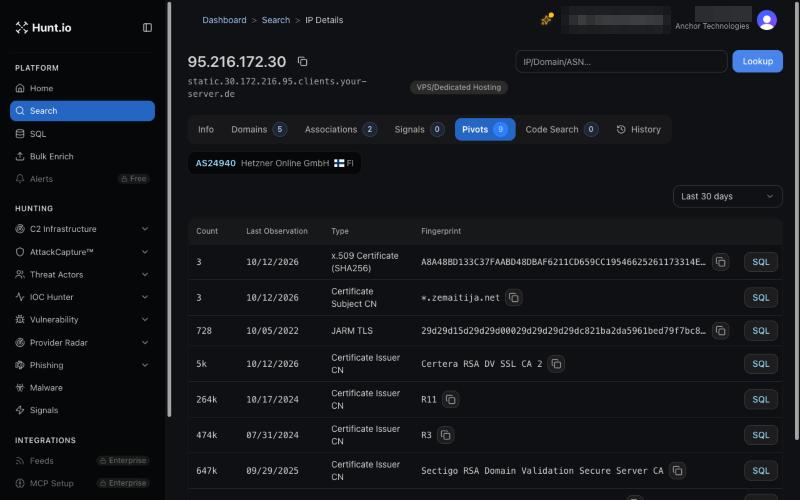
IPのピボット。証明書やJARMが同じサーバーの数と、HuntSQLへのボタン
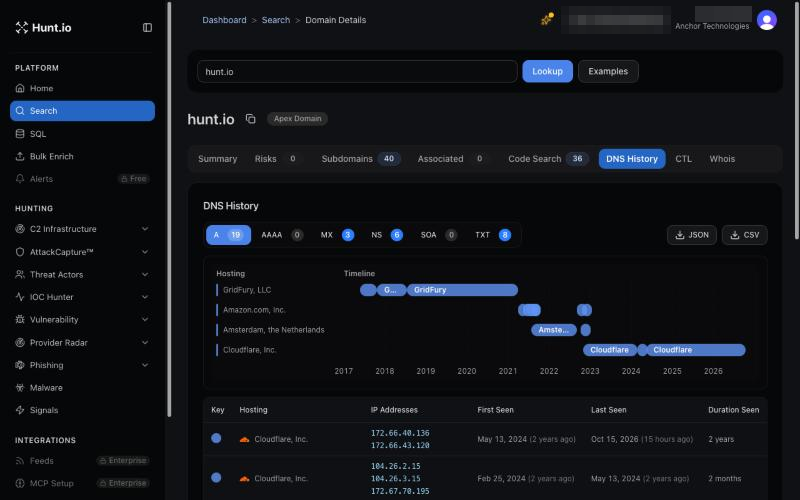
ドメインのDNSの履歴。ホスティング事業者ごとの期間を時系列で示す
IOC Hunter
IOC Hunterは、公開された脅威リサーチの記事からIOCを抜き出し、LLMと人の確認で検証して載せる機能です。出典は175以上で、記事ごとに要約、IP・ホスト・SHA-256、脅威アクター、マルウェアがまとまります。キーワード、脅威アクター、出典、ホスティング事業者で絞り込めます。日本の組織を狙った攻撃の報告も載っています。
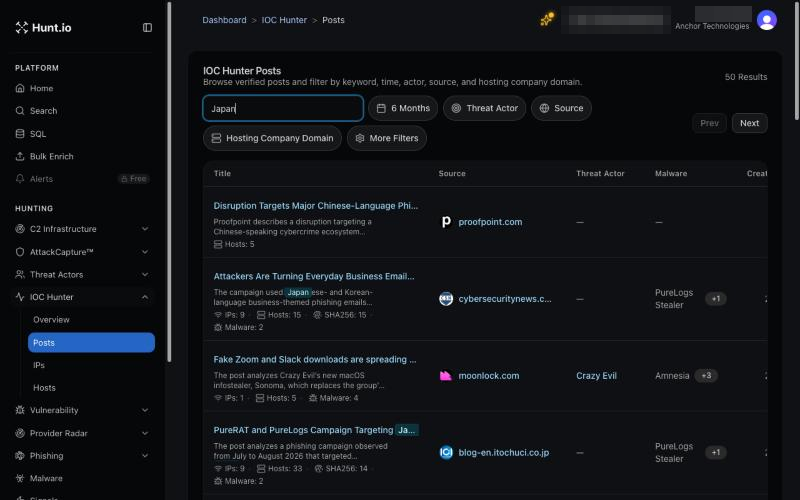
IOC Hunterをキーワードで検索した結果。記事ごとにIOCの数とマルウェアが並ぶ
脅威アクター・フィッシング・脆弱性
- 脅威アクター検証済みのアクターごとに、概要と、IP・ホスト・SHA-256のIOCをまとめます。IOCは出典のURLつきでCSVに書き出せます
- フィッシングなりすましに使われたブランド、フィッシングキット(ファイル数やIOC)、キットのファミリー(EvilProxyなど)の解説、パーキングされたドメインを調べられます
- 脆弱性ニュース・新しいKEV・新しいエクスプロイトの日次のまとめ、脅威スコア、CVSS、EPSS、KEVのほか、そのCVEに触れたAttack Reportsやオープンディレクトリ、IOC Hunterの記事へたどれます
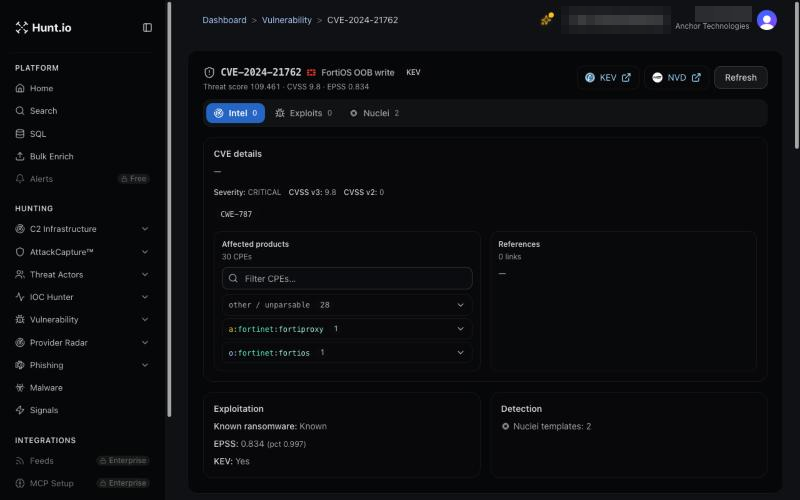
CVEの詳細。脅威スコア、CVSS、EPSS、KEVと、検知に使えるNucleiのテンプレートの数
Provider RadarとSignals
Provider Radarでは、ホスティング事業者ごとに、検知したC2、悪性のオープンディレクトリ、フィッシングサイトの件数を見られます。ドメインのレジストラごとの新規登録の数や、攻撃に悪用されている正規のサービス(Threat Activity Enablers)も追えます。
Signalsは、Hunt.ioのハニーポットにスキャンや攻撃をしてきたIPの記録です。スキャナーの種類、狙ったポート、ユーザーエージェント、なりすましの可能性を見られます。
一括エンリッチ
報告書やメールの文章を貼り付けると、IP、ドメイン、CIDR、ハッシュ、メールアドレス、URLを抜き出します。「example[.]com」のような無害化した表記も読み取ります。抜き出したIPとドメインは、C2・AttackCapture・IOC Hunterでの検知、国、ASN、VPNかどうかなどをまとめて調べ、CSV、JSON、テキストで書き出せます。
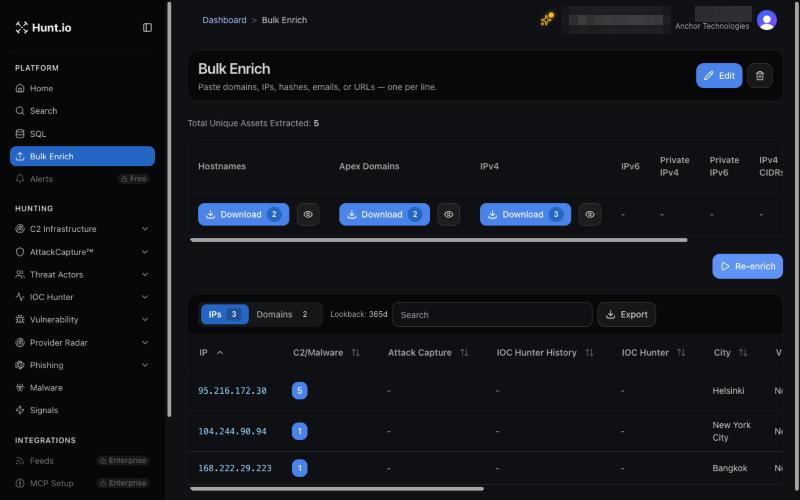
一括エンリッチの結果。IPごとにC2での検知の数、位置、VPNかどうか、ASNが並ぶ
API・フィード・MCP・連携
- APIREST API(a.hunt.io)をAPIキーで使います。OpenAPI 3.0の仕様があり、2026年10月時点で79の操作があります。HuntSQLはSQL Search API、AttackCaptureはAttackCapture APIで使い、それ以外の操作(IP・ドメインのエンリッチ、IPの履歴とピボット、IOC Hunter、脅威アクター、脆弱性、Signalsなど)はEnrichment APIで使えます。使用量は月ごとに数えます。複数のIPをまとめて調べた場合は件数ごとに数え、HuntSQLは成功した1回の検索を1回と数えます(1万行を書き出しても1回。ページ送りで取るとページごとに数える)。失敗した検索は数えません
- フィードC2 Feedは、IP、ホスト名、ポート、マルウェア名、確度などを改行区切りのJSON(gzip)で取り出せます。中身は直近7日分で、新たに検知したC2は1日を通して随時加わり、10分ごとに取得できます。IOC Hunter Feedは公開リサーチのIOCで、約30分ごとに更新されます。フィードの取得は、APIの月の使用量には数えません。目的に合わせたフィード(Custom Feeds)も相談できます
- MCPリモートのMCPサーバー(mcp.hunt.io)で、ClaudeやChatGPTなどのAIのツールからHunt.ioのデータを使えます。APIを契約していればMCPも使え、MCPでの利用はAPIの使用量として数えます
- 連携Splunk、Cyware、OpenCTI(STIX)向けの既製の連携があります。SAML 2.0のシングルサインオン、Googleやパスキーでのサインイン、2要素認証に対応します
調査の流れ
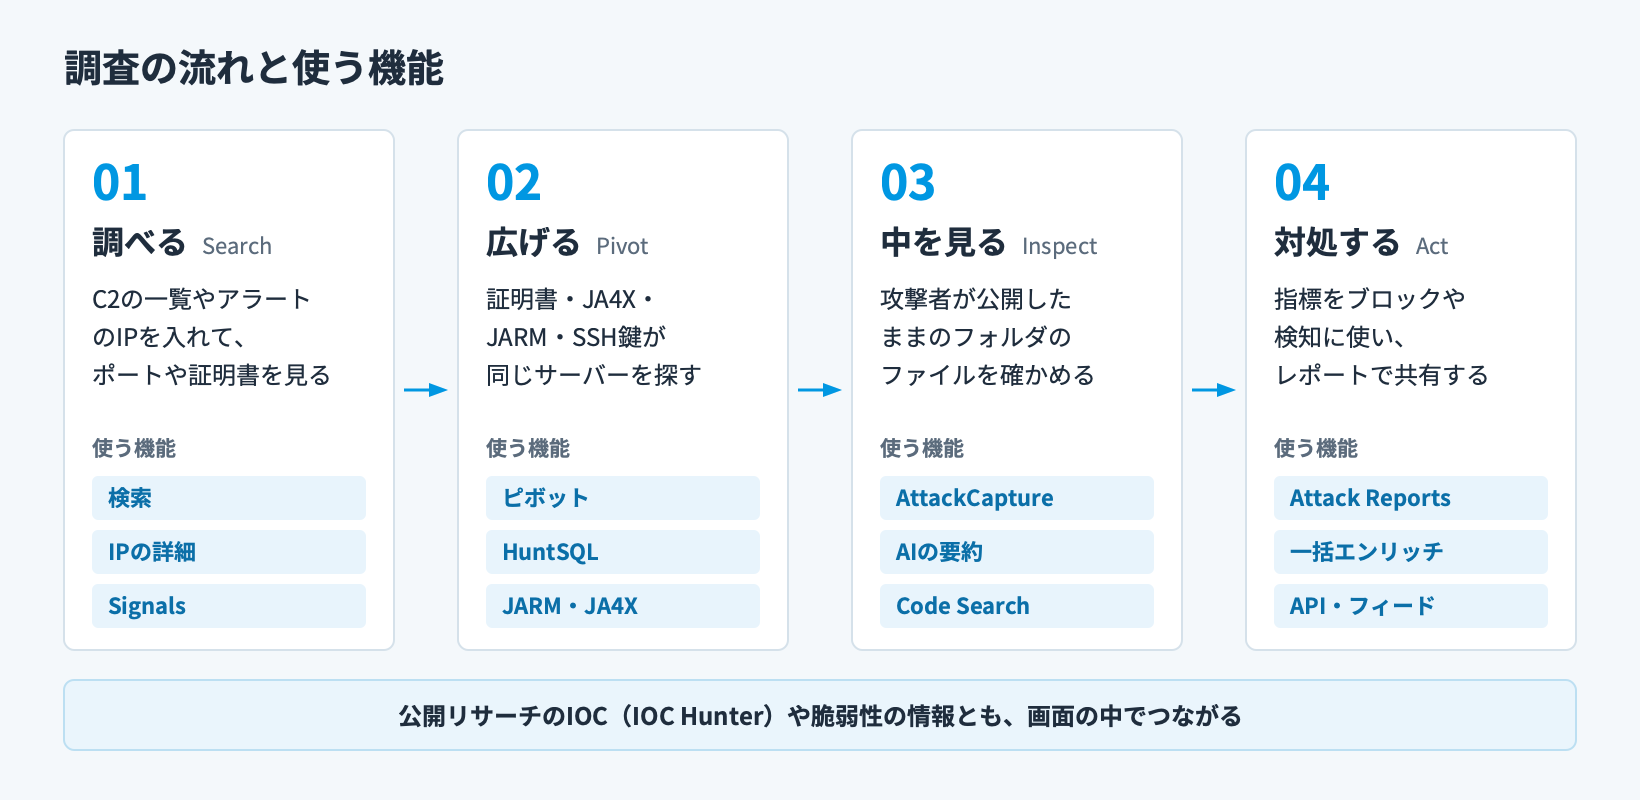
Hunt Intelligence社が2025年4月に公開した調査(Hunt.ioのブログ、英語)では、マルウェアKeyPlugに関わるサーバーの1つから、同じ発行元のTLS証明書を使う5台のサーバーを見つけました。そのうち1台は24時間足らずしか公開されていなかったオープンディレクトリで、AttackCaptureが中身を記録していました。中には、Fortinet製品を狙うエクスプロイト、Webシェル、日本の大手企業のログインや開発環境など約100のドメインを調べる偵察のスクリプトがありました。
他の製品との使い分け
弊社が扱う製品のうち、インターネットの観測や脅威情報を扱うものとの守備範囲の違いです。規模の数値は、各メーカーが示している値です(2026年10月時点)。目的に応じて組み合わせて使います。
| 製品 | 主に扱うもの | 集め方と規模 | 向いている使い方 |
|---|---|---|---|
| Hunt.io | 攻撃者が運用中のC2、オープンディレクトリ、フィッシングサイト | 悪性のインフラを見つけることに重点を置いたスキャン。よく悪用されるポートは毎日、それ以外のポートは約2週間で一巡。オープンディレクトリのファイルを集めて残す | 攻撃者のインフラを先回りして洗い出し、つながりをたどる |
| Censys | インターネットに公開された機器やサービス全体 | 全65,535ポートを自社でスキャン。証明書は180億件超 | 自社や取引先の公開資産の把握、脆弱な機器の洗い出し、攻撃者のインフラの探索やピボット調査、広い範囲の検索 |
| Shodan | インターネットに公開された機器やサービス全体 | 4,000以上のポートを、インターネット全体で少なくとも週1回スキャン | 公開された機器やサービスの検索、自社のIPの範囲の監視 |
| GreyNoise | インターネット全体をスキャンしているIP | 80か国に置いた5,000台超のセンサーで、1日5億セッション超を受ける | アラートの中の無差別なスキャンの切り分け、スキャンの傾向の把握 |
| DomainTools | ドメイン、WHOIS、DNS | パッシブDNS(DNSDB)は3,000億件超 | ドメインの登録者やつながりの調査 |
| Google Threat Intelligence | ファイル、URL、脅威アクターの情報 | VirusTotalに蓄積したファイルは30億以上 | マルウェアの解析、脅威情報の収集 |
利用規約の注意点
- 社内利用の契約では、使えるのは自社のセキュリティの目的に限られます。データを顧客に提供するには、社外向け(OEM)の契約が必要です
- Hunt.ioのデータを再販・再配布することはできません
- ログインのIDは1人に1つで、共有や同時のログインはできません
- 製品のデータをAIの学習に使うことはできません
- ベンチマークの結果を公表することはできません
- 契約は1年ごとに自動で更新されます。更新しない場合は、期間が終わる90日前までに通知が必要です
導入のご相談やお見積もりは、お気軽にお問い合わせください。
FAQ
- 試用できますか
- 画面の検索に回数の上限はありますか
- GUIライセンスでAPIは使えますか
- 社内のネットワークの監視に使えますか