




























この記事の要点
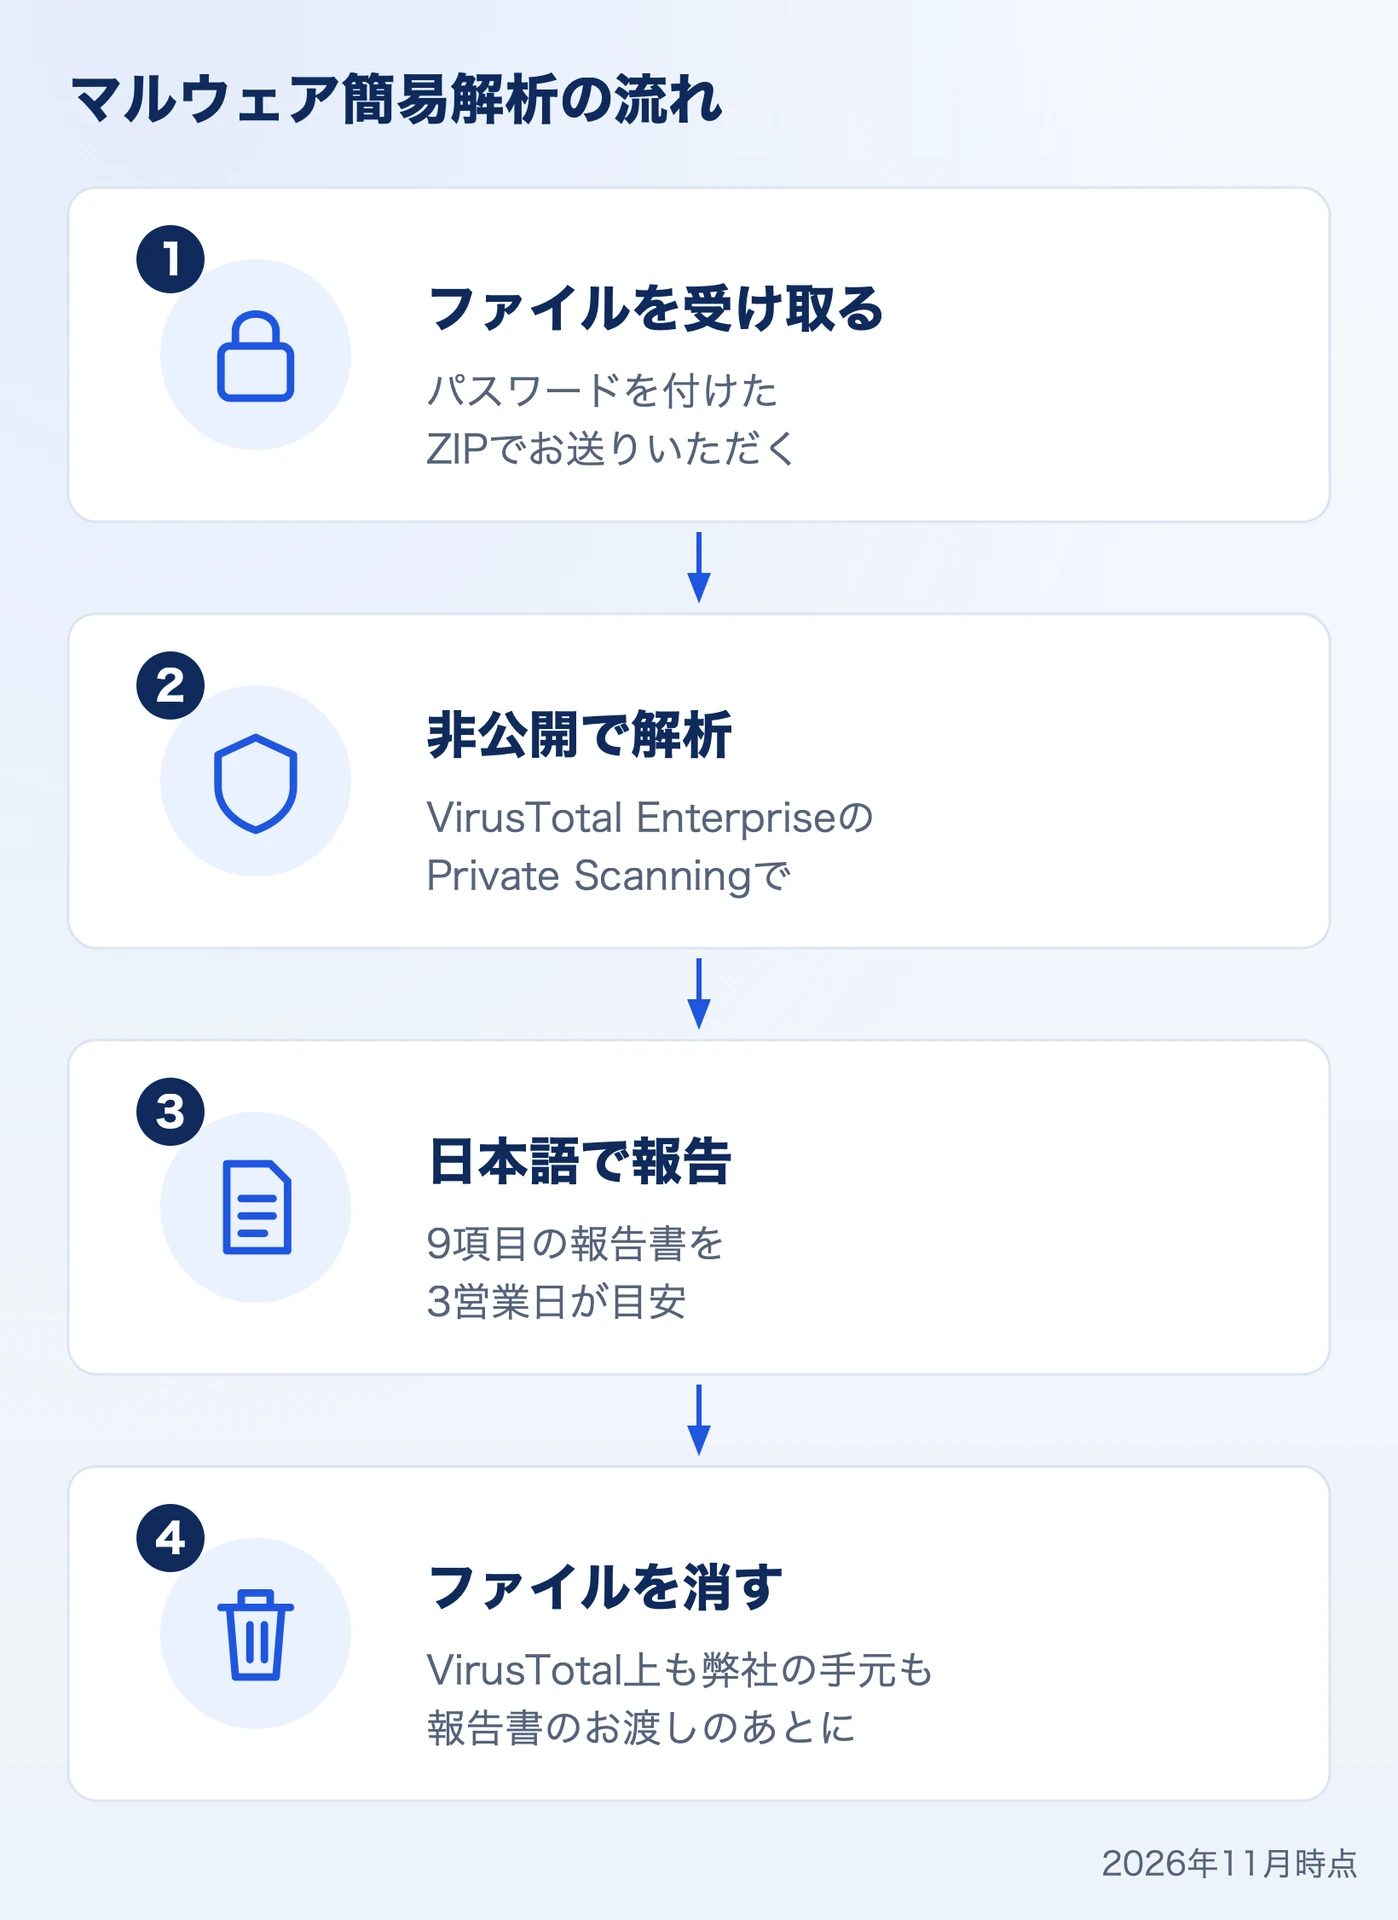
- マルウェア簡易解析は、不審なファイルを公開のVirusTotalにアップロードせずに、弊社が契約する VirusTotal Enterprise の非公開の解析(Private Scanning)で調べるサービスです。
- マルウェア簡易解析の報告書は、判定と根拠、サンドボックスでの挙動、関連するIoC、次にとる対応の目安など9つの項目を日本語でまとめたもので、ファイルを受け取ってから3営業日を目安にお渡しします。
- お預かりしたファイルは、報告書をお渡ししたあと、VirusTotal上と弊社の手元の両方から消します。
読む人別の次の一歩
VirusTotalの公式ドキュメント(Private Scanning)と、弊社の VirusTotal Enterprise の画面での確認をもとに書いています。
マルウェア簡易解析とは
メールに添付されていたファイル、ダウンロードしたファイル、端末で見つかった見慣れないファイル。悪性かどうかを早く知りたいとき、ハッシュ値でVirusTotalを検索しても、まだ誰もアップロードしていないファイルは結果が出ません。かといって、公開のVirusTotalにファイルそのものをアップロードすると、ファイルはセキュリティベンダーなどと共有されます。組織の中の文書や、取引先から届いたファイルのように、外に出せないファイルもあります。
マルウェア簡易解析は、こうしたファイルを、弊社が契約する VirusTotal Enterprise の非公開の解析(Private Scanning)で調べ、結果を弊社が読み解いて、日本語の報告書でお伝えするサービスです。ファイルの種類や署名、埋め込まれた文字列などを調べる表層解析と、サンドボックスでファイルを実際に動かして挙動を見る動的解析を行います。
| 項目 | 内容 |
|---|---|
| お預かりするもの | 不審なファイル(パスワードを付けたZIPでお送りください) |
| 行う解析 | 表層解析と、ファイルの種類に合ったOS(Windows・macOS・Linux・Android)のサンドボックスでの動的解析(VirusTotal Enterprise の Private Scanning) |
| お渡しするもの | 日本語の報告書(9つの項目)と、IoCの一覧(CSV) |
| 報告までの目安 | ファイルを受け取ってから3営業日 |
| 料金 | ファイルの数とご依頼の内容に応じてお見積りします |
より詳しい解析や、侵入の範囲の調査が必要になったときの道は、さらに詳しく調べたいときでご案内します。
ファイルを公開せずに調べる仕組み
「VirusTotalで調べると、ファイルが公開される」と思われがちですが、Private Scanning で解析したファイルは公開されません。Private Scanning では、ファイルと解析の結果が次のように扱われます。
| 項目 | Private Scanning での扱い |
|---|---|
| ファイルの置き場所 | VirusTotalの基盤の外に出ません。解析もすべてVirusTotalの基盤の中で行われます |
| 見られる人 | ファイルと解析の結果を見られるのは、契約した組織(弊社)の利用者だけです。ほかの利用者や、セキュリティベンダーなどの第三者には共有されません |
| 残る期間 | 保存の期間(1〜28日から選ぶ)が過ぎると、ファイルも解析の結果も消えます。期間の前に、手で消すこともできます |
| 公開のVirusTotalとの関係 | 公開のVirusTotalには載りません。同じファイルがすでに公開のVirusTotalにあるときは、そのことが分かります |
弊社は、お預かりしたファイルを公開のVirusTotalにはアップロードしません。受け渡しはパスワードを付けたZIPで行い、報告書をお渡ししたあと、VirusTotal上のファイルと解析の結果を手で消し、受け取ったファイルを弊社の手元からも消します。
報告書でお伝えすること
報告書は日本語で、次の9つの項目でまとめます。AIによる解説や、関連する攻撃者のように、ファイルによっては結果が出ない項目もあります。
| 項目 | お伝えすること |
|---|---|
| 結論 | 判定(悪性/疑わしい/悪性を示す結果は出なかった)と、弊社の所見 |
| 判定の根拠 | 判定につながった結果(一致したルール〈YARA・Sigma・IDS〉、AIによる判定、サンドボックスでの判定) |
| 公開のデータとの照合 | 同じファイルが公開のVirusTotalにあれば、各社のウイルス対策ソフトの検知の数と、主な検知名 |
| ファイルの特徴 | 種類、大きさ、署名、パッカー、マクロの有無など |
| サンドボックスでの挙動 | 作ったファイル、変えたレジストリ、起こしたプロセス、通信を、MITRE ATT&CK の手口に沿ってまとめたもの |
| AIによる解説 | AIがファイルの動作を説明した場合、その要点の日本語訳 |
| 関連するIoC | 通信先のドメイン・IPアドレス・URL、作ったファイルのハッシュ値。一覧はCSVでもお渡しします |
| 似たファイルと攻撃者 | 似たファイルや公開のコレクションから、関連する攻撃者・キャンペーンが分かる場合 |
| 次にとる対応の目安 | IoCの遮断、ファイルを開いた端末の調査、さらに詳しい解析が必要かなど |
判定の読み方
全体の判定は、Malicious(悪性)、Suspicious(疑わしい)、Undetected(悪性を示す結果は出なかった)の3段階です。
Undetectedのとき、画面には「No undeniable maliciousness evidence identified」(悪性だと言い切れる証拠は見つからなかった)と出ます。調べた範囲で悪性を示す結果が出なかった、という意味で、ファイルが安全だと確かめたものではありません。別の方法でも確かめたほうがよいときは、報告書の「次にとる対応の目安」でお伝えします。
Private Scanning の結果には、各社のウイルス対策ソフトの判定は出ません。同じファイルが公開のVirusTotalにあるときは、その検知の数と検知名を報告書の「公開のデータとの照合」でお伝えします。AIによる判定は、ルールやサンドボックスによる判定を補うものとして読みます。
ご依頼の流れ
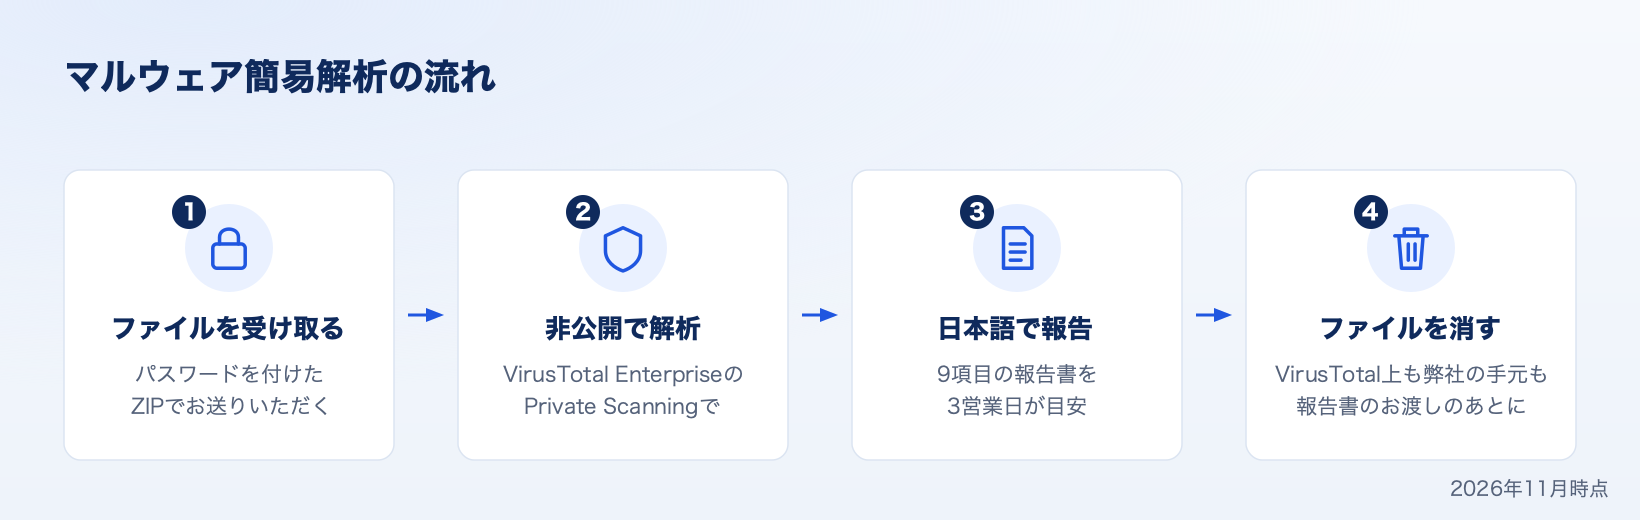
お問合せから報告書をお渡しするまでの流れです。
- お問合せ
お問合せのフォームから、ファイルの数と、どこで見つけたファイルか(メールの添付、端末の中など)をお知らせください。お見積りをお送りします。 - ファイルの受け渡し
ご依頼が決まったら、ファイルをパスワードを付けたZIPにして、弊社がご案内する方法でお送りください。 - 解析
Private Scanning で解析します。サンドボックスは、インターネットにつながない設定で動かします。ファイルに書き込まれた通信先や、マルウェアの設定から取り出せる通信先は、この設定でも分かります。実際に通信させて、相手の応答や、あとからダウンロードされるファイルまで確かめたいときは、ご依頼のときにお知らせください。 - 報告書のお渡し
ファイルを受け取ってから3営業日が目安です。日本語の報告書(PDF)と、IoCの一覧(CSV)をお送りします。 - ファイルの消去
報告書をお渡ししたあと、VirusTotal上のファイルと解析の結果を手で消し、受け取ったファイルを弊社の手元からも消します。
さらに詳しく調べたいとき
報告書を読んで、さらに深く調べたいことが出てきたときは、目的に合わせて次の道があります。
- 専門家による詳しい解析、侵入の範囲の調査
Mandiant(Google Cloud)のサービスをご案内します。年間契約の Mandiant Retainer では、マルウェアの解析を、そのつどMandiantのアナリストに依頼できます。侵害が疑われるときは、インシデント対応で、侵入の経路と範囲を調べます。 - 組織の中で、いつでも非公開の解析をしたい
Google Threat Intelligence の Private Scanning で、組織の中から直接、ファイルやURLを非公開で解析できます。回数はプランで変わります(ファイルとURLそれぞれ、Enterpriseは月100回、Enterprise+は月1,000回。Standardはオプション)。 - サンドボックスを操作しながら調べたい
ANY.RUNは、疑わしいファイルを実際に動かし、解析環境をリアルタイムに操作しながら振る舞いを確かめられるオンラインのサンドボックスです。有償のプランでは、解析の結果を公開しない設定にできます。
 サービスMandiantのサービスインシデント対応、侵害調査、診断・演習、脅威インテリジェンスの活用、トレーニングまでの全体像と、個別のご契約・Mandiant Retainer の2つの契約方法をまとめています。
 製品Google Threat IntelligenceIoCの調査、脅威ハンティング、攻撃者の情報、ファイル・URLの非公開解析をまとめた製品です。プランごとの機能と回数を比べられます。
 製品ANY.RUN疑わしいファイルを実際に動かして振る舞いを解析する、オンラインのサンドボックスです。解析環境をリアルタイムに操作できます。
料金とお問合せ
料金は、ファイルの数とご依頼の内容に応じてお見積りします。まずはお気軽にお問合せください。