





























この記事の要点
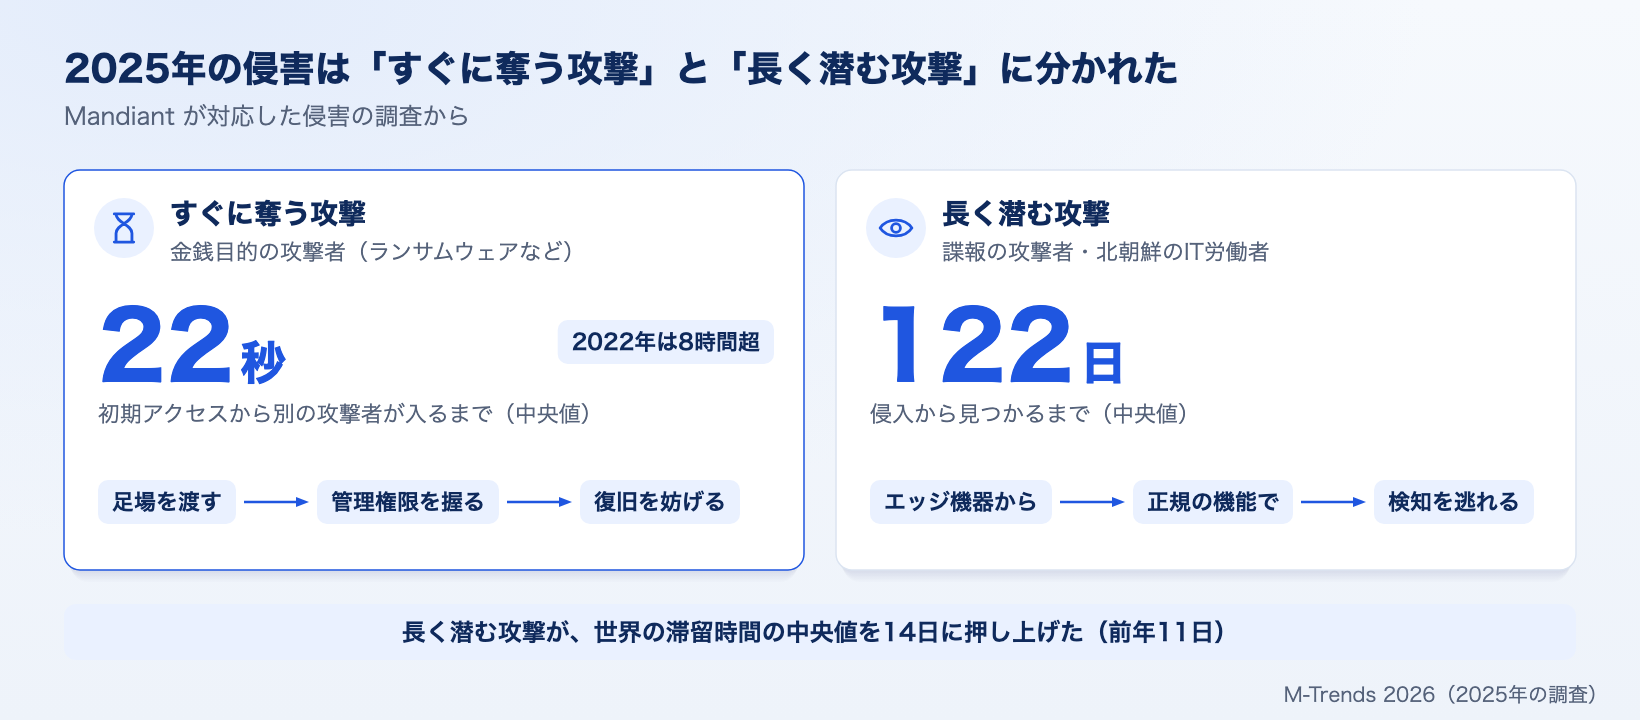
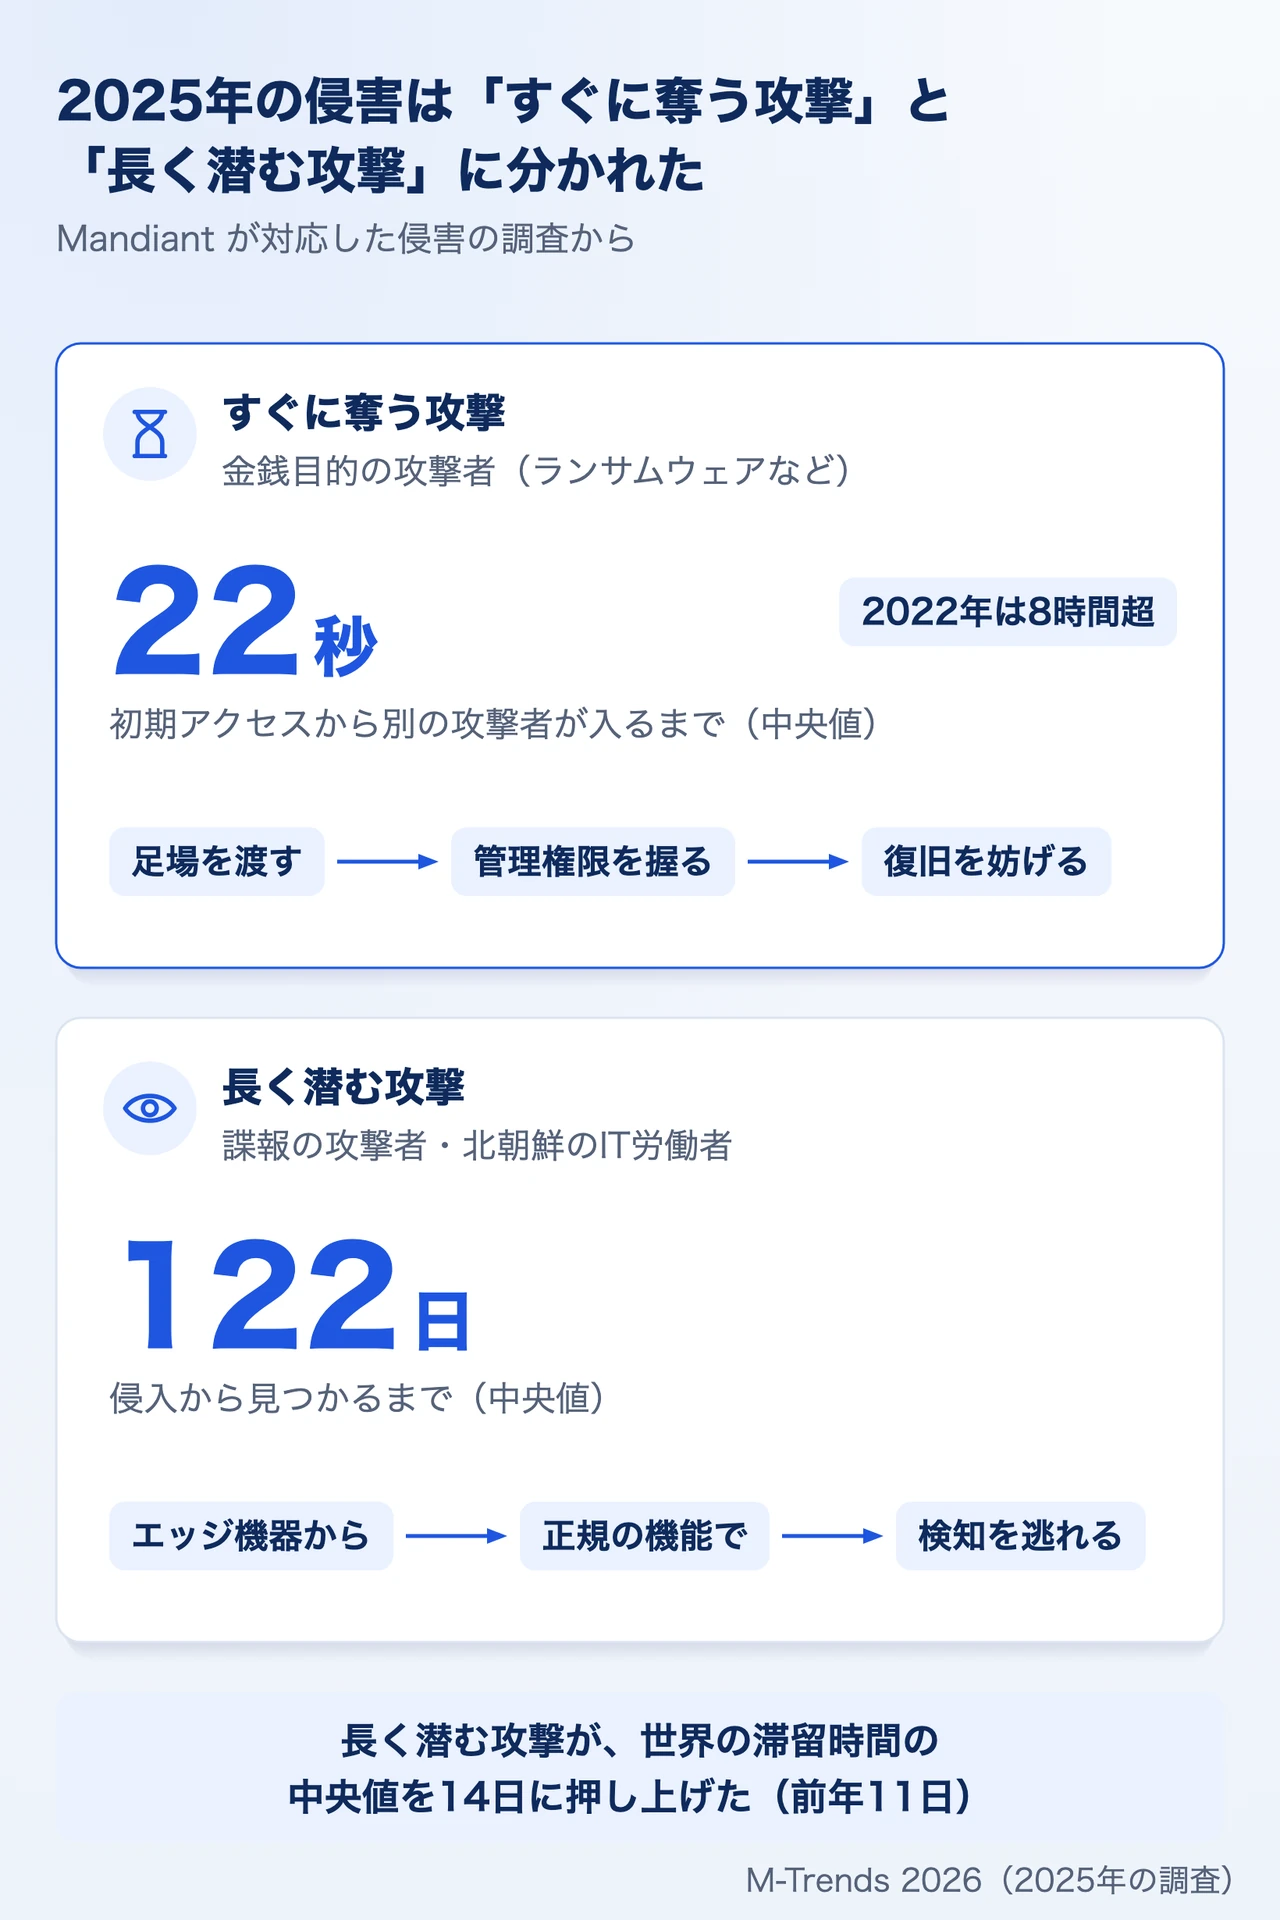
- 初期アクセスから、別の攻撃者が環境に入れるようになるまでの時間は、中央値22秒でした。2022年は8時間を超えていました。優先度が低く見える感染の警報も、後回しにできません。
- 日本・アジア太平洋(JAPAC)では、侵入から見つかるまでの日数の中央値が、6日から15日に延びました。外部から知らされた侵害は38日で、世界(25日)より長く気づかれずにいました。
- ランサムウェアの攻撃者は、IDの基盤・仮想化の管理・バックアップを狙い、組織を復旧させないことを優先しています。Mandiantが勧める備えの中心は、この3つを本番の環境から切り離すことです。
読む人別の次の一歩
Mandiant(Google Cloud)が2026年3月に公開した「M-Trends 2026」の英語版をもとに、弊社が要点をまとめています。数字は、Mandiantが2025年に対応した侵害の調査の値です。
M-Trends 2026 とは
M-Trendsは、Mandiant(Google Cloud)が2010年から毎年公開している報告書です。前の年に対応したインシデントの調査から、攻撃者の手口と、侵入から見つかるまでの日数などの統計をまとめています。
2026年版は、Mandiantが2025年1月1日から12月31日までに行った、50万時間を超えるインシデント対応の調査がもとになっています。Google Threat Intelligence Group(GTIG)の分析も合わせ、2025年の調査でMandiantが向き合った脅威グループは288、そのうち205は新たに追跡を始めたものでした。
英語版は2026年3月に公開されました。日本語版もあり、どちらもGoogle Cloud のサイトから入手できます(英語版、日本語版)。この記事は英語版をもとにまとめ、節ごとに英語版のPDFのページを添えています。
日本・アジア太平洋(JAPAC)の数字
M-Trends 2026 には、地域ごとの節があります。JAPACは、日本とアジア太平洋の組織が被害を受けたMandiantの調査をまとめた数字で、日本だけの数字は載っていません。地域ごとの調査の件数も書かれていないので、割合と中央値で世界・ほかの地域と比べます(英語版の50〜53ページ)。
見つかるまでの日数は6日から15日に
JAPACで、侵入から見つかるまでの日数(滞留時間)の中央値は15日でした。2024年の6日から2倍以上に延び、世界の14日を上回りました。
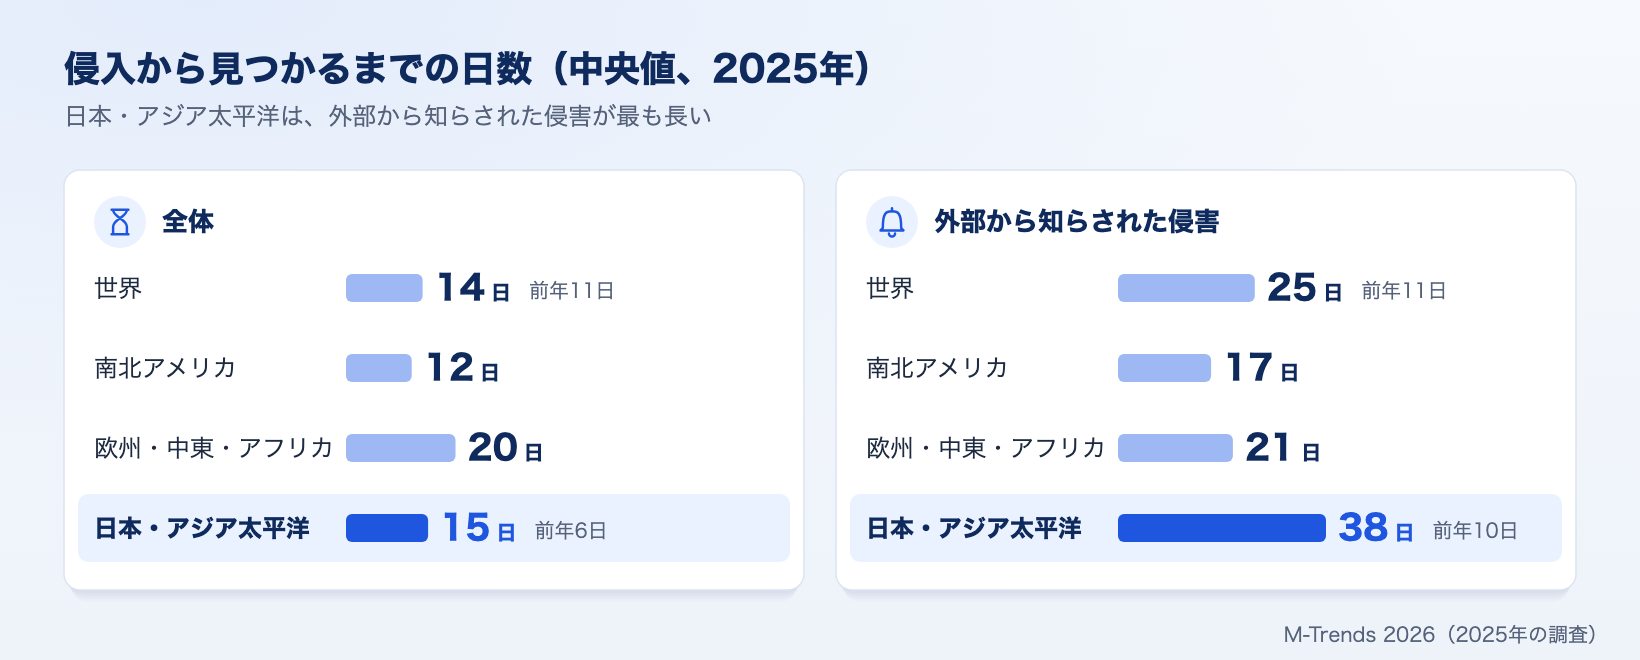
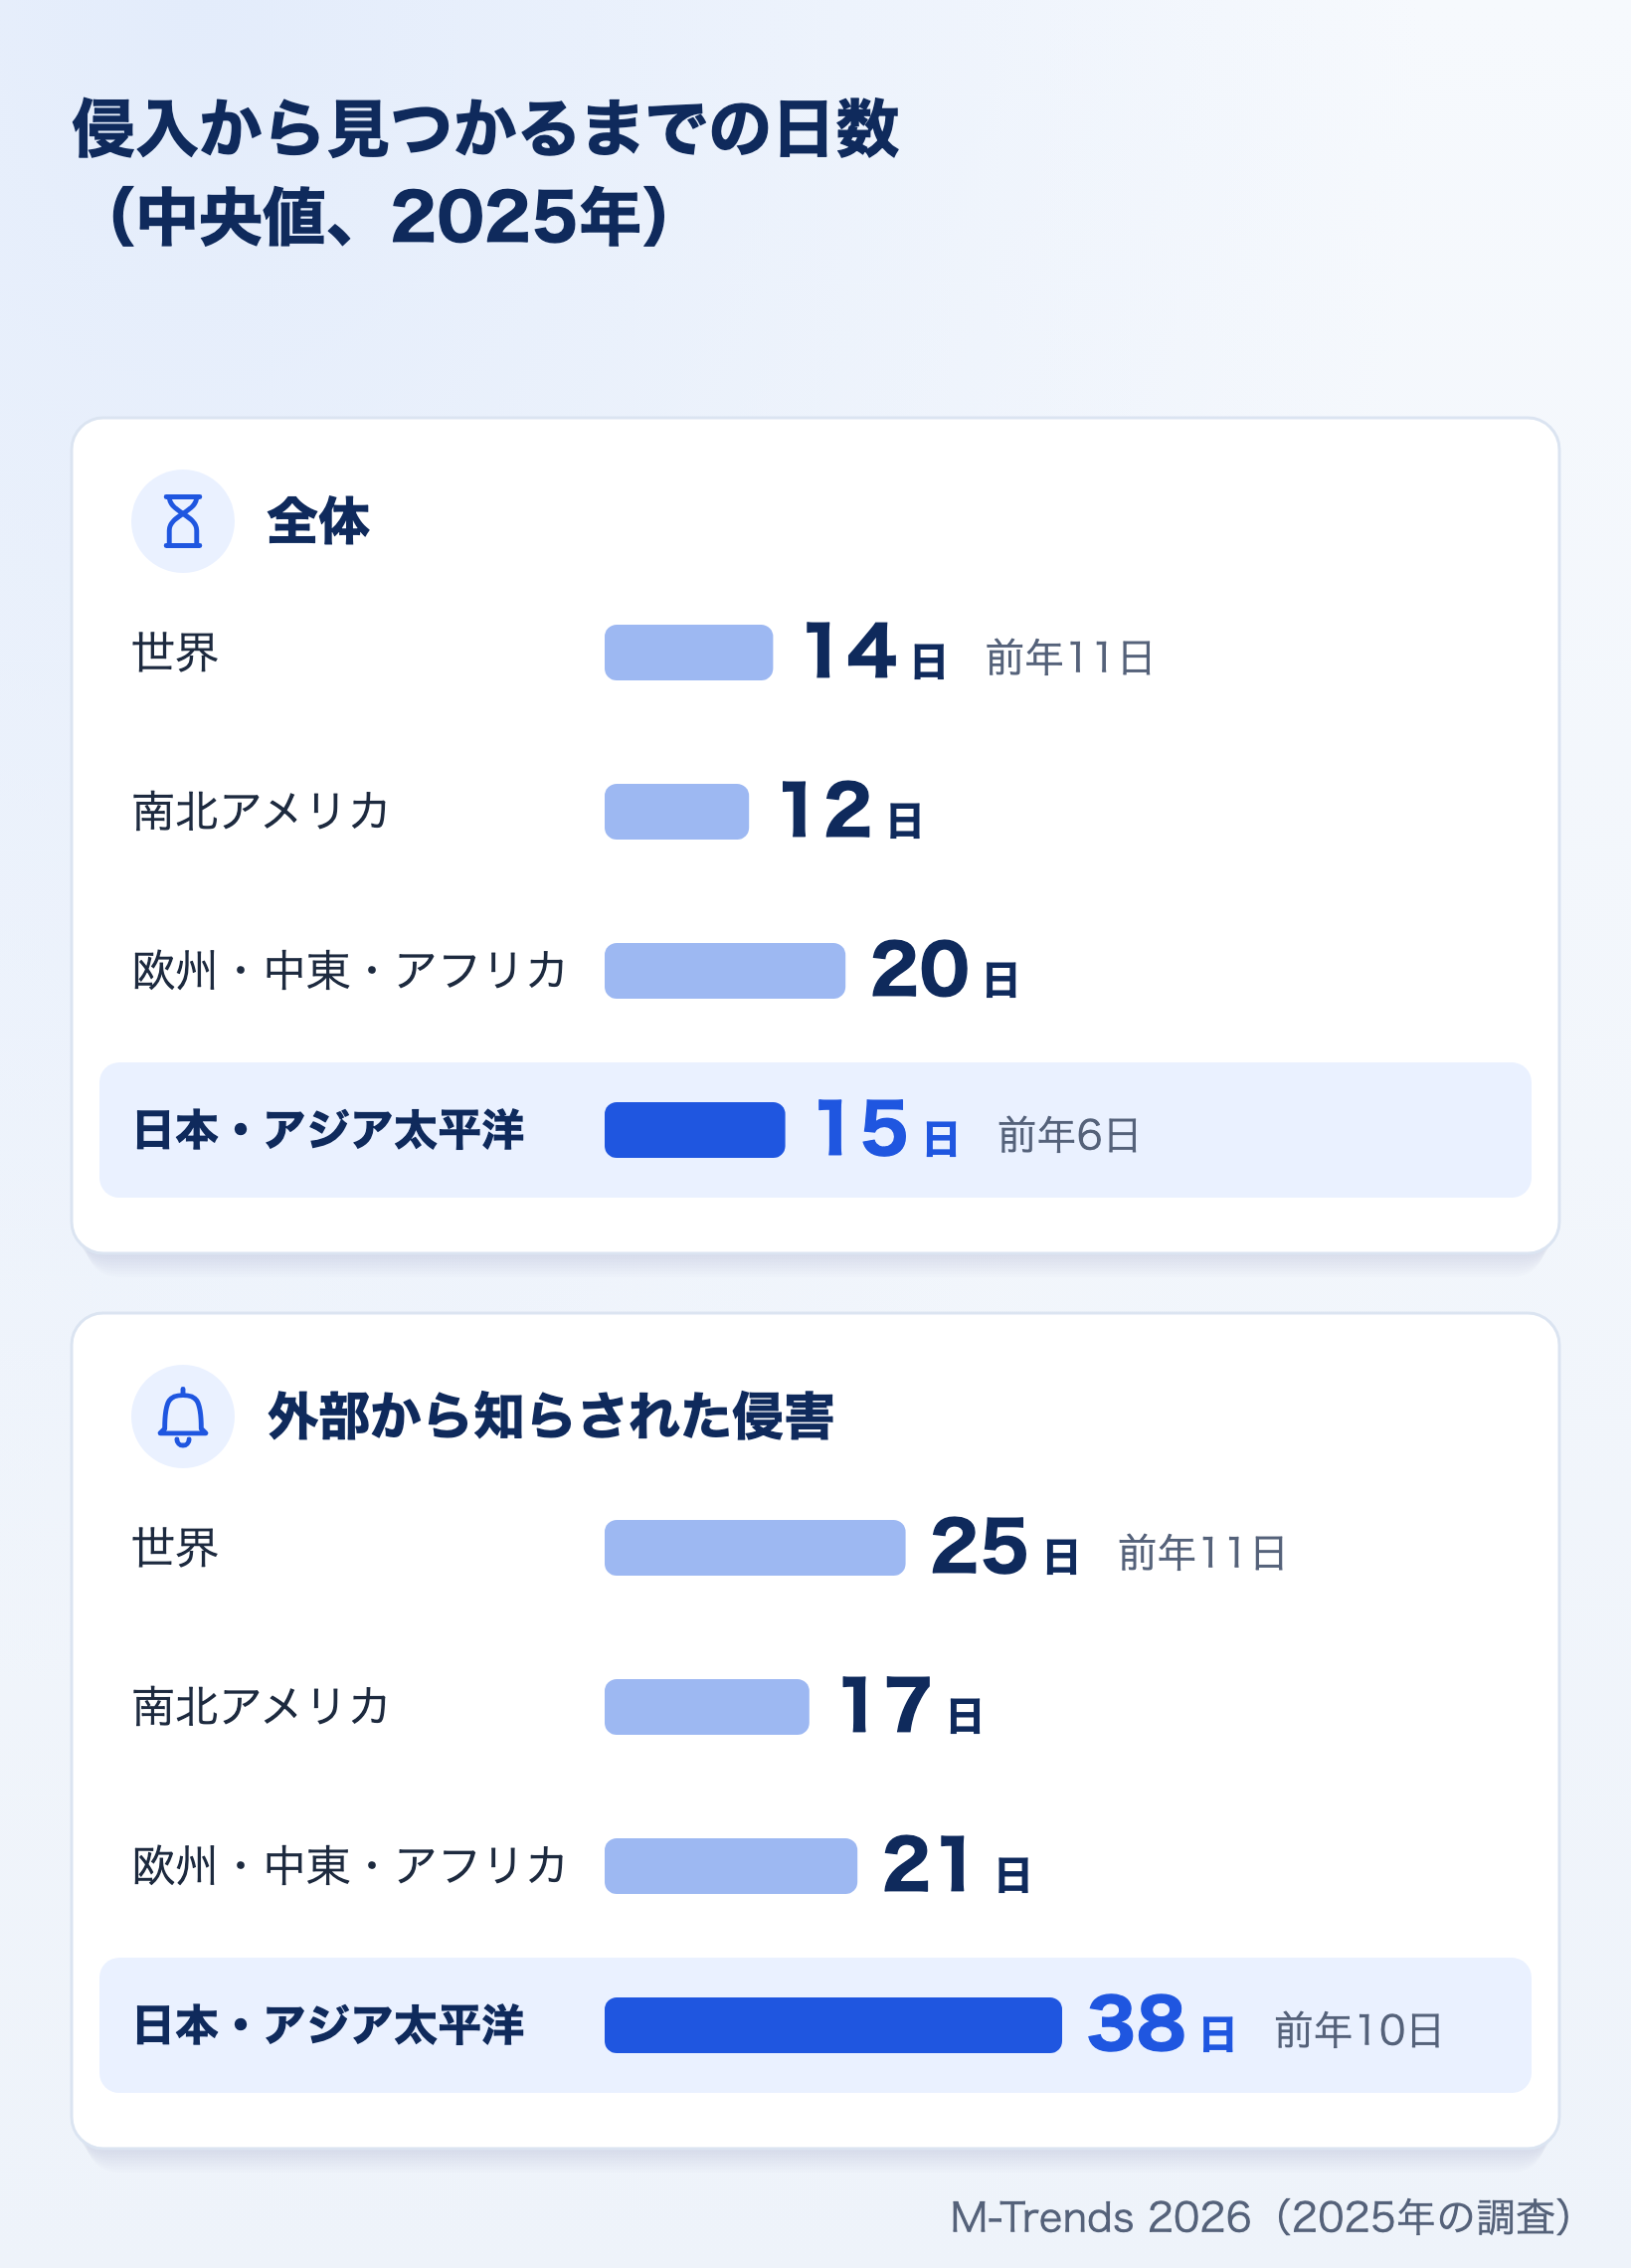
差が大きいのは、外部から知らされて気づいた侵害です。JAPACは38日(2024年は10日)で、世界の25日、南北アメリカの17日、欧州・中東・アフリカの21日より長くなっています。一方、組織が自分で気づいた侵害は7日で、3つの地域で最も短い数字です。
見つかるまで6か月を超え1年以内だった侵害の割合も、4.7%から11.8%に増えました。世界は5.6%です。Mandiantは、日数が延びた理由として、目立たないことを優先して長く見つからなかった侵入を挙げています。諜報の侵入のほか、送金の詐欺の前に何か月もかけて偵察する、金銭目的の攻撃者の侵入です。
最初の侵入の経路は、盗まれた認証情報が23%
JAPACで最も多い侵入の経路はエクスプロイト(脆弱性の悪用)で33%、次いで盗まれた認証情報が23%、過去の侵害(ほかの攻撃者が作った足場を使う侵入)が16%でした。上位2つの順は2024年と同じですが、エクスプロイトは2024年の64%から大きく下がりました。
世界では、盗まれた認証情報は9%、過去の侵害は10%です。JAPACでは、正規のアカウントで入る侵入と、ほかの攻撃者の足場を使う侵入の割合が、世界より高くなっています。世界の経路の全体は、最初の侵入の経路の章の図で並べて示します。
外部から知らされた割合は69%から51%に
侵害に気づいたきっかけは、外部の組織からの通知が51%、組織の中での発見が49%でした。2024年は外部69%、内部31%で、自分で気づく割合が大きく増えています。ただし、3つの地域のうち、外部からの通知が組織の中での発見を上回ったのは、JAPACだけです。
| 地域 | 組織の中で気づいた | 外部から知らされた |
|---|---|---|
| 世界 | 52%前年43% | 48%前年57%。外部の組織34%、攻撃者14% |
| 南北アメリカ | ほぼ半々割合の記載なし | ほぼ半々割合の記載なし |
| 欧州・中東・アフリカ | 60%前年41% | 40%前年59% |
| 日本・アジア太平洋 | 49%前年31% | 51%前年69% |
パッチの後も悪用された SAP NetWeaver
JAPACの節は、2025年の複数の調査で悪用された脆弱性として、SAP NetWeaver Visual Composer のCVE-2025-31324を挙げています。SAP社が2025年4月にパッチを出した後も、中国系とみられる諜報の脅威クラスタが、この脆弱性で侵害された機器のWebシェルに偵察のコマンドを送っていました。別の脅威クラスタも、パッチの後にこの脆弱性を悪用し、ダウンローダーKRABDRIPを入れて偵察していました。
CVE-2025-31324は、2025年に世界で最も悪用された脆弱性です。パッチの公開後に新たに悪用した脅威クラスタは、世界で6つありました(英語版の14ページ)。パッチが出たあとも、当てるまでの間は狙われ続けます。
初期アクセスから、別の攻撃者に渡るまで中央値22秒
2025年の侵入の9%は、分業型でした。初期アクセスを専門にする攻撃者が足場を作り、ランサムウェアやデータの窃取を行う別の攻撃者に渡す形です。2022年は4%でした(英語版の55〜59ページ)。
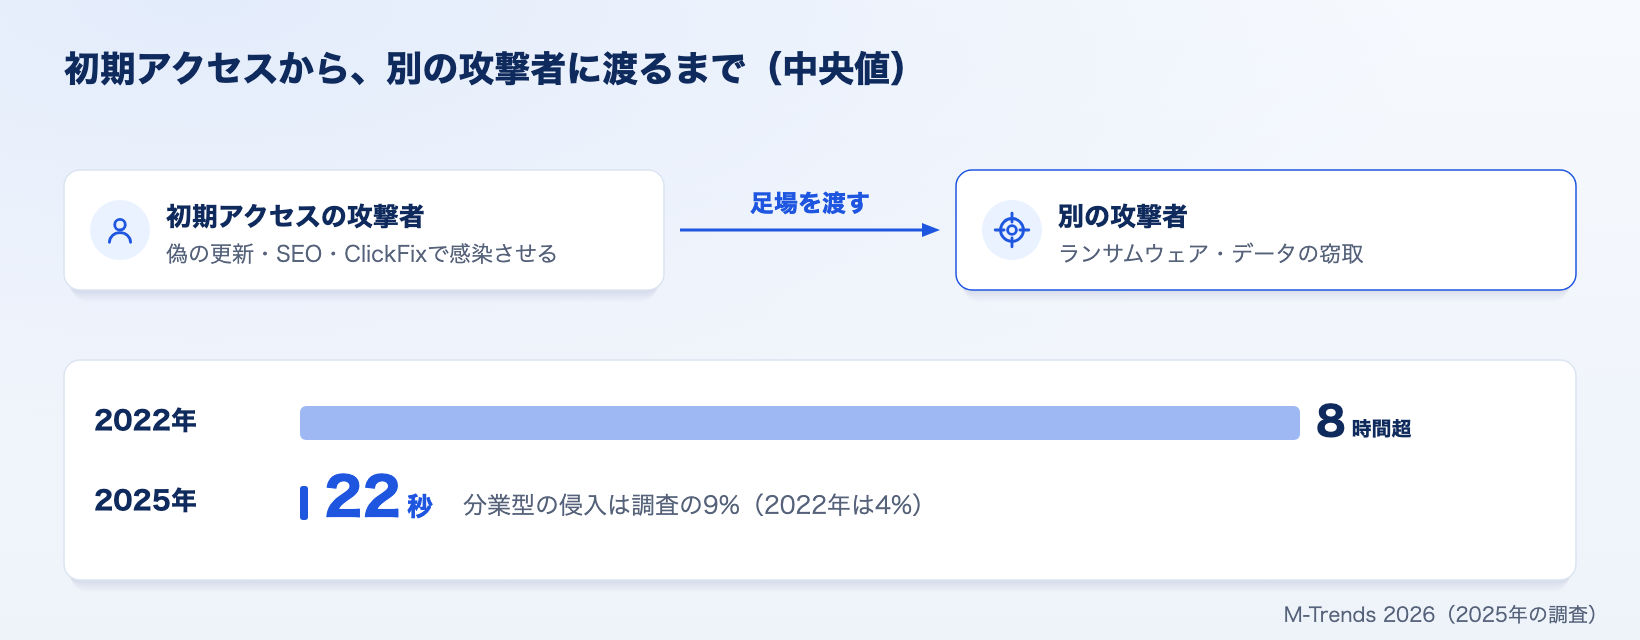
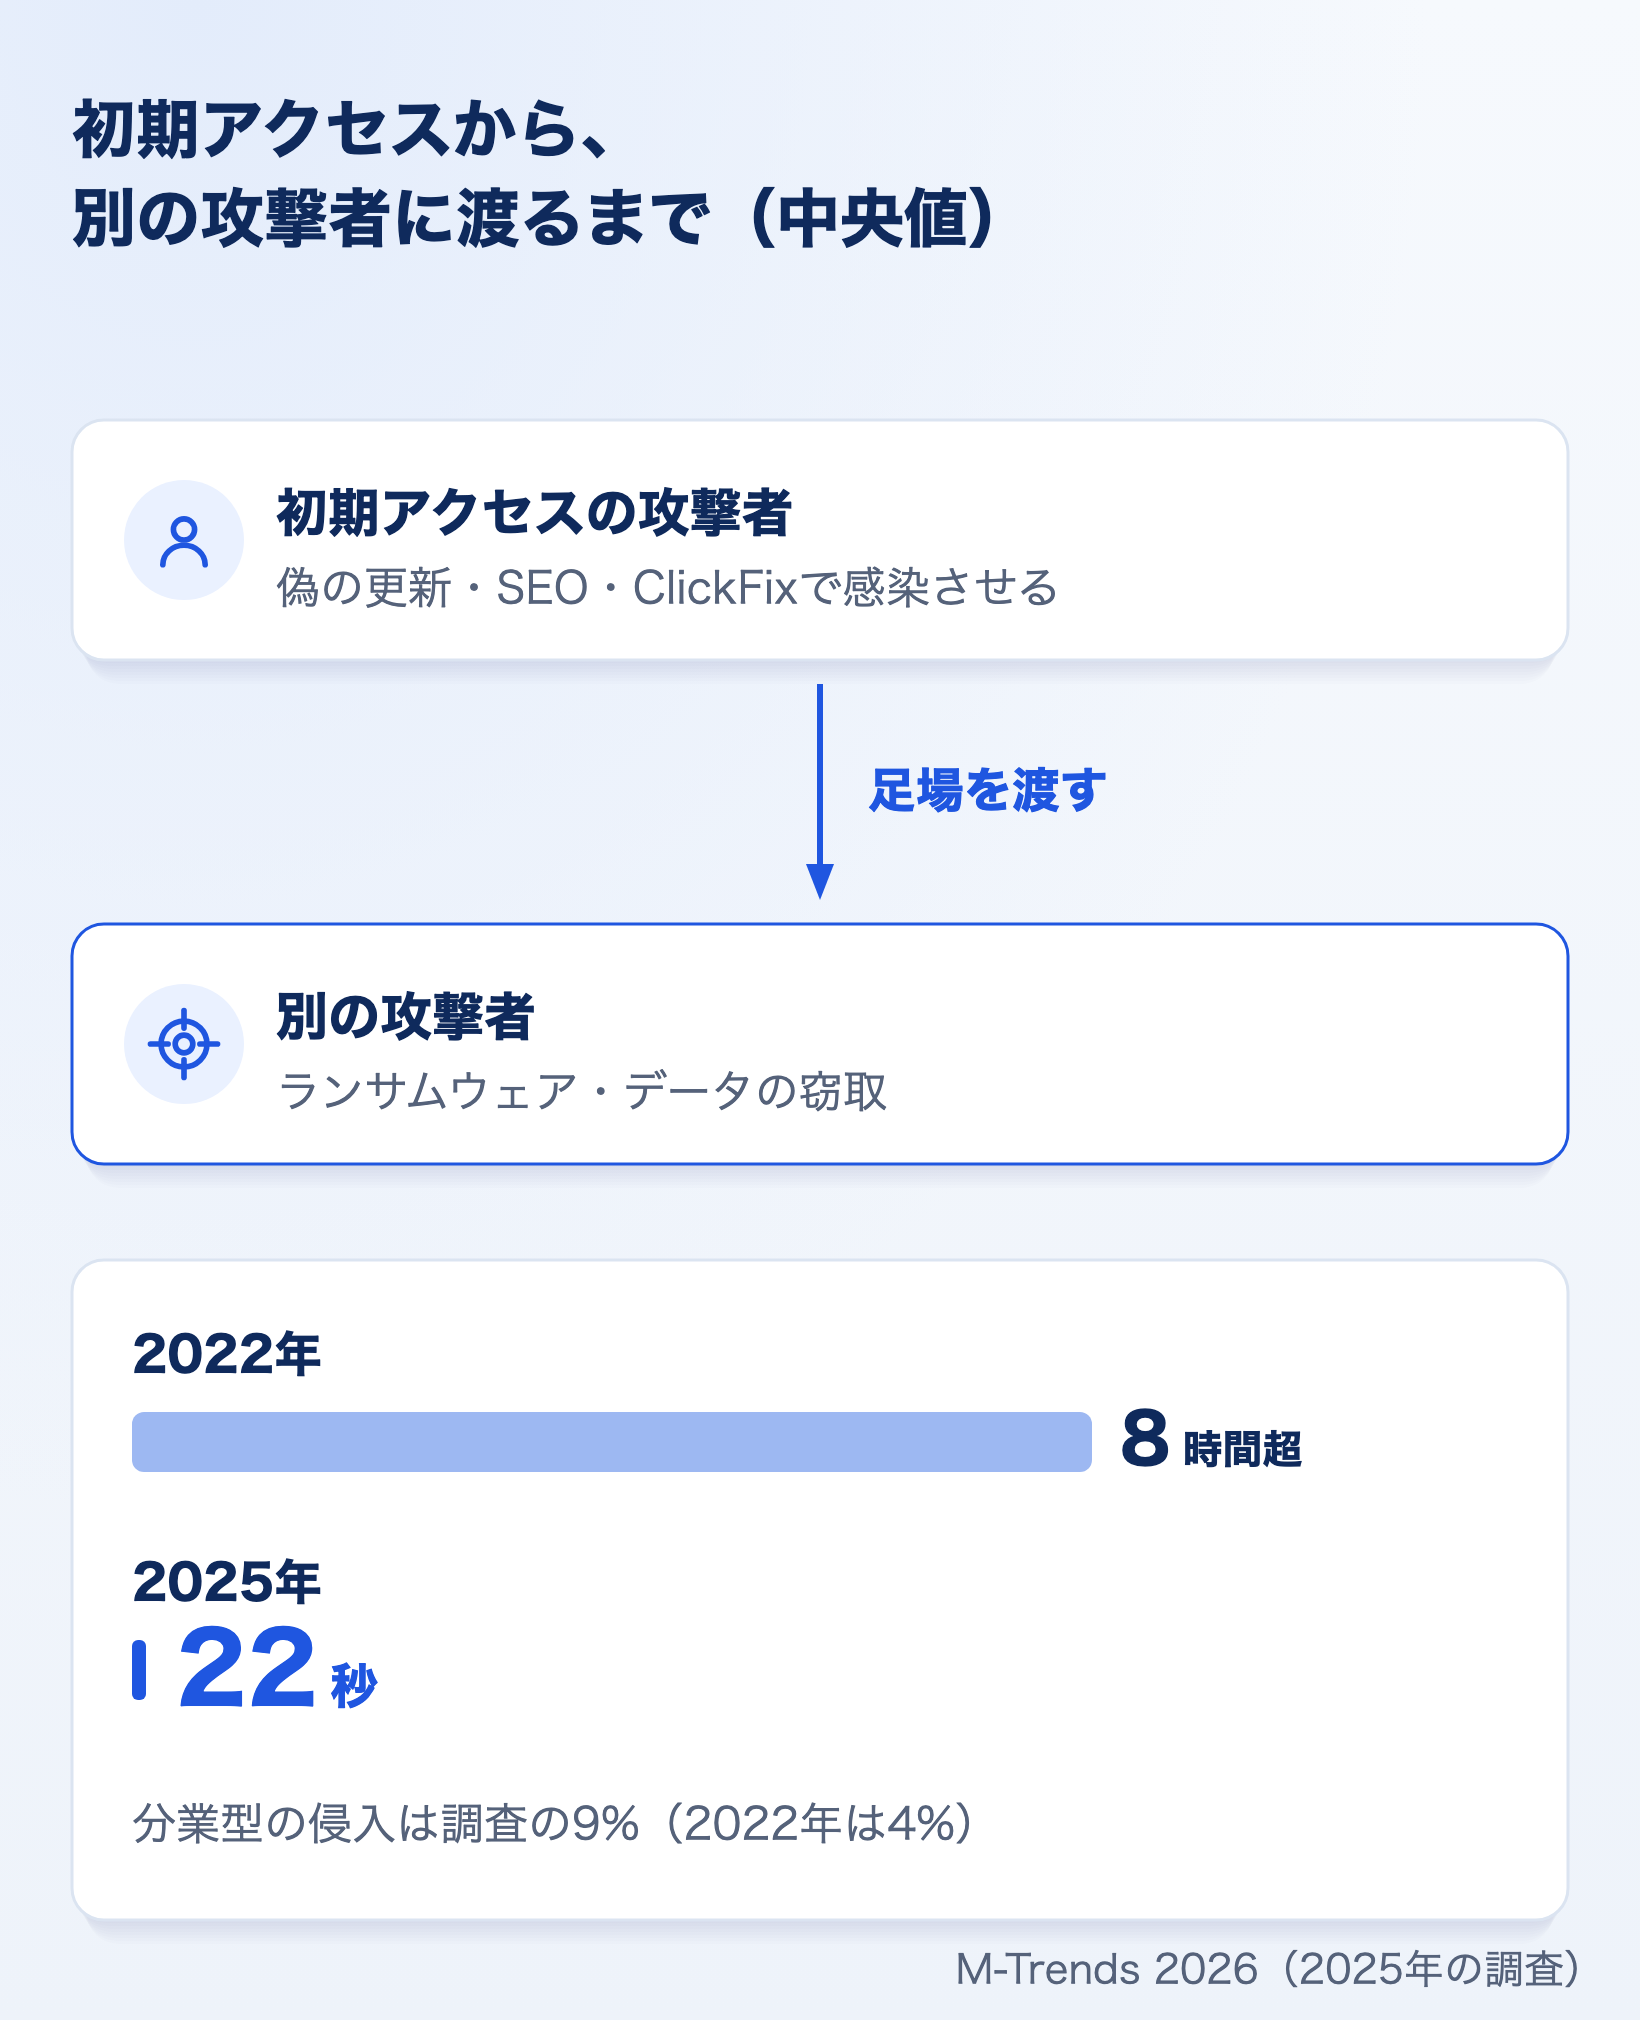
初期アクセスから、2つ目の攻撃者が環境に入れるようになるまでの時間は、2025年は中央値22秒でした。2022年は8時間を超えていました。渡し方には、地下フォーラムでアクセスを売る形のほか、2つ目の攻撃者が国や売上高を指定してアクセスを募る形、両者が組んで動く形があり、組んで動く形では30秒もかかりません。
入口になるのは、小さな感染です。正規のサイトを改ざんして偽のブラウザの更新を配る、検索結果や広告から偽のソフトに誘う、ClickFix(利用者にPowerShellなどへコマンドを貼らせる手口)で実行させる、といった手口が使われました。
Mandiantは、後に大きな攻撃につながりやすい感染(偽の更新のマルウェアFAKEUPDATESなど)の警報を、重大度の高い対応に結びつけるよう勧めています。1台の端末の段階で止めるほうが、そのあとの攻撃から復旧するよりはるかに容易だからです。
最初の侵入の経路:ビッシングが2位、メールのフィッシングは6%に
経路が分かった調査のうち、最も多いのはエクスプロイト(脆弱性の悪用)で32%でした。6年続けて1位です。2位は、電話で担当者をだますビッシング(ボイスフィッシング)で11%、3位は過去の侵害で10%でした(英語版の11〜15ページ)。
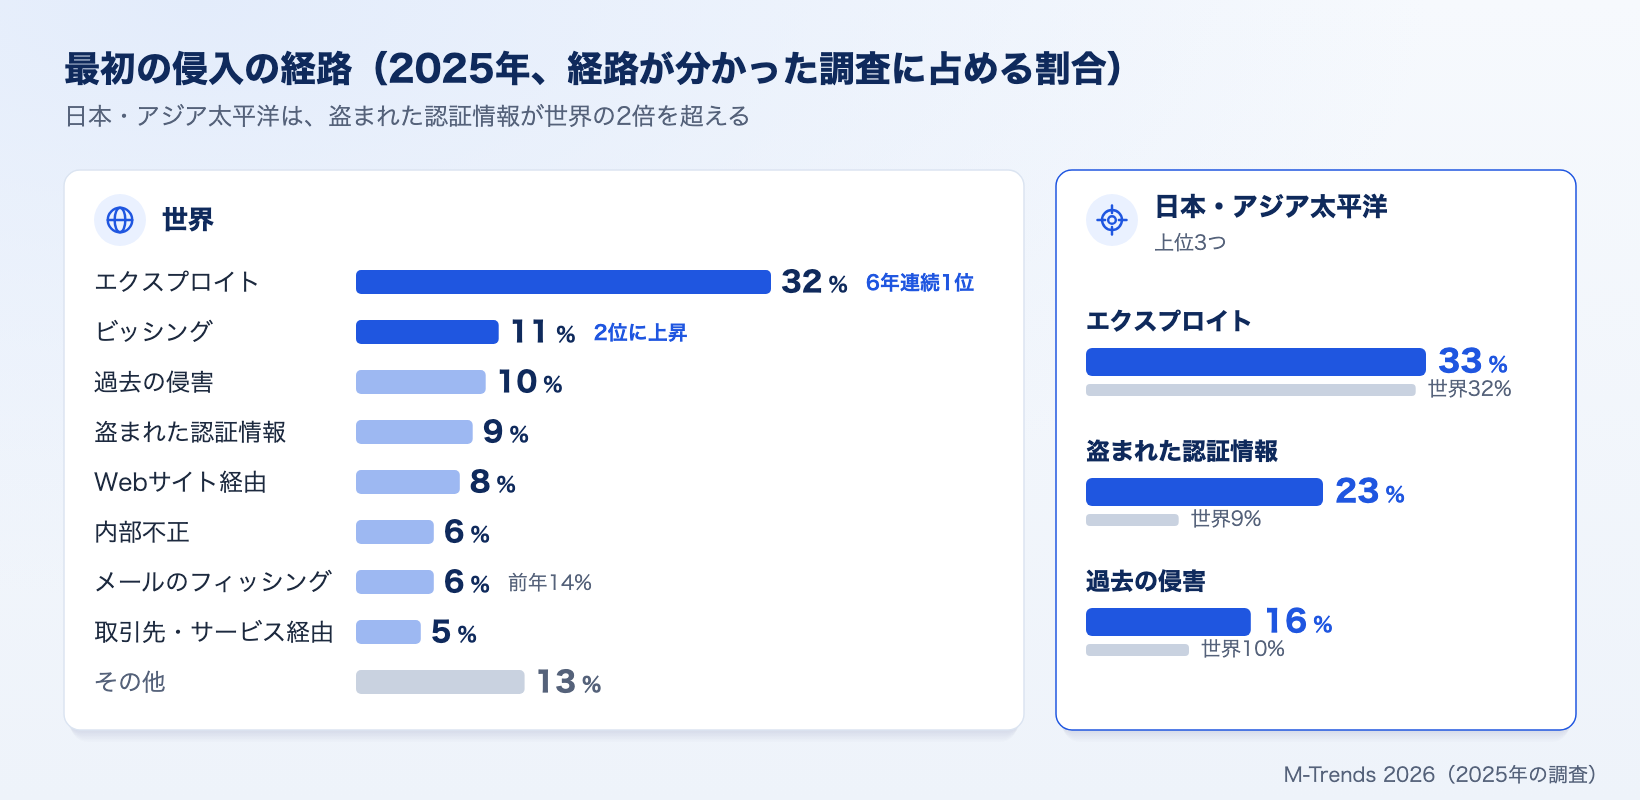
メールのフィッシングは6%で、2022年の22%から、17%、14%と年々下がりました。代わりに増えたのが、電話やメッセージで、人が会話しながらだます手口です。ヘルプデスクに社員を装って電話をかけ、パスワードや多要素認証の設定を変えさせる攻撃者(UNC3944)や、電話で正規のSaaSのアプリに見せかけた攻撃者のアプリを承認させ、データを盗んだ攻撃者(UNC6040)がいました。Mandiantは、利用者向けの教育をメールの外にも広げ、会話でだます手口に備えるよう勧めています。
2025年に最も悪用された脆弱性は、SAP NetWeaver(CVE-2025-31324)、Oracle E-Business Suite(CVE-2025-61882)、Microsoft SharePoint(CVE-2025-53770)でした。3つとも、インターネットに面した業務用のWebアプリケーションのサーバーのゼロデイです。Oracle E-Business Suite の脆弱性は、CL0Pを名乗る攻撃者のデータの窃取と恐喝に使われました。
見つかるまでの日数と、誰が気づいたか
世界全体で、侵入から見つかるまでの日数(滞留時間)の中央値は14日でした。2024年の11日から延びています。気づいたきっかけ別では、組織の中で気づいたものが9日、外部の組織から知らされたものが25日(2024年は11日)、攻撃者からの通知が7日でした(英語版の16〜22ページ)。
| 気づいたきっかけ | 割合 | 滞留時間の中央値 |
|---|---|---|
| 組織の中で気づいた | 52%前年43% | 9日 |
| 外部の組織から知らされた | 34%前年43% | 25日前年11日 |
| 攻撃者からの通知身代金の要求など | 14% | 7日 |
組織が自分で気づいた割合は、43%から52%に上がりました。一方で、外部から知らされるまでの日数は2倍以上に延びています。
長く潜むのは、諜報の攻撃者と北朝鮮のIT労働者です。どちらも滞留時間の中央値は122日(約4か月)でした。北朝鮮のIT労働者は、偽の身元や盗んだ身元で企業に雇われ、北朝鮮の政権の収入にしています。見抜き方は、次の記事で紹介しています。
 関連記事北朝鮮IT労働者のなりすまし就労を見抜く ─ 手口と確かめ方別の国の人物になりすましてリモートで採用される手口と、面接から就労後までの確かめ方を、図とチェックリストで解説しています。
Mandiantは、こうした長く潜む攻撃が、世界の中央値を14日に押し上げたとみています(英語版の84ページ)。
ランサムウェア:復旧させない攻撃へ
ランサムウェアに関係する侵入は、2025年の調査の13%でした。最も多く見たのはREDBIKE(Akira)で、ランサムウェア関連の侵入の15%、次いでAGENDA(Qilin)でした。入口は過去の侵害が30%で1位で、2024年の15%から倍になりました。過去の侵害では、初期アクセスの攻撃者がWebサイト経由で入り、別の攻撃者に渡す流れがよく見られました。続いてエクスプロイトが27%、総当たりが20%です(英語版の29〜37ページ)。
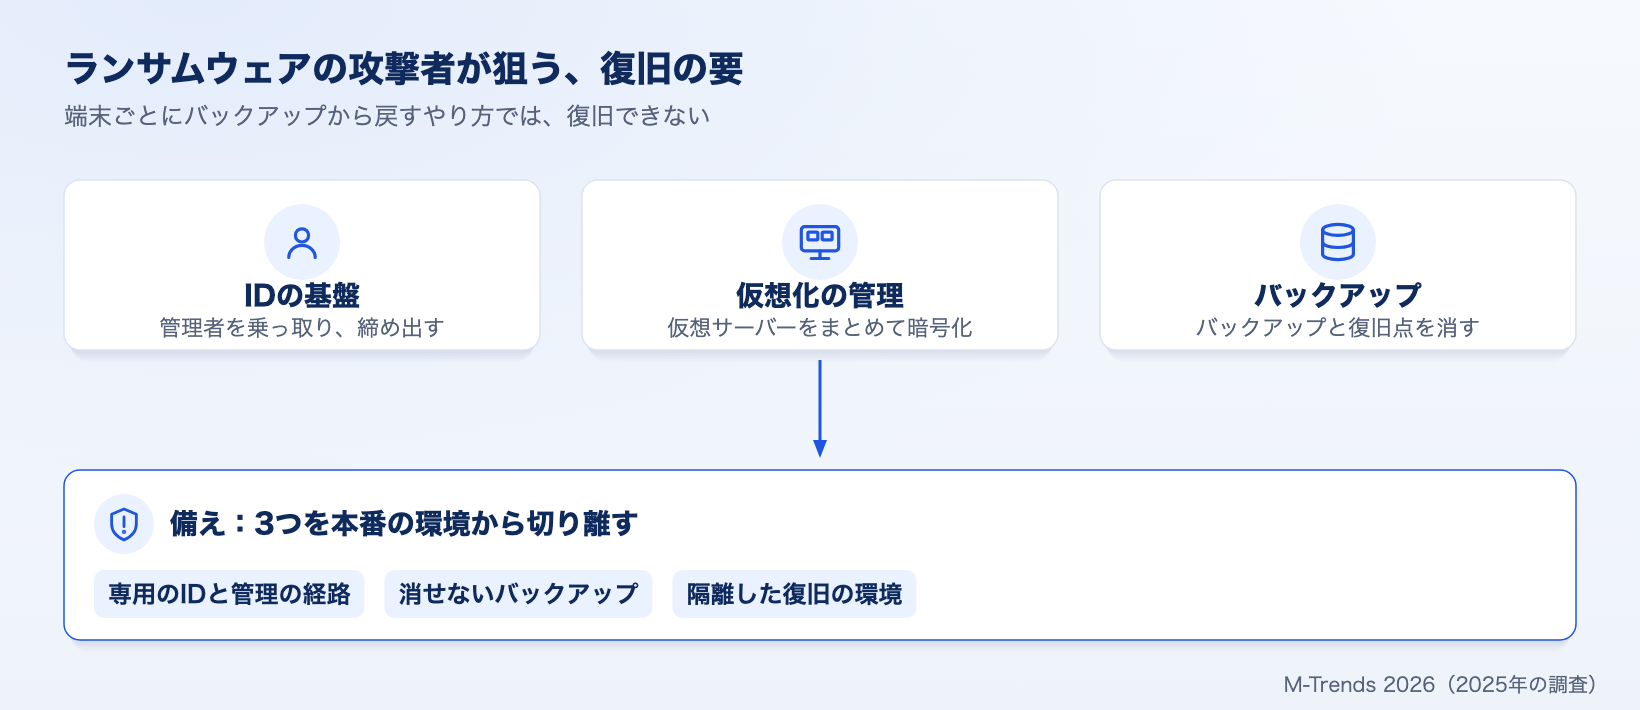
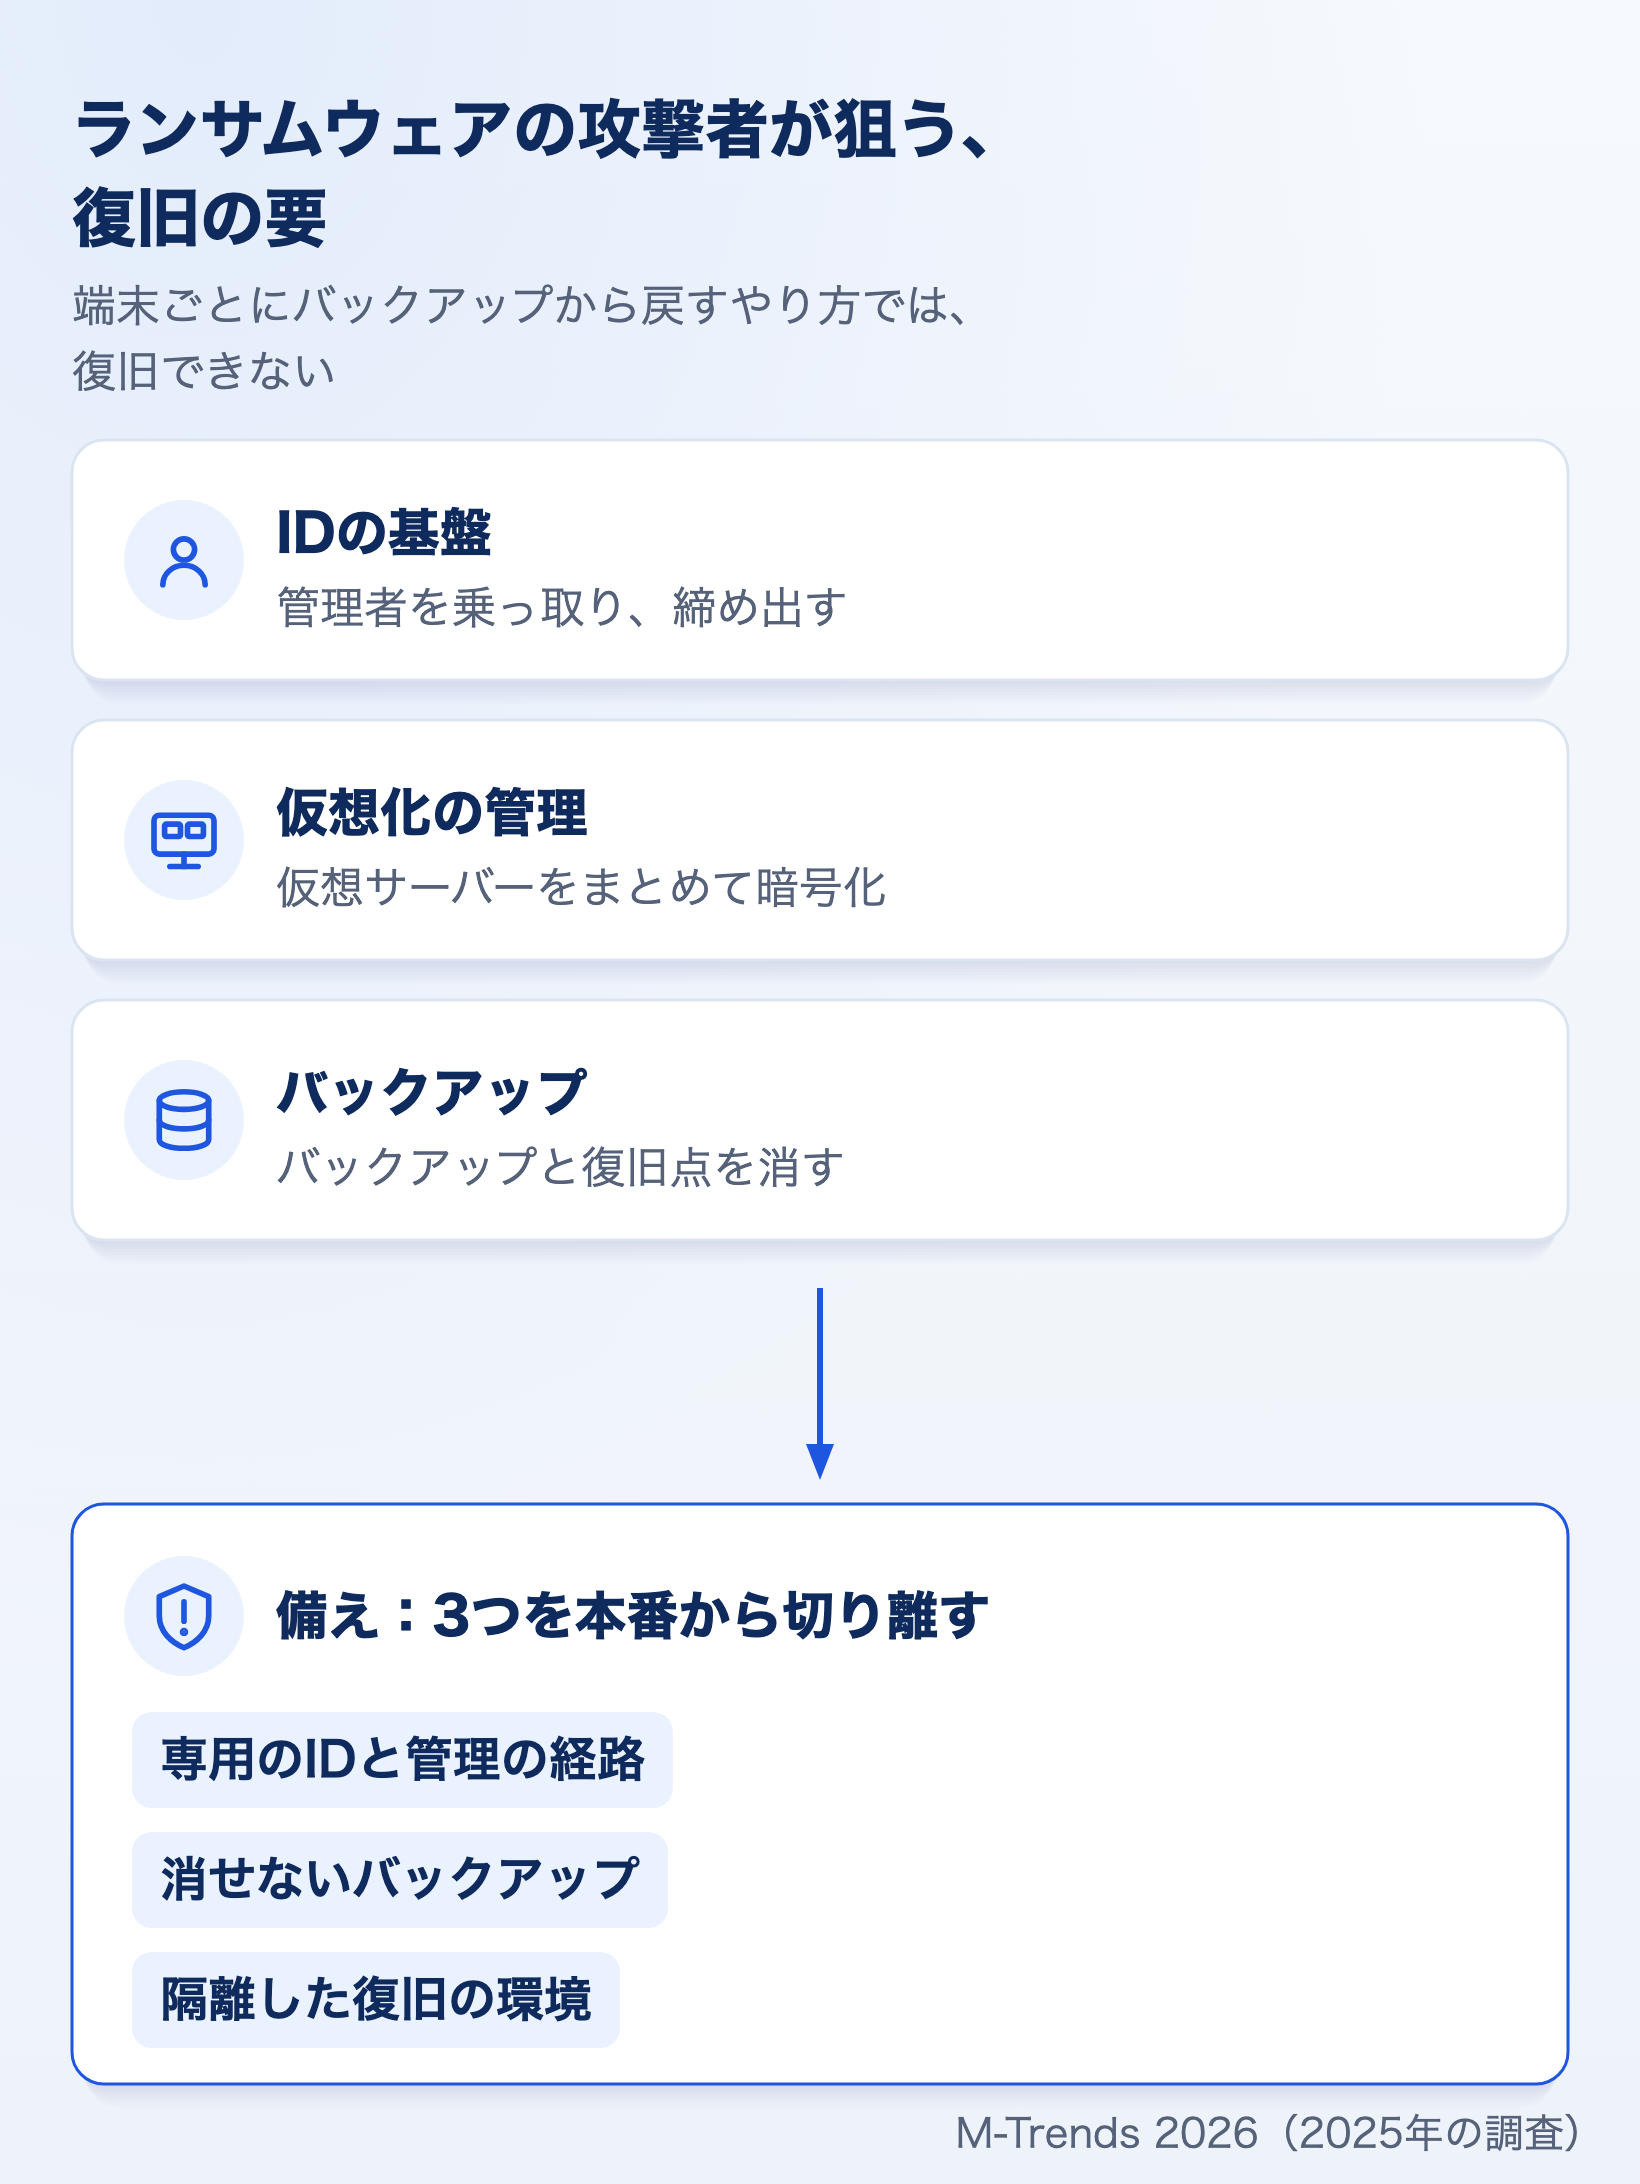
ランサムウェアの攻撃者は、暗号化とデータの窃取に加えて、組織を復旧させないことを優先するようになりました。狙うのは、IDの基盤、仮想化の管理、バックアップです(英語版の60〜65ページ)。
- IDの基盤:Active Directory 証明書サービスのテンプレートの設定の不備を突いて証明書を発行し、管理者のアカウントを作ったり、なりすましたりしました。特権アカウントのパスワードを予定タスクで変え、防御側を緊急用のアカウントから締め出した例もあります
- 仮想化の管理:Active Directory と連携した仮想化の管理グループにサービスアカウントを加えて全ホストの管理権限を得て、数十台のハイパーバイザーにランサムウェアを展開しました
- バックアップ:バックアップの管理サーバーの設定のデータベースから認証情報を抜き、クラウドのバックアップを数百万件消しました
端末にEDRを入れ、端末ごとにバックアップから戻す、という復旧の考え方では足りません。IDの基盤が壊されると、Active Directory を作り直す必要があり、復旧に日単位から週単位かかります。
Mandiantが勧めるのは、この3つを最も重要な資産(Tier-0)として、本番の環境から切り離すことです。仮想化の管理は Active Directory との連携を切り、専用の経路とアカウントで管理する。バックアップは書き換えられない保存先に置き、隔離した復旧の環境で確かめてから戻す。主な拠点とIDの基盤を失う前提で、災害復旧の手順を作っておく、といった内容です。
狙われる基盤:クラウド・SaaS・仮想化・エッジ機器
2025年の侵害では、端末の外にある基盤が足場になりました。クラウドとSaaSのID、仮想化の基盤、ネットワークのエッジ機器です。どれも、端末を守る仕組みだけでは見えにくい場所です。
クラウドの侵害の入口は、ビッシングが23%
クラウドの環境への侵入では、最も多い入口がビッシングで23%でした。次いで取引先・サービス経由の侵害が17%、盗まれた認証情報が16%、メールのフィッシングが15%、内部不正が14%です。クラウドの侵害の59%でデータの窃取の痕跡があり、34%は金銭目的でした(英語版の38ページ)。
SaaSのドミノ:1つのトークンから広がる侵害
攻撃者は、人以外のID(サービスアカウントや連携用のトークン)と、盗んだ秘密情報を使い、多要素認証を通らずに入りました。開発者の端末やコードの保管庫から個人用のアクセストークンを得て、保管庫の中を走査し、埋め込まれたクラウドの鍵やOAuthの更新トークンを集めます。トークンはログアウトしても有効なことが多く、多要素認証の警報も出ません(英語版の74〜77ページ)。
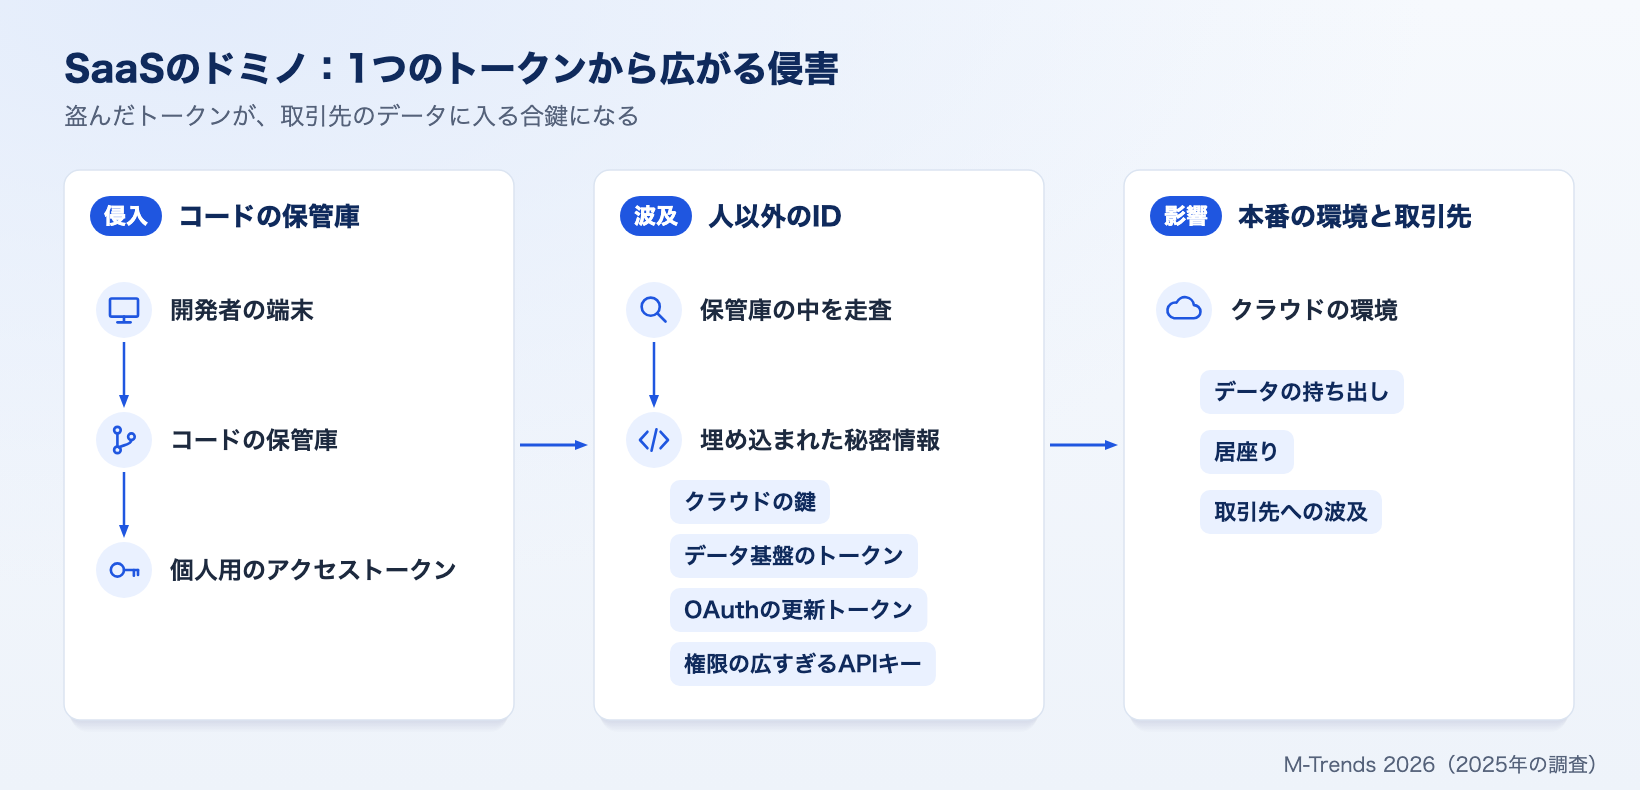
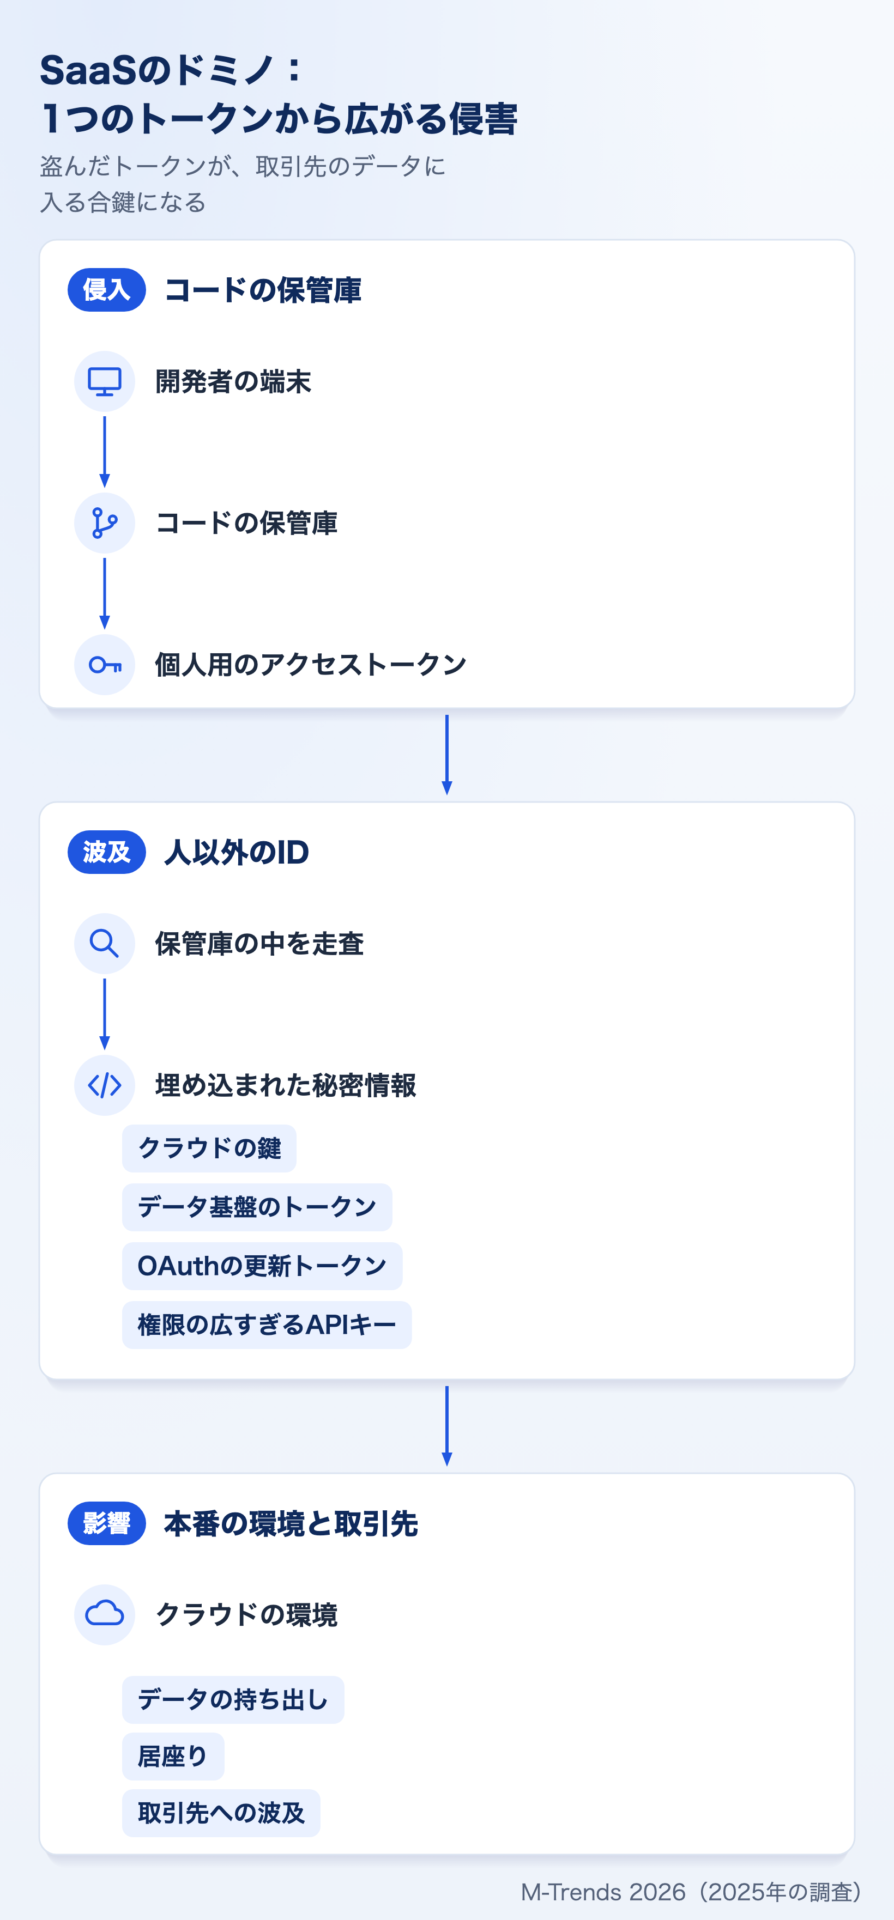
SaaSの事業者の連携用のトークンが盗まれると、そのトークンが、取引先の組織のデータへの合鍵になります。2025年には、SaaSの事業者を侵害して連携用のトークンを大量に得て、その先の組織からデータを持ち出した攻撃者(UNC6395)がいました。
Mandiantは、使っているSaaSと、APIキー・トークンの台帳を作ること、秘密情報をコードに書かず期限の短いトークンに替えること、トークンを自動で入れ替えることを勧めています。
仮想化の基盤とエッジ機器
ハイパーバイザーやネットワークのエッジ機器は、EDRを入れられないことが多い機器です。中国系とみられる諜報の脅威クラスタUNC6201は、EDRを入れられない機器にバックドアBRICKSTORMを置き、VMware vCenter とESXiに入りました。ドメインコントローラーなどの仮想マシンを複製し、電源を切った写しから認証情報を抜いたため、元の仮想マシンでは警報が出ませんでした(英語版の38ページ、66〜82ページ)。
BRICKSTORMが使われた事案の滞留時間は、平均393日でした。多くの組織はログを90日しか残しておらず、侵入の全体を追えません。Mandiantは、管理操作のログは1年、セキュリティのイベントは90日、その他の情報のログは30日を、最低の保存期間として勧めています。
脆弱性が公開されてから悪用されるまでの日数の平均は、2018年の63日から、2024年は−1日、2025年は推計で−7日になりました。平均すると、パッチが出る前に悪用されています。エッジ機器への攻撃は、次の記事でも取り上げています。
 関連記事エッジデバイスはなぜ狙われるのか——GreyNoise最新レポートと国内の実態VPNやファイアウォールなどのエッジデバイスへの攻撃の実態と、すぐに着手できる対策をまとめています。
AIと攻撃者
Mandiantは、2025年を「AIが直接の原因になった侵害の年」とは見ていません。成功した侵入の多くは、今も人とシステムの基本的な失敗から生じています(英語版の4ページ、39ページ)。
一方で、攻撃者は偵察、ソーシャルエンジニアリング、マルウェアの開発で、AIを使って作業を速めています。マルウェアのPROMPTFLUXとPROMPTSTEALは、検知を逃れるため、動いている最中にLLM(大規模言語モデル)に問い合わせます。認証情報を盗むQUIETVAULTは、侵入先の端末にAIのCLIツールが入っていれば、そのツールに決まったプロンプトを実行させて設定ファイルを探させ、GitHubとnpmのトークンを集めました。
Mandiantは、AIを使う手口を取り入れたレッドチーム演習で、守りを試すよう勧めています。
Mandiantが勧める備え
M-Trends 2026 の結論と、各章の提言から、主なものを並べます(英語版の55〜84ページ)。
| 備え | 何をするか | 関係する章 |
|---|---|---|
| 警報の扱いを見直す | 大きな攻撃につながりやすい感染(偽の更新のマルウェアなど)の警報を、重大度の高い対応に結びつける | 引き渡し |
| IDを確かめ続ける | 管理者の権限を期限付き・理由付きにする。ヘルプデスクの本人確認の手順を締め直す | ランサムウェア、入口 |
| 復旧の要を切り離す | IDの基盤・仮想化の管理・バックアップを最も重要な資産(Tier-0)として本番から切り離す。書き換えられないバックアップと、隔離した復旧の環境を用意する | ランサムウェア |
| ログを残す | 管理操作は1年、セキュリティのイベントは90日、その他の情報は30日を最低の保存期間にする。ハイパーバイザーとエッジ機器のログも集める | 仮想化・エッジ機器 |
| 外から見える資産を管理する | インターネットに面した機器を洗い出し、少なくとも月2回、脆弱性を評価する。外向きのWebアプリケーションのサーバーを隔離する | 入口、エッジ機器 |
| SaaSのトークンを管理する | 使っているSaaSと、APIキー・トークンの台帳を作る。秘密情報をコードに書かず、短命のトークンと自動の入れ替えに替える | SaaS |
| 教育をメールの外へ広げる | 電話やメッセージで、会話しながらだます手口に備える | 入口 |
| 試して備える | AIを使う手口を取り入れたレッドチーム演習と、机上演習を定期的に行う。インシデント対応のリテーナー契約で、すぐ専門家を呼べるようにする | 全体 |
弊社では、Mandiantのインシデント対応、侵害調査、レッドチーム演習などのサービスを、Mandiant(Google Cloud)の専門チームと連携してご提供しています。
まとめ
M-Trends 2026 は、2025年の侵害が「すぐに奪う攻撃」と「長く潜む攻撃」に分かれたことを示しました。金銭目的の攻撃者は、初期アクセスから中央値22秒で別の攻撃者に足場を渡し、復旧の要を壊します。諜報の攻撃者は、EDRの届かない機器に潜み、何か月も見つかりません。
日本・アジア太平洋では、見つかるまでの日数が15日に延び、外部から知らされた侵害は38日でした。入口では、盗まれた認証情報が23%と、世界の2倍を超えています。
前年の版の要点は、次の記事にまとめています。
Mandiantのサービスと、Mandiantの知見を使える脅威インテリジェンスの製品は、次のページで紹介しています。
 関連サービスMandiant サービス(侵害対応・診断・演習・脅威分析・研修)インシデント対応、侵害調査、ペネトレーションテスト、レッドチーム演習、脅威インテリジェンスの活用支援を、Mandiant(Google Cloud)の専門チームと連携してご提供します。
 関連サービスMandiant 侵害調査(潜んでいる攻撃者の痕跡を探す)エンドポイント、ネットワークの通信、メール、ログを対象に、進行中と過去の攻撃の活動を洗い出します。長く潜む侵入に備えるサービスです。
 関連製品Google Threat IntelligenceGoogle・Mandiant・VirusTotalの脅威情報をまとめて使える脅威インテリジェンス製品です。IoCの評価や、攻撃者の調査・分析に使えます。
Mandiantのサービスや、脅威インテリジェンスの活用のご相談は、お気軽にお問合せください。