2つの製品の役割
DomainToolsの Iris Investigate と Iris Enrich は、どちらもドメインのリスクスコア、登録情報、IPアドレス、DNS、SSL証明書の情報を返します。返ってくる情報が似ているため、「どちらを使えばよいのか」「片方だけで足りるのか」というご質問を多くいただきます。
2つの違いは、データの中身よりも調べ方にあります。この記事では、調べる方向、返ってくる情報、1回に扱える件数、クォータの4点で2つを比べ、使い分けの例を紹介します。
Iris Investigate は、ドメイン、IPアドレス、メールアドレスなどの手掛かりから、関連するドメインを次々にたどる調査のための製品です。Web UIとAPIの両方で使えます。
ドメインのプロフィールに並ぶ各属性(IPアドレス、ネームサーバー、登録者のメールアドレス、SSL証明書など)には、同じ値を持つドメインの数が付きます。その値を起点に関連するドメインを検索(ピボット)し、攻撃者が用意したインフラの全体をつかみます。脅威ハンティング、インシデント対応、攻撃キャンペーンの調査に向いています。
Iris Enrich は、SIEMやSOARに取り込んだログやアラートのドメインに、まとめて情報を付けるためのAPIです。Web UIはありません。
1回のリクエストで最大100件のドメインを渡すと、ドメインごとにリスクスコア、登録情報(WHOIS・RDAP)、IPアドレス、DNS、Webサイト、SSL証明書の情報が返ります。プロキシやDNSのログのように件数の多いデータを、自動で処理する用途に向いています。
違いの一覧
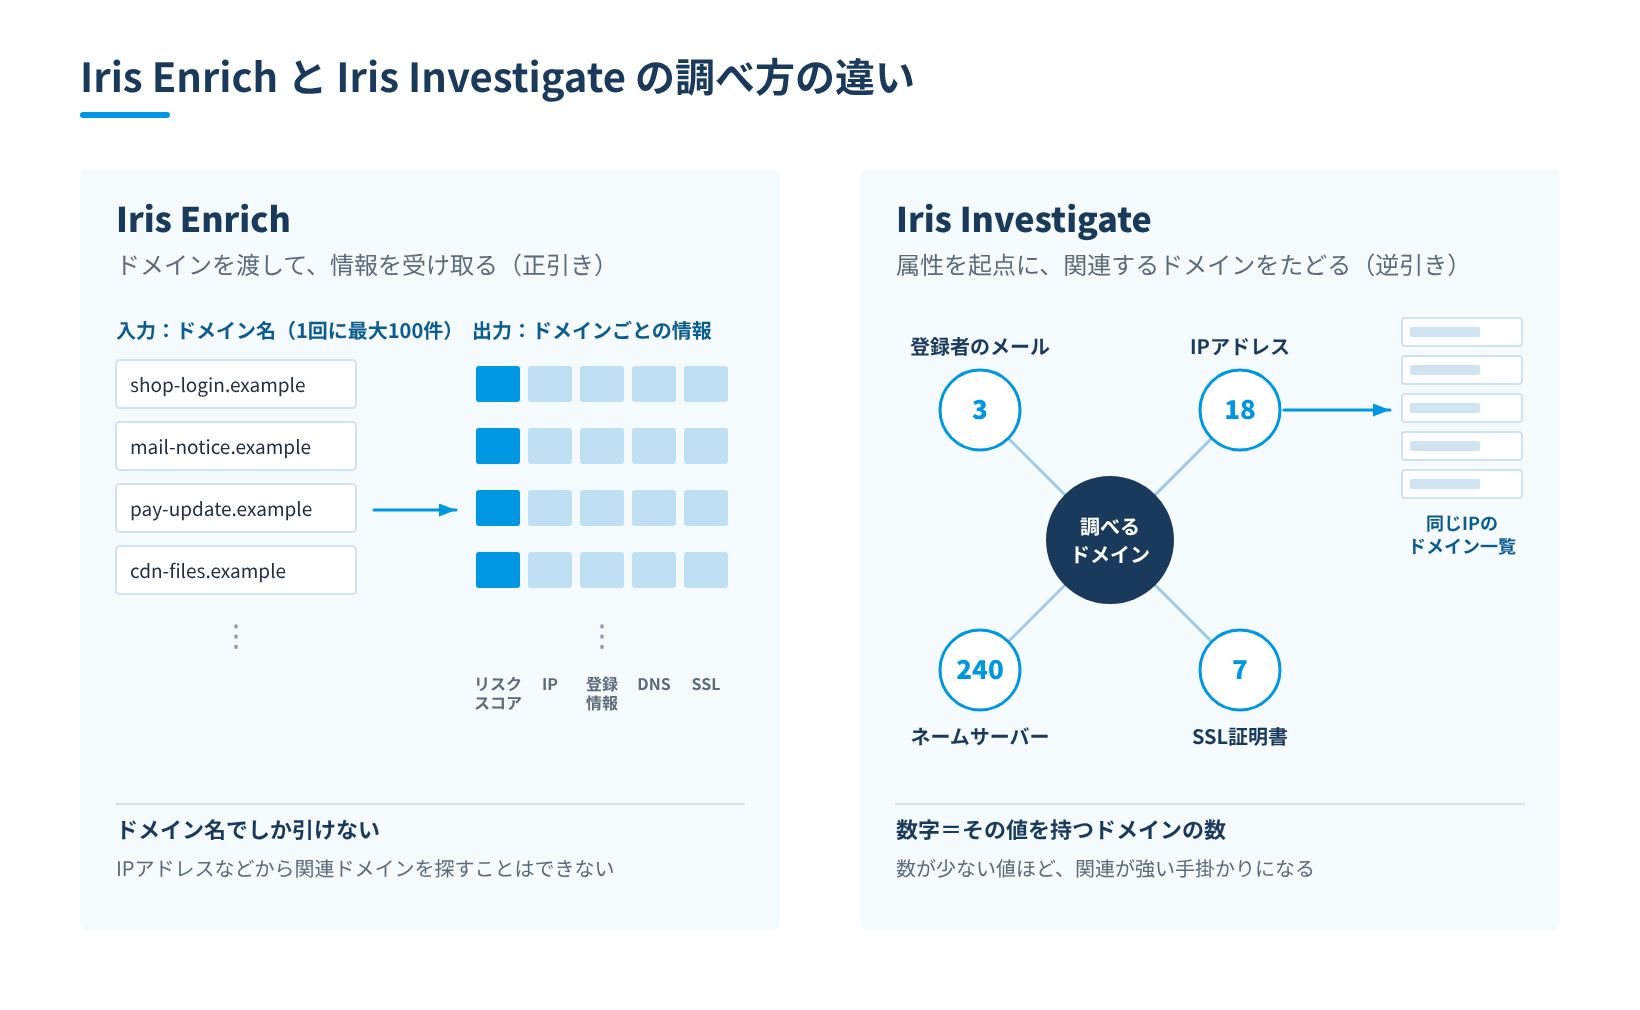
Iris Enrich はドメイン名を渡して情報を受け取る。Iris Investigate は属性の値を起点に、同じ値を持つドメインをたどる。
| Iris Investigate | Iris Enrich | |
|---|---|---|
| 提供形態 | Web UI、API | APIのみ |
| 調べる方向 | 正引きと逆引き(ピボット) | 正引きのみ |
| 検索に使えるもの | ドメイン、IPアドレス、メールアドレス、ネームサーバー、SSL証明書、トラッカーのIDなど | ドメイン名 |
| 同じ値を持つドメインの数 | ||
| 1回に扱える件数 | 1回の検索で最大1万件の結果(API) | 1回のリクエストで最大100ドメイン |
| クォータ | 調査用のクォータを使う | Iris Investigate とは別 |
| 向いている用途 | 1件ずつの調査、関連するインフラの洗い出し | SIEM・SOARでの自動のエンリッチメント |
Iris Enrich は、1回のリクエストで最大100件のドメインを処理します。大量のログを順に流し込む使い方を前提にした製品です。Iris Investigate のAPIは、1回の検索で最大1万件の結果を、500件ずつのページに分けて返します。1つの手掛かりから、関連するドメインを広く集める使い方です。
クォータも別です。Iris Enrich のクエリは、Iris Investigate のクォータを消費しません。SIEMで大量のドメインを処理しても、調査に使うクォータは減りません。Iris Investigate のAPIでは、同じ条件の検索を1時間以内に繰り返した場合、クォータを消費しません。
大きな違い:逆引きと、同じ値を持つドメインの数
Iris Enrich に渡せるのはドメイン名だけです。IPアドレスやネームサーバー、SSL証明書のハッシュなどから、それを使っているドメインを探すこと(逆引き)はできません。逆引きやピボットが必要なときは、Iris Investigate を使います。
Iris Investigate のAPIでは、IPアドレス、登録者の組織名やメールアドレス、ネームサーバー、メールサーバー、SSL証明書、Google Analytics などのトラッカーのIDを検索条件にできます。複数の条件を指定すると、すべてを満たすドメインが返ります。IrisQL(検索条件をテキストで書くクエリ言語)を使うと、同じ項目の条件を並べて、いずれかを満たすドメインも探せます。
ドメインごとに返る情報の種類は、2つの製品でほぼ同じです。違いは、Iris Investigate では属性の値ごとに、同じ値を持つドメインの数が付くことです。あるドメインのIPアドレスに「18」と付いていれば、同じIPアドレスを指すドメインが18件あります。この数が小さい値ほど、関連の強い手掛かりになります。
同じドメイン(domaintools.com)を2つのAPIで調べた結果の一部を、次の表に並べます。括弧内が、Iris Investigate だけが返す「同じ値を持つドメインの数」です。
| 項目 | Iris Enrich | Iris Investigate |
|---|---|---|
| IPアドレス | 198.202.211.1 | 198.202.211.1(401,609件) |
| ネームサーバー | dns1.p04.nsone.net | dns1.p04.nsone.net(522,046件) |
| 登録者の組織名 | DomainTools, LLC | DomainTools, LLC(5件) |
| Google Tag Manager のID | GTM-5P2JCN | GTM-5P2JCN(1件) |
| リスクスコア | 0 | 0 |
IPアドレスとネームサーバーは、WebサイトのホスティングやDNSのサービスを共用しているため、40万件以上のドメインと同じ値です。この値でピボットしても、無関係なドメインばかりが返ります。一方、登録者の組織名は5件、Google Tag Manager のIDは1件だけです。このように数の小さい値が、同じ組織や同じ攻撃者のドメインをたどる手掛かりになります。Iris Enrich の結果には、この数が付きません。
Iris Investigate のWeb UIは、関連するドメインが500件以下の値を「GUIDED PIVOT」として強調し、関連するドメインの平均のリスクスコアも示します。どの値からたどればよいかが、画面上で分かります。
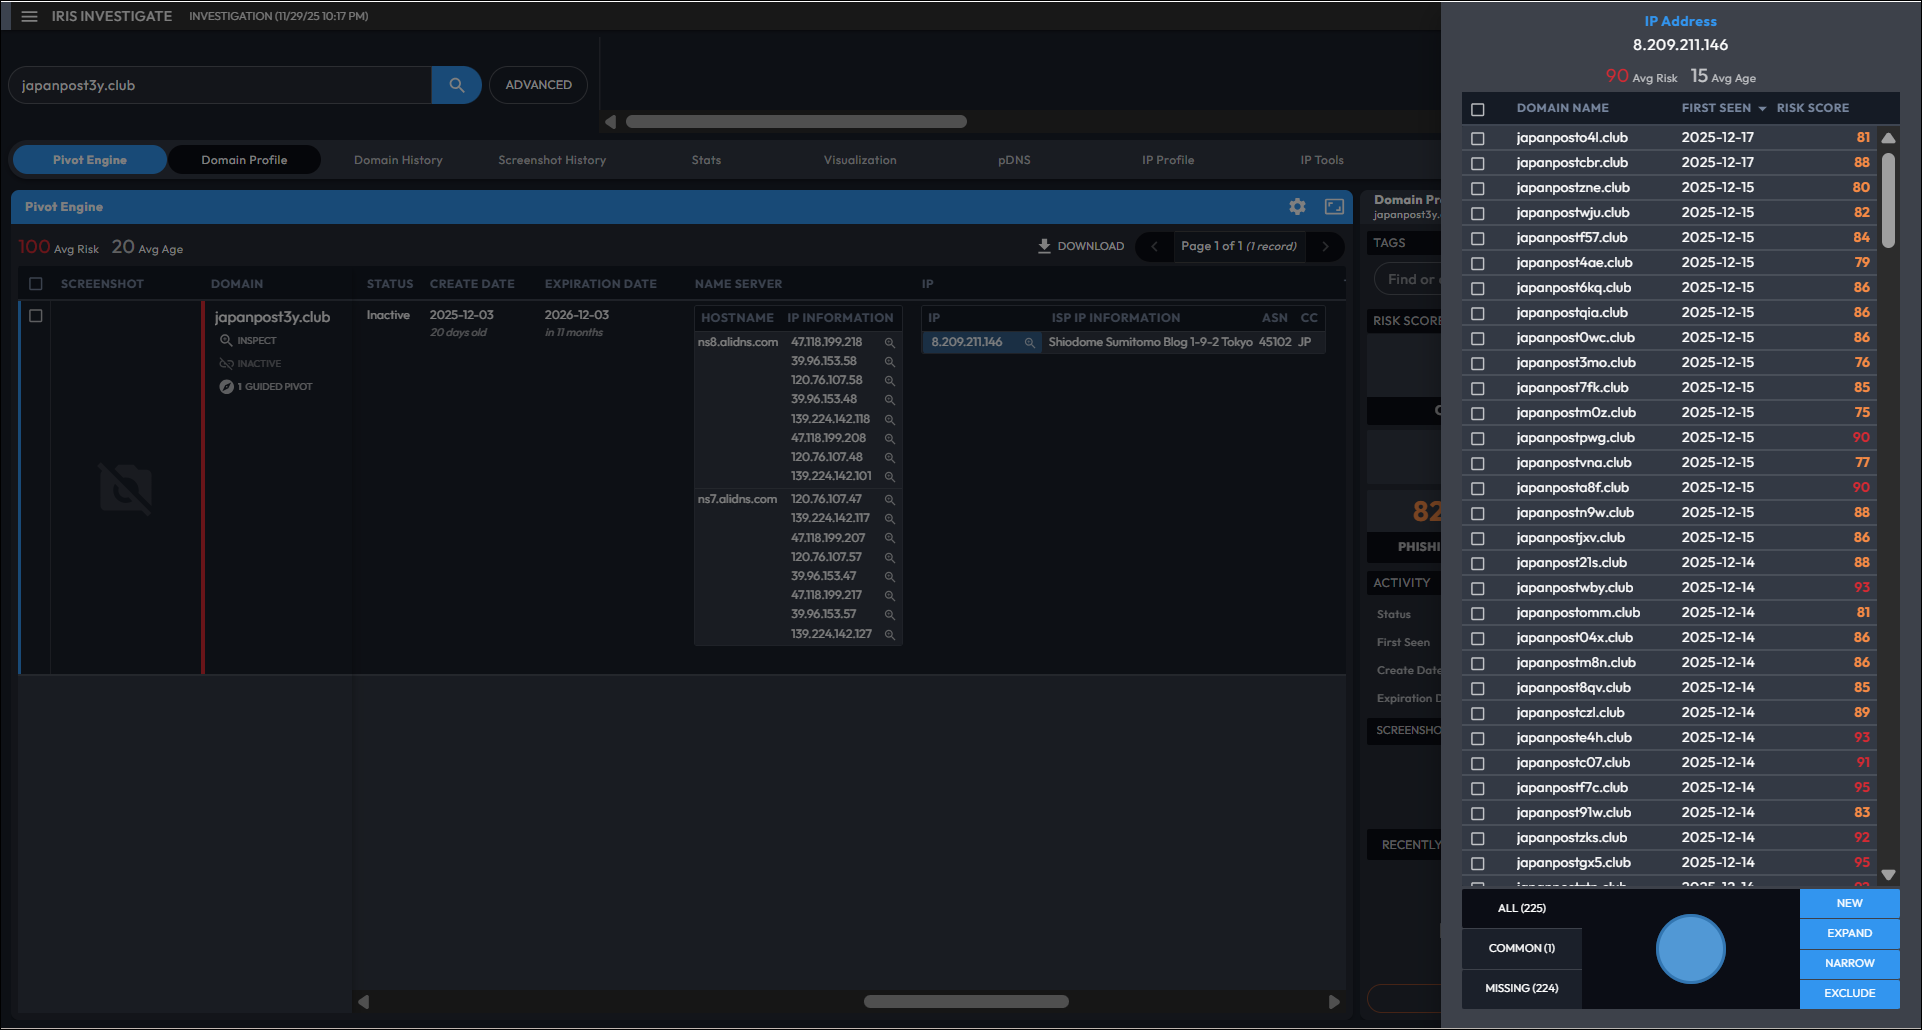
フィッシングが疑われるドメインを起点にした調査の例。ドメイン間で共通する属性(IP、WHOIS、SSLなど)が「GUIDED PIVOT」として表示され、該当する情報が画面上でハイライトされます。
どちらのAPIでも、登録情報をWHOISとRDAPに分けて取得したり、Webサイトのスクリーンショットの情報を含めたりできます。
なお、Iris Investigate のWeb UIで見られるドメインの変更履歴(Domain History)、パッシブDNS、WHOIS履歴のパネルは、Iris Investigate のAPIでは返りません。APIで取得するには、Domain History API、WHOIS History API、DNSDB API を使います。
使い分けの例
2つの製品は、どちらか一方を選ぶものではありません。SOCの業務の流れに沿って、使う場面が分かれます。
まず、SIEMのアラートにリスクスコアを付けます。プロキシやDNSのログに出てくるドメインを Iris Enrich に渡し、リスクスコアや登録日を付けてからアラートにします。「リスクスコアが90以上のドメインを含むアラートを優先する」「登録から日の浅いドメインへの通信を調べる」といったルールを、SIEMやSOARの側で組めます。
Splunk、Microsoft Sentinel、Cortex XSOAR などには、DomainToolsの連携アプリがあります。連携アプリを使えば、Iris Enrich をSIEMやSOARの画面から呼び出せます。
次に、不審なドメインから関連するインフラを洗い出します。アラートで見つかった不審なドメインを Iris Investigate で開き、IPアドレス、ネームサーバー、SSL証明書、登録者のメールアドレスなどのうち、同じ値を持つドメインが少ない属性を探します。その値でピボットすると、同じ攻撃者が用意した別のドメインが見つかることがあります。
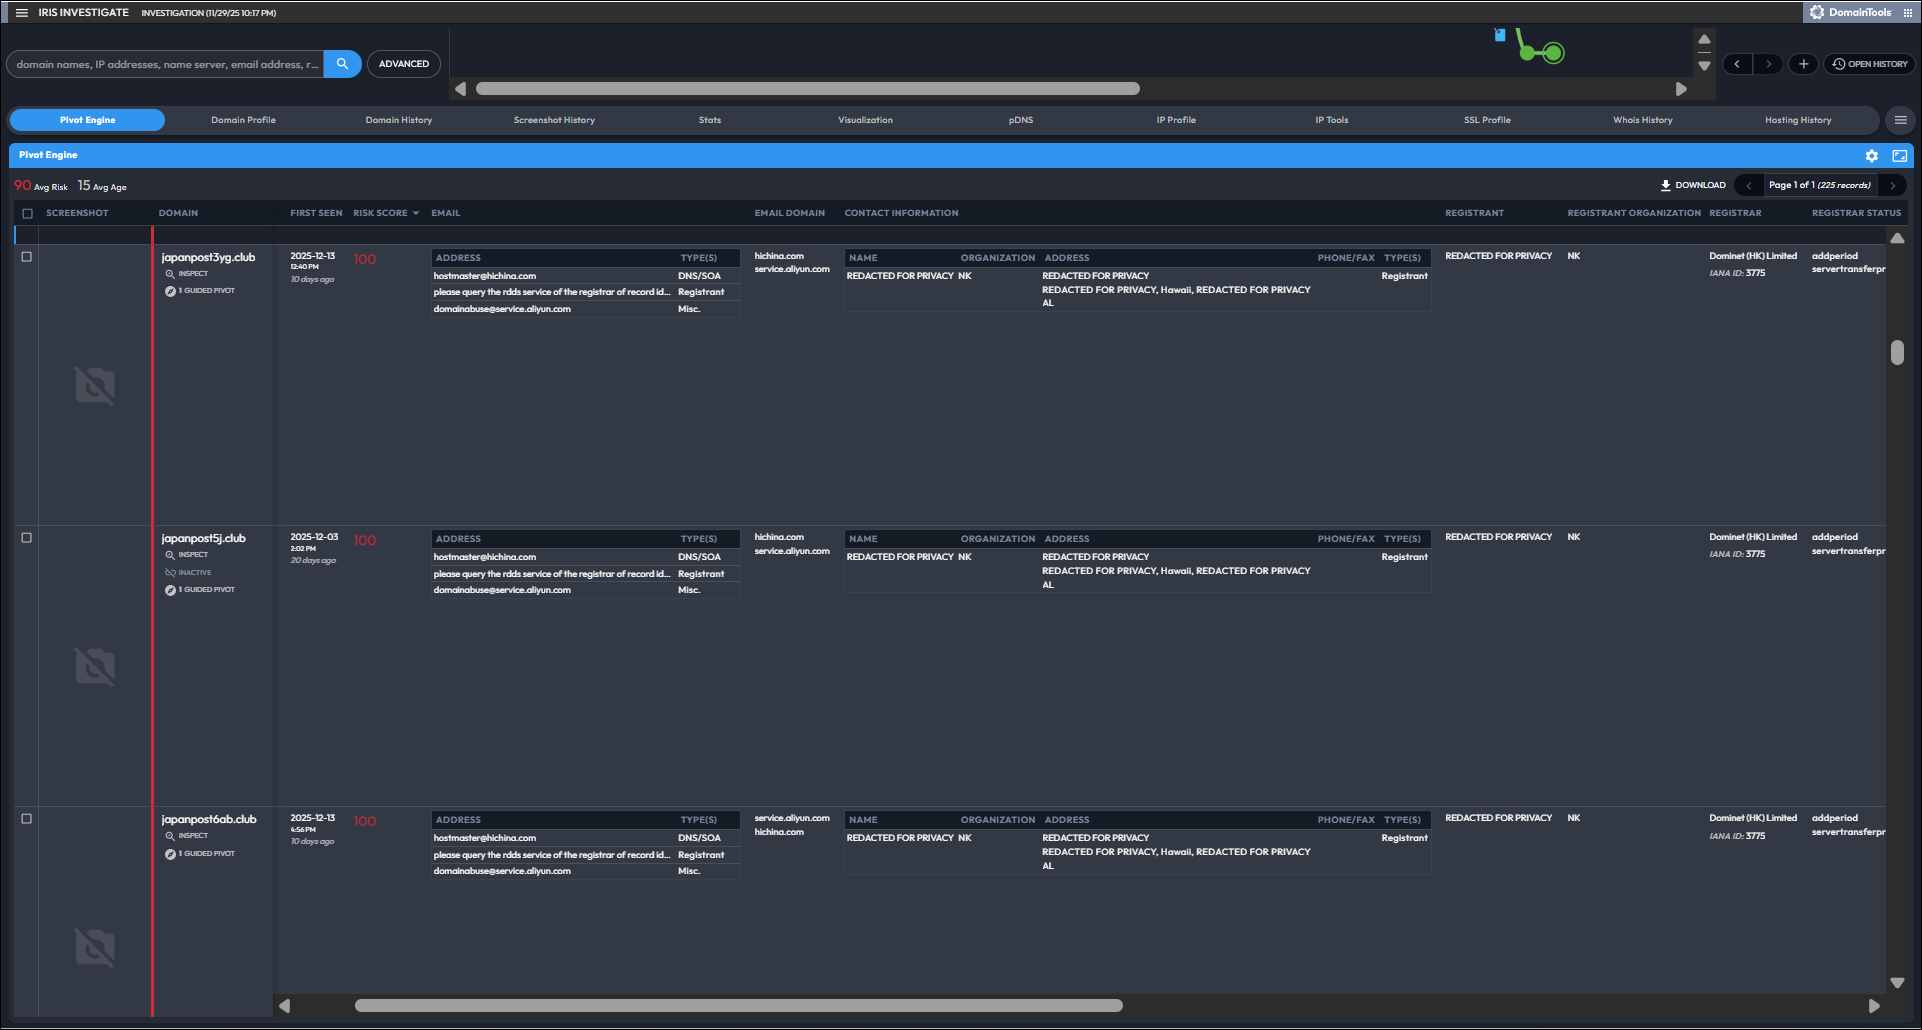
GUIDED PIVOT の情報(この例ではIPアドレス)を起点にピボットし、同じインフラで使われているほかのドメインを一覧で確認します。
見つかったドメインをまとめてブロックリストに加えれば、まだ通信が起きていないドメインも先回りして止められます。1つのアラートへの対応で終わらせず、攻撃に使われているインフラ全体に手を打てます。
このように、Iris Enrich で大量のドメインに情報を付けて優先して見るアラートを絞り込み、絞り込んだドメインを Iris Investigate で深掘りするのが、基本の組み合わせです。
さらに、Iris Investigate のAPIでは、条件に合う新しいドメインを定期的に抽出することもできます。調査で分かった攻撃者の特徴(ネームサーバーと登録事業者の組み合わせなど)を条件にしておけば、同じ攻撃者が新しく用意したドメインを、早い段階で見つけられます。
どちらを契約するか
2026年2月以降の新規のご契約では、Iris Investigate のWeb UIは Investigationプラン、Iris Investigate API と Iris Enrich API は Integration & Enrichment プランでご提供しています。Integration & Enrichment プランを契約すると、2つのAPIを両方使えます。
- 人が画面で調べる担当者がいる場合:Investigationプラン
- SIEMやSOARへの組み込みと、APIでの調査を行う場合:Integration & Enrichment プラン
- 画面での調査とシステムへの組み込みの両方を行う場合:2つのプランの組み合わせ
各プランのクエリ数は、製品ページのプランの表にまとめています。
まとめ
Iris Investigate と Iris Enrich は、同じデータを違う調べ方で使う製品です。ドメイン名を渡して情報を受け取るなら Iris Enrich、属性の値を起点に関連するドメインを探すなら Iris Investigate を使います。大量のアラートの処理と、その中の重要なものの深掘りを組み合わせると、2つの長所を生かせます。
導入のご相談やお見積もりは、お気軽にお問い合わせください。
 関連製品DomainTools20年以上のWHOIS履歴と3,000億件以上のパッシブDNSを持つドメイン・DNSインテリジェンス基盤です。製品ごとの機能、プラン、SIEM・SOARとの連携をまとめています。
 関連記事社名から保有ドメインを洗い出す:DomainToolsを軸にCensysで補う社名やメールアドレスから、その組織が登録したドメインを、DomainToolsの Reverse Whois と Iris Investigate で洗い出します。WHOISの秘匿による限界と、Censysの証明書検索で補う方法も解説します。