



































この記事の要点
- 5.7は、脅威の情報を集めて分析し、守りの判断に使うことを求める管理策です。ISO/IEC 27001:2022 の附属書Aで新しく加わった11個の管理策の1つです。
- JIS Q 27002 は、3つの層と6つの活動を示しています。攻撃の大きな動向から個々の攻撃の痕跡までを扱い、集める・見極める・伝えるの流れで、リスクアセスメントや防御の設定に生かします。
- すべてを組織の中で作る必要はありません。外部が作った脅威インテリジェンスを受け取って使う形が一般的です。人手に合わせて、公開されている情報から始められます。
読む人別の次の一歩
JIS Q 27002:2024(ISO/IEC 27002:2022)の5.7とその解説書(日本規格協会、2025年12月)、ISOと認定機関の公開資料、JNSA日本ISMSユーザグループの資料(2023年12月)をもとに書いています。
2022年版の附属書Aで加わった11の管理策
ISO/IEC 27001:2022 は、2022年10月に発行されました。附属書A(Annex A)の管理策は、2013年版の114個から93個になり、組織的・人的・物理的・技術的の4つに分けられました。93個のうち11個は、2013年版になかった新しい管理策です。
日本語版の JIS Q 27001:2023 は2023年9月に発行され、2025年5月の追補1で JIS Q 27001:2025 になりました。この追補(ISO/IEC 27001:2022/Amd 1:2024)は、組織の状況を理解する箇条4.1に、気候変動が関係する課題かどうかを決めることを足したものです。2013年版からの移行の期限は2025年10月に過ぎ、2013年版の認証は失効または取り消しになっています。
新しく加わった11個の管理策は次のとおりです。
| 番号 | 管理策 | ひとこと |
|---|---|---|
| 5.7 | 脅威インテリジェンスThreat intelligence | 脅威の情報を集めて分析し、守りに使う |
| 5.23 | クラウドサービスの利用における情報セキュリティInformation security for use of cloud services | クラウドサービスの調達から利用の終了までの手順を、組織の情報セキュリティ要求事項に沿って決める |
| 5.30 | 事業継続のためのICTの備えICT readiness for business continuity | 事業継続の目的に沿って、ICTの備えを計画し、試験し、維持する |
| 7.4 | 物理的セキュリティの監視Physical security monitoring | 施設への認可していない立ち入りを、継続して監視する |
| 8.9 | 構成管理Configuration management | ハードウェア、ソフトウェア、サービス、ネットワークのセキュリティの構成を決めて文書にし、監視する |
| 8.10 | 情報の削除Information deletion | システムや記憶媒体に保存した情報を、必要がなくなった時点で削除する |
| 8.11 | データマスキングData masking | アクセス制御の方針や法令に沿って、データマスキングを使う |
| 8.12 | データ漏えい防止Data leakage prevention | 機微な情報を扱うシステムやネットワークに、データ漏えいを防ぐ対策を適用する |
| 8.16 | 監視活動Monitoring activities | ネットワーク、システム、アプリケーションの異常な動きを監視し、対処する |
| 8.23 | ウェブフィルタリングWeb filtering | 悪意のあるコンテンツに触れないよう、外部のWebサイトへのアクセスを管理する |
| 8.28 | セキュリティに配慮したコーディングSecure coding | ソフトウェアの開発に、セキュリティに配慮したコーディングの原則を当てはめる |
この記事では、このうち5.7の脅威インテリジェンスを取り上げます。ほかの管理策が組織の中の対策を扱うのに対し、5.7は組織の外の脅威の情報を取り込む点が新しい管理策です。
管理策5.7「脅威インテリジェンス」で求められること
5.7は、情報セキュリティの脅威についての情報を集めて分析し、脅威インテリジェンスを作ることを求める管理策です。目的は、組織を取り巻く脅威の状況を知り、リスクを下げる手を適切に打てるようにすることです。2013年版に対応する管理策はなく、2022年版で新しく加わりました。
集めた情報は、脅威が組織に害を及ぼすのを防ぐための判断と、脅威の影響を小さくすることに使います。
JIS Q 27002 は、脅威インテリジェンスを3つの層に分け、すべての層を考えるよう勧めています。
| 層 | 扱う情報 | 例 |
|---|---|---|
| 戦略的 | 変化する脅威の状況についての、大きな情報 | どのような攻撃者が、どのような種類の攻撃をしているか |
| 戦術的 | 攻撃者が使う手法、ツール、技術 | 侵入の手口、侵入したあとに使う道具 |
| 運用上 | 特定の攻撃についての詳しい情報(技術的な特徴を含む) | 攻撃に使われたIPアドレス、ドメイン、ファイルのハッシュ値(IoC) |
また、脅威インテリジェンスには、次の4つが望まれます。
- 組織を守ることに関係している
- 脅威の状況を、正確に、詳しく理解できる
- いつ、どこで起きたか、過去の経験や似た組織での傾向といった状況が添えられている
- それをもとに、すぐに効果的な対応ができる
脅威インテリジェンスの6つの活動
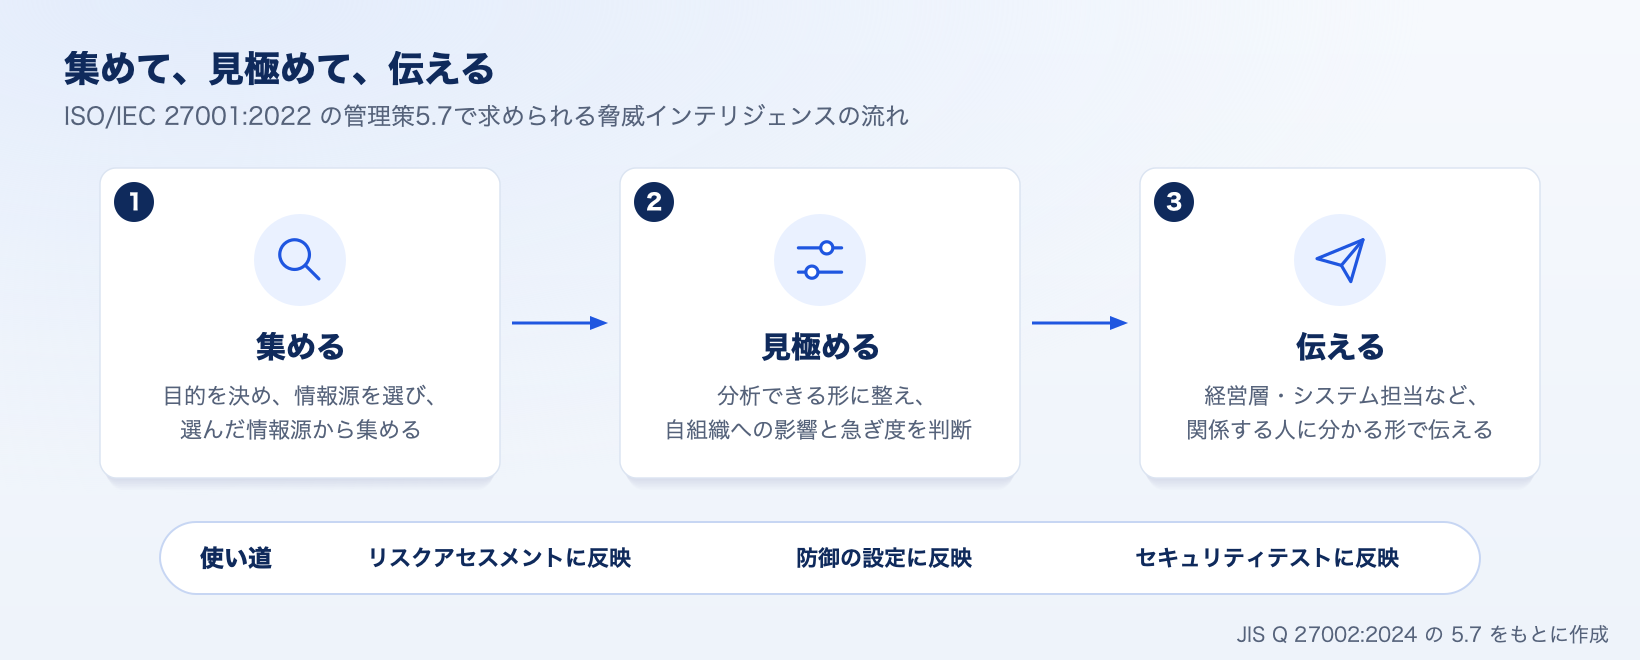
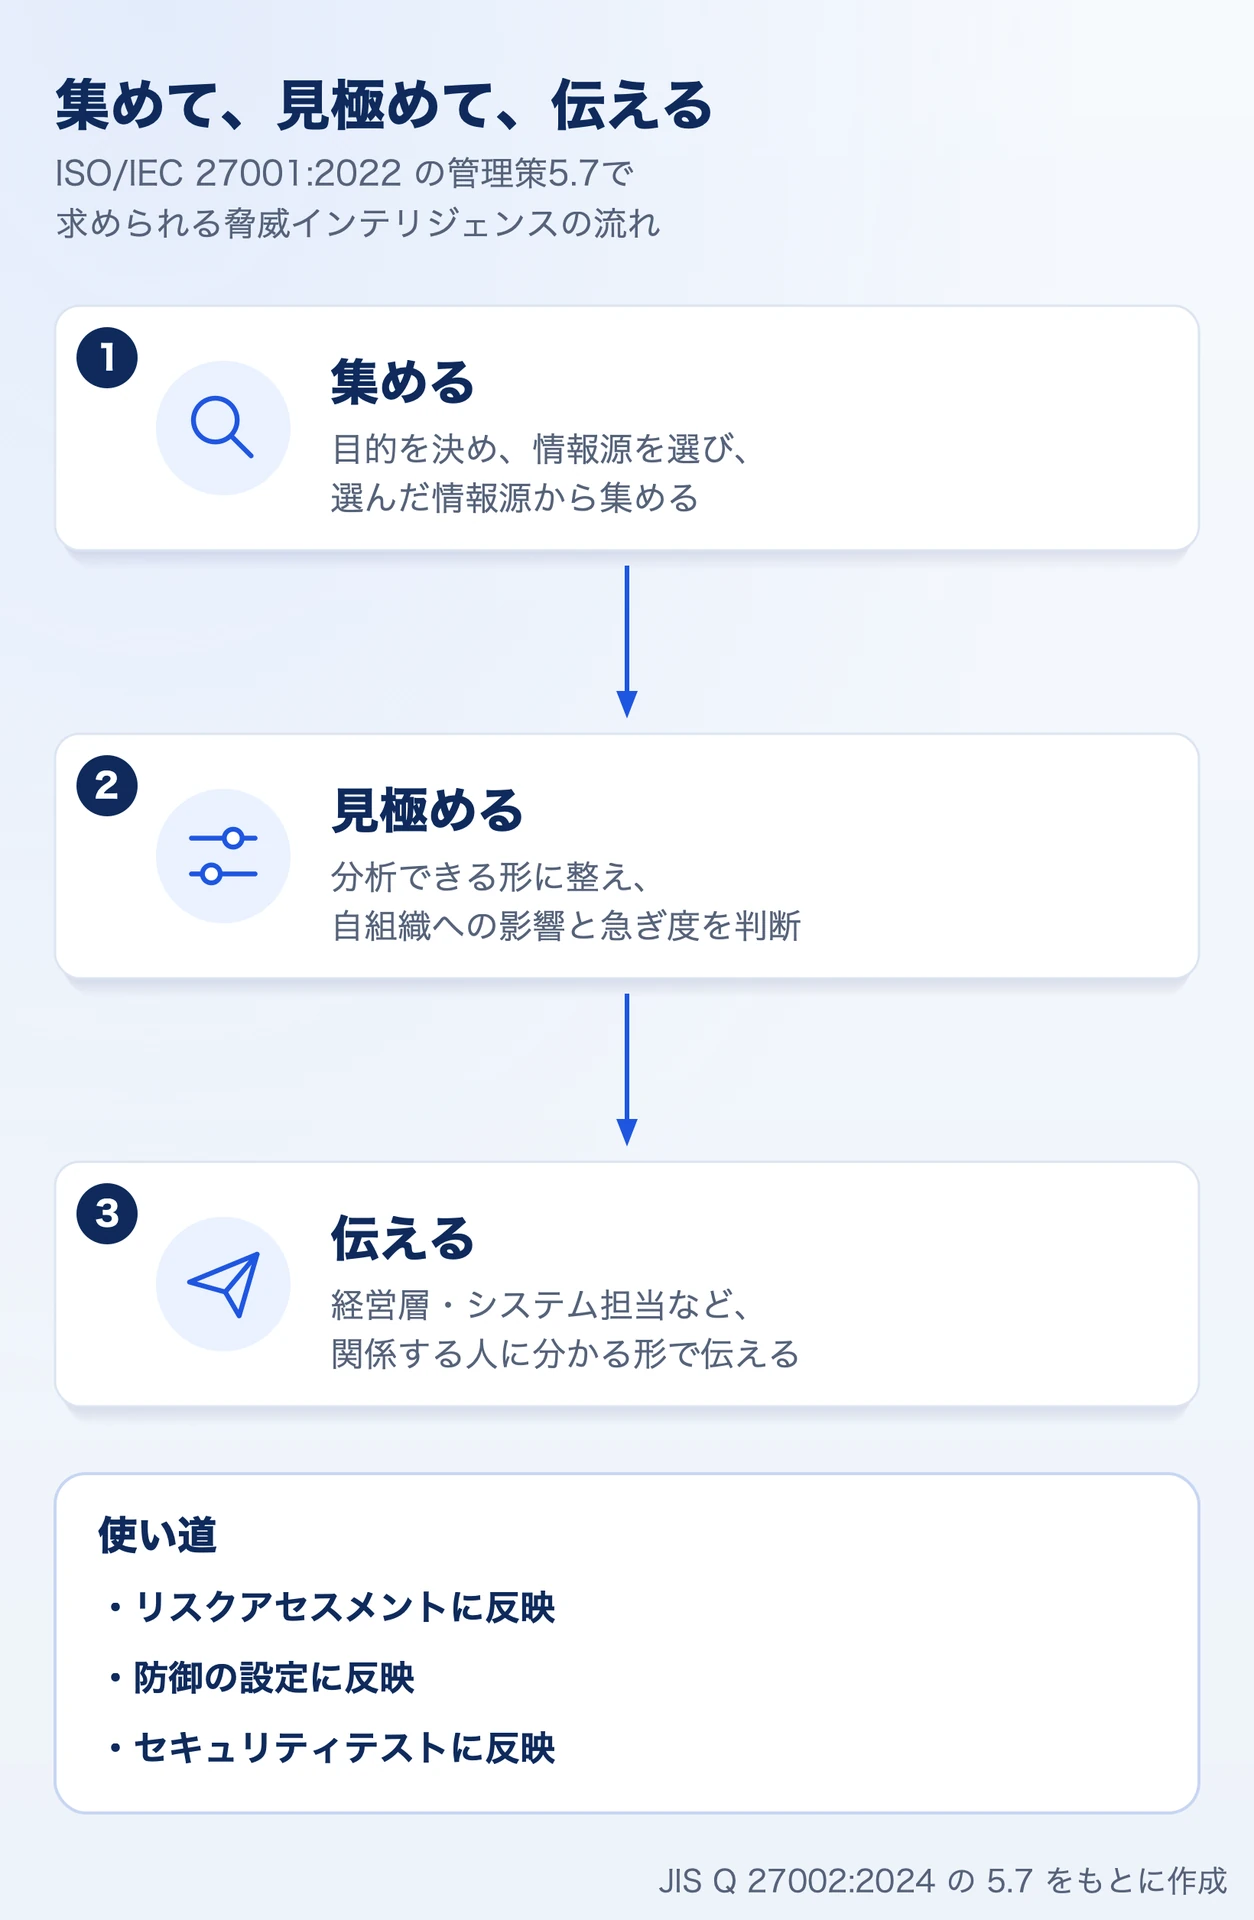
JIS Q 27002 は、脅威インテリジェンスの活動として6つを挙げています。大きく分けると、集める、見極める、伝えるの3つです。
伝える相手によって、渡す情報と期待することが違います。経営層と、システムの運用・開発の担当とで、次のように決めておくと迷いません。
届いた情報を最初に見て、どこに回すかを判断する役割は、ISMS事務局など、すでにある役割に持たせると始めやすくなります。
脅威インテリジェンスの使い道
見極めた脅威インテリジェンスは、次の4つの場面で使います。
ほかの組織との共有と、ほかの管理策とのつながり
JIS Q 27002 は、脅威インテリジェンスをほかの組織と互いに共有することも勧めています。共有することで、それぞれの組織の脅威インテリジェンスがよくなります。
2022年版で新しく加わったほかの管理策とも、つながっています。JIS Q 27002 は、監視活動(8.16)では脅威インテリジェンスの仕組みを活用すること、ウェブフィルタリング(8.23)では脅威インテリジェンスで分かった悪意のあるWebサイトを遮断の対象にすることを挙げています。監視活動などの管理策がどこまで効くかは、使う脅威インテリジェンスの質で決まります。
自組織で作るか、受け取るか
脅威インテリジェンスは組織の中で作ることもできますが、外部が作った脅威インテリジェンスを受け取って使う形が一般的です。提供しているのは、専門のプロバイダ、政府機関、脅威インテリジェンスを共有するグループなどです。リスクの管理そのものは組織で行う必要がありますが、情報を集めて分析するところは、外部の力を借りられます。
組織の人手や体制に合わせて、次のように段階を踏んで広げていく方法があります。
| 段階 | すること | 主な情報源 |
|---|---|---|
| 公開されている情報から始める | 公的な機関の注意喚起や、IPAの「情報セキュリティ10大脅威」を読み、組織に必要な対策を選ぶ | JPCERT/CC、IPA、NICTなどの公開情報 |
| 担当と手順を決める | CSIRTなどの担当を決め、組織の内外の情報を集めて見極め、伝える手順を回す | 公開情報に加え、有償の脅威インテリジェンス |
| 外部と共有し、仕組みにつなぐ | ほかの組織と脅威インテリジェンスを互いに共有し、検知の製品と自動でつなぐ | 業界の情報共有の枠組み、製品のAPI |
この段階の考え方は、JNSA日本ISMSユーザグループの資料(2023年12月)を参考にしています。
脅威インテリジェンスの情報源になる製品とサービス
外部の脅威インテリジェンスを使うときは、3つの層のどれを補いたいかで選びます。弊社が取り扱う製品は次のとおりです。
| 製品 | 主な情報 | 主に補う層 |
|---|---|---|
| Google Threat Intelligence | Google、Mandiant、VirusTotalの脅威情報。IoCの危険度の評価、攻撃グループと手口の調査、AIによる調査 | 戦略的・戦術的・運用上 |
| CrowdStrike Falcon Adversary Intelligence | 290以上の攻撃者の情報と手口(MITRE ATT&CK に対応)、IOC、脆弱性の悪用状況 | 戦略的・戦術的・運用上 |
| Feedly Threat Intelligence | 1万以上の情報源の記事から、脅威アクター、脆弱性、攻撃の手口、IoCをAIで抽出して整理 | 戦略的・戦術的 |
| Maltiverse | 100以上の情報源のIoCを統合し、危険度を付ける。SIEMやファイアウォールと連携 | 運用上 |
IoCの危険度の読み方は、次の記事で紹介しています。
分析や運用を支えるサービスもあります。
Mandiant 脅威インテリジェンスサービス
Mandiantのアナリストが継続的に関わり、脅威情報を組織の判断と運用に結びつけるのを支えます。分析を外部の専門家に任せたいときの選択肢です。
脅威インテリジェンス入門
目的の決め方から、ツールで調べて報告にまとめるまでを、2日間の対面講座で学べます。担当者を育てたいときの選択肢です。
脅威インテリジェンスの製品の種類と、製品・専門家のサービス・研修の組み合わせ方は、次のページにまとめています。
まとめ
5.7は、脅威の情報を集めて見極め、関係する人に伝えて、リスクアセスメントや防御に生かすことを求める管理策です。3つの層をそろえ、伝える相手と時期を決めておくと、集めた情報が守りにつながります。すべてを組織の中で作る必要はなく、外部の脅威インテリジェンスを受け取って使えます。
 関連製品Google Threat IntelligenceGoogle、Mandiant、VirusTotalの脅威情報をまとめて使える脅威インテリジェンス製品です。IoCの危険度の評価、攻撃グループの調査、AIによる調査ができます。
 関連製品CrowdStrike Falcon Adversary Intelligence290以上の攻撃者の情報、IOC、脆弱性の悪用状況を、管理画面とAPIで提供する脅威インテリジェンス製品です。
 関連製品Feedly Threat Intelligence1万以上の情報源から、脅威アクター、脆弱性、攻撃の手口の情報をAIで集めて整理します。
 関連製品Maltiverse100以上の情報源の脅威データを統合し、IPアドレス、URL、ファイルハッシュなどのIoCの危険度を付けます。
 関連サービスMandiant 脅威インテリジェンスサービスMandiantのアナリストが継続的に関わり、脅威情報を組織の判断と運用に結びつけるのを支えるサービスです。
 関連サービス脅威インテリジェンス入門目的の決め方から、ツールで調べ、報告にまとめるまでを、2日間の対面講座で学びます。
脅威インテリジェンスの情報源の選び方や、運用の立ち上げのご相談は、お気軽にお問合せください。