



































この記事の要点
- レジデンシャルプロキシは、家庭の回線を中継点にして、接続元を隠す仕組みです。
- 中継点にされる家庭の機器は、持ち主が気づかないまま使われている例が多く、アプリやテレビ、感染した機器が入り口です。
- IPアドレスが示すのは、どの回線から出たかまでです。属性、振る舞い、業務の文脈を重ねて判断します。
読む人別の次の一歩
Spur社の調査、弊社によるSpurのデータの集計、警察庁・総務省・NICTの公表資料をもとに書いています。
レジデンシャルプロキシとは何か
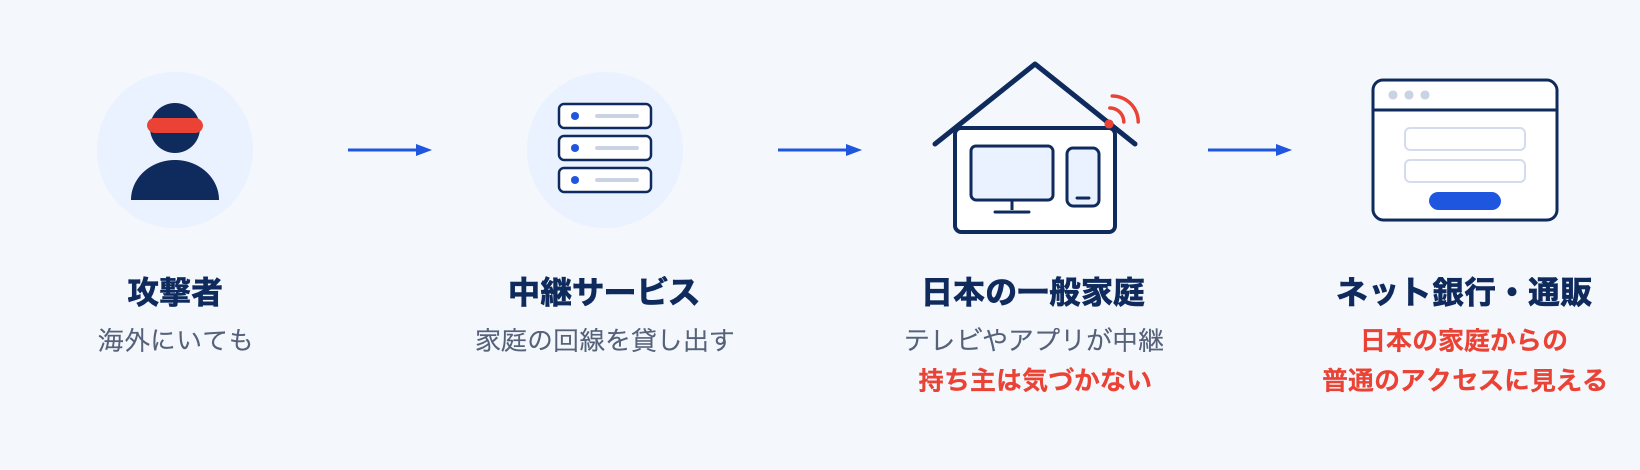
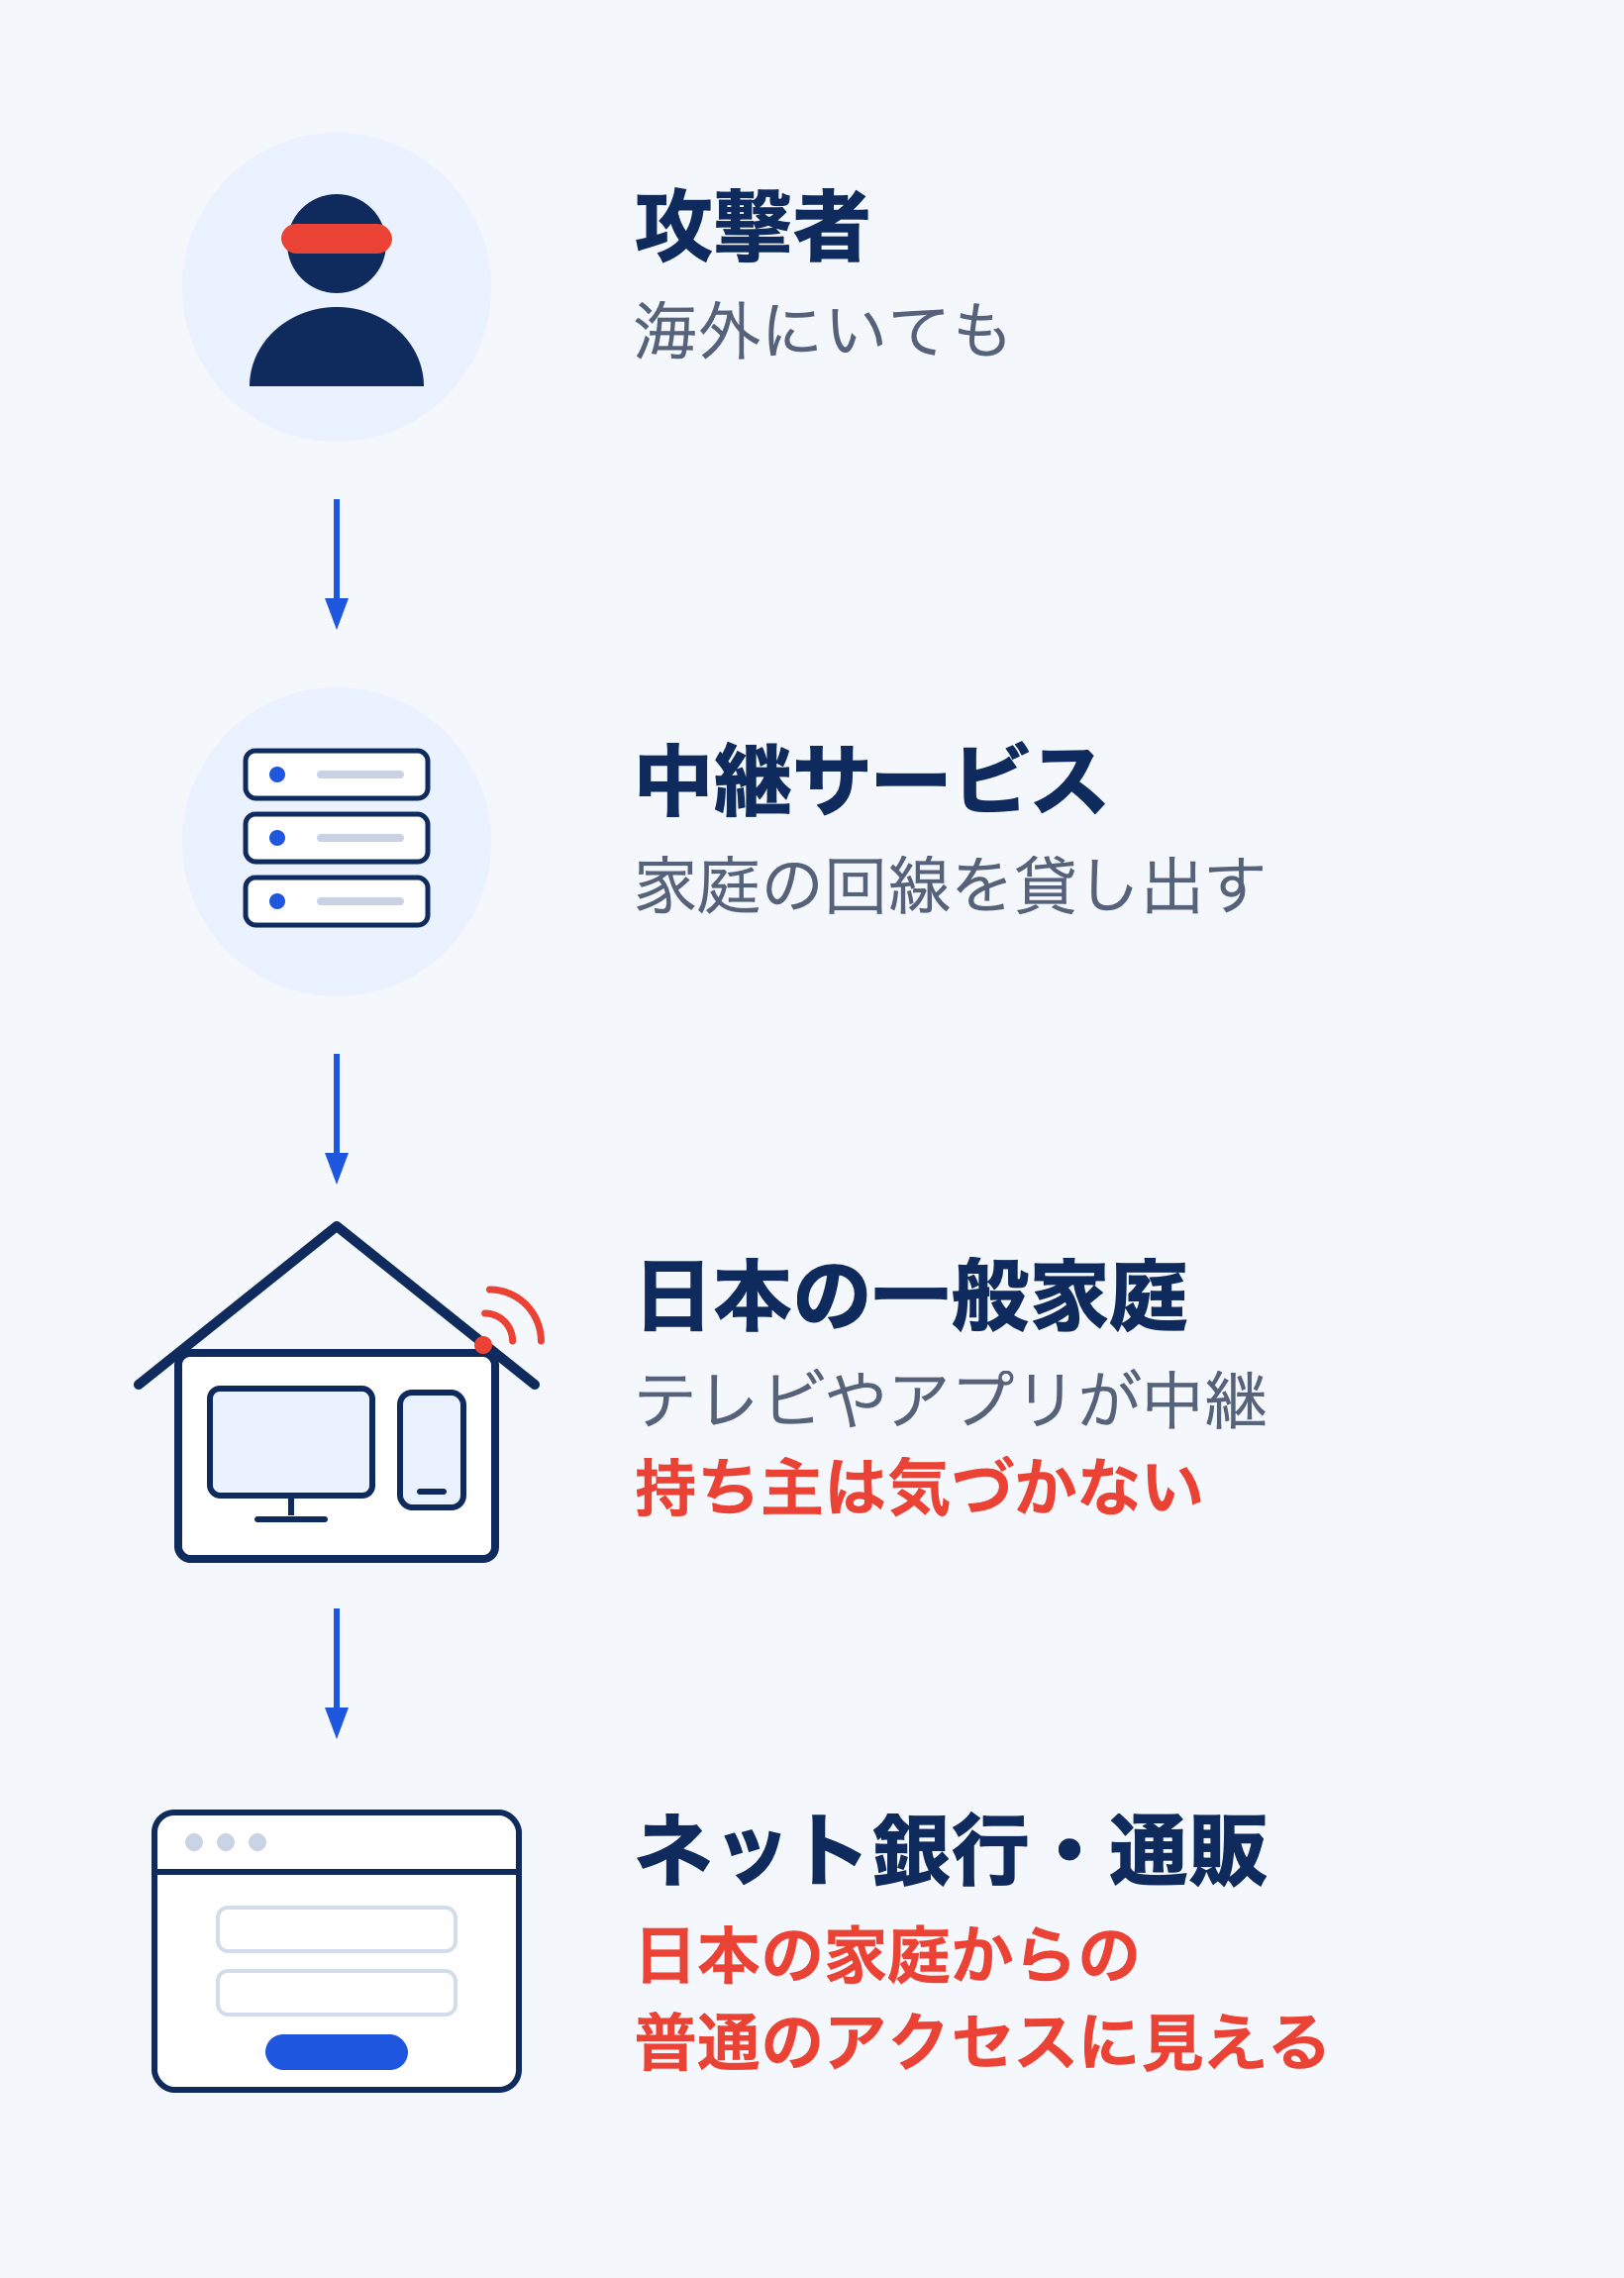
レジデンシャルプロキシ(住宅用プロキシ)は、一般家庭の回線を中継点にして、接続元を隠す仕組みです。プロキシは利用者に代わって通信を中継する仕組みですが、レジデンシャルプロキシはその中継地点としてインターネットサービスプロバイダが一般家庭に割り当てたIPアドレスを使います。事業者はこうした家庭の回線を大量に集めて「IPプール」を作り、購入者(攻撃者など)に貸し出します。購入者は国や都市、通信事業者まで指定して出口を選べます。選ばれた家庭の回線を通って通信が出ていくので、アクセスされた側からは、その家庭からの普通のアクセスにしか見えません。
たとえば不正アクセスの調査では、接続元のIPアドレスが国内の一般的な家庭用回線だった、という場面に出会うことがあります。地域で絞り込んでも、IPアドレスごとの回数制限をかけても素通りしてくる。調べても契約者は事件と無関係で、端末がマルウェアに感染していただけだった。
正当な使いみちもあります。広告が各国で正しく表示されているかの確認や、地域ごとの表示を検証する作業では、実際にその地域の回線から見る必要があります。技術そのものは中立で、使う側の目的によって性質が変わります。
この仕組みそのものを別の角度から確認したい場合は、IPインテリジェンスを提供するIPinfo社が図解つきの解説を公開しています。英語ですが、VPNとの違いや、なぜ従来の検知をすり抜けるのかが簡潔にまとまっています。
VPN・データセンタープロキシ・Torとの違い
接続元を隠す手段はほかにもありますが、防御する側から見た厄介さは大きく異なります。違いはIPアドレスの出どころにあります。
| 項目 | データセンタープロキシ・VPN | レジデンシャルプロキシ | モバイルプロキシ |
|---|---|---|---|
| IPアドレスの出どころ | 事業者が保有・借用しているサーバー | ISPが一般家庭に割り当てた回線 | 携帯キャリアの回線 |
| 見分けやすさ | 比較的容易データセンターのIPアドレス帯は公開されている | 困難一般の利用者と同じIPアドレス帯にいる | 困難多数の利用者が同じIPアドレスを共有している |
| よく使われる用途 | 地域制限の回避、単純な自動収集 | アカウントの乗っ取り、大量登録、買い占め、回数制限の回避 | アカウントの乗っ取り、短時間での切り替えによる追跡の妨害 |
| まとめて遮断したときの影響 | 小さい | 大きい実在する利用者を巻き込む | 大きい多数の正規利用者を巻き込む |
データセンターのIPアドレスは、そこに人が住んでいるわけではないので、まとめて遮断しても実害は限られます。レジデンシャルプロキシはそうはいきません。そのIPアドレスの向こうには実在の契約者がいて、多くの場合は何も知らずに使われています。
Torも接続元を隠す仕組みですが、出口ノードの一覧が公開されているため、Tor経由かどうかは判定できます。判定できるからこそ、通す・通さないを決められます。レジデンシャルプロキシにはそうした公開された一覧がありません。出口は実在する家庭の回線で、しかも日ごとに入れ替わります。「見分けがつかない」ことが、この仕組みの本質的な難しさです。
誰の回線が、どうやって集められているのか
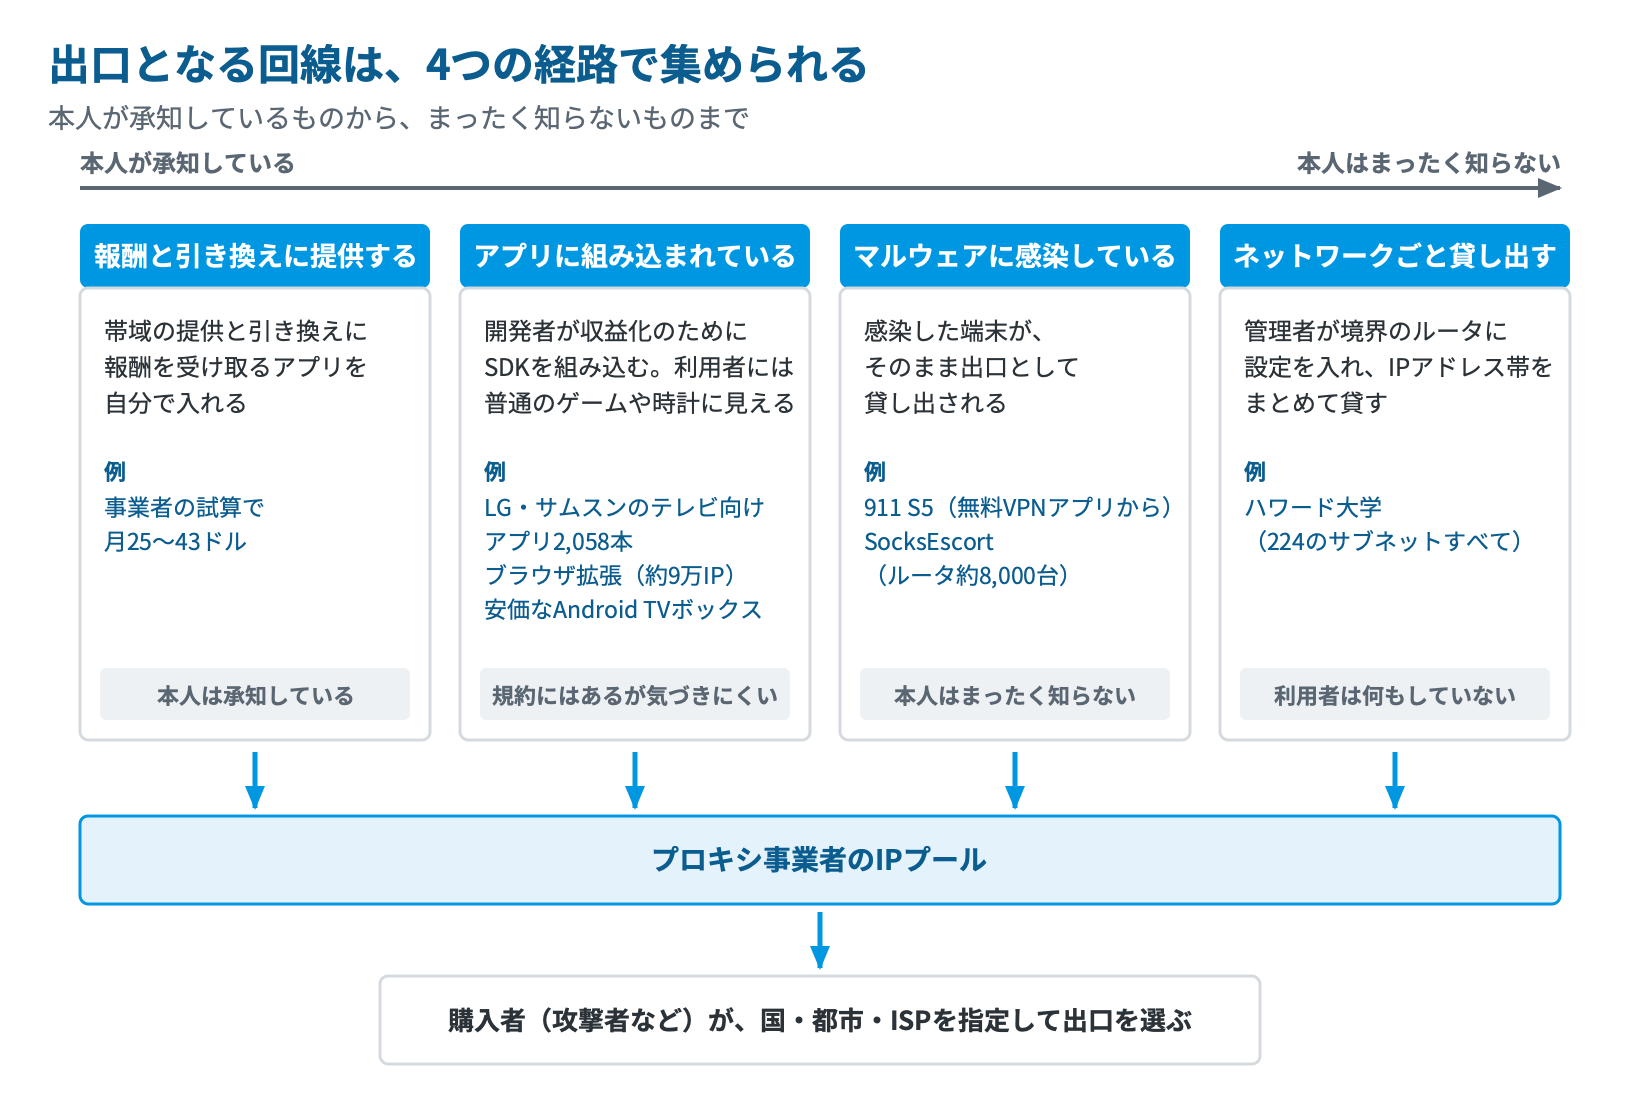
数百万のIPアドレスを集めるには、それだけの数の回線を確保する必要があります。調達の経路は大きく4つあり、本人が承知しているものから、まったく関知していないものまで幅があります。
アプリやテレビに組み込まれる
ひとつは、報酬と引き換えに提供される形です。「使っていない帯域を提供すると報酬が得られる」と案内するアプリがあり、利用者は自分でインストールし、規約にも同意しています。ただし、自分の回線から他人がどこに接続するのかまでは知りようがありません。報酬は、Spur社が2022年8月にまとめた事業者の試算で、1日8GB前後の帯域を共有して月25〜43ドルです。いずれも宣伝用の試算で、実際の受取額ではありません。
より多いのが、アプリに組み込まれる形です。開発者が収益化の手段として、プロキシ機能を持つSDKを自分のアプリに組み込みます。利用者から見れば普通のゲームや時計、スクリーンセーバーですが、その端末が他人の通信の出口になります。組み込まれる先はアプリに限りません。収益化のためのSDK(Mellowtel)を組み込んだブラウザの拡張機能もあり、Spur社の調査では、これを経由するIPアドレスが約9万観測されました。Googleが対応したあとは約1万8,000に減っています。国別では米国が43%、中国が11%、英国が9%でした。海賊版の視聴用に売られている安価なAndroid TVボックスには、出荷の時点でプロキシ機能が入っているものもあります。
2026年6月、この問題が思わぬ場所で見つかりました。スマートテレビです。Spur社がLGとサムスンのテレビ向けアプリ6,038本を解析したところ、2,058本にプロキシ機能のSDKが含まれていました。LGのwebOS向けでは42.5%、サムスンのTizen向けでは26.5%です。内容は熱帯魚のスクリーンセーバー、時計、ソリティア、子犬の動画といったものでした。テレビは設定を細かく確認する機会がほとんどなく、買って電源を入れたまま何年も使う機器です。プロキシ事業者自身がアプリの発行元になっている例もあり、Bright Data系の名義で367本、Oxylabsの子会社であるHoneygain UABの名義で16本ありました。
この調査で見過ごせないのが、アプリを閉じたあとも動き続けるという点です。Spur社が確かめた主要な3事業者(Bright Data、Massive、Honeygain/Oxylabs)の同意画面は、いずれも、アプリの終了後もプロキシが動作しうる旨を含んでいます。利用者が明示的に解除するかアプリを削除しない限り、テレビは中継点であり続けます。同意を求められるのは最初の一度だけです。
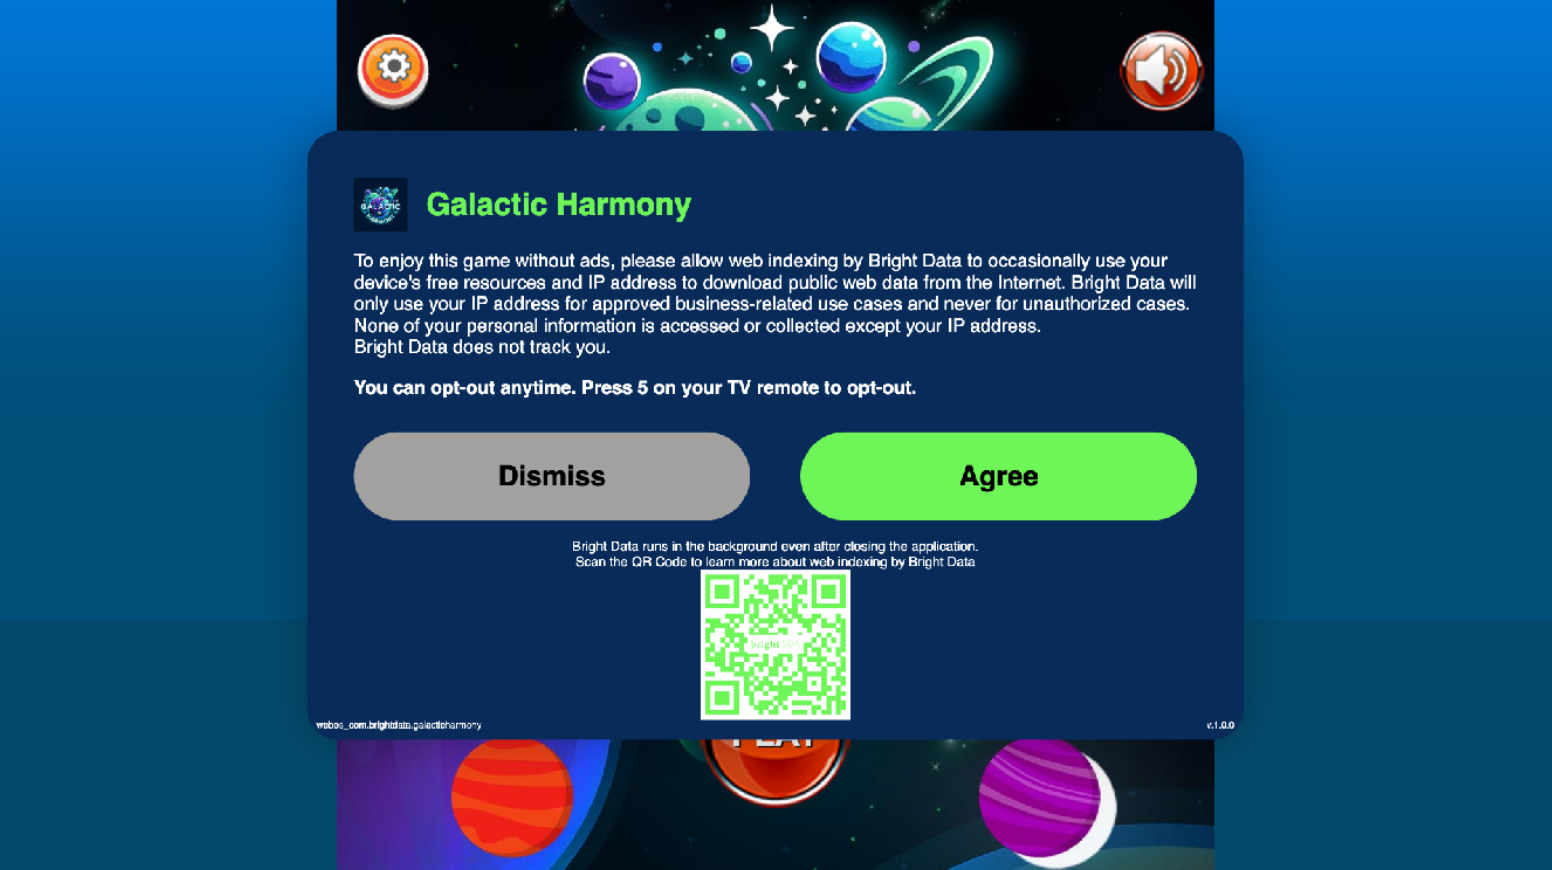
Bright DataのSDKを組み込んだゲーム「Galactic Harmony」の同意画面。ボタンの下に小さく、アプリを閉じたあともバックグラウンドで動作すると書かれている
Tizen向けのパックマン風のゲームでは、この機能が「広告なしで遊べる選択肢」として提示されていました。断れば広告付きのまま、受け入れれば広告が消える代わりにテレビの回線が使われる、という形です。利用者から見れば、広告の有無を選んでいるだけに見えます。
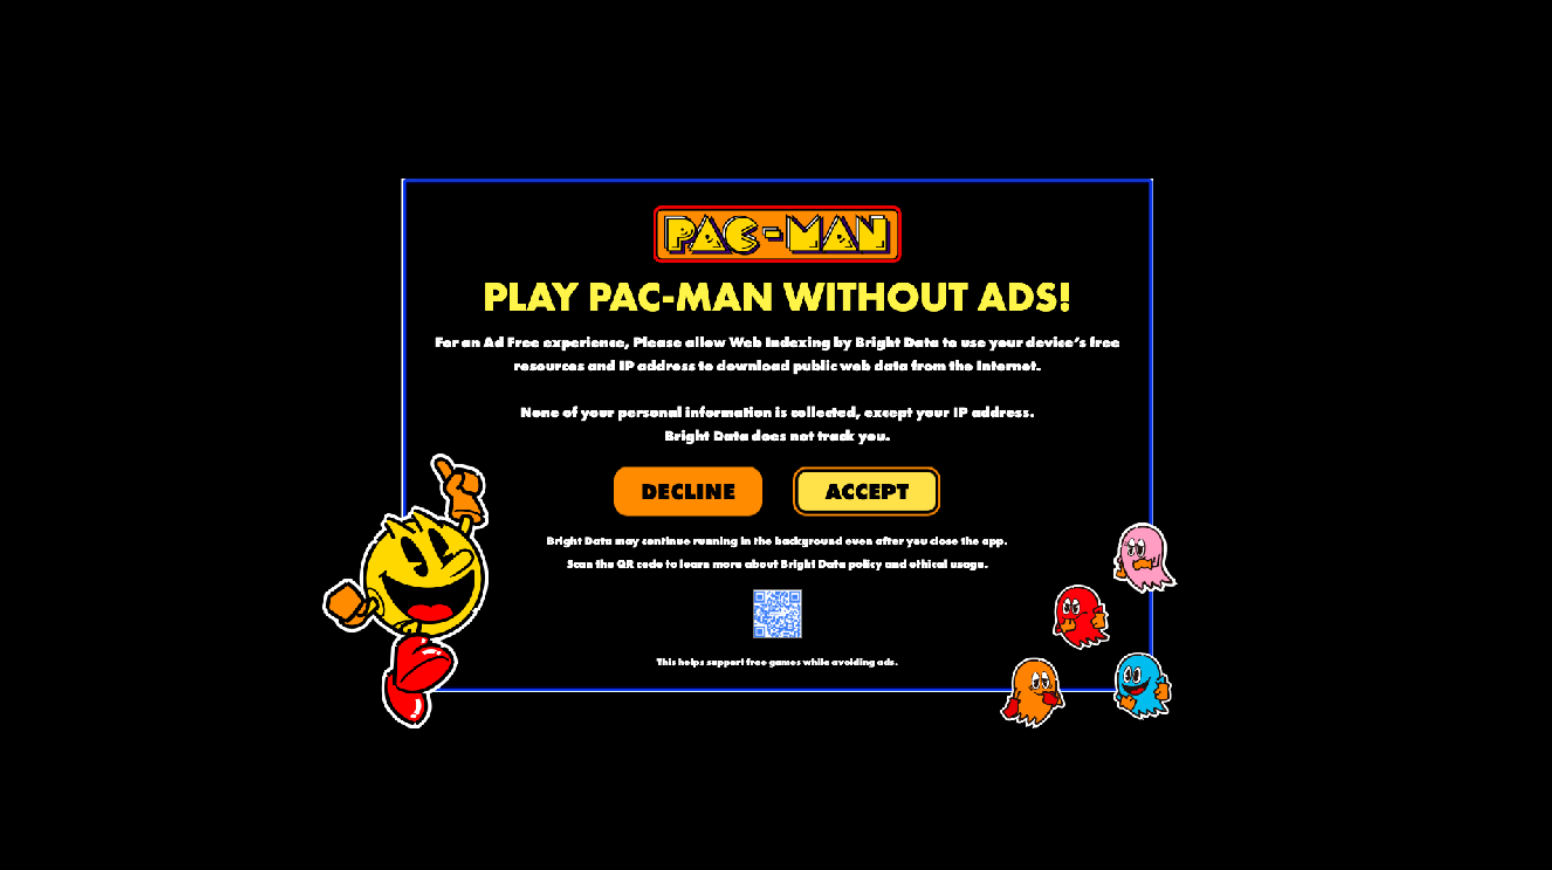
Tizen向けのパックマン風のゲームの同意画面。広告なしで遊ぶ代わりに、Bright Dataにテレビの回線を使わせる
Spur社は、この調査を2026年7月のNetNut(別名Popa)の停止措置に提供しています。
テレビのプラットフォームの対応は分かれています。Amazonは、第三者のプロキシを提供するアプリを、Fire TV向けの方針ですでに禁止していました。LGは2026年7月に、該当する機能を削除しないアプリを停止する方針を示し、サムスンも同年8月に、開発者ポリシーでレジデンシャルプロキシのSDKを禁止したと表明しています。
マルウェアに感染した機器が使われる
3つめは、マルウェアに感染した端末がそのまま中継点として貸し出される形です。この場合、契約者はまったく関知していません。同意も報酬もありません。無料のVPNアプリが入り口になることもあります。2024年5月に米司法省が解体した911 S5は、MaskVPNとDewVPNという無料のVPNアプリを通じて端末を集めていました。国内では2022年の時点で、クレジットカードの不正利用を追跡したところ、アクセス元が国内のIPアドレスで、その契約者は事件と無関係だった、という事例がありました。実行犯は海外にいながら、国内の感染端末を経由することで国内からのアクセスに見せかけていました。この事例と、国内の犯罪インフラが感染端末を使う形へ移っていった経緯は、JSAC2022の発表資料にまとめられています。
国内でも、購入の前から不正なソフトウェアが仕込まれた動画ストリーミング端末などが、持ち主の知らないうちに中継点になっていた事例があります。詳しくは、後の章「国内で確認されている被害」で紹介します。
ネットワークごと貸し出される
端末に何かを入れる必要すらない経路もあります。ISPや大学、企業のネットワーク管理者が境界のルータに設定を追加し、そのネットワークが持つIPアドレス帯をまとめて貸し出す形です。設定はルータの中にあり、利用者の端末には痕跡が残りません。端末のセキュリティ対策ソフトでは見つけようがなく、そのネットワークを使う人は、自分のIPアドレスが商用サービスとして売られていることを知る手立てがありません。
Spur社は2026年6月、この方式の実例として、ハワード大学のIPアドレス帯の調査結果を公表しました。プロキシ事業者から購入した接続を約8万回試したところ、その約21%がこの大学のIPアドレスから出ていき、大学が外部に公開している224個のサブネットすべてで出口が観測されました。公開していない範囲からは1件も出ていません。個々の端末が感染しているのではなく、ネットワークの境界で意図的に設定されていることを示す結果です。出口を売っていたのはプロキシ事業者のNetNutで、ネットワークの所有者から回線を集めるDiviNetworksという仲介業者を経由していました。NetNutは、2026年7月に停止措置の対象になりました。
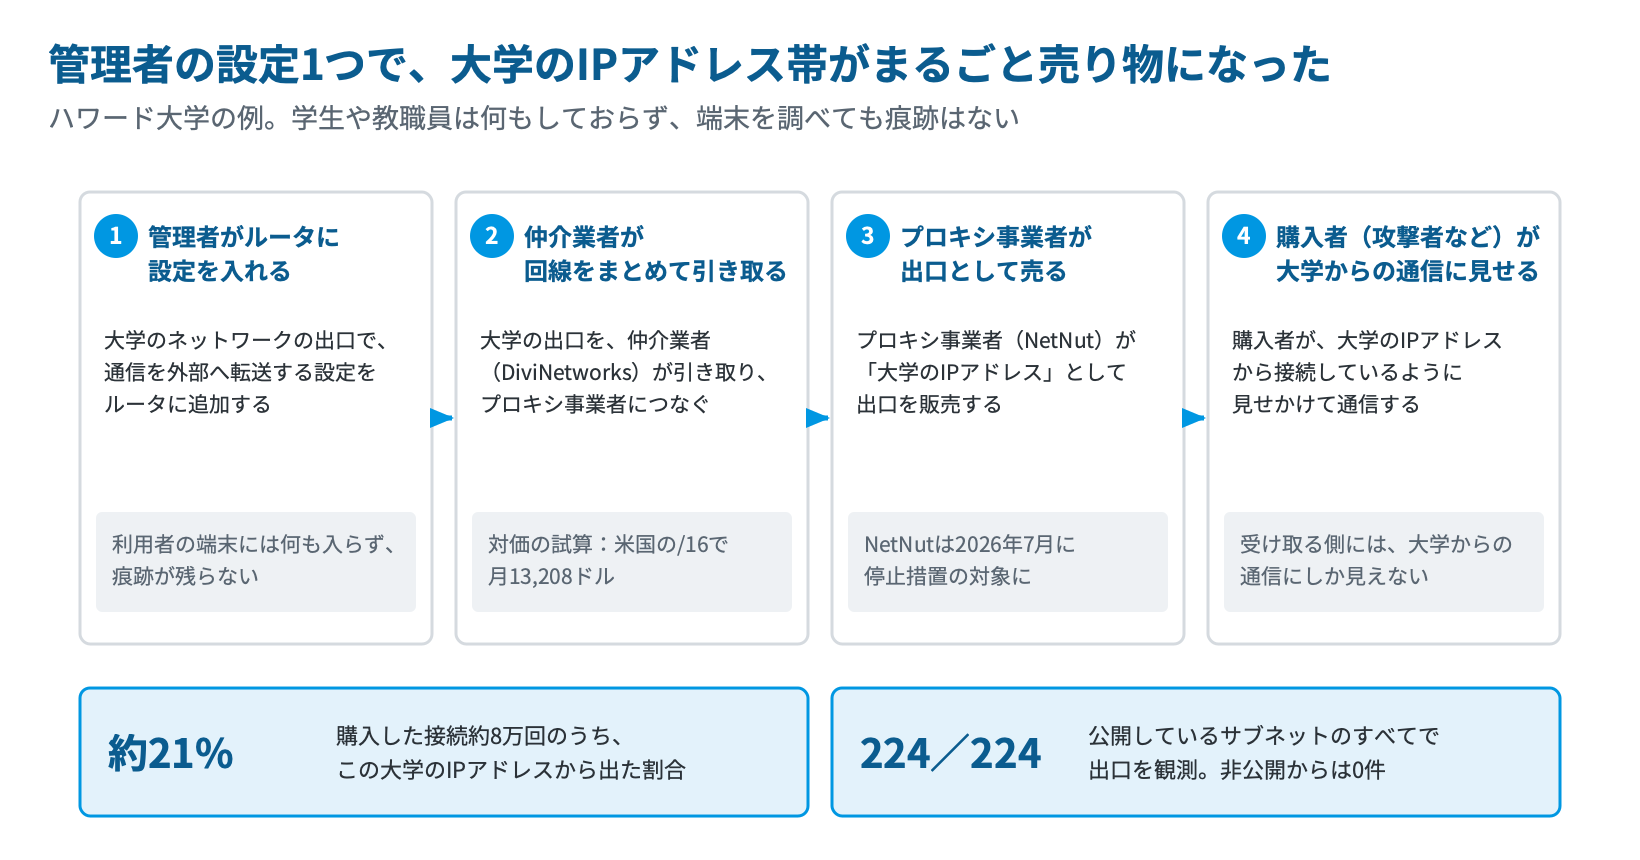
調査の方法と、境界での設定の詳細は、Spur社の記事にまとめられています。
この方式は「静的ISPプロキシ」「固定レジデンシャルプロキシ」といった名前で販売されています。IPアドレスが変わらず、大学や企業として登録されたIPアドレス帯から出ていくため、受け取る側の信頼度が高い。買う側にとっては、それが価値になります。
何に悪用されているのか
実際の悪用は、金銭に直結するものから国家が関与するものまで広がっています。
IPアドレスを使った守りが効かなくなる
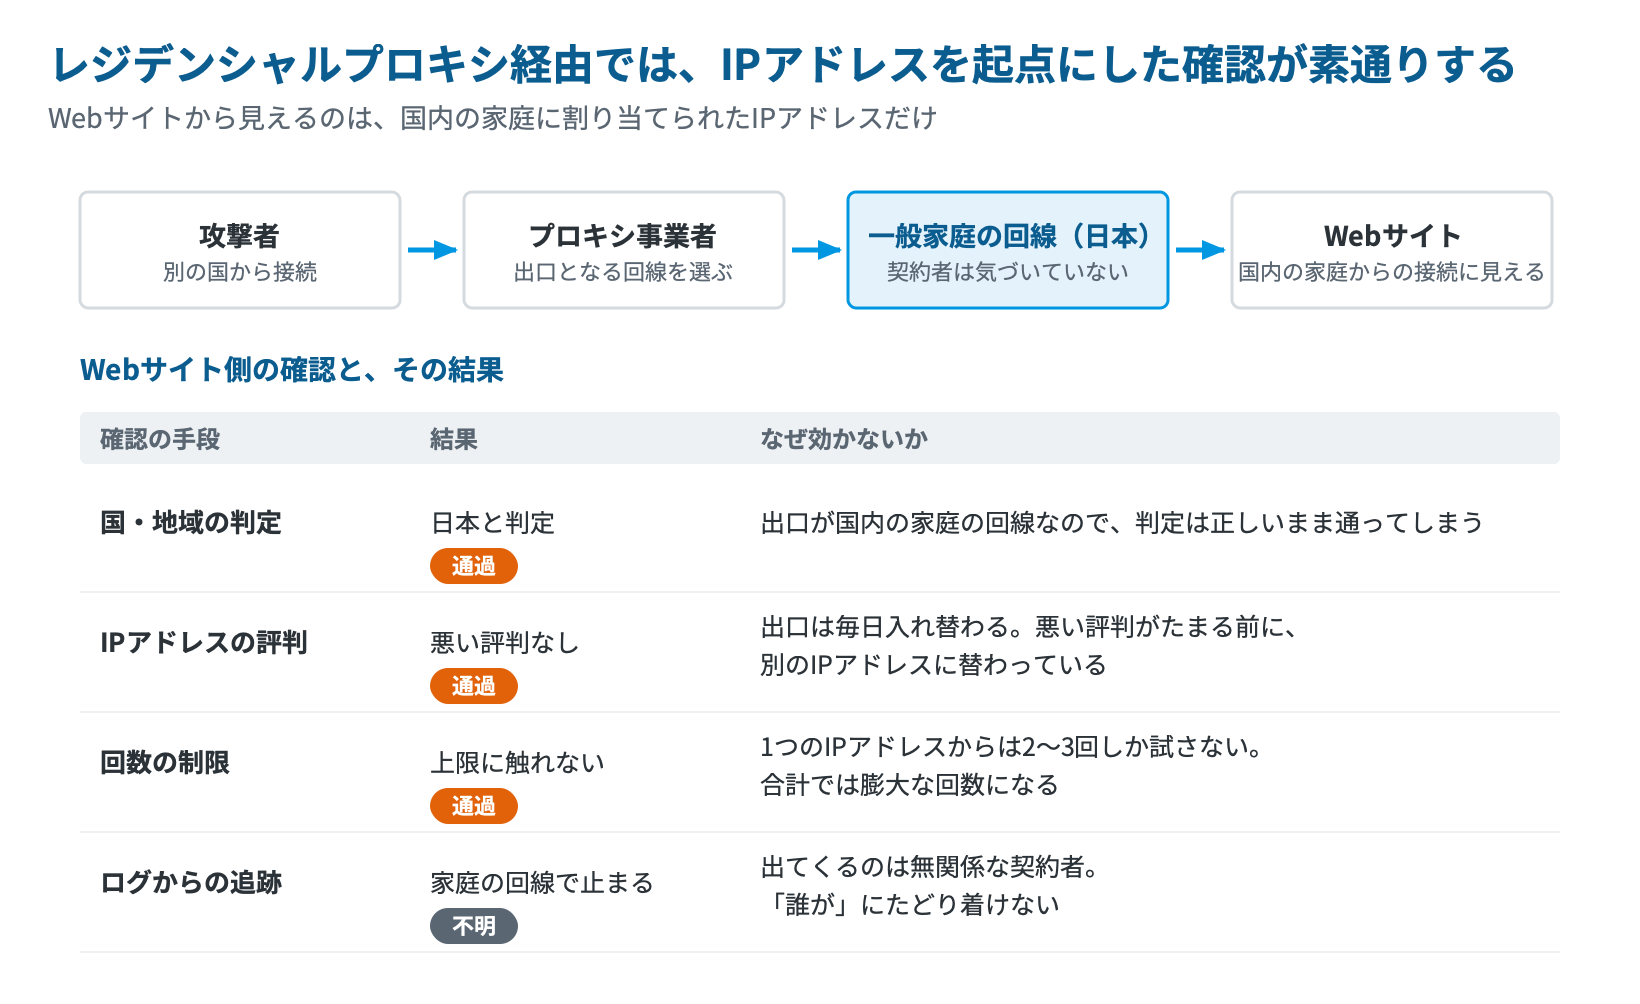
防御側が使っている手段のうち、IPアドレスを起点にしたものがまとめて効かなくなります。国内向けのサービスで海外からのアクセスを制限していても、攻撃者は国内の家庭回線を出口に選ぶだけで通過できます。地域の情報としては正確に日本と判定されるので、判定そのものは間違っていません。判定は正しいのに、守りたかったものが守れていないという状態になります。
ログインの失敗回数やアカウント作成の回数をIPアドレスごとに制限する対策も、数百万のIPアドレスを自由に選べる相手には効きません。1つのIPアドレスからは2回か3回しか試行しないので、どのIPアドレスも上限に触れず、合計では膨大な回数になります。流出した認証情報を大量に試す攻撃でこの手口が使われるため、米連邦捜査局も注意を呼びかけています。インシデントのあとでログを追っても、出てくるのは無関係な家庭のIPアドレスで、「誰が」に到達する道筋がIPアドレスのところで切れます。
こうした守りをすり抜けて、次のような悪用が起きています。
- アカウントの乗っ取りと大量作成:作られた偽アカウントは、なりすましや広告の水増し、世論の操作に使われます
- 買い占めとスクレイピング:1人あたりの購入数を制限しても、多数の家庭のIPアドレスから別々の購入者として注文されると区別がつきません。ある小売事業者の事例では、買い占めに100を超える匿名化サービスが関与していました
- なりすまし就労:国内在住として応募し、実際には別の国から業務にあたる事例です。北朝鮮のIT労働者による偽装では、商用VPNのAstrill VPNが使われています。こちらはレジデンシャルプロキシではなく商用VPNで、Spur社はその出口のIPアドレス約2,400件(2024年12月時点)を無償で公開しています
Astrill VPNの件は、弊社の記事でも紹介しています。
海外の大規模ネットワークと停止措置
大規模なネットワークのひとつに、IPIDEAがあります。Spur社は2022年9月の時点で、911 S5の後継をうたうPIA S5 ProxyがIPIDEAと出口の端末を共有していることを突き止めていました。IPIDEAの運営会社は香港の法人で、当時のアクティブなIPアドレスは220万を超えていました。
2026年1月、GoogleがIPIDEAの大規模なプロキシネットワークの停止措置を取りました。その調査では、2026年1月のわずか7日間に、550を超える脅威グループが同じネットワークの出口を使って活動を隠していました。独立したブランドに見える13のプロキシ・VPNサービスが、同一の運営者の管理下にありました。
停止措置は、その後も続きました。3月には米司法省が、家庭や小規模事業者のルータをマルウェアに感染させて接続を販売していたSocksEscortを停止しました。7月には、Google、FBI、Lumenなどが、少なくとも200万台規模のNetNut(別名Popa)の停止措置を取りました。
止めたサービスが形を変えて戻ってくることもあります。911 S5は2022年7月に崩壊したあと、CloudRouterとして同じAPIのまま復活しており、Spur社が2024年2月にこれを特定しました。米司法省は2024年5月に911 S5の管理者を逮捕し、復活版のサービスも停止しています。
ただし、これらの措置で問題が解決したわけではありません。Google自身が、同じ端末が複数の事業者のプールに重複して組み込まれていること、この業界が急速に拡大していることを指摘しています。1つのネットワークが止まっても、出口として使われる家庭の回線は残ります。1月の措置についての調査と対応は、Googleの報告にまとめられています。
国内で確認されている被害
日本でも、家庭の機器が中継点にされ、インターネットバンキングの不正送金などに使われています。2026年7月には、警察庁・総務省・NICTが、国内の現状を「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」として公表しました。
不正送金に使われた件数
警察庁の分析で、2024年のインターネットバンキングの不正送金のうち、犯行時にレジデンシャルプロキシが使われたものは少なくとも1,918件、被害額は約28.9億円でした。被害件数全体の約44%、被害額の約33%にあたります。2025年も、少なくとも737件、約13.9億円の被害で使われていました。
| 年 | インターネットバンキングの不正送金(全体) | うち、レジデンシャルプロキシが使われたもの |
|---|---|---|
| 2024年 | 4,369件、約86.9億円 | 少なくとも1,918件、約28.9億円(件数の約44%、被害額の約33%) |
| 2025年 | 4,747件、約104億円 | 少なくとも737件、約13.9億円 |
警察庁は、2026年に入ってからも、レジデンシャルプロキシが使われた事案を多数把握しています。数は、警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)と「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)によります。
中継点になっていた家庭の機器
中継点にされているのは、「テレビに接続して無料で国内外の動画を視聴できます」などとうたって売られている動画ストリーミング端末のほか、デジタルフォトフレーム、ルータ、ネットワークカメラといった、家庭の回線につなぐ機器です。購入する前の製造や流通の段階で、不正なソフトウェアが仕込まれているものもあります。
警察庁が報告を受けた2025年度の事案では、機器そのものに仕込まれたマルウェアによるものが約5割、プロキシの機能を持つアプリなどを入れたことによるものが約3割でした。前者の約9割は動画ストリーミング端末で、後者の約半数はVPNアプリと、収益をうたうアプリです。
2025年には、証券口座への不正アクセスの接続元のIPアドレスから、警察が回線の契約者を特定して訪ねたところ、契約者は関与を否定しました。調べると、契約者が小型の動画ストリーミング端末に入れていた音楽視聴アプリにプロキシの機能が組み込まれており、起動時にインターネットから受け取る指示に従って中継していました。警察の要請を受けて、アプリ配信ストアでのこのアプリの配信は停止されています。
公的機関の対応
2026年7月、警察庁・総務省・NICTが国内の現状を公表し、あわせて総務省と警察庁は「レジデンシャルプロキシ対策アライアンス」を設立しました。業界団体、電気通信事業者、セキュリティ事業者などが加わり、中継点になっている機器の情報の収集と分析、利用者への個別の警告や中継の抑止、足並みをそろえた周知を協議しています。第1回の会合は2026年9月に開かれました。
警察庁、関東管区警察局サイバー特別捜査部、福岡県警察は、レジデンシャルプロキシの多くにGoogle社のAndroidが使われていることから、2026年3月からGoogle社と情報を共有するなどして連携してきました。2025年9月に福岡県警察が不正送金事件の不正アクセス元を捜索して見つけた、不正なアプリが入ったIoT機器も、警察が解析し、製造や販売の状況とあわせてGoogle社に提供しています。
2026年11月、Google社は、警察庁などと連携し、130万台以上のセットトップボックスをボットネットに組み込んでいたXCPEのバックドアを解体したと発表しました。感染した機器には、レジデンシャルプロキシの出口にするモジュールも入れられており、Google社は法的措置で、ボットネットを操るドメインとサーバーを止めています。警察庁も、こうした連携のもとで、Google社が米国で法的措置などを取り、レジデンシャルプロキシに関連するドメインとサーバーの停止に至ったことを発表しました。
警察庁サイトレジデンシャルプロキシ対策レジデンシャルプロキシ対策アライアンスの設立の概要と、会合の資料・議事要旨を掲載している警察庁のページです。
回線を提供してしまう側のリスク
自分のIPアドレスから他人が不正な通信をすれば、そのIPアドレスの評価が下がります。ある日から通販サイトで毎回画像認証を求められるようになった、アカウントが作れなくなった、といった形で表れます。原因が自分の回線にあるとは思い至らないので、対処のしようがありません。
通信先に記録されるのは、自分の回線のIPアドレスです。自分では何もしていなくても、攻撃をした本人と疑われることがあります。前の章で紹介したとおり、国内でも、不正アクセスの接続元として回線の契約者が警察の訪問を受けた事例があります。
より深刻なのは、制御できない通信が自宅のネットワークを通過していることです。同じネットワークには、ルータ、プリンタ、ネットワークカメラ、NAS、家族のパソコンが接続されています。プロキシの出口になった機器は、事業者から指示された接続先へ、そのまま通信を中継します。接続先がインターネット上のサイトではなく、同じ家庭の中にあるルータの管理画面やNAS、カメラであっても、遮る仕組みがなければ中継してしまいます。中継された通信は、家庭内の機器から見れば同じネットワークの中から届いた通信なので、外部からの接続を想定した守りが働きません。プロキシの機器を足がかりに、外部の攻撃者が家庭内の他の機器にまで届いてしまうおそれがあります。
これは理屈の上の話ではありません。Spur社が試したところ、ほぼすべてのレジデンシャルプロキシのサービスで、既定の設定のまま家庭内のネットワーク(10.0.0.0/8や192.168.0.0/16など)に接続できました。遮断の仕組みがあるサービスでも、DNSの名前解決の挙動を使って回避できました。2026年1月には、この経路で家庭内の機器に入り込み、感染を広げていたマルウェア「Kimwolf」の存在が明らかになっています。スマートテレビ向けのSDKの検体でも、Bright Dataのものはプライベートアドレスの遮断リストを持っていましたが、MassiveとHoneygain/Oxylabsのものには同等のリストが見つかりませんでした。
自宅の機器や回線が使われていないか確かめる
自宅の回線がプロキシの出口になっていないかは、Spur社の確認ページで確かめられます。あわせて、次の点を見直します。
- アプリとブラウザの拡張機能
提供元が分からないもの、無料のVPN、使っていない帯域を共有すると収益が得られるとうたうものは入れない。入っていれば削除する - 動画ストリーミング端末
本来は有料のサービスを無料で見られるとうたうものや、相場より安い不審なものは使わない - ルータ
つながっている機器を確かめ、遠隔管理を無効にする - 更新
パソコンやスマートフォンのOS、機器のファームウェアを最新に保つ。メーカーのサポートが終わった機器は買い替えも検討する
利用者向けの対策の例は、警察庁・総務省・NICTの資料と警視庁のページにもまとまっています。被害に気づいたときの通報や相談は、警察庁の窓口で受け付けています。
警察庁サイトサイバー事案に関する相談窓口サイバー事案の通報・相談・情報提供を受け付ける全国共通のオンライン窓口と、都道府県警察の連絡先を案内している警察庁のページです。
組織のネットワークが使われる場合
ネットワークの境界で組み込まれている場合、影響は1つの回線にとどまりません。その組織が使うIPアドレス帯全体が対象になり、所属する人たちは自分では何もしていないのに、外部のサービスから不審な接続元として扱われます。組織の側には、公開しているIPアドレス帯の登録情報に関する責任や、利用者に対する契約上の責任もあります。管理を外部に委託していて中身を見ていない場合、気づく機会自体がありません。
出口は、ネットワーク(ASN)単位でも指定できます。攻撃者は標的の組織のASNを選び、出口を引き直すだけで、その組織の内部のネットワークに到達できます。Spur社がプロキシの出口を観測したASNには、公益事業が318、政府が所有・運営するものが298、医療が166、金融が141、航空宇宙が14含まれています。組織の中で該当する端末を突き止めるには、公開しているIPアドレスと観測された時間帯を、NAT、DHCP、ファイアウォール、無線LANコントローラのログと照らし合わせる方法があります。共有やゲスト用のサブネットでは、スマートテレビ、ストリーミング端末、モバイルアプリが主な出どころです。
組織では、承認していない機器を業務のネットワークにつながない、業務用とIoT機器のネットワークを分ける、ファイアウォールとアクセス制御を適切に運用する、の3つを押さえます。いずれも、警察庁・総務省・NICTの資料が組織向けの対策の例として挙げているものです。
日本のレジデンシャルプロキシを5年分のデータで見る
ここまでは仕組みの話です。日本ではどれくらいのレジデンシャルプロキシが動いていて、どう入れ替わっているのかを、アンカーテクノロジーズで確かめました。
この章と次の章の数字は、アンカーテクノロジーズが、Spur社の匿名化インフラのデータフィード(Anonymous+Residential)を集計したものです。このデータフィードは毎日配信され、その時点で匿名化インフラとして観測されているIPアドレスの一覧を収めています。取得できる最も古い2021年10月から2026年10月までの約5年分、毎日のデータ(1,812日分)を集計しました。数えたのは、所在地が日本で、プロキシ事業者のタグが付いたIPアドレスです。タグは、その事業者のプロキシの通信が、そのIPアドレスで観測されたことを示します。いずれも、Spur社が観測できた範囲での数字です。
公的機関も国内の数を公表しています。NICTは、2026年1月以降、1日平均で最大約27,000のIPアドレスをレジデンシャルプロキシの出口として観測し、2026年8月には1日に約3万の国内の出口を確認しています。同じNICTの資料には、IPinfo社の調査として1日最大7.7万という数も載っています。この記事の数(2026年9月の1日平均310,226)とは桁が違います。数は、観測する機関と、追跡する事業者の範囲によって変わります。NICT自身も、監視するプロキシのブランドを足して、国内の出口の別の系統を把握したと示しています。また、この記事の数には、観測のあと事業者ごとの保持日数(大手は2〜5日)の間、フィードに残るIPアドレスも含まれます。
国内のIPアドレスであることは、安心材料にならない
2021年11月には1日平均40,162だった日本のレジデンシャルプロキシのIPアドレスは、2026年9月には310,226になりました。
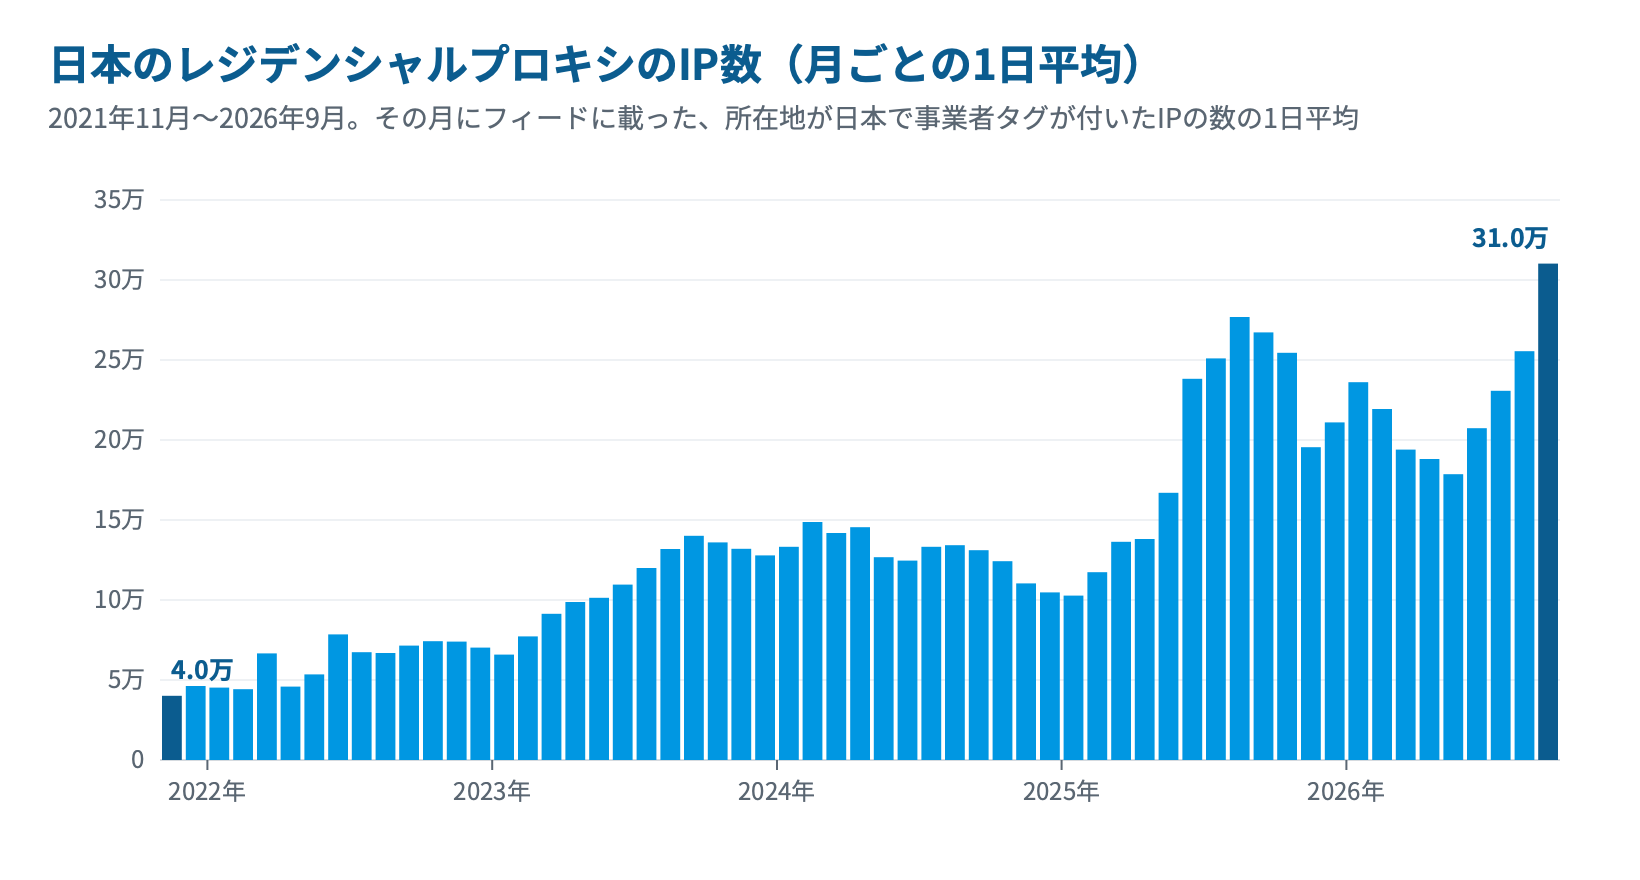
増え方は一直線ではありません。2023年に大きく増え、2024年は横ばいから減少に転じ、2025年の春から夏にかけて再び急増しました。Spur社が追跡する事業者もこの間に増えていますが、2021年から追跡されている17の事業者に限っても、2021年10月と2026年10月の7日間の平均を比べると約4倍に増えています。世界の中での位置も上がりました。国別の数で、日本は2021年10〜12月の45位から、2026年7〜9月には27位になっています。ただし、上位の国とは桁が違い、1位の米国の約10分の1です。
では、これらの出口は、位置を見れば見分けられるでしょうか。Spur社のデータには、そのIPアドレスを使っている端末(プロキシを通して使っている側の端末も含みます)がどこに集中しているか(集中地)も含まれます。日本のレジデンシャルプロキシのIPアドレスのうち、集中地が分かるもの(全体の約半分)を2026年9月の30日間で集計すると、集中地が海外だったのは0.4%でした。残りの99.6%は、IPアドレスの位置も、使っている端末の集中地も国内です。
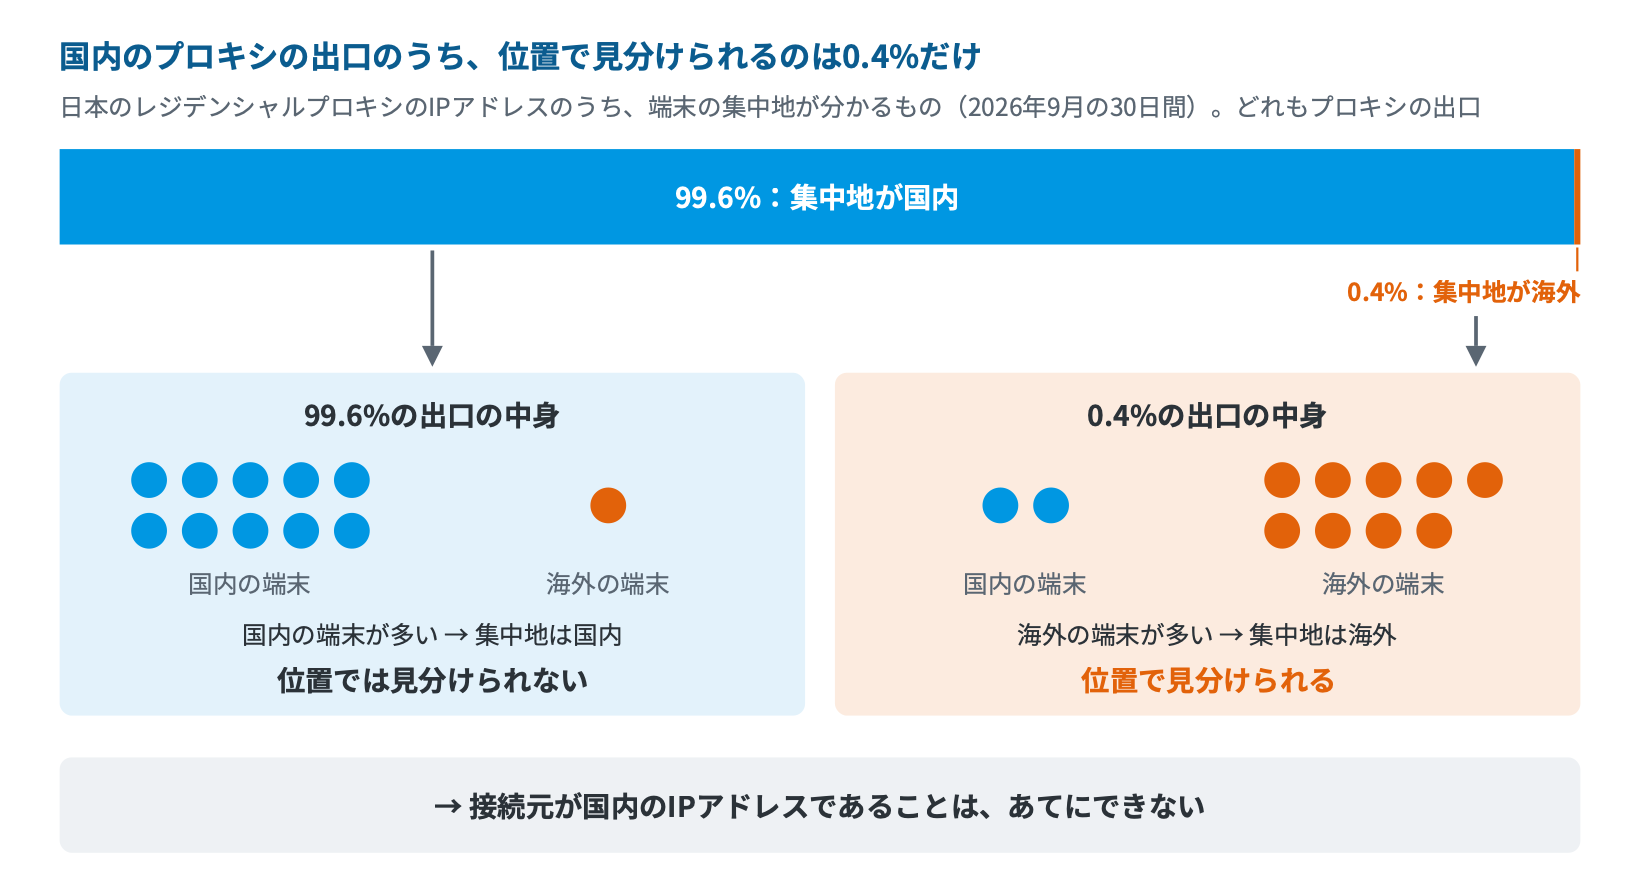
位置で見分けられる出口は、ごく一部です。接続元の国や地域で絞る対策は、国内の回線を出口にされた時点で通ってしまいます。接続元が国内のIPアドレスであることは、安心材料になりません。
事業者を止めても、出口は残る
1つのIPアドレスが1つの事業者に固定されているわけでもありません。同じ30日間で、30.3%のIPアドレスには2つ以上の事業者のタグが同時に付いていました。2日以上フィードに載ったIPアドレスのうち32.3%は、付いている事業者の組み合わせが期間中に変わっています。日本で出口が観測された事業者の数も、2022年9月の26から2026年9月の58へ増えました。
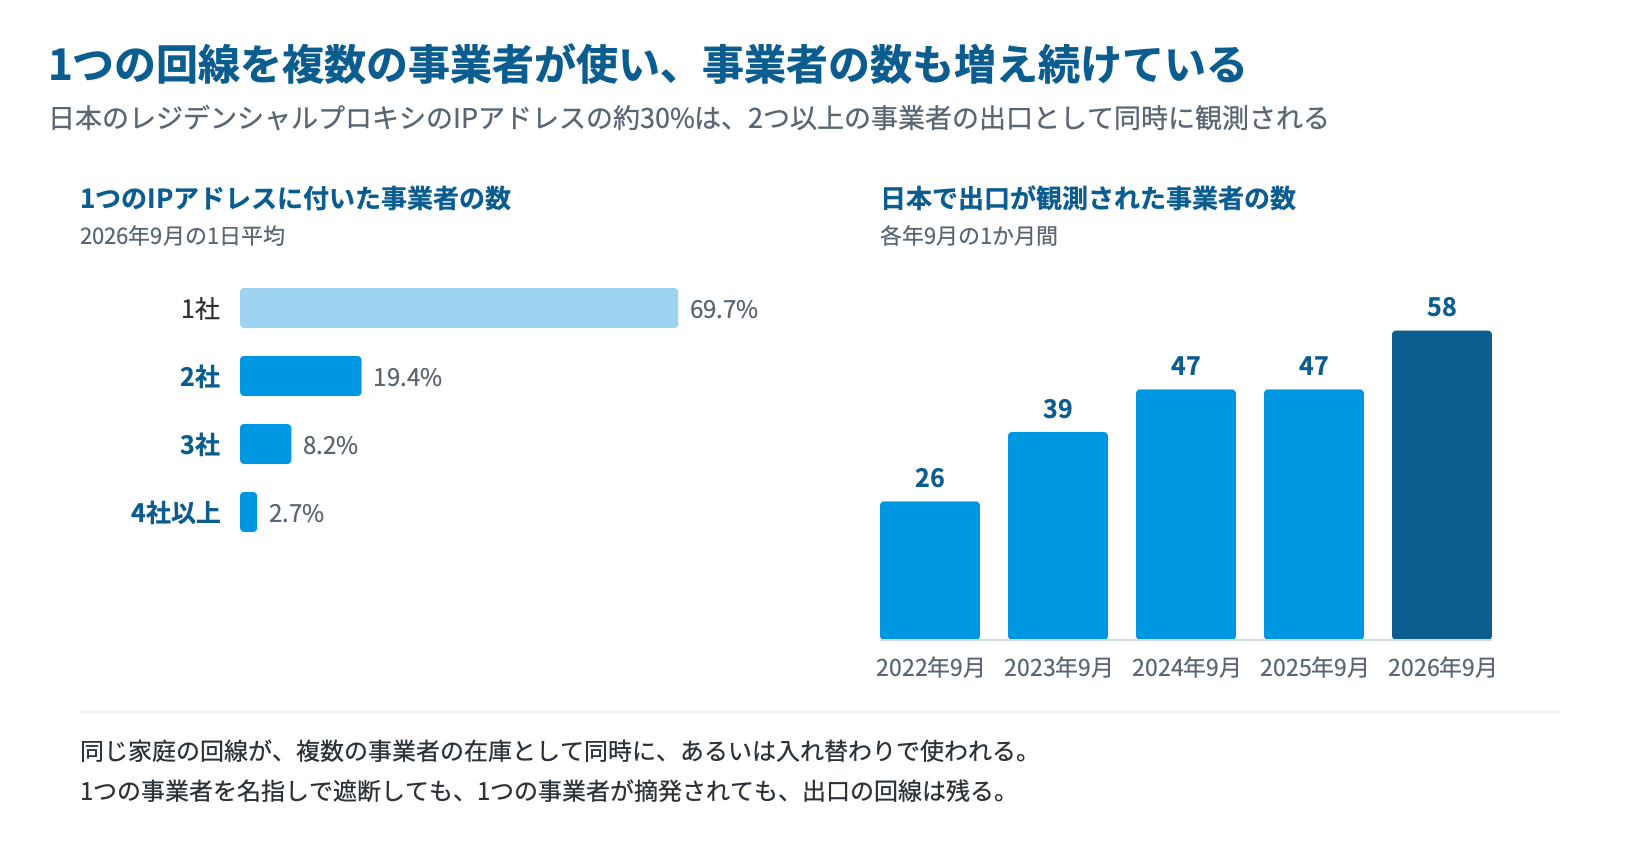
同じ家庭の回線が、複数の事業者の在庫として同時に、あるいは入れ替わりで使われているということです。特定の事業者を名指しで遮断しても、1つの事業者が摘発されても、出口になる回線は別の事業者から使われ続けます。2026年に停止措置が続いた一方で、日本のレジデンシャルプロキシは増え続けています。
IPアドレスのブロックリストが機能しない理由
レジデンシャルプロキシのIPアドレスからの不正なアクセスを防ぐとき、まず思い浮かぶのは、匿名化されたIPアドレスの一覧を入手して遮断する方法です。データセンターのIPアドレスであれば、この方法は比較的有効です。レジデンシャルプロキシでは、一覧がすぐに古くなることと、一致しても不正とは限らないことが壁になります。
一覧は1週間で半分外れる
数が増える一方で、中身は毎日入れ替わっています。2026年9月の30日間では、1日平均299,477のIPアドレスがフィードに載り、毎日その14.6〜17.2%が前日から消え、14.3〜17.8%が新しく現れました。9月1日にあったIPアドレスのうち、30日間ずっと載っていたのは16.2%です。
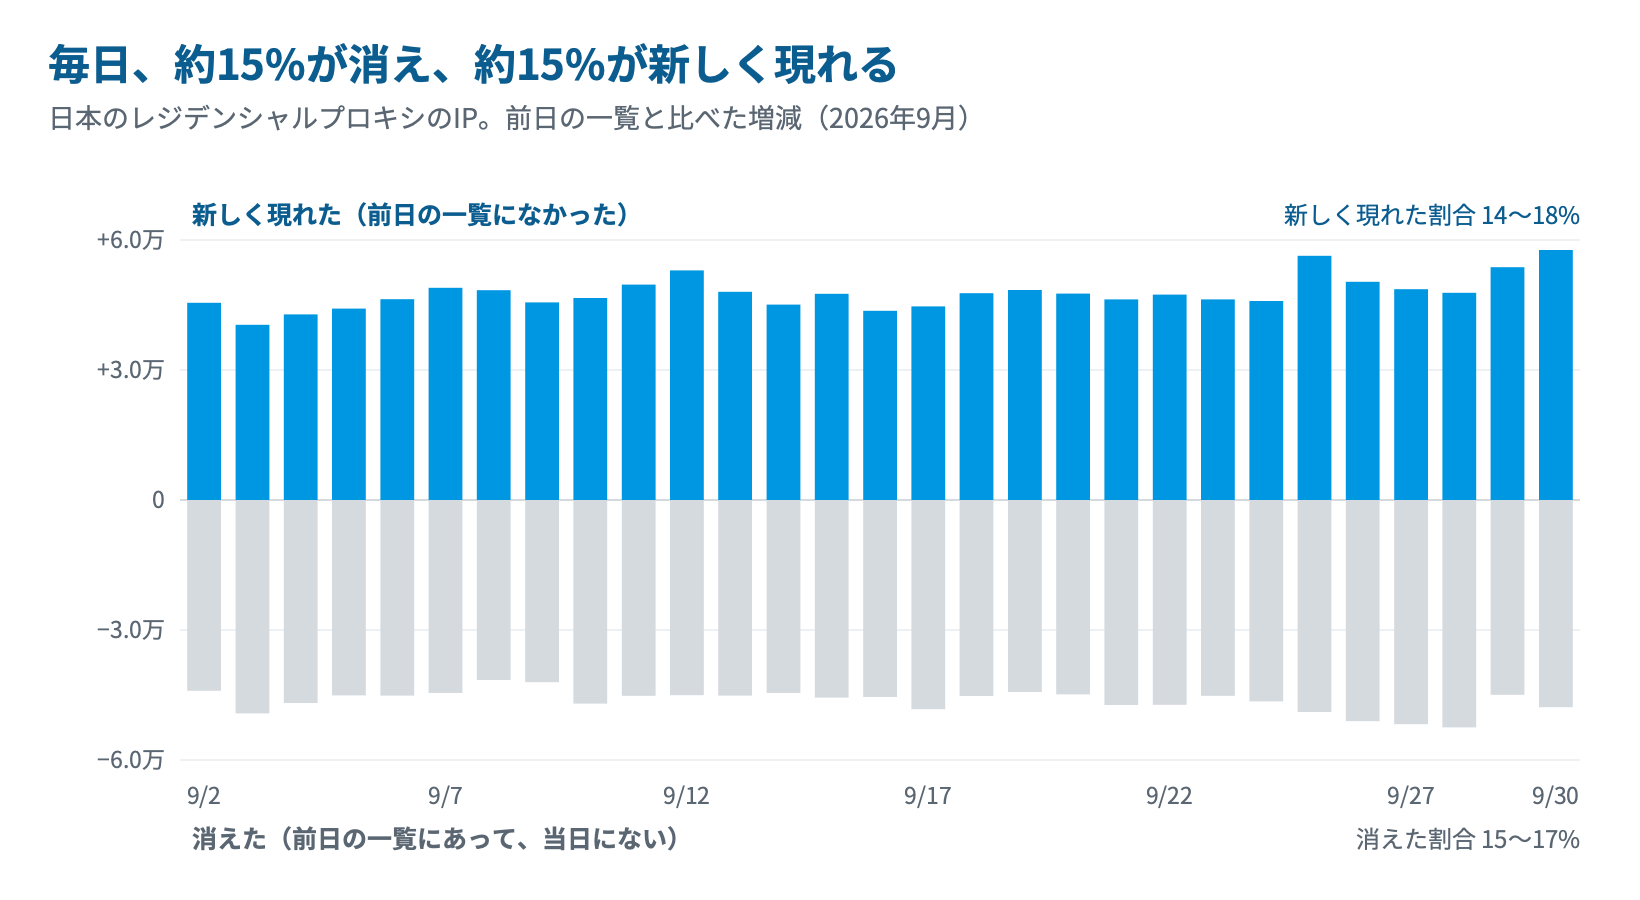
ある日のIPアドレスの一覧を遮断リストにしても、翌日にはその15%前後が無関係な回線になり、1週間後には半分が外れます。遮断リストは毎日更新しなければ役に立たず、いつ観測された情報かが分からない一覧は使えません。
データセンターのIPアドレスでも、一覧は変わらないわけではありません。弊社の集計では、2026年9月1日に日本のフィードにあったデータセンターのVPNの出口のうち、1か月後の10月1日にも載っていたのは69.6%でした。レジデンシャルプロキシは46.1%で、入れ替わりがさらに速く、リストを作った時点から古くなっていきます。個々のIPアドレスだけでなく、事業者のプール全体でも同じことが起きています。
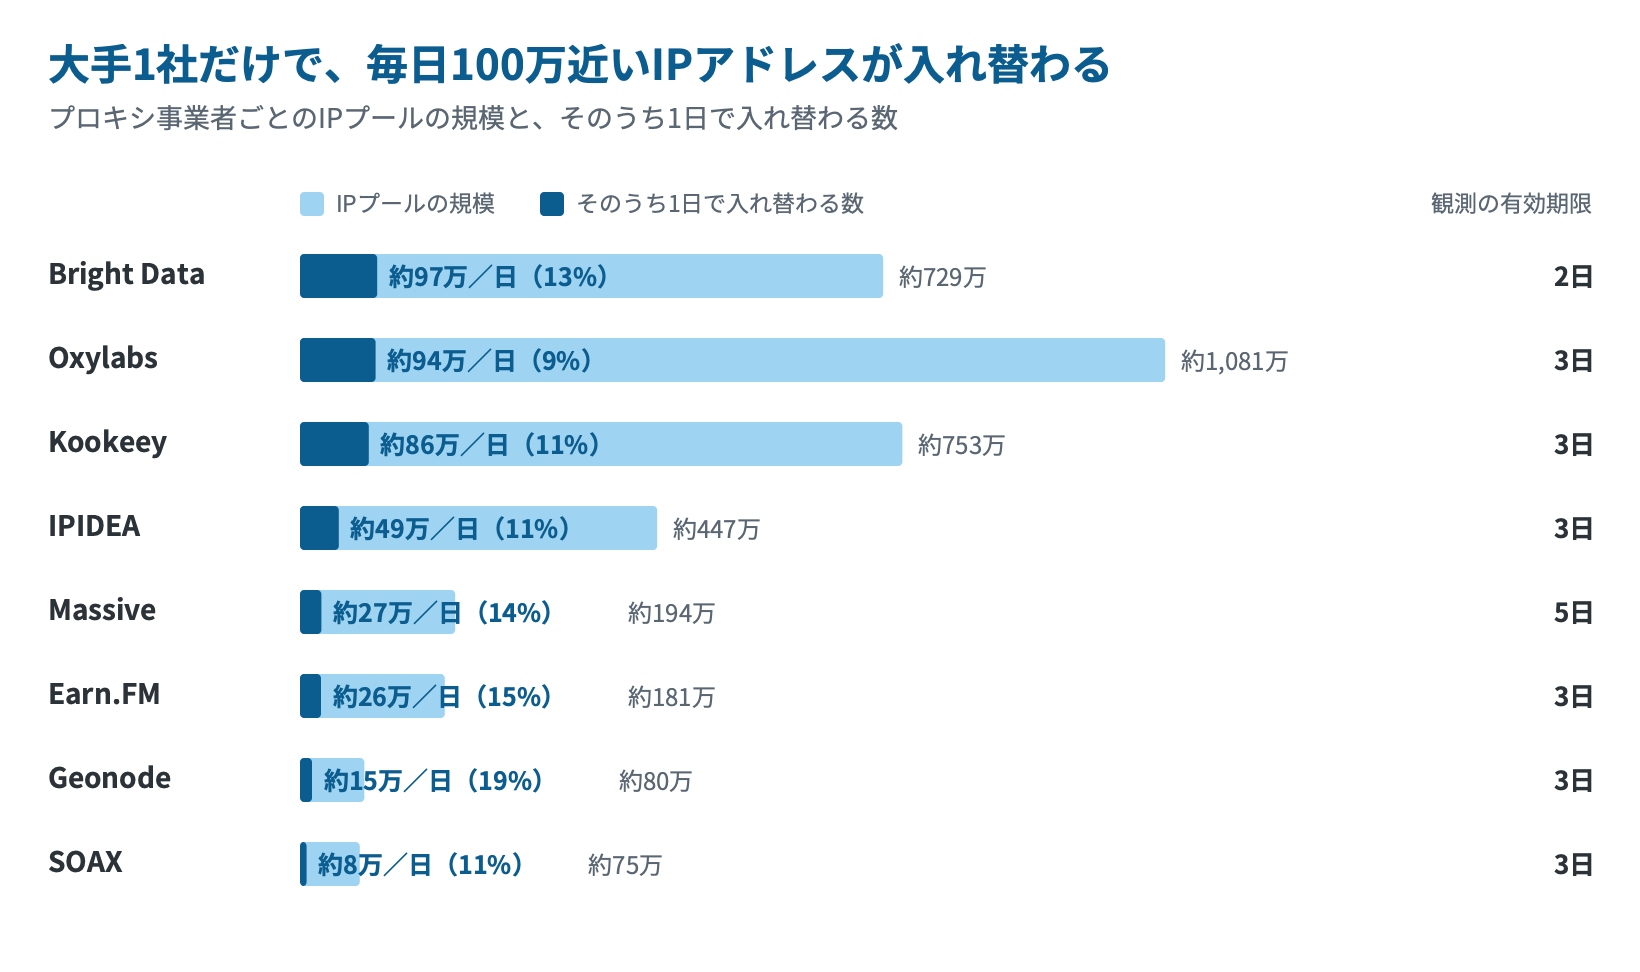
Spur社のデータに含まれる事業者ごとの統計(2026年10月時点)では、大手は数百万から1,000万を超えるIPアドレスを抱え、そのうち1割前後が毎日入れ替わります。Bright Dataでは1日に約97万、Oxylabsでは約94万のIPアドレスが新しくなる計算です。人の手で一覧を更新して追いつける規模ではありません。観測の有効期限も2日から5日に設定されています。
古い一覧がどれだけ効かなくなるかを、日本のデータで確かめました。2025年1月初めにフィードにあったIPアドレスで遮断リストを作ったとすると、その後の各日の日本のレジデンシャルプロキシのIPアドレスのうち遮断できるのは、1週間後で48%、1か月後で30%、3か月後で22%、6か月後で10%、12か月後には8%でした。
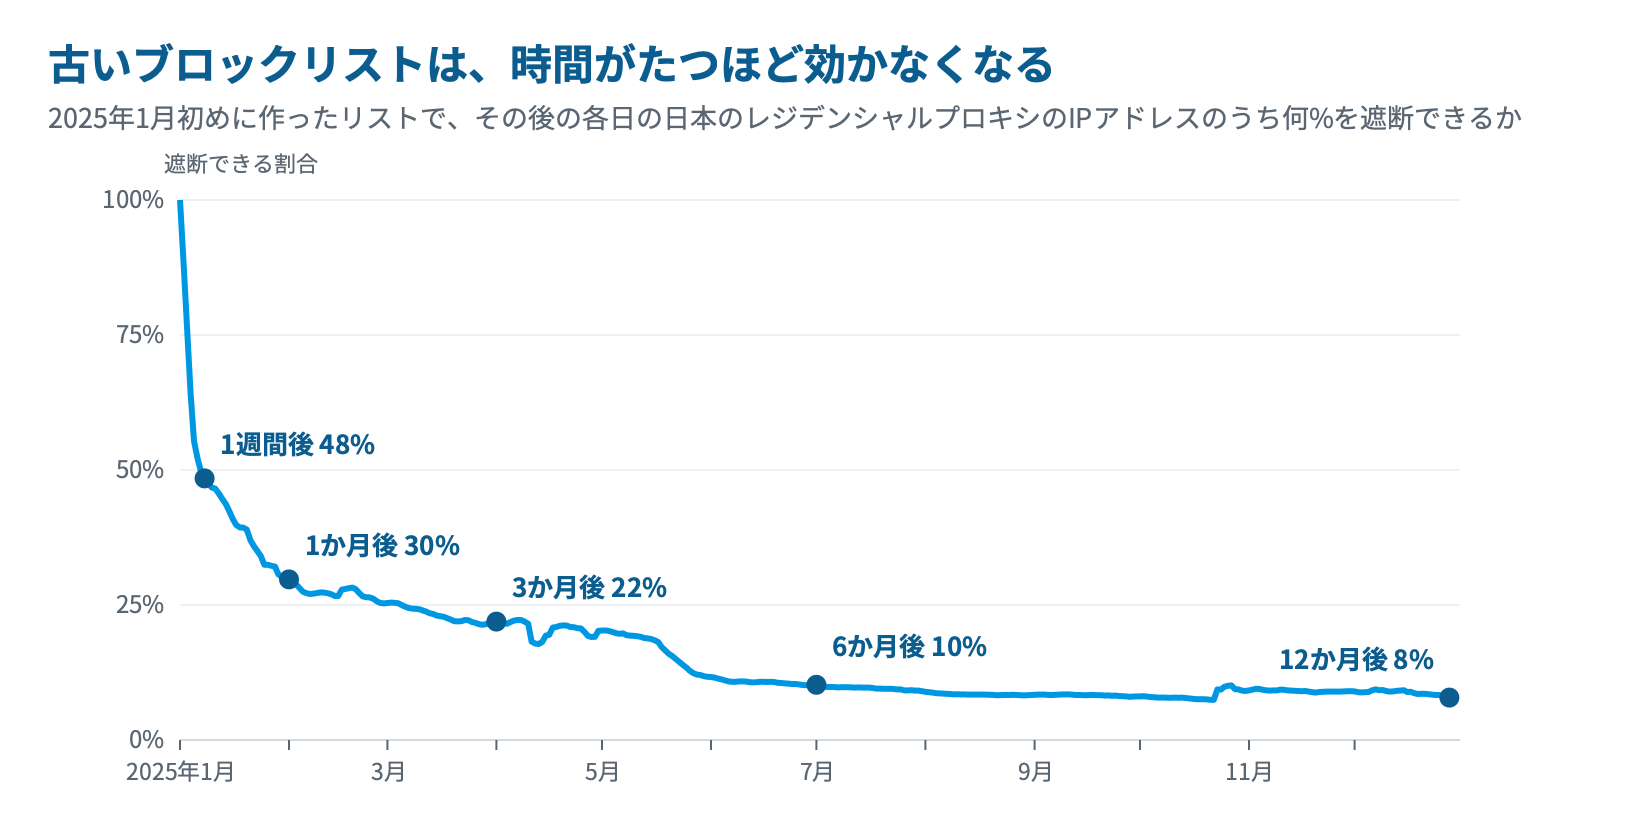
1年前のリストで遮断できるのは、今日のIPアドレスの1割以下です。2022年の国内の調査では、収集したIPアドレスの半数が、1日しか観測されませんでした。弊社がSpur社のデータで同じことを確かめると、2025年11月から2026年10月までに新しく現れたIPアドレスのうち、その後半年以上追えるものの26.4%は、一度観測されたきり、二度と観測されませんでした。半数ほどではありませんが、使い捨てに近いIPアドレスが多いという性質は、4年たっても変わっていません。
一致しただけでは、不正とは言えない
レジデンシャルプロキシのIPアドレスは、実在の契約者のものです。遮断すれば、その契約者が本当に使いたいときにも使えなくなります。集合住宅でひとつの回線を共有している環境や、携帯回線のように多数の利用者が同じIPアドレスを共有している環境では、影響はさらに広がります。
2022年の国内の調査では、不正が起きた取引をすべて照合したところ、不正の97%は検出できたものの、検出したもののうち実際に不正だったのは3.2%にとどまりました。IPアドレスが一致したというだけでは、判断材料として足りません。同じ調査で、通信が起きた時刻と観測された時刻の差を1日以内に絞り込むと、的中率は47.1%まで上がりました。情報の鮮度が、そのまま精度に効いています。
IPインテリジェンスを提供する側も、この点には注意を促しています。MaxMindは、自社のデータで信頼度が最も低い値になっているIPアドレスについて、CGNATやモバイル網のように多数の利用者が共有している回線である可能性が高いため、遮断の判断には使わないよう案内しています。データが「プロキシである」と言っていても、そのまま止めてよいとは限りません。MaxMind社の案内は、ナレッジベースの記事にまとまっています。
IPアドレスから分かること、分からないこと
レジデンシャルプロキシが使われたとき、IPアドレスから分かるのは、その時刻にどの回線から通信が出たかと、そのIPアドレスがその日にどの事業者の出口として観測されていたかまでです。実際に操作した人は分かりません。2022年の国内の事例では、たどり着いた回線の契約者は事件と無関係でした。2025年の証券口座の事例でも、契約者は関与を否定し、端末に入れたアプリが中継していました。
判定も、その日のものです。2022年の国内の調査では、通信の時刻と観測の時刻の差を1日以内に絞ると、的中率は3.2%から47.1%に上がりました。調査でIPアドレスを手がかりにするときは、事件が起きた時点の観測と照らし合わせることが必要です。IPアドレスの扱い方と、これまでの摘発の流れは、別の記事にまとめています。
対策をどう組み立てるか
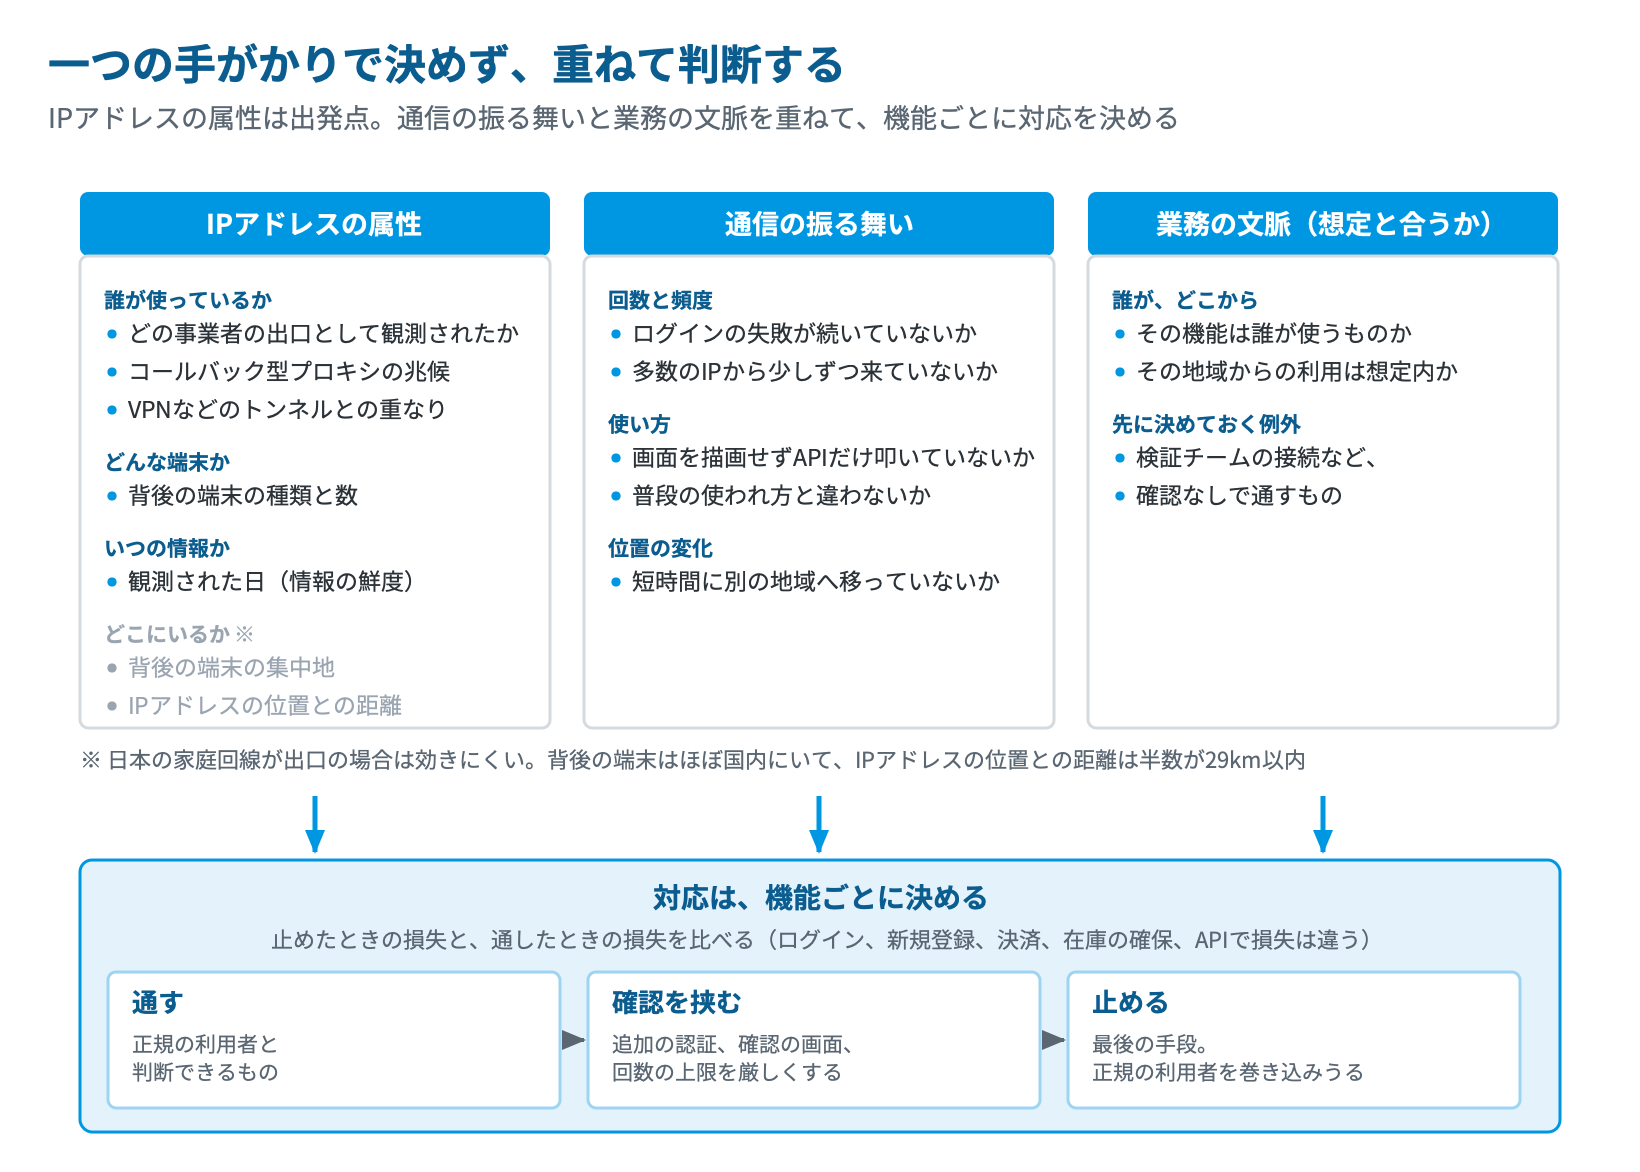
IPアドレスの属性は出発点であって、結論ではありません。そのIPアドレスが今どういう状態にあるのかという情報に、通信そのものの振る舞いと、自社の業務上の文脈を重ねて判断するのが基本になります。いつ時点の観測なのかがわからない一覧は、当たっているのか外れているのかを検証できないため、情報の鮮度も判断材料に入れます。
手がかりを重ねて判断する
判断に使える手がかりは、1つだけでは決め手になりません。IPアドレスの属性(どの事業者の出口として観測されたか、コールバック型プロキシの兆候、VPNなどのトンネルとの重なり、IPアドレスを使っている端末の種類と数、いつ観測された情報か、端末の集中地とIPアドレスの位置との距離)と、通信の振る舞い(回数と頻度、使い方、位置の変化)を、業務の文脈と照らし合わせて判断します。たとえば、弊社が集計した2026年10月のデータには、東京の位置情報を持つデータセンターのIPアドレスで、商用VPNの出口になっていながら、使っている端末は台湾に集中し(距離2,157km)、50台の端末にモバイルとデスクトップが混在し、14のレジデンシャルプロキシ事業者のタグが付いたものがありました。1つ1つは決め手にならなくても、これだけ重なれば、通常の利用者からの接続とは考えにくくなります。
ただし、日本の家庭回線が出口になっている場合、位置の手がかりはほとんど効きません。前の章で見たとおり、日本のレジデンシャルプロキシのIPアドレスで、使っている端末の集中地が海外だったのは0.4%です。事業者の帰属、端末の種類と数、振る舞いといった、位置以外の手がかりを重ねるのが基本になります。
機能ごとに、止め方を変える
そのうえで、自社のどの機能が狙われると困るのかを分けて考えます。ログイン、新規登録、決済、在庫の確保、APIといった機能は、間違えて止めたときの損失も、通されたときの損失も違います。同じ基準で扱う必要はありません。自社の検証チームが承認された環境から接続している場合など、例外として扱うものを先に決めておくと、運用が楽になります。
遮断は最後の手段に置きます。手前に、追加の認証を求める、確認の画面を出す、回数の上限を厳しくするといった段階を挟む方法があります。正規の利用者であれば通過でき、自動化された処理には負担になる程度の確認です。多要素認証や、流出した認証情報の照合といった認証まわりの基本的な対策は、接続元がどこであっても効くので、先に固めておく価値があります。
導入したあとは、正規の利用者をどれだけ止めてしまっているかを測ります。測らずに基準を厳しくしていくと、気づかないうちに正規の利用者を減らしていることがあります。いきなり遮断せず、一定期間は監視だけを行って、自社の環境にどの程度の匿名化通信が来ているのかを把握してから判断する進め方もあります。
特定の事業者やネットワークを止めることではなく、自社に来る通信をその都度判断できる状態を作ることが、現実的な落としどころになります。まずは、自社のサービスにどれだけ匿名化された通信が来ているのかを把握します。把握できていない状態では、対策の要否も判断できません。
どのデータで判断するか
自社で匿名化インフラを観測し続けるのは現実的ではないので、実際にはIPインテリジェンスのデータを購入して使うことになります。
データを選ぶときの3つの観点
選ぶときに見ておきたい点は3つです。
- レジデンシャルプロキシを個別に識別できるか。VPNやデータセンタープロキシの検知とは別の技術で、同じデータには含まれていないことがあります。Spur社の調査では、プロキシ事業者に登録して出口を観測するだけでは、約40%しか把握できませんでした。事業者は、小口の契約者には価値の高いIPアドレスを見せないためです
- いつ観測された情報かがわかるか。最終観測日や有効期限が付いていないと、鮮度を判断できません
- 誤検知を抑える材料が付いてくるか。信頼度スコア、IPアドレスを使っている端末の数、共有回線かどうかといった情報があると、止めるかどうかの線を引けます
照会結果の読み方:東京のVPN出口の例
前の章で挙げた「IPアドレスの属性」の手がかりは、Spurに1回照会すると返ってくるデータに対応しています。弊社が集計したデータにあった、東京のデータセンターにあるVPNの出口を例に、どの項目を見て、そこから何が読み取れるかを示します。
| 手がかり | Spurで見る項目と、取りうる値 | 東京のVPN出口の例と、読み取れること |
|---|---|---|
| 1. IPアドレスの位置と種類 | 位置(location)は国・州・都市。種類(infrastructure)は次のいずれか。家庭の固定回線には付かない
|
東京、DATACENTER 家庭の回線ではなく、ホスティング事業者のサーバー。ここまでは、よくあるVPNの出口と同じ |
| 2. どの事業者の出口か | 事業者のタグ(client.
|
14の事業者のタグ(Bright Data、Oxylabs、IPIDEA、Massiveなど) 1つのIPアドレスを14の事業者が同時に出口として売っている。一般の利用者の回線では起きない |
| 3. 端末の種類と数 | 種類(client.
|
MOBILEとDESKTOP、50 1人の利用者ではなく、スマホとパソコンを含む多数の端末が、このIPアドレスを共有している |
| 4. 端末が実際にいる場所 | 端末の集中地(client.
|
台湾に集中、density 1、距離2,157km IPアドレスの位置は東京でも、使っている端末は台湾に集中している。「東京からのアクセス」として扱えない |
| 5. VPNなどとの重なり | トンネル(tunnels)
|
VPN、anonymous: true 身元を隠す目的の商用VPNの出口。その上に、さらにレジデンシャルプロキシの事業者が乗っている。VPNの判定だけでは、この重なりは見えない |
| 6. リスクの印 | リスク(risks)。複数付くことも、付かないこともある
|
CALLBACK_PROXY、TUNNEL、GEO_MISMATCH プロキシの中継、匿名化トンネルの出口、位置の食い違いの3つの印が、同時に付いている |
| 7. いつの情報か | データフィードは日付ごとの一覧、APIは照会した時点の判定
|
2026年10月のフィード この判定はその日のもの。数日たてば、同じIPアドレスでも結果は変わりうる |
1の東京のデータセンターにあるVPNの出口、というところまでは珍しくありません。このIPアドレスでは、そこに次の5つが重なっています。
- 2. どの事業者の出口か:14の事業者が、同時に出口として売っている
- 3. 端末の種類と数:スマホとパソコンを含む50の端末が共有している
- 4. 端末が実際にいる場所:台湾。IPアドレスの位置(東京)から2,157km
- 5. VPNなどとの重なり:匿名化VPNの出口の上に、プロキシ事業者が乗っている
- 6. リスクの印:プロキシの中継、匿名化トンネルの出口、位置の食い違いの3つ
どれか1つなら見送る程度の手がかりでも、これだけ重なれば、東京にいる通常の利用者からの接続とは考えにくい、と判断できます。7のとおり、この判定は照会した時点のものなので、数日後に同じIPアドレスを見れば、結果は変わりえます。
APIとデータフィードの使い分け
APIとデータフィードのどちらを使うかは、用途で決まります。ログインや決済の瞬間に1件ずつ照会して判断するならAPIです。データフィードは、全件を手元に置いて、ログとまとめて突き合わせる、照会の回数を気にせずに使う、自社のIPアドレスが出口になっていないかを点検する、過去の日付のデータで傾向を調べる、といった使い方に向いています。この記事の分析も、データフィードで行いました。
弊社で扱う製品の比較
弊社で取り扱っている主な製品を、この観点で並べると次のようになります。
| 製品 | レジデンシャルプロキシまわりの特徴 | 向いている使い方 |
|---|---|---|
| Spur | 匿名化インフラの追跡に特化しており、追跡しているサービスは1,100以上。1つのIPアドレスに対して、どの事業者のプールに入っているかを事業者名で複数返し、そのIPアドレスを使っている端末の推定数、地理的な広がり、観測されたリスクまで含む。日付を指定した過去時点の照会にも対応する | 調査や分析まで踏み込む場合。事業者名と観測の日付から、どの事業者がいつ関与していたかを追える。この記事のデータは、すべてSpurのAPIとデータフィードで取得している |
| IPinfo | レジデンシャルプロキシの検知を独立したデータセットとして提供し、事業者名・最終観測日・稼働していた日数の割合を返す。追跡しているレジデンシャルプロキシのサービスは100以上。VPN・プロキシ・Tor・リレーの検知と組み合わせられる | 匿名化の種類をまとめて1回の照会で把握したい場合や、位置情報の精度を重視する場合。位置情報は、170以上の国にある1,380以上の計測拠点(ProbeNet)から実際に計測して裏付けており、登録情報だけに頼らない。地理情報やASNなど、ほかのデータと同じAPIでそろう |
| MaxMind GeoIP | GeoIP Anonymous IP Database の判定軸のひとつとして、レジデンシャルプロキシに属するかどうかを返す。上位の GeoIP Anonymous Plus Database では、これに加えてVPN事業者名、1〜99の判定信頼度、最終検知日が付く。共有回線を誤って止めないための指針も公開されている | すでにGeoIPやminFraudを組み込んでいる環境に、追加の判定材料として足す場合 |
どれを選んでも、データが返す「プロキシである」という判定を、そのまま遮断に直結させないという点は変わりません。前節までに見たとおり、そのIPアドレスの向こうには実在の利用者がいて、しかも日によって状態が変わります。データは判断の材料であって、判断そのものではありません。
どの製品が自社の用途に合うかは、守りたい機能と、判定を間違えたときの損失によって変わります。判断に迷う場合や、実際のログで試してみたい場合は、お問合せください。