





























この記事の要点
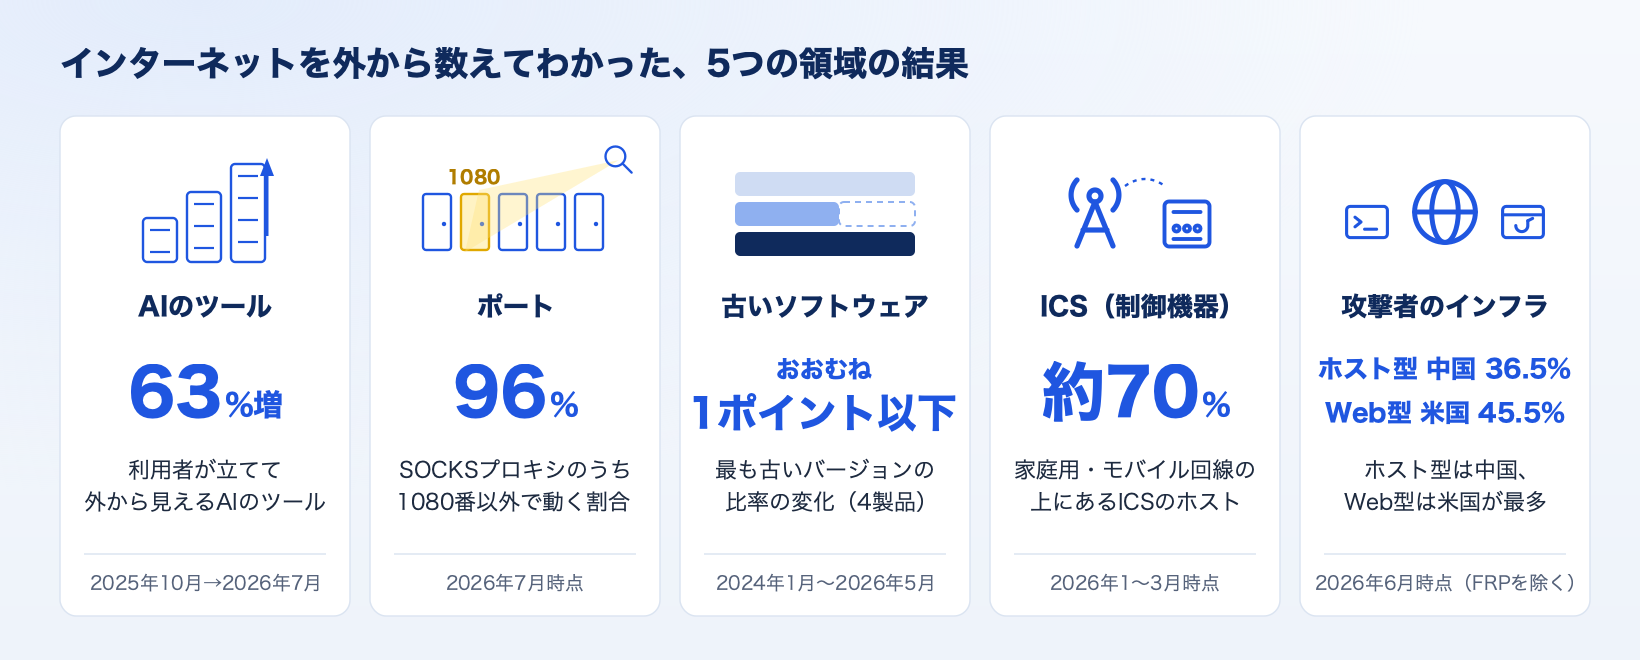
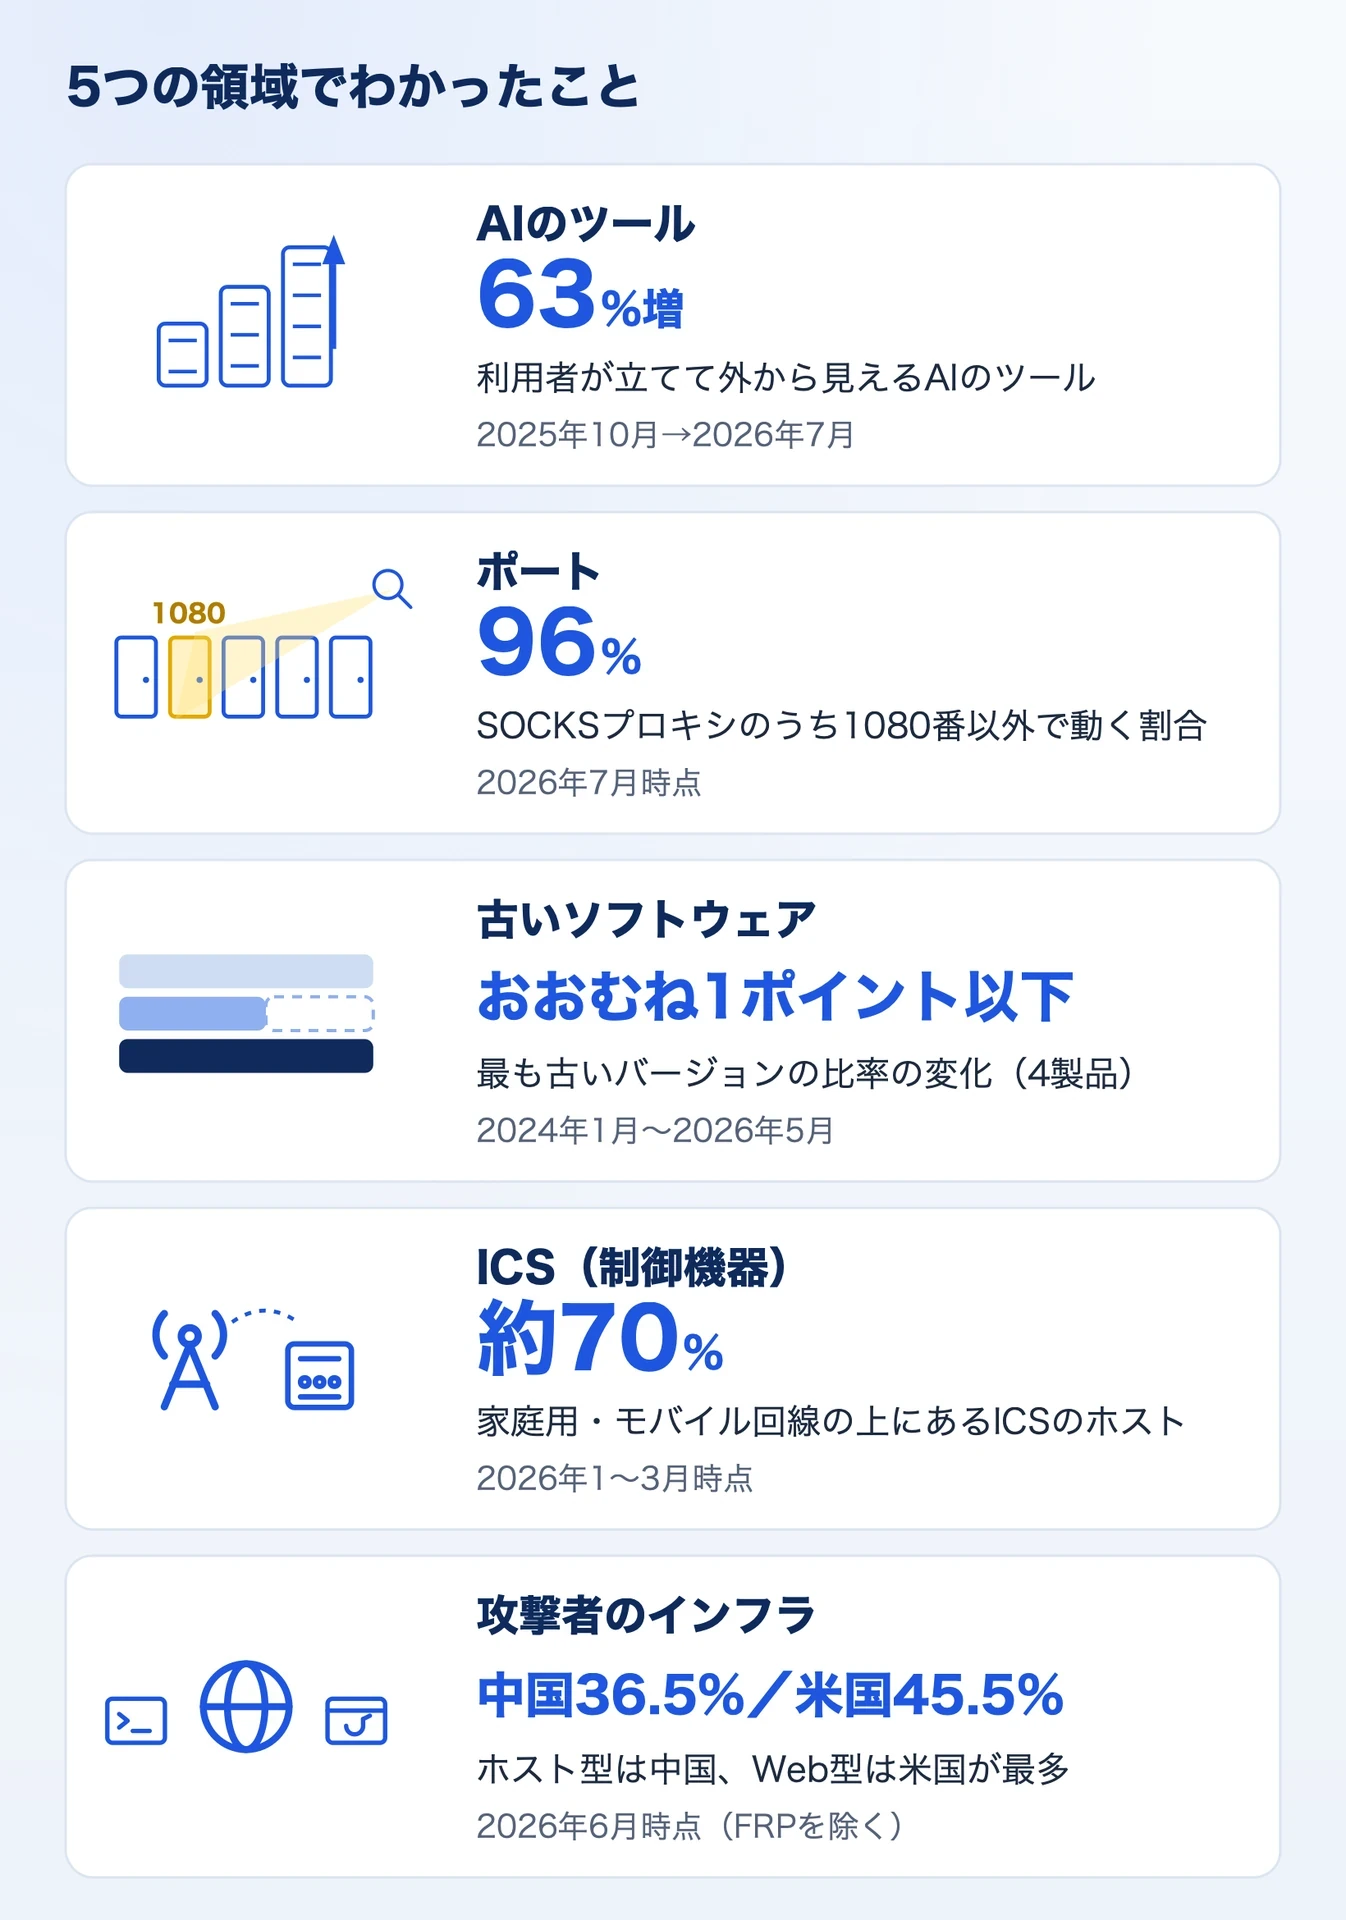
- 組織や個人が自分で立てたAIのツールのうち、インターネットから見える状態のもの(IPアドレス)は、9か月で63%増え、日本は世界8位でした。
- SOCKSプロキシの96%は標準以外のポートで動き、ICSの約7割は家庭用・モバイル回線の上にあるため、既定のポートや自組織のIPアドレスの範囲だけを調べると見落とします。
- 4製品とも、最も古いバージョンの比率は、約2年半でおおむね1ポイント以下しか変わりませんでした。
読む人別の次の一歩
Censys社が2026年10月に公開した「2026 State of the Internet Report」(英語)をもとに書いています。数値はすべてCensys社の測定です。
2026 State of the Internet Reportとは:何を、どう測ったか
多くの組織は、インターネットに公開している自組織の機器やサービスを、外部の第三者ほど正確には把握できていません。外から見えるものは、攻撃者にも見えています。
Censys社は2026年10月、「2026 State of the Internet Report」(英語)を公開しました。インターネット全体を外から調べ、どのような機器やサービスが公開されているかをまとめたレポートです。この記事では「インターネット実態レポート」と呼び、日本に関係するデータを中心に、5つの領域の結果を紹介します。
5つの領域は、ポートと証明書、脆弱性対応、ICS(産業用制御システム)、攻撃者のインフラ、利用者が立てたAIのツールです。今年のレポートから、毎年の結果を比べられる形になりました。AIのツールのうち、OpenClawとn8nは、AI編で詳しく紹介しています。前の年の版は、攻撃者のインフラ(C2サーバーなど)に絞ったレポートでした。C2サーバーやオープンディレクトリが何日で消えるかは、2025年版の紹介記事で紹介しています。
外から見えるものだけを数えている
レポートの数字は、Censys社がインターネットを外から走査して数えたものです。IPv4の全アドレスを65,535のすべてのポートで走査し、200を超えるプロトコルを判別しています。証明書は、CTログ(発行された証明書の公開記録)とCensys社自身の走査から集めています。このデータは、弊社が取り扱う Censys Platform で検索できます。
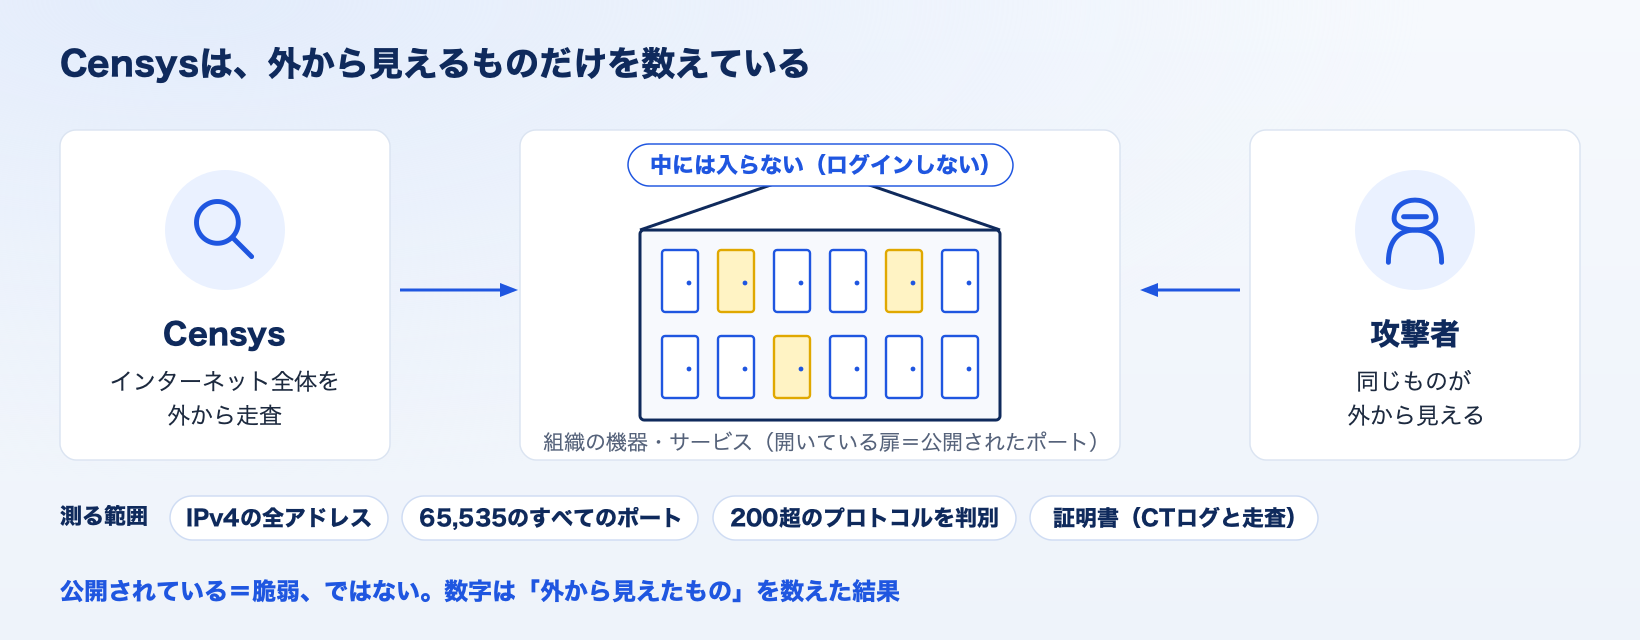
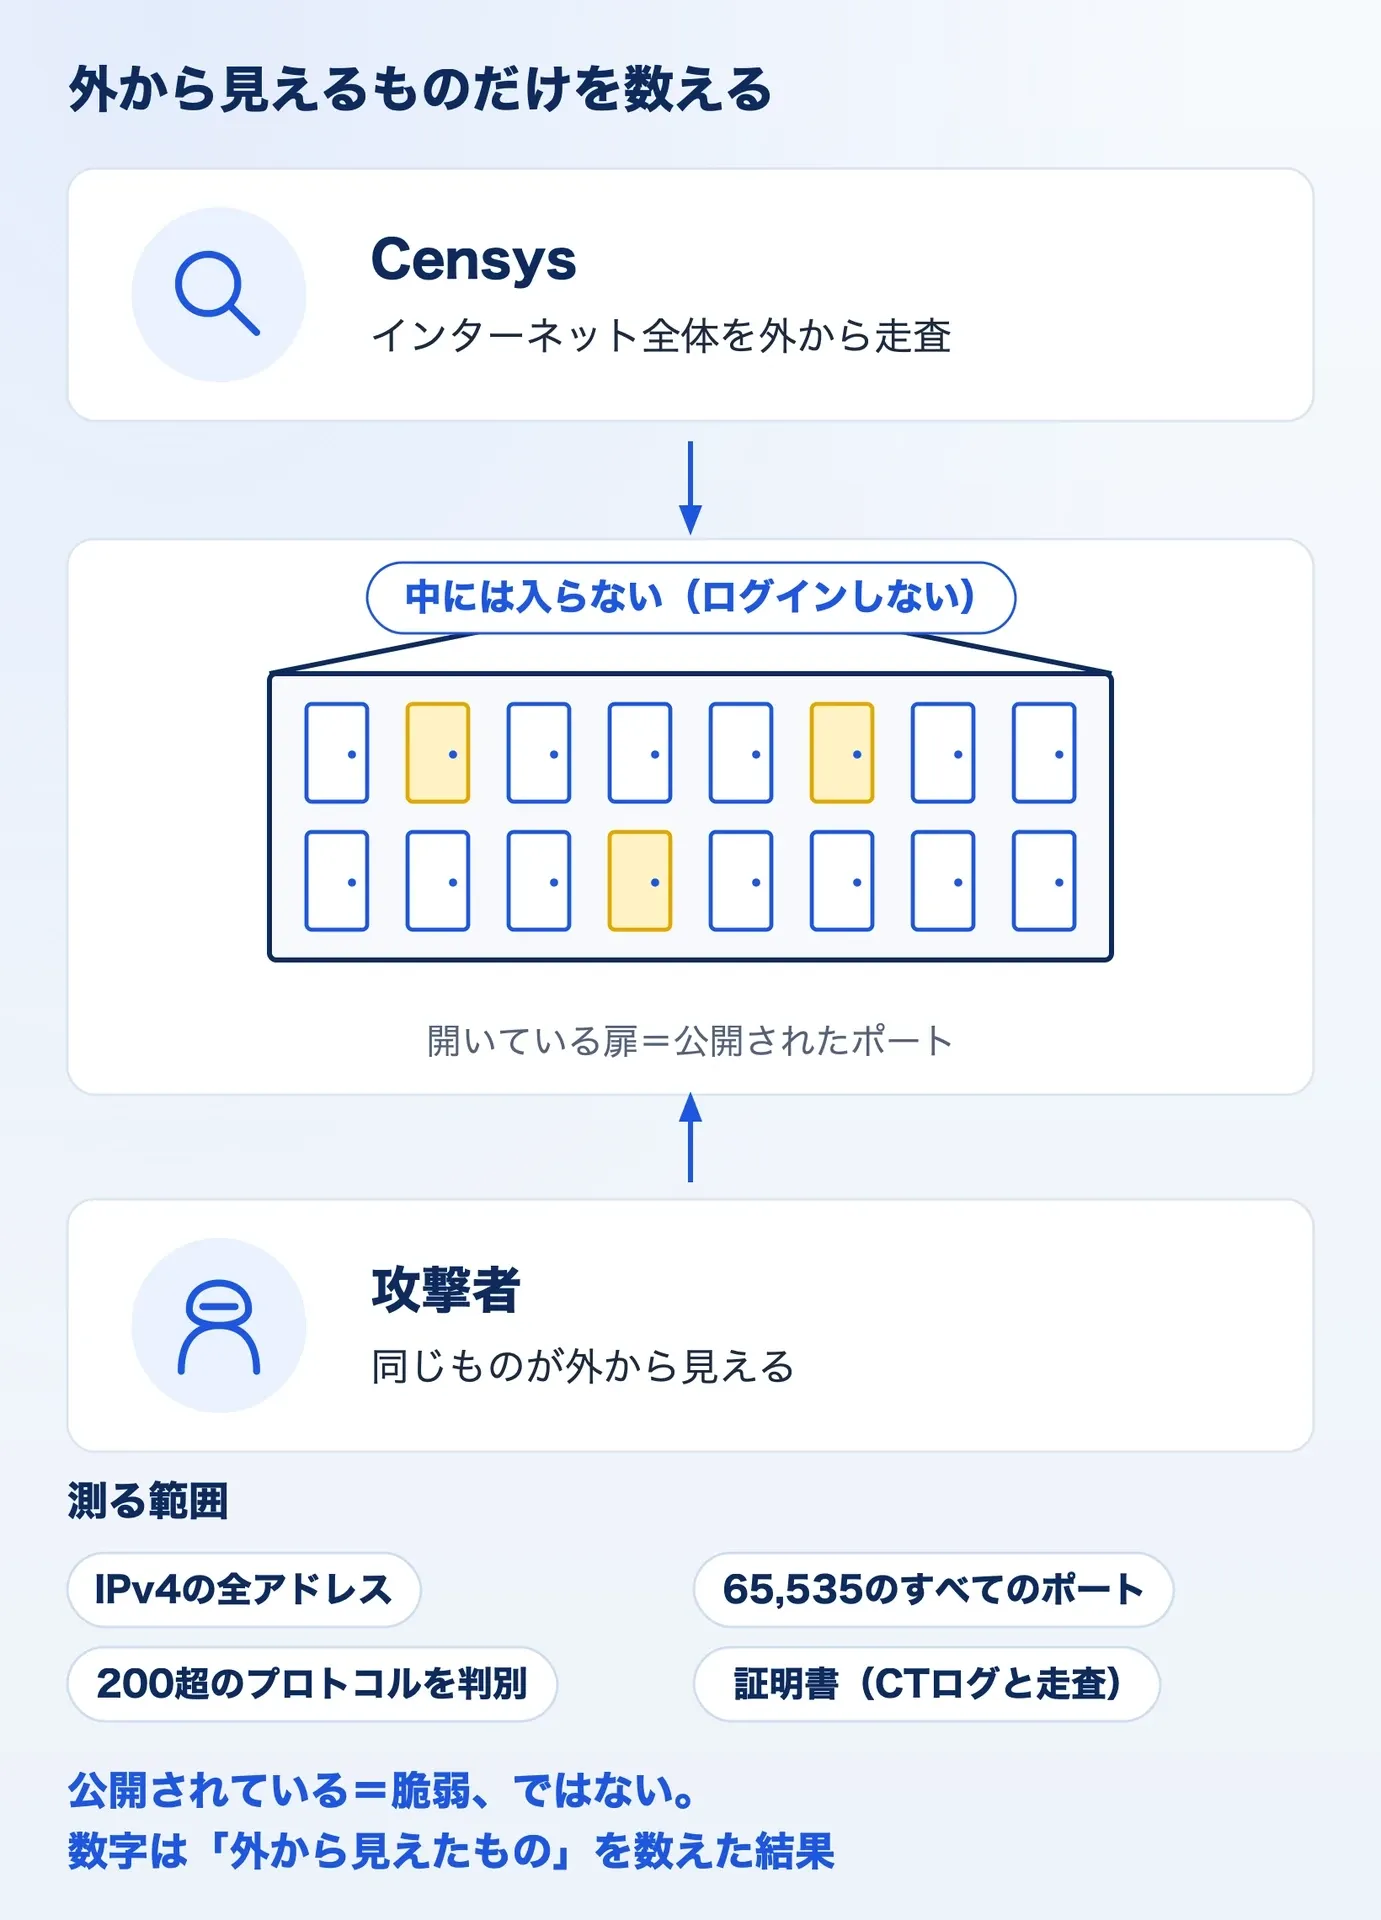
Censys社は、機器やサービスにログインしたり、不正にアクセスしたりしません。見ているのは、外から見えるものだけです。そのため、Censysに見えるものは、下調べをする攻撃者にも見えています。
なお、公開されていることは、それだけで脆弱であることを意味しません。外からの測定では、悪用できるか、ほかの対策があるか、すでに侵害されているかは分かりません。
レポートに出てくる日本
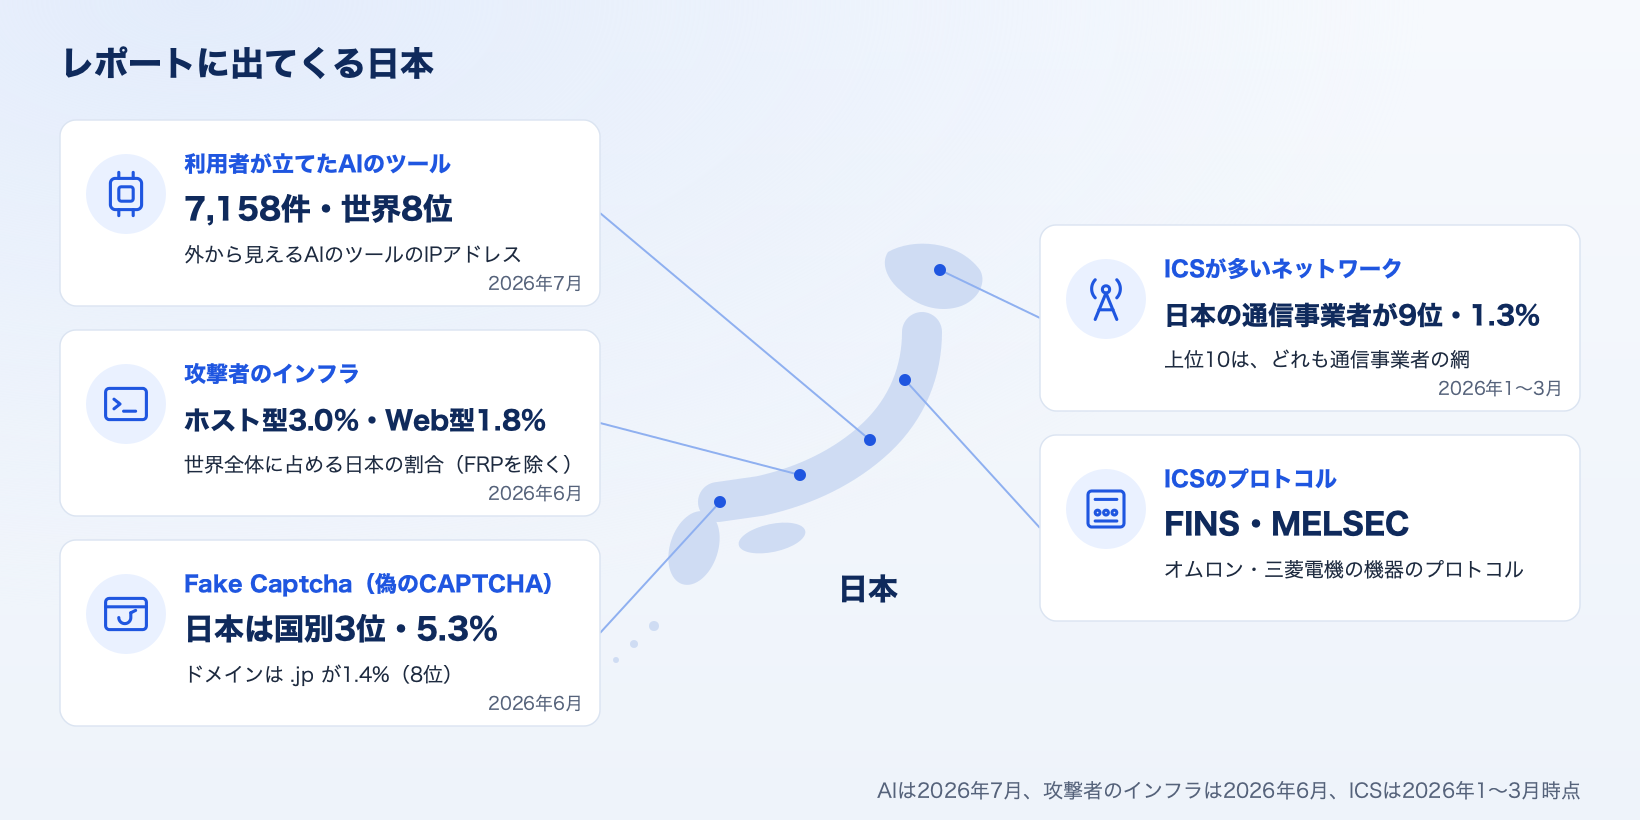
レポートには、日本を取り上げた分析はありません。日本は、国別・事業者別・ドメイン別の図の中に出てきます。それを1枚にまとめたのが次の図です。詳しくは、それぞれの節で紹介します。
利用者が立てたAIのツールが外から見える:9か月で63%増、日本は世界8位
AIの導入が進み、組織や個人が、ワークフロー自動化、AIエージェント、推論サーバー、ベクトルデータベースなどのAIのツールを自分で立てて使うようになりました。その中には、本来はアプリケーションの内側だけで通信するはずの部品が、意図せずインターネットから見える状態になっているものがあります。後半の「攻撃者のインフラ」とは別の、利用者の側の資産の話です。
Censys社は、AIに関わる44の製品を検出しています。こうした製品がインターネットから見える状態になっているIPアドレスは、2025年10月の164,088件から、2026年7月の267,915件へ、9か月で63%増えました。上位5製品(n8n、OpenClaw、New API、Ollama、OpenWebUI)で、全体の82%を占めます。
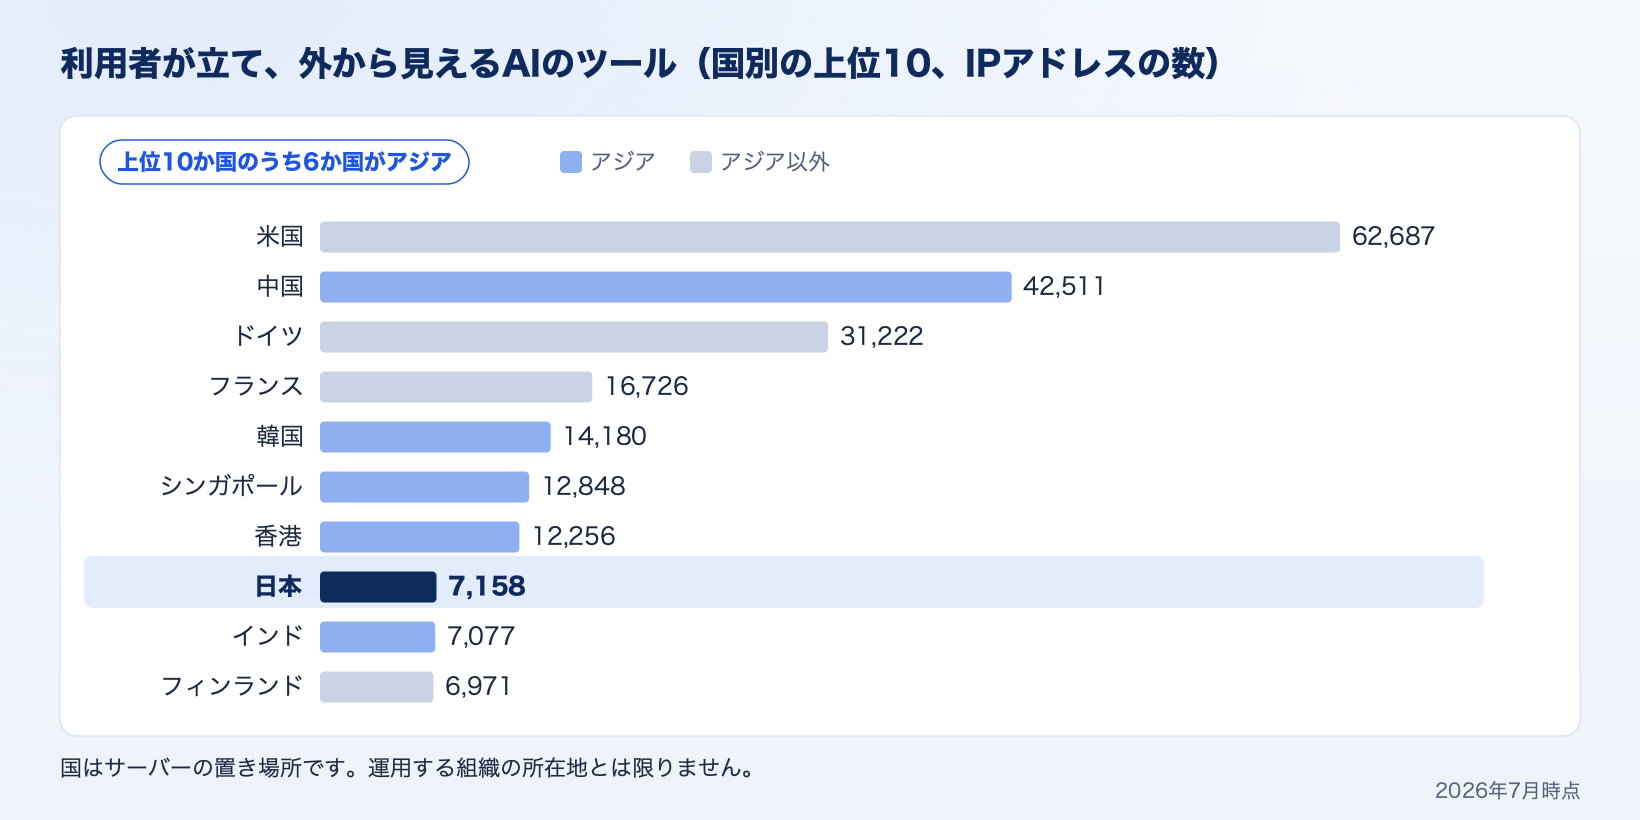
日本は7,158件で8位でした。最も多く外から見えているのは、ワークフロー自動化のn8nで、AIエージェントのOpenClawが続きます。2つの見え方と対策は、AI編で紹介しています。
既定のポートだけを見ると見落とす
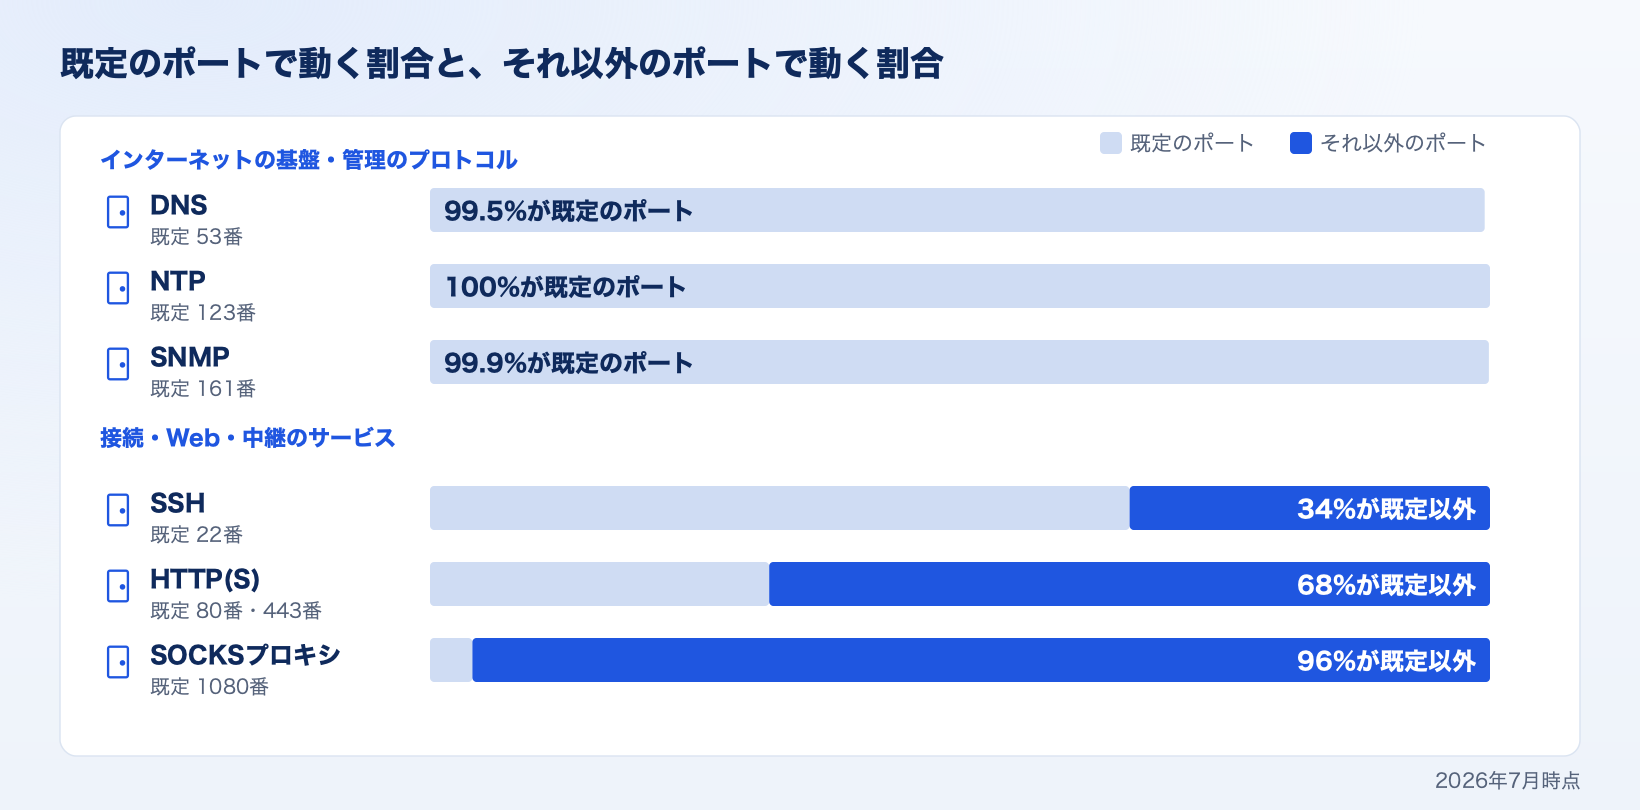
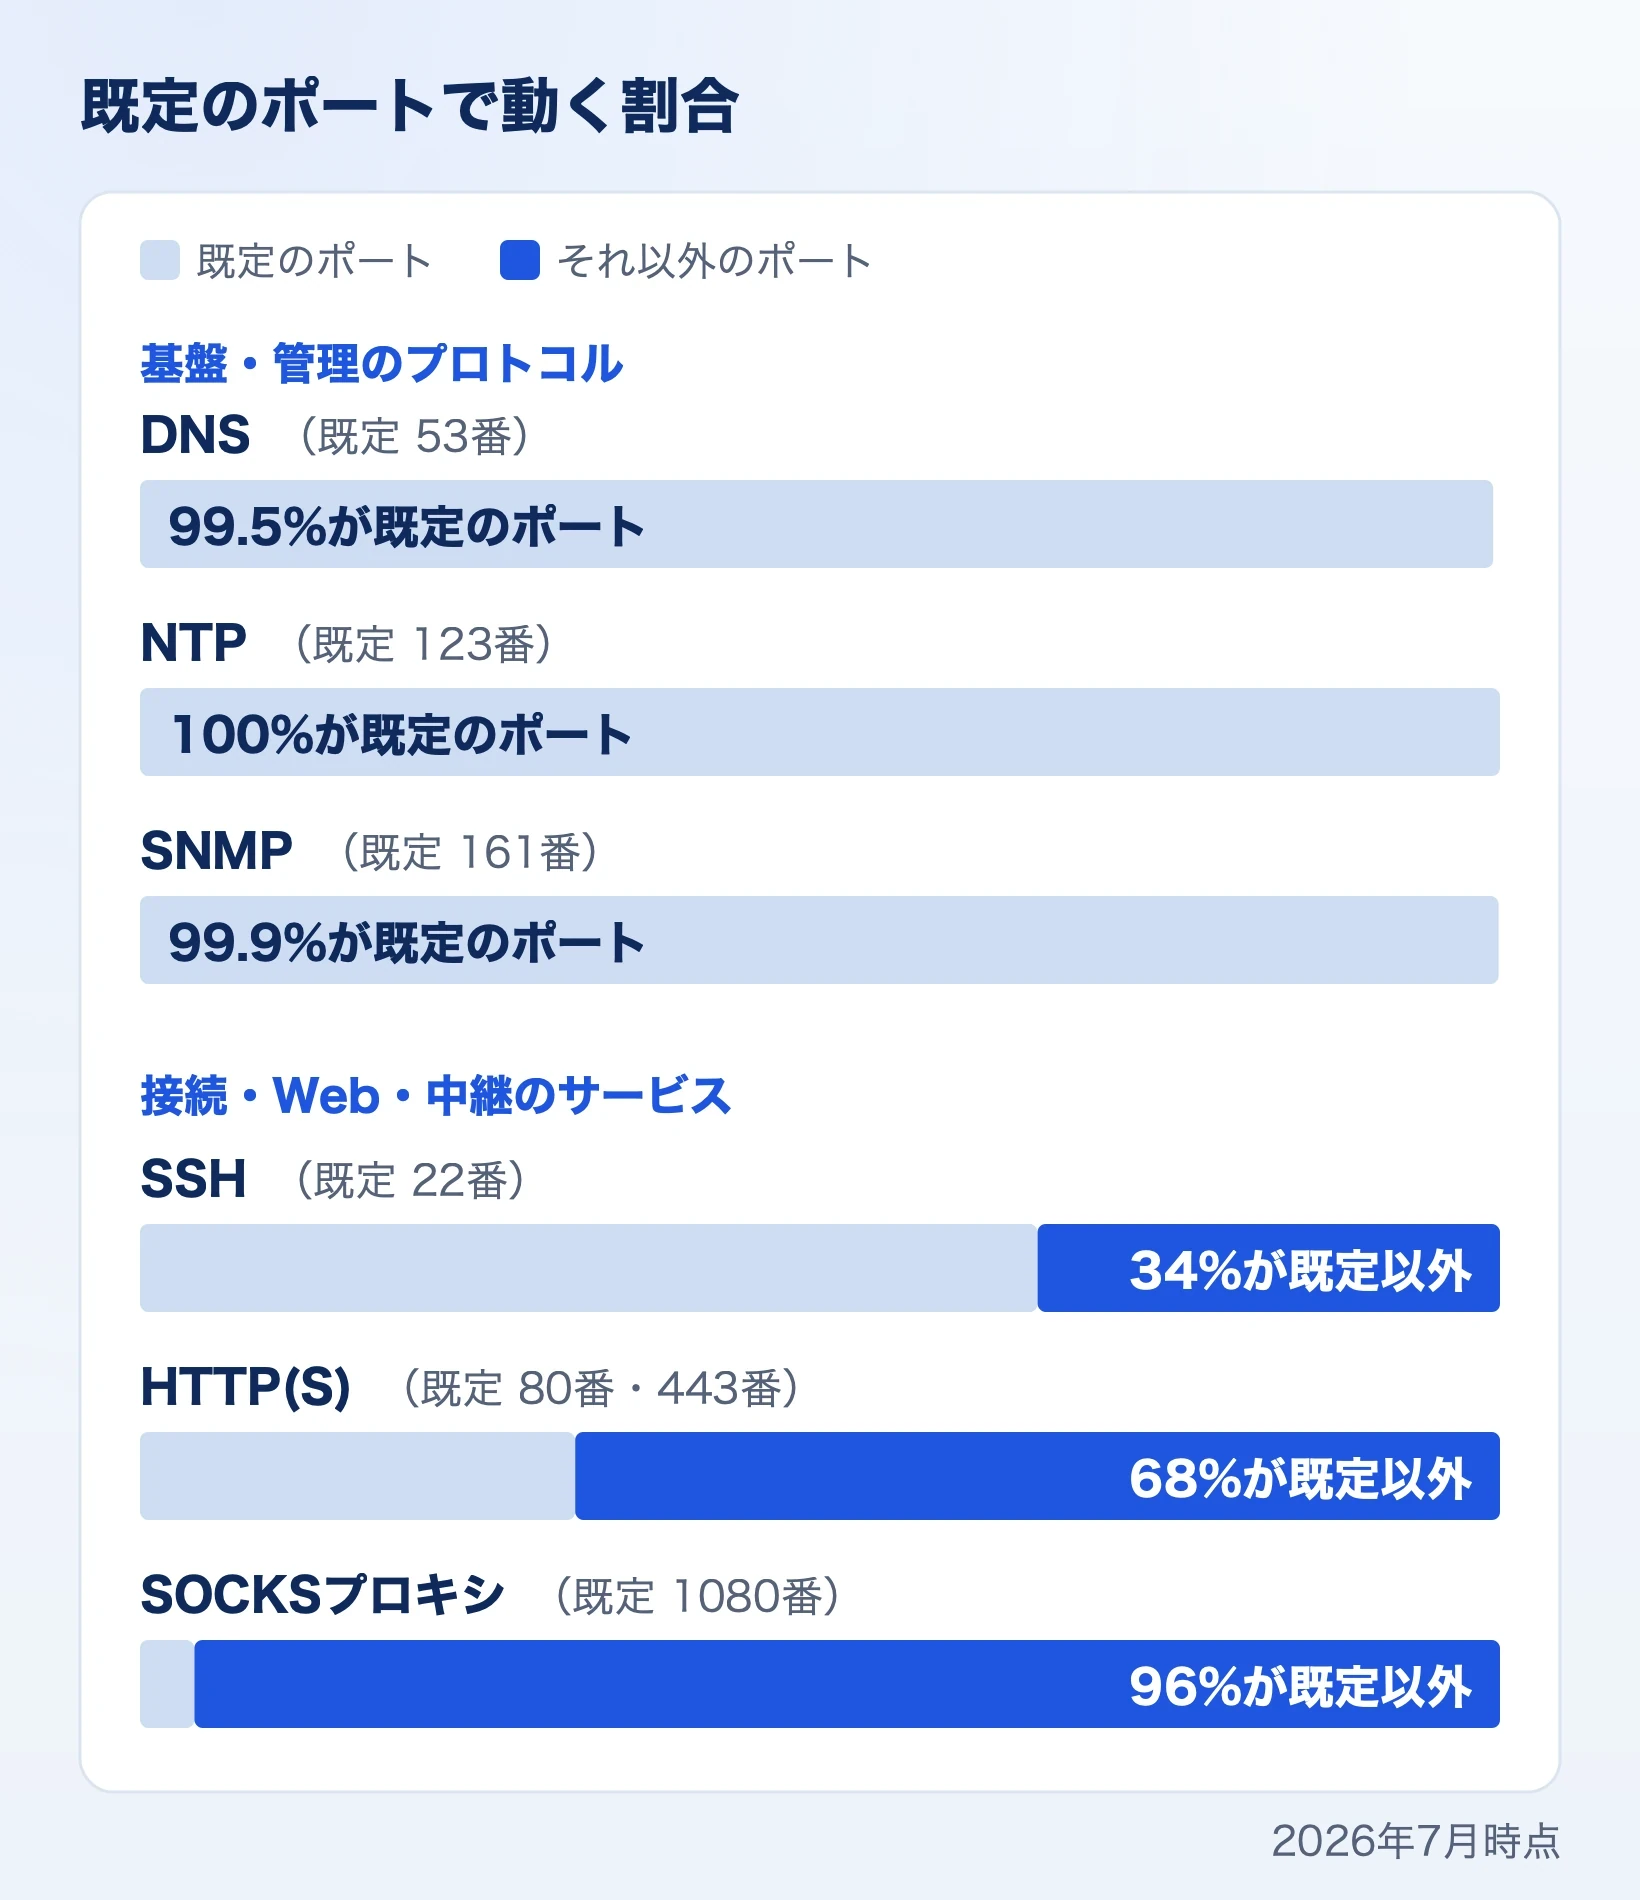
「SSHは22番、Webは80番と443番」という前提で探すと、多くを見落とします。DNSやNTP、SNMPのような基盤のプロトコルは、ほぼすべてが決められたポートで動いています。一方、SSHやWeb、SOCKSプロキシは、標準以外のポートで動くものが少なくありません。
SOCKSプロキシを、動いているポートごとに100台あたりで見ると、次のとおりです。
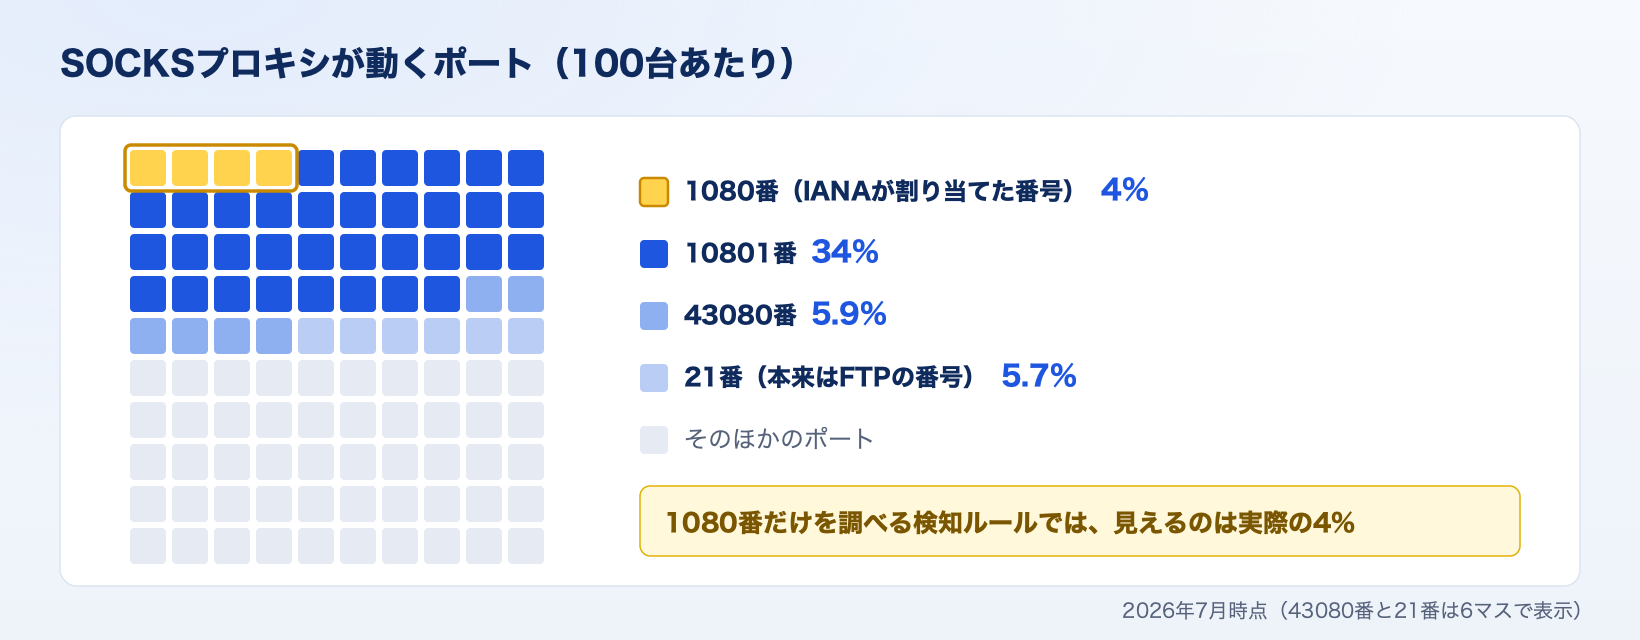
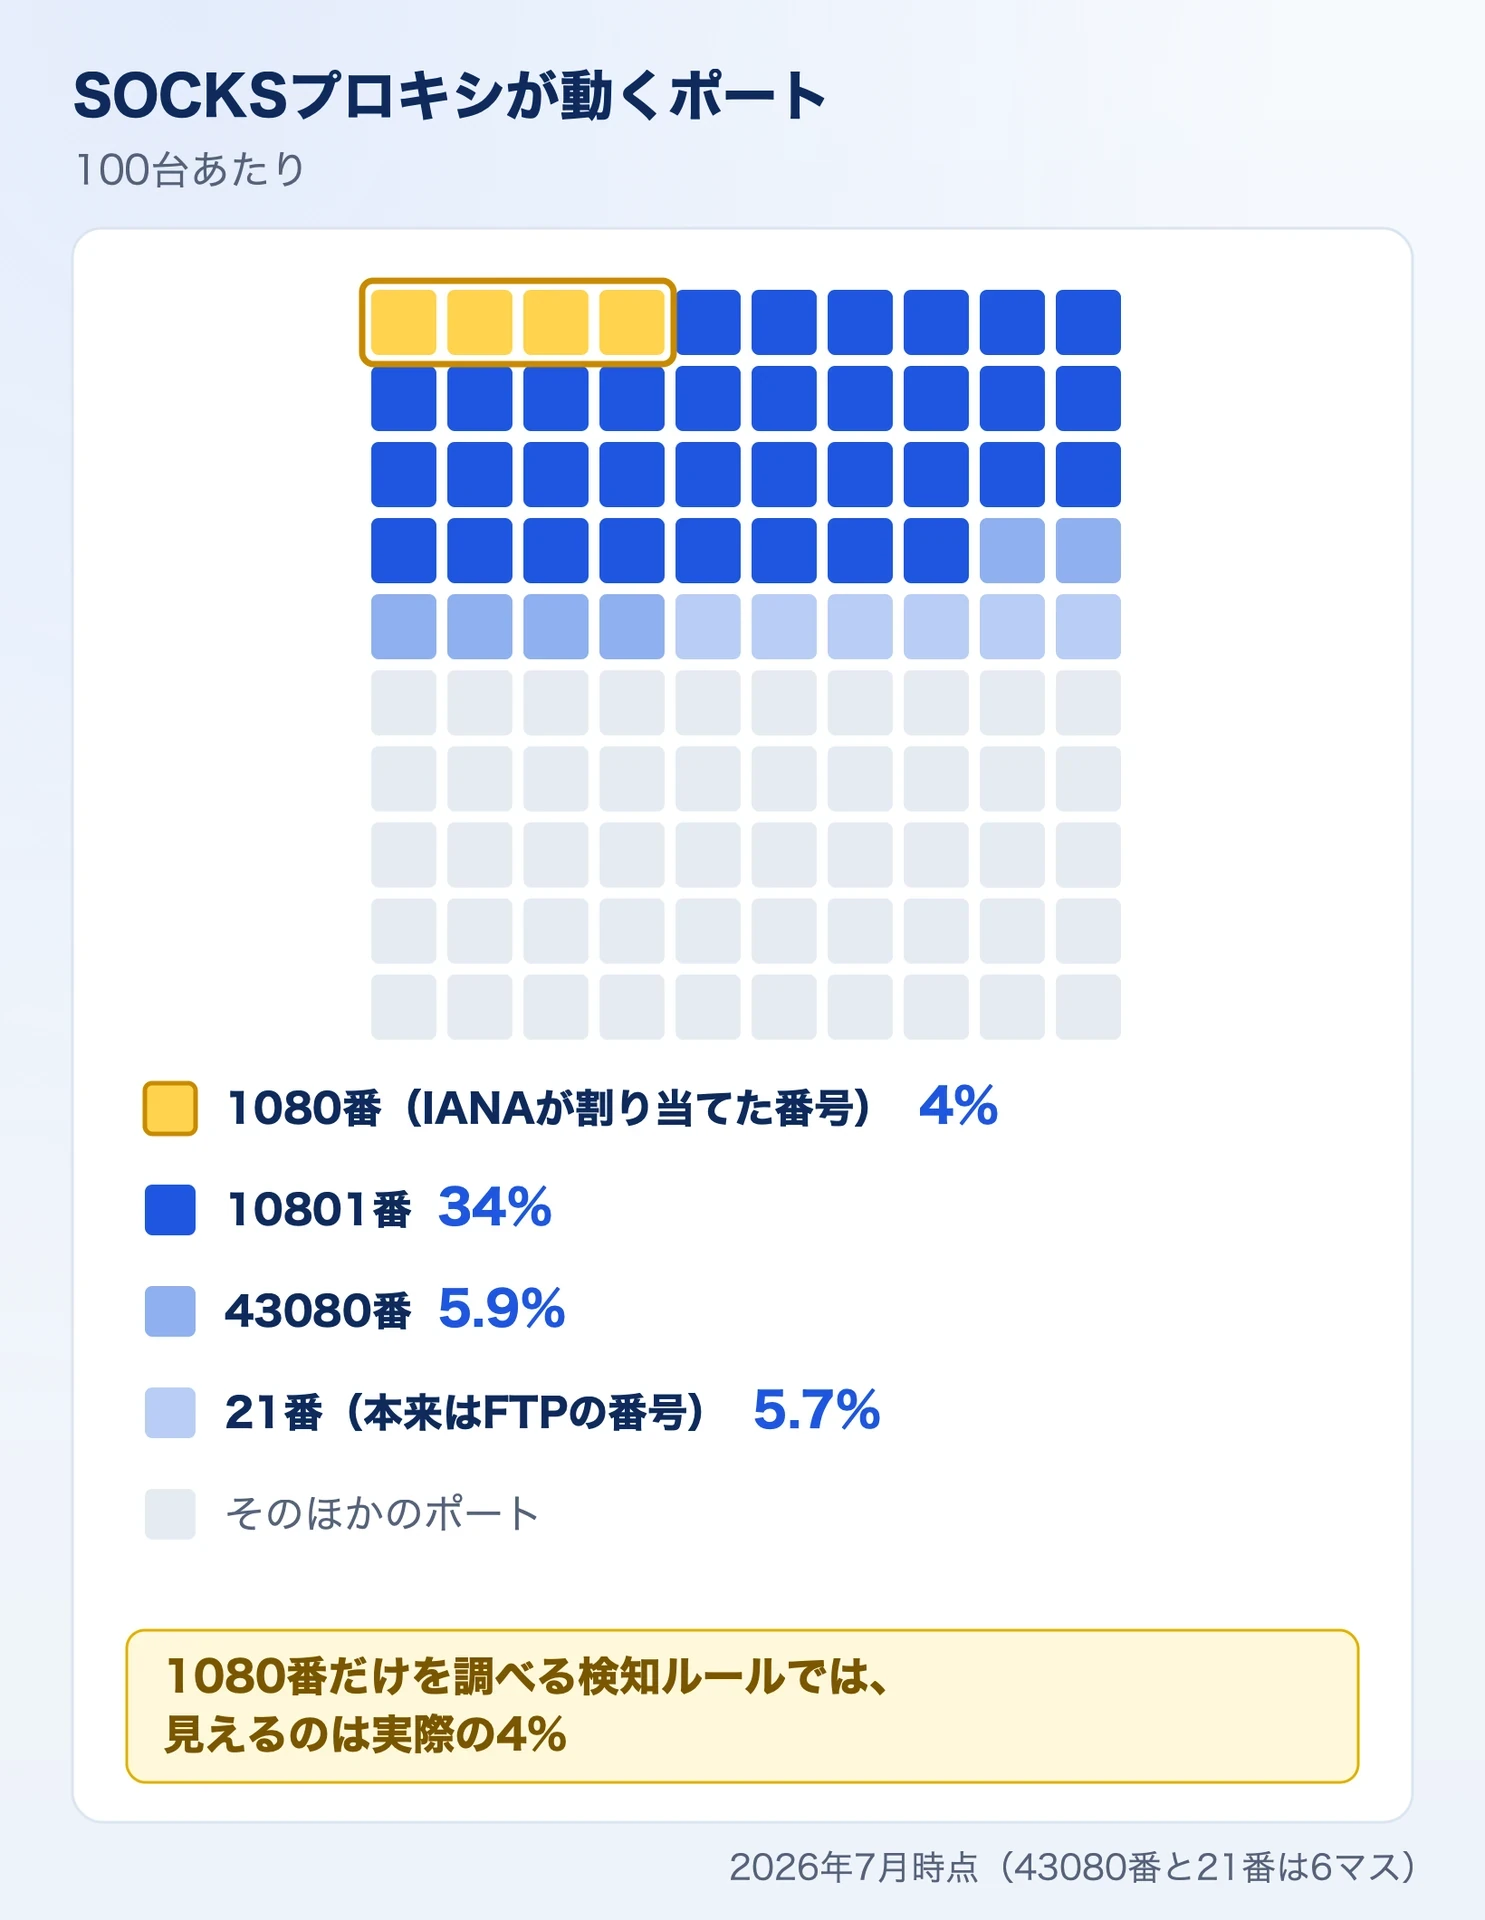
1080番だけを調べる検知ルールでは、実際の4%しか見えません。資産台帳や検知ルールが、既定のポートを前提にしていないか確かめてください。
証明書も調べています。公開されたホストの証明書の約4分の1(24.1%)は、自己署名の証明書でした。
古いバージョンは何年も残る:4製品を約2年半追った結果
脆弱性管理で見落としやすいのが、古いバージョンのまま残り続けるサーバーです。Censys社は、用途と規模の違う4つの製品について、インターネットから見えるホストの数とバージョンを、約2年半(2024年1月〜2026年5月)追いました。
| 製品 | 用途 | インターネットから見える規模 |
|---|---|---|
| Telerik Report Server | 帳票・BI | 数百台 |
| Jenkins | 開発の自動化(CI/CD) | 約7万台 |
| Cleo MFT | ファイル転送 | 600〜1,300台 |
| SharePoint Server | 共同作業・文書の管理オンプレミスで運用しているもの | 約1万台 |
最も古いバージョンは、ほとんど減らない
4製品とも、インターネットから見えるホストは、全体として新しいバージョンに移っています。ただし、減り方はバージョンによって違いました。
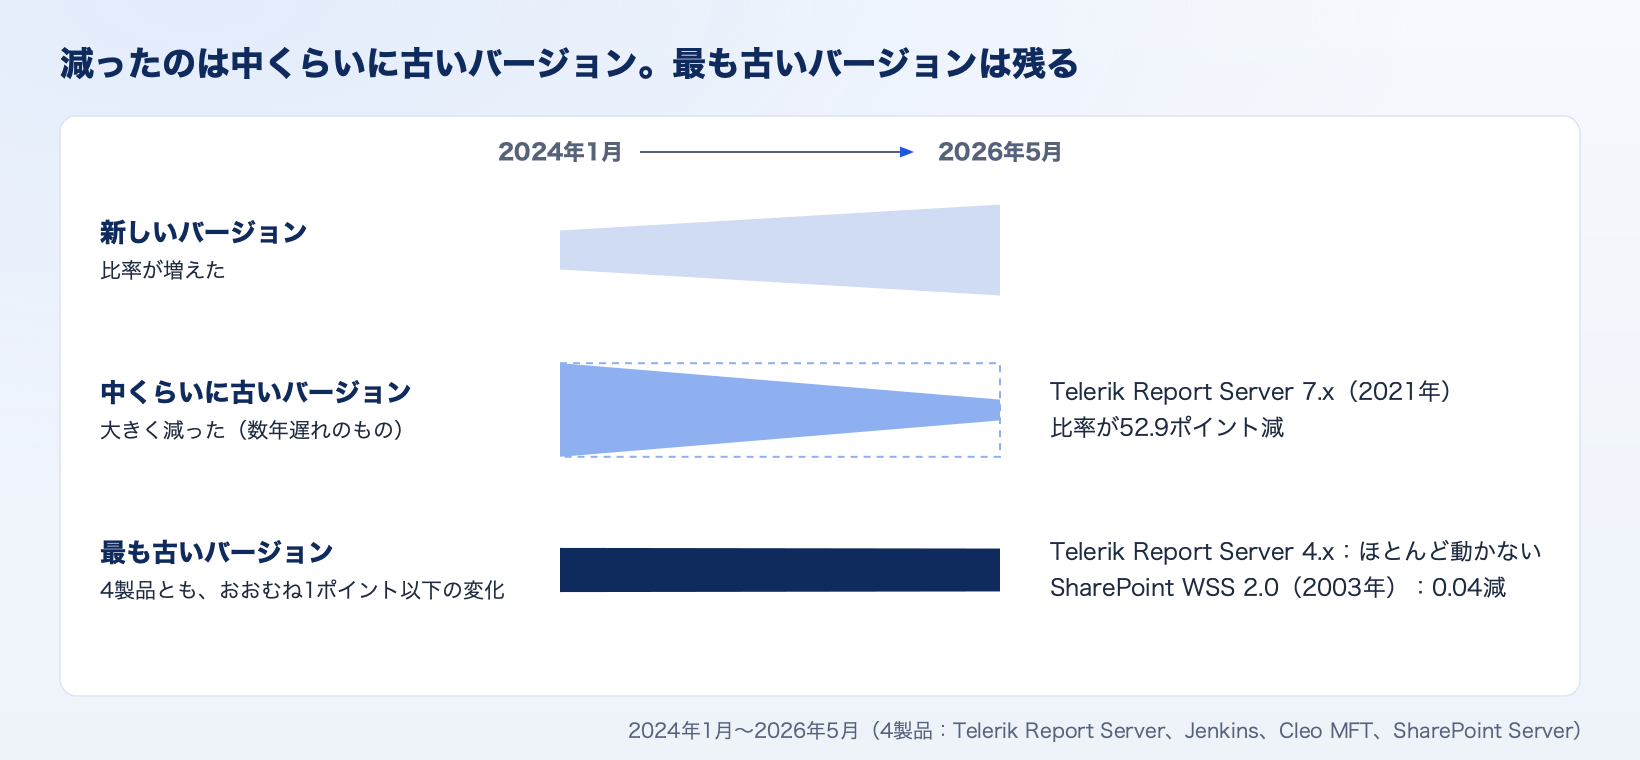
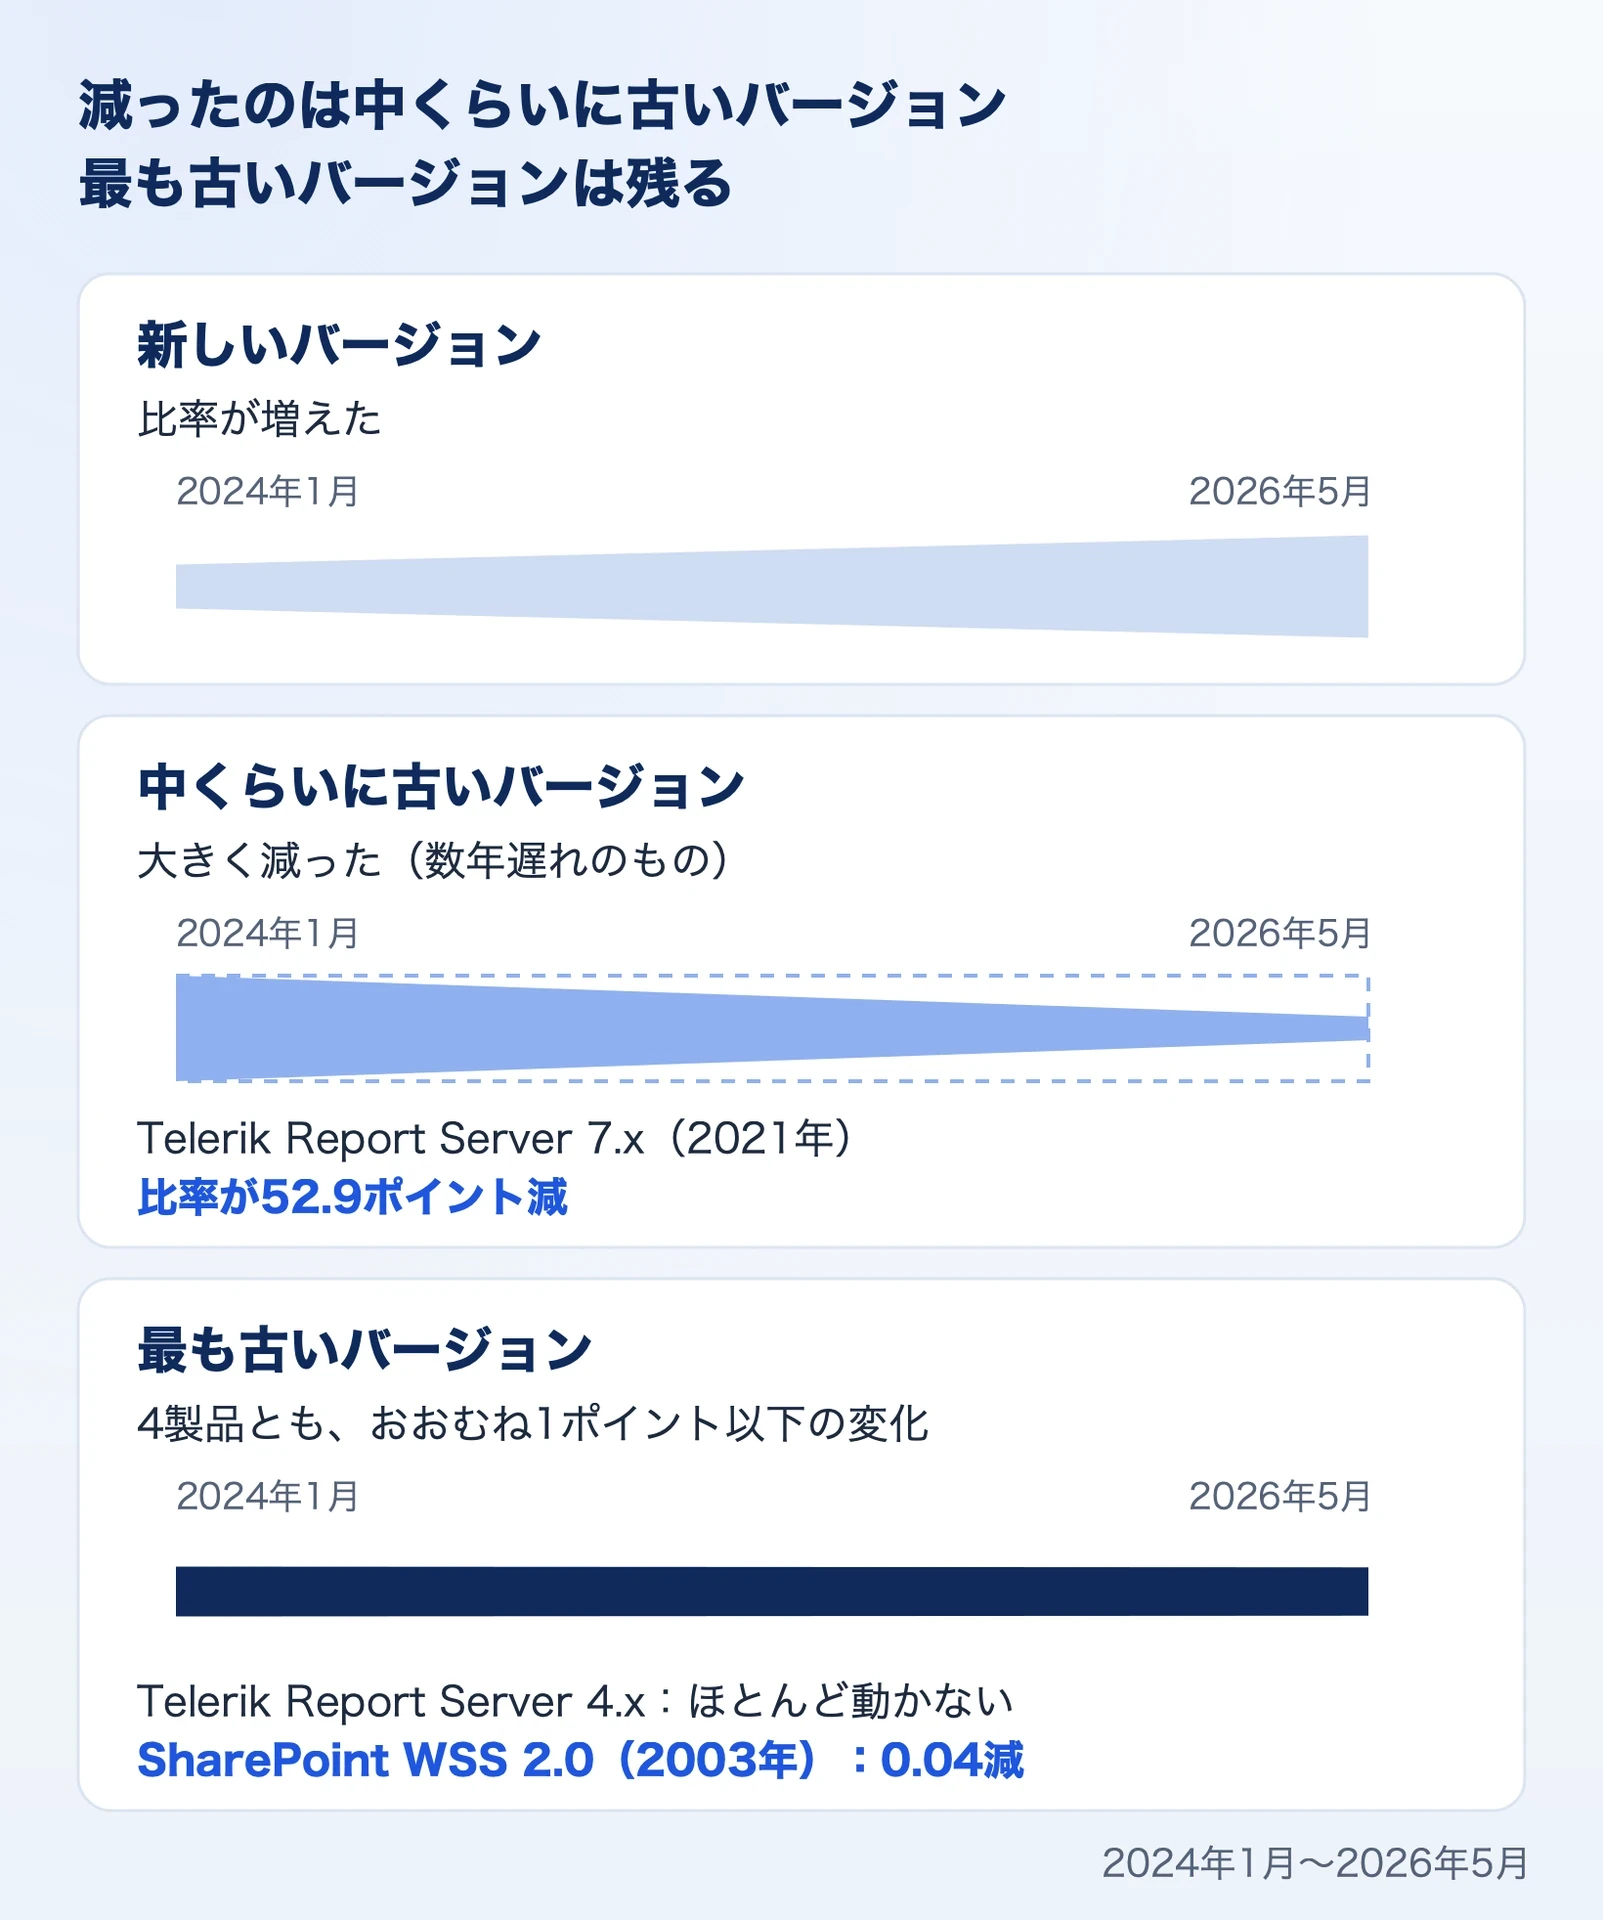
大きく減ったのは、数年前の、中くらいに古いバージョンです。最も古いバージョンの比率は、4製品とも、約2年半でおおむね1ポイント以下しか変わりませんでした。更新される見込みのない、事実上放置されたものの可能性があります。
こまめに更新する製品と、事件のときに更新する製品
Censys社は、製品ごとの「更新率」も測っています。更新率は、前の月にも見えていたホストのうち、新しいバージョンに移ったものの割合です。バージョンの動きを見たもので、特定の修正が当たったかまでは分かりません。
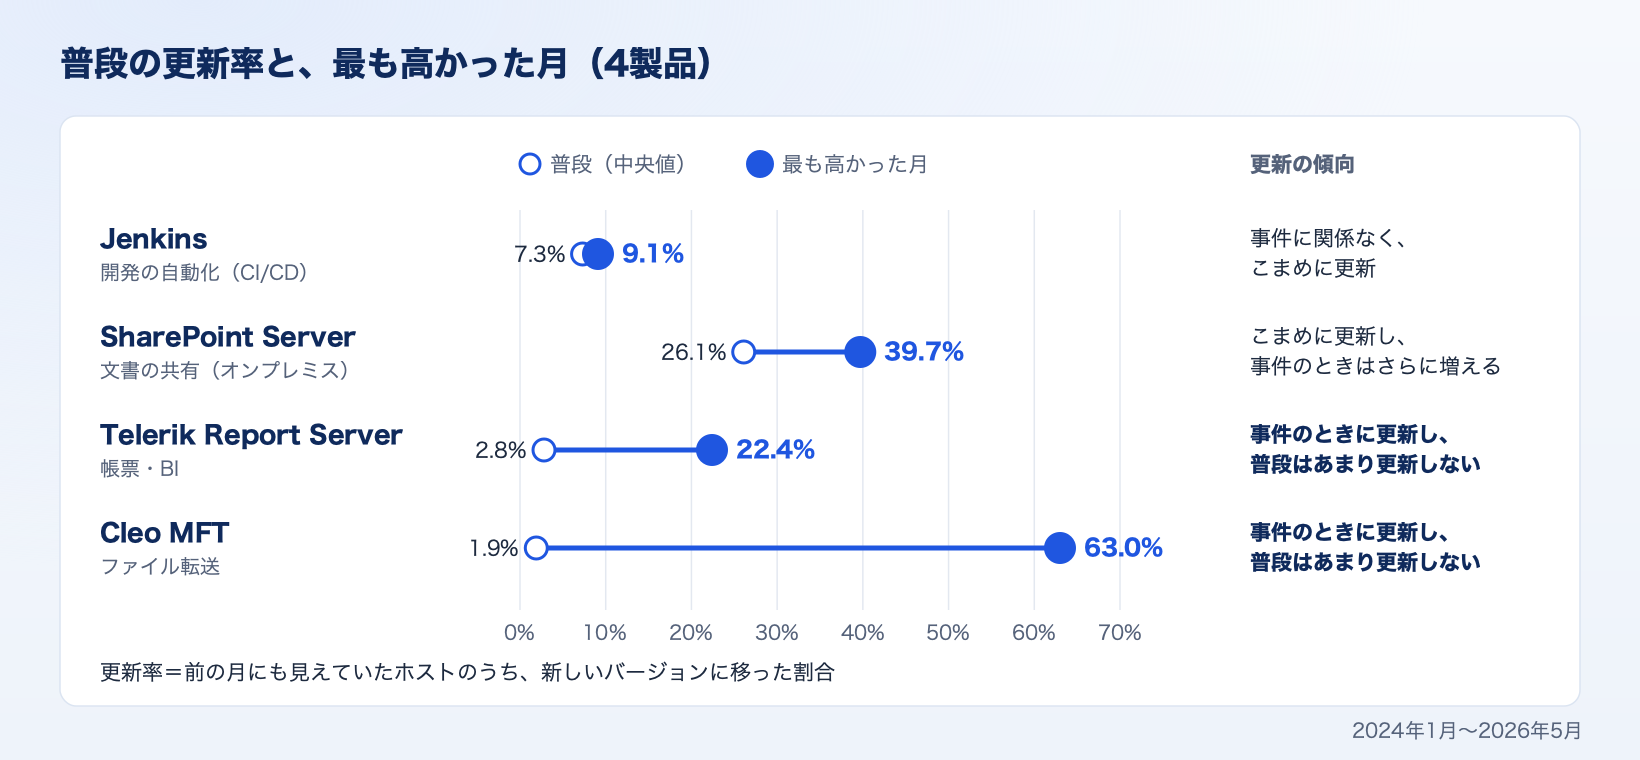
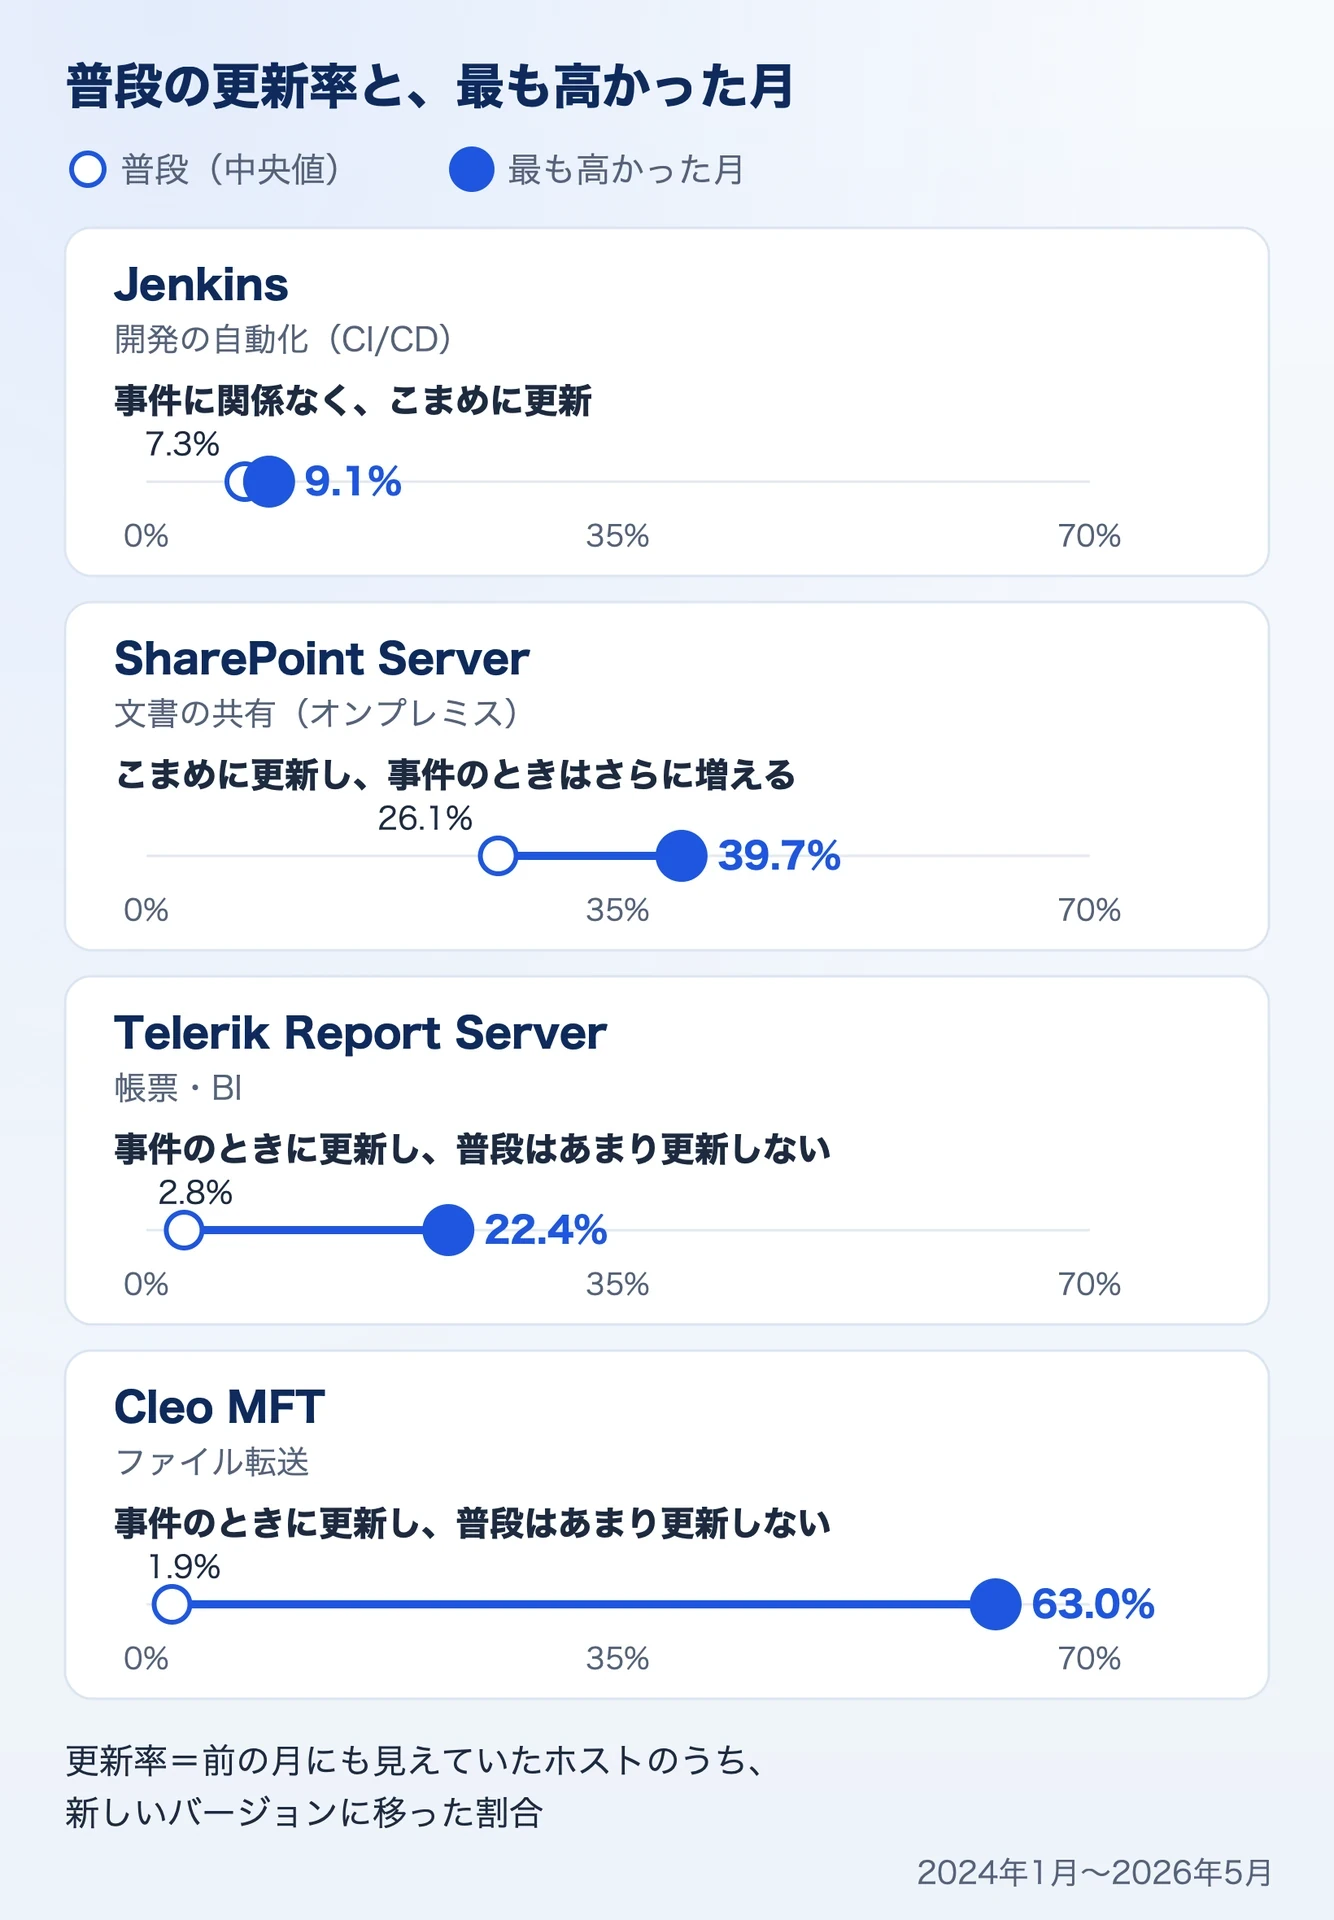
普段の更新率が低い製品ほど、事件のときの跳ね上がりが大きくなりました。差が最も大きいのは、ファイル転送製品の Cleo MFT です。普段の更新率は1.9%でしたが、重大な脆弱性が公表されると一気に上がり、悪用が報告されるとさらに上がりました。
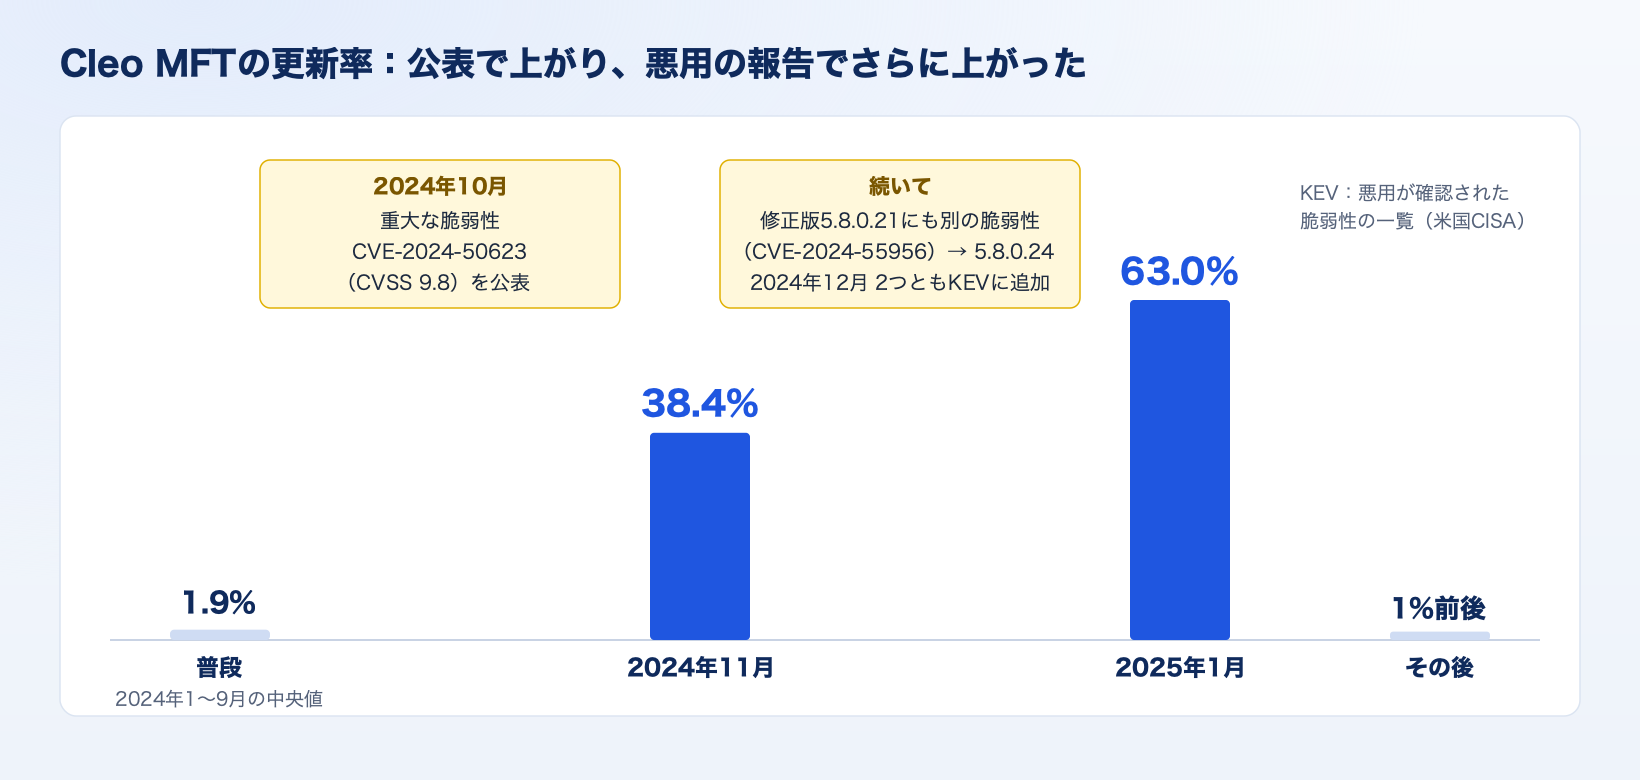
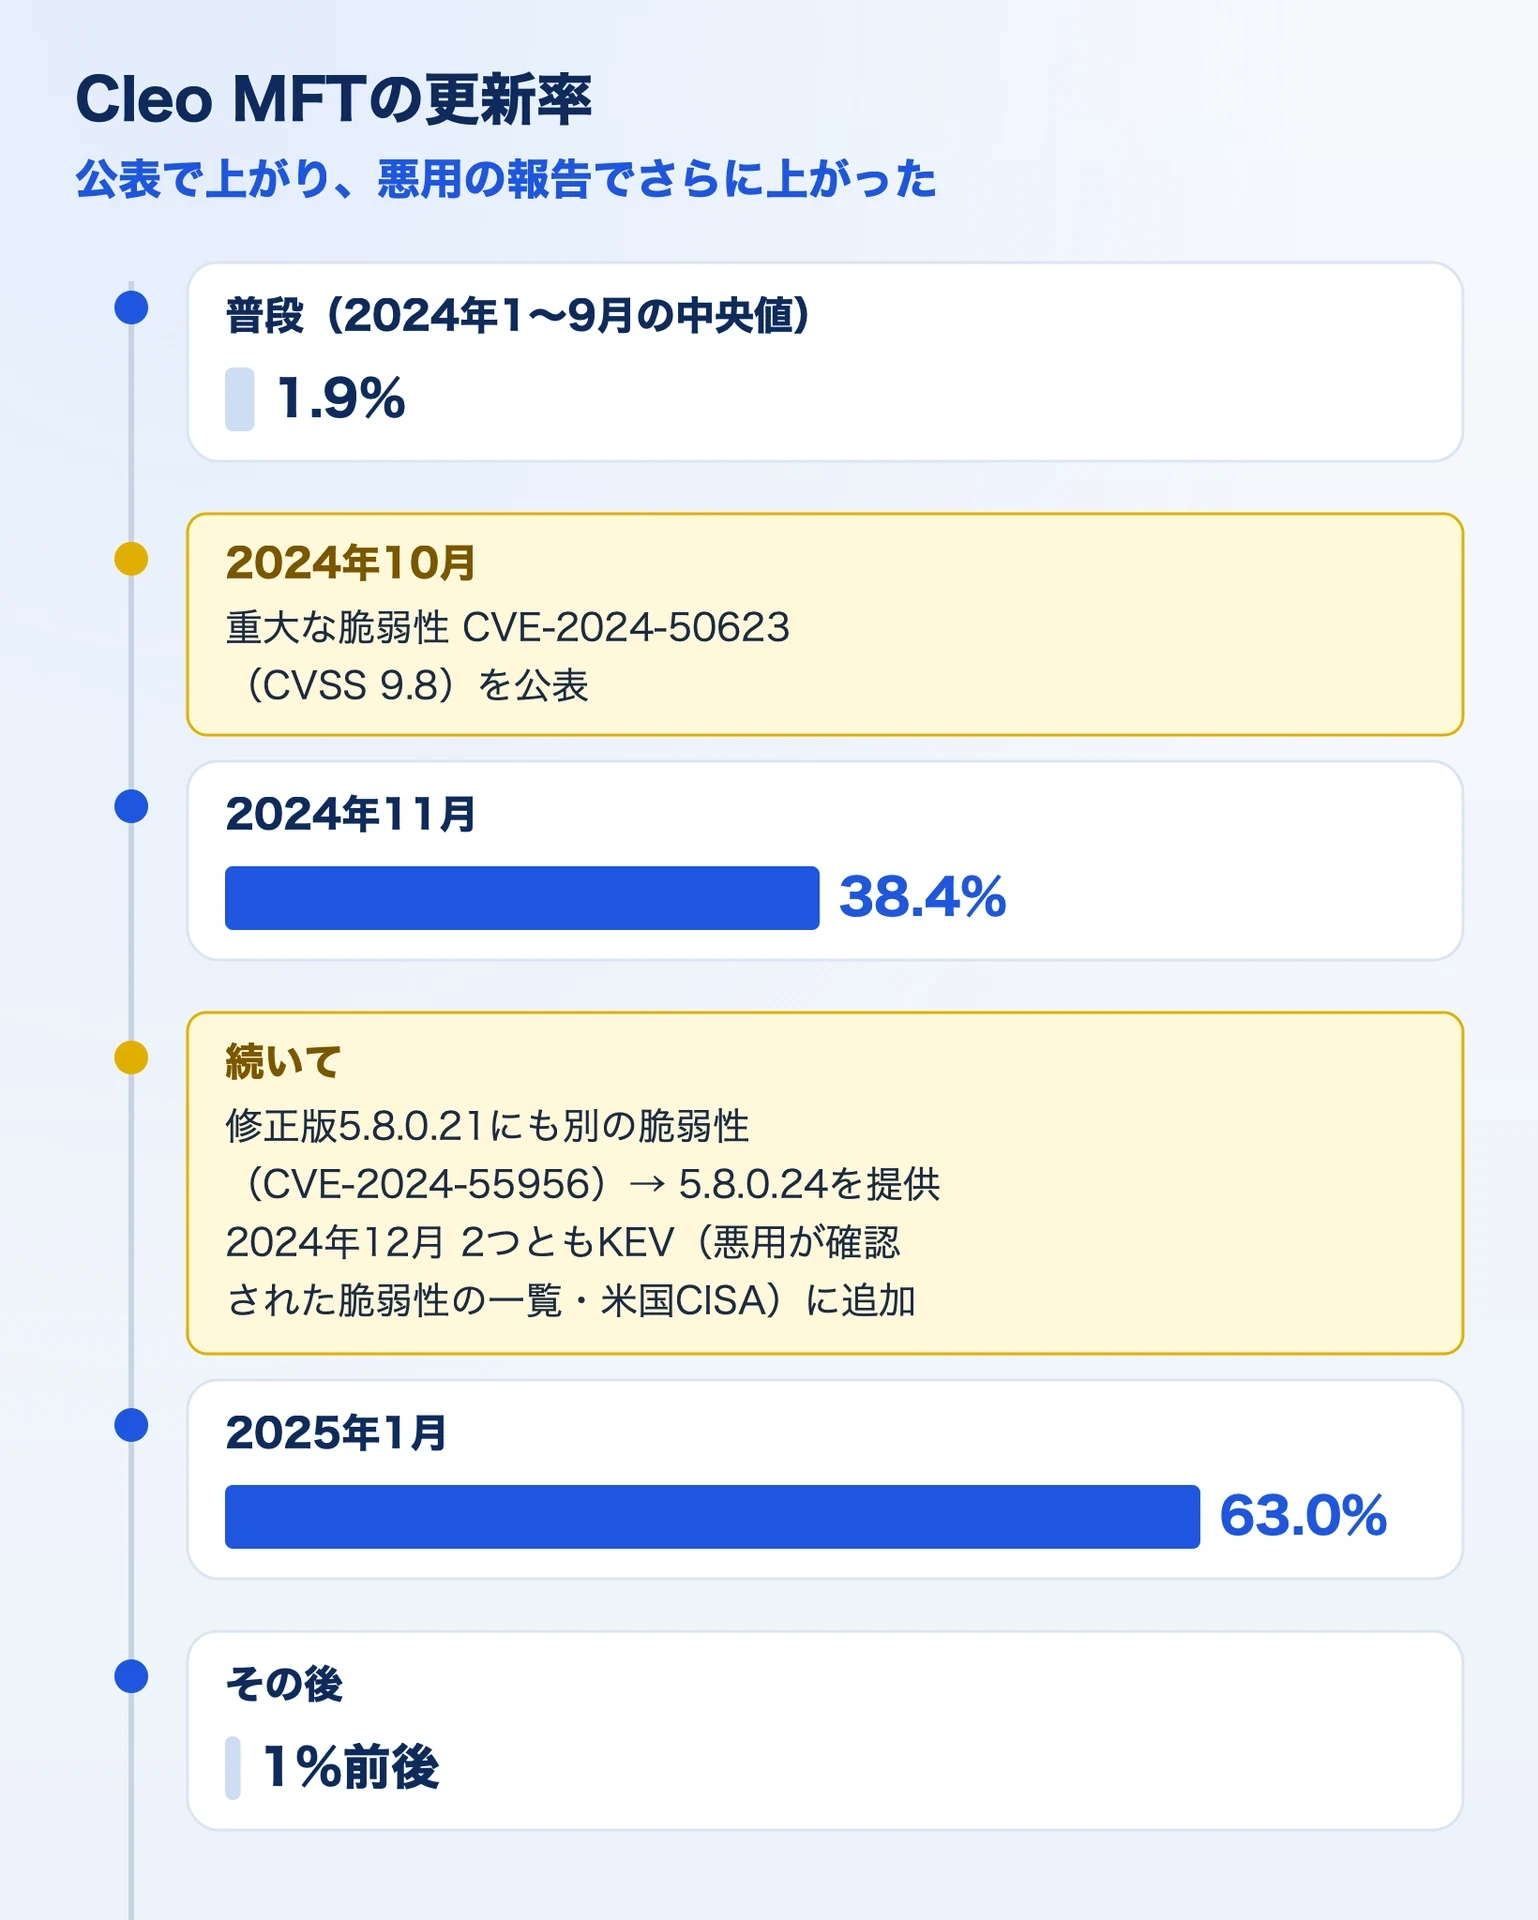
その後は、元の1%前後に戻りました。普段こまめに更新しない製品ほど、事件のときにまとめて更新することになります。
インターネット上の台数が減っても、安全になったとは限らない
4製品とも、インターネットから見える台数は減りました。ただし、台数が減ったことは、セキュリティが良くなった証拠とは限りません。
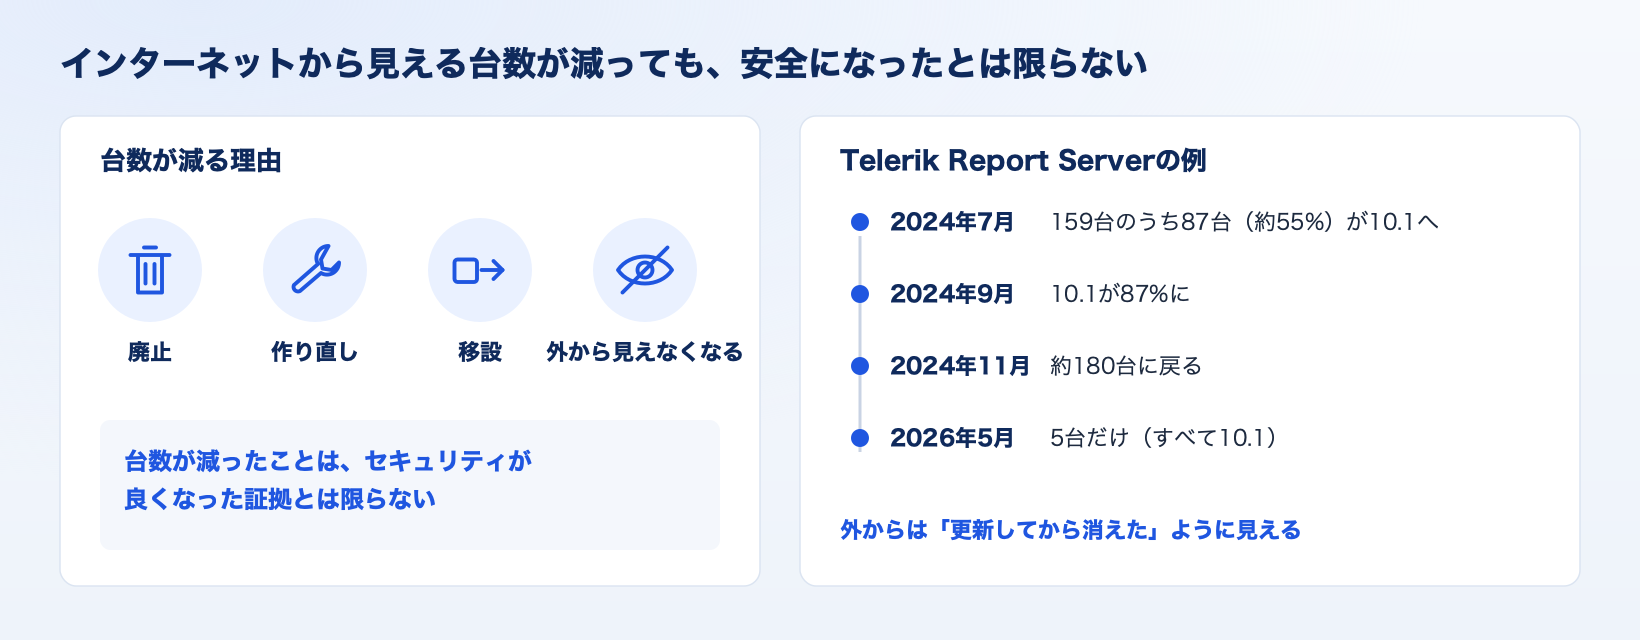
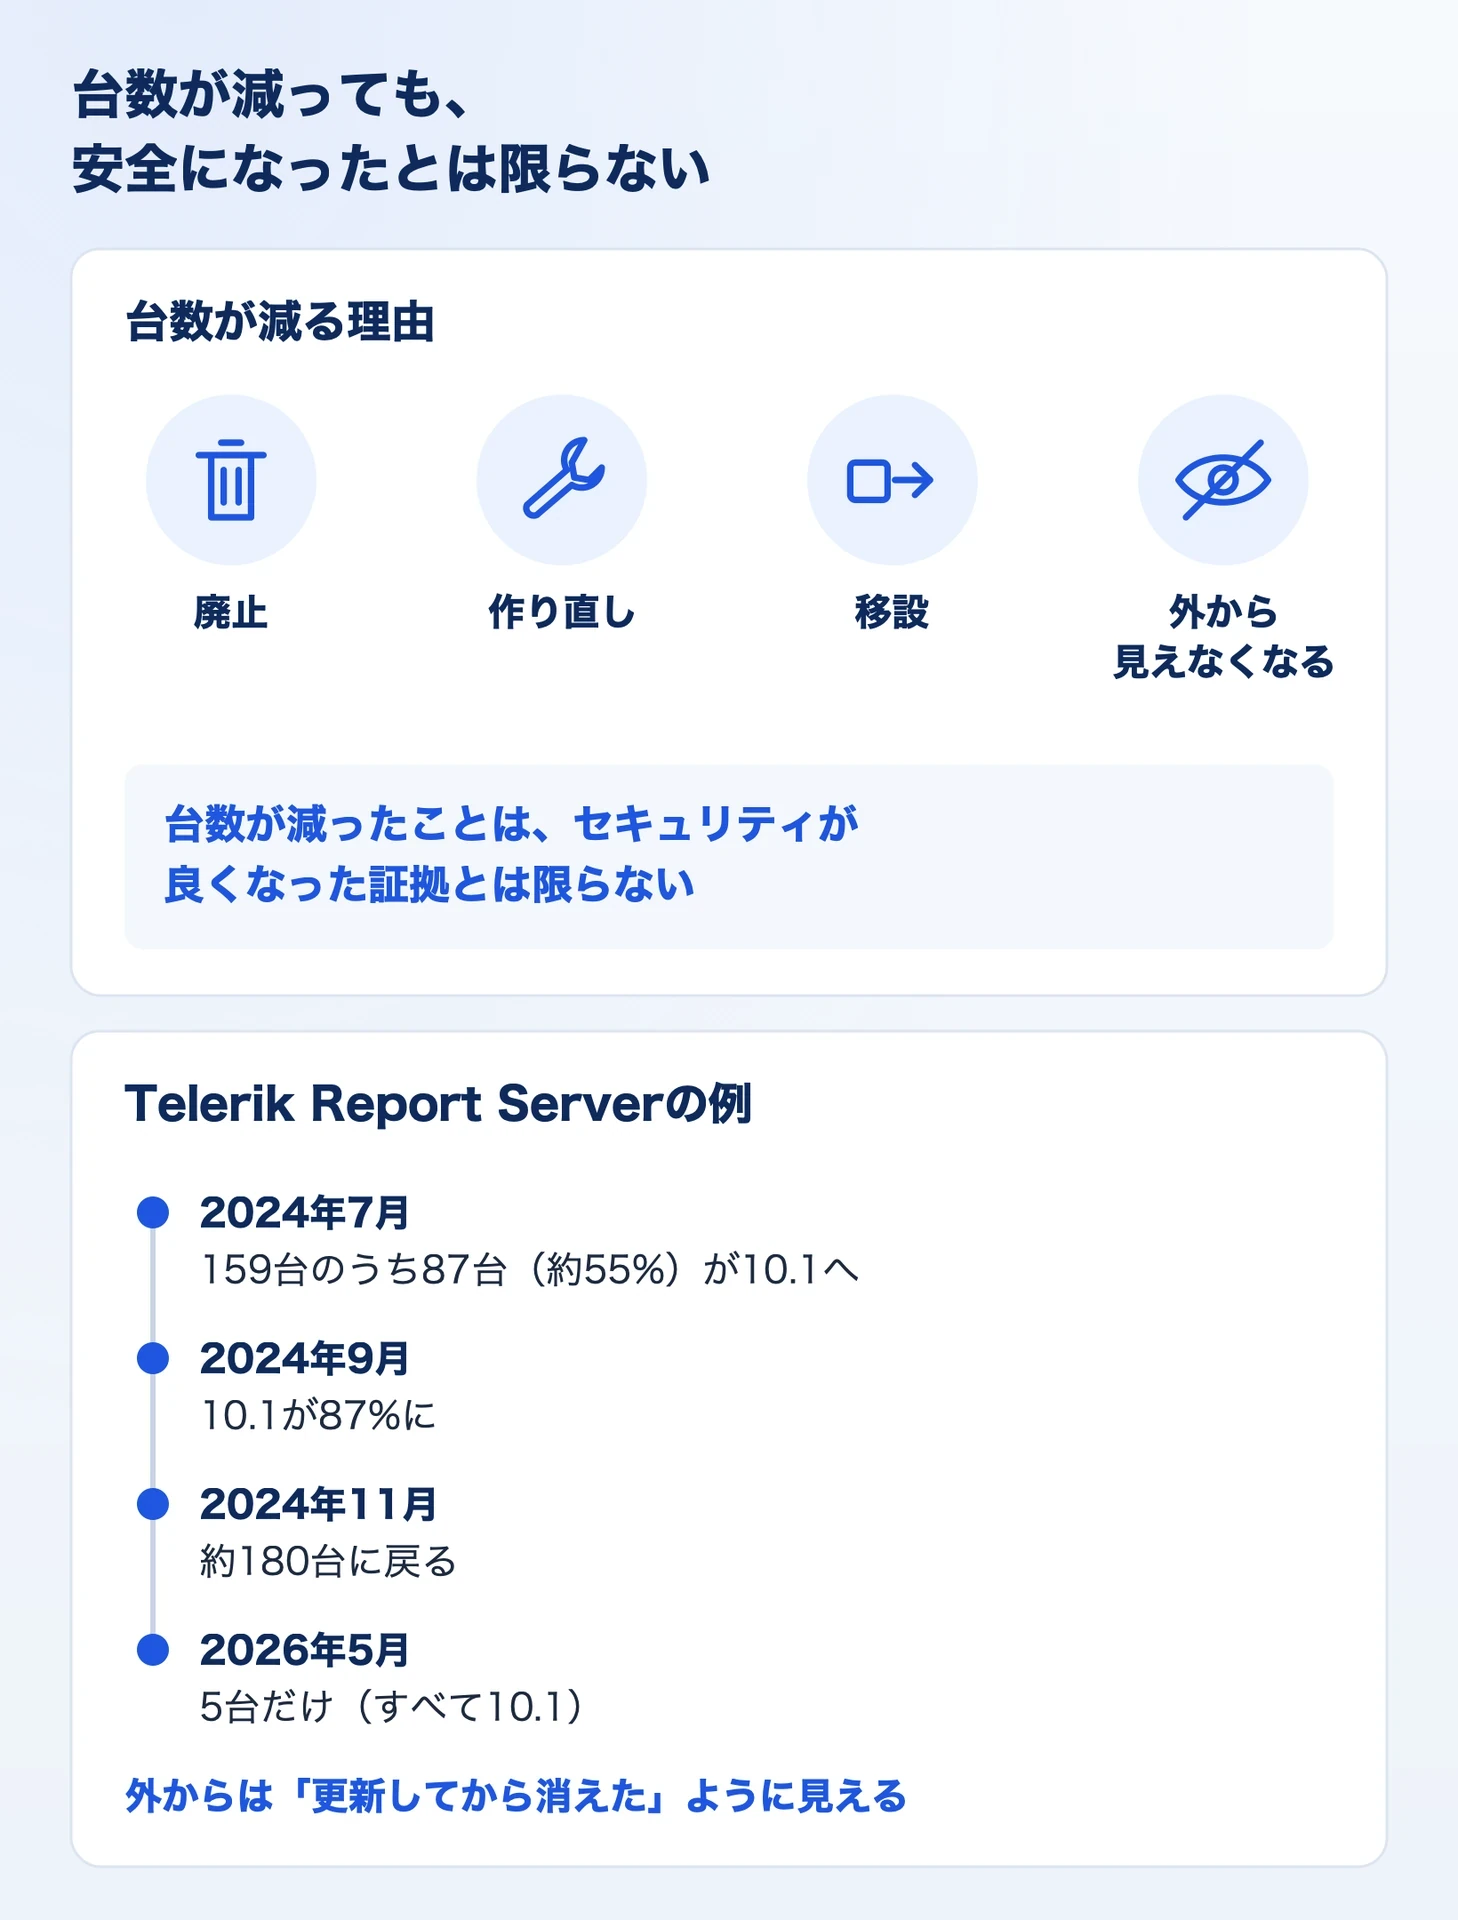
Telerik Report Server は、2024年に多くが新しいバージョン(10.1)に移ったあと、修正を重ねた次のバージョンには移らず、台数そのものが減りました。2026年5月に残っていたのは5台です。
ICSの約7割は家庭用・モバイル回線の上にある
ICS(産業用制御システム)は、工場や変電所、水処理などの設備を動かす制御機器です。インターネットに公開されたICSは、2026年初め(1〜3月の平均)で約13万4,000台でした。2024年の約12万9,000台から、約4%増えています。地域別の比率は、北米が約38%で最も多く、アジアは22%から25%に増え、欧州は36.5%から32%に減りました。
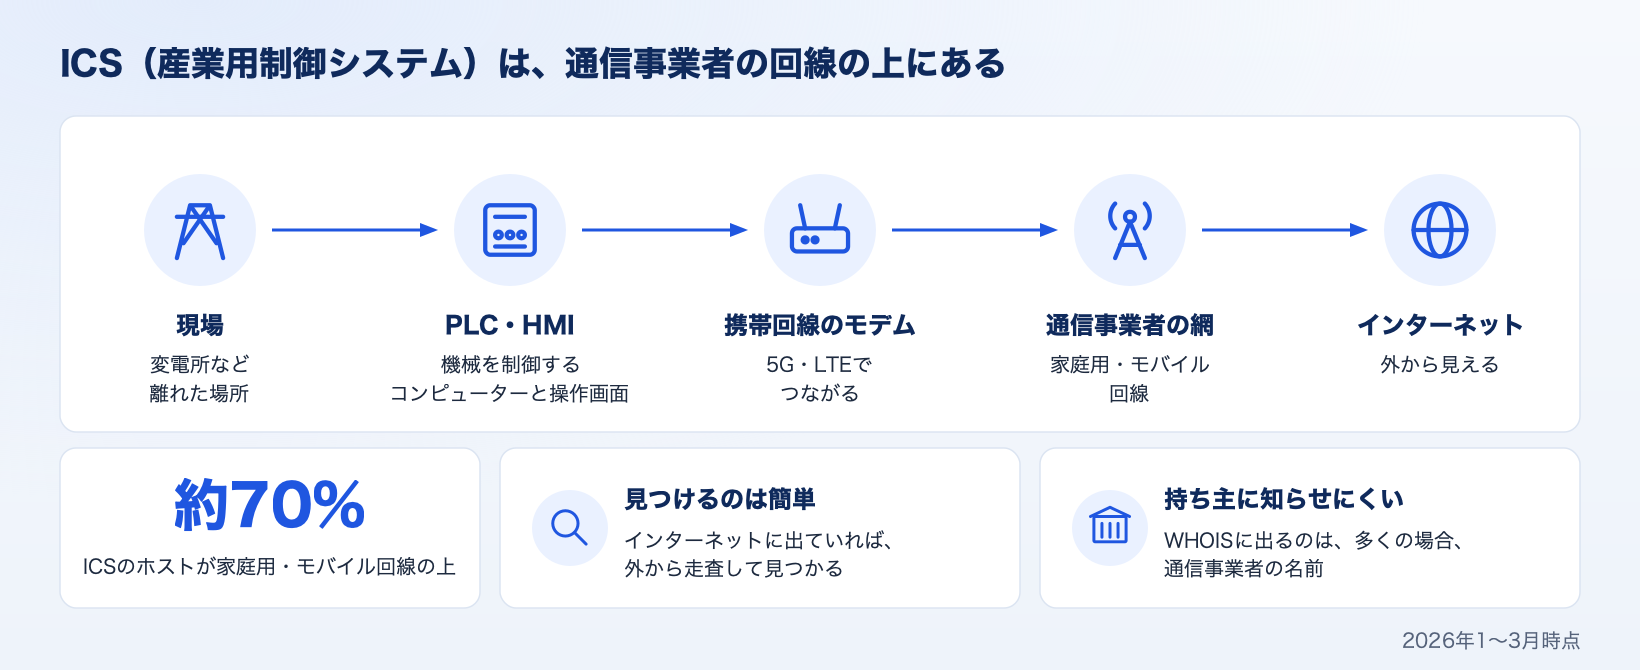
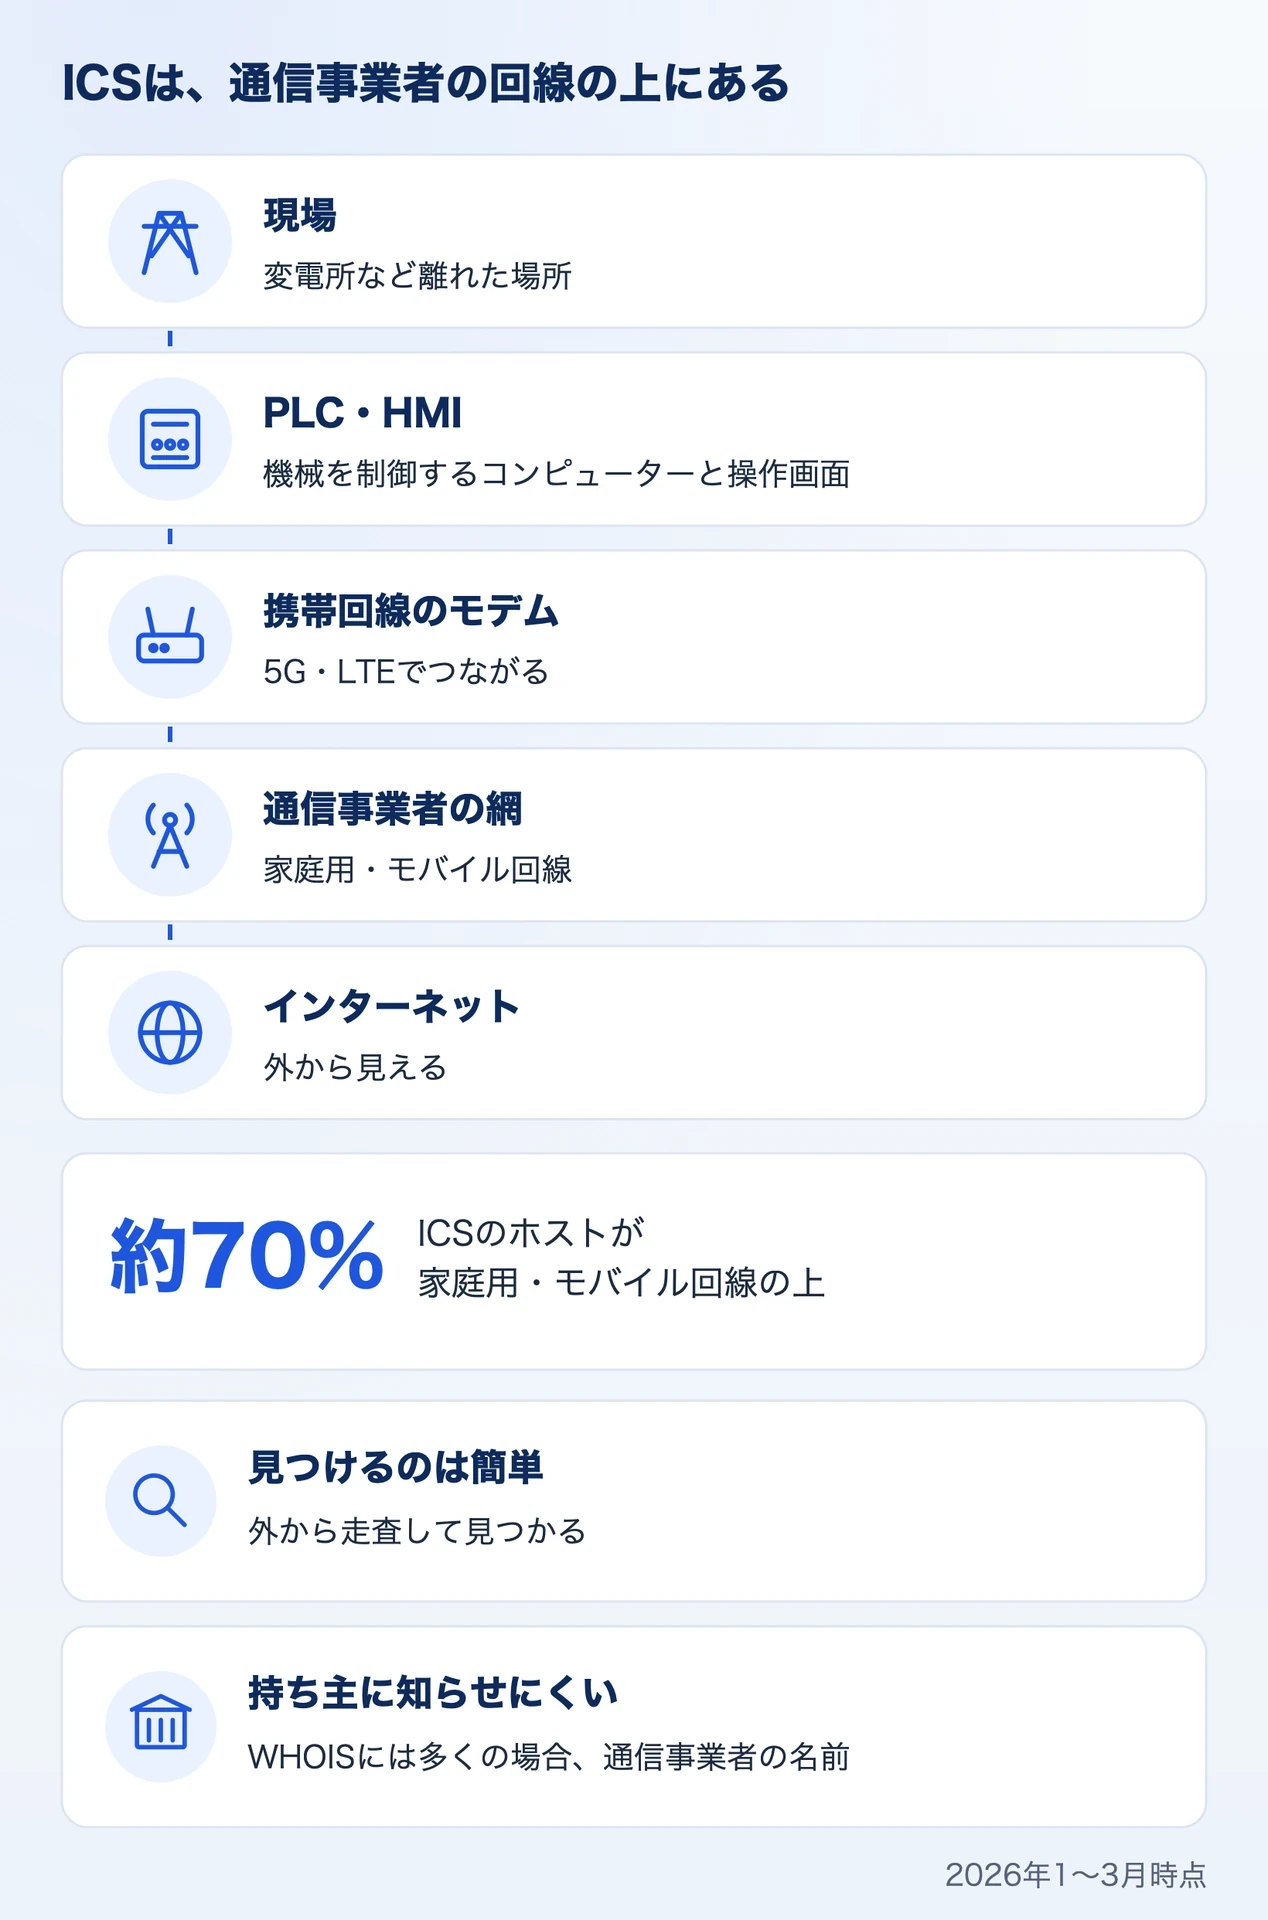
多くは、変電所など離れた場所の機器が、携帯回線のモデムでつながっているためです。こうした機器のWHOISには、多くの場合、通信事業者の名前が出ます。そのため、持ち主を特定して知らせることは、多くの場合できません。
自組織のIPアドレスの範囲を調べても見つからない
ICSのホストが多いネットワークの上位10は、どれも通信事業者の網でした。日本の通信事業者も1つ、9位(1.3%)に入っています。
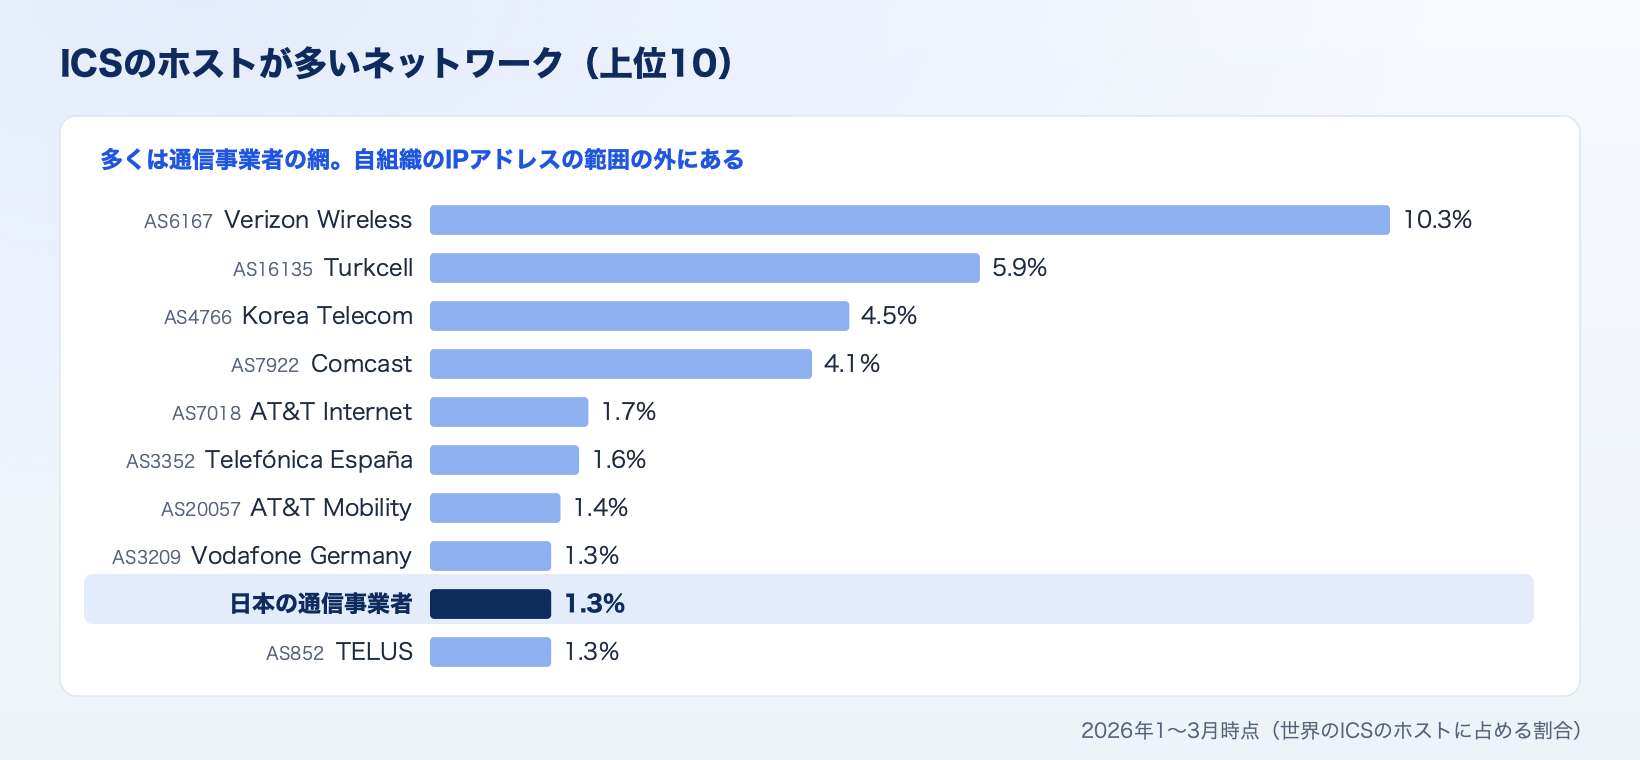
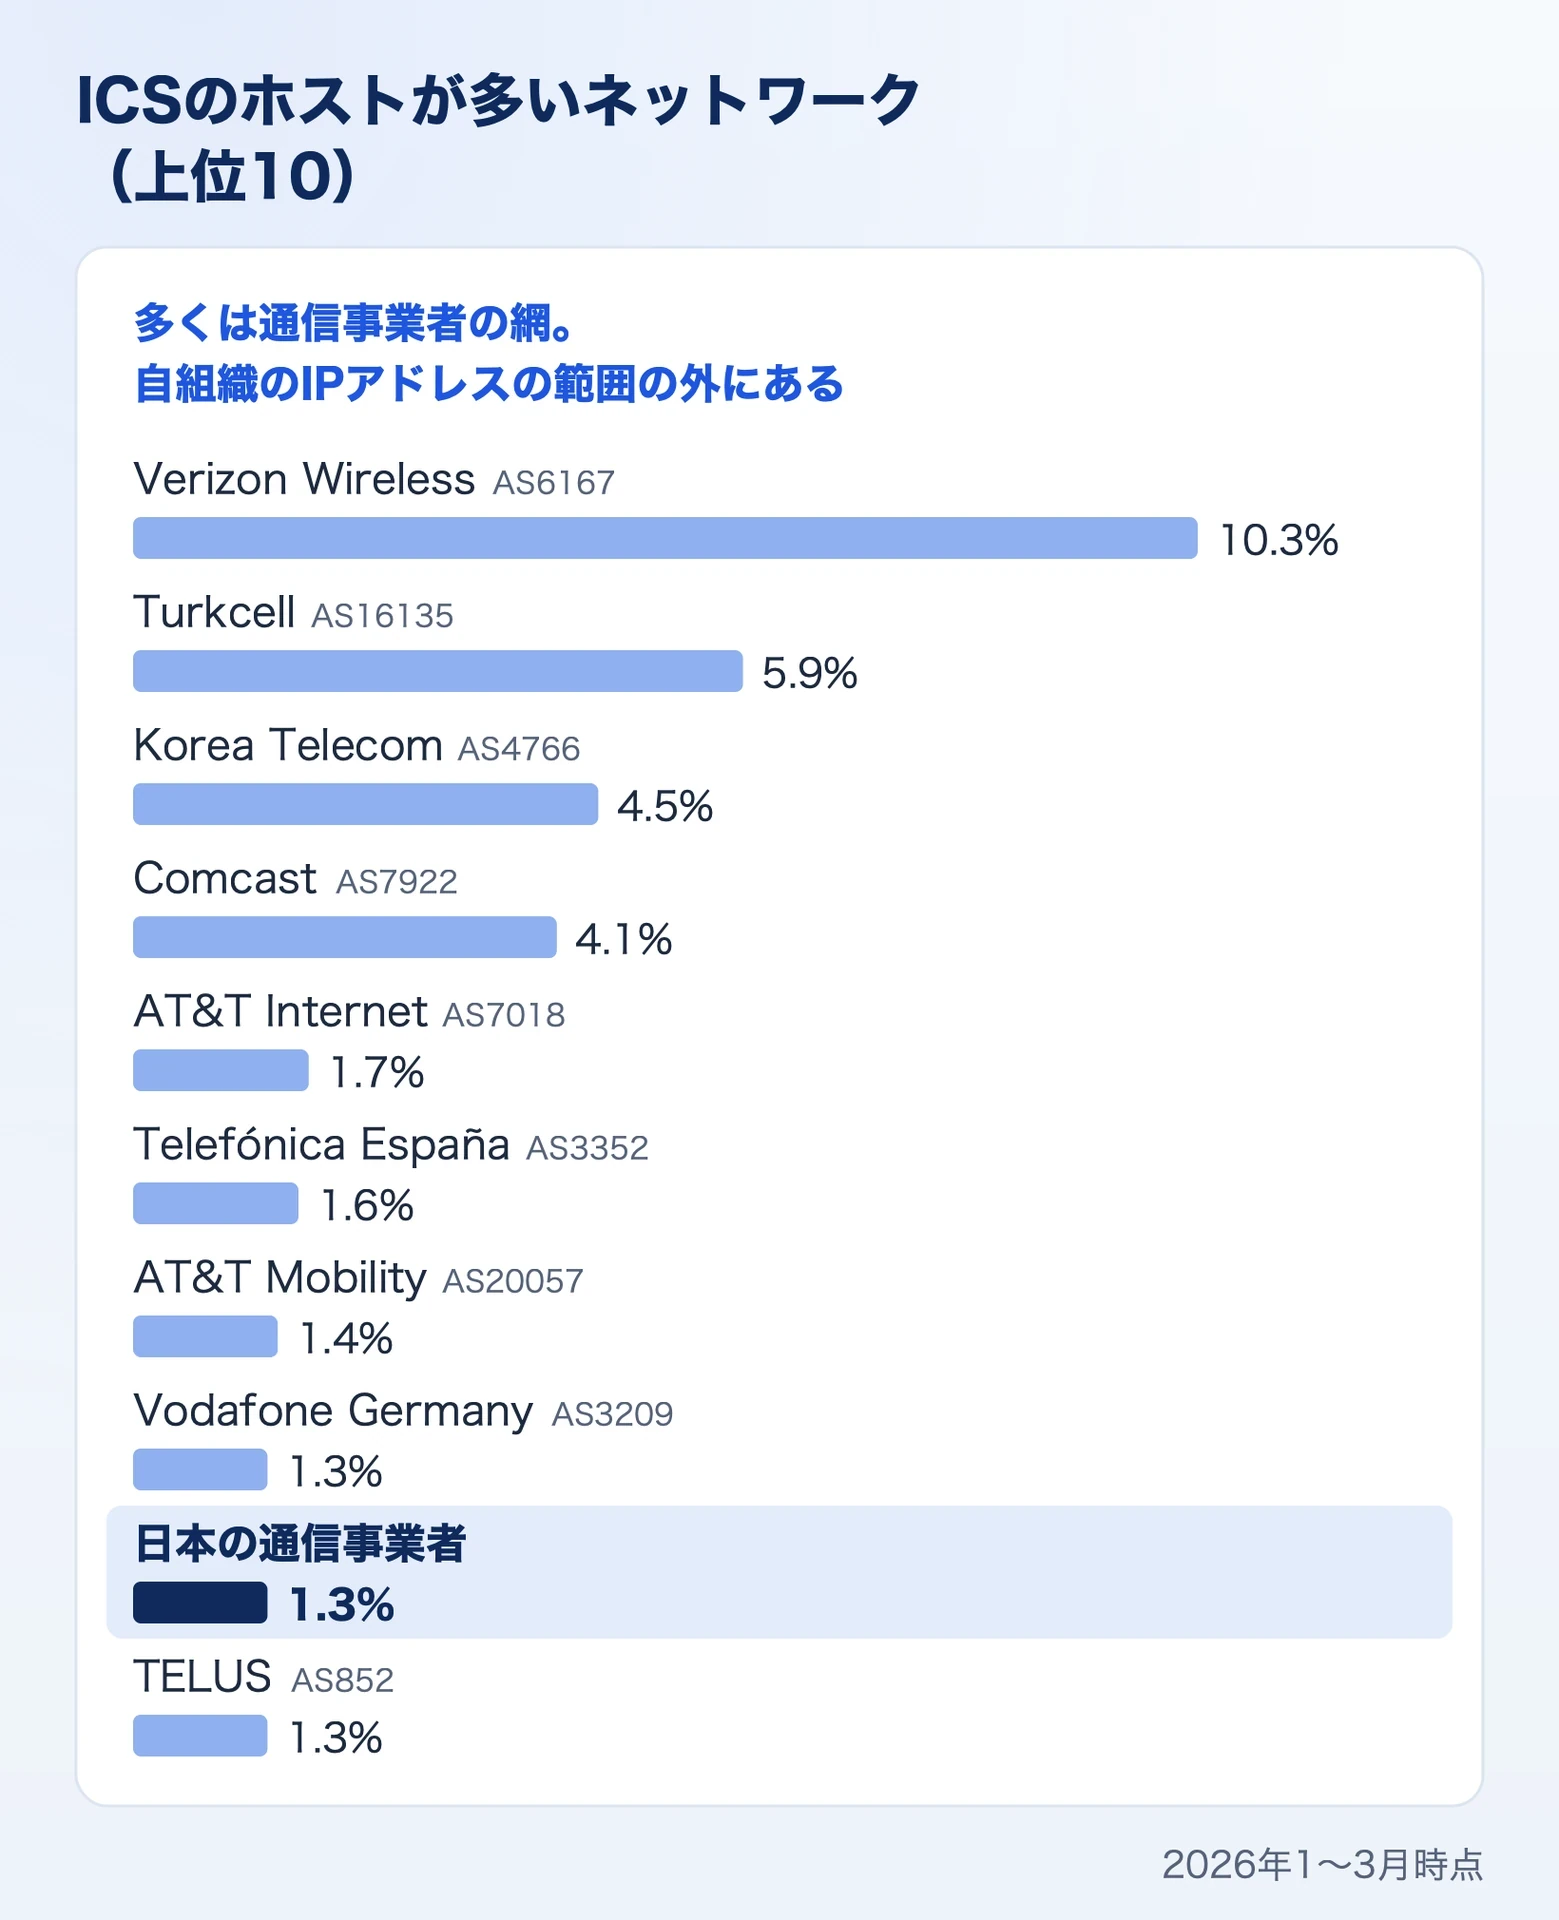
自組織に登録したIPアドレスの範囲を調べても、こうした機器は見つかりません。通信事業者のアドレスの上にあるからです。
8割超がHTTPやSSHも公開している
ICSの8割超は、HTTPやSSHなどのIT系のサービスも公開しています。たとえば、オムロンのPLC(制御用のコンピューター)が使うFINSのホストでは、同じIPアドレスでFTPやSSH、MySQLなども開いていました。
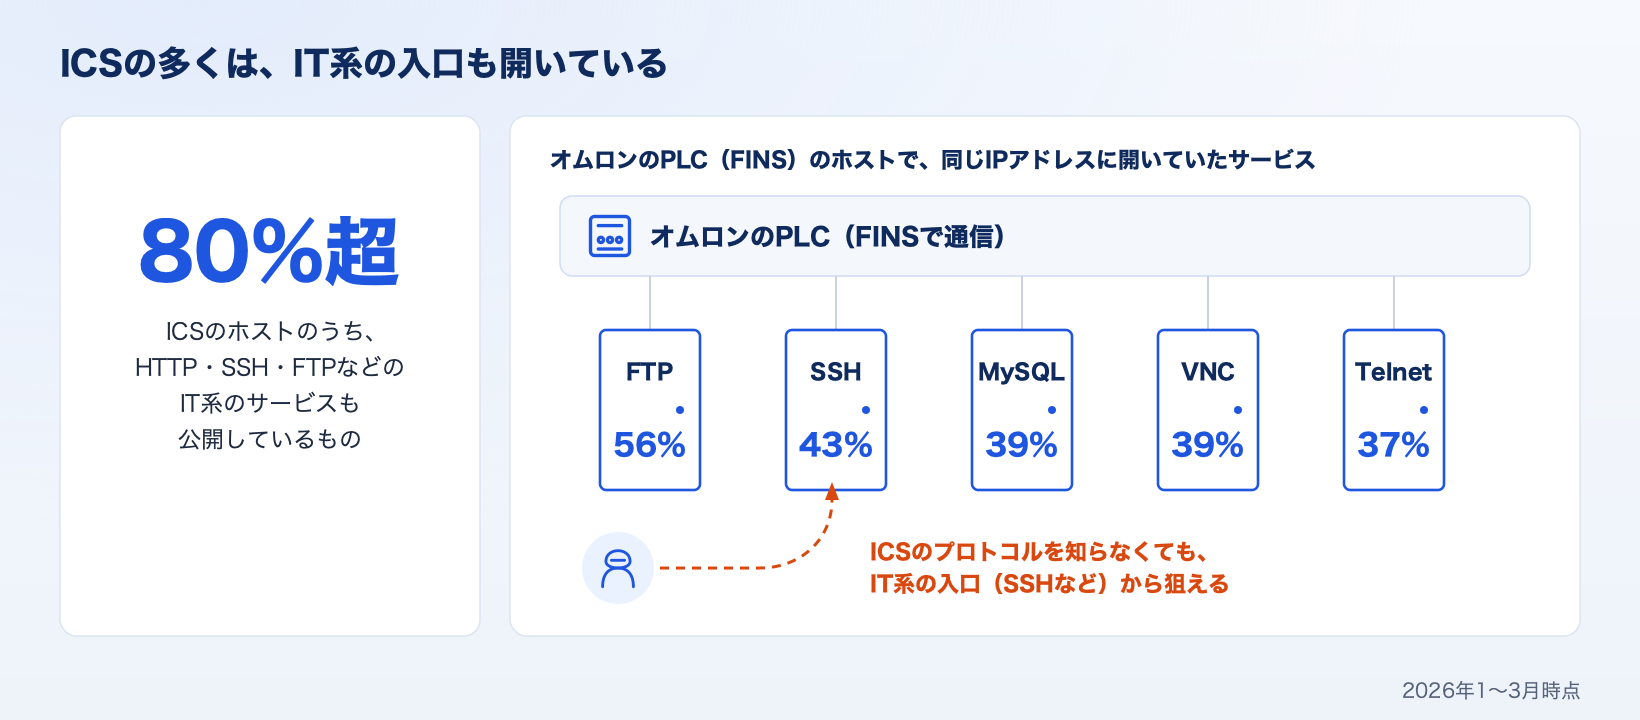
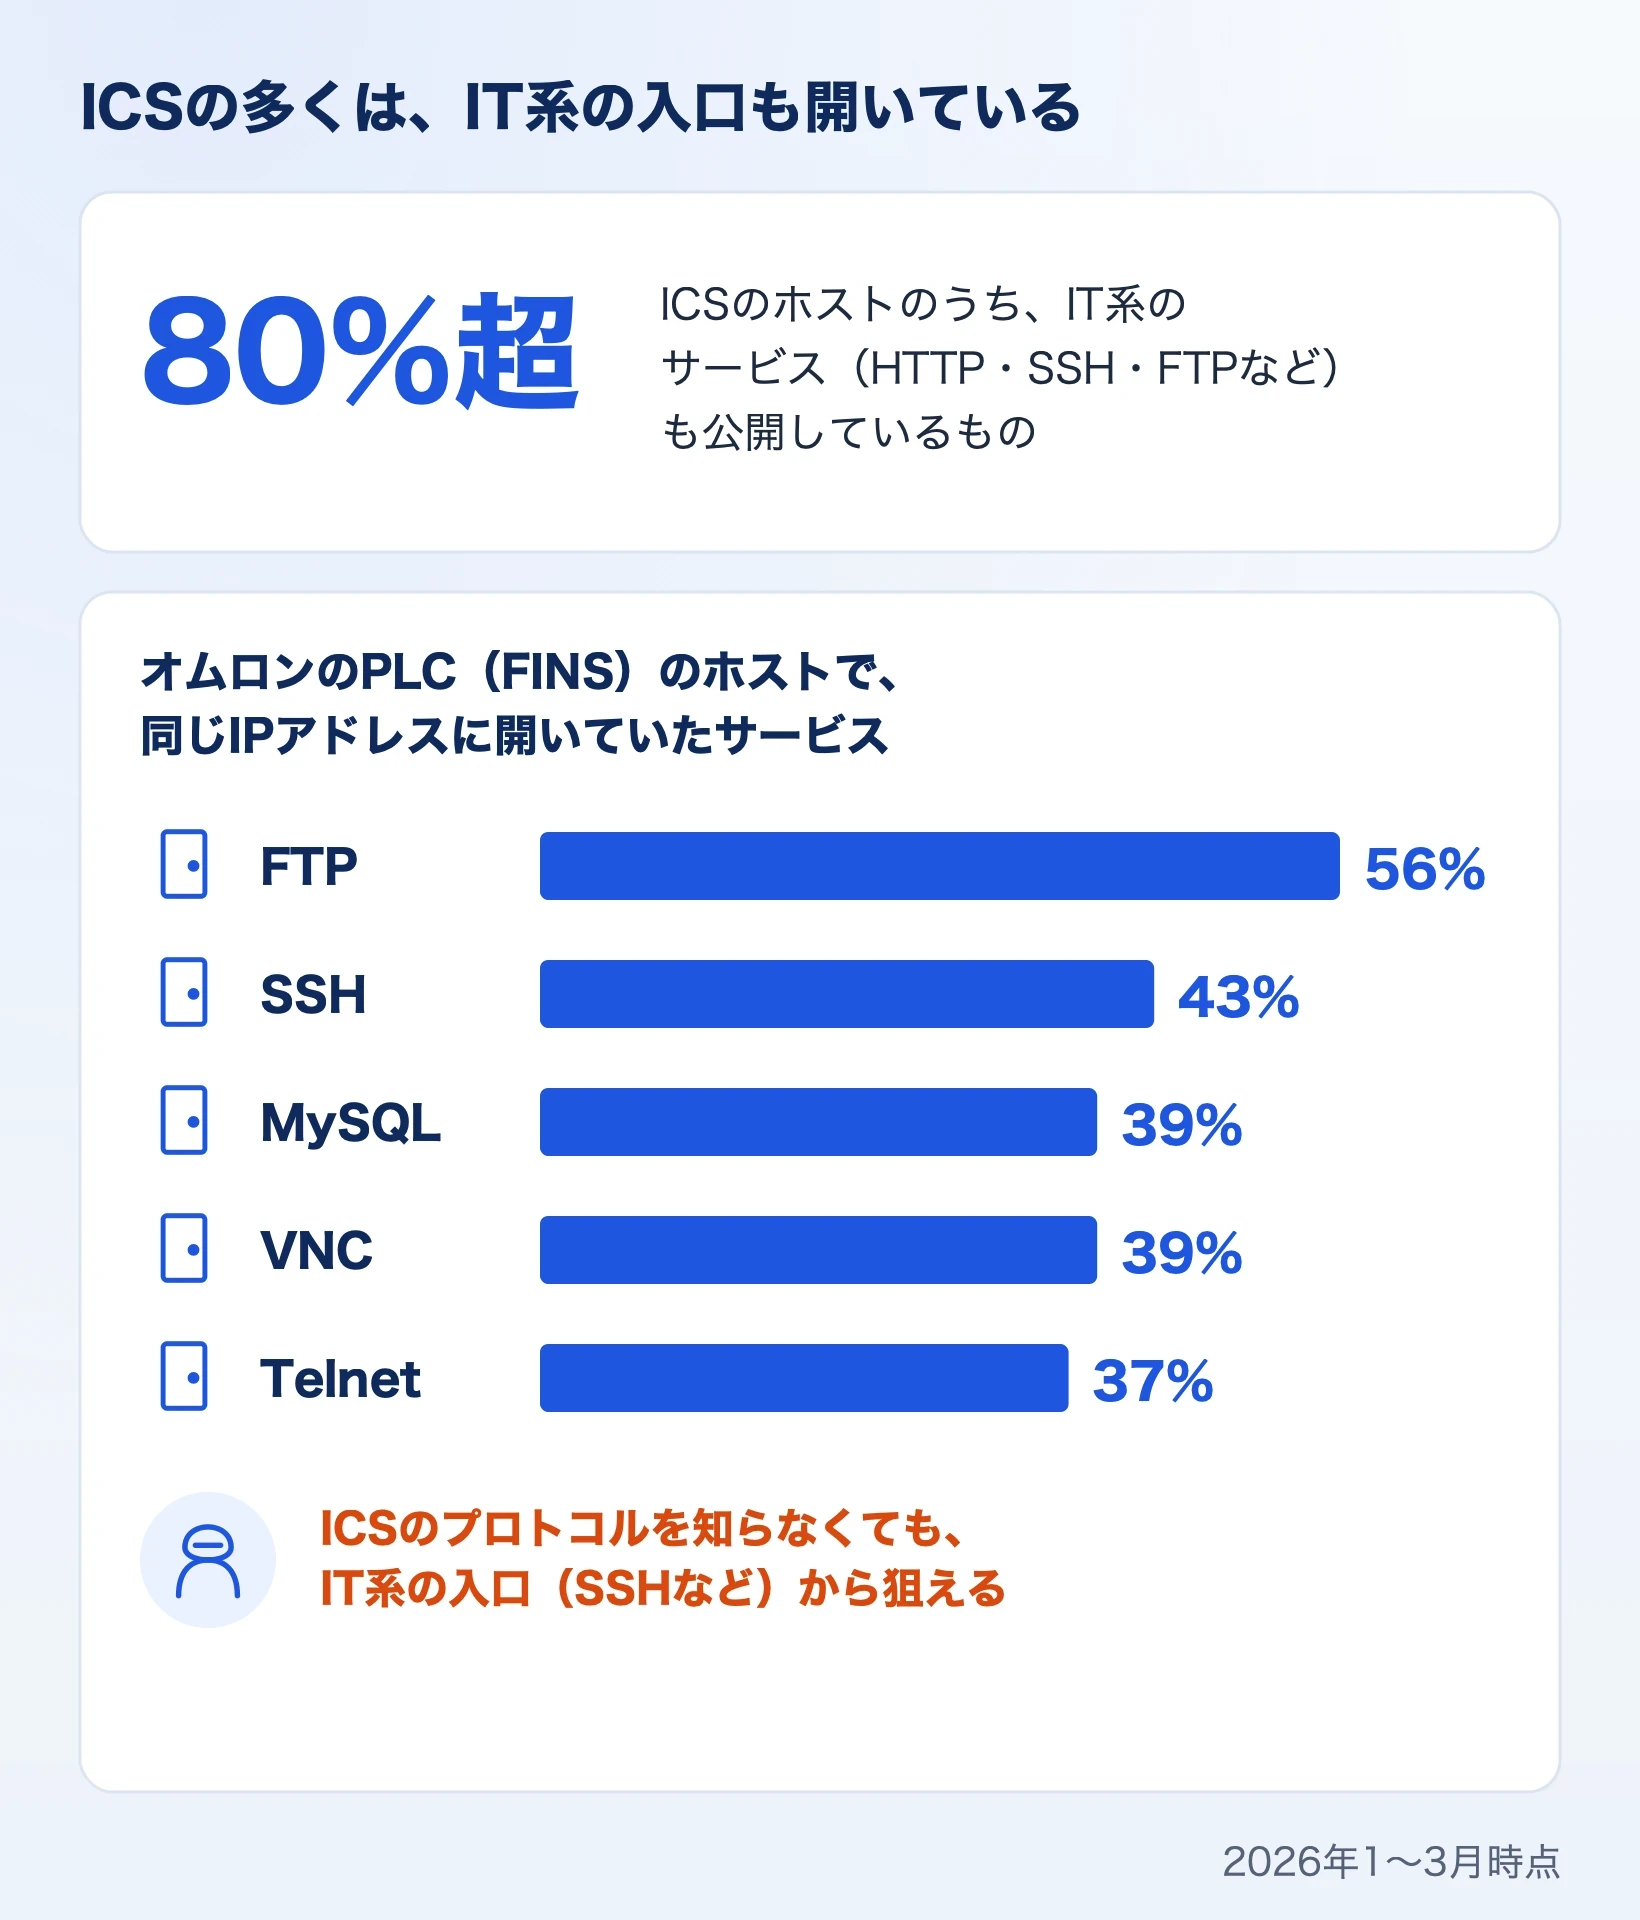
攻撃者は、ModbusやEIPのようなICSのプロトコルを知らなくても、Webの脆弱性や初期設定のままのパスワードを狙って入れます。
攻撃者のインフラはどこに置かれているか
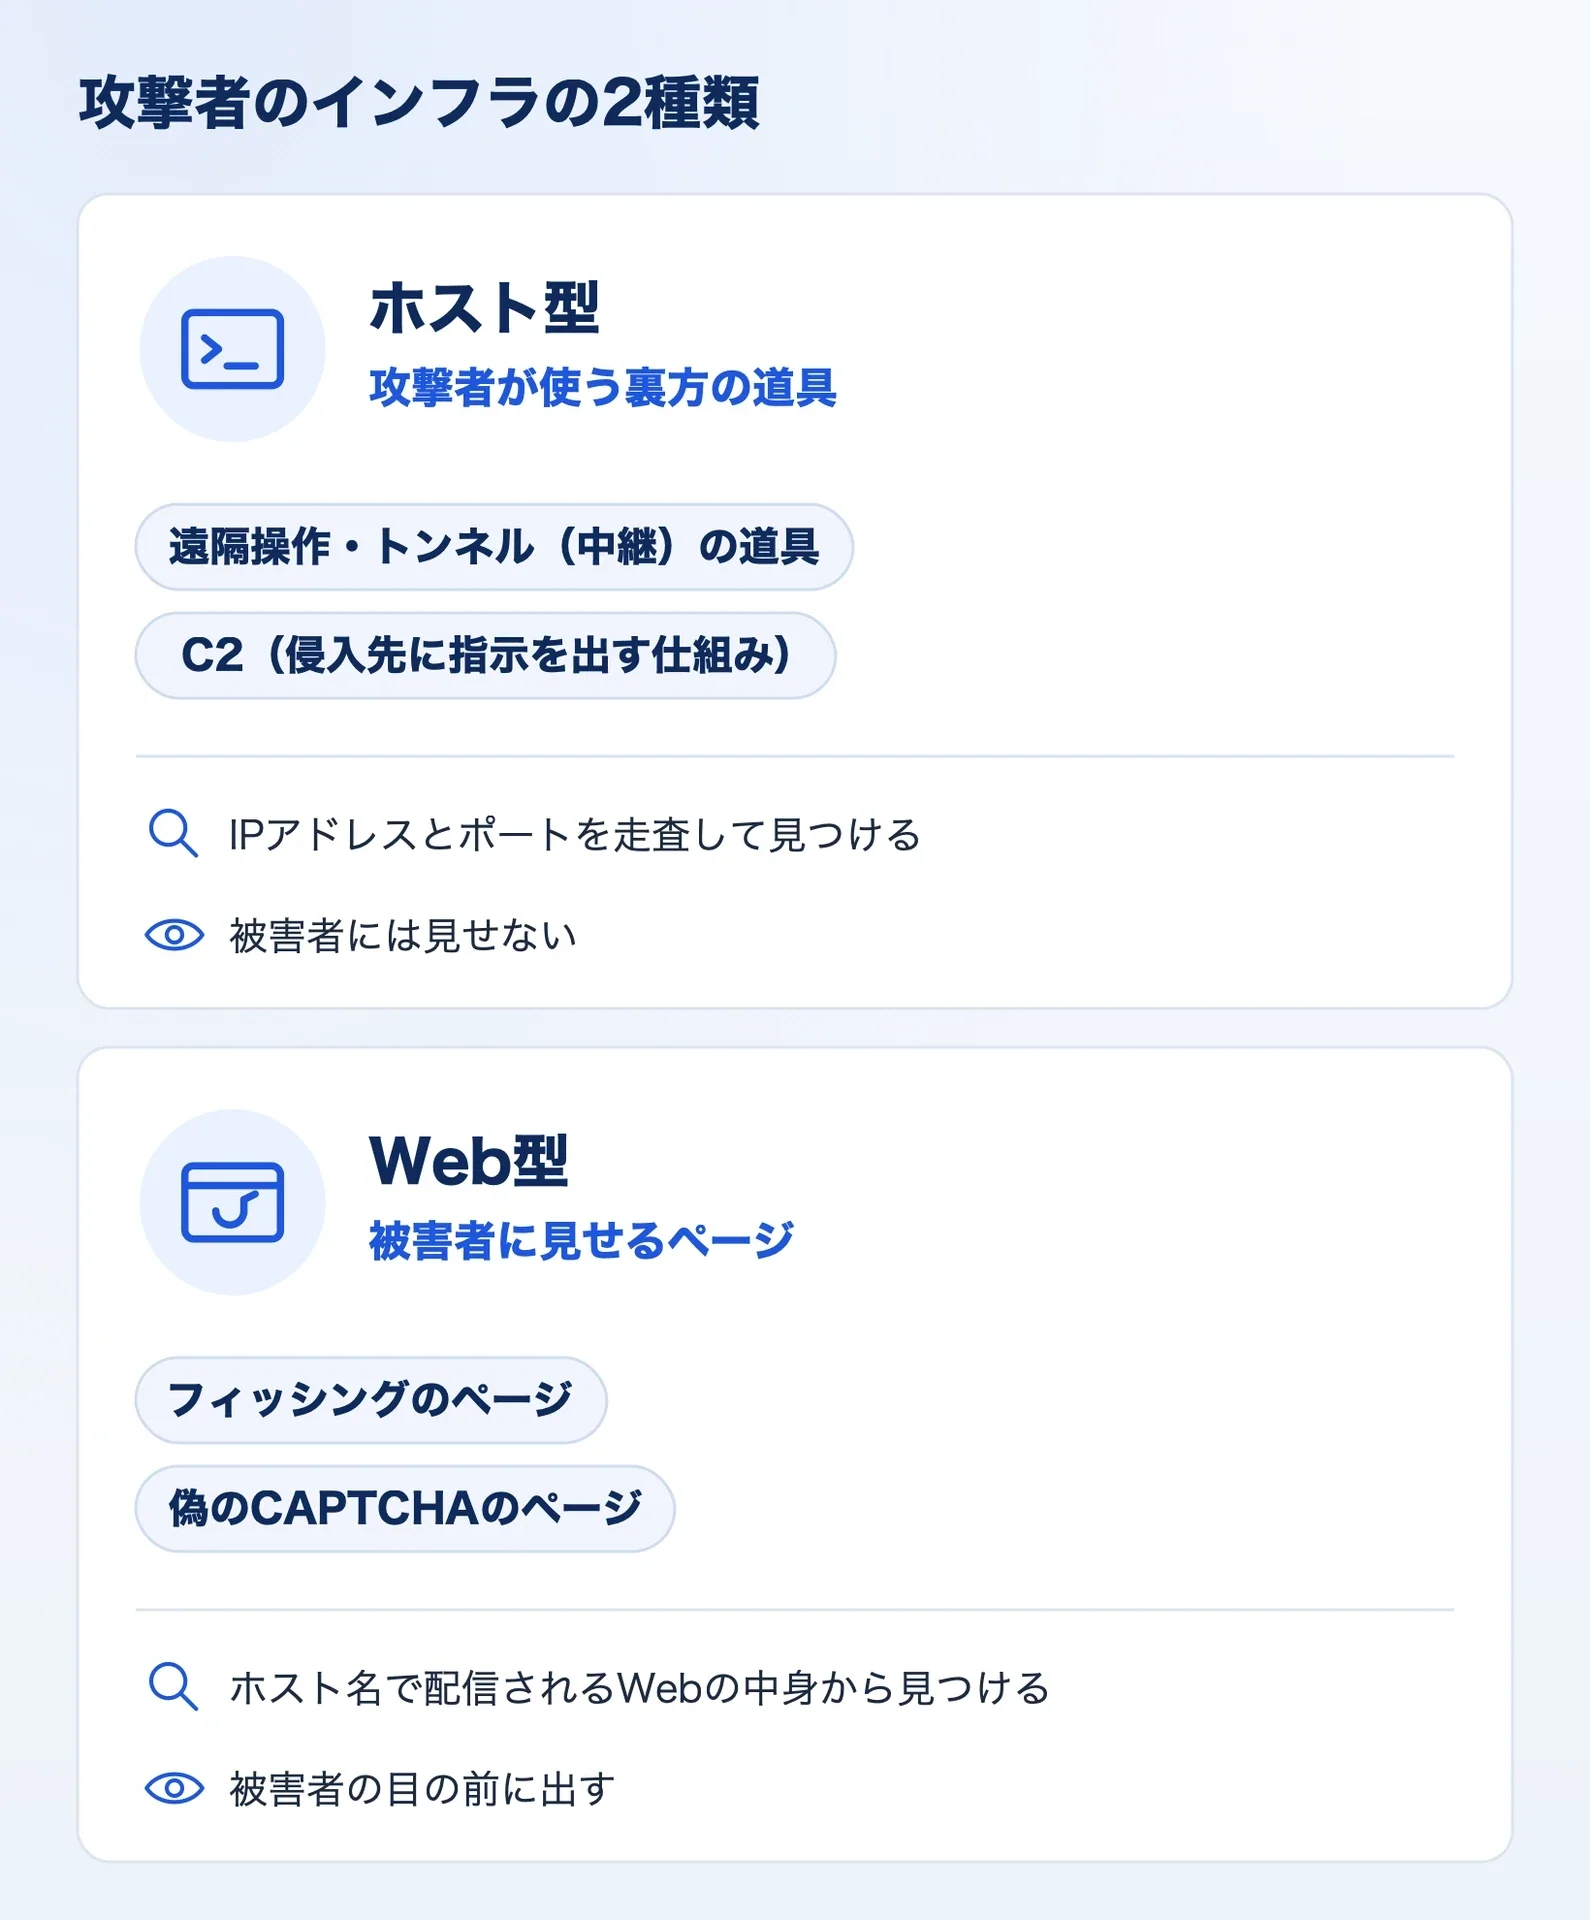
Censys社は、攻撃者のインフラを9か月間(2025年10月〜2026年6月)数えました。対象は、フィッシングやおとりの配信、遠隔操作やトンネル(中継)の道具、C2(侵入先に指示を出す仕組み)などです。見つけ方によって、ホスト型とWeb型に分けています。
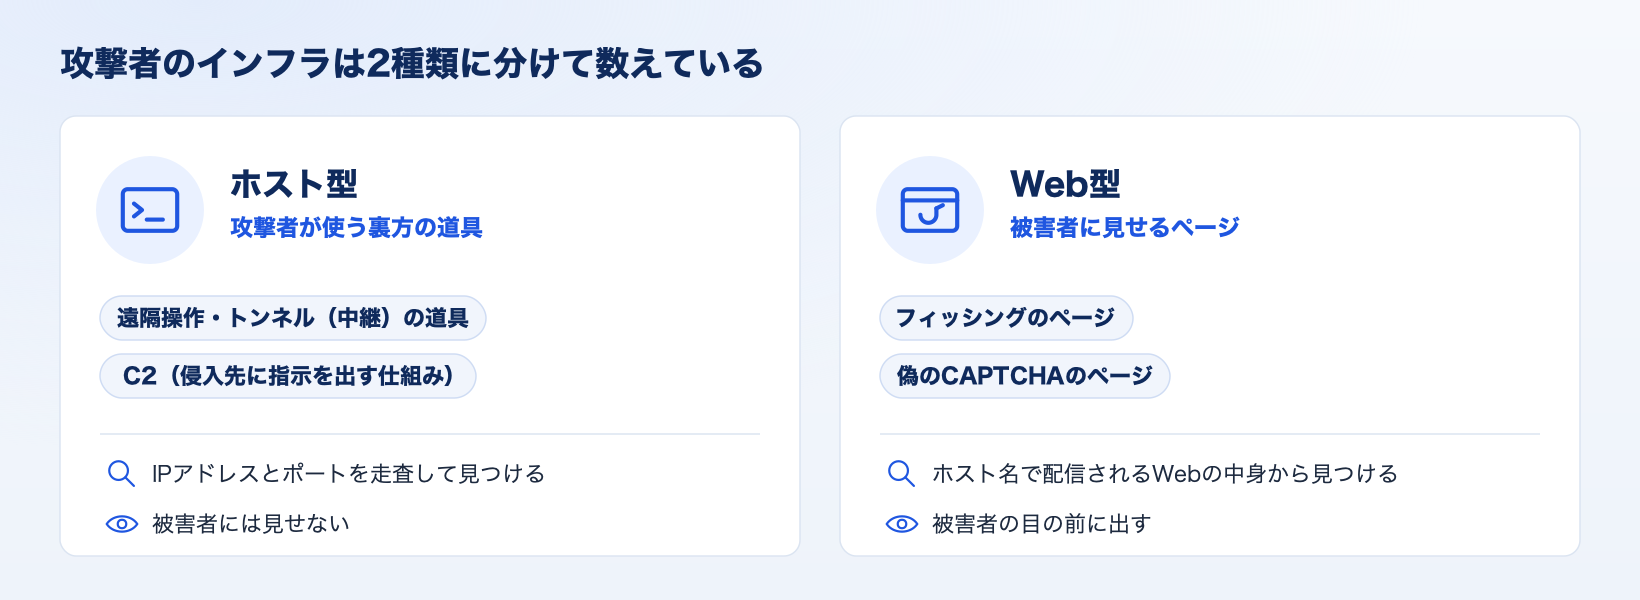
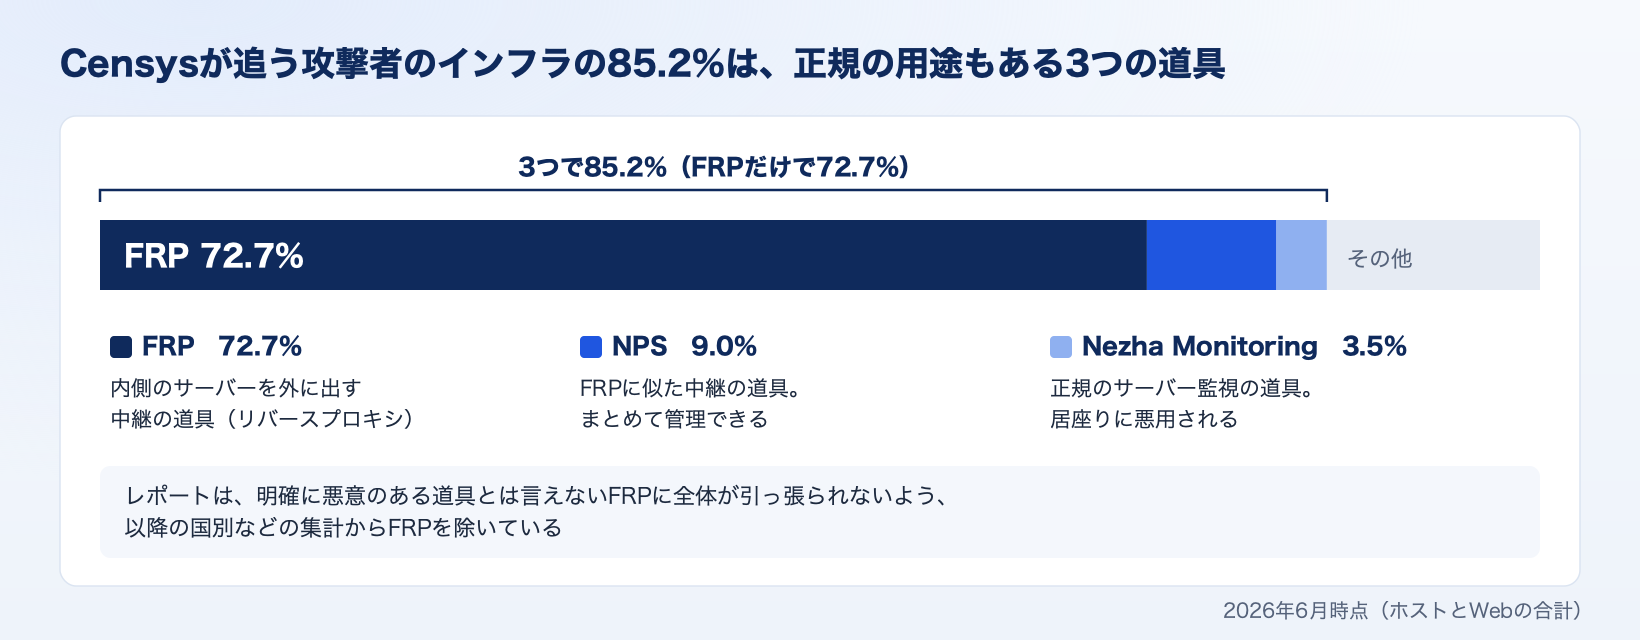
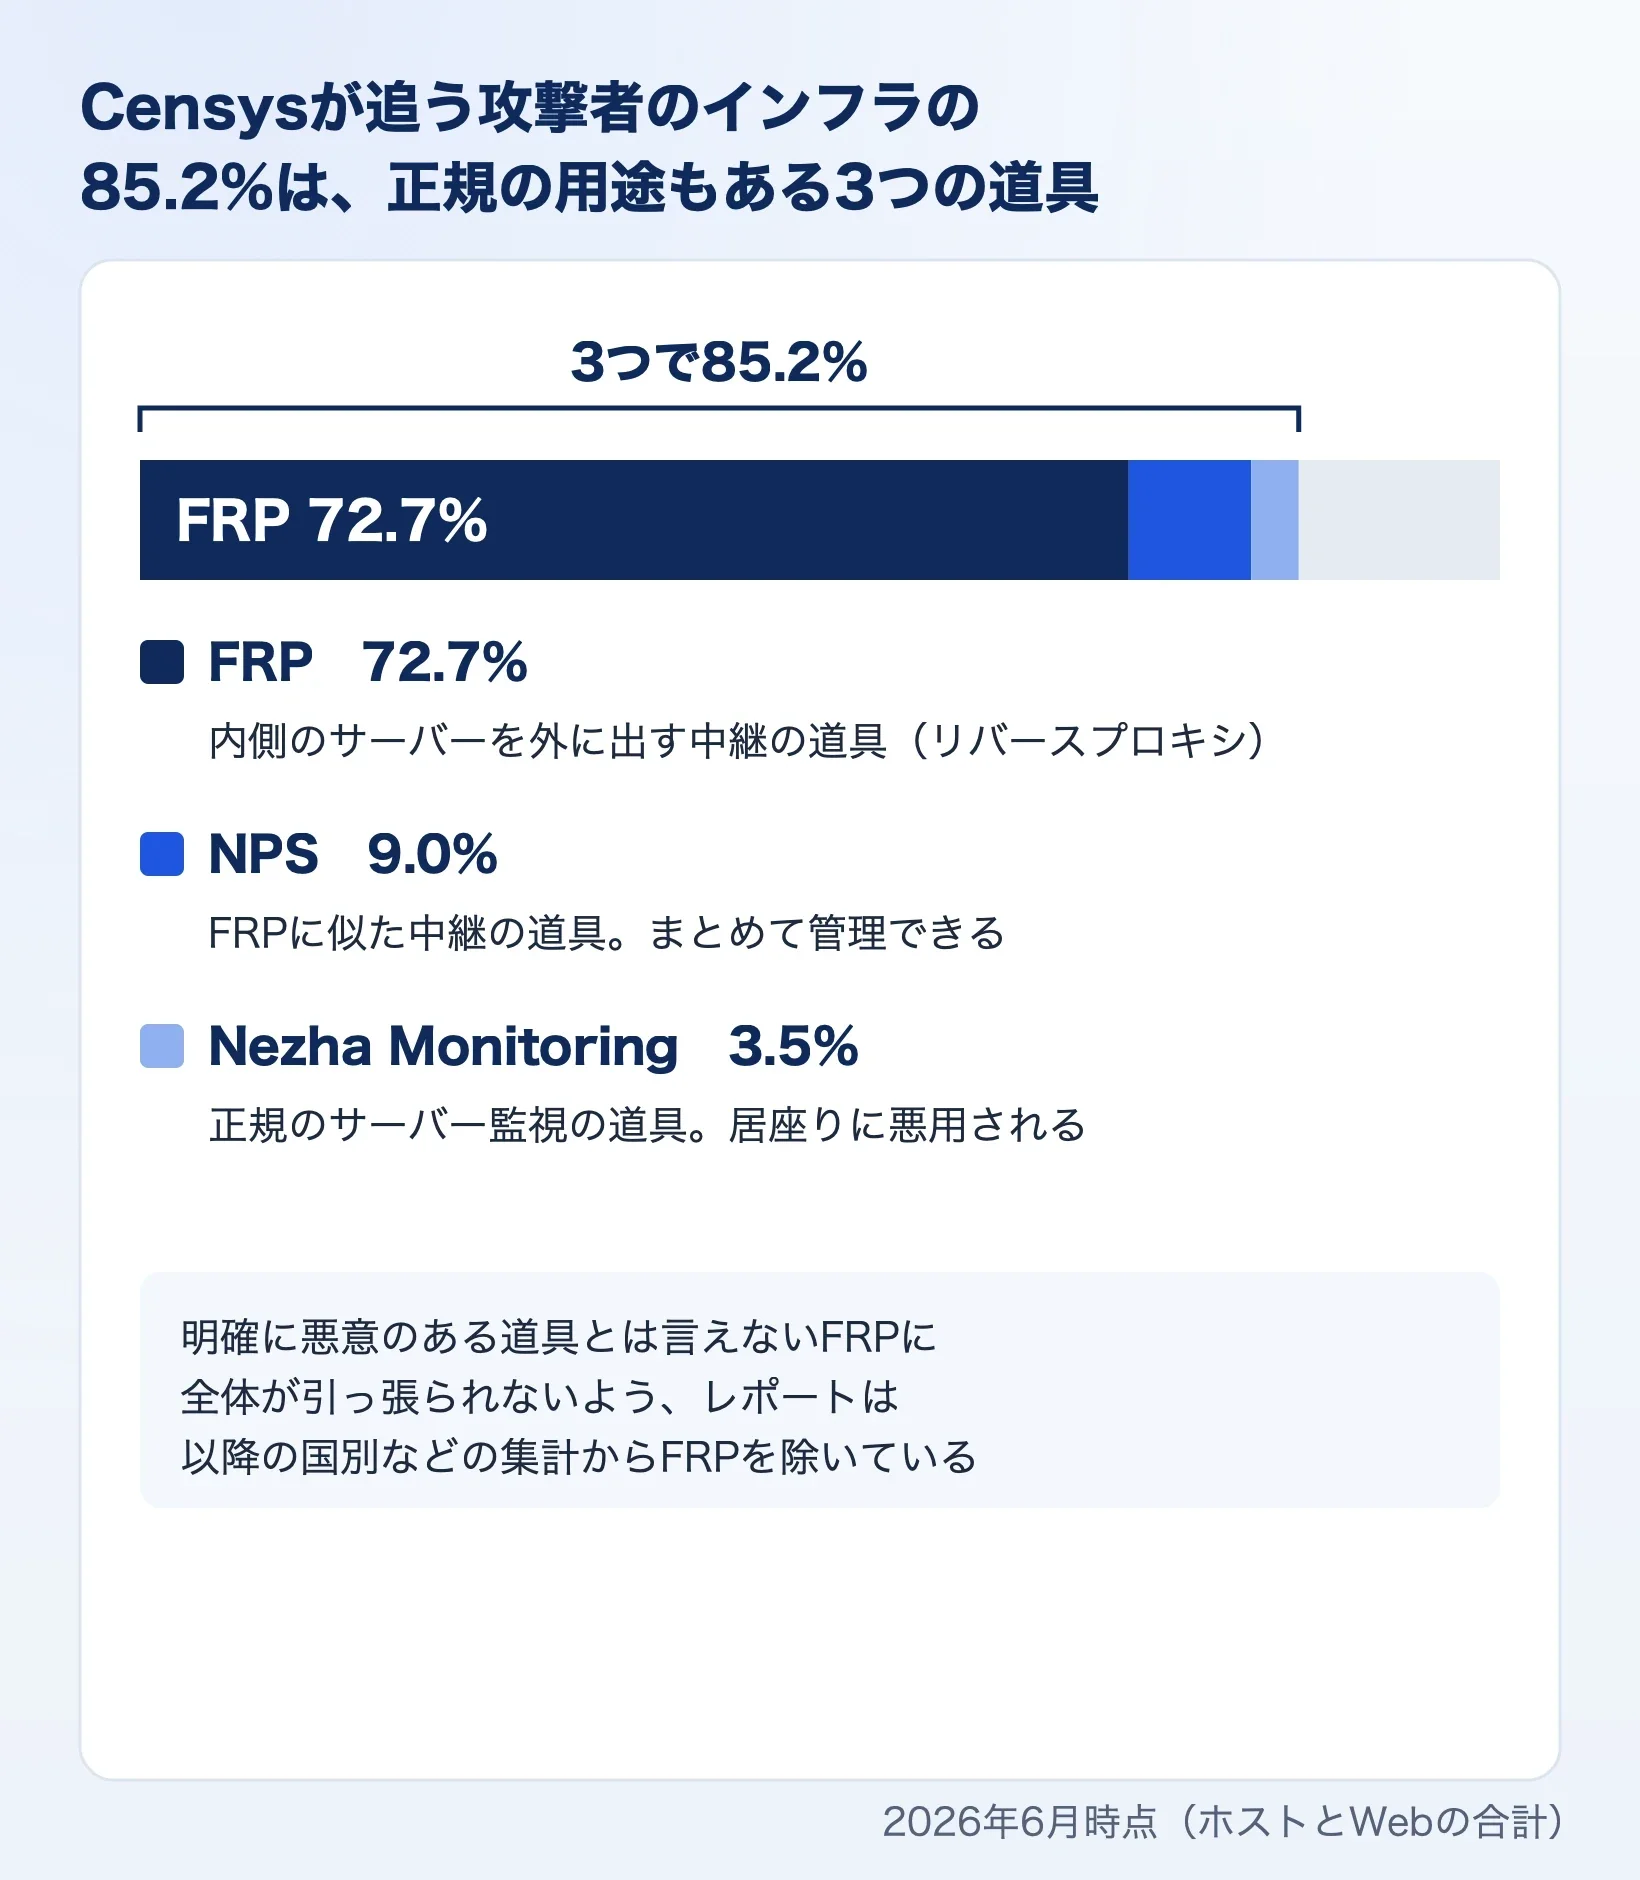
数で見ると、最も多いのはFRP、NPS、Nezhaの3つです。どれも中国発の道具で、正規の用途にも使われます。
ホスト型は中国、Web型は米国が最も多い
FRPを除いて国別に見ると、国によって置かれるものが逆になります。ホスト型は中国(36.5%)、Web型は米国(45.5%)が最も多く、日本はホスト型の3.0%、Web型の1.8%でした。
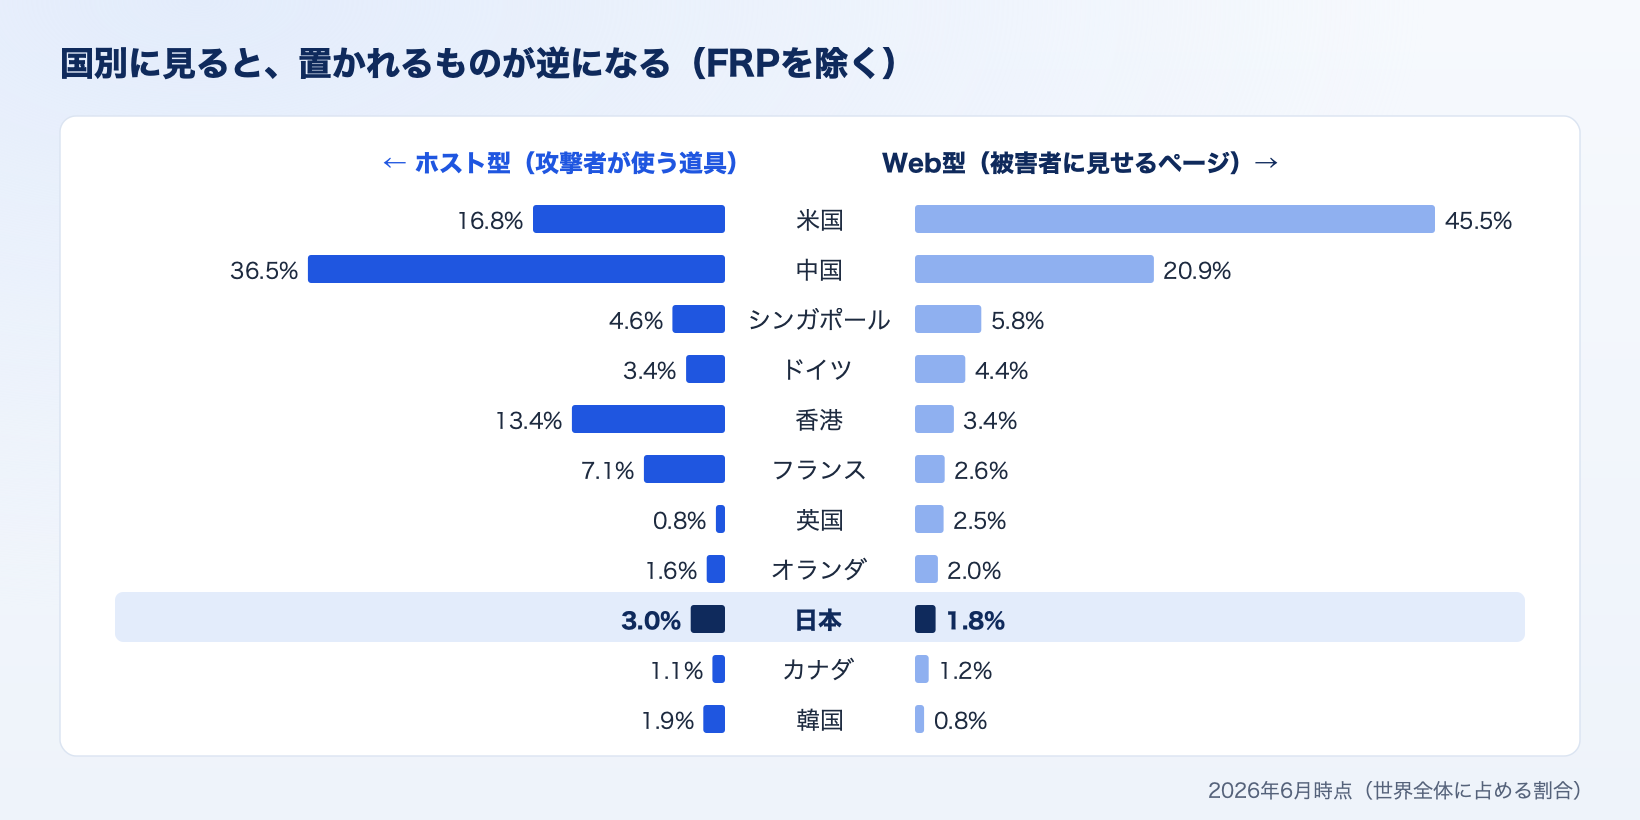
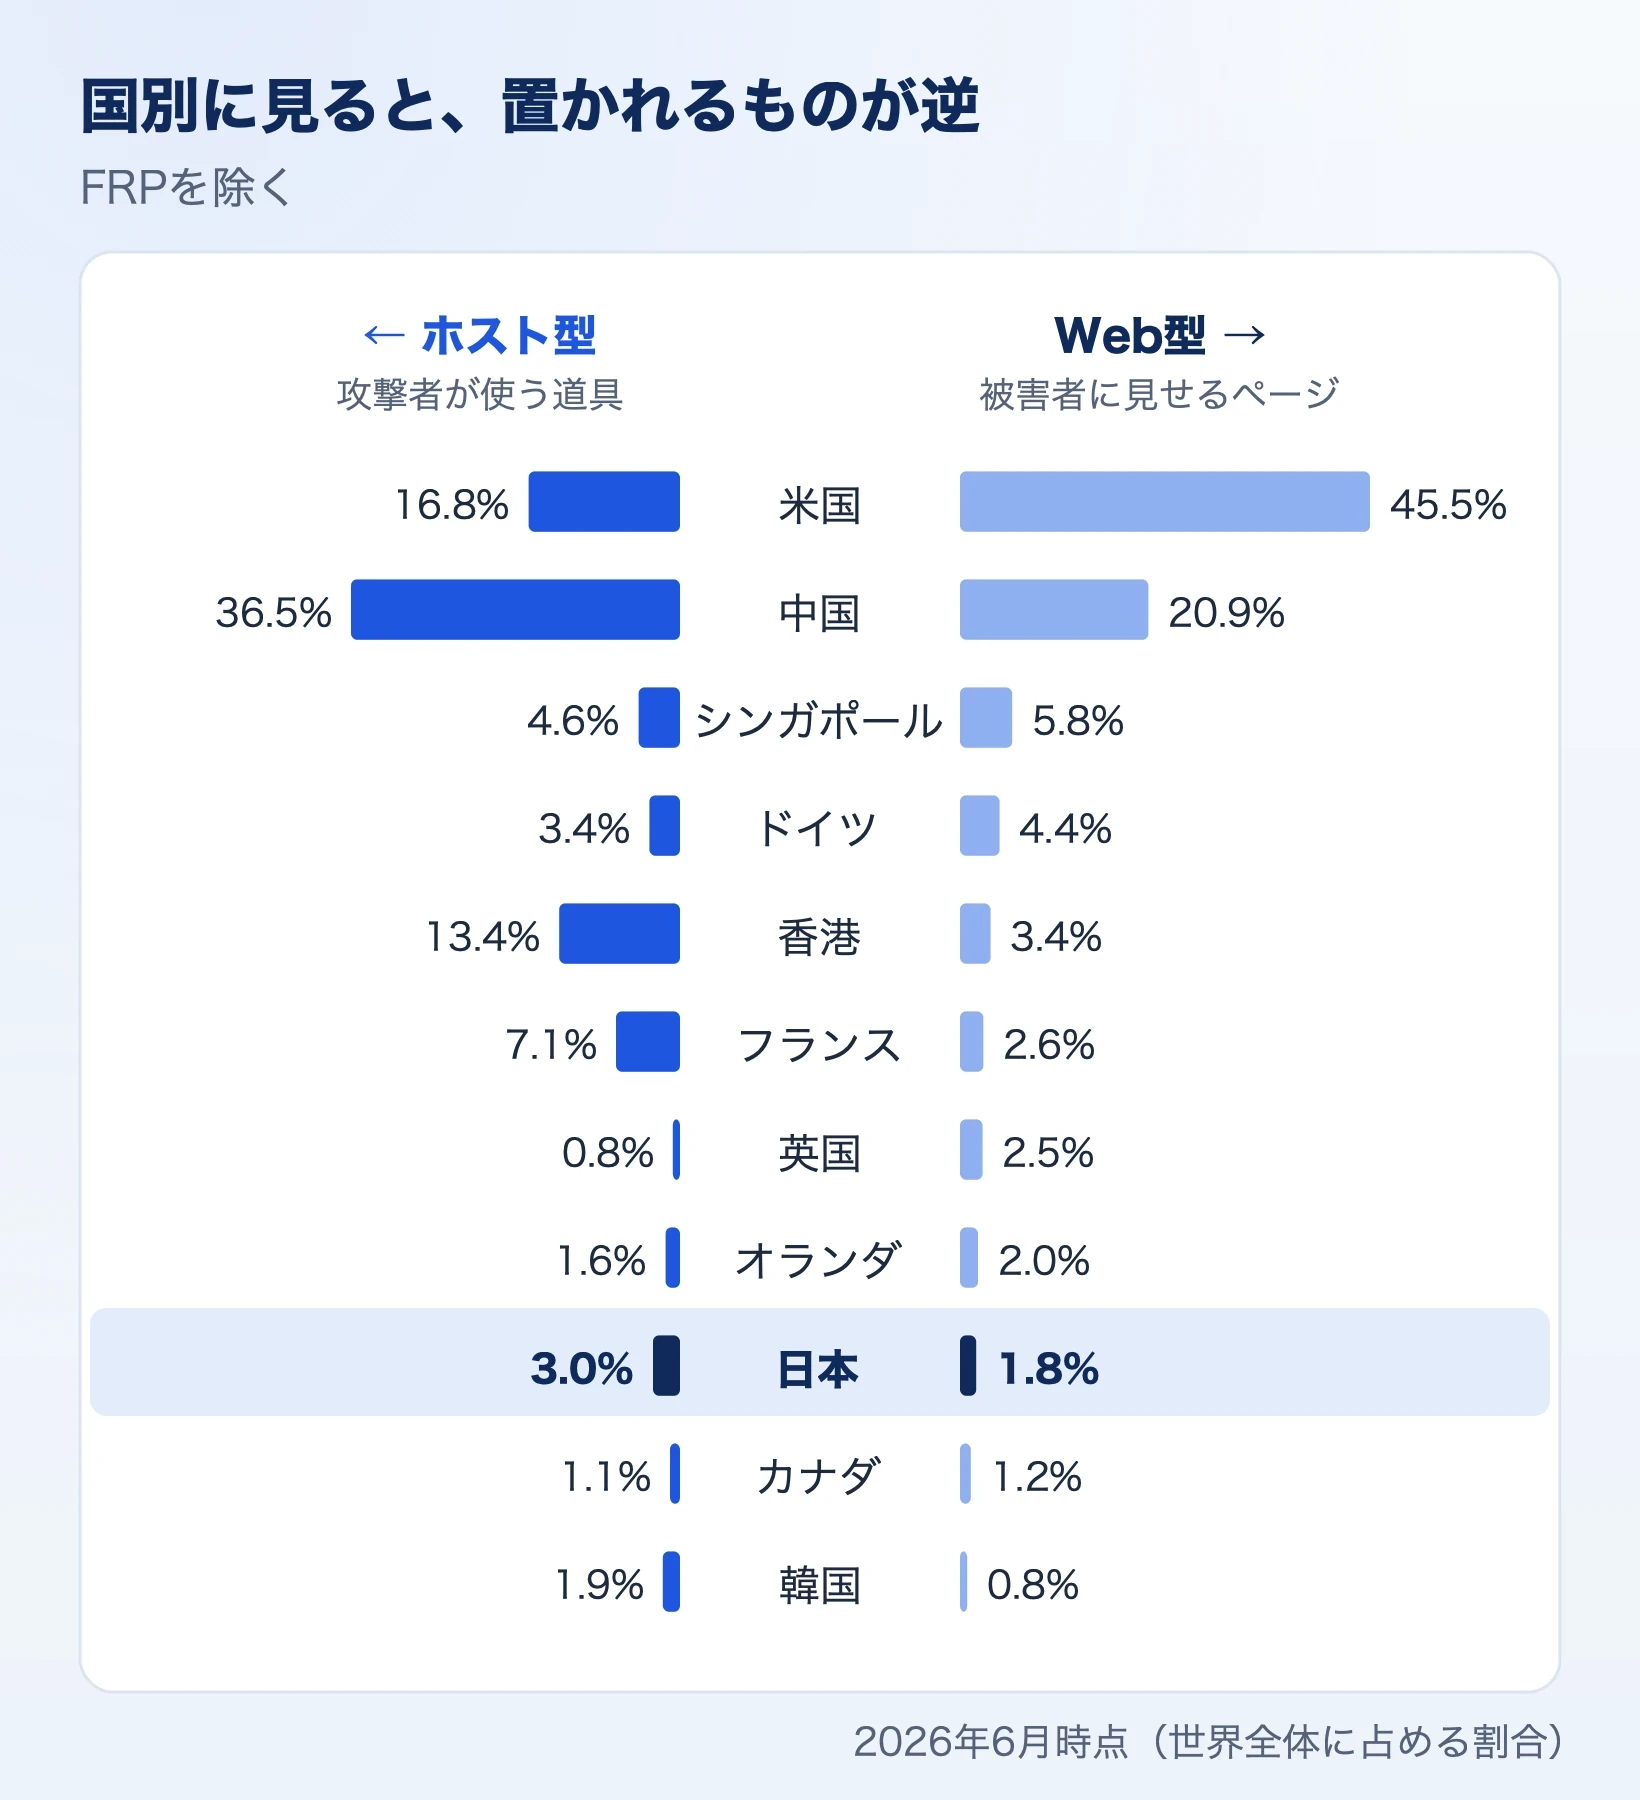
被害者に見せるフィッシングなどは、CloudflareやAmazon、Linodeのようなネットワークに多く、攻撃者だけが使う操作用の道具は、Chinanet(中国の通信事業者)やAlibabaのネットワークに多い傾向があります。
日本はFake Captchaの置き場所で国別3位
日本が目立つのは、Fake Captcha(ClickFix)です。偽のCAPTCHA画面で利用者にキー操作をさせ、PowerShellのコマンドを実行させて、情報を盗むマルウェアを入れる手口です。
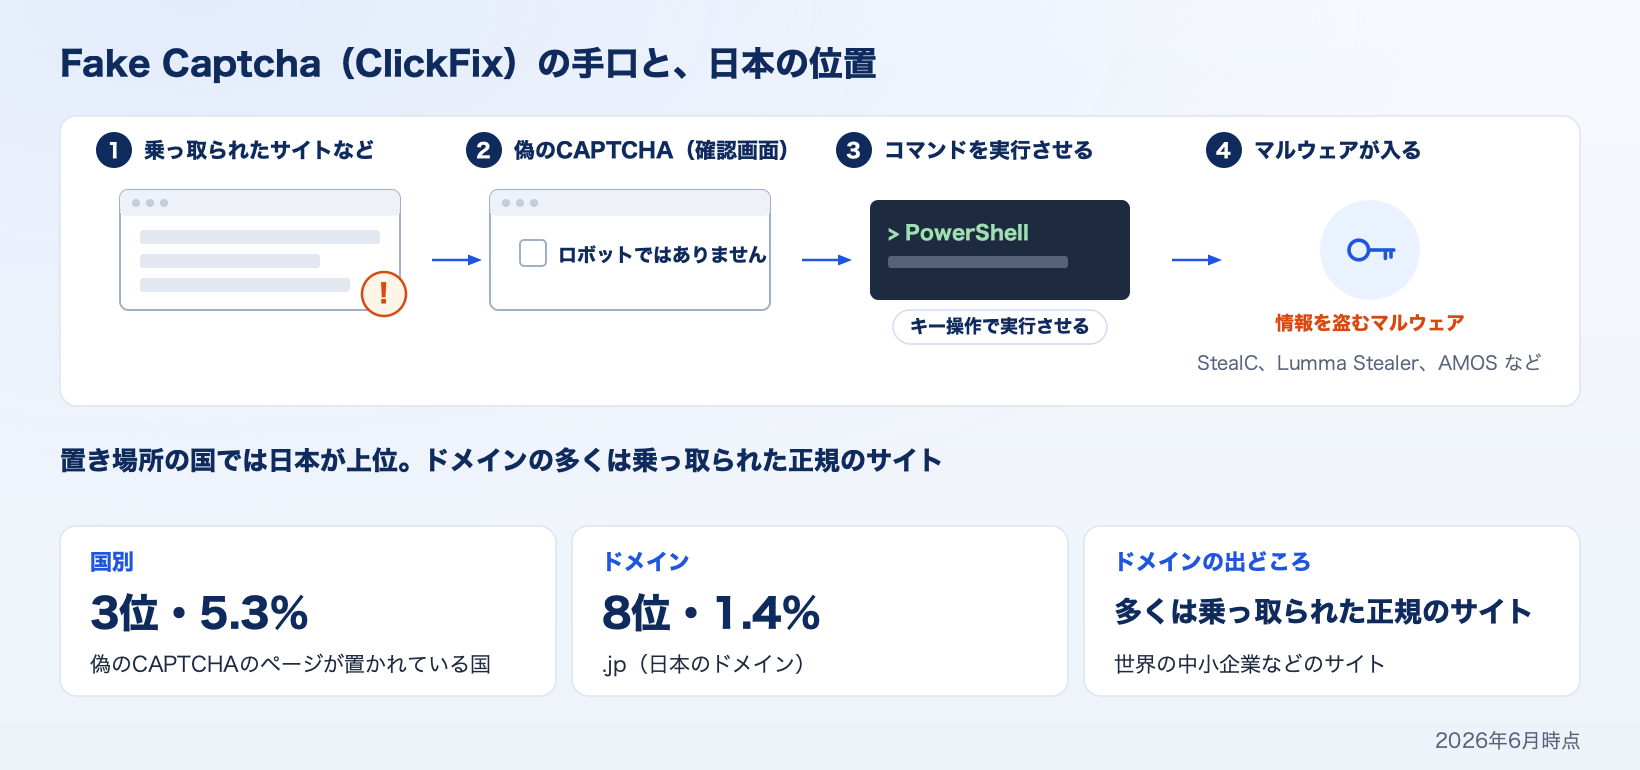
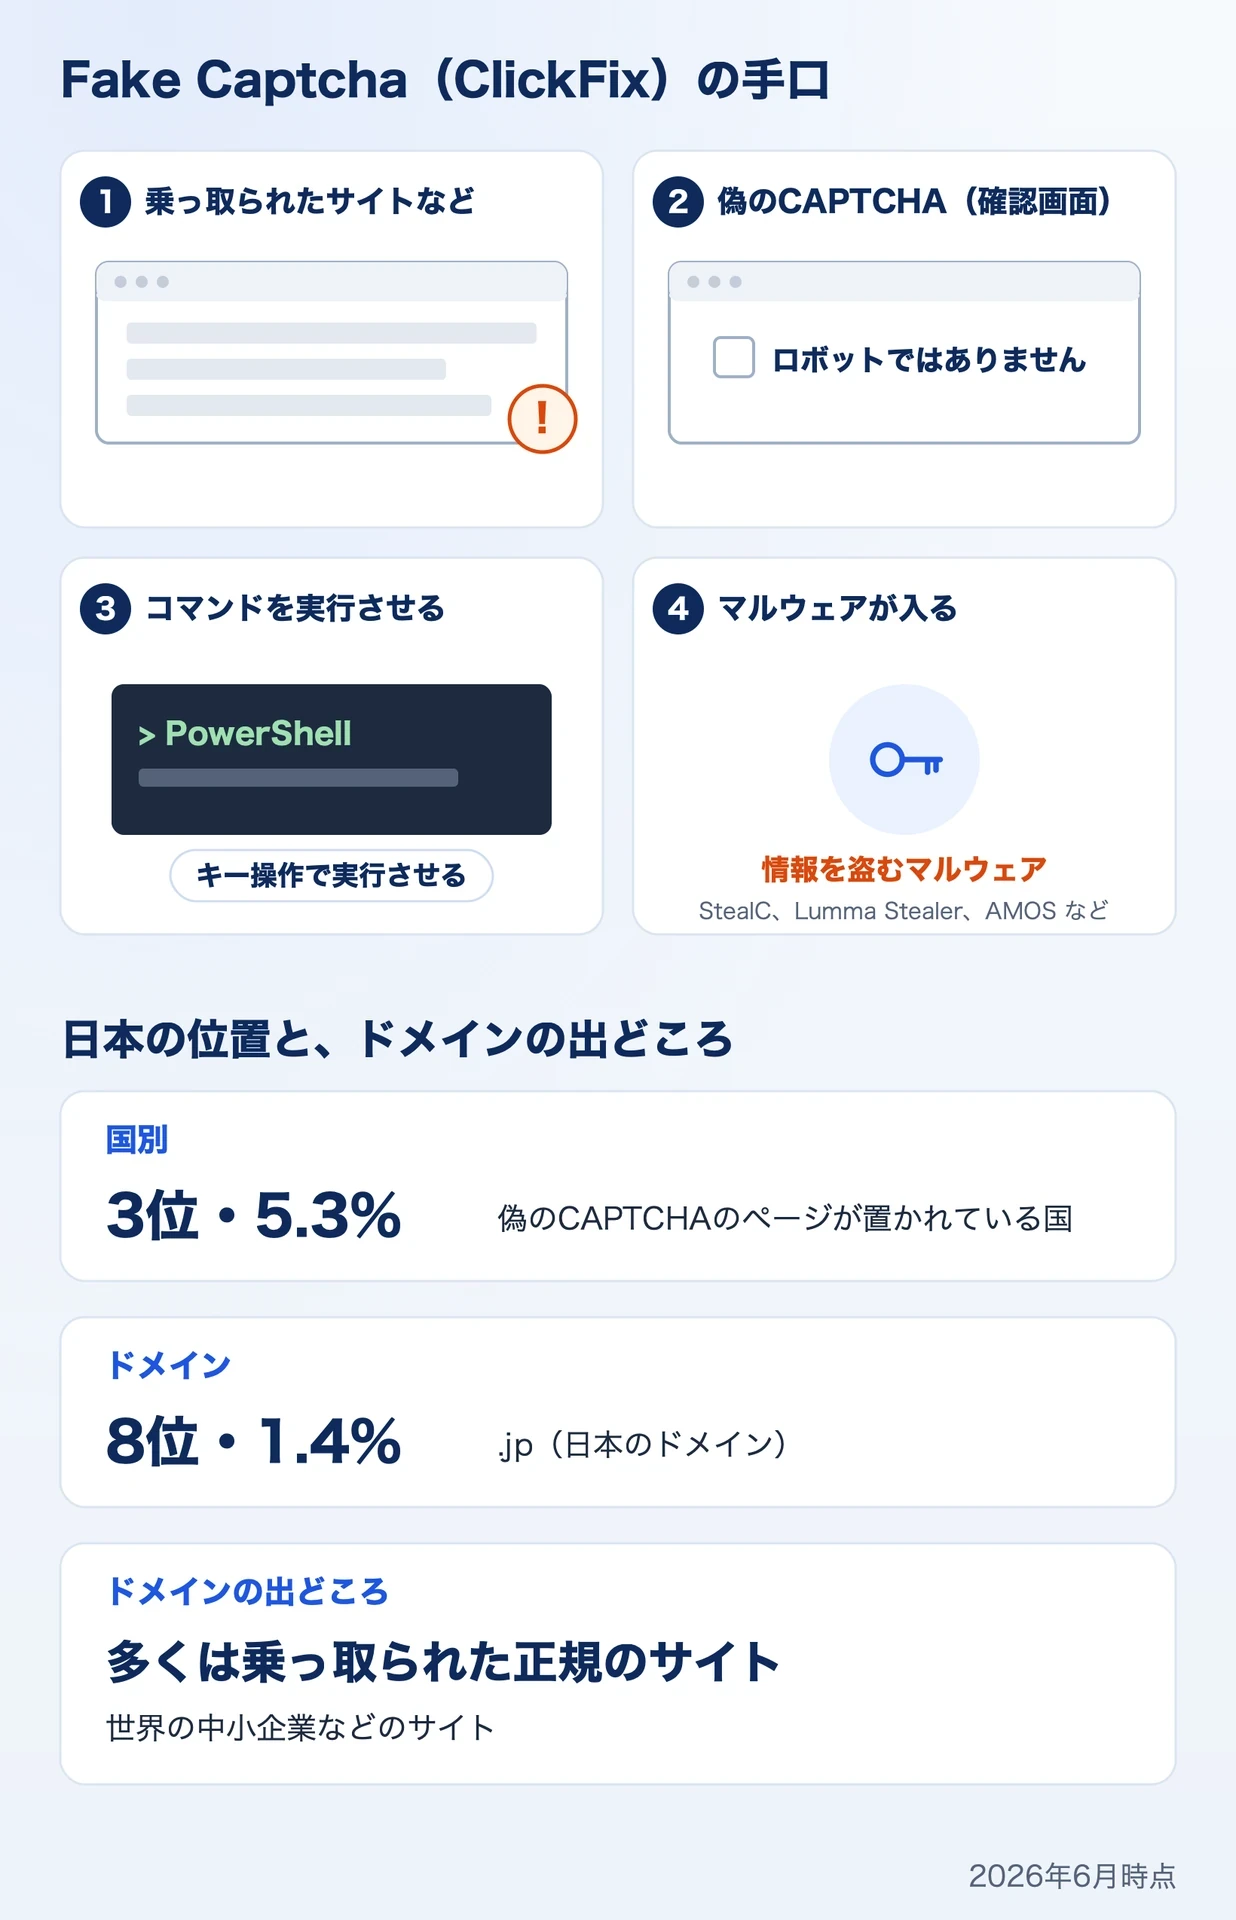
Fake Captcha のドメインの多くは、世界の中小企業などの正規のサイトから乗っ取ったものです。ドメインのうち1.4%は日本の国のドメイン(.jp)でした。
小さな変更で、検知ルールは外れる
米国の有料道路の料金請求を装うスミッシング「Fake EZ-Pass」の例です。ホスト名の頭に本物のドメイン(michigan.govなど)を入れ、スマートフォンのURL欄で本物らしく見せます。2026年4月ごろ、その形に小さな変化が見られました。
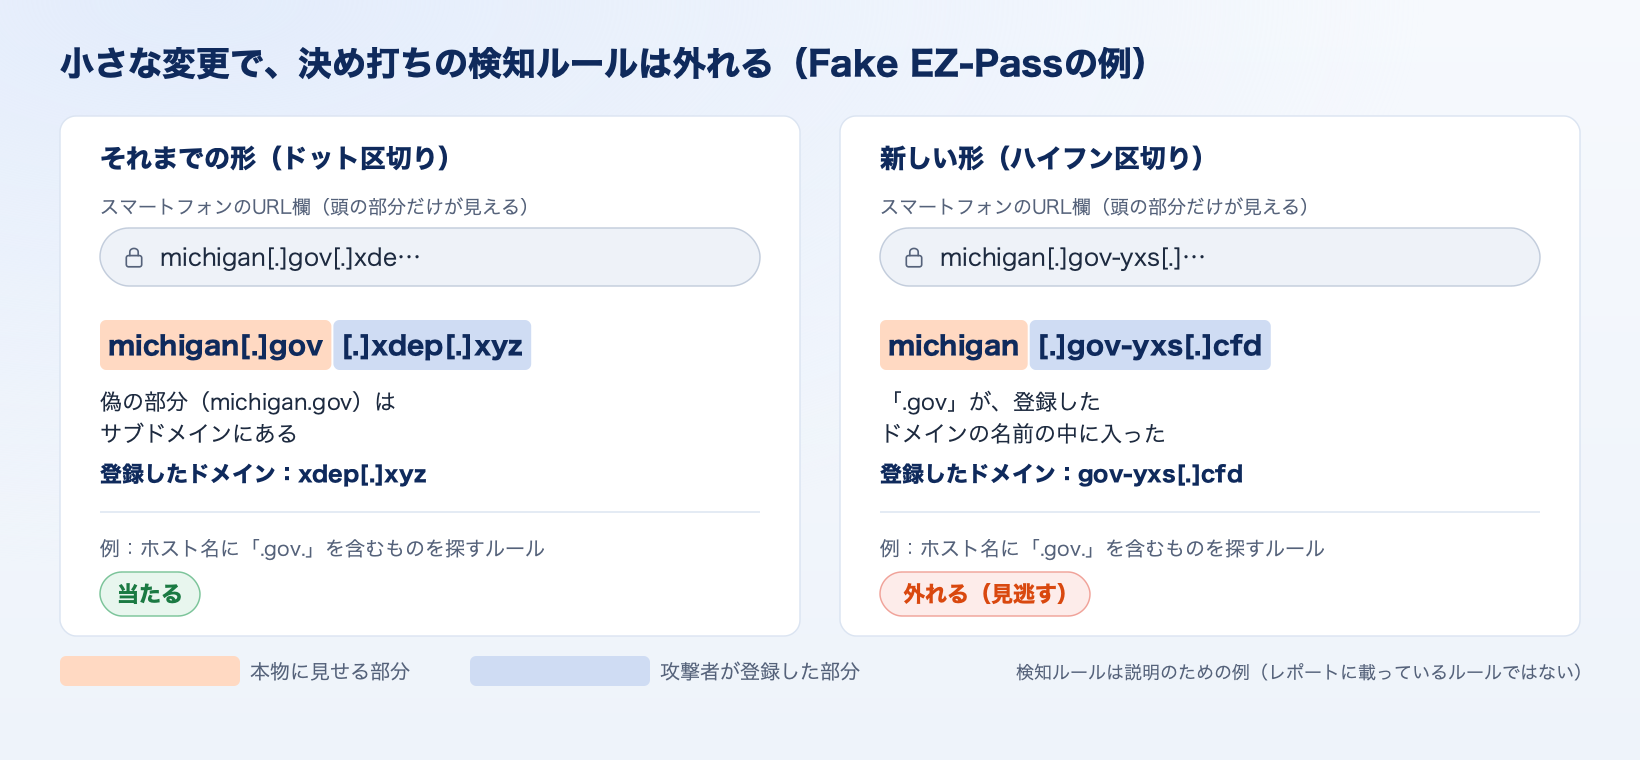
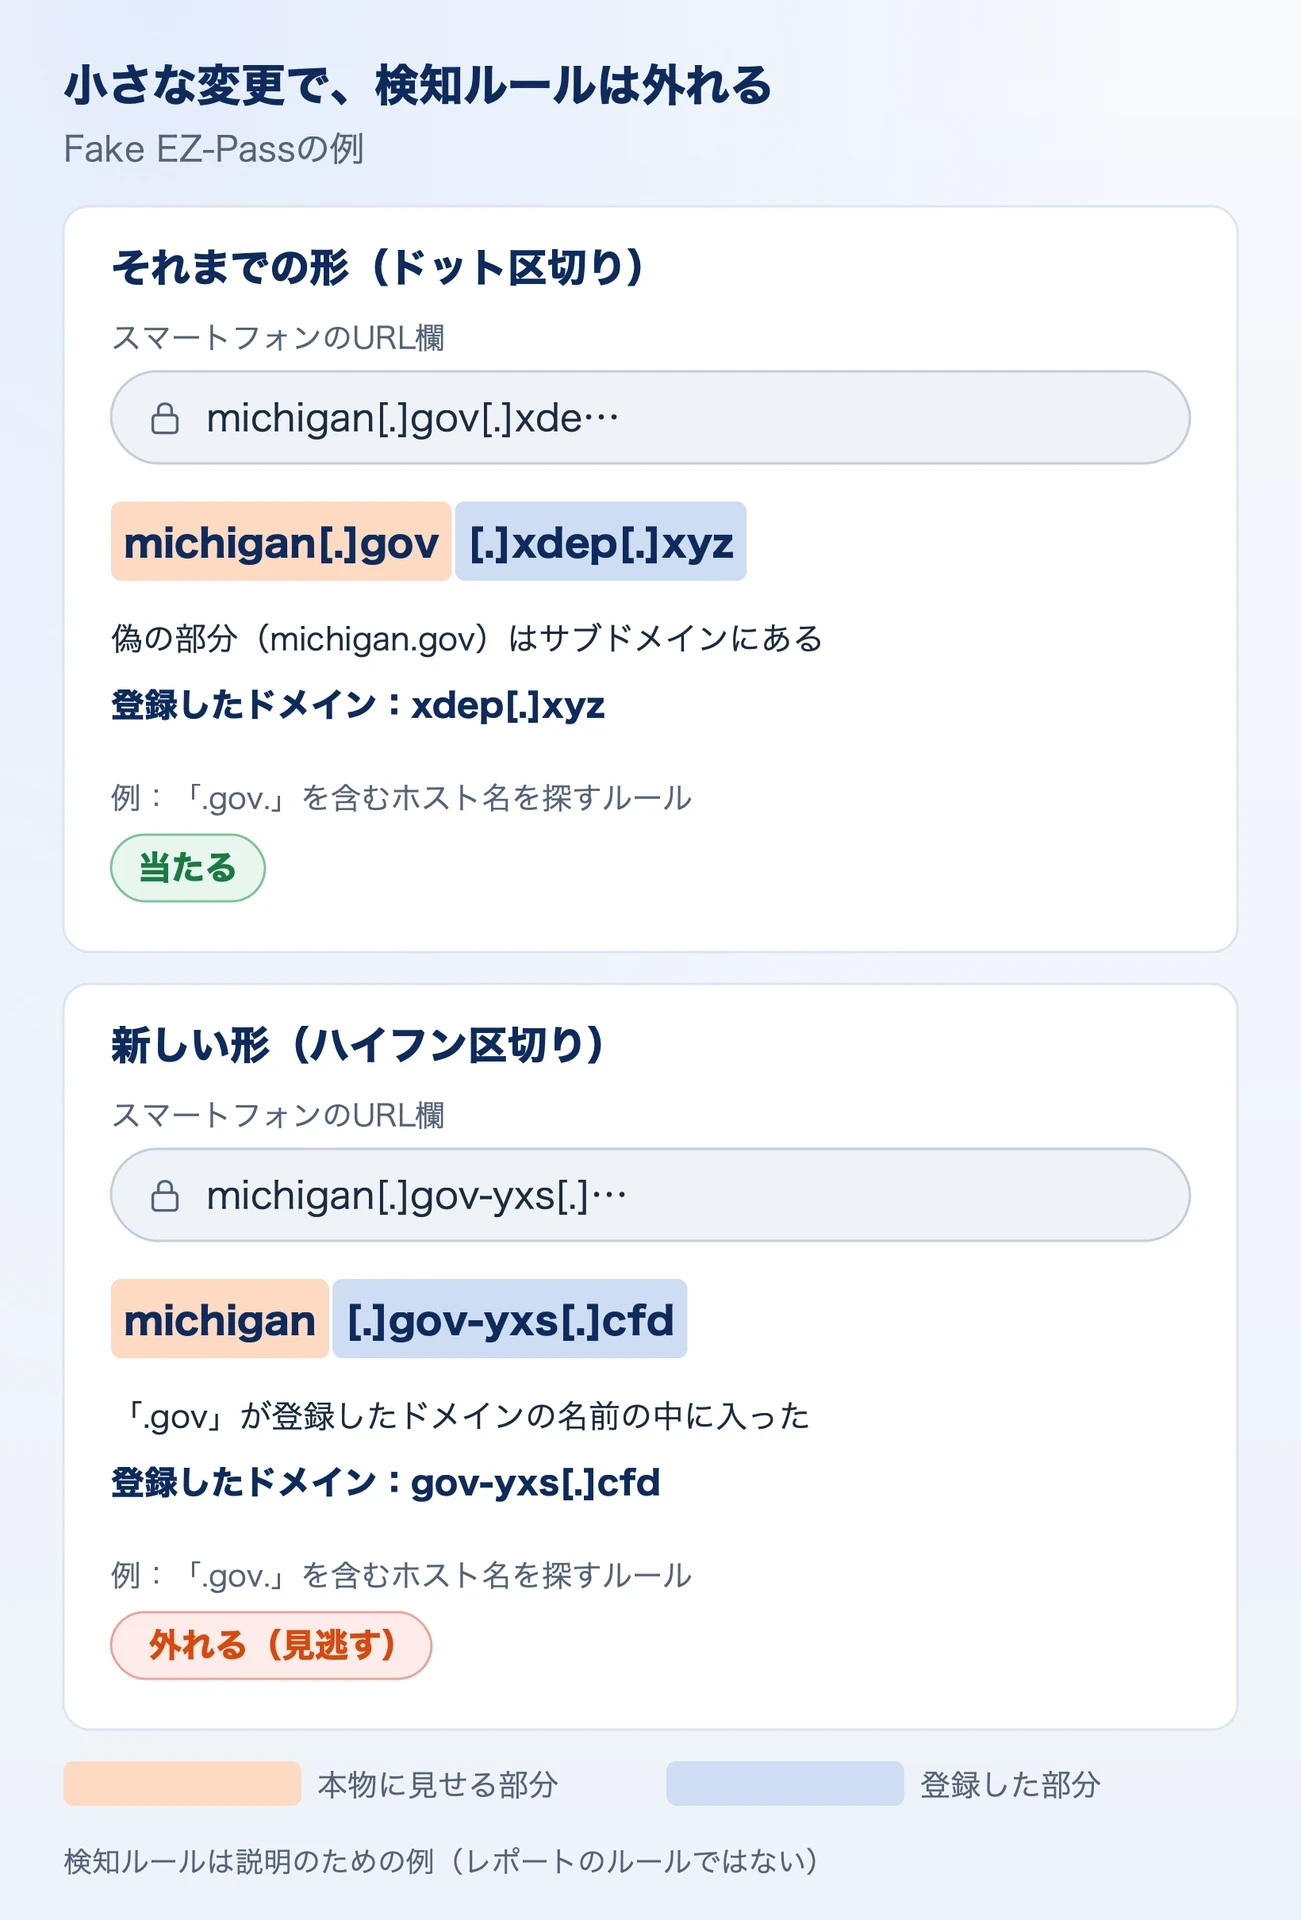
攻撃者にとっては小さな変更でも、特定の形だけに合わせた検知ルールでは捉えられません。
自組織の公開資産を外から確かめるには
レポートの結果から、自組織のアタックサーフェス(攻撃対象領域)を確かめるときの観点を、4つにまとめます。
既定のポートを前提にしない
全ポートを走査したデータで確かめます。たとえば Censys Platform では、1080番以外で動くSOCKSプロキシを、次の検索式で探せます。
host.services: (protocol = "SOCKS" and not port = 1080)
AIのツールを棚卸しする
部署や個人が立てたAIのツールは、資産台帳から漏れがちです。レポートに載っている次の検索式で探せます。詳しい対策はAI編で紹介しています。
host.services.software.type="AI"
自組織のIPアドレスの範囲の外も見る
ICSのように携帯回線でつながる機器は、通信事業者のアドレスの上にあります。自組織の範囲だけを調べても見つかりません。
一度きりで終わらせない
AIエージェントのOpenClawは、管理画面の公開が約3週間で2台から17,355台に増えました。年に一度の棚卸しでは追いつきません。外から見える状態を、続けて確かめる必要があります。
まとめと出典
利用者が立てたAIのツールのうち、インターネットから見えるものは、9か月で63%増えました。一方、インターネットに公開されたICSは約2年半で約4%の増加にとどまり、最も古いバージョンはほとんど減りません。
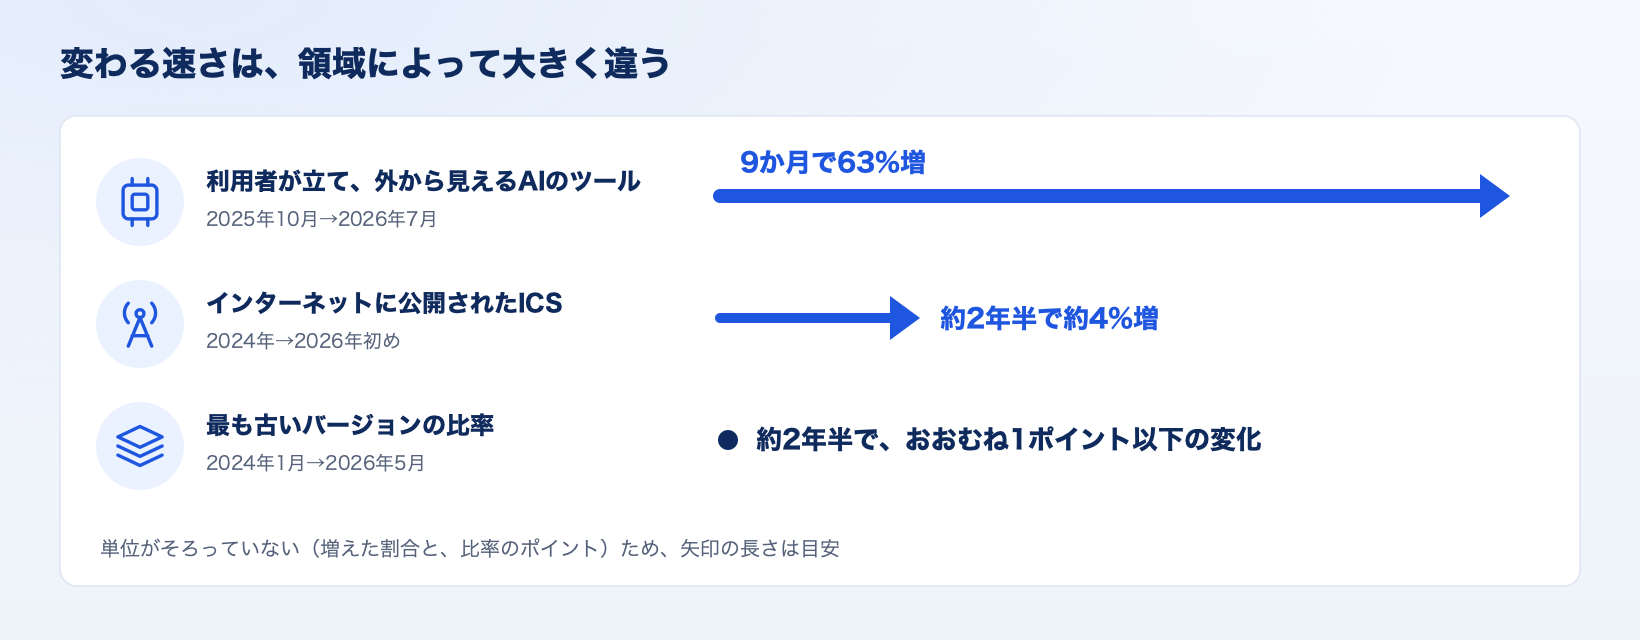
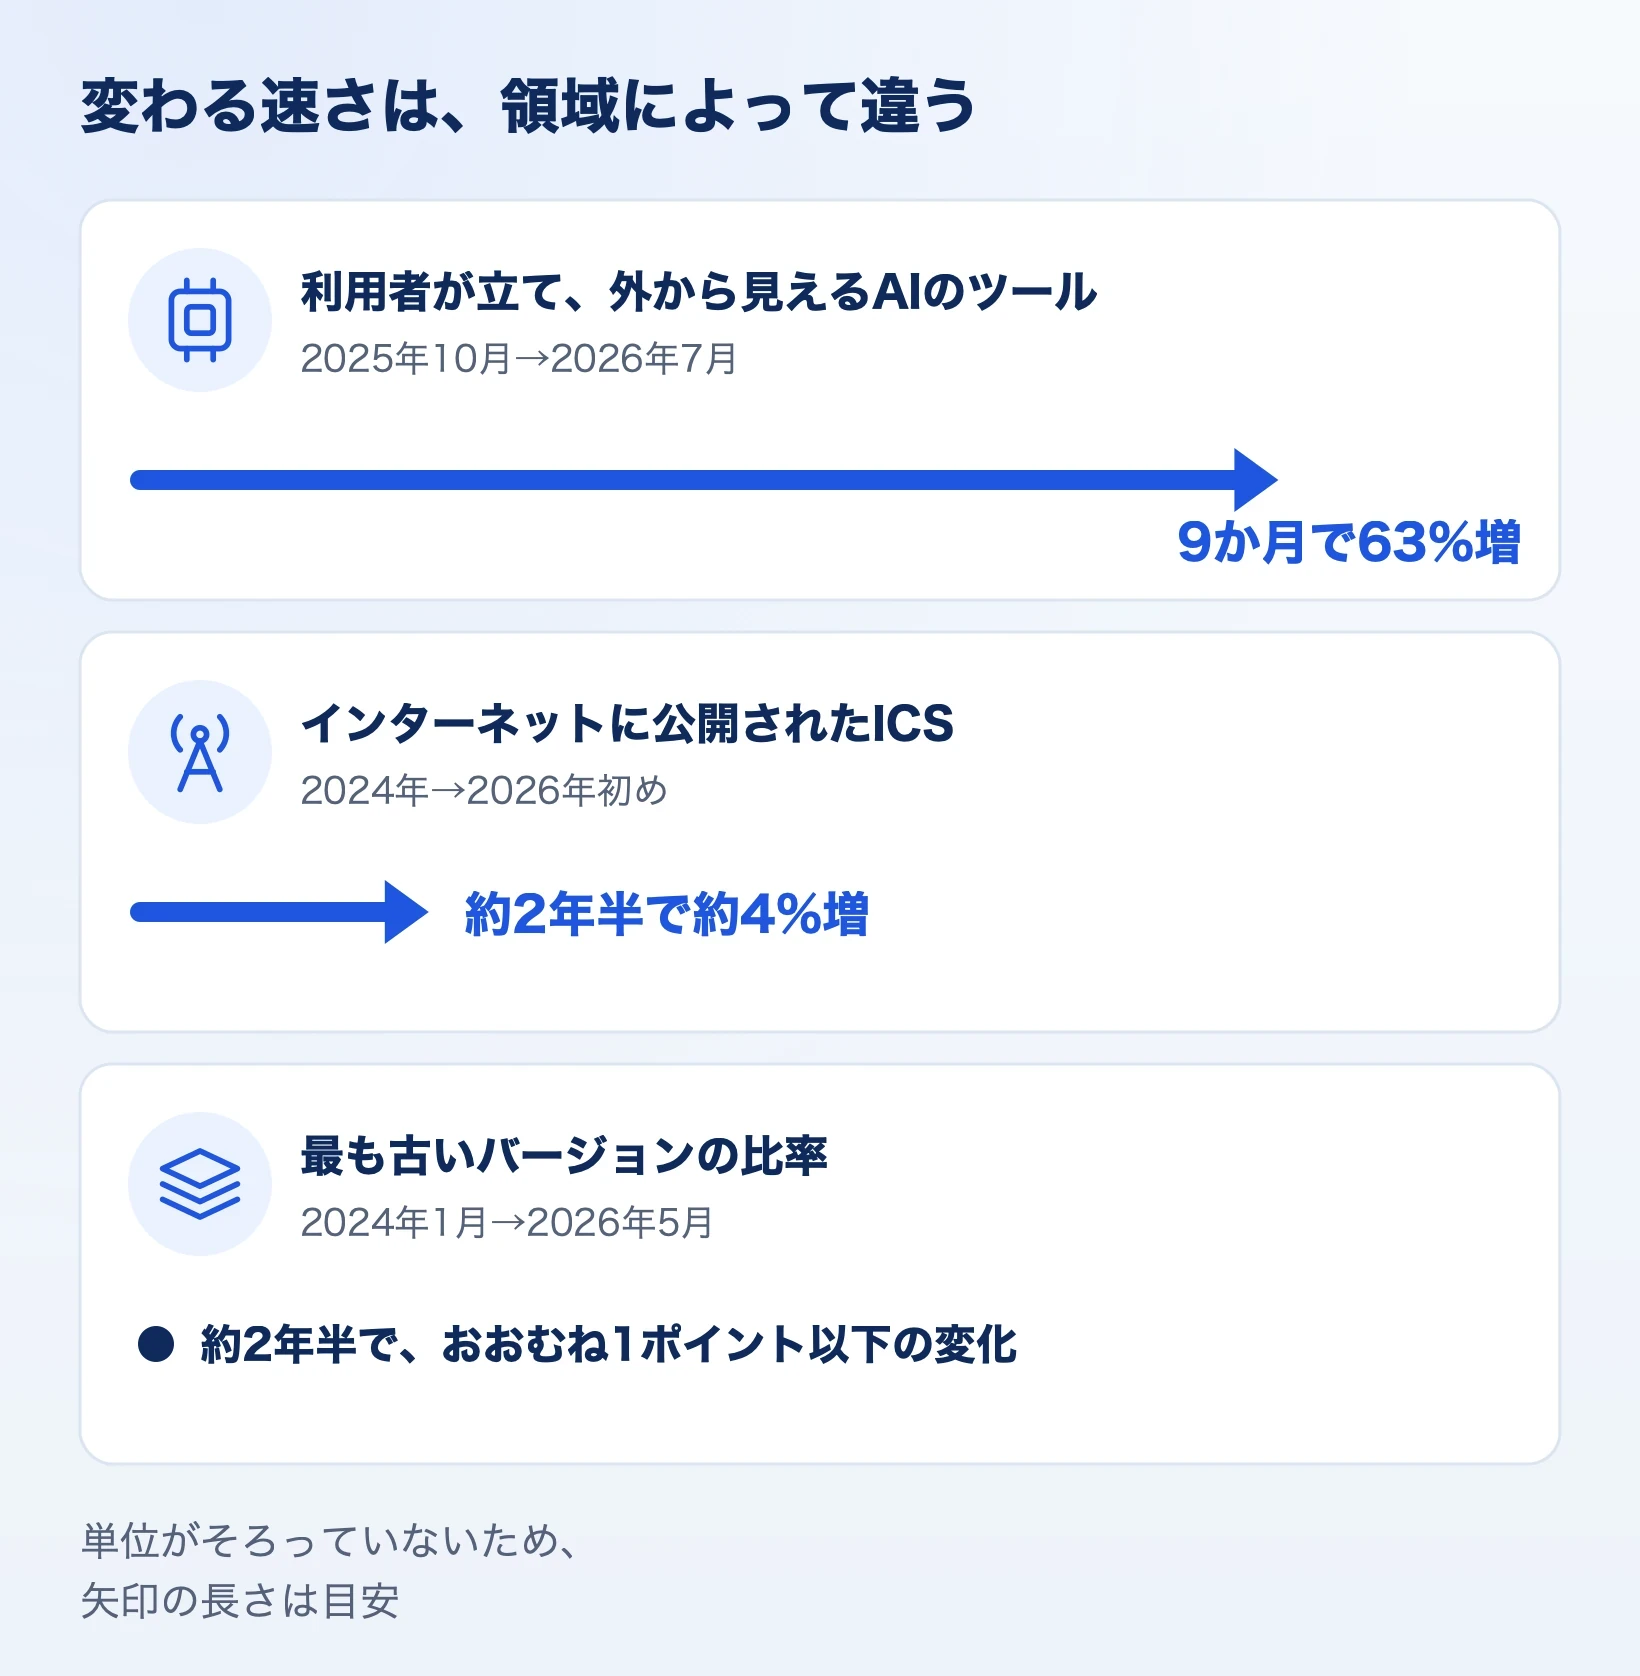
このように、変わる速さは領域によって大きく違います。ある時点の点検だけでは、全体を捉えられません。
レポートの原文(英語)は、Censys社のサイトから入手できます。
出典
- Censys社「2026 State of the Internet Report」(2026年10月公開)
レポートのデータは、Censys Platform で検索できます。プランと価格は、製品ページにまとめています。
 関連製品Censys PlatformIPv4の全65,535ポートを走査したデータから、自組織の公開資産や攻撃者のインフラを検索できる調査基盤です。プランごとに使える機能と価格をまとめています。
導入のご相談やお見積もりは、お気軽にお問合せください。