





























この記事の要点
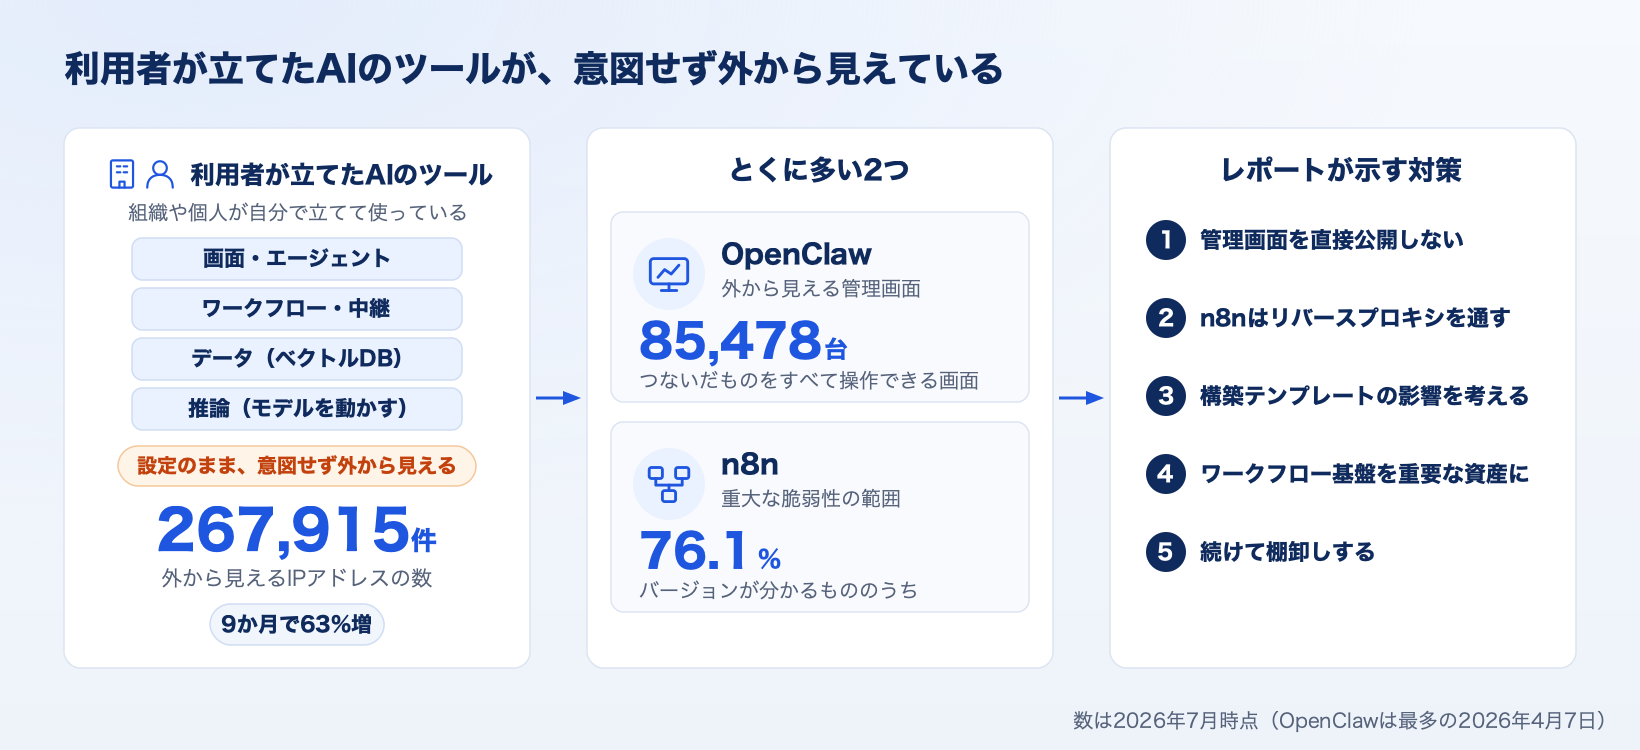
- 組織や個人が自分で立てたAIのツールが、設定のまま意図せずインターネットから見える状態になっていて、その数は9か月で63%増えました。
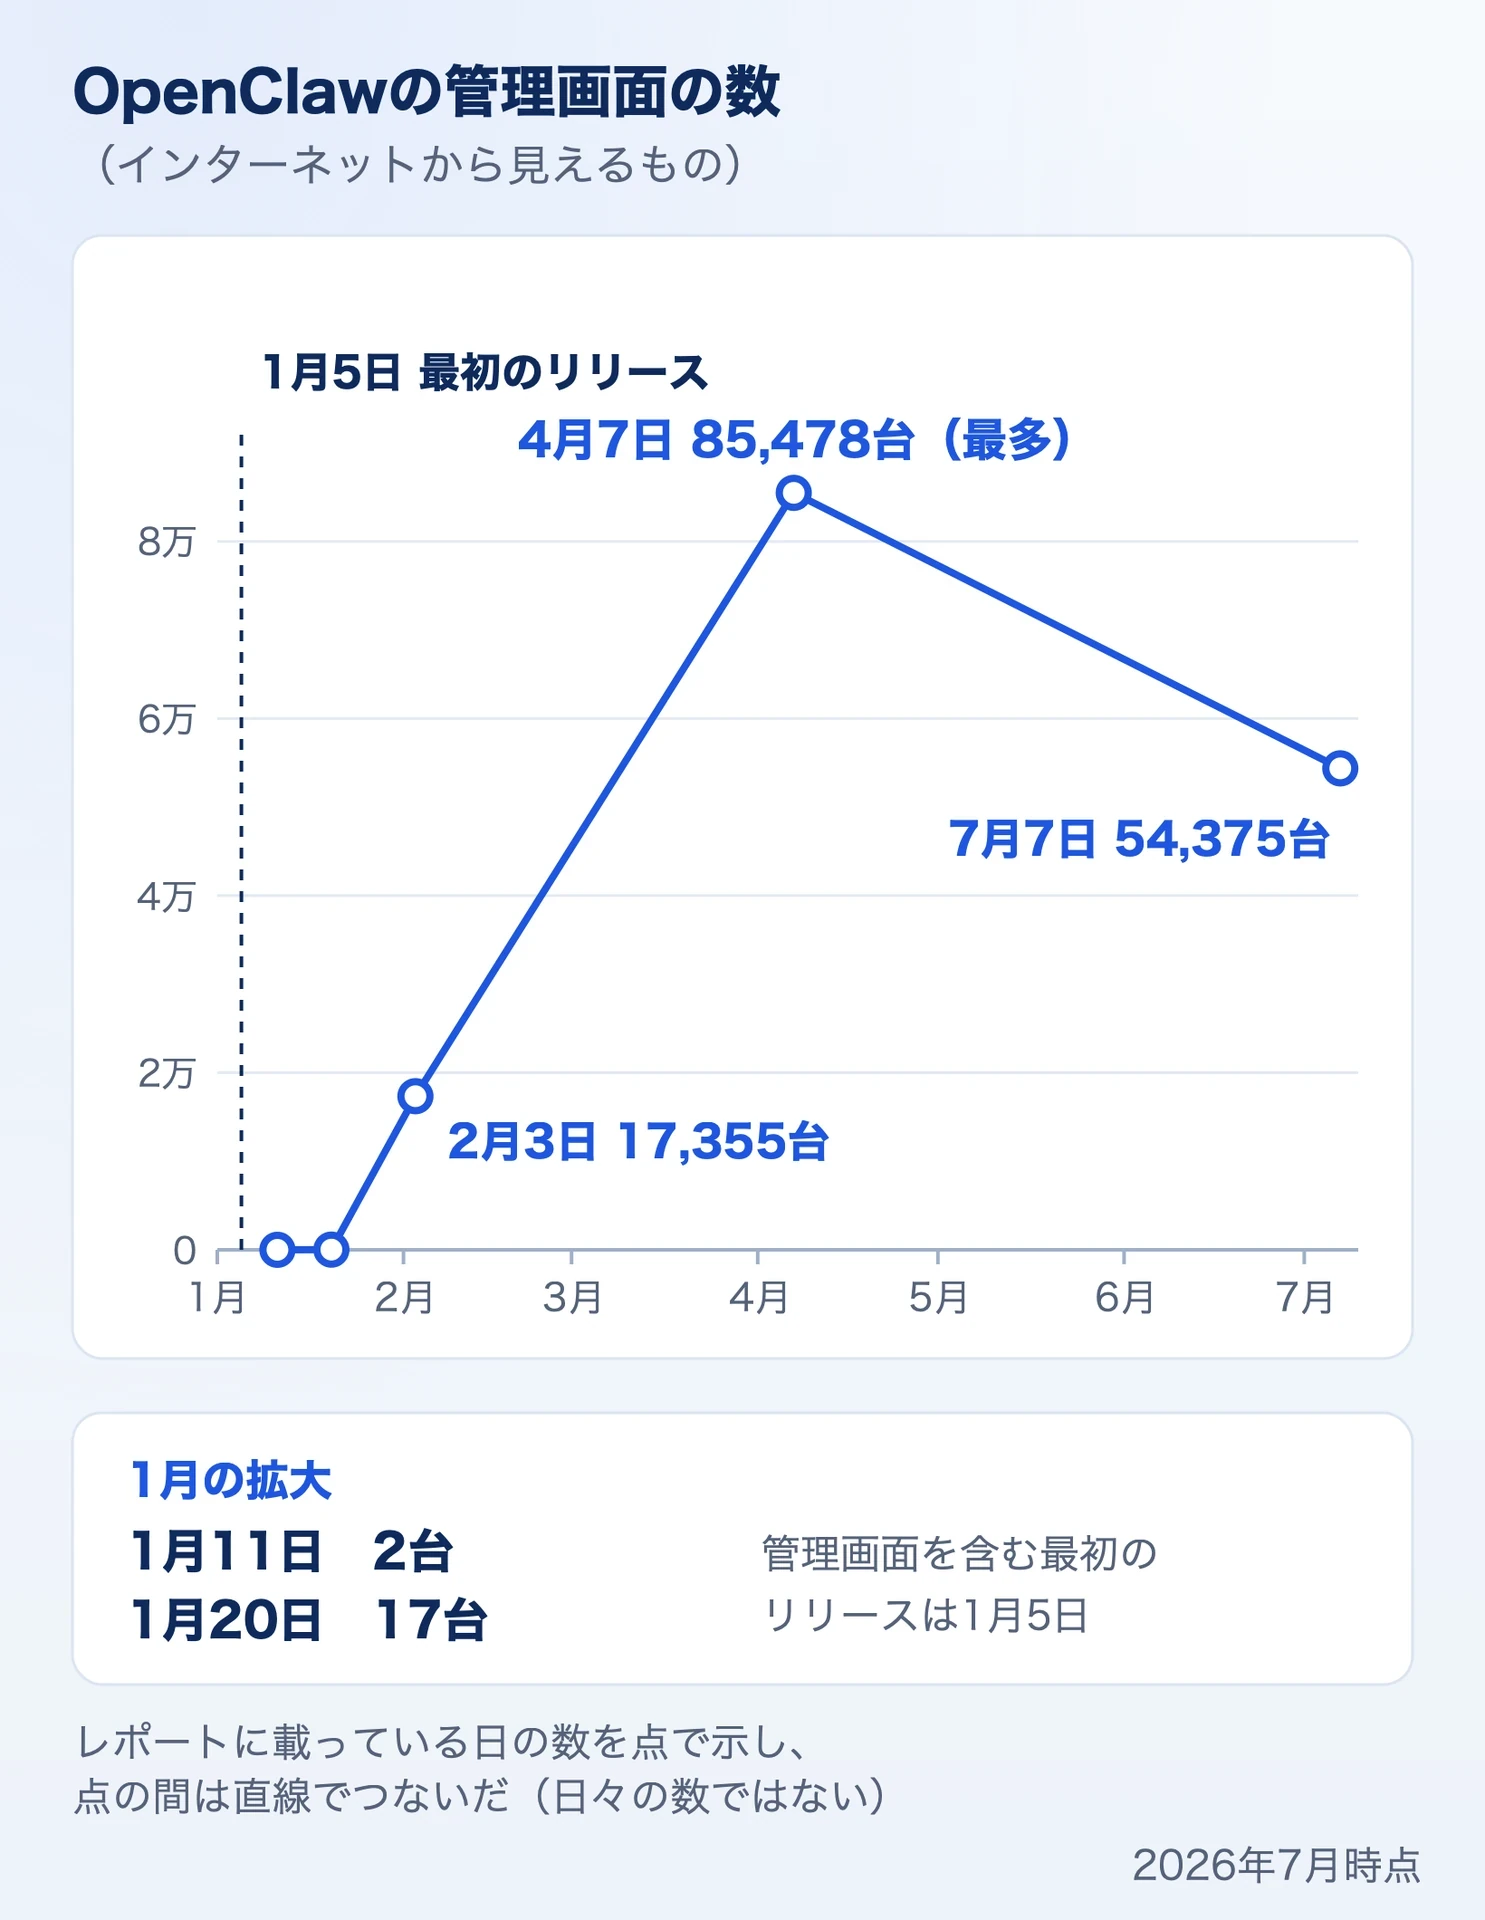
- AIエージェントのOpenClawは、管理画面の公開が約3か月で85,478台に達しました。
- ワークフロー自動化のn8nは、バージョンが分かるものの76.1%が、CVSS 9.0以上の脆弱性の範囲のバージョンで動いていました。
読む人別の次の一歩
Censys社が2026年10月に公開した「2026 State of the Internet Report」(英語)をもとに書いています。数値はすべてCensys社の測定です。
利用者が立てたAIのツールが、意図せずインターネットから見えている
この記事で扱うのは、組織や個人が自分で立てて使っているAIのツール(n8n、OpenClaw、Ollamaなど)です。こうしたツールが、立てたときの設定のまま、意図せずインターネットから見える状態になっていて、攻撃の入口になりえます。攻撃者が立てた攻撃用のサーバー(C2など)の話ではありません。
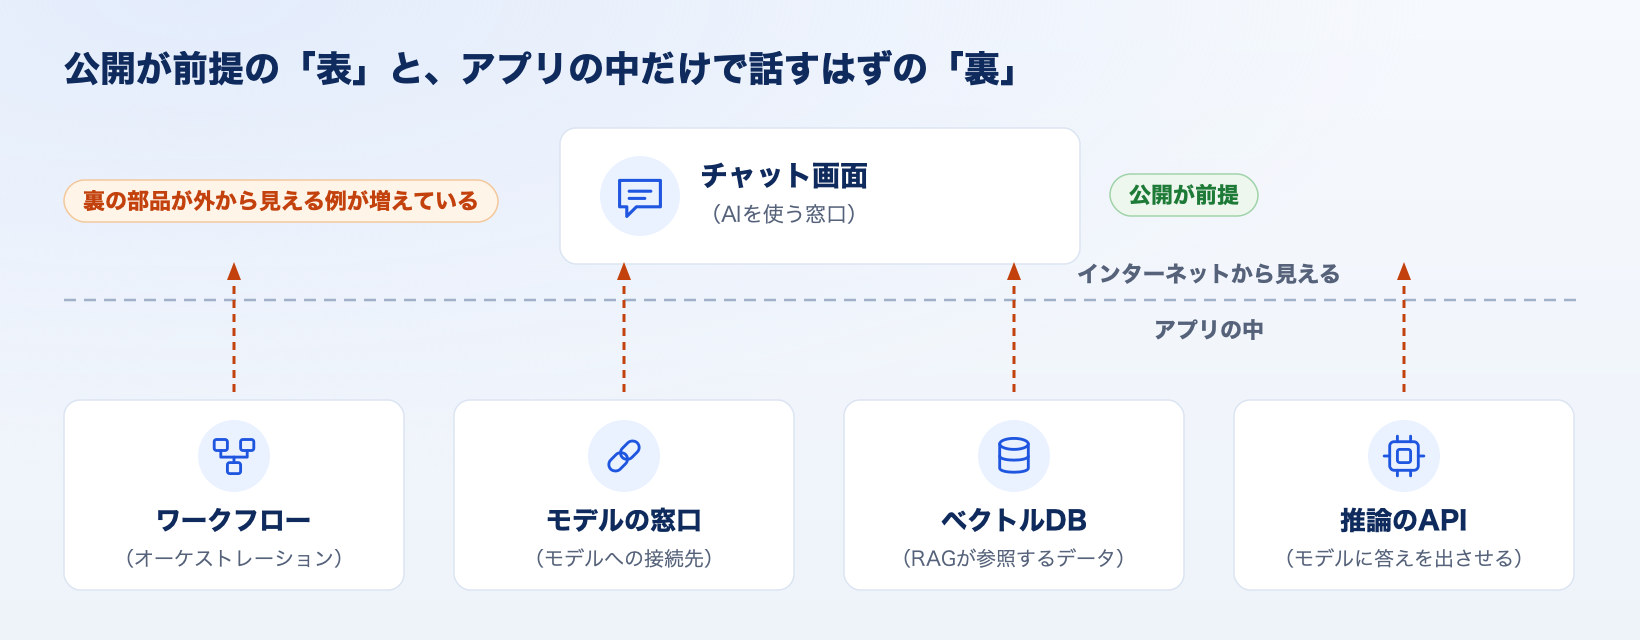
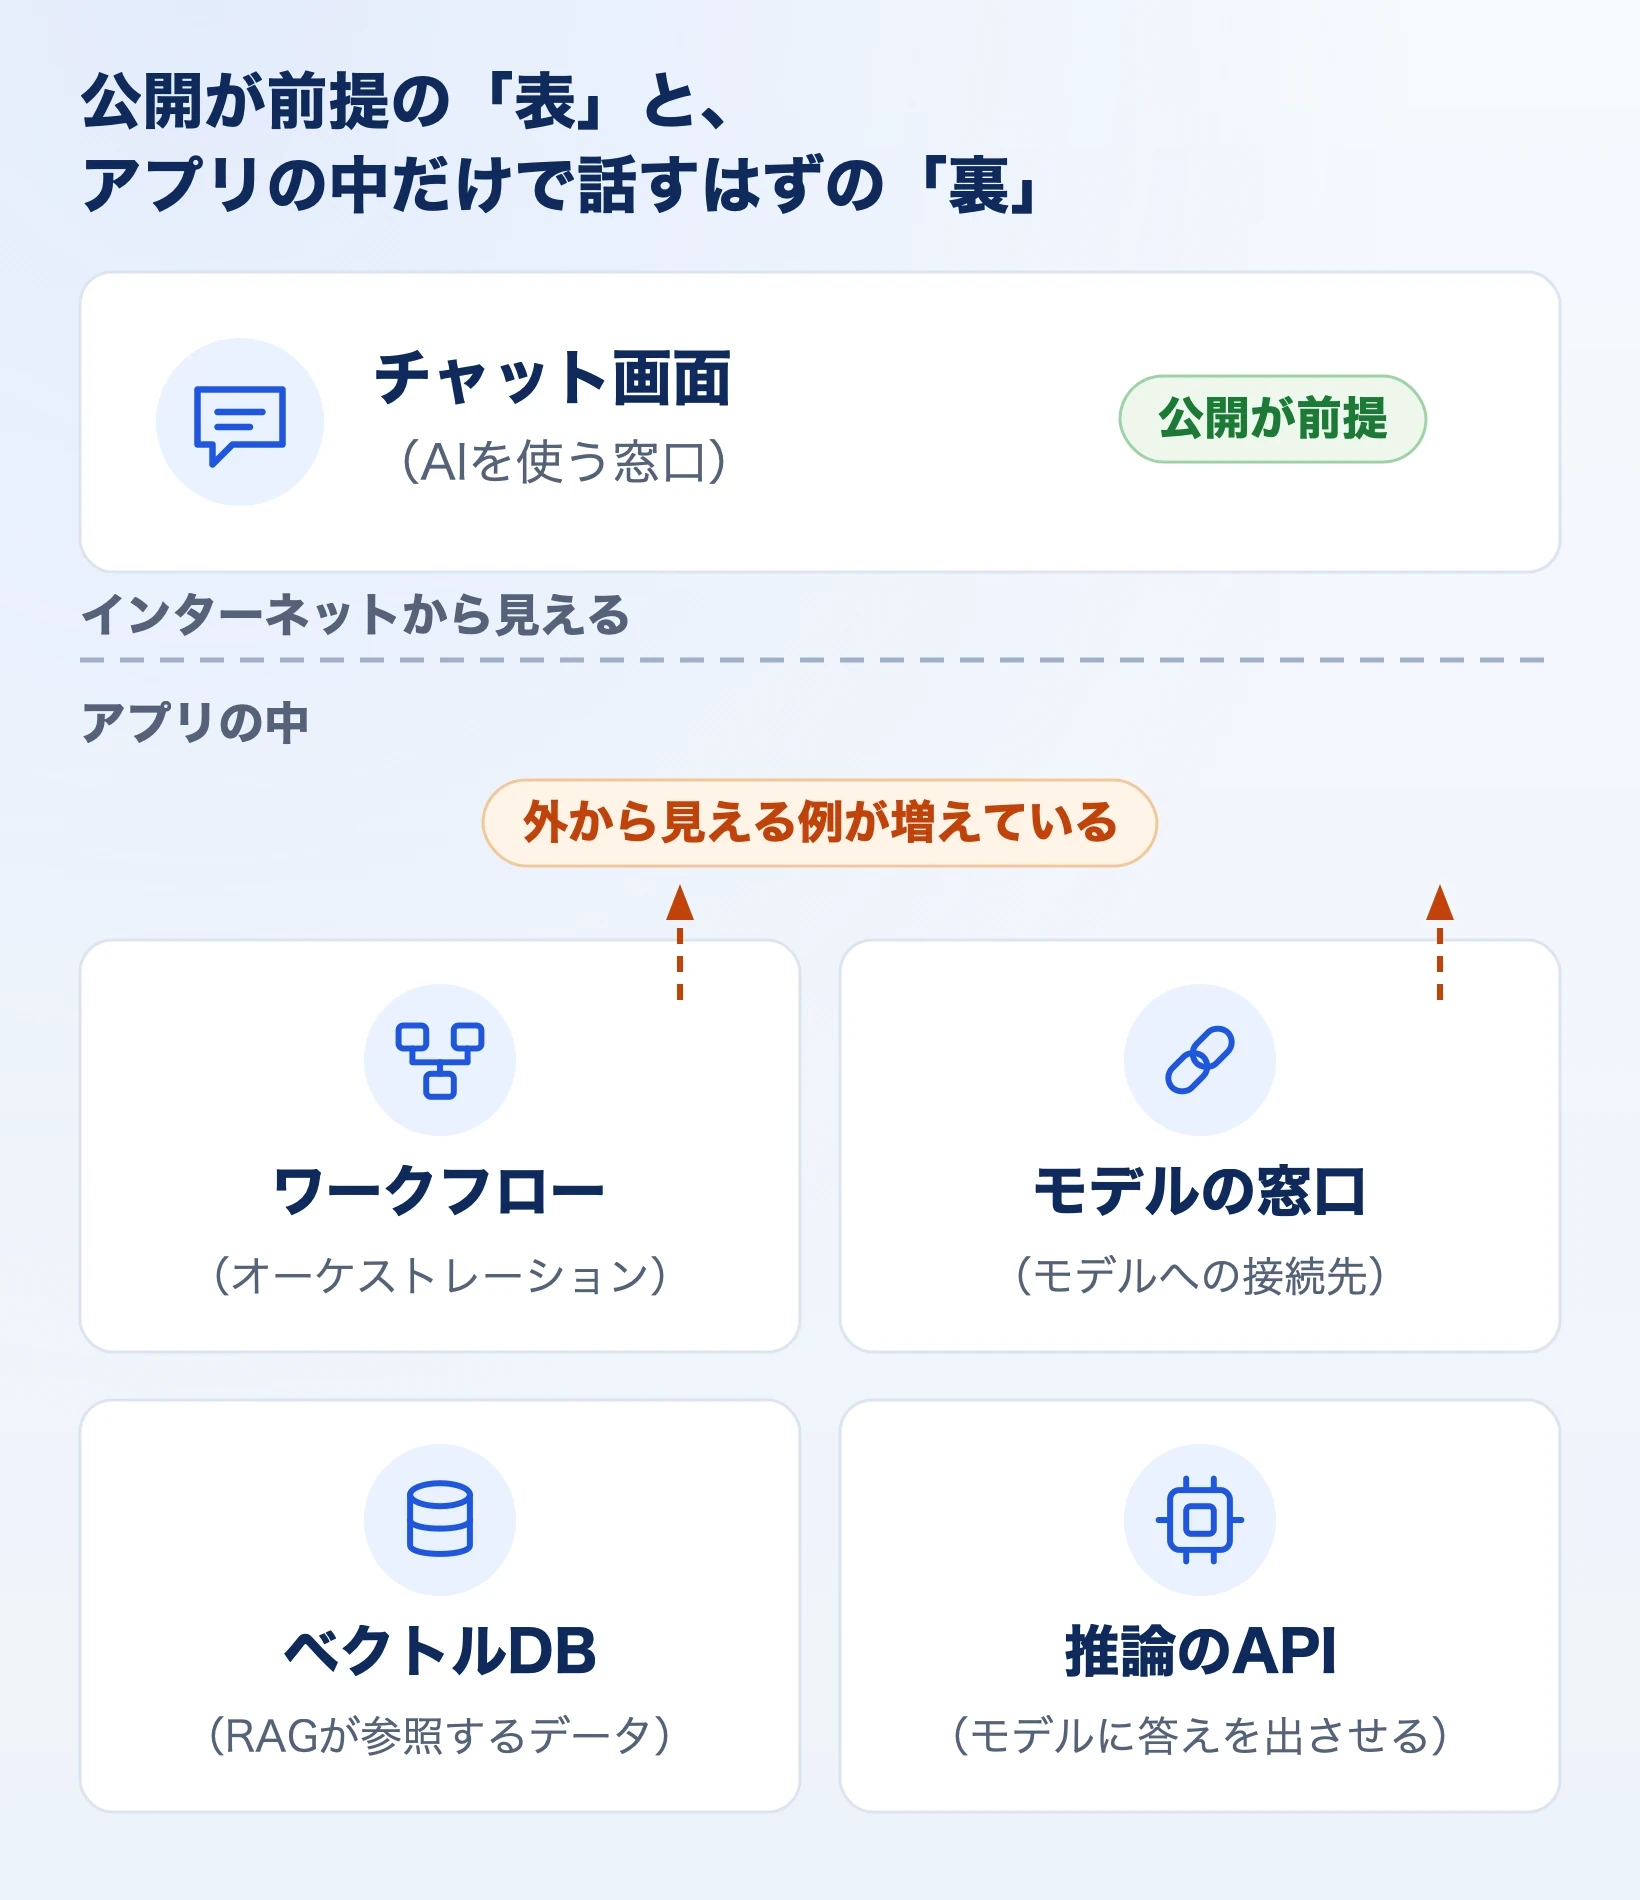
見えているのはチャット画面だけではありません。ワークフロー、モデルの窓口、ベクトルデータベース、推論のAPIのように、本来はアプリの中だけで通信するはずの部品まで見えています。
Censys社は、2026年10月に公開した「2026 State of the Internet Report」(以下、レポート)で、AIに関わる44の製品について、インターネットから見えるIPアドレスの数を測りました。2026年7月には267,915件で、9か月で63%増えています。
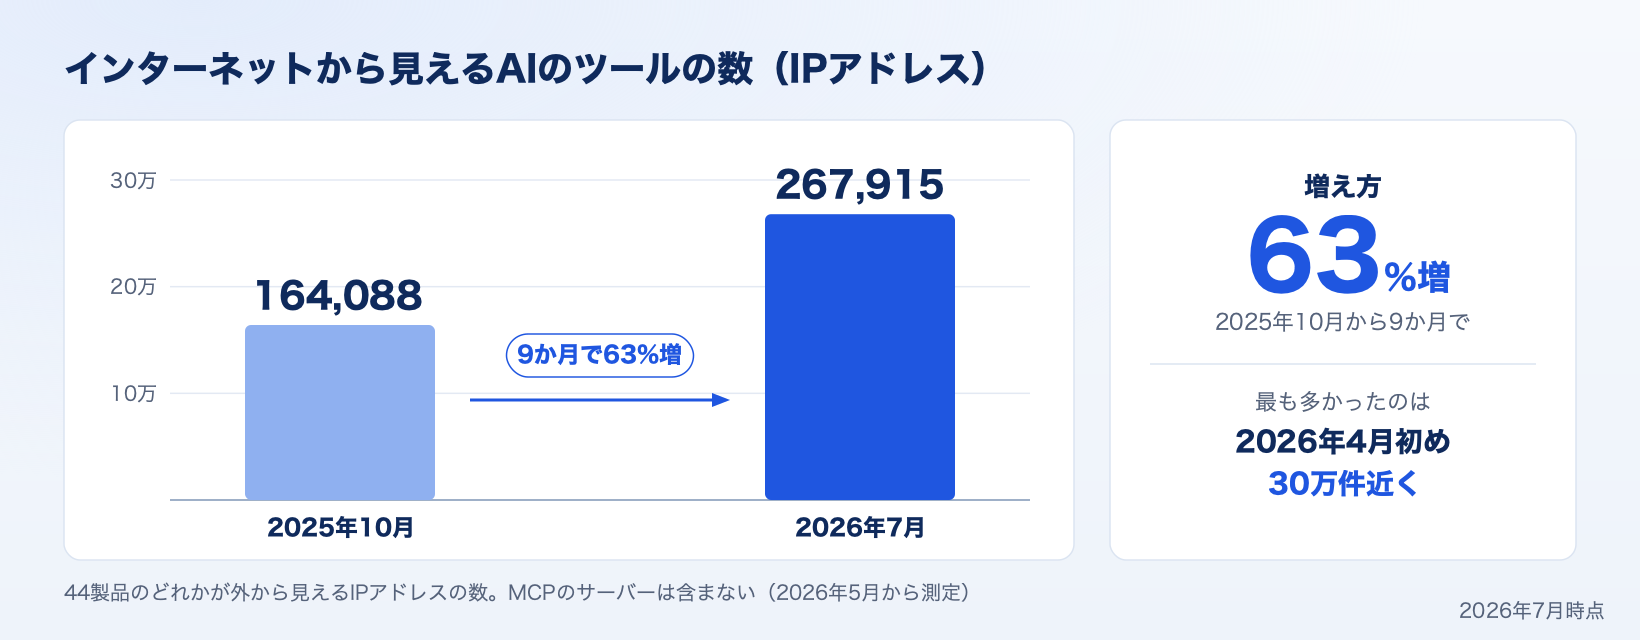
この記事では、レポートのAIの章から、とくに数の多いOpenClawとn8nを中心に、外から見えている状態と、レポートが示す対策を図で紹介します。レポート全体の要点は、全体編にまとめています。
シャドーAIとは
シャドーAIは、一般に、情報システム部門の把握や承認を経ずに、部署や個人が使っているAIを指します。外部のAIサービスを使う場合だけでなく、部署や個人がAIのツールを自分でサーバーに立てて動かす場合も含みます。
レポートは、シャドーAIを、シャドーIT(情報システム部門が把握していないIT)のAI版と呼び、AIのツールが組織に入る道を挙げています。開発者がコーディング支援を使って自分で作って立てる道、使っているサービスの裏でAIのAPIに通信が流れる道、社員のパソコンのコーディング支援が外のモデルにつながる道です。後の2つは、組織が気づかないことがあります。
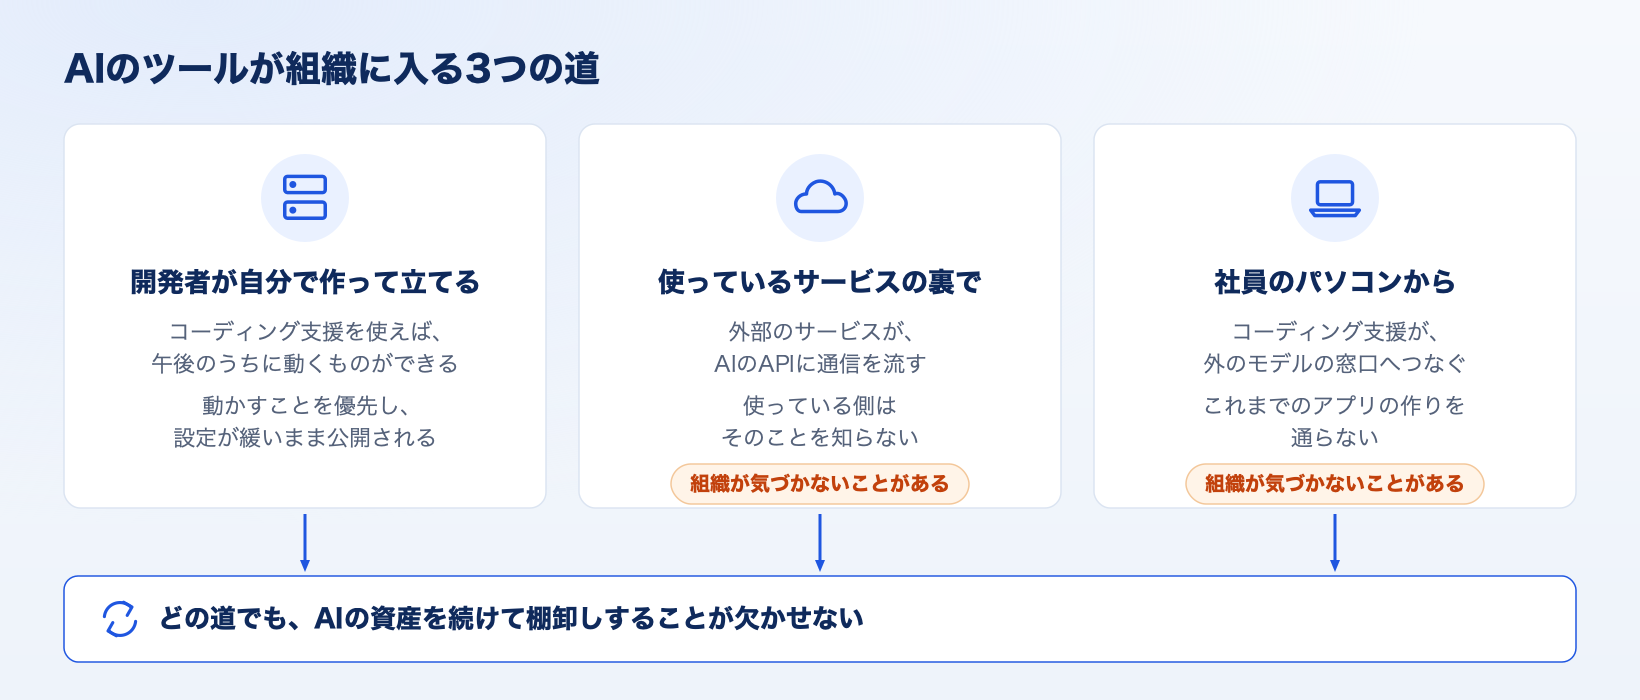
コーディング支援を使えば、思いついたものを午後のうちに動かせます。こうした作り方は、安全な構築よりも動かすことを優先しがちで、設定が緩いまま、意図せず裏側の部品まで外から見える状態になります。
外から見えること自体が問題とは限りません。AIを使ったチャットボットのように、公開が前提のものもあります。問題は、アプリの中だけで話すはずの裏側の部品が、外から見えていることです。
外から見えるAIのツールの種類
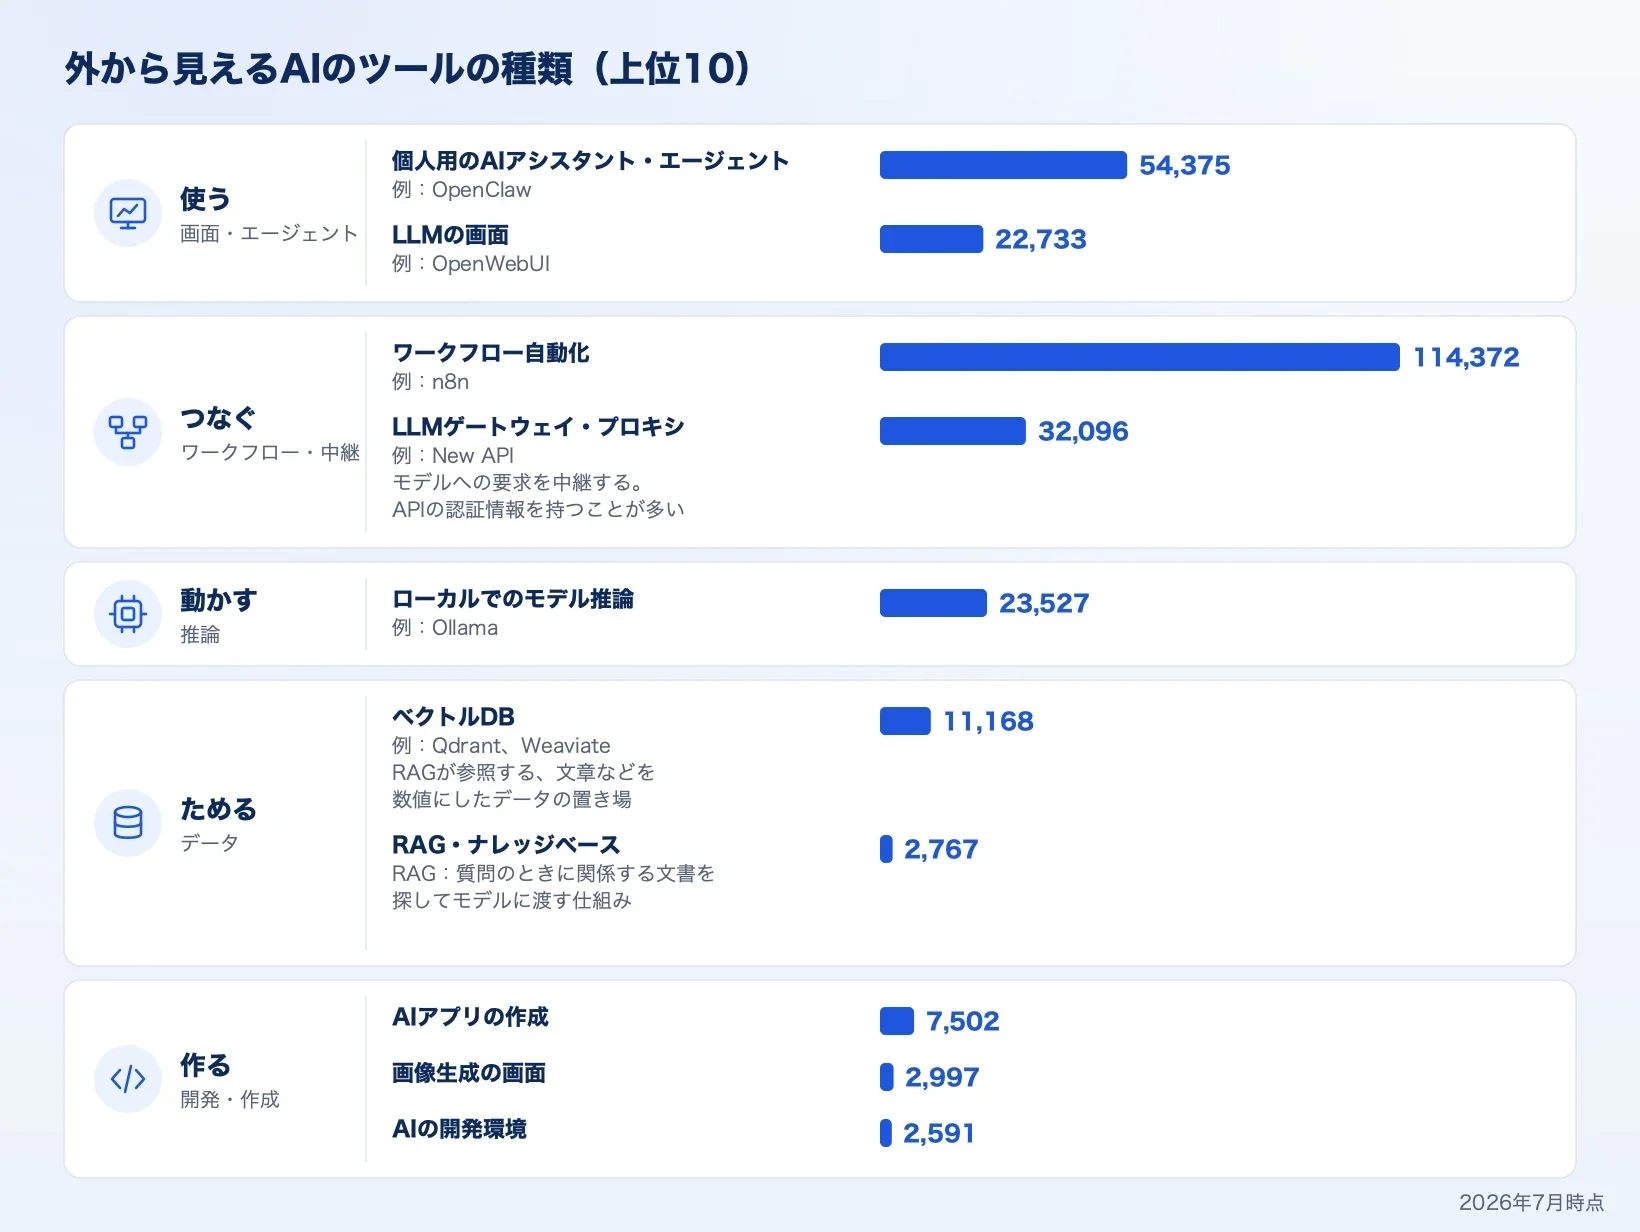
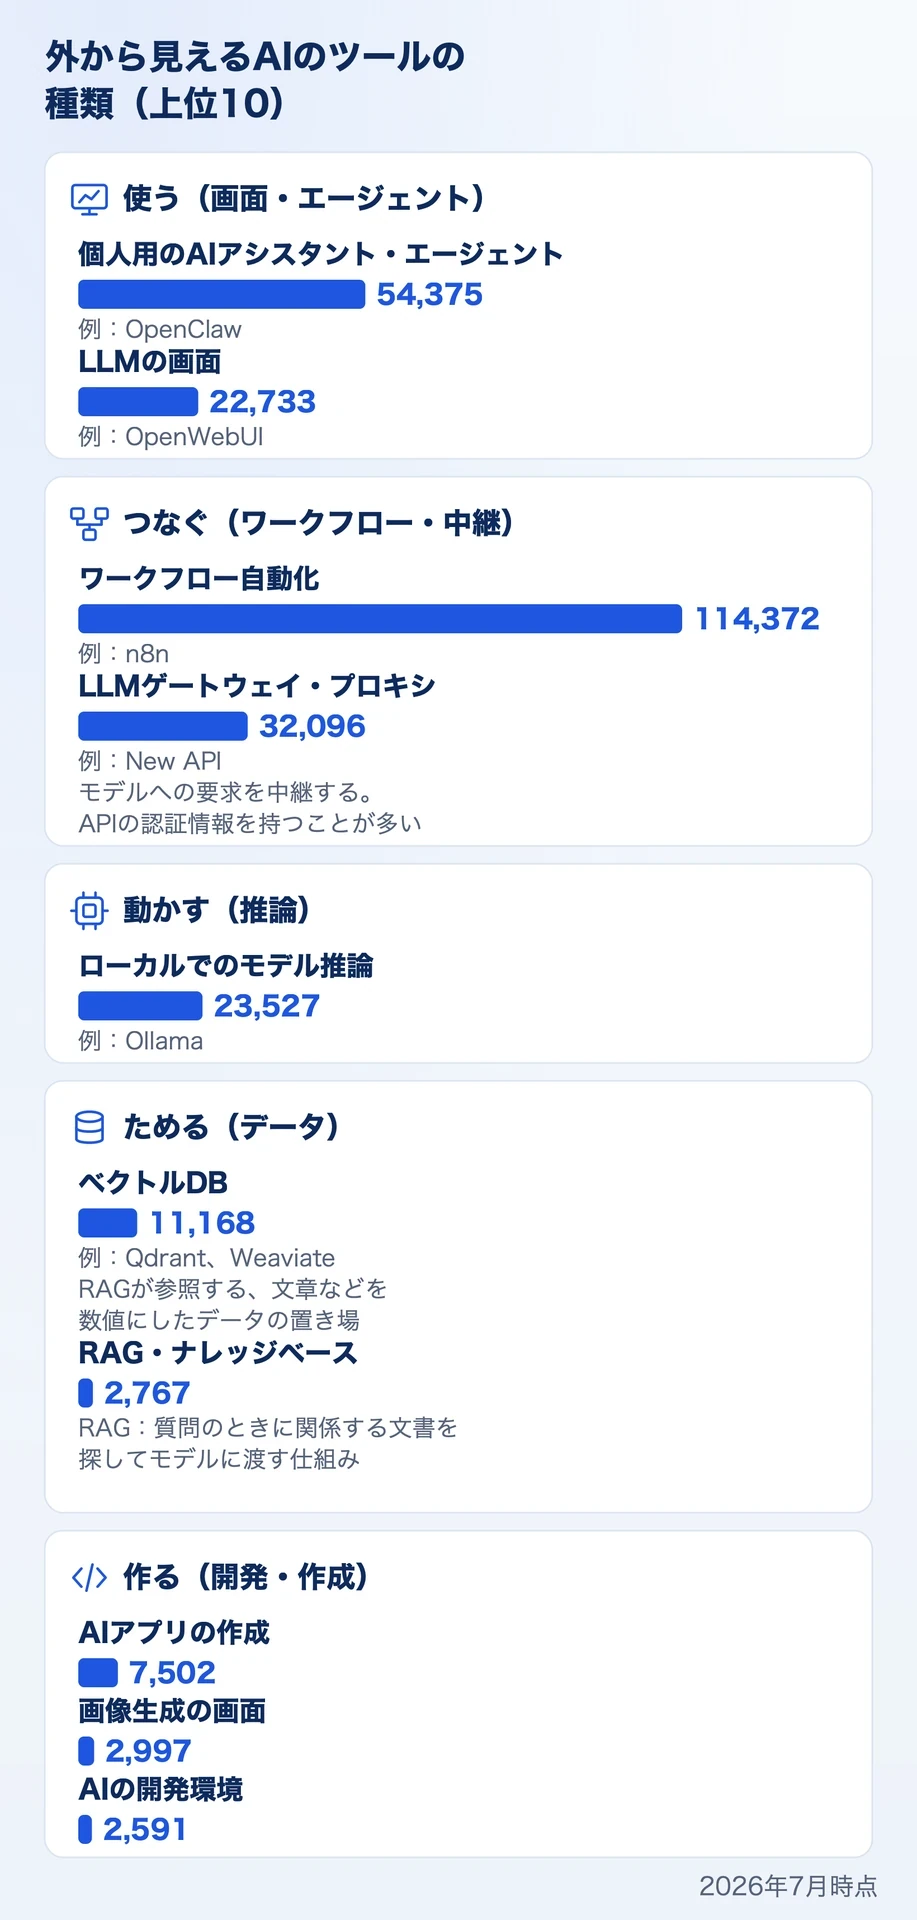
外から見えるAIのツールを種類別に見ると、数が多いのはワークフロー自動化とAIエージェントで、チャットの画面やモデルのサーバーより多くなっています。
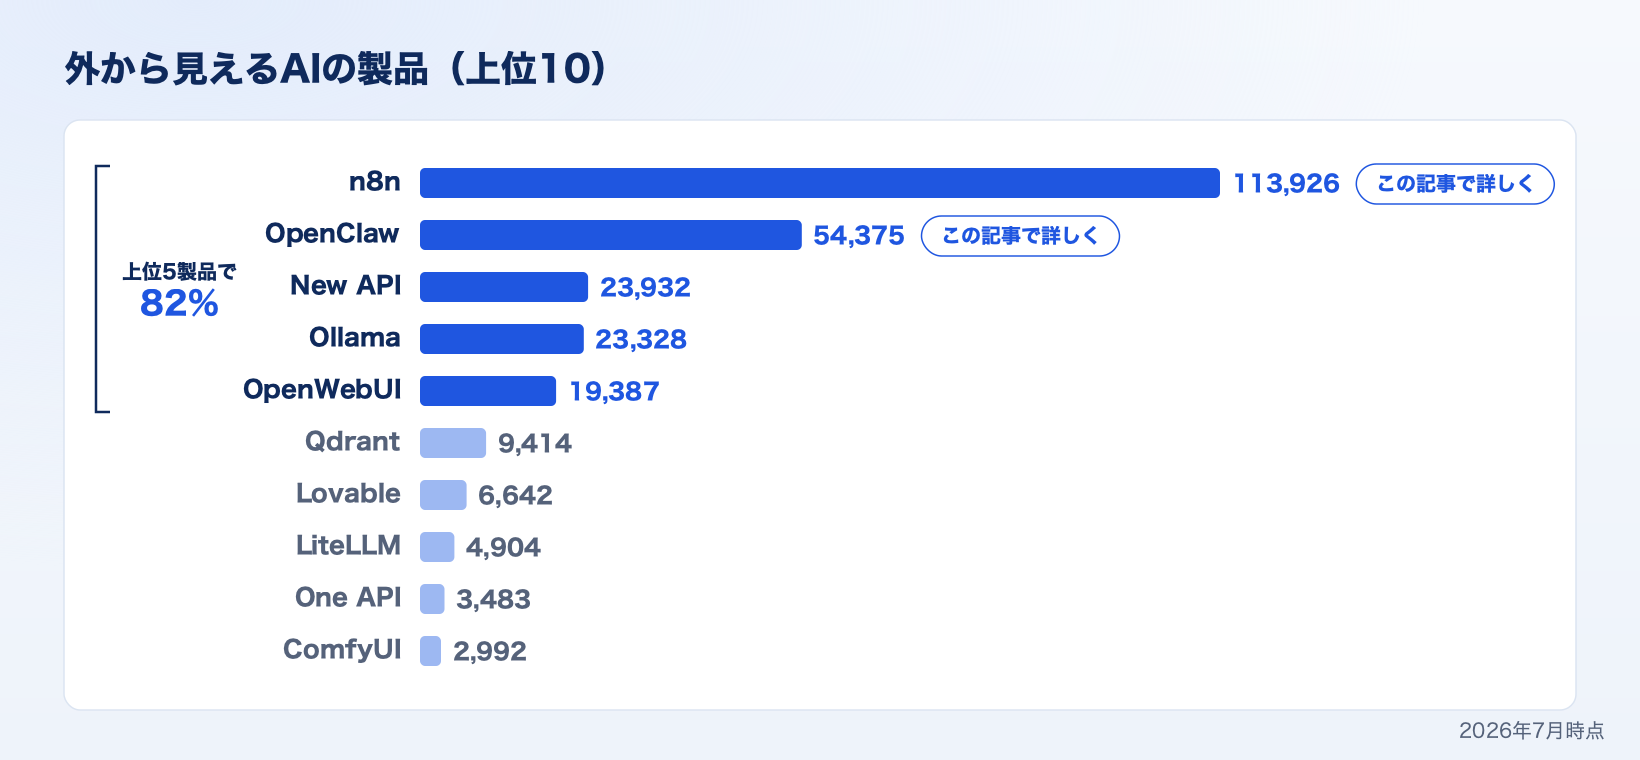
製品別では、n8nが113,926件で飛び抜けて多く、上位5製品(n8n、OpenClaw、New API、Ollama、OpenWebUI)が、全体の82%のホストに現れます。
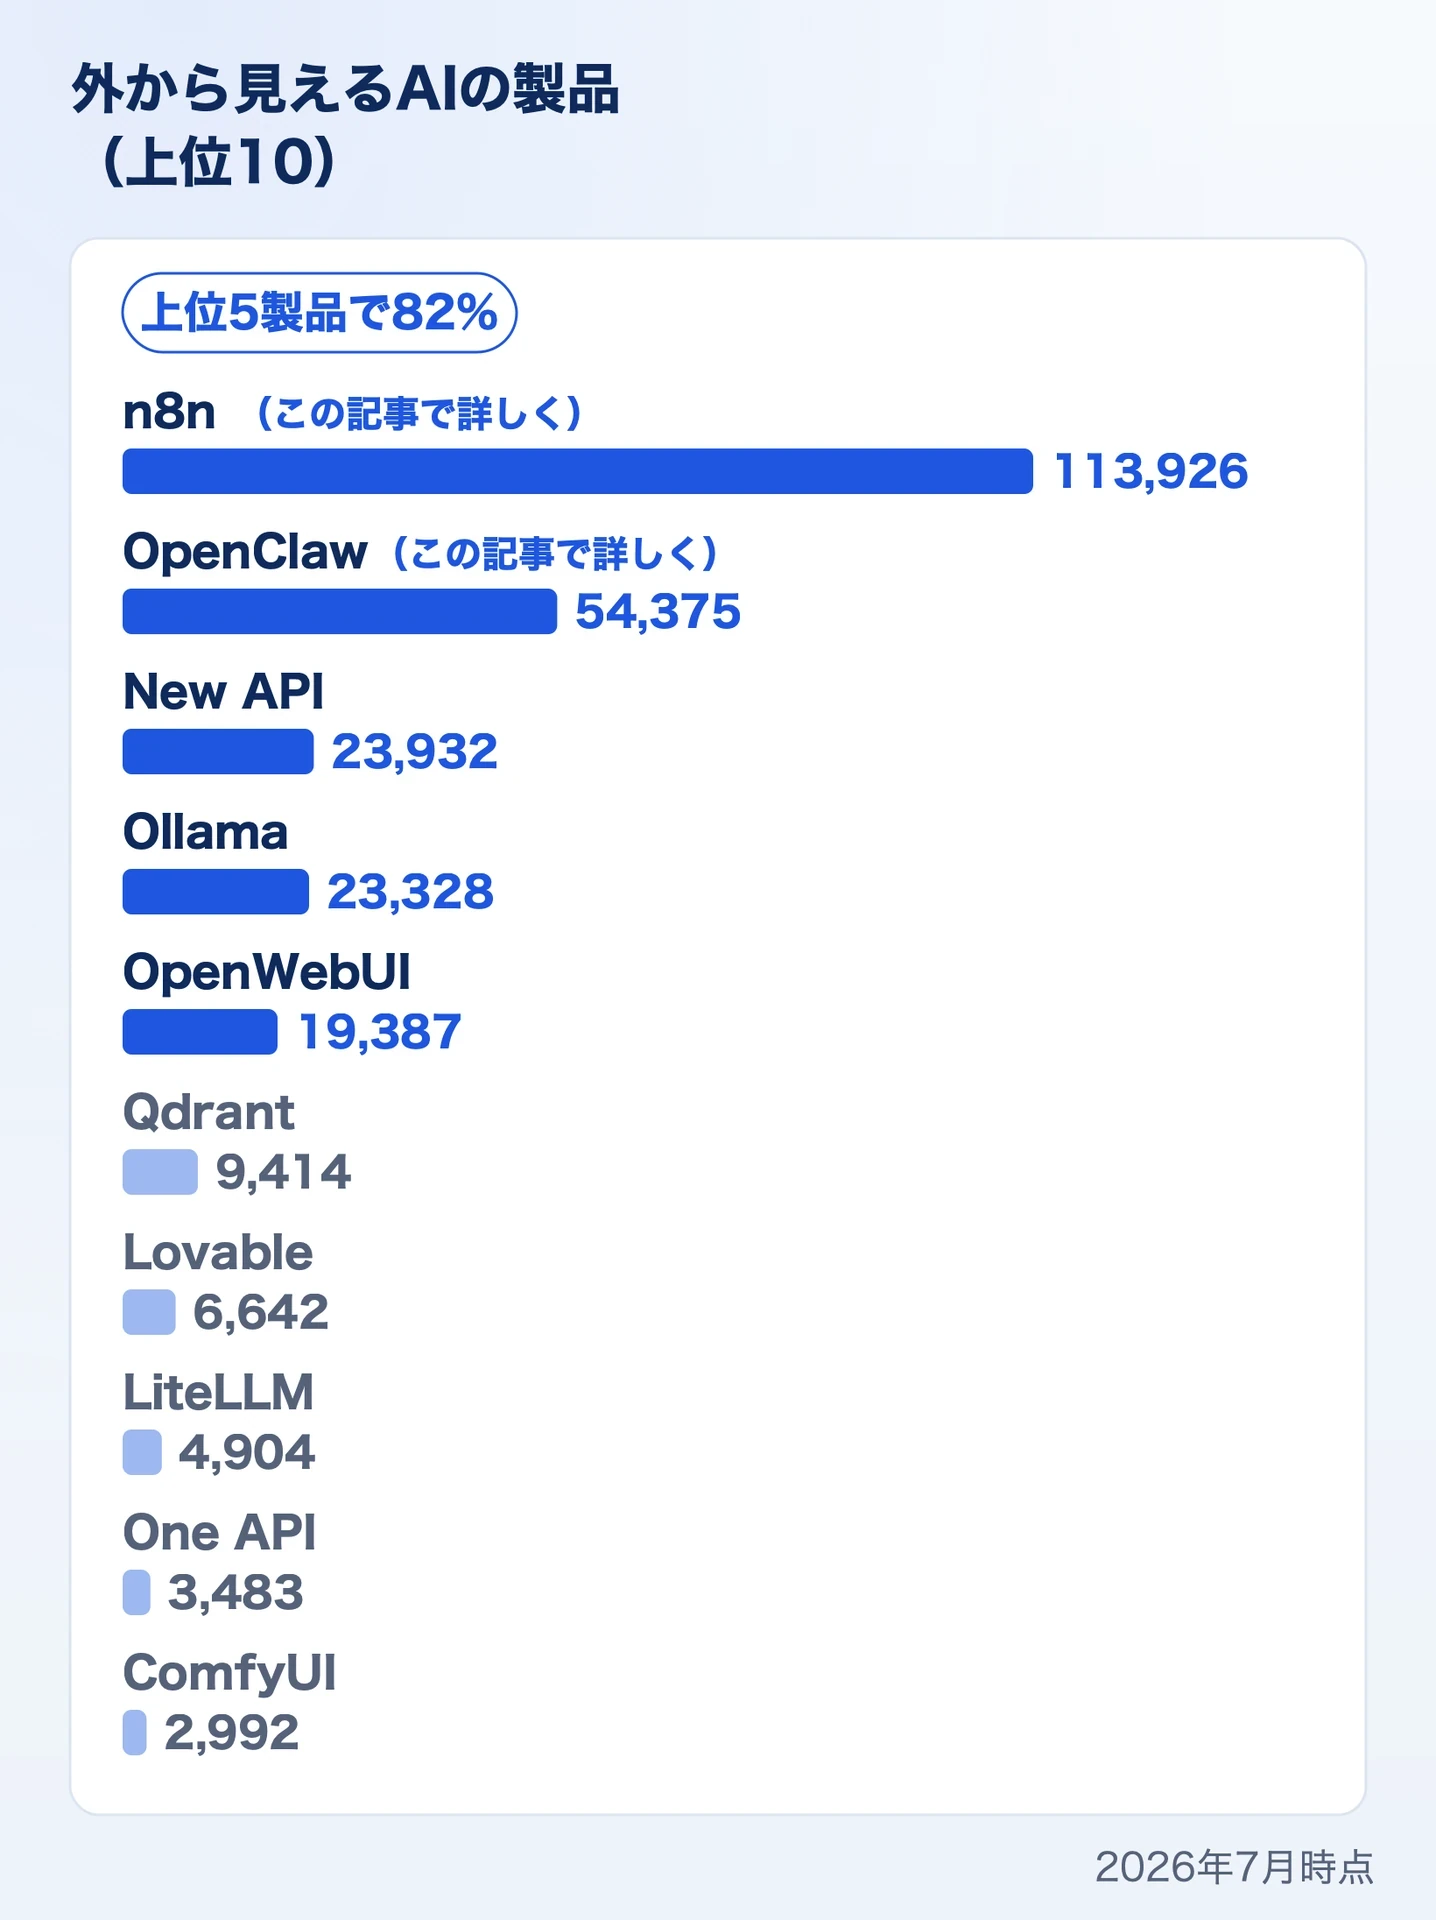
どの部品が外から見えているかで、影響は変わります。部品ごとに、つながる仕組みと扱うデータが違うためです。
置かれている国と事業者
国別では、米国(62,687)、中国(42,511)、ドイツ(31,222)の3か国で、全体の半分強を占めます。日本は7,158で8位でした。上位10か国のうち6か国はアジアです。
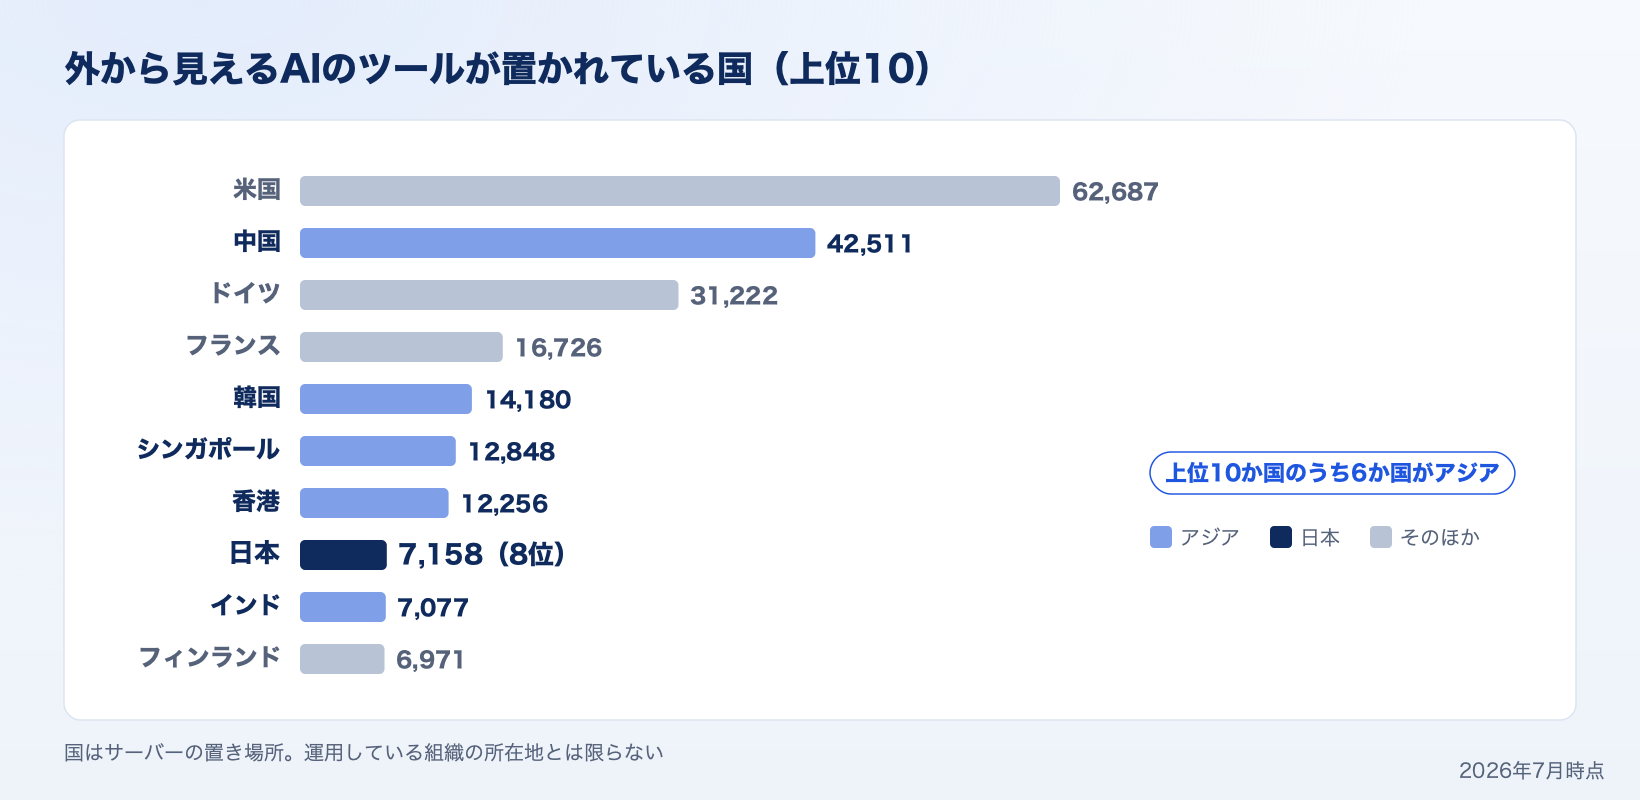
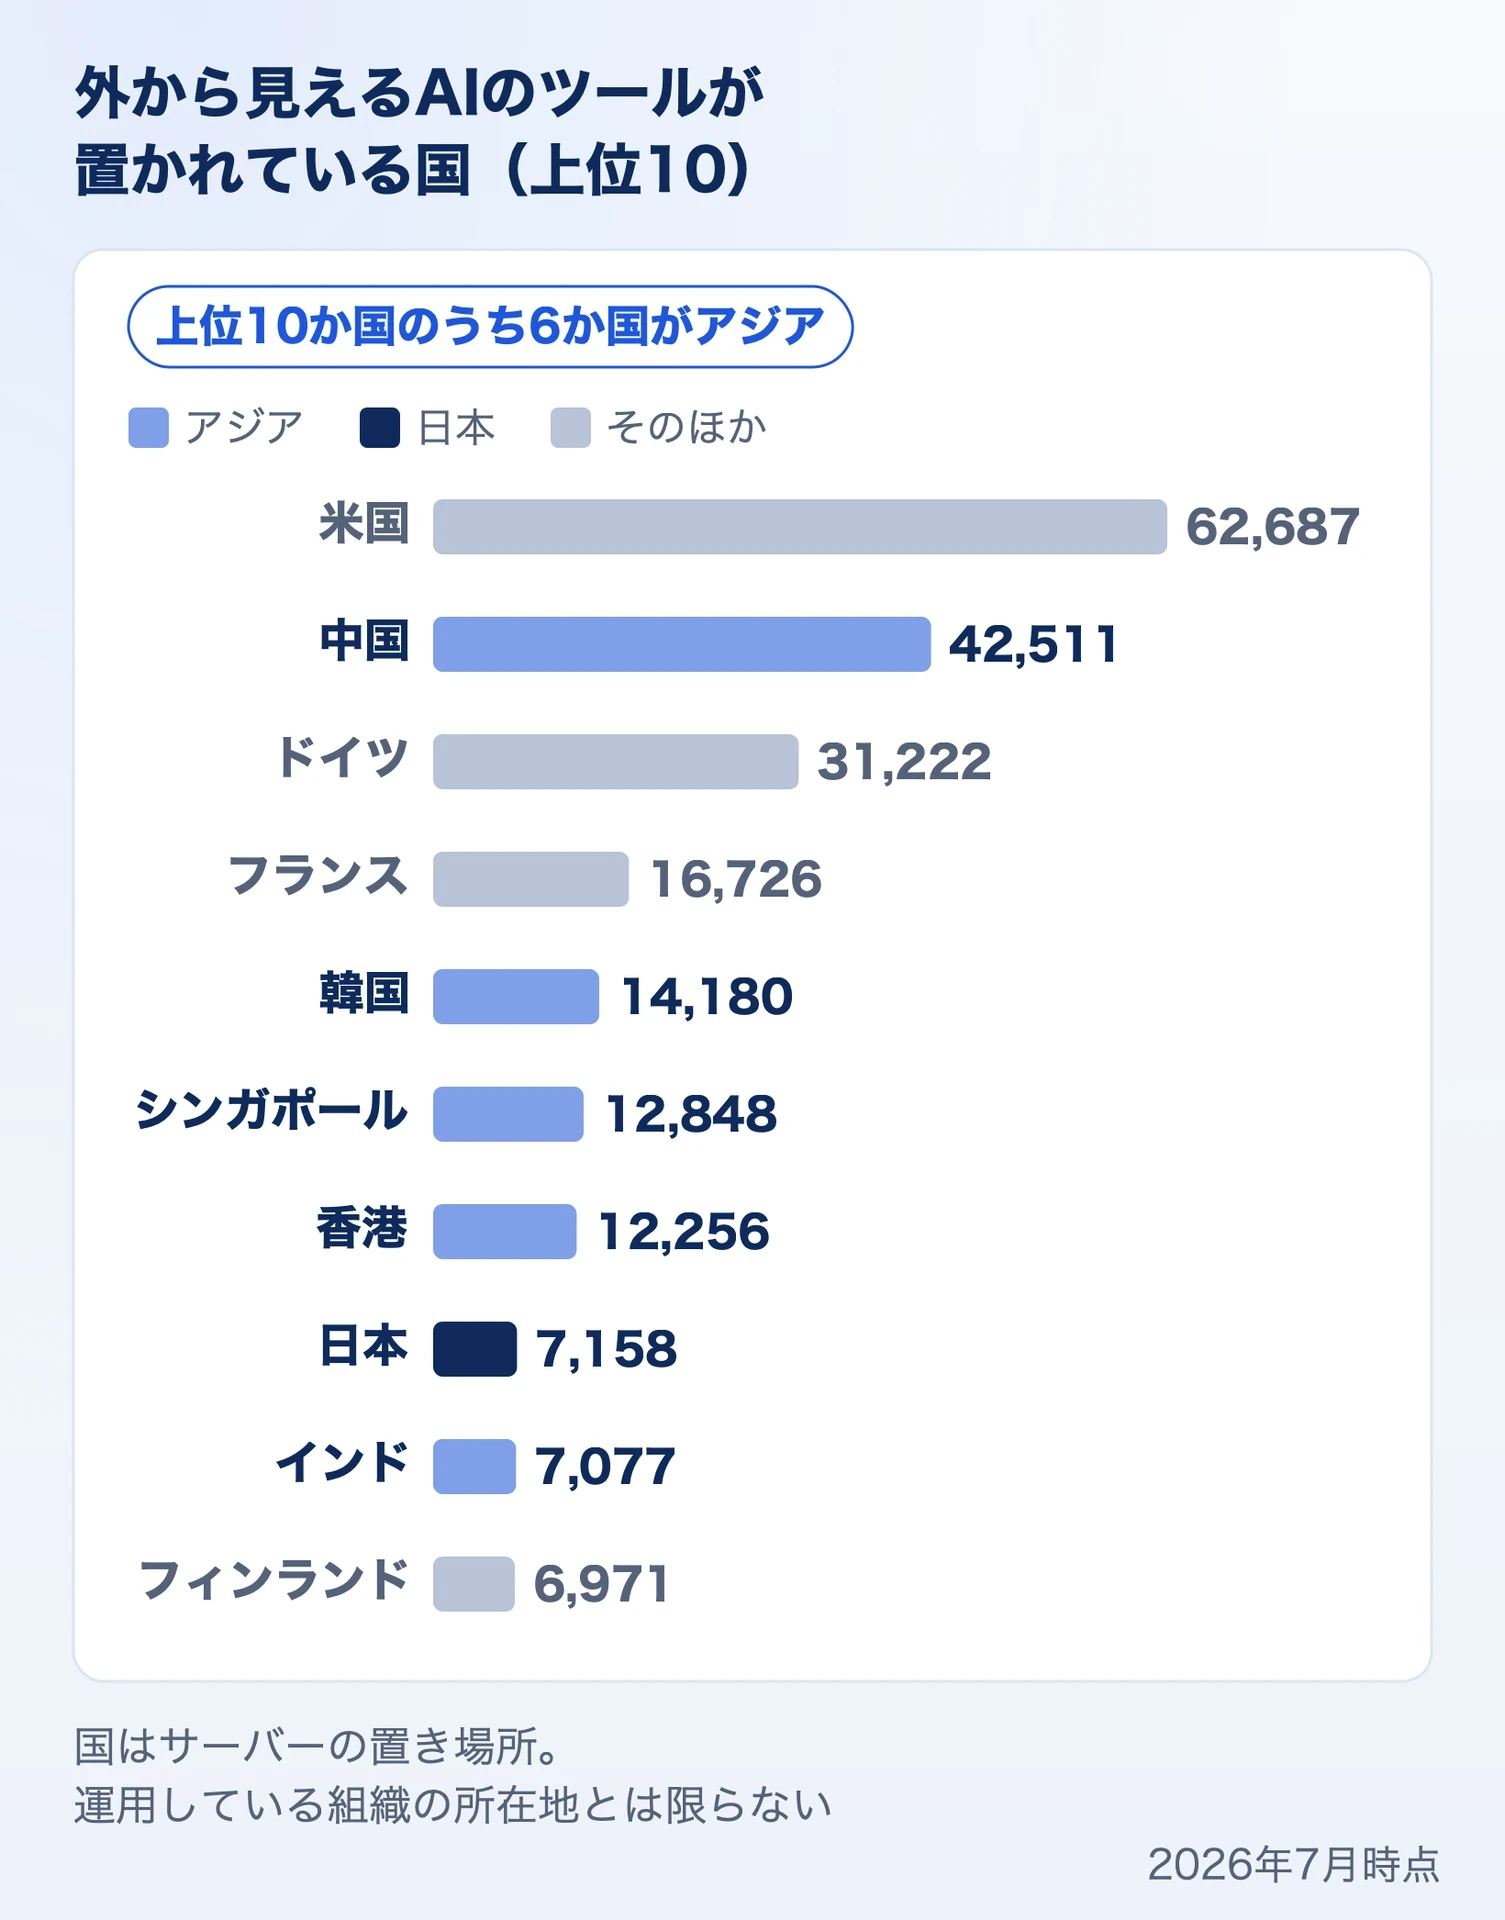
置き場所の事業者は、どこか1社に集中しておらず、最も多いAmazonでも11.9%(31,968)です。
同じ構成が何千台も:韓国の7,133台
国別で5位の韓国では、AIのホスト14,180のうち半数の7,133が、Ollama(モデルを手元のサーバーで動かすツール)とn8nを一緒に動かしていました。どれも、同じバージョン、同じ標準外のポート、あらかじめ入れた同じモデルの組み合わせです。
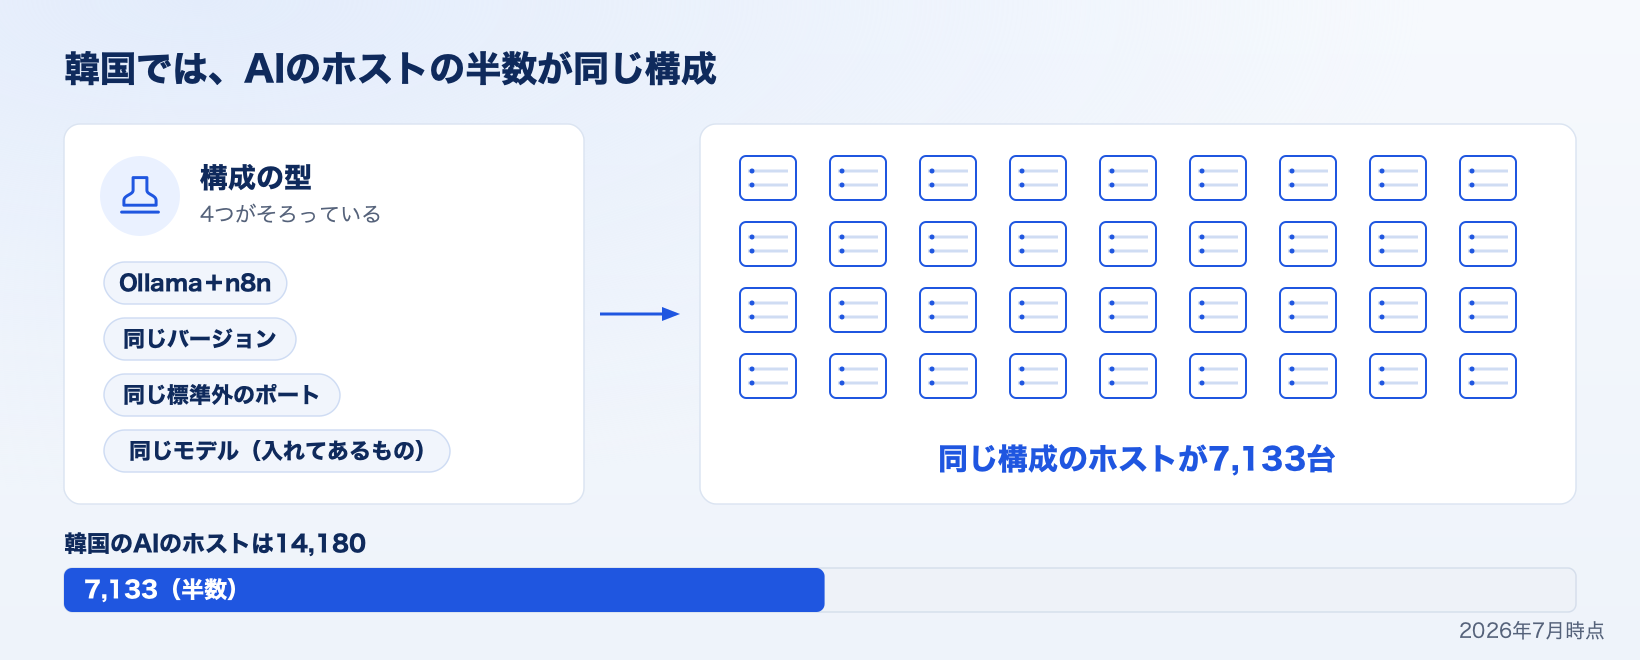
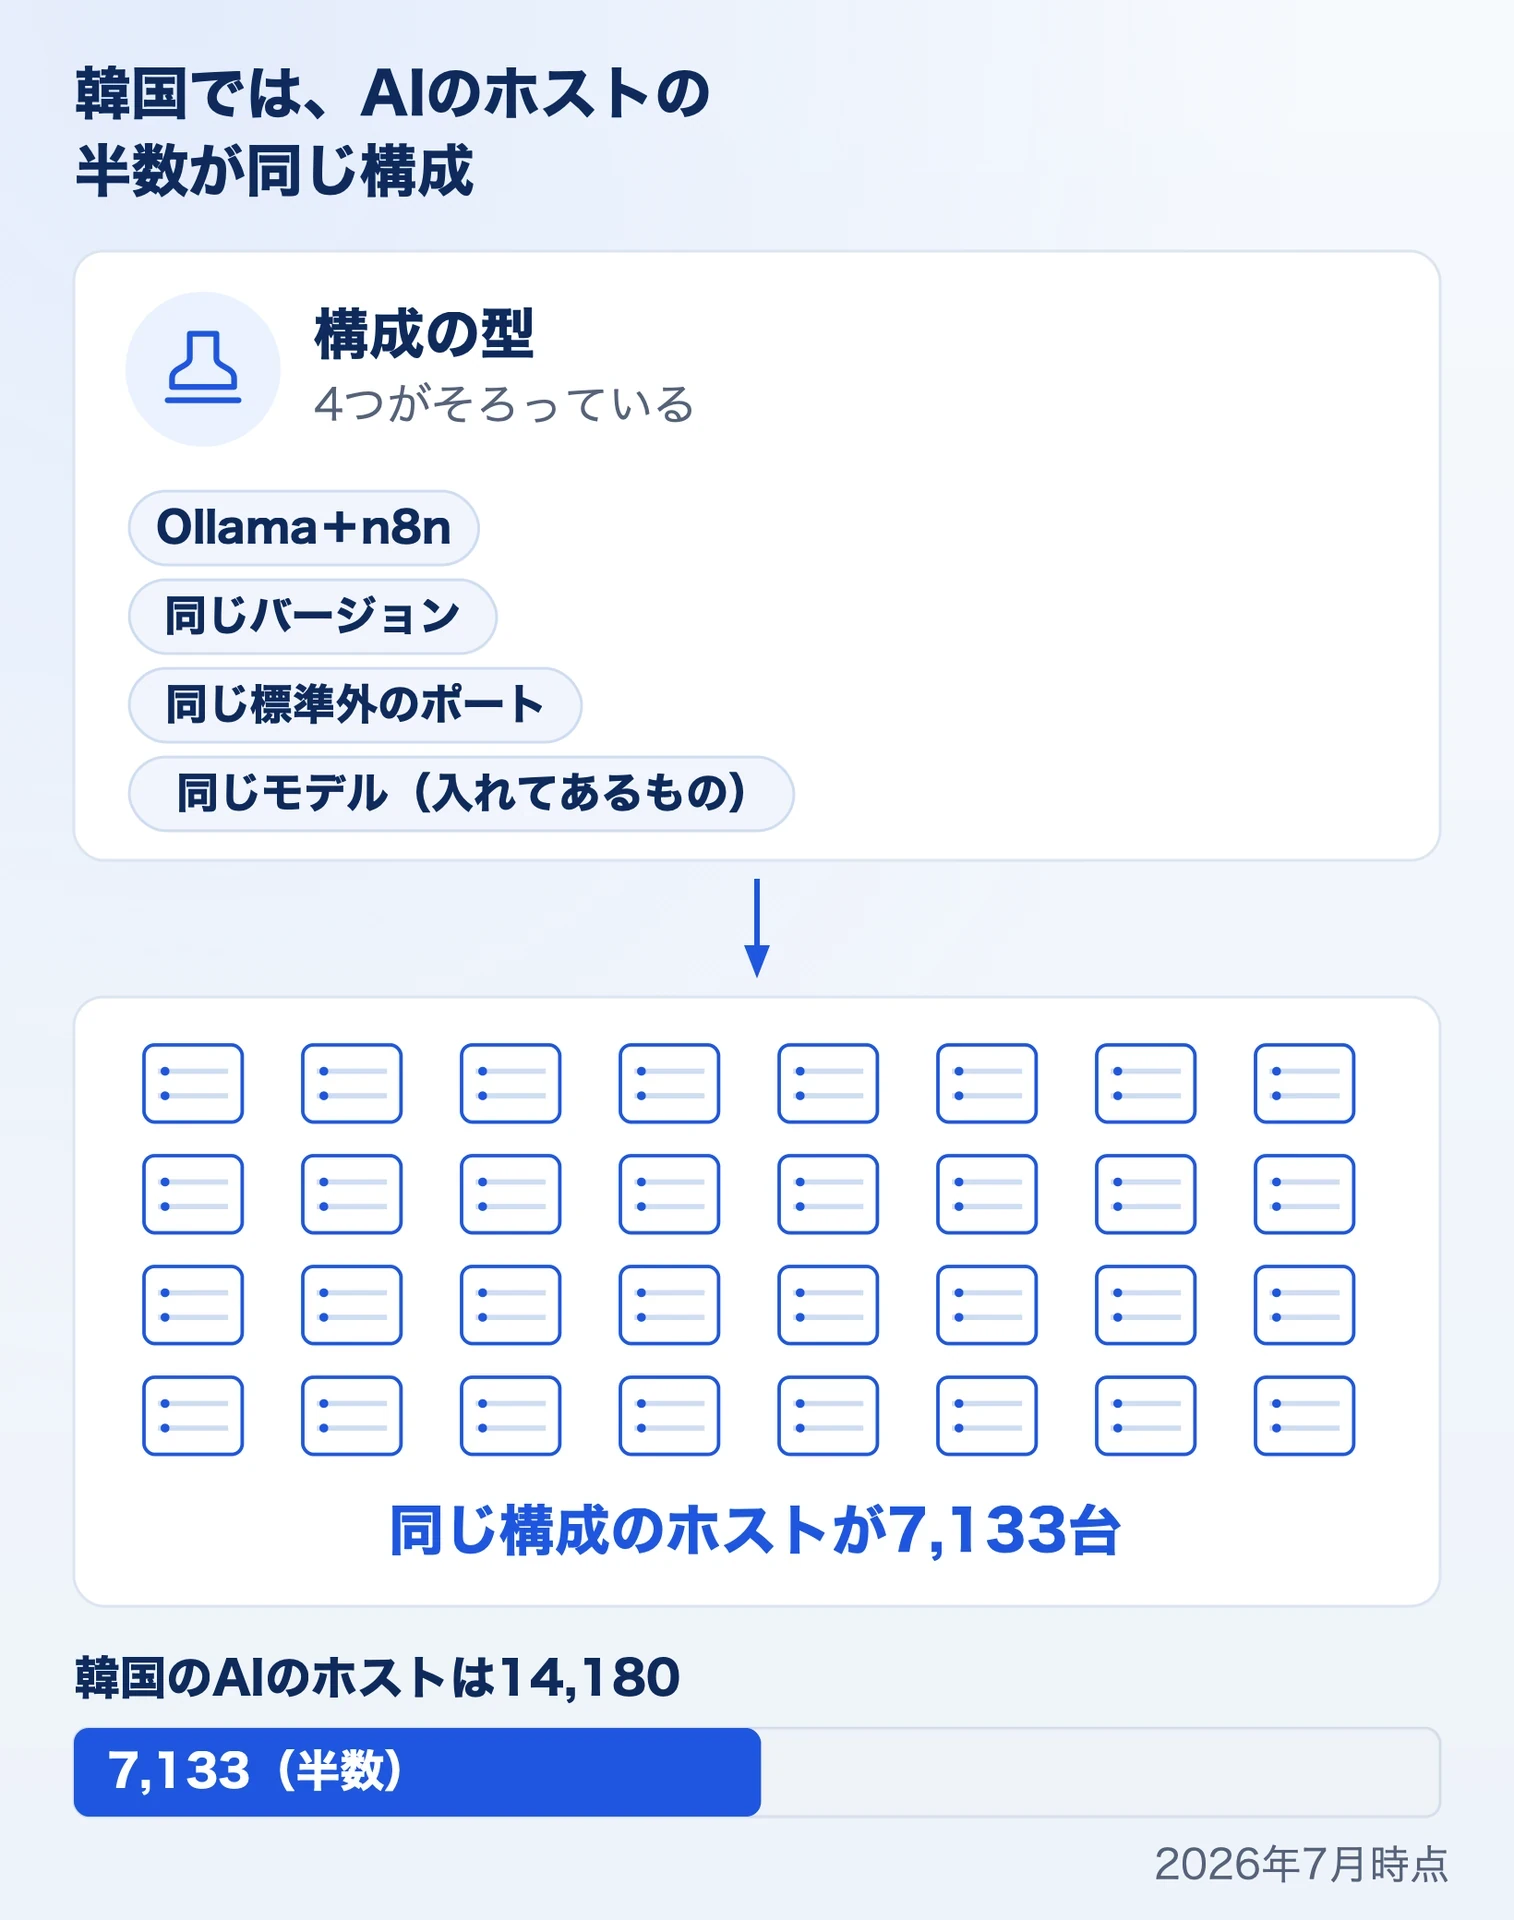
レポートは、共通のテンプレートやインストーラーが関わっている可能性を挙げ、テンプレートで組む仕組みが、同じ公開を何千回も複製しうると指摘しています。
OpenClaw:管理画面の公開が約3か月で8.5万台に
新しいAIのツールは、セキュリティの対策が追いつくより速く広がることがあります。その例がOpenClawです。
OpenClawとは
OpenClawは、利用者の代わりに自律的に動く、オープンソースのAIエージェントです。利用者が自分で立てて使い、個人のアカウントにつないで、メールの返信やSNSへの投稿などをさせます。
管理画面(Control UI)からは、エージェントと、エージェントにつないだすべてのものを操作できます。そのため、インターネットに直接公開してはいけません。
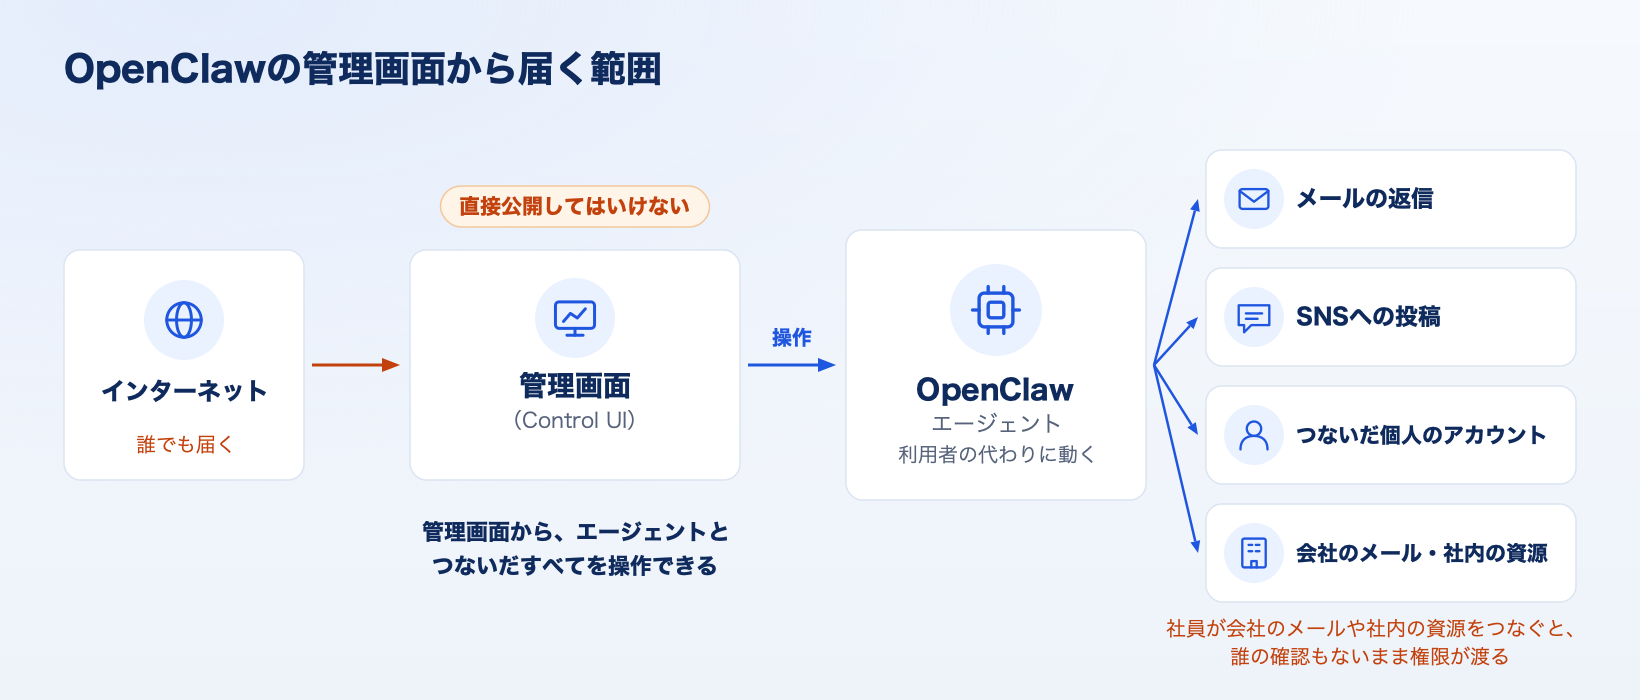
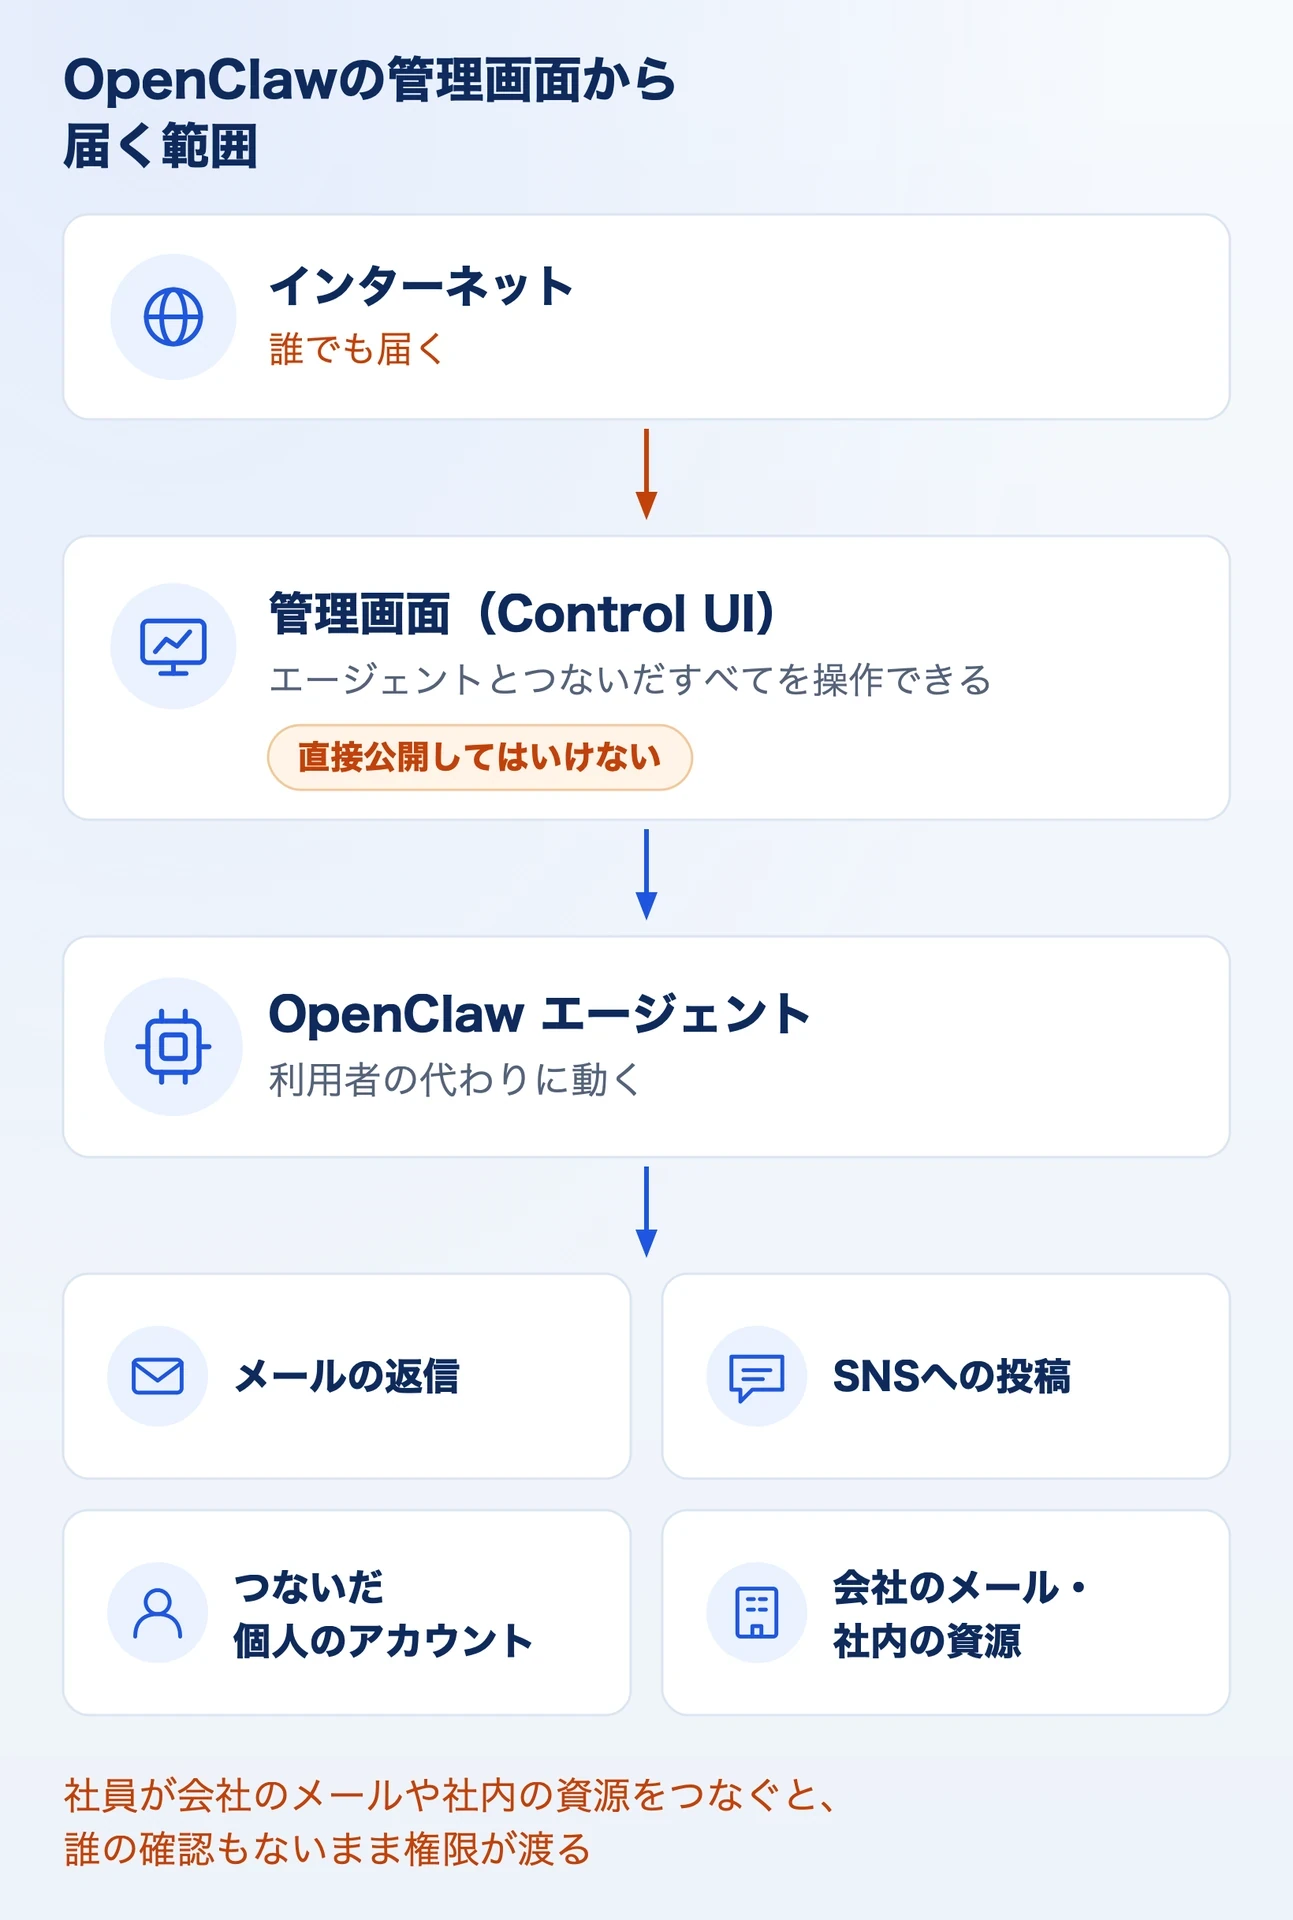
IT部門にとって最も避けたいのは、社員がOpenClawのようなエージェントに、会社のメールや社内の資源への権限を、誰の確認も受けずに与えてしまうことです。
管理画面の数の推移
管理画面を含む最初のリリース(clawdbot v2026.1.5)は、2026年1月5日に公開されました。インターネットから見える管理画面は、6日後の1月11日には2台でしたが、約1か月後の2月3日には17,355台、約3か月後の4月7日には85,478台に増えました。7月7日の時点でも54,375台が残っています。
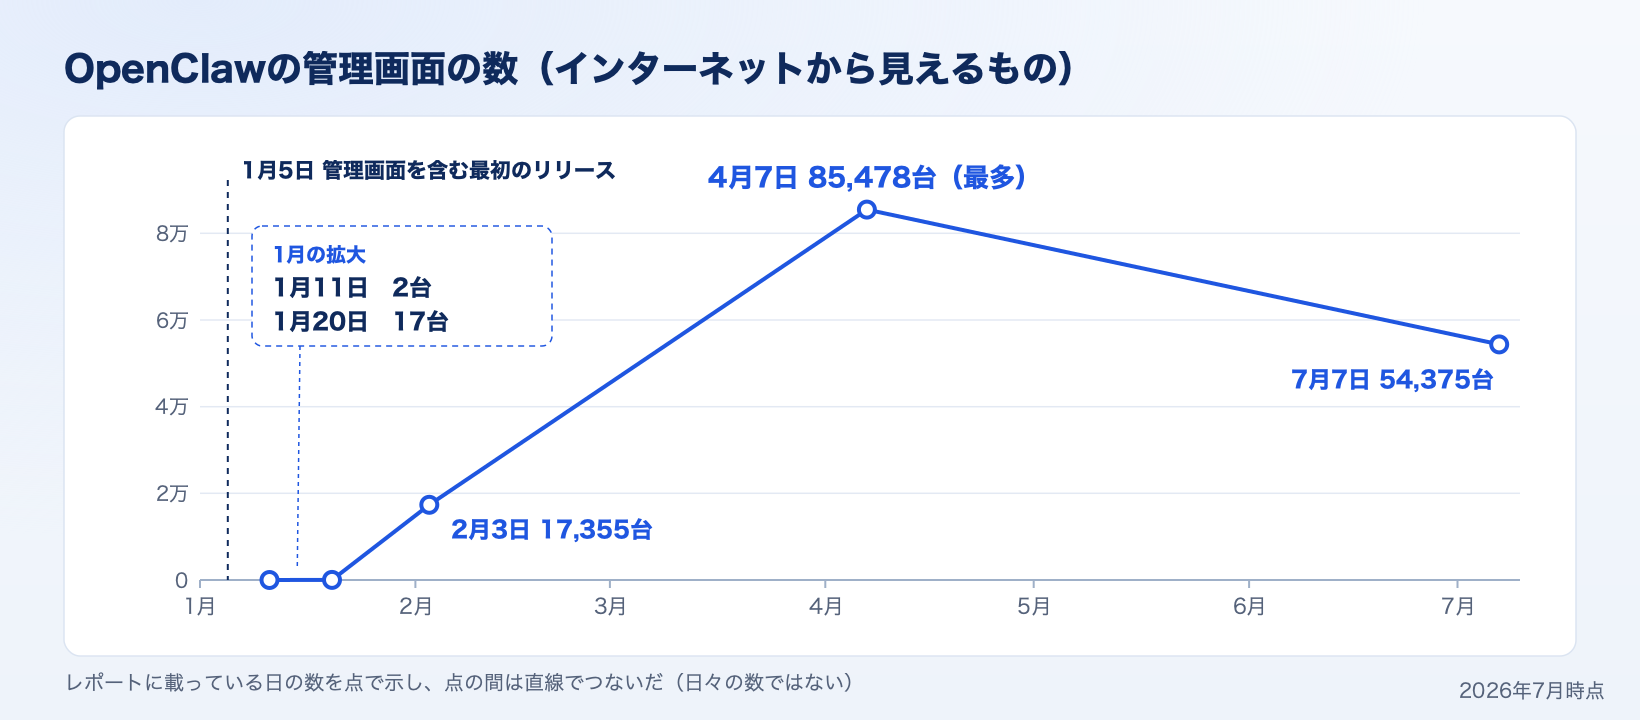
中国にある管理画面の割合は、2026年2月の間に全体の約4分の1から半分近くまで増えました。3月前半にはさらに80%以上増え、7月までに52%減っています。
CVE-2026-25253:localhostで動かしていても狙われる
2026.1.29より前のOpenClawには、CVE-2026-25253という脆弱性がありました(2026.1.29で修正)。管理画面が、リンクに含まれる接続先へ確認なしに自動でつなぎ、保存したトークンを送ってしまう欠陥です。細工したリンクを開くと認証トークンが漏れ、攻撃者は管理者と同じ権限でゲートウェイを操作でき、ホストの上で任意のコードを実行できるおそれがあります。
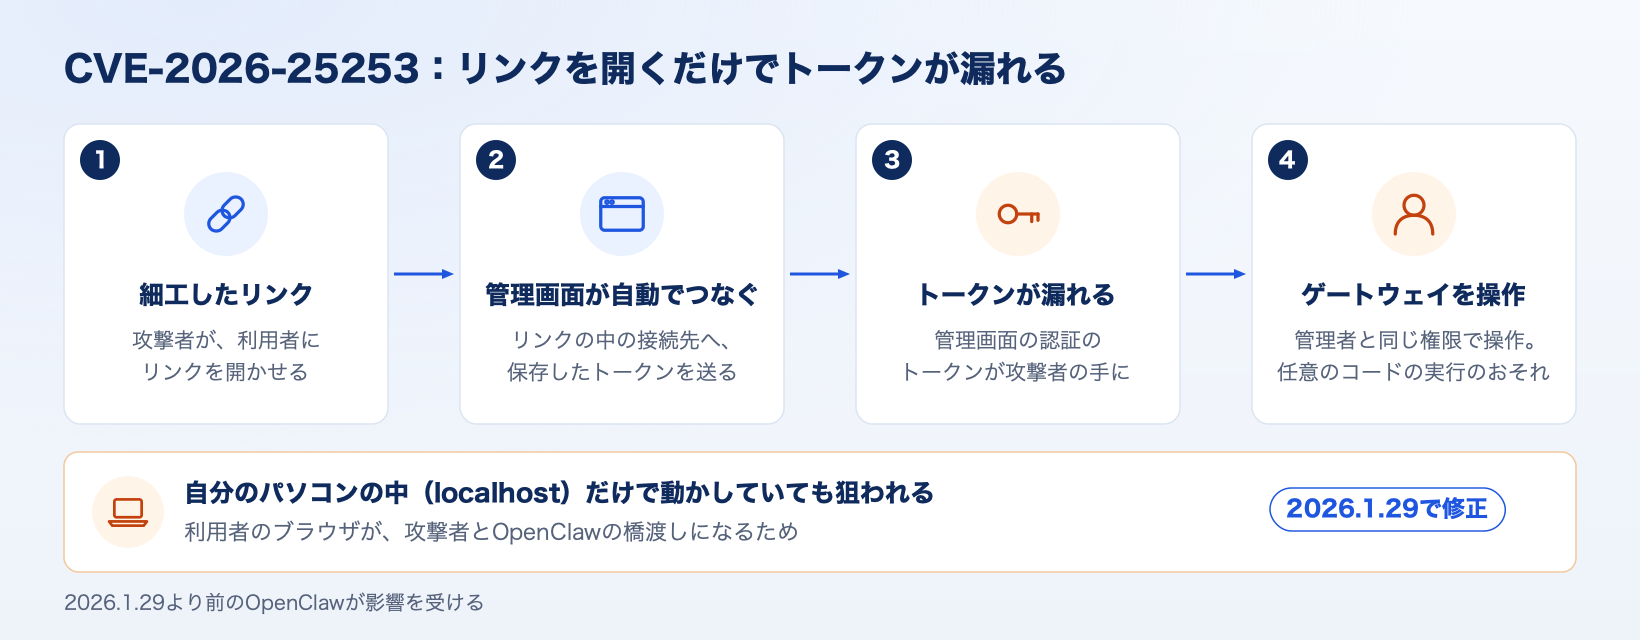
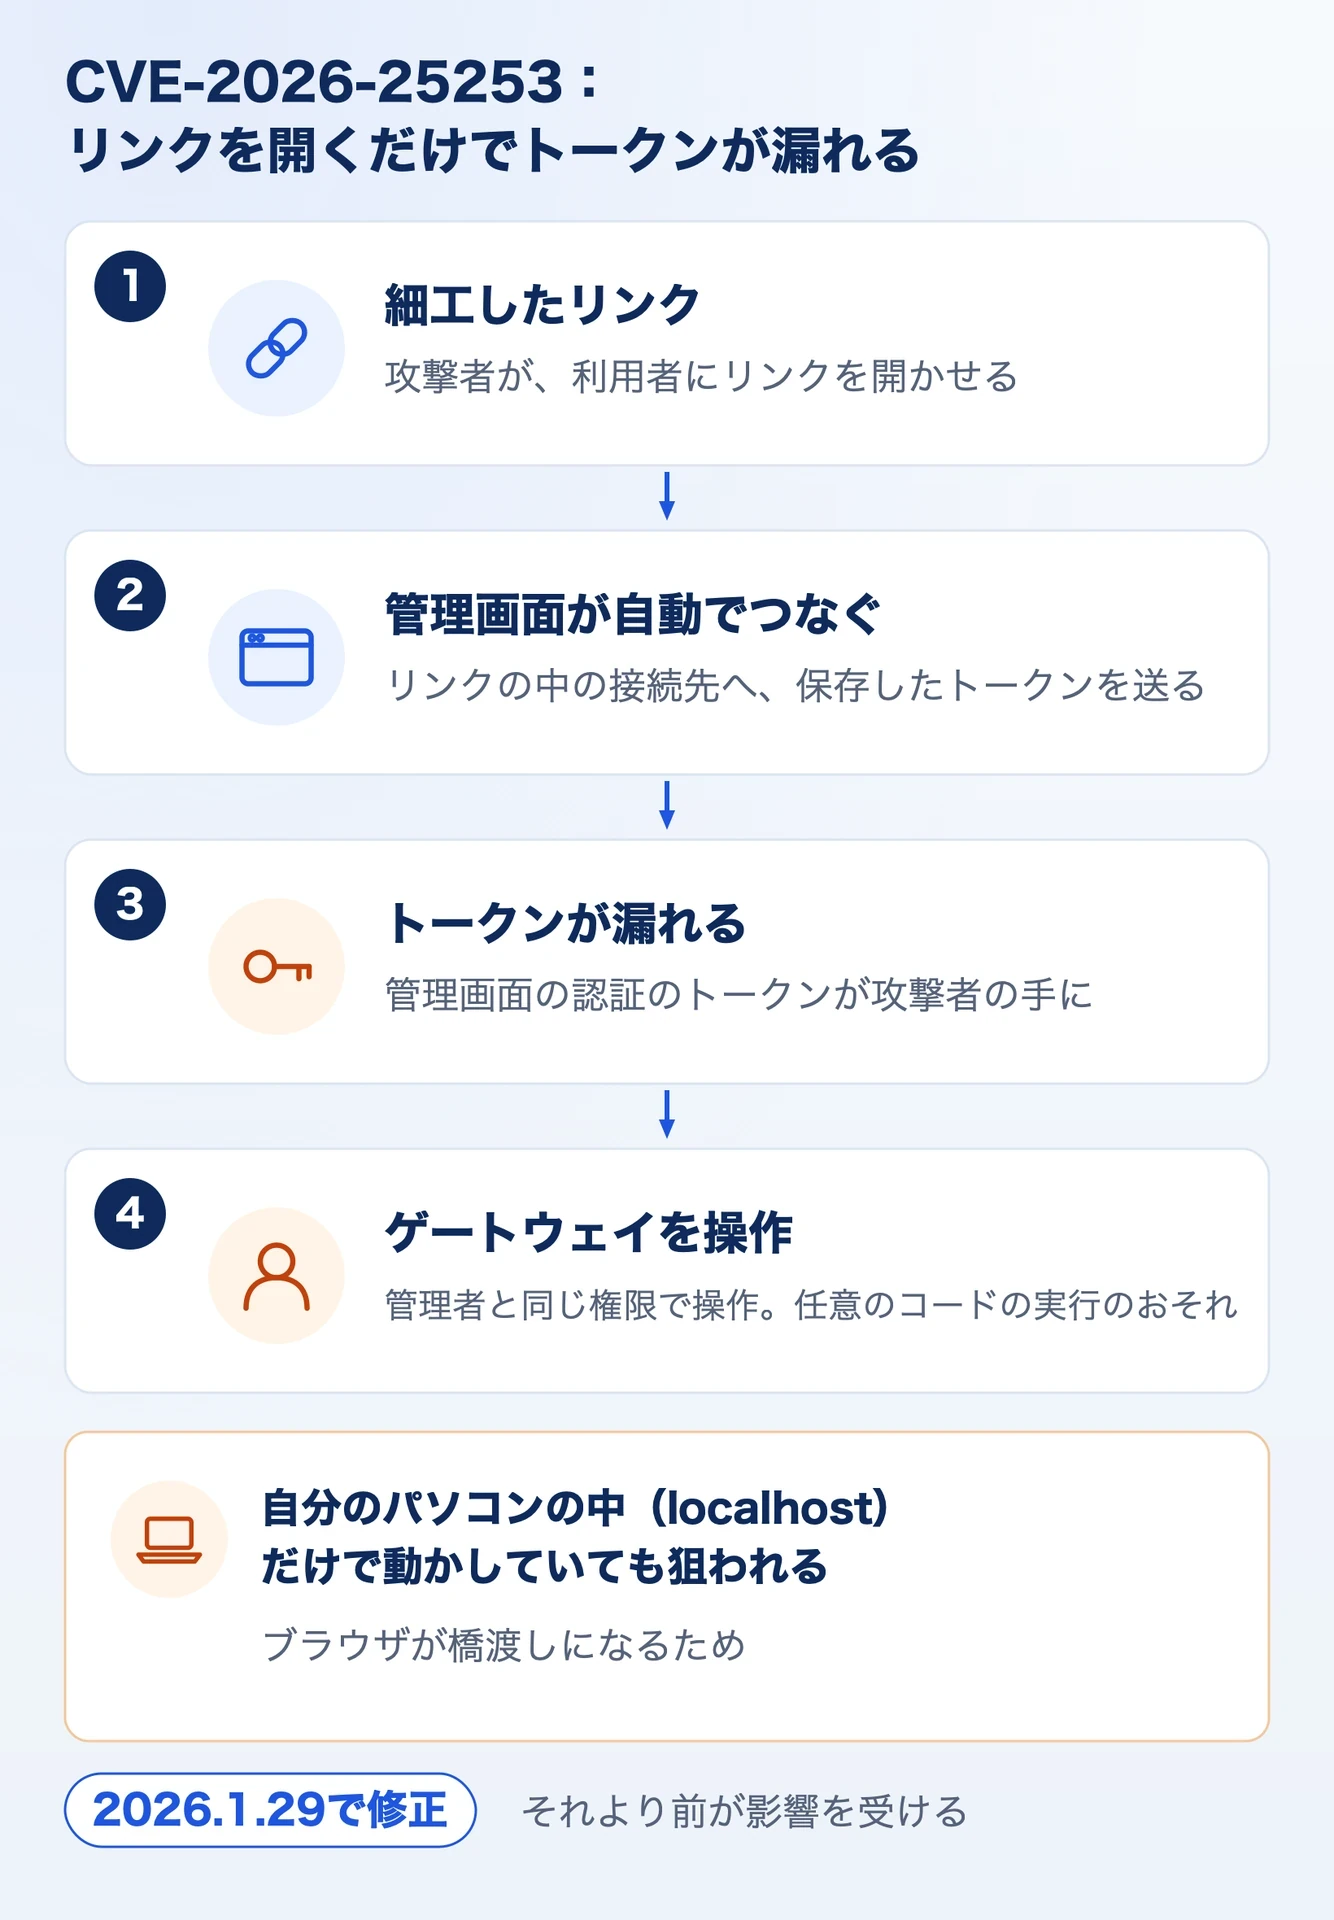
この脆弱性は、localhost(自分のパソコンの中だけ)で動かしているOpenClawにも影響します。利用者のブラウザが、攻撃者とOpenClawの橋渡しになるためです。インターネットに公開していなければ安全、とは言えません。ゲートウェイを乗っ取られると、エージェントにつないだ個人のアカウントのほとんどに手が届くおそれがあります。
n8n:バージョンが分かるものの76.1%が、CVSS 9.0以上の脆弱性の範囲に
外から見えるAIのツールで最も多いのはn8nです。インターネットから見えるIPアドレスは113,926件で、OpenClawの2倍を超えます。これは、利用者が自分のサーバーで動かしている(セルフホストの)n8nの数です。
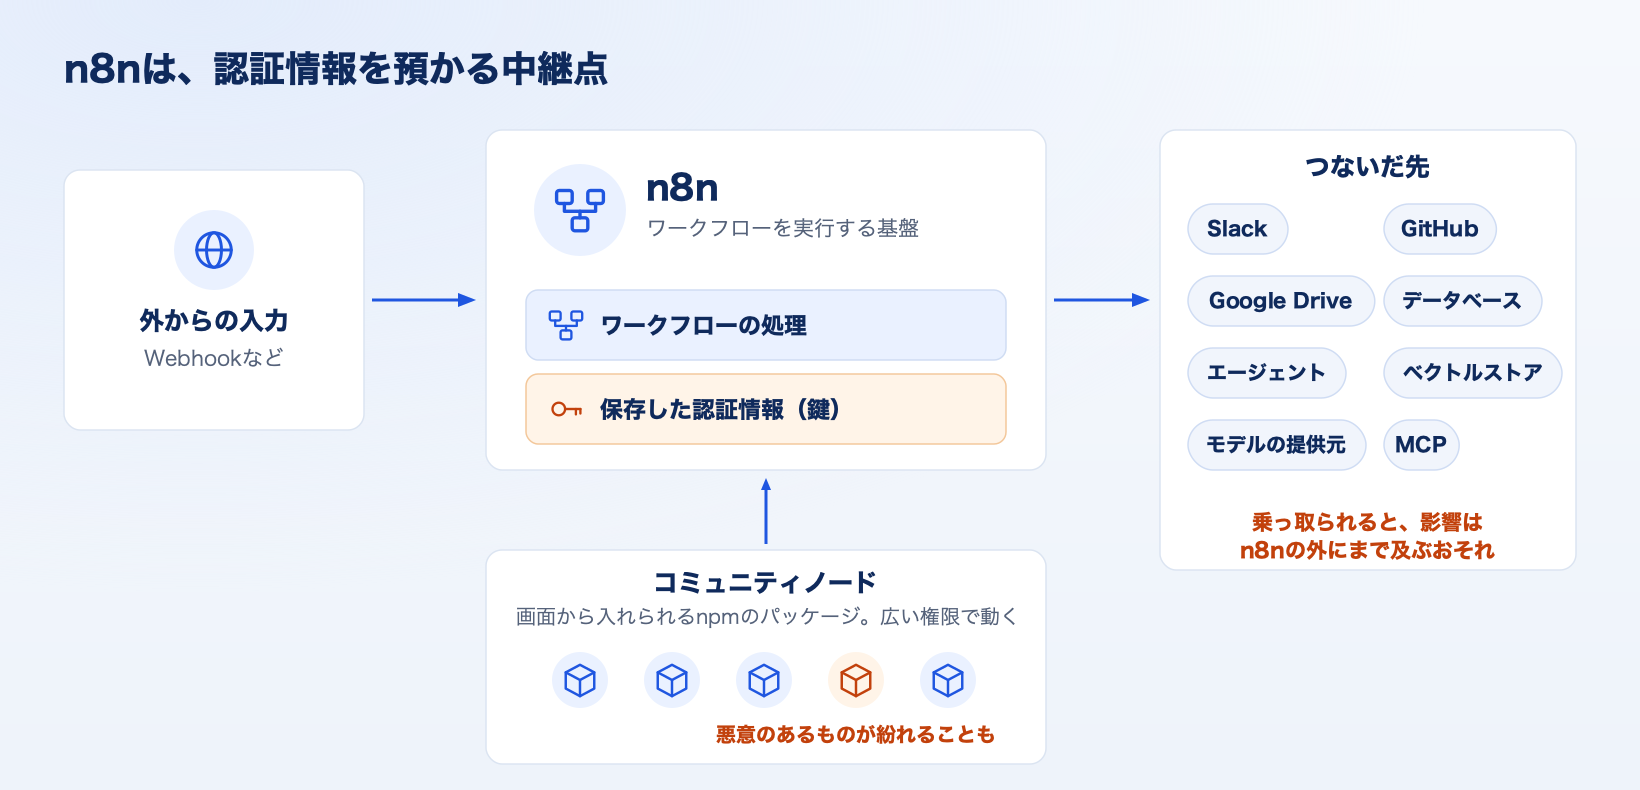
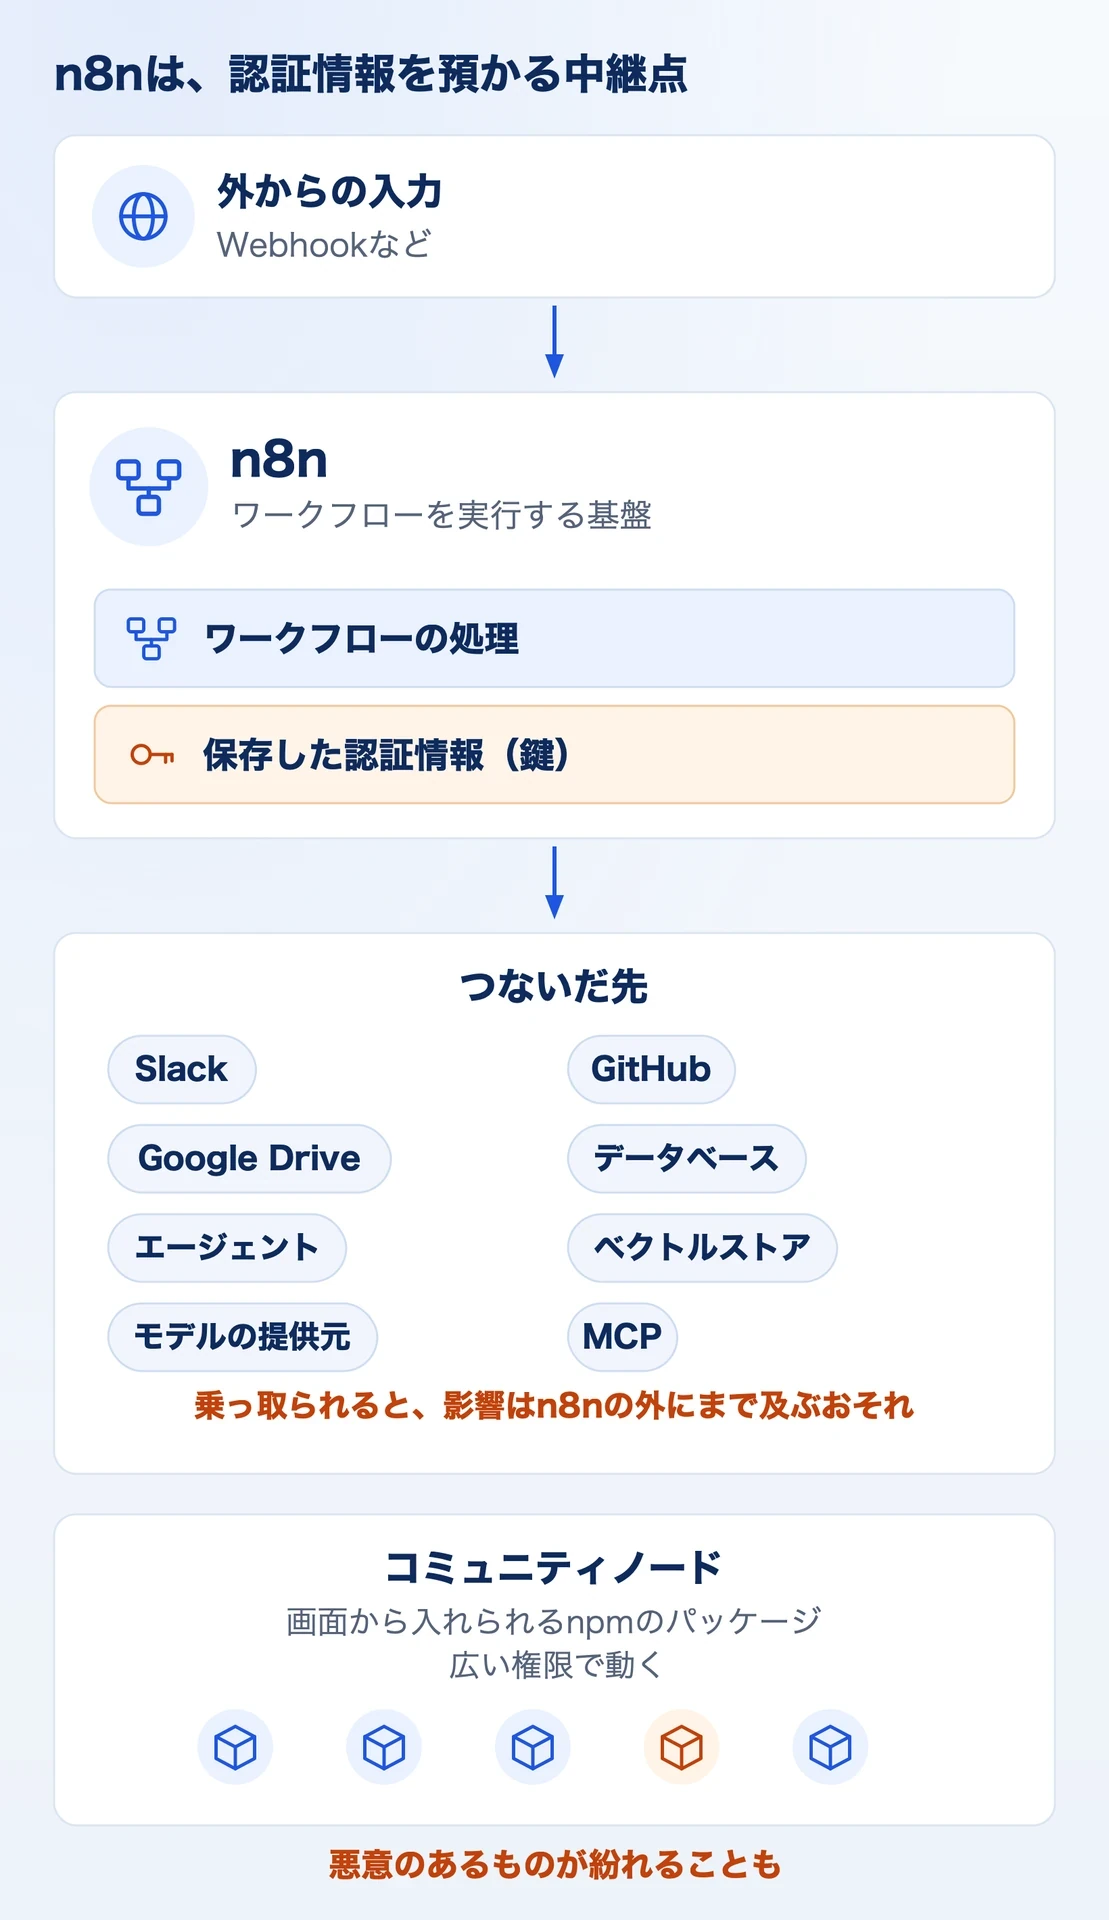
n8nは、Slack、GitHub、Google Driveやデータベースをつなぐワークフロー自動化の基盤として始まり、今ではエージェント、ベクトルストア、モデルの提供元、MCPを組み込んだ、AIのオーケストレーション(部品をつないで動かすこと)の基盤になっています。
n8nが狙われる理由
n8nは、外からの入力、ワークフローの処理、保存した認証情報、つないだ先のサービスの間に立つ、権限の大きい実行の基盤です。乗っ取られると、影響はn8nの外にまで及ぶおそれがあります。
脆弱性も多く見つかっています。約9か月で80件を超えるCVEが公表されました(コードの実行、認証情報の漏えい、ファイルへのアクセス、SQLインジェクション、個別のノードの欠陥など)。
画面から直接入れられるnpmのパッケージ(コミュニティノード)にも危険があります。2026年1月には、正規の連携を装った悪意のあるパッケージが公開され、少なくとも8つは、ワークフローの実行中に認証情報を盗み出すものでした。コミュニティノードはn8nの中で広い権限で動くため、悪意のあるノードは、ワークフローのデータや、n8nがつなぐサービスの認証情報に手が届くおそれがあります。
67%が5678番ポートを直接公開
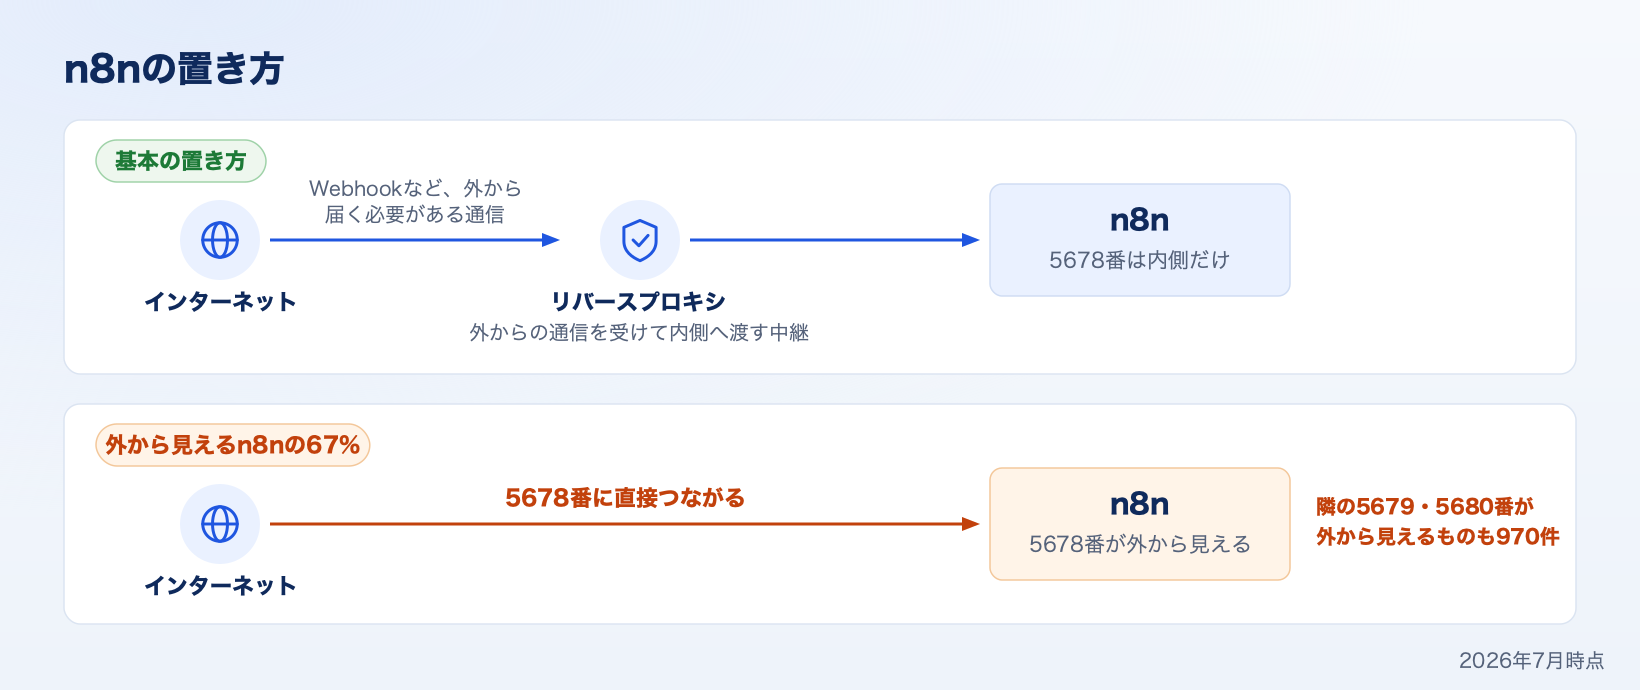
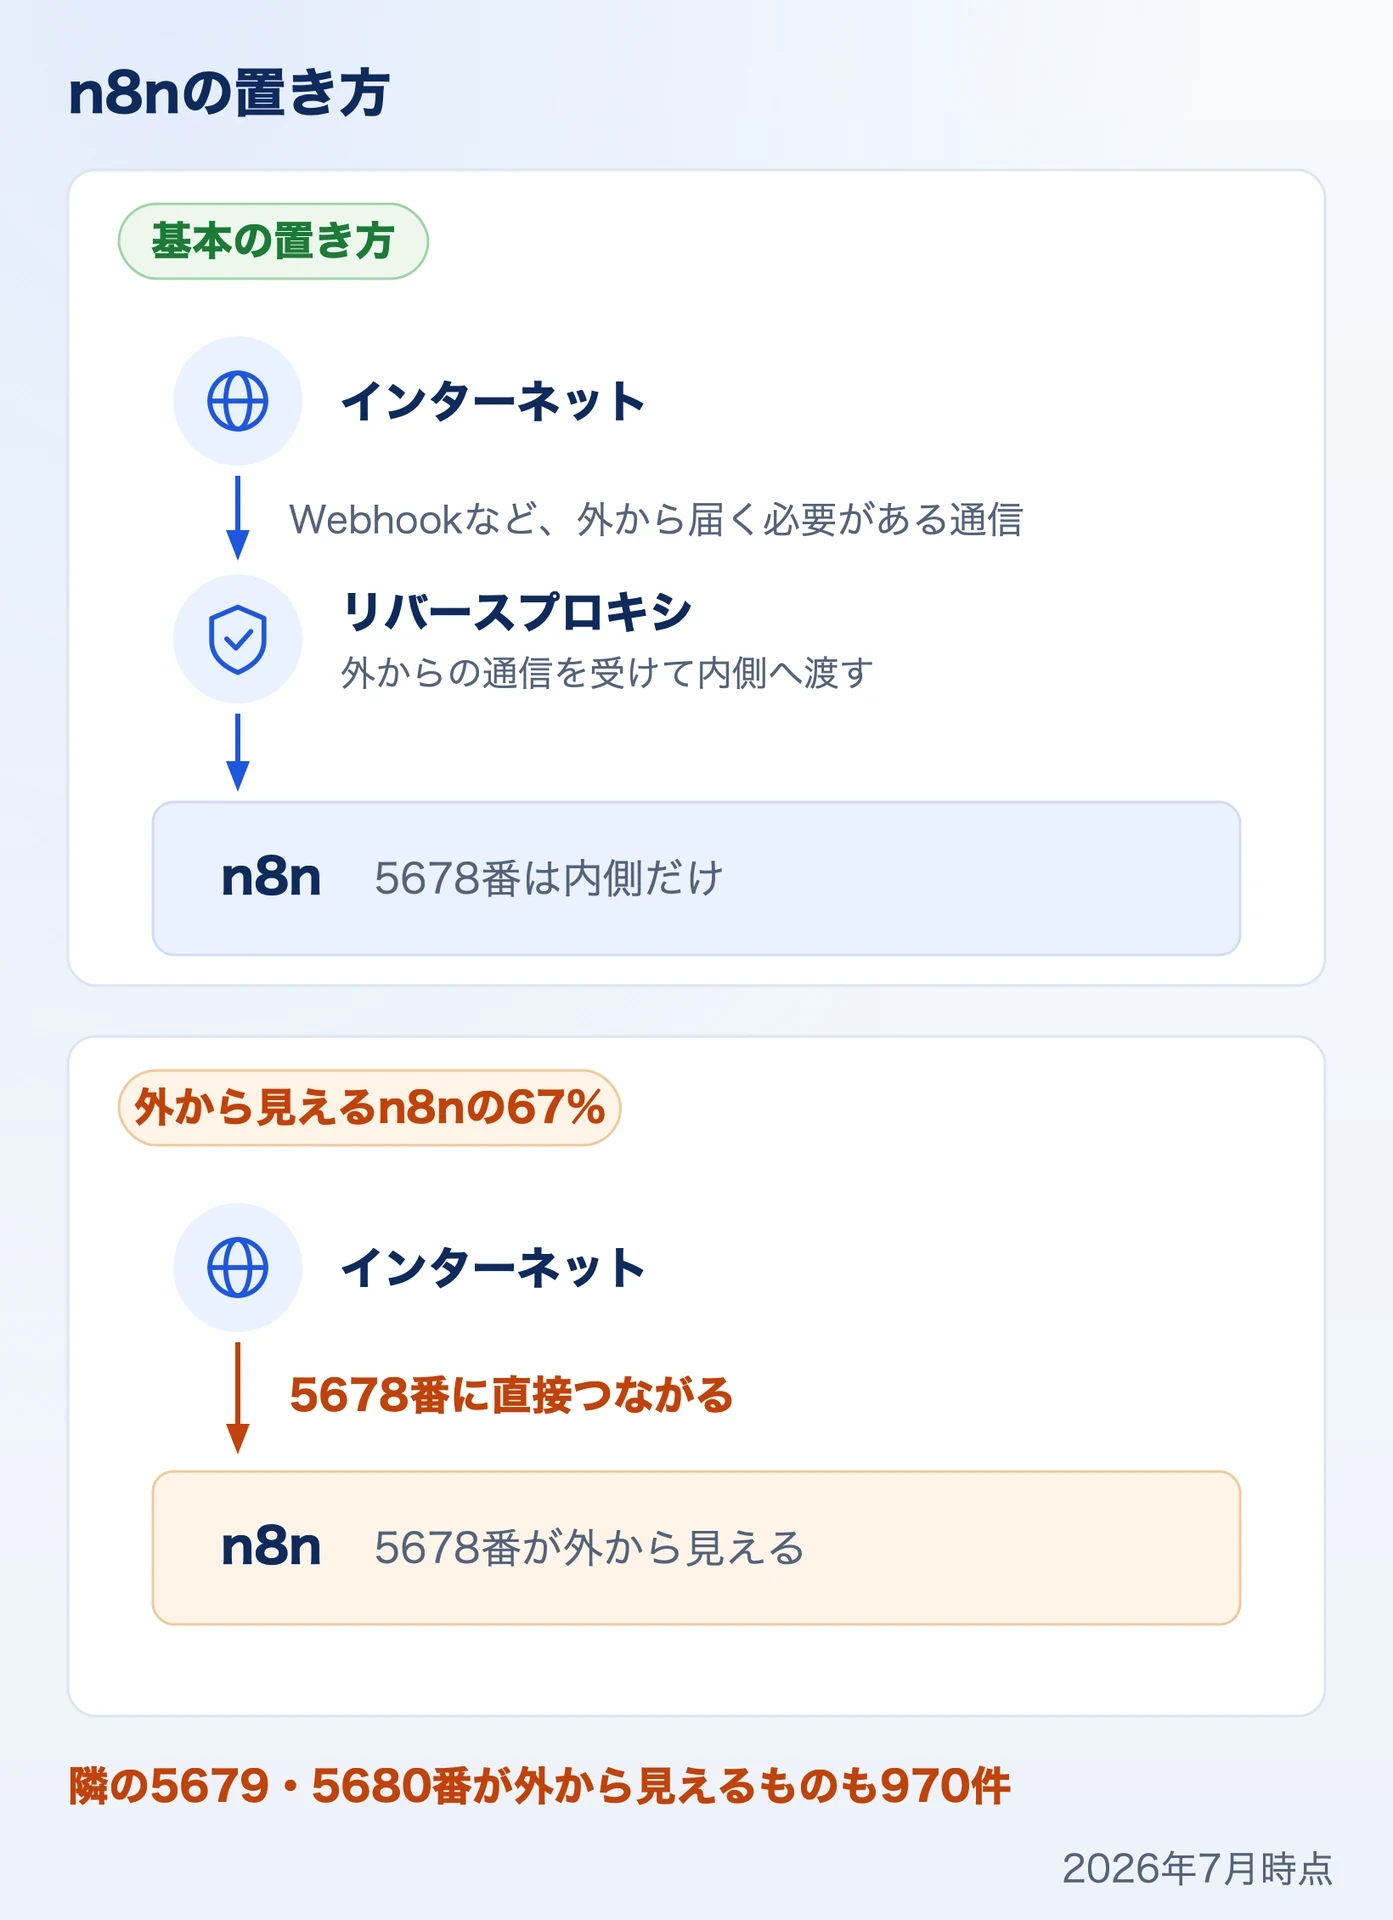
多くのワークフローは、外から呼ばれるWebhookで動き始めるため、一部は外から届く必要があります。それでも、n8nそのものを直接公開するものではありません。通信はリバースプロキシ(外からの通信を受けて内側へ渡す中継)を通し、既定の5678番ポートをインターネットに直接さらさないのが基本です。しかし、外から見えるn8nの67%は、5678番ポートに直接つながる状態でした。隣の5679番や5680番が外から見えるものも、970件ありました。
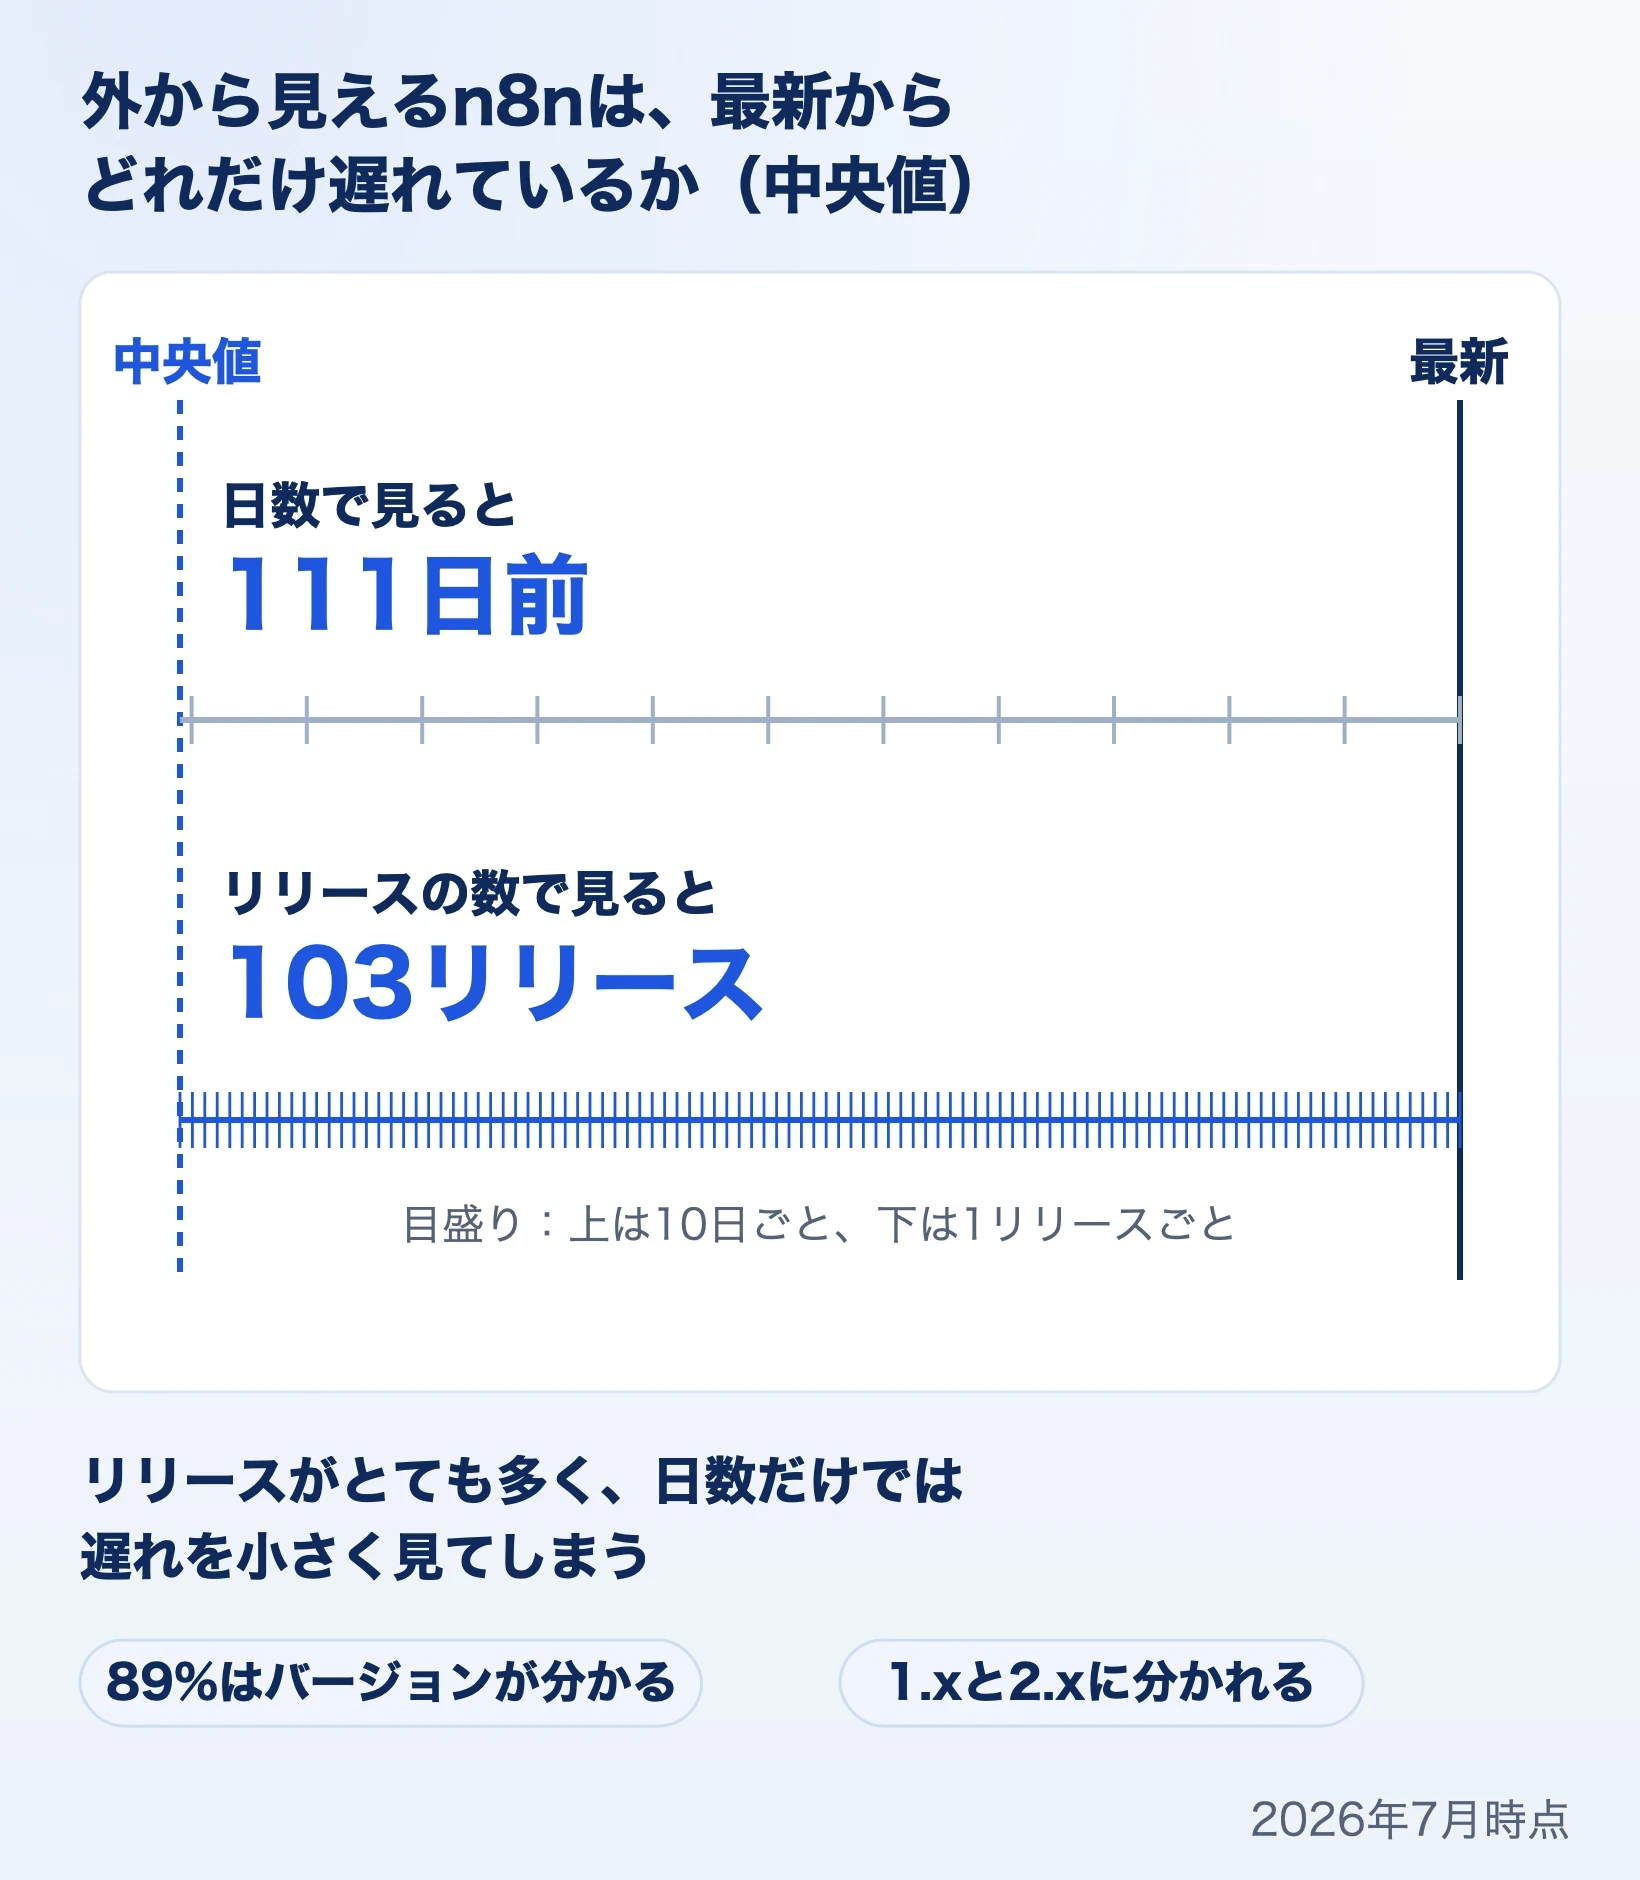
最新のバージョンから、中央値で103リリース遅れ
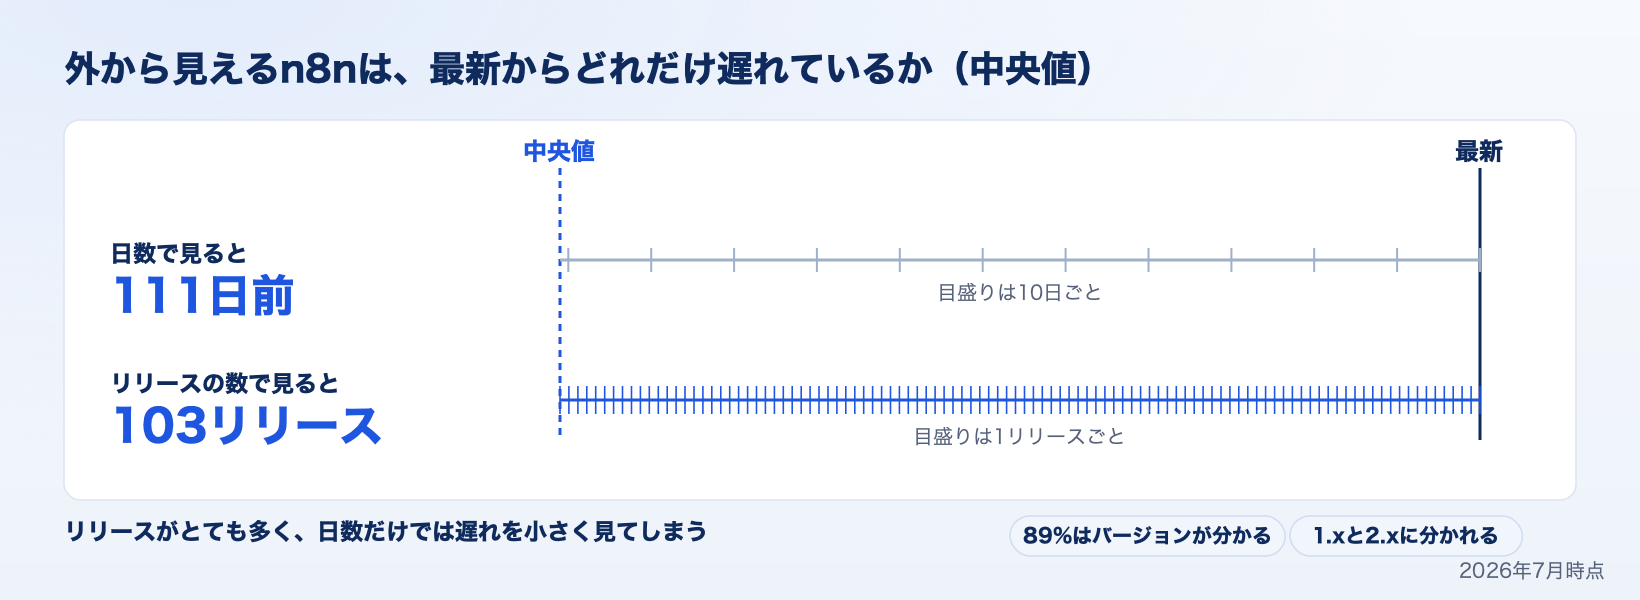
外から見えるn8nの89%は、外からバージョンが分かります。1.xと2.xのバージョンが入り混じり、その中央値は、測定の時点で111日前のバージョンでした。n8nはリリースがとても多いため、リリースの数にすると、最新から103リリース遅れています。
CVSS 9.0以上の脆弱性の影響範囲
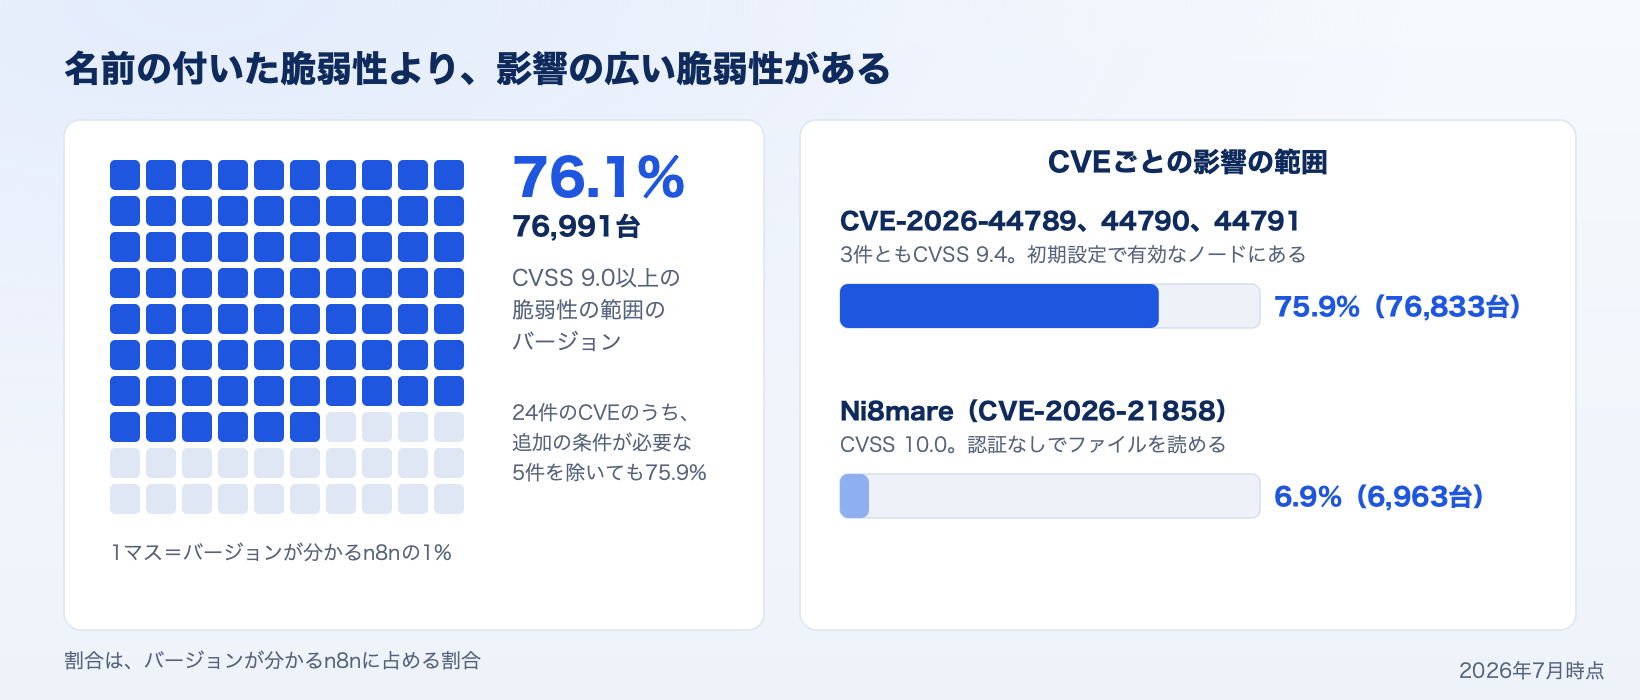
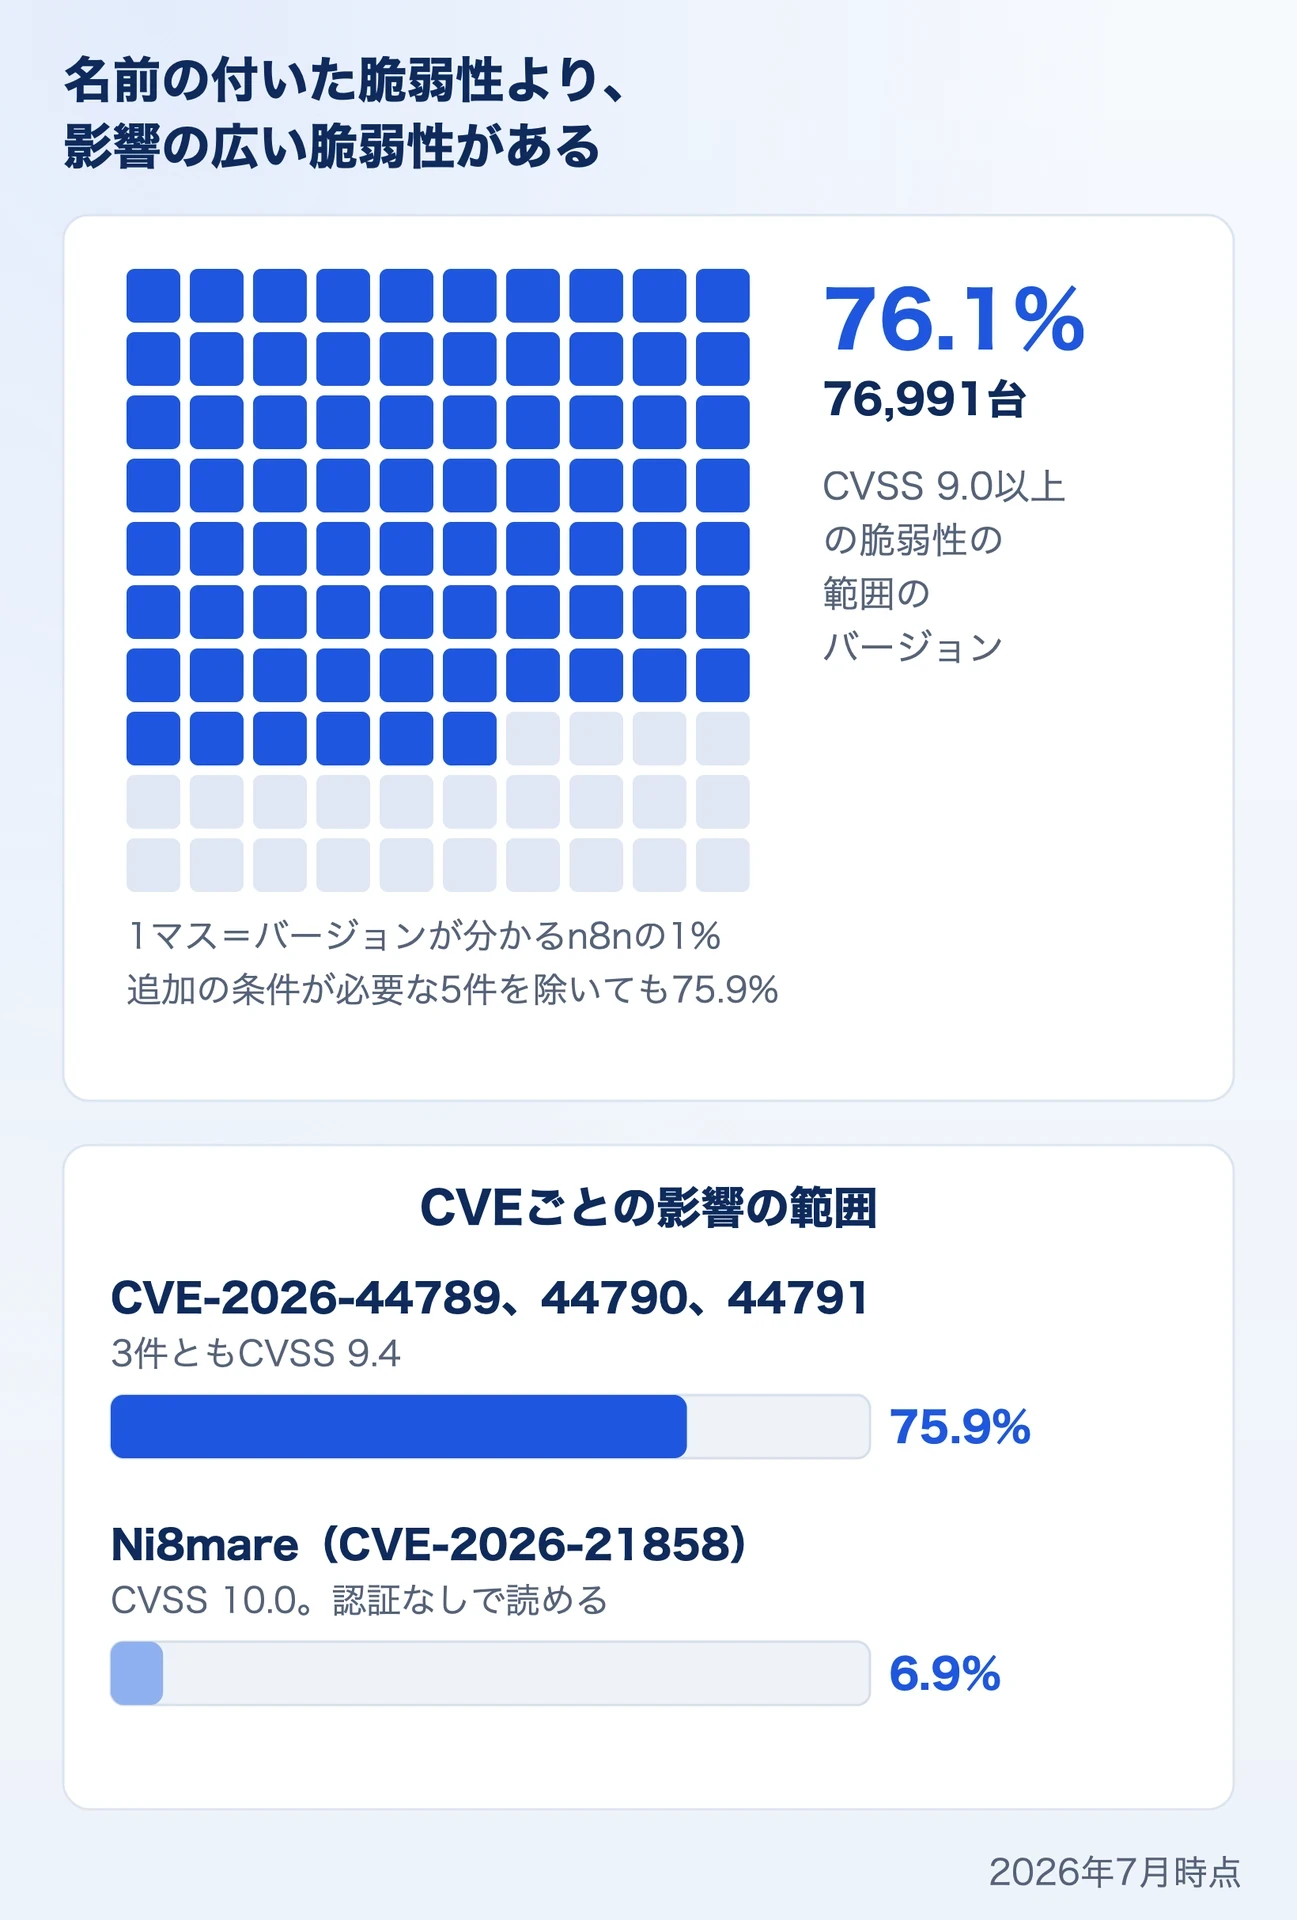
バージョンが分かるn8nのうち、76.1%(76,991件)が、2025年12月から2026年5月に公表されたCVSS 9.0以上(NVDの評価)の脆弱性24件の、少なくとも1つの影響範囲にありました。24件のうち5件は、特定の実行のモードやノードの種類、高い権限の利用者など、悪用に追加の条件が必要です。この5件を除いても、75.9%(76,833件)とほぼ変わりません。
影響の範囲にあるホストが多かったCVEは、次のとおりです。
| CVE | CVSS | 影響の範囲にあるホスト |
|---|---|---|
| CVE-2026-44789、CVE-2026-44790、CVE-2026-44791 | 9.4 | 76,833(75.9%) |
| CVE-2026-33660、CVE-2026-33696 | 9.4 | 51,910(51.3%) |
| CVE-2026-27493 | 9.5 | 34,364(34.0%) |
| CVE-2026-27495、CVE-2026-27497、CVE-2026-27577 | 9.4 | 34,364(34.0%) |
| CVE-2026-21858(Ni8mare) | 10.0 | 6,963(6.9%) |
割合は、バージョンが分かるn8nに占める割合です。最も多いCVE-2026-44789、CVE-2026-44790、CVE-2026-44791は、どれも同じ範囲のバージョンに影響します。初期設定で有効なノードを通じて、プロトタイプ汚染、任意のファイルへのアクセス、リモートでのコードの実行につながる欠陥です。3件とも、ワークフローを作る・直す権限を持つ利用者が悪用できるもので、1.123.43、2.20.7、2.22.1で修正されています(CVE.orgの記述)。
認証なしでファイルを読み出せ、乗っ取りにもつながるNi8mare(CVE-2026-21858)は、影響の範囲にあるものが6.9%(6,963件)でした。名前の付いた脆弱性よりも、影響の範囲にあるホストがはるかに多い脆弱性があります。
認証が必要な脆弱性も、軽く見ることはできません。攻撃の連鎖では、認証の回避などで最初の足場を得られれば、認証が必要な脆弱性にも手が届くようになることがあります。
レポートが示す5つの対策
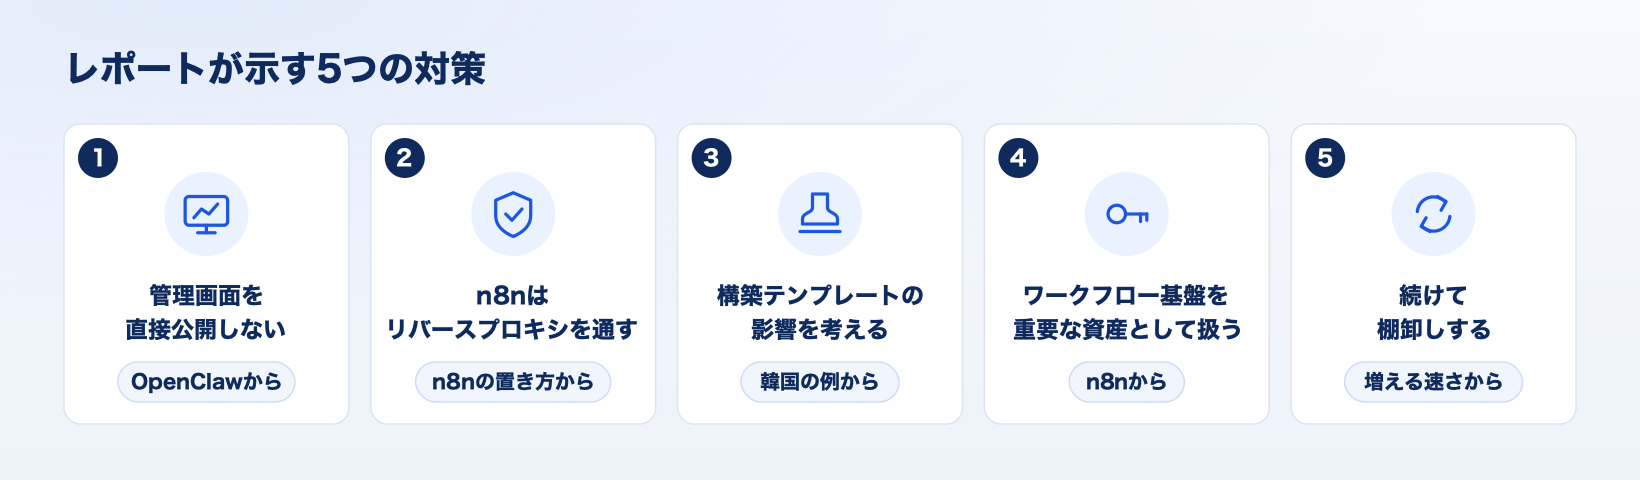
レポートの記述から、対策を5つにまとめます。
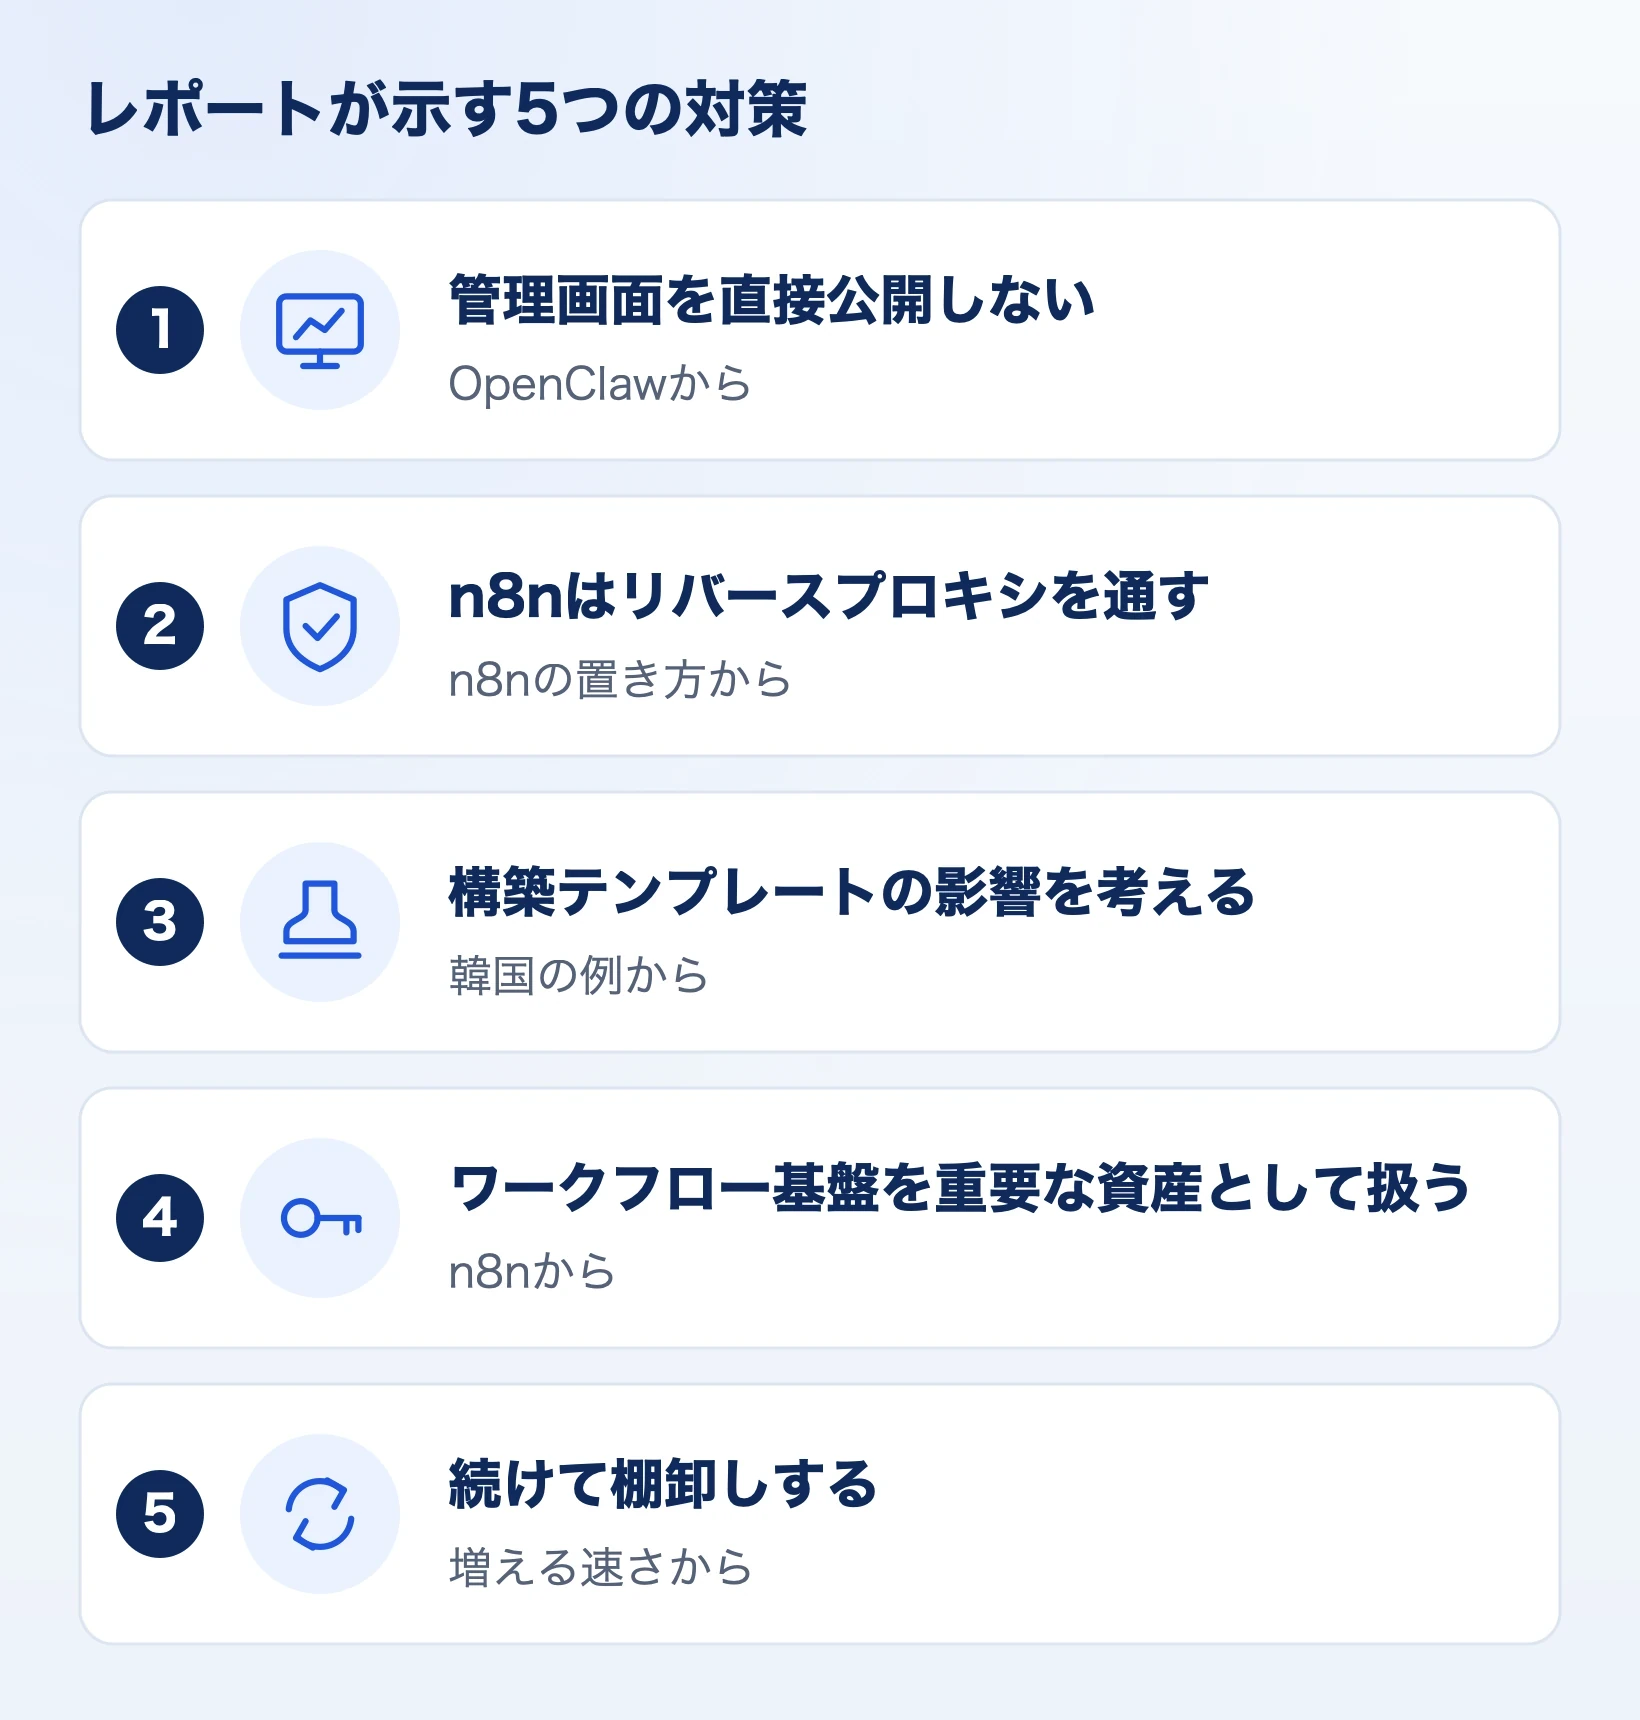
①管理画面をインターネットに直接公開しない
OpenClawの管理画面のように、エージェントやつないだ先を操作できる画面は、インターネットに直接公開しません。
②n8nはリバースプロキシを通す
既定の5678番ポートを直接公開せず、リバースプロキシを通します。
③構築テンプレートの影響を考える
テンプレートで組む仕組みは、同じ公開を何千回も複製することがあります。韓国では、同じ構成のホストが7,133台並んでいました。
④ワークフロー基盤を重要な資産として扱う
n8nのように、エージェントどうしをつなぎ、外部のサービスの認証情報を預かる基盤は、新しい種類の重要な資産になりつつあり、より強い守りが必要になるとレポートは予測しています。リスクは、その部品が担う役割と、今の状態(どのバージョンで動いているかなど)の両方で決まります。
⑤続けて棚卸しする
OpenClawは、数週間で2台から数万台に増えました。一度きりの点検では、その変化の多くを見落とします。Censys Platform では、AIに関わるソフトウェアを次の検索式で探せます。
host.services.software.type="AI"
Censys Platform で外から見えるAIのツールを探し、1台から周りへたどる手順は、次の記事で紹介しています。題材は、侵入テストのツールARTEXの管理画面です。
まとめと出典
AIは、もはやインターネット上の新しい製品の一分類ではありません。インフラの層になりつつあり、その攻撃対象領域は今まさに形づくられています。
OpenClawの管理画面は約3か月で8.5万台に増え、n8nはバージョンが分かるものの76.1%が重大な脆弱性の範囲にありました。部署や個人が立てたAIのツールも、外から見える自組織の資産です。続けて確かめる必要があります。
レポートの原文(英語)は、Censys社のサイトから入手できます。
出典
Censys社「2026 State of the Internet Report」(2026年10月公開)、Exposed AI Infrastructure の章
CVE-2026-25253:GitHubのアドバイザリGHSA-g8p2-7wf7-98mq、CVE.orgの記述
CVE-2026-44789、CVE-2026-44790、CVE-2026-44791:CVE.orgの記述
レポートのデータは、Censys Platform で検索できます。プランと価格は、製品ページにまとめています。
 関連製品Censys PlatformIPv4の全65,535ポートを走査したデータから、自組織の公開資産や攻撃者のインフラを検索できる調査基盤です。プランごとに使える機能と価格をまとめています。
導入のご相談やお見積もりは、お気軽にお問合せください。