
この記事の要点
- 12の項目を1つの表で比べます。行ごとに、どの製品を選ぶかの目安も添えています。
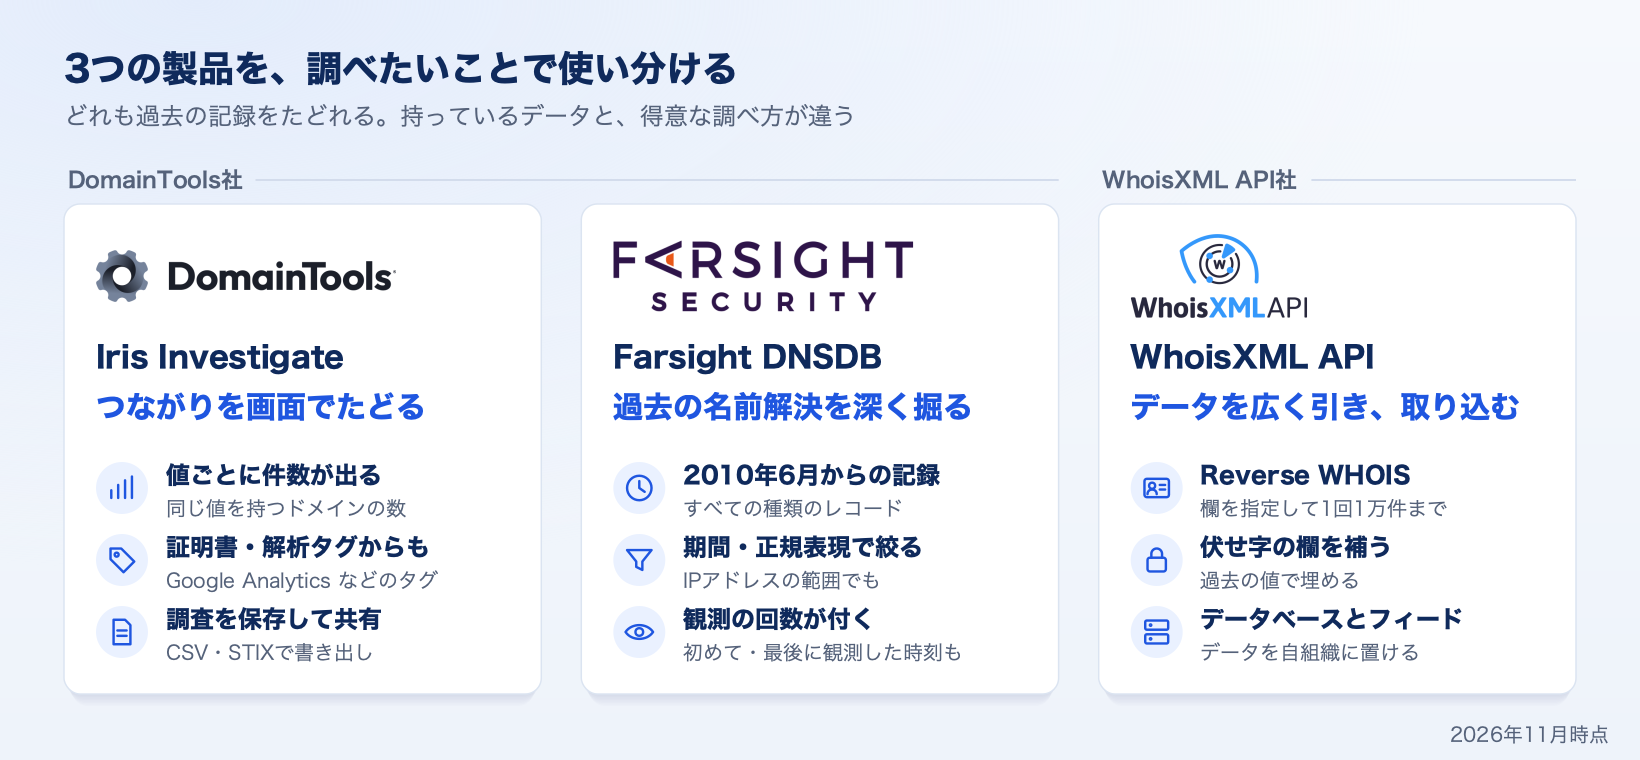
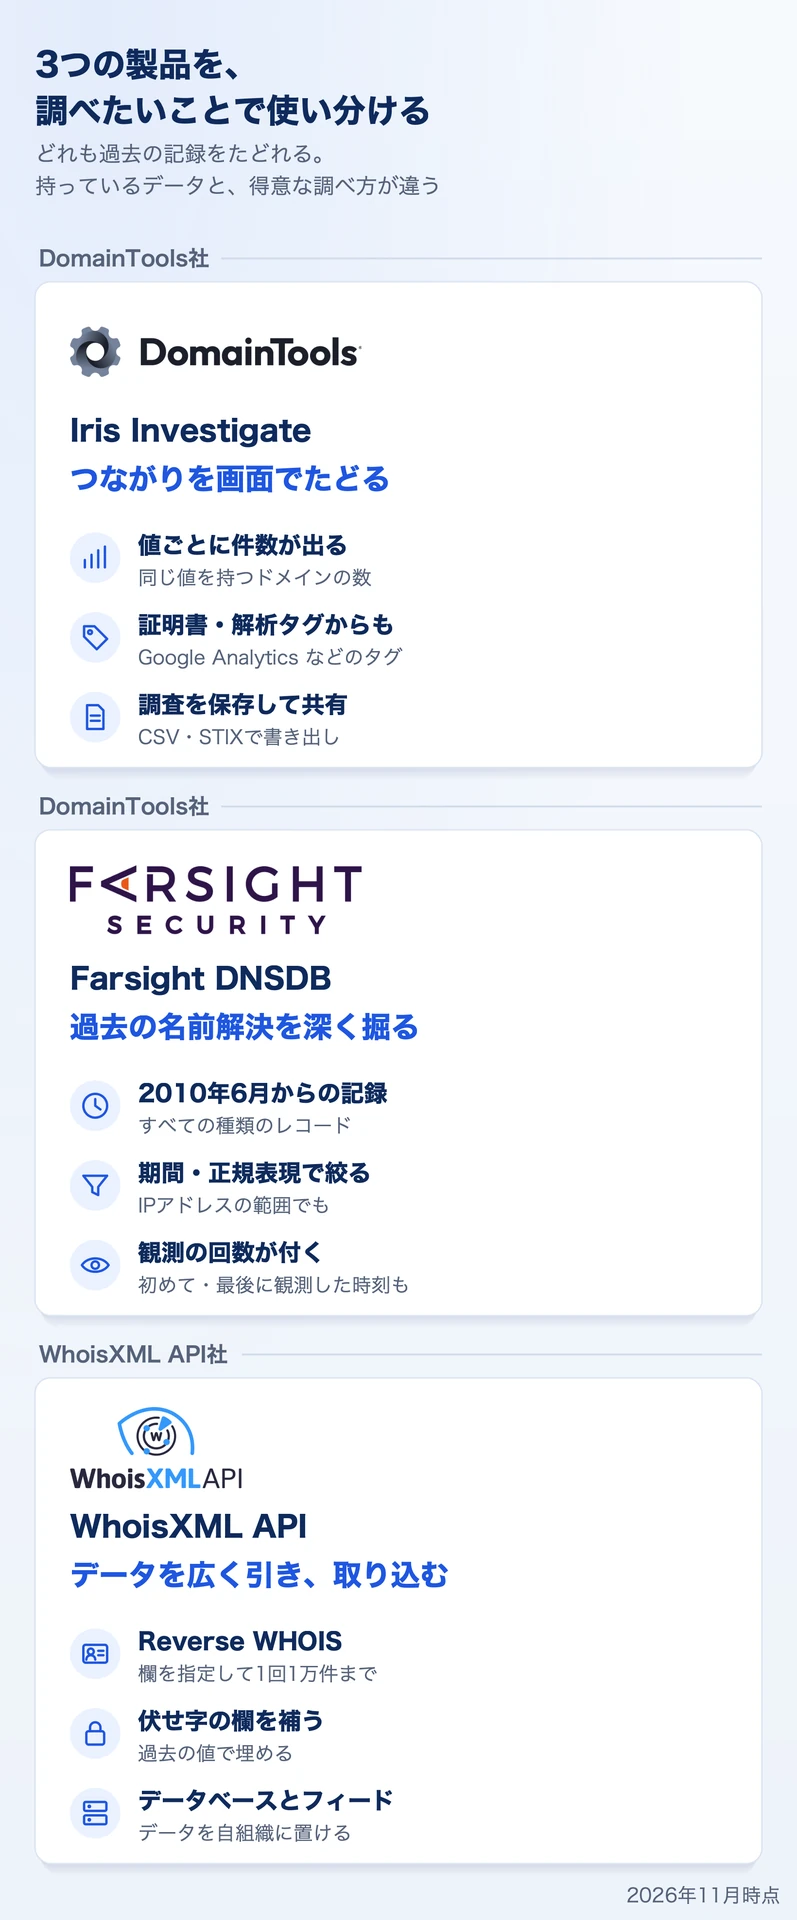
- WHOISの履歴と Reverse WHOIS は、Iris Investigate と WhoisXML API が重なります。Farsight DNSDB はパッシブDNSを専門に扱い、WHOISは扱いません。
- 違いが大きいのは、パッシブDNSの検索の細かさと、つながりのたどり方です。表のあとの補足で、表だけでは誤解しやすい点を説明します。
読む人別の次の一歩
DomainTools社と WhoisXML API社の公式の英語の資料と、弊社が両社の製品で同じドメインを引き比べた結果(2026年11月)をもとに書いています。
比較表
DomainTools社の Iris Investigate と Farsight DNSDB、WhoisXML API社の WhoisXML API を、ドメインとDNSの調査でよく使う12の項目で比べます。Iris Investigate は画面でつながりをたどる調査の道具、Farsight DNSDB はパッシブDNSを検索するデータベース、WhoisXML API はWHOIS・DNSなどのデータをAPI、データベース、Webの画面(Domain Research Suite、以下DRS)で提供する製品群です。
| 項目 | Iris Investigate | Farsight DNSDB | WhoisXML API | 判断の目安 |
|---|---|---|---|---|
| WHOISの履歴 | 20年以上 | — | 10年以上 | 年数より、調べたいドメインの記録がいつからあるかで見る |
| Reverse WHOIS | ANDとORで最大1,024条件50以上の欄。過去の記録で探せるのはメールアドレス・登録者・WHOISの全文 | — | 欄を指定して4条件まで今と過去を切り替え。1回1万件 | 連絡先(登録者・管理者など)ごとに欄を指定して探すなら WhoisXML API |
| 伏せられた登録情報 | 過去の記録から、保護されていなかった時期を探す一覧に、プライバシー保護の記録の印 | — | Domain Info が、伏せ字の欄を過去の値で埋める保護サービスの連絡先が入った欄は、そのまま返る | 伏せ字の欄を補った記録をAPIで受け取るなら WhoisXML API |
| パッシブDNSの期間と検索 | 複数の提供元をまとめて表示7種類。期間、IPアドレスの範囲、正規表現(提供元の1つ) | 2010年6月からすべての種類。期間、ワイルドカード、IPアドレスの範囲で絞り、観測の回数つき。正規表現は名前・値を探す用(時刻・回数なし) | DNS Chronicle API はAとAAAAドメインからIPアドレス、IPアドレスからドメイン。ドメインレポートでも見られる。8種類の履歴はデータベース | 期間やパターンで絞って深く掘るなら Farsight DNSDB |
| Reverse IP・NS・MX | 今の値でたどる過去はpDNSのパネルで | 値から引く初めて・最後に観測した時刻つき | APIで引く初めて見た日・最後に更新した日つき。1回300件、続きも取得できる | 過去の使われ方を時期で絞るなら Farsight DNSDB |
| 証明書・解析タグからのピボット | 証明書のハッシュ・発行者など、Google Analytics などの解析タグ | — | 証明書のデータベースとストリーミング検索は自組織で | 画面でたどるなら Iris Investigate |
| 件数の表示 | ほぼすべての値に件数500件以下の値を強調 | 返る件数を先に見積もる(summarize) | 件数だけを返すAPIの指定Reverse WHOIS、Brand Alert、Registrant Alert | 件数を見ながらたどるなら Iris Investigate |
| Webサイトの画面 | 過去のスクリーンショットをたどれる | — | 今の画面を撮るAPI | 過去の見た目が必要なら Iris Investigate |
| リスクの点数 | 0〜100高いほど危険 | — | 0〜100高いほど安全。登録の時点の予測(First Watch)も | 点の向きが逆で、採点に使う情報も違う |
| 調査の記録と共有 | 調査を保存し、組織のGroupで共有CSV・STIXで書き出し | DNSDB Scout からCSV・JSONなどで書き出し | DRSからCSV・PDFで書き出し | 複数人で調査を引き継ぐなら Iris Investigate |
| 監視と通知 | Iris Detect似たドメイン、変化の追跡、Google Web Risk への報告 | — | DRSの Brand Monitor など毎日メール。APIとフィードも | 検知から報告まで1つの画面なら Iris Detect |
| 提供の形 | 画面、API、連携MCP Server と Real-Time Threat Feeds は追加の契約 | API、DNSDB Scout、コマンドライン、DNSDB Export、MCP | DRSとドメインレポート(画面)、API、データベース・フィード、MCP | データを丸ごと手元に置くなら WhoisXML API か DNSDB Export |
「—」は、その製品が扱わないデータです。Farsight DNSDB はパッシブDNSを専門に扱います。行の名前のリンクを押すと、その項目の補足に移ります。
表の補足
表のセルは短く書いているため、誤解しやすい点を項目ごとに補います。
WHOISと登録情報
WHOISの履歴は、Iris Investigate が20年以上、WhoisXML API が10年以上です。年数は全体の範囲で、ドメインごとにいつから記録があるかは違います(引き比べの章)。
Reverse WHOIS
WhoisXML API は、今の記録だけで探すか、過去の記録も含めるかを切り替え、WHOISの欄(連絡先ごとの氏名、組織、メールアドレス、電話番号、住所、ネームサーバー、レジストラなど)を指定して4つまでの条件を組み合わせます。APIでは、1回に返るのは1万件までで、続きも取得できます(DRSの画面も1万件まで)。Iris Investigate は Advanced Search で、50以上の欄を、ANDとORで最大1,024個の条件まで組み合わせられます。過去の記録を含めて探せるのは、メールアドレス、登録者、WHOISの全文の3つです。
伏せられた登録情報
GDPRなどで伏せられた欄は、両社とも過去の記録で補います。WhoisXML API の Domain Info は、伏せ字の欄や空の欄を過去の記録のいちばん新しい値で自動で埋め、欄ごとに、最後に確かめた日と、今は空か伏せ字かの印を付けて返します。プライバシー保護のサービスの連絡先が入っている欄は、そのまま返ります。Iris Investigate では、Whois History のパネルの一覧で、プライバシー保護の印が付いていない時期の記録を探します。登録したときから伏せられているドメインは、過去の記録にも登録者が残っていないため補えません。
社名から組織のドメインを洗い出す手順は、次の記事で紹介しています。
パッシブDNS
Farsight DNSDB
インターネットの各所に置いた400台以上のセンサーで観測した、2010年6月からの記録(3,000億件以上)を検索します。IETFが定めるすべての種類のレコードが対象で、名前からも値(IPアドレスとその範囲、ネームサーバー、メールサーバーなど)からも引けます。観測した期間で絞る指定と、ワイルドカードでの検索ができ、結果には初めて観測した時刻、最後に観測した時刻、観測の回数が付きます。正規表現でも名前や値を探せます。正規表現の結果には時刻と回数が付かないため、見つけた名前を通常の検索で引き直します。
Iris Investigate
pDNSのパネルは、複数の提供元のパッシブDNSをまとめて見せます。行ごとに提供元が出ます。IPアドレスやその範囲、ネームサーバーの名前から、逆に引くこともできます。正規表現の検索に使われるのは、提供元のうち1つです。
WhoisXML API
APIの DNS Chronicle API で引けるのは、AとAAAAの履歴(ドメインからIPアドレス、IPアドレスからドメイン)です。1つのドメインのDNSの履歴は、Webの画面のドメインレポート(DNS History)でも見られます。A、AAAA、MX、NS、TXT、CNAME、SOA、PTRの8種類の履歴は、データベースで提供し、検索は自組織で行います。
選ぶときの目安
期間やパターンで絞って深く掘るなら Farsight DNSDB、ドメインの調査の流れの中で見るなら Iris Investigate、AとAAAAの履歴を自組織のシステムから引くなら WhoisXML API が向きます。
つながりのたどり方
Iris Investigate
ほぼすべての値に、同じ値を持つドメインの数が付き、500件以下に絞れる値は強調して表示されます(Guided Pivots。500件は既定の値で、変えられます)。登録者のメールアドレスに加えて、証明書のハッシュ・発行者、Google Analytics などの解析タグからもたどれます。IPアドレス、ネームサーバー、証明書でたどるのは今の値で、過去の値はpDNSのパネルなどで確かめます。
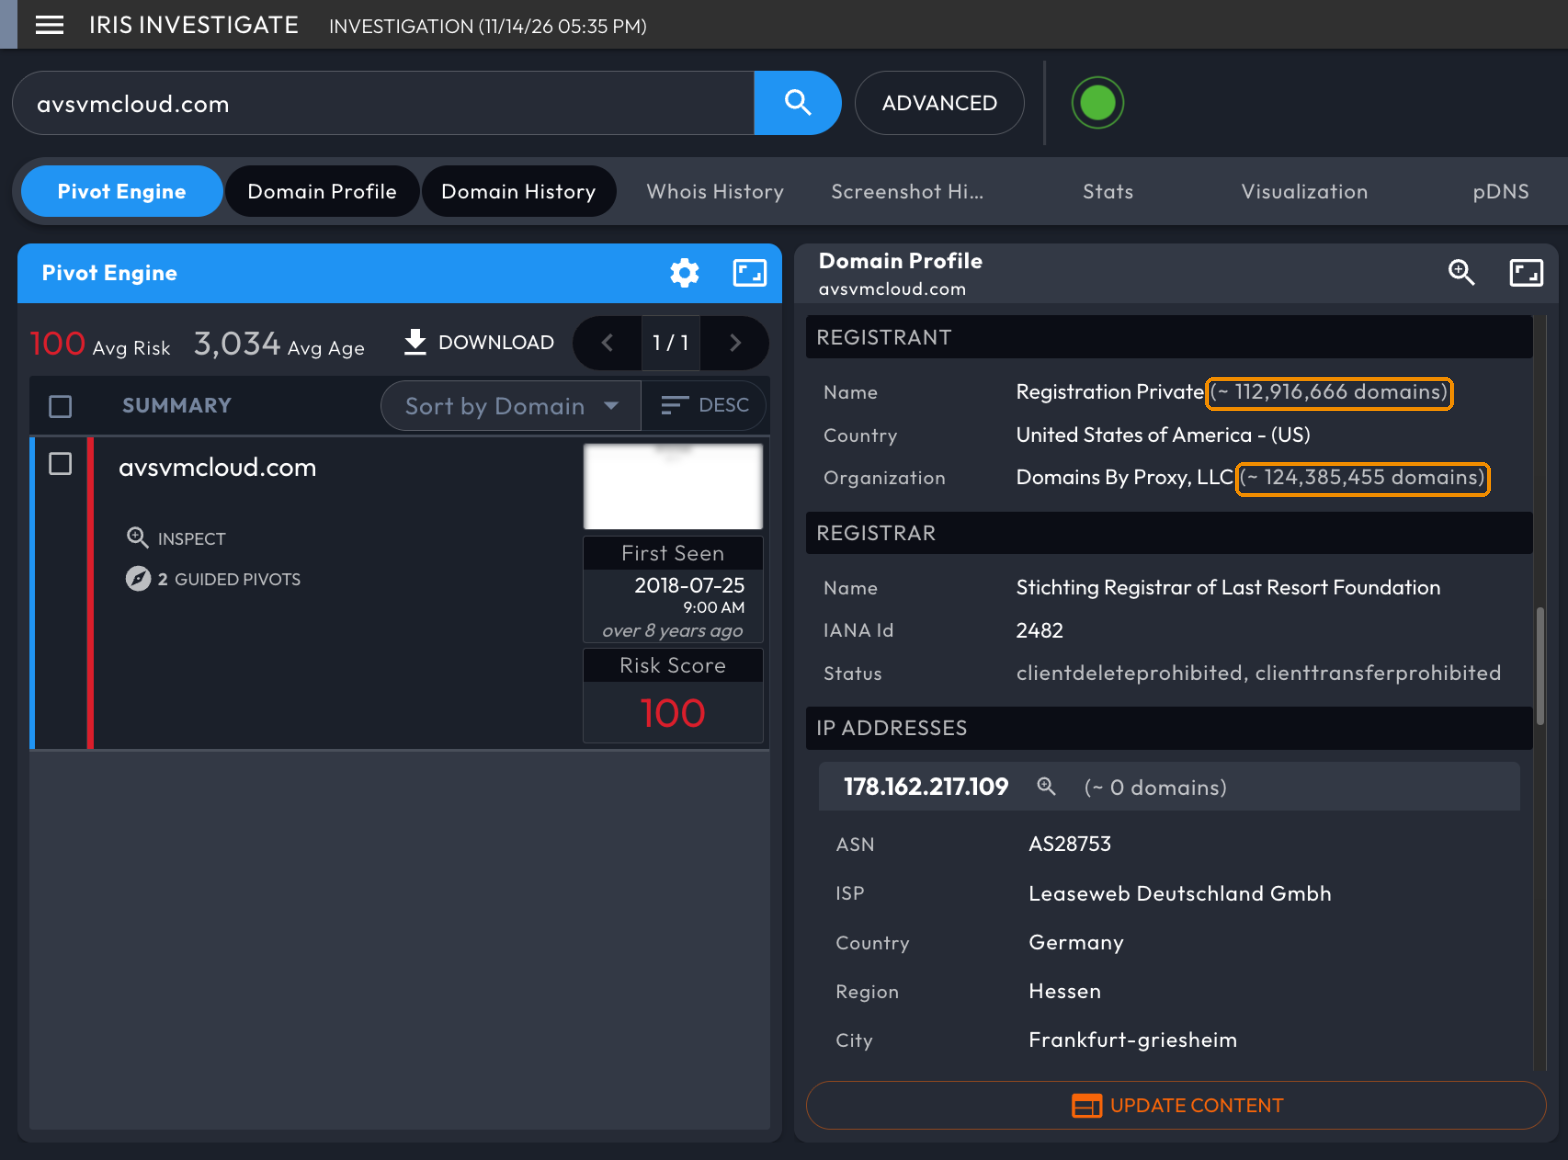
Iris Investigate の Domain Profile。登録者の名前や組織などの値の横に、同じ値を持つドメインの数が出る
WhoisXML API
ドメインレポートでは、1つのドメインについて、WHOIS(今の記録、Domain Info、WHOISの履歴)、DNS(今のレコード、サブドメイン、Reverse MX・NS、DNSの履歴)、IPアドレス(位置情報、ネットブロック、Reverse IP)、証明書、Domain Reputation、関連するドメイン(Reverse WHOIS、Domains & Subdomains Discovery、Brand Alert、Registrant Alert、タイポスクワッティング)を1つの画面にまとめて見られます。DRSでは、WHOISの多くの値の横にある「›」から、ほかのDRSの検索(今と過去の Reverse WHOIS など)に進めます。Reverse WHOIS のAPIには、件数だけを返す指定があり、広げる前に件数を確かめられます。この指定はクレジットを使いません。
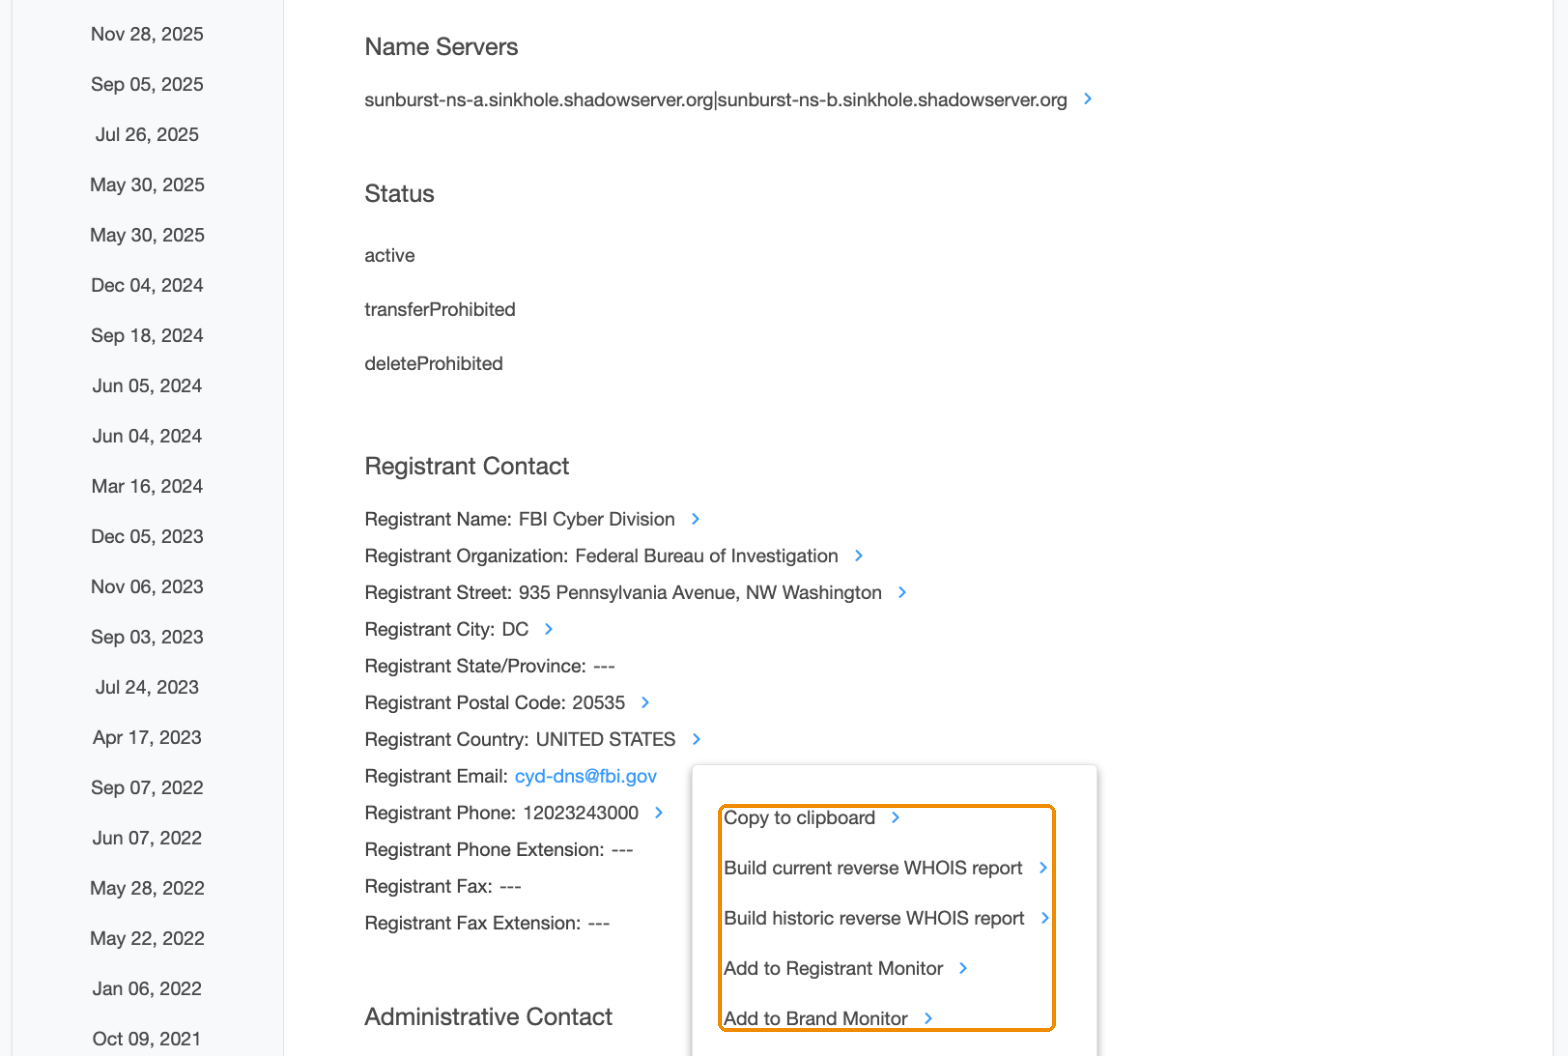
DRSの WHOIS History Search で開いた記録。値の横の「›」を押すと、今と過去の Reverse WHOIS や、監視への追加に進める
公表された少数の指標から関連するドメインを広げた調査は、両社とも公開しています。DomainTools社は、TrickBotのバックドアのC2について公表された報告をもとに、C2が返す特徴的な応答をパッシブDNSで探し、報告されていなかったC2を4件見つけた調査を(2021年7月)、WhoisXML API社の調査チームは、日本と欧州のホテルを狙った攻撃で公表された指標78件のうち77件から、MCP Server を使って、メールアドレスでつながるドメイン2,840件などを見つけた調査を(2026年8月)公開しています。
リスクの点数
両社とも0〜100の点でドメインのリスクを示しますが、点の向きが逆で、採点に使う情報も違います。引き比べたavsvmcloud[.]comは、Iris Investigate では100、Domain Reputation では98.3でした。
Iris Investigate(Domain Risk Score)
高いほど危険です。既知の悪性のインフラへの近さ(Proximity)と、機械学習で推定する、悪意のある登録である確率(Threat Profile。登録から28か月以内のドメインだけ)のうち、高いほうが総合の点になります。点の理由の種類(ドメインの年齢、登録者、ネームサーバーなど)は、APIで受け取れます。悪性を確定する点数ではありません。
WhoisXML API(Domain Reputation)
高いほど安全です。DNS、メールサーバー、SSL、WHOIS、マルウェアのデータベースとの照合、開いているポートなど17種類のテストがあり(すべて実行するのはfullの指定で、既定のfastでは4種類)、点を下げたテストと警告を返します。これとは別に、登録の時点で悪性になりそうなドメインを予測する First Watch(APIとフィード)もあります。
提供の形と利用量の数え方
Iris Investigate
画面とAPIで使います。画面にしかない機能もあります。Splunk・Microsoft Sentinel などと連携できます。MCP Server と、新しく観測されたドメインなどを配信する Real-Time Threat Feeds は、追加で契約します。利用量は組織のGroupごとに、月ごとの上限(クォータ)で数えます。Enterpriseのプランでは、ユーザー数に上限はありません。
Farsight DNSDB
API、DNSDB Scout(Webの画面)、コマンドラインのツールで使います。DNSDB Export を使うと、データを自組織のサーバーに置いて同じAPIで引けます。利用量はAPIキーごとの上限(クォータ)で数えます。
WhoisXML API
DRSとドメインレポート(Webの画面)、API、データベースとデータフィード、ストリーミング、MCP Server で使います。利用量はクレジットなどで数え、DRS、製品ごとの契約、全製品で共通の残高(WXA.ONE)など、契約の形によって数え方が違います。
DomainToolsの Iris Investigate と Iris Enrich(APIだけの製品)の使い分けは、次の記事で紹介しています。
同じドメインで引き比べた
SolarWinds社の製品を狙ったサプライチェーン攻撃(SUNBURST)で、C2(攻撃の指令を出すサーバー)に使われたavsvmcloud[.]comを、両社の製品で引き比べました(2026年11月)。DomainToolsは Iris Investigate の画面、WhoisXML API はDRSの WHOIS History Search、ドメインレポート、DNS Chronicle API を使いました。
| 項目 | Iris Investigate | WhoisXML API | 見るところ |
|---|---|---|---|
| いちばん古いWHOISの記録 | 2018年7月ドメインを作成した月 | 2018年10月 | 作成した直後の登録情報が必要か |
| パッシブDNS(Aレコード)のいちばん古い記録 | 2018年7月pDNSのパネル。提供元B・A・D | 2020年1月DNS Chronicle API と、ドメインレポートの DNS History | 調べたい時期の記録があるか |
| 2018年7月〜2019年12月のIPアドレス107.161.23[.]204など3つ | あり | なしこの題材のAレコードの履歴には出なかった | 同上 |
| 2020年1月以降のIPアドレス20.140.0[.]1など | あり | あり重複のないIPアドレスの一覧(18個)と、最後に解決した日も取れる | WhoisXML API の18個のうち14個は、Iris Investigate にもあった |
この表は、1つのドメインで引いた結果です。記録がいつからあるかは、ドメインによって違います。
WHOISの履歴
いちばん古い記録は、Iris Investigate がドメインを作成した2018年7月、DRSが2018年10月でした。
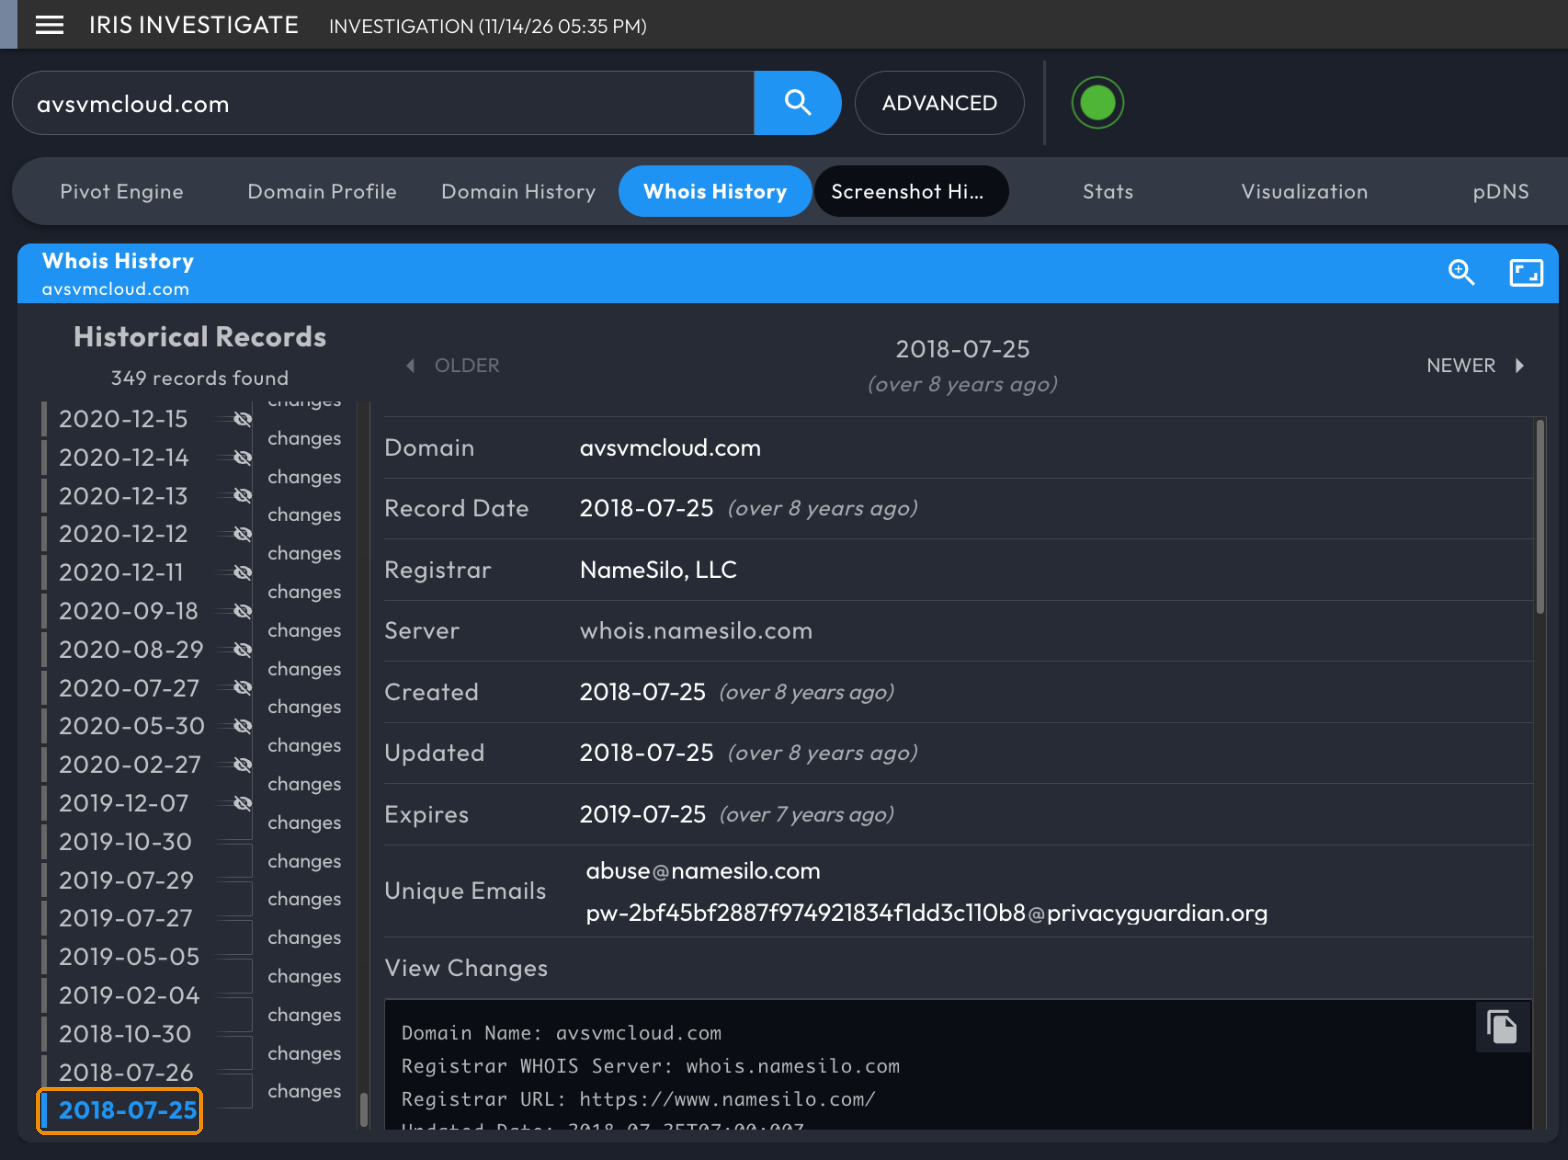
Iris Investigate の Whois History のパネル。左の一覧のいちばん下が、ドメインを作成した2018年7月の記録
DRSの WHOIS History Search は、記録の一覧の上に、記録の件数、レジストラの数、所有者の数、所有者の情報が公開されている記録の割合などの要約を並べます。
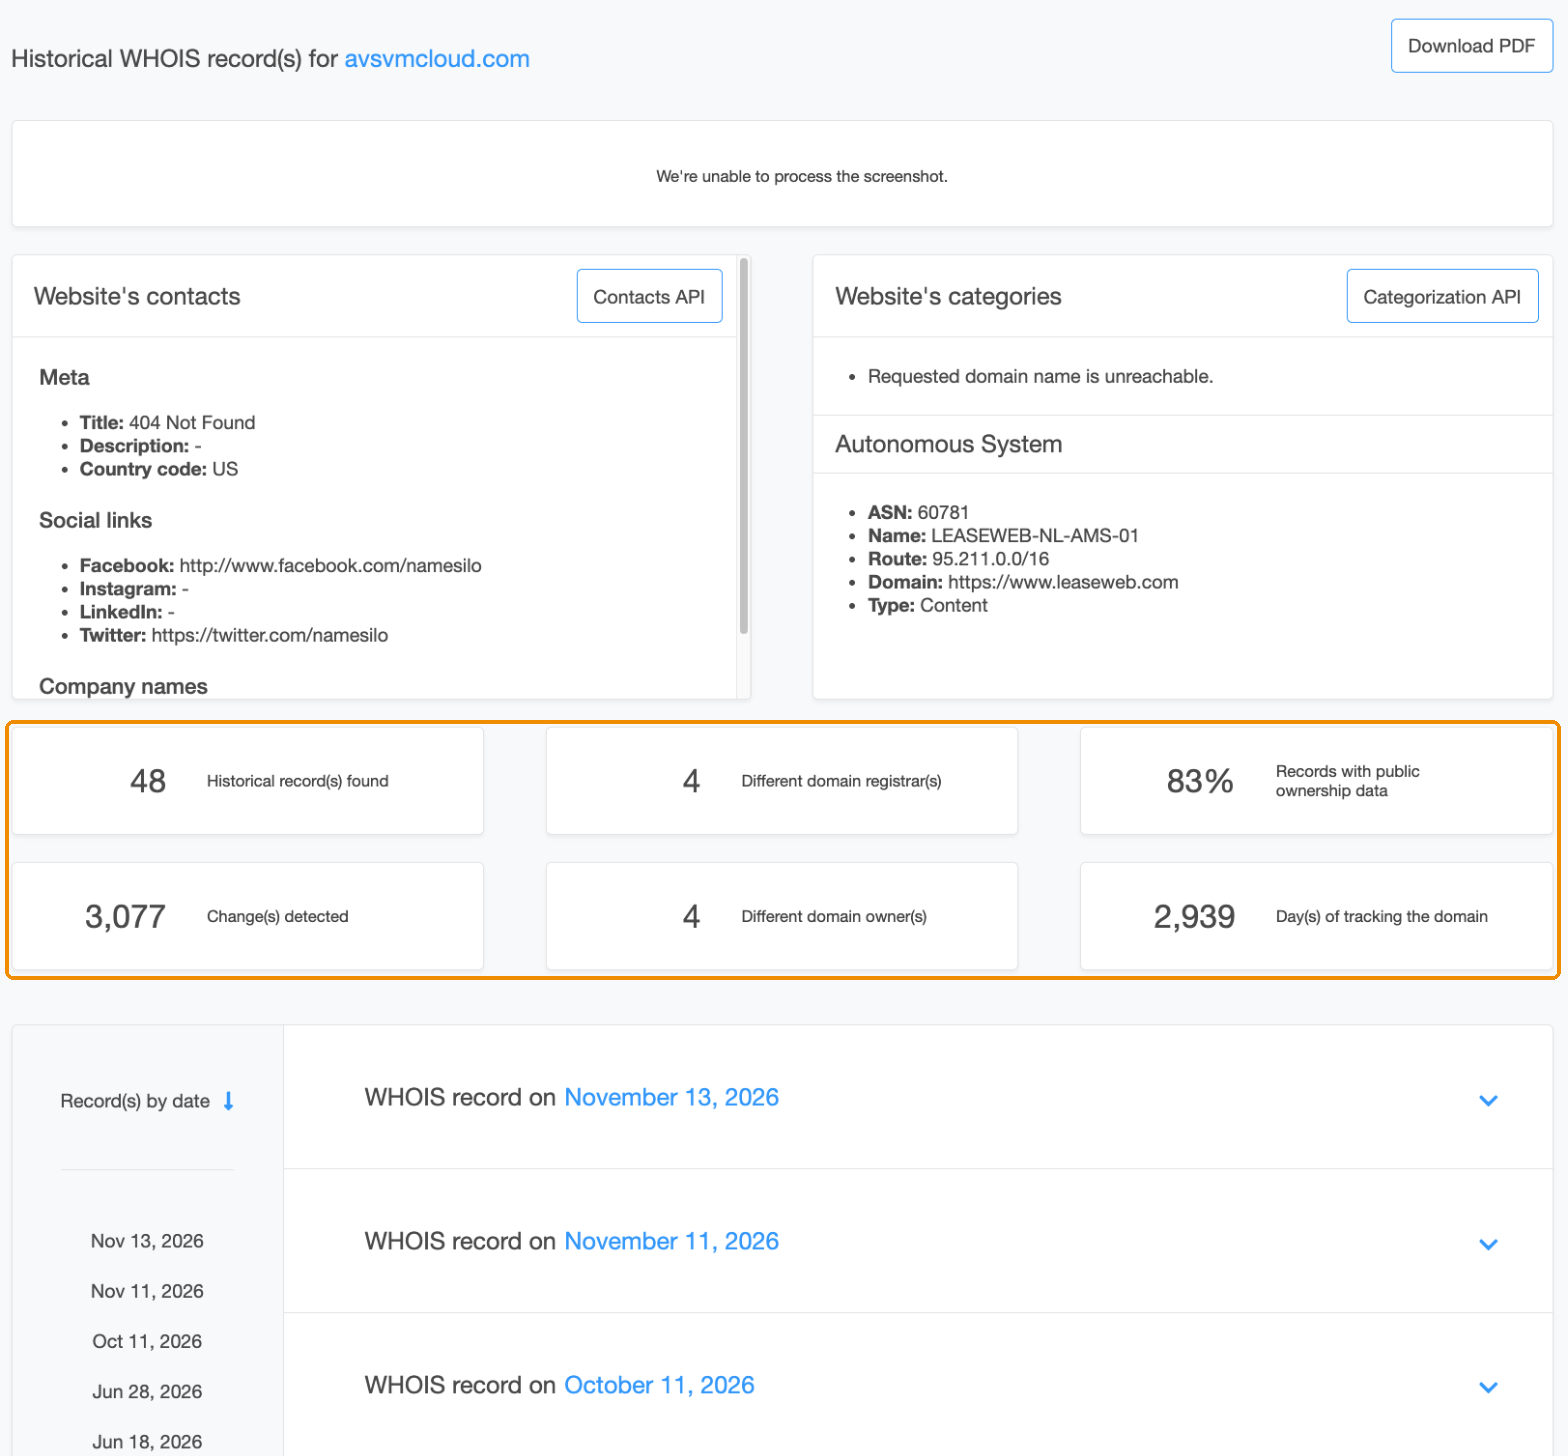
DRSの WHOIS History Search の結果。記録の件数やレジストラの数などの要約が並び、その下に記録が新しい順に続く
2019年12月のレジストラの変更と、2020年12月の登録者の変更は、どちらの履歴でも、同じ日付の記録で追えました。Iris Investigate では、Domain History のパネルで、変わった欄と前後の値を1件ずつ見られます。
パッシブDNS
Iris Investigate のpDNSのパネルには、2018年7月から2019年12月までのAレコードの記録(107.161.23[.]204、192.161.187[.]200、209.141.38[.]71)がありました。3つの提供元が、それぞれこの3つのIPアドレスを観測していました。ドメインが作成された直後から、2019年12月までの名前解決です。
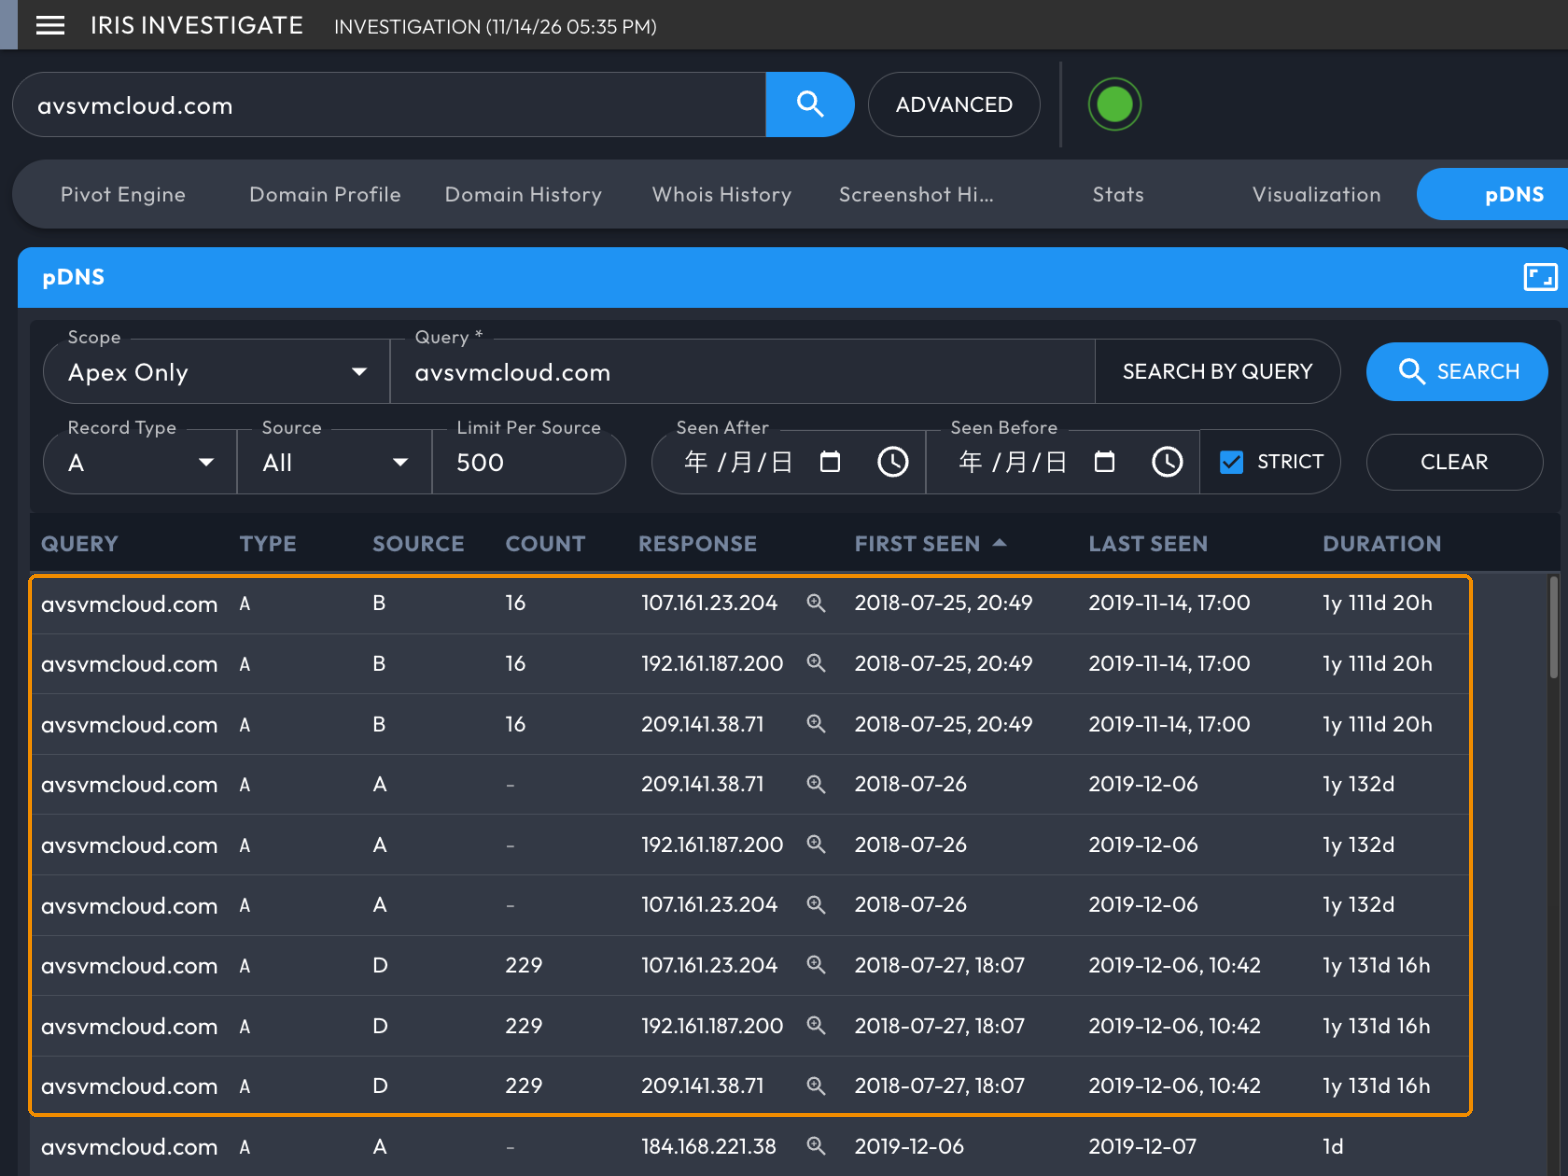
Iris Investigate のpDNSのパネル。初めて観測した日の古い順に並べると、2018年7月からの記録が、3つの提供元(B・A・D)で出る
WhoisXML API の DNS Chronicle API で引いたAレコードの履歴は、2020年1月(184.168.221[.]56)からで、2018年7月から2019年12月までのIPアドレスは出ませんでした。ドメインレポートの DNS History も同じで、いちばん古い記録は2020年1月でした。2020年1月以降の記録は両方にありましたが、IPアドレスごとに見ると、片方にしかないものもありました。
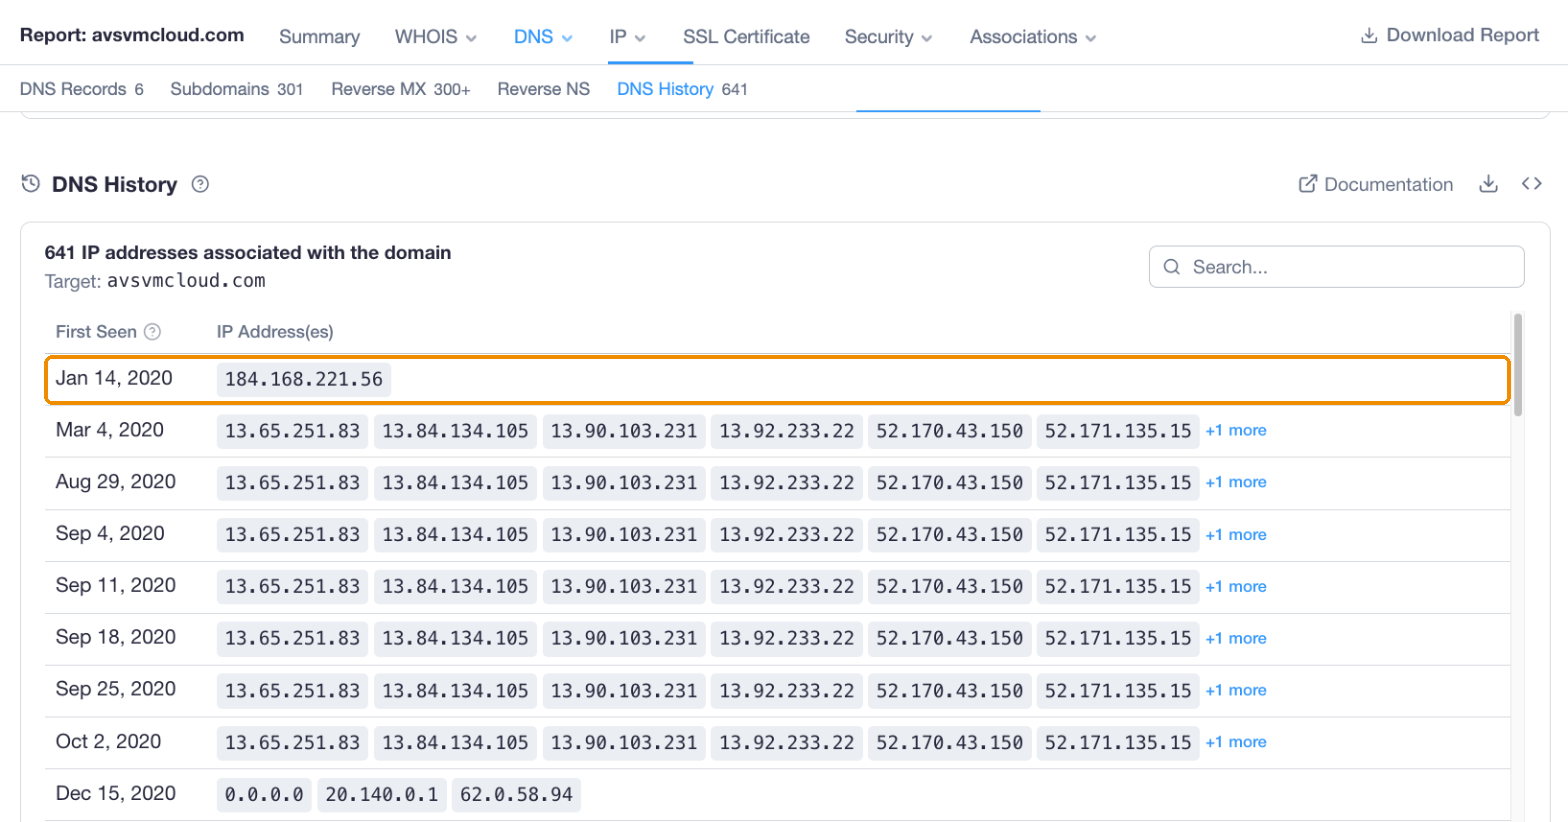
WhoisXML API のドメインレポートの DNS History。日付の古い順で、いちばん上が2020年1月の記録
過去の特定の時期の名前解決を調べたいときは、その時期の記録があるかを、題材のドメインで確かめてから使い方を決めると確実です。
選び方の目安
- 登録情報の欄を指定して洗い出す、伏せ字の欄を過去の値で補う:WhoisXML API
- 過去の名前解決を、期間やパターンで絞って深く掘る:Farsight DNSDB
- 1つのドメインから、件数を見ながら画面でつながりをたどる:Iris Investigate
- データを丸ごと自組織に置いて使う:WhoisXML API のデータベース、DNSDB Export
調べたいことが複数あるときは、組み合わせて使えます。たとえば、Farsight DNSDB で見つけたドメインは、DNSDB Scout から Iris Investigate に渡して調べを続けられます(サブドメインは、多くの場合、登録ドメインに置き換わります)(Iris Investigate の契約が別に必要です)。
調べたいことに合う製品や、組み合わせ方のご相談は、お気軽にお問合せください。
 関連製品DomainToolsIris Investigate、Iris Detect、Iris Enrich、Farsight DNSDB などの製品ごとの機能と、プラン、SIEM・SOARとの連携をまとめています。
 関連製品Farsight DNSDBパッシブDNSの検索のしかた、API・DNSDB Scout・コマンドラインのツールの使い分け、プランをまとめています。
 関連製品WhoisXML APIドメイン・IPアドレス・DNS・WHOISの情報を、API、データベース、Webの画面で提供する製品群です。製品ごとの用途と提供の形を紹介しています。