



































この記事の要点
- Censys Platformは、Censys社が2025年に提供を始めた製品です。弊社は2025年7月に販売を始めました。
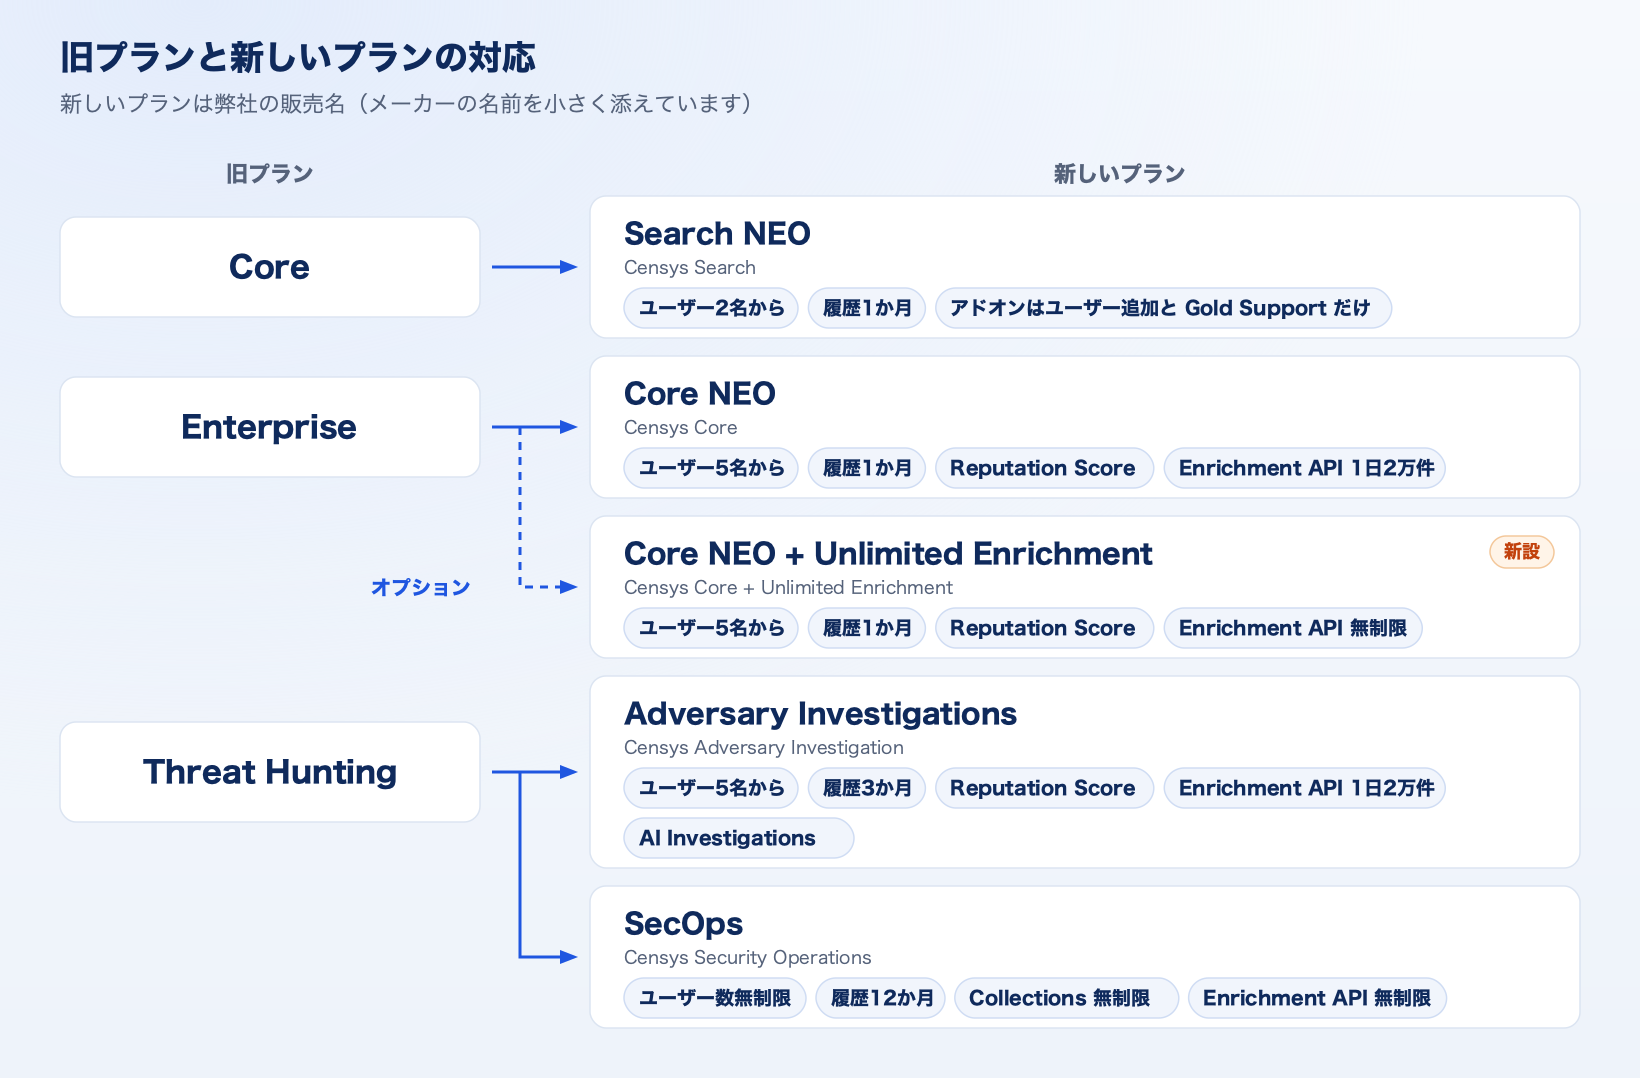
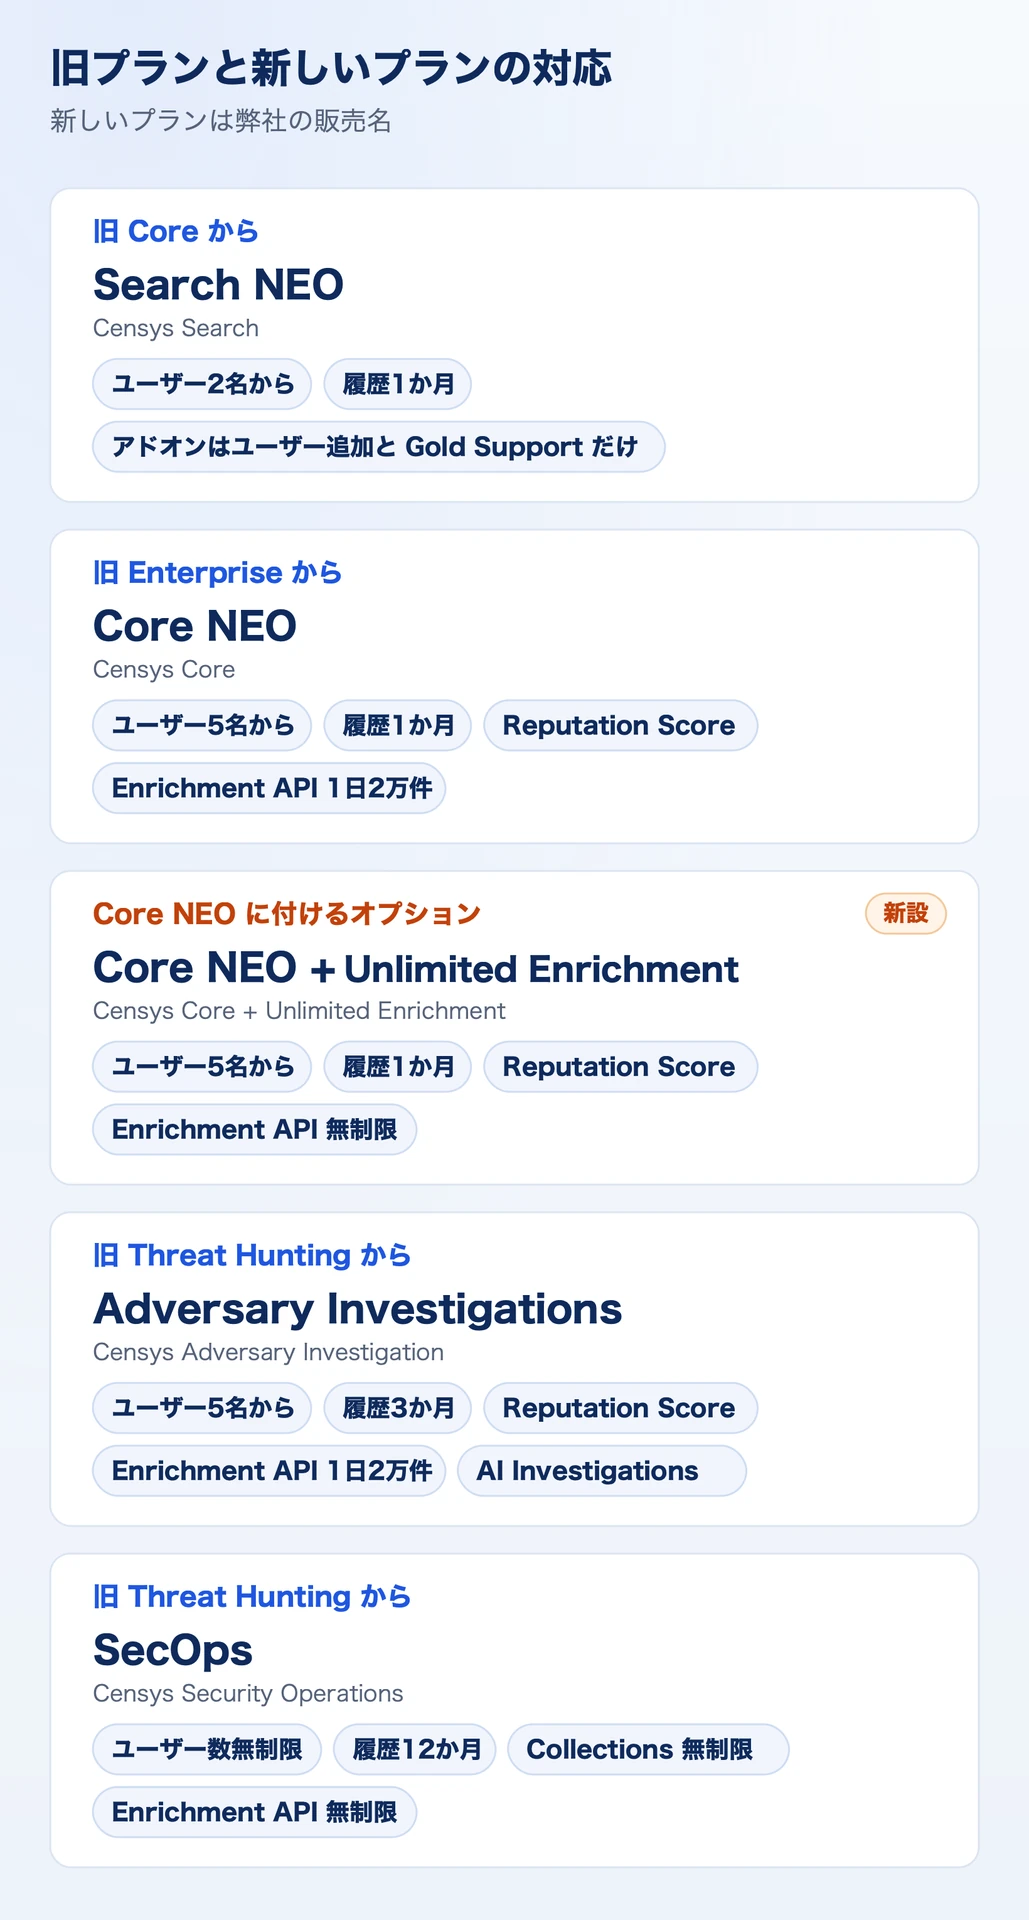
- 発売時のプラン名は、2026年6月に変わりました。Coreは今の Search NEO、Enterpriseは Core NEO、Threat Hunting は Adversary Investigations とSecOpsにあたります。
- この記事は、発売時の内容を記録として残しています。今の機能とプランは、製品ページとプラン体系の記事で紹介しています。
読む人別の次の一歩
Censys社の公開資料(2025年のブログとプレスリリース、2026年11月時点のサイトとドキュメント)と、弊社の販売の記録をもとに書いています。
Censys Platformとは?
2026年11月更新
この記事は、2025年6月にCensys Platformの販売開始をお知らせしたときの内容を、記録として残しています。プラン名と機能名はその後変わっており、今の名前を各節に添えています。また、Censys社は2026年2月に、以前の Censys Search(Legacy Search)の提供を2026年9月に終えると告知しました。
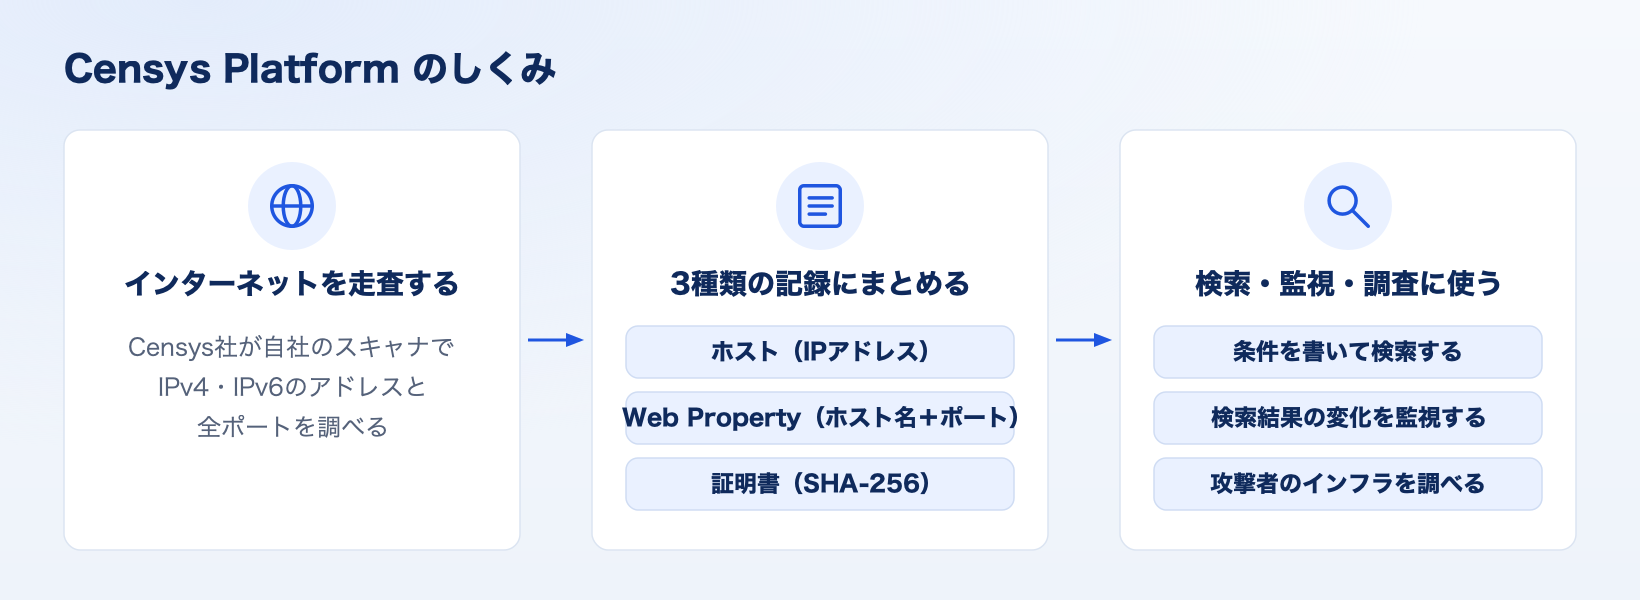
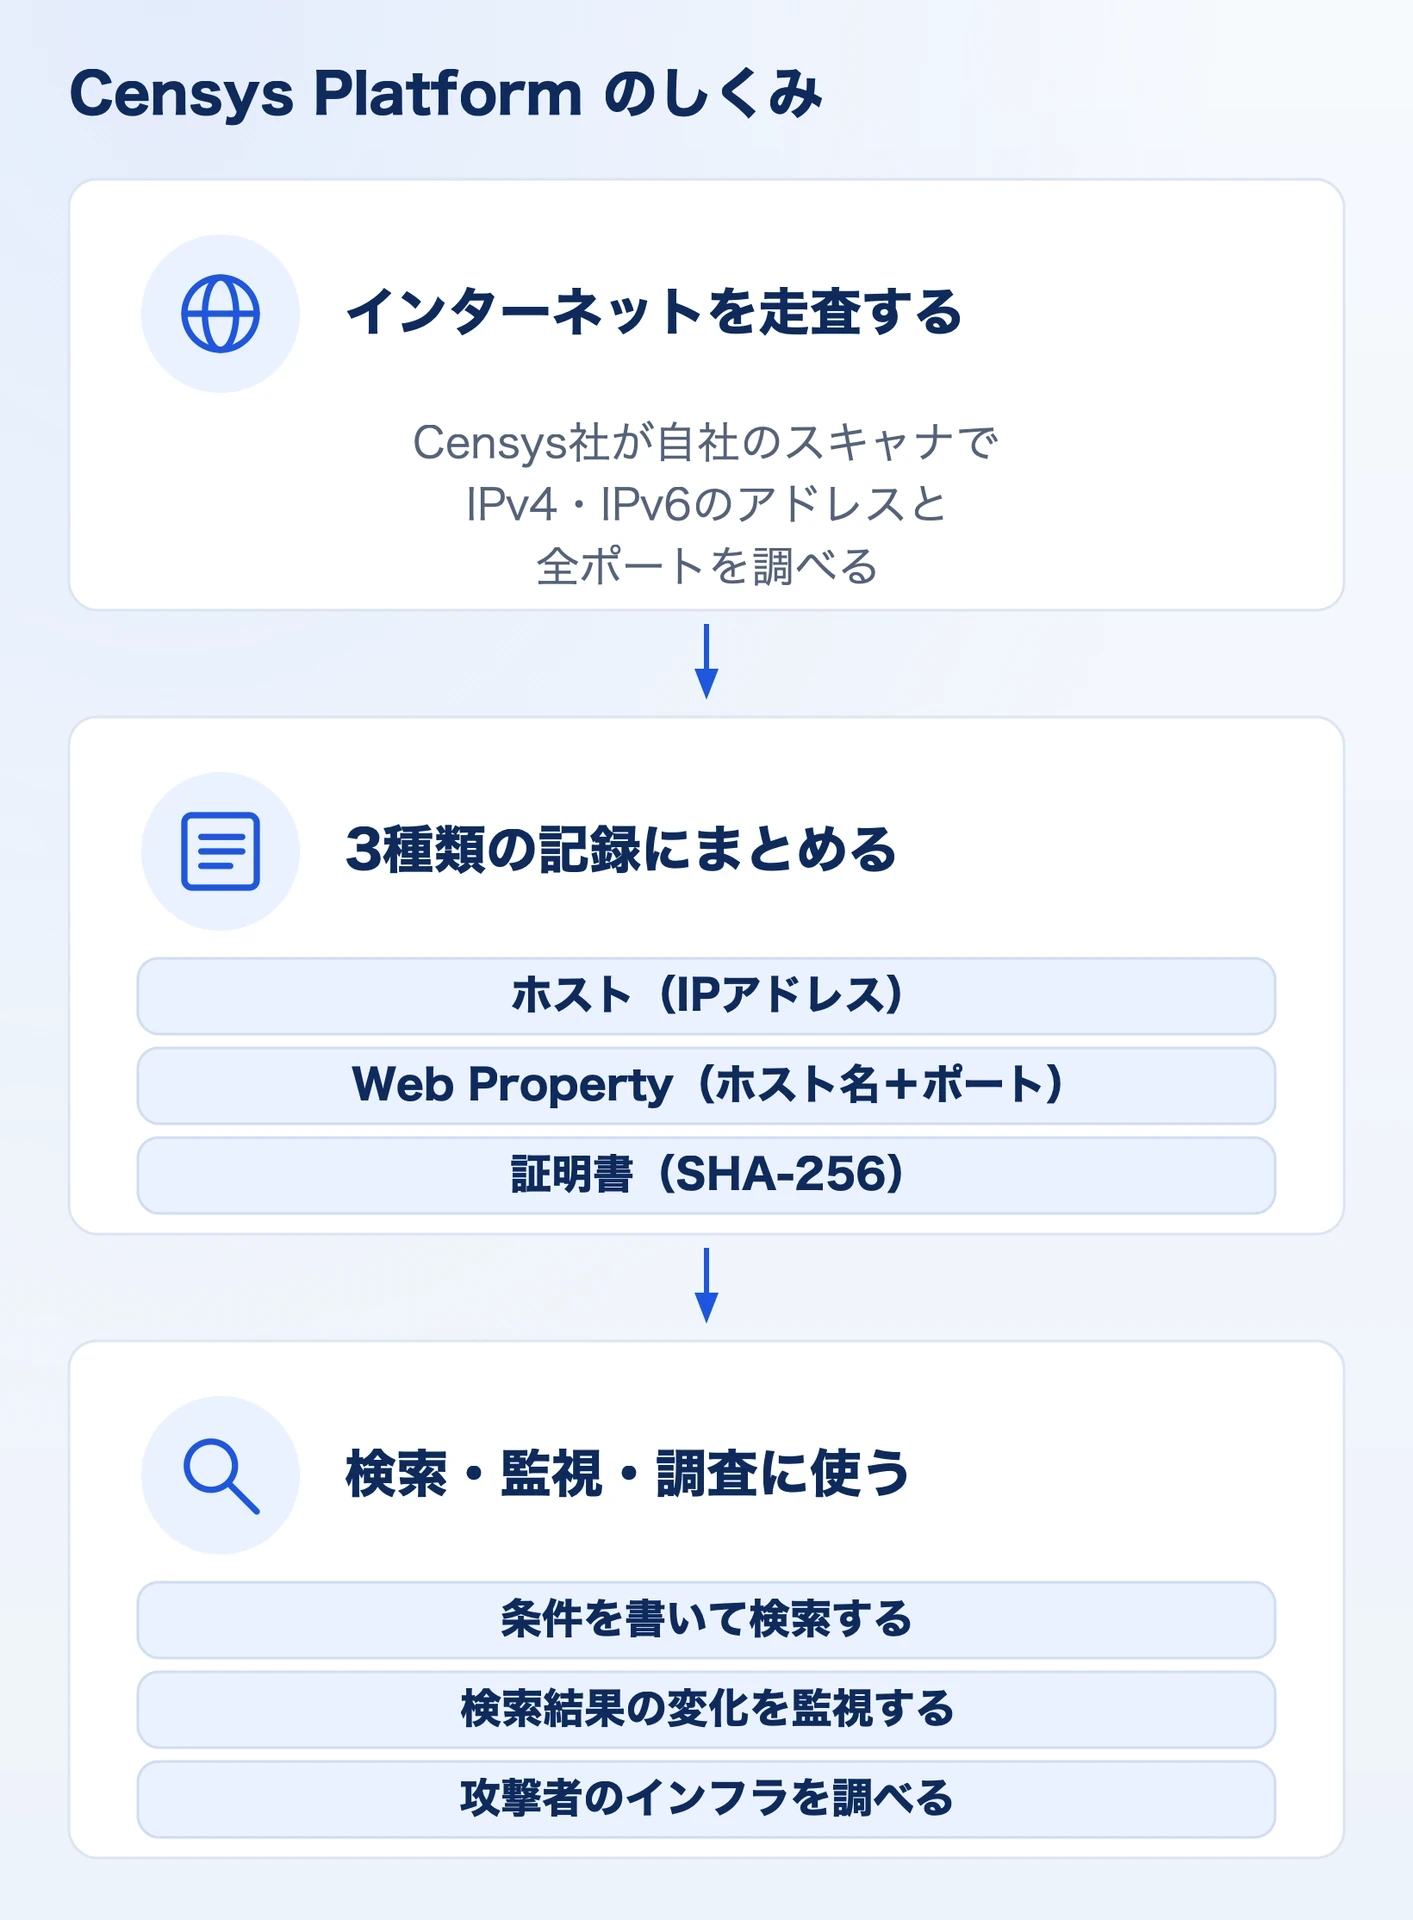
Censys社のCensys Platformは、インターネット上のホスト、Webサイト、証明書をCensys社が自ら走査して記録し、検索・監視・調査に使えるようにする製品です。それまでの Censys Search(Legacy Search)に代わる製品として提供が始まり、弊社は2025年7月に販売を始めました。
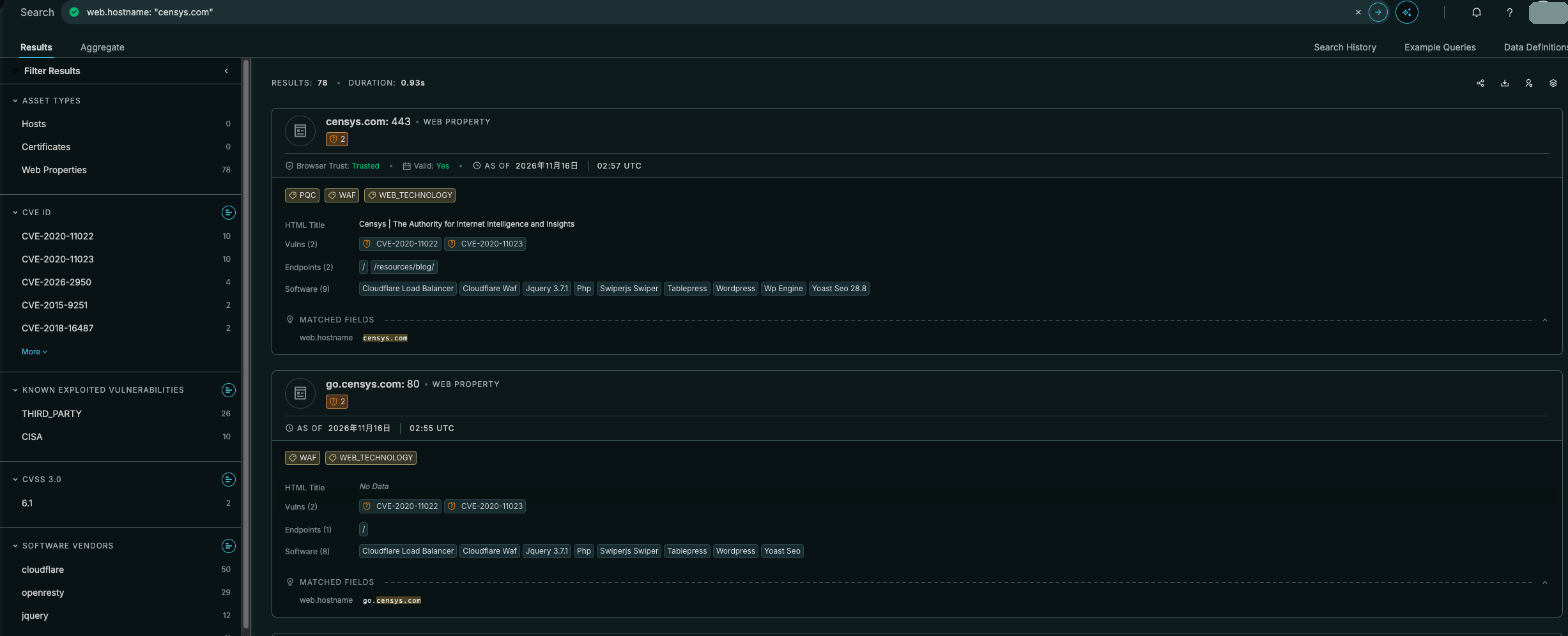
Censys Platform の検索結果の画面(web.hostname: “censys.com” で検索)。左に絞り込みの欄、右に結果の一覧が並ぶ
販売の開始に合わせて、弊社は以前の Censys Search の新規の販売を終え、ご契約中のお客様には、2025年7月以降の更新の時期に、Censys Platform への移行をご案内しました。
この記事では、発売時に紹介した主な機能と、当時のプランをまとめています。
Censys Internet Map のデータの規模
Censys Platformの検索の土台は、Censys社がインターネットを走査して作る「Censys Internet Map」です。発売時と今の主な数字は次のとおりです。
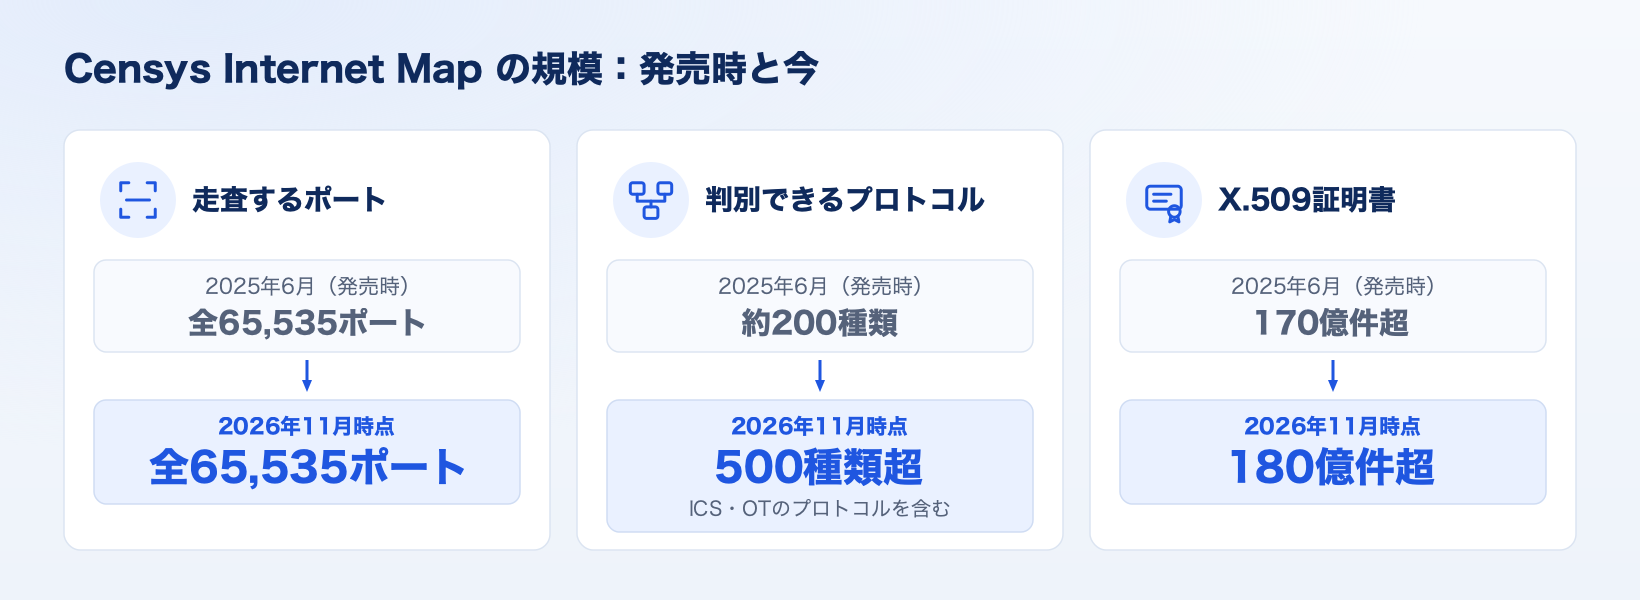
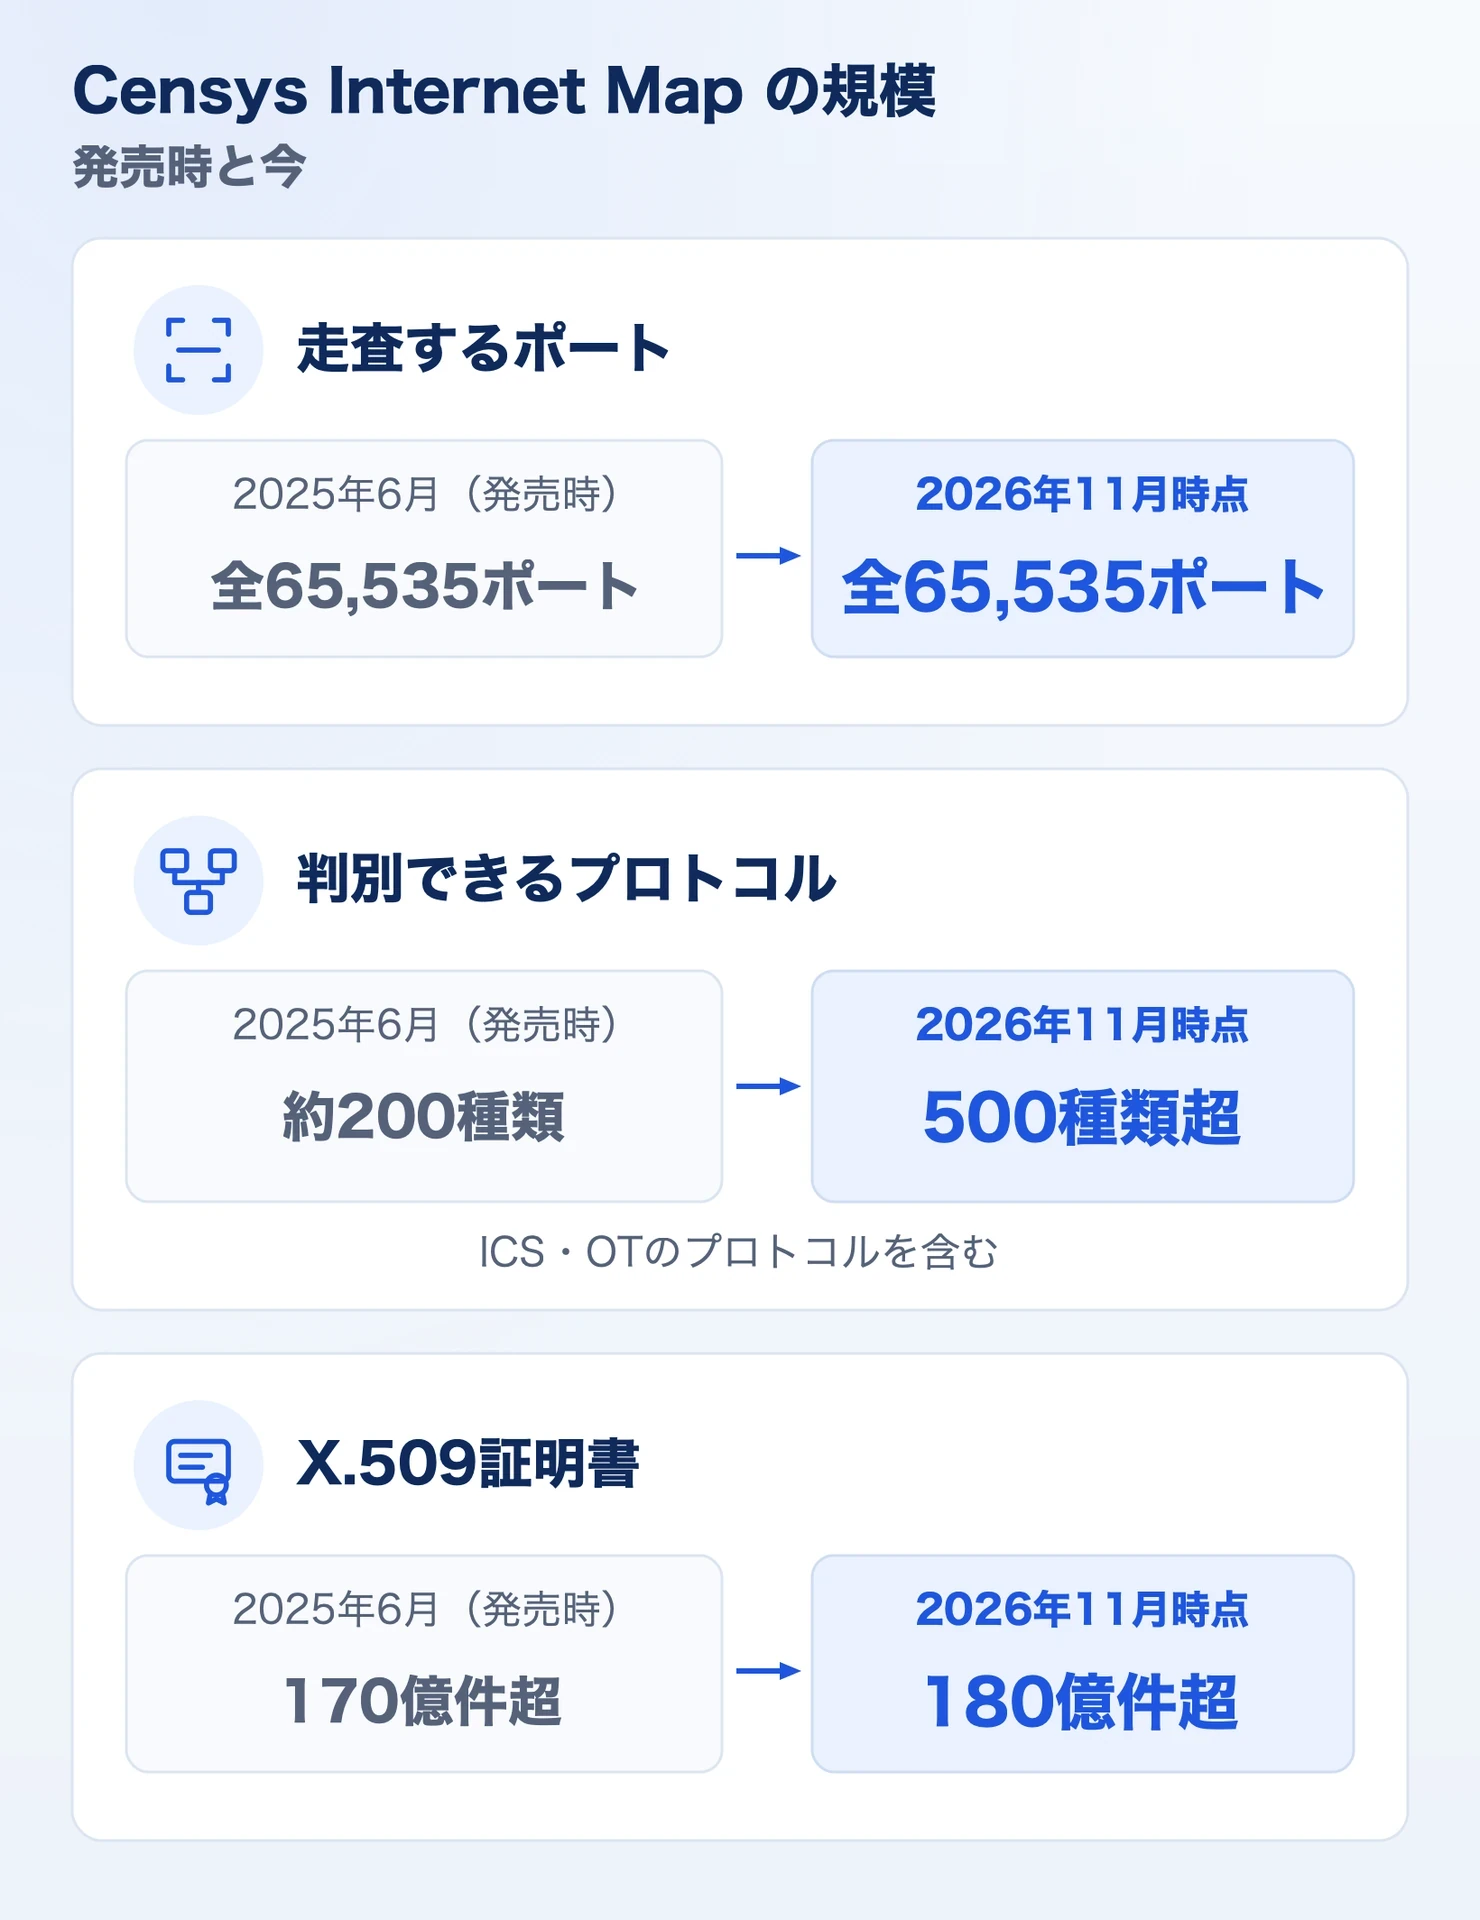
この記録に、位置情報、ネットワークの経路、DNS名、OSやソフトウェアのバージョンを組み合わせて、資産を調べられます。組織が把握していない公開サービス(シャドーIT)を見つける手がかりにもなります。
Censys Platformの主な活用事例
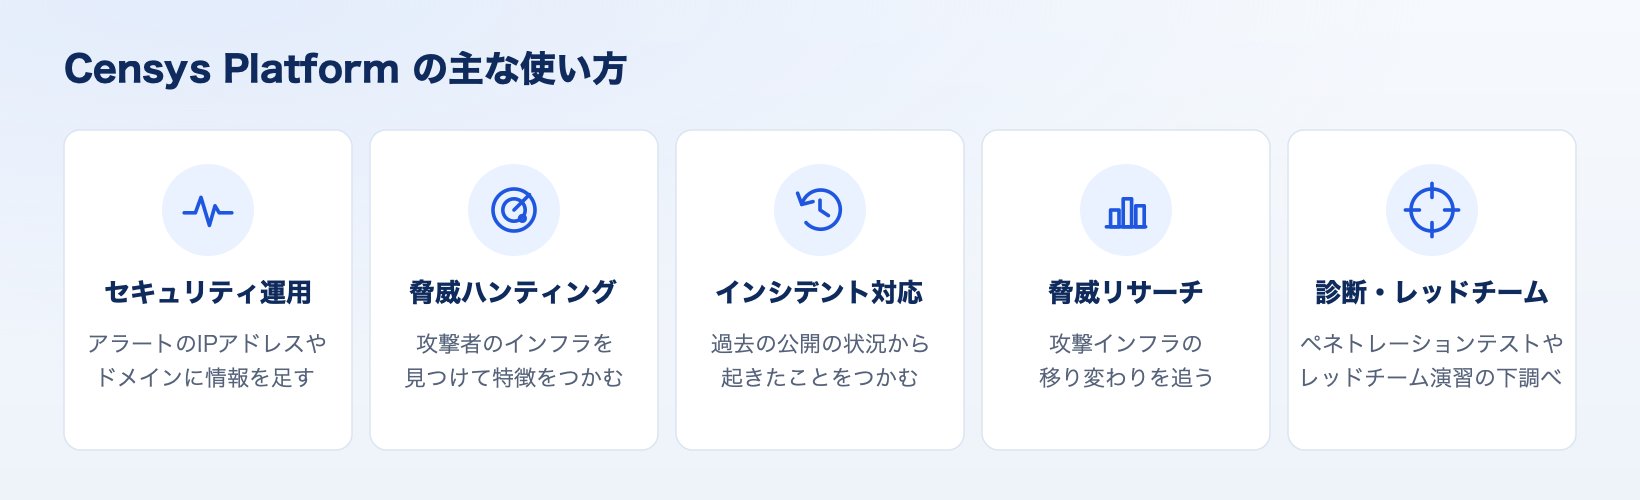
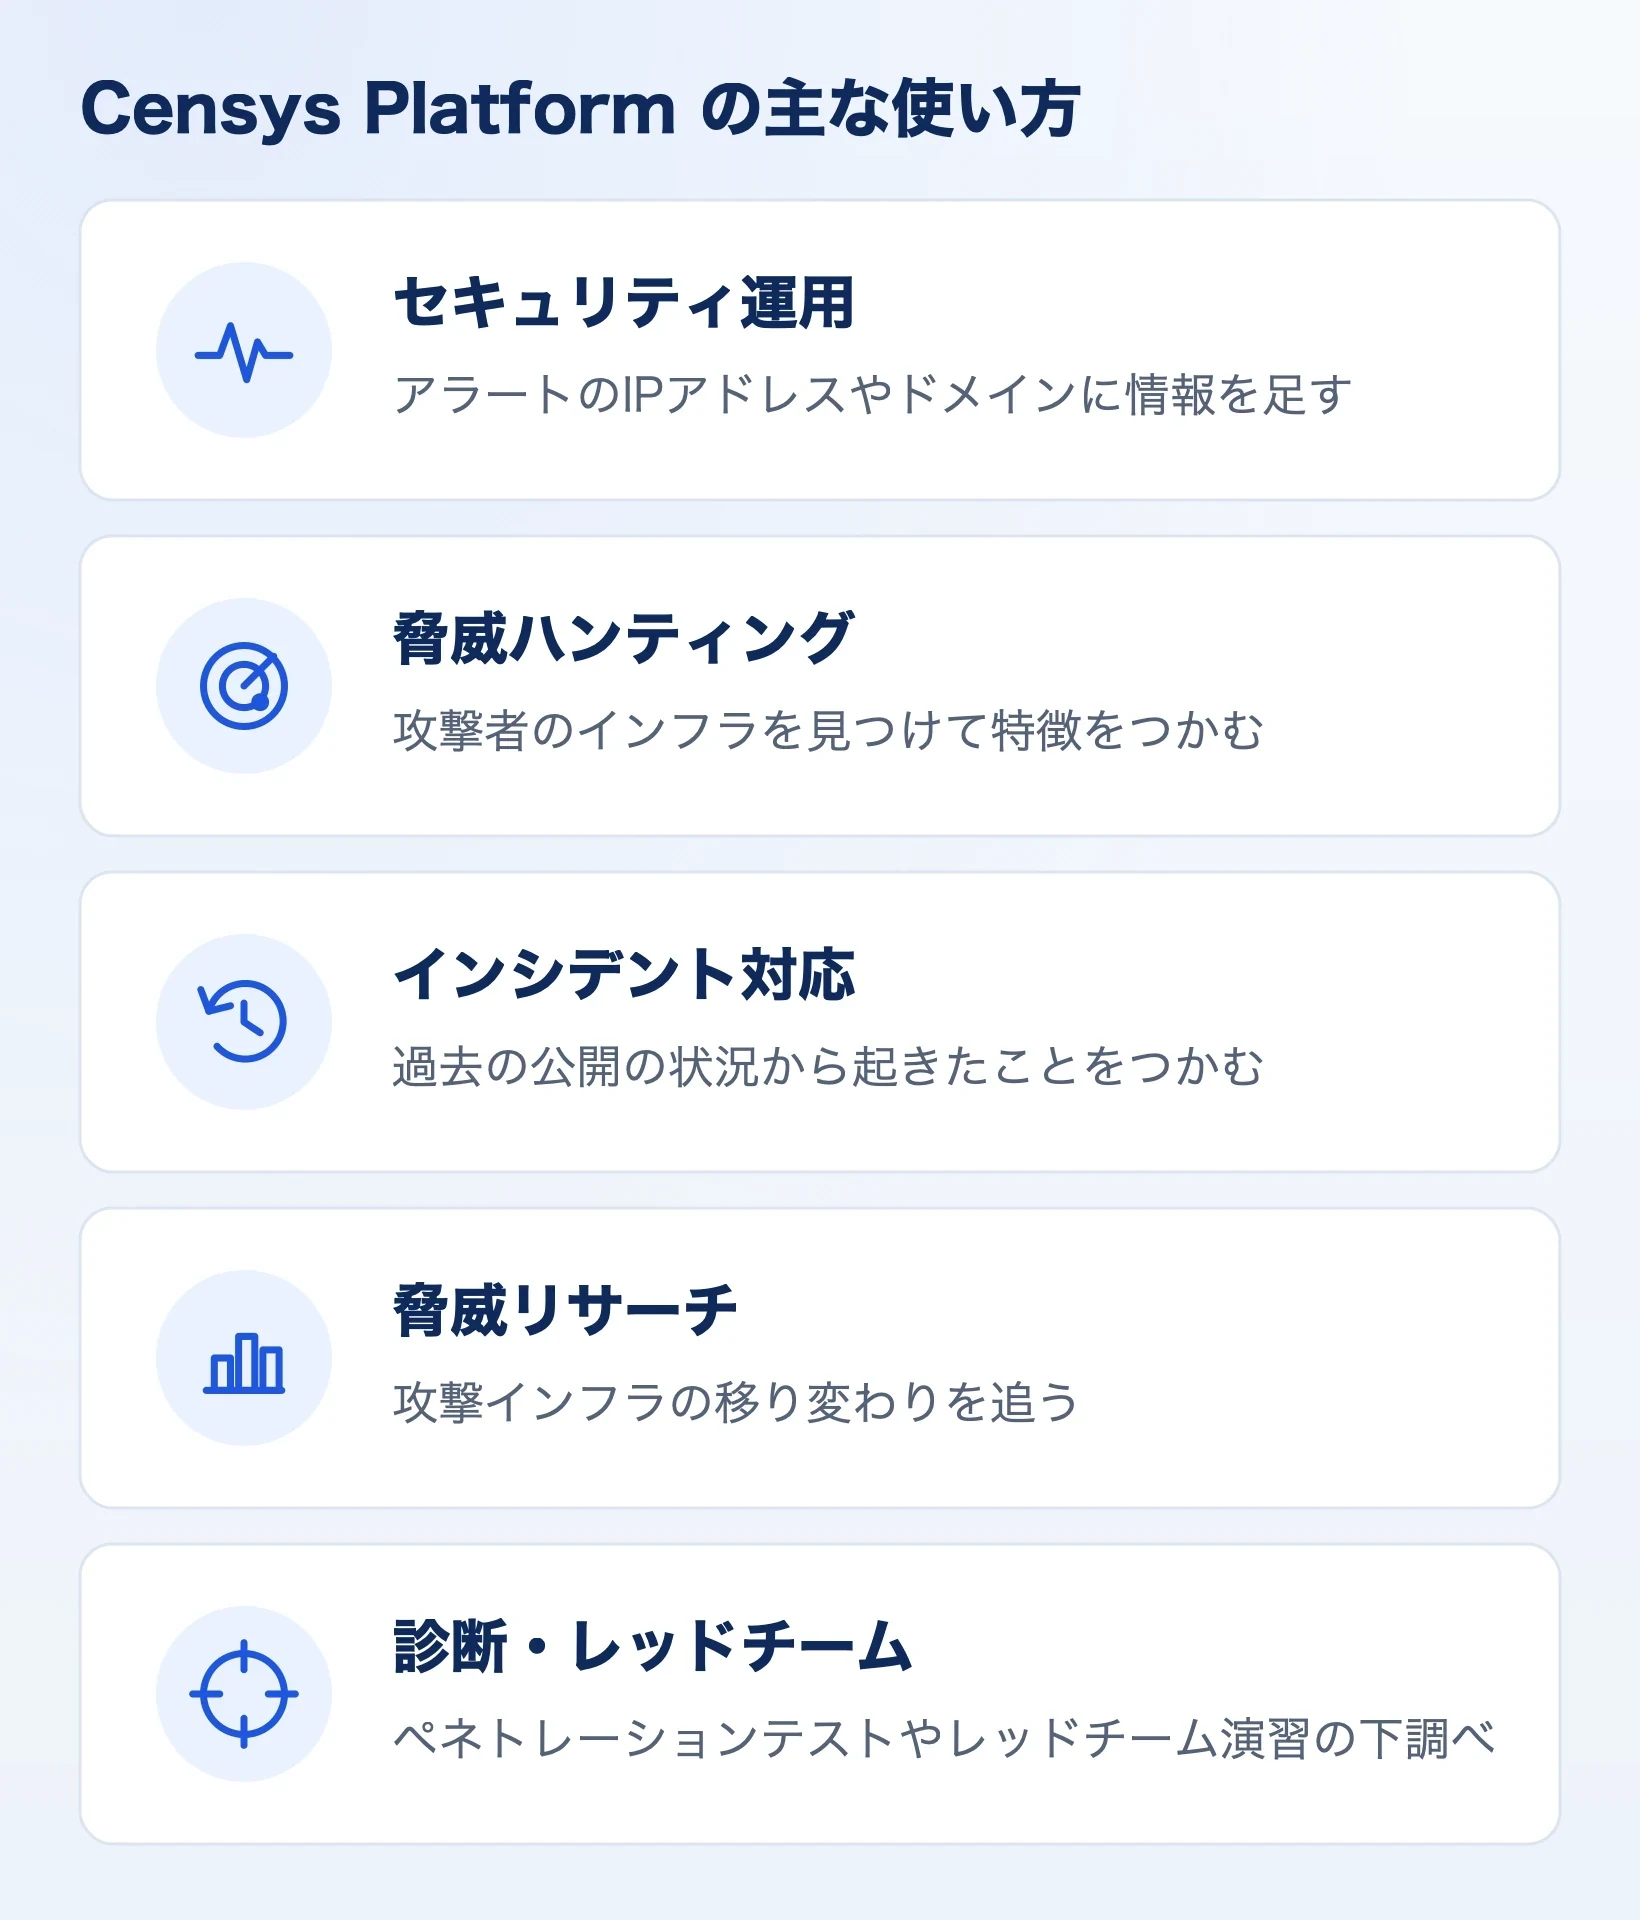
発売時に紹介した主な使い方は、次の5つです。
Censys Platformの導入のご相談は、お気軽にお問合せください。
Censys Platformの主要機能
発売時に紹介した主な機能は、3種類の記録(ホスト・証明書・Web Property)の調べ方、検索結果の監視(Collections)、ソフトウェアの情報(Context)です。あわせて、別の製品の Censys ASM も紹介しました。
ホスト・証明書・Web Propertyの発見と追跡
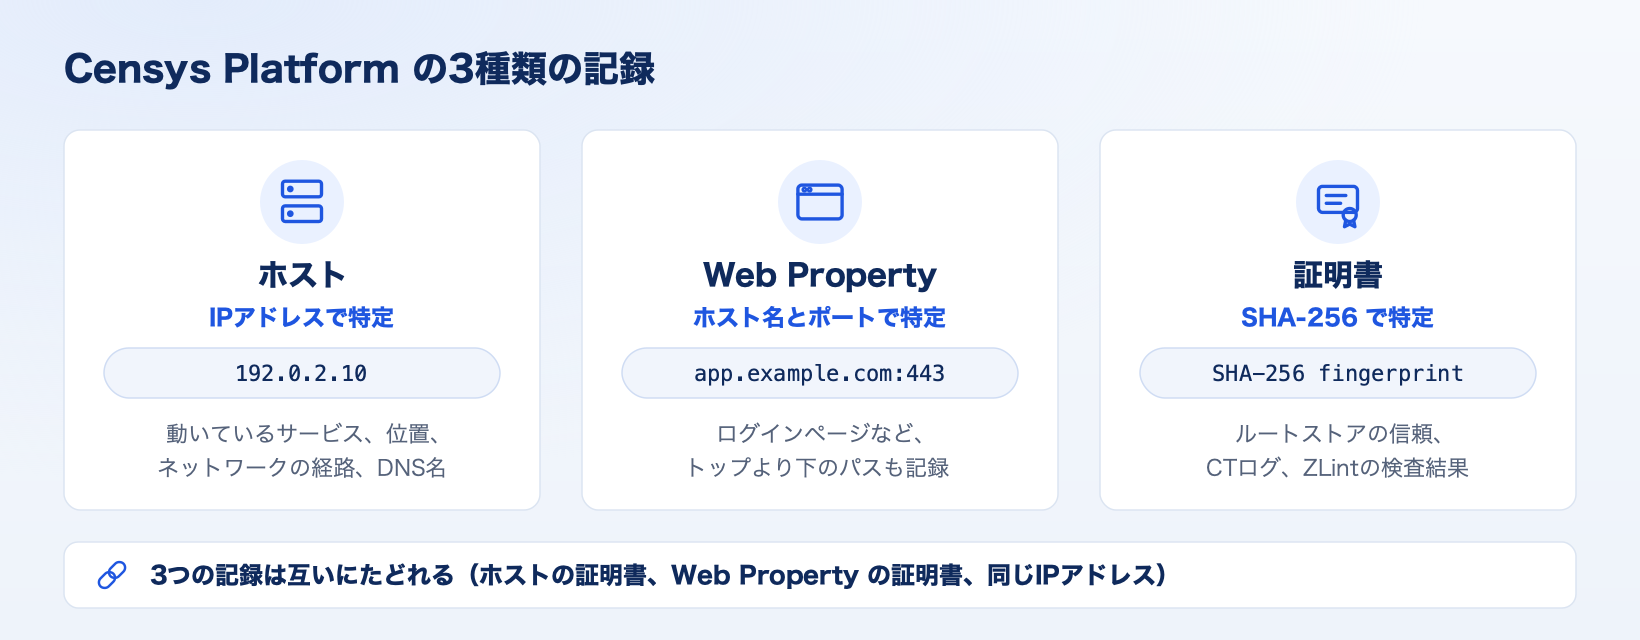
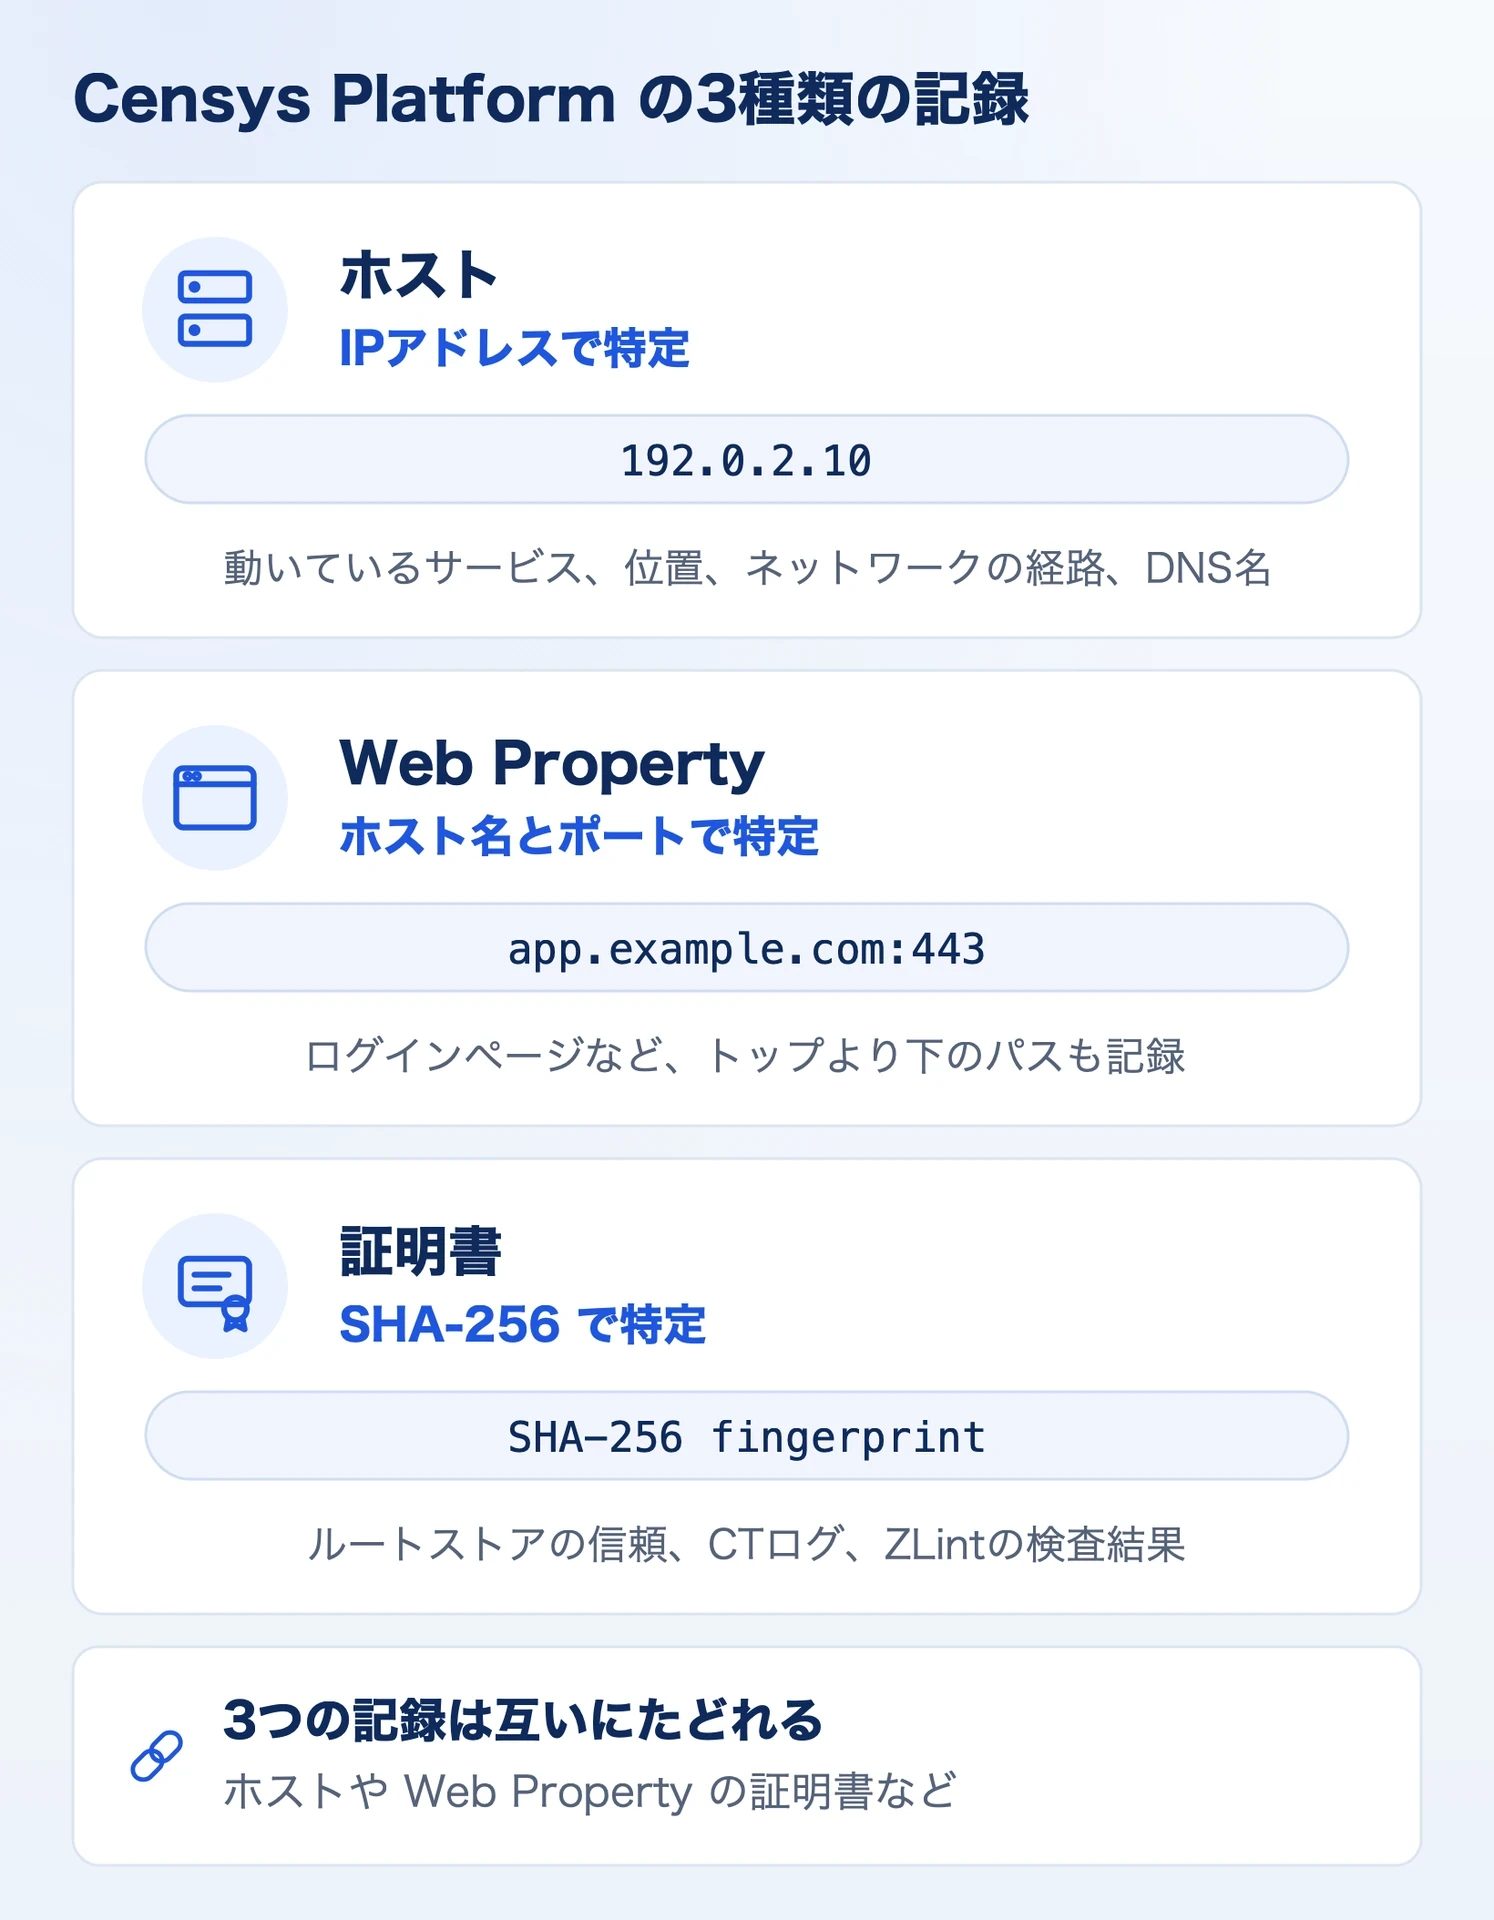
Censys Platformは、インターネット上の資産を、ホスト、Web Property、証明書の3種類の記録で持っています。
ホスト
IPアドレス(IPv4・IPv6)ごとの記録です。動いているサービスの情報に、位置情報、ネットワークの経路、DNS名を付けて記録します。サービスごとに、プロトコルの構造化されたデータ(TLSの情報やソフトウェアの情報など)と、検索に使えるラベルが付きます。
証明書
X.509証明書を、証明書全体のSHA-256のハッシュ(フィンガープリント)で特定する記録です。次の情報が含まれます。
- ZCrypto(Go言語で書かれたオープンソースの暗号ライブラリ)で解析した証明書の中身
- Apple、Google Chrome、Microsoft、Mozilla NSS のルートストアでの信頼の情報
- 証明書の透明性のログ(CTログ)への登録の情報
- ZLintによる、X.509の規格に沿っていない点の検査結果
- Censysの走査で見つかったかどうか
Web Property
ホスト名とポートの組み合わせ(例:app.example.com:443)で特定する、Webサイト、API、Webのアプリケーションの記録です。1つの Web Property には複数のエンドポイントがあり、ルート(/)より下のパス(/account/login、/admin/login.htmlなど)や、HTTPの上で動くソフトウェア(Kubernetes、Elasticsearchなど)の情報も記録されます。
Collections機能:インフラの変化をリアルタイムで監視・追跡
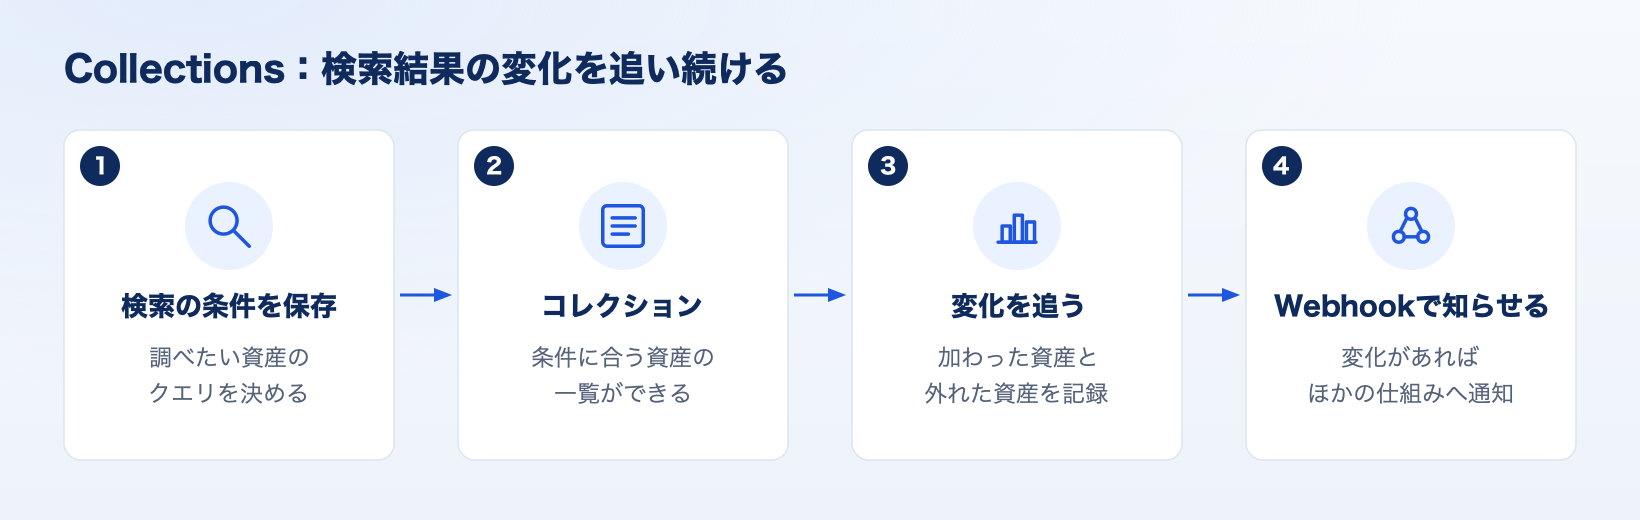
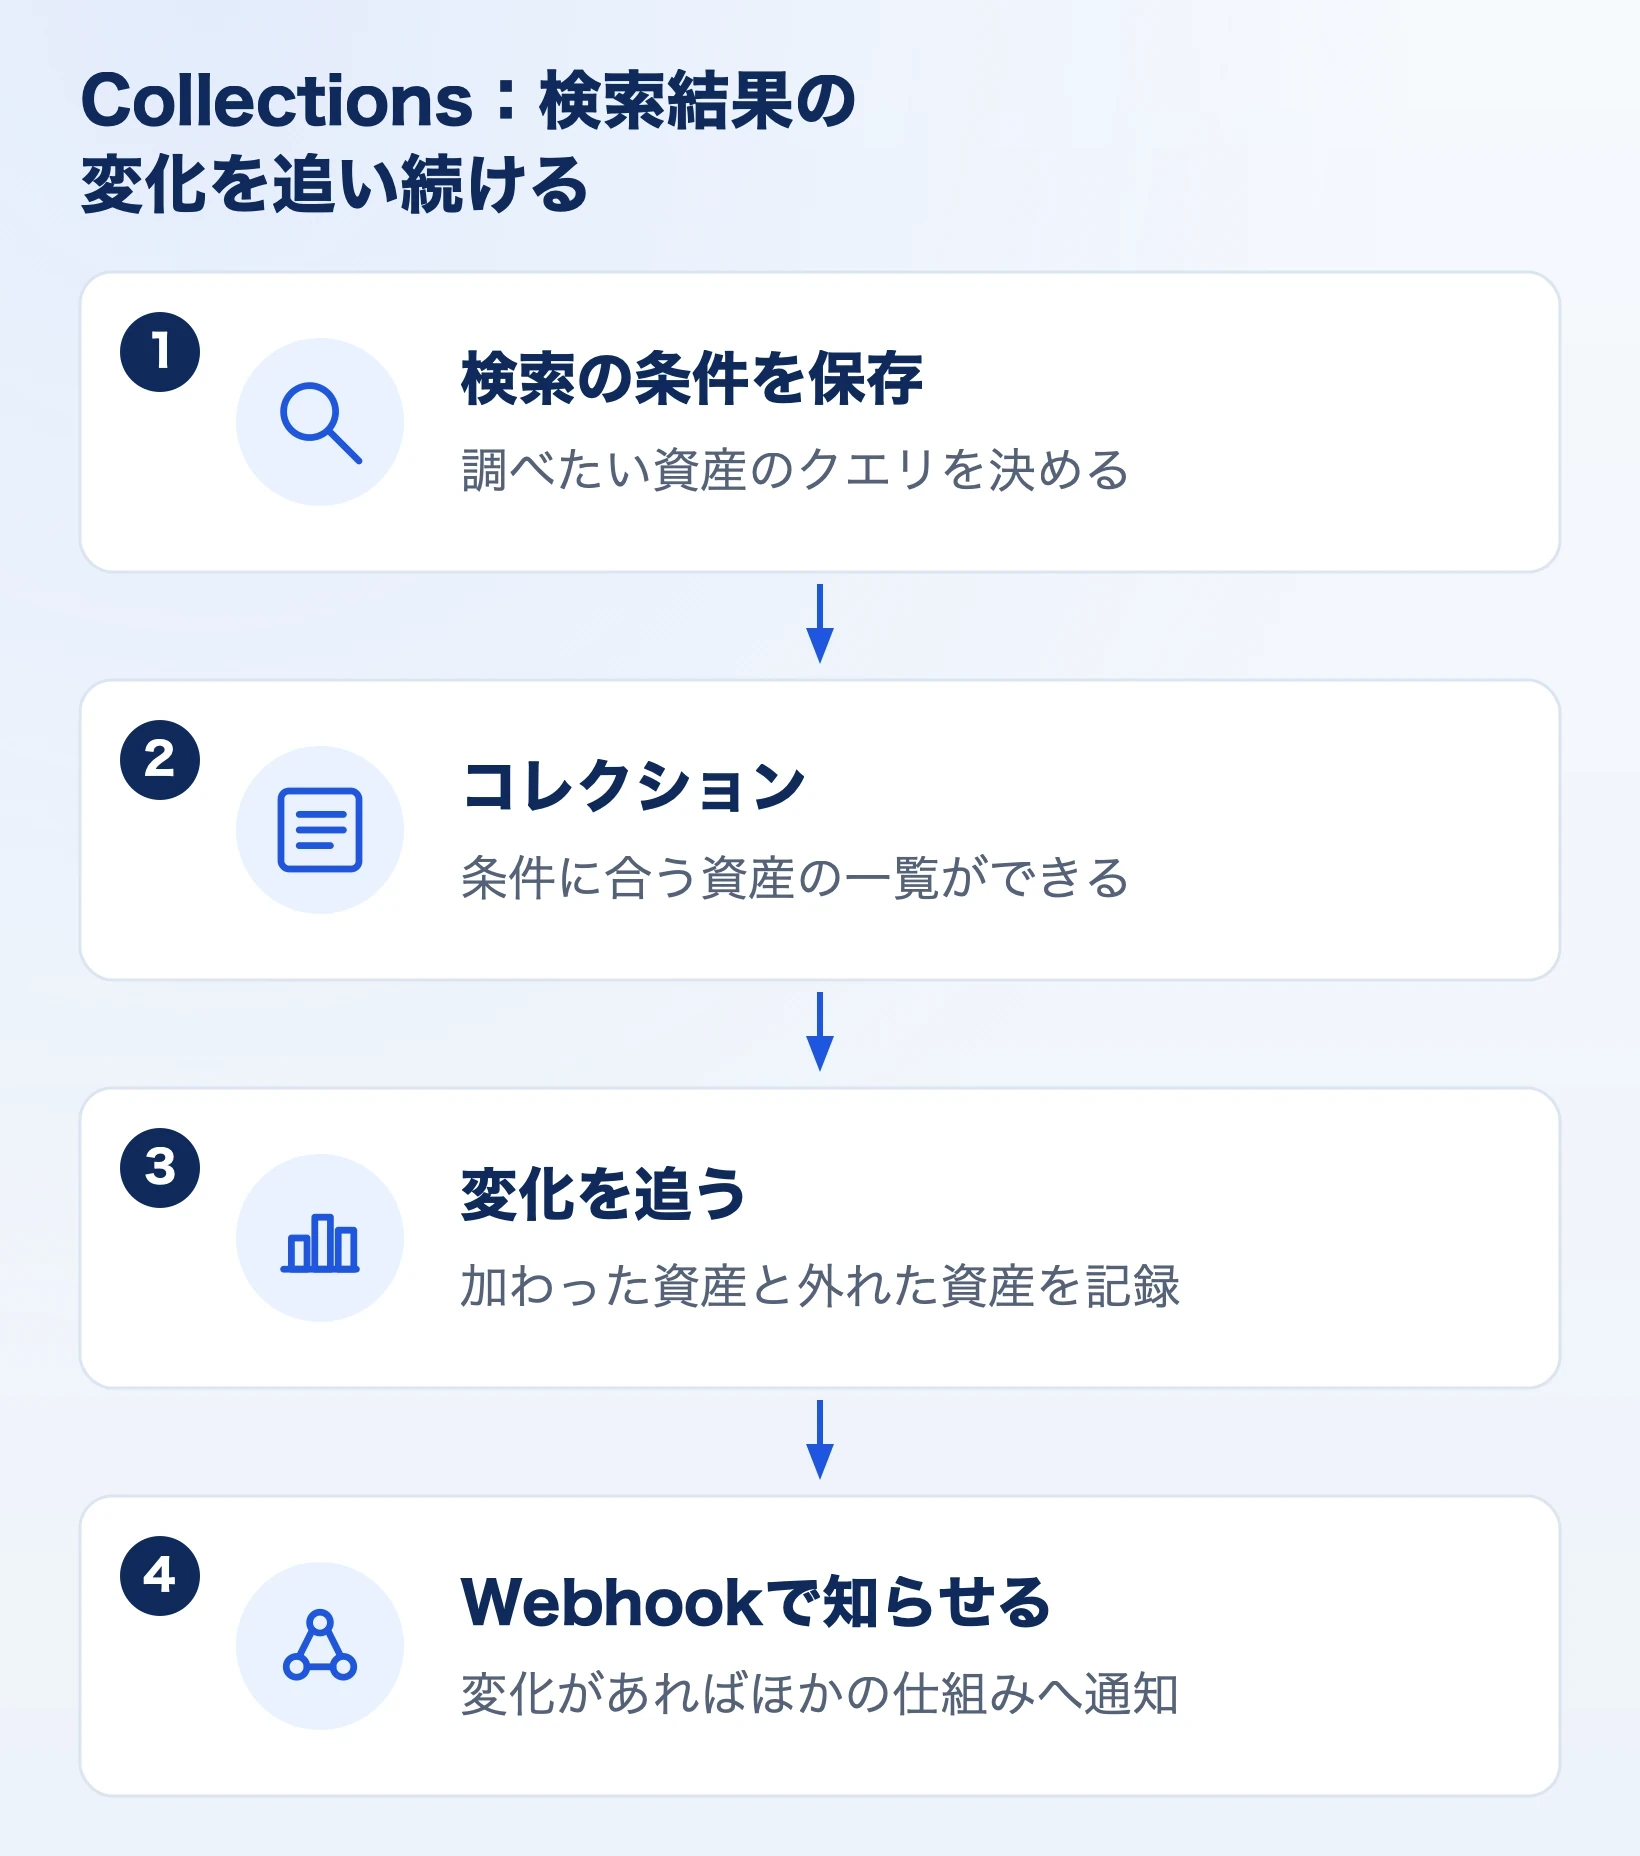
Collectionsは、Censysで実行した検索の結果を保存し、その後も変化を追い続ける機能です。結果に加わった資産と外れた資産の両方を記録し、Webhookで変化をほかの仕組みに知らせます。コレクションの推移も、さかのぼって見られます。
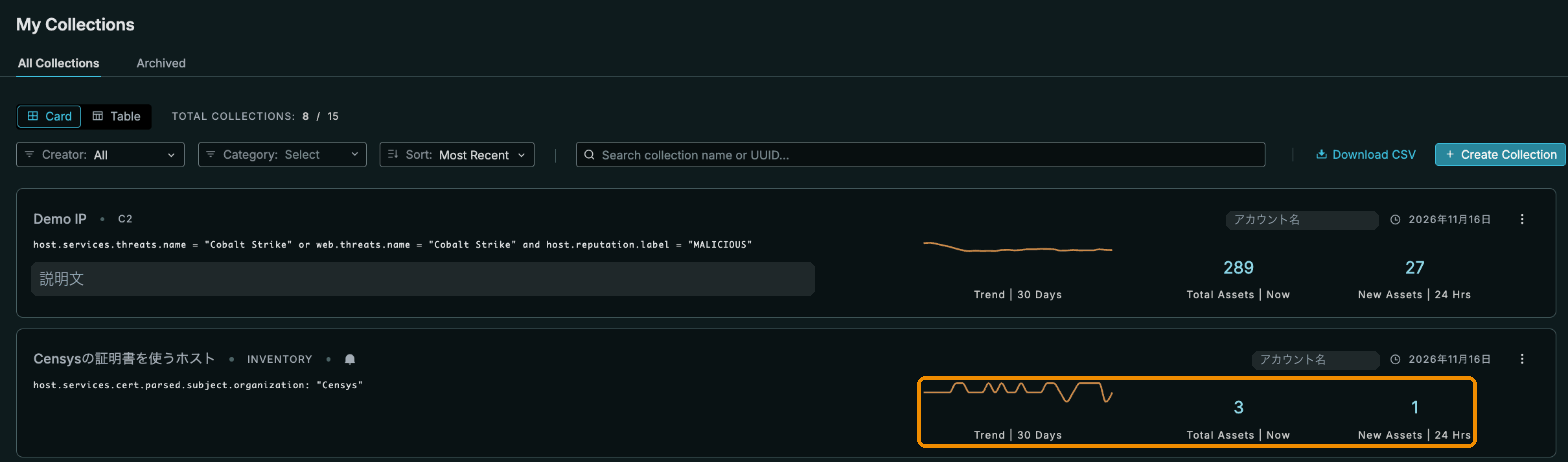
Collectionsの一覧。コレクションごとに、条件に合う資産の数(Total Assets)と、直近24時間に加わった資産の数(New Assets)、推移(Trend)が表示される
同じ検索を手で繰り返さなくても、新しく見つかった資産や消えた資産に目を向けられます。
Context機能:ハードウェア・ソフトウェア・OSの深い理解を支援
Censysは、ハードウェア、ソフトウェア、OSの製品名・ベンダー・バージョンを、CPE(Common Platform Enumeration)という共通の形式でも記録します。ソフトウェアの部品(コンポーネント)やサポート期間(ライフサイクル)の情報、どれだけ確かに見分けたかを示す信頼度も付きます。
主な活用例は次のとおりです。
- サプライチェーンのリスクの特定(ソフトウェア・ハードウェア・OSの構成の分析)
- サポートが終わった(EOL)ソフトウェア・機器の識別
- 信頼度を使った、判断の確かさの見極め
- 攻撃面の変化の追跡、脆弱性との突き合わせ、コンプライアンスの確認
こうした情報から付くラベルで、画面やAPIでの絞り込みが速くなり、対応の優先順位を付けやすくなります。
攻撃対象領域管理(ASM)で漏れなくリスクを把握し、対策を強化
Censys ASM は、Censys Platformとは別の製品で、組織の外から見える資産(攻撃対象領域)を見つけて管理します。主な機能は次のとおりです(数は2026年11月時点)。
- クラウドの資産の取り込み:AWS・Azure・GCPとはクラウドコネクタで連携し、最短4時間ごとに最新の状態を取り込みます。Wizからは24時間ごとに取り込みます。
- リスクの検出:700を超える露出・設定不備と、7,000を超える脆弱性を検出します。
- ほかの製品との連携:SIEM(Splunkなど)、ITSM(ServiceNowなど)、チャット(Slack、Teamsなど)と連携し、今の運用の流れに組み込めます。
Threat Hunting Module(今の Adversary Investigations・SecOps)
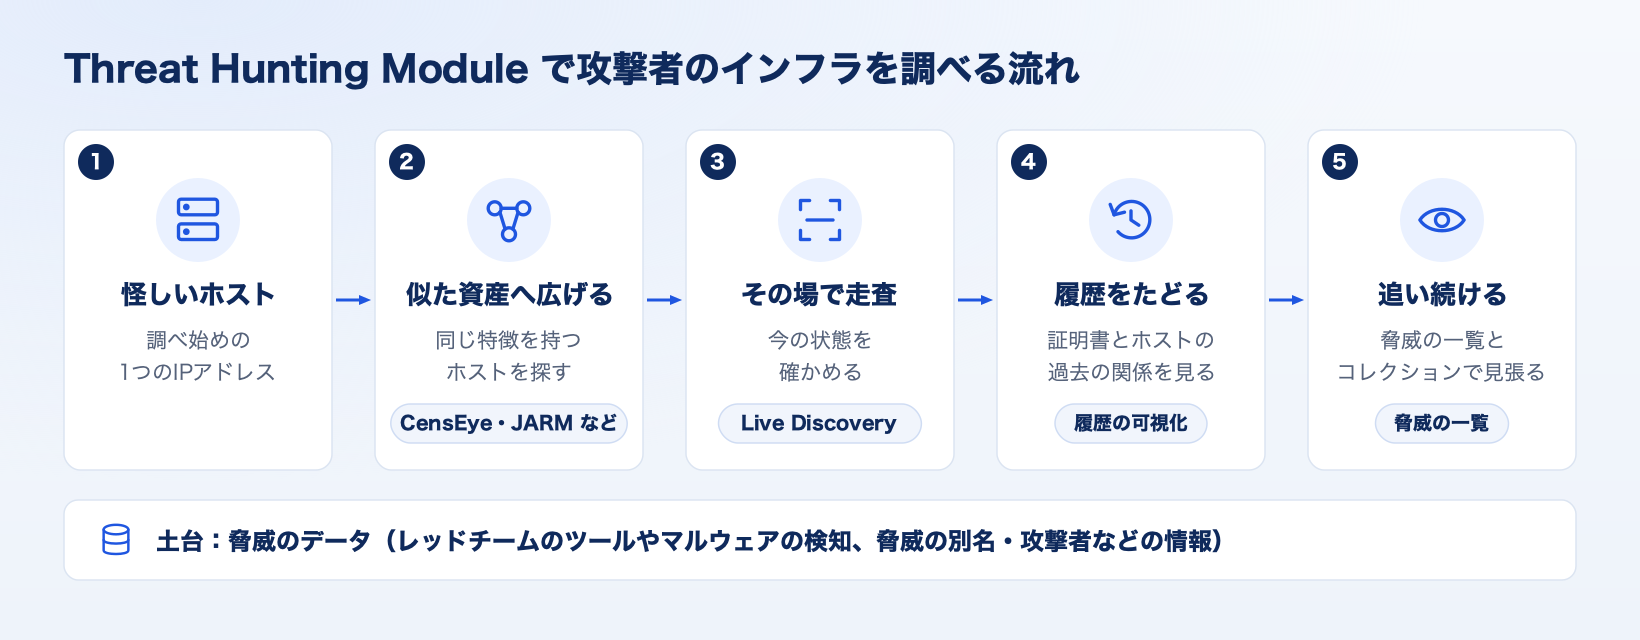
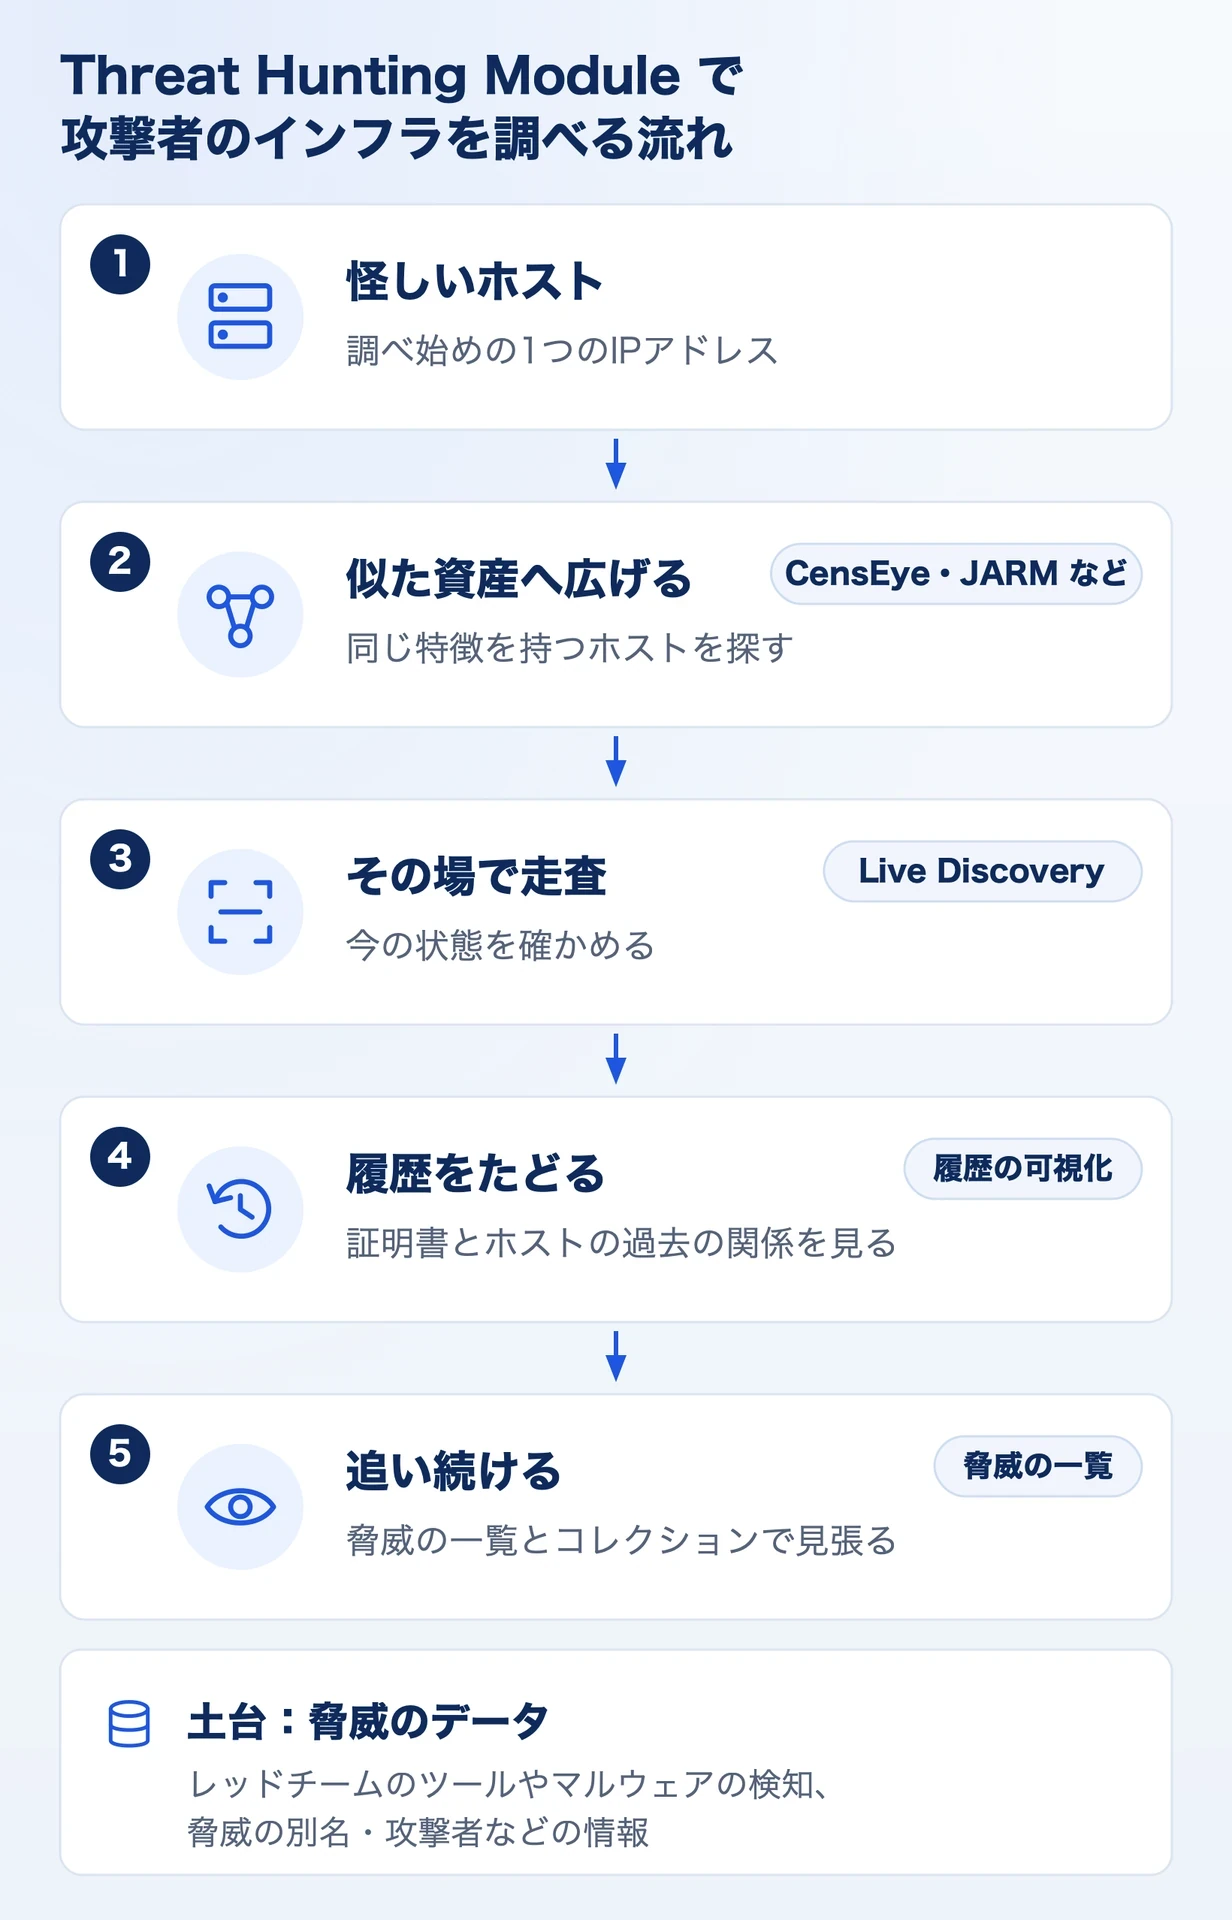
Threat Hunting Module は、攻撃者のインフラを見つけ、調べ、追い続けるための機能のまとまりです。Censys社は2025年6月に提供を始めました。今は、弊社の Adversary Investigations とSecOpsの2つのプランで使えます。
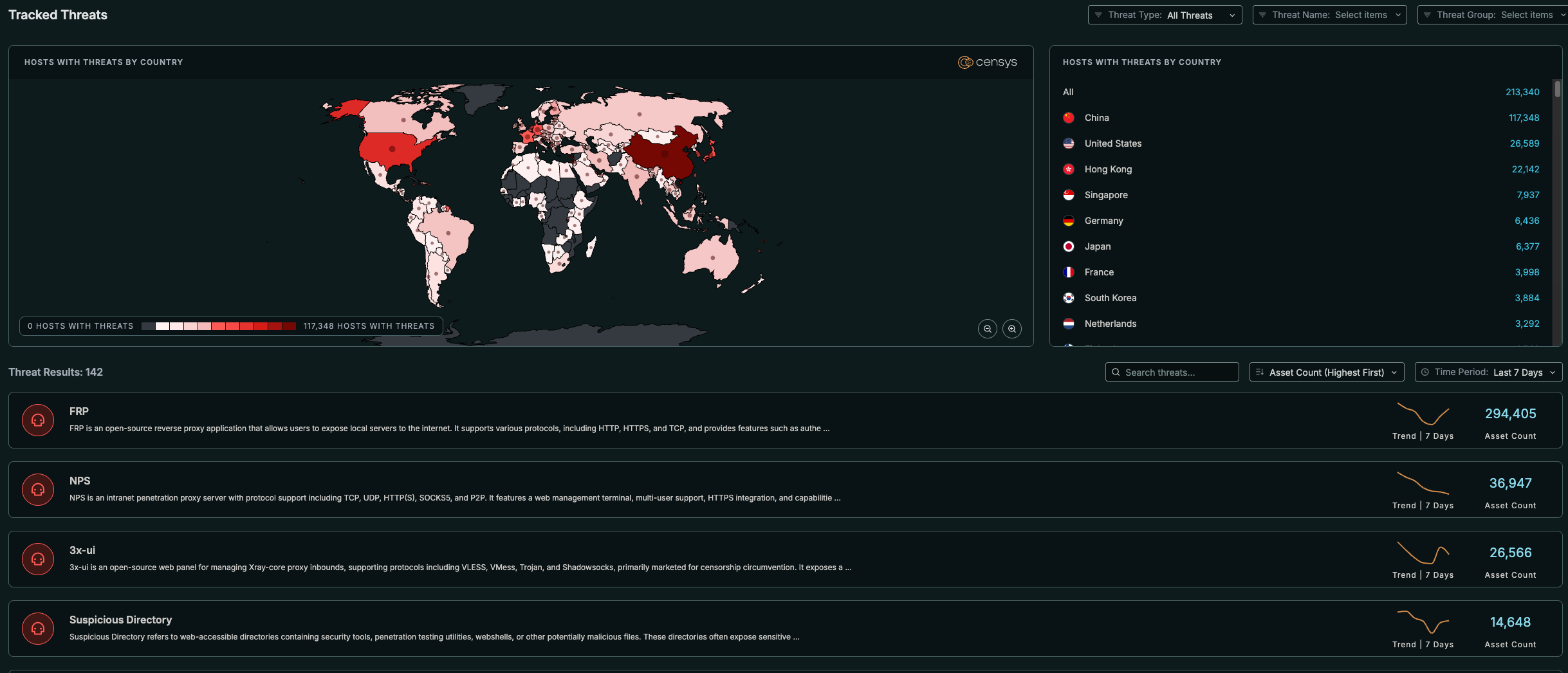
Tracked Threats の画面。脅威の判定があるホストの数が国ごとに地図と一覧で、脅威ごとの資産の数と推移が一覧で表示される
発売のあとに加わった機能と、今のプランの内容は、次の記事で紹介しています。
主要機能
発売時の主な機能と、今の名前の対応は次のとおりです。どれも、今は Adversary Investigations とSecOpsで使えます。
| 発売時の名前 | できること | 今の名前 |
|---|---|---|
| Censys Threats Dataset | レッドチームのツールやマルウェアの検知と、脅威の別名・攻撃者・参考情報などの文脈をまとめたデータ | threat dataset |
| CensEye | 似た特徴を持つホストと Web Property を見つけ、攻撃者の資産を関連づける | CensEye |
| Live Discovery and Scanning | 疑わしいインフラをその場で走査して、知られていなかった設定を明らかにし、再走査で確かめる | Live Discovery、Live RescanLive Rescan は Search NEO・Core NEO でも使える |
| Exploration Dashboards | 脅威の全体を対話型のダッシュボードで見渡し、異常や傾向から調査を始める | Tracked Threats |
| Certificate & Host History Visualization | ホストと証明書の過去の関係をたどり、攻撃のインフラが用意されていく流れ(武器化のタイムライン)を組み立てる | Certificate history timeline |
| Advanced Pivoting with Contextual Hashes | JARM、JA3、JA4+、ファビコンのハッシュなど、設定から作るハッシュで、関連するインフラへ調査を広げる | JARM fingerprints and context hashes |
ライセンス一覧(2025年6月時点)
発売時のプランと、使えた機能の対応です。表の中の「今の〇〇」は、2026年6月からのプラン名です。
| 機能 | Censys Search以前の製品 | Censys Platform | |||
|---|---|---|---|---|---|
| Starter | Core今の Search NEO | Enterprise今の Core NEO | Threat Hunting今の Adversary Investigations・SecOps | ||
| ホスト・証明書の情報の参照 | |||||
| (IPアドレスではなく)DNS名、ドメイン名、FQDNなどを起点として特定・追跡できるアセットの情報の参照 | 部分対応 | 部分対応 | |||
| 検索バー機能 | |||||
| フィールド一致検索機能 | |||||
| サービス一致検索機能 | |||||
| リアルタイムによるアセット監視機能(コレクション) | 部分対応 | ||||
| HW/SW/OS(タイプ・製品名・ベンダー) | |||||
| HW/SW/OS(バージョン・コンポーネント・信頼度・ライフサイクル) | |||||
| 専用ワークフロー機能 | |||||
| ダッシュボード機能(可視化) | 部分対応 | ||||
| 自然言語クエリアシスタント | 部分対応 | ||||
| クエリ構文チェック | |||||
| モジュール対応 | |||||
| ディープ・アプリケーションスキャナー | |||||
| 脆弱性データ | |||||
| CensEyeによる脅威ハンティング自動化 | |||||
| JARM・JA3/4によるTLS通信の指紋識別と脅威検出 | |||||
| 既知のC2サーバーに関するコンテキスト情報 | 部分対応 | 部分対応 | |||
| 高度な攻撃者に関連するIPやドメインなどの脅威情報を集約したデータセット | |||||
| 高度な脅威アクターに関するコンテキスト情報 | |||||
| 証明書/ホストのアクティビティのタイムライン | 部分対応(APIのみ) | ||||
| タグとコメント機能 | |||||
Censysクレジットについて
Censys Platformでは、検索やAPIの利用などにクレジットを使います。どの操作でクレジットが減るかは、プランによって異なります。プランごとの減り方と、残りのクレジットの確かめ方は、次の記事で紹介しています。
参考資料
動画で見る:Censys Platform の紹介(英語・約3分)
Censys社が2025年4月に公開した動画です。画面のプラン名と機能名は、公開時点のものです。
動画で見る:Threat Hunting Module の紹介(英語・約4分)
Censys社が2025年4月に公開した、Threat Hunting Module(今の Adversary Investigations・SecOps)の動画です。画面の名前は、公開時点のものです。

詳しいライセンスの内容や価格、導入のご相談は、お気軽にお問合せください。