




























この記事の要点
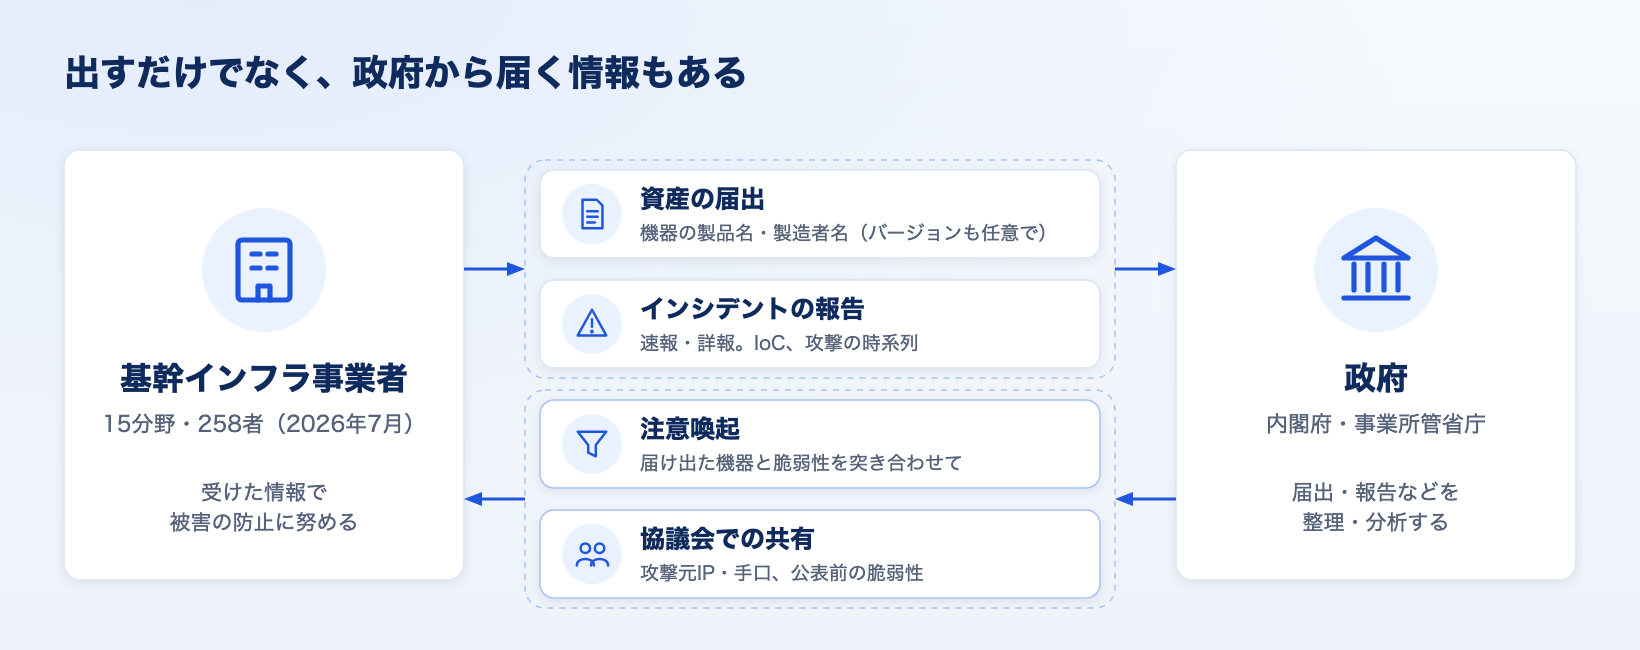
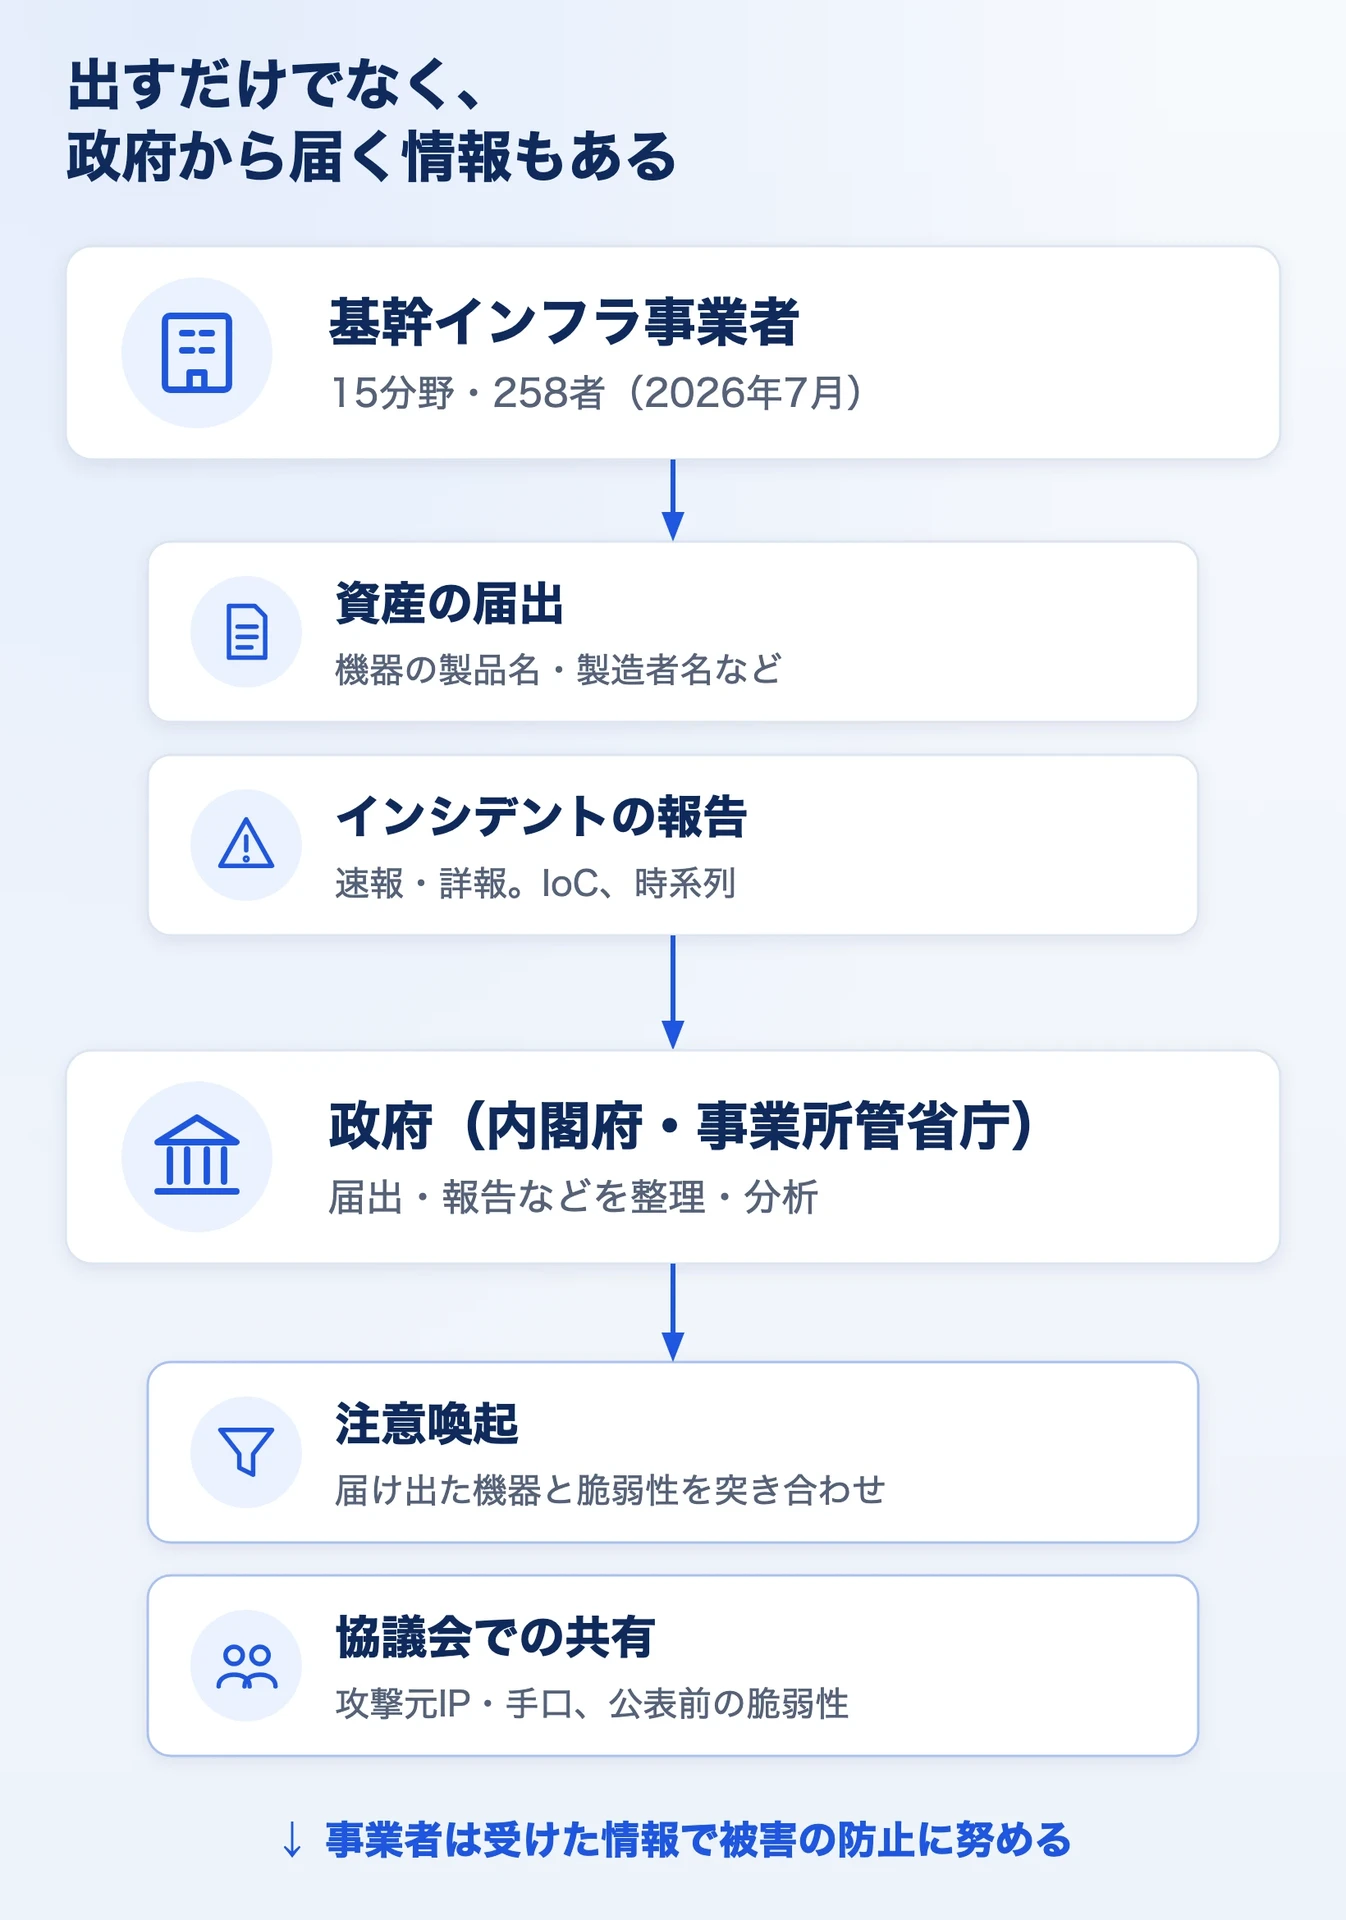
- 能動的サイバー防御のうち、運用の現場に関わるのは官民連携です。2026年10月から、基幹インフラ事業者に資産の届出とインシデントの報告が始まりました。
- 対象の機器は特定重要設備だけでなく、そこへ(公衆の回線を通らずに)つながるグローバルIPの機器・認証基盤・DMZなどまで広がります。特定重要設備と同じセグメントの機器は、失敗した攻撃も報告します。
- 報告にはIoCと攻撃の時系列を書き、政府からは攻撃元のIPアドレスや脆弱性の情報が届きます。外から見える自組織の資産と、IoCを調べるデータがあるかで、対応の速さが変わります。
- 258者基幹インフラの指定事業者(15分野、2026年7月時点)
- 2027年3月まで今使っている対象の機器の届出の期限
- 30日以内インシデントを認知してから詳報を出すまで
読む人別の次の一歩
内閣府・内閣官房・国家サイバー統括室が2026年11月までに公表した、法令・制度の解説・説明資料をもとに書いています。
能動的サイバー防御とは
能動的サイバー防御は、国家安全保障戦略(2022年12月)で導入を決めた取組です。重大なサイバー攻撃のおそれを未然に排除し、被害の拡大を防ぐことを目指します。中身は、官民の連携、通信情報の利用、攻撃に使われるサーバーへの措置などです。
法律の名前は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(略称:サイバー対処能力強化法)と、その整備法です。2025年5月に成立しました。条文には「能動的サイバー防御」の語は出てきません。
4つの柱と、自組織に関わるところ
政府の説明資料は、2つの法律の中身を次の4つに分けて示しています。
| 柱 | 中身 | 自組織への関わり |
|---|---|---|
| 官民連携の強化 | 基幹インフラ事業者の資産の届出とインシデントの報告、情報共有の協議会、政府からの分析情報・脆弱性情報の提供 | 大きい(この記事で扱う) |
| 通信情報の利用 | 政府が、協定(同意)や委員会の承認のもとで通信情報を取得し、IPアドレスなど攻撃に関わる情報を分析する | 協定を結ぶ事業者は関わる |
| アクセス・無害化措置 | 警察と自衛隊が、攻撃に使われるサーバーなどに対して、被害を防ぐための措置をとる | 小さい |
| 組織・体制の整備 | 国家サイバー統括室の設置(内閣サイバーセキュリティセンターの改組)、内閣サイバー官の新設など | 小さい |
法律には通信の秘密を不当に制限しないという規定(第2条の2)があり、同意によらない通信情報の取得とアクセス・無害化措置には、サイバー通信情報監理委員会の承認が必要です(アクセス・無害化措置は原則として)。
この記事では、自組織の運用に最も関わる官民連携を扱います。
いつから:施行の段階
法律は段階を分けて施行されています。基幹インフラ事業者の届出と報告は、2026年10月に始まりました。
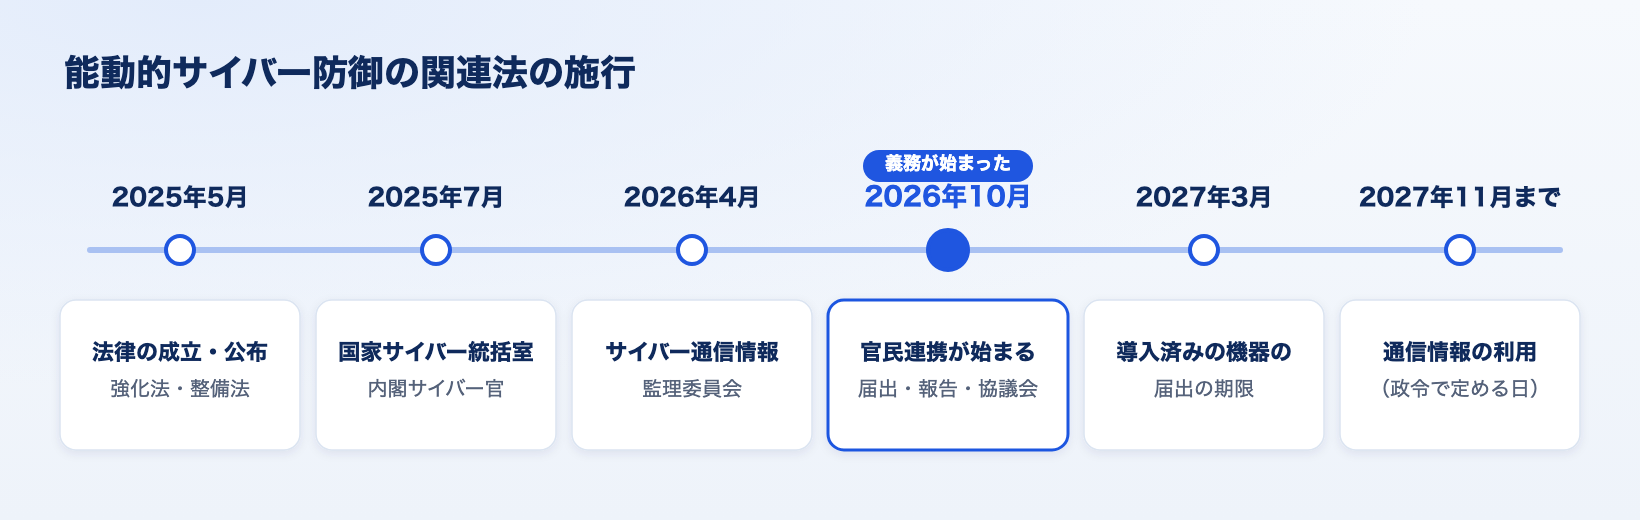
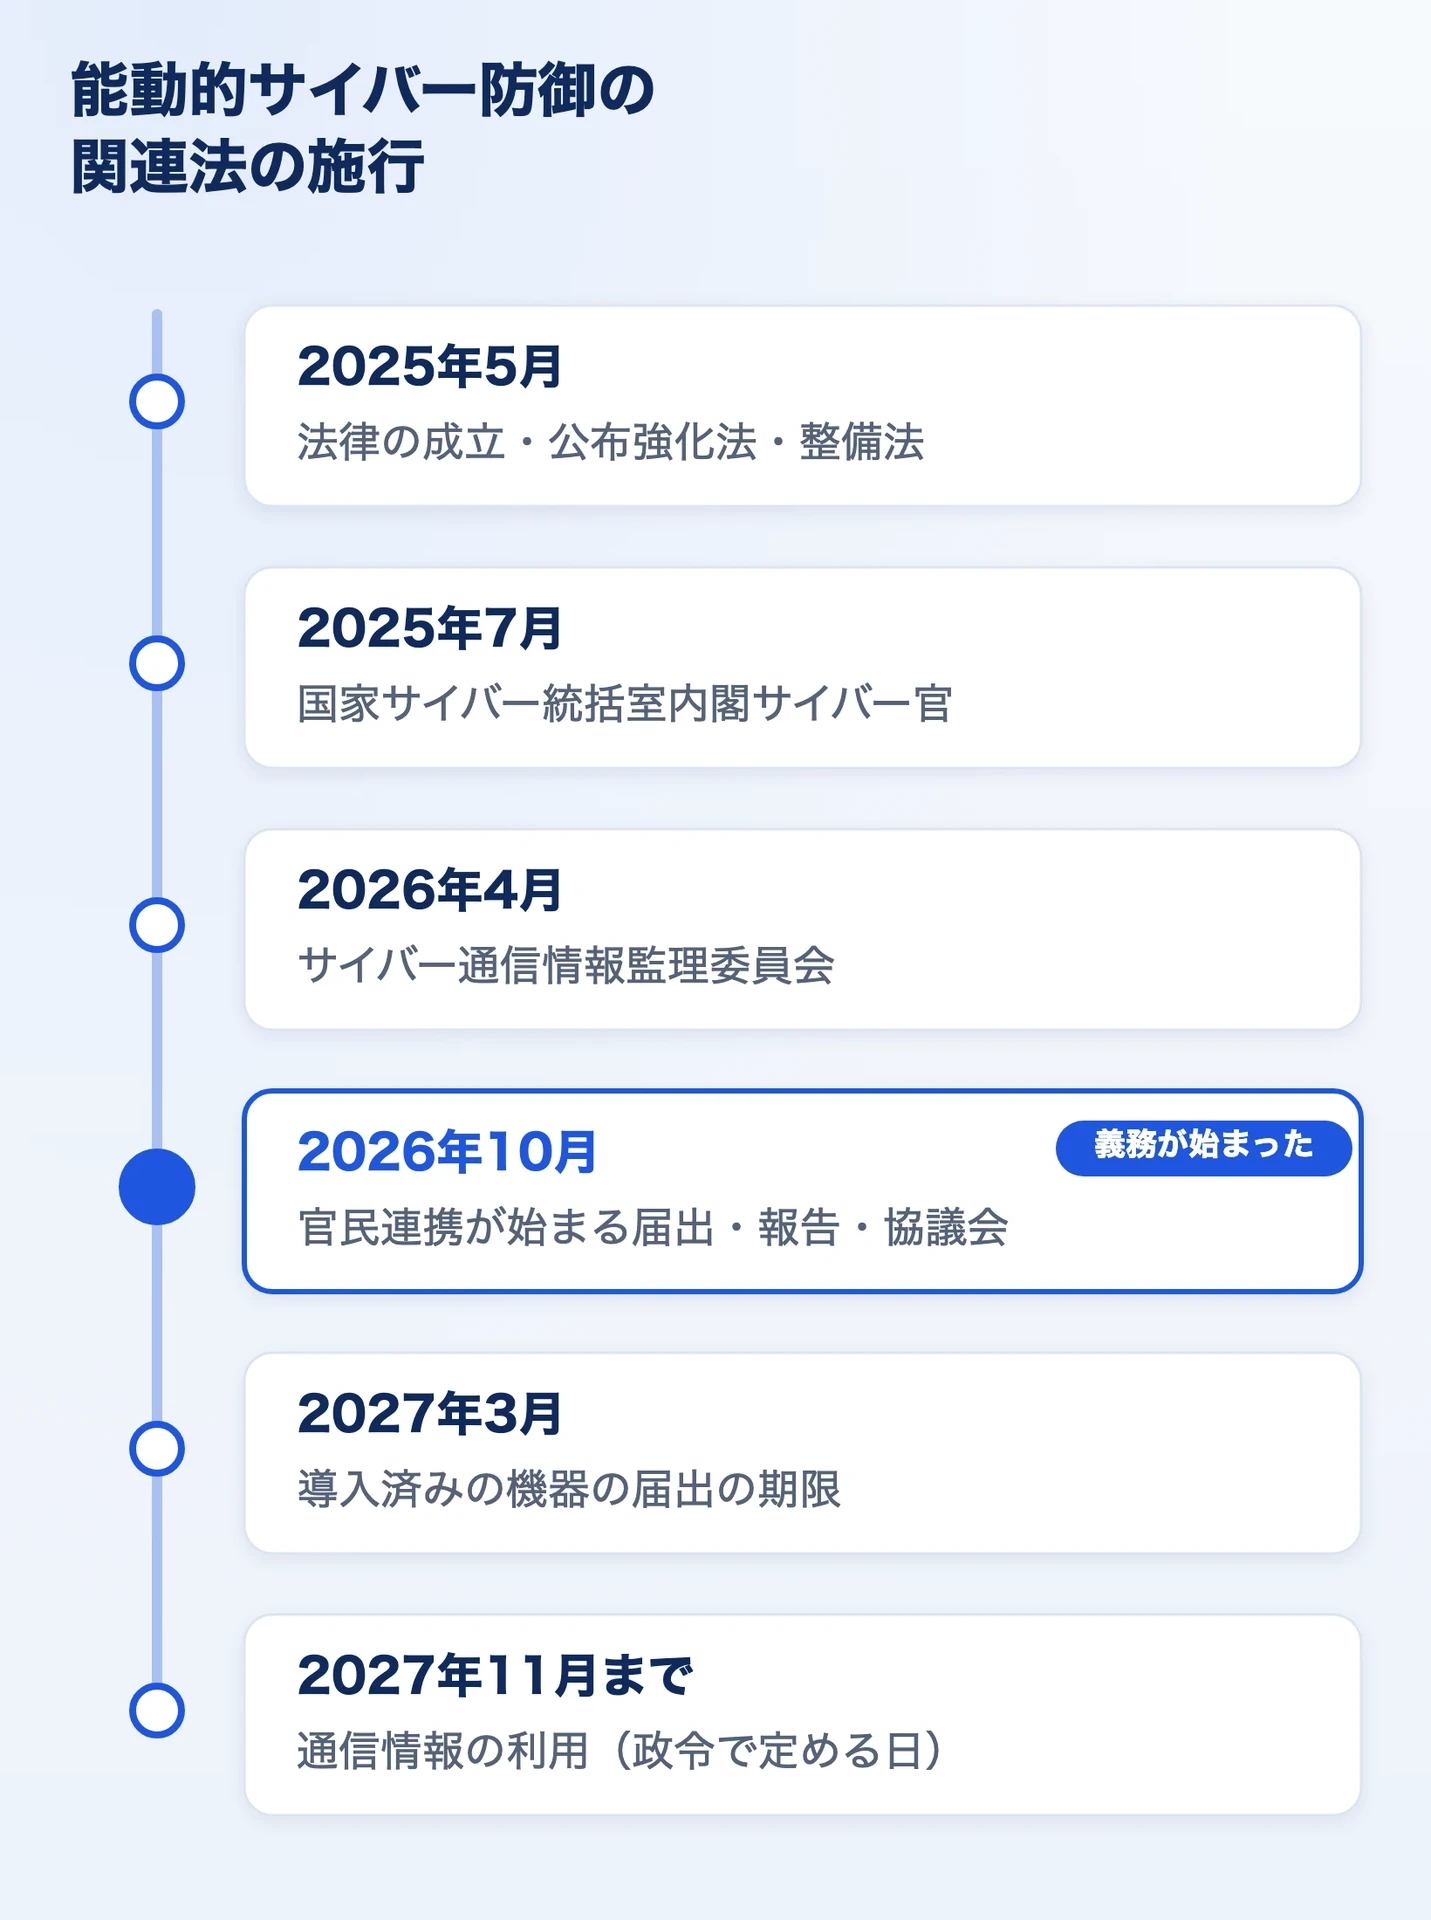
通信情報の利用は、2027年11月までに政令で定める日に始まります。
対象になる組織と機器
届出と報告の義務を負うのは、基幹インフラ事業者のうち、対象の機器を使っている事業者です。
対象の事業者
対象は、経済安全保障推進法で指定された基幹インフラの事業者のうち、下の対象の機器を使う事業者です。指定された事業者は、2026年7月時点で、電気・ガス・水道・鉄道・電気通信・金融など15分野の258者です。
対象の機器:特定重要電子計算機
出発点は、電気・鉄道・金融などのサービスを支えるシステムとして指定された「特定重要設備」です。たとえば電力会社なら、電気の流れを制御する系統制御システムがこれに当たります。
対象の機器は、侵害されると特定重要設備が止まるおそれのある機器です。特定重要設備そのものに加え、そこへ社内の回線(インターネットなど公衆の回線を通らない回線)でつながるVPN機器やWebサーバー、ログインを管理するAD、同じネットワークの機器なども入ります。法律では、これらを「特定重要電子計算機」と呼びます。
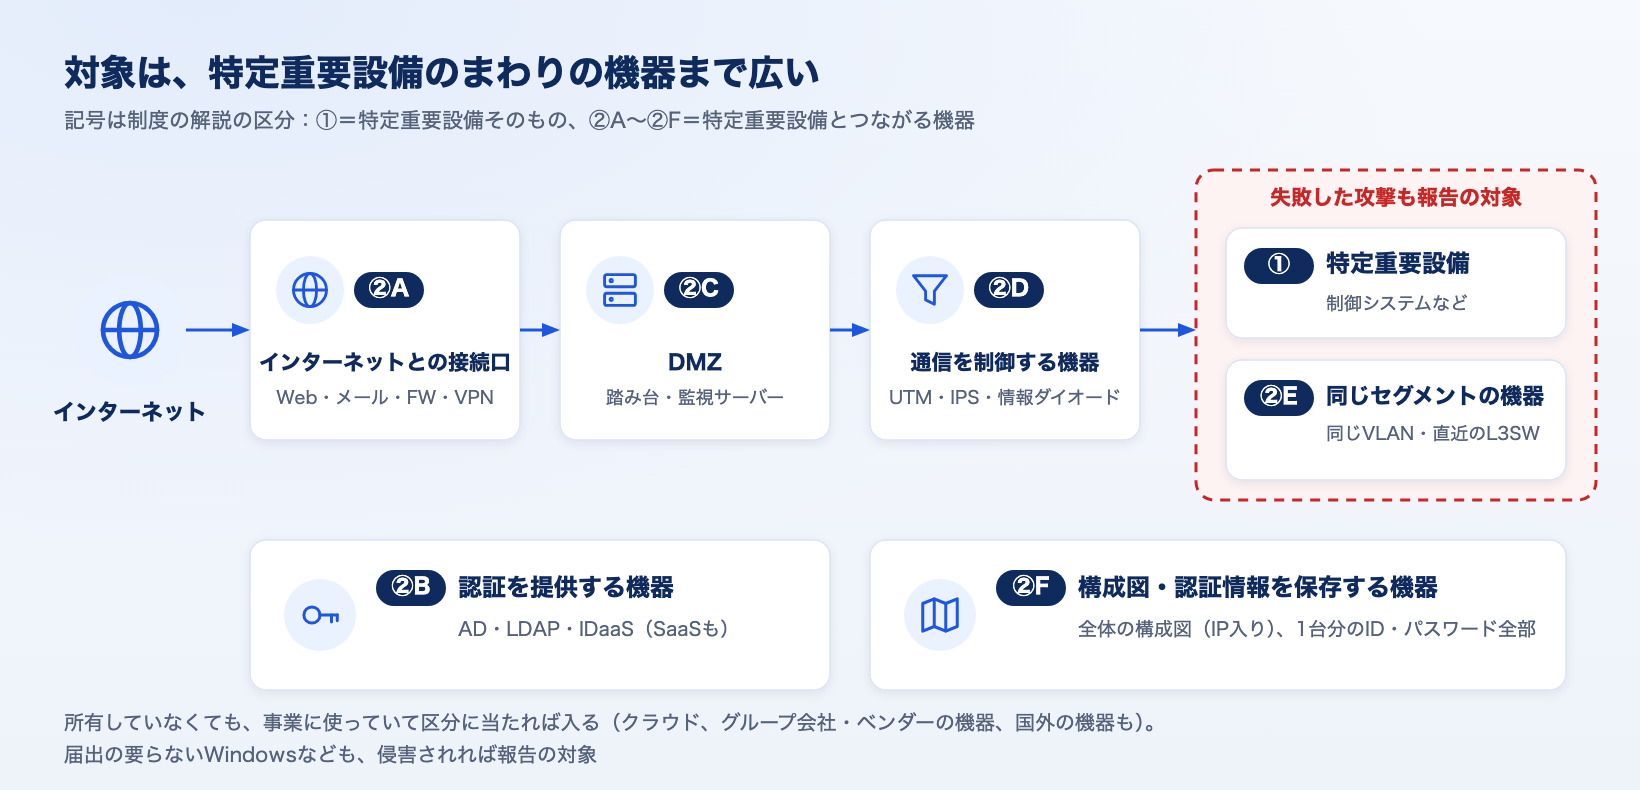
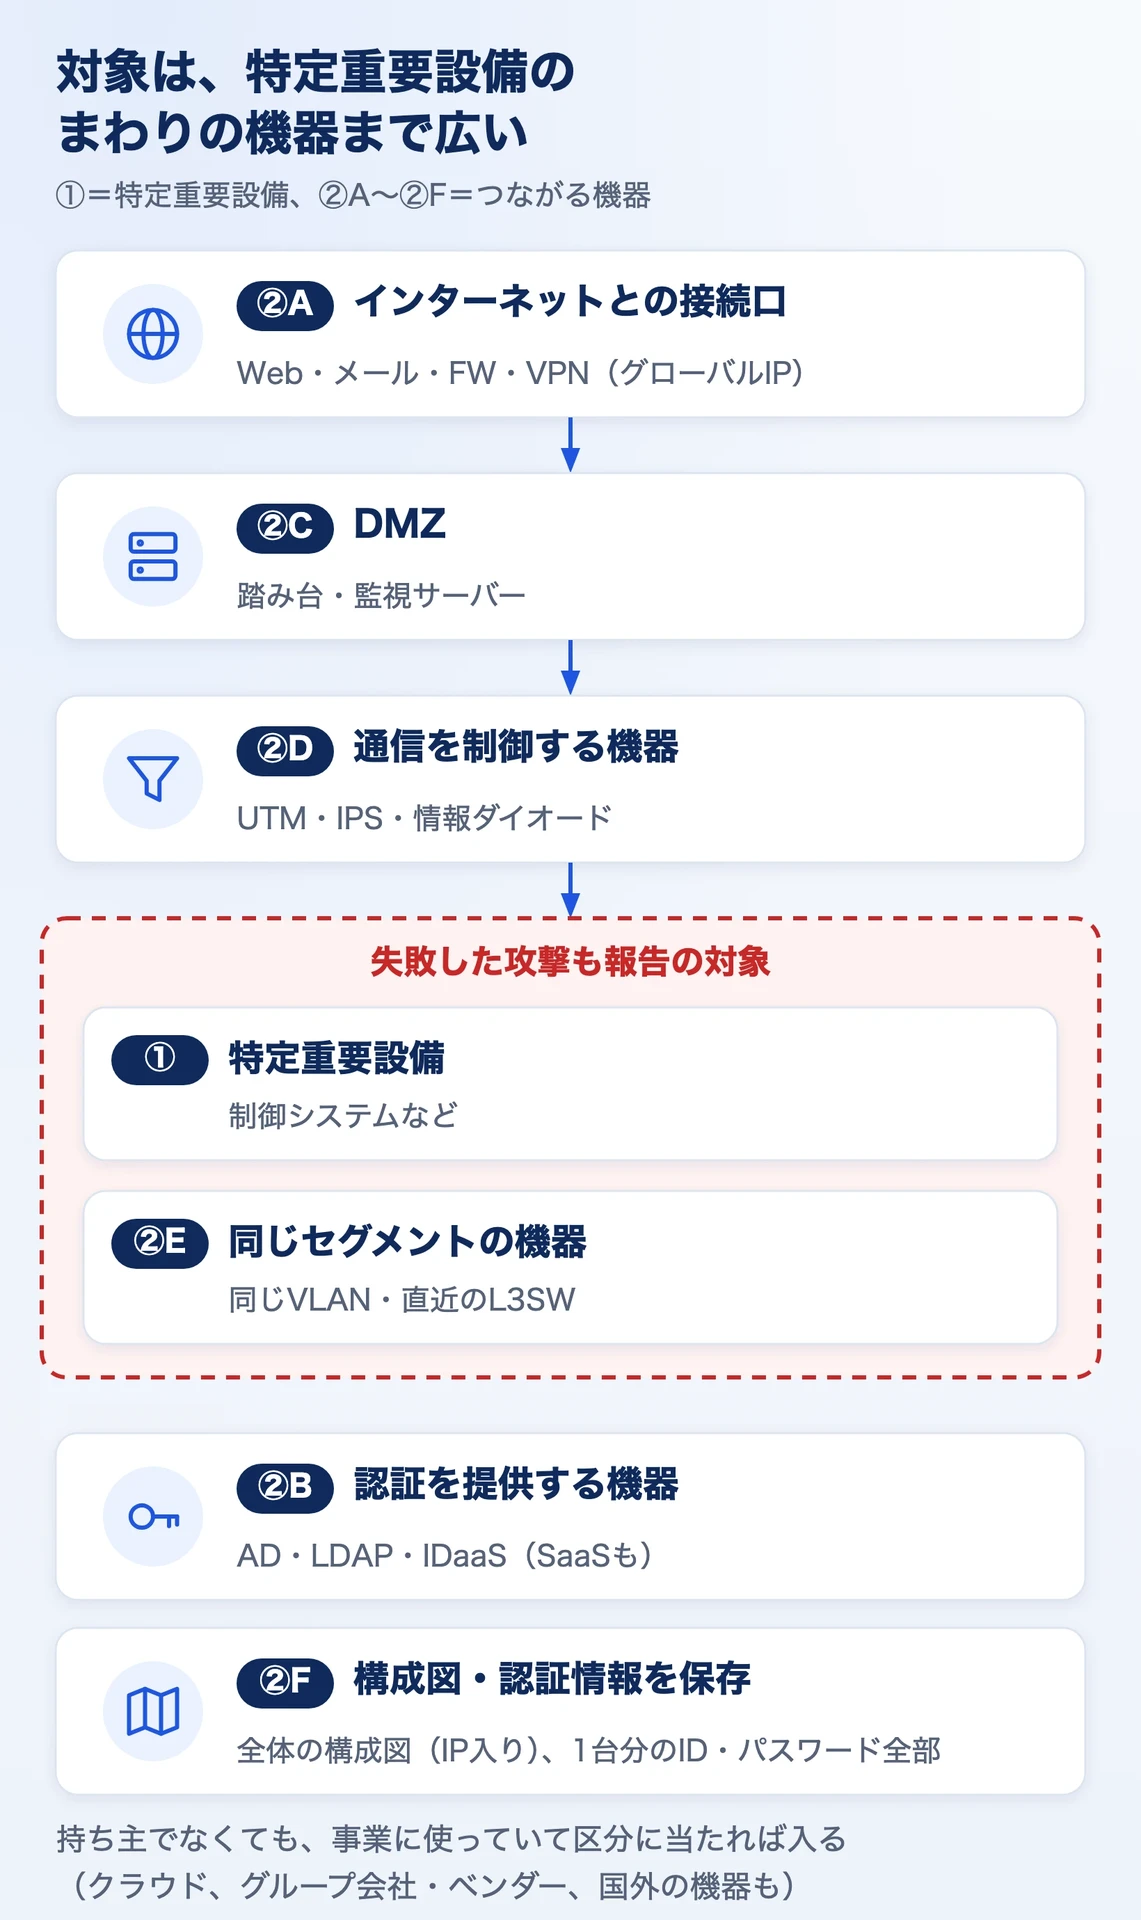
区分ごとの機器の例です(記号は制度の解説の区分)。
| 区分 | どの機器か(例) |
|---|---|
| ① | 特定重要設備そのもの(系統制御システム、列車運行管理システム、資金清算システムなど) |
| ②A | インターネットとの接続口。グローバルIPアドレスを持つ機器(Web・メールサーバー、WAF、FW、UTM、VPN機器、インターネットに接続できる保守端末) |
| ②B | 認証を提供する機器(AD、LDAP、SAML・OAuth 2.0 の構成機器、SaaS形態のものを含むIDaaS) |
| ②C | 特定重要設備のセグメントのDMZなど、そのセグメントにアクセスできる機器(踏み台・FTP・監視サーバー) |
| ②D | 特定重要設備の直近で、そのセグメントへの通信を制御する機器(情報ダイオード、UTM、IPS) |
| ②E | 特定重要設備と同じセグメントの機器(同じサブネット・VLANの機器)と、直近のルーティング機器(L3スイッチ) |
| ②F | 対象の機器全体の構成図(IPアドレス入り)や、1台分のID・パスワードの全部を保存している機器 |
| ③ | ①に定期的に入れるデータを作る機器のうち、グローバルIPアドレスを持つものと、その認証の機器 |
持ち主でなくても、事業に使っていて区分に当たれば対象です。グループ会社やベンダーが持つ機器、クラウドサービス、国外の機器も当たりえます。
求められること① 資産の届出
対象の機器を導入したら、製品名などを事業所管大臣に届け出ます。大臣から内閣総理大臣(内閣府)にも伝わります。
| 項目 | 中身 |
|---|---|
| 届け出るもの | 事業者の概要、特定重要設備の区分、機器の区分(上の①〜③、A〜F)、製品名、製造者名。機器どうし・特定重要設備との関係が分かる資料(既存のシステムの概略図でよい)を添える |
| 期限 | 導入から4か月以内。2026年10月の時点ですでに使っている機器は2027年3月まで。届けた内容が変わったら、変更から4か月以内 |
| 届け出なくてよいもの | Windows・Windows Server、自組織(グループ)だけに使う専用設計品など |
| 任意で書けるもの | バージョン、グローバルIPアドレス、管理の主体など。政府はバージョンで脆弱性の情報を絞り込み、グローバルIPアドレスを手元の脅威の情報と突き合わせる |
任意のバージョンとグローバルIPアドレスも書いておくと、政府から届く脆弱性の情報が自組織の機器に絞られ、まだ気づいていない被害の発見にも使われます。変わったときも、できる限り変更の届出を出します。
届出までの進め方:制度の解説は、次の5つの段取りを示しています(従わなくても違反にはなりません)。
- 特定重要設備と関連システムを特定する。グループ会社や業務委託先など、協力を得る相手を先に整理しておく
- 届出の対象を特定する
- 届出用のシステム概略図をつくる
- 届出用の資産一覧をつくる
- 届け出る
求められること② インシデントの報告
対象の機器でインシデントを認知したら、事業所管大臣と内閣総理大臣の両方に報告します。報告は、政府のシステム(官民連携基盤)を通じて出す想定です。
報告の対象:同じセグメントは失敗した攻撃も
報告の対象は、対象の機器へのマルウェアの供用、不正アクセス、業務の妨害(DDoS攻撃、ランサムウェアによる暗号化など)です。機器の区分によって、範囲が変わります。
| 機器 | 報告の対象 | 例 |
|---|---|---|
| ①と、同じセグメントの機器(E) | 攻撃の成否を問わない。マルウェアを受け取らせる、他人のID・パスワードを入力する、アクセス制御を免れる入力、認証情報を盗む、とその痕跡 | EDRやアンチウイルスが即座に隔離・削除した場合、認証が突破されなかった場合も対象 |
| それ以外の対象の機器 | 侵害(マルウェアの供用、不正アクセス、業務の妨害)が起きたもの、またはその痕跡が記録されたもの | 攻撃の試行だけなら義務ではないが、報告が望ましい |
| 届出の要らない機器 | 届出の要否に関係なく、侵害されれば報告の対象 | Windows、専用設計品 |
ただし、自組織が行う、または承諾したペネトレーションテストや診断のログインの試行は、報告の対象から除かれます。
「認知」はいつか
「認知」は、アラートが出た時点ではありません。アラートの内容などから、報告の対象に当たると合理的に判断できた時点です。判定は速やかに行います。SOCの検知、フォレンジック、クラウド事業者からの通知などを、報告の対象と判定したときが当たります。
- 委託先のSOCが検知したとき:事業者が委託先から通知を受け次第、報告の対象かを判定します。どの場面でどんな通知が来るかを、契約(SLAなど)で確かめておきます。
- SaaSがサービス側で侵害されたとき:クラウド事業者から通知を受け次第、事業者が報告します。IaaS・PaaSでは、自組織の責任範囲の侵害を自組織の監視で認知したときに報告します。
期限:速報と詳報
報告は、速報と詳報の2回です。期限は認知した日から数えます。
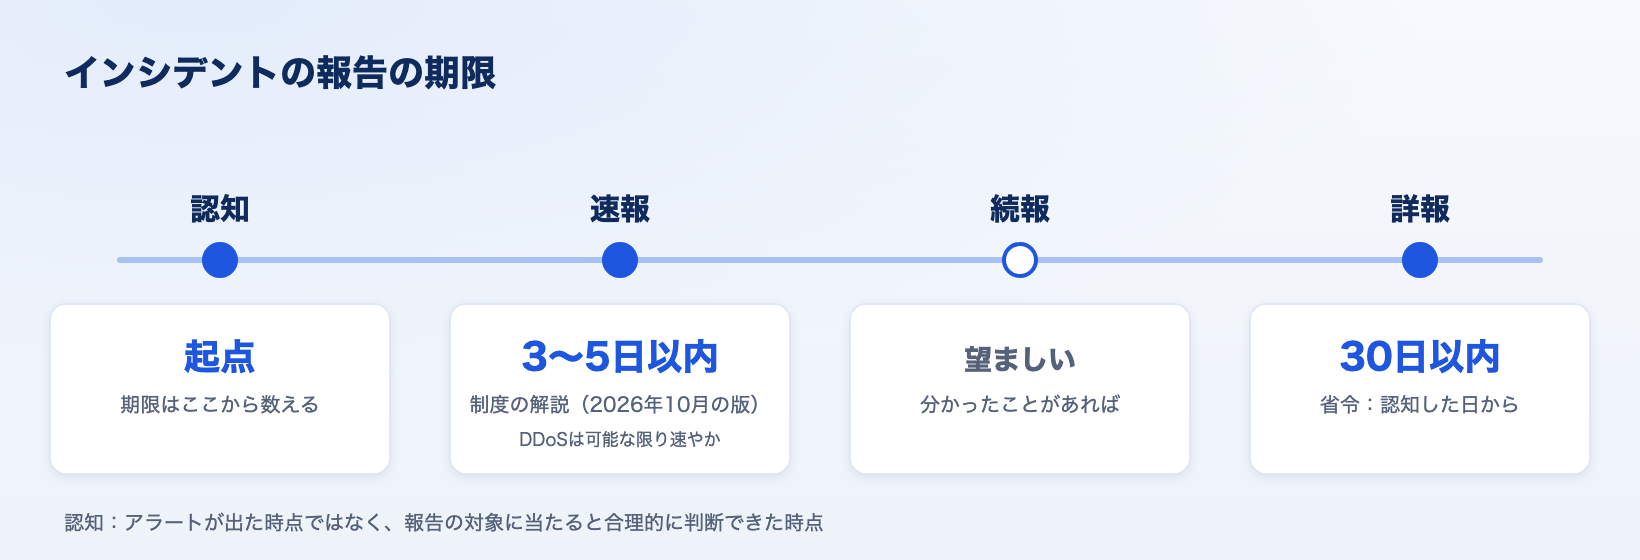
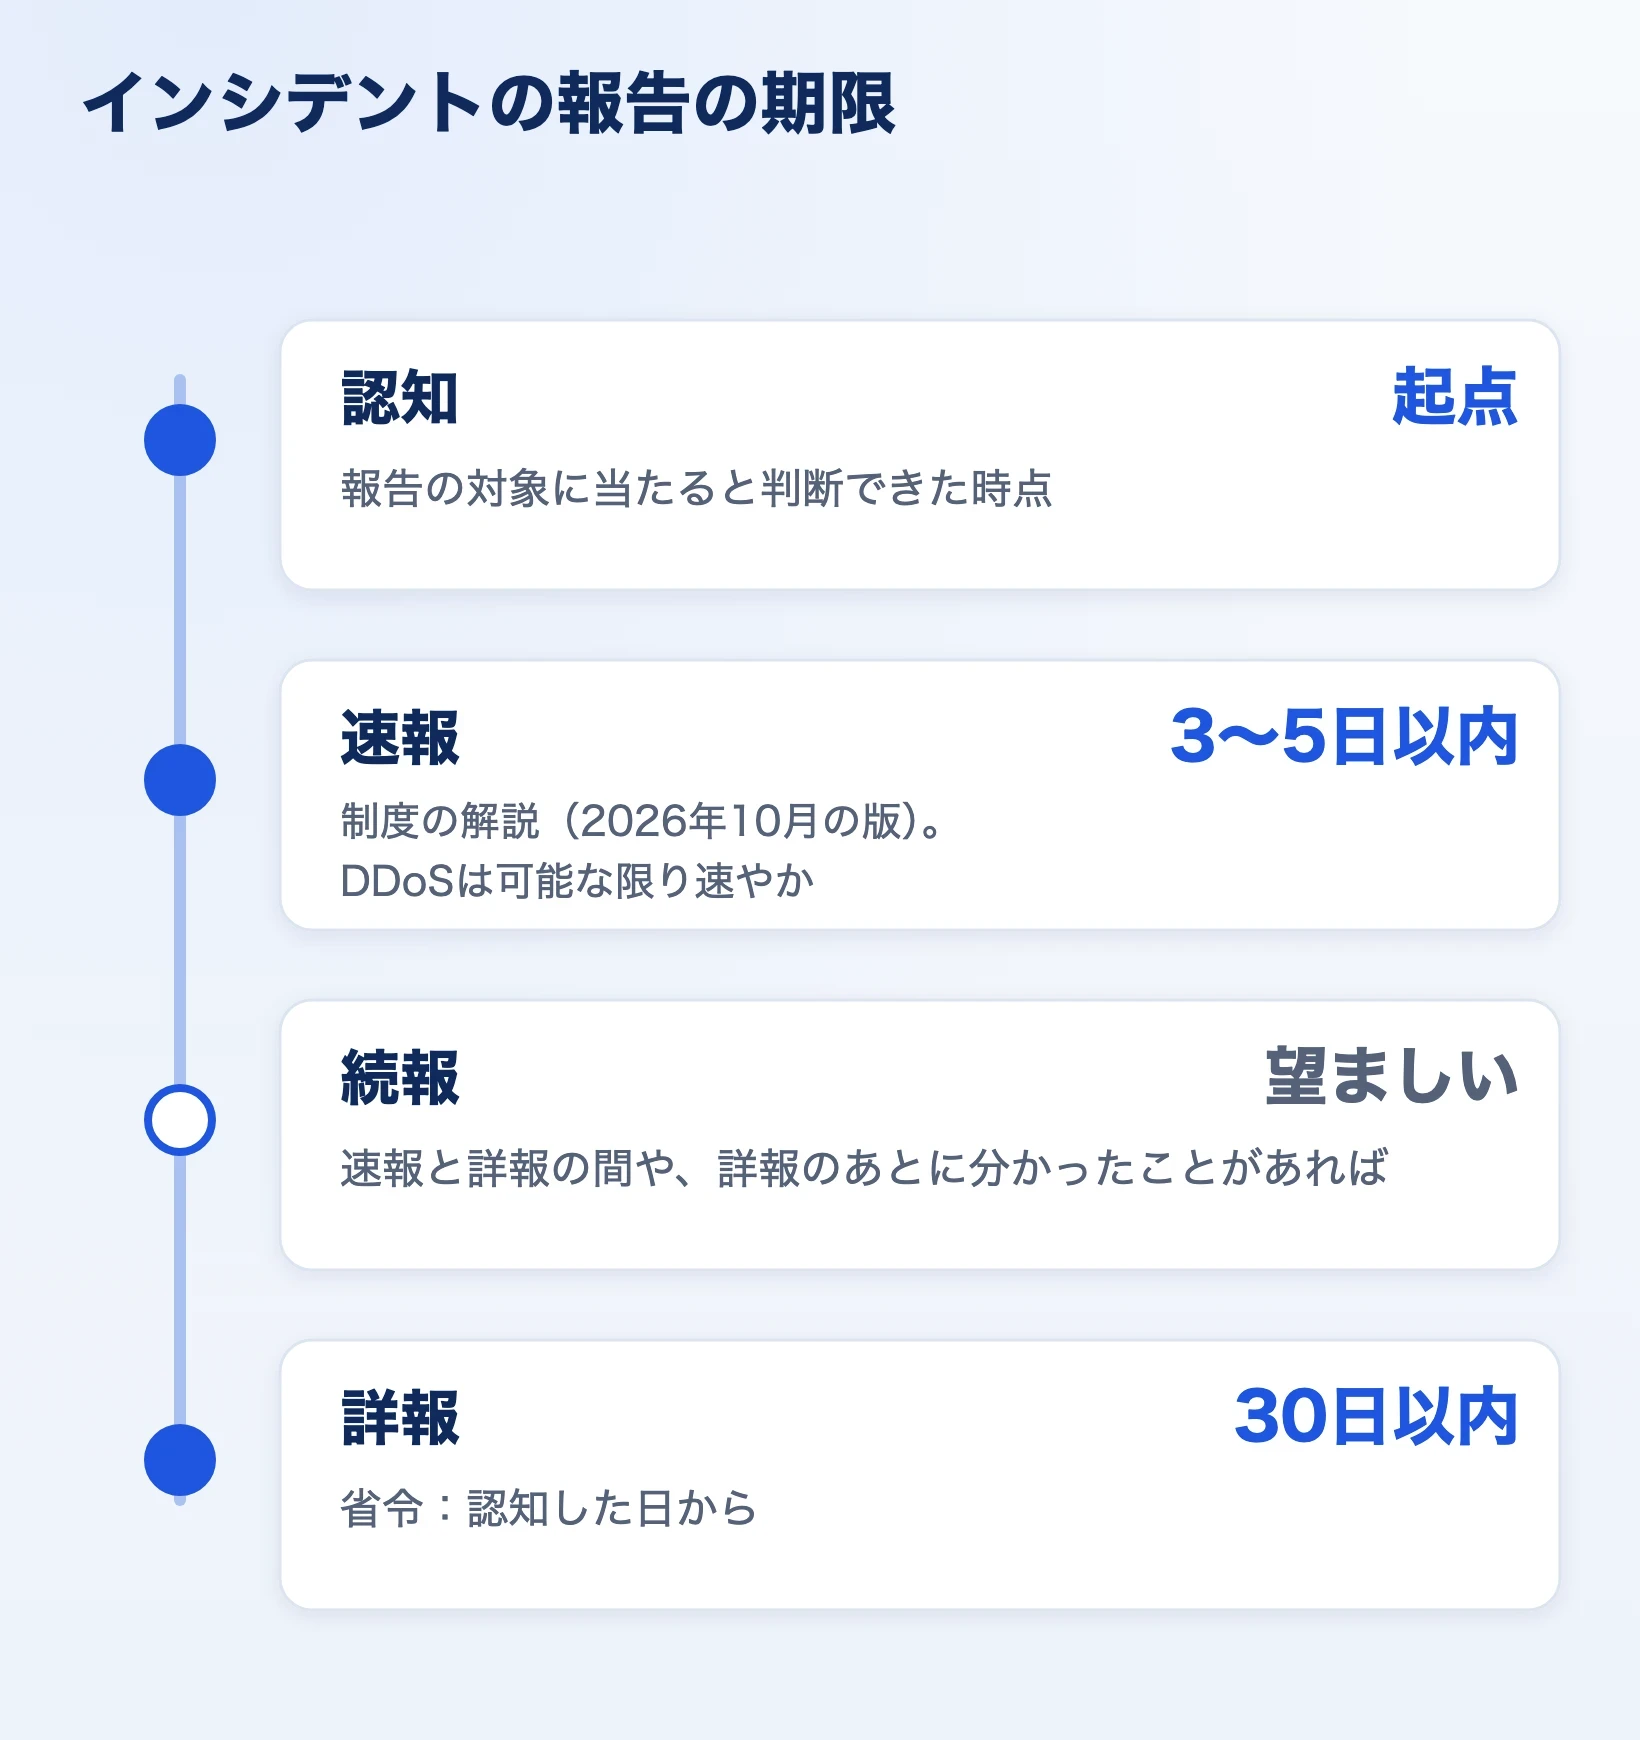
- 速報:制度の解説(2026年10月の版)では、ランサムウェアとその他の攻撃は認知した日から3〜5日以内、DDoS攻撃は可能な限り速やかに出します。解説は改訂されることがあるので、最新の版を確かめます。速報の時点で分かっていることだけを書けば足ります。
- 詳報:認知した日から30日以内です。
- 続報:あとで分かったことや、同じインシデントの中で新たに認知した事象を報告します。
DDoS攻撃やブルートフォースのように繰り返す攻撃は、初回だけ速報を出し、2回目以降は詳報にまとめます。
報告に書く技術情報
報告の様式は、関係省庁の共通様式(国家サイバー統括室)を使い、DDoS攻撃・ランサムウェア・その他の3つに分かれます。どの様式でも、攻撃の手口・侵入経路・時系列と、インディケータ情報(攻撃元・攻撃先のIPアドレスとポート、URL・ドメイン、マルウェアのハッシュ値など)、悪用された脆弱性を書きます。詳細が分かったら、詳報のあとでも続報で報告します。
様式には報告者の事務連絡者の欄もあります。誰が窓口になって報告をまとめるかを、先に決めておきます。
政府から届く情報と協議会
届出と報告は、出すだけで終わりません。政府は、届出・報告などを整理・分析し、秘密を外した情報を基幹インフラ事業者に届けます。受けた事業者は、その情報を使って被害を防ぐよう努めます。
- ピンポイントの注意喚起:政府は、届け出られた機器と、公表前のものを含む脆弱性の情報を突き合わせ、該当する事業者にピンポイントで注意喚起します。
- 協議会:2026年10月に発足し、基幹インフラ事業者などが同意して加わります。構成員には、経営層の判断に必要な攻撃の目的・背景の情報や、公表前の脆弱性の情報が届きます。特定のメンバーで双方向に共有する場(Trusted Group)では、攻撃元のIPアドレスなどの技術情報や手口の見立ても共有します。一方で、構成員は守秘義務を負い、求めに応じて資料を出し、受けた情報を安全に管理します(担当者の特定、研修、アクセス制御など)。
届いた情報は、そのままでは対策になりません。攻撃元のIPアドレスが自組織のログにあるか、注意喚起の脆弱性がどの機器に当たるかを、自組織で確かめる必要があります。
報告と情報共有に備えるデータと技術
届出・報告・届いた情報の照合のどれも、自組織の資産と、攻撃の痕跡を調べるデータがあるかで、かかる時間が変わります。求められることごとに、必要な仕組みと、製品・サービスの例をまとめました。
| 求められること | 必要な仕組み・取り組み | 製品・サービスの例 |
|---|---|---|
| 対象の機器を洗い出し、届け出る | 対象の機器の台帳(資産一覧)と、外から見える資産の把握 |
|
| 注意喚起の脆弱性が当たる機器を探し、直す順を決める | 資産とバージョンを脆弱性の情報と突き合わせる脆弱性管理、悪用の状況の情報 |
|
| インシデントを見つけ、報告の対象かを判定する | EDRやSIEMでの監視と、報告の対象かの判定(自組織か委託先のSOC) |
|
| 報告にIoC・手口・時系列を書く | ログの保管と検索、IoCの素性の確認、侵害の調査(フォレンジック) |
|
| 届いた情報を自組織のログで照らす | ログの保管と検索(SIEM)、届いたIoCの素性の確認 |
|
| 委託先・クラウド事業者から侵害の通知を受け取る | 契約(SLAなど)で、通知の場面と内容を決めておく | — |
リンクのある製品・サービスは、弊社が扱っているものです。
外から見える自組織の資産をつかむ
区分Aの機器(グローバルIPアドレスを持つ機器)の届出と、注意喚起が届いたときの「どの機器が当たるか」の判断には、外から見える自組織の資産の一覧が必要です。
Censys Platform は、インターネット全体を毎日スキャンし、ホスト・証明書・DNS・Webプロパティを検索できます。Shodan は、インターネットにつながる機器を、ポート、ソフトウェア、証明書などで探せる検索エンジンです。自組織のIPアドレスの範囲やドメインで調べれば、公開されている機器と、そこで動くソフトウェアが分かります。応答にバージョンが出ていれば、バージョンも分かります。台帳と突き合わせると、届出の漏れや、知らないうちに公開されている機器に気づけます。
注意喚起で届いた脆弱性は、Google Threat Intelligence で悪用の状況と優先度を、GreyNoise でその脆弱性を狙う通信がいまインターネットで観測されているかを確かめると、どれから直すかを決めやすくなります。
IoCを調べ、報告の中身を確かにする
報告のインディケータ情報は、ログから取り出した値をそのまま並べるより、素性を調べたうえで書くほうが、判断と共有に役立ちます。
既知の攻撃者・キャンペーンとのつながり:Google Threat Intelligence は、Googleが観測した脅威の情報、Mandiantの分析、VirusTotalの脅威のデータベースを合わせ、そのIoCを優先して対処すべきかを1つの判定で示します。ハッシュ・URL・IPアドレス・ドメインのどれからでも、関係するインフラとキャンペーン、攻撃者・マルウェアの情報をたどれ、詳報に書く攻撃の手口を補えます。
IPアドレスやドメインの素性は、次の製品でさらに確かめられます。
- ばらまきのスキャンか、狙った通信か:GreyNoise は、そのIPアドレスがインターネット全体をスキャンしているのか、何を狙っているのかを判定します。大量のスキャンの中から、自組織を狙った通信を見分ける材料になります
- ドメインのつながり:DomainTools は、WHOISの履歴とパッシブDNSの記録から、不審なドメインと攻撃インフラを調べられます
- 匿名化サービスの出口か:Spur は、VPNやレジデンシャルプロキシなど、匿名化サービスのIPアドレスを日々追跡しています
届いた情報を自組織のログと照らす
政府や協議会から届いた攻撃元のIPアドレス、ドメイン、ハッシュは、自組織のログでさかのぼって探して、はじめて意味を持ちます。ログを1か所に集め、届いた値ですぐに検索できる状態にしておきます。
SIEM(Google Security Operations、Splunkなど)を使っていれば、そこで探せます。Google Security Operations は、Mandiantのインシデント対応の現場で得た情報を含む Google Threat Intelligence の脅威の情報を取り込み、自組織のログと照らして、一致したIoCに優先度を付けます。届いたIoCの一覧は、Google Threat Intelligence のコレクションにまとめると、最新の分析の情報が付き、素性をまとめて確かめられます。公開されている脅威の情報は、Feedly Threat Intelligence でAIが集めて整理します。
詳報に添えるフォレンジックの結果は、EDRやフォレンジックツールで集めた痕跡をもとにまとめます。自組織だけで調べきれないときは、外部の専門家に頼む方法もあります。Mandiantのサービスには、インシデントの調査から封じ込め、復旧までを支援するインシデント対応、過去や進行中の活動の証跡を特定する侵害調査(Compromise Assessment)、狙われる可能性の高い脅威に的を絞って環境の中を探す脅威ハンティング(Custom Threat Hunt)があります。
脅威インテリジェンスを、製品・今の製品への組み込み・専門家のサービス・研修のどれで取り入れるかは、次のページでまとめています。
 関連ページ脅威インテリジェンス(製品・サービス・研修)脅威インテリジェンスとは何か、3つの層と、製品を使う・今の製品に組み込む・専門家のサービス・人を育てる、の4つの取り入れ方を紹介しています。
対象外の組織に関係はあるか
届出と報告の義務を負うのは基幹インフラ事業者だけですが、まわりの組織も関わります。
| 立場 | 関わること |
|---|---|
| 委託先・システムベンダー・クラウド事業者 | 対象の機器を管理していれば、事業者から届出・報告のための情報(製品名、構成、インシデントの事実)を求められる。委託先が管理する機器も報告の対象。事業者が情報を求めるときは、独占禁止法などに反しないよう注意する |
| 製品のベンダー(国外を含む) | 政府が脆弱性を見つけたとき、情報の提供や対応の要請を受けることがある。報告・資料の求めに応じるのは努力義務 |
| 対象でない事業者・地方公共団体など | 内閣総理大臣が必要と認めれば、同意のうえで協議会の構成員になれる。構成員は守秘義務と、資料の求めに応じる義務を負う |
まとめ
能動的サイバー防御のうち、運用の現場に直接つながるのは官民連携です。届出と報告は、出したあとに政府から情報が届く仕組みとセットになっています。次の5つを確かめてください。
- 対象の機器(①・A〜F・③)を、委託先・クラウドを含めて洗い出した
- 2026年10月時点で使っている機器の届出を、2027年3月までに出す段取りがある。任意のバージョンとグローバルIPアドレスも書く
- 特定重要設備(①)と同じセグメントの機器(E)は、失敗した攻撃も報告すると、SOCの判定の基準に入れた
- 速報(ランサムウェアなどは3〜5日以内、DDoS攻撃は可能な限り速やかに)と詳報(30日以内)に書くIoC・時系列を、ログから取り出せる
- 政府や協議会から届いた攻撃元のIPアドレスやドメインを、自組織のログで照らせる
届出・報告をしなくても、すぐに罰金が科されるわけではありません。大臣の命令に違反すると200万円以下、大臣が求めた報告・資料を出さない、または偽ると30万円以下の罰金で、法人にも科されます。
自組織の資産の把握、IoCの調査、ログの照合や専門家による調査について相談したい方は、お気軽にお問合せください。