



































この記事の要点
- Censys Assistant は、質問にCensysのデータで答えるAIです。Censys Free を含む全プランで使えます。
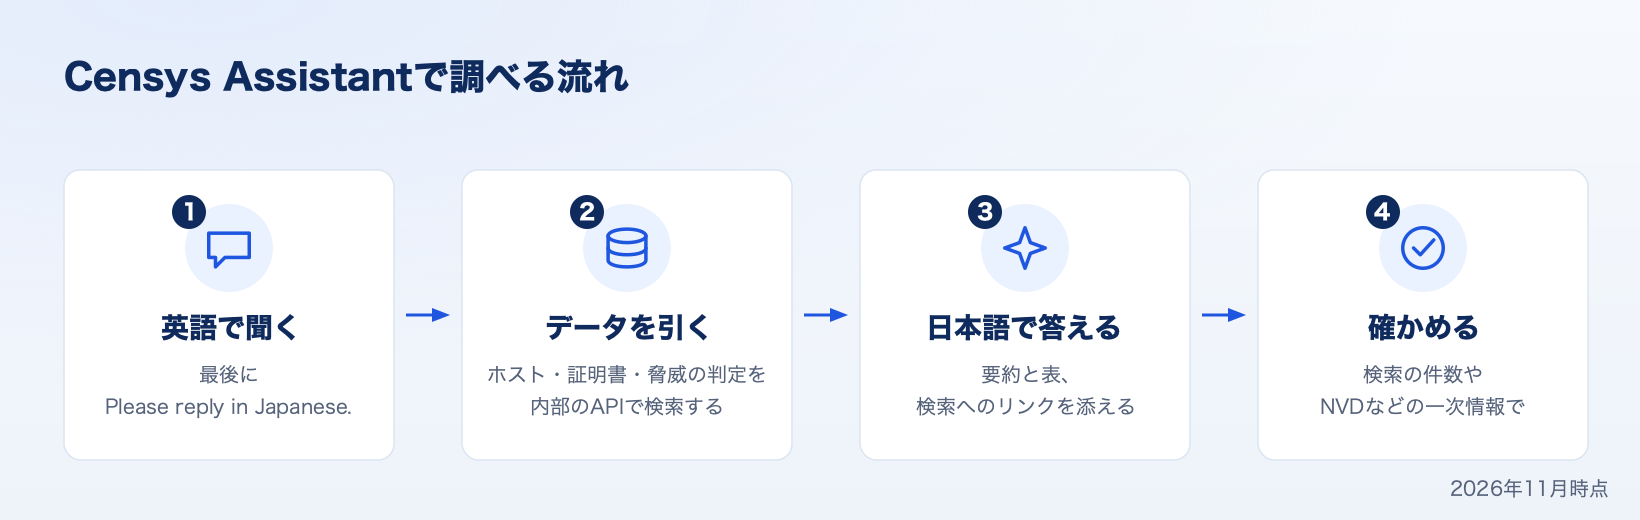
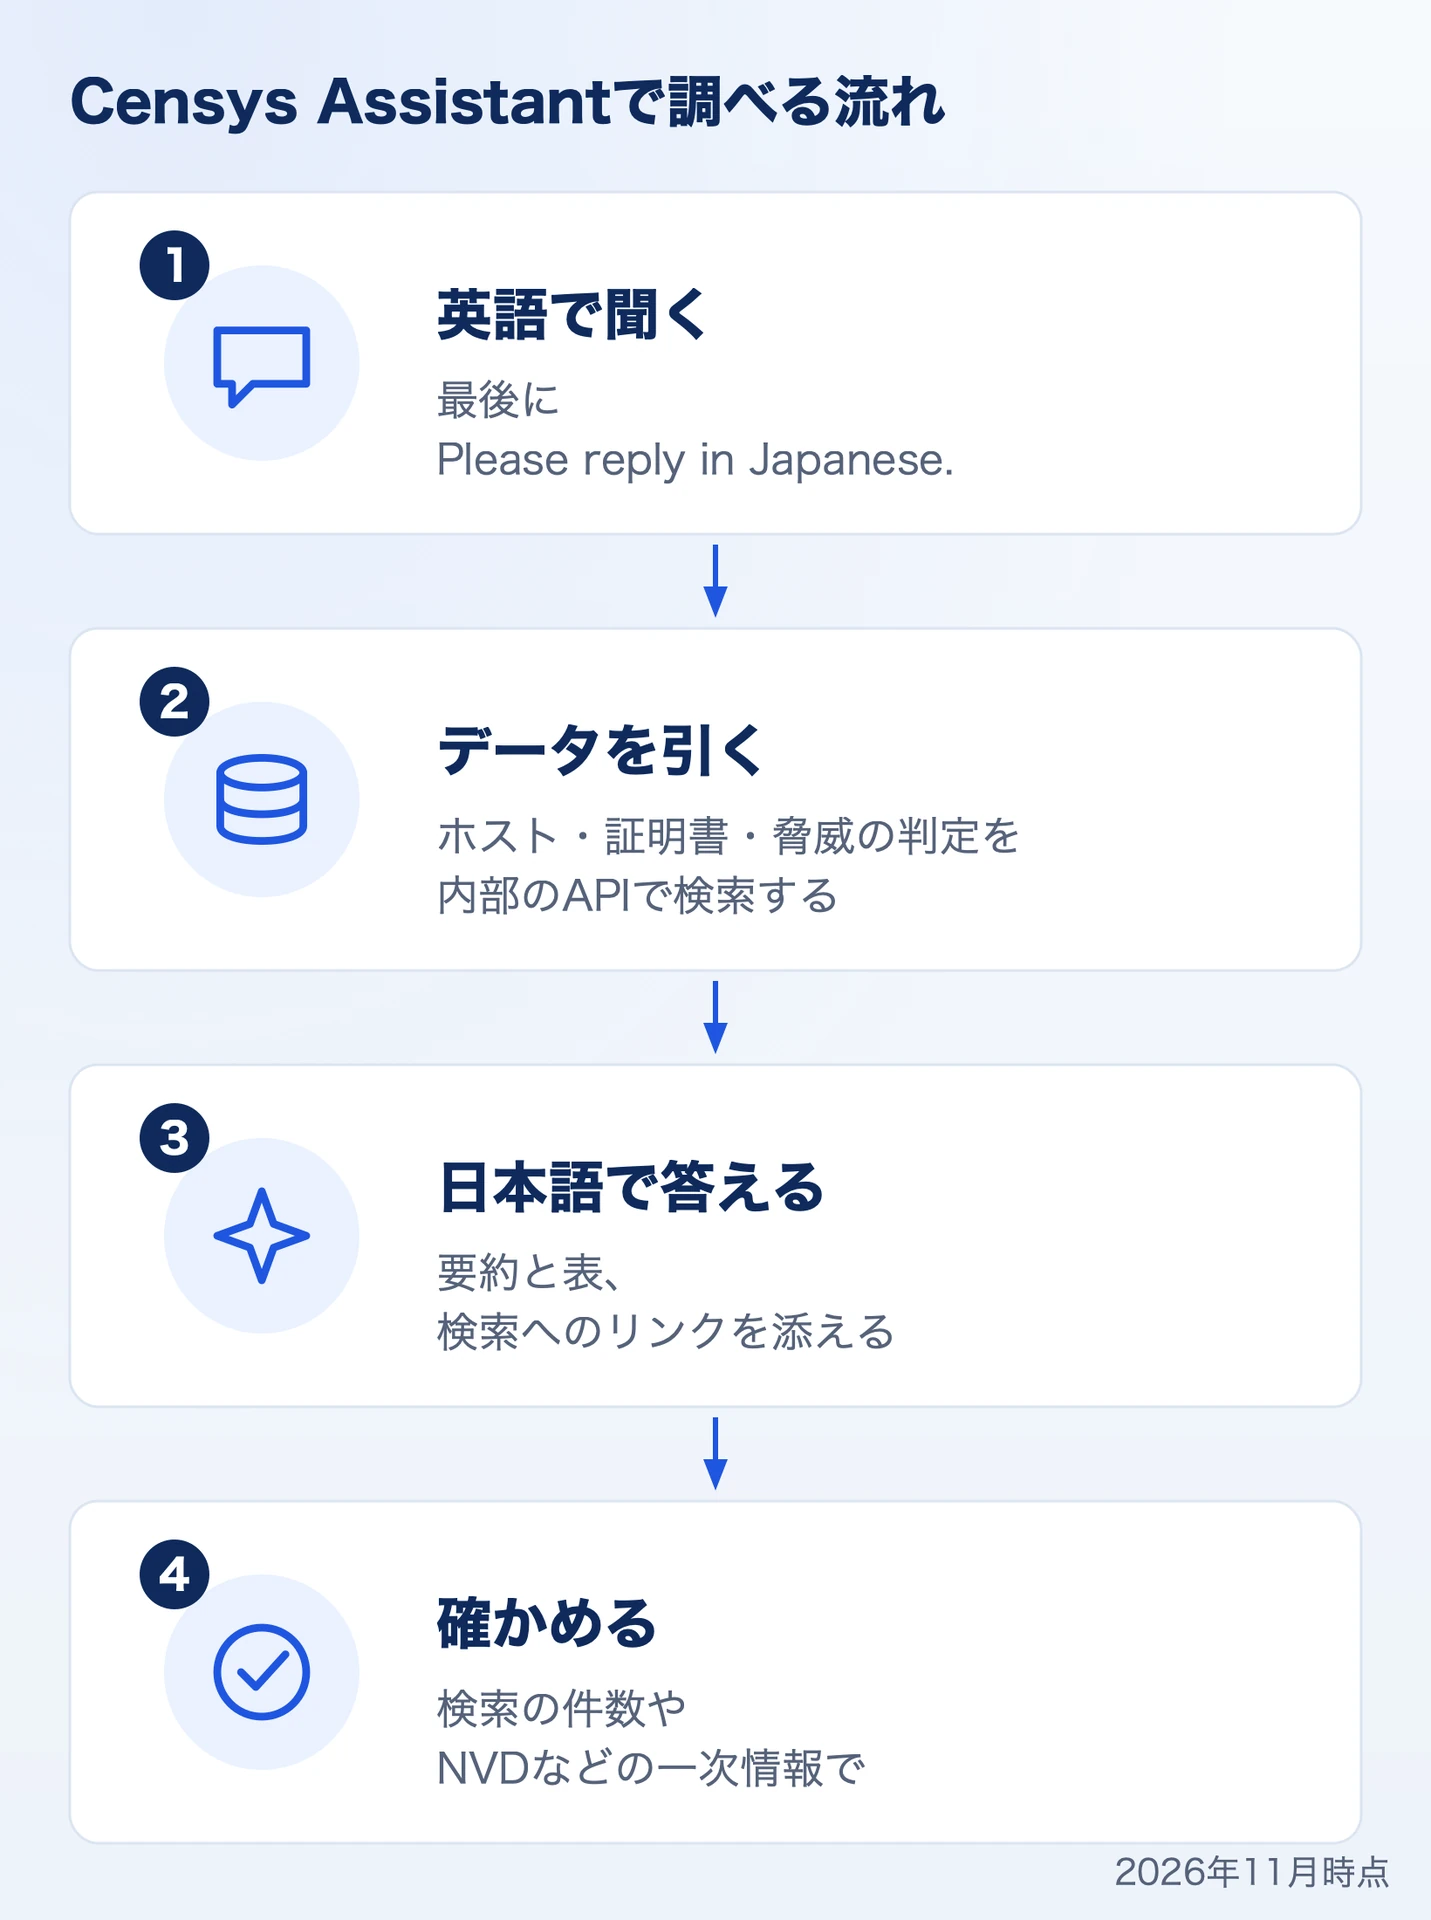
- Censys Assistant への質問は、2026年11月時点では英語で入れます。最後に「Please reply in Japanese.」(日本語で答えてください)と添えると、日本語で答えます。
- Censys Assistant は、内部でAPIを呼んだ分だけクレジットを使います。答えは検索や一次情報で確かめてから使います。
読む人別の次の一歩
Censys社の公式ドキュメントと、弊社が Censys Platform の画面で確かめた結果(2026年11月)をもとに書いています。
Censys Assistant とは
Censys Assistant は、Censys Platform の画面に組み込まれた対話型のAIです。質問を入れると、Censysが集めたホスト・Webプロパティ・証明書のデータを内部で検索し、結果をまとめて答えます。クエリ言語(CenQL)を知らなくても、調べたいことを文で聞けます。
Censys Assistant は、Censys Free を含むすべてのプランで使えます。ただし、答えに使えるデータは、ご契約のプランで見られる範囲です。たとえば脆弱性(CVE)の情報は、Core NEO 以上のプランで提供されるデータです。
検索欄に組み込まれた Query Assistant は、日本語の文からクエリを作る機能です。こちらは日本語で入れられます。違いと使い分けは、次の記事で紹介しています。
 関連記事Censysを日本語で検索する:Query Assistant の使い方検索欄に入れた日本語から、Censysのクエリを作る Query Assistant の使い方を紹介しています。
使い方
- 画面の右上の、三つ星のアイコンをクリックします。右にパネルが開きます。
- パネルの下の欄に質問を入れ、Enterキーで送ります。
質問は英語で入れます。2026年11月時点で、日本語で質問すると「Only English is supported. Please ask your question in English.」(「英語だけに対応しています。英語で質問してください」という意味です)と返ります。日本語の入力には、今後対応する可能性もあります。使う前に一度、日本語で試してみてください。
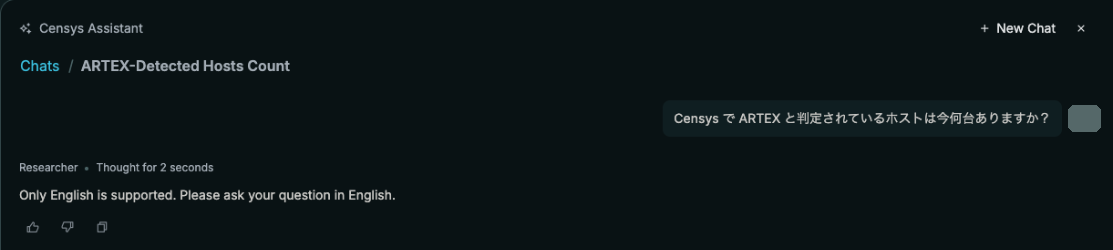
日本語で質問すると、英語で聞き直すよう返る
英語の質問の最後に「Please reply in Japanese.」(日本語で答えてください)と添えると、答えは日本語になります。
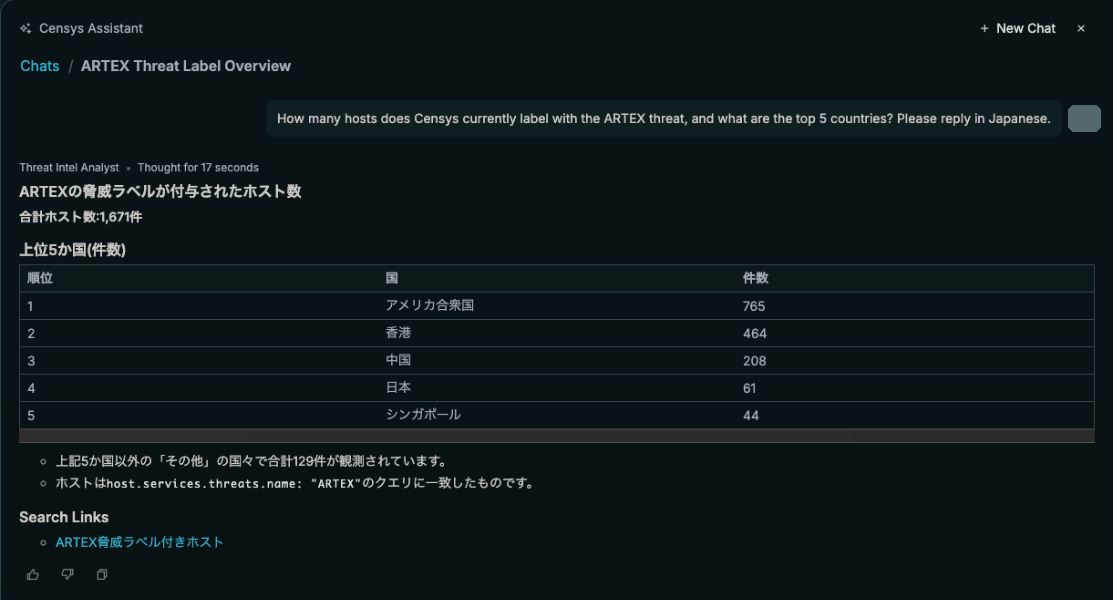
英語で聞き、日本語で答えてもらった例。答えの下の「Search Links」から、使った検索を開ける
過去の会話は、パネルの上の[Chats]から開けます。新しい話題は、パネルの右上の[+ New Chat]で始めます。パネルは、左の縁をドラッグすると横に広げられます。答えに表があるときは、広げると読みやすくなります。
役割で答え方を変える
入力欄の下のメニュー(SELECT MODE、ベータ版)で役割を選ぶと、同じ質問でも答えの組み立てと、何を先に書くかが変わります。選べる役割は、SOC Analyst、Incident Responder、Threat Intel Analyst、Threat Hunter、Vulnerability Analyst、Researcher、Generalの7つです。役割の初めの値は、Censysに登録したときの役割で、プロフィールの画面で変えられます。
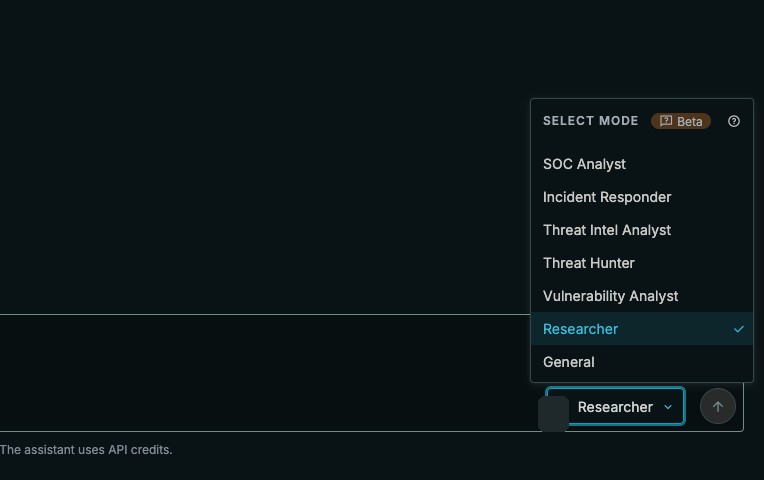
入力欄の下のメニューで役割を選ぶ
弊社で、Censysで Cobalt Strike の判定が付いたホスト(45.77.178[.]47)について、7つの役割で同じ質問をしました。質問:「What does Censys know about the host 45.77.178.47, and what should I do next? Please reply in Japanese.」(「Censysはこのホストについて何を知っていますか。次に何をすべきですか。日本語で答えてください」という意味です)。役割ごとに新しい会話で聞きました。
答えのうち、事実の部分(ネットワーク、開いているポート、Cobalt Strike の判定、ホストの評価、OpenSSHの脆弱性)は、どの役割でもほぼ同じでした。違ったのは、答えの組み立てと、次の一歩として何を先に挙げるかです(2026年11月)。
| 役割 | 答えの組み立てと、次の一歩の重点 |
|---|---|
| General | 事実の要約と、最後に1行の判定(Verdict: Suspicious)。次の一歩の節はなかった |
| SOC Analyst | 冒頭に「トリアージ判断の材料:エスカレーション相当の強い脅威シグナルあり」と判断を先に置き、最後に総評。誤検知とは考えにくい組み合わせかどうかを示す |
| Incident Responder | 直近の観測の日時と、総合の評価の節がある。次の一歩は、自組織のログでの通信の確認と、フィンガープリント(JARM、SSHのホストの鍵、証明書)で同じインフラを探す調査の手順 |
| Threat Intel Analyst | 脅威インテリジェンスとしての概要。WHOISとホストの評価の根拠を詳しく書き、2つの独立したシグナル(バナーとJARM)を挙げる。次の一歩は、証明書やドメインから関連するインフラへのピボット調査 |
| Threat Hunter | 「検知ルール向けの特徴」の節があり、検知に使える値(バナーのハッシュ、証明書、JARM、JA4T)を並べる。次の一歩は、似たインフラ(ほかの Cobalt Strike のサーバーの候補)を探すことが先 |
| Vulnerability Analyst | 次の一歩の1番目が、悪用が確認された脆弱性(CISAのKEVに載ったCVE)への対応の確認。Cobalt Strike の精査は2番目。脆弱性の検出の確からしさ(0.5)も書く |
| Researcher | 「確認できた事実」と「リスクの観点からの解釈」を分けて書く。次の一歩は、まず脆弱性の中身を把握し、続いて同じ痕跡を持つホストを探す |
すぐに対応を決めたいときは SOC Analyst、調査を進めたいときは Incident Responder か Threat Hunter、自組織の資産の脆弱性を見たいときは Vulnerability Analyst、というように、知りたいことに近い役割を選ぶと、答えを読み直す手間が減ります。答えの中の個々の主張(CVE、攻撃者の候補など)は、どの役割でも検索や一次情報で確かめてから使います。
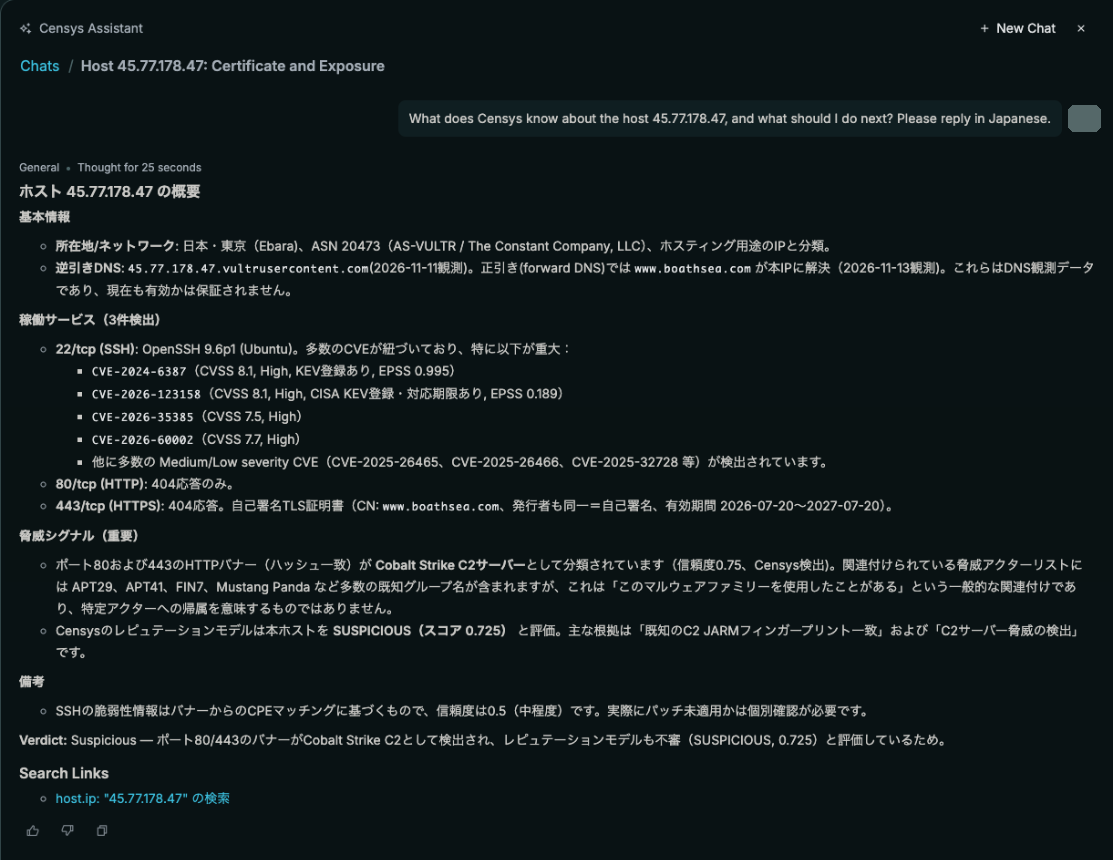
General の答え。事実の要約と、最後に1行の判定
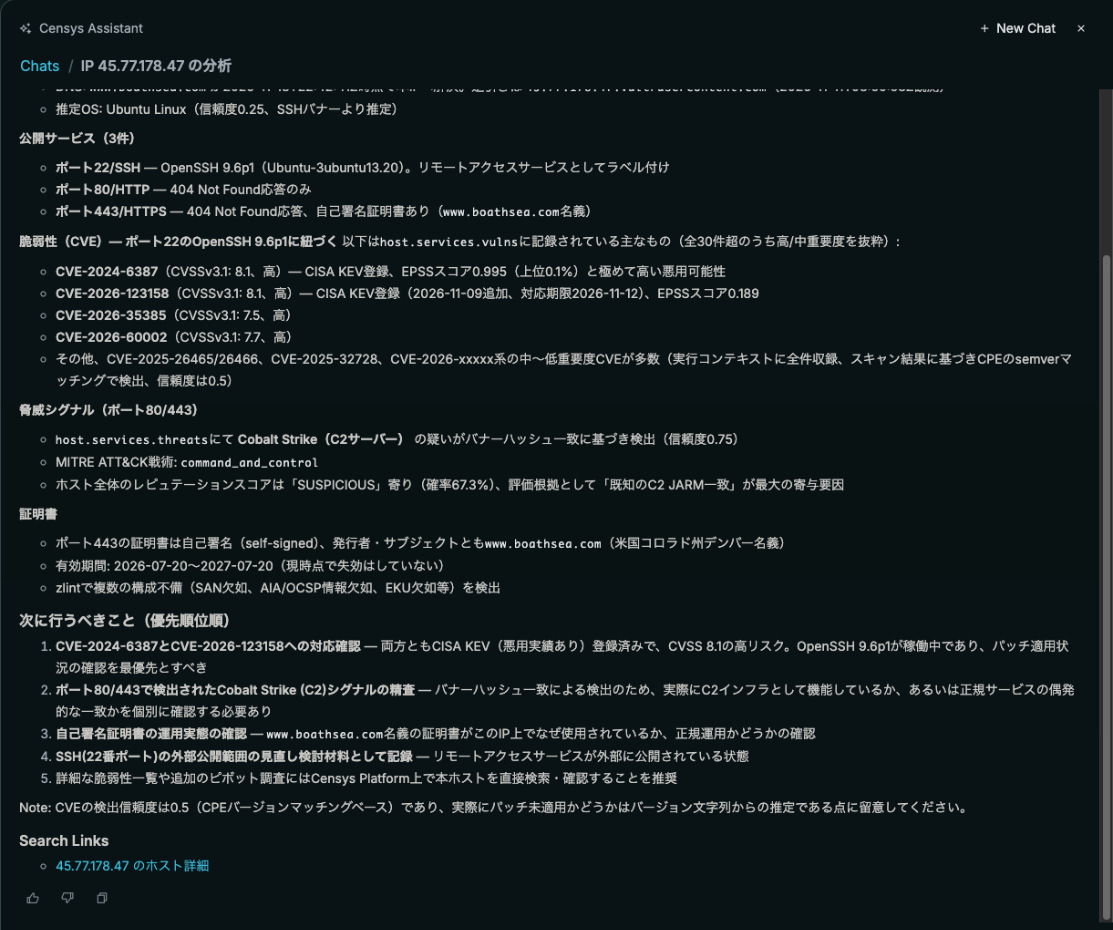
Vulnerability Analyst の答え。次の一歩の1番目が脆弱性への対応の確認
ホスト・Webプロパティ・証明書を要約する
ホストの詳細ページの右上の[Summarize Host]をクリックすると、Censys Assistant がそのホストで動いているサービスや特徴を要約します。Webプロパティと証明書の詳細ページでも、同じように要約できます。
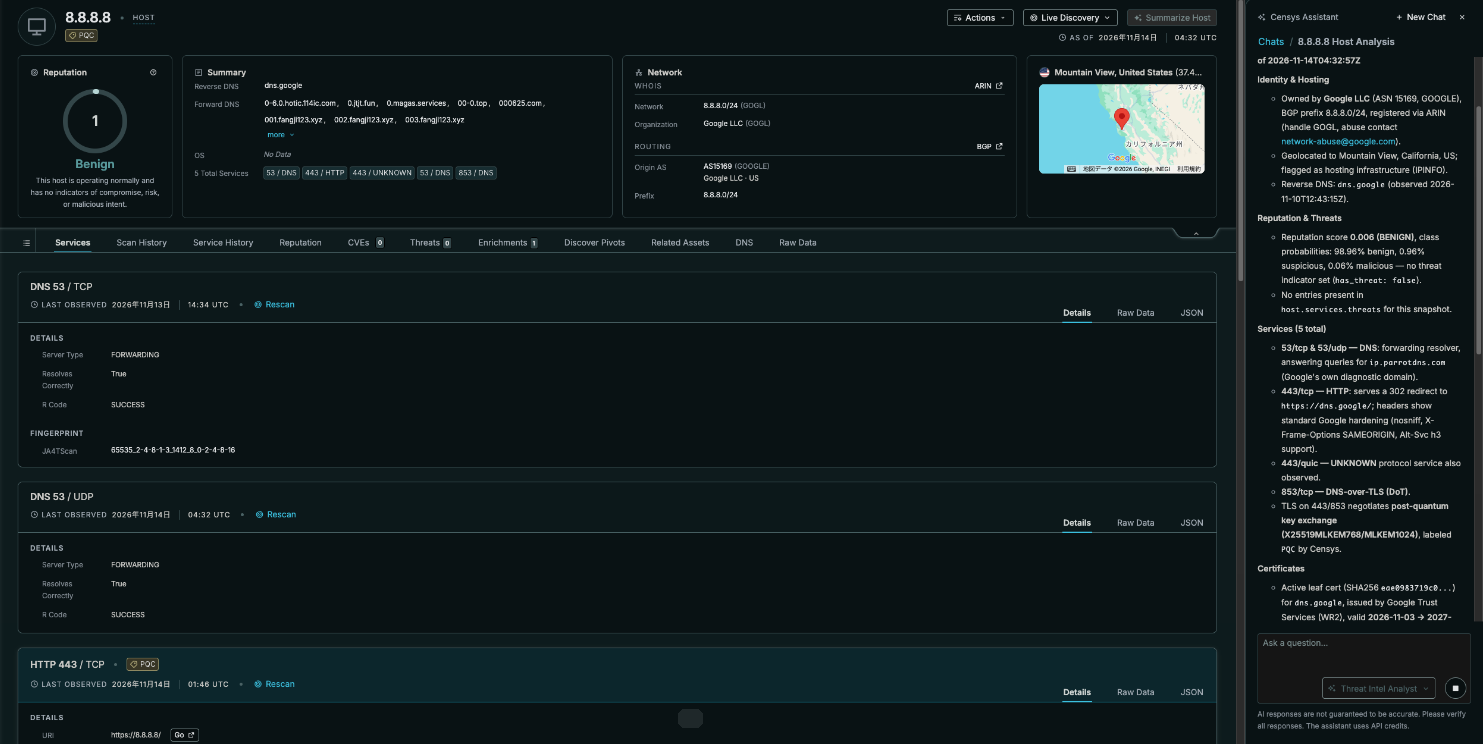
[Summarize Host]で、ホストの要約を作った例
活用例
脅威インフラと脆弱性を調べた例を紹介します。どちらも、役割を Threat Intel Analyst にし、英語で聞きました。
攻撃ツールの管理画面を数える(ARTEX)
ARTEXは、LLMで動く自律型のペネトレーションテストのフレームワークで、攻撃に使われた事例が報告されています。Censysは、ARTEXの管理画面(コンソール)を公開しているホストに、脅威の判定「ARTEX」を付けています。ARTEXは、次の記事で詳しく紹介しています。
 関連記事ARTEXをCensysで追う(日本の56台と派生版)LLMで動く攻撃ツールARTEXの公開された管理画面を、Censysで探して調べた記事です。
質問:「How many hosts does Censys currently label with the ARTEX threat? Summarize the top countries, the most common ports, and examples of hosts where ARTEX runs alongside other threats.」(「CensysでARTEXの判定が付いているホストは今何台か。上位の国、よく使われるポート、ほかの脅威と同じホストで動いている例をまとめて」という意味です)
1回目は、集計の処理が失敗し、台数を答えられませんでした。聞くことを「台数と国別」に絞って聞き直すと、合計1,647台と国別の表を答えました(2026年11月14日)。Censys Platform で同じ条件(host.services.threats.name: "ARTEX")を検索すると1,647件、日本は62件、香港は458件で、答えと合っていました。答えが返らないときは、聞くことを絞って聞き直します。
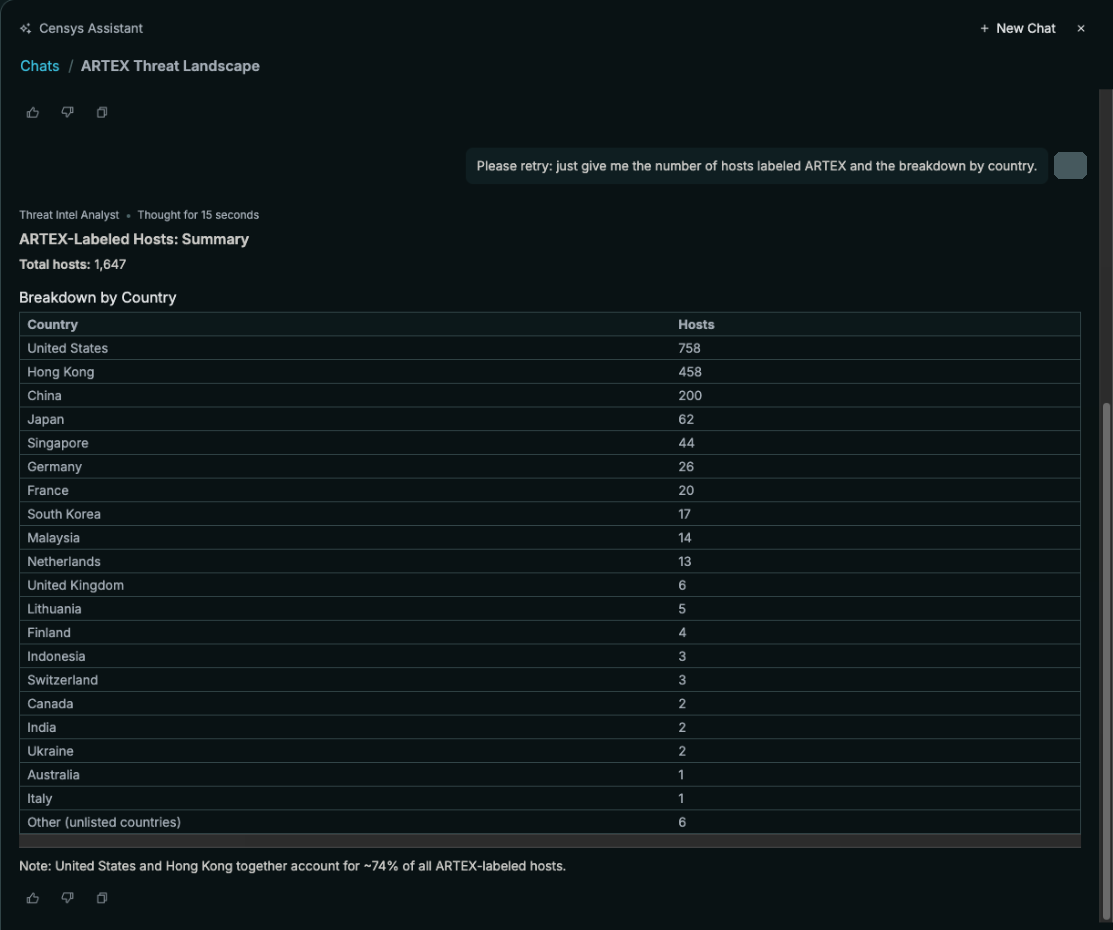
ARTEXの判定が付いたホストの台数と国別。同じ条件の検索の件数と合っていた
脆弱性の概要と影響を受けるホストを調べる(PHP2Shell)
PHP2Shellは、PHP本体の2つの脆弱性(CVE-2026-109618、CVE-2026-109619)の呼び名で、どちらも認証なしでリモートからコードを実行できます。名前は、発見したWiz Researchが、2つをつないだ攻撃の手順に付けたものです。PHPは2026年10月に修正版(8.2.35、8.3.36、8.4.27、8.5.12)を出し、同じ月に、米国のCISAが悪用の確認された脆弱性の一覧(KEV)に2つとも加えました。Censysの研究チーム(Censys ARC)も、同じ月にアドバイザリを出しています。
質問:「Summarize CVE-2026-109618 and CVE-2026-109619 (PHP2Shell): what they are, which PHP versions are affected and fixed, and how many hosts Censys sees with these CVEs. Please reply in Japanese.」(「CVE-2026-109618とCVE-2026-109619(PHP2Shell)について、どんな脆弱性か、影響を受けるPHPのバージョンと修正版、Censysで該当するホストの数をまとめて。日本語で答えてください」という意味です)
Censys Assistant は、2つのCVEの説明と、影響を受けるバージョン・修正版の情報は取れなかったと答え、Censysが観測した件数だけを返しました。取れなかった情報を推測で埋めず、取れなかったと書いています。
件数は、確かめる必要がありました。答えは、CVE-2026-109618を1,975,873件、CVE-2026-109619を1,721,066件とし、「どちらかを持つもの」を1,365,795件としています。どちらかを持つものの数が、片方の数より少なくなることはありません。Censys Platform でhost.services.vulns.id: "CVE-2026-109618"を検索すると1,365,633台、CVE-2026-109619は1,207,568台でした(2026年11月14日)。答えの「件数」は、ホストの台数ではありませんでした。脆弱性の中身はNVDやPHPの公式の情報で、件数は検索で確かめてから使います。
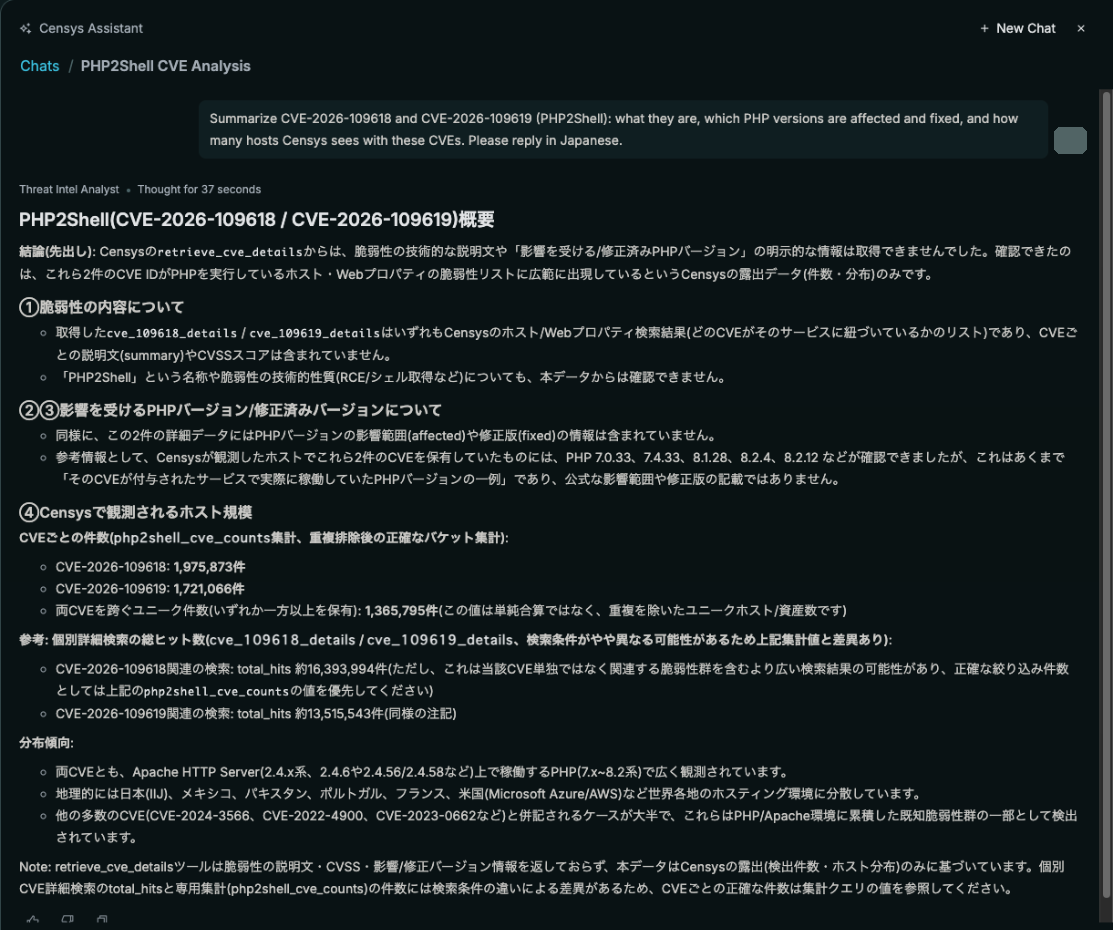
PHP2Shellについて、英語で聞いて日本語で答えてもらった例。CVEの説明は取れなかったと答え、件数を返した。検索で確かめると、件数はホストの台数と合わなかった
答えを確かめる
Censys Assistant の答えは、そのまま使わず、検索の件数や、NVDなどの一次情報で確かめてから使います。パネルの下にも「AI responses are not guaranteed to be accurate. Please verify all responses.」(「AIの答えが正しいとは限りません。すべての答えを確かめてください」という意味です)と書かれています。答えの下の「Search Links」から、Censys Assistant が使った検索を開いて、件数と中身を確かめられます。
クレジットと、入れたデータの扱い
Censys Assistant は、答えるために内部で Censys Platform のAPIを呼び、呼んだ分だけクレジットを使います。Search NEO 以上のプランでも、画面での検索と違ってクレジットを使います。1つの質問で何回APIを呼ぶかは、質問の中身で変わります。減り方と、使った量の確かめ方は、次の記事で紹介しています。
 関連記事Censys Assistant のクレジット:減り方を記録で確かめるCensys Assistant が内部で使うAPIの種類と、クレジットの使い道を記録から確かめる方法を紹介しています。
Censys Assistant に入れた質問と答えは、OpenAIとAnthropicのLLMで処理されます。Censysは、これらの会社がそのデータをモデルの学習に使わない設定にしています。個人と組織の設定(Privacy)で、AI機能を使うかどうかと、入れた内容を匿名にしてCensysが管理するモデルの学習に使うかどうかを決められます。組織の設定は、メンバーの個人の設定より優先されます。
まとめ
Censys Assistant は、質問にCensysのデータで答えるAIで、全プランで使えます。質問は英語で入れ、「Please reply in Japanese.」と添えると日本語で答えます。内部で呼んだAPIの分だけクレジットを使い、答えは検索や一次情報で確かめてから使います。
Censys Platform のプランやクレジットについてのご相談は、お気軽にお問合せください。