





























この記事の要点
- M-Trends 2025は、Mandiant(Google Cloud)が2024年に対応した侵害の調査をまとめた年次レポートです。第16版で、英語の本体のほか、日本語の要約版(エグゼクティブエディション)と日本語のブログがあります。
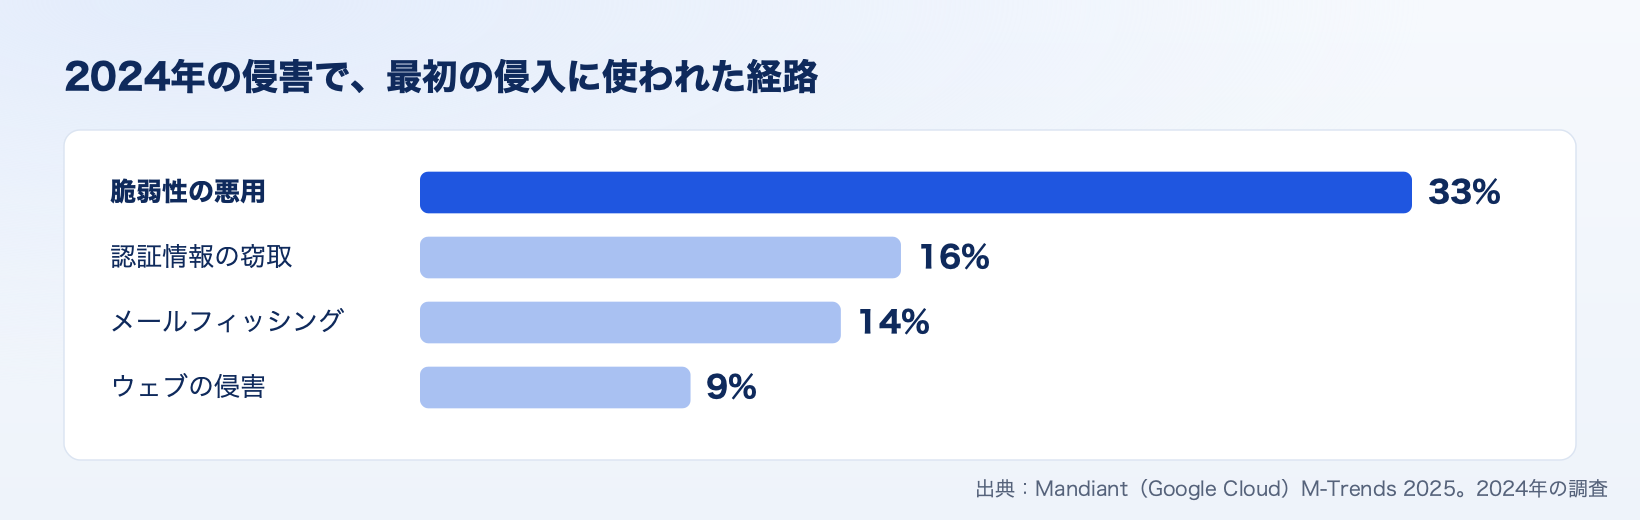
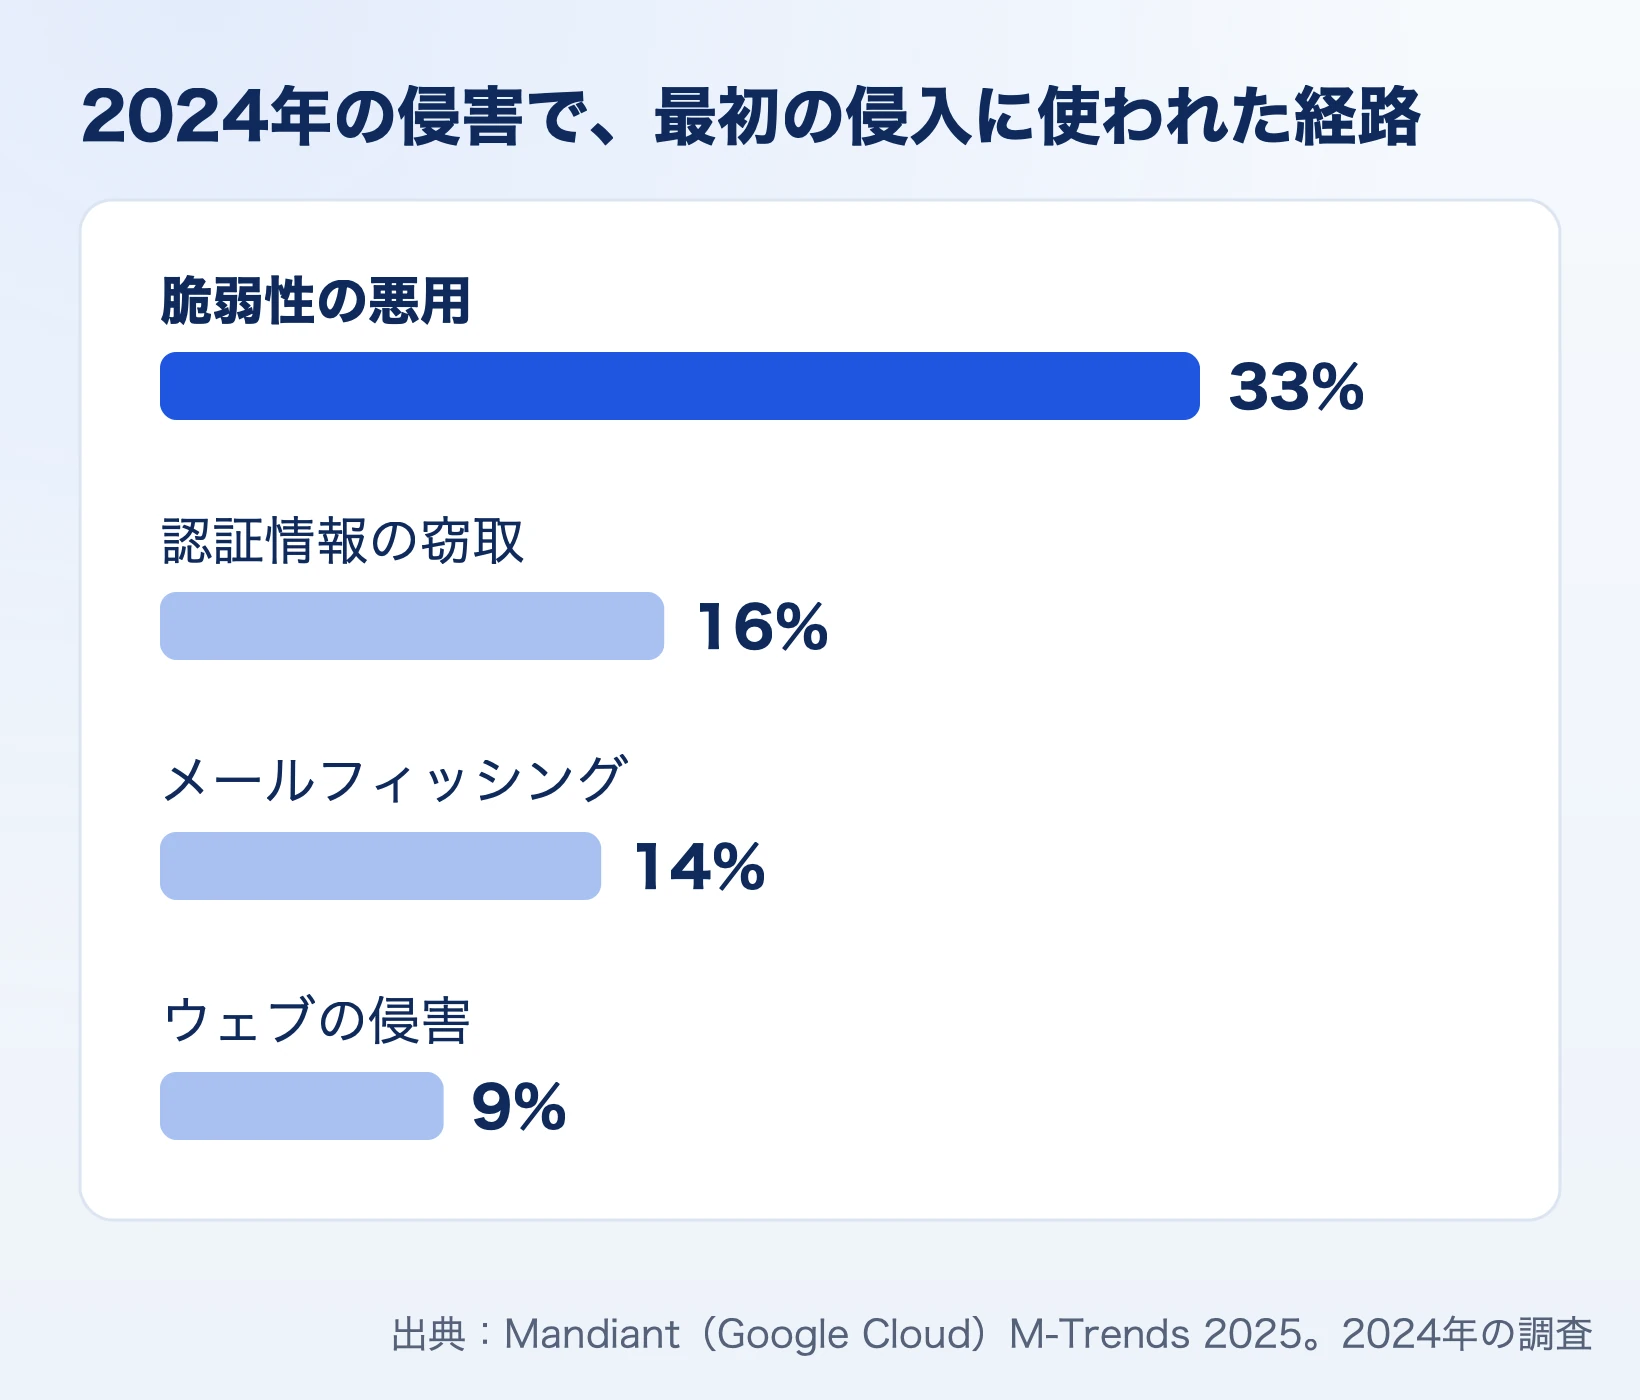
- M-Trends 2025では、最初の侵入に使われた経路で最も多いのが、5年続けて脆弱性の悪用(33%)でした。認証情報の窃取(16%)が、メールフィッシング(14%)を上回りました。
- M-Trends 2025では、侵入から見つかるまでの日数(世界の中央値)が11日で、2023年の10日から1日延びました。
読む人別の次の一歩
Mandiant(Google Cloud)の M-Trends 2025(本体とエグゼクティブエディション、英語)をもとに書いています。日本語の要約版とブログもあります。
概要
最新の2026年版の要点は、次の記事にまとめています。
2025年7月、Mandiant(Google Cloud)による年次脅威レポート「M-Trends 2025」の日本語版が公開されました。M-Trendsは、サイバーセキュリティの現場で得られた実践的な知見と、進化し続ける攻撃者の戦術・手法に関するインテリジェンスをまとめた年次レポートです。M-Trends 2025は、2024年1月から12月までに Mandiant Consulting が対応した標的型攻撃活動に関するインシデント調査に基づいています。
第16版となる今号では、ランサムウェア、クラウド侵害、国家系スパイ活動、マルウェアの変遷など、2024年に世界各地で観測された重大なインシデントを取り上げ、今後の防御態勢構築に役立つ情報を提供しています。
レポートの内容(抜粋)
Dwell Time(滞留時間)
攻撃者が侵入してから検出されるまでの「滞留時間」の世界全体の中央値は11日で、前年比+1日となりました。特に攻撃者からの通知によって検出されたケースでは5日と短く、一方で外部機関通知は26日と差が見られました。
初期感染ベクトルの変化
最も多かった初期侵入経路は、5年連続で脆弱性の悪用(33%)。続いて認証情報の窃取(16%)、メールフィッシング(14%)、ウェブ侵害(9%)と続きました。認証情報の窃取は前年の10%から増加し、フィッシングを上回る結果となっています。
検出ソースの傾向
検出元としては、外部通知が57%、内部検出が43%と、前年とほぼ同水準を維持。特にランサムウェア関連のインシデントでは、攻撃者からの通知が約半数(49%)を占めました。
ランサムウェアの脅威
全インシデントのうち21%がランサムウェア関連で、最も多く観測されたランサムウェアファミリーは「RANSOMHUB」および「REDBIKE(Akira)」。攻撃者は認証情報の窃取やブルートフォース、脆弱性悪用を通じて侵入を図り、暗号化だけでなくデータ恐喝を目的とするケースが目立ちます。
マルウェアのトレンド
2024年に新たに追跡対象となったマルウェアファミリーは632種類。新たに追跡を始めたファミリーのうち、Linuxだけで動くものは12%で、2023年の11%から少し増えました。調査で観測されたマルウェアのファミリーで最も多かったのは「バックドア」(35%)でした。
クラウド環境における脅威
メールフィッシング(39%)と認証情報窃取(35%)がクラウド侵害の主な入り口。SSOの悪用や、クラウド同期ツールを使ったデータの持ち出しといった手口も見られました。
国家系アクターの活動
- ロシア支援のAPT44はウクライナなどに対するスパイ活動・妨害行動を継続。
- 北朝鮮のAPT45は、金銭目的の活動に広げ、金融機関を狙っている。以前は原子力の研究施設や発電所も狙った。
- 北朝鮮のIT労働者が身分を偽って就職し、内部の脅威になる事例も見られた。
- 中国系クラスタによるゼロデイ悪用、エッジデバイス攻撃が顕著。
MITRE ATT&CKによる分析
最も多く使われた手法は「コマンドとスクリプトのインタープリタ(T1059)」で、調査のほぼ半数で見られました。2023年から変わった点は「データ暗号化(T1486)」と「外部リモートサービスの使用(T1133)」で、データ暗号化は初めて上位10に入りました。ランサムウェアの攻撃が続いていることを示しています。
補足コンテンツ
レポート本体は、英語版(PDF)で読めます。各セクションの概要と重要なポイントに絞ったエグゼクティブエディションは、日本語版と英語版があります。レポートの要点は、Google Cloud の日本語のブログでもご覧いただけます。